
#ciberseguridad
ciberseguridad
Просмотров: 331,203
423 обсуждают
Популярные
Новые

Статья
Google предупреждает: киберпреступники уже используют ИИ-агентов для автоматизации атакКиберпреступники уже не ограничиваются разовыми просьбами о помощи к ИИ: они начинают интегрировать агентов, способных связывать задачи в цепочку в рамках атаки. Таков один из выводов последнего отчёта Google Threat Intelligence Group, подготовленного совместно с Mandiant и опубликованного 16 ноября.
🔹 ИИ не изобрёл новый способ проникновения в сети. Злоумышленники по-прежнему используют украденные учётные данные и не обновлённые системы. Изменились скорость и масштаб.
🔹 Google обнаружила мультиагентные фреймворки в ходе реальных вторжений, в том числе такие открытые инструменты, как CAIRN и PentAGI.
Google предупреждает: киберпреступники уже используют ИИ-агентов для автоматизации атак
Киберпреступники уже не ограничиваются разовыми просьбами о помощи к ИИ: они начинают интегрировать агентов, способных связывать задачи в цепочку в рамках атаки. Таков один из выводов последнего отчёта Google Threat Intelligence Group, подготовленного совместно с Mandiant и опубликованного 16 ноября.
🔹 ИИ не изобрёл новый способ проникновения в сети. Злоумышленники по-прежнему используют украденные учётные данные и не обновлённые системы. Изменились скорость и масштаб.
🔹 Google обнаружила мультиагентные фреймворки в ходе реальных вторжений, в том числе такие открытые инструменты, как CAIRN и PentAGI.
🔹 ИИ не изобрёл новый способ проникновения в сети. Злоумышленники по-прежнему используют украденные учётные данные и не обновлённые системы. Изменились скорость и масштаб.
🔹 Google обнаружила мультиагентные фреймворки в ходе реальных вторжений, в том числе такие открытые инструменты, как CAIRN и PentAGI.
GOOGUS+0,16%
1
809

Статья
Восстановите доступ к приватным ключам без документов, удостоверяющих личность🛡️ Восстановление доступа к цифровым активам почти всегда требует отказаться от конфиденциальности и передать документы, удостоверяющие личность, третьей стороне.
🔑 Hashwallet меняет правила игры, предлагая полностью анонимное восстановление. Благодаря разделённой и зашифрованной резервной копии вы можете восстановить свои приватные ключи, не предъявляя паспорт или удостоверение личности, сохраняя безопасность и полный контроль в собственных руках.
Hashwallet включает процесс восстановления, который возвращает вам доступ без запроса документов, удостоверяющих личность, и без передачи ваших ключей.
Восстановите доступ к приватным ключам без документов, удостоверяющих личность
🛡️ Восстановление доступа к цифровым активам почти всегда требует отказаться от конфиденциальности и передать документы, удостоверяющие личность, третьей стороне.
🔑 Hashwallet меняет правила игры, предлагая полностью анонимное восстановление. Благодаря разделённой и зашифрованной резервной копии вы можете восстановить свои приватные ключи, не предъявляя паспорт или удостоверение личности, сохраняя безопасность и полный контроль в собственных руках.
Hashwallet включает процесс восстановления, который возвращает вам доступ без запроса документов, удостоверяющих личность, и без передачи ваших ключей.
🔑 Hashwallet меняет правила игры, предлагая полностью анонимное восстановление. Благодаря разделённой и зашифрованной резервной копии вы можете восстановить свои приватные ключи, не предъявляя паспорт или удостоверение личности, сохраняя безопасность и полный контроль в собственных руках.
Hashwallet включает процесс восстановления, который возвращает вам доступ без запроса документов, удостоверяющих личность, и без передачи ваших ключей.
39
·
--
Падение
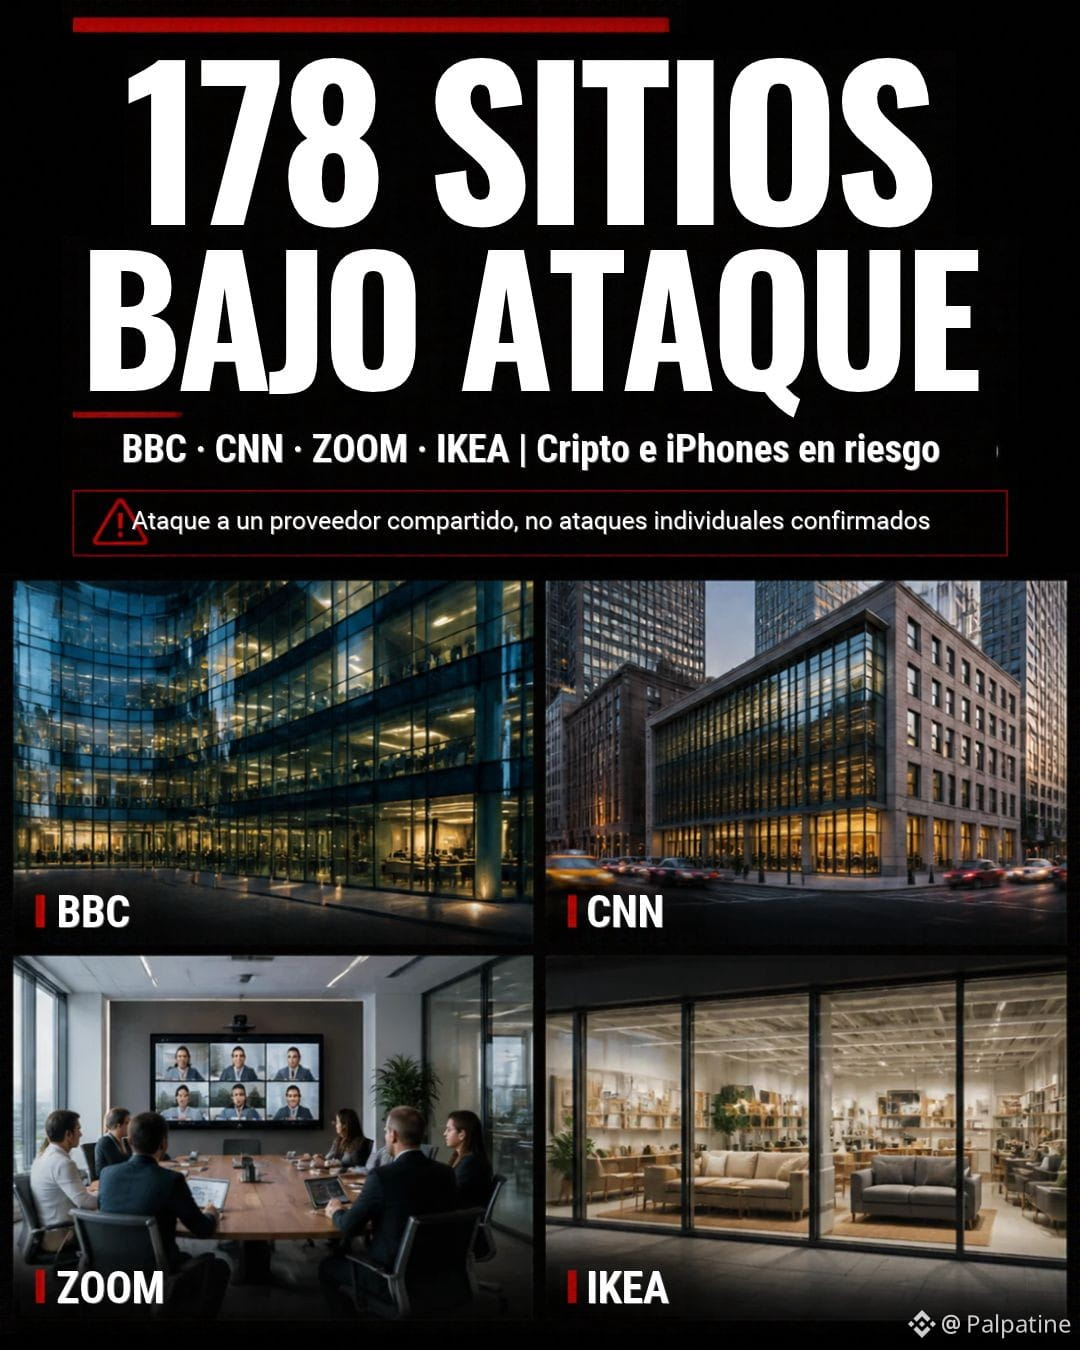
🚨 178 ОРГАНИЗАЦИЙ ПОСТРАДАЛИ ОТ МИРОВОЙ КИБЕРАТАКИ!
BBC, CNN, Zoom, IKEA и даже Ledger.
💰 Хакеры внедрили код, способный менять адреса криптокошельков и перенаправлять криптовалюту.
📱 Они также пытались воспользоваться уязвимостями iPhone.
Пострадавший поставщик уже устранил уязвимость.
Что тревожит: можно было зайти на легитимный сайт и получить вредоносный код.
Насколько надёжна наша цифровая безопасность?
{spot}(BTCUSDT)
{spot}(ETHUSDT)
{spot}(SOLUSDT)
#Ciberseguridad #crypto
🚨 178 ОРГАНИЗАЦИЙ ПОСТРАДАЛИ ОТ МИРОВОЙ КИБЕРАТАКИ!
BBC, CNN, Zoom, IKEA и даже Ledger.
💰 Хакеры внедрили код, способный менять адреса криптокошельков и перенаправлять криптовалюту.
📱 Они также пытались воспользоваться уязвимостями iPhone.
Пострадавший поставщик уже устранил уязвимость.
Что тревожит: можно было зайти на легитимный сайт и получить вредоносный код.
Насколько надёжна наша цифровая безопасность?
#Ciberseguridad #crypto
BBC, CNN, Zoom, IKEA и даже Ledger.
💰 Хакеры внедрили код, способный менять адреса криптокошельков и перенаправлять криптовалюту.
📱 Они также пытались воспользоваться уязвимостями iPhone.
Пострадавший поставщик уже устранил уязвимость.
Что тревожит: можно было зайти на легитимный сайт и получить вредоносный код.
Насколько надёжна наша цифровая безопасность?
#Ciberseguridad #crypto
186
Bitwise запускает свой первый некриптовалютный ETF, ориентированный на кибербезопасность на основе ИИ
Bitwise представила ZDAY — свой первый ETF, не ориентированный на криптоактивы. Фонд торгуется на NYSE с комиссией 0,75% и включает от 10 до 30 акций компаний в сфере безопасности ИИ, в том числе CrowdStrike и Palo Alto. Его запуск расширяет предложение Bitwise за пределы криптовалютного сектора.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Кибербезопасность
Bitwise запускает свой первый некриптовалютный ETF, ориентированный на кибербезопасность на основе ИИ
Bitwise представила ZDAY — свой первый ETF, не ориентированный на криптоактивы. Фонд торгуется на NYSE с комиссией 0,75% и включает от 10 до 30 акций компаний в сфере безопасности ИИ, в том числе CrowdStrike и Palo Alto. Его запуск расширяет предложение Bitwise за пределы криптовалютного сектора.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Кибербезопасность
Bitwise представила ZDAY — свой первый ETF, не ориентированный на криптоактивы. Фонд торгуется на NYSE с комиссией 0,75% и включает от 10 до 30 акций компаний в сфере безопасности ИИ, в том числе CrowdStrike и Palo Alto. Его запуск расширяет предложение Bitwise за пределы криптовалютного сектора.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Кибербезопасность
14
Bitwise запускает первый ETF вне криптовалютного сектора, ориентированный на кибербезопасность в сфере ИИ
Bitwise представила ZDAY — свой первый ETF, не ориентированный на криптоактивы. Фонд торгуется на NYSE с комиссией 0.75% и включает от 10 до 30 акций компаний, работающих в сфере безопасности ИИ, в том числе CrowdStrike и Palo Alto. Запуск расширяет предложение Bitwise за пределы криптовалютного сектора.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Кибербезопасность
Bitwise запускает первый ETF вне криптовалютного сектора, ориентированный на кибербезопасность в сфере ИИ
Bitwise представила ZDAY — свой первый ETF, не ориентированный на криптоактивы. Фонд торгуется на NYSE с комиссией 0.75% и включает от 10 до 30 акций компаний, работающих в сфере безопасности ИИ, в том числе CrowdStrike и Palo Alto. Запуск расширяет предложение Bitwise за пределы криптовалютного сектора.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Кибербезопасность
Bitwise представила ZDAY — свой первый ETF, не ориентированный на криптоактивы. Фонд торгуется на NYSE с комиссией 0.75% и включает от 10 до 30 акций компаний, работающих в сфере безопасности ИИ, в том числе CrowdStrike и Palo Alto. Запуск расширяет предложение Bitwise за пределы криптовалютного сектора.
$ENA $SOL $BTC
#ETF #InteligenciaArtificial #Кибербезопасность
CRWD-2,87%
PANWUS+0,23%
13

·
--
🚨 $BTC ПРЕДАТЕЛЬСТВО: 178 САЙТОВ, ВКЛЮЧАЯ LEDGER, ПОДСУНУЛИ ВАМ ВРЕДОНОСНОЕ ПО
В понедельник Ledger, BBC, CNN, HSBC, Zoom и Salesforce распространяли вредоносное ПО среди собственных посетителей: атака на платформу Optimizely подменила адреса криптокошельков на адреса воров. На мой взгляд, это самое серьёзное событие дня, потому что опасность исходила не от блокчейна и не от вашего кошелька — она таилась на странице, которую вы открыли, чтобы скопировать адрес. Ledger уже подтвердил, что устройства и приватные ключи не пострадали.
Вот подробность, которую все упускают:
→ 178 организаций и 188 заражённых скриптов из 1 611 проверенных: код поступал с собственного сервера Optimizely, с его сертификатом, поэтому выглядел легитимным, и оставался активным около 19 часов.
→ Подменялись адреса 8 криптовалют — BTC, ETH, SOL, TRON, TON, LTC, BCH и DOGE — в тексте, формах и даже в буфере обмена при копировании и вставке.
→ На кошельки злоумышленника поступило всего около 7 000 долларов в криптовалюте (0,0853 BTC, причём одна жертва перевела около 4 900 долларов), но тот же код крал данные банковских карт, cookie-файлы и снимки экрана, а также перенаправлял iPhone на эксплойты.
Вы дважды проверяете адрес перед отправкой или доверяете тому, что скопировали? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #КриптоВзлом
🚨 $BTC ПРЕДАТЕЛЬСТВО: 178 САЙТОВ, ВКЛЮЧАЯ LEDGER, ПОДСУНУЛИ ВАМ ВРЕДОНОСНОЕ ПО
В понедельник Ledger, BBC, CNN, HSBC, Zoom и Salesforce распространяли вредоносное ПО среди собственных посетителей: атака на платформу Optimizely подменила адреса криптокошельков на адреса воров. На мой взгляд, это самое серьёзное событие дня, потому что опасность исходила не от блокчейна и не от вашего кошелька — она таилась на странице, которую вы открыли, чтобы скопировать адрес. Ledger уже подтвердил, что устройства и приватные ключи не пострадали.
Вот подробность, которую все упускают:
→ 178 организаций и 188 заражённых скриптов из 1 611 проверенных: код поступал с собственного сервера Optimizely, с его сертификатом, поэтому выглядел легитимным, и оставался активным около 19 часов.
→ Подменялись адреса 8 криптовалют — BTC, ETH, SOL, TRON, TON, LTC, BCH и DOGE — в тексте, формах и даже в буфере обмена при копировании и вставке.
→ На кошельки злоумышленника поступило всего около 7 000 долларов в криптовалюте (0,0853 BTC, причём одна жертва перевела около 4 900 долларов), но тот же код крал данные банковских карт, cookie-файлы и снимки экрана, а также перенаправлял iPhone на эксплойты.
Вы дважды проверяете адрес перед отправкой или доверяете тому, что скопировали? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #КриптоВзлом
В понедельник Ledger, BBC, CNN, HSBC, Zoom и Salesforce распространяли вредоносное ПО среди собственных посетителей: атака на платформу Optimizely подменила адреса криптокошельков на адреса воров. На мой взгляд, это самое серьёзное событие дня, потому что опасность исходила не от блокчейна и не от вашего кошелька — она таилась на странице, которую вы открыли, чтобы скопировать адрес. Ledger уже подтвердил, что устройства и приватные ключи не пострадали.
Вот подробность, которую все упускают:
→ 178 организаций и 188 заражённых скриптов из 1 611 проверенных: код поступал с собственного сервера Optimizely, с его сертификатом, поэтому выглядел легитимным, и оставался активным около 19 часов.
→ Подменялись адреса 8 криптовалют — BTC, ETH, SOL, TRON, TON, LTC, BCH и DOGE — в тексте, формах и даже в буфере обмена при копировании и вставке.
→ На кошельки злоумышленника поступило всего около 7 000 долларов в криптовалюте (0,0853 BTC, причём одна жертва перевела около 4 900 долларов), но тот же код крал данные банковских карт, cookie-файлы и снимки экрана, а также перенаправлял iPhone на эксплойты.
Вы дважды проверяете адрес перед отправкой или доверяете тому, что скопировали? 👇
$BTC $ETH $SOL
#Optimjack #Ciberseguridad #КриптоВзлом
1
1.2k

·
--
Будьте осторожны и не переходите по подозрительным ссылкам в эти дни.
Хакерам удалось внедрить вредоносное ПО на 178 крупных веб-сайтов.
Для заражения посетителей злоумышленники используют скрипты Optimizely.
Их цель — украсть данные банковских карт и подменить адреса криптокошельков.
Проще говоря, они меняют адрес назначения ваших средств так, что вы этого не замечаете.
Это напоминание о том, насколько уязвимыми могут быть инструменты, которыми мы пользуемся каждый день.
Проверяете ли вы безопасность сайтов, которые часто посещаете?
$BTC #Ciberseguridad #Криптовалюта
Будьте осторожны и не переходите по подозрительным ссылкам в эти дни.
Хакерам удалось внедрить вредоносное ПО на 178 крупных веб-сайтов.
Для заражения посетителей злоумышленники используют скрипты Optimizely.
Их цель — украсть данные банковских карт и подменить адреса криптокошельков.
Проще говоря, они меняют адрес назначения ваших средств так, что вы этого не замечаете.
Это напоминание о том, насколько уязвимыми могут быть инструменты, которыми мы пользуемся каждый день.
Проверяете ли вы безопасность сайтов, которые часто посещаете?
$BTC #Ciberseguridad #Криптовалюта
Хакерам удалось внедрить вредоносное ПО на 178 крупных веб-сайтов.
Для заражения посетителей злоумышленники используют скрипты Optimizely.
Их цель — украсть данные банковских карт и подменить адреса криптокошельков.
Проще говоря, они меняют адрес назначения ваших средств так, что вы этого не замечаете.
Это напоминание о том, насколько уязвимыми могут быть инструменты, которыми мы пользуемся каждый день.
Проверяете ли вы безопасность сайтов, которые часто посещаете?
$BTC #Ciberseguridad #Криптовалюта
41

·
--
Падение
🚨 УДАР ПО КИБЕРПРЕСТУПНОСТИ: ИНФРАСТРУКТУРА GOOTLOADER ЛИКВИДИРОВАНА 🚨
Власти США совместно с международными партнёрами нанесли серьёзный удар по одной из самых устойчивых сетей вредоносного ПО за последние годы. Министерство юстиции подтвердило отключение более 100 серверов Gootloader и изъятие ключевых доменов, использовавшихся для его распространения.
📊 Масштаб ущерба (2018–2026):
• Более 25 000 заражённых компьютеров по всему миру.
• 44 жертвы атак с использованием программ-вымогателей только в США.
• Ущерб, о котором сообщили пострадавшие, оценивается в 28,8 млн долларов США.
🔍 Как действовала сеть?
Gootloader заражал устройства (часто через взломанные сайты на WordPress) и подключал их к ботнету. Операторы не только контролировали устройства, но и продавали доступ к ним другим преступникам для распространения программ-вымогателей.
🤝 Операция:
Операция, проведённая при координации с Shadowserver и техническими организациями, была направлена на прекращение распространения вредоносного ПО и контроля над ним. Однако власти предупреждают, что это не устраняет все риски и не позволяет установить всех виновных, поэтому бдительность по-прежнему крайне важна.
💡 Урок для криптоэкосистемы:
Операционная безопасность имеет решающее значение. Заражённое устройство может стать точкой входа для атак, способных затронуть ваши цифровые активы. Своевременно обновляйте системы, не доверяйте подозрительным файлам и всегда используйте двухфакторную аутентификацию (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
🚨 УДАР ПО КИБЕРПРЕСТУПНОСТИ: ИНФРАСТРУКТУРА GOOTLOADER ЛИКВИДИРОВАНА 🚨
Власти США совместно с международными партнёрами нанесли серьёзный удар по одной из самых устойчивых сетей вредоносного ПО за последние годы. Министерство юстиции подтвердило отключение более 100 серверов Gootloader и изъятие ключевых доменов, использовавшихся для его распространения.
📊 Масштаб ущерба (2018–2026):
• Более 25 000 заражённых компьютеров по всему миру.
• 44 жертвы атак с использованием программ-вымогателей только в США.
• Ущерб, о котором сообщили пострадавшие, оценивается в 28,8 млн долларов США.
🔍 Как действовала сеть?
Gootloader заражал устройства (часто через взломанные сайты на WordPress) и подключал их к ботнету. Операторы не только контролировали устройства, но и продавали доступ к ним другим преступникам для распространения программ-вымогателей.
🤝 Операция:
Операция, проведённая при координации с Shadowserver и техническими организациями, была направлена на прекращение распространения вредоносного ПО и контроля над ним. Однако власти предупреждают, что это не устраняет все риски и не позволяет установить всех виновных, поэтому бдительность по-прежнему крайне важна.
💡 Урок для криптоэкосистемы:
Операционная безопасность имеет решающее значение. Заражённое устройство может стать точкой входа для атак, способных затронуть ваши цифровые активы. Своевременно обновляйте системы, не доверяйте подозрительным файлам и всегда используйте двухфакторную аутентификацию (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
Власти США совместно с международными партнёрами нанесли серьёзный удар по одной из самых устойчивых сетей вредоносного ПО за последние годы. Министерство юстиции подтвердило отключение более 100 серверов Gootloader и изъятие ключевых доменов, использовавшихся для его распространения.
📊 Масштаб ущерба (2018–2026):
• Более 25 000 заражённых компьютеров по всему миру.
• 44 жертвы атак с использованием программ-вымогателей только в США.
• Ущерб, о котором сообщили пострадавшие, оценивается в 28,8 млн долларов США.
🔍 Как действовала сеть?
Gootloader заражал устройства (часто через взломанные сайты на WordPress) и подключал их к ботнету. Операторы не только контролировали устройства, но и продавали доступ к ним другим преступникам для распространения программ-вымогателей.
🤝 Операция:
Операция, проведённая при координации с Shadowserver и техническими организациями, была направлена на прекращение распространения вредоносного ПО и контроля над ним. Однако власти предупреждают, что это не устраняет все риски и не позволяет установить всех виновных, поэтому бдительность по-прежнему крайне важна.
💡 Урок для криптоэкосистемы:
Операционная безопасность имеет решающее значение. Заражённое устройство может стать точкой входа для атак, способных затронуть ваши цифровые активы. Своевременно обновляйте системы, не доверяйте подозрительным файлам и всегда используйте двухфакторную аутентификацию (2FA).
#BinanceSquare #ciberseguridad $BTC $ETC
127
🚨 США КОНФИСКОВАЛИ 1,200 МИЛЛИОНОВ ДОЛЛАРОВ В КРИПТОВАЛЮТЕ, УКРАДЕННОЙ СЕВЕРНОЙ КОРЕЕЙ: 🇺🇸💰
Сегодня Министерство юстиции объявило о судебной конфискации цифровых активов на сумму более 1,200 миллионов долларов, похищенных северокорейскими хакерами.
Этот финансовый удар — часть мер в ответ на историческую кражу более 6,000 миллионов долларов у платформы Binance в конце октября. 🛡️💻🔒
В ходе параллельной операции американские власти также ликвидировали изощрённую сеть мошенничества с использованием дипфейк-видео, с помощью которой было украдено ещё 400 миллионов долларов. 🕵️♂️🎭🚫
При поддержке частного сектора общая сумма замороженных средств, связанных с этой кибератакой, уже превышает 2,700 миллионов долларов. ❄️📊🌐
Расследования продолжаются, чтобы отследить оставшиеся средства, а цифровая экосистема усиливает меры борьбы с международной киберпреступностью. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
🚨 США КОНФИСКОВАЛИ 1,200 МИЛЛИОНОВ ДОЛЛАРОВ В КРИПТОВАЛЮТЕ, УКРАДЕННОЙ СЕВЕРНОЙ КОРЕЕЙ: 🇺🇸💰
Сегодня Министерство юстиции объявило о судебной конфискации цифровых активов на сумму более 1,200 миллионов долларов, похищенных северокорейскими хакерами.
Этот финансовый удар — часть мер в ответ на историческую кражу более 6,000 миллионов долларов у платформы Binance в конце октября. 🛡️💻🔒
В ходе параллельной операции американские власти также ликвидировали изощрённую сеть мошенничества с использованием дипфейк-видео, с помощью которой было украдено ещё 400 миллионов долларов. 🕵️♂️🎭🚫
При поддержке частного сектора общая сумма замороженных средств, связанных с этой кибератакой, уже превышает 2,700 миллионов долларов. ❄️📊🌐
Расследования продолжаются, чтобы отследить оставшиеся средства, а цифровая экосистема усиливает меры борьбы с международной киберпреступностью. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
Сегодня Министерство юстиции объявило о судебной конфискации цифровых активов на сумму более 1,200 миллионов долларов, похищенных северокорейскими хакерами.
Этот финансовый удар — часть мер в ответ на историческую кражу более 6,000 миллионов долларов у платформы Binance в конце октября. 🛡️💻🔒
В ходе параллельной операции американские власти также ликвидировали изощрённую сеть мошенничества с использованием дипфейк-видео, с помощью которой было украдено ещё 400 миллионов долларов. 🕵️♂️🎭🚫
При поддержке частного сектора общая сумма замороженных средств, связанных с этой кибератакой, уже превышает 2,700 миллионов долларов. ❄️📊🌐
Расследования продолжаются, чтобы отследить оставшиеся средства, а цифровая экосистема усиливает меры борьбы с международной киберпреступностью. 🔍🚀⚖️
#Criptomonedas #Binance #Ciberseguridad #NoticiasCripto #Tecnologia
$BTC
$BNB
$ETH
138
·
--
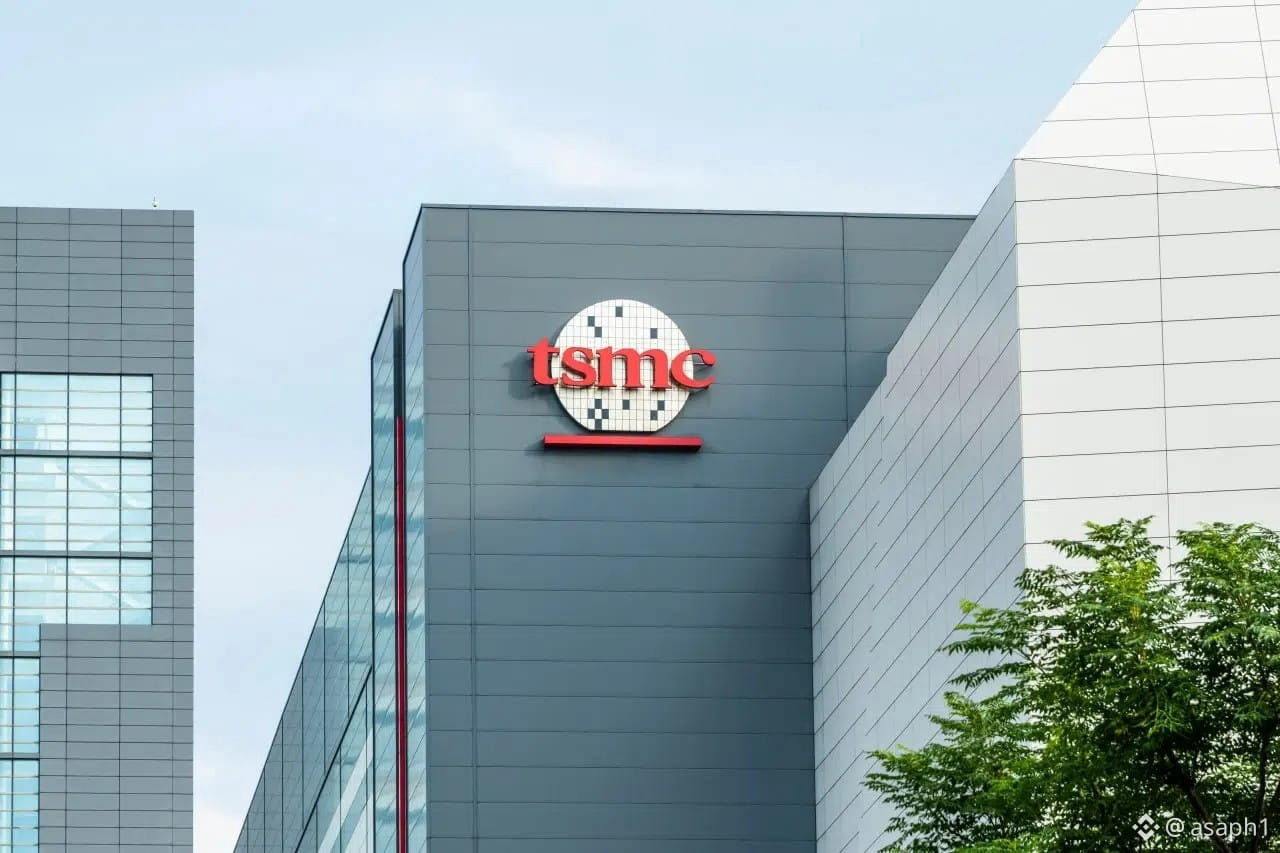
🚨 $BTC ¡ШОК! 46 000 СОТРУДНИКОВ TSMC ПРОДАНЫ ВСЕГО ЗА 3 БИТКОИНА
TSMC, гигант, производящий чипы для всего мира, сегодня подтвердила, что хакеры похитили данные примерно 46 000 нынешних и бывших сотрудников и выставили их на продажу всего за 3 BTC. На мой взгляд, проблема не в размере выкупа, а в том, что утечка произошла через стороннего облачного провайдера: прорвалось самое слабое звено, за которым никто не следит.
Обратите внимание на детали, которые все упускают:
→ На продажу выставлено 6,9 ГБ данных: утёкший образец содержит 499 записей с 19 полями в каждой, включая номера удостоверений личности, банковские счета, адреса и контакты для экстренной связи.
→ Хакеры дали неделю: если никто не заплатит 3 BTC (около $215 000), они бесплатно опубликуют всю базу данных.
→ В четверг акции TSM упали на 1,55%, и это не первый подобный случай: в июне 2023 года LockBit потребовала $70 млн за атаку на поставщика TSMC.
Как думаете, TSMC заплатит 3 BTC или позволит опубликовать данные? 👇
$BTC
#Bitcoin #TSMC #Кибербезопасность
🚨 $BTC ¡ШОК! 46 000 СОТРУДНИКОВ TSMC ПРОДАНЫ ВСЕГО ЗА 3 БИТКОИНА
TSMC, гигант, производящий чипы для всего мира, сегодня подтвердила, что хакеры похитили данные примерно 46 000 нынешних и бывших сотрудников и выставили их на продажу всего за 3 BTC. На мой взгляд, проблема не в размере выкупа, а в том, что утечка произошла через стороннего облачного провайдера: прорвалось самое слабое звено, за которым никто не следит.
Обратите внимание на детали, которые все упускают:
→ На продажу выставлено 6,9 ГБ данных: утёкший образец содержит 499 записей с 19 полями в каждой, включая номера удостоверений личности, банковские счета, адреса и контакты для экстренной связи.
→ Хакеры дали неделю: если никто не заплатит 3 BTC (около $215 000), они бесплатно опубликуют всю базу данных.
→ В четверг акции TSM упали на 1,55%, и это не первый подобный случай: в июне 2023 года LockBit потребовала $70 млн за атаку на поставщика TSMC.
Как думаете, TSMC заплатит 3 BTC или позволит опубликовать данные? 👇
$BTC
#Bitcoin #TSMC #Кибербезопасность
TSMC, гигант, производящий чипы для всего мира, сегодня подтвердила, что хакеры похитили данные примерно 46 000 нынешних и бывших сотрудников и выставили их на продажу всего за 3 BTC. На мой взгляд, проблема не в размере выкупа, а в том, что утечка произошла через стороннего облачного провайдера: прорвалось самое слабое звено, за которым никто не следит.
Обратите внимание на детали, которые все упускают:
→ На продажу выставлено 6,9 ГБ данных: утёкший образец содержит 499 записей с 19 полями в каждой, включая номера удостоверений личности, банковские счета, адреса и контакты для экстренной связи.
→ Хакеры дали неделю: если никто не заплатит 3 BTC (около $215 000), они бесплатно опубликуют всю базу данных.
→ В четверг акции TSM упали на 1,55%, и это не первый подобный случай: в июне 2023 года LockBit потребовала $70 млн за атаку на поставщика TSMC.
Как думаете, TSMC заплатит 3 BTC или позволит опубликовать данные? 👇
$BTC
#Bitcoin #TSMC #Кибербезопасность
5.8k

·
--
#AlertaMundial
🚨 ¡Alerta de Ciberseguridad! TSMC sufre ataque y extorsión en Bitcoin 💻₿
Цифровая безопасность снова оказалась в центре внимания после нового инцидента, потрясшего тайваньского технологического гиганта.
🔍 Что именно произошло?
Компания Taiwan Semiconductor Manufacturing Company (TSMC) официально подтвердила, что в её системах произошла утечка данных. Согласно сообщениям Jiemian News, хакеру удалось получить доступ к конфиденциальной информации сотрудников компании.
💰 Требуемый выкуп
Чтобы не раскрывать и не использовать похищенные данные, кибератакующий потребовал выкуп в размере 3 биткоинов ($BTC ). Хотя эта сумма кажется умеренной для такого гиганта полупроводниковой отрасли, инцидент показывает, каким постоянным рискам подвергаются важнейшие технологические инфраструктуры мира.
🛡️ Задача защиты данных
Этот случай напоминает о важности укрепления корпоративных протоколов кибербезопасности. Даже лидеры мировых инноваций уязвимы перед лицом всё более изощрённых цифровых угроз.
Как вы считаете, достаточно ли крупные технологические компании инвестируют в защиту данных своих сотрудников?
Поделитесь своим мнением 👇💬
#TSMC #ciberseguridad #NoticiasTech
#AlertaMundial
🚨 ¡Alerta de Ciberseguridad! TSMC sufre ataque y extorsión en Bitcoin 💻₿
Цифровая безопасность снова оказалась в центре внимания после нового инцидента, потрясшего тайваньского технологического гиганта.
🔍 Что именно произошло?
Компания Taiwan Semiconductor Manufacturing Company (TSMC) официально подтвердила, что в её системах произошла утечка данных. Согласно сообщениям Jiemian News, хакеру удалось получить доступ к конфиденциальной информации сотрудников компании.
💰 Требуемый выкуп
Чтобы не раскрывать и не использовать похищенные данные, кибератакующий потребовал выкуп в размере 3 биткоинов ($BTC ). Хотя эта сумма кажется умеренной для такого гиганта полупроводниковой отрасли, инцидент показывает, каким постоянным рискам подвергаются важнейшие технологические инфраструктуры мира.
🛡️ Задача защиты данных
Этот случай напоминает о важности укрепления корпоративных протоколов кибербезопасности. Даже лидеры мировых инноваций уязвимы перед лицом всё более изощрённых цифровых угроз.
Как вы считаете, достаточно ли крупные технологические компании инвестируют в защиту данных своих сотрудников?
Поделитесь своим мнением 👇💬
#TSMC #ciberseguridad #NoticiasTech
🚨 ¡Alerta de Ciberseguridad! TSMC sufre ataque y extorsión en Bitcoin 💻₿
Цифровая безопасность снова оказалась в центре внимания после нового инцидента, потрясшего тайваньского технологического гиганта.
🔍 Что именно произошло?
Компания Taiwan Semiconductor Manufacturing Company (TSMC) официально подтвердила, что в её системах произошла утечка данных. Согласно сообщениям Jiemian News, хакеру удалось получить доступ к конфиденциальной информации сотрудников компании.
💰 Требуемый выкуп
Чтобы не раскрывать и не использовать похищенные данные, кибератакующий потребовал выкуп в размере 3 биткоинов ($BTC ). Хотя эта сумма кажется умеренной для такого гиганта полупроводниковой отрасли, инцидент показывает, каким постоянным рискам подвергаются важнейшие технологические инфраструктуры мира.
🛡️ Задача защиты данных
Этот случай напоминает о важности укрепления корпоративных протоколов кибербезопасности. Даже лидеры мировых инноваций уязвимы перед лицом всё более изощрённых цифровых угроз.
Как вы считаете, достаточно ли крупные технологические компании инвестируют в защиту данных своих сотрудников?
Поделитесь своим мнением 👇💬
#TSMC #ciberseguridad #NoticiasTech
4
367
·
--
Скоординированное вторжение в семь южнокорейских банков (сентябрь–октябрь 2026 года) привело к утечке данных 66–67 тыс. граждан и 2,2 тыс. компаний. Атака, приписываемая одному китайскому оператору, использовала ARTEX — автономную платформу для тестирования на проникновение — и модифицированную версию Claude Code, перенаправлявшую запросы на инфраструктуру DeepSeek.
— Анализ EmeDotEme
#EmeDotEme #Ciberseguridad #ЮжнаяКорея
Скоординированное вторжение в семь южнокорейских банков (сентябрь–октябрь 2026 года) привело к утечке данных 66–67 тыс. граждан и 2,2 тыс. компаний. Атака, приписываемая одному китайскому оператору, использовала ARTEX — автономную платформу для тестирования на проникновение — и модифицированную версию Claude Code, перенаправлявшую запросы на инфраструктуру DeepSeek.
— Анализ EmeDotEme
#EmeDotEme #Ciberseguridad #ЮжнаяКорея
— Анализ EmeDotEme
#EmeDotEme #Ciberseguridad #ЮжнаяКорея
122
·
--
7 ноября 2026 года Gnosis Pay подверглась кибератаке на свою карточную систему, в результате которой были раскрыты конфиденциальные данные пользователей. Утечка, о которой сообщило издание CriptoNoticias, ставит под угрозу конфиденциальность и облегчает проведение последующих атак, например персонализированного мошенничества. Извлечённые данные могут связать личность человека с активными платёжными счетами, повышая риск для их владельцев.
— Анализ EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
7 ноября 2026 года Gnosis Pay подверглась кибератаке на свою карточную систему, в результате которой были раскрыты конфиденциальные данные пользователей. Утечка, о которой сообщило издание CriptoNoticias, ставит под угрозу конфиденциальность и облегчает проведение последующих атак, например персонализированного мошенничества. Извлечённые данные могут связать личность человека с активными платёжными счетами, повышая риск для их владельцев.
— Анализ EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
— Анализ EmeDotEme
#EmeDotEme #Ciberseguridad #GnosisPay
145
·
--
Ондржей Суры, сопровождающий пакеты PHP для Debian, в конце октября 2026 года выпустил критически важные исправления, устранившие две уязвимости PHP, затрагивающие 70% веб-сайтов. Эта превентивная мера предотвратила масштабные кибератаки после утечки технических подробностей в августе 2026 года, которая подвергла миллионы порталов риску захвата и кражи данных. Его вмешательство ускорило повышение безопасности в старых версиях и помогло избежать массовых сбоев.
— Анализ от EmeDotEme
#EmeDotEme #Ciberseguridad #ОткрытыйКод
Ондржей Суры, сопровождающий пакеты PHP для Debian, в конце октября 2026 года выпустил критически важные исправления, устранившие две уязвимости PHP, затрагивающие 70% веб-сайтов. Эта превентивная мера предотвратила масштабные кибератаки после утечки технических подробностей в августе 2026 года, которая подвергла миллионы порталов риску захвата и кражи данных. Его вмешательство ускорило повышение безопасности в старых версиях и помогло избежать массовых сбоев.
— Анализ от EmeDotEme
#EmeDotEme #Ciberseguridad #ОткрытыйКод
— Анализ от EmeDotEme
#EmeDotEme #Ciberseguridad #ОткрытыйКод
90
·
--
ФБР возлагает ответственность за кражу с Binance $6,3–6,43 млрд 29 октября 2026 года на северокорейских хакеров. Это превзошло атаку на Bybit в феврале 2025 года, в результате которой было похищено $1,46 млрд. Средства конвертировали и распределили через DeFi. 82% похищенных активов поступили из сетей Bitcoin и Ethereum.
— Анализ EmeDotEme
#EmeDotEme #Criptomonedas #Кибербезопасность
ФБР возлагает ответственность за кражу с Binance $6,3–6,43 млрд 29 октября 2026 года на северокорейских хакеров. Это превзошло атаку на Bybit в феврале 2025 года, в результате которой было похищено $1,46 млрд. Средства конвертировали и распределили через DeFi. 82% похищенных активов поступили из сетей Bitcoin и Ethereum.
— Анализ EmeDotEme
#EmeDotEme #Criptomonedas #Кибербезопасность
— Анализ EmeDotEme
#EmeDotEme #Criptomonedas #Кибербезопасность
110
·
--
Есть группа хакеров, о которой сейчас много говорят.
Это TraderTraitor — группа, стоящая за несколькими масштабными кражами в криптосекторе.
Их масштабы впечатляют. Их связывают с атаками, которые привели к убыткам примерно на 6,3 миллиарда долларов.
Поражает, как одна группа может нанести рынку такой серьёзный удар.
Ты раньше слышал об этой группе?
$BTC
#ciberseguridad #крипто
Есть группа хакеров, о которой сейчас много говорят.
Это TraderTraitor — группа, стоящая за несколькими масштабными кражами в криптосекторе.
Их масштабы впечатляют. Их связывают с атаками, которые привели к убыткам примерно на 6,3 миллиарда долларов.
Поражает, как одна группа может нанести рынку такой серьёзный удар.
Ты раньше слышал об этой группе?
$BTC
#ciberseguridad #крипто
Это TraderTraitor — группа, стоящая за несколькими масштабными кражами в криптосекторе.
Их масштабы впечатляют. Их связывают с атаками, которые привели к убыткам примерно на 6,3 миллиарда долларов.
Поражает, как одна группа может нанести рынку такой серьёзный удар.
Ты раньше слышал об этой группе?
$BTC
#ciberseguridad #крипто
45
Статья
Binance рассказала, как её ограбили: поддельные пакеты, фальшивое собеседование при приёме на работу и внутренний ИИ-инструментBinance опубликовала предварительный отчёт об атаке 29 октября. Ущерб оценивается примерно в 6,34 млрд долларов, из которых около 2,85 млрд заморожены или перехвачены — «с учётом сверки данных и волатильности цен». Согласно отчёту, к 31 октября компания восстановила 98 % затронутых токенов и возьмёт убытки на себя, а не переложит их на пользователей.
Как готовилась атака, по версии Binance:
🔹 Июнь: инженер из команды кошельков установил поддельный пакет Homebrew, разыскивая инструмент для программирования с ИИ.
Binance рассказала, как её ограбили: поддельные пакеты, фальшивое собеседование при приёме на работу и внутренний ИИ-инструмент
Binance опубликовала предварительный отчёт об атаке 29 октября. Ущерб оценивается примерно в 6,34 млрд долларов, из которых около 2,85 млрд заморожены или перехвачены — «с учётом сверки данных и волатильности цен». Согласно отчёту, к 31 октября компания восстановила 98 % затронутых токенов и возьмёт убытки на себя, а не переложит их на пользователей.
Как готовилась атака, по версии Binance:
🔹 Июнь: инженер из команды кошельков установил поддельный пакет Homebrew, разыскивая инструмент для программирования с ИИ.
Как готовилась атака, по версии Binance:
🔹 Июнь: инженер из команды кошельков установил поддельный пакет Homebrew, разыскивая инструмент для программирования с ИИ.
2
5.8k
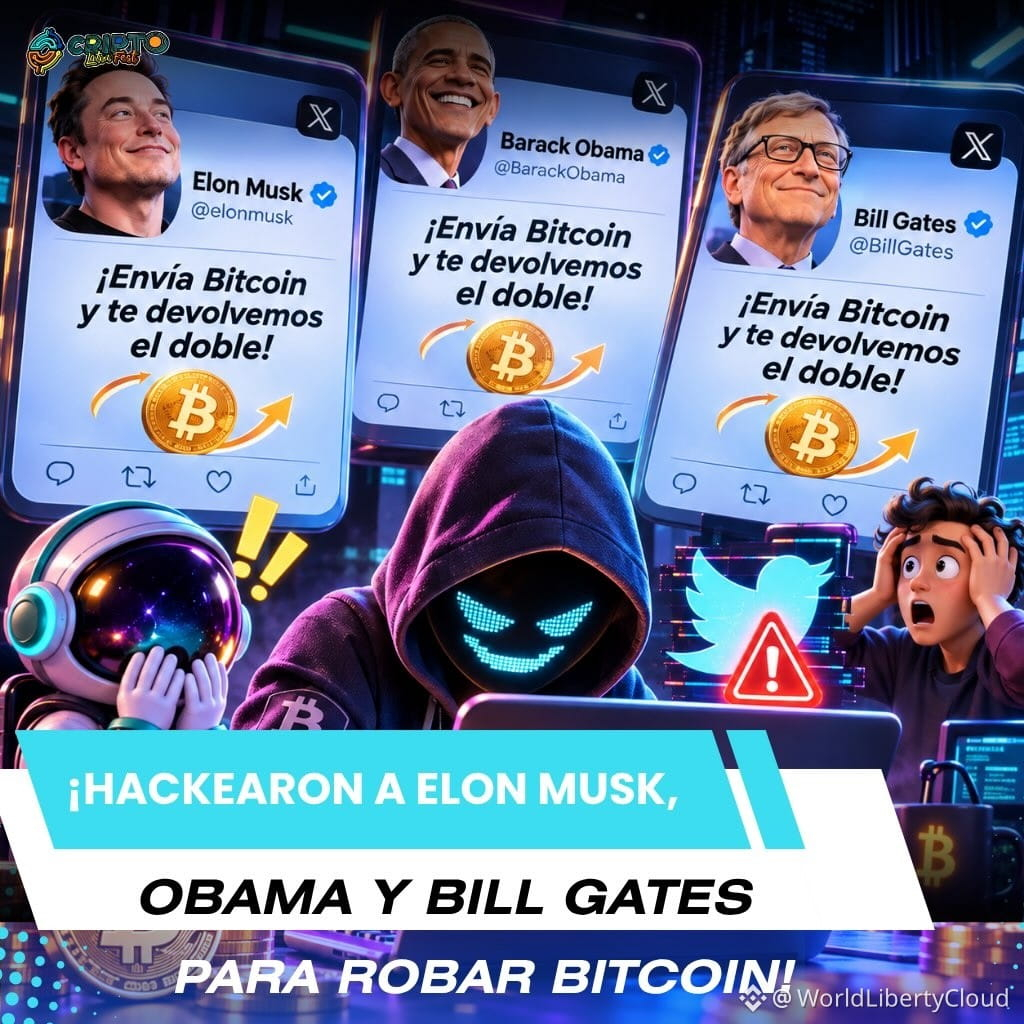
🚨🐦 ВЗЛОМАЛИ АККАУНТЫ ИЛОНА МАСКА, ОБАМЫ И БИЛЛА ГЕЙТСА, ЧТОБЫ УКРАСТЬ БИТКОИН! 😱💰💻
Представь: заходишь в Twitter и видишь, что Илон Маск, Барак Обама и Билл Гейтс раздают биткоины! 🤯₿
А ведь в июле 2020 года произошло нечто похожее на сюжет фильма! 🎬🔥
👨💻 Группе хакеров удалось получить контроль над подтверждёнными аккаунтами некоторых самых известных людей в мире. 🌎🔓
Среди них были Илон Маск, Барак Обама, Билл Гейтс и другие знаменитости. 😳
💸 Их план? Публиковать сообщения, обещая нечто слишком хорошее, чтобы быть правдой:
🤑 «ОТПРАВЬ БИТКОИНЫ — И МЫ ВЕРНЁМ ТЕБЕ ВДВОЕ БОЛЬШЕ!» 🚀💰
И как бы невероятно это ни звучало… НАШЛИСЬ ЛЮДИ, КОТОРЫЕ ПОПАЛИСЬ НА ЭТУ УЛОВКУ! 😱💀
💰 Мошенникам удалось получить с помощью этой аферы биткоины на сумму более 100 000 долларов.
🐦 Twitter пришлось вмешаться и временно ограничить некоторые функции подтверждённых аккаунтов, чтобы остановить атаку. 🚨🔐
🤯 САМОЕ БЕЗУМНОЕ!
Они взломали не биткоин. Они взломали аккаунты знаменитостей, чтобы воспользоваться доверием их подписчиков. 💻🎭
🔥 ОДНА АТАКА. ВЗЛОМАННЫЕ АККАУНТЫ ЗНАМЕНИТОСТЕЙ. И ТЫСЯЧИ ДОЛЛАРОВ В БИТКОИНАХ, КОТОРЫЕ УКРАЛИ. ₿💥
👇😂 ТЫ БЫ ПОВЕРИЛ(А), ЧТО ИЛОН МАСК РАЗДАЁТ БИТКОИНЫ? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Крипто #Crypto Блокчейн #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
🚨🐦 ВЗЛОМАЛИ АККАУНТЫ ИЛОНА МАСКА, ОБАМЫ И БИЛЛА ГЕЙТСА, ЧТОБЫ УКРАСТЬ БИТКОИН! 😱💰💻
Представь: заходишь в Twitter и видишь, что Илон Маск, Барак Обама и Билл Гейтс раздают биткоины! 🤯₿
А ведь в июле 2020 года произошло нечто похожее на сюжет фильма! 🎬🔥
👨💻 Группе хакеров удалось получить контроль над подтверждёнными аккаунтами некоторых самых известных людей в мире. 🌎🔓
Среди них были Илон Маск, Барак Обама, Билл Гейтс и другие знаменитости. 😳
💸 Их план? Публиковать сообщения, обещая нечто слишком хорошее, чтобы быть правдой:
🤑 «ОТПРАВЬ БИТКОИНЫ — И МЫ ВЕРНЁМ ТЕБЕ ВДВОЕ БОЛЬШЕ!» 🚀💰
И как бы невероятно это ни звучало… НАШЛИСЬ ЛЮДИ, КОТОРЫЕ ПОПАЛИСЬ НА ЭТУ УЛОВКУ! 😱💀
💰 Мошенникам удалось получить с помощью этой аферы биткоины на сумму более 100 000 долларов.
🐦 Twitter пришлось вмешаться и временно ограничить некоторые функции подтверждённых аккаунтов, чтобы остановить атаку. 🚨🔐
🤯 САМОЕ БЕЗУМНОЕ!
Они взломали не биткоин. Они взломали аккаунты знаменитостей, чтобы воспользоваться доверием их подписчиков. 💻🎭
🔥 ОДНА АТАКА. ВЗЛОМАННЫЕ АККАУНТЫ ЗНАМЕНИТОСТЕЙ. И ТЫСЯЧИ ДОЛЛАРОВ В БИТКОИНАХ, КОТОРЫЕ УКРАЛИ. ₿💥
👇😂 ТЫ БЫ ПОВЕРИЛ(А), ЧТО ИЛОН МАСК РАЗДАЁТ БИТКОИНЫ? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Крипто #Crypto Блокчейн #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
Представь: заходишь в Twitter и видишь, что Илон Маск, Барак Обама и Билл Гейтс раздают биткоины! 🤯₿
А ведь в июле 2020 года произошло нечто похожее на сюжет фильма! 🎬🔥
👨💻 Группе хакеров удалось получить контроль над подтверждёнными аккаунтами некоторых самых известных людей в мире. 🌎🔓
Среди них были Илон Маск, Барак Обама, Билл Гейтс и другие знаменитости. 😳
💸 Их план? Публиковать сообщения, обещая нечто слишком хорошее, чтобы быть правдой:
🤑 «ОТПРАВЬ БИТКОИНЫ — И МЫ ВЕРНЁМ ТЕБЕ ВДВОЕ БОЛЬШЕ!» 🚀💰
И как бы невероятно это ни звучало… НАШЛИСЬ ЛЮДИ, КОТОРЫЕ ПОПАЛИСЬ НА ЭТУ УЛОВКУ! 😱💀
💰 Мошенникам удалось получить с помощью этой аферы биткоины на сумму более 100 000 долларов.
🐦 Twitter пришлось вмешаться и временно ограничить некоторые функции подтверждённых аккаунтов, чтобы остановить атаку. 🚨🔐
🤯 САМОЕ БЕЗУМНОЕ!
Они взломали не биткоин. Они взломали аккаунты знаменитостей, чтобы воспользоваться доверием их подписчиков. 💻🎭
🔥 ОДНА АТАКА. ВЗЛОМАННЫЕ АККАУНТЫ ЗНАМЕНИТОСТЕЙ. И ТЫСЯЧИ ДОЛЛАРОВ В БИТКОИНАХ, КОТОРЫЕ УКРАЛИ. ₿💥
👇😂 ТЫ БЫ ПОВЕРИЛ(А), ЧТО ИЛОН МАСК РАЗДАЁТ БИТКОИНЫ? 👀💸
#Bitcoin #ElonMusk #TwitterHack #Крипто #Crypto Блокчейн #BitcoinStories #Ciberseguridad #CriptoLatinFest #worldlibertycloud
1
3
695

До сих пор не выходит из головы то, что произошло несколько дней назад: эксплойт/кража на платформе... И, честно говоря, невозможно не остановиться и не задуматься. 🛡️📉
Помимо красных цифр, спекуляций и заголовков, такие удары преподносят огромный урок всем, кто каждый день работает в этой экосистеме: безопасность не обсуждается.
В этом мире доверять — хорошо, но проверять и самостоятельно хранить свои средства — единственное, что помогает сохранить хоть немного душевного спокойствия перед экраном.
Рынки то растут, то падают, тенденции меняются каждую неделю, но защита нашего капитала — единственное правило, которое нельзя нарушать ни при каких обстоятельствах.
Как эта новость заставила тебя себя почувствовать? Ты предпочитаешь после такого переполоха перевести всё на аппаратный кошелёк или доверяешь мерам безопасности бирж?
Жду ваши ответы в комментариях! 👇☕
(И, как всегда: управляйте рисками, защищайте свои средства. Это не финансовый совет.)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
До сих пор не выходит из головы то, что произошло несколько дней назад: эксплойт/кража на платформе... И, честно говоря, невозможно не остановиться и не задуматься. 🛡️📉
Помимо красных цифр, спекуляций и заголовков, такие удары преподносят огромный урок всем, кто каждый день работает в этой экосистеме: безопасность не обсуждается.
В этом мире доверять — хорошо, но проверять и самостоятельно хранить свои средства — единственное, что помогает сохранить хоть немного душевного спокойствия перед экраном.
Рынки то растут, то падают, тенденции меняются каждую неделю, но защита нашего капитала — единственное правило, которое нельзя нарушать ни при каких обстоятельствах.
Как эта новость заставила тебя себя почувствовать? Ты предпочитаешь после такого переполоха перевести всё на аппаратный кошелёк или доверяешь мерам безопасности бирж?
Жду ваши ответы в комментариях! 👇☕
(И, как всегда: управляйте рисками, защищайте свои средства. Это не финансовый совет.)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $
Помимо красных цифр, спекуляций и заголовков, такие удары преподносят огромный урок всем, кто каждый день работает в этой экосистеме: безопасность не обсуждается.
В этом мире доверять — хорошо, но проверять и самостоятельно хранить свои средства — единственное, что помогает сохранить хоть немного душевного спокойствия перед экраном.
Рынки то растут, то падают, тенденции меняются каждую неделю, но защита нашего капитала — единственное правило, которое нельзя нарушать ни при каких обстоятельствах.
Как эта новость заставила тебя себя почувствовать? Ты предпочитаешь после такого переполоха перевести всё на аппаратный кошелёк или доверяешь мерам безопасности бирж?
Жду ваши ответы в комментариях! 👇☕
(И, как всегда: управляйте рисками, защищайте свои средства. Это не финансовый совет.)
#Criptomonedas #Ciberseguridad #Binance #CryptoNews #Web3 $

Sigueme
От Karleen Seyer pM11
2
27
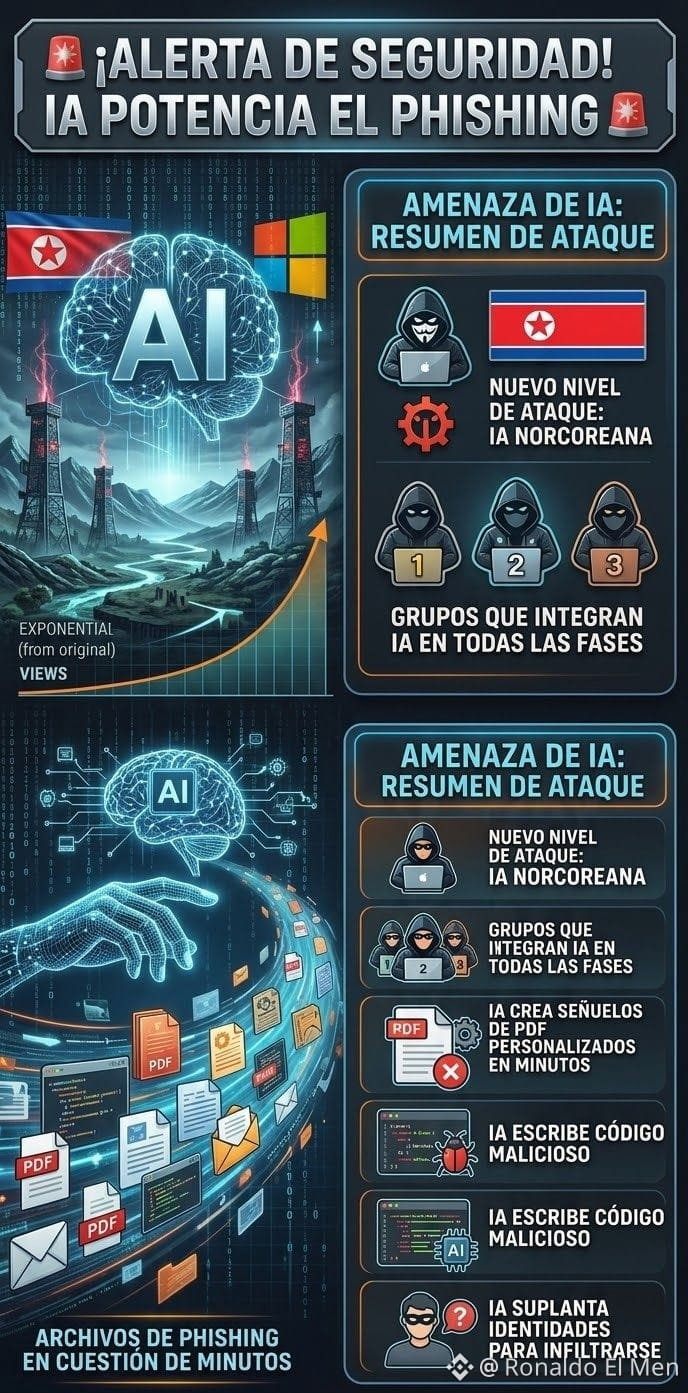
🚨 Кибербезопасность и криптовалюты: ИИ уже стал главным оружием хакеров!
30 октября Microsoft выпустила важное предупреждение: северокорейские хакерские группы используют искусственный интеллект, чтобы за считаные минуты создавать десятки фишинговых файлов.
Согласно отчетам о безопасности, отслеживаемым Microsoft, три такие группы внедрили ИИ во все этапы своих атак. Как они действуют?
Персонализированные приманки: за считаные минуты создают персонализированные и чрезвычайно убедительные PDF-документы.
Вредоносный код: используют ИИ, чтобы быстрее писать скрипты и опасный код.
Подмена личности: проникают в компании и экосистемы, выдавая себя за легитимные организации.
В мире криптовалют и Web3, где важен каждый клик, социальная инженерия с применением ИИ заставляет нас быть особенно осторожными. Никогда не скачивайте подозрительные файлы и не подключайте свой кошелек по сомнительным ссылкам.
Насколько уверенно вы чувствуете себя перед лицом этих новых автоматизированных уловок киберпреступников? Жду вас в комментариях! 👇
$BTC $ETH $BNB
{spot}(BNBUSDT)
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
🚨 Кибербезопасность и криптовалюты: ИИ уже стал главным оружием хакеров!
30 октября Microsoft выпустила важное предупреждение: северокорейские хакерские группы используют искусственный интеллект, чтобы за считаные минуты создавать десятки фишинговых файлов.
Согласно отчетам о безопасности, отслеживаемым Microsoft, три такие группы внедрили ИИ во все этапы своих атак. Как они действуют?
Персонализированные приманки: за считаные минуты создают персонализированные и чрезвычайно убедительные PDF-документы.
Вредоносный код: используют ИИ, чтобы быстрее писать скрипты и опасный код.
Подмена личности: проникают в компании и экосистемы, выдавая себя за легитимные организации.
В мире криптовалют и Web3, где важен каждый клик, социальная инженерия с применением ИИ заставляет нас быть особенно осторожными. Никогда не скачивайте подозрительные файлы и не подключайте свой кошелек по сомнительным ссылкам.
Насколько уверенно вы чувствуете себя перед лицом этих новых автоматизированных уловок киберпреступников? Жду вас в комментариях! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
30 октября Microsoft выпустила важное предупреждение: северокорейские хакерские группы используют искусственный интеллект, чтобы за считаные минуты создавать десятки фишинговых файлов.
Согласно отчетам о безопасности, отслеживаемым Microsoft, три такие группы внедрили ИИ во все этапы своих атак. Как они действуют?
Персонализированные приманки: за считаные минуты создают персонализированные и чрезвычайно убедительные PDF-документы.
Вредоносный код: используют ИИ, чтобы быстрее писать скрипты и опасный код.
Подмена личности: проникают в компании и экосистемы, выдавая себя за легитимные организации.
В мире криптовалют и Web3, где важен каждый клик, социальная инженерия с применением ИИ заставляет нас быть особенно осторожными. Никогда не скачивайте подозрительные файлы и не подключайте свой кошелек по сомнительным ссылкам.
Насколько уверенно вы чувствуете себя перед лицом этих новых автоматизированных уловок киберпреступников? Жду вас в комментариях! 👇
$BTC $ETH $BNB
#ciberseguridad #phishing #InteligenciaArtificiala #BinanceSquareTips #SeguridadFinanciera
1
112
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 122,208
598 обсуждают
2
#ПротоколFOMC
Просмотров: 146,671
346 обсуждают
3
#IsAnthropic’s$1.5TMarketCapJustified?
Просмотров: 9,207
74 обсуждают
4
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
Просмотров: 226,976
2,040 обсуждают
5
#NvidiaBoardReportedlySplitOverHuang’sReturn
Просмотров: 110,246
1,093 обсуждают
6
#StrategySTRCPreferredSlips3.65%Below$100Par
Просмотров: 6,483
64 обсуждают
7
#MASToUpgradeSGDTestnetToSGDigitalLedger
Просмотров: 18,996
235 обсуждают
8
#CanGTA6'sLaunchLiftTTWOShares?
Просмотров: 79,149
798 обсуждают
9
#Solana2027RoadmapTargetsDoubleComputeCapacity
Просмотров: 7,751
126 обсуждают
10
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
Просмотров: 1,078
28 обсуждают