

🛡️ Восстановление доступа к цифровым активам почти всегда требует отказаться от конфиденциальности и передать документы, удостоверяющие личность, третьей стороне.
🔑 Hashwallet меняет правила игры, предлагая полностью анонимное восстановление. Благодаря разделённой и зашифрованной резервной копии вы можете восстановить свои приватные ключи, не предъявляя паспорт или удостоверение личности, сохраняя безопасность и полный контроль в собственных руках.
Hashwallet включает процесс восстановления, который возвращает вам доступ без запроса документов, удостоверяющих личность, и без передачи ваших ключей.
Восстановление завершается при объединении двух элементов: резервной карты и личного Backup Center.
Ключ восстанавливается при совместной обработке двух отдельных элементов внутри чипа карты.
Backup Center хранит зашифрованную информацию, которая сама по себе не позволяет получить доступ ни к одному криптокошельку.
Восстановление доступа к криптокошельку почти никогда не бывает бесплатным. Либо вы зависите от сид-фразы, которую нужно хранить в безопасности вечно, либо передаёте копию своих ключей третьей стороне, которая обычно попросит подтвердить вашу личность, прежде чем вернуть доступ.
В итоге вы платите дважды: спокойствием и конфиденциальностью.
Но так быть не должно. Hashwallet возвращает вам доступ, не заставляя отказываться от самостоятельного хранения и конфиденциальности.
Два способа доказать, что криптокошелёк принадлежит вам
Чтобы восстановить криптокошелёк, вам нужно доказать только одно: что он принадлежит вам. Для этого есть два способа, и они не равнозначны.
С подтверждением личности: вы юридически подтверждаете, кто вы, и восстановление привязывается к удостоверению личности или паспорту, который компания может увидеть.
С анонимным подтверждением: вы доказываете только то, что криптокошелёк принадлежит вам, не предоставляя документы, удостоверяющие личность.
Hashwallet использует второй способ. Система проверяет, что криптокошелёк принадлежит вам, по элементам, связанным с вашей учётной записью, поэтому вы можете восстановить доступ, не раскрывая свою личность.
Как восстановить доступ, если ваши ключи не хранятся на сервере
Вполне естественно беспокоиться о том, что служба восстановления где-то хранит ваши ключи. Архитектура Hashwallet как раз и создана, чтобы этого не допустить.
Восстановление основано на двух отдельных элементах. Один хранится на вашей резервной карте, а другой — в зашифрованном виде — в вашем личном Backup Center. Ни один из них не является вашим приватным ключом и не входит в его состав.
По отдельности они бесполезны. Ваш ключ можно восстановить, только если оба элемента будут обработаны вместе внутри чипа карты EAL6+.
Backup Center работает как хранилище с нулевым разглашением, поэтому только вы можете получить доступ к сохранённой информации. Каждая карта защищает загружаемые данные с помощью собственной схемы шифрования. А поскольку ключей в них нет, эти данные не позволяют получить доступ ни к одному криптокошельку.
Вся система спроектирована так, чтобы ключи существовали только внутри чипа.
Процесс шаг за шагом
Чтобы запросить резервную карту, сначала нужно пройти проверку с помощью двухфакторной аутентификации.
После оформления заказа код отправляется автоматически. С его помощью компания восстанавливает первый элемент для изготовления вашей резервной карты. Без него изготовить карту невозможно.
Когда вы получите карту и отсканируете её, второй элемент восстановления будет загружен из вашего Backup Center на чип. Там он расшифровывается, оба элемента обрабатываются вместе, а ваши ключи восстанавливаются внутри чипа.
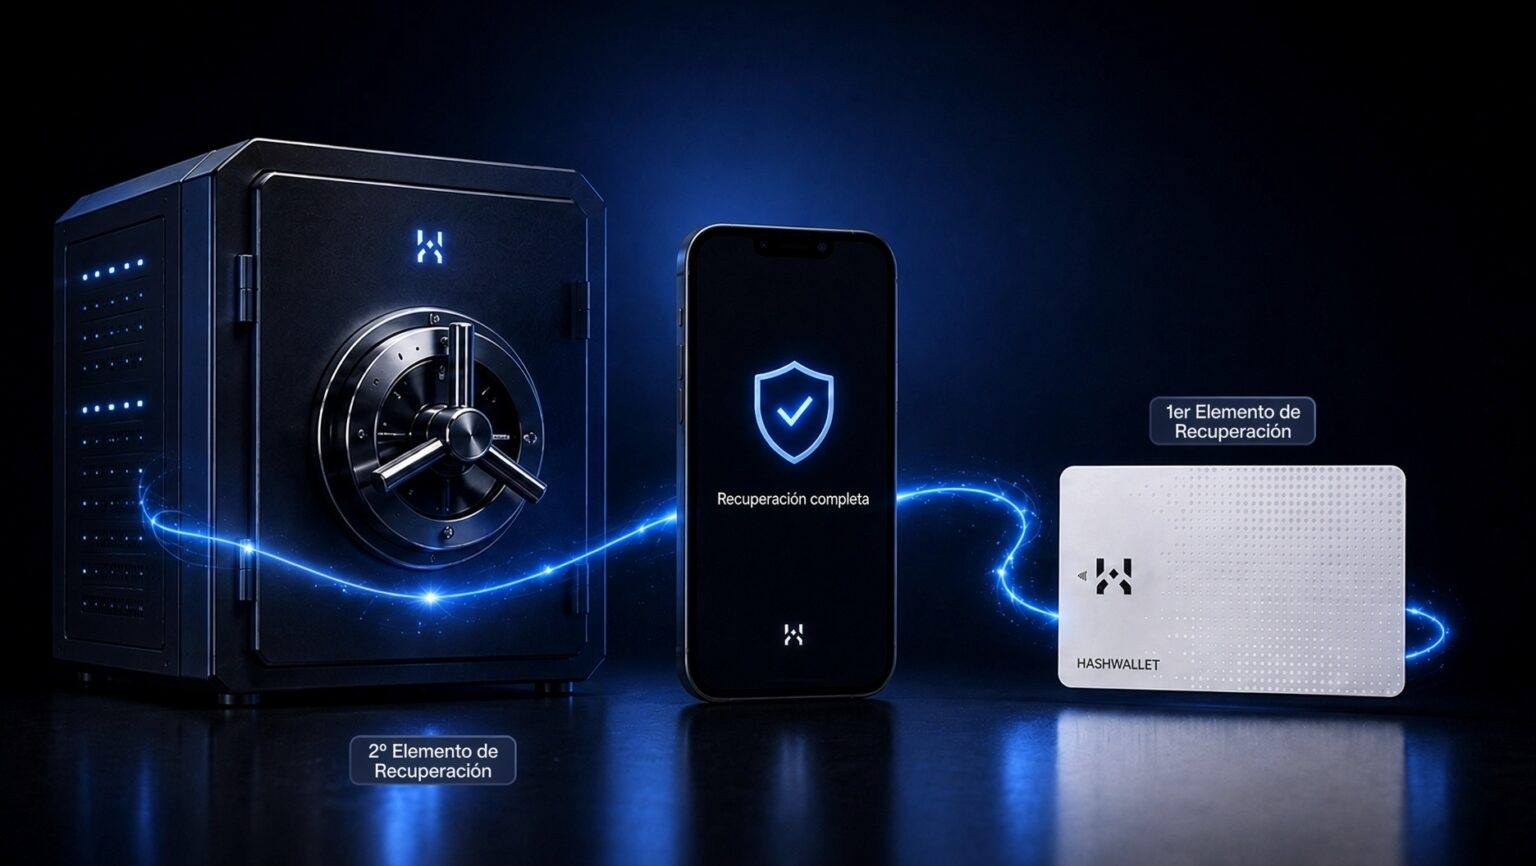
Приватное восстановление без личных данных и документов, удостоверяющих личность
Если вы импортировали сид-фразу, вы можете и дальше пользоваться списком слов как обычно. Восстановление Hashwallet станет дополнительной резервной копией, которая даст вам доступ к средствам, но не восстановит список слов: в целях безопасности в чипе нет команд, позволяющих раскрыть ключи.
Одна процедура восстановления для всех ваших сид-фраз
Карта не ограничена одной сид-фразой. На одной карте можно хранить столько сид-фраз, сколько вам нужно: созданных внутри чипа или импортированных. Так вы можете отделить сбережения от средств для повседневных операций или хранить разные активы отдельно, не используя отдельное устройство для каждого из них.
Все эти сид-фразы защищены одной процедурой восстановления, поэтому ни одна из них не останется без защиты.
eSignus — технология, лежащая в основе Hashwallet
Hashwallet разработана компанией eSignus, испанской компанией в сфере кибербезопасности, специализирующейся на самостоятельном хранении и безопасном восстановлении. Помимо Hashwallet, eSignus предлагает услугу Hardware Wallet as a Service, которая позволяет другим компаниям интегрировать самостоятельное хранение на основе этой технологии и адаптировать его под свои продукты и бренд.
Ключевые аспекты восстановления и безопасности
Восстановление без подтверждения личности: для восстановления ключей не нужно использовать удостоверение личности, паспорт или любой другой документ. Запрос резервной карты требует двухфакторной аутентификации (2FA), и eSignus не нужно проверять личность пользователя по документам.
Приватные ключи не хранятся на серверах: Backup Center хранит зашифрованный элемент восстановления, который не является приватным ключом пользователя и не входит в его состав. Одной этой информации недостаточно, чтобы воссоздать или восстановить ключи.
Восстановление нескольких ключей: восстановление охватывает все сид-фразы, которыми пользователь управлял с помощью Hashwallet, как импортированные, так и созданные на карте, и позволяет восстановить несколько независимых сид-фраз.
#ciberseguridad #AtaqueHacker #CryptoNewss #ciberataque #billetera $BTC
🔍 Узнайте все подробности.