

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
Просмотров: 2,176
45 обсуждают
Популярные
Новые
·
--
Рост
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
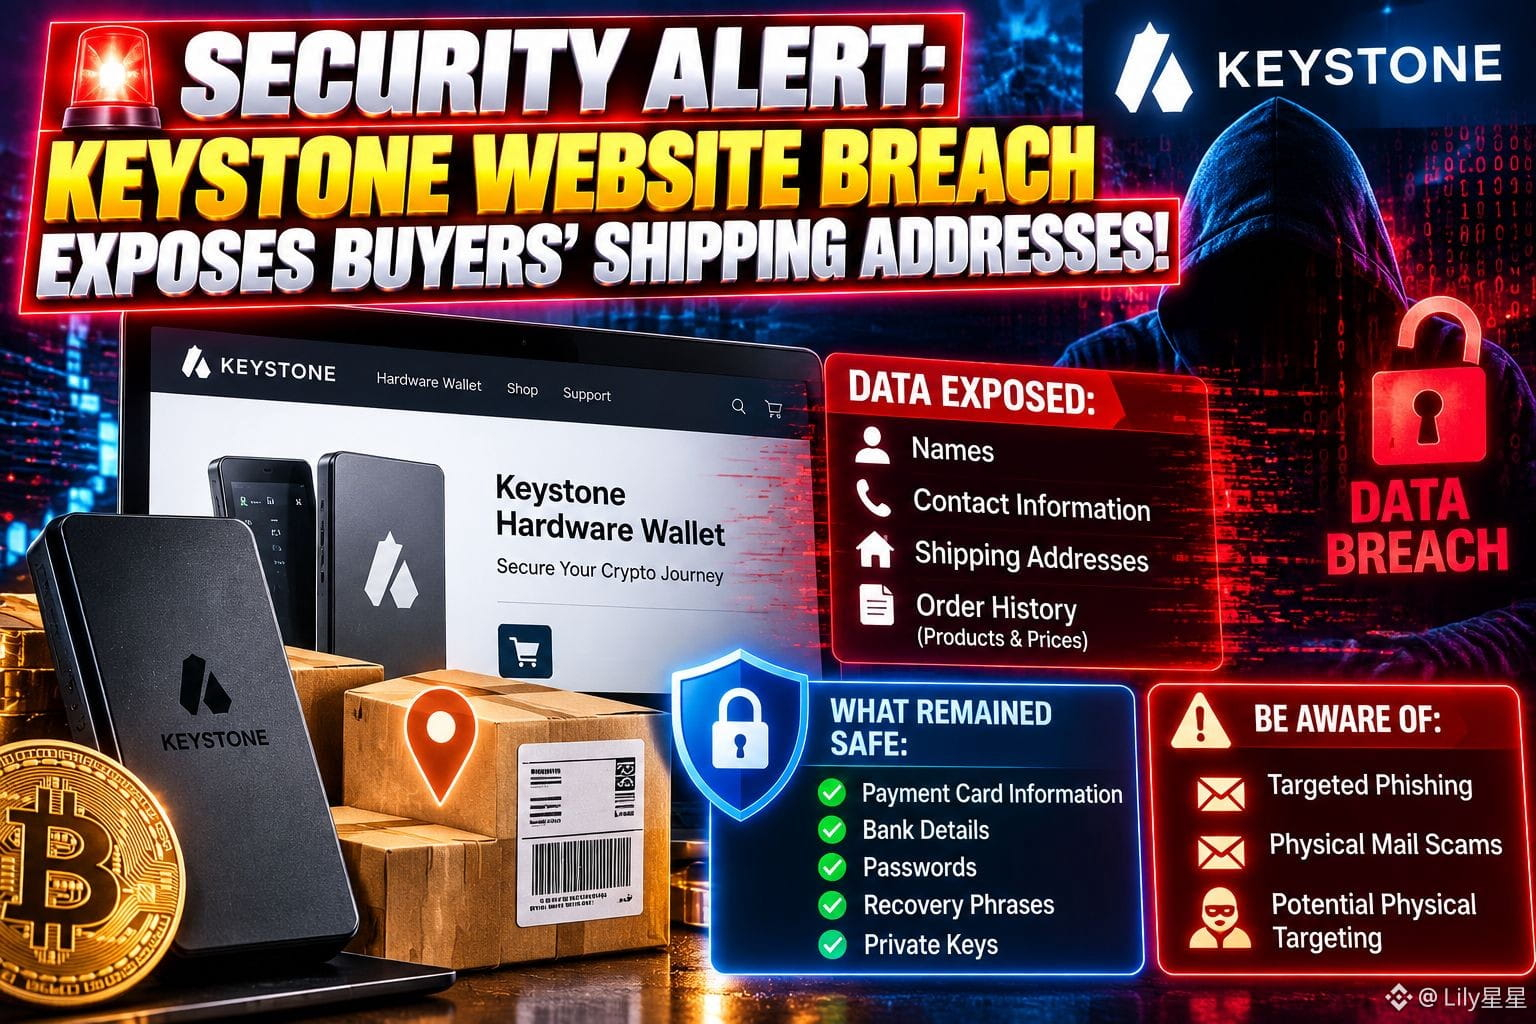
🚨 ТРЕВОГА: Взлом сайта Keystone раскрыл адреса доставки покупателей! 📦🔐
Популярный производитель аппаратных криптокошельков Keystone официально сообщил о крупной утечке данных в своём интернет-магазине, вызвавшей серьёзные опасения по поводу конфиденциальности и физической безопасности покупателей.
$ZEC
{future}(ZECUSDT)
Вот что произошло и что вам нужно знать:
$ETH
{future}(ETHUSDT)
Инцидент: Keystone обнаружила несанкционированный доступ к своему официальному сайту. Изучив активность API, связанного с интернет-магазином компании на платформе Shopify, компания подтвердила, что третья сторона без разрешения смогла получить данные клиентов.
$ASTER
{future}(ASTERUSDT)
Какие данные были раскрыты: утечка содержит имена клиентов, контактную информацию, адреса доставки и сведения о заказах (например, приобретённые товары и цены).
Какие данные остались в безопасности: Keystone однозначно подтвердила, что данные банковских карт, банковские реквизиты, пароли и, что особенно важно, фразы восстановления кошельков и приватные ключи НЕ были скомпрометированы.
🛡️ Что делать пострадавшим пользователям?
НЕ сбрасывайте настройки устройства: ваши криптоактивы и фразы восстановления надёжно защищены аппаратным кошельком. Вам не нужно переводить средства или сбрасывать настройки устройства, если только вы не заметите подозрительную активность в блокчейне, не связанную с этим инцидентом.
Будьте предельно бдительны: относитесь с крайней настороженностью к любым сообщениям (электронным письмам, SMS или обычным письмам), в которых упоминается ваша покупка Keystone. Никогда не вводите свою фразу восстановления из 24 слов на веб-сайте или в приложении.
Берегите себя, проверяйте каждое сообщение и будьте начеку! 🔒
⚠️ Отказ от ответственности: это не финансовая рекомендация и не совет по безопасности. Всегда Лилли.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 ТРЕВОГА: Взлом сайта Keystone раскрыл адреса доставки покупателей! 📦🔐
Популярный производитель аппаратных криптокошельков Keystone официально сообщил о крупной утечке данных в своём интернет-магазине, вызвавшей серьёзные опасения по поводу конфиденциальности и физической безопасности покупателей.
$ZEC
Вот что произошло и что вам нужно знать:
$ETH
Инцидент: Keystone обнаружила несанкционированный доступ к своему официальному сайту. Изучив активность API, связанного с интернет-магазином компании на платформе Shopify, компания подтвердила, что третья сторона без разрешения смогла получить данные клиентов.
$ASTER
Какие данные были раскрыты: утечка содержит имена клиентов, контактную информацию, адреса доставки и сведения о заказах (например, приобретённые товары и цены).
Какие данные остались в безопасности: Keystone однозначно подтвердила, что данные банковских карт, банковские реквизиты, пароли и, что особенно важно, фразы восстановления кошельков и приватные ключи НЕ были скомпрометированы.
🛡️ Что делать пострадавшим пользователям?
НЕ сбрасывайте настройки устройства: ваши криптоактивы и фразы восстановления надёжно защищены аппаратным кошельком. Вам не нужно переводить средства или сбрасывать настройки устройства, если только вы не заметите подозрительную активность в блокчейне, не связанную с этим инцидентом.
Будьте предельно бдительны: относитесь с крайней настороженностью к любым сообщениям (электронным письмам, SMS или обычным письмам), в которых упоминается ваша покупка Keystone. Никогда не вводите свою фразу восстановления из 24 слов на веб-сайте или в приложении.
Берегите себя, проверяйте каждое сообщение и будьте начеку! 🔒
⚠️ Отказ от ответственности: это не финансовая рекомендация и не совет по безопасности. Всегда Лилли.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
1
172
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: предупреждение о безопасности криптовалют
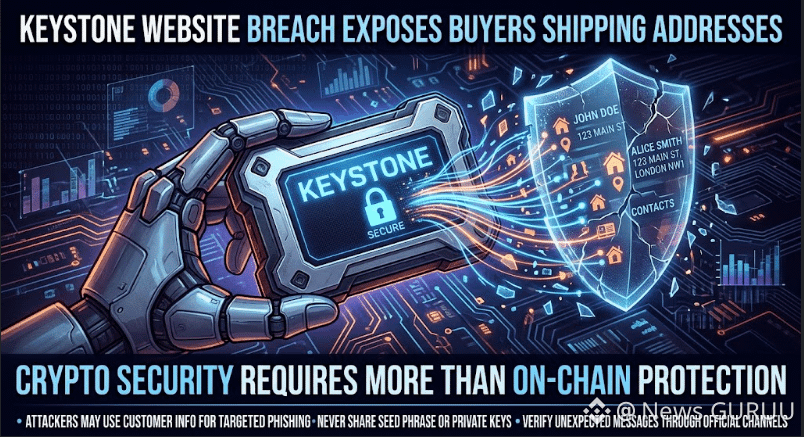
Сообщается, что сайт Keystone подвергся взлому, в результате которого могли быть раскрыты контактные данные клиентов, адреса доставки и история покупок. Компания утверждает, что приватные ключи, сид-фразы, пароли и платёжные данные не пострадали.
⚠️ Основные риски: целевой фишинг и поддельные сообщения о безопасности.
🔐 Как защитить себя:
• Никогда не сообщайте свою сид-фразу или приватные ключи.
• Проверяйте сообщения через официальные каналы.
• Не переходите по подозрительным ссылкам и не выполняйте просьбы о переводе средств.
📌 Судя по всему, это инцидент, связанный с конфиденциальностью данных, а не подтверждённая атака на блокчейн или кража средств клиентов. Полный масштаб произошедшего пока неизвестен.
💬 Стоит ли компаниям, выпускающим аппаратные кошельки, собирать меньше данных о клиентах?. «НАЖМИТЕ НА РАСПОЛОЖЕННЫЙ НИЖЕ ЖЁЛТЫЙ ТЕГ С МОНЕТОЙ, ЧТОБЫ ПЕРЕЙТИ НА НУЖНУЮ СТРАНИЦУ ДЛЯ ТОРГОВЛИ И ПОЛУЧИТЬ ВЫГОДУ»$DODO $BMT $BREV
{spot}(BREVUSDT)
{spot}(BMTUSDT)
{spot}(DODOUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: предупреждение о безопасности криптовалют
Сообщается, что сайт Keystone подвергся взлому, в результате которого могли быть раскрыты контактные данные клиентов, адреса доставки и история покупок. Компания утверждает, что приватные ключи, сид-фразы, пароли и платёжные данные не пострадали.
⚠️ Основные риски: целевой фишинг и поддельные сообщения о безопасности.
🔐 Как защитить себя:
• Никогда не сообщайте свою сид-фразу или приватные ключи.
• Проверяйте сообщения через официальные каналы.
• Не переходите по подозрительным ссылкам и не выполняйте просьбы о переводе средств.
📌 Судя по всему, это инцидент, связанный с конфиденциальностью данных, а не подтверждённая атака на блокчейн или кража средств клиентов. Полный масштаб произошедшего пока неизвестен.
💬 Стоит ли компаниям, выпускающим аппаратные кошельки, собирать меньше данных о клиентах?. «НАЖМИТЕ НА РАСПОЛОЖЕННЫЙ НИЖЕ ЖЁЛТЫЙ ТЕГ С МОНЕТОЙ, ЧТОБЫ ПЕРЕЙТИ НА НУЖНУЮ СТРАНИЦУ ДЛЯ ТОРГОВЛИ И ПОЛУЧИТЬ ВЫГОДУ»$DODO $BMT $BREV
1
23


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Утечка данных на сайте Keystone раскрыла адреса доставки покупателей криптовалют ⚠️🔐
Иногда самая серьёзная угроза безопасности скрывается не в вашем кошельке, а по адресу, где вы его храните.
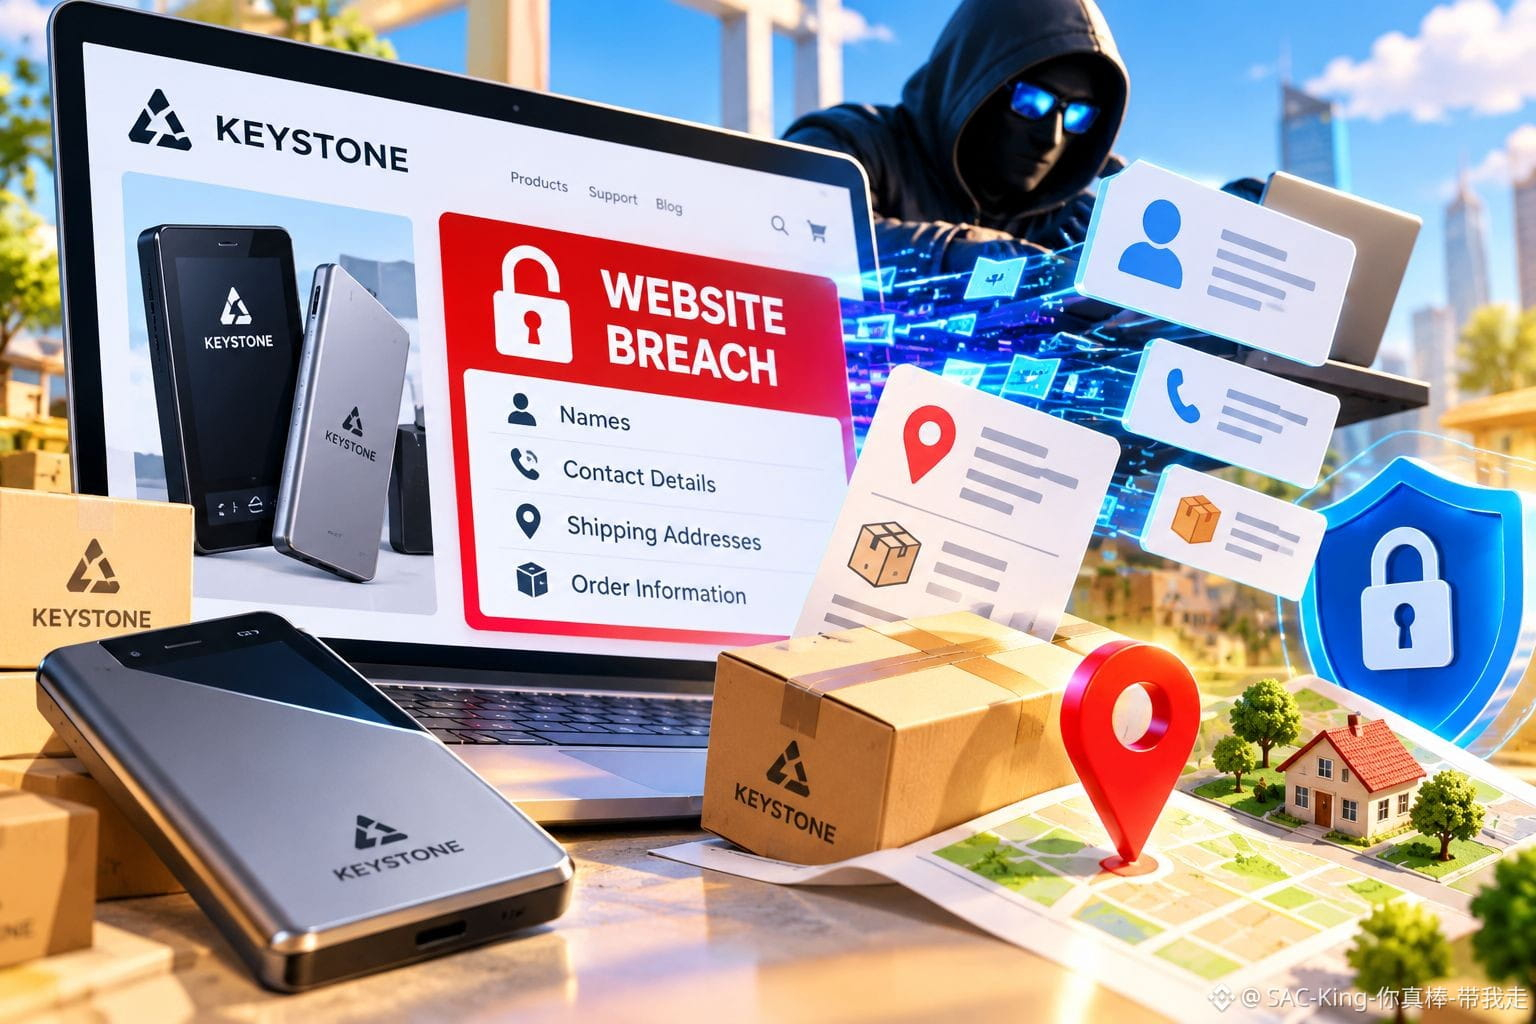
Компания Keystone, производитель аппаратных кошельков для криптовалют, сообщила об утечке данных на своём сайте, в результате которой стали доступны имена клиентов, контактные данные, адреса доставки и сведения о заказах.
Компания обнаружила несанкционированный доступ 20 октября, а 23 октября 2026 года подтвердила утечку данных после проверки активности в своём интернет-магазине на платформе Shopify.
По заявлению Keystone, платёжные данные, фразы восстановления, приватные ключи и пароли от кошельков не были раскрыты. Компания заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов. Число затронутых пользователей не раскрывается.
Но есть и более серьёзный повод для беспокойства: знание личности человека, его домашнего адреса и факта покупки аппаратного кошелька может помочь преступникам создавать убедительные фишинговые атаки или даже нацеливаться на владельцев криптовалют в реальном мире.
Моё мнение: самостоятельное хранение даёт вам контроль над криптовалютой, но не может защитить личную информацию, утёкшую из стороннего сервиса. Ваша безопасность не может быть выше уровня самого слабого звена, связывающего ваши цифровые активы с вашей реальной личностью.
Если вы покупали товары у Keystone, проверяйте уведомления через официальные каналы, игнорируйте неожиданные предложения о возврате денег или замене товара и никогда никому не сообщайте фразу восстановления. Она не нужна ни одному настоящему сотруднику службы поддержки.
Настоящая безопасность криптовалют — это защита и ваших активов, и личной информации, из-за которой вы можете стать мишенью.
Следует ли обязать компании, выпускающие аппаратные кошельки, соблюдать более строгие правила удаления данных после выполнения заказа клиента?
Отказ от ответственности: эта публикация предназначена только для образовательных целей и не является финансовой рекомендацией или советом по безопасности.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
168
🔎 Keystone заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов. Однако компания публично не сообщила, сколько людей пострадало, и не объяснила полную техническую причину. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔎 Keystone заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов. Однако компания публично не сообщила, сколько людей пострадало, и не объяснила полную техническую причину. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
12
⚠️ База данных клиентов компании, выпускающей криптокошельки, может стать целью атаки, даже если сам кошелёк остаётся защищённым. Keystone заявляет, что фразы восстановления, закрытые ключи, пароли от кошельков и платёжные данные не были раскрыты. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
11
🔐 Keystone, производитель аппаратных криптокошельков, сообщила о взломе веб-сайта, в результате которого были раскрыты имена клиентов, контактные данные, адреса доставки и сведения о покупках. Компания обнаружила несанкционированный доступ 20 октября и подтвердила кражу данных 23 октября 2026 года. $BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
10
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Утечка данных у Keystone — гиганта рынка аппаратных кошельков! 📦🔓
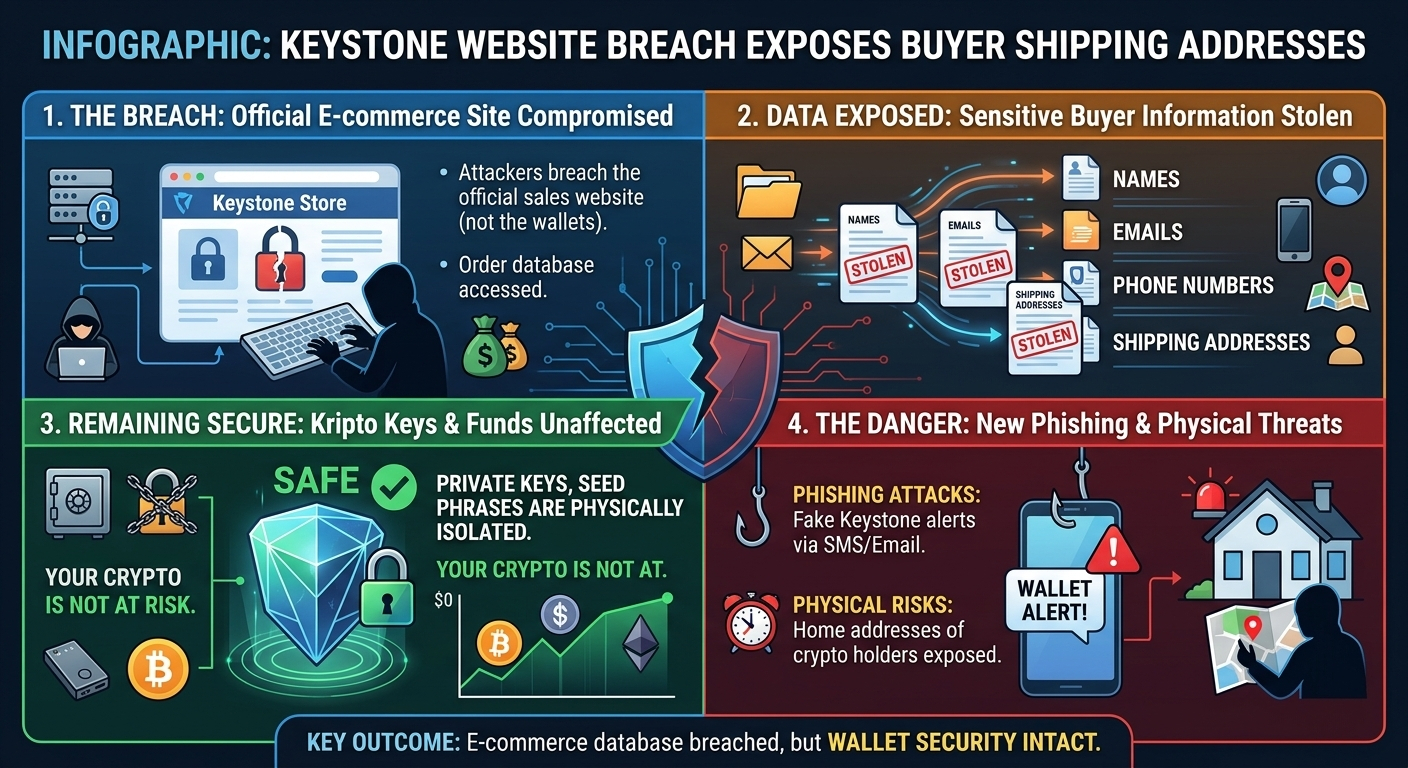
🌐 Взломан интернет-магазин: Официальный сайт, где продаются аппаратные кошельки Keystone для максимально безопасного хранения криптоактивов, подвергся кибератаке. 💻📍 Конфиденциальная информация раскрыта: В результате утечки данных хакеры получили имена, адреса электронной почты, номера телефонов и домашние/рабочие адреса доставки клиентов, совершавших покупки на сайте. 🛑🔑 Криптовалюты в безопасности: Атака затронула только инфраструктуру электронной коммерции. Криптовалюты в кошельках пользователей, приватные ключи и фразы восстановления (seed phrases) не пострадали, поскольку хранятся в аппаратной изоляции. 🛡️
⚠️ Какие серьёзные опасности угрожают инвесторам?
🎣 Фишинговые атаки: Хакеры могут использовать утекшие адреса электронной почты и номера телефонов, чтобы отправлять поддельные тревожные сообщения вроде: «Ваш кошелёк под угрозой, срочно перейдите по этой ссылке и обновите его». 🎣🏠 Риск стать целью физического нападения: Раскрытие домашних адресов владельцев криптовалют может сделать их уязвимыми для целевых атак, таких как кража со взломом или шантаж. 🗺️💣
🛡️ Что делать пострадавшим? (Срочные меры безопасности)
🚫 Не доверяйте сообщениям: Никогда не отвечайте на электронные письма или SMS, в которых, даже если они якобы отправлены Keystone или другой организацией, у вас просят фразу восстановления (seed phrase). 🙅♂️👁️ Включите двухфакторную аутентификацию: Усильте защиту учётных записей электронной почты и криптобирж до максимального уровня (2FA). 🔐📦 Безопасные места доставки: Заказывая аппаратный кошелёк в будущем, вместо домашнего адреса выбирайте постаматы или указывайте вымышленное имя/рабочий адрес. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Утечка данных у Keystone — гиганта рынка аппаратных кошельков! 📦🔓
🌐 Взломан интернет-магазин: Официальный сайт, где продаются аппаратные кошельки Keystone для максимально безопасного хранения криптоактивов, подвергся кибератаке. 💻📍 Конфиденциальная информация раскрыта: В результате утечки данных хакеры получили имена, адреса электронной почты, номера телефонов и домашние/рабочие адреса доставки клиентов, совершавших покупки на сайте. 🛑🔑 Криптовалюты в безопасности: Атака затронула только инфраструктуру электронной коммерции. Криптовалюты в кошельках пользователей, приватные ключи и фразы восстановления (seed phrases) не пострадали, поскольку хранятся в аппаратной изоляции. 🛡️
⚠️ Какие серьёзные опасности угрожают инвесторам?
🎣 Фишинговые атаки: Хакеры могут использовать утекшие адреса электронной почты и номера телефонов, чтобы отправлять поддельные тревожные сообщения вроде: «Ваш кошелёк под угрозой, срочно перейдите по этой ссылке и обновите его». 🎣🏠 Риск стать целью физического нападения: Раскрытие домашних адресов владельцев криптовалют может сделать их уязвимыми для целевых атак, таких как кража со взломом или шантаж. 🗺️💣
🛡️ Что делать пострадавшим? (Срочные меры безопасности)
🚫 Не доверяйте сообщениям: Никогда не отвечайте на электронные письма или SMS, в которых, даже если они якобы отправлены Keystone или другой организацией, у вас просят фразу восстановления (seed phrase). 🙅♂️👁️ Включите двухфакторную аутентификацию: Усильте защиту учётных записей электронной почты и криптобирж до максимального уровня (2FA). 🔐📦 Безопасные места доставки: Заказывая аппаратный кошелёк в будущем, вместо домашнего адреса выбирайте постаматы или указывайте вымышленное имя/рабочий адрес. 📮
$BNB $SOL $ETH
37

·
--
🚨 Keystone сообщила, что в результате взлома её сайта утекли адреса доставки и сведения о заказах, но не приватные ключи. Однако это не делает утечку безобидной.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone подтвердила, что неавторизованное третье лицо получило доступ к данным клиентов интернет-магазина компании на платформе Shopify.
В числе раскрытых данных были имена, контактная информация, адреса доставки и сведения о заказах, включая купленные товары и их цены.
Компания заявила, что данные платёжных карт, банковские реквизиты, фразы восстановления, приватные ключи и пароли от кошельков не были раскрыты. Она публично не сообщила, сколько клиентов пострадало.
Есть ещё одна деталь, которую стоит изучить.
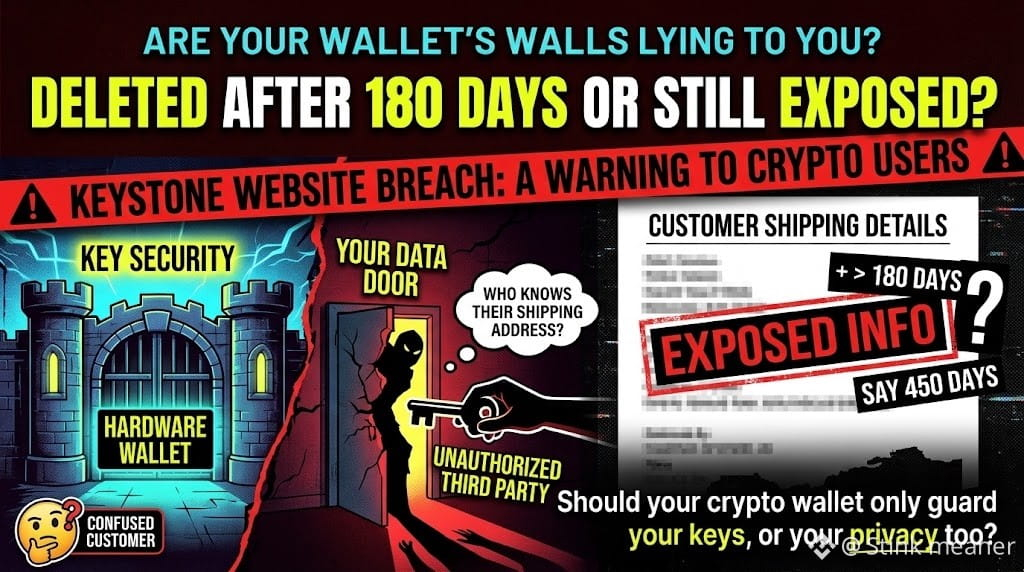
Keystone заявляла, что удаляет данные о доставке через 180 дней после оформления заказа. Позднее некоторые клиенты сообщили, что утечка затронула информацию о более старых заказах. Компания пока не дала подробных публичных разъяснений ни о масштабах утечки, ни о том, почему старые записи оставались доступными.
Аппаратный кошелёк может защищать ключи, дающие доступ к средствам, но база данных клиентов, связанная с ним, создаёт отдельный риск для конфиденциальности.
Утекшие сведения о покупках и адресах также могут помочь мошенникам составлять убедительные фишинговые сообщения или точнее выбирать жертв среди пользователей криптовалют.
Следует ли оценивать производителей аппаратных кошельков прежде всего по надёжности защиты ключей — или по тому, насколько хорошо они защищают персональные данные своих клиентов?
Проводите собственное исследование. Это не финансовый совет.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 Keystone сообщила, что в результате взлома её сайта утекли адреса доставки и сведения о заказах, но не приватные ключи. Однако это не делает утечку безобидной.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone подтвердила, что неавторизованное третье лицо получило доступ к данным клиентов интернет-магазина компании на платформе Shopify.
В числе раскрытых данных были имена, контактная информация, адреса доставки и сведения о заказах, включая купленные товары и их цены.
Компания заявила, что данные платёжных карт, банковские реквизиты, фразы восстановления, приватные ключи и пароли от кошельков не были раскрыты. Она публично не сообщила, сколько клиентов пострадало.
Есть ещё одна деталь, которую стоит изучить.
Keystone заявляла, что удаляет данные о доставке через 180 дней после оформления заказа. Позднее некоторые клиенты сообщили, что утечка затронула информацию о более старых заказах. Компания пока не дала подробных публичных разъяснений ни о масштабах утечки, ни о том, почему старые записи оставались доступными.
Аппаратный кошелёк может защищать ключи, дающие доступ к средствам, но база данных клиентов, связанная с ним, создаёт отдельный риск для конфиденциальности.
Утекшие сведения о покупках и адресах также могут помочь мошенникам составлять убедительные фишинговые сообщения или точнее выбирать жертв среди пользователей криптовалют.
Следует ли оценивать производителей аппаратных кошельков прежде всего по надёжности защиты ключей — или по тому, насколько хорошо они защищают персональные данные своих клиентов?
Проводите собственное исследование. Это не финансовый совет.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
60
·
--
🚨 УТЕЧКА ДАННЫХ НА САЙТЕ KEYSTONE — СЕРЬЁЗНОЕ ПРЕДУПРЕЖДЕНИЕ ОБ УГРОЗЕ КОНФИДЕНЦИАЛЬНОСТИ
В результате взлома сайта могут раскрыться данные, о раскрытии которых клиенты даже не подозревают
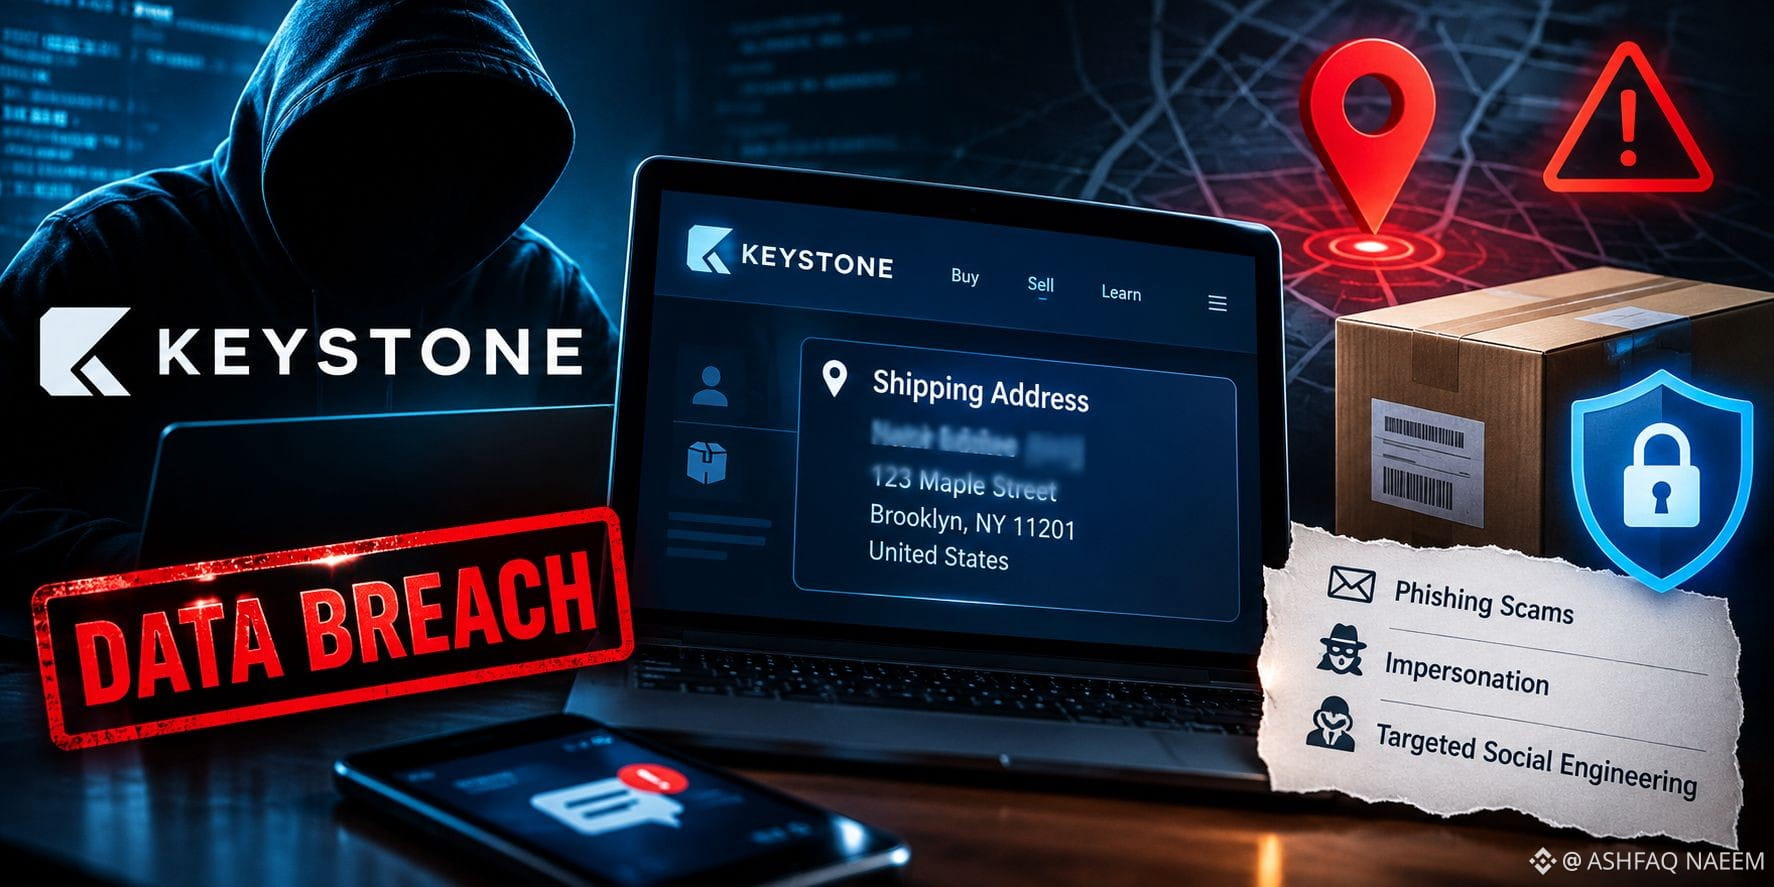
Согласно сообщениям об утечке данных с сайта Keystone, могли быть раскрыты адреса доставки покупателей, что вызывает опасения за конфиденциальность данных клиентов и их безопасность
Риск не ограничивается нежелательными сообщениями: раскрытые данные о доставке могут использоваться для фишинговых атак, выдачи себя за другого человека или целевого манипулирования людьми
Покупателям, которых могла коснуться утечка, важно следить за подозрительными уведомлениями о доставке, неожиданными сообщениями и запросами личной или финансовой информации
Не доверяйте ссылке только потому, что сообщение якобы отправлено службой доставки или знакомым брендом
Главный вывод очевиден
В цифровой экономике защита данных клиентов так же важна, как и защита их средств
Как вы считаете, следует ли строже наказывать компании за утечку адресов доставки клиентов?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 УТЕЧКА ДАННЫХ НА САЙТЕ KEYSTONE — СЕРЬЁЗНОЕ ПРЕДУПРЕЖДЕНИЕ ОБ УГРОЗЕ КОНФИДЕНЦИАЛЬНОСТИ
В результате взлома сайта могут раскрыться данные, о раскрытии которых клиенты даже не подозревают
Согласно сообщениям об утечке данных с сайта Keystone, могли быть раскрыты адреса доставки покупателей, что вызывает опасения за конфиденциальность данных клиентов и их безопасность
Риск не ограничивается нежелательными сообщениями: раскрытые данные о доставке могут использоваться для фишинговых атак, выдачи себя за другого человека или целевого манипулирования людьми
Покупателям, которых могла коснуться утечка, важно следить за подозрительными уведомлениями о доставке, неожиданными сообщениями и запросами личной или финансовой информации
Не доверяйте ссылке только потому, что сообщение якобы отправлено службой доставки или знакомым брендом
Главный вывод очевиден
В цифровой экономике защита данных клиентов так же важна, как и защита их средств
Как вы считаете, следует ли строже наказывать компании за утечку адресов доставки клиентов?
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
63
·
--
В Keystone произошла серьезная утечка данных, в результате которой стали доступны конфиденциальные адреса доставки покупателей. Этот инцидент вызывает серьезную обеспокоенность по поводу безопасности данных в сфере электронной коммерции и напоминает о постоянных рисках, которым подвергаются пользователи в интернете. Подобные утечки могут привести к краже личных данных, фишинговым атакам и другим злонамеренным действиям. Пользователям рекомендуется сохранять бдительность и следить за своими учетными записями на предмет подозрительной активности. Это событие подчеркивает, насколько важны надежные меры кибербезопасности для всех платформ, работающих с персональными данными.
Хотя эта утечка напрямую затрагивает пользователей Keystone, она служит наглядным напоминанием всему криптосообществу о необходимости соблюдать правила безопасности, особенно при работе с персональной информацией, связанной с транзакциями или доступом к платформам. Всегда используйте надежные уникальные пароли и по возможности включайте двухфакторную аутентификацию.
#УтечкаДанныхНаСайтеKeystoneРаскрылаАдресаДоставкиПокупателей
63

·
--
#УтечкаНаСайтеKeystoneРаскрылаАдресаДоставкиПокупателей
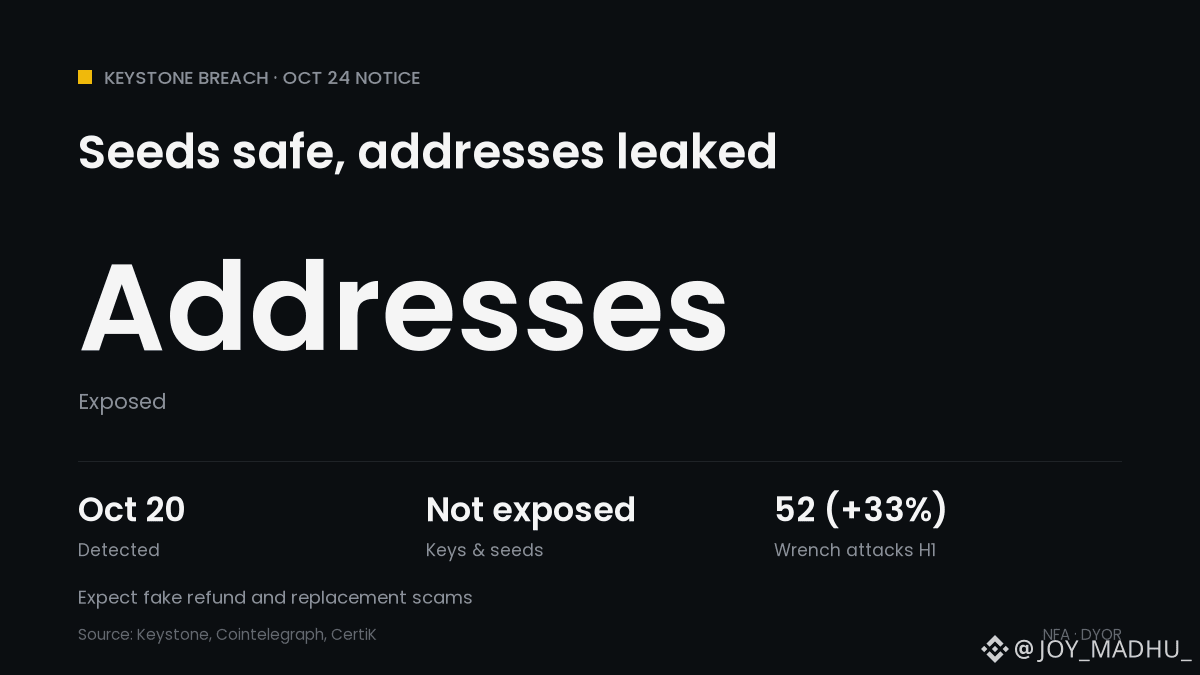
📦 Утечка данных Keystone: ваша сид-фраза в безопасности, а адрес — нет
📅 20 октября: обнаружен несанкционированный доступ к магазину Keystone на Shopify
🔍 23 октября: подтверждено, что третья сторона получила данные клиентов для доставки
📄 Раскрыты: имена, контакты, адреса, товары в заказах и цены
✅ Не раскрыты: фразы восстановления, приватные ключи, пароли от кошельков и платёжные данные
⚠️ Некоторые покупатели, совершившие покупки в 2024 году, получили уведомления, несмотря на политику удаления данных через 180 дней
📞 Пользователи уже сообщают о мошеннических звонках, в которых упоминаются старые заказы
📊 По данным CertiK, за первое полугодие 2026 года было зафиксировано 52 атаки с применением физического насилия — на 33% больше, чем годом ранее
Что это значит для криптовалют: средства не потеряны, и проблема не в безопасности $BTC , но утечка списка покупателей позволяет считать этих людей вероятными владельцами криптовалюты. Keystone никогда не попросит вас сообщить сид-фразу.
Вы бы купили аппаратный кошелёк, указав абонентский ящик или адрес под псевдонимом? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
Рост
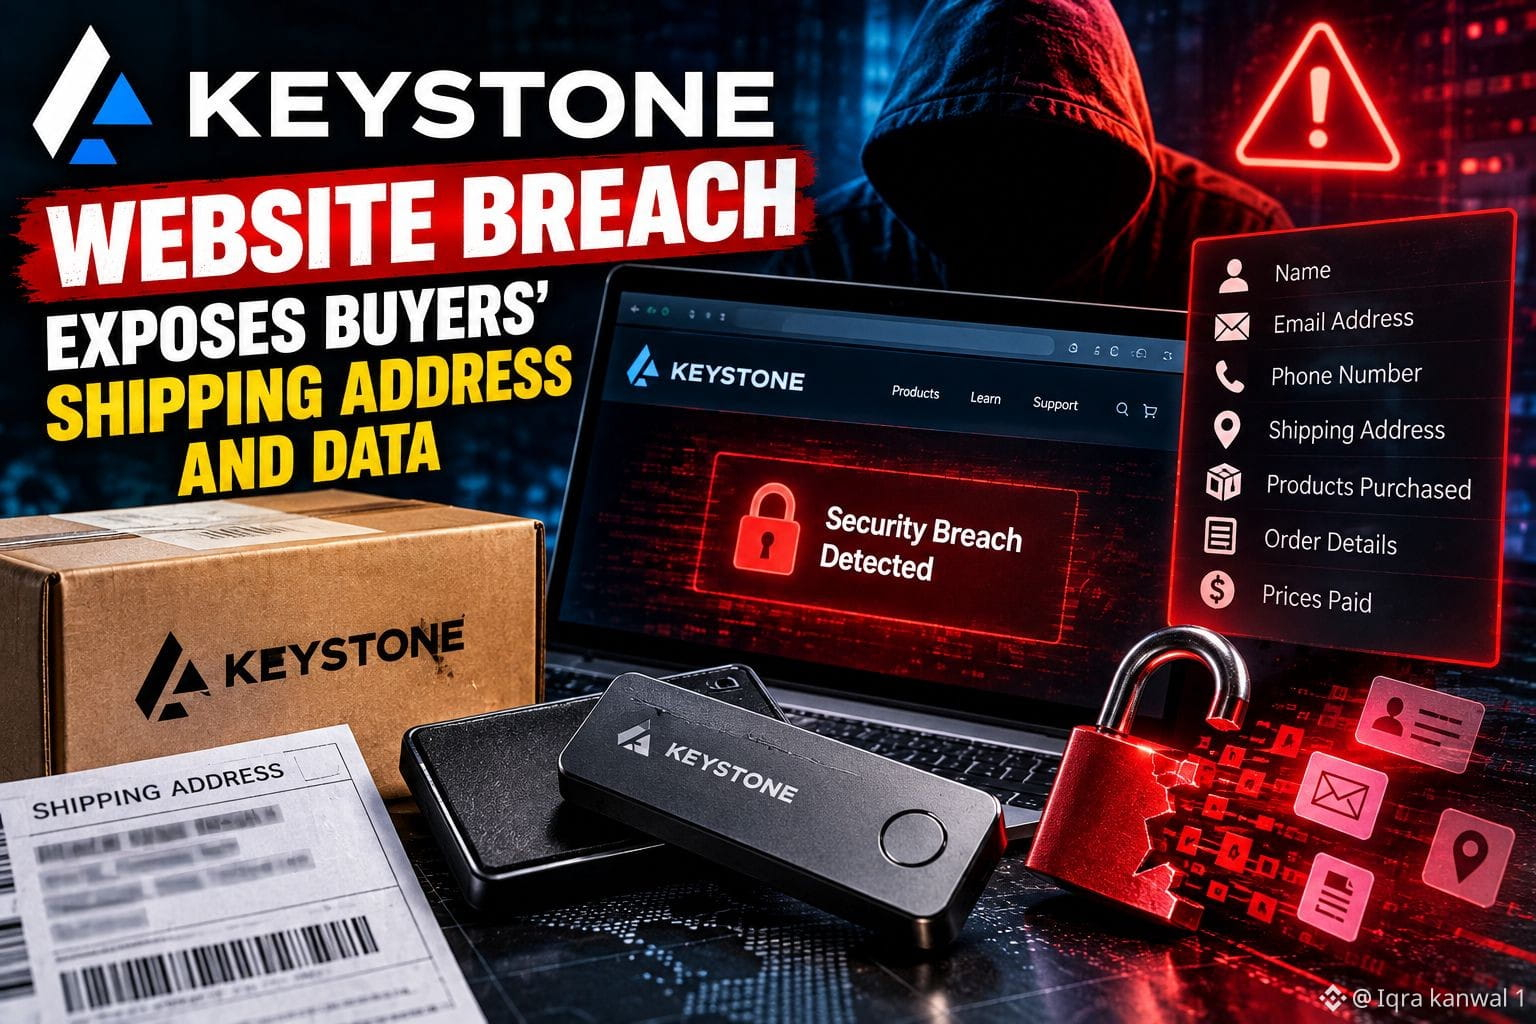
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Утечка данных на сайте Keystone: напоминание о том, что конфиденциальность в криптовалюте — это не только приватные ключи
Keystone сообщила об утечке данных на сайте, в результате которой стали доступны имена клиентов, контактные данные, адреса доставки и информация о заказах, включая купленные товары и уплаченные цены. Компания утверждает, что обнаружила несанкционированный доступ 20 октября, а утечку данных подтвердила 23 октября.
По данным Keystone, платежные данные, пароли кошельков, приватные ключи и фразы восстановления не пострадали. Это важное различие: сам по себе инцидент не означает, что криптоактивы клиентов находятся под угрозой. Однако связь реального адреса с покупкой аппаратного кошелька может создать серьезные проблемы с конфиденциальностью и безопасностью.
Наибольший непосредственный риск, вероятно, связан с целевым фишингом. Злоумышленники могут использовать подлинные сведения о заказах, чтобы выдать себя за службу поддержки, предложить поддельную замену товара или отправить убедительные сообщения с целью выманить фразы восстановления.
Keystone заявляет, что заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять затронутых клиентов. Число пострадавших и полные технические подробности пока официально не установлены. Также возникли вопросы по поводу заявленной компанией политики хранения данных в течение 180 дней.
Пользователям следует действовать так:
🔹 Никогда не сообщайте свою сид-фразу или приватные ключи.
🔹 Игнорируйте неожиданные предложения о возврате средств, замене товара или восстановлении доступа.
🔹 Не переходите по ссылкам из нежелательных сообщений; связывайтесь со службой поддержки через официальный сайт.
🔹 Не сбрасывайте настройки кошелька и не переводите средства только из-за этой утечки данных интернет-магазина.
Главный вывод для безопасности криптовалют: самостоятельное хранение дает контроль над активами, но не устраняет риски, связанные с базами данных клиентов и сведениями о доставке. Конфиденциальность — тоже часть безопасности.
#Keystone #БезопасностьКриптовалют #УтечкаДанных #АппаратныйКошелек #Bitcoin #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Утечка данных на сайте Keystone: напоминание о том, что конфиденциальность в криптовалюте — это не только приватные ключи
Keystone сообщила об утечке данных на сайте, в результате которой стали доступны имена клиентов, контактные данные, адреса доставки и информация о заказах, включая купленные товары и уплаченные цены. Компания утверждает, что обнаружила несанкционированный доступ 20 октября, а утечку данных подтвердила 23 октября.
По данным Keystone, платежные данные, пароли кошельков, приватные ключи и фразы восстановления не пострадали. Это важное различие: сам по себе инцидент не означает, что криптоактивы клиентов находятся под угрозой. Однако связь реального адреса с покупкой аппаратного кошелька может создать серьезные проблемы с конфиденциальностью и безопасностью.
Наибольший непосредственный риск, вероятно, связан с целевым фишингом. Злоумышленники могут использовать подлинные сведения о заказах, чтобы выдать себя за службу поддержки, предложить поддельную замену товара или отправить убедительные сообщения с целью выманить фразы восстановления.
Keystone заявляет, что заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять затронутых клиентов. Число пострадавших и полные технические подробности пока официально не установлены. Также возникли вопросы по поводу заявленной компанией политики хранения данных в течение 180 дней.
Пользователям следует действовать так:
🔹 Никогда не сообщайте свою сид-фразу или приватные ключи.
🔹 Игнорируйте неожиданные предложения о возврате средств, замене товара или восстановлении доступа.
🔹 Не переходите по ссылкам из нежелательных сообщений; связывайтесь со службой поддержки через официальный сайт.
🔹 Не сбрасывайте настройки кошелька и не переводите средства только из-за этой утечки данных интернет-магазина.
Главный вывод для безопасности криптовалют: самостоятельное хранение дает контроль над активами, но не устраняет риски, связанные с базами данных клиентов и сведениями о доставке. Конфиденциальность — тоже часть безопасности.
#Keystone #БезопасностьКриптовалют #УтечкаДанных #АппаратныйКошелек #Bitcoin #CryptoNews
$NIL $ENA $REZ
235

·
--
Утечка данных заказов Keystone|Приватность ZEC в блокчейне не означает анонимность в реальной жизни|Мой выбор — сначала защититься от фишинга, а потом смотреть на цену
Я сохраняю осторожность в отношении ZEC и не трактую инцидент с данными клиентов производителя кошельков как взлом сети Zcash. В официальном заявлении от 24 октября Keystone сообщила, что 20 октября обнаружила несанкционированный доступ к официальному сайту, а после проверки активности через интерфейс Shopify 23 октября подтвердила, что третья сторона получила данные о доставке клиентов. По словам компании, утекли имена, контактные данные, адреса доставки, а также категории и цены заказов; данные банковских карт, сид-фразы, приватные ключи и пароли от кошельков в этот пакет не вошли. Компания заявила, что заблокировала доступ, устранила уязвимость и уведомила пострадавших клиентов; полный отчет о расследовании еще не опубликован. Пока неизвестны ни число пострадавших, ни конкретный способ проникновения, ни результаты независимой экспертизы, поэтому я могу говорить лишь о том, что «ключи не утекли», согласно заявлению компании, но не представлять это как вывод, подтвержденный внешней организацией.
Главное напоминание этой популярной темы для ZEC — о границах приватности. Защищенные транзакции Zcash позволяют скрывать часть информации в блокчейне, но если в реальном мире записи о покупке связывают имя и адрес с владением аппаратным кошельком, фишеры все равно могут выдать себя за службу поддержки и под предлогом «возврата средств», «замены устройства» или «исправления адреса» выманить у пользователя фразу восстановления. Даже если балансы в блокчейне напрямую не раскрыты в результате этого инцидента, риск целевых атак с использованием социальной инженерии возрастает. Владельцам ZEC следует проверять уведомления, вручную вводя официальный адрес сайта, не переходить по неожиданным ссылкам из SMS или электронных писем, никому не сообщать сид-фразу и тем более не вводить ее на устройствах неизвестного происхождения. Меры безопасности и торговые решения нужно рассматривать отдельно: паническая отправка средств сама по себе может привести к новым потерям.
На момент подготовки текста ZEC/USD на Kraken торговалась около 1 203 долларов; цена открытия по UTC составляла 1 212.09 доллара, внутридневной максимум — 1 218.76 доллара, минимум — 1 176.53 доллара. Цена ниже уровня открытия, однако нет доказательств, что это падение вызвано заявлением Keystone; на ZEC также влияют общий аппетит к риску, ликвидность и предстоящие события в графике проекта. Уровень 1 219 долларов — верхняя граница, за которой я наблюдаю, чтобы понять, смогут ли покупатели вновь взять под контроль внутридневной диапазон; 1 176 долларов — нижняя граница риска. Если цена пробьет верхнюю границу, но сразу вернется ниже, сценарий усиления утратит силу; если цена пробьет нижнюю границу, я не стану ловить падающий нож только из-за «нарратива о приватности». Популярный хэштег #KeystoneWebsiteBreachExposesBuyersShippingAddresses описывает утечку данных о заказах, а не инцидент в основной сети ZEC.
Если бы я торговал сам: сейчас я бы не открывал позицию; подготовил бы только план небольшого спотового лонга по тренду, с размером позиции не более 3% от общего капитала и без кредитного плеча. Я начал бы входить двумя частями, только если часовая свеча закроется выше 1 219 долларов, а на следующем часу цена при откате удержится выше 1 210 долларов. Первая цель — 1 245 долларов, где я закрыл бы половину позиции; вторая — 1 275 долларов, после чего поднял бы защитный стоп-лосс по оставшейся части. Начальный стоп-лосс — 1 188 долларов; если после входа цена снова закрепится ниже 1 210 долларов или дальнейшее официальное расследование инцидента выявит риски, выходящие за рамки уже опубликованных сведений, я закрою позицию досрочно. Если условие для входа не сработает, я продолжу наблюдать со стороны и ни в коем случае не буду представлять план как уже прибыльную сделку.
Источники: официальное заявление Keystone от 24 октября и последующие сообщения о расследовании, материалы Фонда Zcash, текущие котировки ZEC/USD на Kraken. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
Вышесказанное — лишь личное наблюдение за рынком и не является инвестиционной рекомендацией.
5
·
--
Рост
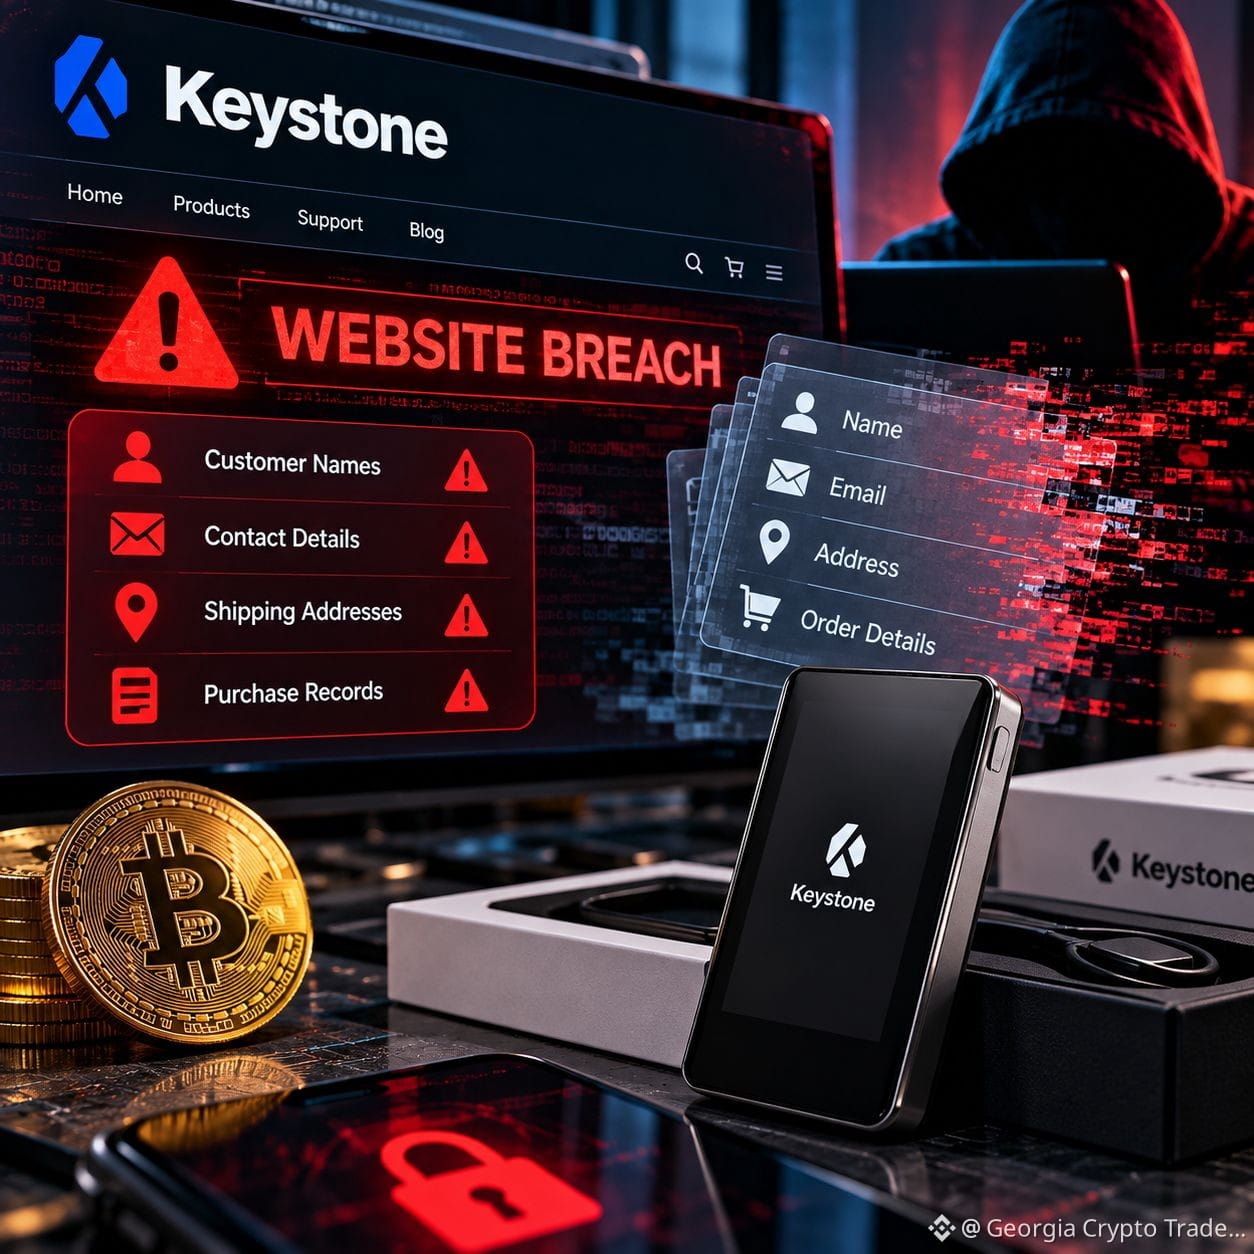
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: напоминание о безопасности криптовалют
Как сообщается, сайт Keystone подвергся взлому, в результате которого были раскрыты имена клиентов, контактные данные, адреса доставки и история покупок. Компания заявляет, что приватные ключи, фразы восстановления, пароли и платёжные данные не пострадали.
🔎 Почему это важно для пользователей криптовалют?
Главный риск — целевой фишинг. Злоумышленники, располагающие реальными данными клиентов, могут отправлять убедительные сообщения о возврате средств, замене устройств или безопасности кошелька.
📊 Главное:
• Утечка данных может создавать риски, даже если учётные данные кошелька остались в безопасности.
• Никому не сообщайте свою сид-фразу или приватные ключи.
• Проверяйте неожиданные сообщения через официальные каналы.
• Не переходите по подозрительным ссылкам и не выполняйте просьбы перевести средства.
• Аппаратные кошельки защищают приватные ключи, но не могут устранить все риски безопасности.
⚠️ Keystone заявляет, что устранила уязвимость и расследует инцидент. Полный масштаб произошедшего пока неясен.
Взгляд трейдера: это проблема кибербезопасности, а не подтверждение взлома блокчейна или кражи средств клиентов. Не путайте утечку персональных данных с прямым взломом кошельков.
Для безопасности криптовалют недостаточно защищать активы в блокчейне. Важны также базы данных клиентов, информация о доставке и конфиденциальность учётных записей.
Стоит ли компаниям, выпускающим аппаратные кошельки, собирать и хранить меньше данных о клиентах?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: напоминание о безопасности криптовалют
Как сообщается, сайт Keystone подвергся взлому, в результате которого были раскрыты имена клиентов, контактные данные, адреса доставки и история покупок. Компания заявляет, что приватные ключи, фразы восстановления, пароли и платёжные данные не пострадали.
🔎 Почему это важно для пользователей криптовалют?
Главный риск — целевой фишинг. Злоумышленники, располагающие реальными данными клиентов, могут отправлять убедительные сообщения о возврате средств, замене устройств или безопасности кошелька.
📊 Главное:
• Утечка данных может создавать риски, даже если учётные данные кошелька остались в безопасности.
• Никому не сообщайте свою сид-фразу или приватные ключи.
• Проверяйте неожиданные сообщения через официальные каналы.
• Не переходите по подозрительным ссылкам и не выполняйте просьбы перевести средства.
• Аппаратные кошельки защищают приватные ключи, но не могут устранить все риски безопасности.
⚠️ Keystone заявляет, что устранила уязвимость и расследует инцидент. Полный масштаб произошедшего пока неясен.
Взгляд трейдера: это проблема кибербезопасности, а не подтверждение взлома блокчейна или кражи средств клиентов. Не путайте утечку персональных данных с прямым взломом кошельков.
Для безопасности криптовалют недостаточно защищать активы в блокчейне. Важны также базы данных клиентов, информация о доставке и конфиденциальность учётных записей.
Стоит ли компаниям, выпускающим аппаратные кошельки, собирать и хранить меньше данных о клиентах?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
299

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
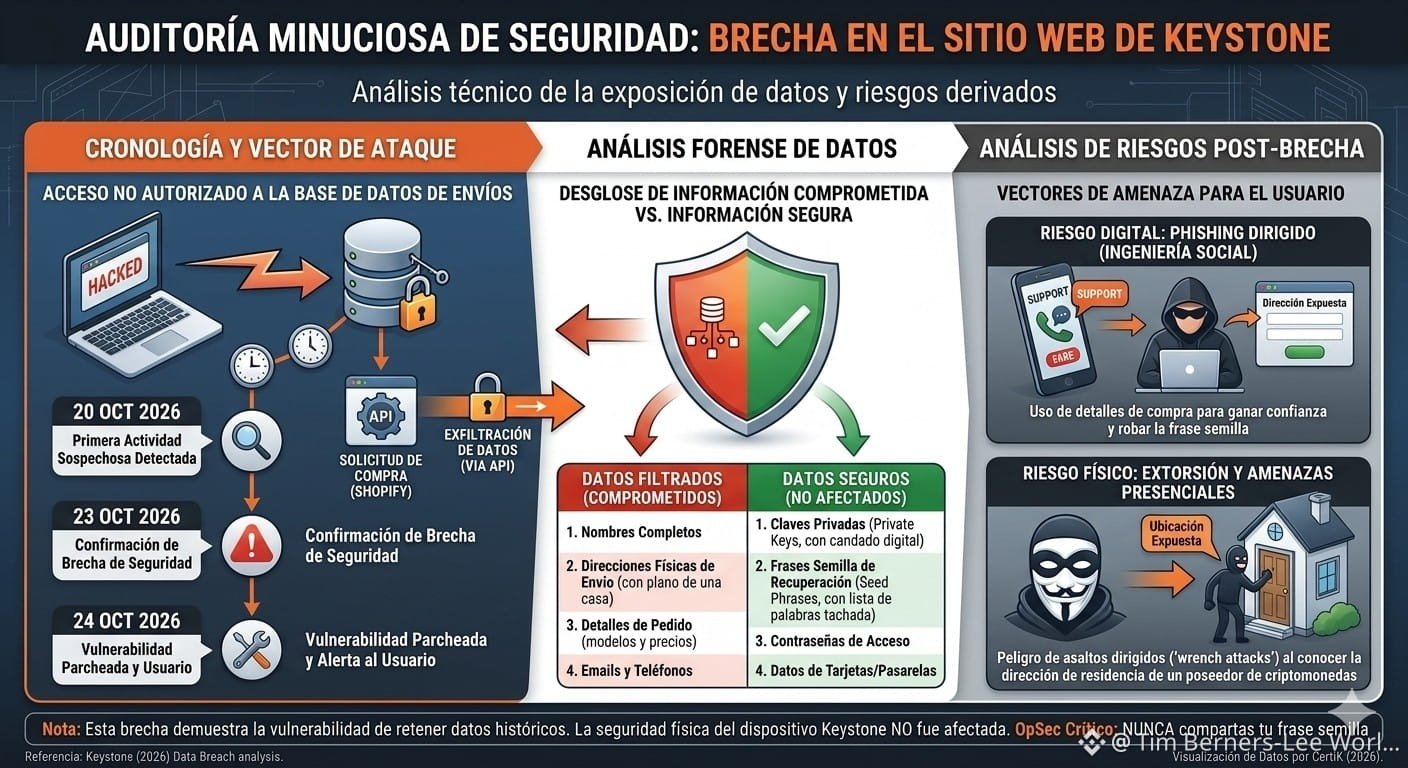
⚠️Большой спор: под вопросом хранение данных
⚠️Данные, похищенные (скомпрометированные) Защищённые данные (НЕ затронуты)
Полные имена покупателей. Приватные ключи (Private Keys).
Физические адреса для отправки и доставки на дом. Сид-фразы для восстановления (Seed Phrases).
Точные сведения о заказах (купленные модели и цены). Пароли для доступа к приложениям-кошелькам.
Контактные данные (адреса электронной почты и телефоны). Банковские данные, данные кредитных карт и платёжных систем.
⚠️Инцидент вызвал волну возмущения и недоверия в социальных сетях из-за политики конфиденциальности компании. В 2023 году Keystone публично объявила, что сократит срок хранения данных до 180 дней после покупки. Эта мера была специально разработана для снижения последствий масштабных хакерских атак (подобных той, которой в прошлом подвергся её конкурент Ledger).
⚠️Тем не менее многие клиенты сообщили на платформе X, что получили уведомление об уязвимости, хотя приобрели свои кошельки в 2024 году или ранее. Это наглядно показывает, что компания не удалила исторические записи, как обещала, и ставит под сомнение достоверность заявлений поставщиков аппаратных кошельков о хранении данных. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️Большой спор: под вопросом хранение данных
⚠️Данные, похищенные (скомпрометированные) Защищённые данные (НЕ затронуты)
Полные имена покупателей. Приватные ключи (Private Keys).
Физические адреса для отправки и доставки на дом. Сид-фразы для восстановления (Seed Phrases).
Точные сведения о заказах (купленные модели и цены). Пароли для доступа к приложениям-кошелькам.
Контактные данные (адреса электронной почты и телефоны). Банковские данные, данные кредитных карт и платёжных систем.
⚠️Инцидент вызвал волну возмущения и недоверия в социальных сетях из-за политики конфиденциальности компании. В 2023 году Keystone публично объявила, что сократит срок хранения данных до 180 дней после покупки. Эта мера была специально разработана для снижения последствий масштабных хакерских атак (подобных той, которой в прошлом подвергся её конкурент Ledger).
⚠️Тем не менее многие клиенты сообщили на платформе X, что получили уведомление об уязвимости, хотя приобрели свои кошельки в 2024 году или ранее. Это наглядно показывает, что компания не удалила исторические записи, как обещала, и ставит под сомнение достоверность заявлений поставщиков аппаратных кошельков о хранении данных. $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
129
·
--
Рост
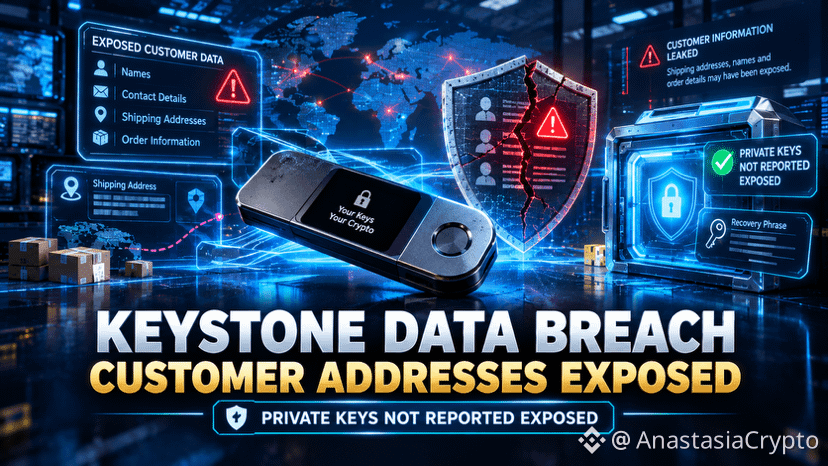
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 СРОЧНО: УТЕЧКА ДАННЫХ KEYSTONE РАСКРЫЛА АДРЕСА ПОКУПАТЕЛЕЙ АППАРАТНЫХ КОШЕЛЬКОВ!
🔐 Новый инцидент в сфере безопасности вызывает серьёзные вопросы о конфиденциальности клиентов в криптоиндустрии.
Компания Keystone, производитель аппаратных кошельков, подтвердила, что несанкционированный доступ к её сайту привёл к раскрытию данных клиентов, включая адреса доставки и сведения о покупках.
📌 КАКИЕ ДАННЫЕ БЫЛИ РАСКРЫТЫ?
🔴 Имена и контактные данные клиентов
🔴 Адреса доставки
🔴 Купленные товары и стоимость заказов
✅ КАКИЕ ДАННЫЕ, ПО СЛОВАМ KEYSTONE, ОСТАЛИСЬ В БЕЗОПАСНОСТИ?
Компания заявляет, что в результате этого инцидента не были раскрыты данные банковских карт, банковская информация, пароли от кошельков, закрытые ключи и фразы для восстановления.
⚠️ ПОЧЕМУ ЭТО ВАЖНО
Даже если ключи от криптокошелька остаются в безопасности, утечка персональных данных создаёт другую угрозу: целевые фишинговые атаки и мошенничество с выдачей себя за другого.
Злоумышленники могут использовать реальные сведения о заказе, чтобы поддельные письма, звонки или предложения заменить устройство выглядели правдоподобно. Keystone заявляет, что заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов.
🛡️ ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей. Защита данных клиентов также крайне важна для безопасности и доверия во всей экосистеме.
Никому не сообщайте фразу для восстановления или закрытые ключи и с осторожностью относитесь к неожиданным сообщениям о безопасности кошелька.
💬 ВАШЕ МНЕНИЕ:
Следует ли предъявлять к компаниям, выпускающим аппаратные кошельки, более строгие требования по защите данных клиентов?
Поделитесь своим мнением ниже. 👇
#БезопасностьКриптовалют #Keystone #НовостиКриптовалют #Блокчейн #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 СРОЧНО: УТЕЧКА ДАННЫХ KEYSTONE РАСКРЫЛА АДРЕСА ПОКУПАТЕЛЕЙ АППАРАТНЫХ КОШЕЛЬКОВ!
🔐 Новый инцидент в сфере безопасности вызывает серьёзные вопросы о конфиденциальности клиентов в криптоиндустрии.
Компания Keystone, производитель аппаратных кошельков, подтвердила, что несанкционированный доступ к её сайту привёл к раскрытию данных клиентов, включая адреса доставки и сведения о покупках.
📌 КАКИЕ ДАННЫЕ БЫЛИ РАСКРЫТЫ?
🔴 Имена и контактные данные клиентов
🔴 Адреса доставки
🔴 Купленные товары и стоимость заказов
✅ КАКИЕ ДАННЫЕ, ПО СЛОВАМ KEYSTONE, ОСТАЛИСЬ В БЕЗОПАСНОСТИ?
Компания заявляет, что в результате этого инцидента не были раскрыты данные банковских карт, банковская информация, пароли от кошельков, закрытые ключи и фразы для восстановления.
⚠️ ПОЧЕМУ ЭТО ВАЖНО
Даже если ключи от криптокошелька остаются в безопасности, утечка персональных данных создаёт другую угрозу: целевые фишинговые атаки и мошенничество с выдачей себя за другого.
Злоумышленники могут использовать реальные сведения о заказе, чтобы поддельные письма, звонки или предложения заменить устройство выглядели правдоподобно. Keystone заявляет, что заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов.
🛡️ ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей. Защита данных клиентов также крайне важна для безопасности и доверия во всей экосистеме.
Никому не сообщайте фразу для восстановления или закрытые ключи и с осторожностью относитесь к неожиданным сообщениям о безопасности кошелька.
💬 ВАШЕ МНЕНИЕ:
Следует ли предъявлять к компаниям, выпускающим аппаратные кошельки, более строгие требования по защите данных клиентов?
Поделитесь своим мнением ниже. 👇
#БезопасностьКриптовалют #Keystone #НовостиКриптовалют #Блокчейн #BinanceSquare
$XAU $XAG $QNT
1
390
·
--
Падение
🚨 $TUT С ТРУДОМ ВОССТАНАВЛИВАЕТСЯ — ВПЕРЕДИ ЕЩЁ ОДНО ПАДЕНИЕ? 📉🔥
TUT продолжает торговаться ниже обеих ключевых EMA на графиках 1H и 4H.
Покупатели не проявляют особой силы, а преимущество всё ещё на стороне продавцов. 👀
Но гнаться за падением? Так трейдеры попадают в ловушку.
🔴 СЦЕНАРИЙ ДЛЯ ШОРТА $TUT/USDT
🎯 Вход: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Стоп-лосс: $0.0174345 (+4.1%)
🔥 ПЛАН ДЕЙСТВИЙ:
Дождитесь отскока в зону входа.
📉 Зафиксируйте 50% прибыли на TP1.
📉 Закройте ещё 25% на TP2.
📉 Оставьте оставшиеся 25% до TP3.
🔒 После TP1 перенесите стоп-лосс на уровень безубытка.
💥 ЧТО МОЖЕТ ПРОИЗОЙТИ ДАЛЬШЕ?
🐻 МЕДВЕЖИЙ СЦЕНАРИЙ: Цена отталкивается от зоны входа → Продажи ускоряются → В фокусе уровень $0.01538.
🐂 БЫЧИЙ СЦЕНАРИЙ: Покупатели возвращают сопротивление → Шортистов выдавливают с рынка → Медвежий сценарий слабеет.
⚠️ ГДЕ НАСТОЯЩАЯ ЛОВУШКА?
Открыть шорт слишком поздно — прямо перед отскоком.
👇 ЧТО БУДЕТЕ ДЕЛАТЬ?
ШОРТИТЬ ОТСКОК ИЛИ ЖДАТЬ УВЕРЕННОГО ПРОБОЯ ВНИЗ? 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT С ТРУДОМ ВОССТАНАВЛИВАЕТСЯ — ВПЕРЕДИ ЕЩЁ ОДНО ПАДЕНИЕ? 📉🔥
TUT продолжает торговаться ниже обеих ключевых EMA на графиках 1H и 4H.
Покупатели не проявляют особой силы, а преимущество всё ещё на стороне продавцов. 👀
Но гнаться за падением? Так трейдеры попадают в ловушку.
🔴 СЦЕНАРИЙ ДЛЯ ШОРТА $TUT /USDT
🎯 Вход: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Стоп-лосс: $0.0174345 (+4.1%)
🔥 ПЛАН ДЕЙСТВИЙ:
Дождитесь отскока в зону входа.
📉 Зафиксируйте 50% прибыли на TP1.
📉 Закройте ещё 25% на TP2.
📉 Оставьте оставшиеся 25% до TP3.
🔒 После TP1 перенесите стоп-лосс на уровень безубытка.
💥 ЧТО МОЖЕТ ПРОИЗОЙТИ ДАЛЬШЕ?
🐻 МЕДВЕЖИЙ СЦЕНАРИЙ: Цена отталкивается от зоны входа → Продажи ускоряются → В фокусе уровень $0.01538.
🐂 БЫЧИЙ СЦЕНАРИЙ: Покупатели возвращают сопротивление → Шортистов выдавливают с рынка → Медвежий сценарий слабеет.
⚠️ ГДЕ НАСТОЯЩАЯ ЛОВУШКА?
Открыть шорт слишком поздно — прямо перед отскоком.
👇 ЧТО БУДЕТЕ ДЕЛАТЬ?
ШОРТИТЬ ОТСКОК ИЛИ ЖДАТЬ УВЕРЕННОГО ПРОБОЯ ВНИЗ? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
278
·
--
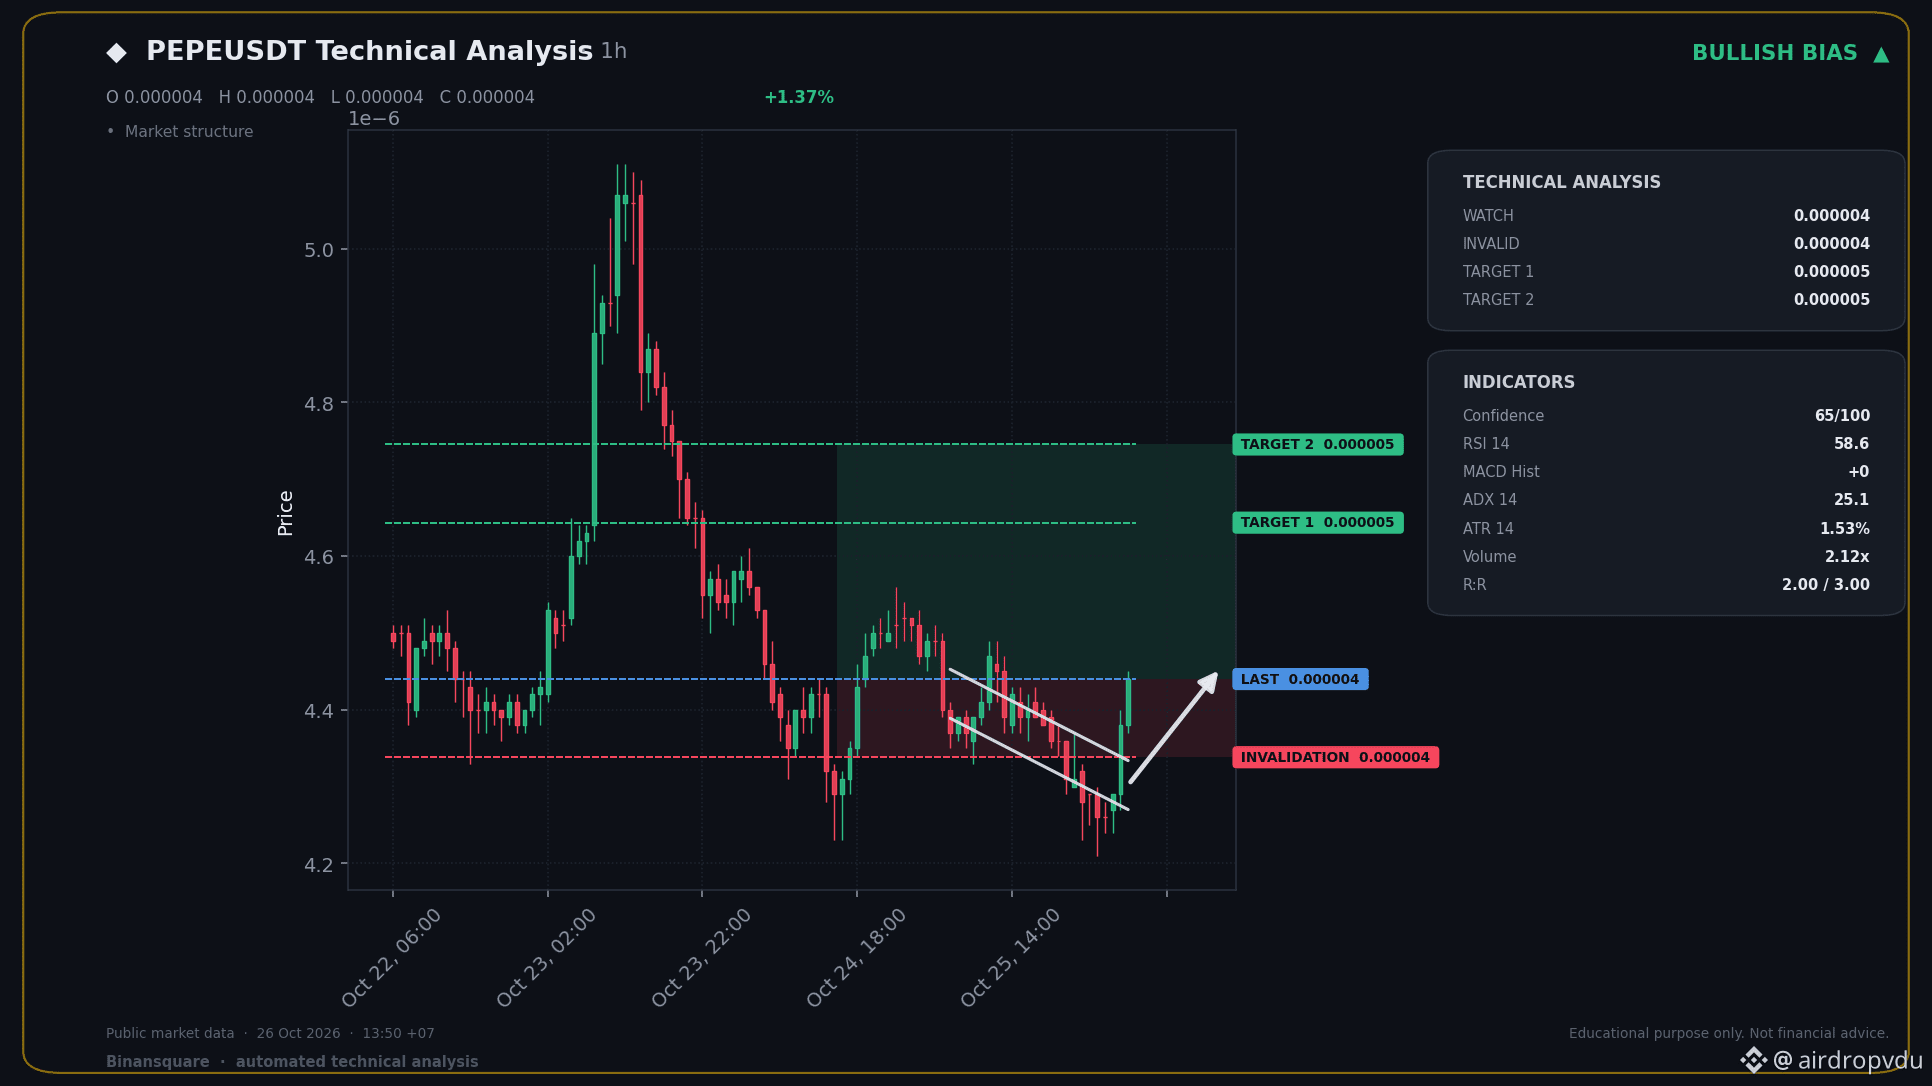
📈 СЕЙЧАС СИЛЬНЫЙ ЛОНГ — PEPEUSDT
📍 КЛЮЧЕВЫЕ УРОВНИ
Вход: 0.000004
🛑 Стоп-лосс: 0.000004
🎯 Тейк-профит 1: 0.000005
🎯 Тейк-профит 2: 0.000005
Цена уже отскакивает после просадки, а импульс снова смещается в бычью сторону. У RSI ещё есть запас до зоны перекупленности.
Этот сигнал автоматически сгенерирован на основе технических индикаторов. Он не гарантирует прибыль и не является инвестиционной рекомендацией. Всегда самостоятельно управляйте рисками и проводите собственное исследование.
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteBreachExposesBuyersShippingAddresses
1
141
·
--
Падение
🚨 $HEMI ПРОДОЛЖАЕТ ПАДАТЬ — МЕДВЕДИ ГОТОВЯТСЯ ОПУСТИТЬ ЦЕНУ ЕЩЁ НИЖЕ? 📉🔥
HEMI остаётся в нисходящем тренде на нескольких таймфреймах, а покупателям трудно дать отпор.
Возможно, нас ждёт ещё одно падение, но продавать на красных свечах рискованно. 👀
🔴 СЕТАП НА ШОРТ $HEMI/USDT
🎯 Вход: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Стоп-лосс: $0.0046659 (+4.0%)
🔥 ПЛАН:
Дождитесь отскока цены в зону входа. Не гонитесь за падением.
📉 Закройте 50% позиции на TP1.
📉 Зафиксируйте ещё 25% на TP2.
📉 Оставьте оставшиеся 25% до TP3.
🔒 После TP1 перенесите стоп-лосс на уровень безубыточности.
💥 ВОТ ЧТО ВАЖНО:
🐻 МЕДВЕЖИЙ СЦЕНАРИЙ: Цена отскакивает от зоны входа → Продавцы возвращают контроль → $0.00413 становится следующей целью снижения.
🐂 БЫЧИЙ СЦЕНАРИЙ: Покупатели возвращают уровень сопротивления → Риск шорт-сквиза растёт → Пробой выше $0.0046659 отменяет этот сетап.
⚠️ ГЛАВНАЯ ЛОВУШКА?
Открыть шорт после сильного падения и попасть под внезапный отскок.
👇 КАКОЙ ВАШ ПРОГНОЗ?
ШОРТИТЬ $HEMI СЕЙЧАС ИЛИ ДОЖДАТЬСЯ ОТСКОКА? 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI ПРОДОЛЖАЕТ ПАДАТЬ — МЕДВЕДИ ГОТОВЯТСЯ ОПУСТИТЬ ЦЕНУ ЕЩЁ НИЖЕ? 📉🔥
HEMI остаётся в нисходящем тренде на нескольких таймфреймах, а покупателям трудно дать отпор.
Возможно, нас ждёт ещё одно падение, но продавать на красных свечах рискованно. 👀
🔴 СЕТАП НА ШОРТ $HEMI /USDT
🎯 Вход: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Стоп-лосс: $0.0046659 (+4.0%)
🔥 ПЛАН:
Дождитесь отскока цены в зону входа. Не гонитесь за падением.
📉 Закройте 50% позиции на TP1.
📉 Зафиксируйте ещё 25% на TP2.
📉 Оставьте оставшиеся 25% до TP3.
🔒 После TP1 перенесите стоп-лосс на уровень безубыточности.
💥 ВОТ ЧТО ВАЖНО:
🐻 МЕДВЕЖИЙ СЦЕНАРИЙ: Цена отскакивает от зоны входа → Продавцы возвращают контроль → $0.00413 становится следующей целью снижения.
🐂 БЫЧИЙ СЦЕНАРИЙ: Покупатели возвращают уровень сопротивления → Риск шорт-сквиза растёт → Пробой выше $0.0046659 отменяет этот сетап.
⚠️ ГЛАВНАЯ ЛОВУШКА?
Открыть шорт после сильного падения и попасть под внезапный отскок.
👇 КАКОЙ ВАШ ПРОГНОЗ?
ШОРТИТЬ $HEMI СЕЙЧАС ИЛИ ДОЖДАТЬСЯ ОТСКОКА? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
1
208
·
--
Рост
$TRUMP $XAUT Акции Infosys падают после снижения
прогноза роста вопреки сильным контрактам
В понедельник акции Infosys (NSE:INFY) снизились после того, как вторая по величине индийская компания в сфере ИТ-услуг понизила прогноз годового роста выручки, несмотря на крупные заключённые контракты и рост бизнеса, связанного с искусственным интеллектом.
Компания, представившая результаты в пятницу, снизила прогноз роста выручки в постоянной валюте на 2027 финансовый год до диапазона 1–2% с прежних 1,5–3,0%, сохранив прогноз операционной маржи на уровне 20–22%.
К 13:23 по саудовскому времени акции Infosys, торгующиеся на NSE, упали на 1,5% — до 1 137,00 рупии.
{future}(XAUTUSDT)
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
$TRUMP $XAUT Акции Infosys падают после снижения
прогноза роста вопреки сильным контрактам
В понедельник акции Infosys (NSE:INFY) снизились после того, как вторая по величине индийская компания в сфере ИТ-услуг понизила прогноз годового роста выручки, несмотря на крупные заключённые контракты и рост бизнеса, связанного с искусственным интеллектом.
Компания, представившая результаты в пятницу, снизила прогноз роста выручки в постоянной валюте на 2027 финансовый год до диапазона 1–2% с прежних 1,5–3,0%, сохранив прогноз операционной маржи на уровне 20–22%.
К 13:23 по саудовскому времени акции Infosys, торгующиеся на NSE, упали на 1,5% — до 1 137,00 рупии.
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
189
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BinancePick
Просмотров: 2.8M
146,479 обсуждают
2
#EarningsSeason
Просмотров: 5.1M
25,050 обсуждают
3
#ПротоколFOMC
Просмотров: 59,747
246 обсуждают
4
#fomcотслеживание
Просмотров: 53,868
502 обсуждают
5
#AnthropicTTMRevenueGrewAbout1200%
Просмотров: 93
35 обсуждают
6
#AnthropicS1ExpectedToday
Просмотров: 1,165
61 обсуждают
7
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
Просмотров: 10,061
235 обсуждают
8
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
Просмотров: 15,866
356 обсуждают
9
#StrategyMSTRSurpassesNasdaqInMarketCap
Просмотров: 13,021
285 обсуждают
10
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
Просмотров: 613
30 обсуждают