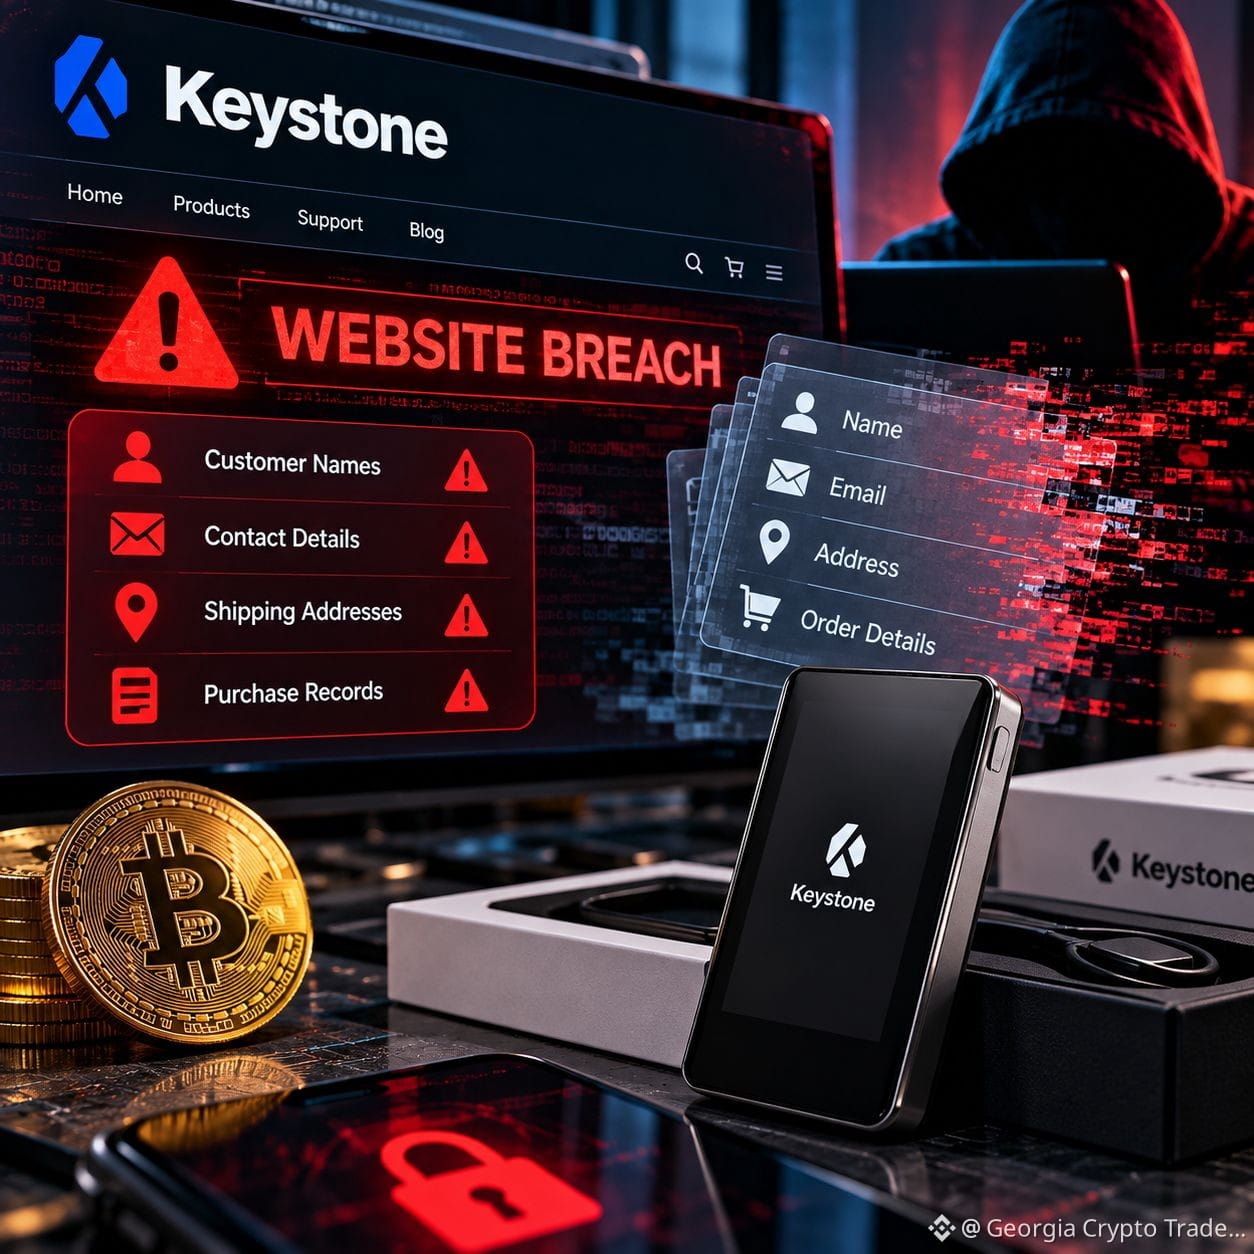
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: напоминание о безопасности криптовалют
Как сообщается, сайт Keystone подвергся взлому, в результате которого были раскрыты имена клиентов, контактные данные, адреса доставки и история покупок. Компания заявляет, что приватные ключи, фразы восстановления, пароли и платёжные данные не пострадали.
🔎 Почему это важно для пользователей криптовалют?
Главный риск — целевой фишинг. Злоумышленники, располагающие реальными данными клиентов, могут отправлять убедительные сообщения о возврате средств, замене устройств или безопасности кошелька.
📊 Главное:
• Утечка данных может создавать риски, даже если учётные данные кошелька остались в безопасности.
• Никому не сообщайте свою сид-фразу или приватные ключи.
• Проверяйте неожиданные сообщения через официальные каналы.
• Не переходите по подозрительным ссылкам и не выполняйте просьбы перевести средства.
• Аппаратные кошельки защищают приватные ключи, но не могут устранить все риски безопасности.
⚠️ Keystone заявляет, что устранила уязвимость и расследует инцидент. Полный масштаб произошедшего пока неясен.
Взгляд трейдера: это проблема кибербезопасности, а не подтверждение взлома блокчейна или кражи средств клиентов. Не путайте утечку персональных данных с прямым взломом кошельков.
Для безопасности криптовалют недостаточно защищать активы в блокчейне. Важны также базы данных клиентов, информация о доставке и конфиденциальность учётных записей.
Стоит ли компаниям, выпускающим аппаратные кошельки, собирать и хранить меньше данных о клиентах?
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO