
#databreach
databreach
Просмотров: 108,416
226 обсуждают
Популярные
Новые

У Gnosis Pay крупный скандал! Взломали старую систему потребительских карт, утекли данные клиентов: имена, адреса, данные карт и даже адреса привязанных криптокошельков.
Это худший сценарий: реальные персональные данные в сочетании с публичным криптокошельком. Риск фишинга, мошенничества и даже физической угрозы — РЕАЛЕН.
Хотя Gnosis Pay утверждает, что средства клиентов и корпоративная платформа не пострадали, а инцидент удалось взять под контроль за 2 часа, эта брешь показывает, насколько хрупкой может быть безопасность.
И всё же будьте КРАЙНЕ ОСТОРОЖНЫ с изощрёнными мошенническими схемами, которые могут появиться в ближайшее время. Ни при каких обстоятельствах не сообщайте seed-фразу, приватный ключ или PIN-код!
Одна небольшая ошибка может стоить вам всего. Случай с Gnosis Pay — дорогостоящее напоминание. Вы хорошо подготовились, чтобы защитить свои активы?
#CryptoSecurity #УтечкаДанных
У Gnosis Pay крупный скандал! Взломали старую систему потребительских карт, утекли данные клиентов: имена, адреса, данные карт и даже адреса привязанных криптокошельков.
Это худший сценарий: реальные персональные данные в сочетании с публичным криптокошельком. Риск фишинга, мошенничества и даже физической угрозы — РЕАЛЕН.
Хотя Gnosis Pay утверждает, что средства клиентов и корпоративная платформа не пострадали, а инцидент удалось взять под контроль за 2 часа, эта брешь показывает, насколько хрупкой может быть безопасность.
И всё же будьте КРАЙНЕ ОСТОРОЖНЫ с изощрёнными мошенническими схемами, которые могут появиться в ближайшее время. Ни при каких обстоятельствах не сообщайте seed-фразу, приватный ключ или PIN-код!
Одна небольшая ошибка может стоить вам всего. Случай с Gnosis Pay — дорогостоящее напоминание. Вы хорошо подготовились, чтобы защитить свои активы?
#CryptoSecurity #УтечкаДанных
Это худший сценарий: реальные персональные данные в сочетании с публичным криптокошельком. Риск фишинга, мошенничества и даже физической угрозы — РЕАЛЕН.
Хотя Gnosis Pay утверждает, что средства клиентов и корпоративная платформа не пострадали, а инцидент удалось взять под контроль за 2 часа, эта брешь показывает, насколько хрупкой может быть безопасность.
И всё же будьте КРАЙНЕ ОСТОРОЖНЫ с изощрёнными мошенническими схемами, которые могут появиться в ближайшее время. Ни при каких обстоятельствах не сообщайте seed-фразу, приватный ключ или PIN-код!
Одна небольшая ошибка может стоить вам всего. Случай с Gnosis Pay — дорогостоящее напоминание. Вы хорошо подготовились, чтобы защитить свои активы?
#CryptoSecurity #УтечкаДанных
46

·
--
В Gnosis Pay произошла утечка данных: данные карт и личная информация оказались раскрыты.
Что известно (The Block, Cointelegraph):
• Утечка затронула провайдера криптокарт 6 ноября
• По сообщениям, средства клиентов в безопасности
• Раскрытая информация может использоваться для фишинга и попыток подмены SIM-карты
Самостоятельное хранение защищает ваши монеты, но не вашу личность. Когда карта привязана к кошельку, слабое звено — окружающие её данные, а не ключи.
Если у вас есть криптокарта: проверяйте выписки, меняйте пароли и остерегайтесь личных сообщений от «службы поддержки».
Вы пользуетесь криптодебетовой картой или предпочитаете тратить отдельно от основного кошелька?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
В Gnosis Pay произошла утечка данных: данные карт и личная информация оказались раскрыты.
Что известно (The Block, Cointelegraph):
• Утечка затронула провайдера криптокарт 6 ноября
• По сообщениям, средства клиентов в безопасности
• Раскрытая информация может использоваться для фишинга и попыток подмены SIM-карты
Самостоятельное хранение защищает ваши монеты, но не вашу личность. Когда карта привязана к кошельку, слабое звено — окружающие её данные, а не ключи.
Если у вас есть криптокарта: проверяйте выписки, меняйте пароли и остерегайтесь личных сообщений от «службы поддержки».
Вы пользуетесь криптодебетовой картой или предпочитаете тратить отдельно от основного кошелька?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Что известно (The Block, Cointelegraph):
• Утечка затронула провайдера криптокарт 6 ноября
• По сообщениям, средства клиентов в безопасности
• Раскрытая информация может использоваться для фишинга и попыток подмены SIM-карты
Самостоятельное хранение защищает ваши монеты, но не вашу личность. Когда карта привязана к кошельку, слабое звено — окружающие её данные, а не ключи.
Если у вас есть криптокарта: проверяйте выписки, меняйте пароли и остерегайтесь личных сообщений от «службы поддержки».
Вы пользуетесь криптодебетовой картой или предпочитаете тратить отдельно от основного кошелька?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance

·
--
Данные клиентов криптокарты Gnosis Pay оказались доступны хакерам; средства не пострадали, но доверие под вопросом
Проблема доверия к инфраструктуре для криптовалютных платежей вновь оказалась в центре внимания. Как сообщает Decrypt, поставщик услуг криптокредитных карт Gnosis Pay заявил, что хакеры получили доступ к данным клиентов в устаревшей системе, связанной с его фирменными картами. При этом средства похищены не были.
По характеру инцидент заметно отличается от нескольких недавних случаев в сфере криптобезопасности. В центре событий с Binance, GOPAX и другими компаниями были финансовые потери или сбои в работе систем, тогда как инцидент с Gnosis Pay связан с утечкой персональных данных пользователей. Иными словами, фокус ущерба сместился с «денег» на «данные».
Почему на это стоит обратить внимание? Криптокарты связывают криптоактивы с повседневными покупками, а их системы обрабатывают конфиденциальную информацию, в том числе данные о личности и платежах пользователей. Если в такой инфраструктуре возникает брешь в защите, это влияет не только на отдельный проект, но и на доверие пользователей ко всему сектору. Хотя в этом случае средства не пострадали, а масштаб инцидента относительно невелик, долгосрочные риски для данных пользователей всё ещё требуют внимания. Пока неясно, как могут использоваться утекшие сведения, как долго они будут актуальны и кого именно затронула утечка.
С точки зрения фундаментальных факторов Gnosis Pay подчёркивает, что безопасность средств не пострадала, что в краткосрочной перспективе помогает ослабить тревогу. Однако сам факт доступа к устаревшей системе выявляет проблему износа технической архитектуры в некоторых сегментах криптовалютной платежной инфраструктуры. Такие системы часто хранят данные давних пользователей и историю транзакций; их модернизация обходится дорого, а перенос сопряжён с рисками, поэтому они могут становиться уязвимым звеном.
Как может отреагировать рынок? Поскольку финансовых потерь не было, прямое влияние на рынок в целом, вероятно, будет ограниченным, и инцидент может не привлечь большого внимания. Но как событие, связанное с анализом рисков, он напоминает рынку: повестка безопасности расширяется от «защиты от мошеннических списаний» до «защиты от утечек данных».
Сдерживающий фактор — отсутствие потерь средств и относительно небольшой масштаб инцидента. Это означает, что в краткосрочной перспективе реакция рынка, скорее всего, будет спокойной, и преувеличивать значение события не стоит. По-настоящему важно следить за долгосрочными рисками для пользовательских данных.
За чем наблюдать дальше? Важно, раскроет ли компания конкретный объём данных, к которым получили доступ, затронута ли платёжная информация и будут ли приняты меры по устранению последствий и выплате компенсаций. С точки зрения торговли влияние подобных событий на цену отдельного актива ограниченно. Гораздо важнее, станет ли этот инцидент новым поводом для обсуждения безопасности в секторе криптовалютных платежей, а не попытка гнаться за ростом или продавать на падении.
#CryptoSecurity #УтечкаДанных
Выше представлены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Данные клиентов криптокарты Gnosis Pay оказались доступны хакерам; средства не пострадали, но доверие под вопросом
Проблема доверия к инфраструктуре для криптовалютных платежей вновь оказалась в центре внимания. Как сообщает Decrypt, поставщик услуг криптокредитных карт Gnosis Pay заявил, что хакеры получили доступ к данным клиентов в устаревшей системе, связанной с его фирменными картами. При этом средства похищены не были.
По характеру инцидент заметно отличается от нескольких недавних случаев в сфере криптобезопасности. В центре событий с Binance, GOPAX и другими компаниями были финансовые потери или сбои в работе систем, тогда как инцидент с Gnosis Pay связан с утечкой персональных данных пользователей. Иными словами, фокус ущерба сместился с «денег» на «данные».
Почему на это стоит обратить внимание? Криптокарты связывают криптоактивы с повседневными покупками, а их системы обрабатывают конфиденциальную информацию, в том числе данные о личности и платежах пользователей. Если в такой инфраструктуре возникает брешь в защите, это влияет не только на отдельный проект, но и на доверие пользователей ко всему сектору. Хотя в этом случае средства не пострадали, а масштаб инцидента относительно невелик, долгосрочные риски для данных пользователей всё ещё требуют внимания. Пока неясно, как могут использоваться утекшие сведения, как долго они будут актуальны и кого именно затронула утечка.
С точки зрения фундаментальных факторов Gnosis Pay подчёркивает, что безопасность средств не пострадала, что в краткосрочной перспективе помогает ослабить тревогу. Однако сам факт доступа к устаревшей системе выявляет проблему износа технической архитектуры в некоторых сегментах криптовалютной платежной инфраструктуры. Такие системы часто хранят данные давних пользователей и историю транзакций; их модернизация обходится дорого, а перенос сопряжён с рисками, поэтому они могут становиться уязвимым звеном.
Как может отреагировать рынок? Поскольку финансовых потерь не было, прямое влияние на рынок в целом, вероятно, будет ограниченным, и инцидент может не привлечь большого внимания. Но как событие, связанное с анализом рисков, он напоминает рынку: повестка безопасности расширяется от «защиты от мошеннических списаний» до «защиты от утечек данных».
Сдерживающий фактор — отсутствие потерь средств и относительно небольшой масштаб инцидента. Это означает, что в краткосрочной перспективе реакция рынка, скорее всего, будет спокойной, и преувеличивать значение события не стоит. По-настоящему важно следить за долгосрочными рисками для пользовательских данных.
За чем наблюдать дальше? Важно, раскроет ли компания конкретный объём данных, к которым получили доступ, затронута ли платёжная информация и будут ли приняты меры по устранению последствий и выплате компенсаций. С точки зрения торговли влияние подобных событий на цену отдельного актива ограниченно. Гораздо важнее, станет ли этот инцидент новым поводом для обсуждения безопасности в секторе криптовалютных платежей, а не попытка гнаться за ростом или продавать на падении.
#CryptoSecurity #УтечкаДанных
Выше представлены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Проблема доверия к инфраструктуре для криптовалютных платежей вновь оказалась в центре внимания. Как сообщает Decrypt, поставщик услуг криптокредитных карт Gnosis Pay заявил, что хакеры получили доступ к данным клиентов в устаревшей системе, связанной с его фирменными картами. При этом средства похищены не были.
По характеру инцидент заметно отличается от нескольких недавних случаев в сфере криптобезопасности. В центре событий с Binance, GOPAX и другими компаниями были финансовые потери или сбои в работе систем, тогда как инцидент с Gnosis Pay связан с утечкой персональных данных пользователей. Иными словами, фокус ущерба сместился с «денег» на «данные».
Почему на это стоит обратить внимание? Криптокарты связывают криптоактивы с повседневными покупками, а их системы обрабатывают конфиденциальную информацию, в том числе данные о личности и платежах пользователей. Если в такой инфраструктуре возникает брешь в защите, это влияет не только на отдельный проект, но и на доверие пользователей ко всему сектору. Хотя в этом случае средства не пострадали, а масштаб инцидента относительно невелик, долгосрочные риски для данных пользователей всё ещё требуют внимания. Пока неясно, как могут использоваться утекшие сведения, как долго они будут актуальны и кого именно затронула утечка.
С точки зрения фундаментальных факторов Gnosis Pay подчёркивает, что безопасность средств не пострадала, что в краткосрочной перспективе помогает ослабить тревогу. Однако сам факт доступа к устаревшей системе выявляет проблему износа технической архитектуры в некоторых сегментах криптовалютной платежной инфраструктуры. Такие системы часто хранят данные давних пользователей и историю транзакций; их модернизация обходится дорого, а перенос сопряжён с рисками, поэтому они могут становиться уязвимым звеном.
Как может отреагировать рынок? Поскольку финансовых потерь не было, прямое влияние на рынок в целом, вероятно, будет ограниченным, и инцидент может не привлечь большого внимания. Но как событие, связанное с анализом рисков, он напоминает рынку: повестка безопасности расширяется от «защиты от мошеннических списаний» до «защиты от утечек данных».
Сдерживающий фактор — отсутствие потерь средств и относительно небольшой масштаб инцидента. Это означает, что в краткосрочной перспективе реакция рынка, скорее всего, будет спокойной, и преувеличивать значение события не стоит. По-настоящему важно следить за долгосрочными рисками для пользовательских данных.
За чем наблюдать дальше? Важно, раскроет ли компания конкретный объём данных, к которым получили доступ, затронута ли платёжная информация и будут ли приняты меры по устранению последствий и выплате компенсаций. С точки зрения торговли влияние подобных событий на цену отдельного актива ограниченно. Гораздо важнее, станет ли этот инцидент новым поводом для обсуждения безопасности в секторе криптовалютных платежей, а не попытка гнаться за ростом или продавать на падении.
#CryptoSecurity #УтечкаДанных
Выше представлены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
68
Gnosis Pay сообщила об утечке данных в устаревшей системе, обслуживающей её фирменные потребительские карты. Компания заявила, что обнаружила несанкционированный доступ 3 ноября и публично сообщила о нём 6 ноября в 14:32 UTC. По её словам, меры по локализации инцидента начались в течение двух часов, затронутые учётные данные заменили, а уязвимость устранили.
Gnosis Pay утверждает, что в результате инцидента были раскрыты некоторые сведения о клиентах, тогда как её корпоративная платформа под чужим брендом и средства клиентов не пострадали. Это заявления компании; о независимой проверке балансов кошельков не сообщалось. Число затронутых клиентов, полный перечень раскрытых данных и техническая причина инцидента не разглашаются.
Если вы пользуетесь картой, следуйте уведомлению, адресованному именно вам, и будьте бдительны в отношении персонализированного фишинга. Открывайте официальное приложение напрямую; никогда не сообщайте в сообщениях сид-фразу, приватный ключ, PIN-код или полный номер карты.
Что важнее всего в сообщении об утечке: чёткое описание масштаба, достоверная хронология или независимая проверка?
Источники: [Уведомление Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Вывод: $GNO — [График спотовой пары GNO/USDT на Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) для токена экосистемы Gnosis; он не отражает масштаб этого инцидента с картами. Проверьте график самостоятельно, проведите собственное исследование и торгуйте ответственно. #GnosisPay #GNO #CryptoSecurity #УтечкаДанных
Gnosis Pay сообщила об утечке данных в устаревшей системе, обслуживающей её фирменные потребительские карты. Компания заявила, что обнаружила несанкционированный доступ 3 ноября и публично сообщила о нём 6 ноября в 14:32 UTC. По её словам, меры по локализации инцидента начались в течение двух часов, затронутые учётные данные заменили, а уязвимость устранили.
Gnosis Pay утверждает, что в результате инцидента были раскрыты некоторые сведения о клиентах, тогда как её корпоративная платформа под чужим брендом и средства клиентов не пострадали. Это заявления компании; о независимой проверке балансов кошельков не сообщалось. Число затронутых клиентов, полный перечень раскрытых данных и техническая причина инцидента не разглашаются.
Если вы пользуетесь картой, следуйте уведомлению, адресованному именно вам, и будьте бдительны в отношении персонализированного фишинга. Открывайте официальное приложение напрямую; никогда не сообщайте в сообщениях сид-фразу, приватный ключ, PIN-код или полный номер карты.
Что важнее всего в сообщении об утечке: чёткое описание масштаба, достоверная хронология или независимая проверка?
Источники: [Уведомление Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Вывод: $GNO — [График спотовой пары GNO/USDT на Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) для токена экосистемы Gnosis; он не отражает масштаб этого инцидента с картами. Проверьте график самостоятельно, проведите собственное исследование и торгуйте ответственно. #GnosisPay #GNO #CryptoSecurity #УтечкаДанных
Gnosis Pay утверждает, что в результате инцидента были раскрыты некоторые сведения о клиентах, тогда как её корпоративная платформа под чужим брендом и средства клиентов не пострадали. Это заявления компании; о независимой проверке балансов кошельков не сообщалось. Число затронутых клиентов, полный перечень раскрытых данных и техническая причина инцидента не разглашаются.
Если вы пользуетесь картой, следуйте уведомлению, адресованному именно вам, и будьте бдительны в отношении персонализированного фишинга. Открывайте официальное приложение напрямую; никогда не сообщайте в сообщениях сид-фразу, приватный ключ, PIN-код или полный номер карты.
Что важнее всего в сообщении об утечке: чёткое описание масштаба, достоверная хронология или независимая проверка?
Источники: [Уведомление Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Вывод: $GNO — [График спотовой пары GNO/USDT на Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) для токена экосистемы Gnosis; он не отражает масштаб этого инцидента с картами. Проверьте график самостоятельно, проведите собственное исследование и торгуйте ответственно. #GnosisPay #GNO #CryptoSecurity #УтечкаДанных
45
🚨 CZ ПРЕДУПРЕЖДАЕТ: УТЕЧКИ ДАННЫХ СОЗДАЮТ СЕРЬЁЗНЫЕ РИСКИ ДЛЯ БЕЗОПАСНОСТИ КРИПТОВАЛЮТ! 🔐
🇺🇸🌐 Основатель Binance Чанпэн Чжао (CZ) предупредил, что утечка персональных данных может подвергнуть пользователей криптовалют фишинговым мошенническим схемам, атакам с подменой SIM-карты, социальной инженерии и даже угрозам в реальном мире.
Недавние сообщения об утечках данных вновь вызвали обеспокоенность тем, как преступники могут использовать раскрытые имена, адреса электронной почты и номера телефонов для атак на инвесторов в криптовалюты.
🛡️ Как оставаться SAFU:
🔹 Используйте для каждой биржи отдельный адрес электронной почты и надёжный пароль.
🔹 Отдавайте предпочтение ключам доступа, аппаратным ключам безопасности или приложениям-аутентификаторам, а не двухфакторной аутентификации через SMS.
🔹 Никогда не переходите по подозрительным ссылкам и не сообщайте пароли, приватные ключи или фразы для восстановления.
🔹 Если такая возможность доступна, включите белый список адресов для вывода средств и защиту от фишинга.
🔹 Проверяйте запросы в службу поддержки через официальные каналы.
⚠️ Помните: утечка данных не означает автоматически, что ваши криптоактивы скомпрометированы, однако раскрытая личная информация может сделать целевые мошеннические схемы более убедительными.
🔒 Защитите свою личность. Обезопасьте свои аккаунты. Оставайтесь SAFU!
📌 Источники:
• BeInCrypto — CZ рассказал, как оставаться SAFU на фоне волны утечек данных в четырёх крупных компаниях из криптоиндустрии, 28 октября 2026 года:
• Сообщение CZ о безопасности, опубликованное в X, 23 октября 2026 года: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZ ПРЕДУПРЕЖДАЕТ: УТЕЧКИ ДАННЫХ СОЗДАЮТ СЕРЬЁЗНЫЕ РИСКИ ДЛЯ БЕЗОПАСНОСТИ КРИПТОВАЛЮТ! 🔐
🇺🇸🌐 Основатель Binance Чанпэн Чжао (CZ) предупредил, что утечка персональных данных может подвергнуть пользователей криптовалют фишинговым мошенническим схемам, атакам с подменой SIM-карты, социальной инженерии и даже угрозам в реальном мире.
Недавние сообщения об утечках данных вновь вызвали обеспокоенность тем, как преступники могут использовать раскрытые имена, адреса электронной почты и номера телефонов для атак на инвесторов в криптовалюты.
🛡️ Как оставаться SAFU:
🔹 Используйте для каждой биржи отдельный адрес электронной почты и надёжный пароль.
🔹 Отдавайте предпочтение ключам доступа, аппаратным ключам безопасности или приложениям-аутентификаторам, а не двухфакторной аутентификации через SMS.
🔹 Никогда не переходите по подозрительным ссылкам и не сообщайте пароли, приватные ключи или фразы для восстановления.
🔹 Если такая возможность доступна, включите белый список адресов для вывода средств и защиту от фишинга.
🔹 Проверяйте запросы в службу поддержки через официальные каналы.
⚠️ Помните: утечка данных не означает автоматически, что ваши криптоактивы скомпрометированы, однако раскрытая личная информация может сделать целевые мошеннические схемы более убедительными.
🔒 Защитите свою личность. Обезопасьте свои аккаунты. Оставайтесь SAFU!
📌 Источники:
• BeInCrypto — CZ рассказал, как оставаться SAFU на фоне волны утечек данных в четырёх крупных компаниях из криптоиндустрии, 28 октября 2026 года:
• Сообщение CZ о безопасности, опубликованное в X, 23 октября 2026 года: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 Основатель Binance Чанпэн Чжао (CZ) предупредил, что утечка персональных данных может подвергнуть пользователей криптовалют фишинговым мошенническим схемам, атакам с подменой SIM-карты, социальной инженерии и даже угрозам в реальном мире.
Недавние сообщения об утечках данных вновь вызвали обеспокоенность тем, как преступники могут использовать раскрытые имена, адреса электронной почты и номера телефонов для атак на инвесторов в криптовалюты.
🛡️ Как оставаться SAFU:
🔹 Используйте для каждой биржи отдельный адрес электронной почты и надёжный пароль.
🔹 Отдавайте предпочтение ключам доступа, аппаратным ключам безопасности или приложениям-аутентификаторам, а не двухфакторной аутентификации через SMS.
🔹 Никогда не переходите по подозрительным ссылкам и не сообщайте пароли, приватные ключи или фразы для восстановления.
🔹 Если такая возможность доступна, включите белый список адресов для вывода средств и защиту от фишинга.
🔹 Проверяйте запросы в службу поддержки через официальные каналы.
⚠️ Помните: утечка данных не означает автоматически, что ваши криптоактивы скомпрометированы, однако раскрытая личная информация может сделать целевые мошеннические схемы более убедительными.
🔒 Защитите свою личность. Обезопасьте свои аккаунты. Оставайтесь SAFU!
📌 Источники:
• BeInCrypto — CZ рассказал, как оставаться SAFU на фоне волны утечек данных в четырёх крупных компаниях из криптоиндустрии, 28 октября 2026 года:
• Сообщение CZ о безопасности, опубликованное в X, 23 октября 2026 года: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
690

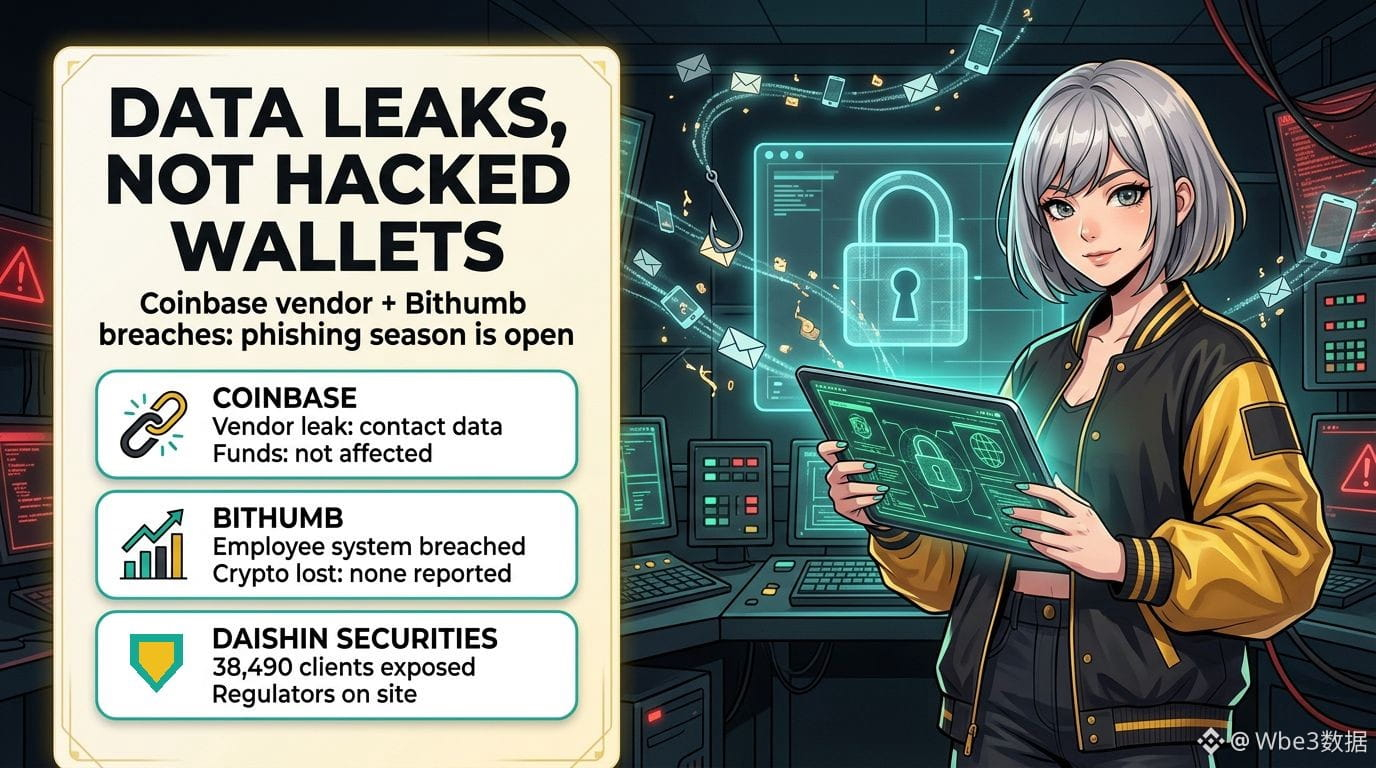
За один день — две тревожные новости об утечках данных на биржах, но настоящая цель — не ваши монеты. А ваш почтовый ящик.
Вот что нам действительно известно по состоянию на среду:
• Coinbase: у аналитического подрядчика Amplitude произошёл инцидент безопасности, в результате которого раскрылись контактные данные, по словам Coinbase, «небольшой части» её клиентов. Coinbase утверждает, что несанкционированного доступа к её собственным системам не было, а средства клиентов не пострадали. Исследователь в области безопасности заявил, что утечка затронула более 70 000 пользователей, но Coinbase не подтвердила эту цифру, поэтому считайте её непроверенной.
• Bithumb: вторая по величине биржа Южной Кореи сообщает, что посторонний проник во внутреннюю мобильную систему для сотрудников и похитил персональные данные. По её словам, эта система не связана с торговлей, криптовалюта не была похищена, и сейчас биржа выясняет, затронула ли утечка данные пользователей.
• Общая картина: Daishin Securities сообщает об утечке данных 38 490 клиентов в результате отдельной атаки. Сегодня финансовые регуляторы Кореи провели экстренное совещание и направили на место инспекторов.
Почему это важно: утекшие имена, адреса электронной почты и номера телефонов редко приводят к прямому опустошению кошельков. Но они подпитывают следующую волну атак: звонки от «службы поддержки», где уже знают ваше имя, фальшивые письма об утечке данных и попытки подмены SIM-карты.
Спокойный список мер на эту неделю:
1. Включите антифишинговый код и белый список адресов для вывода средств на каждой бирже, которой пользуетесь.
2. По возможности замените двухфакторную аутентификацию по SMS на ключ доступа или аппаратный ключ.
3. Попросите оператора связи установить PIN-код для переноса номера.
4. Считайте мошенником любого, кто связывается с вами по поводу «проблемы с безопасностью». Настоящая служба поддержки никогда не просит сообщить коды, пароли или сид-фразы.
Получали ли вы когда-нибудь фишинговое сообщение, в котором было слишком много информации о вас?
#CryptoSecurity #Phishing #УтечкаДанных
Не является финансовой рекомендацией.
За один день — две тревожные новости об утечках данных на биржах, но настоящая цель — не ваши монеты. А ваш почтовый ящик.
Вот что нам действительно известно по состоянию на среду:
• Coinbase: у аналитического подрядчика Amplitude произошёл инцидент безопасности, в результате которого раскрылись контактные данные, по словам Coinbase, «небольшой части» её клиентов. Coinbase утверждает, что несанкционированного доступа к её собственным системам не было, а средства клиентов не пострадали. Исследователь в области безопасности заявил, что утечка затронула более 70 000 пользователей, но Coinbase не подтвердила эту цифру, поэтому считайте её непроверенной.
• Bithumb: вторая по величине биржа Южной Кореи сообщает, что посторонний проник во внутреннюю мобильную систему для сотрудников и похитил персональные данные. По её словам, эта система не связана с торговлей, криптовалюта не была похищена, и сейчас биржа выясняет, затронула ли утечка данные пользователей.
• Общая картина: Daishin Securities сообщает об утечке данных 38 490 клиентов в результате отдельной атаки. Сегодня финансовые регуляторы Кореи провели экстренное совещание и направили на место инспекторов.
Почему это важно: утекшие имена, адреса электронной почты и номера телефонов редко приводят к прямому опустошению кошельков. Но они подпитывают следующую волну атак: звонки от «службы поддержки», где уже знают ваше имя, фальшивые письма об утечке данных и попытки подмены SIM-карты.
Спокойный список мер на эту неделю:
1. Включите антифишинговый код и белый список адресов для вывода средств на каждой бирже, которой пользуетесь.
2. По возможности замените двухфакторную аутентификацию по SMS на ключ доступа или аппаратный ключ.
3. Попросите оператора связи установить PIN-код для переноса номера.
4. Считайте мошенником любого, кто связывается с вами по поводу «проблемы с безопасностью». Настоящая служба поддержки никогда не просит сообщить коды, пароли или сид-фразы.
Получали ли вы когда-нибудь фишинговое сообщение, в котором было слишком много информации о вас?
#CryptoSecurity #Phishing #УтечкаДанных
Не является финансовой рекомендацией.
Вот что нам действительно известно по состоянию на среду:
• Coinbase: у аналитического подрядчика Amplitude произошёл инцидент безопасности, в результате которого раскрылись контактные данные, по словам Coinbase, «небольшой части» её клиентов. Coinbase утверждает, что несанкционированного доступа к её собственным системам не было, а средства клиентов не пострадали. Исследователь в области безопасности заявил, что утечка затронула более 70 000 пользователей, но Coinbase не подтвердила эту цифру, поэтому считайте её непроверенной.
• Bithumb: вторая по величине биржа Южной Кореи сообщает, что посторонний проник во внутреннюю мобильную систему для сотрудников и похитил персональные данные. По её словам, эта система не связана с торговлей, криптовалюта не была похищена, и сейчас биржа выясняет, затронула ли утечка данные пользователей.
• Общая картина: Daishin Securities сообщает об утечке данных 38 490 клиентов в результате отдельной атаки. Сегодня финансовые регуляторы Кореи провели экстренное совещание и направили на место инспекторов.
Почему это важно: утекшие имена, адреса электронной почты и номера телефонов редко приводят к прямому опустошению кошельков. Но они подпитывают следующую волну атак: звонки от «службы поддержки», где уже знают ваше имя, фальшивые письма об утечке данных и попытки подмены SIM-карты.
Спокойный список мер на эту неделю:
1. Включите антифишинговый код и белый список адресов для вывода средств на каждой бирже, которой пользуетесь.
2. По возможности замените двухфакторную аутентификацию по SMS на ключ доступа или аппаратный ключ.
3. Попросите оператора связи установить PIN-код для переноса номера.
4. Считайте мошенником любого, кто связывается с вами по поводу «проблемы с безопасностью». Настоящая служба поддержки никогда не просит сообщить коды, пароли или сид-фразы.
Получали ли вы когда-нибудь фишинговое сообщение, в котором было слишком много информации о вас?
#CryptoSecurity #Phishing #УтечкаДанных
Не является финансовой рекомендацией.
67

·
--
🚨 $HAEDAL РАСКРЫТО: КРУПНАЯ УТЕЧКА ДАННЫХ ПОТРЯСЛА КРИПТОЭКОСИСТЕМУ ЮЖНОЙ КОРЕИ 📉
📊 Утечка данных в Bithumb, наряду с утечками в Daishin и Mirae, выявила системную уязвимость цифрового финансового сектора региона. Институциональные игроки уже пересматривают свои риски, ожидая оттока ликвидности, поскольку крупные инвесторы могут избавляться от связанных токенов. 📌 $HAEDAL , $HUMA и $AIN находятся на периферии пристального внимания регуляторов, что может ограничить потоки капитала и снизить оценки активов.
🦈 Регуляторы призывают укрепить защиту, поэтому настроения на рынке могут стать медвежьими, вызвав краткосрочную коррекцию затронутых активов. ⚡ Вы снижаете риски или ищете возможность для контрарной покупки на фоне последствий? 💬
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL РАСКРЫТО: КРУПНАЯ УТЕЧКА ДАННЫХ ПОТРЯСЛА КРИПТОЭКОСИСТЕМУ ЮЖНОЙ КОРЕИ 📉
📊 Утечка данных в Bithumb, наряду с утечками в Daishin и Mirae, выявила системную уязвимость цифрового финансового сектора региона. Институциональные игроки уже пересматривают свои риски, ожидая оттока ликвидности, поскольку крупные инвесторы могут избавляться от связанных токенов. 📌 $HAEDAL , $HUMA и $AIN находятся на периферии пристального внимания регуляторов, что может ограничить потоки капитала и снизить оценки активов.
🦈 Регуляторы призывают укрепить защиту, поэтому настроения на рынке могут стать медвежьими, вызвав краткосрочную коррекцию затронутых активов. ⚡ Вы снижаете риски или ищете возможность для контрарной покупки на фоне последствий? 💬
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 Утечка данных в Bithumb, наряду с утечками в Daishin и Mirae, выявила системную уязвимость цифрового финансового сектора региона. Институциональные игроки уже пересматривают свои риски, ожидая оттока ликвидности, поскольку крупные инвесторы могут избавляться от связанных токенов. 📌 $HAEDAL , $HUMA и $AIN находятся на периферии пристального внимания регуляторов, что может ограничить потоки капитала и снизить оценки активов.
🦈 Регуляторы призывают укрепить защиту, поэтому настроения на рынке могут стать медвежьими, вызвав краткосрочную коррекцию затронутых активов. ⚡ Вы снижаете риски или ищете возможность для контрарной покупки на фоне последствий? 💬
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
18


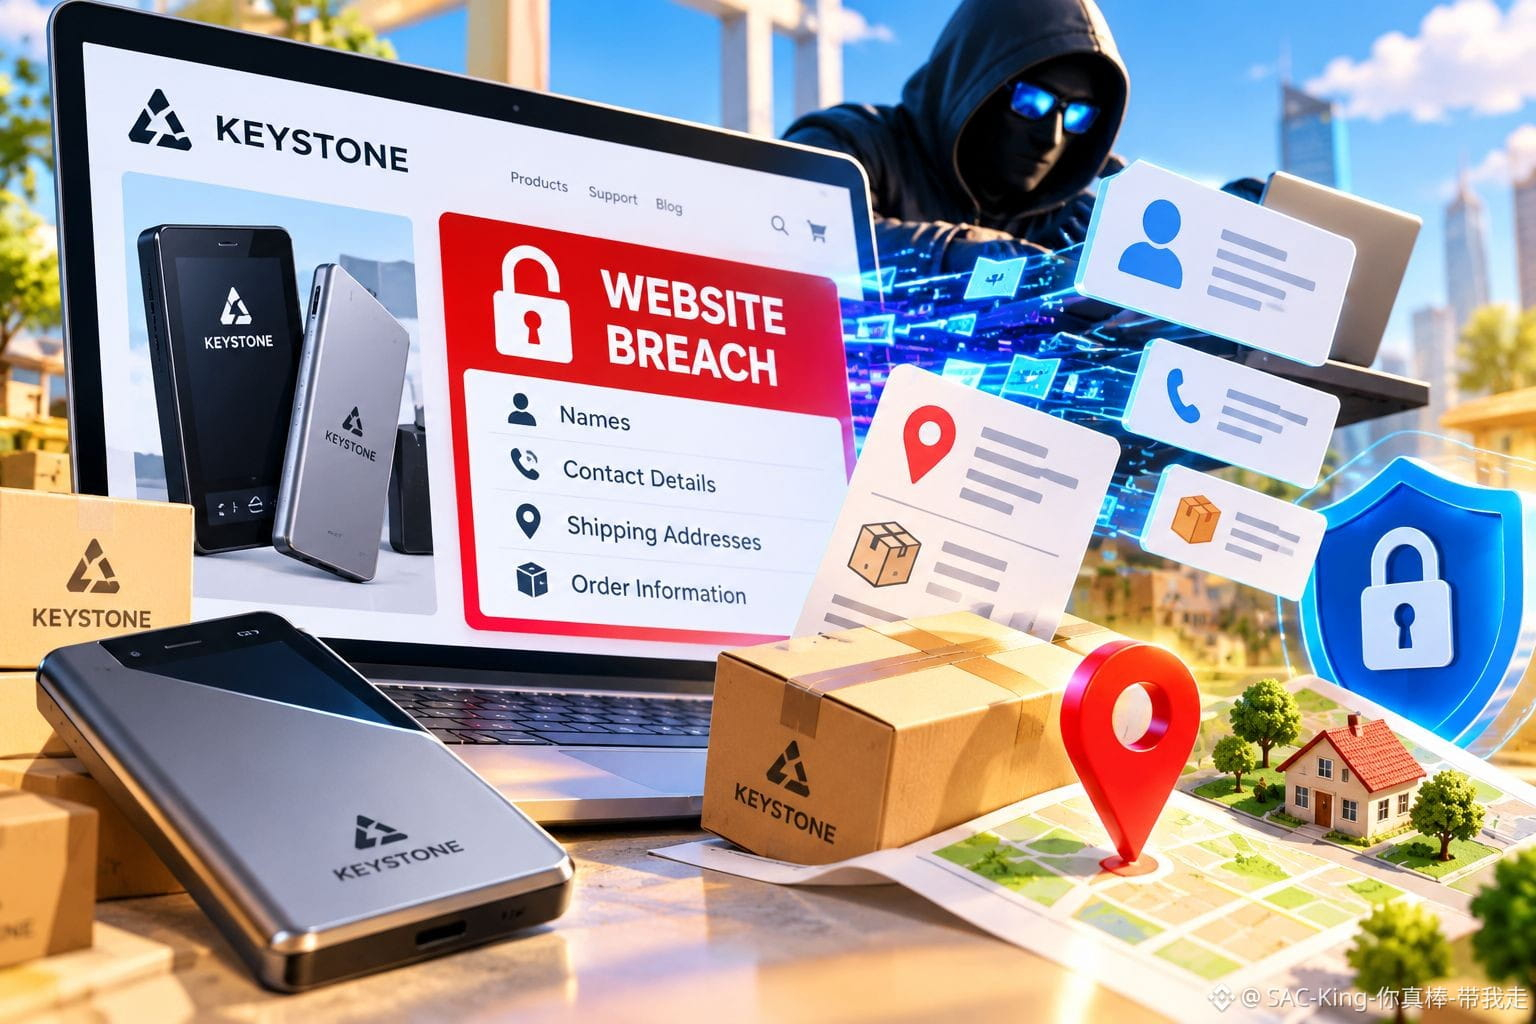
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Утечка данных на сайте Keystone раскрыла адреса доставки покупателей криптовалют ⚠️🔐
Иногда самая серьёзная угроза безопасности скрывается не в вашем кошельке, а по адресу, где вы его храните.
Компания Keystone, производитель аппаратных кошельков для криптовалют, сообщила об утечке данных на своём сайте, в результате которой стали доступны имена клиентов, контактные данные, адреса доставки и сведения о заказах.
Компания обнаружила несанкционированный доступ 20 октября, а 23 октября 2026 года подтвердила утечку данных после проверки активности в своём интернет-магазине на платформе Shopify.
По заявлению Keystone, платёжные данные, фразы восстановления, приватные ключи и пароли от кошельков не были раскрыты. Компания заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов. Число затронутых пользователей не раскрывается.
Но есть и более серьёзный повод для беспокойства: знание личности человека, его домашнего адреса и факта покупки аппаратного кошелька может помочь преступникам создавать убедительные фишинговые атаки или даже нацеливаться на владельцев криптовалют в реальном мире.
Моё мнение: самостоятельное хранение даёт вам контроль над криптовалютой, но не может защитить личную информацию, утёкшую из стороннего сервиса. Ваша безопасность не может быть выше уровня самого слабого звена, связывающего ваши цифровые активы с вашей реальной личностью.
Если вы покупали товары у Keystone, проверяйте уведомления через официальные каналы, игнорируйте неожиданные предложения о возврате денег или замене товара и никогда никому не сообщайте фразу восстановления. Она не нужна ни одному настоящему сотруднику службы поддержки.
Настоящая безопасность криптовалют — это защита и ваших активов, и личной информации, из-за которой вы можете стать мишенью.
Следует ли обязать компании, выпускающие аппаратные кошельки, соблюдать более строгие правила удаления данных после выполнения заказа клиента?
Отказ от ответственности: эта публикация предназначена только для образовательных целей и не является финансовой рекомендацией или советом по безопасности.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Утечка данных на сайте Keystone раскрыла адреса доставки покупателей криптовалют ⚠️🔐
Иногда самая серьёзная угроза безопасности скрывается не в вашем кошельке, а по адресу, где вы его храните.
Компания Keystone, производитель аппаратных кошельков для криптовалют, сообщила об утечке данных на своём сайте, в результате которой стали доступны имена клиентов, контактные данные, адреса доставки и сведения о заказах.
Компания обнаружила несанкционированный доступ 20 октября, а 23 октября 2026 года подтвердила утечку данных после проверки активности в своём интернет-магазине на платформе Shopify.
По заявлению Keystone, платёжные данные, фразы восстановления, приватные ключи и пароли от кошельков не были раскрыты. Компания заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов. Число затронутых пользователей не раскрывается.
Но есть и более серьёзный повод для беспокойства: знание личности человека, его домашнего адреса и факта покупки аппаратного кошелька может помочь преступникам создавать убедительные фишинговые атаки или даже нацеливаться на владельцев криптовалют в реальном мире.
Моё мнение: самостоятельное хранение даёт вам контроль над криптовалютой, но не может защитить личную информацию, утёкшую из стороннего сервиса. Ваша безопасность не может быть выше уровня самого слабого звена, связывающего ваши цифровые активы с вашей реальной личностью.
Если вы покупали товары у Keystone, проверяйте уведомления через официальные каналы, игнорируйте неожиданные предложения о возврате денег или замене товара и никогда никому не сообщайте фразу восстановления. Она не нужна ни одному настоящему сотруднику службы поддержки.
Настоящая безопасность криптовалют — это защита и ваших активов, и личной информации, из-за которой вы можете стать мишенью.
Следует ли обязать компании, выпускающие аппаратные кошельки, соблюдать более строгие правила удаления данных после выполнения заказа клиента?
Отказ от ответственности: эта публикация предназначена только для образовательных целей и не является финансовой рекомендацией или советом по безопасности.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Утечка данных на сайте Keystone раскрыла адреса доставки покупателей криптовалют ⚠️🔐
Иногда самая серьёзная угроза безопасности скрывается не в вашем кошельке, а по адресу, где вы его храните.
Компания Keystone, производитель аппаратных кошельков для криптовалют, сообщила об утечке данных на своём сайте, в результате которой стали доступны имена клиентов, контактные данные, адреса доставки и сведения о заказах.
Компания обнаружила несанкционированный доступ 20 октября, а 23 октября 2026 года подтвердила утечку данных после проверки активности в своём интернет-магазине на платформе Shopify.
По заявлению Keystone, платёжные данные, фразы восстановления, приватные ключи и пароли от кошельков не были раскрыты. Компания заблокировала несанкционированный доступ, устранила уязвимость и начала уведомлять пострадавших клиентов. Число затронутых пользователей не раскрывается.
Но есть и более серьёзный повод для беспокойства: знание личности человека, его домашнего адреса и факта покупки аппаратного кошелька может помочь преступникам создавать убедительные фишинговые атаки или даже нацеливаться на владельцев криптовалют в реальном мире.
Моё мнение: самостоятельное хранение даёт вам контроль над криптовалютой, но не может защитить личную информацию, утёкшую из стороннего сервиса. Ваша безопасность не может быть выше уровня самого слабого звена, связывающего ваши цифровые активы с вашей реальной личностью.
Если вы покупали товары у Keystone, проверяйте уведомления через официальные каналы, игнорируйте неожиданные предложения о возврате денег или замене товара и никогда никому не сообщайте фразу восстановления. Она не нужна ни одному настоящему сотруднику службы поддержки.
Настоящая безопасность криптовалют — это защита и ваших активов, и личной информации, из-за которой вы можете стать мишенью.
Следует ли обязать компании, выпускающие аппаратные кошельки, соблюдать более строгие правила удаления данных после выполнения заказа клиента?
Отказ от ответственности: эта публикация предназначена только для образовательных целей и не является финансовой рекомендацией или советом по безопасности.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
286

·
--
Утечка данных в Keystone Wallet усиливает давление на сектор аппаратных кошельков
20 октября несанкционированный доступ к сайту Keystone раскрыл имена клиентов, контактные данные, адреса доставки и информацию о заказах, включая сведения о купленных товарах и их стоимости.
Компания подтвердила, что данные банковских карт, банковские реквизиты, пароли от кошельков, фразы восстановления и закрытые ключи не были скомпрометированы.
Keystone заблокировала вторжение, устранила уязвимость, начала расследование и связывается с пострадавшими клиентами.
Инцидент произошёл вслед за недавними утечками данных в Ledger — где устройства подвергались модификации в каналах дистрибуции в Юго-Восточной Азии — и Trezor, где из-за утечки у логистического партнёра были раскрыты данные более 80 000 клиентов.
Какие меры должны принимать производители аппаратных кошельков, чтобы защищать данные пользователей не только на самих устройствах?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Утечка данных в Keystone Wallet усиливает давление на сектор аппаратных кошельков
20 октября несанкционированный доступ к сайту Keystone раскрыл имена клиентов, контактные данные, адреса доставки и информацию о заказах, включая сведения о купленных товарах и их стоимости.
Компания подтвердила, что данные банковских карт, банковские реквизиты, пароли от кошельков, фразы восстановления и закрытые ключи не были скомпрометированы.
Keystone заблокировала вторжение, устранила уязвимость, начала расследование и связывается с пострадавшими клиентами.
Инцидент произошёл вслед за недавними утечками данных в Ledger — где устройства подвергались модификации в каналах дистрибуции в Юго-Восточной Азии — и Trezor, где из-за утечки у логистического партнёра были раскрыты данные более 80 000 клиентов.
Какие меры должны принимать производители аппаратных кошельков, чтобы защищать данные пользователей не только на самих устройствах?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
20 октября несанкционированный доступ к сайту Keystone раскрыл имена клиентов, контактные данные, адреса доставки и информацию о заказах, включая сведения о купленных товарах и их стоимости.
Компания подтвердила, что данные банковских карт, банковские реквизиты, пароли от кошельков, фразы восстановления и закрытые ключи не были скомпрометированы.
Keystone заблокировала вторжение, устранила уязвимость, начала расследование и связывается с пострадавшими клиентами.
Инцидент произошёл вслед за недавними утечками данных в Ledger — где устройства подвергались модификации в каналах дистрибуции в Юго-Восточной Азии — и Trezor, где из-за утечки у логистического партнёра были раскрыты данные более 80 000 клиентов.
Какие меры должны принимать производители аппаратных кошельков, чтобы защищать данные пользователей не только на самих устройствах?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC ВНИМАНИЕ: В ОБЛАКЕ УТЕЧКИ РАСКРЫТЫ ПУБЛИЧНЫЕ ЖУРНАЛЫ ТРАНЗАКЦИЙ! 💥
📊 Публичный поток транзакций крупной биржи был извлечён из TiDB Cloud — сервиса обработки данных, используемого для аналитики в блокчейне. 🦈 В результате утечки пострадали только журналы, доступные для открытого просмотра: приватные ключи, пароли и балансы пользователей не затронуты. ⚡ И всё же этот снимок позволяет крупным игрокам заглянуть в поток ордеров, который должен был оставаться непрозрачным, открывая короткое окно возможностей для сбора ликвидности. 📌 Трейдерам стоит следить за следующим всплеском объёма: внезапная распродажа может быть реакцией на утечку данных.
💬 Как вы скорректируете свою позицию теперь, когда публичный реестр временно стал прозрачным? 👇
⚠️ Это не финансовая рекомендация. Всегда контролируйте риски. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC ВНИМАНИЕ: В ОБЛАКЕ УТЕЧКИ РАСКРЫТЫ ПУБЛИЧНЫЕ ЖУРНАЛЫ ТРАНЗАКЦИЙ! 💥
📊 Публичный поток транзакций крупной биржи был извлечён из TiDB Cloud — сервиса обработки данных, используемого для аналитики в блокчейне. 🦈 В результате утечки пострадали только журналы, доступные для открытого просмотра: приватные ключи, пароли и балансы пользователей не затронуты. ⚡ И всё же этот снимок позволяет крупным игрокам заглянуть в поток ордеров, который должен был оставаться непрозрачным, открывая короткое окно возможностей для сбора ликвидности. 📌 Трейдерам стоит следить за следующим всплеском объёма: внезапная распродажа может быть реакцией на утечку данных.
💬 Как вы скорректируете свою позицию теперь, когда публичный реестр временно стал прозрачным? 👇
⚠️ Это не финансовая рекомендация. Всегда контролируйте риски. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 Публичный поток транзакций крупной биржи был извлечён из TiDB Cloud — сервиса обработки данных, используемого для аналитики в блокчейне. 🦈 В результате утечки пострадали только журналы, доступные для открытого просмотра: приватные ключи, пароли и балансы пользователей не затронуты. ⚡ И всё же этот снимок позволяет крупным игрокам заглянуть в поток ордеров, который должен был оставаться непрозрачным, открывая короткое окно возможностей для сбора ликвидности. 📌 Трейдерам стоит следить за следующим всплеском объёма: внезапная распродажа может быть реакцией на утечку данных.
💬 Как вы скорректируете свою позицию теперь, когда публичный реестр временно стал прозрачным? 👇
⚠️ Это не финансовая рекомендация. Всегда контролируйте риски. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4

·
--
ПРОТЕЧКА ДАННЫХ УДАРИЛА ПО 13K КОШЕЛЬКОВ 🚨 $COTI $AVNT $AKE НА ГРАНИ 📉
Поток только что получил новый слой турбулентности. Нарушение в векторе отправки Trezor выявило 13 689 пользовательских записей — имена, email’ы, телефоны, адреса. Это не атака на базовый протокол, но это классическое «сжатие ликвидности» по настроениям. Умные деньги читают это как краткосрочный всплеск волатильности, а не как структурную поломку.
Устройства остаются защищёнными, но рынок мгновенно переоценивает доверие. Ожидайте осторожных заявок ниже $COTI , $AVNT и $AKE , пока трейдеры переваривают шум. Реальная игра — наблюдать за неизбежным заполнением неэффективности: скупкой низкой ликвидности до какого-либо значимого возврата.
Как вы позиционируете свой риск вокруг этого события с данными? Это возможность для покупки на падении или причина отойти в сторону, пока структура не подтвердит направление? 🧐
⚠️ Не финансовый совет. Всегда управляйте риском. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
ПРОТЕЧКА ДАННЫХ УДАРИЛА ПО 13K КОШЕЛЬКОВ 🚨 $COTI $AVNT $AKE НА ГРАНИ 📉
Поток только что получил новый слой турбулентности. Нарушение в векторе отправки Trezor выявило 13 689 пользовательских записей — имена, email’ы, телефоны, адреса. Это не атака на базовый протокол, но это классическое «сжатие ликвидности» по настроениям. Умные деньги читают это как краткосрочный всплеск волатильности, а не как структурную поломку.
Устройства остаются защищёнными, но рынок мгновенно переоценивает доверие. Ожидайте осторожных заявок ниже $COTI , $AVNT и $AKE , пока трейдеры переваривают шум. Реальная игра — наблюдать за неизбежным заполнением неэффективности: скупкой низкой ликвидности до какого-либо значимого возврата.
Как вы позиционируете свой риск вокруг этого события с данными? Это возможность для покупки на падении или причина отойти в сторону, пока структура не подтвердит направление? 🧐
⚠️ Не финансовый совет. Всегда управляйте риском. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
Поток только что получил новый слой турбулентности. Нарушение в векторе отправки Trezor выявило 13 689 пользовательских записей — имена, email’ы, телефоны, адреса. Это не атака на базовый протокол, но это классическое «сжатие ликвидности» по настроениям. Умные деньги читают это как краткосрочный всплеск волатильности, а не как структурную поломку.
Устройства остаются защищёнными, но рынок мгновенно переоценивает доверие. Ожидайте осторожных заявок ниже $COTI , $AVNT и $AKE , пока трейдеры переваривают шум. Реальная игра — наблюдать за неизбежным заполнением неэффективности: скупкой низкой ликвидности до какого-либо значимого возврата.
Как вы позиционируете свой риск вокруг этого события с данными? Это возможность для покупки на падении или причина отойти в сторону, пока структура не подтвердит направление? 🧐
⚠️ Не финансовый совет. Всегда управляйте риском. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
🚨 $SFP РАЗОБЛАЧЕНИЕ НАРУШАЕТ БЕЗОПАСНОСТЬ — ТРЕЩИНЫ В TRUST LINES? 🛑
🛡️ SafePal только что раскрыла утечку данных: стали доступны имена, домашние адреса и номера телефонов почти 40 000 клиентов. Уязвимость находилась в плагине для отслеживания заказов в течение более года, предоставляя несанкционированный доступ к конфиденциальным деталям заказов. 🔍 С 30+ фишинговыми сайтами, связанными с украденными данными, это не небольшая утечка — это целенаправленный сбор личности владельцев кошельков.
📉 Для токена настоящая жертва — это именно настроения. Бренды аппаратных кошельков продают одну вещь: непроницаемое хранение. Когда этот нарратив трещит по швам, капитал уходит быстро, и $SFP , скорее всего, почувствует трение еще долго после того, как новостные заголовки исчезнут. ⚠️ Это поднимает более острый вопрос о сторонних плагинах в цепочке хранения — где на самом деле живет ваша доверенность?
💬 Вы проводите повторный аудит своей системы безопасности после этого, или утечка подобного рода не меняет ничего в вашей уверенности в аппаратном кошельке? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🚨 $SFP РАЗОБЛАЧЕНИЕ НАРУШАЕТ БЕЗОПАСНОСТЬ — ТРЕЩИНЫ В TRUST LINES? 🛑
🛡️ SafePal только что раскрыла утечку данных: стали доступны имена, домашние адреса и номера телефонов почти 40 000 клиентов. Уязвимость находилась в плагине для отслеживания заказов в течение более года, предоставляя несанкционированный доступ к конфиденциальным деталям заказов. 🔍 С 30+ фишинговыми сайтами, связанными с украденными данными, это не небольшая утечка — это целенаправленный сбор личности владельцев кошельков.
📉 Для токена настоящая жертва — это именно настроения. Бренды аппаратных кошельков продают одну вещь: непроницаемое хранение. Когда этот нарратив трещит по швам, капитал уходит быстро, и $SFP , скорее всего, почувствует трение еще долго после того, как новостные заголовки исчезнут. ⚠️ Это поднимает более острый вопрос о сторонних плагинах в цепочке хранения — где на самом деле живет ваша доверенность?
💬 Вы проводите повторный аудит своей системы безопасности после этого, или утечка подобного рода не меняет ничего в вашей уверенности в аппаратном кошельке? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🛡️ SafePal только что раскрыла утечку данных: стали доступны имена, домашние адреса и номера телефонов почти 40 000 клиентов. Уязвимость находилась в плагине для отслеживания заказов в течение более года, предоставляя несанкционированный доступ к конфиденциальным деталям заказов. 🔍 С 30+ фишинговыми сайтами, связанными с украденными данными, это не небольшая утечка — это целенаправленный сбор личности владельцев кошельков.
📉 Для токена настоящая жертва — это именно настроения. Бренды аппаратных кошельков продают одну вещь: непроницаемое хранение. Когда этот нарратив трещит по швам, капитал уходит быстро, и $SFP , скорее всего, почувствует трение еще долго после того, как новостные заголовки исчезнут. ⚠️ Это поднимает более острый вопрос о сторонних плагинах в цепочке хранения — где на самом деле живет ваша доверенность?
💬 Вы проводите повторный аудит своей системы безопасности после этого, или утечка подобного рода не меняет ничего в вашей уверенности в аппаратном кошельке? 👇
⚠️ Не является финансовой рекомендацией. Всегда управляйте своим риском. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
94

·
--
Revolut всё испортила! Эта финтех-компания оказалась обманута фальшивым запросом «от правительства», что привело к утечке паспортных данных пользователей и полной истории биткоин-транзакций. Хотя они утверждают, что пострадали лишь «ограниченное» число пользователей, это просто возмутительно!
Когда возникают проблемы с безопасностью данных, люди снова начинают обсуждать важность децентрализованных кошельков. В краткосрочной перспективе, возможно, некоторые пользователи начнут выводить средства из Revolut, но в долгосрочной перспективе это даже может способствовать пробуждению осознания необходимости самостоятельного хранения.
#DataBreach #CryptoSecurity $BTC
Revolut всё испортила! Эта финтех-компания оказалась обманута фальшивым запросом «от правительства», что привело к утечке паспортных данных пользователей и полной истории биткоин-транзакций. Хотя они утверждают, что пострадали лишь «ограниченное» число пользователей, это просто возмутительно!
Когда возникают проблемы с безопасностью данных, люди снова начинают обсуждать важность децентрализованных кошельков. В краткосрочной перспективе, возможно, некоторые пользователи начнут выводить средства из Revolut, но в долгосрочной перспективе это даже может способствовать пробуждению осознания необходимости самостоятельного хранения.
#DataBreach #CryptoSecurity $BTC
Когда возникают проблемы с безопасностью данных, люди снова начинают обсуждать важность децентрализованных кошельков. В краткосрочной перспективе, возможно, некоторые пользователи начнут выводить средства из Revolut, но в долгосрочной перспективе это даже может способствовать пробуждению осознания необходимости самостоятельного хранения.
#DataBreach #CryptoSecurity $BTC
108
·
--
🚨 Revolut & фейковое письмо от правительства: серьезное предупреждение о безопасности данных
Новая кибернетическая полемика вокруг Revolut вызывает вопросы о том, как финансовые учреждения проверяют конфиденциальные запросы государственных органов.
Сообщения, распространяющиеся в интернете, предполагают, что для получения или раскрытия конфиденциальной информации клиентов могло быть использовано фейковое письмо/запрос от правительства. Хотя полные масштабы и детали еще предстоит независимо подтвердить, ситуация подчеркивает важный урок по кибербезопасности:
🔐 Никогда не доверяйте письму просто потому, что оно выглядит официально.
Для финансовых платформ даже убедительный запрос в стиле правительства может стать опасным, если проверки личности и полномочий недостаточно надежны.
Почему это важно 👇
💳 Финансовые платформы хранят крайне чувствительные данные клиентов.
📧 Подмена адреса электронной почты может сделать мошеннические запросы правдоподобными.
🏦 Информация KYC может стать для злоумышленников чрезвычайно ценной.
🎣 Слитые данные потенциально могут подпитывать целевые фишинговые и социально-инженерные атаки.
Сам Revolut советует пользователям проверять подозрительные адреса отправителей и обращаться в поддержку через приложение, а не доверять неожиданным сообщениям. �
Revolut
⚠️ Главный вопрос:
Должны ли банки и финтех-компании требовать несколько независимых этапов проверки, прежде чем передавать информацию о клиенте в ответ на запросы государственных органов?
🟢 ДА — проверка должна быть обязательной
🔴 Текущие системы уже достаточны
Как вы думаете? 👇
#Revolut #КиберБезопасность #DataBreach #Crypto_Jobs🎯 #Fintech #Конфиденциальность #Phishing #ПредупреждениеОТМошенничестве #Blockchain
*В этом посте обсуждаются сообщаемые обвинения, и он не устанавливает, что каждый тезис, циркулирующий в интернете, был независимо подтвержден. Всегда проверяйте информацию через официальные источники.*
🚨 Revolut & фейковое письмо от правительства: серьезное предупреждение о безопасности данных
Новая кибернетическая полемика вокруг Revolut вызывает вопросы о том, как финансовые учреждения проверяют конфиденциальные запросы государственных органов.
Сообщения, распространяющиеся в интернете, предполагают, что для получения или раскрытия конфиденциальной информации клиентов могло быть использовано фейковое письмо/запрос от правительства. Хотя полные масштабы и детали еще предстоит независимо подтвердить, ситуация подчеркивает важный урок по кибербезопасности:
🔐 Никогда не доверяйте письму просто потому, что оно выглядит официально.
Для финансовых платформ даже убедительный запрос в стиле правительства может стать опасным, если проверки личности и полномочий недостаточно надежны.
Почему это важно 👇
💳 Финансовые платформы хранят крайне чувствительные данные клиентов.
📧 Подмена адреса электронной почты может сделать мошеннические запросы правдоподобными.
🏦 Информация KYC может стать для злоумышленников чрезвычайно ценной.
🎣 Слитые данные потенциально могут подпитывать целевые фишинговые и социально-инженерные атаки.
Сам Revolut советует пользователям проверять подозрительные адреса отправителей и обращаться в поддержку через приложение, а не доверять неожиданным сообщениям. �
Revolut
⚠️ Главный вопрос:
Должны ли банки и финтех-компании требовать несколько независимых этапов проверки, прежде чем передавать информацию о клиенте в ответ на запросы государственных органов?
🟢 ДА — проверка должна быть обязательной
🔴 Текущие системы уже достаточны
Как вы думаете? 👇
#Revolut #КиберБезопасность #DataBreach #Crypto_Jobs🎯 #Fintech #Конфиденциальность #Phishing #ПредупреждениеОТМошенничестве #Blockchain
*В этом посте обсуждаются сообщаемые обвинения, и он не устанавливает, что каждый тезис, циркулирующий в интернете, был независимо подтвержден. Всегда проверяйте информацию через официальные источники.*
Новая кибернетическая полемика вокруг Revolut вызывает вопросы о том, как финансовые учреждения проверяют конфиденциальные запросы государственных органов.
Сообщения, распространяющиеся в интернете, предполагают, что для получения или раскрытия конфиденциальной информации клиентов могло быть использовано фейковое письмо/запрос от правительства. Хотя полные масштабы и детали еще предстоит независимо подтвердить, ситуация подчеркивает важный урок по кибербезопасности:
🔐 Никогда не доверяйте письму просто потому, что оно выглядит официально.
Для финансовых платформ даже убедительный запрос в стиле правительства может стать опасным, если проверки личности и полномочий недостаточно надежны.
Почему это важно 👇
💳 Финансовые платформы хранят крайне чувствительные данные клиентов.
📧 Подмена адреса электронной почты может сделать мошеннические запросы правдоподобными.
🏦 Информация KYC может стать для злоумышленников чрезвычайно ценной.
🎣 Слитые данные потенциально могут подпитывать целевые фишинговые и социально-инженерные атаки.
Сам Revolut советует пользователям проверять подозрительные адреса отправителей и обращаться в поддержку через приложение, а не доверять неожиданным сообщениям. �
Revolut
⚠️ Главный вопрос:
Должны ли банки и финтех-компании требовать несколько независимых этапов проверки, прежде чем передавать информацию о клиенте в ответ на запросы государственных органов?
🟢 ДА — проверка должна быть обязательной
🔴 Текущие системы уже достаточны
Как вы думаете? 👇
#Revolut #КиберБезопасность #DataBreach #Crypto_Jobs🎯 #Fintech #Конфиденциальность #Phishing #ПредупреждениеОТМошенничестве #Blockchain
*В этом посте обсуждаются сообщаемые обвинения, и он не устанавливает, что каждый тезис, циркулирующий в интернете, был независимо подтвержден. Всегда проверяйте информацию через официальные источники.*
80

🚨 Огромная утечка данных раскрывает 153 миллиона водительских удостоверений, выставленных на продажу
Недавний отчет сообщает о предполагаемой утечке 153 миллионов водительских удостоверений, как полагают, похищенных у компании, которая проверяет личность. Этот инцидент подчеркивает растущие риски безопасности, связанные с хранением конфиденциальной информации у сторонних организаций, что делает их привлекательными целями для злоумышленников.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Источник: gizmodo.com
🚨 Огромная утечка данных раскрывает 153 миллиона водительских удостоверений, выставленных на продажу
Недавний отчет сообщает о предполагаемой утечке 153 миллионов водительских удостоверений, как полагают, похищенных у компании, которая проверяет личность. Этот инцидент подчеркивает растущие риски безопасности, связанные с хранением конфиденциальной информации у сторонних организаций, что делает их привлекательными целями для злоумышленников.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Источник: gizmodo.com
Недавний отчет сообщает о предполагаемой утечке 153 миллионов водительских удостоверений, как полагают, похищенных у компании, которая проверяет личность. Этот инцидент подчеркивает растущие риски безопасности, связанные с хранением конфиденциальной информации у сторонних организаций, что делает их привлекательными целями для злоумышленников.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Источник: gizmodo.com
45
Статья
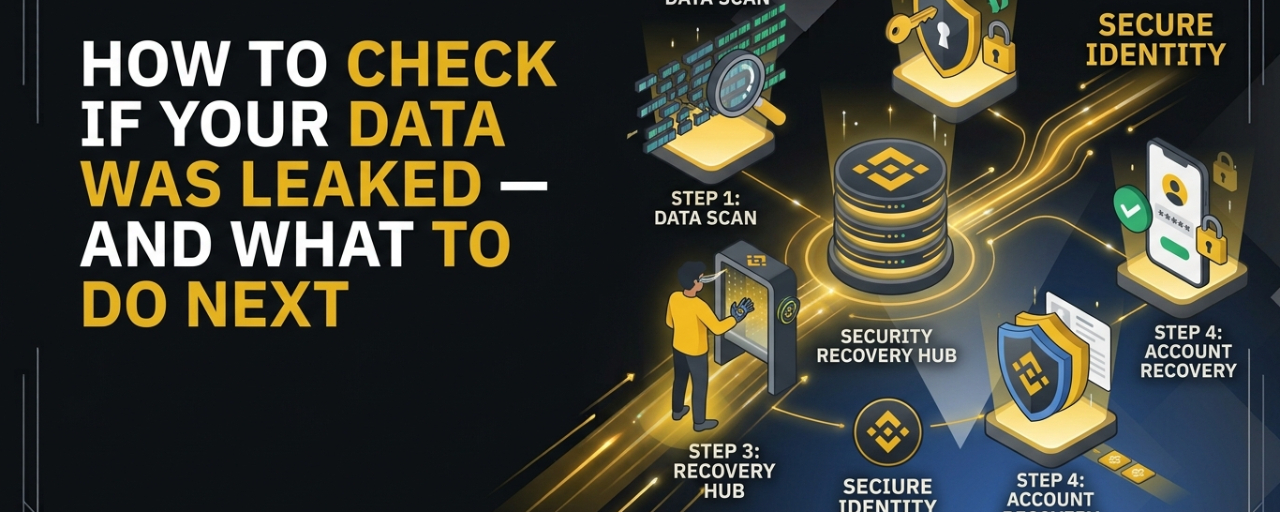
Как проверить, были ли ваши данные утекли — и что делать дальшеУтечка данных может произойти, даже если вы этого не замечаете.
Вы можете продолжать пользоваться своей электронной почтой, номером телефона, аккаунтами в соцсетях, аккаунтами на биржах и другими онлайн‑сервисами в обычном режиме, в то время как где‑то на фоне информация, связанная с одним из этих аккаунтов, уже могла быть раскрыта.
Важный вопрос заключается не только в том,
«Были ли мои данные скомпрометированы?»
Также это:
«Что мне делать, если это произошло?»
Знание того, как проверить факт утечки, и быстрые действия могут существенно снизить потенциальный ущерб.
Вот практическое пошаговое руководство.
Как проверить, были ли ваши данные утекли — и что делать дальше
Утечка данных может произойти, даже если вы этого не замечаете.
Вы можете продолжать пользоваться своей электронной почтой, номером телефона, аккаунтами в соцсетях, аккаунтами на биржах и другими онлайн‑сервисами в обычном режиме, в то время как где‑то на фоне информация, связанная с одним из этих аккаунтов, уже могла быть раскрыта.
Важный вопрос заключается не только в том,
«Были ли мои данные скомпрометированы?»
Также это:
«Что мне делать, если это произошло?»
Знание того, как проверить факт утечки, и быстрые действия могут существенно снизить потенциальный ущерб.
Вот практическое пошаговое руководство.
Вы можете продолжать пользоваться своей электронной почтой, номером телефона, аккаунтами в соцсетях, аккаунтами на биржах и другими онлайн‑сервисами в обычном режиме, в то время как где‑то на фоне информация, связанная с одним из этих аккаунтов, уже могла быть раскрыта.
Важный вопрос заключается не только в том,
«Были ли мои данные скомпрометированы?»
Также это:
«Что мне делать, если это произошло?»
Знание того, как проверить факт утечки, и быстрые действия могут существенно снизить потенциальный ущерб.
Вот практическое пошаговое руководство.
2
52

ЮЖНАЯ КОРЕЯ НАКЛАДЫВАЕТ ШТРАФ НА BITHUMB ЗА УТЕЧКУ ДАННЫХ ПОЛЬЗОВАТЕЛЕЙ $USDT 🔒
Комиссия по защите личной информации оштрафовала Bithumb на 210 миллионов вон за передачу имен пользователей, адресов кошельков и дат рождения зарубежным платформам во время передачи данных по ордербуку USDT. Это произошло с сентября по ноябрь 2025 года без должного согласия.
Регуляторный контроль за обработкой данных на биржах усиливается по всему миру. Когда биржа высшего уровня не соблюдает основные протоколы согласия, это создает неопределенность в отношении стандартов конфиденциальности пользователей в индустрии. Вы проверяете, куда попадает ваша личная информация, когда торгуете?
Это не финансовый совет. Всегда управляйте своим риском.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
ЮЖНАЯ КОРЕЯ НАКЛАДЫВАЕТ ШТРАФ НА BITHUMB ЗА УТЕЧКУ ДАННЫХ ПОЛЬЗОВАТЕЛЕЙ $USDT 🔒
Комиссия по защите личной информации оштрафовала Bithumb на 210 миллионов вон за передачу имен пользователей, адресов кошельков и дат рождения зарубежным платформам во время передачи данных по ордербуку USDT. Это произошло с сентября по ноябрь 2025 года без должного согласия.
Регуляторный контроль за обработкой данных на биржах усиливается по всему миру. Когда биржа высшего уровня не соблюдает основные протоколы согласия, это создает неопределенность в отношении стандартов конфиденциальности пользователей в индустрии. Вы проверяете, куда попадает ваша личная информация, когда торгуете?
Это не финансовый совет. Всегда управляйте своим риском.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
Комиссия по защите личной информации оштрафовала Bithumb на 210 миллионов вон за передачу имен пользователей, адресов кошельков и дат рождения зарубежным платформам во время передачи данных по ордербуку USDT. Это произошло с сентября по ноябрь 2025 года без должного согласия.
Регуляторный контроль за обработкой данных на биржах усиливается по всему миру. Когда биржа высшего уровня не соблюдает основные протоколы согласия, это создает неопределенность в отношении стандартов конфиденциальности пользователей в индустрии. Вы проверяете, куда попадает ваша личная информация, когда торгуете?
Это не финансовый совет. Всегда управляйте своим риском.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
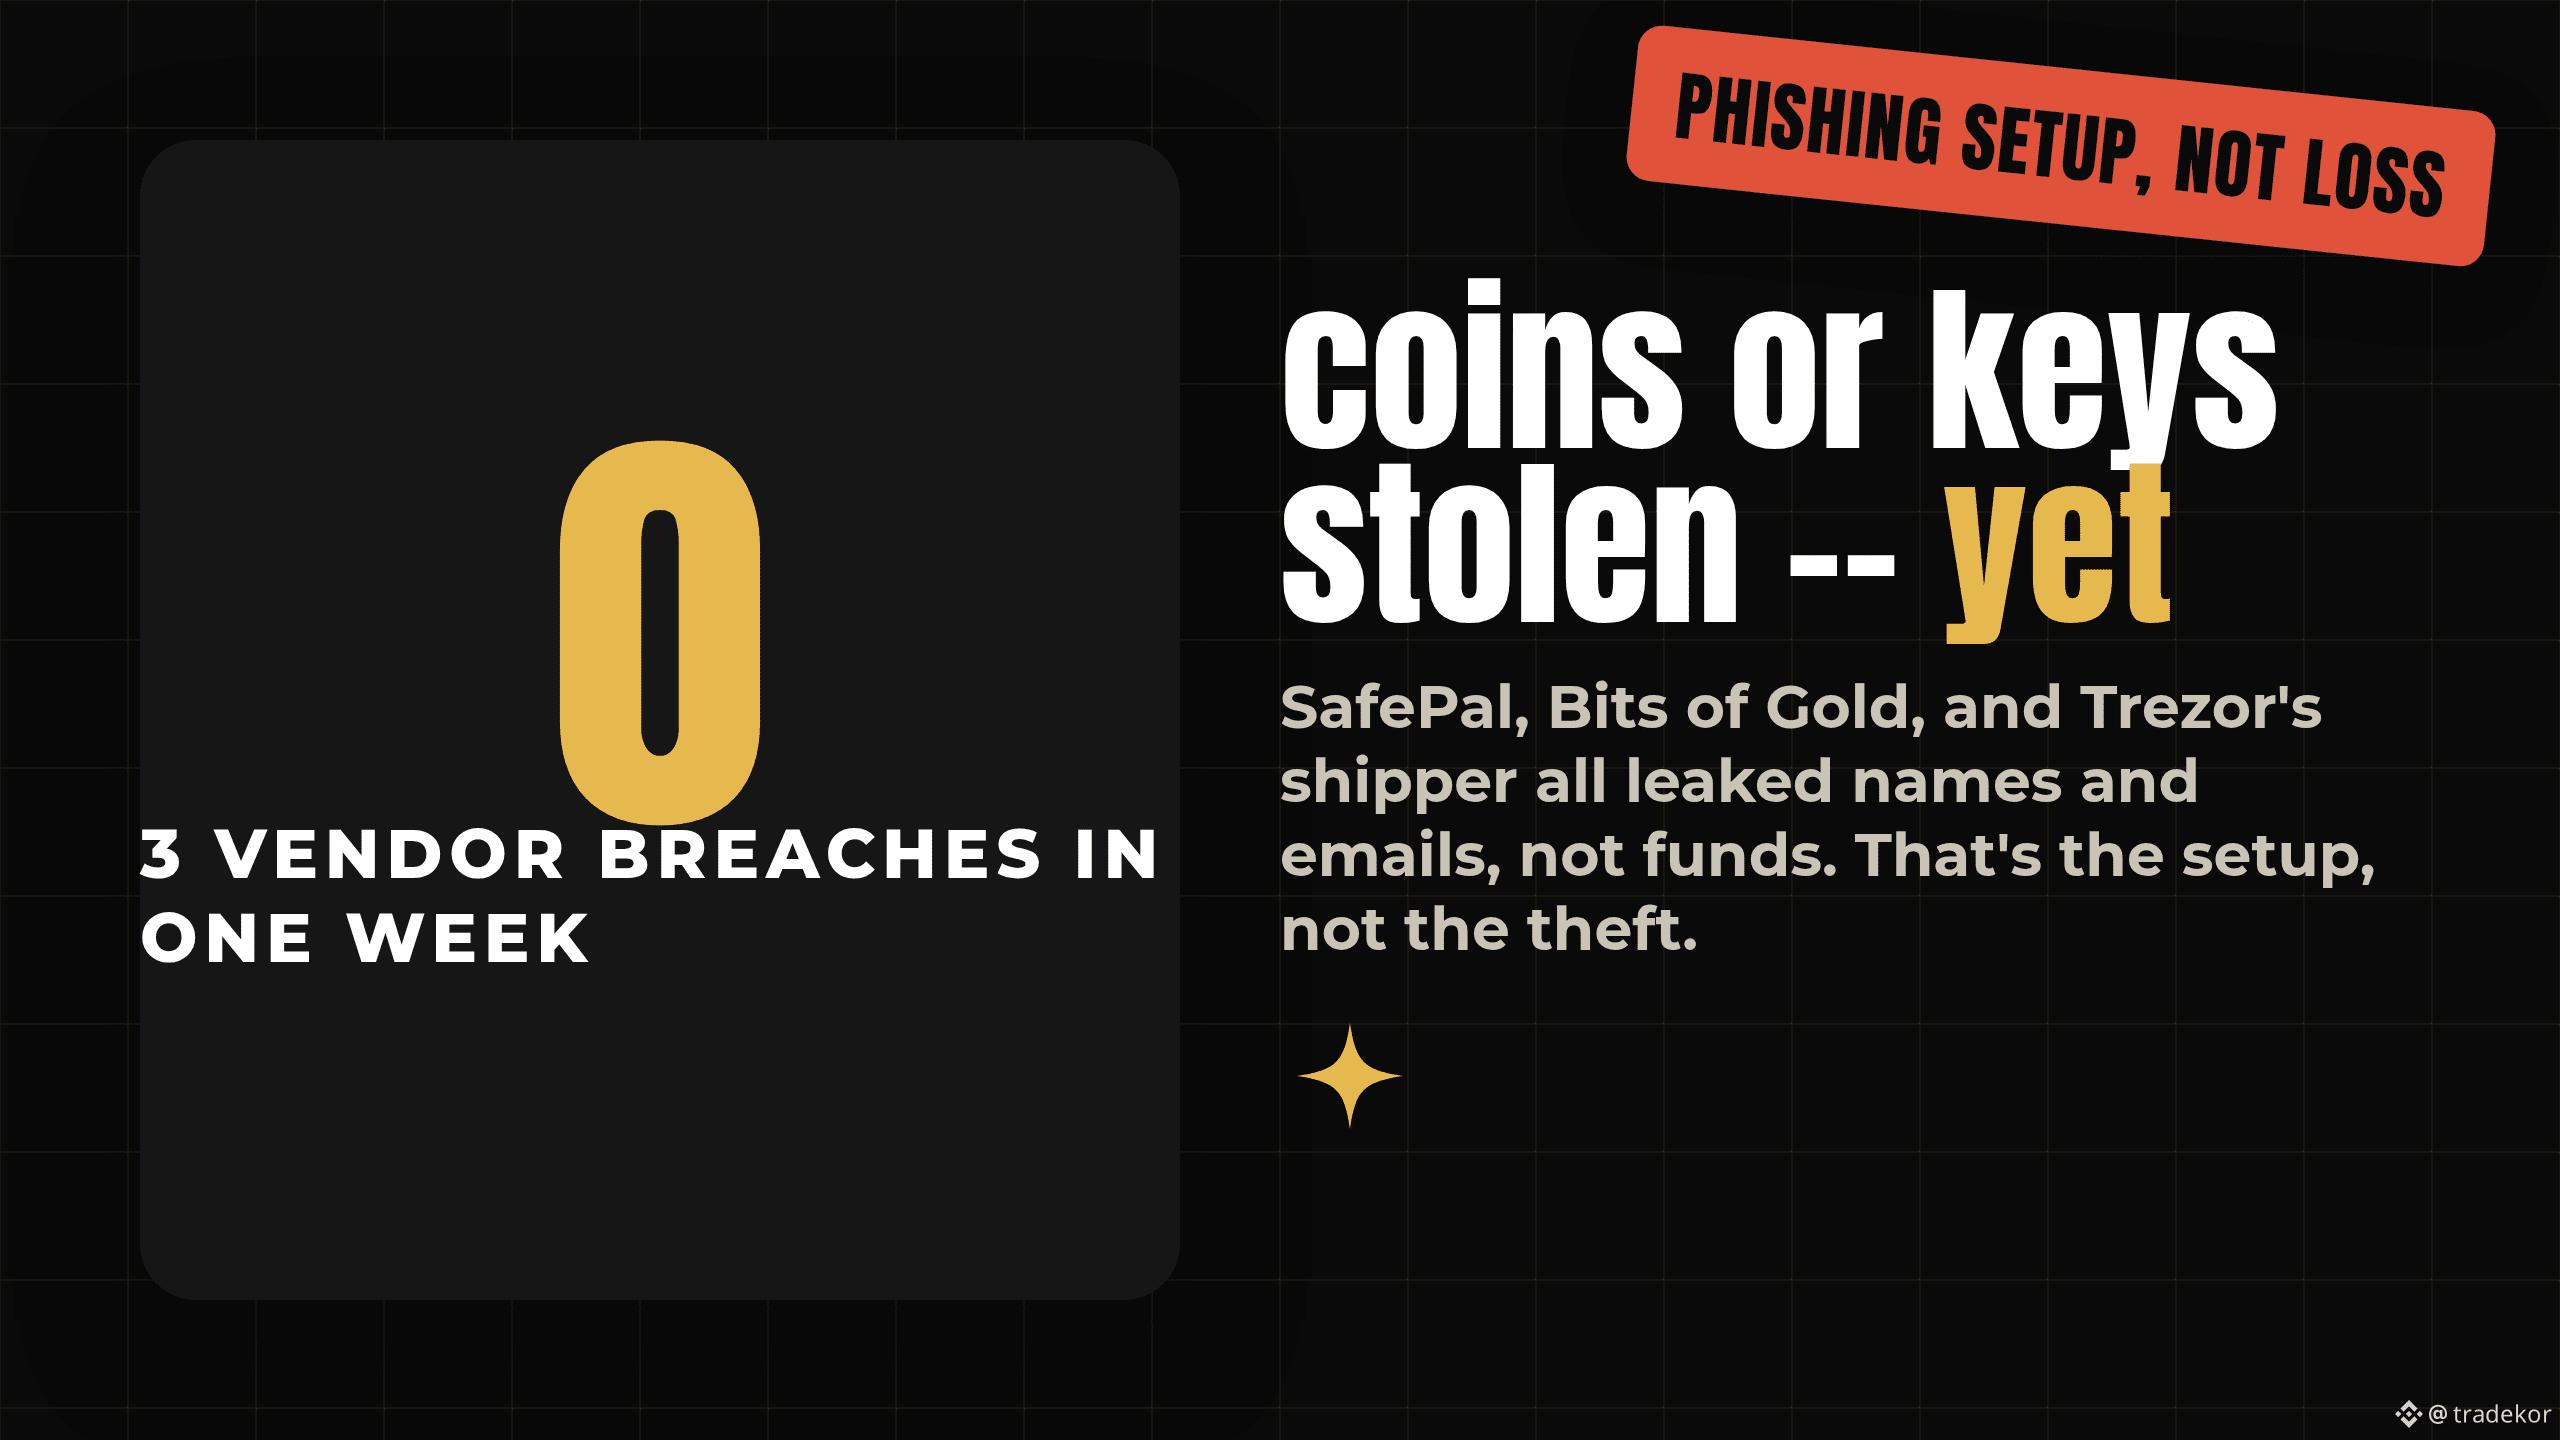
За одну неделю 3 кошелька и биржевых поставщика раскрыли утечки данных — и ни один из них не лишился ни одной монеты или приватного ключа.
Что произошло: SafePal подтвердил 16 августа, что сторонний плагин для отслеживания заказов раскрыл имена, адреса электронной почты и данные о покупках примерно 39 798 клиентов. В тот же день Bits of Gold — крупнейший в Израиле регулируемый криптоброкер — сообщил об отдельной утечке у поставщика, которая, как сообщается, затронула около 200 000 клиентов. Обе компании оказались в одной хронологии с Trezor: через три дня после раскрытия со стороны Trezor её партнер по фулфилменту ShipMonk раскрыл примерно 14 000 клиентов.
Почему это важно: ни одна из трех компаний не была затронута на уровне seed-фраз, приватных ключей или средств. Но утекшие имена, email и подтверждение того, каким аппаратным кошельком вы владеете, — это ровно те данные, которые используют для нацеленной фишинговой атаки с «поддельной поддержкой» позже — тот же сценарий, который годами применяли после утечки Ledger в 2020 году. Ни одна из этих трех компаний не была взломана напрямую; взломаны были их поставщики.
В чем нюанс: Bits of Gold пока официально не подтверждала цифру в 200 000 — это число сообщается, а не заявлено компанией. И это история про подготовку к фишингу, а не про кражу, поэтому не воспринимайте её как «средства под риском уже сегодня». Реальная опасность проявляется через недели или месяцы — в целевом письме, которое уже знает ваше имя и бренд вашего кошелька.
Если вы когда-либо покупали аппаратный кошелек, знали бы вы, что могли утечь ваши данные доставки?
Не является финансовой рекомендацией. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
За одну неделю 3 кошелька и биржевых поставщика раскрыли утечки данных — и ни один из них не лишился ни одной монеты или приватного ключа.
Что произошло: SafePal подтвердил 16 августа, что сторонний плагин для отслеживания заказов раскрыл имена, адреса электронной почты и данные о покупках примерно 39 798 клиентов. В тот же день Bits of Gold — крупнейший в Израиле регулируемый криптоброкер — сообщил об отдельной утечке у поставщика, которая, как сообщается, затронула около 200 000 клиентов. Обе компании оказались в одной хронологии с Trezor: через три дня после раскрытия со стороны Trezor её партнер по фулфилменту ShipMonk раскрыл примерно 14 000 клиентов.
Почему это важно: ни одна из трех компаний не была затронута на уровне seed-фраз, приватных ключей или средств. Но утекшие имена, email и подтверждение того, каким аппаратным кошельком вы владеете, — это ровно те данные, которые используют для нацеленной фишинговой атаки с «поддельной поддержкой» позже — тот же сценарий, который годами применяли после утечки Ledger в 2020 году. Ни одна из этих трех компаний не была взломана напрямую; взломаны были их поставщики.
В чем нюанс: Bits of Gold пока официально не подтверждала цифру в 200 000 — это число сообщается, а не заявлено компанией. И это история про подготовку к фишингу, а не про кражу, поэтому не воспринимайте её как «средства под риском уже сегодня». Реальная опасность проявляется через недели или месяцы — в целевом письме, которое уже знает ваше имя и бренд вашего кошелька.
Если вы когда-либо покупали аппаратный кошелек, знали бы вы, что могли утечь ваши данные доставки?
Не является финансовой рекомендацией. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
Что произошло: SafePal подтвердил 16 августа, что сторонний плагин для отслеживания заказов раскрыл имена, адреса электронной почты и данные о покупках примерно 39 798 клиентов. В тот же день Bits of Gold — крупнейший в Израиле регулируемый криптоброкер — сообщил об отдельной утечке у поставщика, которая, как сообщается, затронула около 200 000 клиентов. Обе компании оказались в одной хронологии с Trezor: через три дня после раскрытия со стороны Trezor её партнер по фулфилменту ShipMonk раскрыл примерно 14 000 клиентов.
Почему это важно: ни одна из трех компаний не была затронута на уровне seed-фраз, приватных ключей или средств. Но утекшие имена, email и подтверждение того, каким аппаратным кошельком вы владеете, — это ровно те данные, которые используют для нацеленной фишинговой атаки с «поддельной поддержкой» позже — тот же сценарий, который годами применяли после утечки Ledger в 2020 году. Ни одна из этих трех компаний не была взломана напрямую; взломаны были их поставщики.
В чем нюанс: Bits of Gold пока официально не подтверждала цифру в 200 000 — это число сообщается, а не заявлено компанией. И это история про подготовку к фишингу, а не про кражу, поэтому не воспринимайте её как «средства под риском уже сегодня». Реальная опасность проявляется через недели или месяцы — в целевом письме, которое уже знает ваше имя и бренд вашего кошелька.
Если вы когда-либо покупали аппаратный кошелек, знали бы вы, что могли утечь ваши данные доставки?
Не является финансовой рекомендацией. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
🚨 Урегулирование взлома данных на сумму 5,5 млн долларов для компании по финансовому программному обеспечению
Компания Doxim Inc. — поставщик финансового ПО из Мичигана — достигла мирового соглашения по коллективному иску на сумму 5,5 млн долларов после инцидента с утечкой данных в 2023 году. В ходе него пострадали персональные данные пользователей. Пострадавшие в США могут требовать компенсацию до 5000 долларов за подтвержденные убытки, либо соразмерную денежную выплату, либо кредитный мониторинг.
━━━━━━━━━━━━━━
📊 Влияние: 📊 среднее
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Источник: dailyhodl.com
🚨 Урегулирование взлома данных на сумму 5,5 млн долларов для компании по финансовому программному обеспечению
Компания Doxim Inc. — поставщик финансового ПО из Мичигана — достигла мирового соглашения по коллективному иску на сумму 5,5 млн долларов после инцидента с утечкой данных в 2023 году. В ходе него пострадали персональные данные пользователей. Пострадавшие в США могут требовать компенсацию до 5000 долларов за подтвержденные убытки, либо соразмерную денежную выплату, либо кредитный мониторинг.
━━━━━━━━━━━━━━
📊 Влияние: 📊 среднее
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Источник: dailyhodl.com
Компания Doxim Inc. — поставщик финансового ПО из Мичигана — достигла мирового соглашения по коллективному иску на сумму 5,5 млн долларов после инцидента с утечкой данных в 2023 году. В ходе него пострадали персональные данные пользователей. Пострадавшие в США могут требовать компенсацию до 5000 долларов за подтвержденные убытки, либо соразмерную денежную выплату, либо кредитный мониторинг.
━━━━━━━━━━━━━━
📊 Влияние: 📊 среднее
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Источник: dailyhodl.com
1
74
·
--
Утечка данных в крупнейшем израильском криптоброкере Bits of Gold раскрыла персональные сведения примерно 200 000 пользователей.🔐 Были опубликованы имена, банковские реквизиты и национальные идентификационные номера, при этом средства и цифровые активы остались нетронутыми. Инцидент подчеркивает устойчивую уязвимость: даже централизованные платформы могут стать точкой входа для злоумышленников, заставляя многих участников пересмотреть варианты самостоятельного хранения.
На Binance $BTC is торгует примерно на $64,336, а $ETH near около $1,903, демонстрируя устойчивость рынка на фоне новостей о безопасности. Тем не менее, эта утечка может усилить спрос на аппаратные кошельки и некастодиальные решения: трейдеры стремятся отделить приватные ключи от услуг третьих лиц. Также это напоминает командам по комплаенсу о необходимости более строго аудитировать процедуры обработки данных.
Какие шаги вы предпринимаете, чтобы защитить свои криптоактивы после такой утечки? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Утечка данных в крупнейшем израильском криптоброкере Bits of Gold раскрыла персональные сведения примерно 200 000 пользователей.🔐 Были опубликованы имена, банковские реквизиты и национальные идентификационные номера, при этом средства и цифровые активы остались нетронутыми. Инцидент подчеркивает устойчивую уязвимость: даже централизованные платформы могут стать точкой входа для злоумышленников, заставляя многих участников пересмотреть варианты самостоятельного хранения.
На Binance $BTC is торгует примерно на $64,336, а $ETH near около $1,903, демонстрируя устойчивость рынка на фоне новостей о безопасности. Тем не менее, эта утечка может усилить спрос на аппаратные кошельки и некастодиальные решения: трейдеры стремятся отделить приватные ключи от услуг третьих лиц. Также это напоминает командам по комплаенсу о необходимости более строго аудитировать процедуры обработки данных.
Какие шаги вы предпринимаете, чтобы защитить свои криптоактивы после такой утечки? #CryptoSecurity #DataBreach #GAMERXERO #Binance
На Binance $BTC is торгует примерно на $64,336, а $ETH near около $1,903, демонстрируя устойчивость рынка на фоне новостей о безопасности. Тем не менее, эта утечка может усилить спрос на аппаратные кошельки и некастодиальные решения: трейдеры стремятся отделить приватные ключи от услуг третьих лиц. Также это напоминает командам по комплаенсу о необходимости более строго аудитировать процедуры обработки данных.
Какие шаги вы предпринимаете, чтобы защитить свои криптоактивы после такой утечки? #CryptoSecurity #DataBreach #GAMERXERO #Binance
38
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 60,357
547 обсуждают
2
#ПротоколFOMC
Просмотров: 84,348
294 обсуждают
3
#JobsReportRaisesHikeOdds
Просмотров: 460,519
3,124 обсуждают
4
#CPITestsDecemberRateOutlook
Просмотров: 120,245
989 обсуждают
5
#BitcoinRebounds$75KAsChipsLead
Просмотров: 40,489
329 обсуждают
6
#US Data Center Rules May Constrain AI Expansion
Просмотров: 64,831
220 обсуждают
7
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
Просмотров: 3,369
58 обсуждают
8
#WillAnthropicListOnTime
Просмотров: 132,159
1,265 обсуждают
9
#WillUS-IranTensionsBoostSafe-HavenDemand?
Просмотров: 53,477
432 обсуждают
10
#BitcoinETFsSee$412MNetOutflows
Просмотров: 12,335
68 обсуждают