

#crypto
crypto
Просмотров: 402.3M
2.3M обсуждают
Популярные
Новые
·
--
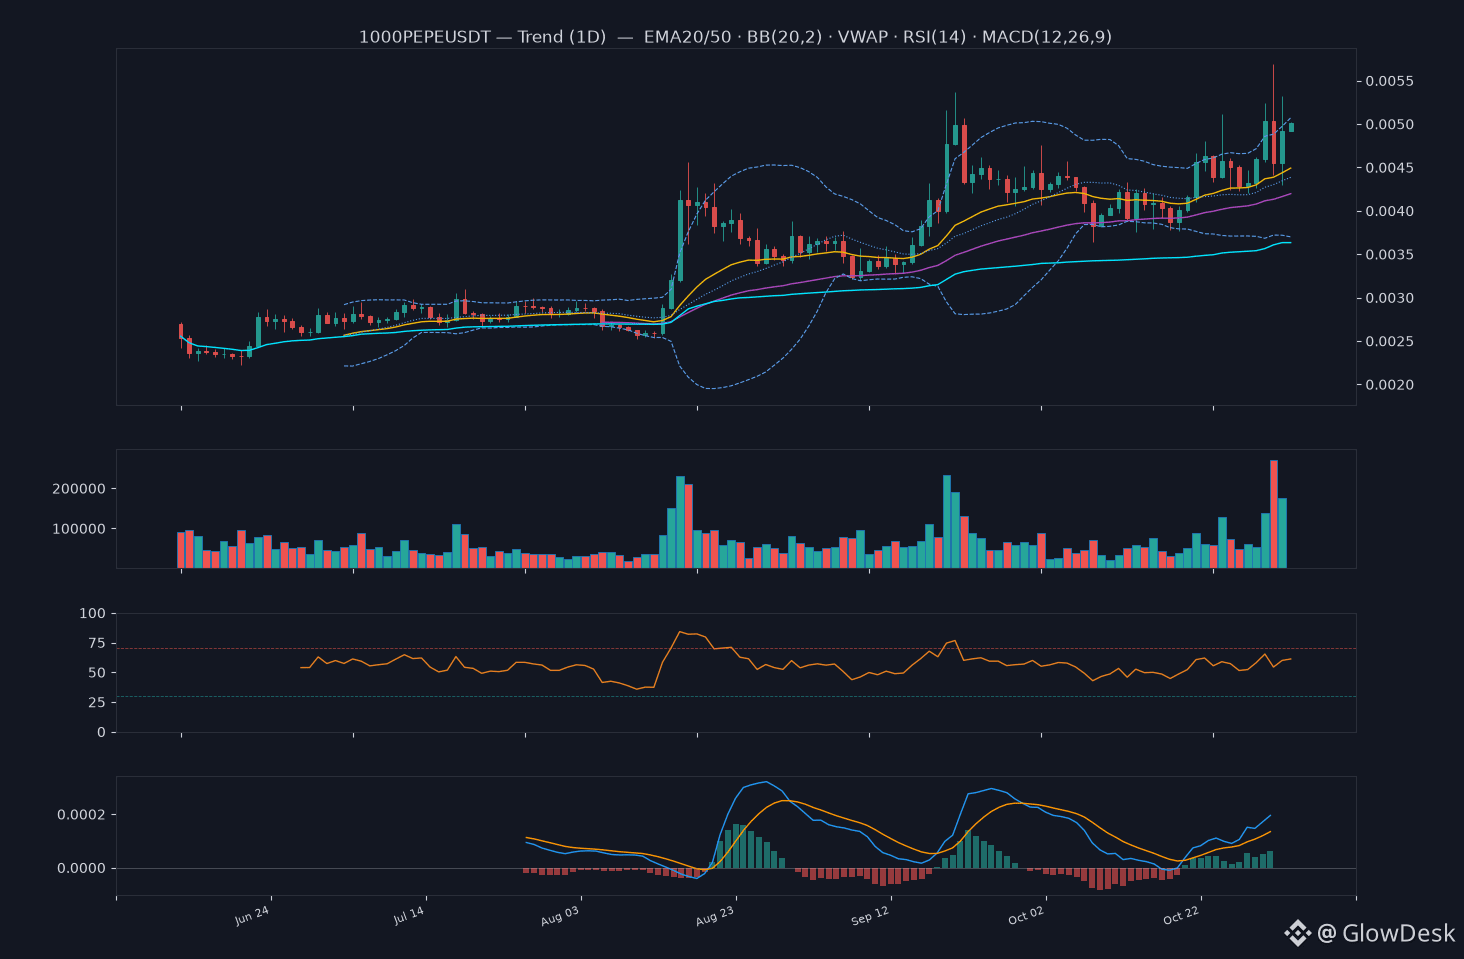
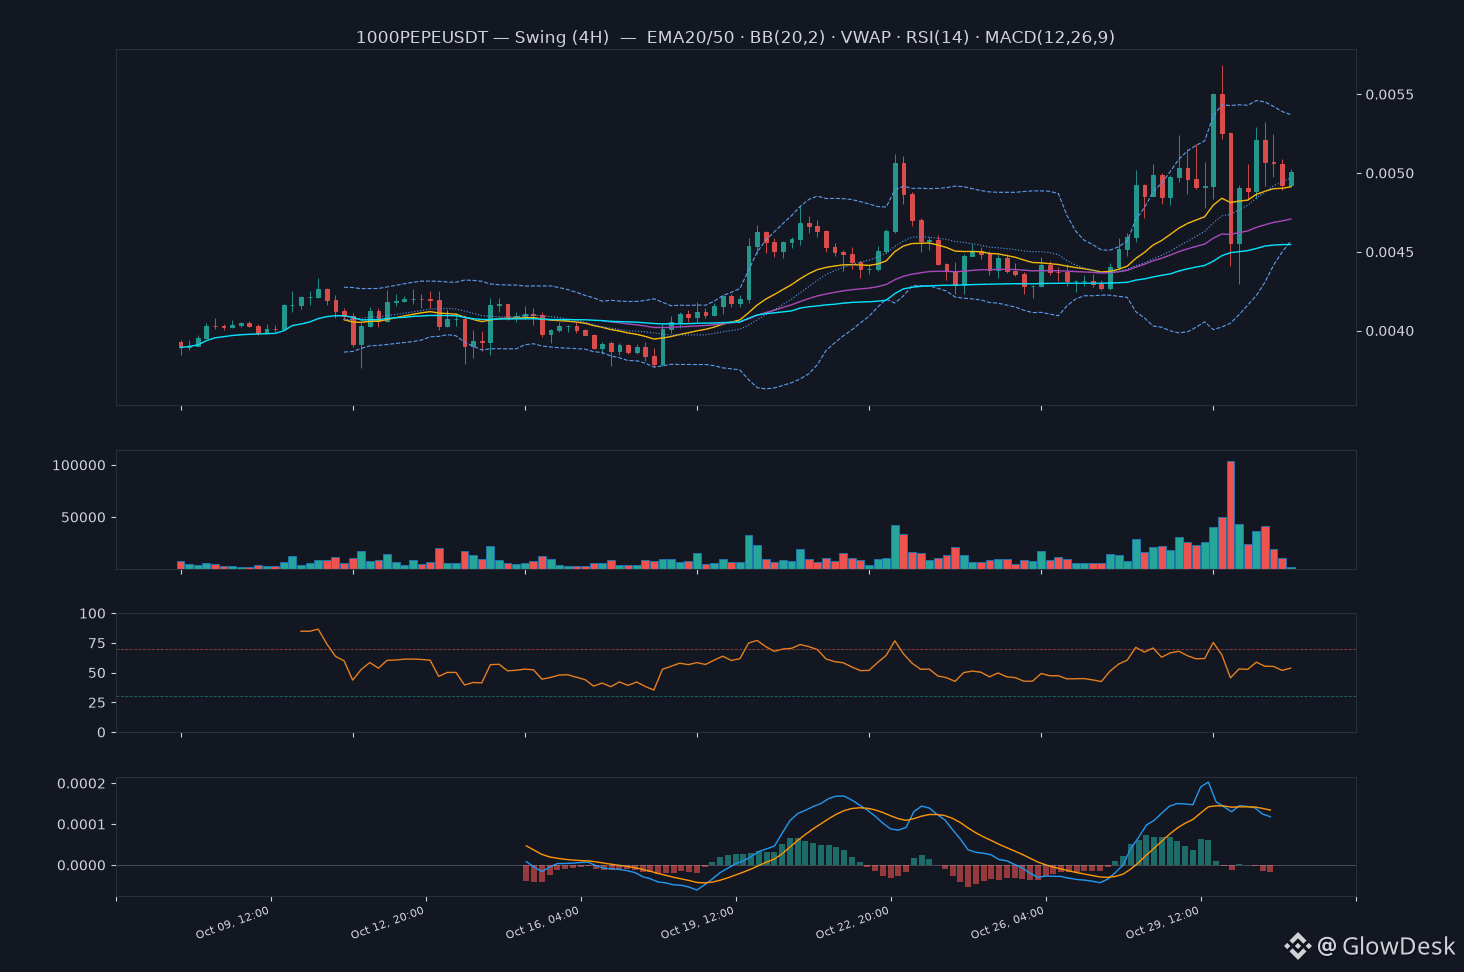
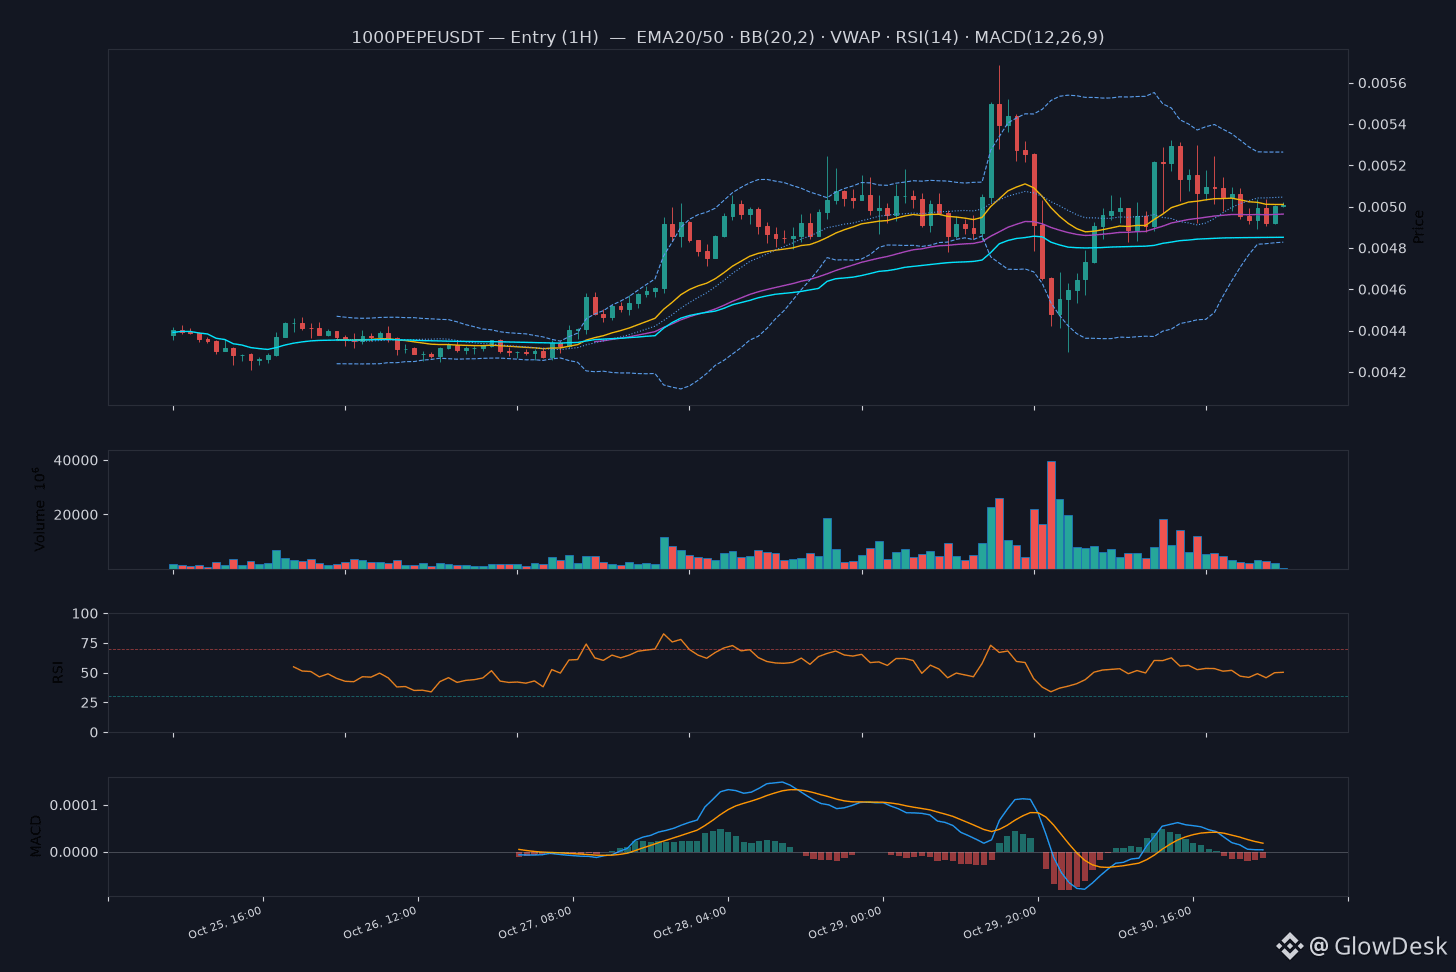
🔴 $1000PEPE — SHORT
📍 Entry 0.005021
🛑 Stop 0.005272 (-5.00%)
🎯 TP1 0.00458 (+8.77%)
🎯 TP2 0.004424 (+11.89%)
🎯 TP3 0.004268 (+15.00%)
⚖️ R:R 2.2 · новостной катализатор
🧠 Hacker-атака на Binance на $6.3B пятиминутной давности — это сильный shock-фактор и повод для ухода от риска в спекулятивных альткоинах, привязанных к Binance. PEPE пока не отреагировал и торгуется прямо под зоной 1h:R:1 с 7 касаниями при нейтральном RSI и незначительном отклонении от EMA20. Стоп ставится выше максимума зоны 1h:R:1, примерно в 1.4 ATR. TP1 ставится с опережением верхней границы зоны 1d:S:1 примерно в 2.5 ATR, остаток позиции забираем перед 4h:S:1 и 1d:S:2.
📊 Графики 1D / 4H / 1H приложены.
#1000pepe #crypto #signals
246
·
--
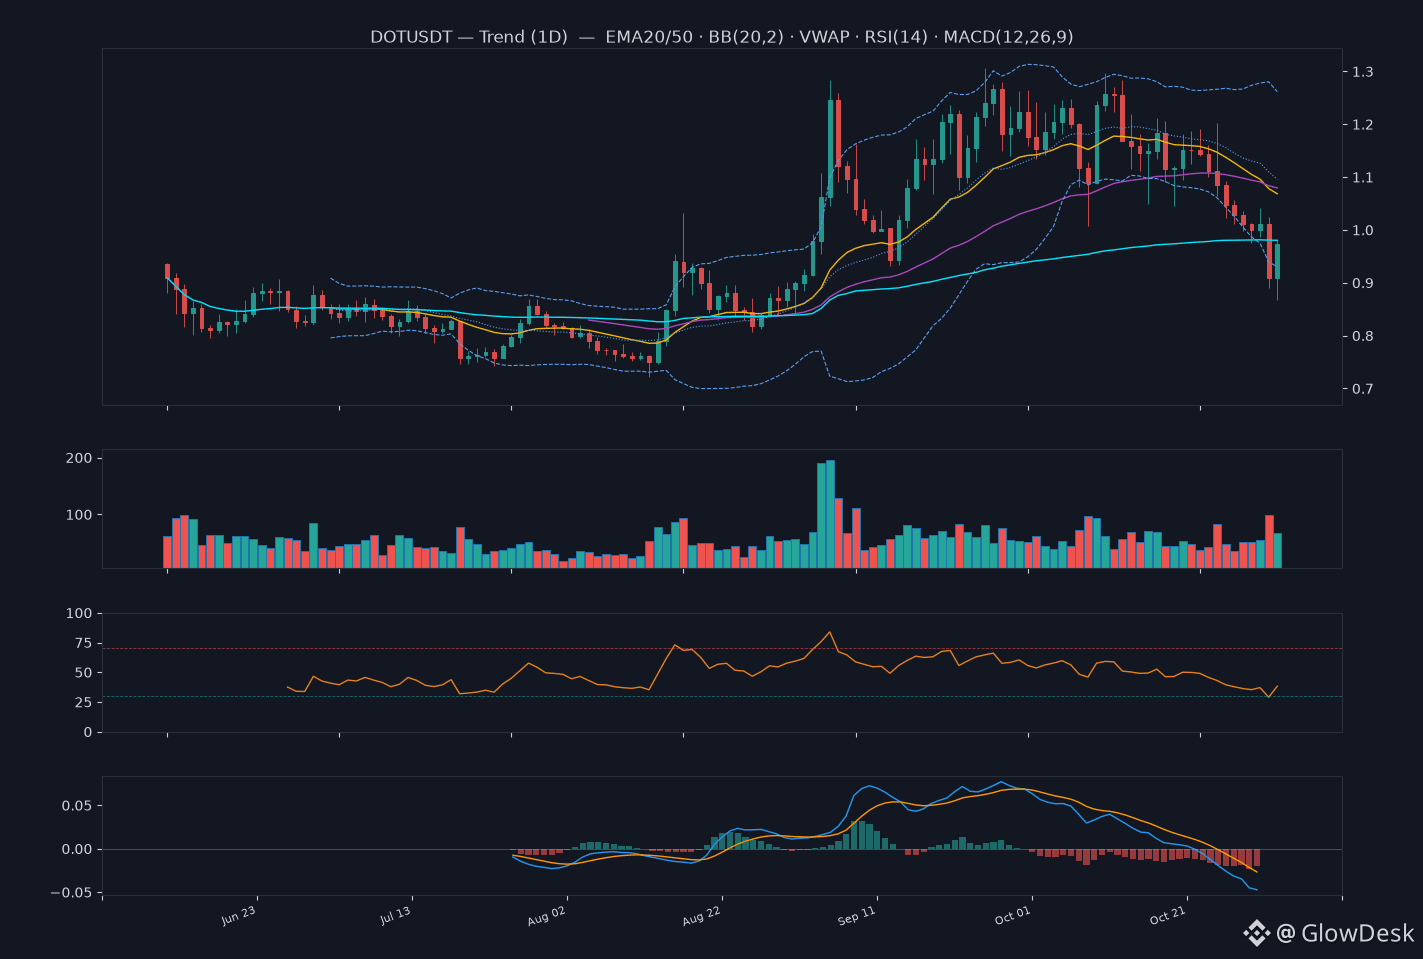
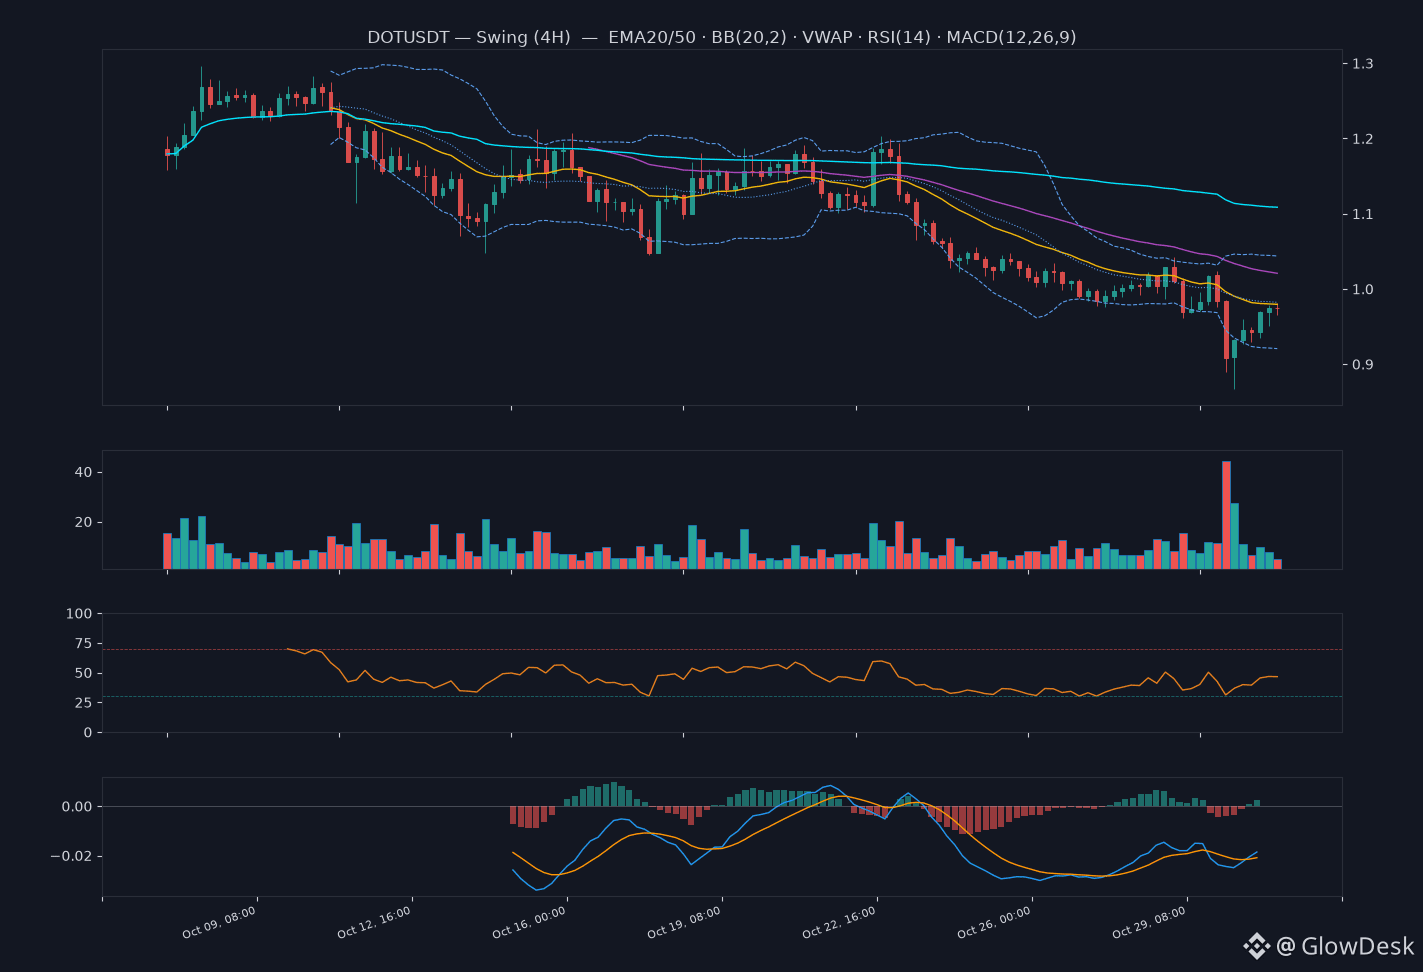
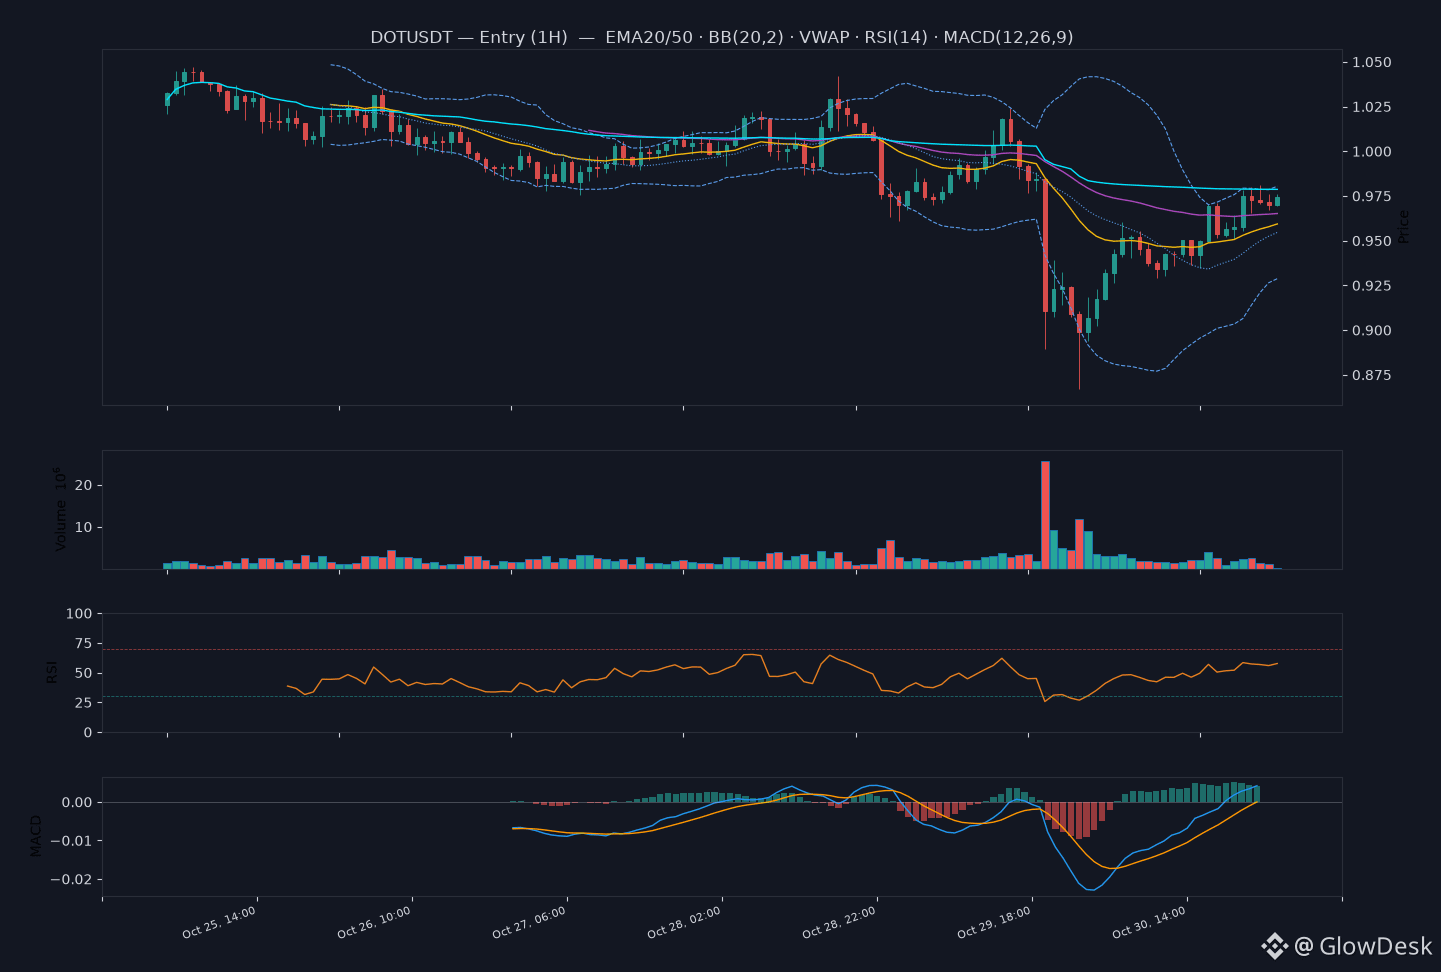
🔴 $DOT — SHORT
📍 Entry 0.9741
🛑 Stop 1.00 (-3.10%)
🎯 TP1 0.900815 (+7.52%)
🎯 TP2 0.82883 (+14.91%)
🎯 TP3 0.827985 (+15.00%)
⚖️ R:R 3.6 · продолжение
🧠 На 1d и 4h формируются понижающиеся максимумы и минимумы, цена ниже падающих EMA50, а отскок на 1h ретестит пробитый минимум 4h и конфлюентность EMA20/VWAP около 0.98. Стоп расположен выше 1h:R:1 примерно на 1.9 ATR, а TP1 забирает прибыль чуть раньше верхней границы зоны 1h:S:2 с соотношением около 2.4x к размеру стопа. Триггер слабоват: четыре свечи 1h уперлись в диапазон 0.976–0.981, при этом последнее закрытие откатилось к 0.970.
📊 Графики 1D / 4H / 1H приложены.
#dot #crypto #signals
144
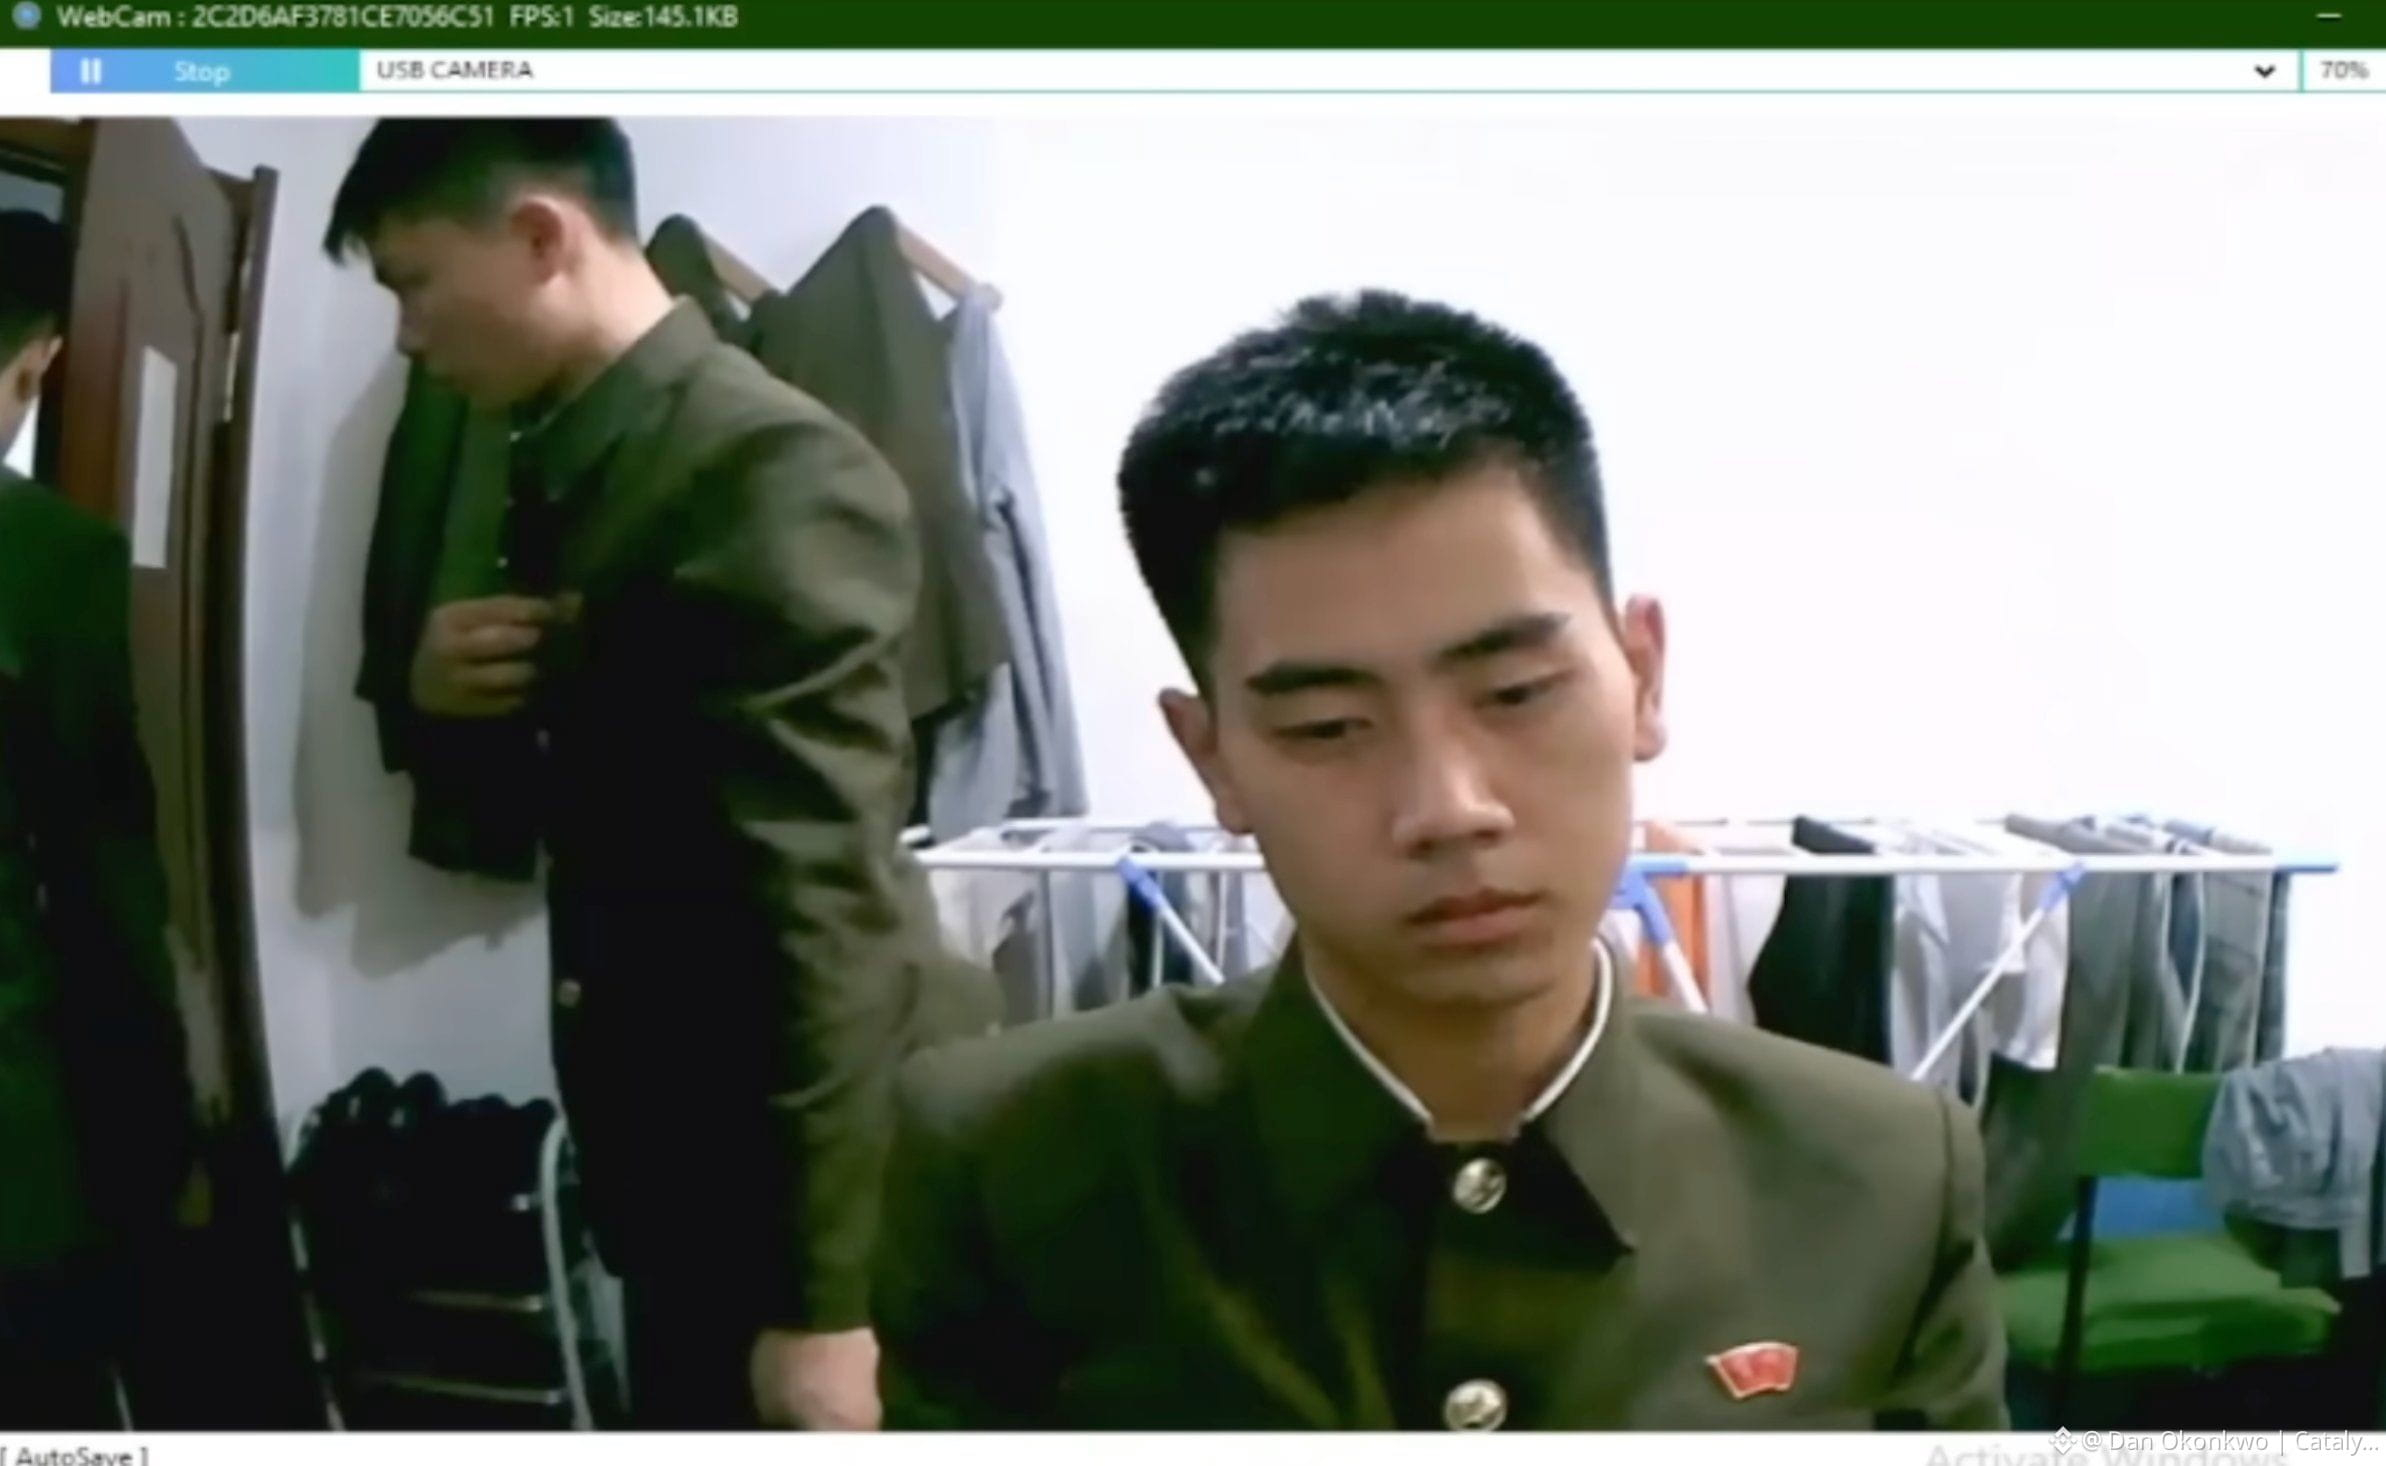
Почему никто не может остановить северокорейских хакеров? 🤷🤷
Государство отбирает их ещё детьми. Примерно в 11–12 лет детей, которые хорошо разбираются в математике, забирают из семей и отправляют учиться в закрытые школы. Для практики они взламывают настоящие системы в Южной Корее и на Западе.
После выпуска их отправляют за границу работать фрилансерами-разработчиками. Днём они пишут код для западных компаний и Web3-проектов. Ночью заманивают инженеров криптобирж фальшивыми предложениями о работе с шестизначной зарплатой. Именно так на этот раз пострадала Binance.
Одна ракета сжигает гору иностранной валюты. А для элитного хакера нужны комната, пара ноутбуков и бесконечный запас растворимого кофе. Удачный взлом может принести примерно половину валютных доходов страны.
Для Северной Кореи это не преступление. Это их самый прибыльный бизнес #Binance #Hack #crypto
Oscar4809:
ingeniería social ?
1
3
1.4k
·
--
См. перевод
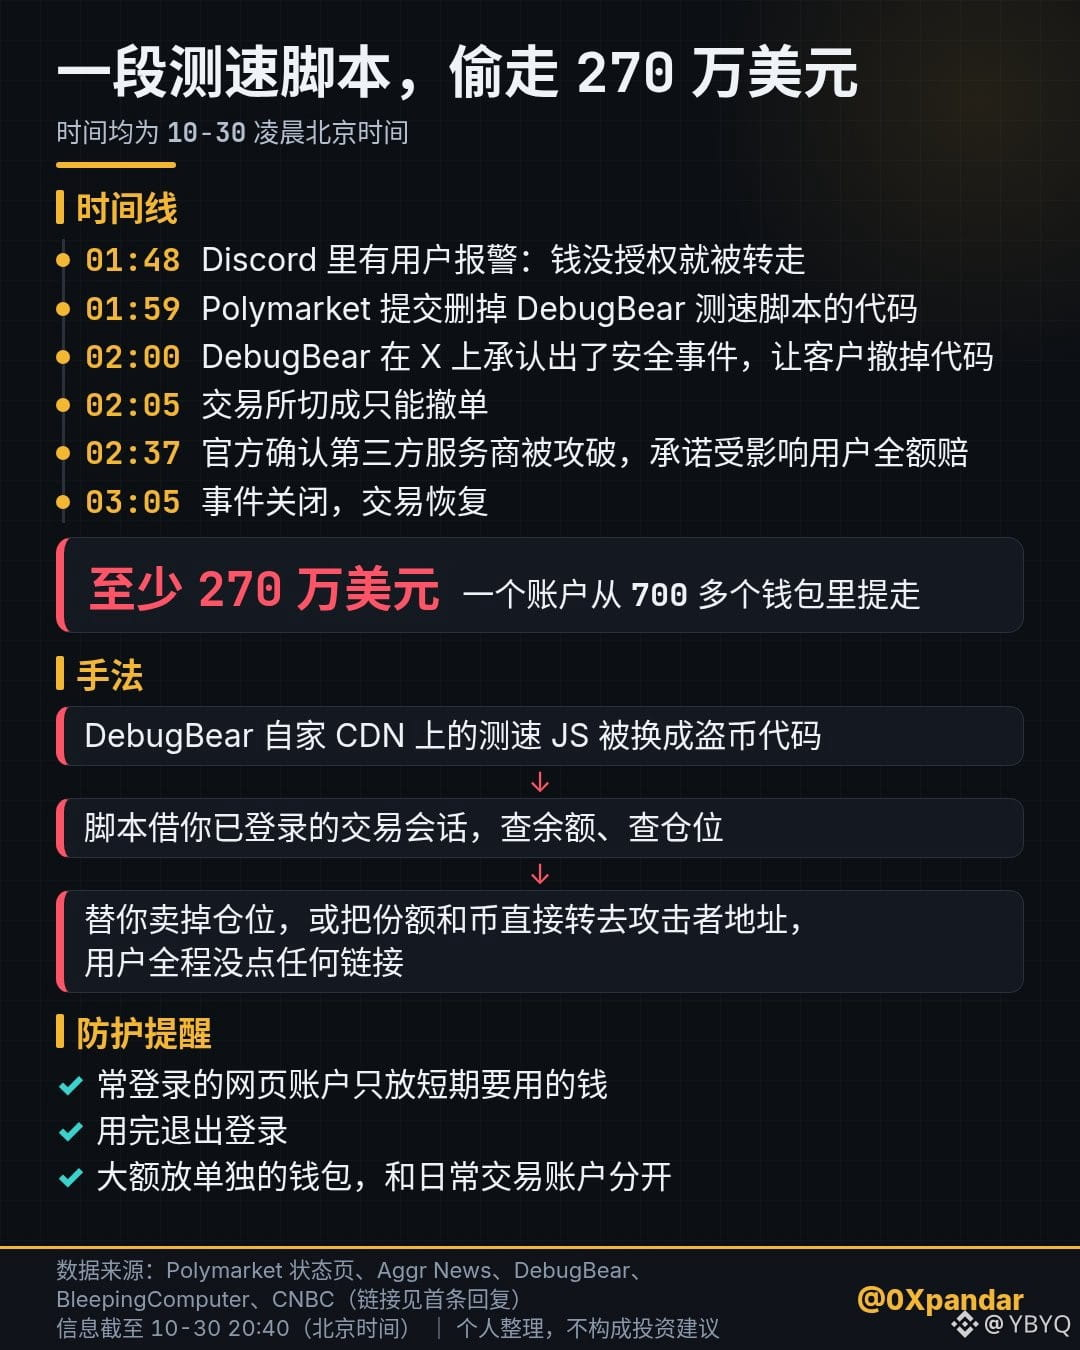
币安被黑的同一个凌晨,Polymarket 先出了事,被一段网站测速脚本掏走至少 270 万美元。
那是北京时间 10 月 30 日快 2 点,比币安 5 点 15 分发第一条公告早了 3 个多小时。Discord 里有用户喊钱没授权就被转走了。
2 点刚过,Polymarket 把交易所切成只能撤单。2 点半过后确认是一家第三方服务商被攻破,答应受影响的人全额赔。
3 点前后交易恢复,前后停了一个小时左右。
出事的服务商叫 DebugBear,做网站性能监控。客户要在网页里嵌一段 JS 测加载速度,Polymarket 也嵌了。
这次放在 DebugBear 自家 CDN 上的那段 JS 被换成了盗币代码,安全公司 Hudson Rock 最先发现。
DebugBear 凌晨 2 点在 X 上认了出事,让客户赶紧撤掉这段代码。Polymarket 那边几乎同时提交了删脚本的代码。
BleepingComputer 拆了样本。脚本先看你有没有登录 Polymarket,登录了就借你现成的交易会话,查余额、查仓位。
然后要么替你把仓位卖掉,要么把份额和币直接转去攻击者地址。整个过程,用户没点任何链接。
链上分析公司 Betting Intelligence 和 Polysights 算出来,一个账户从 700 多个钱包里提走了至少 270 万美元。
Polymarket 官方 10 月 30 日晚说,726 个受害钱包里 689 个已全额退款,剩下 37 个核实完再赔,暂停交易时亏了钱的约 5500 个钱包另补 119 万美元,一共退 390 万。CNBC 报道,Polymarket 在 Discord 里说损失 1 万美元以上的要先签免责协议才赔。
今年 6 月 Polymarket 已经出过一次第三方供应商被攻破。同一类坑踩了两次,11 月 3 日就是美国中期选举,正是流量最大的时候。
前端供应链攻击最难防的地方,是用户这头几乎使不上劲。你什么都没做错,网站自己把有毒的代码端到了你面前。
平台这次一天内就给九成五的钱包退了款,大额还得先签协议。换成一家没钱赔的小站,损失就只能自己扛。
能做的只有缩小暴露面:常登录的网页账户里只放短期要用的钱,用完退出登录,大额放单独的钱包,和日常交易账户分开。
#避坑提醒
#避坑提醒 #crypto #meme #BSC
NoelFox:
测速脚本变成测钱包清空速度了?同一个坑踩两次,第三方脚本的权限还不准备上紧箍咒吗?
1
367
·
--
Рост
Проверено
$HYPE — МАХОВИК НЕ ОСТАНАВЛИВАЕТСЯ
Запланировано на ближайшие 24 часа: около 3,75 млн долларов США чистых покупок $HYPE.
Это не случайный кит. Так работает модель Hyperliquid:
99% комиссий протокола поступают в Фонд поддержки -> на рынке покупают $HYPE -> сжигают.
Уже сожжено около 49,87 млн $HYPE — почти 5% от максимального предложения в 1 млрд, на сумму около 3,89 млрд долларов США.
Только за последние 24 часа сожгли ещё 19 700 $HYPE — примерно на 1,59 млн долларов США.
В то время как большинство токенов зависят от хайпа, этот зависит от выручки. Больше объём = больше комиссий = больше обратных выкупов.
А теперь, с соглашением с ICE о бессрочных фьючерсах в США, объём вполне может снова взлететь.
Вы накапливаете или ждёте коррекции, чтобы войти?
#Hyperliquid #Crypto #DeFi #Buyback
{spot}(HYPEUSDT)
$HYPE — МАХОВИК НЕ ОСТАНАВЛИВАЕТСЯ
Запланировано на ближайшие 24 часа: около 3,75 млн долларов США чистых покупок $HYPE .
Это не случайный кит. Так работает модель Hyperliquid:
99% комиссий протокола поступают в Фонд поддержки -> на рынке покупают $HYPE -> сжигают.
Уже сожжено около 49,87 млн $HYPE — почти 5% от максимального предложения в 1 млрд, на сумму около 3,89 млрд долларов США.
Только за последние 24 часа сожгли ещё 19 700 $HYPE — примерно на 1,59 млн долларов США.
В то время как большинство токенов зависят от хайпа, этот зависит от выручки. Больше объём = больше комиссий = больше обратных выкупов.
А теперь, с соглашением с ICE о бессрочных фьючерсах в США, объём вполне может снова взлететь.
Вы накапливаете или ждёте коррекции, чтобы войти?
#Hyperliquid #Crypto #DeFi #Buyback
876

Хакерская атака на Binance на 6,3 млрд долларов показала суровую правду: криптоактивы по-прежнему сопряжены с множеством рисков.
Сразу после громкой атаки эмитенты токенов, такие как Tether и Circle, действовали молниеносно и заморозили почти половину похищенных средств — миллиарды $USDT и $USDC оказались заблокированы.
Это была необходимая реакция, но она также поднимает важный вопрос: получила ли Binance «особые привилегии» благодаря своему масштабу? Будут ли мелкие взломы получать такой же приоритет? Централизованная власть замораживать активы становится всё очевиднее.
Но что ещё важнее, заморозка не означает возврат средств! Возврат денег — чрезвычайно сложный процесс, требующий взаимодействия многих сторон и способный занять годы. Миллиарды долларов по-прежнему «зависли».
Тем временем Bitcoin и по-настоящему децентрализованные активы доказывают одно: их очень трудно заморозить или вернуть. Это подчёркивает ключевую ценность децентрализации.
Изменит ли этот случай наше представление о безопасности и балансе сил между централизованными и децентрализованными структурами в криптопространстве?
#Crypto #Binance
$USDT $USDC $BTC
442
·
--
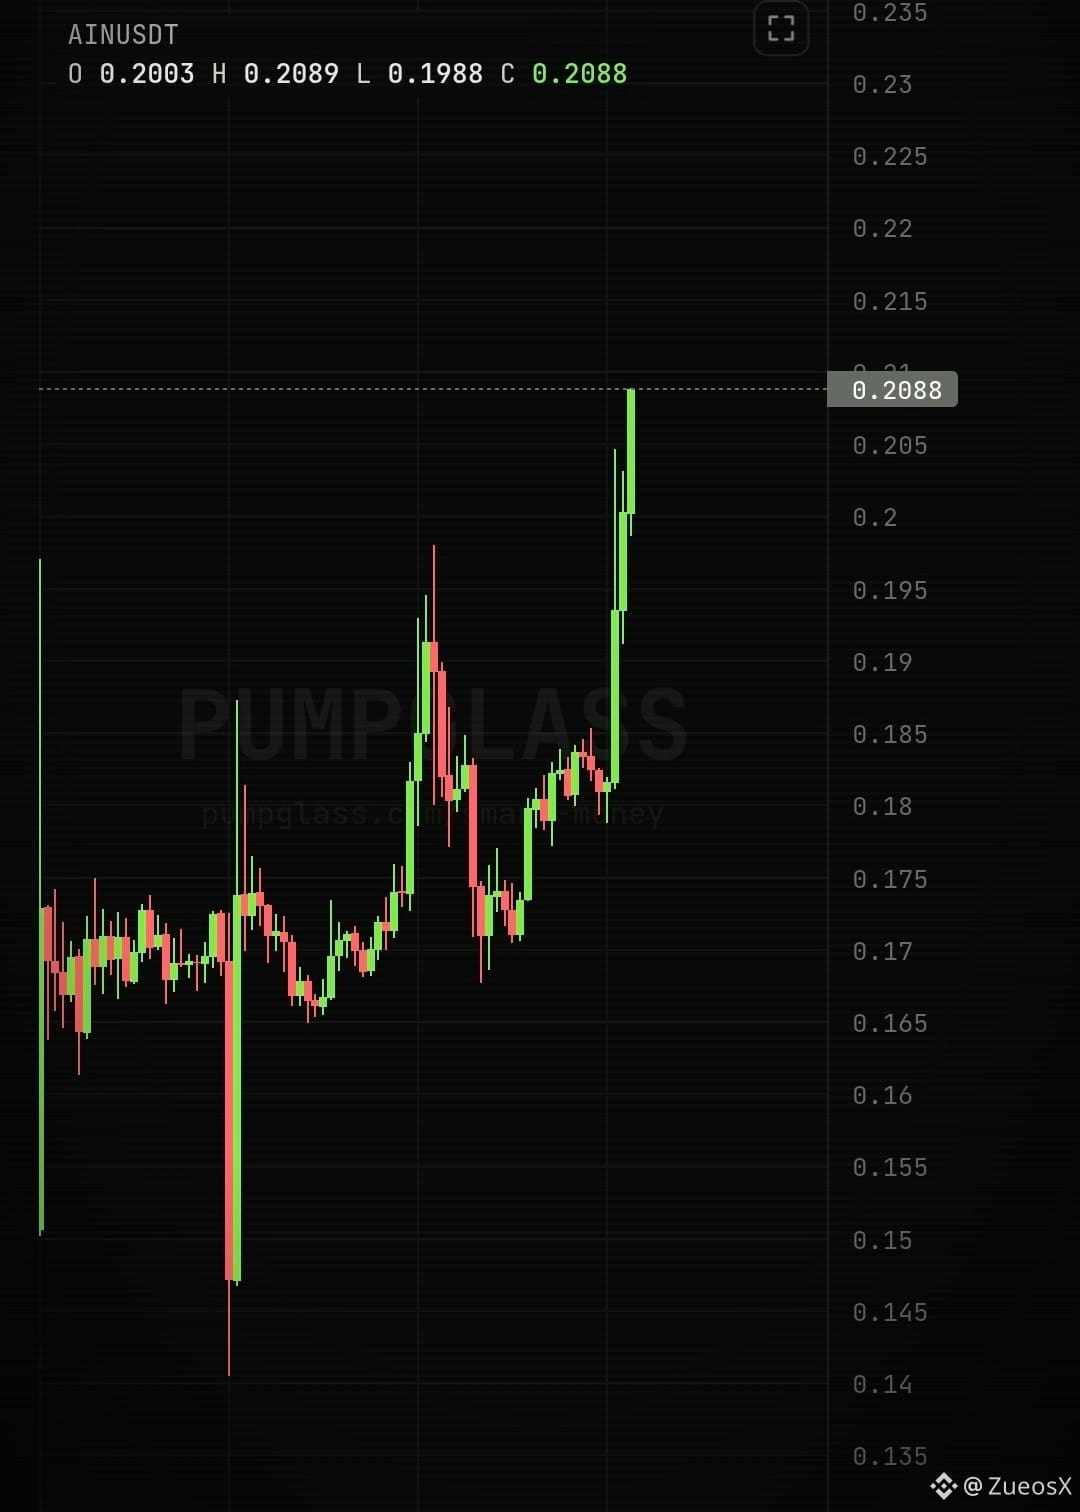
🔥 $AIN — Импульс набирает силу! 🚀
Infinity Ground демонстрирует серьёзную силу! Быки активно наступают, и все взгляды теперь прикованы к зоне сопротивления $0.20.
👀 Сможет ли AIN пробиться выше и удивить рынок?
Следите за развитием событий. Следующий шаг может быть захватывающим! ⚡
$IDOL $EVAA
#AIN #InfinityGround #Crypto #BinanceSquare
2
1.4k

·
--
$ETH только что пробил вниз уровень $2,250.
Сейчас цена составляет $2,245.28.
За последний час падение было небольшим: -0.2%.
Ничего драматичного. Но уровень $2,250 остался позади.
Иногда такие небольшие движения значат больше, чем крупные.
Ты следил за этим уровнем?
$ETH #Ethereum #Крипто
$ETH только что пробил вниз уровень $2,250.
Сейчас цена составляет $2,245.28.
За последний час падение было небольшим: -0.2%.
Ничего драматичного. Но уровень $2,250 остался позади.
Иногда такие небольшие движения значат больше, чем крупные.
Ты следил за этим уровнем?
$ETH #Ethereum #Крипто
Сейчас цена составляет $2,245.28.
За последний час падение было небольшим: -0.2%.
Ничего драматичного. Но уровень $2,250 остался позади.
Иногда такие небольшие движения значат больше, чем крупные.
Ты следил за этим уровнем?
$ETH #Ethereum #Крипто
101
·
--
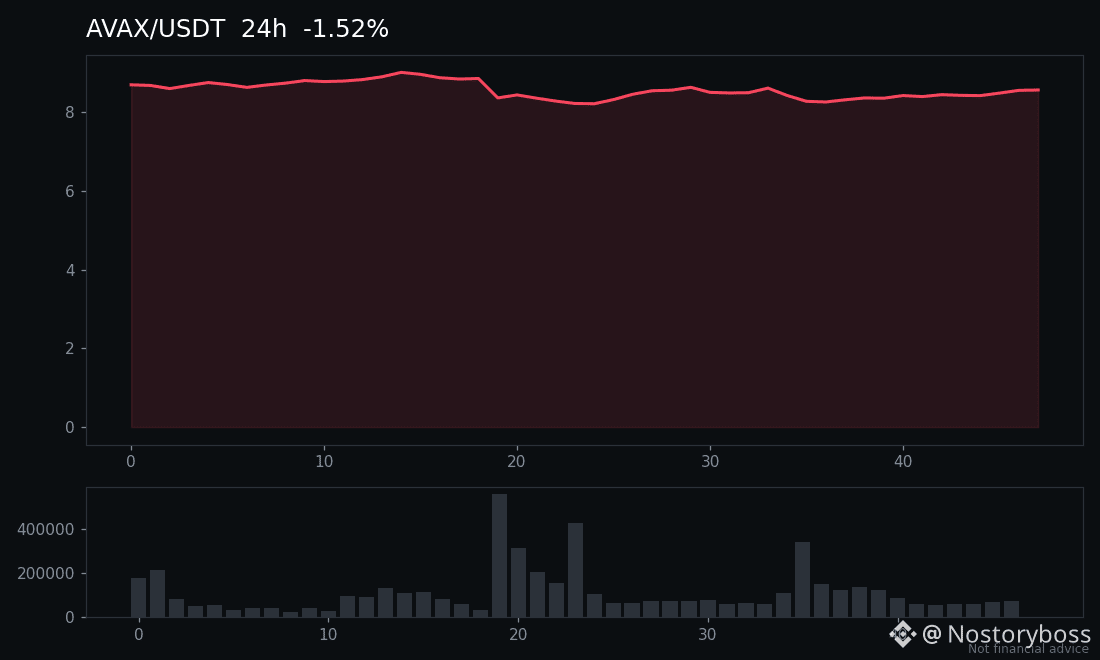
$AVAX снова подаёт признаки жизни: за последние 24 часа цена выросла на 3,56% и достигла примерно $8,57 на солидном объёме — более $21 млн. Такая активность важнее, чем просто зелёная свеча: она говорит о том, что покупатели действительно выходят на рынок, а не просто происходит слабый отскок. Теперь трейдеры будут следить за тем, удержится ли этот рост выше недавних уровней или цена вернётся в диапазон, а также за тем, сохранится ли высокий объём при откате. Уверенное удержание уровня сохранит импульс; быстрое угасание роста станет сигналом к осторожности. #AVAX #BinanceSquare #Крипто
Не является финансовой рекомендацией.
Не является финансовой рекомендацией.
228
·
--
Похищение ради криптовалюты закончилось 15-летним тюремным сроком.
Братья Рэймонд и Айзея Гарсия девять часов удерживали семью из Миннесоты под угрозой оружия.
Их целью было заставить отца перевести цифровые активы на сумму более 8 миллионов долларов.
Американское правосудие назвало это дело одним из самых наглядных примеров преследования за физические нападения с целью завладеть приватными ключами.
Это суровое напоминание о важности физической безопасности в цифровом мире.
Что вы думаете об этом приговоре?
#Crypto #Seguridad $BTC
455

{spot}(SOLUSDT)
Солана ($SOL ) воспрянула и прокладывает путь к возвращению! 🔥
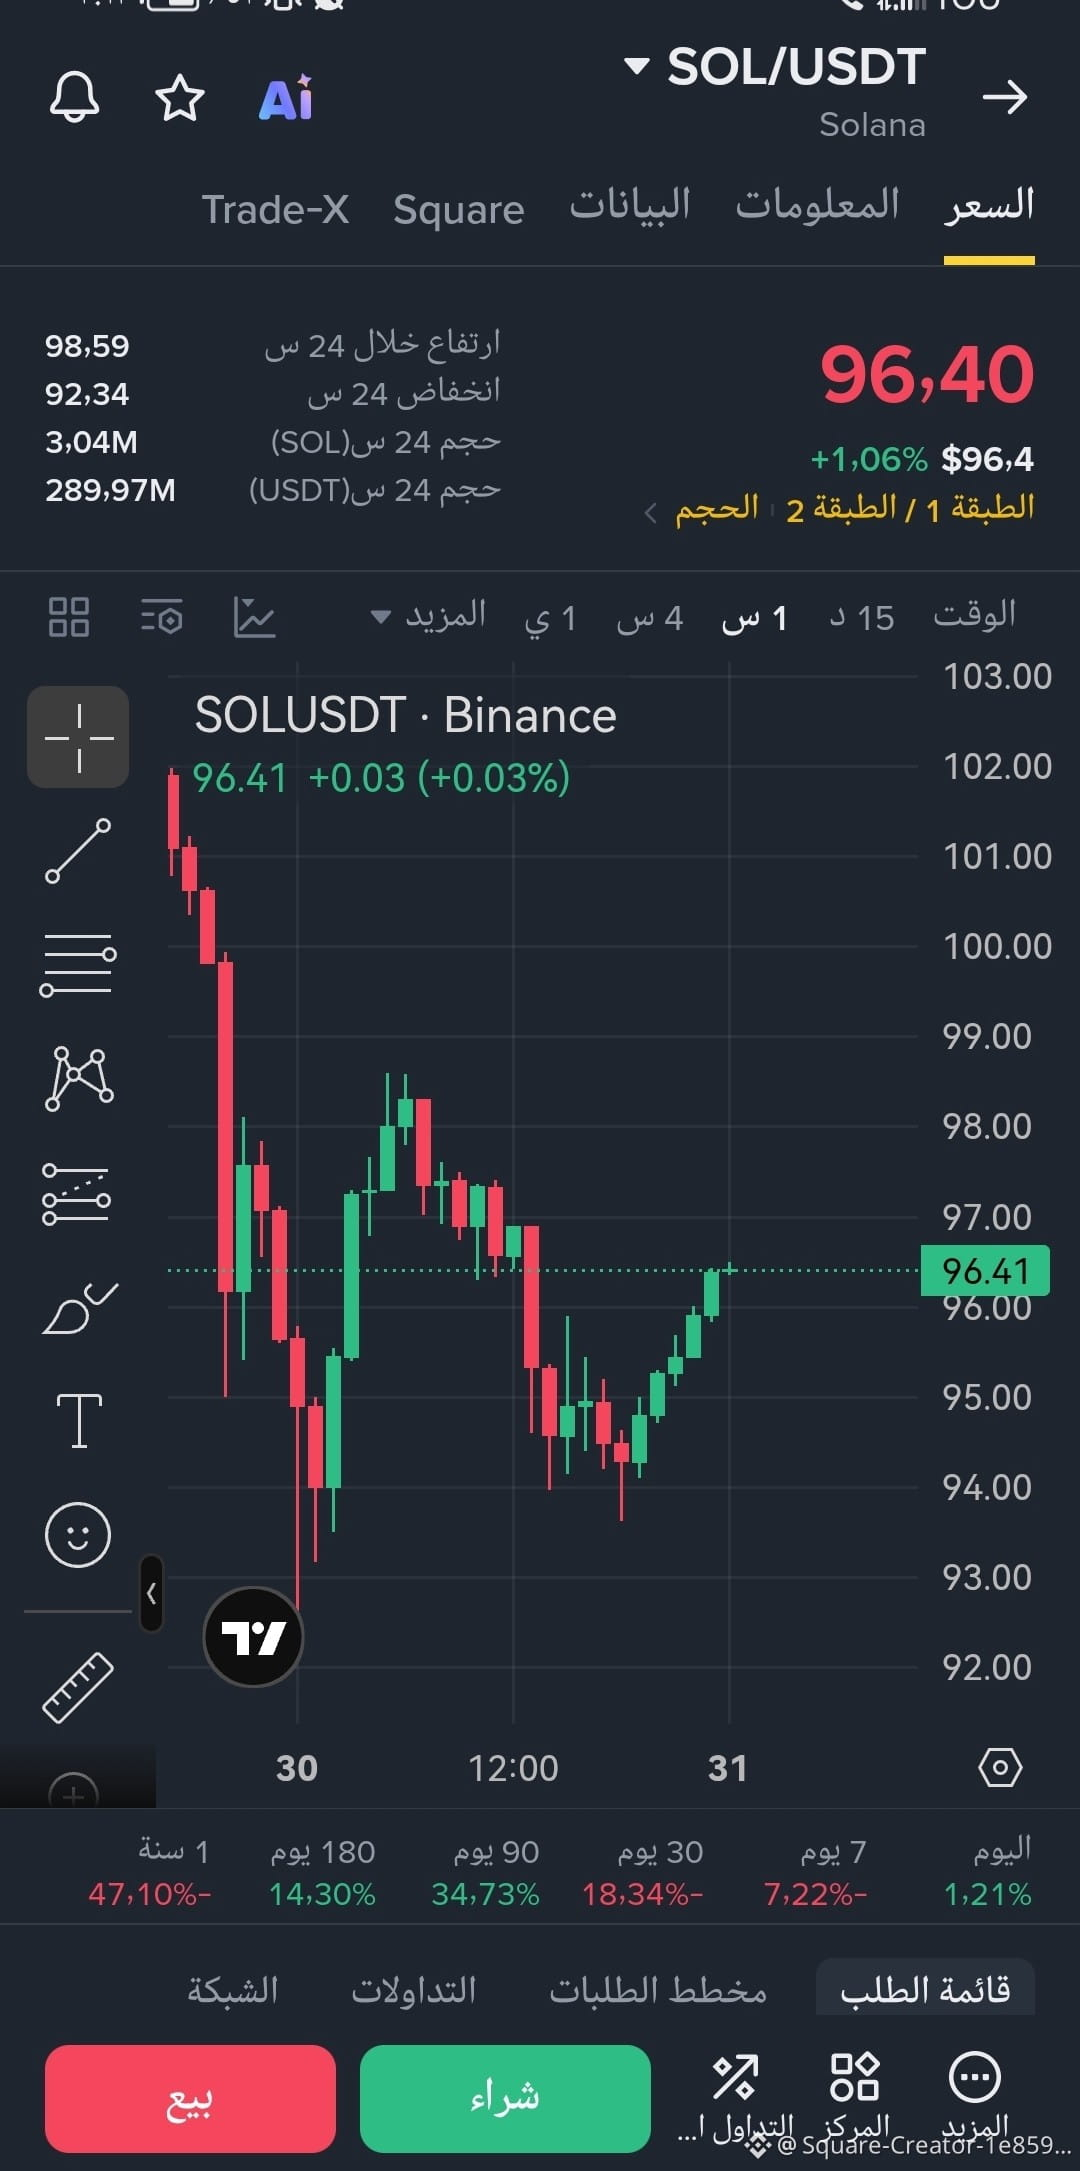
График монеты SOL сейчас подаёт очень воодушевляющие сигналы для входа! Монета успешно пережила последнее падение и идеально отскочила от уровня 92.34$, а сейчас стабильно торгуется на отметке 96.40$ и продолжает расти.
Последовательность зелёных свечей подтверждает возвращение доверия и сильного покупательского импульса, который берёт направление под контроль. План ясен: прорыв уровня 98.59$ сразу откроет путь к преодолению отметки 100$ и взлёту к новым вершинам! 📈🟢
Рынок движется, и возможность уже здесь — готовьтесь к следующему рывку! ⚡💪
#Solana #SOL #Crypto #العملات_الرقمية
193
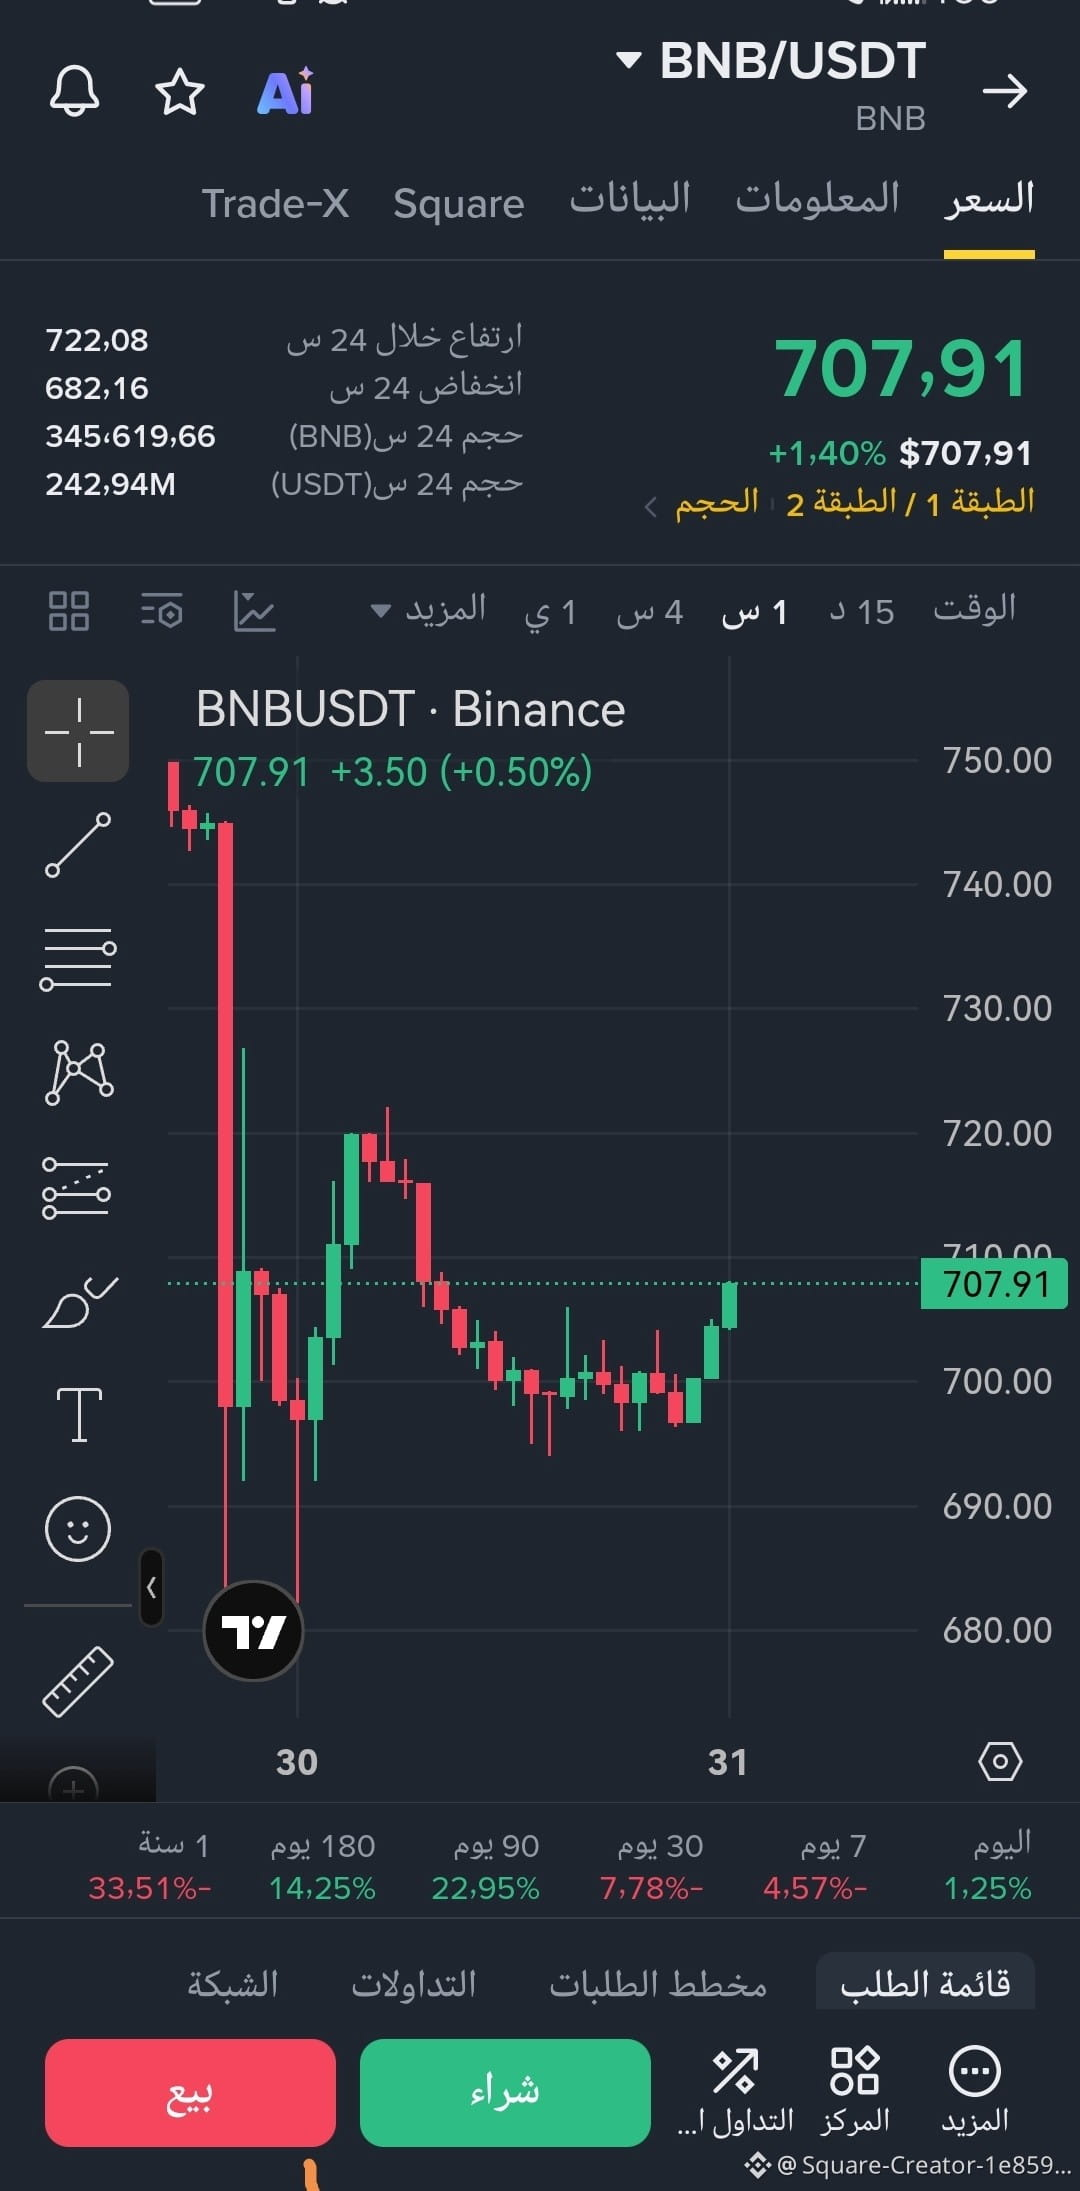
{future}(BNBUSDT)
$BNB Снова зажигает и мощно отскакивает! 🚀
График монеты BNB сейчас радует глаз и выглядит очень многообещающе! После недавнего падения цена мощно отскочила и преодолела отметку в 700$, а сейчас держится на уровне 707.91$, прибавив более 1.40%+ 🟢
Зелёные свечи ясно показывают, что покупатели контролируют ситуацию, а покупательский импульс мощно вернулся. Следующая цель — уровни 722, а затем, если будет на то воля Божья, взлёт к 750.
Ситуация сейчас захватывающая и внушает оптимизм. Готовьтесь к тому, что будет дальше!
#BNB #Binance #Crypto #العملات_الرقمية
351
·
--
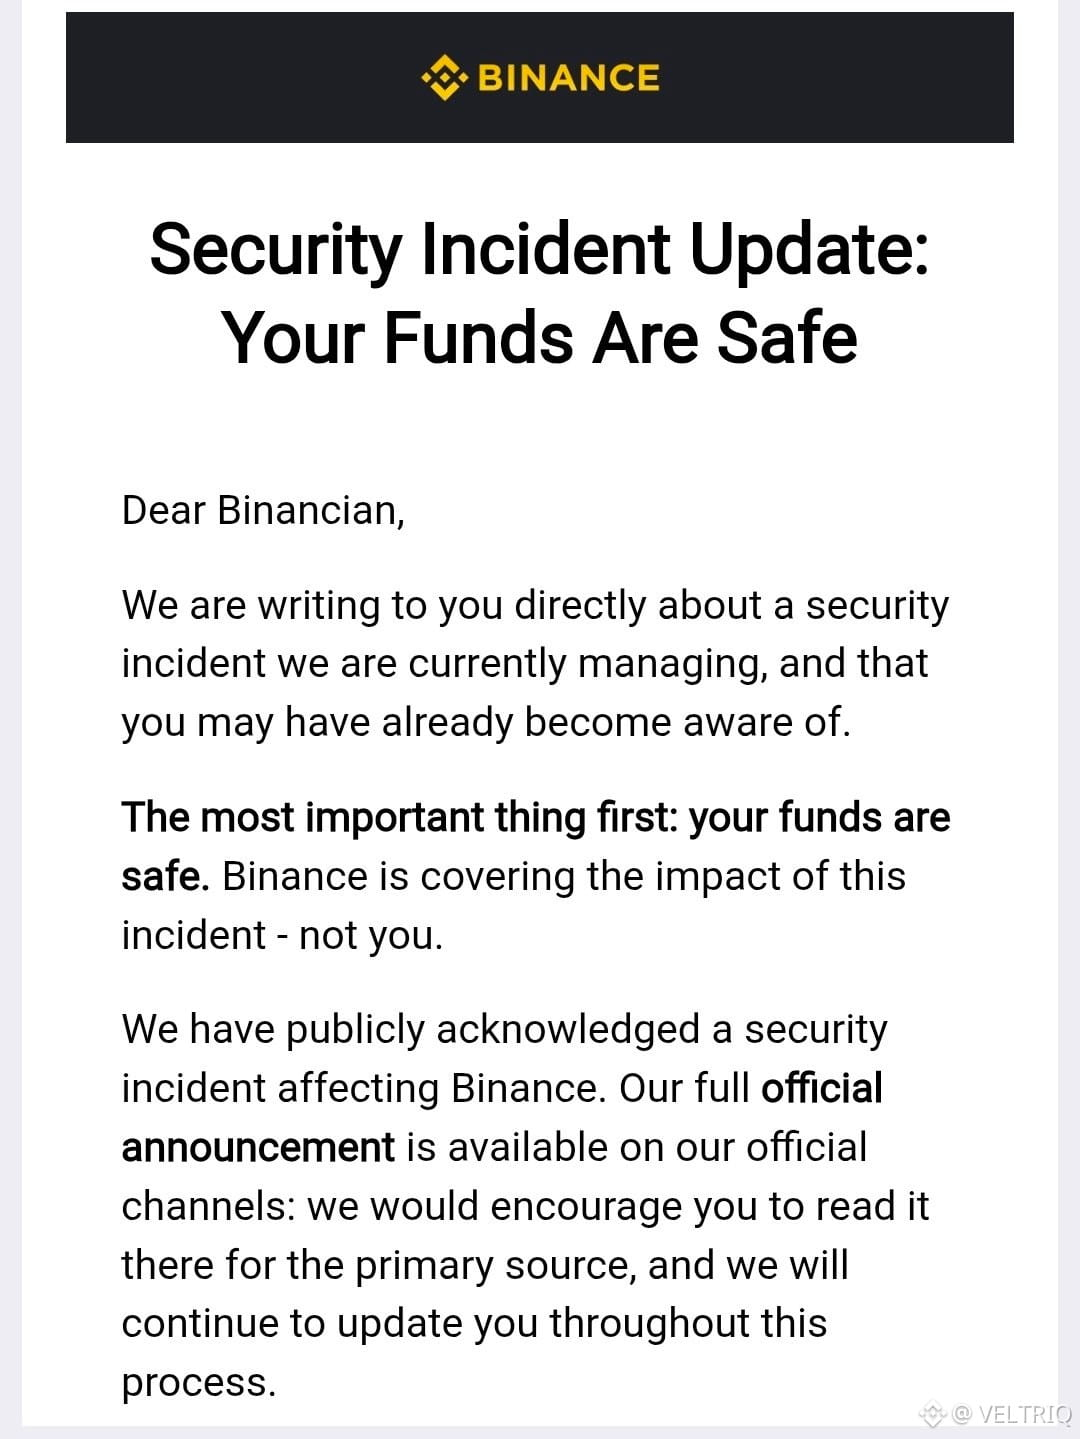
Уважение @CZ , @heyi и всей команде Binance.
Недавний инцидент с безопасностью напомнил нам, что защита пользователей всегда должна быть на первом месте.
Binance подтвердила, что средства пользователей в безопасности и что биржа возместит ущерб, а не переложит убытки на пользователей.
Доверие строится не только во время бычьего рынка. Оно укрепляется поступками, когда что-то идет не так.
Заслуги должны быть признаны. Оставайтесь SAFU. 💛
#Binance #Crypto #SAFU
Уважение @CZ , @Yi He и всей команде Binance.
Недавний инцидент с безопасностью напомнил нам, что защита пользователей всегда должна быть на первом месте.
Binance подтвердила, что средства пользователей в безопасности и что биржа возместит ущерб, а не переложит убытки на пользователей.
Доверие строится не только во время бычьего рынка. Оно укрепляется поступками, когда что-то идет не так.
Заслуги должны быть признаны. Оставайтесь SAFU. 💛
#Binance #Crypto #SAFU
1
133
·
--
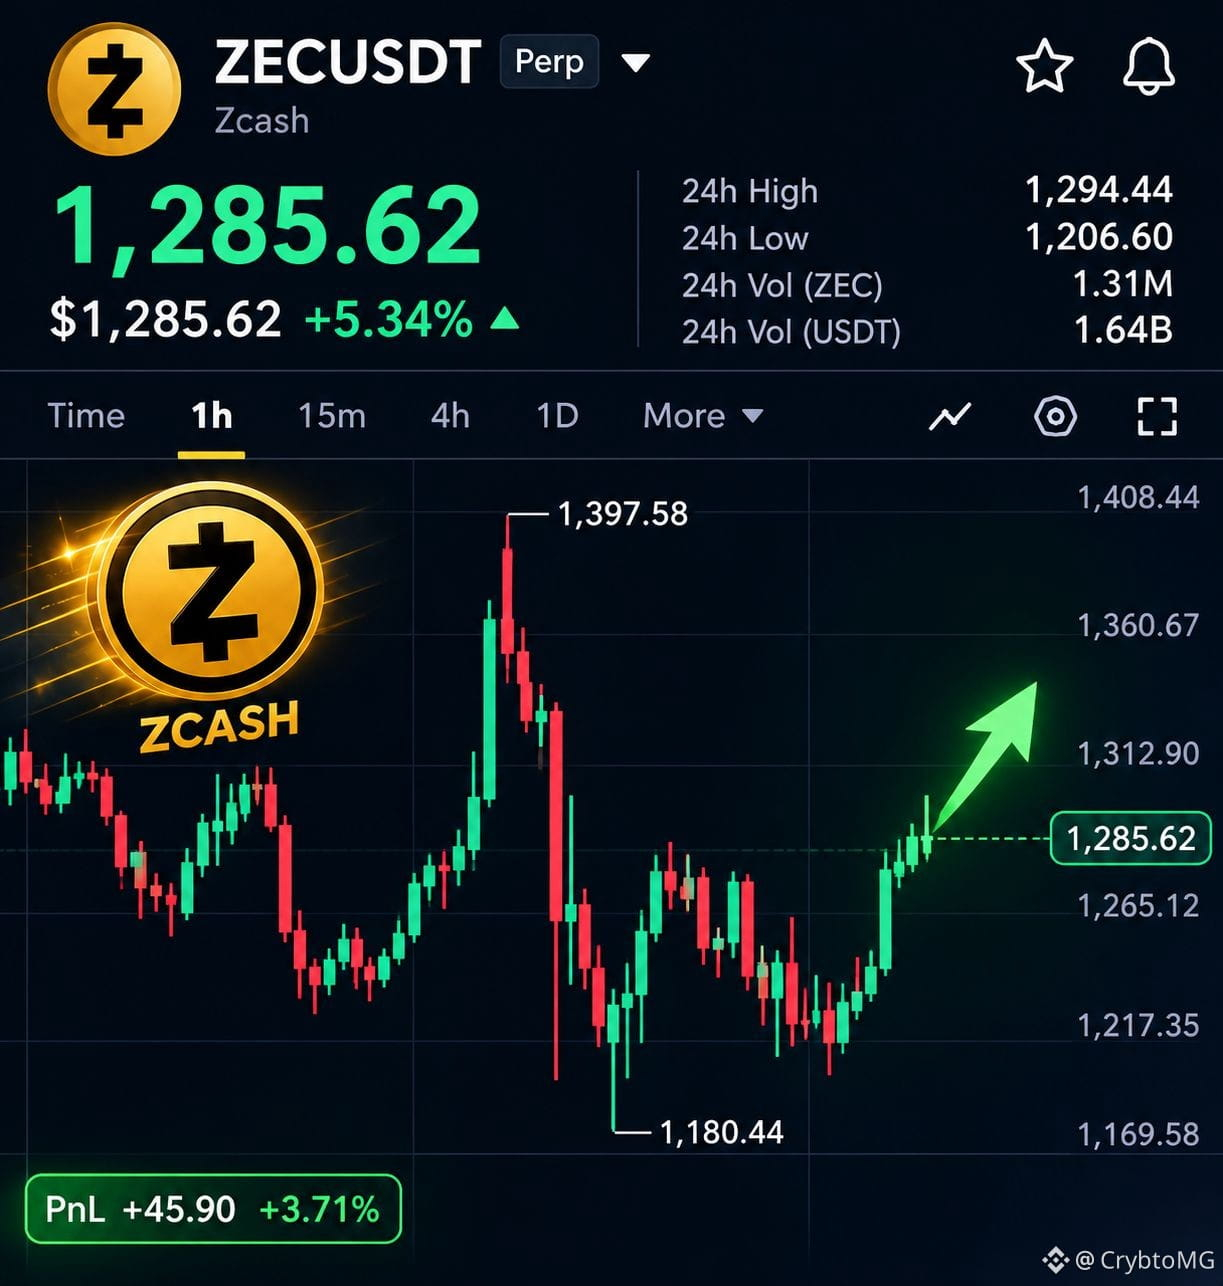
Zcash снова в центре внимания. 👀
После того как цена встретила сопротивление вблизи недавнего максимума, $ZEC откатилась, прежде чем покупатели вновь начали проявлять интерес.
Область 1 300 долларов теперь — важный уровень, за которым стоит следить. Уверенный рост выше этого уровня с последующим удержанием поддержки может улучшить краткосрочную техническую картину.
Однако сопротивление может устоять, а волатильность остаётся частью рынка.
Я слежу за реакцией цены, а не предполагаю, что пробой гарантирован.
Что вы думаете о текущей структуре ZEC?
#ZEC #Zcash #Crypto
1
323

·
--
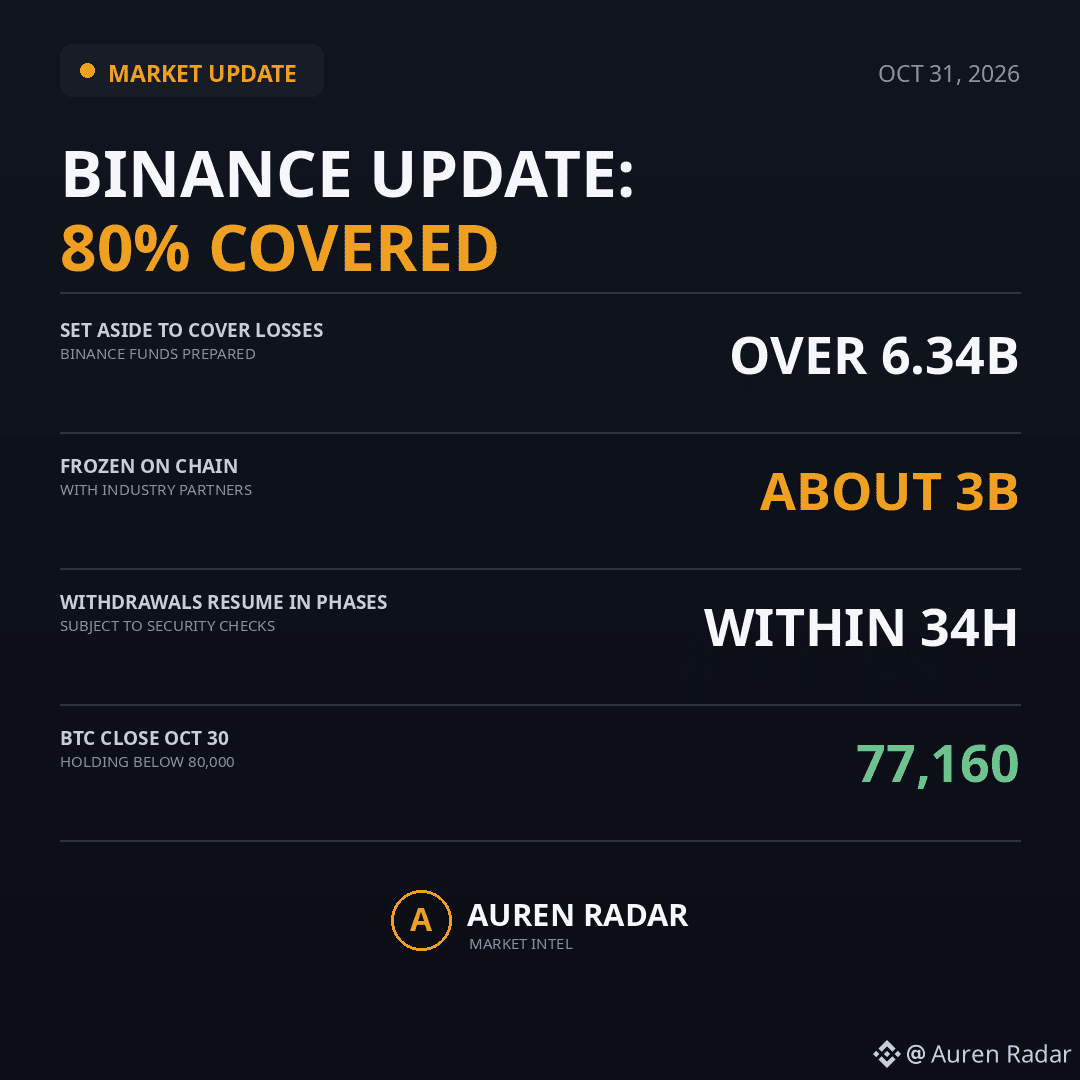
📡 Обзор рынка | Обновление о восстановлении Binance
Binance сообщает, что уже покрыто около 80% средств, потерянных в результате инцидента с безопасностью: более 6.34 миллиарда отложено, а около 3 миллиардов заморожено в блокчейне.
Вывод средств планируется возобновить поэтапно примерно через 34 часа после проверок безопасности. Первый снимок подтверждения резервов должен быть опубликован до 2 ноября.
BTC закрылся 30 октября около отметки 77,160, оставаясь ниже 80,000, пока рынок следит за тем, удастся ли возобновить вывод средств без проблем.
👀 Поэтапное возобновление без сбоев может помочь восстановить доверие. Задержка или новая проблема могут усилить давление на основные активы, поэтому за ситуацией стоит внимательно следить.
📌 Личное мнение, не финансовый совет. Проведите собственное исследование.
#BTC #Binance #CryptoMarket #Крипто
$BTCUSDT $BNBUSDT $ETHUSDT
1
179
·
--
Рост
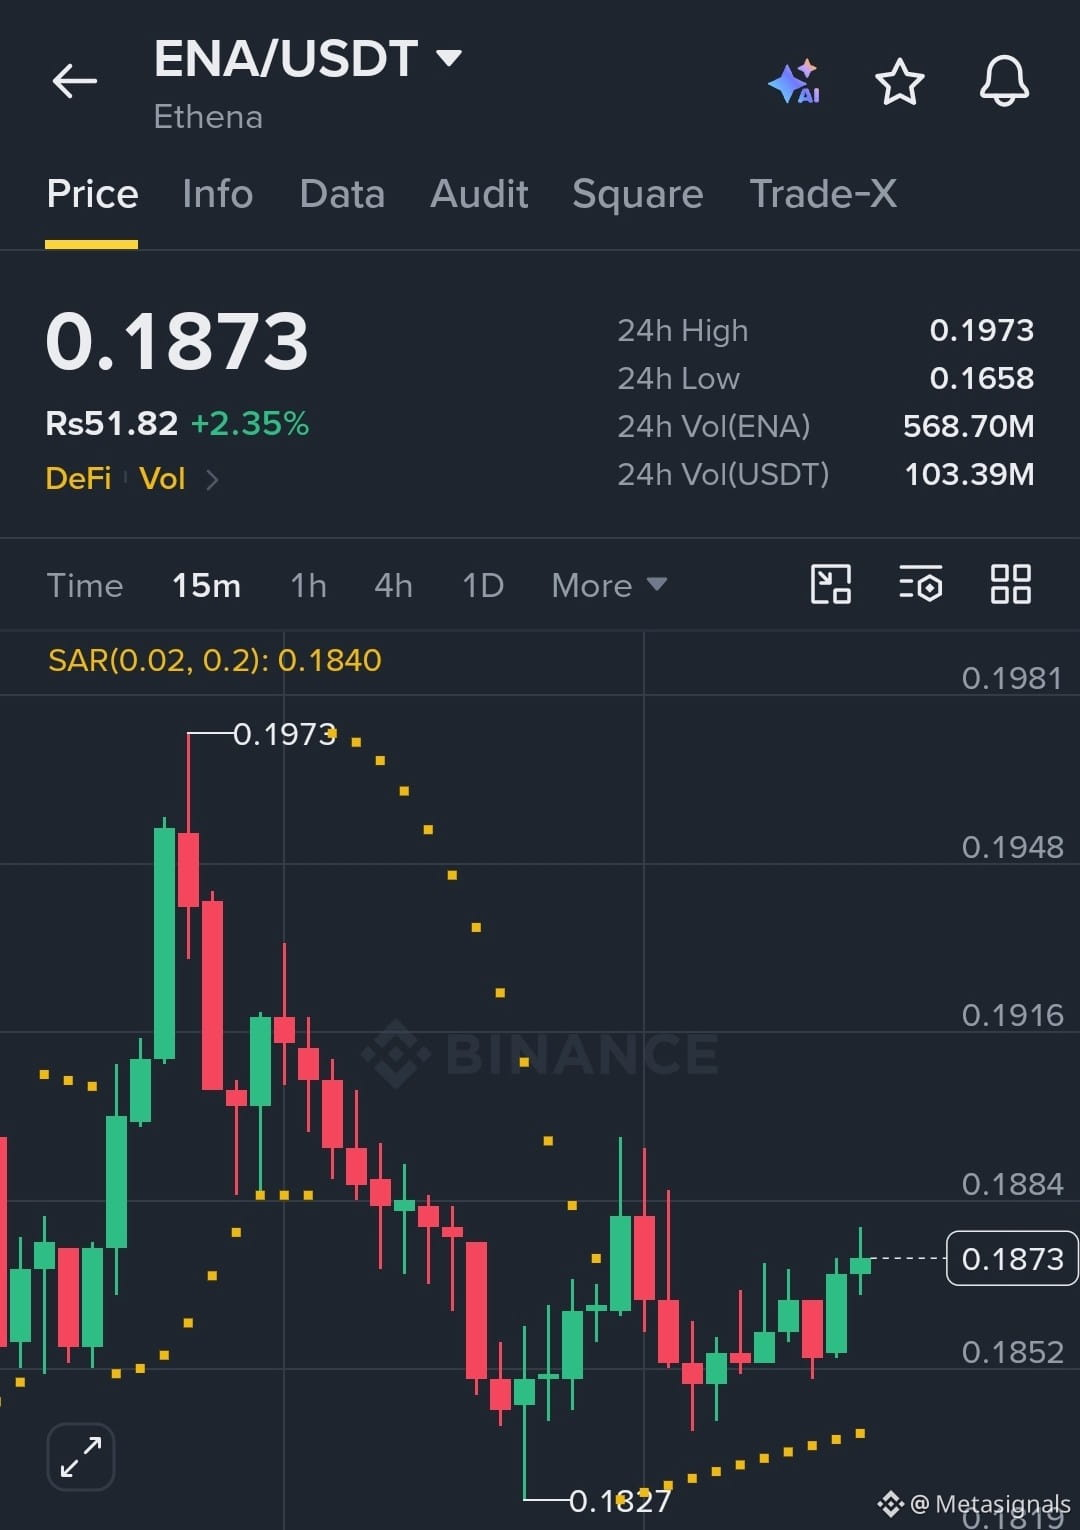
💎 $ENA восстанавливается🚀
После падения до $0.1827 Ethena демонстрирует устойчивость и сейчас торгуется по $0.1873 (+2.35%).
Объём торгов высокий: за последние 24 часа было продано более чем на $103M USDT. Ранее мы достигали максимума в $0.1973 — смогут ли быки вернуть нас к этим уровням?
Кто держит $ENA
{spot}(ENAUSDT)
#ENA #DeFi #Crypto #Binance
$ENA
💎 $ENA восстанавливается🚀
После падения до $0.1827 Ethena демонстрирует устойчивость и сейчас торгуется по $0.1873 (+2.35%).
Объём торгов высокий: за последние 24 часа было продано более чем на $103M USDT. Ранее мы достигали максимума в $0.1973 — смогут ли быки вернуть нас к этим уровням?
Кто держит $ENA
#ENA #DeFi #Crypto #Binance
$ENA
226
·
--
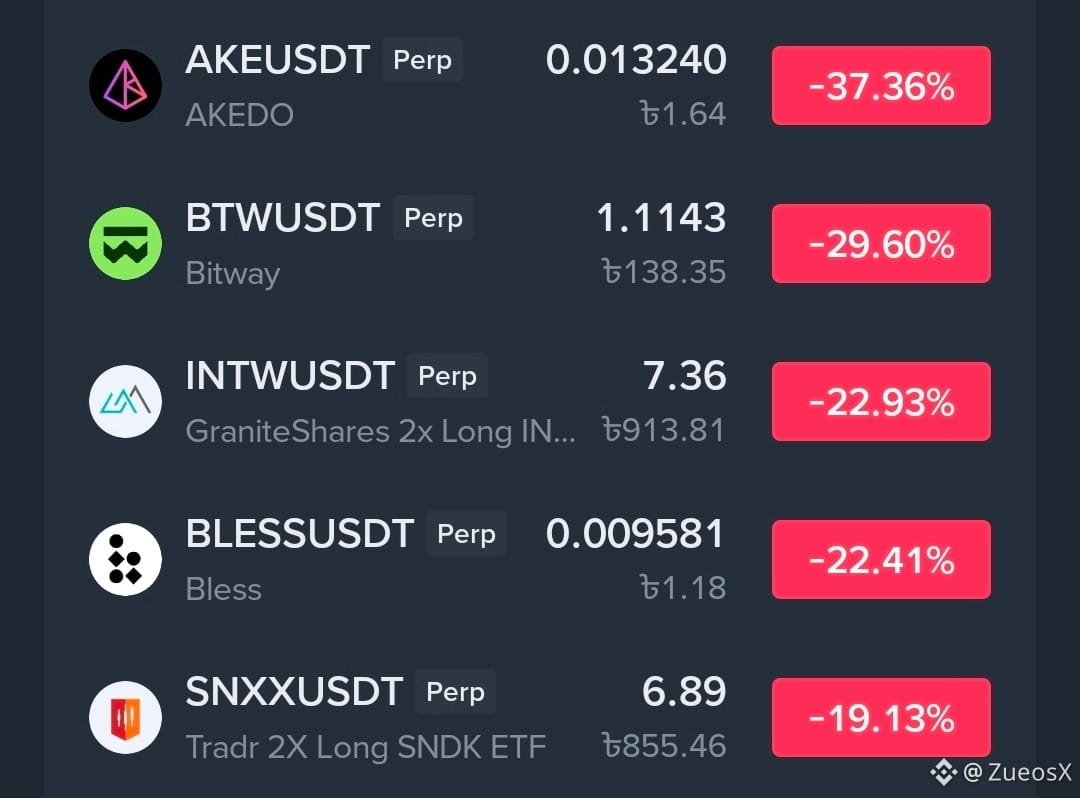
🚨 АЛЬТКОИНЫ ПОД СИЛЬНЫМ ДАВЛЕНИЕМ ПРОДАЖ! 🔻
Медведи берут ситуацию под контроль!
📉 $AKE -37.36% 📉 $BTW -29.60% 📉 $INTW -22.93% 📉 $BLESS -22.41% 📉 $SNXX -19.13%
Паника или потенциальная возможность для покупки? 👀 Внимательно следите за ситуацией, прежде чем делать следующий шаг!
#Crypto #BinanceSquare #Altcoins #MarketCrash
Медведи берут ситуацию под контроль!
📉 $AKE -37.36% 📉 $BTW -29.60% 📉 $INTW -22.93% 📉 $BLESS -22.41% 📉 $SNXX -19.13%
Паника или потенциальная возможность для покупки? 👀 Внимательно следите за ситуацией, прежде чем делать следующий шаг!
#Crypto #BinanceSquare #Altcoins #MarketCrash
1.3k
·
--
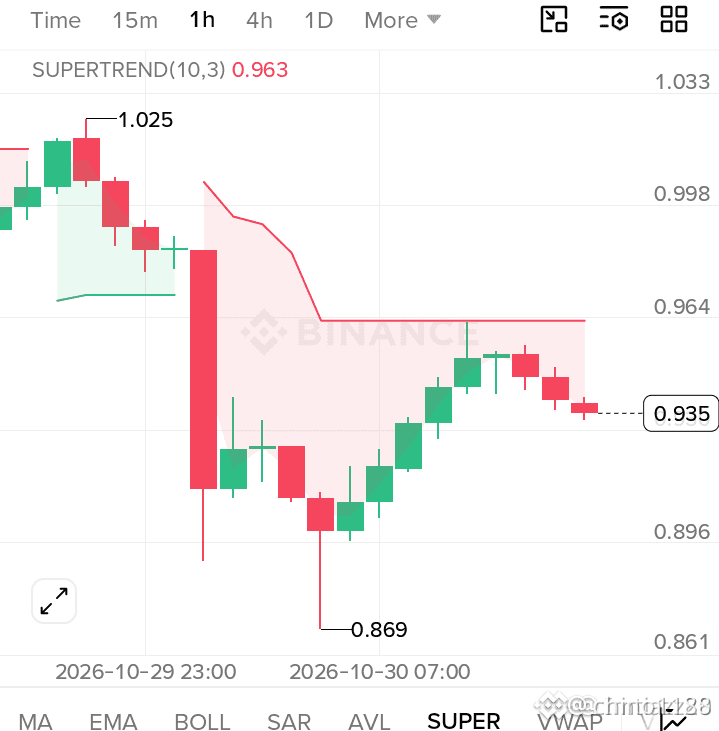
$DOT НИЖЕ 1 $ СИТУАЦИЯ НАЧИНАЕТ ВЫГЛЯДЕТЬ СЕРЬЁЗНО.
DOT сильно просел — почти на 20 % за эту неделю, — но я бы пока не сказал, что он достиг дна.
Уровень, за которым я слежу, прост: 1,00 $.
Если DOT вернётся к отметке 1 $ и закрепится выше, возможно, у покупателей наконец появится преимущество.
Если цена опустится ниже 0,88 $, я бы ожидал усиления давления.
Пока я наблюдаю за реакцией, а не пытаюсь угадать, где находится дно.
Вы бы купили DOT ниже 1 $ или стали бы ждать подтверждения? 👀👇
Это не финансовая рекомендация. Проведите собственное исследование.
#dot #crypto
75
См. перевод
{future}(IDOLUSDT)
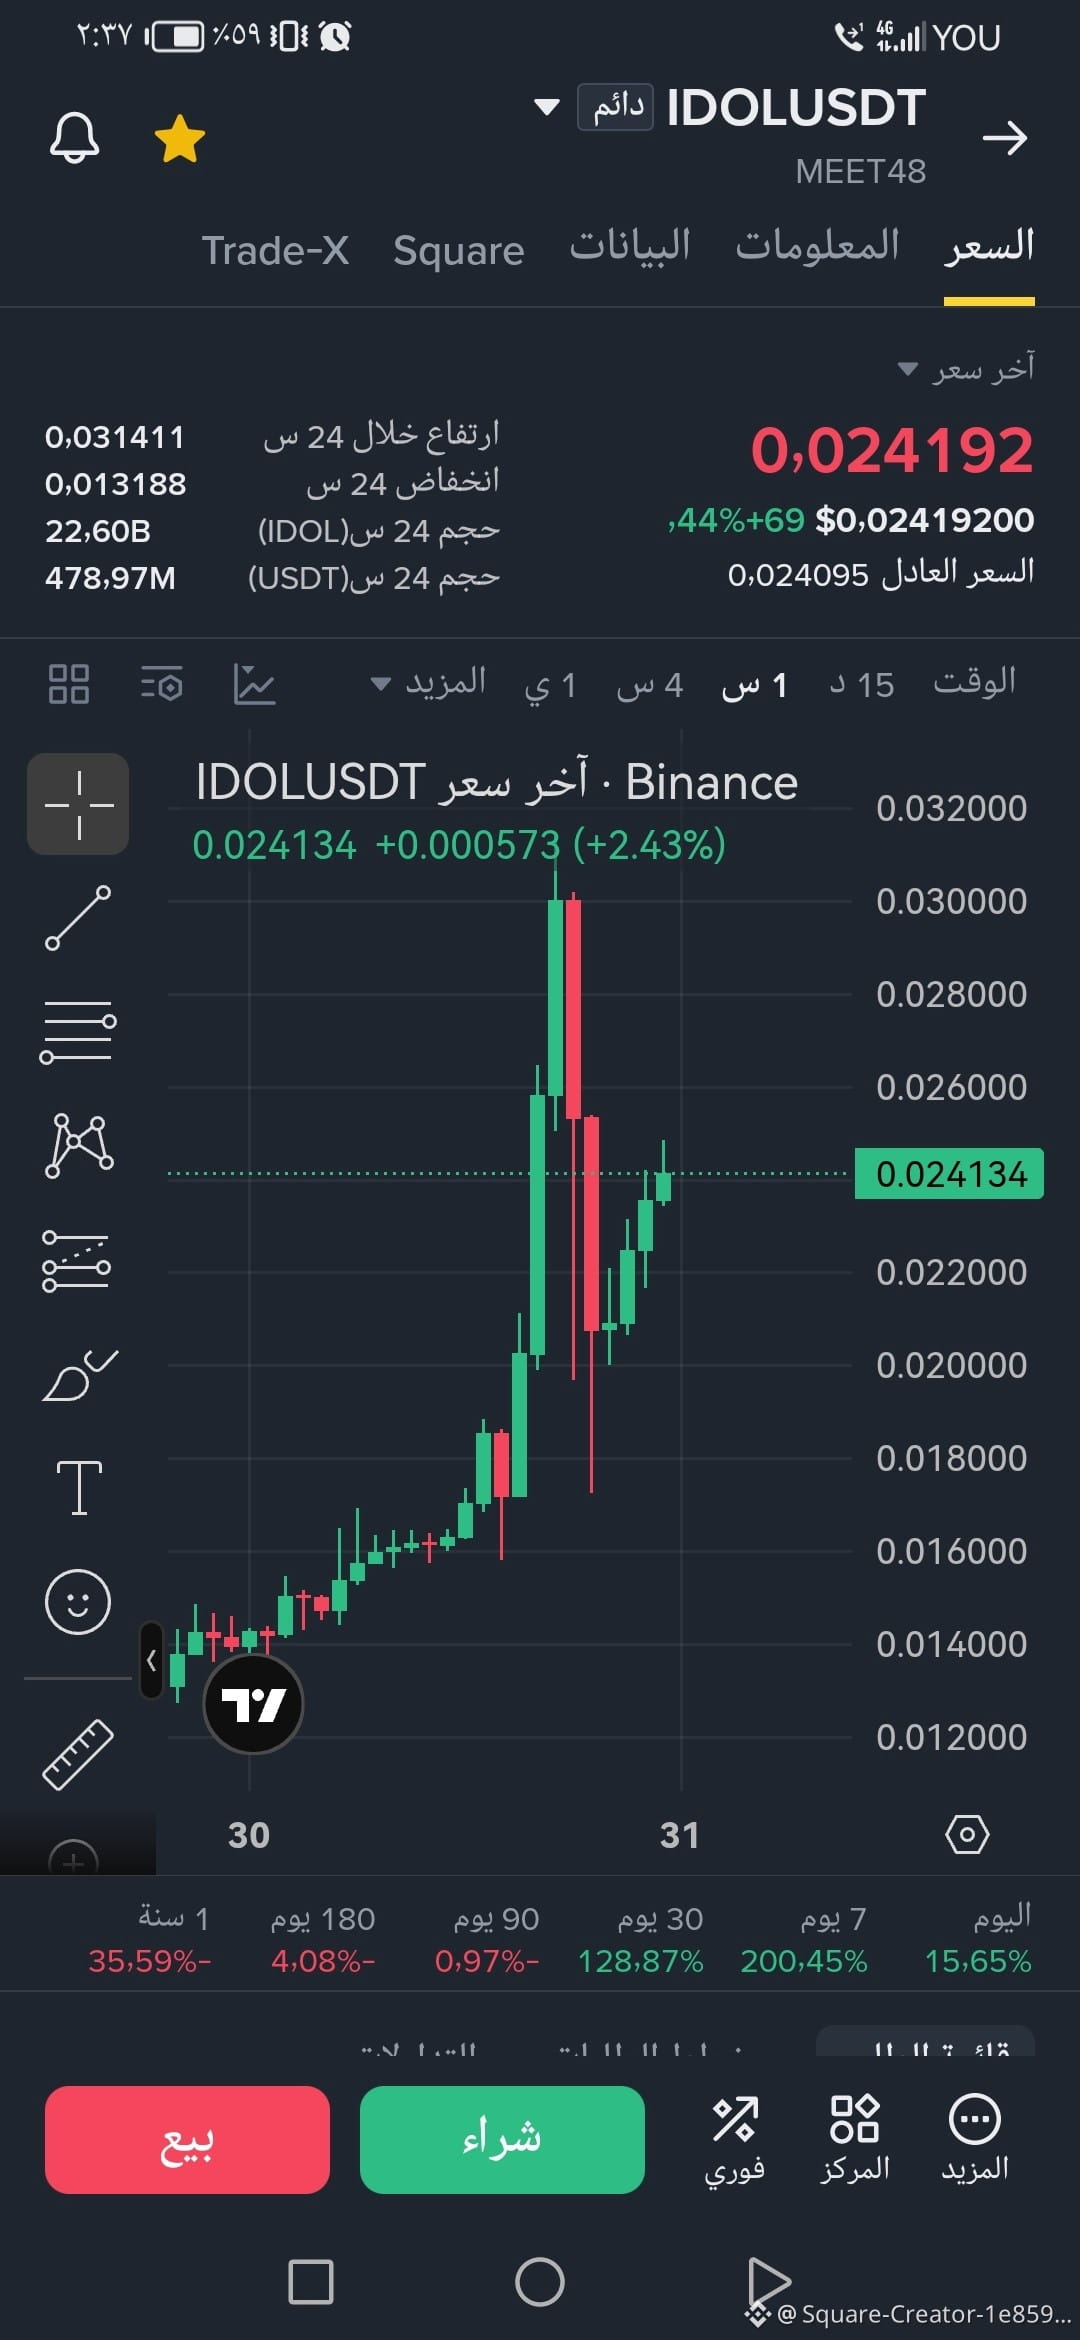
تداولات جنونية وزخم تصاعدي قوي يدفع $IDOL لاختراق القمم ومضاعفة قيمتها بأكثر من 200% خلال أسبوع واحد فقط! 🚀
العملة تبدي مرونة عالية وترتد بقوة محققة +15% اليوم، لتثبت أنها الحصان الأسود الحالي في السوق.
👀 العين على القمة القادمة.. هل أنتم مستعدون للموجة التالية؟ 📈
#IDOL #Crypto #BinanceSquare
تداولات جنونية وزخم تصاعدي قوي يدفع $IDOL لاختراق القمم ومضاعفة قيمتها بأكثر من 200% خلال أسبوع واحد فقط! 🚀
العملة تبدي مرونة عالية وترتد بقوة محققة +15% اليوم، لتثبت أنها الحصان الأسود الحالي في السوق.
👀 العين على القمة القادمة.. هل أنتم مستعدون للموجة التالية؟ 📈
#IDOL #Crypto #BinanceSquare
العملة تبدي مرونة عالية وترتد بقوة محققة +15% اليوم، لتثبت أنها الحصان الأسود الحالي في السوق.
👀 العين على القمة القادمة.. هل أنتم مستعدون للموجة التالية؟ 📈
#IDOL #Crypto #BinanceSquare
105
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 64,420
256 обсуждают
2
#fomcотслеживание
Просмотров: 54,361
517 обсуждают
3
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
Просмотров: 0
2 обсуждают
4
#OpenAICutsFundraisingTargetBy$10B
Просмотров: 39
22 обсуждают
5
#ASICHasReceivedNoPredictionMarketApplications
Просмотров: 2,200
114 обсуждают
6
#RecallAnnouncesLiquidationPlansToBurn35.86%OfSupply
Просмотров: 167
4 обсуждают
7
#TetherReports$191.5BInQ3Reserves
Просмотров: 70
5 обсуждают
8
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
Просмотров: 53,560
1,078 обсуждают
9
#HKDollarStablecoinHKDAPToLaunchOnSolana
Просмотров: 38,609
692 обсуждают
10
#$1.5BInLeveragedCryptoBetsLiquidated
Просмотров: 72,355
284 обсуждают