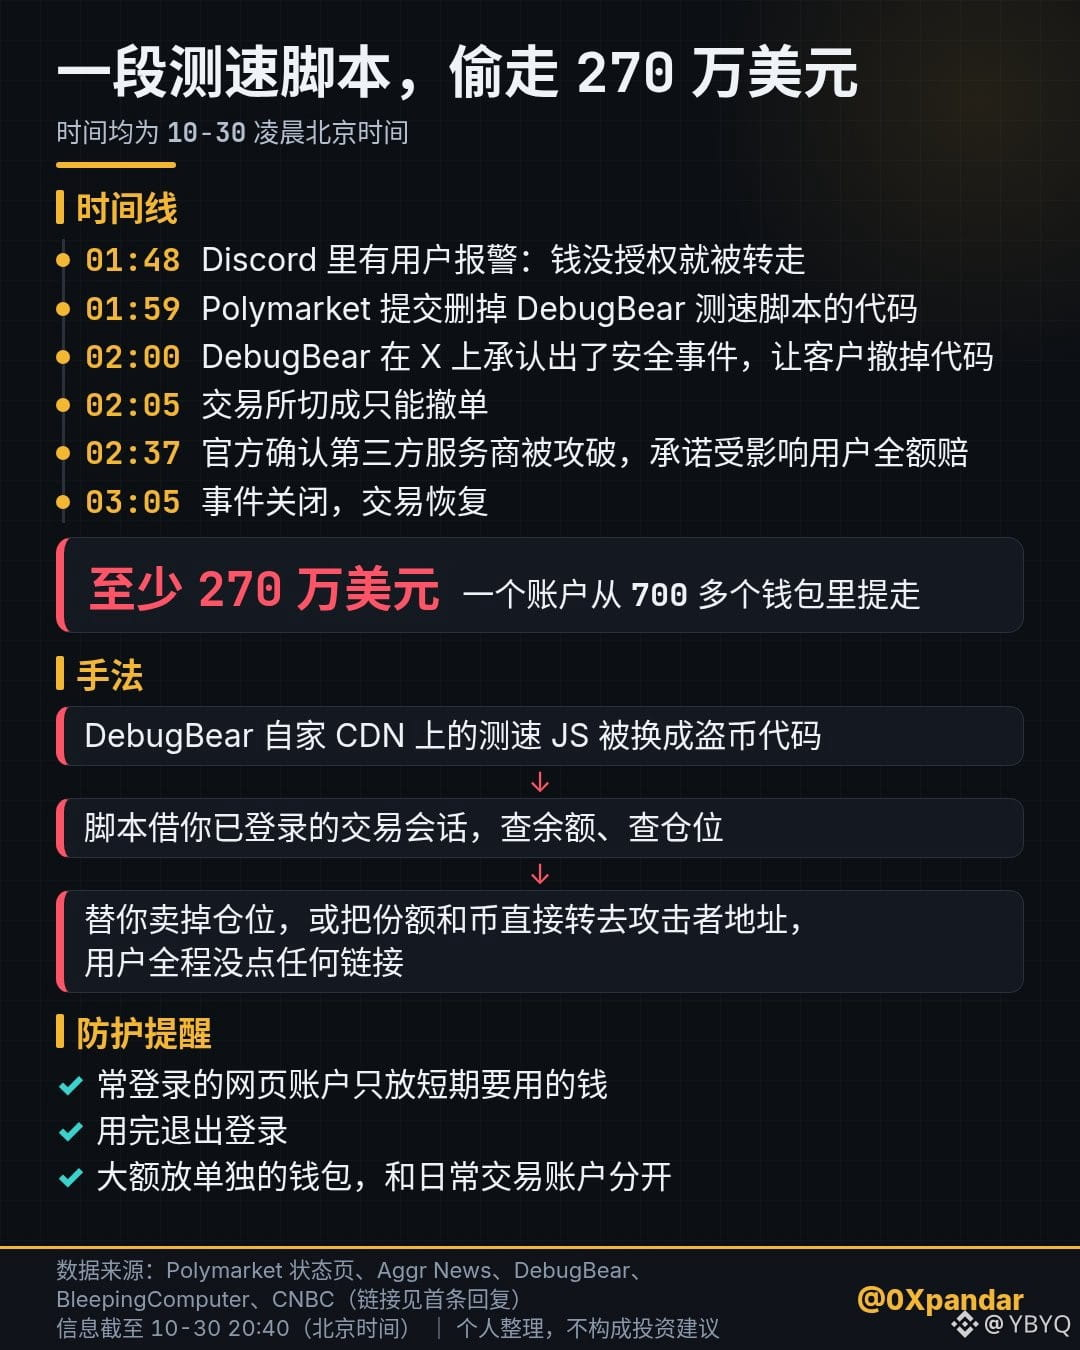
В то же раннее утро, когда взломали Binance, сначала пострадал Polymarket: скрипт для проверки скорости загрузки сайта похитил не менее 2,7 млн долларов.
Это произошло около двух часов ночи 30 октября по пекинскому времени — более чем за три часа до первого объявления Binance в 5:15. В Discord пользователи писали, что деньги переводят без их разрешения.
Чуть после двух Polymarket перевёл биржу в режим, позволяющий только отменять ордера. После половины третьего компания подтвердила, что взломали стороннего поставщика услуг, и пообещала полностью возместить ущерб пострадавшим.
Торговля возобновилась примерно около трёх — простой продлился около часа.
Поставщик услуг назывался DebugBear и занимался мониторингом производительности сайтов. Чтобы измерять скорость загрузки, клиенты встраивали в веб-страницы фрагмент кода JS. Polymarket тоже его встроил.
В этот раз код JS, размещённый на собственном CDN DebugBear, подменили на программу для кражи криптовалюты. Первой это обнаружила компания по кибербезопасности Hudson Rock.
В два часа ночи DebugBear признала инцидент в X и попросила клиентов срочно удалить этот код. Примерно в то же время команда Polymarket отправила код, удаляющий скрипт.
BleepingComputer проанализировала образец. Скрипт сначала проверял, вошёл ли пользователь в Polymarket. Если да, он использовал уже открытую торговую сессию, чтобы проверить баланс и позиции.
Затем он либо продавал ваши позиции, либо напрямую переводил доли и криптовалюту на адрес злоумышленника. Для этого пользователю не нужно было переходить по каким-либо ссылкам.
Компании по анализу блокчейна Betting Intelligence и Polysights подсчитали, что с более чем 700 кошельков одного аккаунта вывели не менее 2,7 млн долларов.
Вечером 30 октября Polymarket сообщила, что полностью вернула средства на 689 из 726 кошельков пострадавших, а владельцам оставшихся 37 кошельков выплатит компенсацию после проверки. Кроме того, примерно 5 500 кошелькам, потерявшим деньги во время приостановки торгов, выплатят ещё 1,19 млн долларов. Всего компания вернула 3,9 млн долларов. По сообщению CNBC, Polymarket заявила в Discord, что для возмещения убытков свыше 10 000 долларов сначала нужно подписать соглашение об отказе от претензий.
В июне этого года Polymarket уже сталкивалась со взломом стороннего поставщика. Одна и та же уязвимость сработала дважды, а 3 ноября состоятся промежуточные выборы в США — на это время приходится пик посещаемости.
Самое сложное в защите от атак на цепочку поставок фронтенда — то, что пользователи почти ничего не могут сделать. Вы не совершили никакой ошибки, но сам сайт предоставил вам вредоносный код.
На этот раз платформа вернула деньги на 95% кошельков всего за один день, хотя для крупных выплат сначала нужно подписать соглашение. Если бы это был небольшой сайт, у которого нет денег на компенсации, пользователям пришлось бы нести убытки самим.
Можно лишь уменьшить потенциальный ущерб: хранить в аккаунтах сайтов, которыми вы часто пользуетесь, только деньги на ближайшие расходы; выходить из аккаунта после использования; крупные суммы держать в отдельном кошельке, отдельно от повседневного торгового аккаунта.
#СоветыКакИзбежатьПотерь
#避坑提醒 #crypto #meme #BSC
Это произошло около двух часов ночи 30 октября по пекинскому времени — более чем за три часа до первого объявления Binance в 5:15. В Discord пользователи писали, что деньги переводят без их разрешения.
Чуть после двух Polymarket перевёл биржу в режим, позволяющий только отменять ордера. После половины третьего компания подтвердила, что взломали стороннего поставщика услуг, и пообещала полностью возместить ущерб пострадавшим.
Торговля возобновилась примерно около трёх — простой продлился около часа.
Поставщик услуг назывался DebugBear и занимался мониторингом производительности сайтов. Чтобы измерять скорость загрузки, клиенты встраивали в веб-страницы фрагмент кода JS. Polymarket тоже его встроил.
В этот раз код JS, размещённый на собственном CDN DebugBear, подменили на программу для кражи криптовалюты. Первой это обнаружила компания по кибербезопасности Hudson Rock.
В два часа ночи DebugBear признала инцидент в X и попросила клиентов срочно удалить этот код. Примерно в то же время команда Polymarket отправила код, удаляющий скрипт.
BleepingComputer проанализировала образец. Скрипт сначала проверял, вошёл ли пользователь в Polymarket. Если да, он использовал уже открытую торговую сессию, чтобы проверить баланс и позиции.
Затем он либо продавал ваши позиции, либо напрямую переводил доли и криптовалюту на адрес злоумышленника. Для этого пользователю не нужно было переходить по каким-либо ссылкам.
Компании по анализу блокчейна Betting Intelligence и Polysights подсчитали, что с более чем 700 кошельков одного аккаунта вывели не менее 2,7 млн долларов.
Вечером 30 октября Polymarket сообщила, что полностью вернула средства на 689 из 726 кошельков пострадавших, а владельцам оставшихся 37 кошельков выплатит компенсацию после проверки. Кроме того, примерно 5 500 кошелькам, потерявшим деньги во время приостановки торгов, выплатят ещё 1,19 млн долларов. Всего компания вернула 3,9 млн долларов. По сообщению CNBC, Polymarket заявила в Discord, что для возмещения убытков свыше 10 000 долларов сначала нужно подписать соглашение об отказе от претензий.
В июне этого года Polymarket уже сталкивалась со взломом стороннего поставщика. Одна и та же уязвимость сработала дважды, а 3 ноября состоятся промежуточные выборы в США — на это время приходится пик посещаемости.
Самое сложное в защите от атак на цепочку поставок фронтенда — то, что пользователи почти ничего не могут сделать. Вы не совершили никакой ошибки, но сам сайт предоставил вам вредоносный код.
На этот раз платформа вернула деньги на 95% кошельков всего за один день, хотя для крупных выплат сначала нужно подписать соглашение. Если бы это был небольшой сайт, у которого нет денег на компенсации, пользователям пришлось бы нести убытки самим.
Можно лишь уменьшить потенциальный ущерб: хранить в аккаунтах сайтов, которыми вы часто пользуетесь, только деньги на ближайшие расходы; выходить из аккаунта после использования; крупные суммы держать в отдельном кошельке, отдельно от повседневного торгового аккаунта.
#СоветыКакИзбежатьПотерь
#避坑提醒 #crypto #meme #BSC