
#bitgetbreachforgedrequestsnotstolenkeys
bitgetbreachforgedrequestsnotstolenkeys
Просмотров: 117,945
1,002 обсуждают
Популярные
Новые

Статья
🤝 CEOs бирж, таких как Binance и Bybit, сотрудничают с Bitget после хакерской атаки на 351,6 млнСообщество объединяется, чтобы поддержать Bitget после пережитой атаки
Руководители криптовалютной индустрии заявили о своей поддержке биржи после уязвимости, которая привела к потере 350 млн долларов.
Bitget сотрудничает с внешними компаниями в области безопасности.
Руководители Bybit, Binance и MEXC предложили ресурсы для отслеживания и безопасности для Bitget.
Сбой затронул вывод ETH, AVAX, BNB и стейблкоинов, но не повлиял на приватные ключи.
Различные руководители криптовалютных бирж выразили операционную и техническую поддержку Bitget. Совместное заявление сделано в ответ на нарушение безопасности, которое затронуло инфраструктуру сервиса.
🤝 CEOs бирж, таких как Binance и Bybit, сотрудничают с Bitget после хакерской атаки на 351,6 млн
Сообщество объединяется, чтобы поддержать Bitget после пережитой атаки
Руководители криптовалютной индустрии заявили о своей поддержке биржи после уязвимости, которая привела к потере 350 млн долларов.
Bitget сотрудничает с внешними компаниями в области безопасности.
Руководители Bybit, Binance и MEXC предложили ресурсы для отслеживания и безопасности для Bitget.
Сбой затронул вывод ETH, AVAX, BNB и стейблкоинов, но не повлиял на приватные ключи.
Различные руководители криптовалютных бирж выразили операционную и техническую поддержку Bitget. Совместное заявление сделано в ответ на нарушение безопасности, которое затронуло инфраструктуру сервиса.
Руководители криптовалютной индустрии заявили о своей поддержке биржи после уязвимости, которая привела к потере 350 млн долларов.
Bitget сотрудничает с внешними компаниями в области безопасности.
Руководители Bybit, Binance и MEXC предложили ресурсы для отслеживания и безопасности для Bitget.
Сбой затронул вывод ETH, AVAX, BNB и стейблкоинов, но не повлиял на приватные ключи.
Различные руководители криптовалютных бирж выразили операционную и техническую поддержку Bitget. Совместное заявление сделано в ответ на нарушение безопасности, которое затронуло инфраструктуру сервиса.
4
161
·
--
#BitgetBreachForgedRequestsNotStolenKeys addresses the $351.6 million security breach suffered by cryptocurrency exchange Bitget.
#BitgetBreachForgedRequestsNotStolenKeys addresses the $351.6 million security breach suffered by cryptocurrency exchange Bitget.
1
1
281
·
--
Рост
#BitgetBreachForgedRequestsNotStolenKeys
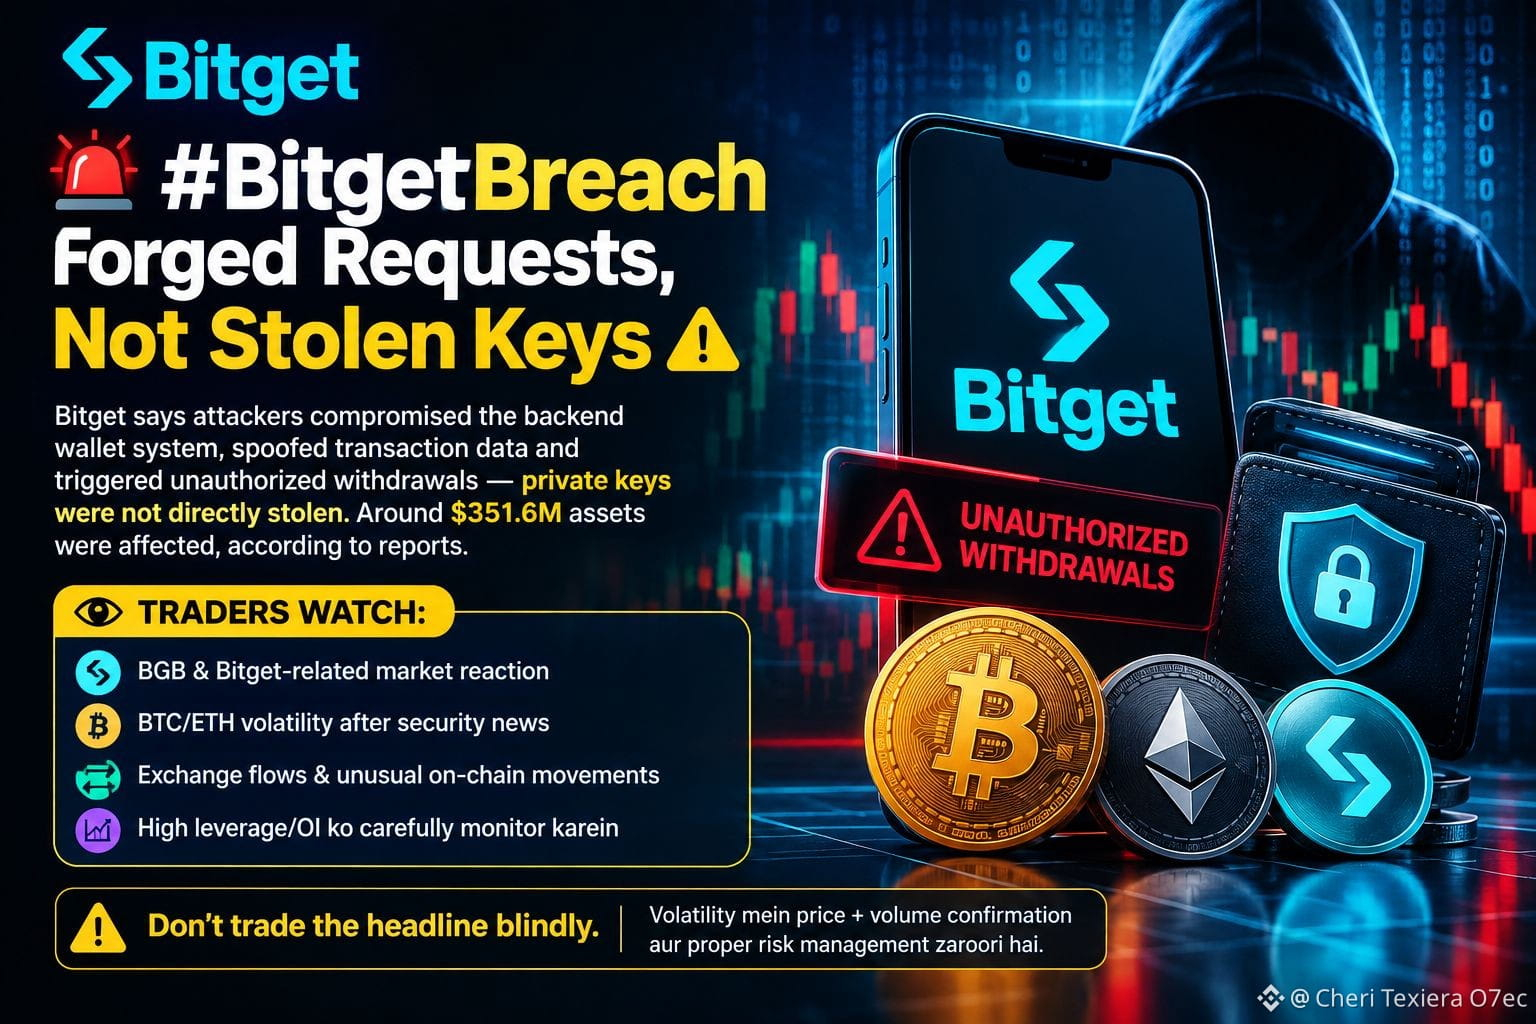
Bitget security incident ne crypto market mein risk focus dobara highlight kar diya. Exchange ke mutabiq attackers ne backend wallet system compromise karke transaction data spoof kiya aur unauthorized withdrawals trigger kiye — private keys напрямую не stolen hone ka claim nahi hai. Around 351.6M assets affected report kiye gaye hain.
📊 Traders Watch:
• BGB & Bitget-related market reaction
• BTC/ETH volatility after security news
• Exchange flows & unusual on-chain movements
• High leverage/OI ko carefully monitor karein
$NIL $CHIP $QNT
{future}(QNTUSDT)
{future}(CHIPUSDT)
{future}(NILUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
Bitget security incident ne crypto market mein risk focus dobara highlight kar diya. Exchange ke mutabiq attackers ne backend wallet system compromise karke transaction data spoof kiya aur unauthorized withdrawals trigger kiye — private keys напрямую не stolen hone ka claim nahi hai. Around 351.6M assets affected report kiye gaye hain.
📊 Traders Watch:
• BGB & Bitget-related market reaction
• BTC/ETH volatility after security news
• Exchange flows & unusual on-chain movements
• High leverage/OI ko carefully monitor karein
$NIL $CHIP $QNT
Bitget security incident ne crypto market mein risk focus dobara highlight kar diya. Exchange ke mutabiq attackers ne backend wallet system compromise karke transaction data spoof kiya aur unauthorized withdrawals trigger kiye — private keys напрямую не stolen hone ka claim nahi hai. Around 351.6M assets affected report kiye gaye hain.
📊 Traders Watch:
• BGB & Bitget-related market reaction
• BTC/ETH volatility after security news
• Exchange flows & unusual on-chain movements
• High leverage/OI ko carefully monitor karein
$NIL $CHIP $QNT
75
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ $352M ВЗЛОМНЫЕ ОЗАБОЧЕННОСТИ & БЕЗОПАСНОСТЬ РЫНКА! 🛡️
Появляются сообщения о нарушении/поддельном запросе на сумму $352M, затрагивающем Bitget. Такие инциденты безопасности служат критическим напоминанием о том, почему в крипто всегда в первую очередь нужны управление рисками и сохранность средств!
Независимо от того, торгуете ли вы на CEX или храните на холодных кошельках, защита вашего капитала — Правило №1.
Как вы управляете риском хранения своей криптовалюты во время громких новостей о безопасности?
Как вы управляете риском хранения своей криптовалюты во время громких новостей о безопасности?
{future}(BTCUSDT)
💬 ОСТАВЬТЕ СВОЙ КОММЕНТАРИЙ: Какая ваша основная схема безопасности для торговли и хранения? Поделитесь лучшими советами по безопасности ниже! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ОТДАйте ГОЛОС В ОПРОСЕ НИЖЕ! 👇
#BitgetBreachForgedRequestsNotStolenKeys (Bitget Security Incident)
⚠️ $352M ВЗЛОМНЫЕ ОЗАБОЧЕННОСТИ & БЕЗОПАСНОСТЬ РЫНКА! 🛡️
Появляются сообщения о нарушении/поддельном запросе на сумму $352M, затрагивающем Bitget. Такие инциденты безопасности служат критическим напоминанием о том, почему в крипто всегда в первую очередь нужны управление рисками и сохранность средств!
Независимо от того, торгуете ли вы на CEX или храните на холодных кошельках, защита вашего капитала — Правило №1.
Как вы управляете риском хранения своей криптовалюты во время громких новостей о безопасности?
Как вы управляете риском хранения своей криптовалюты во время громких новостей о безопасности?
💬 ОСТАВЬТЕ СВОЙ КОММЕНТАРИЙ: Какая ваша основная схема безопасности для торговли и хранения? Поделитесь лучшими советами по безопасности ниже! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ОТДАйте ГОЛОС В ОПРОСЕ НИЖЕ! 👇
⚠️ $352M ВЗЛОМНЫЕ ОЗАБОЧЕННОСТИ & БЕЗОПАСНОСТЬ РЫНКА! 🛡️
Появляются сообщения о нарушении/поддельном запросе на сумму $352M, затрагивающем Bitget. Такие инциденты безопасности служат критическим напоминанием о том, почему в крипто всегда в первую очередь нужны управление рисками и сохранность средств!
Независимо от того, торгуете ли вы на CEX или храните на холодных кошельках, защита вашего капитала — Правило №1.
Как вы управляете риском хранения своей криптовалюты во время громких новостей о безопасности?
Как вы управляете риском хранения своей криптовалюты во время громких новостей о безопасности?
💬 ОСТАВЬТЕ СВОЙ КОММЕНТАРИЙ: Какая ваша основная схема безопасности для торговли и хранения? Поделитесь лучшими советами по безопасности ниже! 🗣️
#CryptoSecurity #Bitget #BinanceSquare #Web3
👇 ОТДАйте ГОЛОС В ОПРОСЕ НИЖЕ! 👇
Hardware / Cold Wallet 🔐
100%
Split across multiple CEXs 🏦
0%
100% on a single CEX 📱
0%
2 проголосовали • Голосование закрыто
69

·
--
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Крипто-алерт о безопасности и разбор: уточнение инцидента на Bitget 🔐
В связи с предполагаемым взломом Bitget на рынке ходит много разговоров. Согласно сообщениям, проблема возникла из‑за поддельных запросов, а не из‑за кражи приватных ключей (Stolen Keys).
📌 Основные выводы и уроки для трейдеров:
• API и системная безопасность: биржам необходимо проводить постоянные проверки безопасности и усиливать контроль валидации запросов.
• Ключи не украдены: то, что приватные ключи защищены, — положительный знак, но уязвимости безопасности могут быть рискованными в любом месте.
• Сначала безопасность средств: если на любой бирже появляется такая новость, включайте 2FA в своих аккаунтах и всегда соблюдайте дополнительные меры предосторожности.
💡 Профессиональный совет по безопасности:
Крупный капитал всегда храните в Self-Custody / Hardware Wallets и используйте биржи только для активной торговли!
💬 Какое у вас мнение?
Вы держите средства на биржах или предпочитаете Cold Wallet? Обязательно напишите в комментариях ниже! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Крипто-алерт о безопасности и разбор: уточнение инцидента на Bitget 🔐
В связи с предполагаемым взломом Bitget на рынке ходит много разговоров. Согласно сообщениям, проблема возникла из‑за поддельных запросов, а не из‑за кражи приватных ключей (Stolen Keys).
📌 Основные выводы и уроки для трейдеров:
• API и системная безопасность: биржам необходимо проводить постоянные проверки безопасности и усиливать контроль валидации запросов.
• Ключи не украдены: то, что приватные ключи защищены, — положительный знак, но уязвимости безопасности могут быть рискованными в любом месте.
• Сначала безопасность средств: если на любой бирже появляется такая новость, включайте 2FA в своих аккаунтах и всегда соблюдайте дополнительные меры предосторожности.
💡 Профессиональный совет по безопасности:
Крупный капитал всегда храните в Self-Custody / Hardware Wallets и используйте биржи только для активной торговли!
💬 Какое у вас мнение?
Вы держите средства на биржах или предпочитаете Cold Wallet? Обязательно напишите в комментариях ниже! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
🚨 Крипто-алерт о безопасности и разбор: уточнение инцидента на Bitget 🔐
В связи с предполагаемым взломом Bitget на рынке ходит много разговоров. Согласно сообщениям, проблема возникла из‑за поддельных запросов, а не из‑за кражи приватных ключей (Stolen Keys).
📌 Основные выводы и уроки для трейдеров:
• API и системная безопасность: биржам необходимо проводить постоянные проверки безопасности и усиливать контроль валидации запросов.
• Ключи не украдены: то, что приватные ключи защищены, — положительный знак, но уязвимости безопасности могут быть рискованными в любом месте.
• Сначала безопасность средств: если на любой бирже появляется такая новость, включайте 2FA в своих аккаунтах и всегда соблюдайте дополнительные меры предосторожности.
💡 Профессиональный совет по безопасности:
Крупный капитал всегда храните в Self-Custody / Hardware Wallets и используйте биржи только для активной торговли!
💬 Какое у вас мнение?
Вы держите средства на биржах или предпочитаете Cold Wallet? Обязательно напишите в комментариях ниже! 👇
#BitgetBreachForgedRequestsNotStolenKey #CryptoSecurity #BinanceSquare #Write2Earn
$bitget
56
·
--
ОБНОВЛЕНИЕ: Bitget заявляет, что хакеры из 🇰🇵Северной Кореи, возможно, стоят за взломом на $351,6 млн, ссылаясь на IP-адреса, связанные с VPN-сервисами, которые ранее использовала группа хакеров из КНДР.
Злоумышленники скомпрометировали бэкенд сервиса кошельков, чтобы подделать данные о переводах, но не получили приватные ключи кошельков.
Часть похищенных средств уже удалось вернуть.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
ОБНОВЛЕНИЕ: Bitget заявляет, что хакеры из 🇰🇵Северной Кореи, возможно, стоят за взломом на $351,6 млн, ссылаясь на IP-адреса, связанные с VPN-сервисами, которые ранее использовала группа хакеров из КНДР.
Злоумышленники скомпрометировали бэкенд сервиса кошельков, чтобы подделать данные о переводах, но не получили приватные ключи кошельков.
Часть похищенных средств уже удалось вернуть.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
Злоумышленники скомпрометировали бэкенд сервиса кошельков, чтобы подделать данные о переводах, но не получили приватные ключи кошельков.
Часть похищенных средств уже удалось вернуть.#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare
43
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Обновление о взломе Bitget: поддельные запросы, а не украденные ключи!
Криптобиржа Bitget недавно подверглась масштабной утечке безопасности на $351,6 млн. Однако генеральный директор Грейси Чен подтвердил(а), что приватные ключи никогда не были украдены.
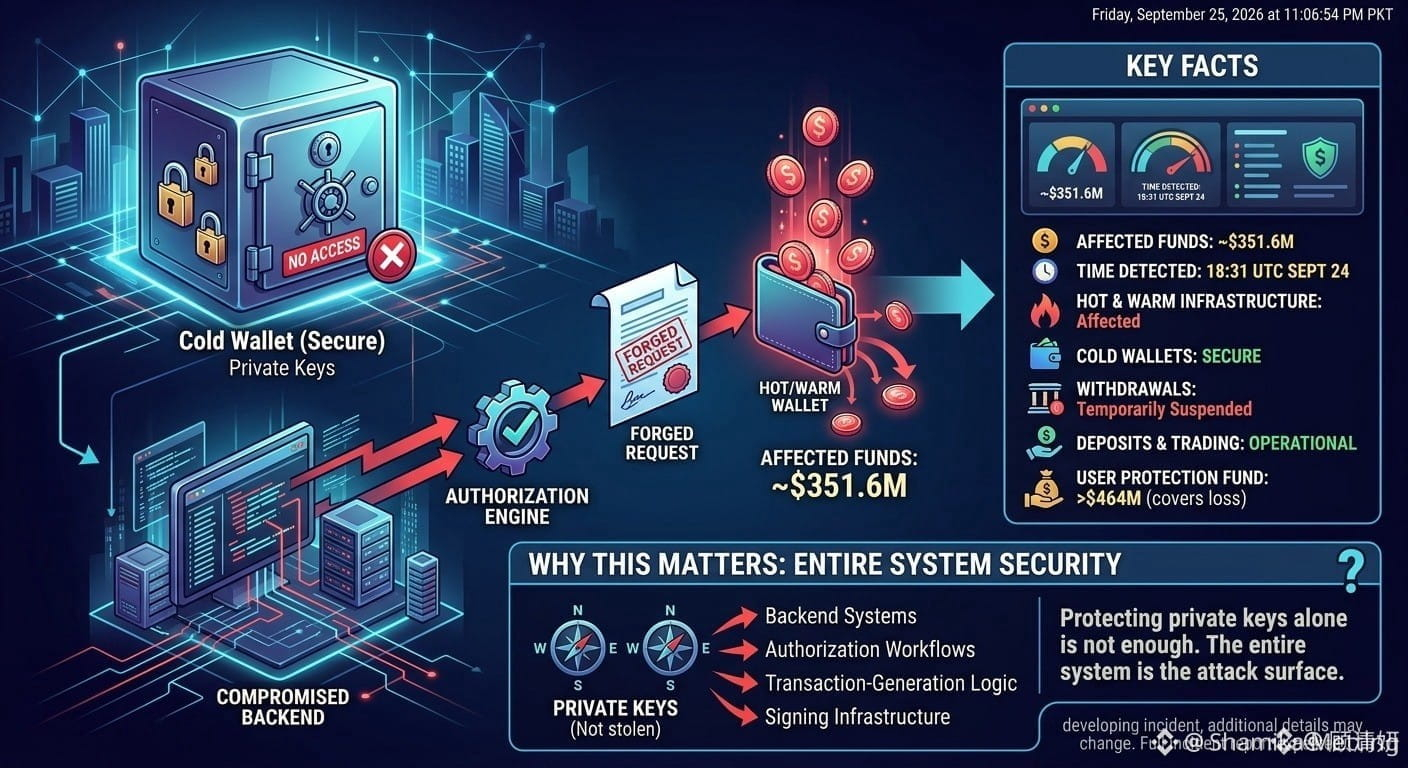
Вместо этого хакеры проникли в бэкенд-систему кошельков, подменяя данные транзакций, чтобы протолкнуть фиктивные запросы на вывод через обычные каналы авторизации. Представьте это как попытку просунуть поддельные документы прямо через окошко кассира.
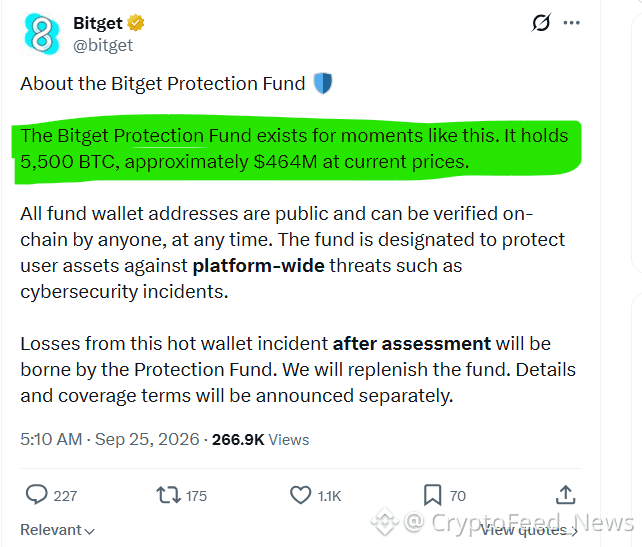
Холодное хранение полностью безопасно, а фонд защиты пользователей Bitget в размере $464 млн полностью компенсирует потери. Вывод средств временно приостановлен для проверок безопасности, но торговля и пополнения продолжаются в обычном режиме. 🛡️📉
Что вы думаете об этом векторе атаки на бэкенд?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@Helen_Alek @Square-Creator-f3ffb6967ae3 @qpl5557
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$ADA
{spot}(ADAUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 Обновление о взломе Bitget: поддельные запросы, а не украденные ключи!
Криптобиржа Bitget недавно подверглась масштабной утечке безопасности на $351,6 млн. Однако генеральный директор Грейси Чен подтвердил(а), что приватные ключи никогда не были украдены.
Вместо этого хакеры проникли в бэкенд-систему кошельков, подменяя данные транзакций, чтобы протолкнуть фиктивные запросы на вывод через обычные каналы авторизации. Представьте это как попытку просунуть поддельные документы прямо через окошко кассира.
Холодное хранение полностью безопасно, а фонд защиты пользователей Bitget в размере $464 млн полностью компенсирует потери. Вывод средств временно приостановлен для проверок безопасности, но торговля и пополнения продолжаются в обычном режиме. 🛡️📉
Что вы думаете об этом векторе атаки на бэкенд?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
🚨 Обновление о взломе Bitget: поддельные запросы, а не украденные ключи!
Криптобиржа Bitget недавно подверглась масштабной утечке безопасности на $351,6 млн. Однако генеральный директор Грейси Чен подтвердил(а), что приватные ключи никогда не были украдены.
Вместо этого хакеры проникли в бэкенд-систему кошельков, подменяя данные транзакций, чтобы протолкнуть фиктивные запросы на вывод через обычные каналы авторизации. Представьте это как попытку просунуть поддельные документы прямо через окошко кассира.
Холодное хранение полностью безопасно, а фонд защиты пользователей Bitget в размере $464 млн полностью компенсирует потери. Вывод средств временно приостановлен для проверок безопасности, но торговля и пополнения продолжаются в обычном режиме. 🛡️📉
Что вы думаете об этом векторе атаки на бэкенд?
#QNTRises39%
#CFTCUpdatesGuidanceOnTokenizedAssets
#NYAndPolymarketSueEachOther
#Nadeemgujjar143
@HANI_Era @aasho @HK七匹狼
$BTC
$BNB
$ADA
3
202

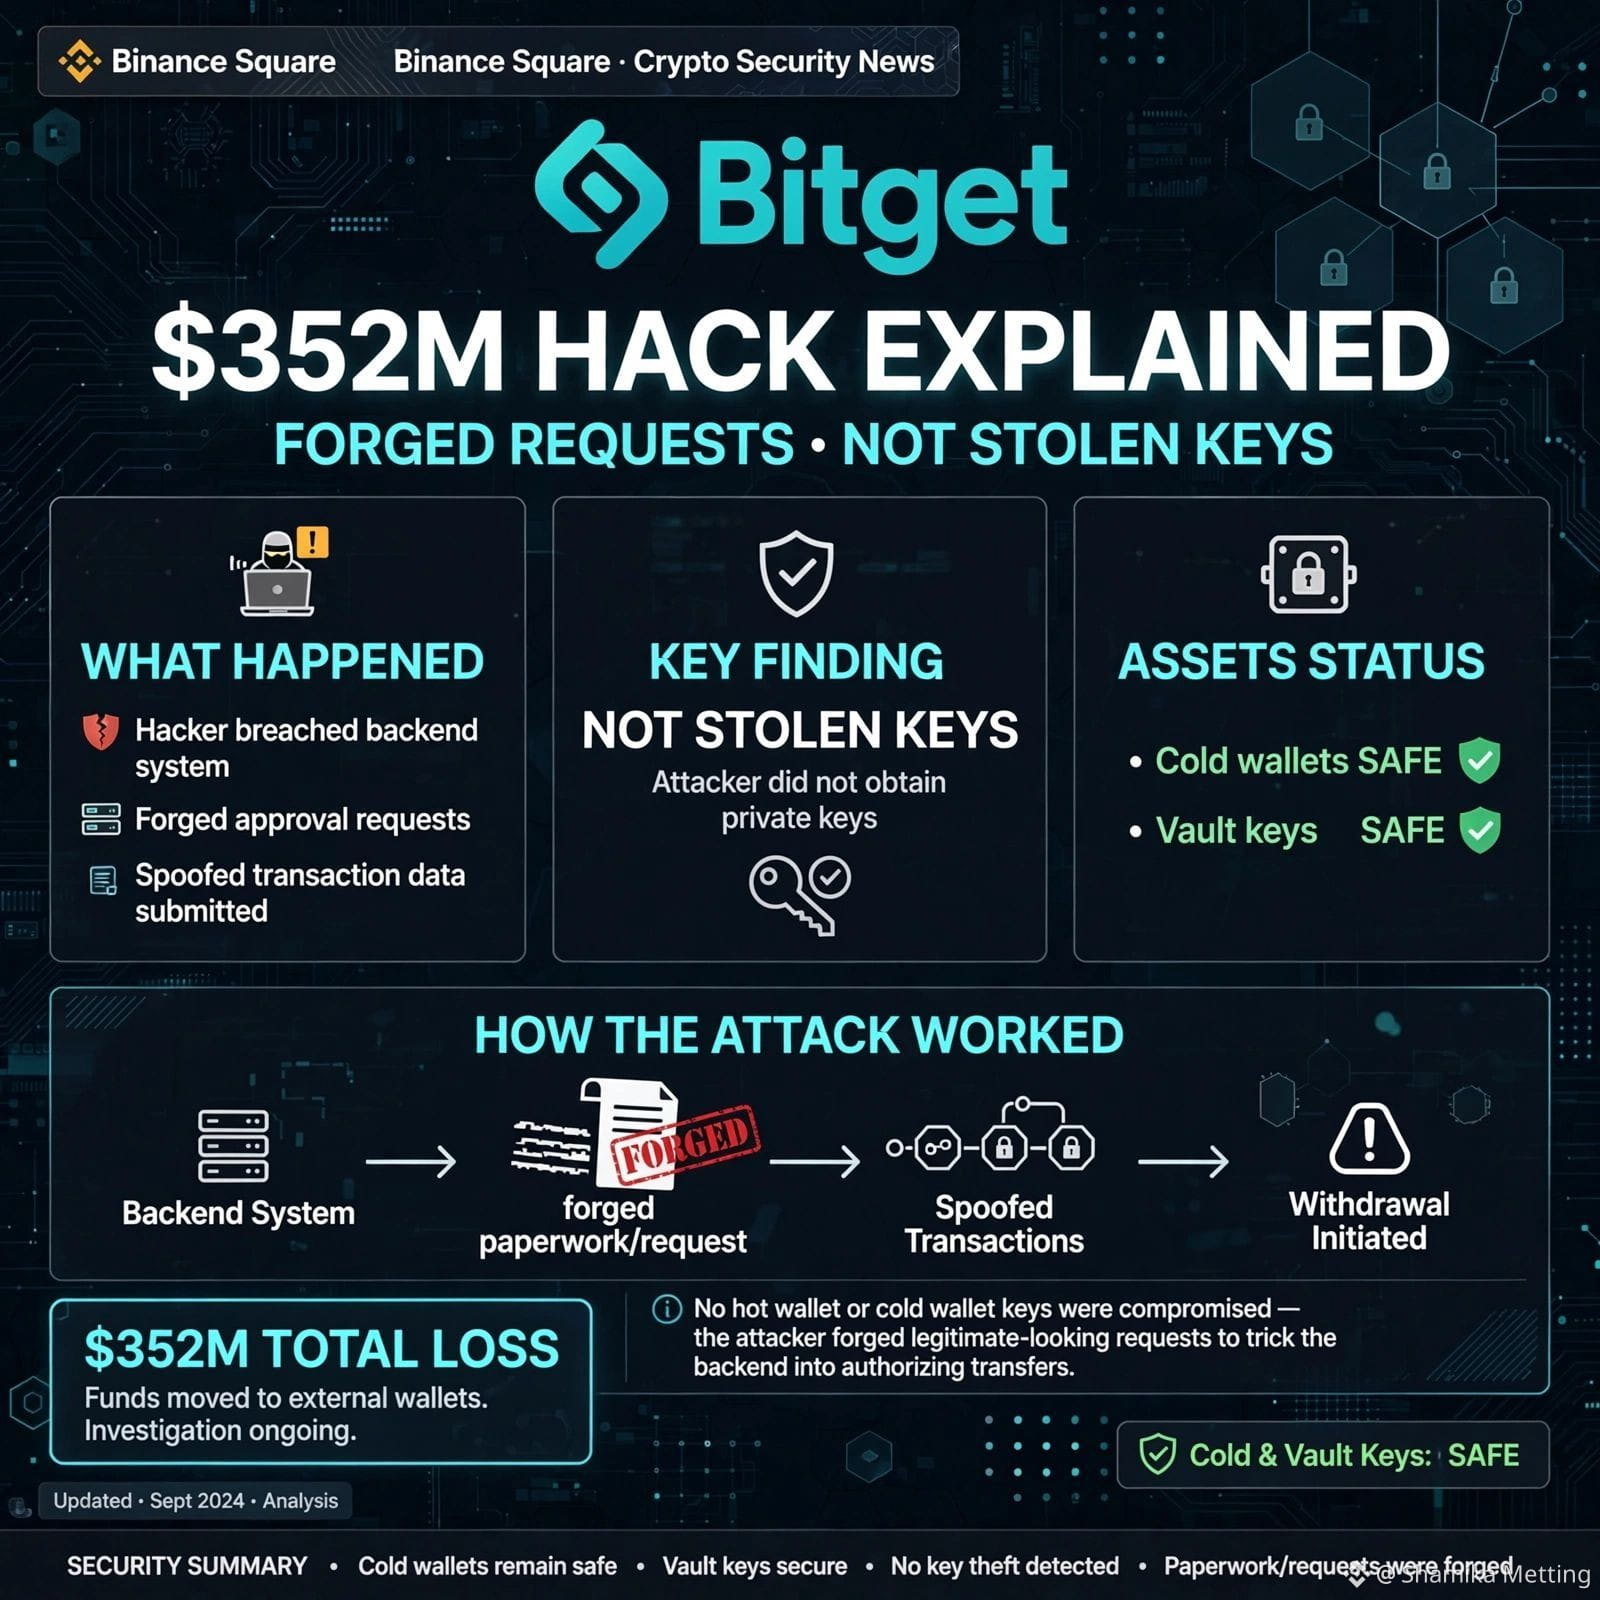
🚨 Взлом Bitget на 352 миллиона долларов: поддельные запросы, а не украденные ключи!
Паника охватывает всех из‑за секретных ключей. Но исполнительный директор Bitget, Грейси Чен, заявила кое‑что еще более тревожное.
Что произошло на самом деле:
❌ Не были украдены приватные ключи (cold, hot и warm ключи — хранилища в безопасности)
❌ Не подделывались запросы на вывод средств пользователей
✅ Нападавшие взломали критически важный внутренний и бэкенд‑контур (Backend)
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перемещения 351,6 миллиона долларов
Представьте это так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здания; кто‑то просто оформил официальные поддельные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC, 24 сентября
Холодные кошельки в безопасности
Фонд защиты пользователей в размере 464 миллионов долларов покроет сумму потерь
Глава компании связывает атаку с связями с Северной Кореей, опираясь на улики из IP‑адресов
Как вам кажется — должны ли CEX‑платформы сделать свой backend открытым исходным кодом?
Пожалуйста, продолжайте
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
🚨 Взлом Bitget на 352 миллиона долларов: поддельные запросы, а не украденные ключи!
Паника охватывает всех из‑за секретных ключей. Но исполнительный директор Bitget, Грейси Чен, заявила кое‑что еще более тревожное.
Что произошло на самом деле:
❌ Не были украдены приватные ключи (cold, hot и warm ключи — хранилища в безопасности)
❌ Не подделывались запросы на вывод средств пользователей
✅ Нападавшие взломали критически важный внутренний и бэкенд‑контур (Backend)
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перемещения 351,6 миллиона долларов
Представьте это так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здания; кто‑то просто оформил официальные поддельные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC, 24 сентября
Холодные кошельки в безопасности
Фонд защиты пользователей в размере 464 миллионов долларов покроет сумму потерь
Глава компании связывает атаку с связями с Северной Кореей, опираясь на улики из IP‑адресов
Как вам кажется — должны ли CEX‑платформы сделать свой backend открытым исходным кодом?
Пожалуйста, продолжайте
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
Паника охватывает всех из‑за секретных ключей. Но исполнительный директор Bitget, Грейси Чен, заявила кое‑что еще более тревожное.
Что произошло на самом деле:
❌ Не были украдены приватные ключи (cold, hot и warm ключи — хранилища в безопасности)
❌ Не подделывались запросы на вывод средств пользователей
✅ Нападавшие взломали критически важный внутренний и бэкенд‑контур (Backend)
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перемещения 351,6 миллиона долларов
Представьте это так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здания; кто‑то просто оформил официальные поддельные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC, 24 сентября
Холодные кошельки в безопасности
Фонд защиты пользователей в размере 464 миллионов долларов покроет сумму потерь
Глава компании связывает атаку с связями с Северной Кореей, опираясь на улики из IP‑адресов
Как вам кажется — должны ли CEX‑платформы сделать свой backend открытым исходным кодом?
Пожалуйста, продолжайте
$AVAX $TRX $XRP
#Bitget #BitgetHack #CryptoSecurity #BreakingNews #BinanceSquare #bitgetbreachforgedrequestsnotstolenkeys
4
15
25.5k
#BitgetBreachForgedRequestsNotStolenKeys
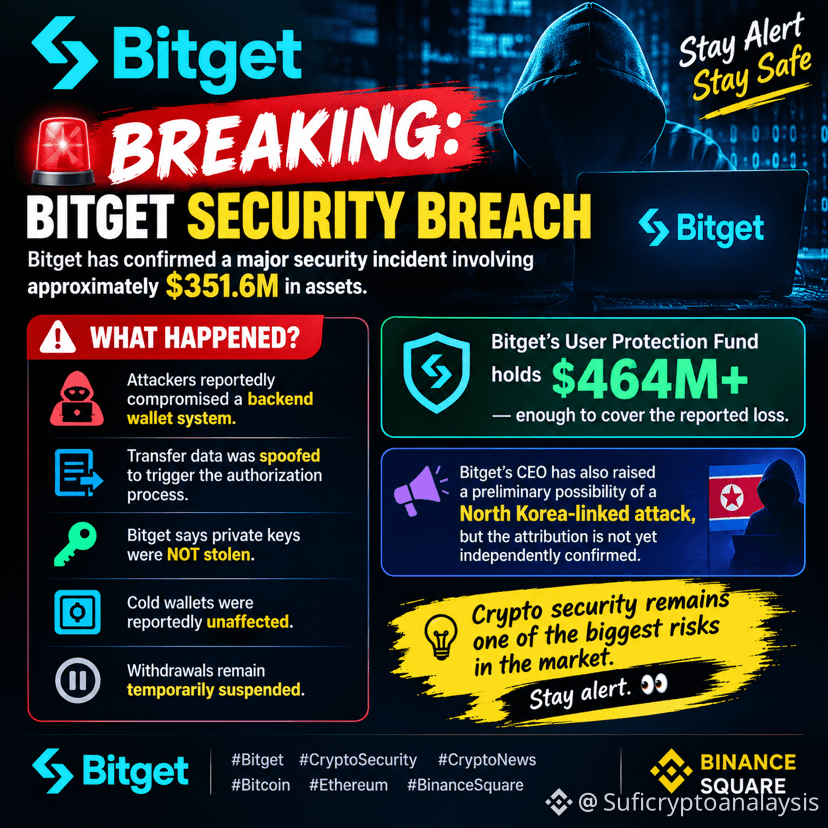
🚨 ВНИМАНИЕ: НАРУШЕНИЕ БЕЗОПАСНОСТИ BITGET 🚨
Bitget подтвердила крупный инцидент в сфере безопасности, связанный с активами примерно на $351,6 млн.
🔴 Что произошло?
• Сообщается, что злоумышленники скомпрометировали серверную систему бэкенд-кошелька
• Данные о переводах были подменены, чтобы запустить процесс авторизации
• Bitget заявляет, что приватные ключи НЕ были украдены
• Сообщается, что холодные кошельки не пострадали
• Выводы средств временно приостановлены
💰 Bitget заявляет, что ее Фонд защиты пользователей (User Protection Fund) располагает $464 млн+, что достаточно, чтобы покрыть заявленные потери.
⚠️ Также генеральный директор Bitget поднял предварительную возможность атаки, связанной с Северной Кореей, но атрибуция пока не подтверждена независимо.
Криптобезопасность остается одним из крупнейших рисков на рынке. Будьте внимательны. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
{spot}(BTCUSDT)
{spot}(NOTUSDT)
{spot}(ZECUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 ВНИМАНИЕ: НАРУШЕНИЕ БЕЗОПАСНОСТИ BITGET 🚨
Bitget подтвердила крупный инцидент в сфере безопасности, связанный с активами примерно на $351,6 млн.
🔴 Что произошло?
• Сообщается, что злоумышленники скомпрометировали серверную систему бэкенд-кошелька
• Данные о переводах были подменены, чтобы запустить процесс авторизации
• Bitget заявляет, что приватные ключи НЕ были украдены
• Сообщается, что холодные кошельки не пострадали
• Выводы средств временно приостановлены
💰 Bitget заявляет, что ее Фонд защиты пользователей (User Protection Fund) располагает $464 млн+, что достаточно, чтобы покрыть заявленные потери.
⚠️ Также генеральный директор Bitget поднял предварительную возможность атаки, связанной с Северной Кореей, но атрибуция пока не подтверждена независимо.
Криптобезопасность остается одним из крупнейших рисков на рынке. Будьте внимательны. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
🚨 ВНИМАНИЕ: НАРУШЕНИЕ БЕЗОПАСНОСТИ BITGET 🚨
Bitget подтвердила крупный инцидент в сфере безопасности, связанный с активами примерно на $351,6 млн.
🔴 Что произошло?
• Сообщается, что злоумышленники скомпрометировали серверную систему бэкенд-кошелька
• Данные о переводах были подменены, чтобы запустить процесс авторизации
• Bitget заявляет, что приватные ключи НЕ были украдены
• Сообщается, что холодные кошельки не пострадали
• Выводы средств временно приостановлены
💰 Bitget заявляет, что ее Фонд защиты пользователей (User Protection Fund) располагает $464 млн+, что достаточно, чтобы покрыть заявленные потери.
⚠️ Также генеральный директор Bitget поднял предварительную возможность атаки, связанной с Северной Кореей, но атрибуция пока не подтверждена независимо.
Криптобезопасность остается одним из крупнейших рисков на рынке. Будьте внимательны. 👀
#Bitget #CryptoSecurity #CryptoNews #Bitcoin #Ethereum #BinanceSquare
47
·
--
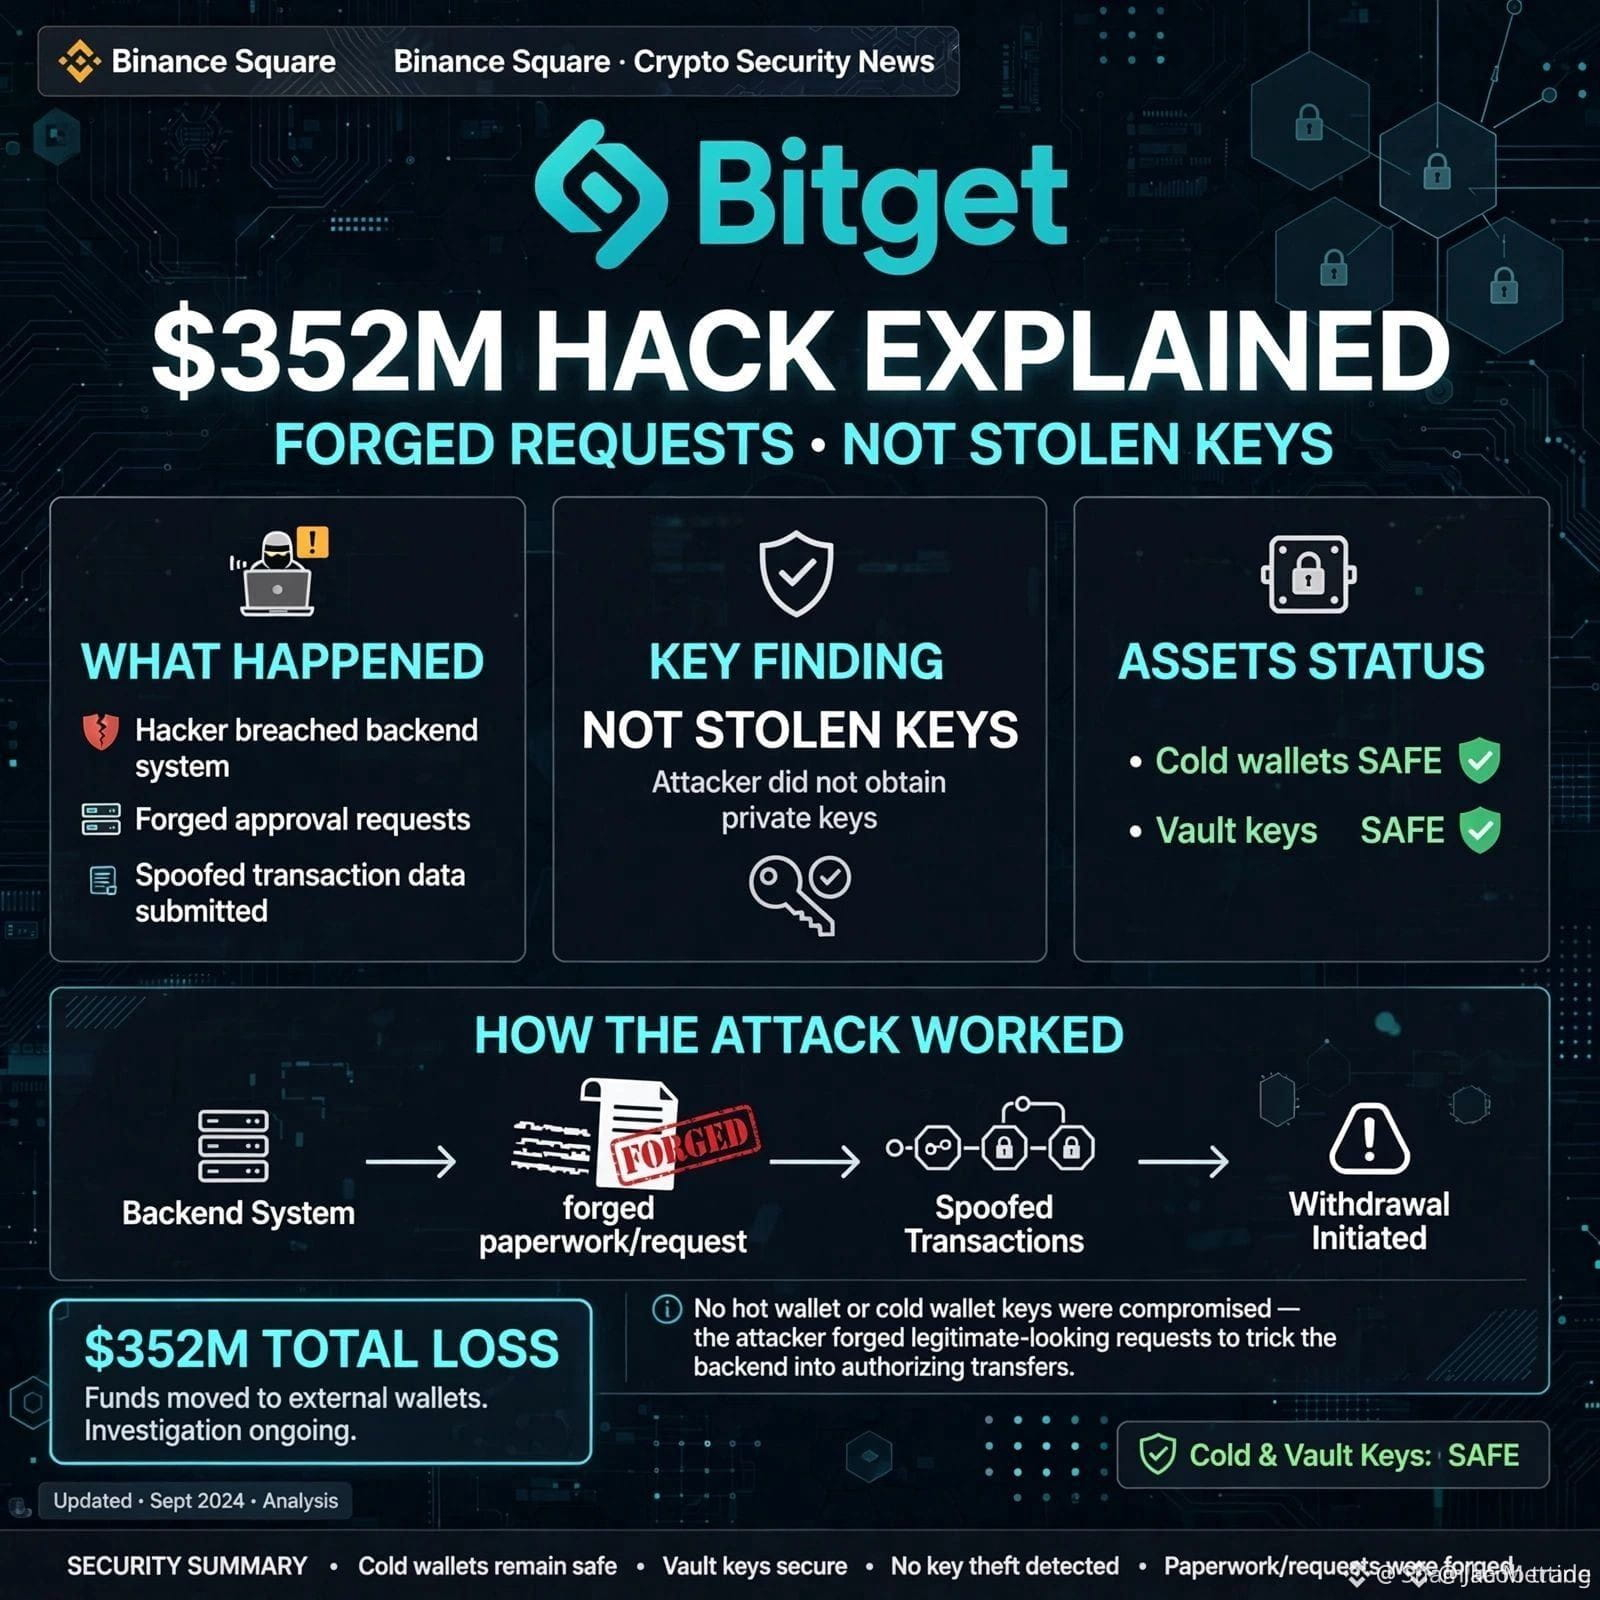
🚨 Подробности о компрометации Bitget на сумму 352 миллиона долларов: поддельные запросы, а не украденные ключи!
Все паникуют из-за приватных ключей. Но CEO Bitget, Грейси Чен, подтвердила кое-что ещё более тревожное.
Что на самом деле произошло:
❌ Приватные ключи (cold, hot и warm, хранящиеся в защищённых хранилищах) не были украдены
❌ Запросы пользователей на вывод не были подделаны
✅ Атакующие скомпрометировали жизненно важную, критически важную для бэкэнда систему «за кулисами»
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перевода 351,6 миллиона долларов
Представьте ситуацию так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здание; кто-то просто создал поддельные официальные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC 24 сентября
Cold-кошельки защищены
Фонд защиты пользователей в размере 464 миллионов долларов покроет стоимость потерь
CEO связывает атаку с подключениями из Северной Кореи по данным, полученным из IP-адресов
И вы как думаете: должны ли платформы CEX сделать свой бэкэнд открытым исходным кодом?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
{future}(PHAUSDT)
$BTW
{future}(BTWUSDT)
$ARK
{future}(ARKUSDT)
🚨 Подробности о компрометации Bitget на сумму 352 миллиона долларов: поддельные запросы, а не украденные ключи!
Все паникуют из-за приватных ключей. Но CEO Bitget, Грейси Чен, подтвердила кое-что ещё более тревожное.
Что на самом деле произошло:
❌ Приватные ключи (cold, hot и warm, хранящиеся в защищённых хранилищах) не были украдены
❌ Запросы пользователей на вывод не были подделаны
✅ Атакующие скомпрометировали жизненно важную, критически важную для бэкэнда систему «за кулисами»
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перевода 351,6 миллиона долларов
Представьте ситуацию так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здание; кто-то просто создал поддельные официальные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC 24 сентября
Cold-кошельки защищены
Фонд защиты пользователей в размере 464 миллионов долларов покроет стоимость потерь
CEO связывает атаку с подключениями из Северной Кореи по данным, полученным из IP-адресов
И вы как думаете: должны ли платформы CEX сделать свой бэкэнд открытым исходным кодом?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Все паникуют из-за приватных ключей. Но CEO Bitget, Грейси Чен, подтвердила кое-что ещё более тревожное.
Что на самом деле произошло:
❌ Приватные ключи (cold, hot и warm, хранящиеся в защищённых хранилищах) не были украдены
❌ Запросы пользователей на вывод не были подделаны
✅ Атакующие скомпрометировали жизненно важную, критически важную для бэкэнда систему «за кулисами»
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перевода 351,6 миллиона долларов
Представьте ситуацию так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здание; кто-то просто создал поддельные официальные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC 24 сентября
Cold-кошельки защищены
Фонд защиты пользователей в размере 464 миллионов долларов покроет стоимость потерь
CEO связывает атаку с подключениями из Северной Кореи по данным, полученным из IP-адресов
И вы как думаете: должны ли платформы CEX сделать свой бэкэнд открытым исходным кодом?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
261
·
--
Недавние обсуждения подчеркивают инцидент безопасности на Bitget, где вектор атаки заключался не в украденных приватных ключах, а в поддельных запросах. Это различие крайне важно для понимания характера утечки и эффективности текущих протоколов безопасности. Любое нарушение вызывает беспокойство, однако тот факт, что приватные ключи остались в безопасности, указывает на то, что базовая инфраструктура может быть более устойчивой, чем изначально опасались. Тем не менее, возможность выполнять поддельные запросы указывает на потенциальные уязвимости в проверке пользователей, API-интеграциях или внутренних процедурных контролях, которые требуют немедленного и тщательного расследования. Рынок будет внимательно следить за тем, как Bitget решает эти вопросы и усиливает свои системы, чтобы предотвратить повторение. Этот инцидент подчеркивает сохраняющиеся сложности в обеспечении абсолютной безопасности в сфере цифровых активов даже для уже зарекомендовавших себя платформ.
Дисклеймер: Этот материал предназначен только для информационных целей и не является инвестиционным советом.
#BitgetBreachForgedRequestsNotStolenKeys
Недавние обсуждения подчеркивают инцидент безопасности на Bitget, где вектор атаки заключался не в украденных приватных ключах, а в поддельных запросах. Это различие крайне важно для понимания характера утечки и эффективности текущих протоколов безопасности. Любое нарушение вызывает беспокойство, однако тот факт, что приватные ключи остались в безопасности, указывает на то, что базовая инфраструктура может быть более устойчивой, чем изначально опасались. Тем не менее, возможность выполнять поддельные запросы указывает на потенциальные уязвимости в проверке пользователей, API-интеграциях или внутренних процедурных контролях, которые требуют немедленного и тщательного расследования. Рынок будет внимательно следить за тем, как Bitget решает эти вопросы и усиливает свои системы, чтобы предотвратить повторение. Этот инцидент подчеркивает сохраняющиеся сложности в обеспечении абсолютной безопасности в сфере цифровых активов даже для уже зарекомендовавших себя платформ.
Дисклеймер: Этот материал предназначен только для информационных целей и не является инвестиционным советом.
#BitgetBreachForgedRequestsNotStolenKeys
Дисклеймер: Этот материал предназначен только для информационных целей и не является инвестиционным советом.
#BitgetBreachForgedRequestsNotStolenKeys
1
25
·
--
Падение
#BitgetBreachForgedRequestsNotStolenKeys
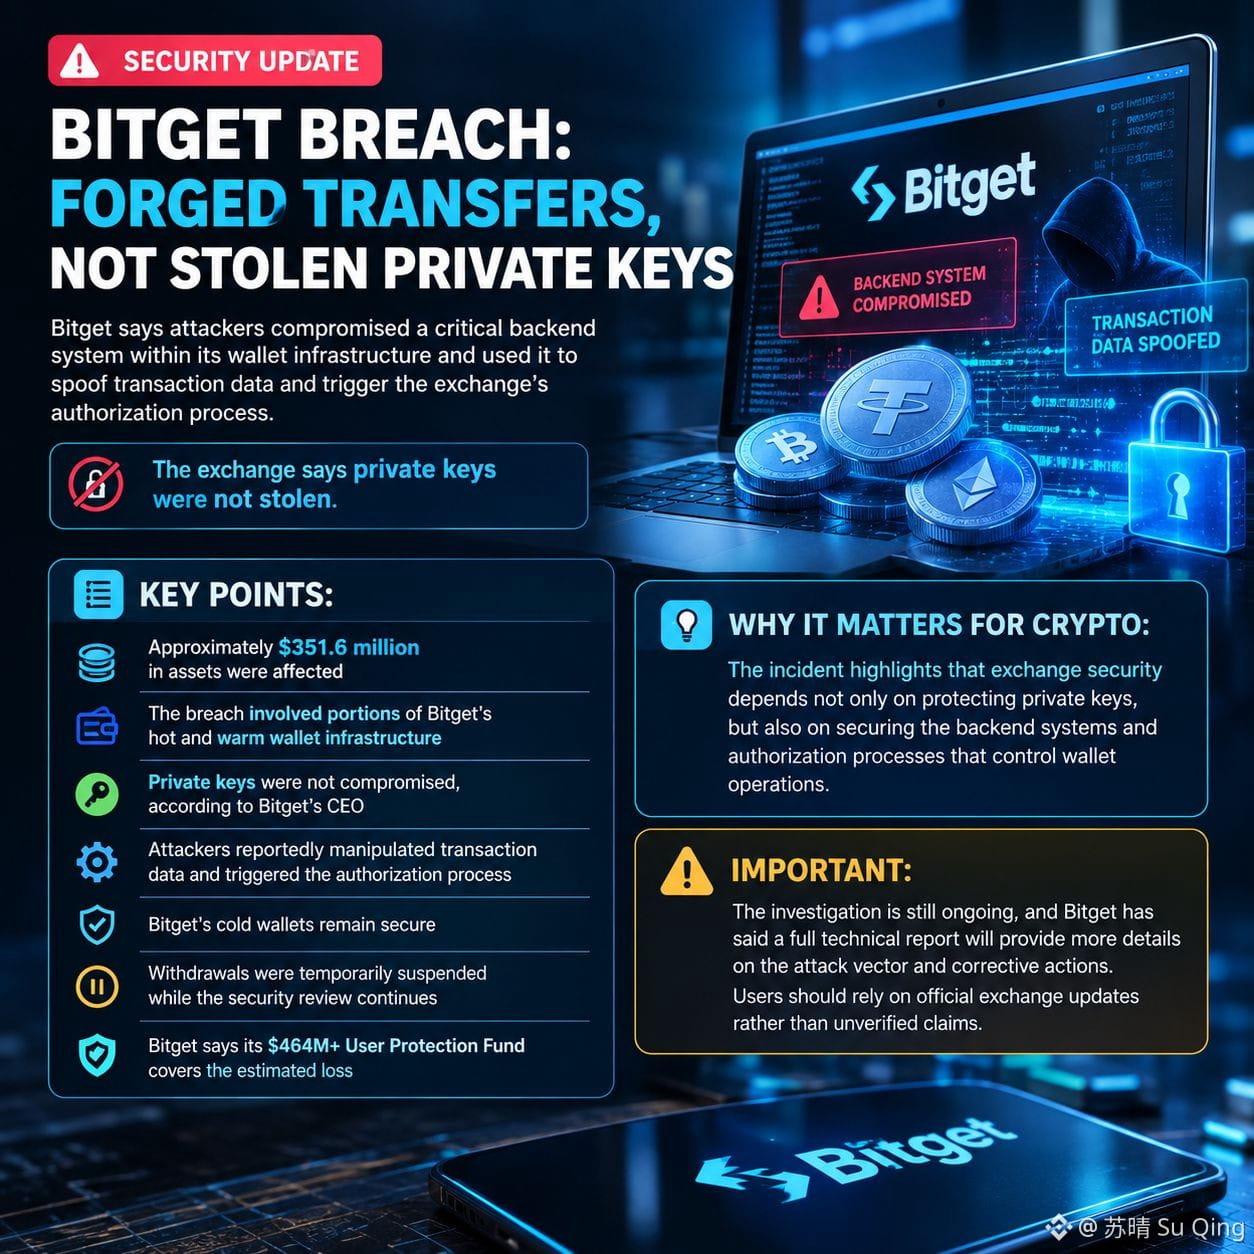
🚨 НАРУШЕНИЕ В BITGET: ПОДДЕЛЬНЫЕ ПЕРЕВОДЫ, А НЕ УКРАДЕННЫЕ ЧАСТНЫЕ КЛЮЧИ
Bitget заявляет, что злоумышленники получили доступ к критически важной бэкенд-системе в инфраструктуре своего кошелька и использовали её, чтобы подменить данные транзакций и запустить процесс авторизации биржи.
Биржа утверждает, что частные ключи не были украдены.
📊 Ключевые моменты:
• Приблизительно $351,6 млн активов были затронуты
• Нарушение затронуло части инфраструктуры горячих и «теплых» кошельков Bitget
• Частные ключи не были скомпрометированы, согласно CEO Bitget
• Сообщается, что злоумышленники изменили данные транзакций и запустили процесс авторизации
• Холодные кошельки Bitget остаются в безопасности
• Вывод средств временно приостановлен, пока продолжается проверка безопасности
• Bitget заявляет, что фонд защиты пользователей User Protection Fund на $464 млн+ покрывает оценочный ущерб
🔎 Почему это важно для крипто:
Инцидент подчеркивает, что безопасность бирж зависит не только от защиты частных ключей, но и от обеспечения бэкенд-систем и процессов авторизации, которые контролируют операции с кошельками.
⚠️ Важно:
Расследование всё ещё продолжается, и Bitget заявляла, что полный технический отчет предоставит больше деталей о векторе атаки и корректирующих мерах. Пользователям следует полагаться на официальные обновления биржи, а не на неподтвержденные заявления.
$SAGA
{future}(SAGAUSDT)
$TUT
{future}(TUTUSDT)
$LSK
{future}(LSKUSDT)
#BitgetBreachForgedRequestsNotStolenKeys
🚨 НАРУШЕНИЕ В BITGET: ПОДДЕЛЬНЫЕ ПЕРЕВОДЫ, А НЕ УКРАДЕННЫЕ ЧАСТНЫЕ КЛЮЧИ
Bitget заявляет, что злоумышленники получили доступ к критически важной бэкенд-системе в инфраструктуре своего кошелька и использовали её, чтобы подменить данные транзакций и запустить процесс авторизации биржи.
Биржа утверждает, что частные ключи не были украдены.
📊 Ключевые моменты:
• Приблизительно $351,6 млн активов были затронуты
• Нарушение затронуло части инфраструктуры горячих и «теплых» кошельков Bitget
• Частные ключи не были скомпрометированы, согласно CEO Bitget
• Сообщается, что злоумышленники изменили данные транзакций и запустили процесс авторизации
• Холодные кошельки Bitget остаются в безопасности
• Вывод средств временно приостановлен, пока продолжается проверка безопасности
• Bitget заявляет, что фонд защиты пользователей User Protection Fund на $464 млн+ покрывает оценочный ущерб
🔎 Почему это важно для крипто:
Инцидент подчеркивает, что безопасность бирж зависит не только от защиты частных ключей, но и от обеспечения бэкенд-систем и процессов авторизации, которые контролируют операции с кошельками.
⚠️ Важно:
Расследование всё ещё продолжается, и Bitget заявляла, что полный технический отчет предоставит больше деталей о векторе атаки и корректирующих мерах. Пользователям следует полагаться на официальные обновления биржи, а не на неподтвержденные заявления.
$SAGA
$TUT
$LSK
🚨 НАРУШЕНИЕ В BITGET: ПОДДЕЛЬНЫЕ ПЕРЕВОДЫ, А НЕ УКРАДЕННЫЕ ЧАСТНЫЕ КЛЮЧИ
Bitget заявляет, что злоумышленники получили доступ к критически важной бэкенд-системе в инфраструктуре своего кошелька и использовали её, чтобы подменить данные транзакций и запустить процесс авторизации биржи.
Биржа утверждает, что частные ключи не были украдены.
📊 Ключевые моменты:
• Приблизительно $351,6 млн активов были затронуты
• Нарушение затронуло части инфраструктуры горячих и «теплых» кошельков Bitget
• Частные ключи не были скомпрометированы, согласно CEO Bitget
• Сообщается, что злоумышленники изменили данные транзакций и запустили процесс авторизации
• Холодные кошельки Bitget остаются в безопасности
• Вывод средств временно приостановлен, пока продолжается проверка безопасности
• Bitget заявляет, что фонд защиты пользователей User Protection Fund на $464 млн+ покрывает оценочный ущерб
🔎 Почему это важно для крипто:
Инцидент подчеркивает, что безопасность бирж зависит не только от защиты частных ключей, но и от обеспечения бэкенд-систем и процессов авторизации, которые контролируют операции с кошельками.
⚠️ Важно:
Расследование всё ещё продолжается, и Bitget заявляла, что полный технический отчет предоставит больше деталей о векторе атаки и корректирующих мерах. Пользователям следует полагаться на официальные обновления биржи, а не на неподтвержденные заявления.
$SAGA
$TUT
$LSK
968
·
--
#bitgetbreachforgedrequestsnotstolenkeys
Инфраструктурный угон: как Bitget потеряла 351,6 млн долларов, не компрометируя приватные ключи $BTC
{spot}(BTCUSDT)
Bitget перенесла нарушение безопасности на сумму 351,6 млн долларов, затронув слои горячих и теплых кошельков, однако генеральный директор Gracy Chen подтвердил, что криптографические приватные ключи никогда не были скомпрометированы. Вместо этого злоумышленники проникли в ключевую бэкенд-систему в инфраструктуре кошельков биржи, что позволило им подделать мошеннические запросы на вывод и обмануть автоматизированный процесс авторизации, заставив систему подписывать и выполнять несанкционированные переводы. Поскольку приватные ключи остались в целости, активы в холодном хранилище не пострадали, что предотвратило полный слив платформы. С точки зрения рисков, фонд User Protection Fund Bitget на 464 млн долларов покрывает 100% похищенного капитала; однако пока торги и депозиты остаются открытыми, выводы временно заморожены до завершения полного аудита системы. Этот инцидент подчеркивает растущий сдвиг в области безопасности: уязвимости современных бирж все чаще нацеливаются на рабочие процессы API и цепочки бэкенд-авторизации, а не на прямую кражу приватных ключей. $BNB
{spot}(BNBUSDT)
#bitgetbreachforgedrequestsnotstolenkeys
Инфраструктурный угон: как Bitget потеряла 351,6 млн долларов, не компрометируя приватные ключи $BTC
Bitget перенесла нарушение безопасности на сумму 351,6 млн долларов, затронув слои горячих и теплых кошельков, однако генеральный директор Gracy Chen подтвердил, что криптографические приватные ключи никогда не были скомпрометированы. Вместо этого злоумышленники проникли в ключевую бэкенд-систему в инфраструктуре кошельков биржи, что позволило им подделать мошеннические запросы на вывод и обмануть автоматизированный процесс авторизации, заставив систему подписывать и выполнять несанкционированные переводы. Поскольку приватные ключи остались в целости, активы в холодном хранилище не пострадали, что предотвратило полный слив платформы. С точки зрения рисков, фонд User Protection Fund Bitget на 464 млн долларов покрывает 100% похищенного капитала; однако пока торги и депозиты остаются открытыми, выводы временно заморожены до завершения полного аудита системы. Этот инцидент подчеркивает растущий сдвиг в области безопасности: уязвимости современных бирж все чаще нацеливаются на рабочие процессы API и цепочки бэкенд-авторизации, а не на прямую кражу приватных ключей. $BNB
Инфраструктурный угон: как Bitget потеряла 351,6 млн долларов, не компрометируя приватные ключи $BTC
Bitget перенесла нарушение безопасности на сумму 351,6 млн долларов, затронув слои горячих и теплых кошельков, однако генеральный директор Gracy Chen подтвердил, что криптографические приватные ключи никогда не были скомпрометированы. Вместо этого злоумышленники проникли в ключевую бэкенд-систему в инфраструктуре кошельков биржи, что позволило им подделать мошеннические запросы на вывод и обмануть автоматизированный процесс авторизации, заставив систему подписывать и выполнять несанкционированные переводы. Поскольку приватные ключи остались в целости, активы в холодном хранилище не пострадали, что предотвратило полный слив платформы. С точки зрения рисков, фонд User Protection Fund Bitget на 464 млн долларов покрывает 100% похищенного капитала; однако пока торги и депозиты остаются открытыми, выводы временно заморожены до завершения полного аудита системы. Этот инцидент подчеркивает растущий сдвиг в области безопасности: уязвимости современных бирж все чаще нацеливаются на рабочие процессы API и цепочки бэкенд-авторизации, а не на прямую кражу приватных ключей. $BNB
2
3.8k
·
--
#BitgetBreachForgedRequestsNotStolenKeys
Bitget Breach Used Forged Transfer Requests, Not Stolen Private Keys
Криптовалютная биржа Bitget заявила, что злоумышленники, стоящие за ее взломом на 351,6 млн долларов, не похищали приватные ключи биржи. Вместо этого атакующие скомпрометировали критически важную серверную систему в инфраструктуре кошельков Bitget и использовали ее, чтобы подменить данные транзакций и запустить собственный процесс авторизации биржи. �
TokenPost +1
Инцидент был обнаружен 24 сентября 2026 года после того, как были выявлены несанкционированные переводы из части горячих и частично «прогретых» (warm) кошельков Bitget. Биржа заявила, что ее холодные кошельки оставались в безопасности, а депозиты и торговля продолжали работать в обычном режиме. В ходе расследования выводы средств были временно приостановлены. �
BleepingComputer
Генеральный директор Bitget Грейси Чен (Gracy Chen) заявил, что атакующие не подделывали индивидуальные запросы клиентов на вывод средств и не получали приватные ключи из холодных, горячих или «warm» кошельков биржи. Точный метод, использованный для первоначального проникновения в серверную систему, остается предметом расследования. �
Cointelegraph
Bitget оценивает, что примерно 351,6 млн долларов активов пострадали в нескольких сетях, и заявляет, что ее Фонд защиты пользователей (User Protection Fund) располагает более чем 464 млн долларов, что, по словам компании, достаточно для покрытия заявленных потерь. �
BleepingComputer
Компания также сообщила о предварительных признаках, которые потенциально могут связывать атаку с хакерской активностью Северной Кореи, однако такая атрибуция остается под расследованием и не была независимо подтверждена. �
TokenPost
Взлом подчеркивает иной риск безопасности, отличный от традиционного похищения приватных ключей: компрометация систем, которые генерируют и авторизуют транзакции, выглядящие законными, может позволить атакующим использовать существующую инфраструктуру подписания, не получая напрямую базовые ключи.$GOOGL.US $NVDAB
#BitgetBreachForgedRequestsNotStolenKeys
Bitget Breach Used Forged Transfer Requests, Not Stolen Private Keys
Криптовалютная биржа Bitget заявила, что злоумышленники, стоящие за ее взломом на 351,6 млн долларов, не похищали приватные ключи биржи. Вместо этого атакующие скомпрометировали критически важную серверную систему в инфраструктуре кошельков Bitget и использовали ее, чтобы подменить данные транзакций и запустить собственный процесс авторизации биржи. �
TokenPost +1
Инцидент был обнаружен 24 сентября 2026 года после того, как были выявлены несанкционированные переводы из части горячих и частично «прогретых» (warm) кошельков Bitget. Биржа заявила, что ее холодные кошельки оставались в безопасности, а депозиты и торговля продолжали работать в обычном режиме. В ходе расследования выводы средств были временно приостановлены. �
BleepingComputer
Генеральный директор Bitget Грейси Чен (Gracy Chen) заявил, что атакующие не подделывали индивидуальные запросы клиентов на вывод средств и не получали приватные ключи из холодных, горячих или «warm» кошельков биржи. Точный метод, использованный для первоначального проникновения в серверную систему, остается предметом расследования. �
Cointelegraph
Bitget оценивает, что примерно 351,6 млн долларов активов пострадали в нескольких сетях, и заявляет, что ее Фонд защиты пользователей (User Protection Fund) располагает более чем 464 млн долларов, что, по словам компании, достаточно для покрытия заявленных потерь. �
BleepingComputer
Компания также сообщила о предварительных признаках, которые потенциально могут связывать атаку с хакерской активностью Северной Кореи, однако такая атрибуция остается под расследованием и не была независимо подтверждена. �
TokenPost
Взлом подчеркивает иной риск безопасности, отличный от традиционного похищения приватных ключей: компрометация систем, которые генерируют и авторизуют транзакции, выглядящие законными, может позволить атакующим использовать существующую инфраструктуру подписания, не получая напрямую базовые ключи.$GOOGL.US $NVDAB
Bitget Breach Used Forged Transfer Requests, Not Stolen Private Keys
Криптовалютная биржа Bitget заявила, что злоумышленники, стоящие за ее взломом на 351,6 млн долларов, не похищали приватные ключи биржи. Вместо этого атакующие скомпрометировали критически важную серверную систему в инфраструктуре кошельков Bitget и использовали ее, чтобы подменить данные транзакций и запустить собственный процесс авторизации биржи. �
TokenPost +1
Инцидент был обнаружен 24 сентября 2026 года после того, как были выявлены несанкционированные переводы из части горячих и частично «прогретых» (warm) кошельков Bitget. Биржа заявила, что ее холодные кошельки оставались в безопасности, а депозиты и торговля продолжали работать в обычном режиме. В ходе расследования выводы средств были временно приостановлены. �
BleepingComputer
Генеральный директор Bitget Грейси Чен (Gracy Chen) заявил, что атакующие не подделывали индивидуальные запросы клиентов на вывод средств и не получали приватные ключи из холодных, горячих или «warm» кошельков биржи. Точный метод, использованный для первоначального проникновения в серверную систему, остается предметом расследования. �
Cointelegraph
Bitget оценивает, что примерно 351,6 млн долларов активов пострадали в нескольких сетях, и заявляет, что ее Фонд защиты пользователей (User Protection Fund) располагает более чем 464 млн долларов, что, по словам компании, достаточно для покрытия заявленных потерь. �
BleepingComputer
Компания также сообщила о предварительных признаках, которые потенциально могут связывать атаку с хакерской активностью Северной Кореи, однако такая атрибуция остается под расследованием и не была независимо подтверждена. �
TokenPost
Взлом подчеркивает иной риск безопасности, отличный от традиционного похищения приватных ключей: компрометация систем, которые генерируют и авторизуют транзакции, выглядящие законными, может позволить атакующим использовать существующую инфраструктуру подписания, не получая напрямую базовые ключи.$GOOGL.US $NVDAB
NVDAB-1,40%
GOOGLUS-1,69%
1
33

·
--
Рост
#bitgetbreachforgedrequestsnotstolenkeys
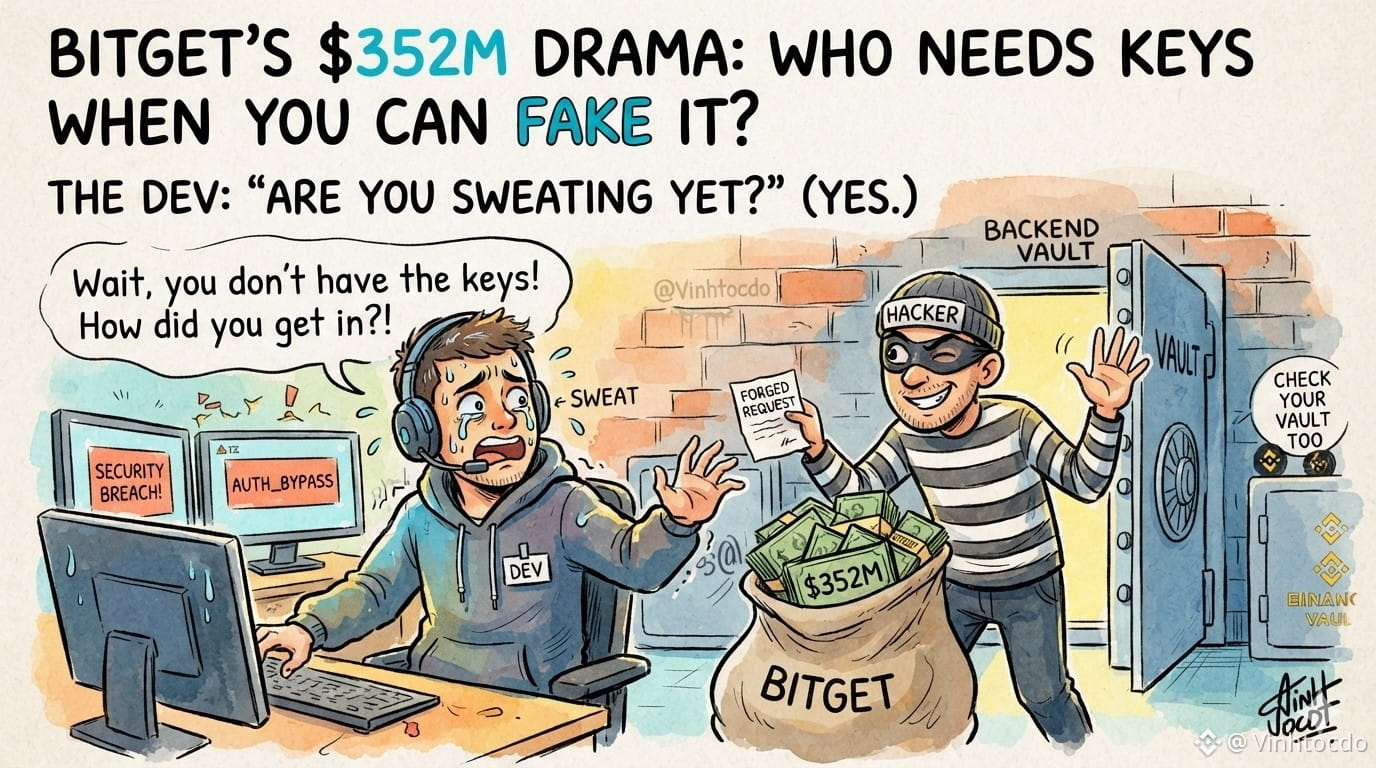
Драма вокруг Bitget на $352 млн: поддельные запросы, а не украденные ключи! Разработчики, вам уже жарко? 🤦♂️🛡️
Так вот, Bitget пролила свет на недавний взлом! Злоумышленники не украли их приватные ключи; они просто перехитрили бэкенд, подделав транзакционные запросы! Представьте, что вор входит в банк с идеально подделанной подписью от управляющего — и сейф сам открывается! 🏦🔑
Это огромный сигнал тревоги для всех блокчейн-разработчиков и крупных бирж, включая Binance: проверьте свою инфраструктуру бэкенд-безопасности, пока следующий эксплойтер не проявил еще больше креативности! 💻💥
Что должны делать умные трейдеры? 🛠️
📌 Держите оборону: не вкладывайте все средства в одну биржу.
🛡️ Диверсифицируйте активы: распределяйте портфель по надежным токенам, чтобы снизить потенциальные риски платформы.
Отказ от ответственности: это личное мнение, не финансовый совет.
👇 Нажмите и торгуйте ниже, чтобы поддержать меня:
💰 $BNB
{future}(BNBUSDT)
| 💰 $BTC
{future}(BTCUSDT)
| 💰 $ETH
{future}(ETHUSDT)
📌 Реферальный код: VINHTOCDO
🔗 Присоединяйтесь к Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
#bitgetbreachforgedrequestsnotstolenkeys
Драма вокруг Bitget на $352 млн: поддельные запросы, а не украденные ключи! Разработчики, вам уже жарко? 🤦♂️🛡️
Так вот, Bitget пролила свет на недавний взлом! Злоумышленники не украли их приватные ключи; они просто перехитрили бэкенд, подделав транзакционные запросы! Представьте, что вор входит в банк с идеально подделанной подписью от управляющего — и сейф сам открывается! 🏦🔑
Это огромный сигнал тревоги для всех блокчейн-разработчиков и крупных бирж, включая Binance: проверьте свою инфраструктуру бэкенд-безопасности, пока следующий эксплойтер не проявил еще больше креативности! 💻💥
Что должны делать умные трейдеры? 🛠️
📌 Держите оборону: не вкладывайте все средства в одну биржу.
🛡️ Диверсифицируйте активы: распределяйте портфель по надежным токенам, чтобы снизить потенциальные риски платформы.
Отказ от ответственности: это личное мнение, не финансовый совет.
👇 Нажмите и торгуйте ниже, чтобы поддержать меня:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Реферальный код: VINHTOCDO
🔗 Присоединяйтесь к Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
Драма вокруг Bitget на $352 млн: поддельные запросы, а не украденные ключи! Разработчики, вам уже жарко? 🤦♂️🛡️
Так вот, Bitget пролила свет на недавний взлом! Злоумышленники не украли их приватные ключи; они просто перехитрили бэкенд, подделав транзакционные запросы! Представьте, что вор входит в банк с идеально подделанной подписью от управляющего — и сейф сам открывается! 🏦🔑
Это огромный сигнал тревоги для всех блокчейн-разработчиков и крупных бирж, включая Binance: проверьте свою инфраструктуру бэкенд-безопасности, пока следующий эксплойтер не проявил еще больше креативности! 💻💥
Что должны делать умные трейдеры? 🛠️
📌 Держите оборону: не вкладывайте все средства в одну биржу.
🛡️ Диверсифицируйте активы: распределяйте портфель по надежным токенам, чтобы снизить потенциальные риски платформы.
Отказ от ответственности: это личное мнение, не финансовый совет.
👇 Нажмите и торгуйте ниже, чтобы поддержать меня:
💰 $BNB
| 💰 $BTC
| 💰 $ETH
📌 Реферальный код: VINHTOCDO
🔗 Присоединяйтесь к Binance: https://www.binance.com/register?ref=VINHTOCDO
#BitgetBreach #CryptoSecurity #BackendHacks #VINHTOCDO #TradingSafety #CryptoNews
2
94
·
--
Bitget раскрывает инцидент с безопасностью на $351,6 млн
Bitget сообщает, что 24 сентября 2026 года в 18:31 UTC система безопасности обнаружила несанкционированный перевод с участием ряда hot-кошельков.
🔹 Общее затронутое количество активов: около $351,6 млн
🔹 Холодные кошельки Bitget и большинство активов платформы остаются в безопасности
🔹 Bitget заявляет, что средства пользователей остаются защищёнными
🔹 Инцидент покрывается Фондом защиты пользователей Bitget, который в настоящее время превышает $464 млн
🔹 Команда безопасности Bitget активировала процедуры реагирования на инциденты и провела полное расследование
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
{future}(BABYUSDT)
$BTC
{future}(BTCUSDT)
Bitget раскрывает инцидент с безопасностью на $351,6 млн
Bitget сообщает, что 24 сентября 2026 года в 18:31 UTC система безопасности обнаружила несанкционированный перевод с участием ряда hot-кошельков.
🔹 Общее затронутое количество активов: около $351,6 млн
🔹 Холодные кошельки Bitget и большинство активов платформы остаются в безопасности
🔹 Bitget заявляет, что средства пользователей остаются защищёнными
🔹 Инцидент покрывается Фондом защиты пользователей Bitget, который в настоящее время превышает $464 млн
🔹 Команда безопасности Bitget активировала процедуры реагирования на инциденты и провела полное расследование
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
Bitget сообщает, что 24 сентября 2026 года в 18:31 UTC система безопасности обнаружила несанкционированный перевод с участием ряда hot-кошельков.
🔹 Общее затронутое количество активов: около $351,6 млн
🔹 Холодные кошельки Bitget и большинство активов платформы остаются в безопасности
🔹 Bitget заявляет, что средства пользователей остаются защищёнными
🔹 Инцидент покрывается Фондом защиты пользователей Bitget, который в настоящее время превышает $464 млн
🔹 Команда безопасности Bitget активировала процедуры реагирования на инциденты и провела полное расследование
#Bitge #Crypto #Binance #Bitcoin .#BitgetBreachForgedRequestsNotStolenKeys
$BABY
$BTC
491
·
--
Bitget подвергся взлому на сумму более $350M на своих горячих кошельках!!😵
Безопасность бирж снова оказалась в центре дискуссии. Bitget сообщила о критической уязвимости в своих внутренних системах авторизации, которая скомпрометировала несколько горячих кошельков.
Было зафиксировано несколько несанкционированных переводов после вмешательства во внутреннюю систему авторизации.
Около 351,6 млн долларов было выведено в различных активах ($ETH $USDT, $USDC, $BNB $AVAX и $XAUT); затем средства начали быстро перебрасывать и смешивать в блокчейне.
Руководство Bitget подтвердило, что холодные резервы (cold wallets) не были затронуты. Кроме того, они объявили, что потери будут покрыты на 100% за счет их Фонда защиты пользователей (оценивается в ~$464M).
Было приостановлено снятие средств в качестве превентивной меры, пока завершается форензическая аудиторская проверка, однако торговые операции и депозиты продолжают работать.
Аналитики on-chain и источники, связанные с расследованием, указывают на возможные продвинутые группы международной киберпреступности (с похожими паттернами, как при атаках северокорейского типа). Ожидается подробный технический отчет в ближайшие часы.
События подобного рода напоминают о важности золотого правила в крипто: "Не твои ключи — не твои крипто". Вы оставляете свои средства на CEX или переводите прибыль напрямую в холодный кошелек?
Я читаю ваши комментарии и помните: не сжигайте свои аккаунты, пожалуйста!
Люблю вас❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Bitget подвергся взлому на сумму более $350M на своих горячих кошельках!!😵
Безопасность бирж снова оказалась в центре дискуссии. Bitget сообщила о критической уязвимости в своих внутренних системах авторизации, которая скомпрометировала несколько горячих кошельков.
Было зафиксировано несколько несанкционированных переводов после вмешательства во внутреннюю систему авторизации.
Около 351,6 млн долларов было выведено в различных активах ($ETH $USDT, $USDC, $BNB $AVAX и $XAUT); затем средства начали быстро перебрасывать и смешивать в блокчейне.
Руководство Bitget подтвердило, что холодные резервы (cold wallets) не были затронуты. Кроме того, они объявили, что потери будут покрыты на 100% за счет их Фонда защиты пользователей (оценивается в ~$464M).
Было приостановлено снятие средств в качестве превентивной меры, пока завершается форензическая аудиторская проверка, однако торговые операции и депозиты продолжают работать.
Аналитики on-chain и источники, связанные с расследованием, указывают на возможные продвинутые группы международной киберпреступности (с похожими паттернами, как при атаках северокорейского типа). Ожидается подробный технический отчет в ближайшие часы.
События подобного рода напоминают о важности золотого правила в крипто: "Не твои ключи — не твои крипто". Вы оставляете свои средства на CEX или переводите прибыль напрямую в холодный кошелек?
Я читаю ваши комментарии и помните: не сжигайте свои аккаунты, пожалуйста!
Люблю вас❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
Безопасность бирж снова оказалась в центре дискуссии. Bitget сообщила о критической уязвимости в своих внутренних системах авторизации, которая скомпрометировала несколько горячих кошельков.
Было зафиксировано несколько несанкционированных переводов после вмешательства во внутреннюю систему авторизации.
Около 351,6 млн долларов было выведено в различных активах ($ETH $USDT, $USDC, $BNB $AVAX и $XAUT); затем средства начали быстро перебрасывать и смешивать в блокчейне.
Руководство Bitget подтвердило, что холодные резервы (cold wallets) не были затронуты. Кроме того, они объявили, что потери будут покрыты на 100% за счет их Фонда защиты пользователей (оценивается в ~$464M).
Было приостановлено снятие средств в качестве превентивной меры, пока завершается форензическая аудиторская проверка, однако торговые операции и депозиты продолжают работать.
Аналитики on-chain и источники, связанные с расследованием, указывают на возможные продвинутые группы международной киберпреступности (с похожими паттернами, как при атаках северокорейского типа). Ожидается подробный технический отчет в ближайшие часы.
События подобного рода напоминают о важности золотого правила в крипто: "Не твои ключи — не твои крипто". Вы оставляете свои средства на CEX или переводите прибыль напрямую в холодный кошелек?
Я читаю ваши комментарии и помните: не сжигайте свои аккаунты, пожалуйста!
Люблю вас❤️
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #Web3Revolution #CyberSecurity
2
2
873
#bitgetbreachforgedrequestsnotstolenkeys
Взлом дома Betget: поддельные запросы на переводы, нет похищенных приватных ключей
Betget подтвердила, что произошёл крупный инцидент безопасности, связанный примерно с 351,6 млн долларов затронутых средств.
Но есть ключевой момент:
Согласно сообщениям, злоумышленники не похищали приватные ключи Betget.
Вместо этого генеральный директор Betget, Джейси Чен, заявила, что атакующие взломали систему бэкенд-кошелька (backend wallet-service) и использовали этот доступ для фальсификации информации о переводах и выполнения операции авторизации/подписи.
Ключевые факты
• Затронуто примерно 351,6 млн долларов средств
• Инцидент зафиксирован в 18:31 по всемирному координированному времени 24 сентября
• Пострадали части инфраструктуры горячих и тёплых кошельков Betget (hot и warm)
• Betget утверждает, что холодные кошельки остались в безопасности
• Операции вывода средств временно приостановлены во время проверки безопасности
• Депозиты и трейдинг продолжали работать
• Betget сообщает, что её фонд защиты пользователей включает более 464 млн долларов и покрывает заявленную потерю
Почему это важно
Этот инцидент подчёркивает важную угрозу для безопасности бирж: одной лишь защиты приватных ключей недостаточно.
Для трейдеров вывод простой:
Безопасность биржи — это целая система, а не только проблема приватных ключей.
Инцидент всё ещё развивается, поэтому по мере продвижения расследования могут измениться некоторые дополнительные детали.
Пожалуйста, следите за обновлениями
$QI $PHA $ARK
#bitgetbreachforgedrequestsnotstolenkeys
Взлом дома Betget: поддельные запросы на переводы, нет похищенных приватных ключей
Betget подтвердила, что произошёл крупный инцидент безопасности, связанный примерно с 351,6 млн долларов затронутых средств.
Но есть ключевой момент:
Согласно сообщениям, злоумышленники не похищали приватные ключи Betget.
Вместо этого генеральный директор Betget, Джейси Чен, заявила, что атакующие взломали систему бэкенд-кошелька (backend wallet-service) и использовали этот доступ для фальсификации информации о переводах и выполнения операции авторизации/подписи.
Ключевые факты
• Затронуто примерно 351,6 млн долларов средств
• Инцидент зафиксирован в 18:31 по всемирному координированному времени 24 сентября
• Пострадали части инфраструктуры горячих и тёплых кошельков Betget (hot и warm)
• Betget утверждает, что холодные кошельки остались в безопасности
• Операции вывода средств временно приостановлены во время проверки безопасности
• Депозиты и трейдинг продолжали работать
• Betget сообщает, что её фонд защиты пользователей включает более 464 млн долларов и покрывает заявленную потерю
Почему это важно
Этот инцидент подчёркивает важную угрозу для безопасности бирж: одной лишь защиты приватных ключей недостаточно.
Для трейдеров вывод простой:
Безопасность биржи — это целая система, а не только проблема приватных ключей.
Инцидент всё ещё развивается, поэтому по мере продвижения расследования могут измениться некоторые дополнительные детали.
Пожалуйста, следите за обновлениями
$QI $PHA $ARK
Взлом дома Betget: поддельные запросы на переводы, нет похищенных приватных ключей
Betget подтвердила, что произошёл крупный инцидент безопасности, связанный примерно с 351,6 млн долларов затронутых средств.
Но есть ключевой момент:
Согласно сообщениям, злоумышленники не похищали приватные ключи Betget.
Вместо этого генеральный директор Betget, Джейси Чен, заявила, что атакующие взломали систему бэкенд-кошелька (backend wallet-service) и использовали этот доступ для фальсификации информации о переводах и выполнения операции авторизации/подписи.
Ключевые факты
• Затронуто примерно 351,6 млн долларов средств
• Инцидент зафиксирован в 18:31 по всемирному координированному времени 24 сентября
• Пострадали части инфраструктуры горячих и тёплых кошельков Betget (hot и warm)
• Betget утверждает, что холодные кошельки остались в безопасности
• Операции вывода средств временно приостановлены во время проверки безопасности
• Депозиты и трейдинг продолжали работать
• Betget сообщает, что её фонд защиты пользователей включает более 464 млн долларов и покрывает заявленную потерю
Почему это важно
Этот инцидент подчёркивает важную угрозу для безопасности бирж: одной лишь защиты приватных ключей недостаточно.
Для трейдеров вывод простой:
Безопасность биржи — это целая система, а не только проблема приватных ключей.
Инцидент всё ещё развивается, поэтому по мере продвижения расследования могут измениться некоторые дополнительные детали.
Пожалуйста, следите за обновлениями
$QI $PHA $ARK
4
11.9k
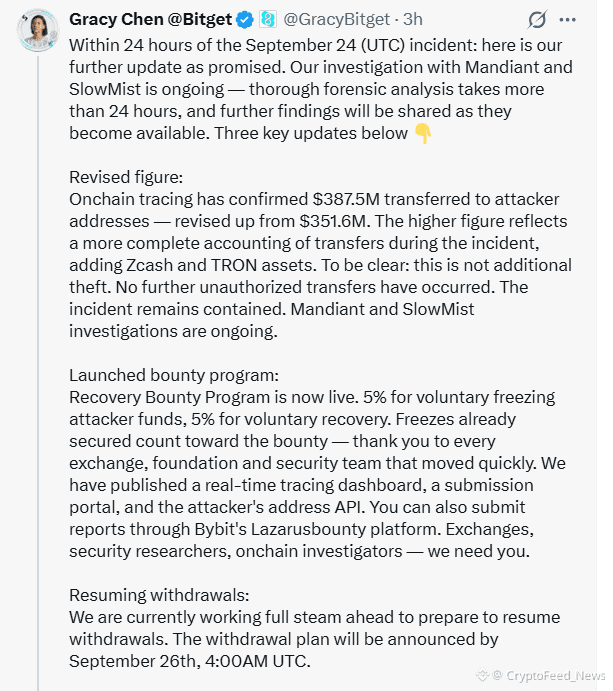
#BitgetBreachForgedRequestsNotStolenKeys Ссылается на крупный инцидент в области безопасности 24 сентября 2026 года, когда криптобиржа Bitget подверглась взлому, в результате чего, по оценкам, несанкционированные переводы составили от 351,6 млн до 387,5 млн долларов.
#BitgetBreachForgedRequestsNotStolenKeys Ссылается на крупный инцидент в области безопасности 24 сентября 2026 года, когда криптобиржа Bitget подверглась взлому, в результате чего, по оценкам, несанкционированные переводы составили от 351,6 млн до 387,5 млн долларов.
1
79
🚨#Bitget заявляет, что злоумышленник скомпрометировал часть инфраструктуры горячего/холодного (hot/warm) кошелька, из‑за чего произошли несанкционированные переводы на сумму, оцениваемую в $351,6 млн.
🔒 Холодные кошельки: безопасны, по данным Bitget
💰 Балансы пользователей: предположительно не затронуты
🛡️ Фонд защиты: $464 млн+
⛔ Вывод средств: приостановлены
✅ Торговля & пополнение: по‑прежнему доступны
По версии атакующих, они скомпрометировали бэкенд‑систему и подменили данные транзакций, чтобы обойти авторизацию. Bitget утверждает, что приватные ключи не были скомпрометированы, а инцидент локализован.
Исследователи блокчейна ранее выявляли около $183 млн в подозрительных переводах, из‑за чего возникло расхождение с оценкой Bitget в $351,6 млн.
На новости BGB упал почти на 3%. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🚨#Bitget заявляет, что злоумышленник скомпрометировал часть инфраструктуры горячего/холодного (hot/warm) кошелька, из‑за чего произошли несанкционированные переводы на сумму, оцениваемую в $351,6 млн.
🔒 Холодные кошельки: безопасны, по данным Bitget
💰 Балансы пользователей: предположительно не затронуты
🛡️ Фонд защиты: $464 млн+
⛔ Вывод средств: приостановлены
✅ Торговля & пополнение: по‑прежнему доступны
По версии атакующих, они скомпрометировали бэкенд‑систему и подменили данные транзакций, чтобы обойти авторизацию. Bitget утверждает, что приватные ключи не были скомпрометированы, а инцидент локализован.
Исследователи блокчейна ранее выявляли около $183 млн в подозрительных переводах, из‑за чего возникло расхождение с оценкой Bitget в $351,6 млн.
На новости BGB упал почти на 3%. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
🔒 Холодные кошельки: безопасны, по данным Bitget
💰 Балансы пользователей: предположительно не затронуты
🛡️ Фонд защиты: $464 млн+
⛔ Вывод средств: приостановлены
✅ Торговля & пополнение: по‑прежнему доступны
По версии атакующих, они скомпрометировали бэкенд‑систему и подменили данные транзакций, чтобы обойти авторизацию. Bitget утверждает, что приватные ключи не были скомпрометированы, а инцидент локализован.
Исследователи блокчейна ранее выявляли около $183 млн в подозрительных переводах, из‑за чего возникло расхождение с оценкой Bitget в $351,6 млн.
На новости BGB упал почти на 3%. $ETH 👀
#BitgetBreachForgedRequestsNotStolenKeys #BitgetSays$352MAffectedInHack #Write2Earn
365
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 144,974
328 обсуждают
2
#fomcотслеживание
Просмотров: 120,184
588 обсуждают
3
#USPPIMissMayEaseBTCPressure
Просмотров: 95,985
1,206 обсуждают
4
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
Просмотров: 705
17 обсуждают
5
#BitcoinCoreDisclosesTorTrafficVulnerability
Просмотров: 44,941
698 обсуждают
6
#WhatWillDriveCryptoandStocks’NextRebound?
Просмотров: 233,809
1,909 обсуждают
7
#BitcoinBreaksBelow200WeekMovingAverage
Просмотров: 94,289
732 обсуждают
8
#SpaceXTeslaMergerTalksWouldCombine30220BTC
Просмотров: 29,084
427 обсуждают
9
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
Просмотров: 87,948
864 обсуждают
10
#USCryptoETFsLose$1.48BInFiveDays
Просмотров: 3,875
59 обсуждают