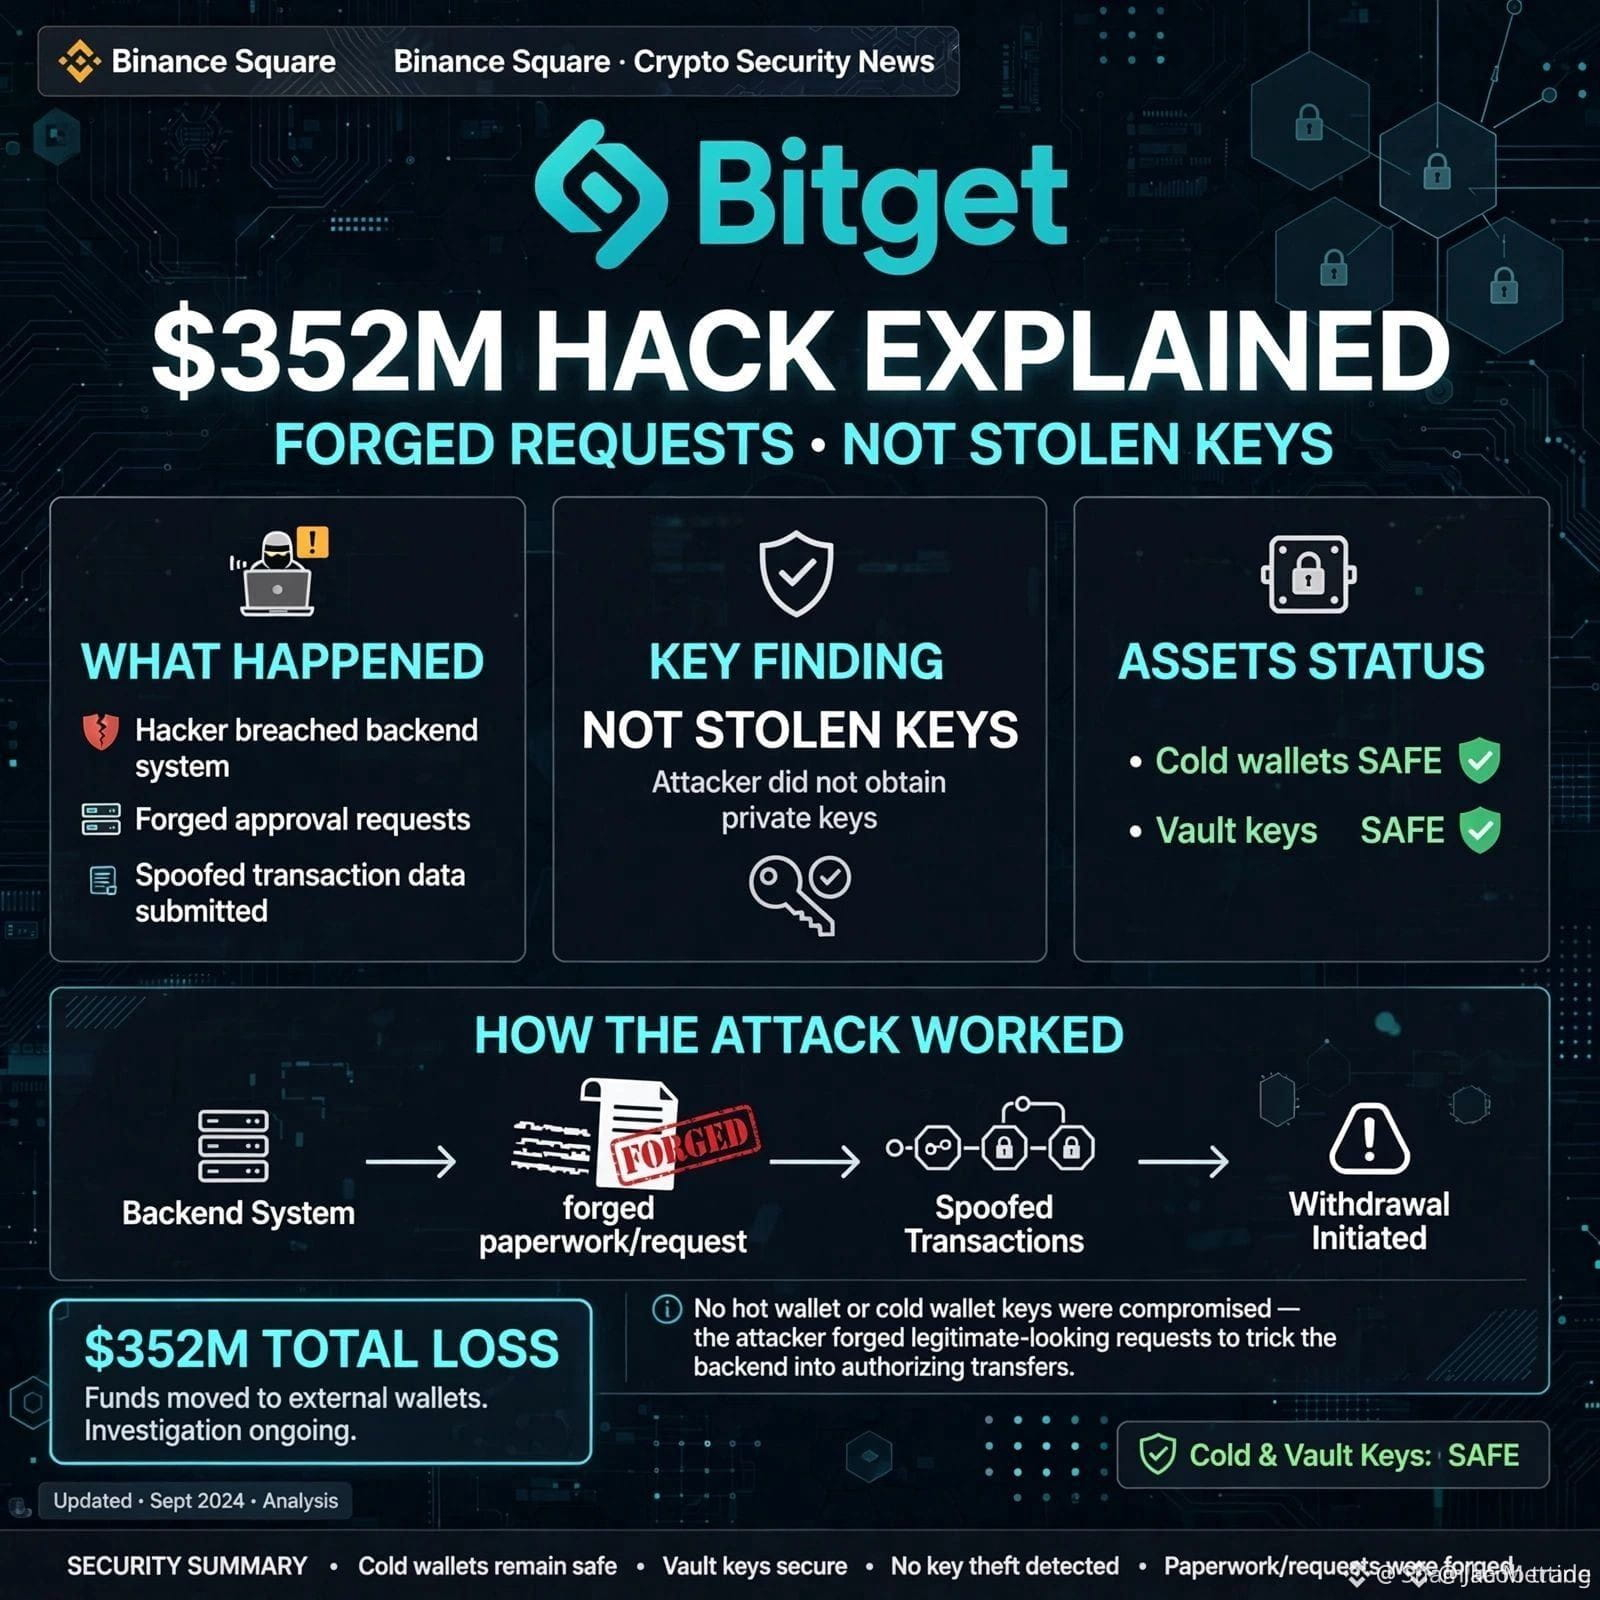
🚨 Подробности о компрометации Bitget на сумму 352 миллиона долларов: поддельные запросы, а не украденные ключи!
Все паникуют из-за приватных ключей. Но CEO Bitget, Грейси Чен, подтвердила кое-что ещё более тревожное.
Что на самом деле произошло:
❌ Приватные ключи (cold, hot и warm, хранящиеся в защищённых хранилищах) не были украдены
❌ Запросы пользователей на вывод не были подделаны
✅ Атакующие скомпрометировали жизненно важную, критически важную для бэкэнда систему «за кулисами»
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перевода 351,6 миллиона долларов
Представьте ситуацию так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здание; кто-то просто создал поддельные официальные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC 24 сентября
Cold-кошельки защищены
Фонд защиты пользователей в размере 464 миллионов долларов покроет стоимость потерь
CEO связывает атаку с подключениями из Северной Кореи по данным, полученным из IP-адресов
И вы как думаете: должны ли платформы CEX сделать свой бэкэнд открытым исходным кодом?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK
Все паникуют из-за приватных ключей. Но CEO Bitget, Грейси Чен, подтвердила кое-что ещё более тревожное.
Что на самом деле произошло:
❌ Приватные ключи (cold, hot и warm, хранящиеся в защищённых хранилищах) не были украдены
❌ Запросы пользователей на вывод не были подделаны
✅ Атакующие скомпрометировали жизненно важную, критически важную для бэкэнда систему «за кулисами»
✅ Они подделали данные транзакций
✅ Они запустили процесс авторизации Bitget для перевода 351,6 миллиона долларов
Представьте ситуацию так: «Они не вскрыли сейф — они подделали документы». Ключи от сейфа никогда не покидали здание; кто-то просто создал поддельные официальные квитанции.
Текущая ситуация:
Обнаружено в 18:31 UTC 24 сентября
Cold-кошельки защищены
Фонд защиты пользователей в размере 464 миллионов долларов покроет стоимость потерь
CEO связывает атаку с подключениями из Северной Кореи по данным, полученным из IP-адресов
И вы как думаете: должны ли платформы CEX сделать свой бэкэнд открытым исходным кодом?
#BitgetBreachForgedRequestsNotStolenKeys #BinanceSquare #CryptoNews #Cybersecurity
$PHA
$BTW
$ARK