
#bitcoincore
bitcoincore
Просмотров: 19,296
151 обсуждают
Популярные
Новые

·
--
Статья
См. перевод
Bitcoin Core 披露 Tor 权限漏洞:影响节点配置,不等于 BTC 共识被攻破Bitcoin Core 披露 Tor 权限漏洞:影响节点配置,不等于 BTC 共识被攻破
Binance Square 地区趋势页的公开快照里,“Bitcoin Core 披露 Tor 流量漏洞”显示约 433 人讨论。这个数字只是页面可见讨论数,不是全站统计;但话题值得看,因为它把“节点软件风险”和“BTC 价格风险”放在了同一张桌上。
先说结论:Bitcoin Core 官方披露的 CVE-2025-62860 是中等级别、配置相关的入站 Tor 权限错误,不是 BTC 共识层被攻破,也不是持有 BTC 的用户凭空少了币。官方公告称,某些版本在使用非默认 `-whitelist`、且 Tor 守护进程地址命中白名单范围时,可能把入站 Tor 连接错误地当成可信连接,解除部分 DoS 限制和隐私泄露缓解措施;没有设置该非默认选项的节点不受影响。
官方修复已进入 Bitcoin Core 28.3、29.2、30.0 及更高版本,公开披露时间是 11 月 10 日。相关入口:Bitcoin Core 官方公告 https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62860/ 。因此,普通持币者更应该关心自己使用的钱包、节点或服务商是否已升级,而不是看到“Tor 漏洞”就把它理解成 BTC 网络已经失守。
同日还有两个已修复问题:一个可能让恶意对等节点拖慢区块处理,另一个在特定重组场景下让受影响矿工节点无法创建有效区块模板。Bitcoin Core 的安全汇总页把它们分别列为 CVE-2025-62859 和 CVE-2025-62861:https://bitcoincore.org/en/security-advisories/ 。这说明软件维护仍然重要,但“存在漏洞”与“主网共识被改变”之间,必须保留技术边界。
行情方面,北京时间约 16:12,Binance 公开接口显示 BTC/USDT 现货约 63,995.12 USDT,24 小时跌 4.860%,报价成交额约 25.43 亿 USDT;BTCUSDT 永续约 63,969.90 USDT,24 小时跌 4.824%,报价成交额约 219.39 亿 USDT。永续标记价约 63,969.80 USDT,资金费率约 +0.002431%/结算周期,未平仓量约 98,160 BTC。现货成交额、永续成交额、资金费率和 OI 各自代表不同东西,不能拼成“漏洞导致下跌”的因果链。
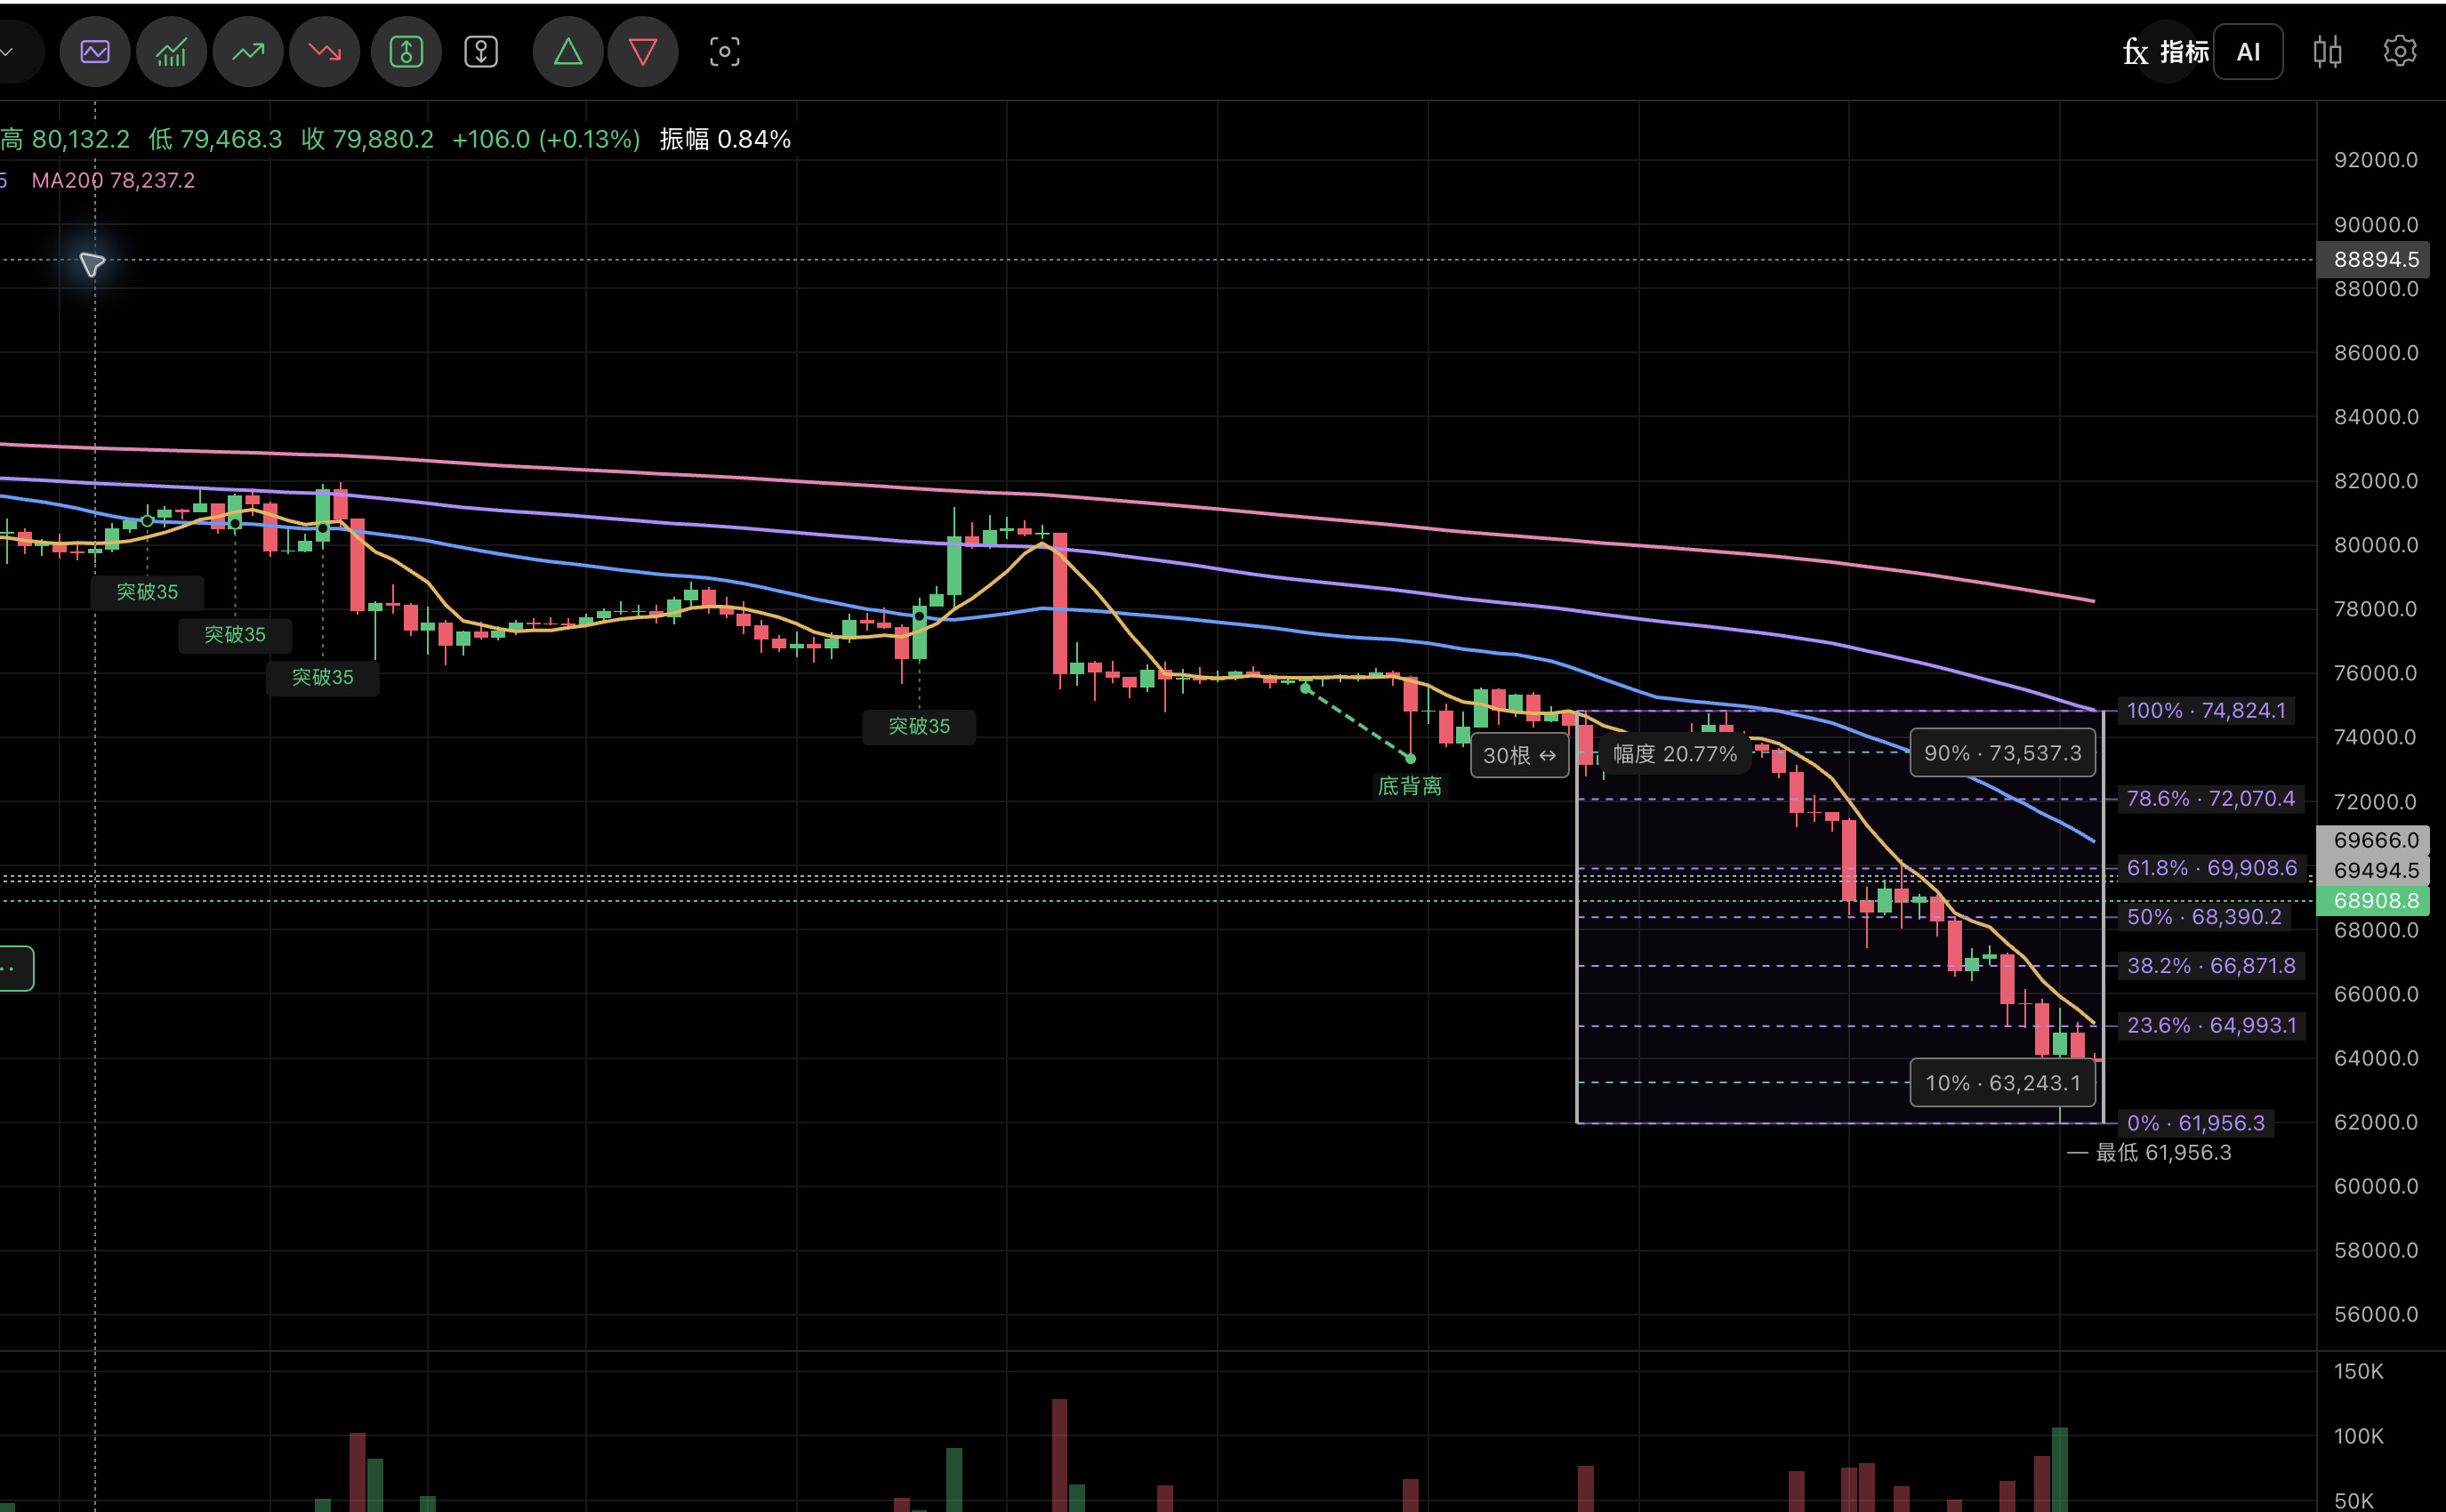
如果只看这张 BTCUSDT 4 小时图,价格仍处在明显的下行结构里,右侧自动价格轴显示近期低点约 61,956 附近;这只是图表观察,不替代接口数据,也不能单独证明安全事件影响了价格。现货入口:BTC/USDT 现货 https://www.binance.com/en/trade/BTC_USDT 。合约入口:BTCUSDT 永续 https://www.binance.com/en/futures/BTCUSDT 。
我的判断是:短线先把它当作“节点运营风险提示”,而不是交易方向信号。只有当后续出现可验证的未修复节点遭受现实攻击、矿工出块异常、交易确认异常,或交易所现货与永续出现明显结构性分化时,安全叙事才可能升级为市场定价因素。在那之前,BTC 的下跌应先按宏观、流动性和杠杆重新定价来观察,别把一个已修复、且需要特定配置才能触发的问题夸大成网络崩溃。
风险说明:本文为信息整理与观察,不构成投资建议。软件漏洞的影响取决于版本、运行参数和部署方式;行情、资金费率和未平仓量均为北京时间约 16:12 的盘中截面,可能快速变化。若 Bitcoin Core 发布新的未修复高危公告,或主网出现可验证的攻击/出块异常,以上判断失效。
来源:
https://www.binance.com/en-IN/square/trends
https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62860/
https://bitcoincore.org/en/security-advisories/
https://api.binance.com/api/v3/ticker/24hr?symbol=BTCUSDT
https://fapi.binance.com/fapi/v1/ticker/24hr?symbol=BTCUSDT
#BitcoinCore #Tor #比特币安全
$BTC
Bitcoin Core 披露 Tor 权限漏洞:影响节点配置,不等于 BTC 共识被攻破
Bitcoin Core 披露 Tor 权限漏洞:影响节点配置,不等于 BTC 共识被攻破
Binance Square 地区趋势页的公开快照里,“Bitcoin Core 披露 Tor 流量漏洞”显示约 433 人讨论。这个数字只是页面可见讨论数,不是全站统计;但话题值得看,因为它把“节点软件风险”和“BTC 价格风险”放在了同一张桌上。
先说结论:Bitcoin Core 官方披露的 CVE-2025-62860 是中等级别、配置相关的入站 Tor 权限错误,不是 BTC 共识层被攻破,也不是持有 BTC 的用户凭空少了币。官方公告称,某些版本在使用非默认 `-whitelist`、且 Tor 守护进程地址命中白名单范围时,可能把入站 Tor 连接错误地当成可信连接,解除部分 DoS 限制和隐私泄露缓解措施;没有设置该非默认选项的节点不受影响。
官方修复已进入 Bitcoin Core 28.3、29.2、30.0 及更高版本,公开披露时间是 11 月 10 日。相关入口:Bitcoin Core 官方公告 https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62860/ 。因此,普通持币者更应该关心自己使用的钱包、节点或服务商是否已升级,而不是看到“Tor 漏洞”就把它理解成 BTC 网络已经失守。
同日还有两个已修复问题:一个可能让恶意对等节点拖慢区块处理,另一个在特定重组场景下让受影响矿工节点无法创建有效区块模板。Bitcoin Core 的安全汇总页把它们分别列为 CVE-2025-62859 和 CVE-2025-62861:https://bitcoincore.org/en/security-advisories/ 。这说明软件维护仍然重要,但“存在漏洞”与“主网共识被改变”之间,必须保留技术边界。
行情方面,北京时间约 16:12,Binance 公开接口显示 BTC/USDT 现货约 63,995.12 USDT,24 小时跌 4.860%,报价成交额约 25.43 亿 USDT;BTCUSDT 永续约 63,969.90 USDT,24 小时跌 4.824%,报价成交额约 219.39 亿 USDT。永续标记价约 63,969.80 USDT,资金费率约 +0.002431%/结算周期,未平仓量约 98,160 BTC。现货成交额、永续成交额、资金费率和 OI 各自代表不同东西,不能拼成“漏洞导致下跌”的因果链。
如果只看这张 BTCUSDT 4 小时图,价格仍处在明显的下行结构里,右侧自动价格轴显示近期低点约 61,956 附近;这只是图表观察,不替代接口数据,也不能单独证明安全事件影响了价格。现货入口:BTC/USDT 现货 https://www.binance.com/en/trade/BTC_USDT 。合约入口:BTCUSDT 永续 https://www.binance.com/en/futures/BTCUSDT 。
我的判断是:短线先把它当作“节点运营风险提示”,而不是交易方向信号。只有当后续出现可验证的未修复节点遭受现实攻击、矿工出块异常、交易确认异常,或交易所现货与永续出现明显结构性分化时,安全叙事才可能升级为市场定价因素。在那之前,BTC 的下跌应先按宏观、流动性和杠杆重新定价来观察,别把一个已修复、且需要特定配置才能触发的问题夸大成网络崩溃。
风险说明:本文为信息整理与观察,不构成投资建议。软件漏洞的影响取决于版本、运行参数和部署方式;行情、资金费率和未平仓量均为北京时间约 16:12 的盘中截面,可能快速变化。若 Bitcoin Core 发布新的未修复高危公告,或主网出现可验证的攻击/出块异常,以上判断失效。
来源:
https://www.binance.com/en-IN/square/trends
https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62860/
https://bitcoincore.org/en/security-advisories/
https://api.binance.com/api/v3/ticker/24hr?symbol=BTCUSDT
https://fapi.binance.com/fapi/v1/ticker/24hr?symbol=BTCUSDT
#BitcoinCore #Tor #比特币安全
$BTC
Binance Square 地区趋势页的公开快照里,“Bitcoin Core 披露 Tor 流量漏洞”显示约 433 人讨论。这个数字只是页面可见讨论数,不是全站统计;但话题值得看,因为它把“节点软件风险”和“BTC 价格风险”放在了同一张桌上。
先说结论:Bitcoin Core 官方披露的 CVE-2025-62860 是中等级别、配置相关的入站 Tor 权限错误,不是 BTC 共识层被攻破,也不是持有 BTC 的用户凭空少了币。官方公告称,某些版本在使用非默认 `-whitelist`、且 Tor 守护进程地址命中白名单范围时,可能把入站 Tor 连接错误地当成可信连接,解除部分 DoS 限制和隐私泄露缓解措施;没有设置该非默认选项的节点不受影响。
官方修复已进入 Bitcoin Core 28.3、29.2、30.0 及更高版本,公开披露时间是 11 月 10 日。相关入口:Bitcoin Core 官方公告 https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62860/ 。因此,普通持币者更应该关心自己使用的钱包、节点或服务商是否已升级,而不是看到“Tor 漏洞”就把它理解成 BTC 网络已经失守。
同日还有两个已修复问题:一个可能让恶意对等节点拖慢区块处理,另一个在特定重组场景下让受影响矿工节点无法创建有效区块模板。Bitcoin Core 的安全汇总页把它们分别列为 CVE-2025-62859 和 CVE-2025-62861:https://bitcoincore.org/en/security-advisories/ 。这说明软件维护仍然重要,但“存在漏洞”与“主网共识被改变”之间,必须保留技术边界。
行情方面,北京时间约 16:12,Binance 公开接口显示 BTC/USDT 现货约 63,995.12 USDT,24 小时跌 4.860%,报价成交额约 25.43 亿 USDT;BTCUSDT 永续约 63,969.90 USDT,24 小时跌 4.824%,报价成交额约 219.39 亿 USDT。永续标记价约 63,969.80 USDT,资金费率约 +0.002431%/结算周期,未平仓量约 98,160 BTC。现货成交额、永续成交额、资金费率和 OI 各自代表不同东西,不能拼成“漏洞导致下跌”的因果链。
如果只看这张 BTCUSDT 4 小时图,价格仍处在明显的下行结构里,右侧自动价格轴显示近期低点约 61,956 附近;这只是图表观察,不替代接口数据,也不能单独证明安全事件影响了价格。现货入口:BTC/USDT 现货 https://www.binance.com/en/trade/BTC_USDT 。合约入口:BTCUSDT 永续 https://www.binance.com/en/futures/BTCUSDT 。
我的判断是:短线先把它当作“节点运营风险提示”,而不是交易方向信号。只有当后续出现可验证的未修复节点遭受现实攻击、矿工出块异常、交易确认异常,或交易所现货与永续出现明显结构性分化时,安全叙事才可能升级为市场定价因素。在那之前,BTC 的下跌应先按宏观、流动性和杠杆重新定价来观察,别把一个已修复、且需要特定配置才能触发的问题夸大成网络崩溃。
风险说明:本文为信息整理与观察,不构成投资建议。软件漏洞的影响取决于版本、运行参数和部署方式;行情、资金费率和未平仓量均为北京时间约 16:12 的盘中截面,可能快速变化。若 Bitcoin Core 发布新的未修复高危公告,或主网出现可验证的攻击/出块异常,以上判断失效。
来源:
https://www.binance.com/en-IN/square/trends
https://bitcoincore.org/en/2026/11/10/disclose-cve-2025-62860/
https://bitcoincore.org/en/security-advisories/
https://api.binance.com/api/v3/ticker/24hr?symbol=BTCUSDT
https://fapi.binance.com/fapi/v1/ticker/24hr?symbol=BTCUSDT
#BitcoinCore #Tor #比特币安全
$BTC
124
·
--
#bitcoincoredisclosestortrafficvulnerability
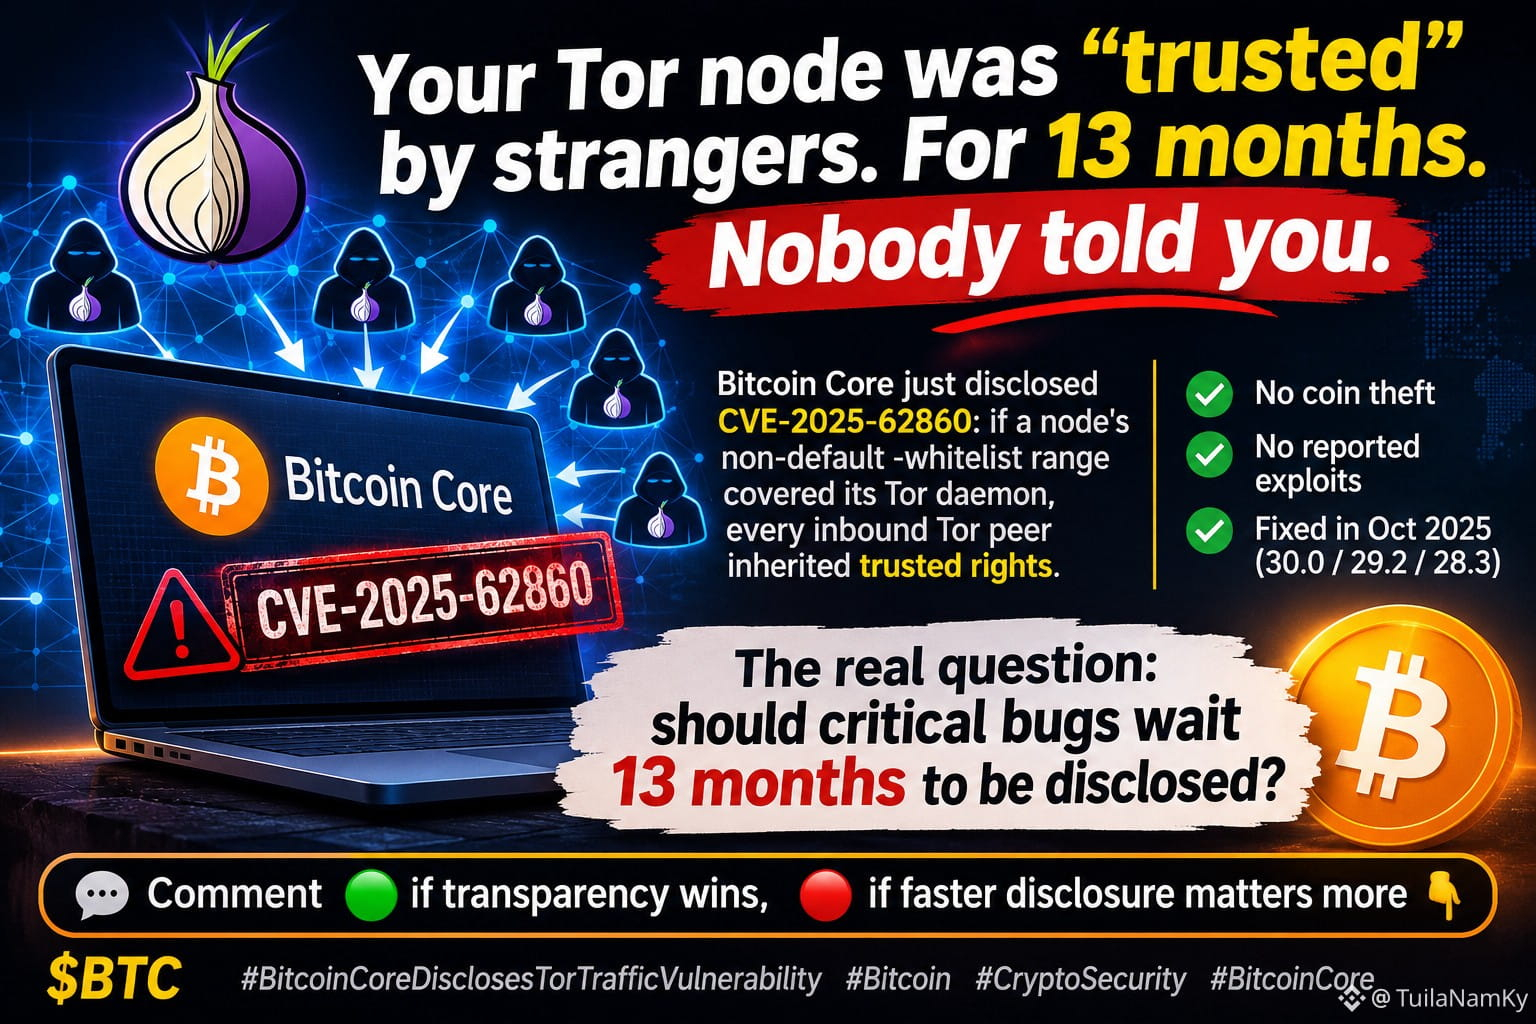
🧅 Незнакомцы считали ваш узел Tor «доверенным». На протяжении 13 месяцев. Вам никто не сообщил.
Bitcoin Core только что раскрыл CVE-2025-62860: если диапазон нестандартного параметра -whitelist узла охватывал его демон Tor, все входящие пиры Tor получали права доверенных узлов.
✅ Кражи монет не было
✅ Об эксплойтах не сообщалось
✅ Уязвимость исправлена в октябре 2025 года (30.0 / 29.2 / 28.3)
Главный вопрос: должны ли о критических ошибках сообщать только через 13 месяцев?
Оставьте 🟢 в комментариях, если важнее прозрачность, 🔴 — если важнее раскрывать информацию быстрее 👇
$BTC
{future}(BTCUSDT)
#Bitcoin #CryptoSecurity #BitcoinCore
#bitcoincoredisclosestortrafficvulnerability
🧅 Незнакомцы считали ваш узел Tor «доверенным». На протяжении 13 месяцев. Вам никто не сообщил.
Bitcoin Core только что раскрыл CVE-2025-62860: если диапазон нестандартного параметра -whitelist узла охватывал его демон Tor, все входящие пиры Tor получали права доверенных узлов.
✅ Кражи монет не было
✅ Об эксплойтах не сообщалось
✅ Уязвимость исправлена в октябре 2025 года (30.0 / 29.2 / 28.3)
Главный вопрос: должны ли о критических ошибках сообщать только через 13 месяцев?
Оставьте 🟢 в комментариях, если важнее прозрачность, 🔴 — если важнее раскрывать информацию быстрее 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
🧅 Незнакомцы считали ваш узел Tor «доверенным». На протяжении 13 месяцев. Вам никто не сообщил.
Bitcoin Core только что раскрыл CVE-2025-62860: если диапазон нестандартного параметра -whitelist узла охватывал его демон Tor, все входящие пиры Tor получали права доверенных узлов.
✅ Кражи монет не было
✅ Об эксплойтах не сообщалось
✅ Уязвимость исправлена в октябре 2025 года (30.0 / 29.2 / 28.3)
Главный вопрос: должны ли о критических ошибках сообщать только через 13 месяцев?
Оставьте 🟢 в комментариях, если важнее прозрачность, 🔴 — если важнее раскрывать информацию быстрее 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
SHERAZ FAHEEM 01:
Open communication from Bitcoin Core helps developers and users better understand potential network vulnerabilities.
2
167
·
--
#比特币Core披露Tor流量漏洞
Технологии простыми словами: что это за «уязвимость Tor»? Объясняем в одном предложении
$BTC Многие запаниковали, увидев новость «Bitcoin Core раскрыл уязвимость Tor». Не спешите — сначала разберём хронологию, а потом будем делать выводы.
Номер уязвимости — CVE-2025-62860. Суть проблемы в одном предложении: когда провайдер объединяет Bitcoin Core и Tor, входящий трафик Tor ошибочно принимается за «локальный». Если у вас включён параметр -whitelist и диапазон IP-адресов охватывает локальный прокси Tor, то незнакомцы извне, подключившиеся через Tor, получают права, которые вы предоставили «доверенным локальным узлам», а ограничения на спам и защиту конфиденциальности ослабляются.
Ключевые факты:
· Исправленные версии: 30.0 / 29.2 / 28.3, выпущены ещё в октябре 2025 года
· Публичное раскрытие: 10 ноября 2026 года — подробности обнародовали лишь спустя две недели после прекращения поддержки последней затронутой серии 29.x
· Узлы, на которых не включён параметр -whitelist, никогда не подвергались риску
Это не «новая уязвимость, появившаяся только сегодня», а плановое раскрытие спустя больше года после выпуска исправления. Публичное раскрытие ≠ новый риск. Не позволяйте заголовкам сбить вас с толку.
#BitcoinCore #安全
#比特币Core披露Tor流量漏洞
Технологии простыми словами: что это за «уязвимость Tor»? Объясняем в одном предложении
$BTC Многие запаниковали, увидев новость «Bitcoin Core раскрыл уязвимость Tor». Не спешите — сначала разберём хронологию, а потом будем делать выводы.
Номер уязвимости — CVE-2025-62860. Суть проблемы в одном предложении: когда провайдер объединяет Bitcoin Core и Tor, входящий трафик Tor ошибочно принимается за «локальный». Если у вас включён параметр -whitelist и диапазон IP-адресов охватывает локальный прокси Tor, то незнакомцы извне, подключившиеся через Tor, получают права, которые вы предоставили «доверенным локальным узлам», а ограничения на спам и защиту конфиденциальности ослабляются.
Ключевые факты:
· Исправленные версии: 30.0 / 29.2 / 28.3, выпущены ещё в октябре 2025 года
· Публичное раскрытие: 10 ноября 2026 года — подробности обнародовали лишь спустя две недели после прекращения поддержки последней затронутой серии 29.x
· Узлы, на которых не включён параметр -whitelist, никогда не подвергались риску
Это не «новая уязвимость, появившаяся только сегодня», а плановое раскрытие спустя больше года после выпуска исправления. Публичное раскрытие ≠ новый риск. Не позволяйте заголовкам сбить вас с толку.
#BitcoinCore #安全
Технологии простыми словами: что это за «уязвимость Tor»? Объясняем в одном предложении
$BTC Многие запаниковали, увидев новость «Bitcoin Core раскрыл уязвимость Tor». Не спешите — сначала разберём хронологию, а потом будем делать выводы.
Номер уязвимости — CVE-2025-62860. Суть проблемы в одном предложении: когда провайдер объединяет Bitcoin Core и Tor, входящий трафик Tor ошибочно принимается за «локальный». Если у вас включён параметр -whitelist и диапазон IP-адресов охватывает локальный прокси Tor, то незнакомцы извне, подключившиеся через Tor, получают права, которые вы предоставили «доверенным локальным узлам», а ограничения на спам и защиту конфиденциальности ослабляются.
Ключевые факты:
· Исправленные версии: 30.0 / 29.2 / 28.3, выпущены ещё в октябре 2025 года
· Публичное раскрытие: 10 ноября 2026 года — подробности обнародовали лишь спустя две недели после прекращения поддержки последней затронутой серии 29.x
· Узлы, на которых не включён параметр -whitelist, никогда не подвергались риску
Это не «новая уязвимость, появившаяся только сегодня», а плановое раскрытие спустя больше года после выпуска исправления. Публичное раскрытие ≠ новый риск. Не позволяйте заголовкам сбить вас с толку.
#BitcoinCore #安全
225
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability Не паникуйте из-за новости об ошибке Tor. Настоящая история — о «задержке», а не об «опасности». 🧅
Bitcoin Core раскрыл информацию о 3 исправленных уязвимостях. «Тысячи» доступных узлов основной сети добавляли входящие Tor-подключения в белый список, из-за чего отключались некоторые ограничения DoS-атак и меры защиты конфиденциальности. Узлы, на которых эта нестандартная настройка не была включена, не были затронуты. (theblock)
Что происходило на самом деле:
✅ Исправление появилось в Bitcoin Core 30.0 (10 октября 2025 года) и 29.2 (14 октября 2025 года). Поддержка последней уязвимой версии завершилась 27 октября 2026 года.
✅ Проект сначала выпускает исправление, а подробности уязвимости раскрывает позже.
⚠️ Это не проблема правил консенсуса. Риск касался конфиденциальности и надёжности узлов, а не монет или протокола Bitcoin. (theblock) (cryptovalleyjournal)
Мой анализ: это хрестоматийный пример «ответственного раскрытия информации». Сначала выпускают патч, затем дают пользователям время обновиться и только после этого публикуют предупреждение. В этом и сила открытого исходного кода: ошибку обнаруживают, исправляют, а потом вся информация становится общедоступной. Но есть и урок: операторам, которые используют старые версии узлов, теперь следует обновиться.
(Не финансовый совет. Проводите собственное исследование.)
Вы сами запускаете свой узел или доверяете бирже/кастодиану? Почему? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
#BitcoinCoreDisclosesTorTrafficVulnerability Не паникуйте из-за новости об ошибке Tor. Настоящая история — о «задержке», а не об «опасности». 🧅
Bitcoin Core раскрыл информацию о 3 исправленных уязвимостях. «Тысячи» доступных узлов основной сети добавляли входящие Tor-подключения в белый список, из-за чего отключались некоторые ограничения DoS-атак и меры защиты конфиденциальности. Узлы, на которых эта нестандартная настройка не была включена, не были затронуты. (theblock)
Что происходило на самом деле:
✅ Исправление появилось в Bitcoin Core 30.0 (10 октября 2025 года) и 29.2 (14 октября 2025 года). Поддержка последней уязвимой версии завершилась 27 октября 2026 года.
✅ Проект сначала выпускает исправление, а подробности уязвимости раскрывает позже.
⚠️ Это не проблема правил консенсуса. Риск касался конфиденциальности и надёжности узлов, а не монет или протокола Bitcoin. (theblock) (cryptovalleyjournal)
Мой анализ: это хрестоматийный пример «ответственного раскрытия информации». Сначала выпускают патч, затем дают пользователям время обновиться и только после этого публикуют предупреждение. В этом и сила открытого исходного кода: ошибку обнаруживают, исправляют, а потом вся информация становится общедоступной. Но есть и урок: операторам, которые используют старые версии узлов, теперь следует обновиться.
(Не финансовый совет. Проводите собственное исследование.)
Вы сами запускаете свой узел или доверяете бирже/кастодиану? Почему? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
Bitcoin Core раскрыл информацию о 3 исправленных уязвимостях. «Тысячи» доступных узлов основной сети добавляли входящие Tor-подключения в белый список, из-за чего отключались некоторые ограничения DoS-атак и меры защиты конфиденциальности. Узлы, на которых эта нестандартная настройка не была включена, не были затронуты. (theblock)
Что происходило на самом деле:
✅ Исправление появилось в Bitcoin Core 30.0 (10 октября 2025 года) и 29.2 (14 октября 2025 года). Поддержка последней уязвимой версии завершилась 27 октября 2026 года.
✅ Проект сначала выпускает исправление, а подробности уязвимости раскрывает позже.
⚠️ Это не проблема правил консенсуса. Риск касался конфиденциальности и надёжности узлов, а не монет или протокола Bitcoin. (theblock) (cryptovalleyjournal)
Мой анализ: это хрестоматийный пример «ответственного раскрытия информации». Сначала выпускают патч, затем дают пользователям время обновиться и только после этого публикуют предупреждение. В этом и сила открытого исходного кода: ошибку обнаруживают, исправляют, а потом вся информация становится общедоступной. Но есть и урок: операторам, которые используют старые версии узлов, теперь следует обновиться.
(Не финансовый совет. Проводите собственное исследование.)
Вы сами запускаете свой узел или доверяете бирже/кастодиану? Почему? 👇
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin❗ #Tor #BitcoinCore
9
·
--
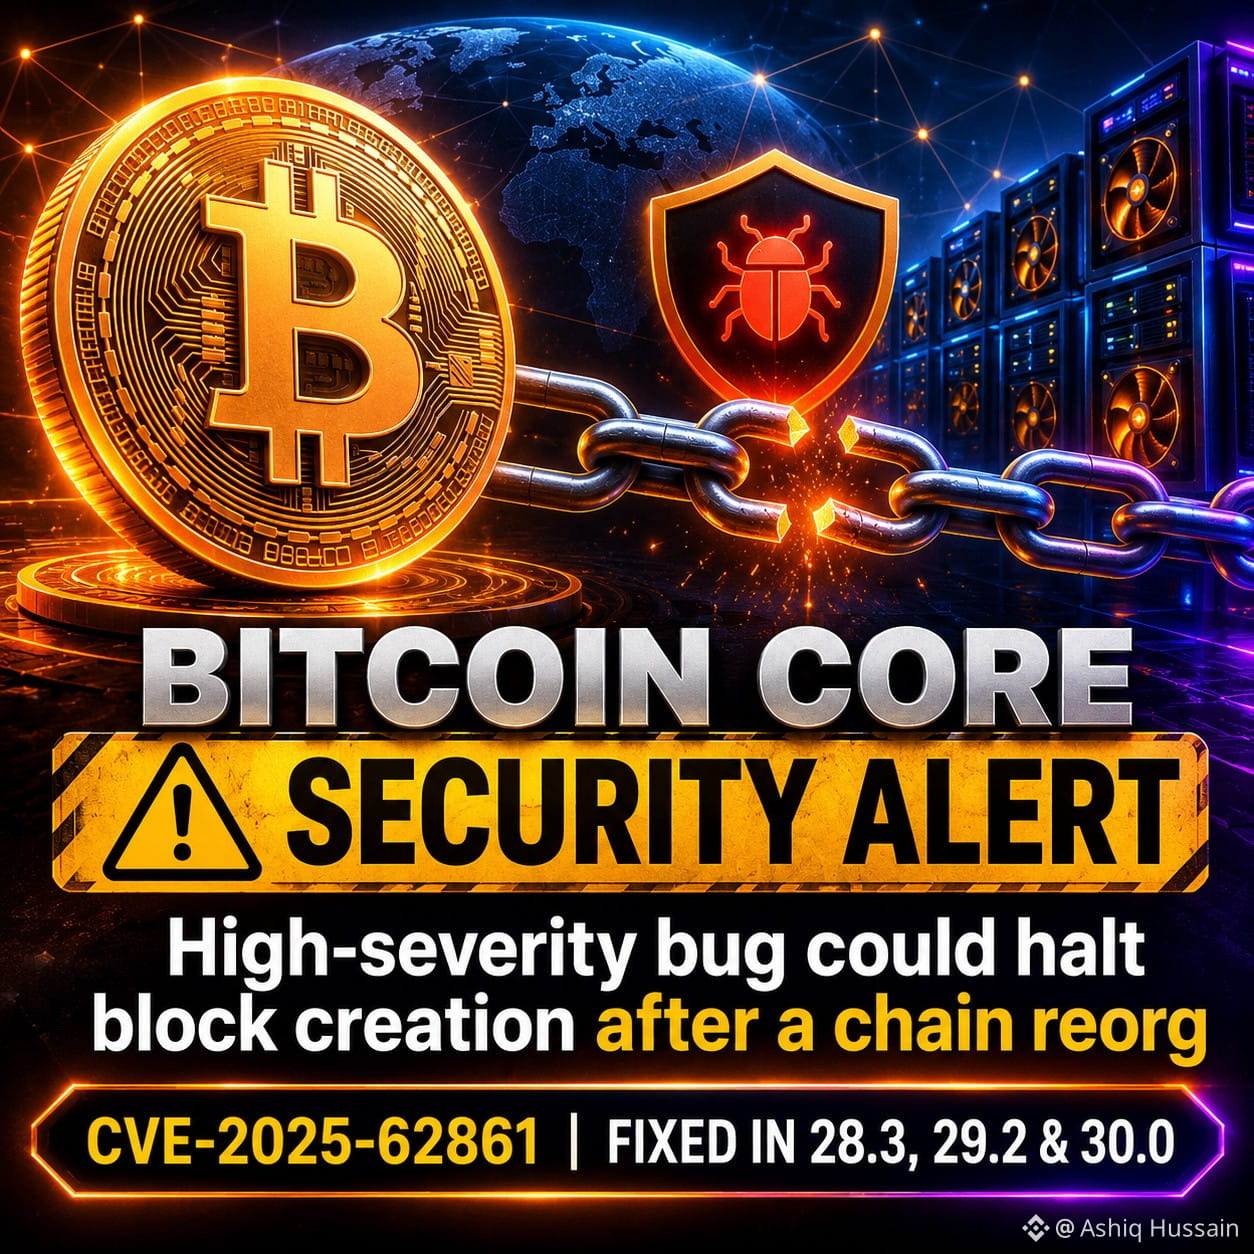
🚨 $BTC ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ CORE! ⚠️
Обнаружена уязвимость высокой степени серьёзности в Bitcoin Core.
🔴 Что произошло?
Эта ошибка (CVE-2025-62861) могла привести к тому, что затронутые майнинговые узлы переставали создавать корректные шаблоны блоков после реорганизации блокчейна.
⚠️ Затронутые версии:
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Исправленные версии:
- 28.3
- 29.2
- 30.0
🔐 Важно: Эта проблема была исправлена ещё в октябре 2025 года, а публично о ней сообщили 10 ноября 2026 года. Она не ставит под угрозу напрямую правила консенсуса Bitcoin или средства пользователей.
💡 Операторам узлов следует обновиться до поддерживаемой версии Bitcoin Core.
{spot}(BTCUSDT)
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
🚨 $BTC ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ CORE! ⚠️
Обнаружена уязвимость высокой степени серьёзности в Bitcoin Core.
🔴 Что произошло?
Эта ошибка (CVE-2025-62861) могла привести к тому, что затронутые майнинговые узлы переставали создавать корректные шаблоны блоков после реорганизации блокчейна.
⚠️ Затронутые версии:
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Исправленные версии:
- 28.3
- 29.2
- 30.0
🔐 Важно: Эта проблема была исправлена ещё в октябре 2025 года, а публично о ней сообщили 10 ноября 2026 года. Она не ставит под угрозу напрямую правила консенсуса Bitcoin или средства пользователей.
💡 Операторам узлов следует обновиться до поддерживаемой версии Bitcoin Core.
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
Обнаружена уязвимость высокой степени серьёзности в Bitcoin Core.
🔴 Что произошло?
Эта ошибка (CVE-2025-62861) могла привести к тому, что затронутые майнинговые узлы переставали создавать корректные шаблоны блоков после реорганизации блокчейна.
⚠️ Затронутые версии:
- Bitcoin Core 28.0–28.2
- Bitcoin Core 29.0–29.1
✅ Исправленные версии:
- 28.3
- 29.2
- 30.0
🔐 Важно: Эта проблема была исправлена ещё в октябре 2025 года, а публично о ней сообщили 10 ноября 2026 года. Она не ставит под угрозу напрямую правила консенсуса Bitcoin или средства пользователей.
💡 Операторам узлов следует обновиться до поддерживаемой версии Bitcoin Core.
#Bitcoin $BTC #BitcoinCore #CryptoSecurity #Blockchain #BinanceSquare
153

🚨 РАСКРЫТИЯ ИНФОРМАЦИИ О БЕЗОПАСНОСТИ BITCOIN CORE ПОКАЗЫВАЮТ, ЧТО $BTC СТРУКТУРА РЫНКА НЕ ПОСТРАДАЛА 📊
Целостность протокола остаётся основой доверия институциональных инвесторов в $BTC и $ETH . Недавние раскрытия информации об исторических обновлениях сети говорят о стандартных мерах предосторожности со стороны разработчиков, а не об активных уязвимостях, поэтому ликвидность рынка совершенно не пострадала. 📊
Инфраструктура «умных денег» зависит от надёжного обслуживания узлов, и эти плановые раскрытия подтверждают, что основные разработчики устранили подобные уязвимости уже давно. 💡
💬 Вы активно следите за обновлениями сетевого протокола для узлов с самостоятельным хранением средств или доверяете управление инфраструктурой третьим лицам? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
🚨 РАСКРЫТИЯ ИНФОРМАЦИИ О БЕЗОПАСНОСТИ BITCOIN CORE ПОКАЗЫВАЮТ, ЧТО $BTC СТРУКТУРА РЫНКА НЕ ПОСТРАДАЛА 📊
Целостность протокола остаётся основой доверия институциональных инвесторов в $BTC и $ETH . Недавние раскрытия информации об исторических обновлениях сети говорят о стандартных мерах предосторожности со стороны разработчиков, а не об активных уязвимостях, поэтому ликвидность рынка совершенно не пострадала. 📊
Инфраструктура «умных денег» зависит от надёжного обслуживания узлов, и эти плановые раскрытия подтверждают, что основные разработчики устранили подобные уязвимости уже давно. 💡
💬 Вы активно следите за обновлениями сетевого протокола для узлов с самостоятельным хранением средств или доверяете управление инфраструктурой третьим лицам? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
Целостность протокола остаётся основой доверия институциональных инвесторов в $BTC и $ETH . Недавние раскрытия информации об исторических обновлениях сети говорят о стандартных мерах предосторожности со стороны разработчиков, а не об активных уязвимостях, поэтому ликвидность рынка совершенно не пострадала. 📊
Инфраструктура «умных денег» зависит от надёжного обслуживания узлов, и эти плановые раскрытия подтверждают, что основные разработчики устранили подобные уязвимости уже давно. 💡
💬 Вы активно следите за обновлениями сетевого протокола для узлов с самостоятельным хранением средств или доверяете управление инфраструктурой третьим лицам? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #MarketStructure
🎯 🦈
7

·
--
🚨 $BTC РАСКРЫТИЯ ИНФОРМАЦИИ О ПАТЧАХ CORE ПОПАЛИ В СЕТЬ, НО РЕАЛЬНЫХ УГРОЗ НЕТ! ⚡
Недавнее раскрытие информации о безопасности Bitcoin Core может вызвать импульсивную реакцию у неопытных участников рынка, но крупные игроки видят за этим шумом реальную картину. 📊 Эти исторические исправления кода были внедрены уже давно, поэтому операторам узлов и тем, кто самостоятельно хранит свои средства, ничто не угрожает. 💡
Настоящая децентрализация зависит от тщательного сопровождения, а не от слепой веры. Это доказывает, что прозрачные обновления от разработчиков — признак здоровой денежной сети. 💬 Вы запускаете собственный локальный узел, чтобы обезопасить свои активы, или полагаетесь на крупную биржу? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
🚨 $BTC РАСКРЫТИЯ ИНФОРМАЦИИ О ПАТЧАХ CORE ПОПАЛИ В СЕТЬ, НО РЕАЛЬНЫХ УГРОЗ НЕТ! ⚡
Недавнее раскрытие информации о безопасности Bitcoin Core может вызвать импульсивную реакцию у неопытных участников рынка, но крупные игроки видят за этим шумом реальную картину. 📊 Эти исторические исправления кода были внедрены уже давно, поэтому операторам узлов и тем, кто самостоятельно хранит свои средства, ничто не угрожает. 💡
Настоящая децентрализация зависит от тщательного сопровождения, а не от слепой веры. Это доказывает, что прозрачные обновления от разработчиков — признак здоровой денежной сети. 💬 Вы запускаете собственный локальный узел, чтобы обезопасить свои активы, или полагаетесь на крупную биржу? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
Недавнее раскрытие информации о безопасности Bitcoin Core может вызвать импульсивную реакцию у неопытных участников рынка, но крупные игроки видят за этим шумом реальную картину. 📊 Эти исторические исправления кода были внедрены уже давно, поэтому операторам узлов и тем, кто самостоятельно хранит свои средства, ничто не угрожает. 💡
Настоящая децентрализация зависит от тщательного сопровождения, а не от слепой веры. Это доказывает, что прозрачные обновления от разработчиков — признак здоровой денежной сети. 💬 Вы запускаете собственный локальный узел, чтобы обезопасить свои активы, или полагаетесь на крупную биржу? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #BitcoinCore #Crypto
🔥 💎
8
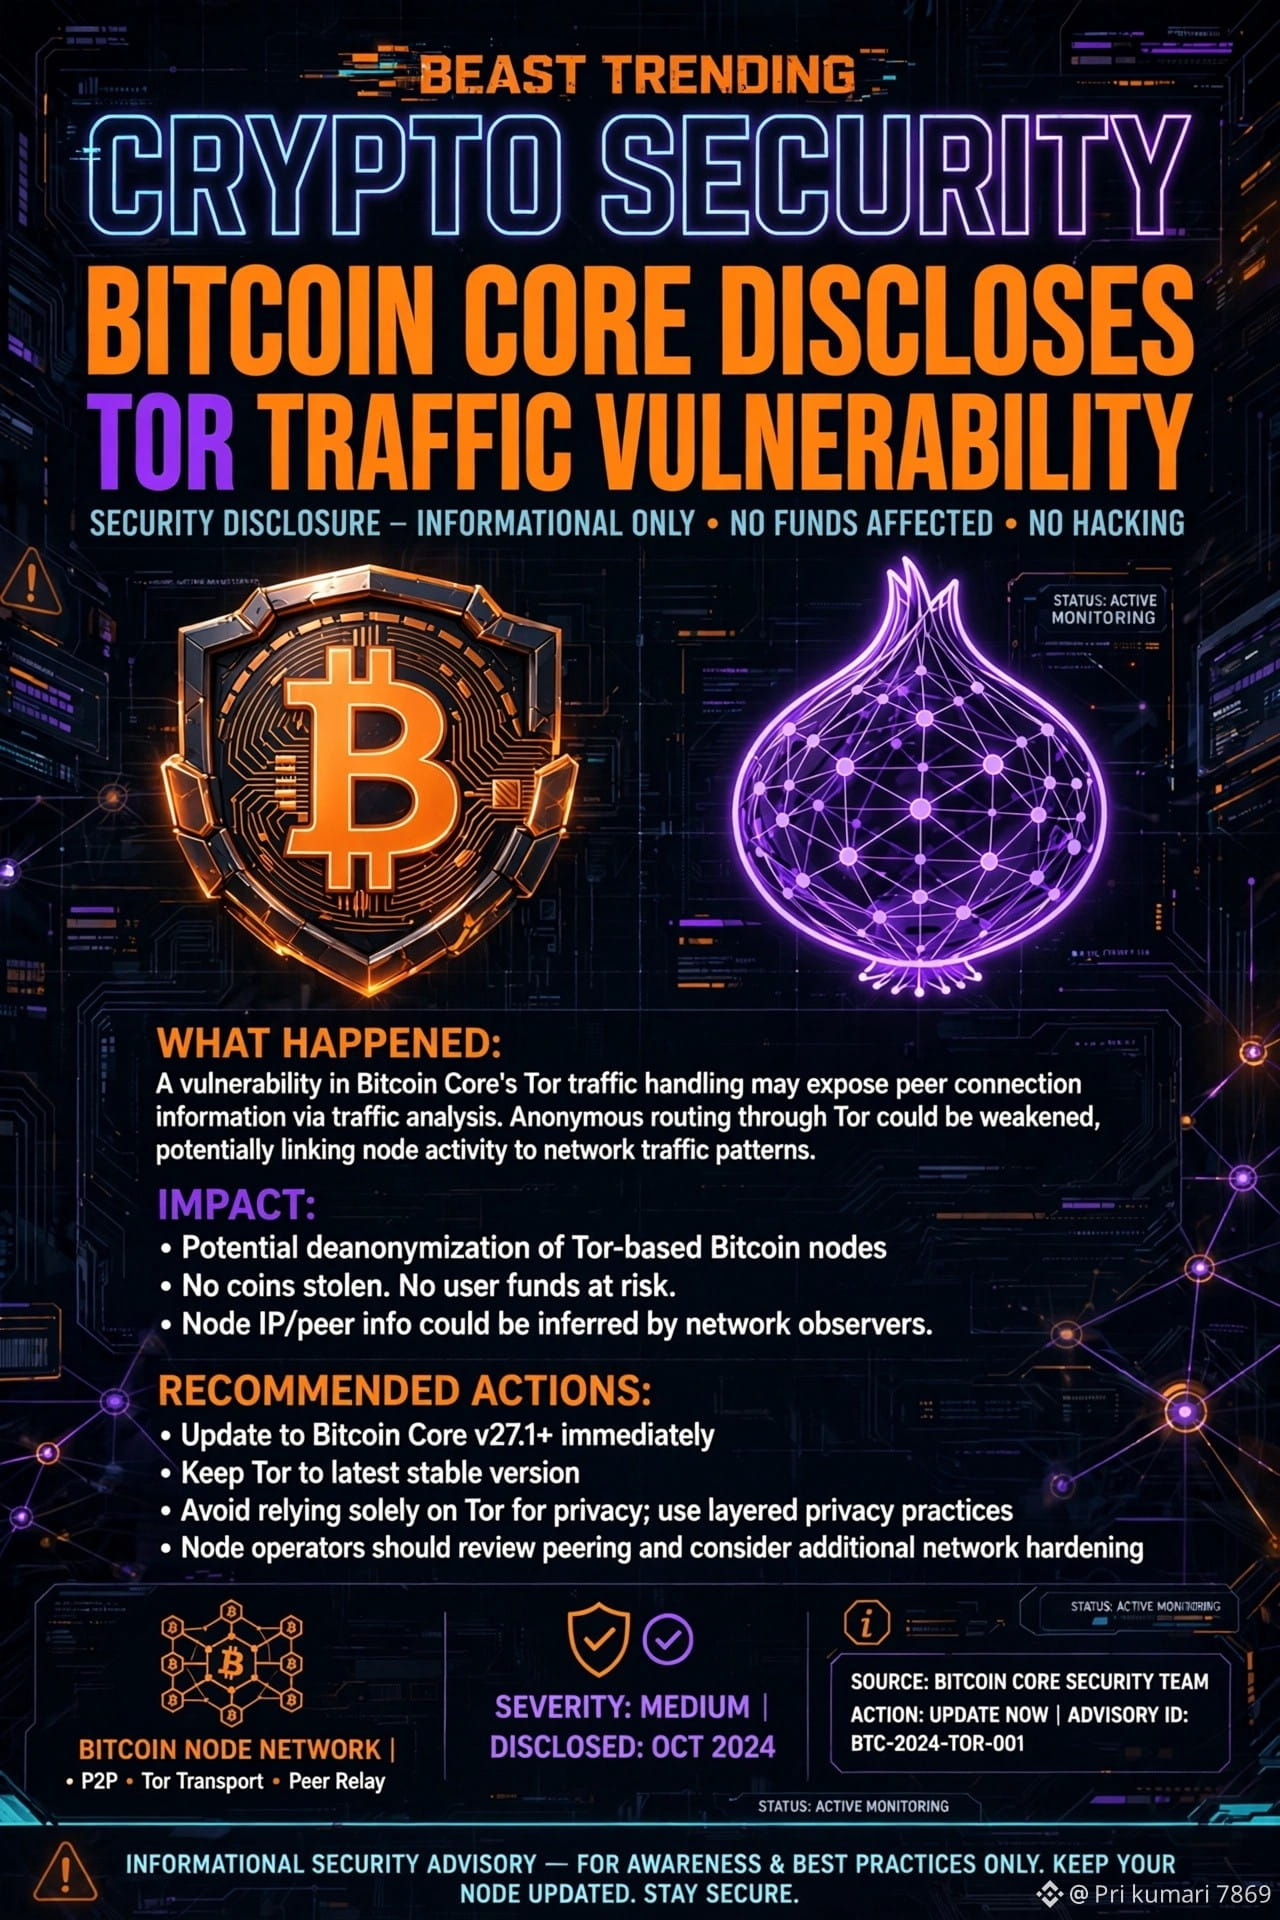
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Биткоин НЕ взломали.
Но это раскрытие информации — ВАЖНОЕ. Прочитайте.
Bitcoin Core только что сообщил о 3 уязвимостях — в том числе об ошибке Tor, затронувшей *тысячи узлов.
Что произошло?
В Bitcoin Core есть настройка `-whitelist`.
Она предоставляет ДОВЕРЕННЫМ соединениям дополнительные права — например, позволяет обходить ограничения на спам и меры защиты конфиденциальности.
Ошибка:
Соединения Tor выглядят так, будто исходят от вашего локального ПО Tor.
Если локальный IP-адрес Tor входил в диапазон белого списка, то *КАЖДЫЙ незнакомец, подключавшийся через Tor, считался ДОВЕРЕННЫМ.*
Результат: тысячи доступных узлов основной сети добавляли в белый список ВСЕ входящие соединения Tor.
Что нужно знать:
CVE:* CVE-2025-62860
Уровень серьёзности:* Средний
Монеты украдены?* НЕТ ❌
Кошельки взломаны?* НЕТ ❌
Обнаружена активная эксплуатация?* НЕТ ❌
Узлы без белого списка?* НЕ ЗАТРОНУТЫ ✅
*Исправили ли это уже?*
ДА.
Исправление выпустили в *октябре 2025 года* — в версиях v30.0, v29.2, v28.3.
Информацию раскрыли *10 ноября 2026 года*, потому что Core публикует подробности, только КОГДА поддержка последней затронутой версии прекращается. Такова политика безопасности проекта.
*Раскрыты ещё 2 ошибки:*
1. *ВЫСОКИЙ уровень серьёзности* — после реорганизации блокчейна майнинговый узел мог перестать создавать корректные шаблоны блоков до перезапуска
2. *СРЕДНИЙ уровень серьёзности* — злоумышленник мог приостановить обработку блоков на 10 минут
*Что вам делать?*
Если вы запускаете узел, убедитесь, что у вас установлена ПОСЛЕДНЯЯ версия. Обновление = безопасность.
Это не FUD. Это ПРОЗРАЧНОСТЬ.
Именно поэтому Биткоин до сих пор остаётся самой надёжной сетью в криптоиндустрии. 💪
Вопрос:
Это раскрытие информации с опозданием — ХОРОШАЯ практика безопасности или СЛИШКОМ ПОЗДНО?
Напишите своё мнение 👇
#BTC #BitcoinCore #CryptoSecurity
#BitcoinCoreDisclosesTorTrafficVulnerability 🧅⚠️
Биткоин НЕ взломали.
Но это раскрытие информации — ВАЖНОЕ. Прочитайте.
Bitcoin Core только что сообщил о 3 уязвимостях — в том числе об ошибке Tor, затронувшей *тысячи узлов.
Что произошло?
В Bitcoin Core есть настройка `-whitelist`.
Она предоставляет ДОВЕРЕННЫМ соединениям дополнительные права — например, позволяет обходить ограничения на спам и меры защиты конфиденциальности.
Ошибка:
Соединения Tor выглядят так, будто исходят от вашего локального ПО Tor.
Если локальный IP-адрес Tor входил в диапазон белого списка, то *КАЖДЫЙ незнакомец, подключавшийся через Tor, считался ДОВЕРЕННЫМ.*
Результат: тысячи доступных узлов основной сети добавляли в белый список ВСЕ входящие соединения Tor.
Что нужно знать:
CVE:* CVE-2025-62860
Уровень серьёзности:* Средний
Монеты украдены?* НЕТ ❌
Кошельки взломаны?* НЕТ ❌
Обнаружена активная эксплуатация?* НЕТ ❌
Узлы без белого списка?* НЕ ЗАТРОНУТЫ ✅
*Исправили ли это уже?*
ДА.
Исправление выпустили в *октябре 2025 года* — в версиях v30.0, v29.2, v28.3.
Информацию раскрыли *10 ноября 2026 года*, потому что Core публикует подробности, только КОГДА поддержка последней затронутой версии прекращается. Такова политика безопасности проекта.
*Раскрыты ещё 2 ошибки:*
1. *ВЫСОКИЙ уровень серьёзности* — после реорганизации блокчейна майнинговый узел мог перестать создавать корректные шаблоны блоков до перезапуска
2. *СРЕДНИЙ уровень серьёзности* — злоумышленник мог приостановить обработку блоков на 10 минут
*Что вам делать?*
Если вы запускаете узел, убедитесь, что у вас установлена ПОСЛЕДНЯЯ версия. Обновление = безопасность.
Это не FUD. Это ПРОЗРАЧНОСТЬ.
Именно поэтому Биткоин до сих пор остаётся самой надёжной сетью в криптоиндустрии. 💪
Вопрос:
Это раскрытие информации с опозданием — ХОРОШАЯ практика безопасности или СЛИШКОМ ПОЗДНО?
Напишите своё мнение 👇
#BTC #BitcoinCore #CryptoSecurity
Биткоин НЕ взломали.
Но это раскрытие информации — ВАЖНОЕ. Прочитайте.
Bitcoin Core только что сообщил о 3 уязвимостях — в том числе об ошибке Tor, затронувшей *тысячи узлов.
Что произошло?
В Bitcoin Core есть настройка `-whitelist`.
Она предоставляет ДОВЕРЕННЫМ соединениям дополнительные права — например, позволяет обходить ограничения на спам и меры защиты конфиденциальности.
Ошибка:
Соединения Tor выглядят так, будто исходят от вашего локального ПО Tor.
Если локальный IP-адрес Tor входил в диапазон белого списка, то *КАЖДЫЙ незнакомец, подключавшийся через Tor, считался ДОВЕРЕННЫМ.*
Результат: тысячи доступных узлов основной сети добавляли в белый список ВСЕ входящие соединения Tor.
Что нужно знать:
CVE:* CVE-2025-62860
Уровень серьёзности:* Средний
Монеты украдены?* НЕТ ❌
Кошельки взломаны?* НЕТ ❌
Обнаружена активная эксплуатация?* НЕТ ❌
Узлы без белого списка?* НЕ ЗАТРОНУТЫ ✅
*Исправили ли это уже?*
ДА.
Исправление выпустили в *октябре 2025 года* — в версиях v30.0, v29.2, v28.3.
Информацию раскрыли *10 ноября 2026 года*, потому что Core публикует подробности, только КОГДА поддержка последней затронутой версии прекращается. Такова политика безопасности проекта.
*Раскрыты ещё 2 ошибки:*
1. *ВЫСОКИЙ уровень серьёзности* — после реорганизации блокчейна майнинговый узел мог перестать создавать корректные шаблоны блоков до перезапуска
2. *СРЕДНИЙ уровень серьёзности* — злоумышленник мог приостановить обработку блоков на 10 минут
*Что вам делать?*
Если вы запускаете узел, убедитесь, что у вас установлена ПОСЛЕДНЯЯ версия. Обновление = безопасность.
Это не FUD. Это ПРОЗРАЧНОСТЬ.
Именно поэтому Биткоин до сих пор остаётся самой надёжной сетью в криптоиндустрии. 💪
Вопрос:
Это раскрытие информации с опозданием — ХОРОШАЯ практика безопасности или СЛИШКОМ ПОЗДНО?
Напишите своё мнение 👇
#BTC #BitcoinCore #CryptoSecurity
87

🚨 BITCOIN CORE РАСКРЫВАЕТ 3 УЯЗВИМОСТИ: БЕЗОПАСНА ЛИ СЕТЬ? 🚨
Bitcoin Core только что опубликовал сведения о трёх уязвимостях безопасности, включая серьёзный дефект, связанный с трафиком Tor. Если вы трейдер или оператор узла, вот подтверждённая информация о том, что произошло и как это повлияло на рынок:
⚠️ Уязвимость Tor (CVE-2025-62860):
Тысячи доступных узлов основной сети с нестандартными настройками -whitelist случайно предоставляли входящим соединениям Tor доверенные права. Это обходило важные меры защиты от DoS-атак и для обеспечения конфиденциальности, подвергая узлы опасности.
🛑 Уязвимость майнинга (CVE-2025-62861):
Серьёзная уязвимость приводила к несогласованности данных в мемпуле во время реорганизации цепочки. Из-за этого у затронутых майнеров могло остановиться создание шаблонов блоков, и для устранения проблемы требовалась принудительная перезагрузка.
🛡️ Главное (влияние на трейдеров = НОЛЬ):
Не паникуйте. Активных эксплойтов нет, и средств пользователей ничто не подвергало риску. Разработчики незаметно исправили эти ошибки ещё в октябре 2025 года, выпустив обновления v30.0 и v29.2. Отложенное раскрытие информации 10 ноября 2026 года — это просто стандартный протокол безопасности, поскольку срок поддержки старых уязвимых версий истёк.
Децентрализованным деньгам нужно хорошо обслуживаемое программное обеспечение. Обновите свои узлы!
🗣️ Вы запускаете собственный узел Bitcoin для самостоятельного хранения средств или полагаетесь на биржи? Обсудим в комментариях! 👇
$AKE
{future}(AKEUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
🚨 BITCOIN CORE РАСКРЫВАЕТ 3 УЯЗВИМОСТИ: БЕЗОПАСНА ЛИ СЕТЬ? 🚨
Bitcoin Core только что опубликовал сведения о трёх уязвимостях безопасности, включая серьёзный дефект, связанный с трафиком Tor. Если вы трейдер или оператор узла, вот подтверждённая информация о том, что произошло и как это повлияло на рынок:
⚠️ Уязвимость Tor (CVE-2025-62860):
Тысячи доступных узлов основной сети с нестандартными настройками -whitelist случайно предоставляли входящим соединениям Tor доверенные права. Это обходило важные меры защиты от DoS-атак и для обеспечения конфиденциальности, подвергая узлы опасности.
🛑 Уязвимость майнинга (CVE-2025-62861):
Серьёзная уязвимость приводила к несогласованности данных в мемпуле во время реорганизации цепочки. Из-за этого у затронутых майнеров могло остановиться создание шаблонов блоков, и для устранения проблемы требовалась принудительная перезагрузка.
🛡️ Главное (влияние на трейдеров = НОЛЬ):
Не паникуйте. Активных эксплойтов нет, и средств пользователей ничто не подвергало риску. Разработчики незаметно исправили эти ошибки ещё в октябре 2025 года, выпустив обновления v30.0 и v29.2. Отложенное раскрытие информации 10 ноября 2026 года — это просто стандартный протокол безопасности, поскольку срок поддержки старых уязвимых версий истёк.
Децентрализованным деньгам нужно хорошо обслуживаемое программное обеспечение. Обновите свои узлы!
🗣️ Вы запускаете собственный узел Bitcoin для самостоятельного хранения средств или полагаетесь на биржи? Обсудим в комментариях! 👇
$AKE
$BTC
$ETH
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
Bitcoin Core только что опубликовал сведения о трёх уязвимостях безопасности, включая серьёзный дефект, связанный с трафиком Tor. Если вы трейдер или оператор узла, вот подтверждённая информация о том, что произошло и как это повлияло на рынок:
⚠️ Уязвимость Tor (CVE-2025-62860):
Тысячи доступных узлов основной сети с нестандартными настройками -whitelist случайно предоставляли входящим соединениям Tor доверенные права. Это обходило важные меры защиты от DoS-атак и для обеспечения конфиденциальности, подвергая узлы опасности.
🛑 Уязвимость майнинга (CVE-2025-62861):
Серьёзная уязвимость приводила к несогласованности данных в мемпуле во время реорганизации цепочки. Из-за этого у затронутых майнеров могло остановиться создание шаблонов блоков, и для устранения проблемы требовалась принудительная перезагрузка.
🛡️ Главное (влияние на трейдеров = НОЛЬ):
Не паникуйте. Активных эксплойтов нет, и средств пользователей ничто не подвергало риску. Разработчики незаметно исправили эти ошибки ещё в октябре 2025 года, выпустив обновления v30.0 и v29.2. Отложенное раскрытие информации 10 ноября 2026 года — это просто стандартный протокол безопасности, поскольку срок поддержки старых уязвимых версий истёк.
Децентрализованным деньгам нужно хорошо обслуживаемое программное обеспечение. Обновите свои узлы!
🗣️ Вы запускаете собственный узел Bitcoin для самостоятельного хранения средств или полагаетесь на биржи? Обсудим в комментариях! 👇
$AKE
$BTC
$ETH
#bitcoincoredisclosestortrafficvulnerability
#CryptoSecurity #BitcoinCore #CryptoNews
1
702

·
--
Падение
🚨 Bitcoin Core только что раскрыл 3 уязвимости — одна из них могла помешать затронутым узлам майнинга создавать блоки
Самое неожиданное?
Все три уязвимости были ИСПРАВЛЕНЫ больше года назад
10 ноября Bitcoin Core публично раскрыл три уязвимости после того, как поддержка последней затронутой серии релизов завершилась
Вот к чему могли привести эти ошибки 👇
$BTC
{future}(BTCUSDT)
🔴 ВЫСОКАЯ степень опасности — реорганизация цепочки могла повредить мемпул затронутого узла, не позволяя майнерам создавать корректные шаблоны блоков до перезапуска
🟠 СРЕДНЯЯ степень опасности — входящие Tor-подключения могли по ошибке получать привилегии доверенных узлов на узлах с определёнными настройками белого списка
🟠 СРЕДНЯЯ степень опасности — злоумышленный узел мог многократно задерживать обработку блоков при определённых условиях
Но это НЕ свидетельствует о том, что правила консенсуса Bitcoin были нарушены или BTC украдены
Исправления вышли в октябре 2025 года
{spot}(BTCUSDT)
⚠️ Для операторов узлов важный вопрос заключается в том, используете ли вы уязвимое программное обеспечение
Bitcoin Core 29.2 и 30.0 уже включали все три исправления — используйте поддерживаемую на данный момент версию
Информация об уязвимостях появилась недавно
Защита — нет
$BTC #bitcoin #BitcoinCore
🚨 Bitcoin Core только что раскрыл 3 уязвимости — одна из них могла помешать затронутым узлам майнинга создавать блоки
Самое неожиданное?
Все три уязвимости были ИСПРАВЛЕНЫ больше года назад
10 ноября Bitcoin Core публично раскрыл три уязвимости после того, как поддержка последней затронутой серии релизов завершилась
Вот к чему могли привести эти ошибки 👇
$BTC
🔴 ВЫСОКАЯ степень опасности — реорганизация цепочки могла повредить мемпул затронутого узла, не позволяя майнерам создавать корректные шаблоны блоков до перезапуска
🟠 СРЕДНЯЯ степень опасности — входящие Tor-подключения могли по ошибке получать привилегии доверенных узлов на узлах с определёнными настройками белого списка
🟠 СРЕДНЯЯ степень опасности — злоумышленный узел мог многократно задерживать обработку блоков при определённых условиях
Но это НЕ свидетельствует о том, что правила консенсуса Bitcoin были нарушены или BTC украдены
Исправления вышли в октябре 2025 года
⚠️ Для операторов узлов важный вопрос заключается в том, используете ли вы уязвимое программное обеспечение
Bitcoin Core 29.2 и 30.0 уже включали все три исправления — используйте поддерживаемую на данный момент версию
Информация об уязвимостях появилась недавно
Защита — нет
$BTC #bitcoin #BitcoinCore
Самое неожиданное?
Все три уязвимости были ИСПРАВЛЕНЫ больше года назад
10 ноября Bitcoin Core публично раскрыл три уязвимости после того, как поддержка последней затронутой серии релизов завершилась
Вот к чему могли привести эти ошибки 👇
$BTC
🔴 ВЫСОКАЯ степень опасности — реорганизация цепочки могла повредить мемпул затронутого узла, не позволяя майнерам создавать корректные шаблоны блоков до перезапуска
🟠 СРЕДНЯЯ степень опасности — входящие Tor-подключения могли по ошибке получать привилегии доверенных узлов на узлах с определёнными настройками белого списка
🟠 СРЕДНЯЯ степень опасности — злоумышленный узел мог многократно задерживать обработку блоков при определённых условиях
Но это НЕ свидетельствует о том, что правила консенсуса Bitcoin были нарушены или BTC украдены
Исправления вышли в октябре 2025 года
⚠️ Для операторов узлов важный вопрос заключается в том, используете ли вы уязвимое программное обеспечение
Bitcoin Core 29.2 и 30.0 уже включали все три исправления — используйте поддерживаемую на данный момент версию
Информация об уязвимостях появилась недавно
Защита — нет
$BTC #bitcoin #BitcoinCore
3
·
--
🚨 СРОЧНАЯ НОВОСТЬ: ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ, НА КОТОРОМ РАБОТАЕТ СЕТЬ BITCOIN, ПРИЗНАЛО НАЛИЧИЕ 3 УЯЗВИМОСТЕЙ!
Bitcoin Core — программное обеспечение, на котором работает большинство узлов Bitcoin, — 10/11 публично сообщило о 3 уязвимостях безопасности. Самая серьёзная могла привести к тому, что узлы майнеров НЕ смогли бы создавать новые блоки после реорганизации цепочки — до перезапуска.
Хорошая новость: все 3 уязвимости исправили ещё в октябре 2025 года, случаев эксплуатации не зафиксировано, ни одного BTC не потеряно.
Но вот что действительно пугает: почти 9% узлов сети — около 1.885 узлов — ДО СИХ ПОР работают на старой уязвимой версии.
Тем временем BTC держится около $73.000, ETH еле дотягивает до $2.050, а индекс страха и жадности опустился до 28. Рынок охвачен страхом, но сеть Bitcoin продолжает работать.
Сохраните этот пост: мало кто обратил внимание на эту новость, хотя она крайне важна. Подписывайтесь на меня — я публикую такие новости первым.
$BTC $ETH
#Bitcoin #BitcoinCore
🚨 СРОЧНАЯ НОВОСТЬ: ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ, НА КОТОРОМ РАБОТАЕТ СЕТЬ BITCOIN, ПРИЗНАЛО НАЛИЧИЕ 3 УЯЗВИМОСТЕЙ!
Bitcoin Core — программное обеспечение, на котором работает большинство узлов Bitcoin, — 10/11 публично сообщило о 3 уязвимостях безопасности. Самая серьёзная могла привести к тому, что узлы майнеров НЕ смогли бы создавать новые блоки после реорганизации цепочки — до перезапуска.
Хорошая новость: все 3 уязвимости исправили ещё в октябре 2025 года, случаев эксплуатации не зафиксировано, ни одного BTC не потеряно.
Но вот что действительно пугает: почти 9% узлов сети — около 1.885 узлов — ДО СИХ ПОР работают на старой уязвимой версии.
Тем временем BTC держится около $73.000, ETH еле дотягивает до $2.050, а индекс страха и жадности опустился до 28. Рынок охвачен страхом, но сеть Bitcoin продолжает работать.
Сохраните этот пост: мало кто обратил внимание на эту новость, хотя она крайне важна. Подписывайтесь на меня — я публикую такие новости первым.
$BTC $ETH
#Bitcoin #BitcoinCore
Bitcoin Core — программное обеспечение, на котором работает большинство узлов Bitcoin, — 10/11 публично сообщило о 3 уязвимостях безопасности. Самая серьёзная могла привести к тому, что узлы майнеров НЕ смогли бы создавать новые блоки после реорганизации цепочки — до перезапуска.
Хорошая новость: все 3 уязвимости исправили ещё в октябре 2025 года, случаев эксплуатации не зафиксировано, ни одного BTC не потеряно.
Но вот что действительно пугает: почти 9% узлов сети — около 1.885 узлов — ДО СИХ ПОР работают на старой уязвимой версии.
Тем временем BTC держится около $73.000, ETH еле дотягивает до $2.050, а индекс страха и жадности опустился до 28. Рынок охвачен страхом, но сеть Bitcoin продолжает работать.
Сохраните этот пост: мало кто обратил внимание на эту новость, хотя она крайне важна. Подписывайтесь на меня — я публикую такие новости первым.
$BTC $ETH
#Bitcoin #BitcoinCore
108
·
--
🔧 В коде Bitcoin Core сразу раскрыли 3 уязвимости, которые скрывали 13 месяцев!
По данным CoinDesk: 10 ноября Bitcoin Core опубликовал уведомление о безопасности. На самом деле все три уязвимости исправили ещё в октябре 2025 года, но раскрыли только сейчас — согласно политике «публиковать через две недели после окончания поддержки версии».
⚠️ 1)Уязвимость в белом списке Tor (средняя степень риска): внешние подключения Tor считались доверенными машинами. Затронуты «тысячи узлов основной сети», можно было обходить ограничения против спама и на защиту приватности.
⚠️ 2)Высокая степень риска: правило, появившееся в версии 28.0, при реорганизации цепочки могло помешать майнинговым узлам создавать корректные шаблоны блоков. Для восстановления требовалась перезагрузка.
⚠️ 3)Средняя степень риска: вредоносное подключение могло заставить узел зависнуть при обработке нового блока на 10 минут. Повторные атаки могли надолго затянуть этот процесс.
✅ В уведомлении не сообщается о каких-либо реальных атаках. Патчи уже выпущены — достаточно обновиться до новой версии. Узлы, где белый список не включён, не затронуты.
📌 Моё мнение: для цены это нейтральная новость, но она напоминает, что безопасность BTC зависит от постоянного выпуска исправлений. С октября основные разработчики изменили правила: ошибки, которые можно найти одной подсказкой для ИИ, будут исправлять и раскрывать быстрее.
Сейчас BTC держится около 73 тысяч, отток средств из ETF продолжается 4 дня подряд, индекс страха и жадности — 28. Как вы считаете, что сильнее влияет на вашу позицию: негативные фундаментальные факторы или такие технические новости? Обсудим в комментариях 👇
$BTC $ETH
#比特币 #BitcoinCore #БезопасностьКриптовалют
Это лишь личное мнение, не является инвестиционной рекомендацией
🔧 В коде Bitcoin Core сразу раскрыли 3 уязвимости, которые скрывали 13 месяцев!
По данным CoinDesk: 10 ноября Bitcoin Core опубликовал уведомление о безопасности. На самом деле все три уязвимости исправили ещё в октябре 2025 года, но раскрыли только сейчас — согласно политике «публиковать через две недели после окончания поддержки версии».
⚠️ 1)Уязвимость в белом списке Tor (средняя степень риска): внешние подключения Tor считались доверенными машинами. Затронуты «тысячи узлов основной сети», можно было обходить ограничения против спама и на защиту приватности.
⚠️ 2)Высокая степень риска: правило, появившееся в версии 28.0, при реорганизации цепочки могло помешать майнинговым узлам создавать корректные шаблоны блоков. Для восстановления требовалась перезагрузка.
⚠️ 3)Средняя степень риска: вредоносное подключение могло заставить узел зависнуть при обработке нового блока на 10 минут. Повторные атаки могли надолго затянуть этот процесс.
✅ В уведомлении не сообщается о каких-либо реальных атаках. Патчи уже выпущены — достаточно обновиться до новой версии. Узлы, где белый список не включён, не затронуты.
📌 Моё мнение: для цены это нейтральная новость, но она напоминает, что безопасность BTC зависит от постоянного выпуска исправлений. С октября основные разработчики изменили правила: ошибки, которые можно найти одной подсказкой для ИИ, будут исправлять и раскрывать быстрее.
Сейчас BTC держится около 73 тысяч, отток средств из ETF продолжается 4 дня подряд, индекс страха и жадности — 28. Как вы считаете, что сильнее влияет на вашу позицию: негативные фундаментальные факторы или такие технические новости? Обсудим в комментариях 👇
$BTC $ETH
#比特币 #BitcoinCore #БезопасностьКриптовалют
Это лишь личное мнение, не является инвестиционной рекомендацией
По данным CoinDesk: 10 ноября Bitcoin Core опубликовал уведомление о безопасности. На самом деле все три уязвимости исправили ещё в октябре 2025 года, но раскрыли только сейчас — согласно политике «публиковать через две недели после окончания поддержки версии».
⚠️ 1)Уязвимость в белом списке Tor (средняя степень риска): внешние подключения Tor считались доверенными машинами. Затронуты «тысячи узлов основной сети», можно было обходить ограничения против спама и на защиту приватности.
⚠️ 2)Высокая степень риска: правило, появившееся в версии 28.0, при реорганизации цепочки могло помешать майнинговым узлам создавать корректные шаблоны блоков. Для восстановления требовалась перезагрузка.
⚠️ 3)Средняя степень риска: вредоносное подключение могло заставить узел зависнуть при обработке нового блока на 10 минут. Повторные атаки могли надолго затянуть этот процесс.
✅ В уведомлении не сообщается о каких-либо реальных атаках. Патчи уже выпущены — достаточно обновиться до новой версии. Узлы, где белый список не включён, не затронуты.
📌 Моё мнение: для цены это нейтральная новость, но она напоминает, что безопасность BTC зависит от постоянного выпуска исправлений. С октября основные разработчики изменили правила: ошибки, которые можно найти одной подсказкой для ИИ, будут исправлять и раскрывать быстрее.
Сейчас BTC держится около 73 тысяч, отток средств из ETF продолжается 4 дня подряд, индекс страха и жадности — 28. Как вы считаете, что сильнее влияет на вашу позицию: негативные фундаментальные факторы или такие технические новости? Обсудим в комментариях 👇
$BTC $ETH
#比特币 #BitcoinCore #БезопасностьКриптовалют
Это лишь личное мнение, не является инвестиционной рекомендацией

Обнаружена критическая уязвимость в обмене данными между узлами Tor в Bitcoin Core
Уязвимость в Bitcoin Core может позволить злоумышленникам через сеть Tor подорвать модель доверия более чем 1 000 узлов.
#BitcoinSecurity #BitcoinCore
Обнаружена критическая уязвимость в обмене данными между узлами Tor в Bitcoin Core
Уязвимость в Bitcoin Core может позволить злоумышленникам через сеть Tor подорвать модель доверия более чем 1 000 узлов.
#BitcoinSecurity #BitcoinCore
Уязвимость в Bitcoin Core может позволить злоумышленникам через сеть Tor подорвать модель доверия более чем 1 000 узлов.
#BitcoinSecurity #BitcoinCore
68
·
--
Bitcoin Core раскрыл сразу 3 уязвимости: ваша версия узла соответствует требованиям?
Сразу вывод: согласно трём сообщениям о раскрытии уязвимостей на официальном сайте Bitcoin Core от 10 ноября, проблемы затрагивают пул памяти узла, распространение блоков и права доступа к соединениям. Ни одна из них не связана с приватными ключами или поддельными транзакциями. Исправления выпустили ещё в октябре 2025 года, а подробности раскрыли только сейчас.
Три уязвимости и что они затрагивают:
1. CVE-2025-62861 (высокая степень опасности): при реорганизации цепочки ошибочно срабатывало правило «замены соседней транзакции» для TRUC-транзакций (транзакций v3), из-за чего в пуле памяти оставались транзакции, тратящие уже несуществующие выходы. В результате узел не мог создать шаблон блока; перезапуск решал проблему. Затронуты версии: 28.0–28.2, 29.0–29.1. Наиболее критично для майнеров и майнинговых пулов.
2. CVE-2025-62860 (средняя степень опасности): узлы с настроенным -whitelist для разрешения подключений из диапазонов IP-адресов также считали входящие Tor-подключения доверенными, из-за чего частично переставали работать некоторые меры защиты от DoS-атак и средства обеспечения конфиденциальности. В официальном сообщении сказано, что из-за такой настройки по умолчанию в некоторых пакетах интеграции уязвимы несколько тысяч доступных узлов в основной сети. Узлы без -whitelist никогда не подвергались этой уязвимости.
3. CVE-2025-62859 (средняя степень опасности): вредоносный узел мог отправить компактный блок с подменёнными данными свидетеля и заставить узел-жертву зависнуть на тайм-ауте в 10 минут. Если атакующий контролировал все 3 ваших узла с высокой пропускной способностью или вы включили -blocksonly, атаку можно было повторять бесконечно.
Стоит обратить внимание и на сроки: о самой ранней уязвимости (62859) сообщили ещё 28 апреля 2025 года, а до публичного раскрытия прошло около 18 месяцев. Причина в том, что разработчики решили дождаться окончания поддержки последней затронутой ветки — 29.x — 27 октября 2026 года, прежде чем раскрывать подробности.
Как проверить, затронуты ли вы, — два шага:
1. Запустите bitcoin-cli getnetworkinfo и проверьте поле subversion. В версии 30.0 и выше исправлены все три уязвимости; в 29.2 — все три; в 28.3 — первые две (в исходном сообщении о 62859 перечислены только 29.2 и 30.0). Поддержка ветки 29.x закончилась 27 октября, поэтому самый надёжный вариант — перейти на поддерживаемую ветку.
2. Если вы используете пакет интеграции узла с графическим интерфейсом, проверьте в его настройках, задан ли диапазон IP-адресов для -whitelist, а также убедитесь, что встроенная версия Core соответствует указанной выше.
Согласно раскрытой информации, тем, кто хранит монеты только на бирже или в мобильном кошельке и не запускает собственный узел, в этот раз ничего делать не нужно.
Эта статья не является инвестиционной рекомендацией.
#比特币 #安全 #BitcoinCore #节点 $BTC
Bitcoin Core раскрыл сразу 3 уязвимости: ваша версия узла соответствует требованиям?
Сразу вывод: согласно трём сообщениям о раскрытии уязвимостей на официальном сайте Bitcoin Core от 10 ноября, проблемы затрагивают пул памяти узла, распространение блоков и права доступа к соединениям. Ни одна из них не связана с приватными ключами или поддельными транзакциями. Исправления выпустили ещё в октябре 2025 года, а подробности раскрыли только сейчас.
Три уязвимости и что они затрагивают:
1. CVE-2025-62861 (высокая степень опасности): при реорганизации цепочки ошибочно срабатывало правило «замены соседней транзакции» для TRUC-транзакций (транзакций v3), из-за чего в пуле памяти оставались транзакции, тратящие уже несуществующие выходы. В результате узел не мог создать шаблон блока; перезапуск решал проблему. Затронуты версии: 28.0–28.2, 29.0–29.1. Наиболее критично для майнеров и майнинговых пулов.
2. CVE-2025-62860 (средняя степень опасности): узлы с настроенным -whitelist для разрешения подключений из диапазонов IP-адресов также считали входящие Tor-подключения доверенными, из-за чего частично переставали работать некоторые меры защиты от DoS-атак и средства обеспечения конфиденциальности. В официальном сообщении сказано, что из-за такой настройки по умолчанию в некоторых пакетах интеграции уязвимы несколько тысяч доступных узлов в основной сети. Узлы без -whitelist никогда не подвергались этой уязвимости.
3. CVE-2025-62859 (средняя степень опасности): вредоносный узел мог отправить компактный блок с подменёнными данными свидетеля и заставить узел-жертву зависнуть на тайм-ауте в 10 минут. Если атакующий контролировал все 3 ваших узла с высокой пропускной способностью или вы включили -blocksonly, атаку можно было повторять бесконечно.
Стоит обратить внимание и на сроки: о самой ранней уязвимости (62859) сообщили ещё 28 апреля 2025 года, а до публичного раскрытия прошло около 18 месяцев. Причина в том, что разработчики решили дождаться окончания поддержки последней затронутой ветки — 29.x — 27 октября 2026 года, прежде чем раскрывать подробности.
Как проверить, затронуты ли вы, — два шага:
1. Запустите bitcoin-cli getnetworkinfo и проверьте поле subversion. В версии 30.0 и выше исправлены все три уязвимости; в 29.2 — все три; в 28.3 — первые две (в исходном сообщении о 62859 перечислены только 29.2 и 30.0). Поддержка ветки 29.x закончилась 27 октября, поэтому самый надёжный вариант — перейти на поддерживаемую ветку.
2. Если вы используете пакет интеграции узла с графическим интерфейсом, проверьте в его настройках, задан ли диапазон IP-адресов для -whitelist, а также убедитесь, что встроенная версия Core соответствует указанной выше.
Согласно раскрытой информации, тем, кто хранит монеты только на бирже или в мобильном кошельке и не запускает собственный узел, в этот раз ничего делать не нужно.
Эта статья не является инвестиционной рекомендацией.
#比特币 #安全 #BitcoinCore #节点 $BTC
Сразу вывод: согласно трём сообщениям о раскрытии уязвимостей на официальном сайте Bitcoin Core от 10 ноября, проблемы затрагивают пул памяти узла, распространение блоков и права доступа к соединениям. Ни одна из них не связана с приватными ключами или поддельными транзакциями. Исправления выпустили ещё в октябре 2025 года, а подробности раскрыли только сейчас.
Три уязвимости и что они затрагивают:
1. CVE-2025-62861 (высокая степень опасности): при реорганизации цепочки ошибочно срабатывало правило «замены соседней транзакции» для TRUC-транзакций (транзакций v3), из-за чего в пуле памяти оставались транзакции, тратящие уже несуществующие выходы. В результате узел не мог создать шаблон блока; перезапуск решал проблему. Затронуты версии: 28.0–28.2, 29.0–29.1. Наиболее критично для майнеров и майнинговых пулов.
2. CVE-2025-62860 (средняя степень опасности): узлы с настроенным -whitelist для разрешения подключений из диапазонов IP-адресов также считали входящие Tor-подключения доверенными, из-за чего частично переставали работать некоторые меры защиты от DoS-атак и средства обеспечения конфиденциальности. В официальном сообщении сказано, что из-за такой настройки по умолчанию в некоторых пакетах интеграции уязвимы несколько тысяч доступных узлов в основной сети. Узлы без -whitelist никогда не подвергались этой уязвимости.
3. CVE-2025-62859 (средняя степень опасности): вредоносный узел мог отправить компактный блок с подменёнными данными свидетеля и заставить узел-жертву зависнуть на тайм-ауте в 10 минут. Если атакующий контролировал все 3 ваших узла с высокой пропускной способностью или вы включили -blocksonly, атаку можно было повторять бесконечно.
Стоит обратить внимание и на сроки: о самой ранней уязвимости (62859) сообщили ещё 28 апреля 2025 года, а до публичного раскрытия прошло около 18 месяцев. Причина в том, что разработчики решили дождаться окончания поддержки последней затронутой ветки — 29.x — 27 октября 2026 года, прежде чем раскрывать подробности.
Как проверить, затронуты ли вы, — два шага:
1. Запустите bitcoin-cli getnetworkinfo и проверьте поле subversion. В версии 30.0 и выше исправлены все три уязвимости; в 29.2 — все три; в 28.3 — первые две (в исходном сообщении о 62859 перечислены только 29.2 и 30.0). Поддержка ветки 29.x закончилась 27 октября, поэтому самый надёжный вариант — перейти на поддерживаемую ветку.
2. Если вы используете пакет интеграции узла с графическим интерфейсом, проверьте в его настройках, задан ли диапазон IP-адресов для -whitelist, а также убедитесь, что встроенная версия Core соответствует указанной выше.
Согласно раскрытой информации, тем, кто хранит монеты только на бирже или в мобильном кошельке и не запускает собственный узел, в этот раз ничего делать не нужно.
Эта статья не является инвестиционной рекомендацией.
#比特币 #安全 #BitcoinCore #节点 $BTC
267
#BitcoinCoreРаскрываетТриУязвимости
🚨 BITCOIN CORE РАСКРЫЛ 3 УЯЗВИМОСТИ
Операторы узлов сети, обратите внимание: Bitcoin Core публично сообщил о 3 уязвимостях. Самая серьёзная не позволяет майнерам создавать новые блоки — исправить ситуацию помогает только перезапуск. Две остальные менее опасны: одна замедляет обработку блока на 10 минут, другая связана с подключением к Tor. Все 3 уязвимости исправили ещё в октябре прошлого года, случаев их эксплуатации не было, но около 9% узлов всё ещё работают на старой версии. Биткоин держится около 74.472 долларов, $BTC бессрочных контрактов, всё ещё ниже отметки в 75.000 долларов.
Самое сильное движение бессрочных контрактов сегодня: $ZEC 994 долларов, $ICP 2,59 долларов
#Bitcoin #BitcoinCore #Кибербезопасность
#BitcoinCoreРаскрываетТриУязвимости
🚨 BITCOIN CORE РАСКРЫЛ 3 УЯЗВИМОСТИ
Операторы узлов сети, обратите внимание: Bitcoin Core публично сообщил о 3 уязвимостях. Самая серьёзная не позволяет майнерам создавать новые блоки — исправить ситуацию помогает только перезапуск. Две остальные менее опасны: одна замедляет обработку блока на 10 минут, другая связана с подключением к Tor. Все 3 уязвимости исправили ещё в октябре прошлого года, случаев их эксплуатации не было, но около 9% узлов всё ещё работают на старой версии. Биткоин держится около 74.472 долларов, $BTC бессрочных контрактов, всё ещё ниже отметки в 75.000 долларов.
Самое сильное движение бессрочных контрактов сегодня: $ZEC 994 долларов, $ICP 2,59 долларов
#Bitcoin #BitcoinCore #Кибербезопасность
🚨 BITCOIN CORE РАСКРЫЛ 3 УЯЗВИМОСТИ
Операторы узлов сети, обратите внимание: Bitcoin Core публично сообщил о 3 уязвимостях. Самая серьёзная не позволяет майнерам создавать новые блоки — исправить ситуацию помогает только перезапуск. Две остальные менее опасны: одна замедляет обработку блока на 10 минут, другая связана с подключением к Tor. Все 3 уязвимости исправили ещё в октябре прошлого года, случаев их эксплуатации не было, но около 9% узлов всё ещё работают на старой версии. Биткоин держится около 74.472 долларов, $BTC бессрочных контрактов, всё ещё ниже отметки в 75.000 долларов.
Самое сильное движение бессрочных контрактов сегодня: $ZEC 994 долларов, $ICP 2,59 долларов
#Bitcoin #BitcoinCore #Кибербезопасность
4


·
--
🛠️ Bitcoin Core раскрыла информацию о трёх исправленных уязвимостях, включая критическую ошибку, затрагивавшую майнинг
Bitcoin Core публично сообщила о трёх уязвимостях, все они уже были устранены в версиях, выпущенных в октябре 2025 года.
Критическая ошибка (CVE-2025-62861) затрагивала версии 28.0–28.2 и 29.0–29.1: после реорганизации цепочки она могла нарушить согласованность мемпула, и майнерам, которых затронула проблема, приходилось перезапускать узлы, прежде чем они могли снова создавать корректные шаблоны блоков.
Две уязвимости средней степени серьёзности позволяли злоумышленнику задерживать обработку блоков на срок до 10 минут с помощью компактных блоков, а также предоставляли входящим узлам Tor права, предусмотренные для белого списка, в некоторых конфигурациях. По словам Bitcoin Core, «тысячи» доступных узлов основной сети добавляли входящие подключения Tor в белый список.
⭐ Средства не подвергались риску, а исправления уже выпущены, однако операторам узлов и майнерам, использующим старые версии, следует убедиться, что у них установлена Bitcoin Core 30.0 или 29.2 и новее. Это напоминание о том, насколько надёжность сети зависит от своевременного обновления инфраструктуры.
#Bitcoin #BTC #BitcoinCore #Безопасность
🛠️ Bitcoin Core раскрыла информацию о трёх исправленных уязвимостях, включая критическую ошибку, затрагивавшую майнинг
Bitcoin Core публично сообщила о трёх уязвимостях, все они уже были устранены в версиях, выпущенных в октябре 2025 года.
Критическая ошибка (CVE-2025-62861) затрагивала версии 28.0–28.2 и 29.0–29.1: после реорганизации цепочки она могла нарушить согласованность мемпула, и майнерам, которых затронула проблема, приходилось перезапускать узлы, прежде чем они могли снова создавать корректные шаблоны блоков.
Две уязвимости средней степени серьёзности позволяли злоумышленнику задерживать обработку блоков на срок до 10 минут с помощью компактных блоков, а также предоставляли входящим узлам Tor права, предусмотренные для белого списка, в некоторых конфигурациях. По словам Bitcoin Core, «тысячи» доступных узлов основной сети добавляли входящие подключения Tor в белый список.
⭐ Средства не подвергались риску, а исправления уже выпущены, однако операторам узлов и майнерам, использующим старые версии, следует убедиться, что у них установлена Bitcoin Core 30.0 или 29.2 и новее. Это напоминание о том, насколько надёжность сети зависит от своевременного обновления инфраструктуры.
#Bitcoin #BTC #BitcoinCore #Безопасность
Bitcoin Core публично сообщила о трёх уязвимостях, все они уже были устранены в версиях, выпущенных в октябре 2025 года.
Критическая ошибка (CVE-2025-62861) затрагивала версии 28.0–28.2 и 29.0–29.1: после реорганизации цепочки она могла нарушить согласованность мемпула, и майнерам, которых затронула проблема, приходилось перезапускать узлы, прежде чем они могли снова создавать корректные шаблоны блоков.
Две уязвимости средней степени серьёзности позволяли злоумышленнику задерживать обработку блоков на срок до 10 минут с помощью компактных блоков, а также предоставляли входящим узлам Tor права, предусмотренные для белого списка, в некоторых конфигурациях. По словам Bitcoin Core, «тысячи» доступных узлов основной сети добавляли входящие подключения Tor в белый список.
⭐ Средства не подвергались риску, а исправления уже выпущены, однако операторам узлов и майнерам, использующим старые версии, следует убедиться, что у них установлена Bitcoin Core 30.0 или 29.2 и новее. Это напоминание о том, насколько надёжность сети зависит от своевременного обновления инфраструктуры.
#Bitcoin #BTC #BitcoinCore #Безопасность
84

·
--
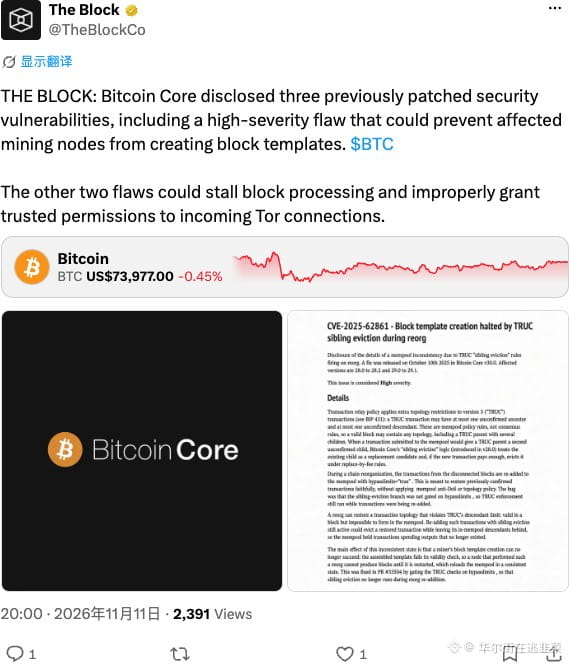
Bitcoin Core раскрыл три старые проблемы: критическая уязвимость может полностью остановить выпуск блоков майнерами. Ещё две способны вызвать зависание узлов или ошибочное предоставление привилегий — ситуация действительно тревожная. Хотя это масштабная расчистка технического долга, в краткосрочной перспективе давление на майнеров будет огромным, а экосистема может пережить временную встряску. Запаситесь терпением и наблюдайте со стороны: задача и правда непростая.
#BTC #BitcoinCore
Bitcoin Core раскрыл три старые проблемы: критическая уязвимость может полностью остановить выпуск блоков майнерами. Ещё две способны вызвать зависание узлов или ошибочное предоставление привилегий — ситуация действительно тревожная. Хотя это масштабная расчистка технического долга, в краткосрочной перспективе давление на майнеров будет огромным, а экосистема может пережить временную встряску. Запаситесь терпением и наблюдайте со стороны: задача и правда непростая.
#BTC #BitcoinCore
#BTC #BitcoinCore
55

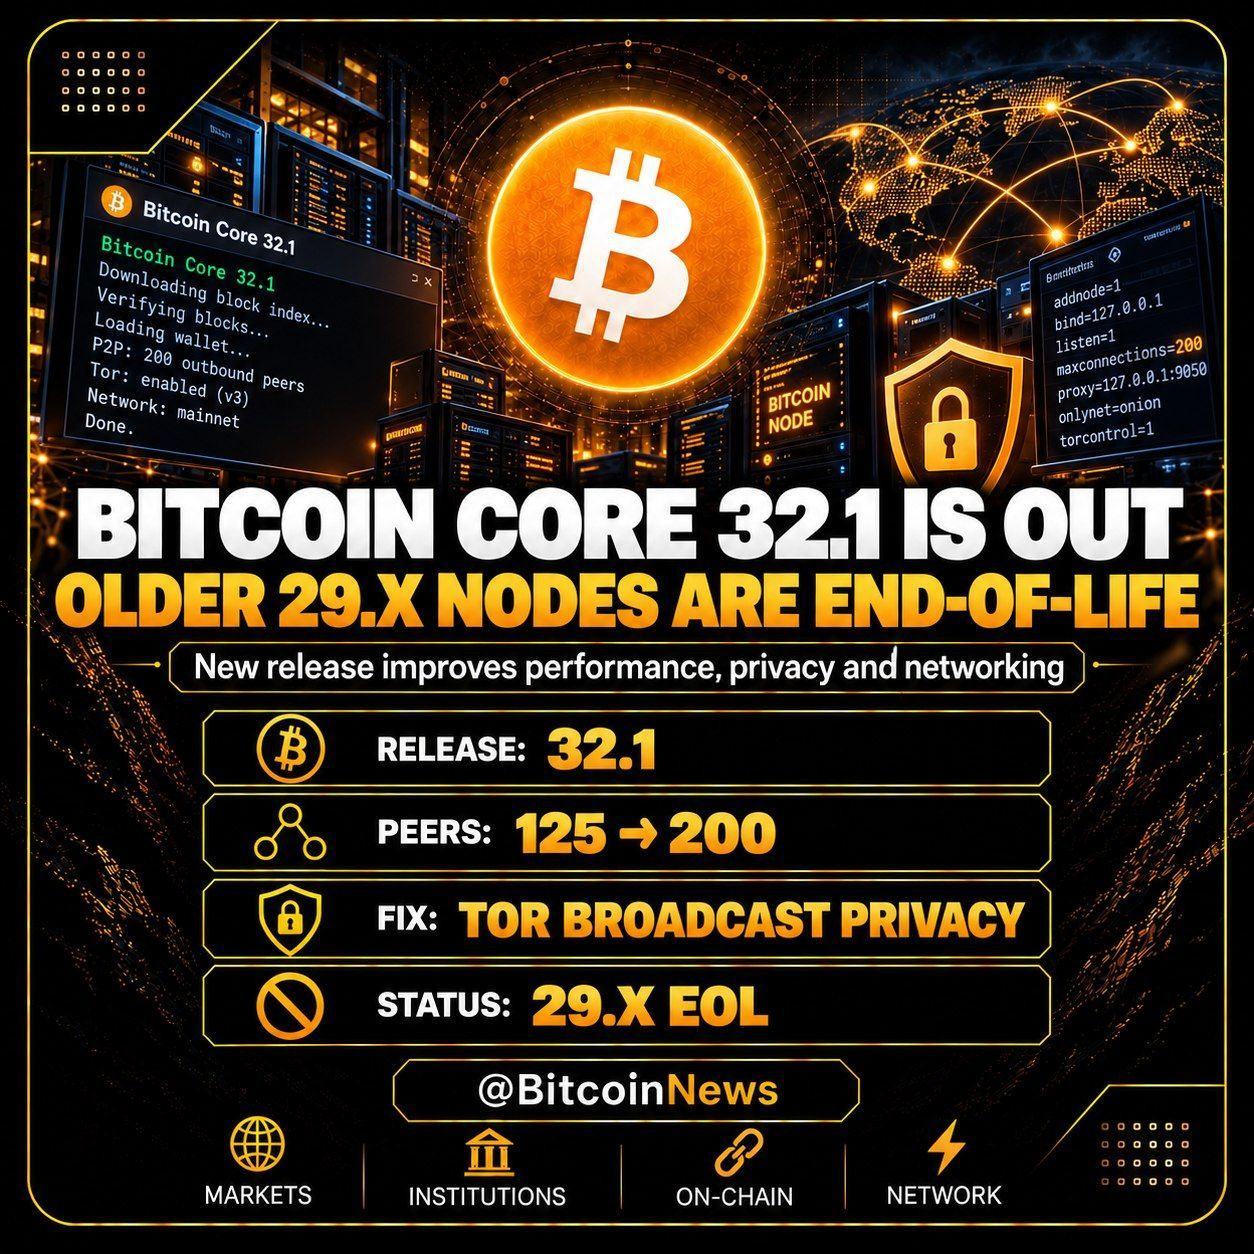
⚡ BITCOIN CORE 32.1 ВЫПУСКАЕТ КРИТИЧЕСКИ ВАЖНЫЕ ОБНОВЛЕНИЯ КОНФИДЕНЦИАЛЬНОСТИ И СЕТИ ДЛЯ $BTC УЗЛОВ 🛡️
Bitcoin Core только что выпустил версию 32.1, укрепив базовый уровень, не затрагивая неизменный жёсткий лимит в 21 миллион монет. 💡 Обновление обеспечивает высокоточную оценку комиссий в мемпуле, расширяет возможности подключения к узлам сети и включает критически важное исправление конфиденциальности, устраняющее утечки при трансляции через Tor.
Пока розничные инвесторы пристально следят за каждой внутридневной свечой, инфраструктура узлов незаметно укрепляется, а устаревшие версии достигают конца срока поддержки. 🔍 Опытные инвесторы столь же внимательно следят за устойчивостью протокола, как и за ликвидностью книги ордеров.
💬 Вы уже обновили свой узел или наблюдаете за этими ключевыми обновлениями со стороны?
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
⚡ BITCOIN CORE 32.1 ВЫПУСКАЕТ КРИТИЧЕСКИ ВАЖНЫЕ ОБНОВЛЕНИЯ КОНФИДЕНЦИАЛЬНОСТИ И СЕТИ ДЛЯ $BTC УЗЛОВ 🛡️
Bitcoin Core только что выпустил версию 32.1, укрепив базовый уровень, не затрагивая неизменный жёсткий лимит в 21 миллион монет. 💡 Обновление обеспечивает высокоточную оценку комиссий в мемпуле, расширяет возможности подключения к узлам сети и включает критически важное исправление конфиденциальности, устраняющее утечки при трансляции через Tor.
Пока розничные инвесторы пристально следят за каждой внутридневной свечой, инфраструктура узлов незаметно укрепляется, а устаревшие версии достигают конца срока поддержки. 🔍 Опытные инвесторы столь же внимательно следят за устойчивостью протокола, как и за ликвидностью книги ордеров.
💬 Вы уже обновили свой узел или наблюдаете за этими ключевыми обновлениями со стороны?
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
Bitcoin Core только что выпустил версию 32.1, укрепив базовый уровень, не затрагивая неизменный жёсткий лимит в 21 миллион монет. 💡 Обновление обеспечивает высокоточную оценку комиссий в мемпуле, расширяет возможности подключения к узлам сети и включает критически важное исправление конфиденциальности, устраняющее утечки при трансляции через Tor.
Пока розничные инвесторы пристально следят за каждой внутридневной свечой, инфраструктура узлов незаметно укрепляется, а устаревшие версии достигают конца срока поддержки. 🔍 Опытные инвесторы столь же внимательно следят за устойчивостью протокола, как и за ликвидностью книги ордеров.
💬 Вы уже обновили свой узел или наблюдаете за этими ключевыми обновлениями со стороны?
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #BitcoinCore #CryptoInfrastructure #Bitcoin
⚡ 💎
24

·
--
Bitcoin Core без лишнего шума сообщил о трёх уязвимостях, и момент для этого оказался неудачным.
Исправления уже были выпущены до раскрытия информации 28 октября (CoinDesk). Один из дефектов позволял подключённому злоумышленнику перегрузить узел на Windows, macOS или BSD данными, пока у него не заканчивалась память и он не падал.
Узлы — основа модели доверия $BTC, поэтому устанавливать исправления важно, даже когда цена стабильна. BTC держится около $77 000, а взлом Binance по-прежнему доминирует в заголовках — поэтому эта новость получила гораздо меньше внимания, чем заслуживает.
Вы запускаете собственный узел? Как быстро вы устанавливаете обновления после выхода релиза? Интересно, как на самом деле поступает сообщество.
#Bitcoin #BitcoinCore #Безопасность
Bitcoin Core без лишнего шума сообщил о трёх уязвимостях, и момент для этого оказался неудачным.
Исправления уже были выпущены до раскрытия информации 28 октября (CoinDesk). Один из дефектов позволял подключённому злоумышленнику перегрузить узел на Windows, macOS или BSD данными, пока у него не заканчивалась память и он не падал.
Узлы — основа модели доверия $BTC , поэтому устанавливать исправления важно, даже когда цена стабильна. BTC держится около $77 000, а взлом Binance по-прежнему доминирует в заголовках — поэтому эта новость получила гораздо меньше внимания, чем заслуживает.
Вы запускаете собственный узел? Как быстро вы устанавливаете обновления после выхода релиза? Интересно, как на самом деле поступает сообщество.
#Bitcoin #BitcoinCore #Безопасность
Исправления уже были выпущены до раскрытия информации 28 октября (CoinDesk). Один из дефектов позволял подключённому злоумышленнику перегрузить узел на Windows, macOS или BSD данными, пока у него не заканчивалась память и он не падал.
Узлы — основа модели доверия $BTC , поэтому устанавливать исправления важно, даже когда цена стабильна. BTC держится около $77 000, а взлом Binance по-прежнему доминирует в заголовках — поэтому эта новость получила гораздо меньше внимания, чем заслуживает.
Вы запускаете собственный узел? Как быстро вы устанавливаете обновления после выхода релиза? Интересно, как на самом деле поступает сообщество.
#Bitcoin #BitcoinCore #Безопасность
22
·
--
🚨 ВНИМАНИЕ, УЗЛЫ BITCOIN: ВЫПУЩЕН BITCOIN CORE 32.1 ДЛЯ УСТРАНЕНИЯ УЯЗВИМОСТЕЙ! 🛡️💻
Если вы управляете узлом в сети Bitcoin или следите за безопасностью инфраструктуры рынка, команда разработчиков во вторник (27-го) выпустила Bitcoin Core 32.1, уделив особое внимание критическим исправлениям безопасности!
📌 ЧТО ИСПРАВЛЕНО?
1️⃣ Ошибка выделения памяти (средняя степень опасности): устранён вектор атаки через срочные TCP-сокеты, который позволял неограниченно расходовать оперативную память и мог вывести из строя узлы сети.
2️⃣ Оптимизация и стабильность: внесены точечные улучшения для устаревших соединений (до BIP31) и добавлена защита от повреждения данных при реорганизации блоков.
3️⃣ Обратная совместимость: команда выпустила исправления безопасности не только для новой версии, но и для версий 29, 30 и 31 — для тех, кто пока не перешёл на новую версию.
💡 АНАЛИЗ ALEXANDRE 8:
Пока многие сосредоточены лишь на ежедневной цене, истинная устойчивость Bitcoin обусловлена его децентрализацией и оперативной реакцией разработчиков, которые защищают сеть от атак на инфраструктуру. Безопасность всегда на первом месте! (DYOR) 🔐
$BTC
{spot}(BTCUSDT)
📌 Подписывайтесь на профиль, чтобы следить за техническими обновлениями и ежедневной достоверной аналитикой крипторынка!
👇 Вы всегда обновляете свои узлы и программное обеспечение для хранения криптовалют? Напишите в комментариях! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
🚨 ВНИМАНИЕ, УЗЛЫ BITCOIN: ВЫПУЩЕН BITCOIN CORE 32.1 ДЛЯ УСТРАНЕНИЯ УЯЗВИМОСТЕЙ! 🛡️💻
Если вы управляете узлом в сети Bitcoin или следите за безопасностью инфраструктуры рынка, команда разработчиков во вторник (27-го) выпустила Bitcoin Core 32.1, уделив особое внимание критическим исправлениям безопасности!
📌 ЧТО ИСПРАВЛЕНО?
1️⃣ Ошибка выделения памяти (средняя степень опасности): устранён вектор атаки через срочные TCP-сокеты, который позволял неограниченно расходовать оперативную память и мог вывести из строя узлы сети.
2️⃣ Оптимизация и стабильность: внесены точечные улучшения для устаревших соединений (до BIP31) и добавлена защита от повреждения данных при реорганизации блоков.
3️⃣ Обратная совместимость: команда выпустила исправления безопасности не только для новой версии, но и для версий 29, 30 и 31 — для тех, кто пока не перешёл на новую версию.
💡 АНАЛИЗ ALEXANDRE 8:
Пока многие сосредоточены лишь на ежедневной цене, истинная устойчивость Bitcoin обусловлена его децентрализацией и оперативной реакцией разработчиков, которые защищают сеть от атак на инфраструктуру. Безопасность всегда на первом месте! (DYOR) 🔐
$BTC
📌 Подписывайтесь на профиль, чтобы следить за техническими обновлениями и ежедневной достоверной аналитикой крипторынка!
👇 Вы всегда обновляете свои узлы и программное обеспечение для хранения криптовалют? Напишите в комментариях! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
Если вы управляете узлом в сети Bitcoin или следите за безопасностью инфраструктуры рынка, команда разработчиков во вторник (27-го) выпустила Bitcoin Core 32.1, уделив особое внимание критическим исправлениям безопасности!
📌 ЧТО ИСПРАВЛЕНО?
1️⃣ Ошибка выделения памяти (средняя степень опасности): устранён вектор атаки через срочные TCP-сокеты, который позволял неограниченно расходовать оперативную память и мог вывести из строя узлы сети.
2️⃣ Оптимизация и стабильность: внесены точечные улучшения для устаревших соединений (до BIP31) и добавлена защита от повреждения данных при реорганизации блоков.
3️⃣ Обратная совместимость: команда выпустила исправления безопасности не только для новой версии, но и для версий 29, 30 и 31 — для тех, кто пока не перешёл на новую версию.
💡 АНАЛИЗ ALEXANDRE 8:
Пока многие сосредоточены лишь на ежедневной цене, истинная устойчивость Bitcoin обусловлена его децентрализацией и оперативной реакцией разработчиков, которые защищают сеть от атак на инфраструктуру. Безопасность всегда на первом месте! (DYOR) 🔐
$BTC
📌 Подписывайтесь на профиль, чтобы следить за техническими обновлениями и ежедневной достоверной аналитикой крипторынка!
👇 Вы всегда обновляете свои узлы и программное обеспечение для хранения криптовалют? Напишите в комментариях! 👇💬
#Write2Earn
#Bitcoin
#CryptoSecurity
#BitcoinCore
#Blockchain
129
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 145,884
333 обсуждают
2
#fomcотслеживание
Просмотров: 121,592
592 обсуждают
3
#A Packed Week of Earnings and Data Tests Markets
Просмотров: 784
32 обсуждают
4
#HuangReportedlyConsidersReturnToNvidia
Просмотров: 8,681
161 обсуждают
5
#CryptoSelloffTriggersMultipleWhaleLiquidations
Просмотров: 256,464
2,182 обсуждают
6
#BitcoinSpotETFsPost$1.065BOutflowsForThirdStraightWeek
Просмотров: 587
18 обсуждают
7
#About64000BitcoinMiningMachinesReportedlyHijacked
Просмотров: 7,612
134 обсуждают
8
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 209,044
1,756 обсуждают
9
#WillFOMCMinutesReinforceRateHikeExpectations?
Просмотров: 78,402
895 обсуждают
10
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 283,733
1,996 обсуждают