

#seguridad
seguridad
Просмотров: 325,089
549 обсуждают
Популярные
Новые

Статья
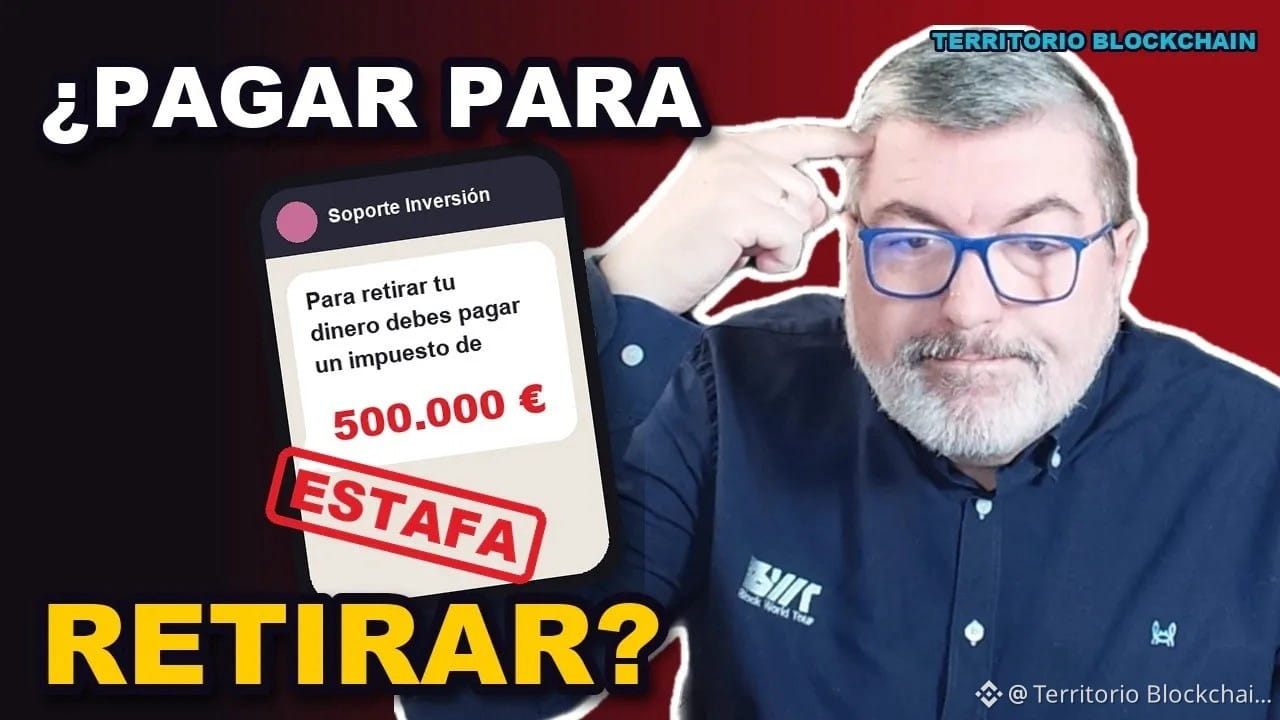
Le robaron 1,5 millones de euros tras un match en Tinder: así funciona el pig butchering criptoUn contacto en Tinder, semanas de conversación y una supuesta oportunidad de inversión en criptomonedas. Resultado: 1,5 millones de euros perdidos. En el último vídeo de Territorio Blockchain desmontamos paso a paso el pig butchering, la estafa romántica que mezcla manipulación emocional y plataformas de inversión falsas.
No es un ataque técnico ni un fallo de la blockchain. La puerta de entrada es la confianza.
Las fases del fraude:
• El match o primer contacto.
• Semanas construyendo confianza.
• La propuesta de inversión.
• El cebo: en este caso dejaron a la víctima ganar y retirar 1.000 euros. Ese beneficio real convierte la desconfianza en entusiasmo.
• La «matanza»: transferencias cada vez mayores hasta perderlo todo.
• La segunda estafa: supuestas empresas de recuperación de fondos que vuelven a cobrar a la víctima.
La señal de alarma definitiva: si te exigen pagar algo por adelantado (comisiones, «impuestos», tasas de desbloqueo) para retirar un dinero que en teoría ya es tuyo, es una estafa. Siempre.
En el vídeo también explicamos qué hacer si ya estás dentro y cómo ayudar a alguien cercano atrapado en una de estas tramas. Fuentes citadas: Ministerio del Interior, informe IC3 2025 del FBI, Departamento de Justicia de EE. UU. y Chainalysis.
Contenido informativo, no es asesoramiento financiero.
Episodio completo en el canal de YouTube de Territorio Blockchain.
#Estafas #Cripto #Seguridad
Le robaron 1,5 millones de euros tras un match en Tinder: así funciona el pig butchering cripto
Un contacto en Tinder, semanas de conversación y una supuesta oportunidad de inversión en criptomonedas. Resultado: 1,5 millones de euros perdidos. En el último vídeo de Territorio Blockchain desmontamos paso a paso el pig butchering, la estafa romántica que mezcla manipulación emocional y plataformas de inversión falsas.
No es un ataque técnico ni un fallo de la blockchain. La puerta de entrada es la confianza.
Las fases del fraude:
• El match o primer contacto.
• Semanas construyendo confianza.
• La propuesta de inversión.
• El cebo: en este caso dejaron a la víctima ganar y retirar 1.000 euros. Ese beneficio real convierte la desconfianza en entusiasmo.
• La «matanza»: transferencias cada vez mayores hasta perderlo todo.
• La segunda estafa: supuestas empresas de recuperación de fondos que vuelven a cobrar a la víctima.
La señal de alarma definitiva: si te exigen pagar algo por adelantado (comisiones, «impuestos», tasas de desbloqueo) para retirar un dinero que en teoría ya es tuyo, es una estafa. Siempre.
En el vídeo también explicamos qué hacer si ya estás dentro y cómo ayudar a alguien cercano atrapado en una de estas tramas. Fuentes citadas: Ministerio del Interior, informe IC3 2025 del FBI, Departamento de Justicia de EE. UU. y Chainalysis.
Contenido informativo, no es asesoramiento financiero.
Episodio completo en el canal de YouTube de Territorio Blockchain.
#Estafas #Cripto #Seguridad
1
1.4k
·
--
Статья
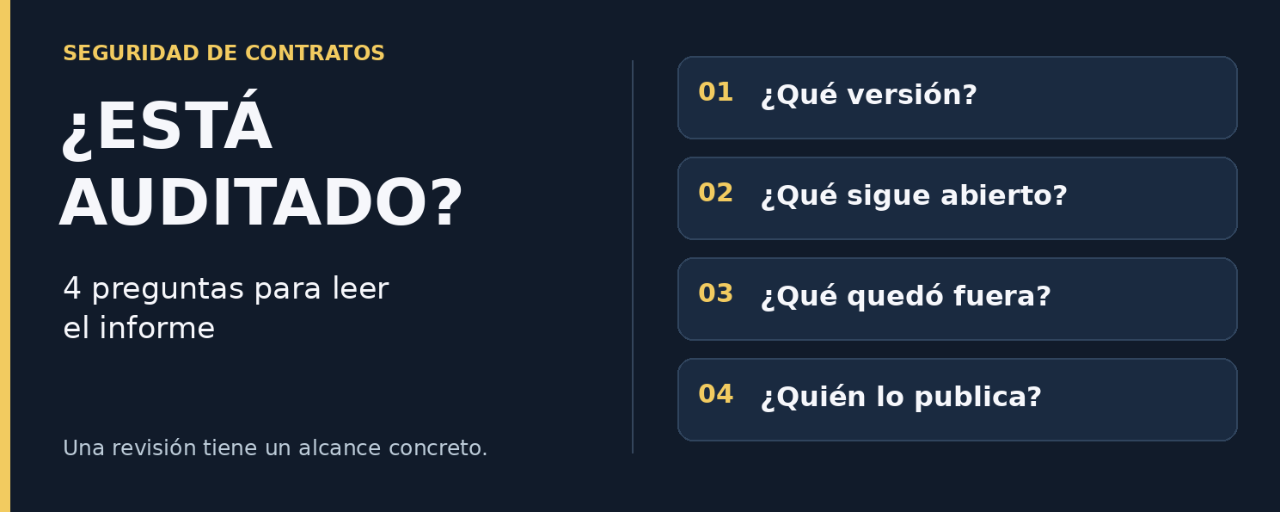
¿Está auditado? Cuatro preguntas para leer el informeUn contrato puede conservar problemas abiertos después de una auditoría. Leer el informe permite distinguir qué se revisó, qué se corrigió y qué sigue pendiente.
En Ethereum, los contratos programan cómo interactúan las aplicaciones con activos como $ETH y otros tokens. Una revisión de seguridad estudia ese código dentro de un alcance definido.
1. ¿Qué versión cubre?
El informe debería identificar el código revisado. Un «commit» es una referencia a una versión concreta. Si después se modificó el contrato, hace falta saber si esos cambios también fueron examinados.
2. ¿Qué hallazgos siguen abiertos?
La gravedad y el estado de un problema dicen cosas diferentes. «Crítico» describe su posible impacto; «resuelto» documenta una corrección. «Reconocido» significa que el equipo conoce el problema, no que lo haya solucionado. Binance Academy distingue estos estados al explicar cómo leer un informe.
3. ¿Qué quedó fuera?
Una revisión del código no demuestra por sí sola que estén protegidas las claves administrativas, la web o toda la infraestructura. La cobertura depende del encargo: conviene leer las exclusiones y evitar completar los huecos con suposiciones.
4. ¿Quién publica el documento?
El documento original del auditor permite contrastar fechas, alcance y actualizaciones. También importa distinguir una revisión inicial de la comprobación posterior de las correcciones. La imagen de un sello aporta menos información que ese registro verificable.
Un ejemplo ficticio
Dos aplicaciones muestran el mismo sello. La primera enlaza un informe sobre su versión actual y detalla qué hallazgos fueron corregidos. La segunda enlaza una revisión de una versión anterior y solo dice «problemas reconocidos». Ambas pueden llamarse auditadas, pero aportan información diferente. Este ejemplo es inventado; no califica ningún proyecto real.
Qué conclusión permite
Ethereum.org advierte que una auditoría no detectará todos los errores: es una revisión adicional. Mi criterio es usarla para formular preguntas mejores, sin convertir el sello en una garantía de seguridad o de resultados económicos.
¿Qué te cuesta más interpretar: la versión, la gravedad o el estado de los hallazgos?
Fuentes: Binance Academy — [Auditoría de contratos inteligentes](https://www.binance.com/en/academy/articles/what-is-a-smart-contract-security-audit) y [Contratos inteligentes](https://www.binance.com/es/academy/articles/what-are-smart-contracts); Ethereum.org — Smart contract security (actualizado el 20/10/2026).
#Seguridad #Ethereum
El autor puede recibir recompensas de Binance.
¿Está auditado? Cuatro preguntas para leer el informe
Un contrato puede conservar problemas abiertos después de una auditoría. Leer el informe permite distinguir qué se revisó, qué se corrigió y qué sigue pendiente.
En Ethereum, los contratos programan cómo interactúan las aplicaciones con activos como $ETH y otros tokens. Una revisión de seguridad estudia ese código dentro de un alcance definido.
1. ¿Qué versión cubre?
El informe debería identificar el código revisado. Un «commit» es una referencia a una versión concreta. Si después se modificó el contrato, hace falta saber si esos cambios también fueron examinados.
2. ¿Qué hallazgos siguen abiertos?
La gravedad y el estado de un problema dicen cosas diferentes. «Crítico» describe su posible impacto; «resuelto» documenta una corrección. «Reconocido» significa que el equipo conoce el problema, no que lo haya solucionado. Binance Academy distingue estos estados al explicar cómo leer un informe.
3. ¿Qué quedó fuera?
Una revisión del código no demuestra por sí sola que estén protegidas las claves administrativas, la web o toda la infraestructura. La cobertura depende del encargo: conviene leer las exclusiones y evitar completar los huecos con suposiciones.
4. ¿Quién publica el documento?
El documento original del auditor permite contrastar fechas, alcance y actualizaciones. También importa distinguir una revisión inicial de la comprobación posterior de las correcciones. La imagen de un sello aporta menos información que ese registro verificable.
Un ejemplo ficticio
Dos aplicaciones muestran el mismo sello. La primera enlaza un informe sobre su versión actual y detalla qué hallazgos fueron corregidos. La segunda enlaza una revisión de una versión anterior y solo dice «problemas reconocidos». Ambas pueden llamarse auditadas, pero aportan información diferente. Este ejemplo es inventado; no califica ningún proyecto real.
Qué conclusión permite
Ethereum.org advierte que una auditoría no detectará todos los errores: es una revisión adicional. Mi criterio es usarla para formular preguntas mejores, sin convertir el sello en una garantía de seguridad o de resultados económicos.
¿Qué te cuesta más interpretar: la versión, la gravedad o el estado de los hallazgos?
Fuentes: Binance Academy — Auditoría de contratos inteligentes y Contratos inteligentes; Ethereum.org — Smart contract security (actualizado el 20/10/2026).
#Seguridad #Ethereum
El autor puede recibir recompensas de Binance.
38
·
--
🔓 Cerrar la página no borra un permiso en la blockchain.
Conectar una billetera a una aplicación y autorizar que gaste tokens son permisos distintos.
Por ejemplo, una aprobación de $USDC en Ethereum permite a una dirección concreta gastar hasta la cantidad autorizada. No autoriza automáticamente todos los demás tokens.
Desconectar la aplicación no revoca esa aprobación: puede seguir activa aunque ya no visites el sitio.
Antes de firmar, revisa la dirección autorizada, el token y el límite. Las aprobaciones ilimitadas aumentan la exposición si el contrato es malicioso o resulta comprometido.
¿Alguna vez confundiste desconectar con revocar?
Fuente: [Binance — Aprobaciones en blockchain](https://www.binance.com/es-LA/support/faq/detail/78def429ca0c470abb60a852f8fbef75)
#Seguridad #Web3 #Criptomonedas
El autor puede recibir recompensas de Binance.
🔓 Cerrar la página no borra un permiso en la blockchain.
Conectar una billetera a una aplicación y autorizar que gaste tokens son permisos distintos.
Por ejemplo, una aprobación de $USDC en Ethereum permite a una dirección concreta gastar hasta la cantidad autorizada. No autoriza automáticamente todos los demás tokens.
Desconectar la aplicación no revoca esa aprobación: puede seguir activa aunque ya no visites el sitio.
Antes de firmar, revisa la dirección autorizada, el token y el límite. Las aprobaciones ilimitadas aumentan la exposición si el contrato es malicioso o resulta comprometido.
¿Alguna vez confundiste desconectar con revocar?
Fuente: Binance — Aprobaciones en blockchain
#Seguridad #Web3 #Criptomonedas
El autor puede recibir recompensas de Binance.
39

·
--
La inteligencia artificial aprendió a encontrar errores en el código de Bitcoin.
Los desarrolladores de Bitcoin Core acaban de cambiar las reglas de seguridad.
Antes, mantenían en secreto los fallos detectados por meses.
Ahora, ese periodo de espera se elimina.
El motivo es simple: este verano, las herramientas de IA encontraron cientos de errores en $BTC antes que los humanos.
Si la IA detecta una vulnerabilidad, no tiene sentido ocultarla.
Es mejor corregir el código rápido antes de que alguien más note el punto débil.
¿Qué te parece este cambio de estrategia?
#Bitcoin #Cripto #Seguridad
24
·
--
🔐 Tres conceptos para entender tu billetera de $BTC
1️⃣ Dirección pública: permite recibir fondos. Puedes compartirla, aunque su actividad es consultable en la cadena.
2️⃣ Clave privada: autoriza transacciones. Debe permanecer en secreto.
3️⃣ Frase de recuperación: en las billeteras que la utilizan, permite restaurar el acceso. Tampoco se comparte.
Hay otra diferencia importante: con custodia, un tercero administra las claves; sin custodia, esa responsabilidad es tuya.
¿Qué concepto te generaba más dudas?
Fuente: [Binance Academy — Billeteras de criptomonedas](https://www.binance.com/es/academy/articles/crypto-wallet-types-explained)
#bitcoin #Criptomonedas #Seguridad
El autor puede recibir recompensas de Binance.
🔐 Tres conceptos para entender tu billetera de $BTC
1️⃣ Dirección pública: permite recibir fondos. Puedes compartirla, aunque su actividad es consultable en la cadena.
2️⃣ Clave privada: autoriza transacciones. Debe permanecer en secreto.
3️⃣ Frase de recuperación: en las billeteras que la utilizan, permite restaurar el acceso. Tampoco se comparte.
Hay otra diferencia importante: con custodia, un tercero administra las claves; sin custodia, esa responsabilidad es tuya.
¿Qué concepto te generaba más dudas?
Fuente: Binance Academy — Billeteras de criptomonedas
#bitcoin #Criptomonedas #Seguridad
El autor puede recibir recompensas de Binance.
1
125
·
--
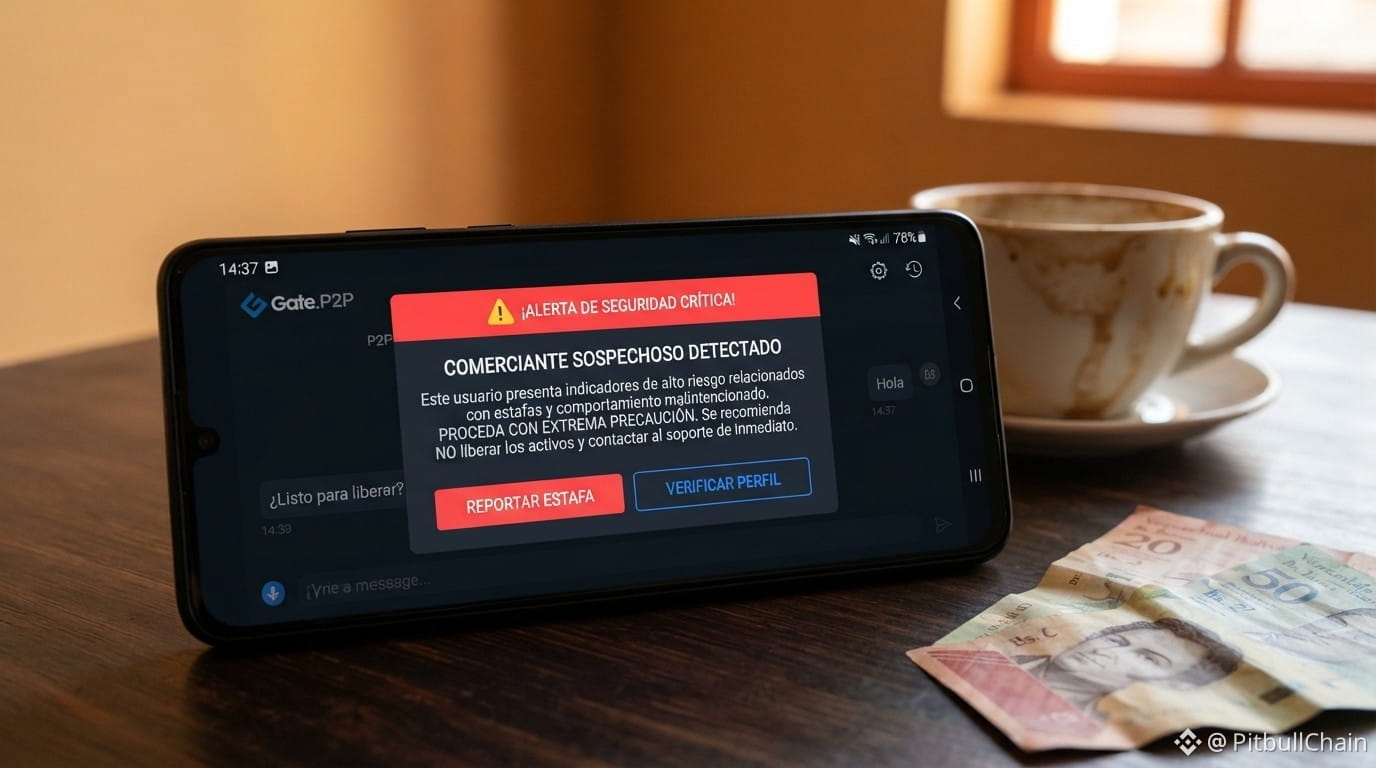
34 segundos. Eso tarda un estafador en mandarte una captura editada de Pago Móvil. 🚨
Antes de liberar $USDT:
✅ Abre TU app del banco, no la imagen
✅ Saldo disponible, no "en tránsito"
✅ Verifica que el titular coincida
✅ Si algo no cuadra, cancela y abre disputa
Hoy hay 256 ofertas y un spread de Bs. 37,67. Con tanta oferta, la prisa no es excusa.
📊 Tasas y análisis en vivo en https://pitbullchain.com
$USDT #P2P #Seguridad #BinanceSquare #Venezuela
149
·
--
Las auditorías de seguridad no son el escudo que muchos creen.
Un reporte reciente de Hacken muestra una realidad cruda.
En el tercer trimestre se perdieron 1.18 mil millones de dólares en hackeos.
El dato sorprendente es que el 77% de esas pérdidas ocurrieron fuera de las revisiones actuales.
Muchas veces el problema no está en el código principal.
El fallo viene por proveedores comprometidos o parches que nunca llegaron a instalarse.
Tener un sello de seguridad no garantiza que todo esté blindado.
Parece que la confianza ciega es el mayor riesgo en el sector.
¿Te sorprende este nivel de descuido en los proyectos?
$BTC #Cripto #Seguridad
38
·
--
Los hackeos en el sector cripto siguen siendo un problema serio.
Durante el tercer trimestre, las pérdidas llegaron casi a los 1.2 mil millones de dólares.
Esto fue impulsado principalmente por incidentes en Bitget y Liquid.
Lo curioso es que el 77% de estas pérdidas no ocurrieron por fallos directos en los protocolos.
El problema vino de proveedores comprometidos, herramientas de desarrollo y componentes de infraestructura que estaban fuera de las auditorías de seguridad habituales.
Parece que los atacantes encontraron una puerta trasera que nadie estaba vigilando.
¿Qué te parece esta forma de atacar el mercado?
$BTC #Cripto #Seguridad
58
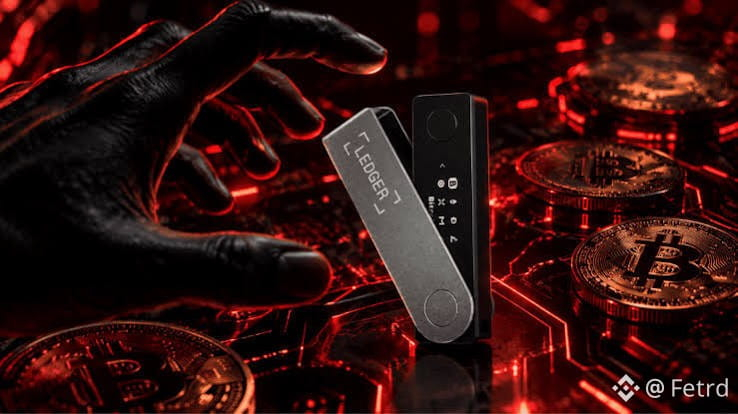
🚨 Encontraron un chip espía DENTRO de wallets Ledger.!!!
Cuando escribías tus 24 palabras, el chip las leía y las enviaba por red móvil al atacante. - +300 wallets vaciadas - Hasta 93M USD robados - MediaMarkt suspendió la venta de Ledger en Europa Todas las pérdidas confirmadas vienen de un revendedor (CryptoBilis). Ledger dice que no ha confirmado robos en equipos comprados en su web oficial. Si tu wallet NO la compraste en ledger.com: crea una frase semilla nueva en otro equipo y mueve tus fondos. ¿Dónde compraste la tuya? 👇 🟢 Web oficial 🟡 Amazon / tienda 🔴 Revendedor #Ledger #Seguridad #ledgertech
Cuando escribías tus 24 palabras, el chip las leía y las enviaba por red móvil al atacante. - +300 wallets vaciadas - Hasta 93M USD robados - MediaMarkt suspendió la venta de Ledger en Europa Todas las pérdidas confirmadas vienen de un revendedor (CryptoBilis). Ledger dice que no ha confirmado robos en equipos comprados en su web oficial. Si tu wallet NO la compraste en ledger.com: crea una frase semilla nueva en otro equipo y mueve tus fondos. ¿Dónde compraste la tuya? 👇 🟢 Web oficial 🟡 Amazon / tienda 🔴 Revendedor #Ledger #Seguridad #ledgertech
1
126
·
--
Comprar hardware en lugares no oficiales puede salir muy caro.
Ledger detectó implantes con conexión LTE en billeteras vendidas por CryptoBilis. Estos dispositivos lograban extraer las frases de recuperación de los usuarios.
CryptoBilis ya frenó sus ventas. Mientras tanto, marcas como Trezor y OneKey cortaron cualquier vínculo comercial con este revendedor.
Es un recordatorio necesario sobre dónde compramos nuestros dispositivos de seguridad. Siempre es mejor ir directo a la fuente oficial.
¿Qué medidas de seguridad extra tomas al comprar hardware?
$BTC #Ledger #Seguridad
65
·
--
Рост
⚠️ LA AMENAZA A TUS CRYPTOS PODRÍA NO SER EL PRECIO.
Un investigador de Ethereum advirtió sobre riesgos futuros de la IA para la criptografía que protege las wallets. Vitalik pidió cautela: no hay evidencia de que las claves estén hoy rotas.
¿La seguridad crypto está preparada para la era de la IA?
#Ethereum✅ #Seguridad
Un investigador de Ethereum advirtió sobre riesgos futuros de la IA para la criptografía que protege las wallets. Vitalik pidió cautela: no hay evidencia de que las claves estén hoy rotas.
¿La seguridad crypto está preparada para la era de la IA?
#Ethereum✅ #Seguridad
119

¡Cracks! Hoy aprendemos a estar SEGUROS en internet 🛡️
En Binance aprendemos jugando y además nos regalan premios.
¿Queres jugar conmigo?
Entra acá 👇
https://www.binance.com/activity/word-of-the-day/Proactive-Security-Wins?ref=CPA_00XZ7X05TH
#CriptoParaNinos #Seguridad #XRPLedgerPatchesXRPCreationBug #seguir
En Binance aprendemos jugando y además nos regalan premios.
¿Queres jugar conmigo?
Entra acá 👇
https://www.binance.com/activity/word-of-the-day/Proactive-Security-Wins?ref=CPA_00XZ7X05TH
#CriptoParaNinos #Seguridad #XRPLedgerPatchesXRPCreationBug #seguir
1
144
🚨 ALERTA BITCOIN: UNA CUENTA OFICIAL DIFUNDIÓ UN ENLACE FRAUDULENTO
Este 11 de octubre, COLDCARD, fabricante de billeteras físicas para $BTC, informó que desde su cuenta oficial de X se difundió un enlace fraudulento.
⚠️ ¿QUÉ PASÓ?
🔸 El mensaje simulaba una advertencia urgente de seguridad.
🔸 Enviaba a una página falsa para una supuesta migración de fondos.
🔸 COLDCARD eliminó la publicación e investiga cómo apareció.
🚨 ¿HACKEARON LAS BILLETERAS?
No hay evidencia confirmada de que los dispositivos hayan sido comprometidos ni de pérdidas económicas asociadas al enlace.
🛡️ CÓMO PROTEGER TUS FONDOS
1️⃣ No ingreses a enlaces de migración compartidos en publicaciones sospechosas.
2️⃣ Nunca escribas tu frase de recuperación (palabras que dan acceso a tus fondos) en una página web.
3️⃣ Verificá las alertas entrando por tu cuenta al sitio del fabricante.
4️⃣ Si revelaste tu frase, considerala comprometida y trasladá los fondos a una billetera nueva y segura.
📌 NUESTRA LECTURA
Tras nuestra cobertura de Ledger, aparece otro riesgo diferente: el phishing (engaño para robar datos o fondos) mediante canales aparentemente oficiales.
Una cuenta legítima no garantiza que cada enlace publicado sea seguro.
🔎 QUÉ VIGILAMOS
🔴 Riesgo: víctimas confirmadas o nuevas publicaciones fraudulentas.
🟡 Observación: investigación en curso.
🟢 Mejora: origen aclarado y medidas de seguridad reforzadas.
⚠️ No confundir un enlace fraudulento con un hackeo confirmado de dispositivos.
📌 ALERTA / SEGURIDAD
#bitcoin #BTC #Coldcard #Seguridad
130
🚨 ALERTA LEDGER: DETECTAN HARDWARE NO AUTORIZADO
Nuestra alerta del 9 de octubre tiene una actualización importante.
Ledger confirmó que un dispositivo vinculado a usuarios afectados contenía un componente electrónico no autorizado.
⚠️ ¿QUÉ DESCUBRIERON?
🔸 Se identificó una modificación física en una billetera Ledger.
🔸 Investigadores detectaron circuitos que podrían interceptar información durante la configuración.
🔸 El mecanismo podría capturar la frase de recuperación (palabras que permiten controlar una billetera) y transmitirla al atacante.
🚨 ¿ESTÁ CONFIRMADA LA CAUSA DE LOS ROBOS?
Todavía NO.
El hallazgo en un dispositivo no demuestra que explique todas las pérdidas investigadas.
Los más de US$86 millones estimados tampoco son una cifra oficial definitiva.
📊 ¿QUÉ DEBEN HACER LOS USUARIOS?
Quienes compraron dispositivos a CryptoBilis en los últimos 90 días deben seguir las advertencias de Ledger:
1️⃣ No configurar dispositivos sin utilizar.
2️⃣ Si ya los configuraron, considerar trasladar los fondos a un dispositivo confiable con una frase de recuperación nueva.
3️⃣ Contactar únicamente al soporte oficial.
⚠️ Nunca compartir las palabras de recuperación ni introducirlas en páginas web.
📌 NUESTRA LECTURA
La investigación pasó de una sospecha a identificar un componente no autorizado.
Esto refuerza la hipótesis de un ataque a la cadena de suministro (manipulación antes de llegar al comprador).
NO significa que todos los dispositivos Ledger estén comprometidos.
🔎 ¿QUÉ VIGILAMOS?
🔴 Riesgo: aparecen más dispositivos manipulados o se confirma el mecanismo de robo.
🟡 Observación: continúa la investigación sin conclusiones.
🟢 Mejora: se identifica el alcance y se descarta una afectación mayor.
Seguiremos atentos a los resultados oficiales.
📌 ALERTA / SEGURIDAD / SEGUIMIENTO
#Ledger #bitcoin #Crypto #Seguridad
90
🚨 ALERTA LEDGER: INVESTIGAN POSIBLES ROBOS DE MÁS DE US$86 MILLONES EN CRIPTOMONEDAS
Ledger investiga pérdidas de fondos entre usuarios que compraron billeteras físicas al distribuidor CryptoBilis, en el sudeste asiático.
⚠️ ¿QUÉ SE SABE?
🔸 Ledger solicitó suspender ventas y envíos del distribuidor mientras investiga.
🔸 Investigadores estiman pérdidas superiores a US$86 millones en criptomonedas.
🔸 Se identificaron movimientos sospechosos en redes como Bitcoin, Ethereum y Tron.
🔸 La cifra total y la causa todavía NO están confirmadas por Ledger.
🚨 ADVERTENCIA PARA COMPRADORES
Ledger recomienda a quienes compraron dispositivos a CryptoBilis durante los últimos 90 días:
1️⃣ No configurarlos si todavía no los utilizaron.
2️⃣ Si ya los configuraron, considerar trasladar los fondos a un dispositivo confiable, con una frase de recuperación completamente nueva.
3️⃣ Contactar únicamente al soporte oficial de Ledger.
⚠️ Nunca compartir las palabras de recuperación ni introducirlas en páginas web.
🔎 ¿QUÉ PUDO HABER OCURRIDO?
Una hipótesis es un ataque a la cadena de suministro (manipulación de productos antes de llegar al comprador).
CZ, cofundador de Binance, también mencionó esta posibilidad.
Sin embargo, todavía NO está confirmada.
Tampoco hay evidencia de que todos los dispositivos Ledger estén comprometidos.
📊 ESCENARIOS QUE VIGILAMOS
🔴 Riesgo: se confirma manipulación o aparecen nuevas víctimas.
🟡 Observación: continúa la investigación sin establecerse la causa.
🟢 Mejora: se identifica y contiene el problema, descartando una afectación más amplia.
📌 NUESTRA LECTURA
La seguridad cripto no depende solamente de mantener las claves fuera de internet. También importa la procedencia del dispositivo.
Una billetera física puede proteger tus fondos, pero su origen y configuración son fundamentales.
Seguiremos atentos a los resultados oficiales.
📌 ALERTA / SEGURIDAD / NOTICIA
#Ledger #bitcoin #crypto #Seguridad
57
·
--
Vitalik Buterin está sugiriendo un cambio importante en la seguridad de nuestras billeteras.
La idea es pasar los fondos a direcciones nuevas de forma preventiva.
El motivo es el avance acelerado de la inteligencia artificial.
Podría representar un riesgo para la seguridad de las claves privadas incluso antes de que la computación cuántica sea una amenaza real.
Es un movimiento curioso para protegerse ante las matemáticas que vienen.
¿Qué te parece esta recomendación?
#Ethereum $ETH #Seguridad
108
🔒 ¿Te piden fotos de tu DNI o tu número de cuenta por el chat de Binance P2P? ¡ALERTA!
Últimamente he visto a muchos usuarios nuevos preocupados porque algunos comerciantes les exigen datos bancarios extras o fotos de sus documentos de identidad para "verificar titularidad".
Recuerda esto: Binance ya se encargó de verificar tu identidad con el KYC. Que un tercero te pida fotos de tu cédula, pasaporte o licencia por un chat privado es una violación a las normas y un peligro enorme suplantación de identidad.
Si te topas con alguien así:
• No cedas a la presión.
• No envíes información personal.
• Reporta al usuario de inmediato.
¡Cuidar nuestra seguridad es tarea de todos en la comunidad! 🛡️
#P2P #Seguridad #BinanceSquare #CryptoSeguridad
1
125
·
--
Más de mil millones de dólares movidos en las sombras.
ZachXBT reveló una red criminal china que lavó dinero para el grupo Lazarus.
Lograron rastrear el flujo de fondos tras el hackeo a Bybit por 1.500 millones.
La forma en que obtuvieron la información fue infiltrándose directamente como clientes.
Es increíble la cantidad de dinero que manejan estos grupos.
¿Qué te parece este nivel de seguimiento?
$BTC #Cripto #Seguridad
455
·
--
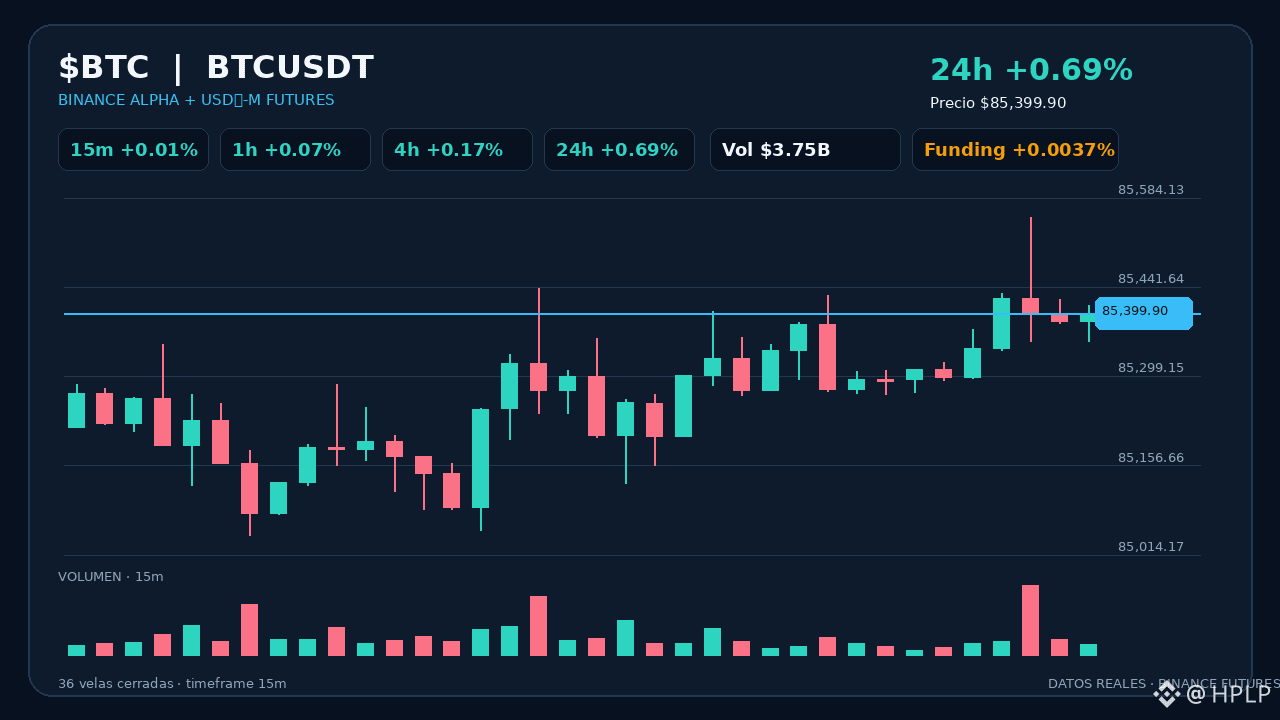
La seguridad estructural de Bitcoin avanza con una nueva corrección en el desarrollo de Bitcoin Core que cierra una brecha técnica en las transacciones parcialmente firmadas (PSBT). 🛠️
El problema giraba en torno a una solicitud SIGHASH_SINGLE ausente, lo cual podía dejar ciertos destinos de transacciones sin ligar de forma segura, permitiendo potencialmente la redirección de fondos sin necesidad de comprometer las claves privadas de los usuarios. Aunque aún no hay una versión de lanzamiento definitiva confirmada para este parche, su integración en el repositorio marca un paso clave para endurecer la infraestructura del protocolo frente a vectores complejos.
Para el mercado, esto refuerza la resiliencia técnica de la red ante la adopción institucional de estándares avanzados de firma. ¿Qué vigilar? Las próximas notas de actualización de los clientes de nodos y la adopción de la corrección por parte de carteras y plataformas de custodia institucional. 📈
Síguenos para análisis técnicos y macroeconómicos sin ruido. 👇
#Bitcoin #Criptomonedas #Seguridad #Desarrollo $BTC
22
·
--
Las cifras de seguridad en cripto se pusieron feas este trimestre.
El hackeo de Bitget por 388 millones de dólares empujó el total de pérdidas del tercer trimestre por encima de los mil millones.
En total fueron 1.260 millones de dólares perdidos en 247 incidentes diferentes.
Septiembre fue el mes más pesado con 769 millones en robos.
Cuesta creer que un solo mes acumule tanto movimiento.
¿Qué te llamó más la atención de estas cifras?
$BTC #Cripto #Seguridad
190
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 534,593
3,563 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 324,144
2,515 обсуждают
3
#EarningsSeason
Просмотров: 6M
29,783 обсуждают
4
#BitcoinCoreIdentifiesThreeVulnerabilities
Просмотров: 8
24 обсуждают
5
#StrategyShareholdersApproveDailyDividends
Просмотров: 6
19 обсуждают
6
#FedLowerBoundRateDecisionAt3.75%
Просмотров: 6
16 обсуждают
7
#TokenizedGoldXAUaLaunchesOnSui
Просмотров: 6
15 обсуждают
8
#$10.9BBitcoinOptionsExpireFriday
Просмотров: 2,790
99 обсуждают
9
#ThailandSupremeCourtRulesBitcoinIsProperty
Просмотров: 17,937
413 обсуждают
10
#BitcoinSurpasses$81K
Просмотров: 43,075
141 обсуждают