

#movevm
movevm
Просмотров: 8,962
34 обсуждают
Популярные
Новые

·
--
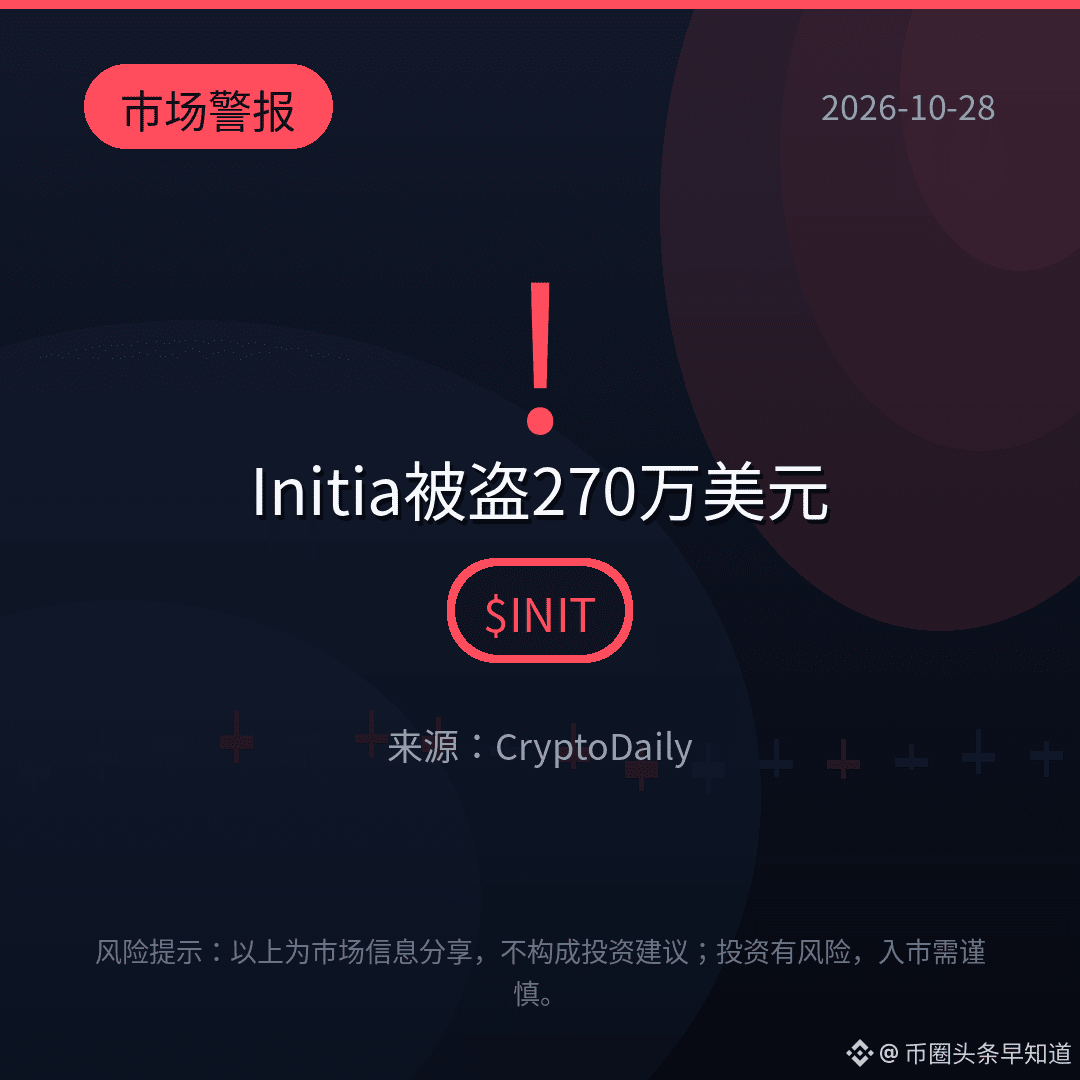
【Новости рынка】Из воздуха «напечатали» 2,7 млн долларов: уязвимость кэширования MoveVM в Initia позволила злоумышленникам подделать состояние и создать необеспеченные записи. Затем около 105 WETH, 1,4 млн AUSD0 и 1,08 млн USDC вывели через межсетевой мост.
Были созданы «теневые» активы, но эмиссия INIT не увеличилась. Проблема возникла на уровне исполнения.
23 октября сеть остановили, патч проходит проверку.
На уровне исполнения заложили мину — вы переживаете?
$INIT $ETH $USDC
#INIT #MoveVM #межсетевой
(Источник: CryptoDaily)
⚠️Предупреждение о рисках: информация выше представлена исключительно в ознакомительных целях и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, подходите к ним с осторожностью.
4

·
--
Из-за уязвимости в кэше Initia за несколько минут потеряла около 2,7 млн долларов. Злоумышленник не выпускал новые INIT и не менял общий объём предложения токенов, а подделал состояние MoveVM, зачислив на свой счёт ничем не обеспеченные WETH, iUSD и USDC. Цифры появились из ниоткуда, а реальные активы были выведены из блокчейна.
Схема атаки ясна: 23 октября в 22:59 (UTC+8) злоумышленник воспользовался уязвимостью кэша скриптов MoveVM, чтобы обойти проверки безопасности. До приостановки работы сети около 105 WETH и 1,4 млн AUSD0 были выведены через LayerZero, ещё примерно 1,08 млн USDC — через Noble и CCTP. Затем все средства обменяли на 1135,52 ETH. Сейчас они находятся на одном адресе Ethereum.
Важно, что общий объём предложения не изменился и новые INIT не выпускались, но украденные активы были вполне реальными. L1 и Rollup до сих пор приостановлены. Ожидается, что исправления безопасности будут завершены и пройдут аудит в течение нескольких дней; работа по возврату активов также ведётся совместно с партнёрами по безопасности. Для межсетевых мостов и экосистемы MoveVM особенно важно, что обход проверок на уровне кэша оказался возможен: подробности исправлений в итоговом отчёте могут оказаться полезнее, чем сама сумма потерь.$BTC #Initia #MoveVM
$ETH $USDC #Эфириум

·
--
Как только в кэше скриптов находят лазейку, активы нередко выводят быстрее, чем успевает выйти официальное заявление.
Initia сообщила об атаке с использованием уязвимости в кэше скриптов MoveVM: злоумышленник вывел активы примерно на 2,7 млн долларов. Команда заявила, что работа по их возврату продолжается. Проблема здесь не на уровне «ошибки в бизнес-логике», а в согласованности кэша на уровне исполнения: после загрязнения пути к одному и тому же скрипту проверка в блокчейне всё ещё может показывать, что он «выглядит легитимно».
На что обратить внимание: для Move-экосистемы и любых сред исполнения с интенсивным использованием кэша это открытый урок. После обновления в первую очередь проверьте, как устроена инвалидация кэша, привязку хэшей скриптов и возможность мгновенно активировать экстренную приостановку. Пользователям стоит сверяться с официальными каналами и не переходить по фишинговым ссылкам с обещаниями «вернуть средства раньше остальных».
#Initia #MoveVM #安全 #Ончейн
16
·
--
В MoveVM от Initia обнаружили уязвимость, позволявшую подделывать состояние. Злоумышленник вывел из системы около 2,7 млн долларов.
Инцидент произошёл 23 октября в 22:59 (UTC+8). Согласно сообщению Initia, злоумышленник воспользовался уязвимостью кэша скриптов MoveVM: обошёл проверки безопасности, подделал состояние MoveVM и зачислил себе WETH, iUSD и USDC, не обеспеченные реальными активами. Сложность в том, что речь шла не о прямой эмиссии новых токенов — состояние просто выглядело подлинным, а проверки безопасности были обойдены.
Из сети вывели активы на сумму около 2,7 млн долларов, однако Initia подчёркивает, что общий объём этих токенов не изменился и $INIT не были выпущены дополнительно. Иными словами, были подделаны данные учёта, но общее количество токенов не увеличилось. Для держателей неизменность данных о предложении не означает, что потерь не было: теперь важно выяснить, куда в действительности ушли похищенные средства и что с ними будет дальше.
MoveVM традиционно позиционируется как виртуальная машина с безопасностью типов и моделью ресурсов. На этот раз проблема возникла в кэше скриптов — детали реализации исполнительного уровня. Всё больше кроссчейн- и модульных проектов выбирают MoveVM в качестве среды исполнения. Если в логике проверки кэша есть уязвимость, подделанное состояние может обойти проверки, которые должны были сработать. Командам, работающим в экосистеме Move, стоит учесть этот случай и провести собственную проверку.
$USDC #Initia #MoveVM #ИнцидентБезопасности

·
--
1、背景
В последнее время компания по обеспечению безопасности Hexens раскрыла, что в виртуальной машине Move блокчейна Aptos обнаружена серьезная уязвимость. Соответствующие проблемы были быстро устранены вскоре после публикации отчета, потерь средств в сети не зафиксировано. Согласно открытым данным, ключевая причина уязвимости связана с дефектом обработки кэша, что может приводить к проблемам с подменой типов. Для Aptos, в основе которого лежит среда выполнения Move, чувствительность к подобным базовым дефектам крайне высока, поскольку они затрагивают не один конкретный протокол, а всю доверительную границу уровня исполнения.⚠️
2、漏洞分析
С технической точки зрения Move традиционно известен безопасностью ресурсов и контролем прав, поэтому ключевой момент этого инцидента — не в типичных ошибках логики смарт-контрактов, а в исключениях на уровне реализации виртуальной машины. Если механизм кэширования при определенных условиях ошибочно повторно использует или распознает тип, злоумышленник может обойти исходные ограничения и получить высокие привилегии, которыми он не должен обладать. Теоретически это означает, что поверхность атаки может расшириться от одного приложения до критически важных инфраструктурных компонентов, таких как чеканка стейблкоинов, проверка кроссчейн-мостов и модули управления в DeFi.
Hexens также отметил, что исследовательская команда с относительно низкими затратами собрала симуляционную среду, близкую к основной сети, и многократно верифицировала сценарии эксплуатации, что указывает: проблема — не просто теоретический риск, а вполне осуществима на практике. При этом официальные представители Aptos подчеркивают, что в реальной среде возможность эксплуатации ограничена, что отражает различия между «теоретически высоким риском» и «порогом для практической реализации». Объективно, подобные расхождения не редкость в инцидентах безопасности; ключевым остается то, что уязвимость была вовремя устранена.
3、市场与生态影响
Этот инцидент транслирует в экосистему Aptos два сигнала. Во-первых, безопасность базового L1 не может оцениваться только преимуществами языкового дизайна; реализация виртуальной машины, механизмы кэширования и оптимизация исполнения также могут выступать источниками системного риска. Во-вторых, бэунти за уязвимости, раскрытие со стороны белых хакеров и механизмы быстрого исправления становятся важной составляющей конкурентоспособности публичных цепей. Поскольку потерь средств не произошло, по сути это подтверждает эффективность реагирования экосистемы на чрезвычайные ситуации.🛡️
С точки зрения рынка в краткосрочной перспективе настроения могут колебаться из‑за формулировки «серьезная уязвимость», однако в средне- и долгосрочной перспективе больше внимания стоит уделить эффективности исправлений, прозрачности и дальнейшим действиям по аудиту. Если официальный релиз сможет подробнее объяснить область применения патча, процесс верификации и меры предотвращения подобных рисков, это, наоборот, поможет укрепить доверие внешних участников к возможностям технического управления Aptos.
4、结论
В целом это не «черный лебедь», уже приведший к потерям, а кейс, который одновременно выявляет риск на уровне базового исполнения и проверяет способность проекта к реагированию на угрозы. На текущем этапе инвесторам в первую очередь следует отслеживать, усилит ли Aptos последующий аудит виртуальной машины, изоляцию прав и защиту ключевой инфраструктуры. Для всей отрасли ключевой принцип безопасности публичных цепей уже не сводится к тому, «может ли код работать», а скорее к тому, «может ли система своевременно обнаружить и нейтрализовать риск в условиях высокого давления».📌
#Aptos #MoveVM #crypto
140

⚔️ ЖАРКОЕ ПРОТИВОСТОЯНИЕ: $SUI vs $APT — кто станет королём Move VM в этом цикле?Оба проекта берут начало в легендарном проекте Meta Diem и используют передовой язык Move, поэтому противостояние $SUI и $APT всегда в центре внимания инвесторов в новое поколение сетей Layer 1.
Сравним реальные показатели сегодняшней сессии:
• Спотовая ликвидность за 24 часа: $SUI полностью доминирует с показателем 77.57M USDT — это более чем в 6.5 раза выше, чем у $APT (всего 11.78M USDT).
• Объём деривативов и OI: открытый интерес $SUI держится на уровне 87.95M USDT, тогда как у $APT он составляет всего 15.73M USDT.
⚔️ ЖАРКОЕ ПРОТИВОСТОЯНИЕ: $SUI vs $APT — кто станет королём Move VM в этом цикле?
Оба проекта берут начало в легендарном проекте Meta Diem и используют передовой язык Move, поэтому противостояние $SUI и $APT всегда в центре внимания инвесторов в новое поколение сетей Layer 1.
Сравним реальные показатели сегодняшней сессии:
• Спотовая ликвидность за 24 часа: $SUI полностью доминирует с показателем 77.57M USDT — это более чем в 6.5 раза выше, чем у $APT (всего 11.78M USDT).
• Объём деривативов и OI: открытый интерес $SUI держится на уровне 87.95M USDT, тогда как у $APT он составляет всего 15.73M USDT.
282
·
--
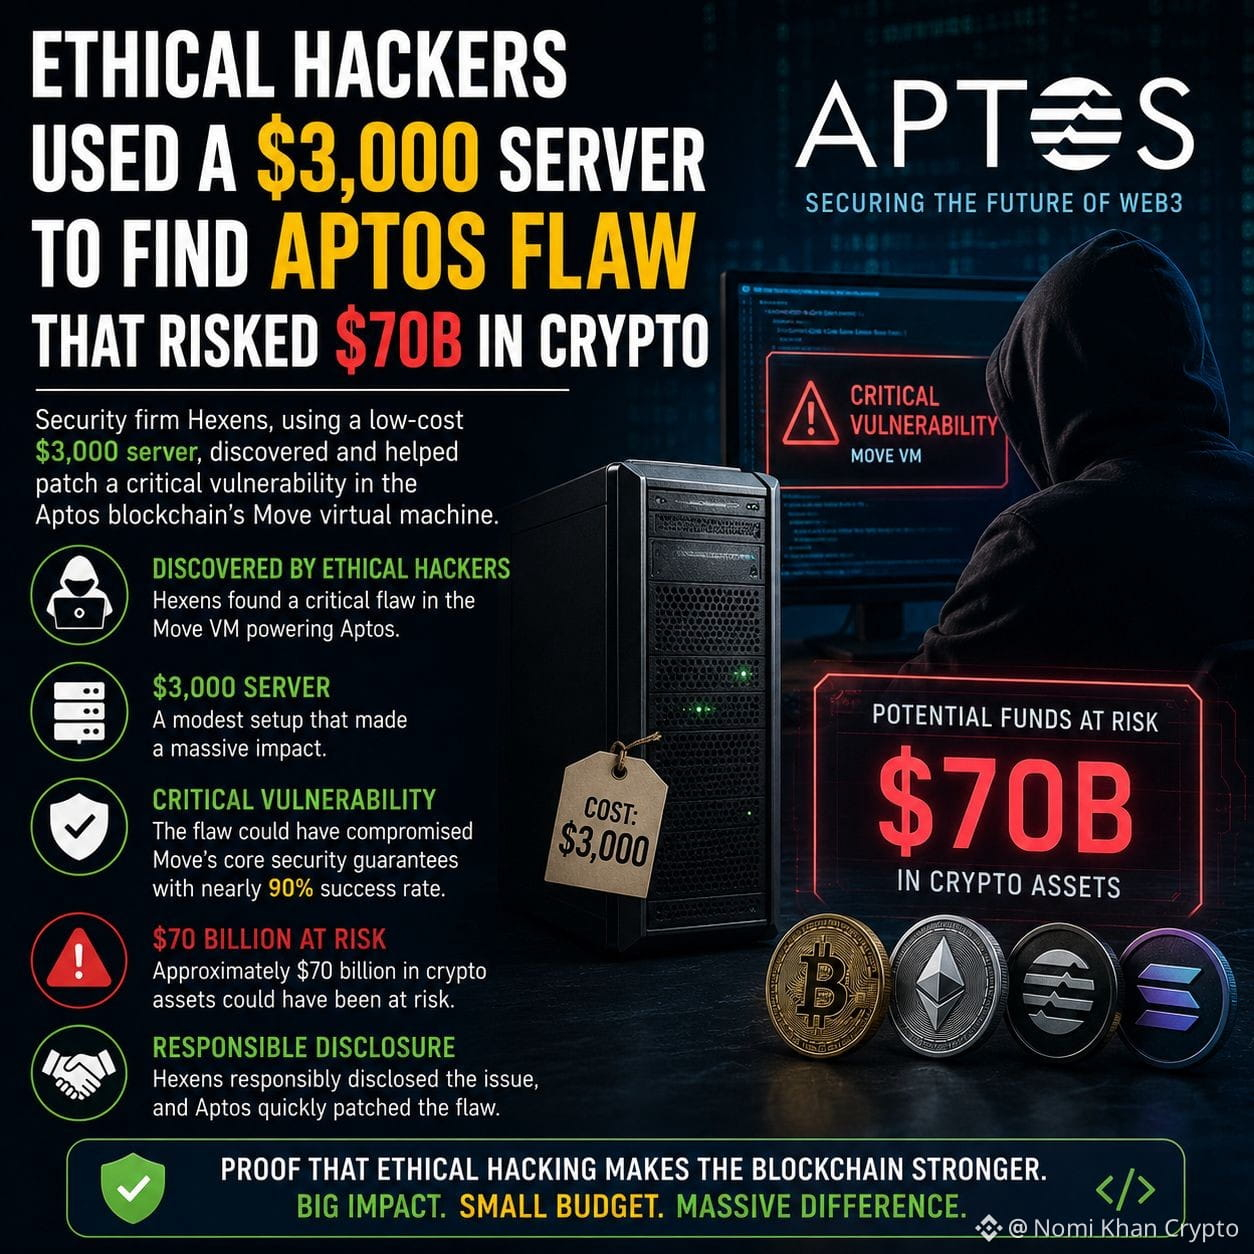
🚨 Этические хакеры предотвратили потенциальную крипто-катастрофу на $70 млрд
Команда этических хакеров из Hexens обнаружила критическую уязвимость в Move Virtual Machine блокчейна Aptos, используя всего лишь сервер за $3,000.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
По сообщениям, уязвимость имела почти 90% успешности и могла подорвать ключевые гарантии безопасности языка программирования Move, потенциально поставив под угрозу около $70 млрд криптоактивов.
Действуя ответственно, исследователи раскрыли проблему команде Aptos, позволив исправить уязвимость до того, как ею можно было бы воспользоваться.
Этот случай подчеркивает важную роль этических хакеров и проактивных проверок безопасности в защите экосистемы блокчейна.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 Этические хакеры предотвратили потенциальную крипто-катастрофу на $70 млрд
Команда этических хакеров из Hexens обнаружила критическую уязвимость в Move Virtual Machine блокчейна Aptos, используя всего лишь сервер за $3,000.
$APT
$DL
По сообщениям, уязвимость имела почти 90% успешности и могла подорвать ключевые гарантии безопасности языка программирования Move, потенциально поставив под угрозу около $70 млрд криптоактивов.
Действуя ответственно, исследователи раскрыли проблему команде Aptos, позволив исправить уязвимость до того, как ею можно было бы воспользоваться.
Этот случай подчеркивает важную роль этических хакеров и проактивных проверок безопасности в защите экосистемы блокчейна.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT УЯЗВИМОСТЬ МОЖЕТ УГРОЖАТЬ $700 МЛРД — ИСПРАВЛЕНО ЗА ЧАСЫ 🛡️
В феврале была обнаружена критическая уязвимость в Aptos Move VM: теоретически она могла подвергнуть экосистему риску на $700 миллиардов. Команда Aptos устранила проблему в мейннете в течение нескольких часов, и средства пользователей не были потеряны.
Hexens продемонстрировала 90% успешности атаки, используя только сервер за $3 000 — доступ к валидаторам не требовался. Хотя реальная применимость эксплойта в реальных условиях считалась минимальной, результаты показывают, как сбой в одном VM может каскадно затронуть мосты, стейблкоины и DeFi-протоколы.
Вы достаточно внимательно относитесь к рискам базовой инфраструктуры в L1-экосистемах?
Это не финансовый совет. Всегда управляйте своими рисками.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
Этичные_хакеры_нашли_уязвимость_в_Aptos,_рискуя_70_млрд_долл.
🚨 Оповещение по кибербезопасности Web3: Этичные хакеры спасли Aptos от угрозы на 70 млрд
Жесткое напоминание о том, насколько критичны белые (этичные) хакеры для экосистемы блокчейна. Только что была обнаружена масштабная, бизнес-критичная уязвимость в сети Aptos, которая могла поставить под риск ориентировочно 70 миллиардов долларов активов.
Вот что произошло:
🛡️ Уязвимость: Этичные хакеры выявили серьезную дыру, скрывающуюся внутри Move Virtual Machine (MoveVM) — движка, который приводит в действие смарт-контракты Aptos.
•📉 Риск: Если бы ее использовали, баг мог вызвать катастрофические сбои типа отказ в обслуживании (DoS) на узлах сети или полностью остановить работу, заморозив стоимость на миллиарды.
💰 Асимметрия: Удивительно, но исследователи отметили, что выполнение эксплойта обошлось бы атакующему всего в $3,000
✅ Разрешение: Команда Aptos быстро среагировала — выпустила патч и успешно защитила сеть до того, как злоумышленники могли бы воспользоваться лазейкой.
💡 Главный вывод
Это наглядный пример того, почему надежные программы bug bounty и постоянные аудиты протоколов — не опция, а основа. Безопасность в Web3 — это не разовое достижение; это непрерывная борьба. Отдельное уважение исследователям безопасности, которые поймали проблему до того, как случилась катастрофа.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
Подделки сезон тихо прибавили тебе, возможно, ты не заметил эту монету 👀
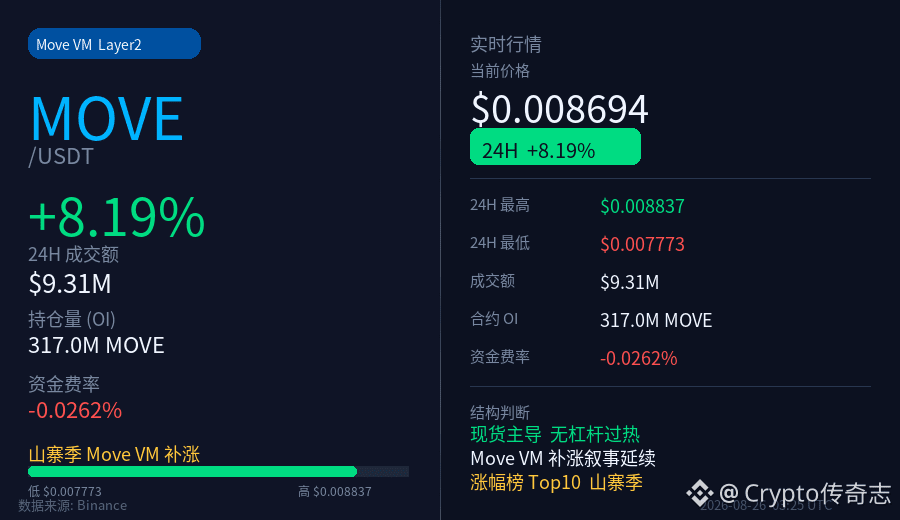
MOVE (Move VM Layer2) сегодня незаметно поднялся в топ-10 списка роста, +8.2%, при этом структура очень чистая —
📌 Где сейчас?
- Текущая цена: $0.00869
- Рост за 24ч: +8.19%
- Объём торгов: около 9.3 млн USDT
- Открытый интерес по контрактам (OI): 317 млн монет MOVE
📌 Как выглядит структура?
- Плата за финансирование -0.026%, небольшая поддержка шортов
- Это указывает, что рост вызван в основном спотом, а не «додавливанием» левериджем по фьючерсам
- OI без явных отклонений, нет перегретого сигнала на погоню
📌 О какой истории говорят «за кадром»?
В целом по рынку «сезон альтов» распространяет настроение: трек Move VM как история следующего поколения виртуальных машин для смарт-контрактов, и похоже, что эти средства включили монету в волну догоняющего роста.
Обновление BNBChain Pasteur подогревает экосистемные настроения — в выигрыше весь нишевый L2/VM слой.
Не значит, что обязательно нужно покупать — просто напоминание: структура, когда рост есть, но о ней почти никто не говорит, часто является сигналом, на который стоит обратить внимание в середине «сезона альтов» 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
Нажми на карточку ниже, чтобы быстро посмотреть котировки 👇
1
139
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
Просмотров: 31,752
834 обсуждают
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
Просмотров: 23,555
536 обсуждают
3
#$1.5BInLeveragedCryptoBetsLiquidated
Просмотров: 50,358
264 обсуждают
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
Просмотров: 4,293
81 обсуждают
5
#KOSPIFalls3.53%BackBelow6000
Просмотров: 68,184
1,138 обсуждают
6
#AmazonSharesFallAbout7%InPremarketTrading
Просмотров: 31,864
623 обсуждают
7
#USMidtermElections
Просмотров: 268,884
2,405 обсуждают
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
Просмотров: 33,419
96 обсуждают
9
#BinanceWillListPredictPREDICT
Просмотров: 103,604
1,441 обсуждают
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
Просмотров: 3,352
115 обсуждают