
#across
across
Просмотров: 13,920
55 обсуждают
Популярные
Новые

·
--
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
Across' domain was hijacked to serve a phishing page. GoPlus puts losses near 350,000 dollars. Across says its contracts weren't hacked and users will be made whole. #Across #Security
3

·
--
Падение
🚨 Across Protocol recovered its website after a phishing attack — but some wallets could STILL be exposed
On November 10, attackers reportedly took control of the Across domain through a social engineering attack targeting its registrar, Namecheap
Visitors were redirected to a malicious website that could request dangerous token approvals
Across has now regained control of the domain and says its systems are operational again
But there's a security detail worth understanding 👇
$BNB
{future}(BNBUSDT)
🔐 Disconnecting your wallet does NOT revoke token approvals
⚠️ A malicious approval can remain active even after the phishing website disappears
If you connected your wallet or signed anything on Across during the November 10 incident, review suspicious approvals and Permit2 permissions across affected networks
Revoke unauthorized allowances using a trusted tool reached independently — never through unsolicited recovery links
Across has promised to compensate affected users, but final losses and reimbursement details remain undisclosed
This wasn't a confirmed exploit of the bridge's smart contracts
The attacker targeted something users trusted before reaching those contracts — the official website
A recovered domain doesn't automatically mean a recovered wallet
$ACX
#Across #DeFiSecurity
🚨 Across Protocol recovered its website after a phishing attack — but some wallets could STILL be exposed
On November 10, attackers reportedly took control of the Across domain through a social engineering attack targeting its registrar, Namecheap
Visitors were redirected to a malicious website that could request dangerous token approvals
Across has now regained control of the domain and says its systems are operational again
But there's a security detail worth understanding 👇
$BNB
🔐 Disconnecting your wallet does NOT revoke token approvals
⚠️ A malicious approval can remain active even after the phishing website disappears
If you connected your wallet or signed anything on Across during the November 10 incident, review suspicious approvals and Permit2 permissions across affected networks
Revoke unauthorized allowances using a trusted tool reached independently — never through unsolicited recovery links
Across has promised to compensate affected users, but final losses and reimbursement details remain undisclosed
This wasn't a confirmed exploit of the bridge's smart contracts
The attacker targeted something users trusted before reaching those contracts — the official website
A recovered domain doesn't automatically mean a recovered wallet
$ACX
#Across #DeFiSecurity
On November 10, attackers reportedly took control of the Across domain through a social engineering attack targeting its registrar, Namecheap
Visitors were redirected to a malicious website that could request dangerous token approvals
Across has now regained control of the domain and says its systems are operational again
But there's a security detail worth understanding 👇
$BNB
🔐 Disconnecting your wallet does NOT revoke token approvals
⚠️ A malicious approval can remain active even after the phishing website disappears
If you connected your wallet or signed anything on Across during the November 10 incident, review suspicious approvals and Permit2 permissions across affected networks
Revoke unauthorized allowances using a trusted tool reached independently — never through unsolicited recovery links
Across has promised to compensate affected users, but final losses and reimbursement details remain undisclosed
This wasn't a confirmed exploit of the bridge's smart contracts
The attacker targeted something users trusted before reaching those contracts — the official website
A recovered domain doesn't automatically mean a recovered wallet
$ACX
#Across #DeFiSecurity
41

·
--
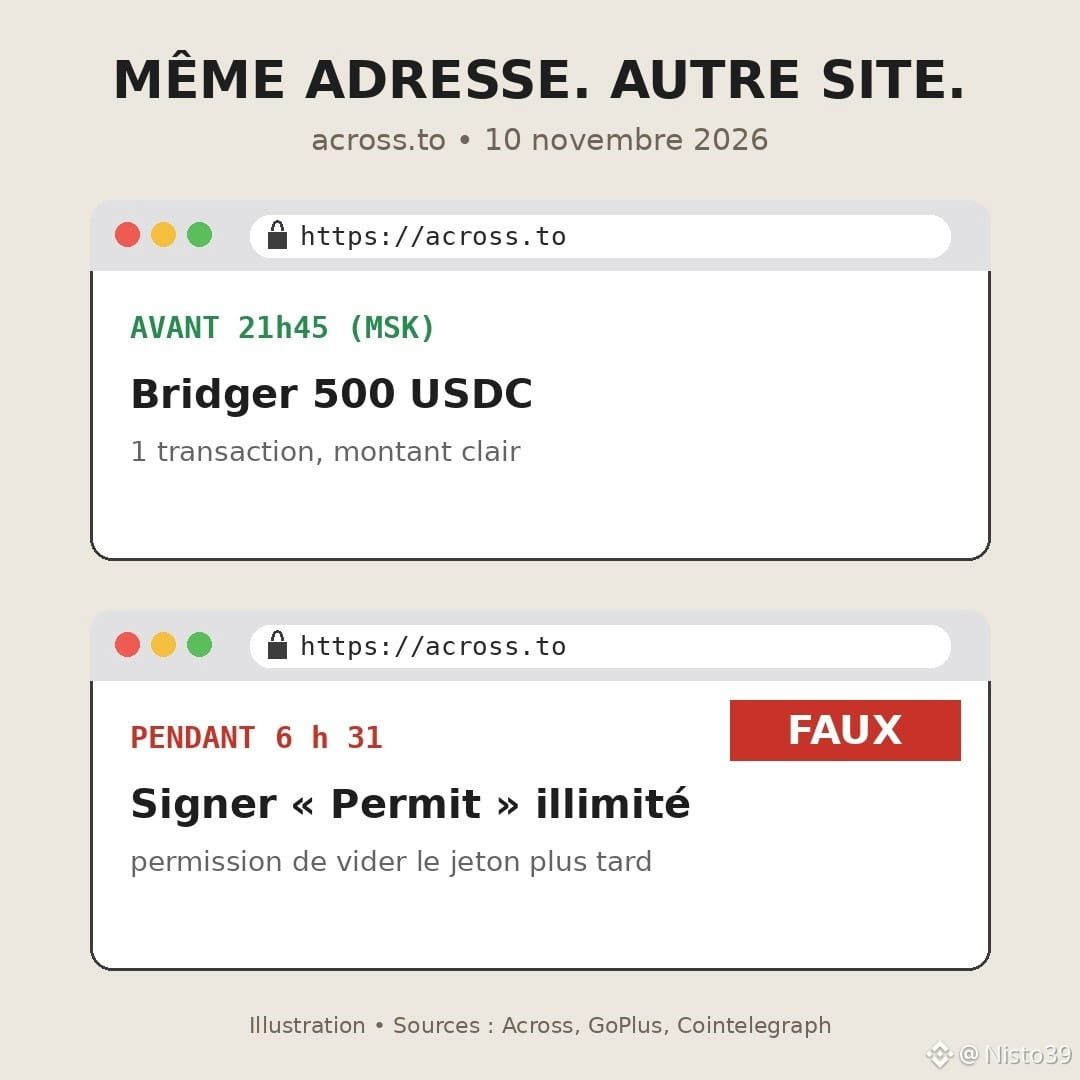
Le code d'Across n'a pas été piraté. Et c'est justement ce qui devrait vous inquiéter.
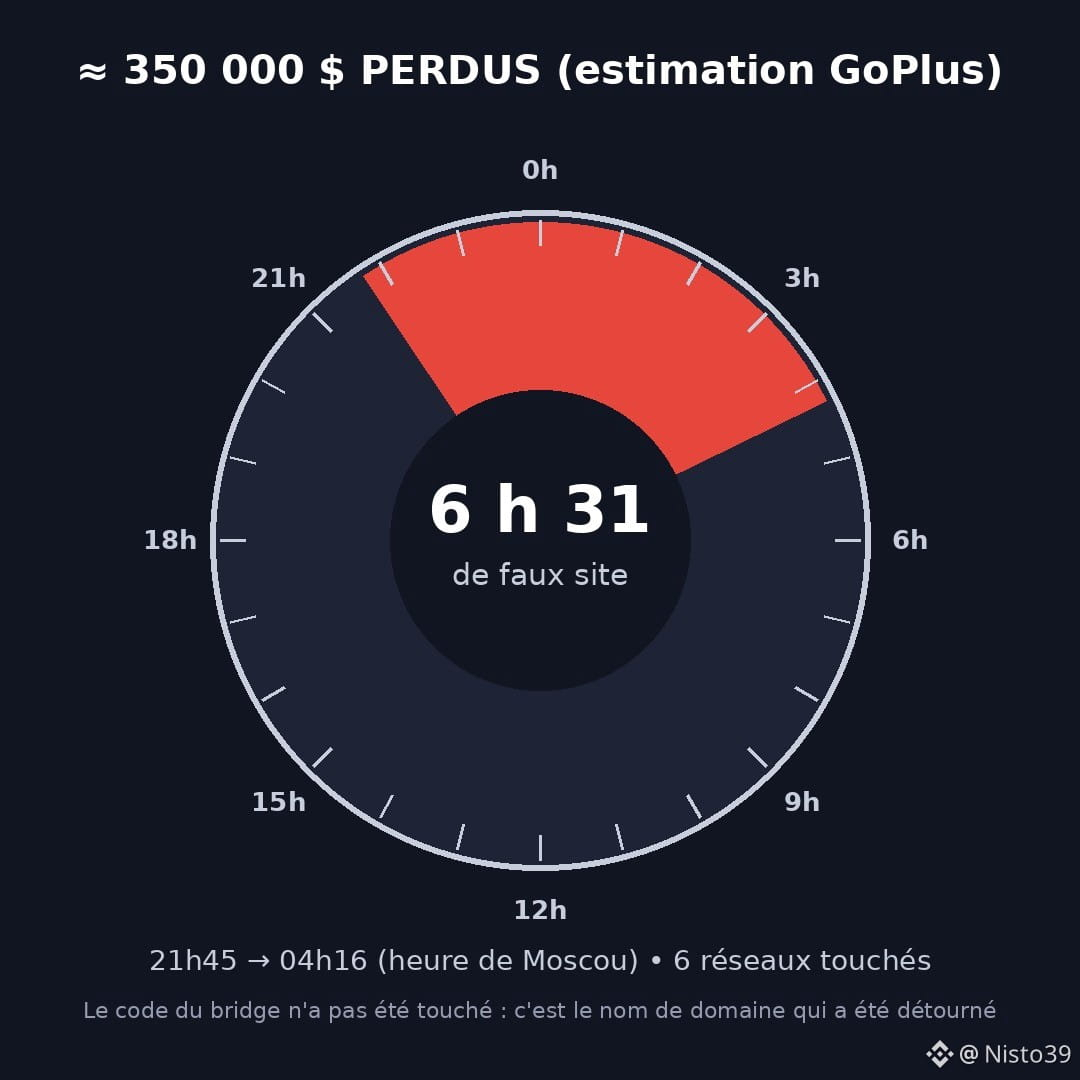
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH, je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
Le code d'Across n'a pas été piraté. Et c'est justement ce qui devrait vous inquiéter.
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH , je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
Mardi 10 novembre, vers 21h45 (heure de Moscou), quelqu'un a pris le contrôle du nom de domaine across.to, l'adresse d'un des bridges les plus utilisés (environ 5,9 milliards de dollars transférés en 30 jours selon DefiLlama). Pas de faille dans les smart contracts. Juste un coup de manipulation humaine chez Namecheap, la société qui gère le nom de domaine, d'après l'équipe.
Résultat : vous tapiez la bonne adresse, vous voyiez le bon logo, et vous tombiez sur un faux site. Celui-ci demandait de signer des « permits » et des approbations. Une approbation, c'est une permission donnée à une adresse de déplacer vos jetons plus tard, sans vous redemander. Une signature suffit, et le portefeuille se vide quand l'attaquant le décide.
GoPlus estime les pertes à environ 350 000 $, sur Ethereum, Arbitrum, Base, BNB Chain, Ink et Plasma. Across n'a confirmé aucun total, mais promet de rembourser tout le monde. Domaine récupéré vers 4h16 le lendemain. Six heures et demie.
Mon avis, un peu impopulaire : on passe des mois à auditer le code, puis on confie l'entrée du magasin à un registraire joignable par téléphone. Le maillon faible, ce n'est plus la blockchain, c'est la page web devant.
Ce que je retiens pour moi : quand un site que je connais par cœur me demande une signature inhabituelle pour un simple transfert de $USDC ou d'$ETH , je m'arrête. Et je vérifie mes approbations de temps en temps, même sans incident.
Petite question honnête : la dernière fois que vous avez signé une approbation, vous avez lu à qui vous donniez la permission ?
#Across #Securite #Phishing #DeFi #Crypto
96
·
--
跨链协议 Across 官网域名遭社工接管,官方已收回并承诺全额补偿受影响用户
据 Across 官方 X:北京时间 11 月 11 日凌晨约 02:45(UTC 10 日 18:45),攻击者通过对域名注册商 Namecheap 的社会工程攻击,取得 across.to 控制权,并将访问导向钓鱼页面。
1. 团队称约 15 分钟内收到警报并关停站点;安全响应组织 SEAL911 协助向主要钱包标记钓鱼,Cloudflare 将域名标为高风险并随后移除 DNS 记录。
2. 官方称,在 Cloudflare 完全封禁前曾访问官网的部分用户可能受影响;第三方集成和 API 用户未受影响。官方尚未公布损失与受影响人数。The Block 援引安全平台 GoPlus 估计,损失约 35 万美元,涉及 $ETH、Arbitrum、Base、BNB Chain 等网络,钓鱼页诱导签署虚假授权。
3. 同日上午约 09:16,官方宣布已在 Namecheap 创始人协助下收回域名、系统恢复正常,将全额补偿受影响用户,并在未来几天发布完整事后报告。请只通过官方渠道沟通,不要轻信陌生私信或链接。
$ACX $ETH $BNB
仅信息整理,不构成投资建议,DYOR;只走官方渠道,不点陌生领取链接。
#Across #ACX #安全 #跨链 #钓鱼
跨链协议 Across 官网域名遭社工接管,官方已收回并承诺全额补偿受影响用户
据 Across 官方 X:北京时间 11 月 11 日凌晨约 02:45(UTC 10 日 18:45),攻击者通过对域名注册商 Namecheap 的社会工程攻击,取得 across.to 控制权,并将访问导向钓鱼页面。
1. 团队称约 15 分钟内收到警报并关停站点;安全响应组织 SEAL911 协助向主要钱包标记钓鱼,Cloudflare 将域名标为高风险并随后移除 DNS 记录。
2. 官方称,在 Cloudflare 完全封禁前曾访问官网的部分用户可能受影响;第三方集成和 API 用户未受影响。官方尚未公布损失与受影响人数。The Block 援引安全平台 GoPlus 估计,损失约 35 万美元,涉及 $ETH 、Arbitrum、Base、BNB Chain 等网络,钓鱼页诱导签署虚假授权。
3. 同日上午约 09:16,官方宣布已在 Namecheap 创始人协助下收回域名、系统恢复正常,将全额补偿受影响用户,并在未来几天发布完整事后报告。请只通过官方渠道沟通,不要轻信陌生私信或链接。
$ACX $ETH $BNB
仅信息整理,不构成投资建议,DYOR;只走官方渠道,不点陌生领取链接。
#Across #ACX #安全 #跨链 #钓鱼
据 Across 官方 X:北京时间 11 月 11 日凌晨约 02:45(UTC 10 日 18:45),攻击者通过对域名注册商 Namecheap 的社会工程攻击,取得 across.to 控制权,并将访问导向钓鱼页面。
1. 团队称约 15 分钟内收到警报并关停站点;安全响应组织 SEAL911 协助向主要钱包标记钓鱼,Cloudflare 将域名标为高风险并随后移除 DNS 记录。
2. 官方称,在 Cloudflare 完全封禁前曾访问官网的部分用户可能受影响;第三方集成和 API 用户未受影响。官方尚未公布损失与受影响人数。The Block 援引安全平台 GoPlus 估计,损失约 35 万美元,涉及 $ETH 、Arbitrum、Base、BNB Chain 等网络,钓鱼页诱导签署虚假授权。
3. 同日上午约 09:16,官方宣布已在 Namecheap 创始人协助下收回域名、系统恢复正常,将全额补偿受影响用户,并在未来几天发布完整事后报告。请只通过官方渠道沟通,不要轻信陌生私信或链接。
$ACX $ETH $BNB
仅信息整理,不构成投资建议,DYOR;只走官方渠道,不点陌生领取链接。
#Across #ACX #安全 #跨链 #钓鱼
52

Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
Across khôi phục hệ thống sau khi bị chiếm quyền điều khiển tên miền
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
- Giao thức crosschain Across khôi phục hệ thống sau sự cố chiếm quyền điều khiển tên miền chính thức.
- Kẻ tấn công dùng social engineering nhắm vào nhà đăng ký tên miền Namecheap để giành quyền kiểm soát tên miền của Across.
- Nguồn RSS chưa cung cấp thêm chi tiết về thời gian, thiệt hại hoặc biện pháp khắc phục cụ thể.
#BinanceSquare #CryptoNews #Across #Security
$btc $eth
#vlikevn Titanbot
Nguồn: The Block
86

跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
跨链协议 Across 官网域名遭劫持,前端和 API 已紧急暂停。
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
事件时间线(北京时间):
约凌晨 02:45,攻击者对域名注册商 Namecheap 发起社会工程攻击,夺取 Across 官网域名控制权;团队 15 分钟内收到告警并着手下线;SEAL911 协调主流钱包将该域名标记为钓鱼网站,Cloudflare 随后撤除其 DNS 记录。截至公告发布,钓鱼页面已无法访问。
影响范围:钓鱼页面被完全封锁前访问官网的用户可能受影响;攻击前访问官网、以及仅通过 API 或第三方集成使用协议的用户不受影响。
团队承诺全额补偿受影响用户,并建议用当时连接的钱包前往 Revoke.cash,撤销当天授予的相关权限。
这次攻击没有碰智能合约,而是从域名注册商这个链下入口切入,值得整个行业警惕:协议代码再扎实,注册商账号一次社工就可能让官网变成钓鱼页。目前 Namecheap 尚未回应,前端和 API 将持续暂停至域名确认安全,后续团队会公布完整事件复盘。
#跨链安全 #Across #钓鱼攻击
3

·
--
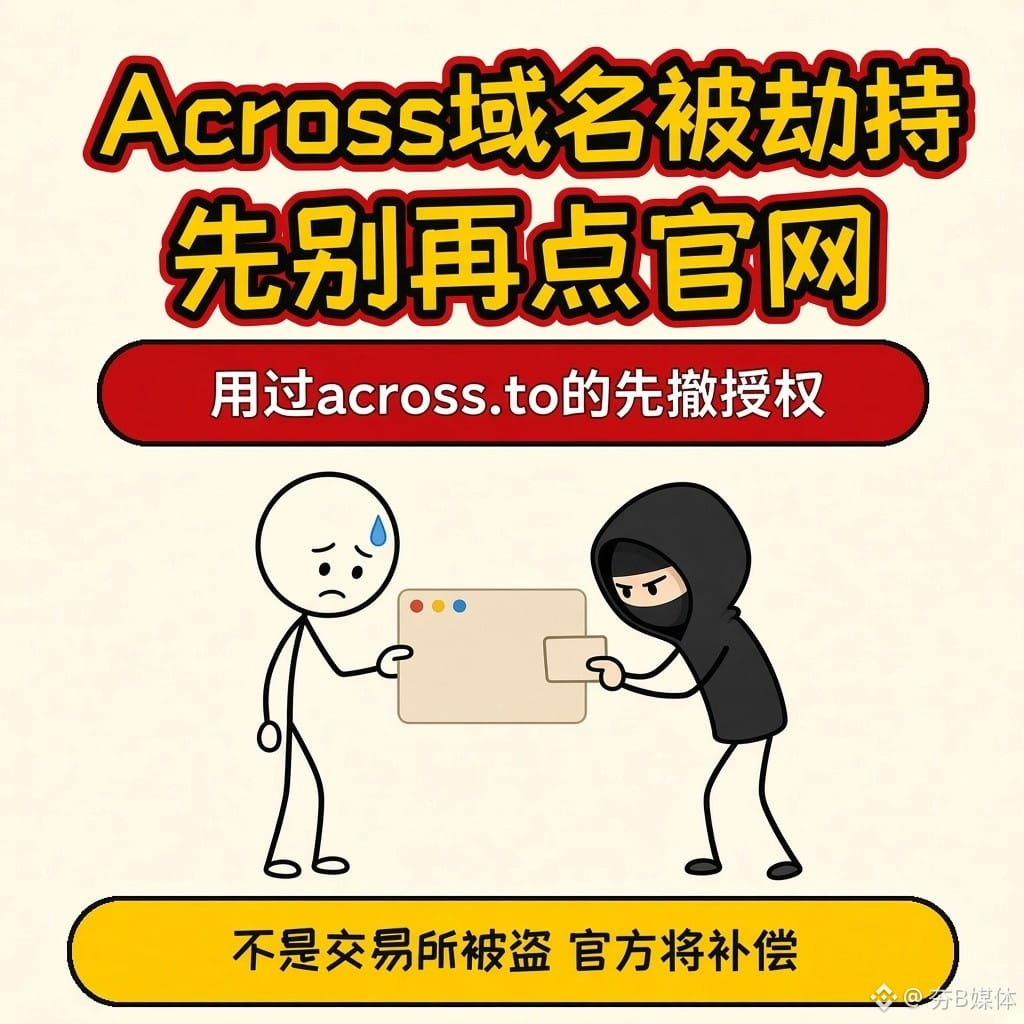
Across域名被劫持:用过across.to的先撤授权,先别再点官网
今早大约2:45(香港时间),跨链桥Across的官网across.to被旁人接管,一度改成钓鱼页。官方说,是域名注册商Namecheap遭到社会工程攻击,攻击者拿到了域名控制权;团队大约15分钟后收到警报并关站。随后SEAL911把它标成钓鱼网站,Cloudflare撤掉解析,目前这个钓鱼页已经打不开。
影响谁:关站前打开过across.to、并在上面连过钱包或签过授权的人,官方称部分用户可能已受影响。只通过第三方集成或API使用的,官方称不受影响。这不是交易所被盗,也不是已确认的合约漏洞,官方暂未公布损失金额。网上有用户自称被转走资金,尚未被独立核实。
官方表示会补偿所有受影响用户,并建议先到revoke.cash撤销相关授权——只断开钱包,授权不会自动取消。域名恢复安全前,前端和API都会保持关闭。Namecheap目前还没有公开回应,所以先别再打开across.to,也别在那里签名。
你最近有没有打开过across.to,并在上面签过交易?
不构成投资建议。
来源:Across官方X(约2026-11-11 02:45–08:14 HKT);PANews、Odaily转述 · 2026-11-11 约09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
Across域名被劫持:用过across.to的先撤授权,先别再点官网
今早大约2:45(香港时间),跨链桥Across的官网across.to被旁人接管,一度改成钓鱼页。官方说,是域名注册商Namecheap遭到社会工程攻击,攻击者拿到了域名控制权;团队大约15分钟后收到警报并关站。随后SEAL911把它标成钓鱼网站,Cloudflare撤掉解析,目前这个钓鱼页已经打不开。
影响谁:关站前打开过across.to、并在上面连过钱包或签过授权的人,官方称部分用户可能已受影响。只通过第三方集成或API使用的,官方称不受影响。这不是交易所被盗,也不是已确认的合约漏洞,官方暂未公布损失金额。网上有用户自称被转走资金,尚未被独立核实。
官方表示会补偿所有受影响用户,并建议先到revoke.cash撤销相关授权——只断开钱包,授权不会自动取消。域名恢复安全前,前端和API都会保持关闭。Namecheap目前还没有公开回应,所以先别再打开across.to,也别在那里签名。
你最近有没有打开过across.to,并在上面签过交易?
不构成投资建议。
来源:Across官方X(约2026-11-11 02:45–08:14 HKT);PANews、Odaily转述 · 2026-11-11 约09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
今早大约2:45(香港时间),跨链桥Across的官网across.to被旁人接管,一度改成钓鱼页。官方说,是域名注册商Namecheap遭到社会工程攻击,攻击者拿到了域名控制权;团队大约15分钟后收到警报并关站。随后SEAL911把它标成钓鱼网站,Cloudflare撤掉解析,目前这个钓鱼页已经打不开。
影响谁:关站前打开过across.to、并在上面连过钱包或签过授权的人,官方称部分用户可能已受影响。只通过第三方集成或API使用的,官方称不受影响。这不是交易所被盗,也不是已确认的合约漏洞,官方暂未公布损失金额。网上有用户自称被转走资金,尚未被独立核实。
官方表示会补偿所有受影响用户,并建议先到revoke.cash撤销相关授权——只断开钱包,授权不会自动取消。域名恢复安全前,前端和API都会保持关闭。Namecheap目前还没有公开回应,所以先别再打开across.to,也别在那里签名。
你最近有没有打开过across.to,并在上面签过交易?
不构成投资建议。
来源:Across官方X(约2026-11-11 02:45–08:14 HKT);PANews、Odaily转述 · 2026-11-11 约09:30 HKT
#Across #跨链桥 #钓鱼 #夯B媒体 $ACX
forrestbit:
官网收回了,窗口期内签过的授权也不会自己消失。先自己查并撤掉异常许可;赔付只走官方渠道,私信里的「加速领取」别点。
1
94

·
--
官网被抢走。
跨链协议 Across 官方账号 11月11日 03:05(东八区)先发紧急提醒:先别打开应用、别连钱包,也别在上面签名或授权,当时只说正在调查域名问题。同日 06:13 官方补上经过:约 02:45,域名注册商 Namecheap 遭到社会工程攻击,攻击者拿到了 Across 域名控制权;团队在 15 分钟内收到警报,随即着手关站。安全组织 SEAL911 已把 across.to 标成钓鱼网站,Cloudflare 随后配合把域名标为风险并撤销了 DNS 记录。官方称发帖时站点已完全下线,钓鱼页也打不开了。
官方还说,Cloudflare 彻底拦住钓鱼页之前的一小段时间里,部分访问过 across.to 的用户可能受影响;第三方集成和 API 用户不受影响,这波攻击之前用过前端的用户也是安全的。觉得自己中招的人可在 X 上私信官方并留下交易明细,官方承诺会把受影响用户补齐,同时建议用当时连过的钱包到 revoke.cash 撤销这波攻击期间给出的授权。官方暂未公布损失金额。官方称注册商尚未有效回应,域名还没重新拿稳之前,前端和 API 会一直关着。
#Across #安全 不构成投资建议
官网被抢走。
跨链协议 Across 官方账号 11月11日 03:05(东八区)先发紧急提醒:先别打开应用、别连钱包,也别在上面签名或授权,当时只说正在调查域名问题。同日 06:13 官方补上经过:约 02:45,域名注册商 Namecheap 遭到社会工程攻击,攻击者拿到了 Across 域名控制权;团队在 15 分钟内收到警报,随即着手关站。安全组织 SEAL911 已把 across.to 标成钓鱼网站,Cloudflare 随后配合把域名标为风险并撤销了 DNS 记录。官方称发帖时站点已完全下线,钓鱼页也打不开了。
官方还说,Cloudflare 彻底拦住钓鱼页之前的一小段时间里,部分访问过 across.to 的用户可能受影响;第三方集成和 API 用户不受影响,这波攻击之前用过前端的用户也是安全的。觉得自己中招的人可在 X 上私信官方并留下交易明细,官方承诺会把受影响用户补齐,同时建议用当时连过的钱包到 revoke.cash 撤销这波攻击期间给出的授权。官方暂未公布损失金额。官方称注册商尚未有效回应,域名还没重新拿稳之前,前端和 API 会一直关着。
#Across #安全 不构成投资建议
跨链协议 Across 官方账号 11月11日 03:05(东八区)先发紧急提醒:先别打开应用、别连钱包,也别在上面签名或授权,当时只说正在调查域名问题。同日 06:13 官方补上经过:约 02:45,域名注册商 Namecheap 遭到社会工程攻击,攻击者拿到了 Across 域名控制权;团队在 15 分钟内收到警报,随即着手关站。安全组织 SEAL911 已把 across.to 标成钓鱼网站,Cloudflare 随后配合把域名标为风险并撤销了 DNS 记录。官方称发帖时站点已完全下线,钓鱼页也打不开了。
官方还说,Cloudflare 彻底拦住钓鱼页之前的一小段时间里,部分访问过 across.to 的用户可能受影响;第三方集成和 API 用户不受影响,这波攻击之前用过前端的用户也是安全的。觉得自己中招的人可在 X 上私信官方并留下交易明细,官方承诺会把受影响用户补齐,同时建议用当时连过的钱包到 revoke.cash 撤销这波攻击期间给出的授权。官方暂未公布损失金额。官方称注册商尚未有效回应,域名还没重新拿稳之前,前端和 API 会一直关着。
#Across #安全 不构成投资建议
267

🚨 跨链桥Across发出安全警告:暂勿使用其应用,多名用户称钱包被盗
跨链桥协议Across周二在X上提醒用户,暂时不要访问其应用或连接钱包,在另行通知前也不要签署任何交易或授权,团队正在调查一起可能影响其域名的安全事件。
Across尚未说明事件性质,也未确认网站是否遭到入侵。有用户在X上称损失了9,000美元的USDC,另一名用户称在Plasma链上分7笔交易损失了7,053枚USDT0;还有用户怀疑网站已被攻破。Across已要求受影响用户提供交易详情以便调查,上述损失报告尚未获独立核实。
⭐ 跨链桥前端或域名被劫持可直接诱导用户签署恶意授权;近期使用过Across的用户应检查并撤销可疑授权,等待官方解除警告后再交互。
#Across #跨链桥 #安全事件 #DeFi
🚨 跨链桥Across发出安全警告:暂勿使用其应用,多名用户称钱包被盗
跨链桥协议Across周二在X上提醒用户,暂时不要访问其应用或连接钱包,在另行通知前也不要签署任何交易或授权,团队正在调查一起可能影响其域名的安全事件。
Across尚未说明事件性质,也未确认网站是否遭到入侵。有用户在X上称损失了9,000美元的USDC,另一名用户称在Plasma链上分7笔交易损失了7,053枚USDT0;还有用户怀疑网站已被攻破。Across已要求受影响用户提供交易详情以便调查,上述损失报告尚未获独立核实。
⭐ 跨链桥前端或域名被劫持可直接诱导用户签署恶意授权;近期使用过Across的用户应检查并撤销可疑授权,等待官方解除警告后再交互。
#Across #跨链桥 #安全事件 #DeFi
跨链桥协议Across周二在X上提醒用户,暂时不要访问其应用或连接钱包,在另行通知前也不要签署任何交易或授权,团队正在调查一起可能影响其域名的安全事件。
Across尚未说明事件性质,也未确认网站是否遭到入侵。有用户在X上称损失了9,000美元的USDC,另一名用户称在Plasma链上分7笔交易损失了7,053枚USDT0;还有用户怀疑网站已被攻破。Across已要求受影响用户提供交易详情以便调查,上述损失报告尚未获独立核实。
⭐ 跨链桥前端或域名被劫持可直接诱导用户签署恶意授权;近期使用过Across的用户应检查并撤销可疑授权,等待官方解除警告后再交互。
#Across #跨链桥 #安全事件 #DeFi
1

🚨 $ACROSS DOMAIN COMPROMISE EXPOSES FRONTEND VULNERABILITIES ACROSS CROSSCHAIN BRIDGES ⚠️
Recent reports surrounding a domain-level security incident on $ACROSS highlight the fragile nature of decentralized finance interface layers. While smart contract execution logic may remain secure, compromised frontends create critical injection vectors that intercept user approvals. 🔍
Institutional capital and active market participants must treat interface integrity with the same rigor as on-chain liquidity depth. Until the development team issues a verified all-clear, pausing all interaction is the only rational risk-mitigation protocol. 🛡️
💬 How should decentralized protocols architect frontend redundancy to completely eliminate single-point-of-failure domain risks? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
🚨 $ACROSS DOMAIN COMPROMISE EXPOSES FRONTEND VULNERABILITIES ACROSS CROSSCHAIN BRIDGES ⚠️
Recent reports surrounding a domain-level security incident on $ACROSS highlight the fragile nature of decentralized finance interface layers. While smart contract execution logic may remain secure, compromised frontends create critical injection vectors that intercept user approvals. 🔍
Institutional capital and active market participants must treat interface integrity with the same rigor as on-chain liquidity depth. Until the development team issues a verified all-clear, pausing all interaction is the only rational risk-mitigation protocol. 🛡️
💬 How should decentralized protocols architect frontend redundancy to completely eliminate single-point-of-failure domain risks? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
Recent reports surrounding a domain-level security incident on $ACROSS highlight the fragile nature of decentralized finance interface layers. While smart contract execution logic may remain secure, compromised frontends create critical injection vectors that intercept user approvals. 🔍
Institutional capital and active market participants must treat interface integrity with the same rigor as on-chain liquidity depth. Until the development team issues a verified all-clear, pausing all interaction is the only rational risk-mitigation protocol. 🛡️
💬 How should decentralized protocols architect frontend redundancy to completely eliminate single-point-of-failure domain risks? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ACROSS #DeFi #Security #BridgeRisk
🛡️ 🔒
2

·
--
🚨 CRITICAL FRONTEND ALERT ON $ACROSS : KEEP YOUR WALLETS LOCKED DOWN RIGHT NOW! ⚠️
Smart money knows the underlying code is only as strong as the portal you use to enter it. 🦈 Reports are flooding in about compromised domain interfaces draining funds through malicious approvals even when smart contracts stay untouched.
Infrastructure vulnerabilities remind us that capital preservation trumps chasing yield every single time. ⚡ Until the core team gives an explicit all-clear, treat that frontend like a minefield and stay entirely away. 🔍
Are you auditing your active token approvals today or waiting for lightning to strike your portfolio? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
🚨 CRITICAL FRONTEND ALERT ON $ACROSS : KEEP YOUR WALLETS LOCKED DOWN RIGHT NOW! ⚠️
Smart money knows the underlying code is only as strong as the portal you use to enter it. 🦈 Reports are flooding in about compromised domain interfaces draining funds through malicious approvals even when smart contracts stay untouched.
Infrastructure vulnerabilities remind us that capital preservation trumps chasing yield every single time. ⚡ Until the core team gives an explicit all-clear, treat that frontend like a minefield and stay entirely away. 🔍
Are you auditing your active token approvals today or waiting for lightning to strike your portfolio? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
Smart money knows the underlying code is only as strong as the portal you use to enter it. 🦈 Reports are flooding in about compromised domain interfaces draining funds through malicious approvals even when smart contracts stay untouched.
Infrastructure vulnerabilities remind us that capital preservation trumps chasing yield every single time. ⚡ Until the core team gives an explicit all-clear, treat that frontend like a minefield and stay entirely away. 🔍
Are you auditing your active token approvals today or waiting for lightning to strike your portfolio? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #ACROSS #DeFi #Security #Bridge
🔥 💎
13


·
--
🚨 Across Protocol warns users to stay away from its app as wallet-drain reports surface
Crosschain bridge Across told users on Tuesday not to visit its app, connect wallets, or sign any transactions or approvals until further notice while it investigates a potential security incident affecting its domain.
The team has not said what caused the issue or whether its smart contracts or bridging operations are affected. On X, one user claimed to have lost $9,000 in USDC and another reported losing 7,053 USDT0 across seven transactions on Plasma; these reports have not been independently verified.
⭐ Bridge frontends remain a weak link in DeFi: a hijacked domain can drain users who sign approvals even if the underlying contracts are intact, so traders should watch for Across's official all-clear before interacting.
#Across #DeFi #Security #Bridge
🚨 Across Protocol warns users to stay away from its app as wallet-drain reports surface
Crosschain bridge Across told users on Tuesday not to visit its app, connect wallets, or sign any transactions or approvals until further notice while it investigates a potential security incident affecting its domain.
The team has not said what caused the issue or whether its smart contracts or bridging operations are affected. On X, one user claimed to have lost $9,000 in USDC and another reported losing 7,053 USDT0 across seven transactions on Plasma; these reports have not been independently verified.
⭐ Bridge frontends remain a weak link in DeFi: a hijacked domain can drain users who sign approvals even if the underlying contracts are intact, so traders should watch for Across's official all-clear before interacting.
#Across #DeFi #Security #Bridge
Crosschain bridge Across told users on Tuesday not to visit its app, connect wallets, or sign any transactions or approvals until further notice while it investigates a potential security incident affecting its domain.
The team has not said what caused the issue or whether its smart contracts or bridging operations are affected. On X, one user claimed to have lost $9,000 in USDC and another reported losing 7,053 USDT0 across seven transactions on Plasma; these reports have not been independently verified.
⭐ Bridge frontends remain a weak link in DeFi: a hijacked domain can drain users who sign approvals even if the underlying contracts are intact, so traders should watch for Across's official all-clear before interacting.
#Across #DeFi #Security #Bridge
103


·
--
跨链赛道近期热度不高,但数据冷清时反而适合翻翻基本面。$ACX 是 Across Protocol 的原生代币,Across 主打基于意图(intent)的快速跨链桥,依托乐观预言机机制完成资金路由,在各条 Layer2 之间转账的速度和体验一直是它的核心标签。
链上快照:当前报价约 0.045 美元,市值约 3271 万美元,而 24 小时成交量仅约 15.6 万美元,量能明显偏淡。这说明市场关注度处于低位,短线波动更容易被少量资金主导,此时追涨杀跌的性价比并不高。
接下来值得跟踪的线索有三条:一是跨链桥真实使用量与手续费收入能否随生态活跃而回升;二是协议在新链、新 Rollup 上的接入节奏,路由覆盖越广,网络效应越容易累积;三是代币侧是否有质押锁定、费用分成等实质性赋能落地。
没有叙事的时候,价格往往提前反映预期,却也最容易被市场忽略。面对这类小市值跨链标的,先核对真实业务数据,再决定是否布局,控制仓位永远比猜方向更重要。
#跨链 #Layer2 #Across
跨链赛道近期热度不高,但数据冷清时反而适合翻翻基本面。$ACX 是 Across Protocol 的原生代币,Across 主打基于意图(intent)的快速跨链桥,依托乐观预言机机制完成资金路由,在各条 Layer2 之间转账的速度和体验一直是它的核心标签。
链上快照:当前报价约 0.045 美元,市值约 3271 万美元,而 24 小时成交量仅约 15.6 万美元,量能明显偏淡。这说明市场关注度处于低位,短线波动更容易被少量资金主导,此时追涨杀跌的性价比并不高。
接下来值得跟踪的线索有三条:一是跨链桥真实使用量与手续费收入能否随生态活跃而回升;二是协议在新链、新 Rollup 上的接入节奏,路由覆盖越广,网络效应越容易累积;三是代币侧是否有质押锁定、费用分成等实质性赋能落地。
没有叙事的时候,价格往往提前反映预期,却也最容易被市场忽略。面对这类小市值跨链标的,先核对真实业务数据,再决定是否布局,控制仓位永远比猜方向更重要。
#跨链 #Layer2 #Across
链上快照:当前报价约 0.045 美元,市值约 3271 万美元,而 24 小时成交量仅约 15.6 万美元,量能明显偏淡。这说明市场关注度处于低位,短线波动更容易被少量资金主导,此时追涨杀跌的性价比并不高。
接下来值得跟踪的线索有三条:一是跨链桥真实使用量与手续费收入能否随生态活跃而回升;二是协议在新链、新 Rollup 上的接入节奏,路由覆盖越广,网络效应越容易累积;三是代币侧是否有质押锁定、费用分成等实质性赋能落地。
没有叙事的时候,价格往往提前反映预期,却也最容易被市场忽略。面对这类小市值跨链标的,先核对真实业务数据,再决定是否布局,控制仓位永远比猜方向更重要。
#跨链 #Layer2 #Across
3
·
--
市场冷清时,更值得留意基础设施的真实使用。$ACX 是 Across Protocol 的生态代币,协议主打跨链转账与流动性聚合。当前报价约0.0436美元,市值约3163万美元,而24小时成交量约19.5万美元,换手偏淡,社区讨论度也不高。
低关注并不等于没有价值,但也意味着波动可能被放大。后续可观察跨链交易量、流动性激励与新链部署节奏。若成交量持续放大,才说明资金正在重新定价;在此之前,耐心比追涨更重要。
#Across #跨链
市场冷清时,更值得留意基础设施的真实使用。$ACX 是 Across Protocol 的生态代币,协议主打跨链转账与流动性聚合。当前报价约0.0436美元,市值约3163万美元,而24小时成交量约19.5万美元,换手偏淡,社区讨论度也不高。
低关注并不等于没有价值,但也意味着波动可能被放大。后续可观察跨链交易量、流动性激励与新链部署节奏。若成交量持续放大,才说明资金正在重新定价;在此之前,耐心比追涨更重要。
#Across #跨链
低关注并不等于没有价值,但也意味着波动可能被放大。后续可观察跨链交易量、流动性激励与新链部署节奏。若成交量持续放大,才说明资金正在重新定价;在此之前,耐心比追涨更重要。
#Across #跨链
30

·
--
5M ACX і $0.04375. поки Polymarket натякає на власний токен, Across пропонує вийти зі свого
перше — поріг, щоб поміняти токени на акції напряму
друге — ціна, за яку можна просто продати ACX за USDC замість обміну
через SPV в акції можна і від 250k ACX, але місць лише для перших 100 інвесторів зі США і ~500 решти
в Centrifuge теж 1:1: напряму від 100000 $CFG
{future}(CFGUSDT)
, менші — через траст CoinList. голосування CP172 пройшло, обміну ще нема
CoinGecko рахує: за січень 2025 — лютий 2026 менше 10% токенів на топ-біржах закрились у плюсі. акція виходить чеснішою за токен, але лише для тих, хто проходить поріг
CEO Polymarket при цьому розказує про ончейн-актив. токена нема: ні назви, ні тикера, ні дати. є торгові марки POLY
крч «токен → акція» — двері для фондів. дрібний мішок у ці двері не пролазить, йому лишається викуп
#Polymarket #Across
5M ACX і $0.04375. поки Polymarket натякає на власний токен, Across пропонує вийти зі свого
перше — поріг, щоб поміняти токени на акції напряму
друге — ціна, за яку можна просто продати ACX за USDC замість обміну
через SPV в акції можна і від 250k ACX, але місць лише для перших 100 інвесторів зі США і ~500 решти
в Centrifuge теж 1:1: напряму від 100000 $CFG
, менші — через траст CoinList. голосування CP172 пройшло, обміну ще нема
CoinGecko рахує: за січень 2025 — лютий 2026 менше 10% токенів на топ-біржах закрились у плюсі. акція виходить чеснішою за токен, але лише для тих, хто проходить поріг
CEO Polymarket при цьому розказує про ончейн-актив. токена нема: ні назви, ні тикера, ні дати. є торгові марки POLY
крч «токен → акція» — двері для фондів. дрібний мішок у ці двері не пролазить, йому лишається викуп
#Polymarket #Across
перше — поріг, щоб поміняти токени на акції напряму
друге — ціна, за яку можна просто продати ACX за USDC замість обміну
через SPV в акції можна і від 250k ACX, але місць лише для перших 100 інвесторів зі США і ~500 решти
в Centrifuge теж 1:1: напряму від 100000 $CFG
, менші — через траст CoinList. голосування CP172 пройшло, обміну ще нема
CoinGecko рахує: за січень 2025 — лютий 2026 менше 10% токенів на топ-біржах закрились у плюсі. акція виходить чеснішою за токен, але лише для тих, хто проходить поріг
CEO Polymarket при цьому розказує про ончейн-актив. токена нема: ні назви, ні тикера, ні дати. є торгові марки POLY
крч «токен → акція» — двері для фондів. дрібний мішок у ці двері не пролазить, йому лишається викуп
#Polymarket #Across
181
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
Просмотров: 176,627
1,768 обсуждают
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
Просмотров: 156,573
1,543 обсуждают
3
#WillFOMCMinutesReinforceRateHikeExpectations?
Просмотров: 46,020
736 обсуждают
4
#BitcoinActiveSupplyInProfitDropsBelow45%
Просмотров: 232,581
1,801 обсуждают
5
#TONStrategyReports$23.97MQ3NetLoss
Просмотров: 20,413
150 обсуждают
6
#KavaSaysAbnormalActivityLimitedToKavaLend
Просмотров: 155,387
1,024 обсуждают
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
Просмотров: 56,170
412 обсуждают
8
#WhoWillSucceedJensenHuangatNvidia?
Просмотров: 356,841
2,158 обсуждают
9
#WhatWillDriveCryptoandStocks’NextRebound?
Просмотров: 886,215
3,970 обсуждают
10
#TradFiForBeginners
Просмотров: 851,251
4,984 обсуждают