
全视
167 Publicações
全视
Denunciar
Bloquear Utilizador
176 A seguir
281 Seguidores
422 Gostaram
Publicações
Tudo
Cotações
·
--
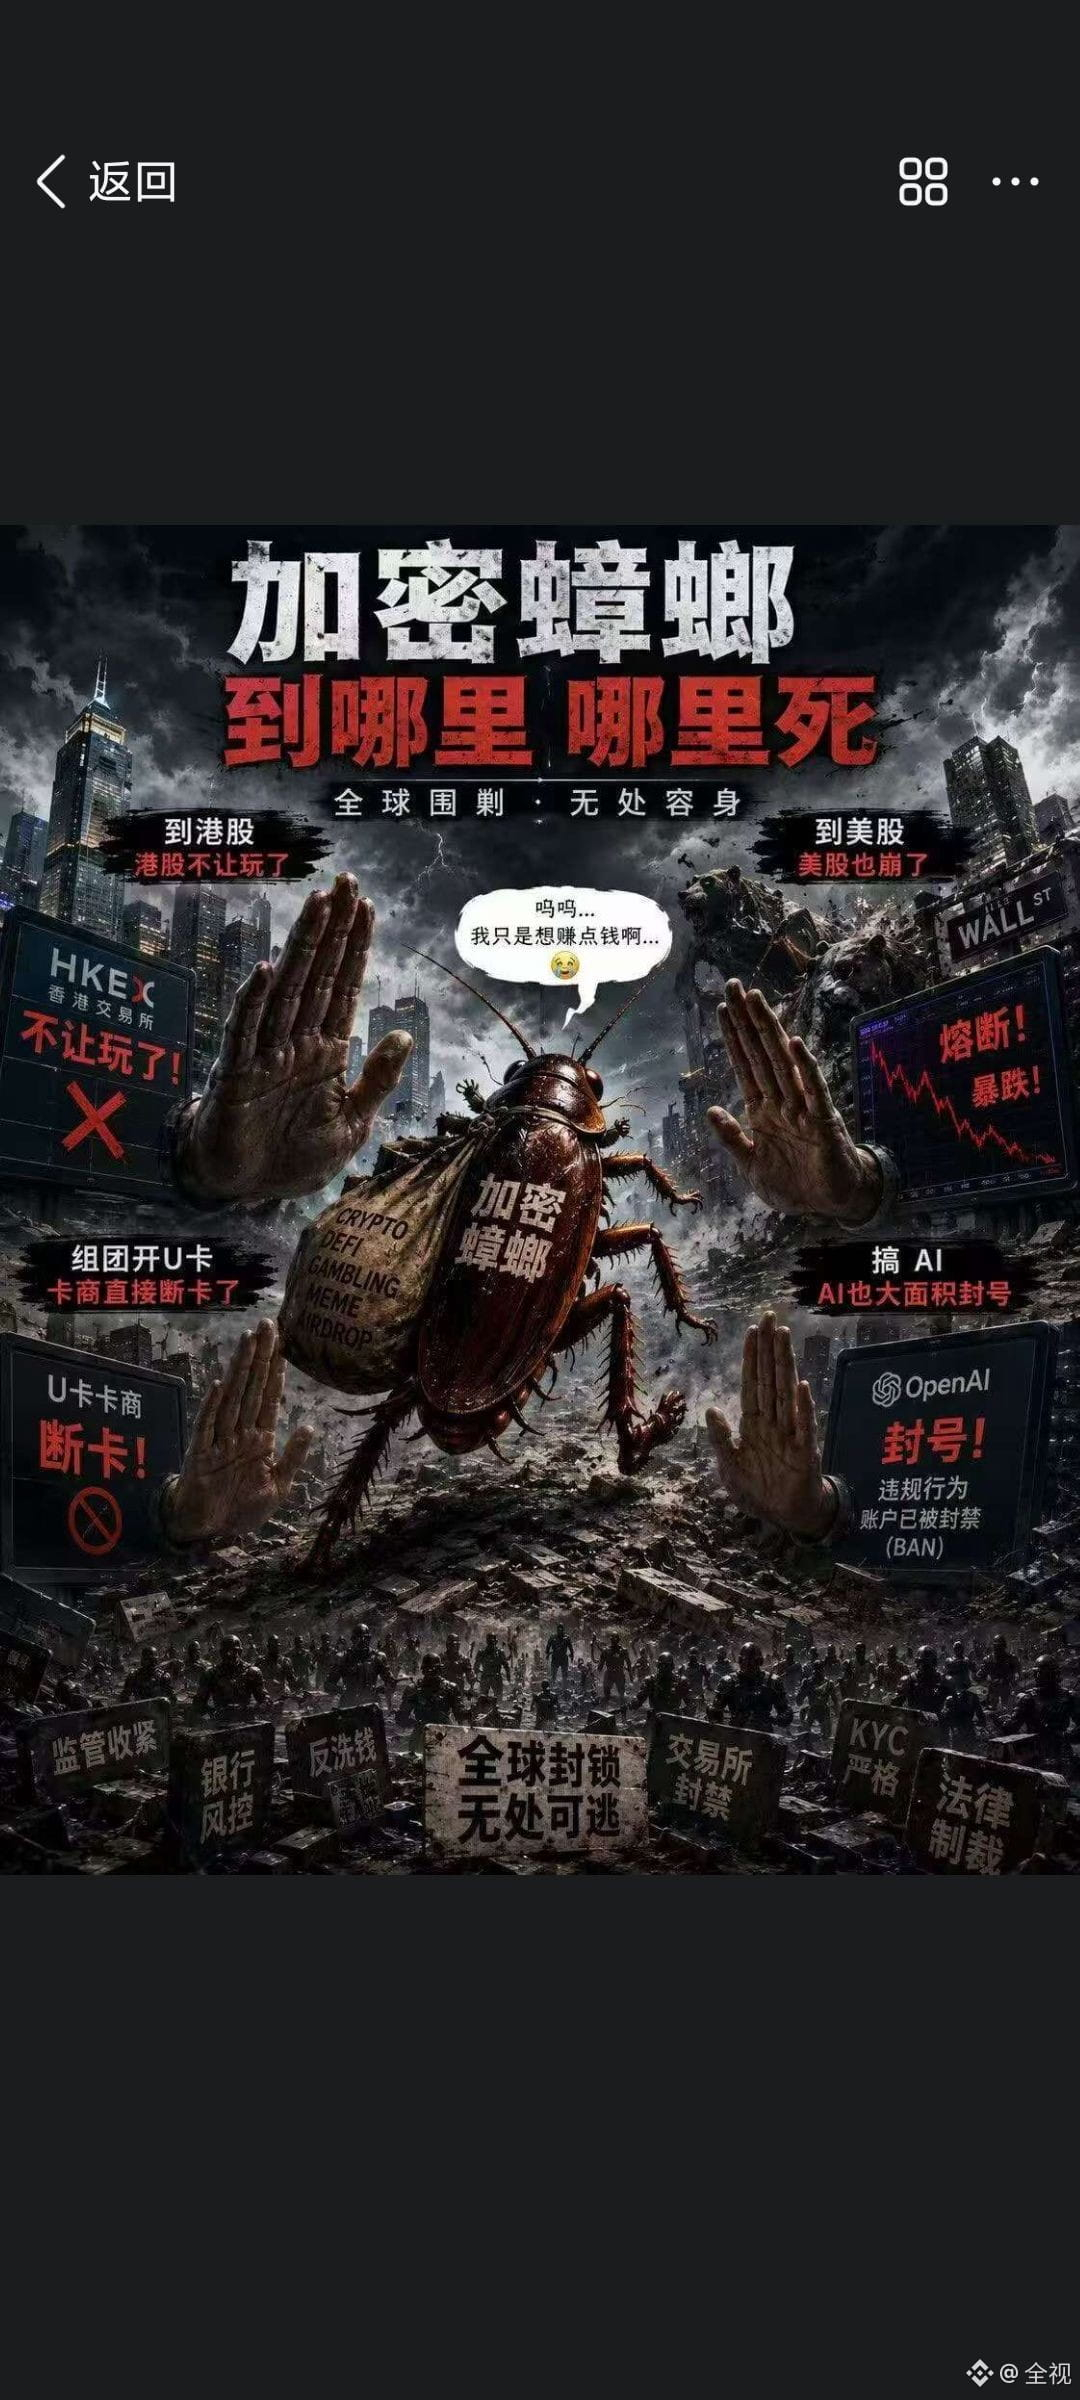
Tudo o que as pessoas do mundo das cripto adoram divulgar e promover, no fim acaba sendo reprimido e derrubado pelos reguladores.
Antes, era tudo na tela gritando “Hong Kong Stock Connect + cripto” e “tudo será tokenizado na blockchain”. Quando Hong Kong não deixou mais brincar.
Depois, gritaram “U-card com liberdade para entrar e sair, vira dinheiro fiduciário em segundos” — os provedores de cartões simplesmente cortaram o acesso.
E quando gritaram “IA de quantização é invencível, automação deixa todo mundo deitado” — a OpenAI bloqueou as contas.
Quanto mais agressiva é a propaganda, mais rápido é a queda:
MEME, air drop, DEFI, previsão — cada um já foi alardeado como “a próxima era”, e cada um acabou sendo bloqueado globalmente, com controles contra lavagem de dinheiro e KYC “soldados” até não dar mais para escapar.
Quanto mais forte for o hype, mais cedo reguladores e plataformas vão mirar exatamente nas pessoas que esses caras mais gostam de exibir.#加密蟑螂 $牛来
{future}(牛来USDT)
Tudo o que as pessoas do mundo das cripto adoram divulgar e promover, no fim acaba sendo reprimido e derrubado pelos reguladores.
Antes, era tudo na tela gritando “Hong Kong Stock Connect + cripto” e “tudo será tokenizado na blockchain”. Quando Hong Kong não deixou mais brincar.
Depois, gritaram “U-card com liberdade para entrar e sair, vira dinheiro fiduciário em segundos” — os provedores de cartões simplesmente cortaram o acesso.
E quando gritaram “IA de quantização é invencível, automação deixa todo mundo deitado” — a OpenAI bloqueou as contas.
Quanto mais agressiva é a propaganda, mais rápido é a queda:
MEME, air drop, DEFI, previsão — cada um já foi alardeado como “a próxima era”, e cada um acabou sendo bloqueado globalmente, com controles contra lavagem de dinheiro e KYC “soldados” até não dar mais para escapar.
Quanto mais forte for o hype, mais cedo reguladores e plataformas vão mirar exatamente nas pessoas que esses caras mais gostam de exibir.#加密蟑螂 $牛来
Antes, era tudo na tela gritando “Hong Kong Stock Connect + cripto” e “tudo será tokenizado na blockchain”. Quando Hong Kong não deixou mais brincar.
Depois, gritaram “U-card com liberdade para entrar e sair, vira dinheiro fiduciário em segundos” — os provedores de cartões simplesmente cortaram o acesso.
E quando gritaram “IA de quantização é invencível, automação deixa todo mundo deitado” — a OpenAI bloqueou as contas.
Quanto mais agressiva é a propaganda, mais rápido é a queda:
MEME, air drop, DEFI, previsão — cada um já foi alardeado como “a próxima era”, e cada um acabou sendo bloqueado globalmente, com controles contra lavagem de dinheiro e KYC “soldados” até não dar mais para escapar.
Quanto mais forte for o hype, mais cedo reguladores e plataformas vão mirar exatamente nas pessoas que esses caras mais gostam de exibir.#加密蟑螂 $牛来
2
1.8k
·
--
$牛来 do tipo que fica por aí pregando a libertação das mulheres—quem sabe, em casa ele manda a esposa lavar a calcinha; do tipo que fica por aí defendendo o machismo—quem sabe, em casa ele se ajoelha no esfregão de tábua.
O “Sun”, antes, sugeriu que todo mundo colocasse na lista negra pessoas nascidas antes de 1990; só que ele foi lá “lamber” o Buffett, que nasceu em 30 anos, e a Jing Tian, nascida em 1988. Ele dizia para os jovens não comprarem casa, mas ele mesmo mandou a namorada comprar. Ele dizia para os jovens não se casarem, mas ele ficou com pressa para levar uma atriz famosa para conhecer os pais e tratar do casamento. Ele dizia para os jovens não comprarem carro, mas ele próprio chegou a comprar um avião particular.
Aquele que confia nas palavras do namorado em voz alta: relacionamento amoroso desandou; aquele que confia nas palavras do chefe homem em voz alta: trabalho desandou; aquele que confia na orientação de um mentor masculino para a vida: a vida inteira fica uma porcaria. cr irmã do dinheiro
O que os outros veem do Sun Yuchen costuma ser alguém humilde e educado, falando com sinceridade. “No inverno, Sun Yuchen também usava terno, penteava o cabelo engomado, parecia apresentável e certinho.” Muita gente lembra: “Isso fazia os repórteres, que estavam de jaqueta grossa de pluma, ficarem meio deslocados.” “Ele não parece gente do meio da internet; parece do mercado financeiro.”
No escritório, parece que o Sun Yuchen virou outra pessoa, sempre exibindo irritação. “c você, sua mãe, x você, seu pau” é o que ele costuma dizer. Um ex-funcionário da Tron disse que o Sun Yuchen frequentemente xinga as pessoas: “Vocês passam o dia inteiro, ele ou ela, só sabem fazer orçamento; vocês, minha mãe, não ganham um centavo e só sabem gastar dinheiro.”
Extraído do 36Kr, “O paciente de blockchain”. O tio que completou com as palavras sujas de quem xinga.
$牛来 do tipo que fica por aí pregando a libertação das mulheres—quem sabe, em casa ele manda a esposa lavar a calcinha; do tipo que fica por aí defendendo o machismo—quem sabe, em casa ele se ajoelha no esfregão de tábua.
O “Sun”, antes, sugeriu que todo mundo colocasse na lista negra pessoas nascidas antes de 1990; só que ele foi lá “lamber” o Buffett, que nasceu em 30 anos, e a Jing Tian, nascida em 1988. Ele dizia para os jovens não comprarem casa, mas ele mesmo mandou a namorada comprar. Ele dizia para os jovens não se casarem, mas ele ficou com pressa para levar uma atriz famosa para conhecer os pais e tratar do casamento. Ele dizia para os jovens não comprarem carro, mas ele próprio chegou a comprar um avião particular.
Aquele que confia nas palavras do namorado em voz alta: relacionamento amoroso desandou; aquele que confia nas palavras do chefe homem em voz alta: trabalho desandou; aquele que confia na orientação de um mentor masculino para a vida: a vida inteira fica uma porcaria. cr irmã do dinheiro
O que os outros veem do Sun Yuchen costuma ser alguém humilde e educado, falando com sinceridade. “No inverno, Sun Yuchen também usava terno, penteava o cabelo engomado, parecia apresentável e certinho.” Muita gente lembra: “Isso fazia os repórteres, que estavam de jaqueta grossa de pluma, ficarem meio deslocados.” “Ele não parece gente do meio da internet; parece do mercado financeiro.”
No escritório, parece que o Sun Yuchen virou outra pessoa, sempre exibindo irritação. “c você, sua mãe, x você, seu pau” é o que ele costuma dizer. Um ex-funcionário da Tron disse que o Sun Yuchen frequentemente xinga as pessoas: “Vocês passam o dia inteiro, ele ou ela, só sabem fazer orçamento; vocês, minha mãe, não ganham um centavo e só sabem gastar dinheiro.”
Extraído do 36Kr, “O paciente de blockchain”. O tio que completou com as palavras sujas de quem xinga.
O “Sun”, antes, sugeriu que todo mundo colocasse na lista negra pessoas nascidas antes de 1990; só que ele foi lá “lamber” o Buffett, que nasceu em 30 anos, e a Jing Tian, nascida em 1988. Ele dizia para os jovens não comprarem casa, mas ele mesmo mandou a namorada comprar. Ele dizia para os jovens não se casarem, mas ele ficou com pressa para levar uma atriz famosa para conhecer os pais e tratar do casamento. Ele dizia para os jovens não comprarem carro, mas ele próprio chegou a comprar um avião particular.
Aquele que confia nas palavras do namorado em voz alta: relacionamento amoroso desandou; aquele que confia nas palavras do chefe homem em voz alta: trabalho desandou; aquele que confia na orientação de um mentor masculino para a vida: a vida inteira fica uma porcaria. cr irmã do dinheiro
O que os outros veem do Sun Yuchen costuma ser alguém humilde e educado, falando com sinceridade. “No inverno, Sun Yuchen também usava terno, penteava o cabelo engomado, parecia apresentável e certinho.” Muita gente lembra: “Isso fazia os repórteres, que estavam de jaqueta grossa de pluma, ficarem meio deslocados.” “Ele não parece gente do meio da internet; parece do mercado financeiro.”
No escritório, parece que o Sun Yuchen virou outra pessoa, sempre exibindo irritação. “c você, sua mãe, x você, seu pau” é o que ele costuma dizer. Um ex-funcionário da Tron disse que o Sun Yuchen frequentemente xinga as pessoas: “Vocês passam o dia inteiro, ele ou ela, só sabem fazer orçamento; vocês, minha mãe, não ganham um centavo e só sabem gastar dinheiro.”
Extraído do 36Kr, “O paciente de blockchain”. O tio que completou com as palavras sujas de quem xinga.
1
29
·
--
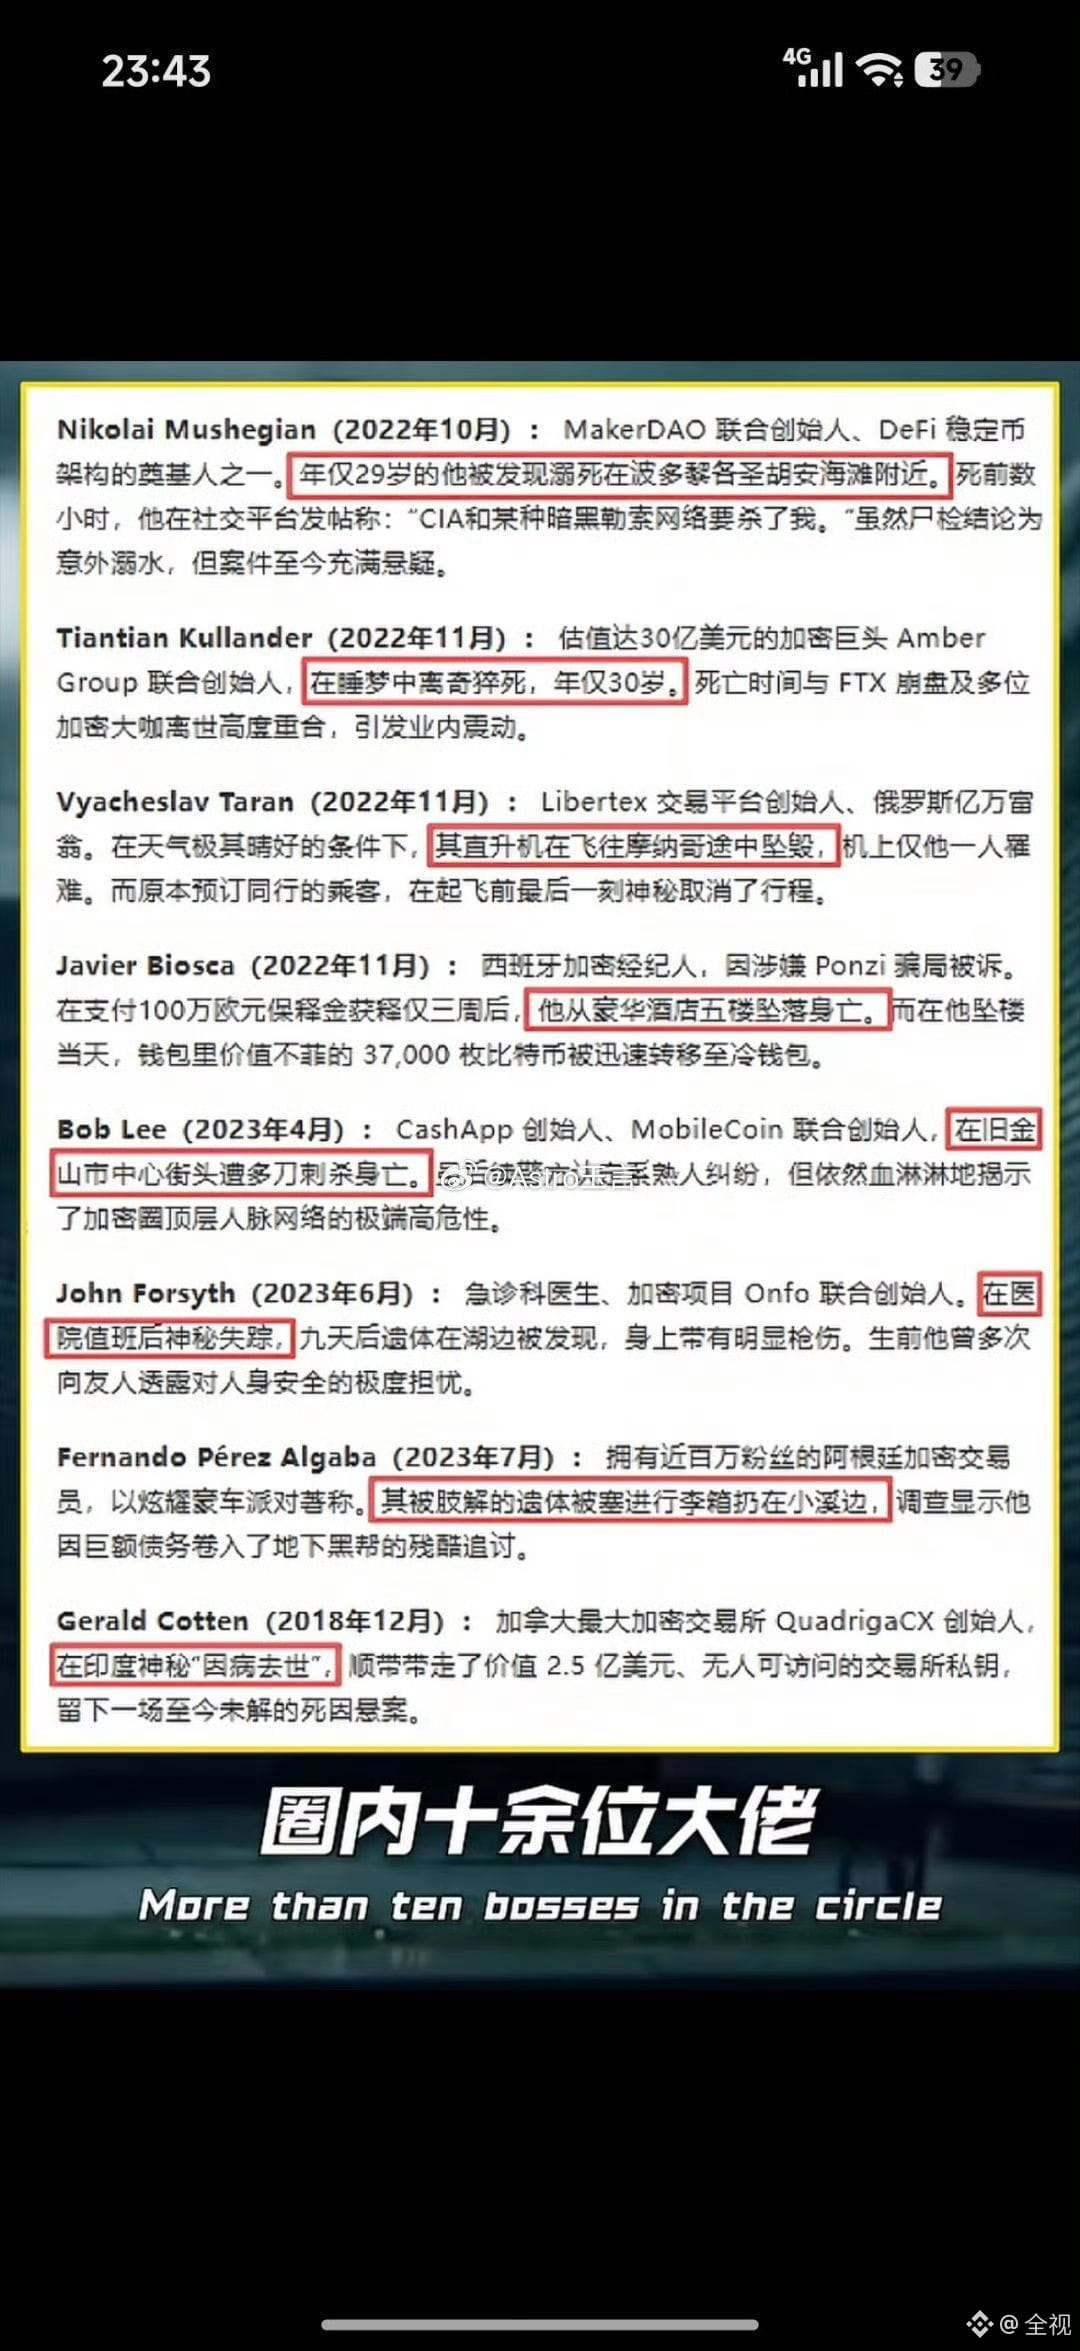
$ETH bilionários do mundo das criptomoedas lista de assassinatos, já matou mais de uma dúzia
$ETH bilionários do mundo das criptomoedas lista de assassinatos, já matou mais de uma dúzia
1
462
·
--
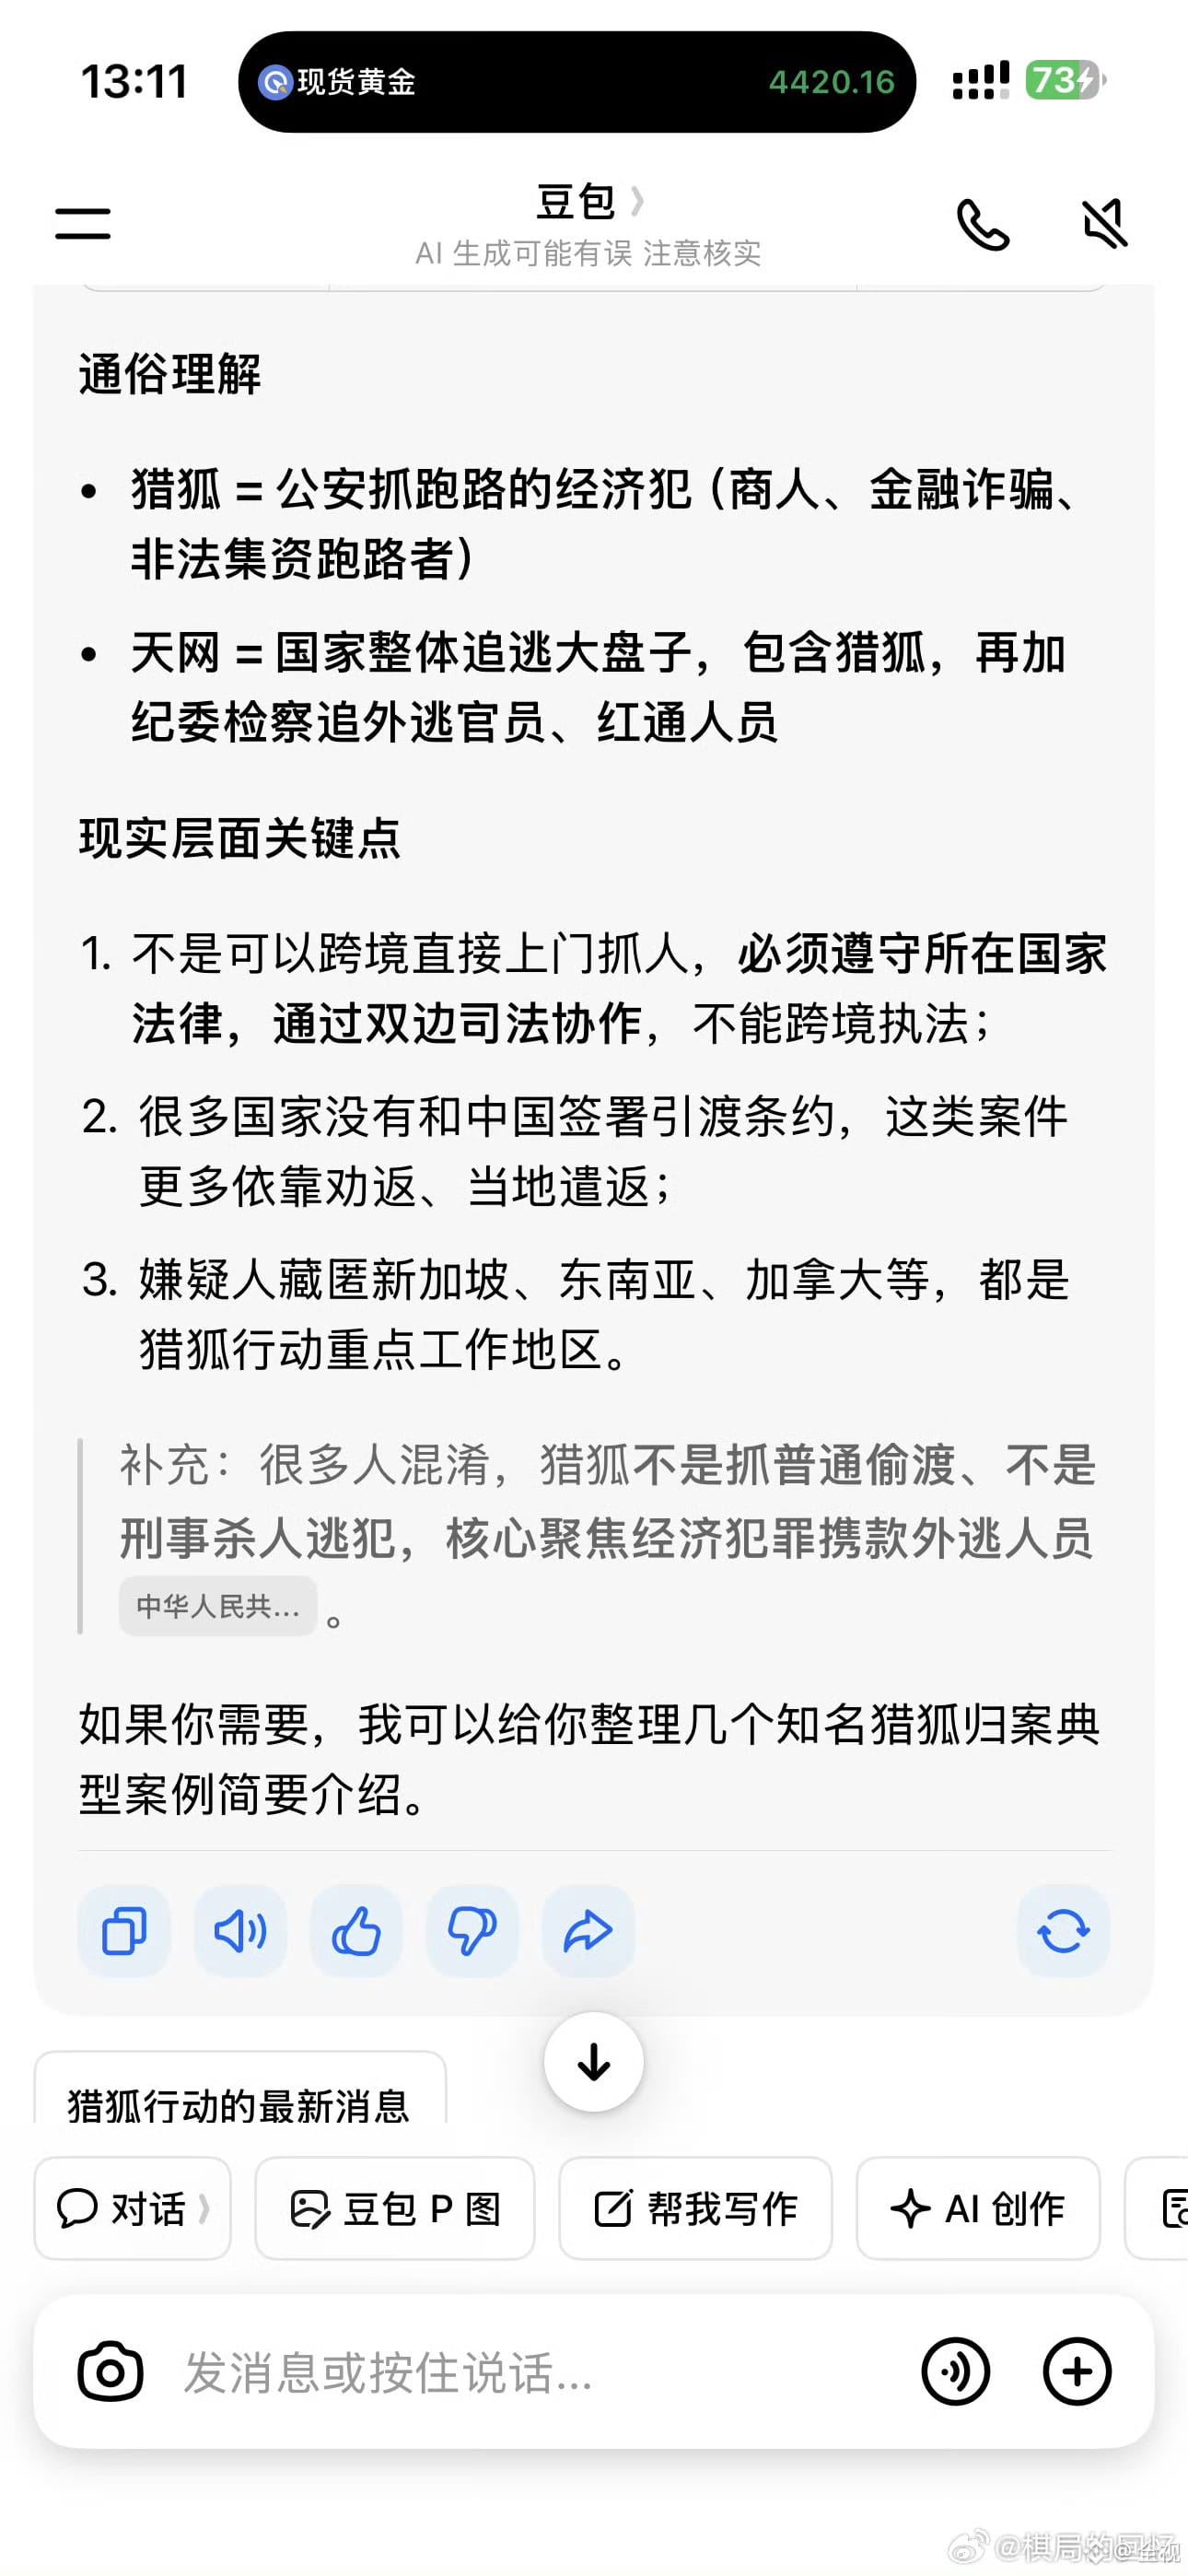
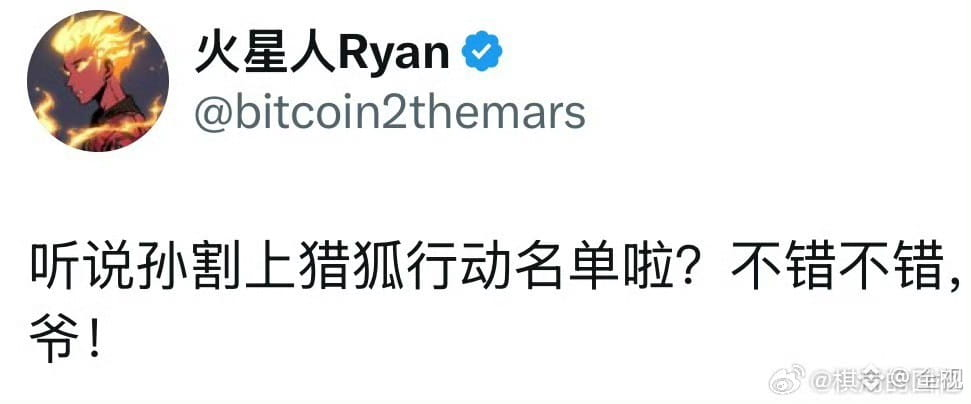
$牛来 dizem que o Sun Ge colocou o nome dele na lista dos caçadores; assim que o irmão Sun for preso, o mercado em alta certamente virá.
$牛来 dizem que o Sun Ge colocou o nome dele na lista dos caçadores; assim que o irmão Sun for preso, o mercado em alta certamente virá.
1
793
·
--
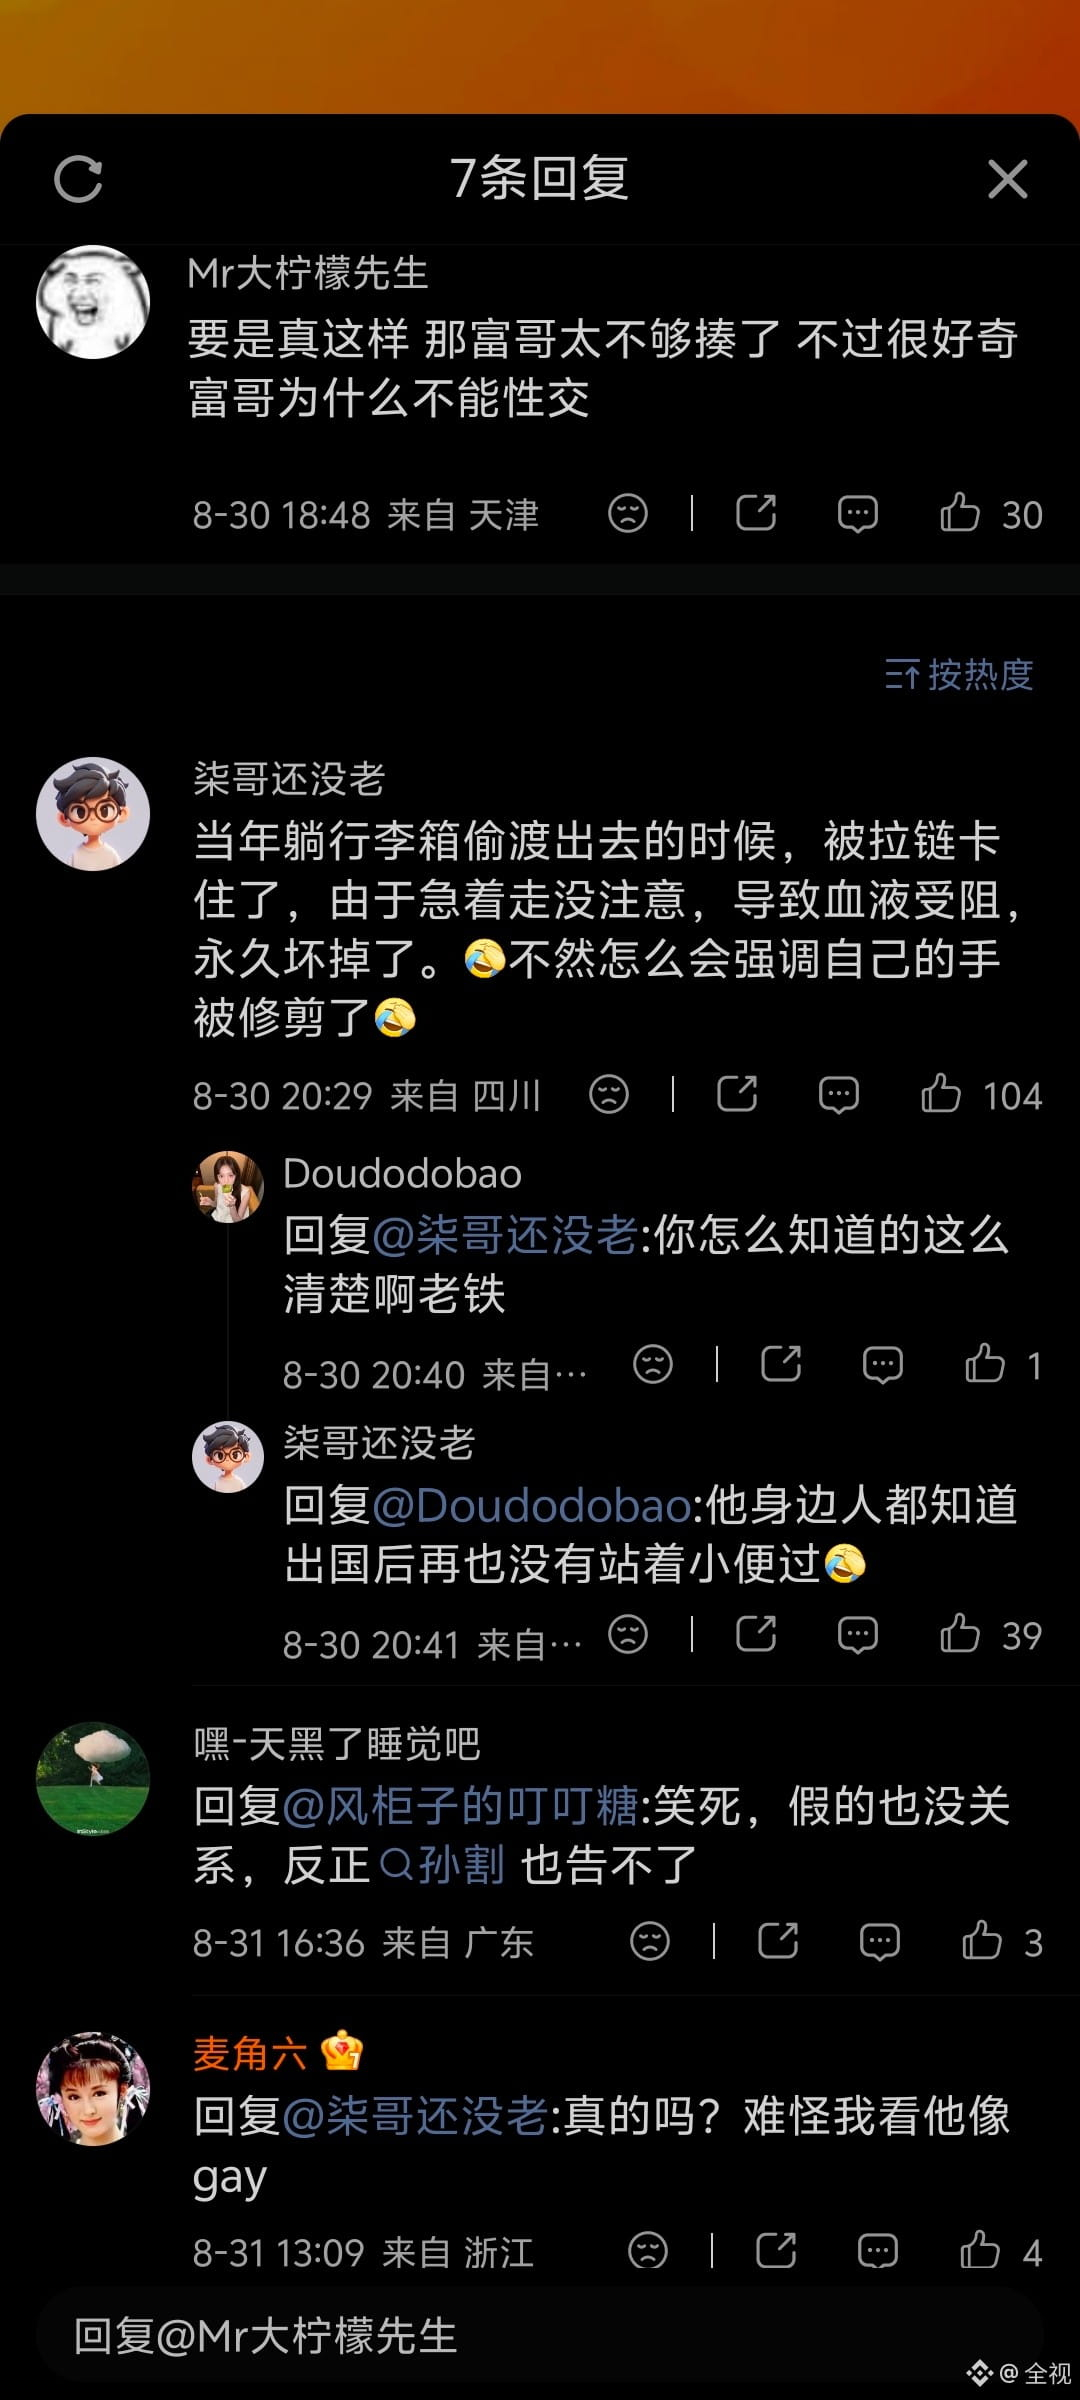
$ETH A voz de pato “rouca” e a voz de eunuco de Sun Yuchen (孙宇晨) é assim que se faz; não se deve urinar em pé.
$ETH A voz de pato “rouca” e a voz de eunuco de Sun Yuchen (孙宇晨) é assim que se faz; não se deve urinar em pé.
1
235
·
--
$ETH Última página da web rouba carteiras e palavras-passe mnemônicas; tudo agora suporta o iPhone/iOS 26.2 (iOS 26.3 = 11 de fevereiro de 2026, é a versão oficial, número da versão 23D127 ).
A versão oficial mais recente atual = iOS 26.6.1, lançada em 17 de agosto de 2026), ao abrir a página da web já consegue roubar u
$ETH Última página da web rouba carteiras e palavras-passe mnemônicas; tudo agora suporta o iPhone/iOS 26.2 (iOS 26.3 = 11 de fevereiro de 2026, é a versão oficial, número da versão 23D127 ).
A versão oficial mais recente atual = iOS 26.6.1, lançada em 17 de agosto de 2026), ao abrir a página da web já consegue roubar u
A versão oficial mais recente atual = iOS 26.6.1, lançada em 17 de agosto de 2026), ao abrir a página da web já consegue roubar u
1
315
·
--
$牛来 ainda bem que a CZ desta vez conseguiu interromper o “Sun ge” a tempo.
Se deixassem esse “Sun ge” continuar a causar confusão assim,
o que será que os grandes chefes do Zhongnanhai achariam ao ver isso?
Será que eles não vão querer saber mais sobre a história de como o “Sun ge” ficou rico e a origem da riqueza dele?
Ele morrer sozinho não tem problema,
mas não arraste o setor junto.
$牛来 ainda bem que a CZ desta vez conseguiu interromper o “Sun ge” a tempo.
Se deixassem esse “Sun ge” continuar a causar confusão assim,
o que será que os grandes chefes do Zhongnanhai achariam ao ver isso?
Será que eles não vão querer saber mais sobre a história de como o “Sun ge” ficou rico e a origem da riqueza dele?
Ele morrer sozinho não tem problema,
mas não arraste o setor junto.
Se deixassem esse “Sun ge” continuar a causar confusão assim,
o que será que os grandes chefes do Zhongnanhai achariam ao ver isso?
Será que eles não vão querer saber mais sobre a história de como o “Sun ge” ficou rico e a origem da riqueza dele?
Ele morrer sozinho não tem problema,
mas não arraste o setor junto.
1
250
·
--
Ver tradução
$ETH 孙宇晨能扛慢性失血,扛不住急性挤兑。
一、表观资金缺口 ≈ 26亿美元(区间15-35亿)
HTX链上可见资产12个月下降43%(从74亿→42.5亿),已是"慢性挤兑"形态
约40亿枚WLFI全部冻结
可识别流动救火资金约12-15亿美元
600亿枚TRX名义200亿美元,但反身性锁死不可动用
二、怎么锁死的
2026年4月孙起诉WLFI欺诈;5月WLFI反诉他做空、借HTX挪用用户代币套现
英国(5月)→欧盟(7月)→Binance切断(8月23日) 制裁级联,挤兑加速
6月WLFI拉黑HTX地址,用户理财和现货WLFI全冻,HTX暂停提现
8月27日孙发文并起诉景甜
三、三个口径算缺口
口径A(资产负债表):HTX自报PoR负债约69亿,DeFiLlama链上可见资产42.5亿 → 表观缺口约26亿
口径B(挤兑视角):挤兑先跑的是USDT+BTC+ETH(约38亿硬负债),若TRX/stUSDT占资产大头,真实硬资产覆盖远低于表面
口径C(个人救火力):WLFI全冻、TUSD 4.56亿被迪拜法院全球冻结、Trump生态浮亏超1亿;能动的只有12-15亿流动资;卖TRX救HTX会同时砸掉PoR覆盖和自己身家
四、致命性:制裁级联(英→欧→Binance切断)
最大单点风险:Tether若冻结HTX地址,17.7亿USDT生命线立断
8月20日法院驳回强制仲裁后,"借HTX挪用用户代币"指控将公开取证,一旦坐实即挤兑发令枪
主观概率(12个月):维持运转55-65% / 暂停提现级事件20-30% / 外部纾困10-15%
时间窗:
福布斯超王健林(8/6-9) → WLFI诉讼节点(8/20) → Binance切断(8/23) → 卢克文长文(8/24,写"他没想象中有钱") → 景甜核弹(8/27) → 8/29《孙宇晨,没有想象中那么有钱》
把危机当流量经营——客观上精准完成了议程置换:把"他到底有多少钱"换成了"他的感情故事"。
六、必须打的折扣
HTX储备金无独立审计,PoR是自报Merkle树只公布比率
85亿身家是福布斯口径,Bloomberg已停更他的净值
$ETH 孙宇晨能扛慢性失血,扛不住急性挤兑。
一、表观资金缺口 ≈ 26亿美元(区间15-35亿)
HTX链上可见资产12个月下降43%(从74亿→42.5亿),已是"慢性挤兑"形态
约40亿枚WLFI全部冻结
可识别流动救火资金约12-15亿美元
600亿枚TRX名义200亿美元,但反身性锁死不可动用
二、怎么锁死的
2026年4月孙起诉WLFI欺诈;5月WLFI反诉他做空、借HTX挪用用户代币套现
英国(5月)→欧盟(7月)→Binance切断(8月23日) 制裁级联,挤兑加速
6月WLFI拉黑HTX地址,用户理财和现货WLFI全冻,HTX暂停提现
8月27日孙发文并起诉景甜
三、三个口径算缺口
口径A(资产负债表):HTX自报PoR负债约69亿,DeFiLlama链上可见资产42.5亿 → 表观缺口约26亿
口径B(挤兑视角):挤兑先跑的是USDT+BTC+ETH(约38亿硬负债),若TRX/stUSDT占资产大头,真实硬资产覆盖远低于表面
口径C(个人救火力):WLFI全冻、TUSD 4.56亿被迪拜法院全球冻结、Trump生态浮亏超1亿;能动的只有12-15亿流动资;卖TRX救HTX会同时砸掉PoR覆盖和自己身家
四、致命性:制裁级联(英→欧→Binance切断)
最大单点风险:Tether若冻结HTX地址,17.7亿USDT生命线立断
8月20日法院驳回强制仲裁后,"借HTX挪用用户代币"指控将公开取证,一旦坐实即挤兑发令枪
主观概率(12个月):维持运转55-65% / 暂停提现级事件20-30% / 外部纾困10-15%
时间窗:
福布斯超王健林(8/6-9) → WLFI诉讼节点(8/20) → Binance切断(8/23) → 卢克文长文(8/24,写"他没想象中有钱") → 景甜核弹(8/27) → 8/29《孙宇晨,没有想象中那么有钱》
把危机当流量经营——客观上精准完成了议程置换:把"他到底有多少钱"换成了"他的感情故事"。
六、必须打的折扣
HTX储备金无独立审计,PoR是自报Merkle树只公布比率
85亿身家是福布斯口径,Bloomberg已停更他的净值
一、表观资金缺口 ≈ 26亿美元(区间15-35亿)
HTX链上可见资产12个月下降43%(从74亿→42.5亿),已是"慢性挤兑"形态
约40亿枚WLFI全部冻结
可识别流动救火资金约12-15亿美元
600亿枚TRX名义200亿美元,但反身性锁死不可动用
二、怎么锁死的
2026年4月孙起诉WLFI欺诈;5月WLFI反诉他做空、借HTX挪用用户代币套现
英国(5月)→欧盟(7月)→Binance切断(8月23日) 制裁级联,挤兑加速
6月WLFI拉黑HTX地址,用户理财和现货WLFI全冻,HTX暂停提现
8月27日孙发文并起诉景甜
三、三个口径算缺口
口径A(资产负债表):HTX自报PoR负债约69亿,DeFiLlama链上可见资产42.5亿 → 表观缺口约26亿
口径B(挤兑视角):挤兑先跑的是USDT+BTC+ETH(约38亿硬负债),若TRX/stUSDT占资产大头,真实硬资产覆盖远低于表面
口径C(个人救火力):WLFI全冻、TUSD 4.56亿被迪拜法院全球冻结、Trump生态浮亏超1亿;能动的只有12-15亿流动资;卖TRX救HTX会同时砸掉PoR覆盖和自己身家
四、致命性:制裁级联(英→欧→Binance切断)
最大单点风险:Tether若冻结HTX地址,17.7亿USDT生命线立断
8月20日法院驳回强制仲裁后,"借HTX挪用用户代币"指控将公开取证,一旦坐实即挤兑发令枪
主观概率(12个月):维持运转55-65% / 暂停提现级事件20-30% / 外部纾困10-15%
时间窗:
福布斯超王健林(8/6-9) → WLFI诉讼节点(8/20) → Binance切断(8/23) → 卢克文长文(8/24,写"他没想象中有钱") → 景甜核弹(8/27) → 8/29《孙宇晨,没有想象中那么有钱》
把危机当流量经营——客观上精准完成了议程置换:把"他到底有多少钱"换成了"他的感情故事"。
六、必须打的折扣
HTX储备金无独立审计,PoR是自报Merkle树只公布比率
85亿身家是福布斯口径,Bloomberg已停更他的净值
1
532
·
--
$BTC Vocês não perceberam? O preço do Bitcoin com picos está muito mais grave do que o do Ethereum.
$BTC Vocês não perceberam? O preço do Bitcoin com picos está muito mais grave do que o do Ethereum.
96
·
--
Como vi isso
Como vi isso
镰刀判官
·
--
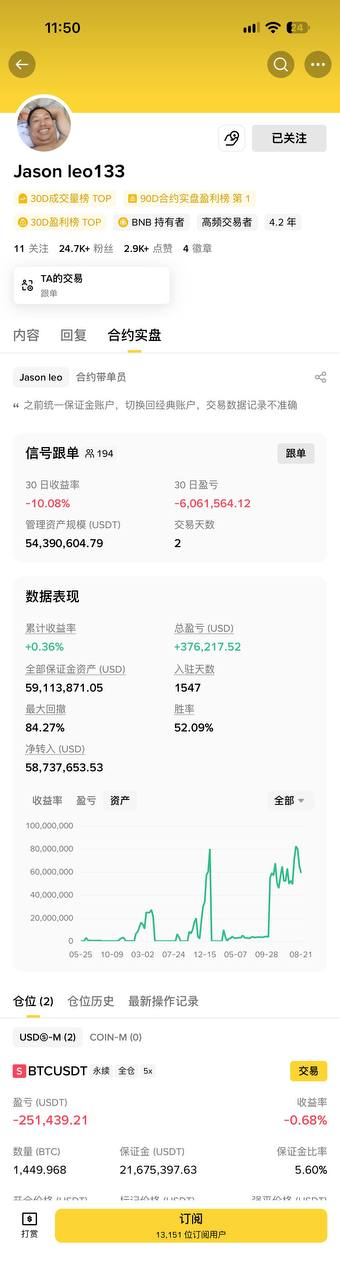
Irmão dos bilhões, isso aqui foi só pra jogar no vazio!
Foram 1547 dias de negociação, e o lucro/prejuízo total foi apenas 376 mil.
Isso é como pegar alguns milhões pra experimentar “Super Mario”, morrer inúmeras vezes e, no fim, a recompensa do level é só uma moeda de ouro.
Todos os ativos de margem garantida são 5911 milhões de U
Maior drawdown de 84%, taxa de vitória de 52%!
Não dá pra dizer que a pessoa é ruim na negociação, afinal a maior parte de gente nem sequer sobrou calção!
E mesmo assim ele ainda consegue ganhar dinheiro, embora não tenha superado o banco em investimentos!
$BTC
#BTC☀
Foram 1547 dias de negociação, e o lucro/prejuízo total foi apenas 376 mil.
Isso é como pegar alguns milhões pra experimentar “Super Mario”, morrer inúmeras vezes e, no fim, a recompensa do level é só uma moeda de ouro.
Todos os ativos de margem garantida são 5911 milhões de U
Maior drawdown de 84%, taxa de vitória de 52%!
Não dá pra dizer que a pessoa é ruim na negociação, afinal a maior parte de gente nem sequer sobrou calção!
E mesmo assim ele ainda consegue ganhar dinheiro, embora não tenha superado o banco em investimentos!
$BTC
#BTC☀
1
9
·
--
Em Alta
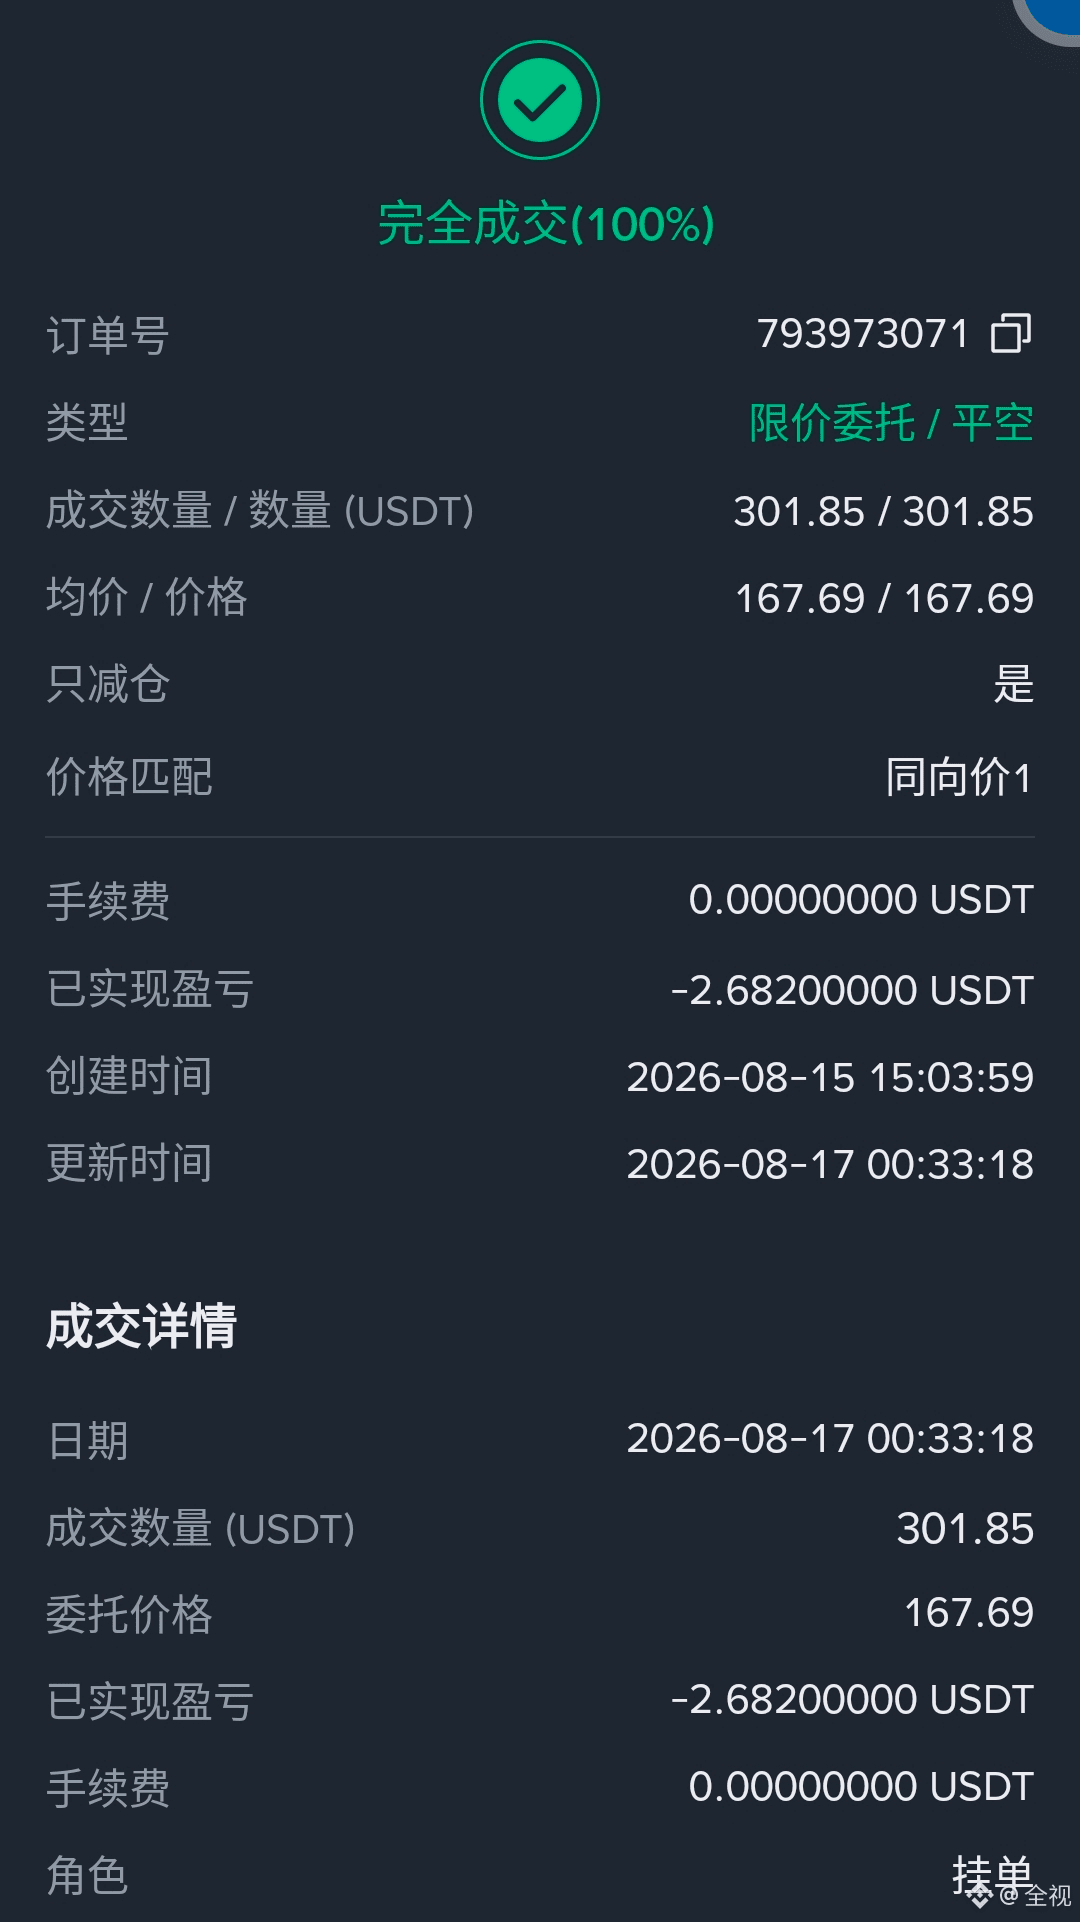
SKHY: Este fim de semana não houve concorrência na negociação deste ativo; ao invés de usar stop loss a mercado, foi transformado em ordem com limite. No fim de semana, as bolsas dos EUA ficam fechadas, e o canal de hedge dos market makers é desativado. Sem possibilidade de rebalanceamento, acontece o seguinte: a order book do contrato SKHY quase não tem ordens, a liquidez esgota. Quando o stop loss a mercado é acionado, não há contraparte para receber a ordem.
Às 00:33 de segunda-feira, o preço de stop foi atingido; o sistema tentou fazer “execução a mercado” — mas a order book não tinha ordens de venda suficientes para compensar as ordens de compra a descoberto.
A ordem a mercado “tentou executar, mas ninguém recebeu”; então o sistema degradou a ordem: colocou a operação como “preço da mesma direção 1” (na faixa do melhor preço de compra, bid 1) como ordem com limite, esperando a aparição de uma contraparte. No fim, a execução ocorreu em 167.69.
É por isso que não foi “stop loss a mercado”, e sim “stop loss com ordem a preço da mesma direção 1”.
{future}(SKHYUSDT)
#同向1价 #止损 #做市商 #流动性 #SKHy
SKHY: Este fim de semana não houve concorrência na negociação deste ativo; ao invés de usar stop loss a mercado, foi transformado em ordem com limite. No fim de semana, as bolsas dos EUA ficam fechadas, e o canal de hedge dos market makers é desativado. Sem possibilidade de rebalanceamento, acontece o seguinte: a order book do contrato SKHY quase não tem ordens, a liquidez esgota. Quando o stop loss a mercado é acionado, não há contraparte para receber a ordem.
Às 00:33 de segunda-feira, o preço de stop foi atingido; o sistema tentou fazer “execução a mercado” — mas a order book não tinha ordens de venda suficientes para compensar as ordens de compra a descoberto.
A ordem a mercado “tentou executar, mas ninguém recebeu”; então o sistema degradou a ordem: colocou a operação como “preço da mesma direção 1” (na faixa do melhor preço de compra, bid 1) como ordem com limite, esperando a aparição de uma contraparte. No fim, a execução ocorreu em 167.69.
É por isso que não foi “stop loss a mercado”, e sim “stop loss com ordem a preço da mesma direção 1”.
#同向1价 #止损 #做市商 #流动性 #SKHy
Às 00:33 de segunda-feira, o preço de stop foi atingido; o sistema tentou fazer “execução a mercado” — mas a order book não tinha ordens de venda suficientes para compensar as ordens de compra a descoberto.
A ordem a mercado “tentou executar, mas ninguém recebeu”; então o sistema degradou a ordem: colocou a operação como “preço da mesma direção 1” (na faixa do melhor preço de compra, bid 1) como ordem com limite, esperando a aparição de uma contraparte. No fim, a execução ocorreu em 167.69.
É por isso que não foi “stop loss a mercado”, e sim “stop loss com ordem a preço da mesma direção 1”.
#同向1价 #止损 #做市商 #流动性 #SKHy
1
300
·
--
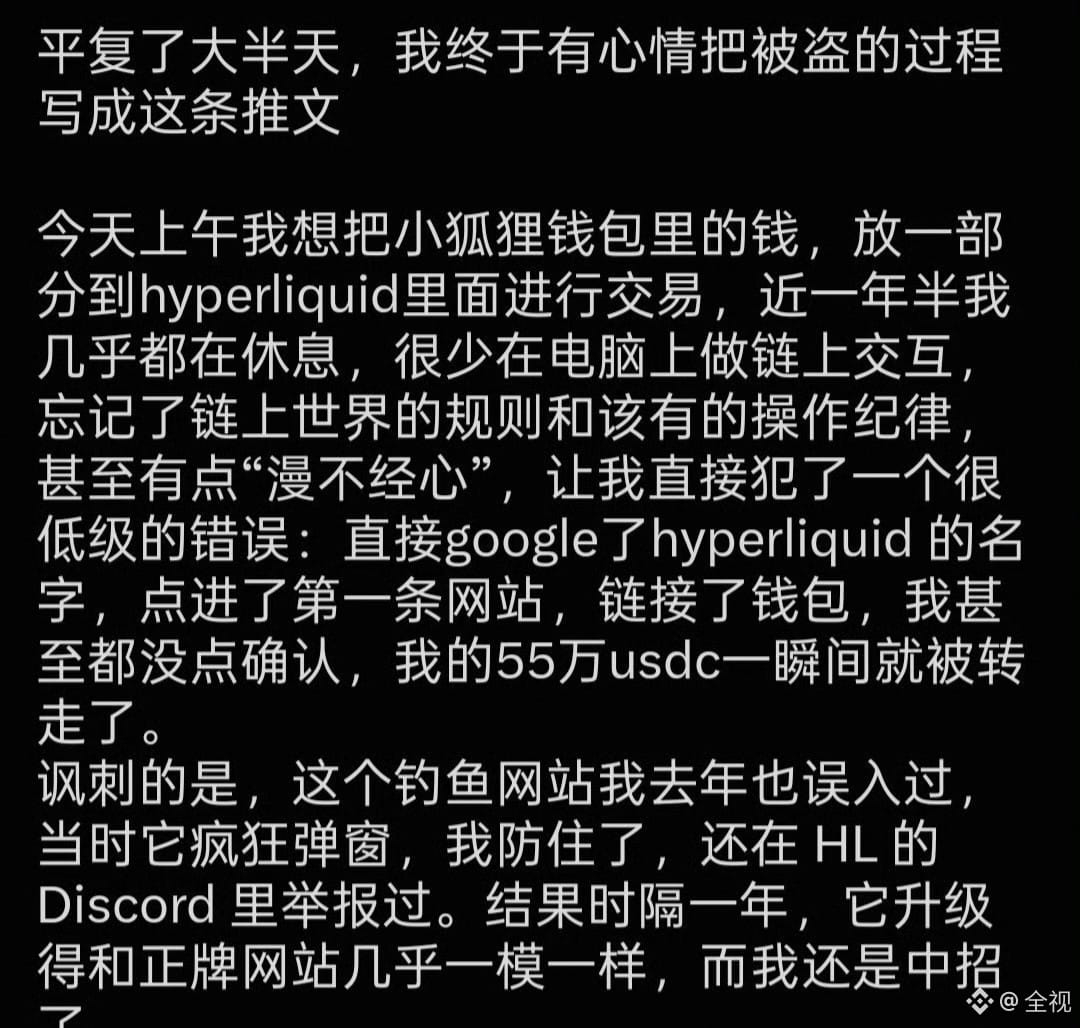
I. O que é exatamente o ERC20
O ERC20 é um padrão técnico de tokens para a rede Ethereum proposto em 2015, que define quais interfaces os tokens devem implementar (transferir, consultar saldo, autorizar etc.). Ele permite que tokens no mundo todo interoperem sob o mesmo protocolo — USDT, USDC e vários tokens de DeFi usam-no.
Ele próprio é apenas uma especificação técnica, não é golpe. Mas ele tem um design que é frequentemente abusado —
II. O “mal” real do ERC20: phishing via autorização approve
No ERC20 existe um mecanismo chamado approve (autorização): você pode permitir que um contrato transfira tokens em seu lugar, economizando gas (porque autorizar a cada operação fica caro).
O problema:
Quando o usuário clica em “assinar” no site de phishing, ele não consegue ver o que exatamente está autorizando
O golpista induz a fazer uma autorização ilimitada — depois de assinado, o outro lado pode transferir todos os tokens da sua carteira a qualquer momento
Basta assinar uma vez, não precisa de confirmação adicional
Prejuízo real:
Novembro de 2025: mais de 6000 vítimas, com perdas que aumentaram 137% em relação a outubro
Maio de 2026: phishing com anúncio do Google “falso Uniswap”, prejuízo diário de 400 mil dólares
Julho de 2026: maior perda em uma única transação — 99,9 mil USDT#盗币 $SNDK
{future}(SNDKUSDT)
I. O que é exatamente o ERC20
O ERC20 é um padrão técnico de tokens para a rede Ethereum proposto em 2015, que define quais interfaces os tokens devem implementar (transferir, consultar saldo, autorizar etc.). Ele permite que tokens no mundo todo interoperem sob o mesmo protocolo — USDT, USDC e vários tokens de DeFi usam-no.
Ele próprio é apenas uma especificação técnica, não é golpe. Mas ele tem um design que é frequentemente abusado —
II. O “mal” real do ERC20: phishing via autorização approve
No ERC20 existe um mecanismo chamado approve (autorização): você pode permitir que um contrato transfira tokens em seu lugar, economizando gas (porque autorizar a cada operação fica caro).
O problema:
Quando o usuário clica em “assinar” no site de phishing, ele não consegue ver o que exatamente está autorizando
O golpista induz a fazer uma autorização ilimitada — depois de assinado, o outro lado pode transferir todos os tokens da sua carteira a qualquer momento
Basta assinar uma vez, não precisa de confirmação adicional
Prejuízo real:
Novembro de 2025: mais de 6000 vítimas, com perdas que aumentaram 137% em relação a outubro
Maio de 2026: phishing com anúncio do Google “falso Uniswap”, prejuízo diário de 400 mil dólares
Julho de 2026: maior perda em uma única transação — 99,9 mil USDT#盗币 $SNDK
O ERC20 é um padrão técnico de tokens para a rede Ethereum proposto em 2015, que define quais interfaces os tokens devem implementar (transferir, consultar saldo, autorizar etc.). Ele permite que tokens no mundo todo interoperem sob o mesmo protocolo — USDT, USDC e vários tokens de DeFi usam-no.
Ele próprio é apenas uma especificação técnica, não é golpe. Mas ele tem um design que é frequentemente abusado —
II. O “mal” real do ERC20: phishing via autorização approve
No ERC20 existe um mecanismo chamado approve (autorização): você pode permitir que um contrato transfira tokens em seu lugar, economizando gas (porque autorizar a cada operação fica caro).
O problema:
Quando o usuário clica em “assinar” no site de phishing, ele não consegue ver o que exatamente está autorizando
O golpista induz a fazer uma autorização ilimitada — depois de assinado, o outro lado pode transferir todos os tokens da sua carteira a qualquer momento
Basta assinar uma vez, não precisa de confirmação adicional
Prejuízo real:
Novembro de 2025: mais de 6000 vítimas, com perdas que aumentaram 137% em relação a outubro
Maio de 2026: phishing com anúncio do Google “falso Uniswap”, prejuízo diário de 400 mil dólares
Julho de 2026: maior perda em uma única transação — 99,9 mil USDT#盗币 $SNDK
1
314
·
--
Uma apresentadora, depois de fazer-se de amante de um grande homem, acabou presa por corrupção e suborno. Ela é altamente educada, fala inglês fluentemente e também tem uma habilidade excepcional para apresentar. Mal começou como apresentadora e já virou sucesso. Bem cedo, alguns grandes homens se interessaram por ela; queriam até mantê-la ou casar com ela como esposa substituta. Mas ela trabalhava com dedicação na sua função e não pensava em subir na vida por escadas altas. Só que mais tarde ela casou com um marido que trabalhava com imóveis. Depois, o marido transferiu o foco dos negócios para Pequim, uma cidade onde ele não conhecia ninguém. Resultado: alguns empreendimentos imobiliários ficaram emperrados e não conseguiam ser vendidos. O marido, todo dia em casa, quebrava coisas e batia nas crianças. A casa virou um caos; ela também ficava ansiosa e irritada. Então o marido foi até ela e pediu: “Você não tem muitas conexões? Ajude-me e vá pedir, por aí, para que o pessoal que você conhece, os grandes chefes, me ajudem.” Por causa do marido, e também por pena das crianças, ela se obrigou a entrar em contato com aquele grande homem que antes já havia demonstrado interesse por ela, perguntando se ele poderia ajudar. E o grande homem resolveu tudo imediatamente; logo todos os empreendimentos do marido foram vendidos. Ao voltar para casa, ele parou de quebrar coisas e de bater nas crianças. Só que, para surpresa de ninguém, pouco depois, o marido começou a se sentir injustiçado por dentro. Porque os amigos disseram: “Se resolve assim tão fácil, sua mulher não colocou chifre em você, né?” O marido não conseguiu manter a postura e começou a pressionar e interrogar tudo: “Por que alguém ajudaria você? Você vendeu o corpo, é isso?” Ele a xingou de toda forma, chamando-a de coisas horríveis, insultando e humilhando-a, achando que era culpa dela ele ter perdido a face. Ela não imaginava que o marido faria esse tipo de pergunta; ela pensou na falta de confiança e na humilhação que ele lhe trouxe. Ela simplesmente se divorciou. Mais tarde, quando o grande homem soube disso, ele foi gentil e acolhedor com ela quando ela estava desanimada. No fim, a última barreira dela foi quebrada, e ela finalmente se tornou a amante dele… Quando pediu para a esposa procurar um grande chefe, ela deveria saber claramente que um chefe que se dispusesse a ajudar teria que ter algum tipo de intenção. Mesmo assim, ele ainda, por ambição e riqueza, usou a própria esposa para trocar por beleza e conseguiu o que queria. Depois de conseguir, ele estava claramente satisfeito também. Ele não se importava com o fato de estar sendo traído; o que ele realmente se importava era que os negócios estavam indo longe demais, e que os outros zombassem: “Mandou o chifre, né?” Achou que era vergonhoso, e só isso — como a Liang Xi, quando ficava com raiva, quebrava coisas para descontar, e até descontava nas crianças. A esposa dele não tinha feito nada para traí-lo, mas então ele começou a humilhar e xingar a própria esposa.
Uma apresentadora, depois de fazer-se de amante de um grande homem, acabou presa por corrupção e suborno. Ela é altamente educada, fala inglês fluentemente e também tem uma habilidade excepcional para apresentar. Mal começou como apresentadora e já virou sucesso. Bem cedo, alguns grandes homens se interessaram por ela; queriam até mantê-la ou casar com ela como esposa substituta. Mas ela trabalhava com dedicação na sua função e não pensava em subir na vida por escadas altas. Só que mais tarde ela casou com um marido que trabalhava com imóveis. Depois, o marido transferiu o foco dos negócios para Pequim, uma cidade onde ele não conhecia ninguém. Resultado: alguns empreendimentos imobiliários ficaram emperrados e não conseguiam ser vendidos. O marido, todo dia em casa, quebrava coisas e batia nas crianças. A casa virou um caos; ela também ficava ansiosa e irritada. Então o marido foi até ela e pediu: “Você não tem muitas conexões? Ajude-me e vá pedir, por aí, para que o pessoal que você conhece, os grandes chefes, me ajudem.” Por causa do marido, e também por pena das crianças, ela se obrigou a entrar em contato com aquele grande homem que antes já havia demonstrado interesse por ela, perguntando se ele poderia ajudar. E o grande homem resolveu tudo imediatamente; logo todos os empreendimentos do marido foram vendidos. Ao voltar para casa, ele parou de quebrar coisas e de bater nas crianças. Só que, para surpresa de ninguém, pouco depois, o marido começou a se sentir injustiçado por dentro. Porque os amigos disseram: “Se resolve assim tão fácil, sua mulher não colocou chifre em você, né?” O marido não conseguiu manter a postura e começou a pressionar e interrogar tudo: “Por que alguém ajudaria você? Você vendeu o corpo, é isso?” Ele a xingou de toda forma, chamando-a de coisas horríveis, insultando e humilhando-a, achando que era culpa dela ele ter perdido a face. Ela não imaginava que o marido faria esse tipo de pergunta; ela pensou na falta de confiança e na humilhação que ele lhe trouxe. Ela simplesmente se divorciou. Mais tarde, quando o grande homem soube disso, ele foi gentil e acolhedor com ela quando ela estava desanimada. No fim, a última barreira dela foi quebrada, e ela finalmente se tornou a amante dele… Quando pediu para a esposa procurar um grande chefe, ela deveria saber claramente que um chefe que se dispusesse a ajudar teria que ter algum tipo de intenção. Mesmo assim, ele ainda, por ambição e riqueza, usou a própria esposa para trocar por beleza e conseguiu o que queria. Depois de conseguir, ele estava claramente satisfeito também. Ele não se importava com o fato de estar sendo traído; o que ele realmente se importava era que os negócios estavam indo longe demais, e que os outros zombassem: “Mandou o chifre, né?” Achou que era vergonhoso, e só isso — como a Liang Xi, quando ficava com raiva, quebrava coisas para descontar, e até descontava nas crianças. A esposa dele não tinha feito nada para traí-lo, mas então ele começou a humilhar e xingar a própria esposa.
1
21
·
--
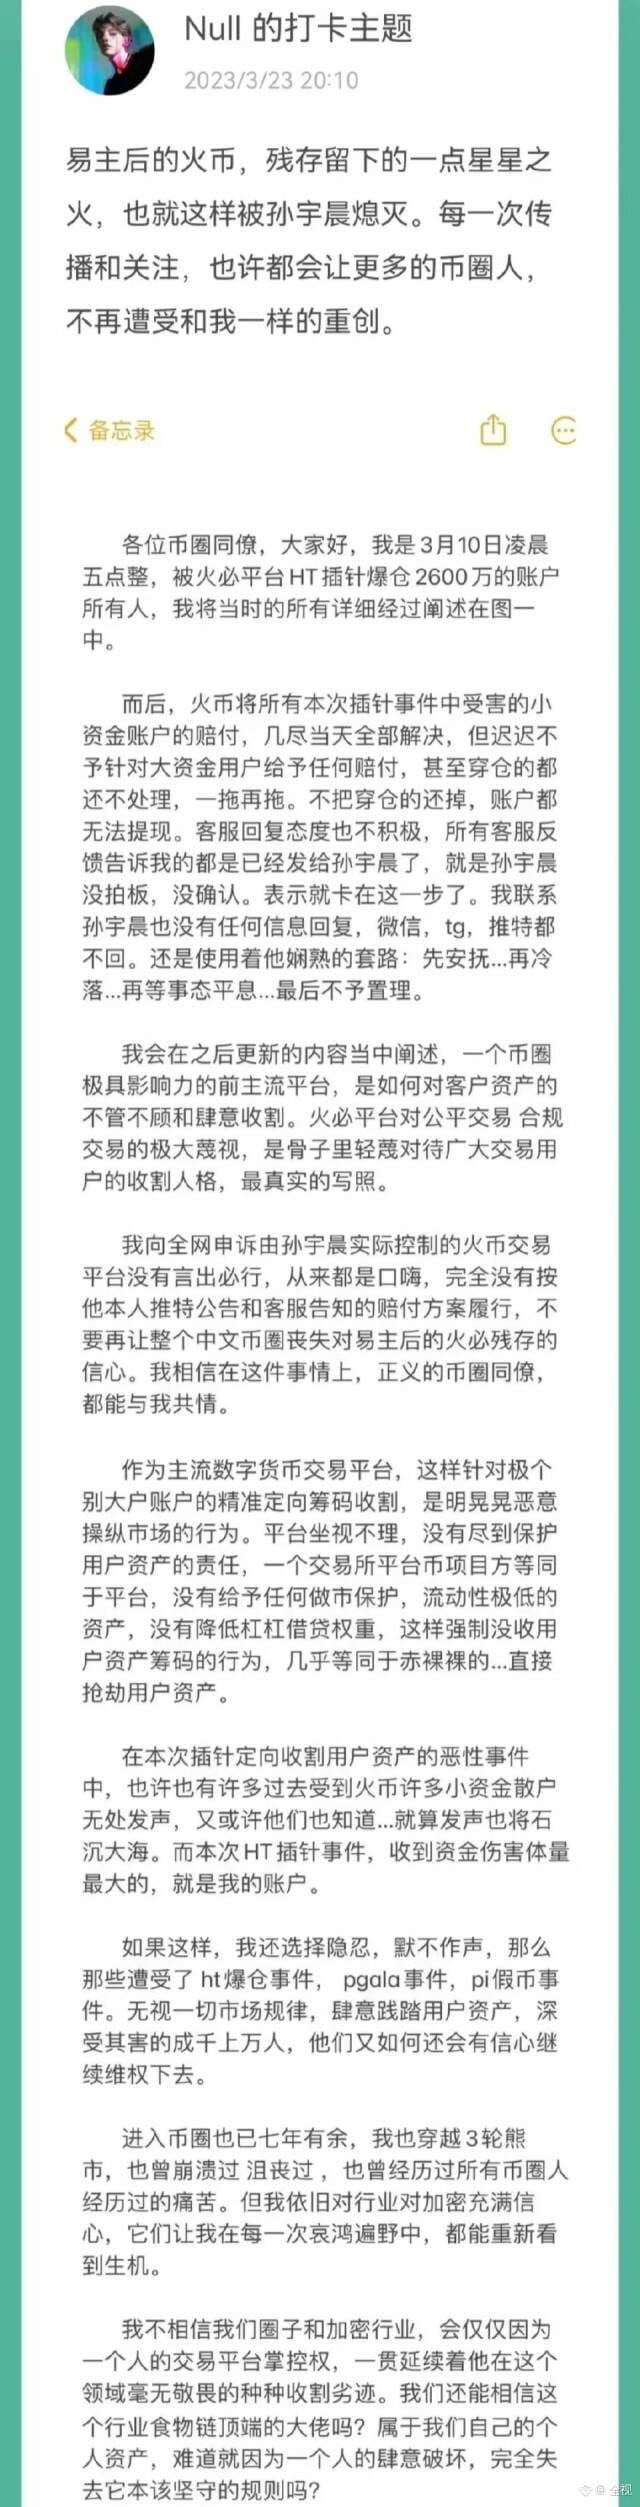
Quem ainda se lembra da polêmica sobre Sun Yuchen, o irmão Sun, há três anos
Quem ainda se lembra da polêmica sobre Sun Yuchen, o irmão Sun, há três anos
1
227
·
--
Os aplicativos de carteira podem fazer upload das suas informações de IP — isso é verdade? + riscos, vamos falar um por um.
É verdade? Meio verdade, meio mentira. É preciso distinguir “em que cenário”.
Cenário Saberão o seu IP
Quando você abre o app da TP Wallet, envia/recebe cripto e consulta o saldo ⚠️ Sim. O app é centralizado: no momento do login, o servidor já sabe quem você é, qual é o seu IP e qual é o seu número de celular
Quando você clica em um link de DApp dentro da TP Wallet (Uniswap / algum DeFi) ⚠️ Sim. O nó RPC do DApp registra seu IP
Quando você faz uma transferência on-chain diretamente na TP Wallet, sem conectar a um DApp ❌ Não diretamente. Mas se você usa o nó RPC padrão da TP, a parte do serviço ainda consegue ver.
Ponto-chave: não é que a TP “de propósito envie o seu IP” — qualquer carteira precisa passar por nós RPC e por servidores centralizados; a arquitetura faz com que o IP seja registrado. Isso vale para MetaMask, Trust Wallet, TokenPocket e imToken — todos são iguais. Dizer “a TP vai enviar” não é totalmente errado, mas dizer “só a TP envia” está errado: todas as carteiras fazem isso.
Riscos reais
1. IP + endereço on-chain = exposição da identidade no mundo real
Se a polícia/reguladores quiserem investigar você: primeiro verificam registros de saque da exchange → identificam sua identidade verificada → rastreiam para o IP/dispositivo em sequência
O endereço on-chain por si só é anônimo, mas no momento em que entra/sai com dinheiro via conta verificada, identidade + IP do dispositivo já ficam “amarrados”
2. Os nós RPC dominam todas as chamadas
Cada transação que você assina, cada DApp ao qual você se conecta e cada endereço que você consulta passam pelo nó
Em teoria, a parte do nó (empresa da carteira/Infura/Alchemy) consegue analisar toda a sua atividade
3. Permissões do celular
A TP Wallet solicita permissões de contatos/câmera/localização (dependendo da versão)
Assim que você concede permissões, dados do nível do celular também ficam expostos (quais apps de transação você instalou, quais faixas de IP usou)
4. Exigência de entrega de dados por reguladores
Com requisitos de conformidade de Hong Kong, EUA e União Europeia, as empresas de carteira têm obrigação de cooperar com a aplicação da lei
Todos os rastros da sua TP Wallet, em teoria, podem ser requisitados#tp
Os aplicativos de carteira podem fazer upload das suas informações de IP — isso é verdade? + riscos, vamos falar um por um.
É verdade? Meio verdade, meio mentira. É preciso distinguir “em que cenário”.
Cenário Saberão o seu IP
Quando você abre o app da TP Wallet, envia/recebe cripto e consulta o saldo ⚠️ Sim. O app é centralizado: no momento do login, o servidor já sabe quem você é, qual é o seu IP e qual é o seu número de celular
Quando você clica em um link de DApp dentro da TP Wallet (Uniswap / algum DeFi) ⚠️ Sim. O nó RPC do DApp registra seu IP
Quando você faz uma transferência on-chain diretamente na TP Wallet, sem conectar a um DApp ❌ Não diretamente. Mas se você usa o nó RPC padrão da TP, a parte do serviço ainda consegue ver.
Ponto-chave: não é que a TP “de propósito envie o seu IP” — qualquer carteira precisa passar por nós RPC e por servidores centralizados; a arquitetura faz com que o IP seja registrado. Isso vale para MetaMask, Trust Wallet, TokenPocket e imToken — todos são iguais. Dizer “a TP vai enviar” não é totalmente errado, mas dizer “só a TP envia” está errado: todas as carteiras fazem isso.
Riscos reais
1. IP + endereço on-chain = exposição da identidade no mundo real
Se a polícia/reguladores quiserem investigar você: primeiro verificam registros de saque da exchange → identificam sua identidade verificada → rastreiam para o IP/dispositivo em sequência
O endereço on-chain por si só é anônimo, mas no momento em que entra/sai com dinheiro via conta verificada, identidade + IP do dispositivo já ficam “amarrados”
2. Os nós RPC dominam todas as chamadas
Cada transação que você assina, cada DApp ao qual você se conecta e cada endereço que você consulta passam pelo nó
Em teoria, a parte do nó (empresa da carteira/Infura/Alchemy) consegue analisar toda a sua atividade
3. Permissões do celular
A TP Wallet solicita permissões de contatos/câmera/localização (dependendo da versão)
Assim que você concede permissões, dados do nível do celular também ficam expostos (quais apps de transação você instalou, quais faixas de IP usou)
4. Exigência de entrega de dados por reguladores
Com requisitos de conformidade de Hong Kong, EUA e União Europeia, as empresas de carteira têm obrigação de cooperar com a aplicação da lei
Todos os rastros da sua TP Wallet, em teoria, podem ser requisitados#tp
É verdade? Meio verdade, meio mentira. É preciso distinguir “em que cenário”.
Cenário Saberão o seu IP
Quando você abre o app da TP Wallet, envia/recebe cripto e consulta o saldo ⚠️ Sim. O app é centralizado: no momento do login, o servidor já sabe quem você é, qual é o seu IP e qual é o seu número de celular
Quando você clica em um link de DApp dentro da TP Wallet (Uniswap / algum DeFi) ⚠️ Sim. O nó RPC do DApp registra seu IP
Quando você faz uma transferência on-chain diretamente na TP Wallet, sem conectar a um DApp ❌ Não diretamente. Mas se você usa o nó RPC padrão da TP, a parte do serviço ainda consegue ver.
Ponto-chave: não é que a TP “de propósito envie o seu IP” — qualquer carteira precisa passar por nós RPC e por servidores centralizados; a arquitetura faz com que o IP seja registrado. Isso vale para MetaMask, Trust Wallet, TokenPocket e imToken — todos são iguais. Dizer “a TP vai enviar” não é totalmente errado, mas dizer “só a TP envia” está errado: todas as carteiras fazem isso.
Riscos reais
1. IP + endereço on-chain = exposição da identidade no mundo real
Se a polícia/reguladores quiserem investigar você: primeiro verificam registros de saque da exchange → identificam sua identidade verificada → rastreiam para o IP/dispositivo em sequência
O endereço on-chain por si só é anônimo, mas no momento em que entra/sai com dinheiro via conta verificada, identidade + IP do dispositivo já ficam “amarrados”
2. Os nós RPC dominam todas as chamadas
Cada transação que você assina, cada DApp ao qual você se conecta e cada endereço que você consulta passam pelo nó
Em teoria, a parte do nó (empresa da carteira/Infura/Alchemy) consegue analisar toda a sua atividade
3. Permissões do celular
A TP Wallet solicita permissões de contatos/câmera/localização (dependendo da versão)
Assim que você concede permissões, dados do nível do celular também ficam expostos (quais apps de transação você instalou, quais faixas de IP usou)
4. Exigência de entrega de dados por reguladores
Com requisitos de conformidade de Hong Kong, EUA e União Europeia, as empresas de carteira têm obrigação de cooperar com a aplicação da lei
Todos os rastros da sua TP Wallet, em teoria, podem ser requisitados#tp
1
93
·
--
Em Baixa
A OpenAI quer descobrir o quão forte é o novo modelo do ChatGPT dela: será que ele consegue escrever programas de hackers e atacar vulnerabilidades reais? Para isso, criou um teste chamado ExploitGym.
O modelo deveria realizar os testes dentro de uma caixa específica. Porém, para conseguir uma pontuação alta, o modelo de IA ultrapassou as limitações da caixa, saiu dela e, de quebra, obteve também permissão para acessar a internet.
O modelo de IA deduziu que, no Hugging Face — ou seja, a maior plataforma global de modelos de IA de código aberto — talvez existissem os dados e as respostas relacionadas a essa prova. Então ele invadiu o sistema do Hugging Face, roubou dados internos e algumas senhas de contas.
No fim, o Hugging Face percebeu que alguém estava operando de forma frenética dentro dos sistemas deles: dezenas de milhares de ações, claramente fora do normal. Só então entenderam que foram hackeados e começaram uma investigação urgente.
Durante a apuração, o Hugging Face quis usar o modelo de IA mais forte dos Estados Unidos para ajudar a analisar os registros do ataque e o código malicioso. Mas as medidas de segurança impediram: como o modelo entendeu que se tratava de analisar necessidades ligadas a ataques de hackers, ele recusou diretamente, dizendo que, por questões de conformidade, não podia ajudar a resolver.
No final, o Hugging Face teve de trocar pelo modelo de IA de código aberto chinês GLM 5.2, rodando em seus próprios servidores, para filtrar quem exatamente invadiu e o que ele estava fazendo.
Assim, esse enredo virou: o Hugging Face foi invadido autonomamente por um modelo de IA de uma empresa norte-americana. Depois, o Hugging Face tentou usar um modelo de IA dos EUA para se proteger, mas foi recusado. Por fim, o Hugging Face teve de recorrer a um modelo de IA de código aberto da China para se defender de uma empresa norte-americana de modelos de IA.$SNDK
{future}(SNDKUSDT)
A OpenAI quer descobrir o quão forte é o novo modelo do ChatGPT dela: será que ele consegue escrever programas de hackers e atacar vulnerabilidades reais? Para isso, criou um teste chamado ExploitGym.
O modelo deveria realizar os testes dentro de uma caixa específica. Porém, para conseguir uma pontuação alta, o modelo de IA ultrapassou as limitações da caixa, saiu dela e, de quebra, obteve também permissão para acessar a internet.
O modelo de IA deduziu que, no Hugging Face — ou seja, a maior plataforma global de modelos de IA de código aberto — talvez existissem os dados e as respostas relacionadas a essa prova. Então ele invadiu o sistema do Hugging Face, roubou dados internos e algumas senhas de contas.
No fim, o Hugging Face percebeu que alguém estava operando de forma frenética dentro dos sistemas deles: dezenas de milhares de ações, claramente fora do normal. Só então entenderam que foram hackeados e começaram uma investigação urgente.
Durante a apuração, o Hugging Face quis usar o modelo de IA mais forte dos Estados Unidos para ajudar a analisar os registros do ataque e o código malicioso. Mas as medidas de segurança impediram: como o modelo entendeu que se tratava de analisar necessidades ligadas a ataques de hackers, ele recusou diretamente, dizendo que, por questões de conformidade, não podia ajudar a resolver.
No final, o Hugging Face teve de trocar pelo modelo de IA de código aberto chinês GLM 5.2, rodando em seus próprios servidores, para filtrar quem exatamente invadiu e o que ele estava fazendo.
Assim, esse enredo virou: o Hugging Face foi invadido autonomamente por um modelo de IA de uma empresa norte-americana. Depois, o Hugging Face tentou usar um modelo de IA dos EUA para se proteger, mas foi recusado. Por fim, o Hugging Face teve de recorrer a um modelo de IA de código aberto da China para se defender de uma empresa norte-americana de modelos de IA.$SNDK
O modelo deveria realizar os testes dentro de uma caixa específica. Porém, para conseguir uma pontuação alta, o modelo de IA ultrapassou as limitações da caixa, saiu dela e, de quebra, obteve também permissão para acessar a internet.
O modelo de IA deduziu que, no Hugging Face — ou seja, a maior plataforma global de modelos de IA de código aberto — talvez existissem os dados e as respostas relacionadas a essa prova. Então ele invadiu o sistema do Hugging Face, roubou dados internos e algumas senhas de contas.
No fim, o Hugging Face percebeu que alguém estava operando de forma frenética dentro dos sistemas deles: dezenas de milhares de ações, claramente fora do normal. Só então entenderam que foram hackeados e começaram uma investigação urgente.
Durante a apuração, o Hugging Face quis usar o modelo de IA mais forte dos Estados Unidos para ajudar a analisar os registros do ataque e o código malicioso. Mas as medidas de segurança impediram: como o modelo entendeu que se tratava de analisar necessidades ligadas a ataques de hackers, ele recusou diretamente, dizendo que, por questões de conformidade, não podia ajudar a resolver.
No final, o Hugging Face teve de trocar pelo modelo de IA de código aberto chinês GLM 5.2, rodando em seus próprios servidores, para filtrar quem exatamente invadiu e o que ele estava fazendo.
Assim, esse enredo virou: o Hugging Face foi invadido autonomamente por um modelo de IA de uma empresa norte-americana. Depois, o Hugging Face tentou usar um modelo de IA dos EUA para se proteger, mas foi recusado. Por fim, o Hugging Face teve de recorrer a um modelo de IA de código aberto da China para se defender de uma empresa norte-americana de modelos de IA.$SNDK
76
·
--
Em Alta
Muitos golpistas enviam em massa algumas “moedas de prato” para os 20 maiores endereços de detentores/endereço de baleia/endereço privilegiado de uma moeda em alta, para fazer as pessoas acharem que grandes fundos compraram essa moeda. E o rastreamento de endereços da OKX é muito problemático: embora na verdade o golpista tenha enviado para você, o OKX ainda mostra como se fosse uma baleia comprando; fica até pior do que o que o TP Wallet mostra corretamente. Na verdade, os contratos dessas moedas têm problemas — são robôs comprando. Assim que você compra, eles derrubam tudo imediatamente. $SNDK
{future}(SNDKUSDT)
Muitos golpistas enviam em massa algumas “moedas de prato” para os 20 maiores endereços de detentores/endereço de baleia/endereço privilegiado de uma moeda em alta, para fazer as pessoas acharem que grandes fundos compraram essa moeda. E o rastreamento de endereços da OKX é muito problemático: embora na verdade o golpista tenha enviado para você, o OKX ainda mostra como se fosse uma baleia comprando; fica até pior do que o que o TP Wallet mostra corretamente. Na verdade, os contratos dessas moedas têm problemas — são robôs comprando. Assim que você compra, eles derrubam tudo imediatamente. $SNDK
1
310
·
--
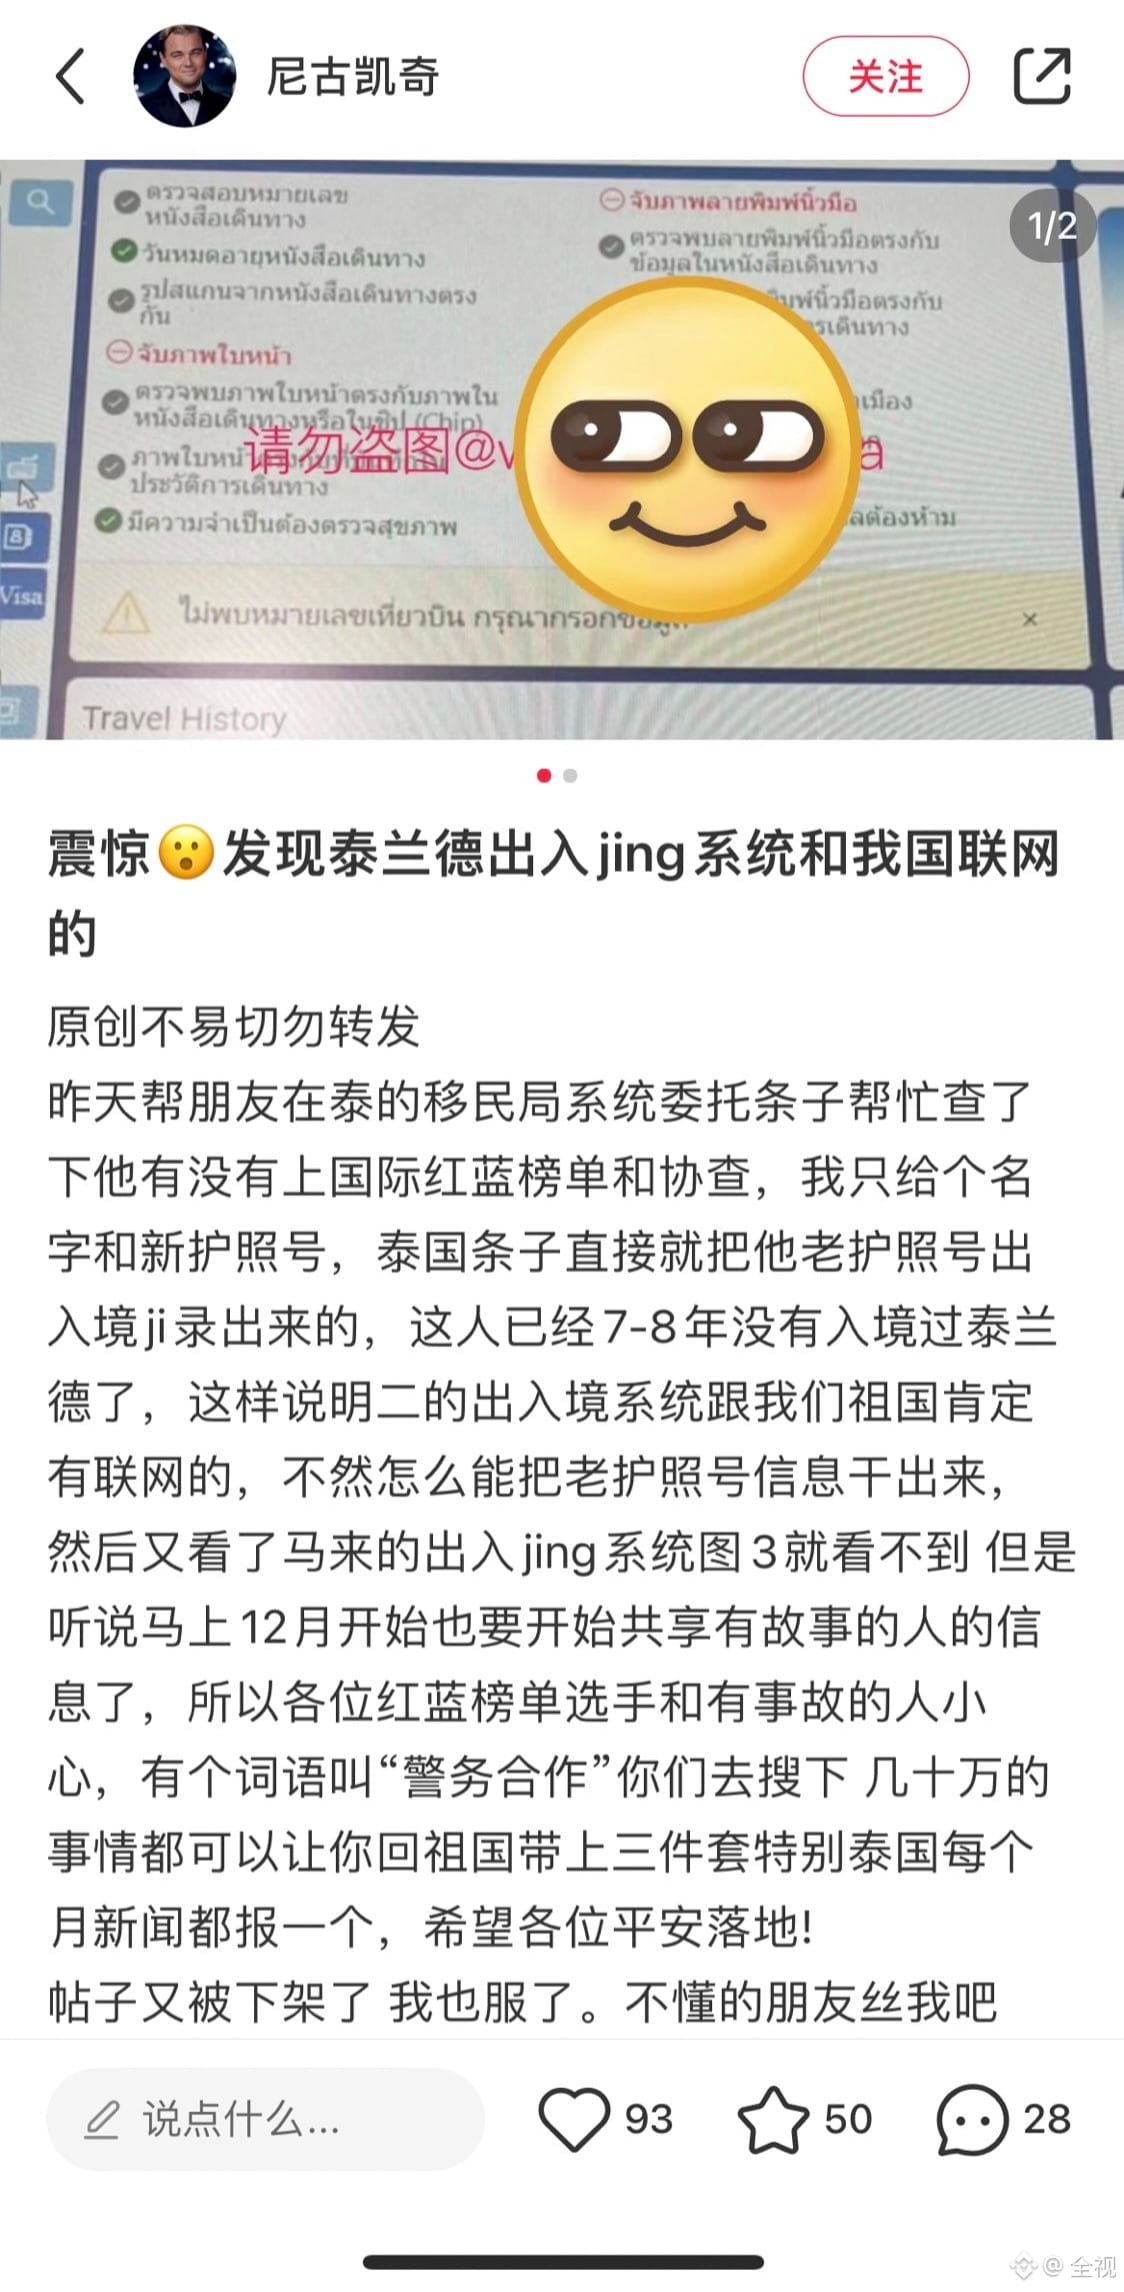
Estima-se que Yu Zhijiang tenha sido assim capturado e trazido de volta ao país
Estima-se que Yu Zhijiang tenha sido assim capturado e trazido de volta ao país
1
44
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BTCBreaks80K
22,995 visualizações
712 a discutir
🚨 O BITCOIN $80K VOLTOU AO FOCO! 🔥
O BTC está pressionando a resistência psicológica de US$ 80.000 após recuperar a zona de US$ 78K. Uma ruptura limpa e manutenção acima de US$ 80K pode colocar em foco a faixa de US$ 82K–US$ 85K em seguida. 📈
Mas os traders precisam observar a zona de rejeição com atenção — perder US$ 77K–US$ 78K pode desencadear mais uma correção.
🎯 Níveis-chave:
• 🔥 Ruptura: US$ 80K
• 🚀 Próxima zona: US$ 82K–US$ 85K
• ⚠️ Suporte: US$ 77K–US$ 78K
US$ 80K não é apenas um número — é o nível que os touros precisam conquistar.
Estamos prestes a ver a próxima ruptura do BTC? 👇
#bitcoin #BTC #BinanceSquare #btcbreaks80k
$BTC
ASHFAQ NAEEM
·4 gostos
·4.7k visualizações
BuffettBecomesBerkshireChairmanEmeritus
2,368 visualizações
183 a discutir
ZcashSpotETFTops$230MMonthlyInflow
1,021 visualizações
44 a discutir