
Eliana 9
561 Publicações
Eliana 9
Denunciar
Bloquear Utilizador
Aberto ao trading
Trader Frequente
9.8 mês(es)
240 A seguir
3.5K+ Seguidores
387 Gostaram
Publicações
Portfólio
Tudo
Cotações
Em direto
·
--
Verificado
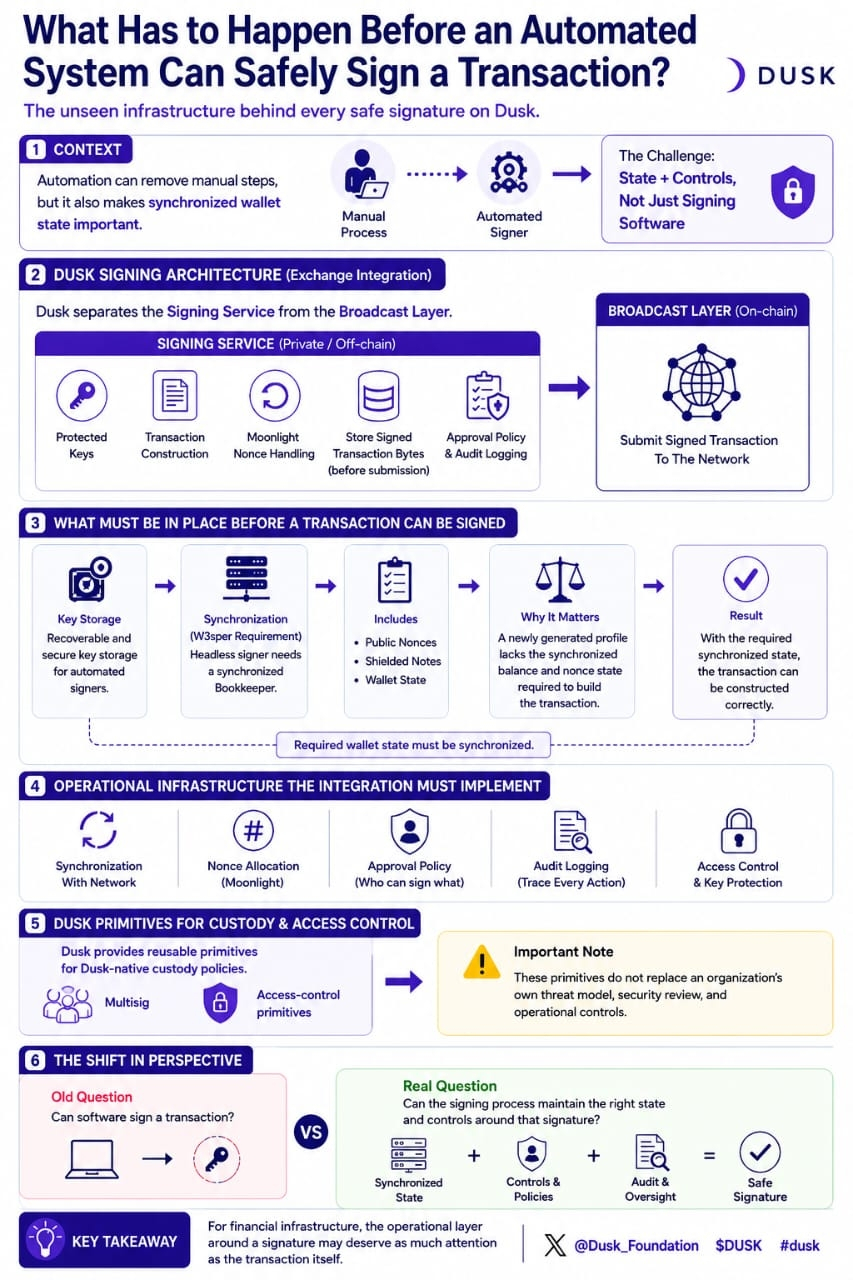
Comecei a analisar a infraestrutura de blockchain por um ângulo menos visível: o que realmente precisa acontecer antes que um sistema automatizado possa assinar uma transação com segurança?
A documentação de integração de exchanges da Dusk separa o serviço de assinatura da camada de transmissão (broadcast). O serviço de assinatura é responsável por chaves protegidas, construção de transações, tratamento de nonces do Moonlight e por armazenar bytes de transações assinadas antes do envio. Para um signatário automatizado, a Dusk também documenta armazenamento de chaves, sincronização, alocação de nonces, política de aprovação e registro/auditoria (audit logging) como infraestrutura que a integração deve implementar.
Isso cria uma tensão interessante.
A automação pode eliminar etapas manuais, mas também torna importante manter o estado sincronizado da carteira. A documentação do W3sper da Dusk diz que um cliente de assinatura sem interface (headless) precisa de armazenamento de chaves recuperável e de um Bookkeeper sincronizado, incluindo nonces públicos e notas shielded. Uma transação não pode simplesmente ser construída a partir de um perfil recém-gerado, porque o saldo e o estado de nonce necessários não estão sincronizados ali.
A Dusk também fornece primitivas reutilizáveis de multisig e de controle de acesso para políticas de custódia nativas da Dusk, observando, porém, que elas não substituem o próprio modelo de ameaças da organização, nem sua revisão e seus controles operacionais.
Isso mudou a pergunta para mim.
O desafio interessante não é apenas se um software consegue assinar uma transação.
É se o processo de assinatura consegue manter o estado correto e os controles adequados em torno daquela assinatura.
Para a infraestrutura financeira, essa camada operacional talvez mereça tanta atenção quanto a própria transação.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Comecei a analisar a infraestrutura de blockchain por um ângulo menos visível: o que realmente precisa acontecer antes que um sistema automatizado possa assinar uma transação com segurança?
A documentação de integração de exchanges da Dusk separa o serviço de assinatura da camada de transmissão (broadcast). O serviço de assinatura é responsável por chaves protegidas, construção de transações, tratamento de nonces do Moonlight e por armazenar bytes de transações assinadas antes do envio. Para um signatário automatizado, a Dusk também documenta armazenamento de chaves, sincronização, alocação de nonces, política de aprovação e registro/auditoria (audit logging) como infraestrutura que a integração deve implementar.
Isso cria uma tensão interessante.
A automação pode eliminar etapas manuais, mas também torna importante manter o estado sincronizado da carteira. A documentação do W3sper da Dusk diz que um cliente de assinatura sem interface (headless) precisa de armazenamento de chaves recuperável e de um Bookkeeper sincronizado, incluindo nonces públicos e notas shielded. Uma transação não pode simplesmente ser construída a partir de um perfil recém-gerado, porque o saldo e o estado de nonce necessários não estão sincronizados ali.
A Dusk também fornece primitivas reutilizáveis de multisig e de controle de acesso para políticas de custódia nativas da Dusk, observando, porém, que elas não substituem o próprio modelo de ameaças da organização, nem sua revisão e seus controles operacionais.
Isso mudou a pergunta para mim.
O desafio interessante não é apenas se um software consegue assinar uma transação.
É se o processo de assinatura consegue manter o estado correto e os controles adequados em torno daquela assinatura.
Para a infraestrutura financeira, essa camada operacional talvez mereça tanta atenção quanto a própria transação.
@Dusk $DUSK #dusk
A documentação de integração de exchanges da Dusk separa o serviço de assinatura da camada de transmissão (broadcast). O serviço de assinatura é responsável por chaves protegidas, construção de transações, tratamento de nonces do Moonlight e por armazenar bytes de transações assinadas antes do envio. Para um signatário automatizado, a Dusk também documenta armazenamento de chaves, sincronização, alocação de nonces, política de aprovação e registro/auditoria (audit logging) como infraestrutura que a integração deve implementar.
Isso cria uma tensão interessante.
A automação pode eliminar etapas manuais, mas também torna importante manter o estado sincronizado da carteira. A documentação do W3sper da Dusk diz que um cliente de assinatura sem interface (headless) precisa de armazenamento de chaves recuperável e de um Bookkeeper sincronizado, incluindo nonces públicos e notas shielded. Uma transação não pode simplesmente ser construída a partir de um perfil recém-gerado, porque o saldo e o estado de nonce necessários não estão sincronizados ali.
A Dusk também fornece primitivas reutilizáveis de multisig e de controle de acesso para políticas de custódia nativas da Dusk, observando, porém, que elas não substituem o próprio modelo de ameaças da organização, nem sua revisão e seus controles operacionais.
Isso mudou a pergunta para mim.
O desafio interessante não é apenas se um software consegue assinar uma transação.
É se o processo de assinatura consegue manter o estado correto e os controles adequados em torno daquela assinatura.
Para a infraestrutura financeira, essa camada operacional talvez mereça tanta atenção quanto a própria transação.
@Dusk $DUSK #dusk
87
·
--
Verificado
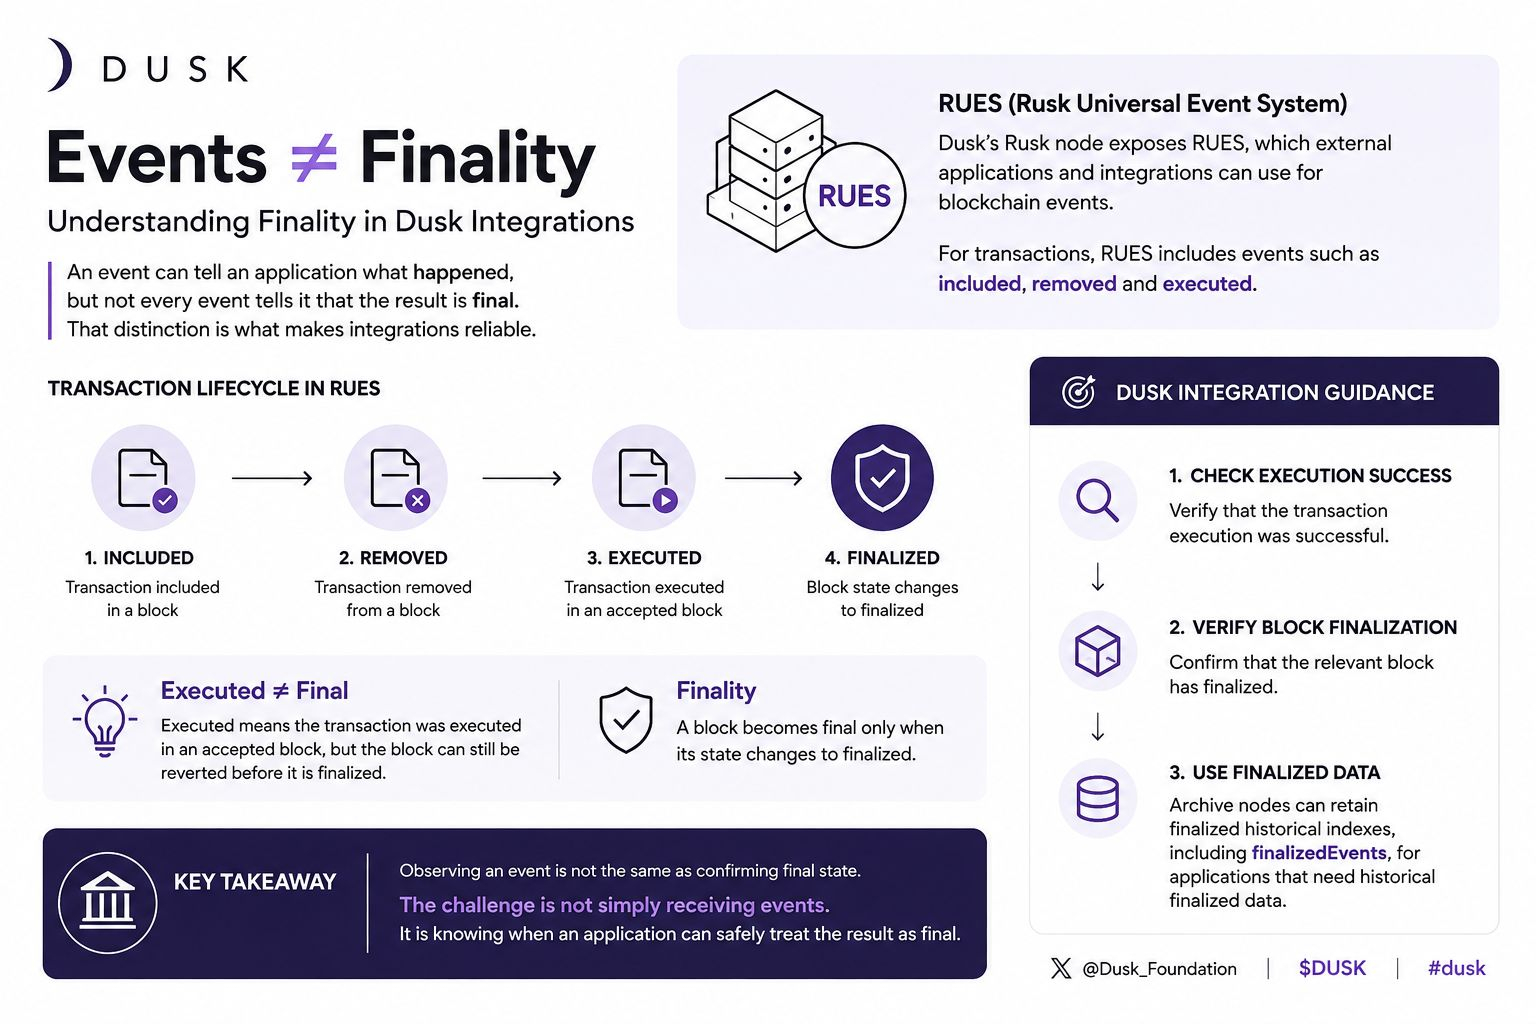
Comecei a analisar integrações de blockchain por um ângulo diferente: um evento pode dizer a uma aplicação o que aconteceu, mas nem todo evento informa que o resultado é definitivo.
Essa distinção se torna importante quando o software reage a atividades onchain.
O nó Rusk da Dusk expõe o RUES (Rusk Universal Event System), que aplicações externas e integrações podem usar para eventos de blockchain. Para transações, o RUES inclui eventos como incluído, removido e executado. Mas esses eventos representam etapas diferentes do ciclo de vida.
Por exemplo, executado significa que uma transação foi executada em um bloco aceito, mas a aplicação ainda precisa inspecionar o resultado da execução. Mais importante ainda: um bloco aceito ainda pode ser revertido. A Dusk diz que um bloco se torna definitivo quando seu estado muda para finalizado.
Isso cria uma distinção interessante:
observar um evento não é a mesma coisa que confirmar o estado final.
Portanto, a orientação de integração da Dusk recomenda verificar se a execução teve sucesso e, depois, confirmar que o bloco relevante foi finalizado. Nós de arquivo podem manter índices históricos finalizados, incluindo finalizedEvents, para aplicações que precisam de dados históricos finalizados.
Para mim, isso muda a forma como penso sobre integrações de blockchain.
O desafio não é apenas receber eventos.
É saber quando uma aplicação pode tratar com segurança o resultado como definitivo.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Comecei a analisar integrações de blockchain por um ângulo diferente: um evento pode dizer a uma aplicação o que aconteceu, mas nem todo evento informa que o resultado é definitivo.
Essa distinção se torna importante quando o software reage a atividades onchain.
O nó Rusk da Dusk expõe o RUES (Rusk Universal Event System), que aplicações externas e integrações podem usar para eventos de blockchain. Para transações, o RUES inclui eventos como incluído, removido e executado. Mas esses eventos representam etapas diferentes do ciclo de vida.
Por exemplo, executado significa que uma transação foi executada em um bloco aceito, mas a aplicação ainda precisa inspecionar o resultado da execução. Mais importante ainda: um bloco aceito ainda pode ser revertido. A Dusk diz que um bloco se torna definitivo quando seu estado muda para finalizado.
Isso cria uma distinção interessante:
observar um evento não é a mesma coisa que confirmar o estado final.
Portanto, a orientação de integração da Dusk recomenda verificar se a execução teve sucesso e, depois, confirmar que o bloco relevante foi finalizado. Nós de arquivo podem manter índices históricos finalizados, incluindo finalizedEvents, para aplicações que precisam de dados históricos finalizados.
Para mim, isso muda a forma como penso sobre integrações de blockchain.
O desafio não é apenas receber eventos.
É saber quando uma aplicação pode tratar com segurança o resultado como definitivo.
@Dusk $DUSK #dusk
Essa distinção se torna importante quando o software reage a atividades onchain.
O nó Rusk da Dusk expõe o RUES (Rusk Universal Event System), que aplicações externas e integrações podem usar para eventos de blockchain. Para transações, o RUES inclui eventos como incluído, removido e executado. Mas esses eventos representam etapas diferentes do ciclo de vida.
Por exemplo, executado significa que uma transação foi executada em um bloco aceito, mas a aplicação ainda precisa inspecionar o resultado da execução. Mais importante ainda: um bloco aceito ainda pode ser revertido. A Dusk diz que um bloco se torna definitivo quando seu estado muda para finalizado.
Isso cria uma distinção interessante:
observar um evento não é a mesma coisa que confirmar o estado final.
Portanto, a orientação de integração da Dusk recomenda verificar se a execução teve sucesso e, depois, confirmar que o bloco relevante foi finalizado. Nós de arquivo podem manter índices históricos finalizados, incluindo finalizedEvents, para aplicações que precisam de dados históricos finalizados.
Para mim, isso muda a forma como penso sobre integrações de blockchain.
O desafio não é apenas receber eventos.
É saber quando uma aplicação pode tratar com segurança o resultado como definitivo.
@Dusk $DUSK #dusk
85
·
--
Em Alta
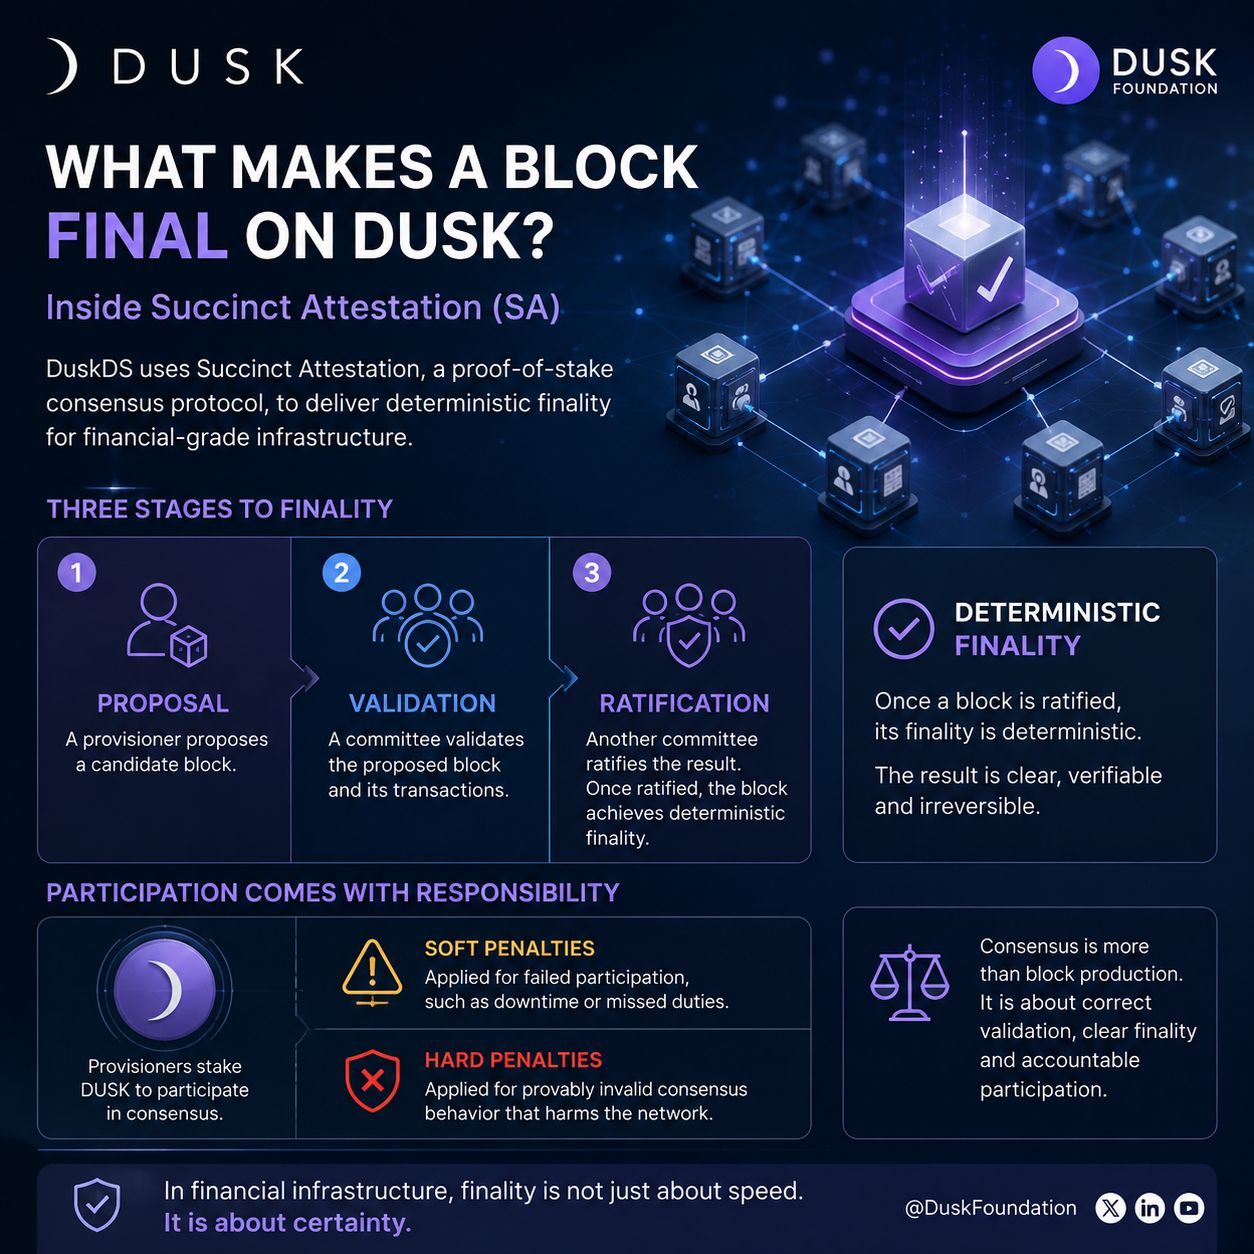
Comecei a observar o Dusk por outro ângulo: o que realmente torna um bloco final?
Essa pergunta me levou mais a fundo na Succinct Attestation, o protocolo de consenso de prova de participação (proof-of-stake) do DuskDS.
O Dusk descreve o processo em três etapas: um provisioner propõe um bloco candidato, um comitê valida-o e outro comitê ratifica o resultado. Após a ratificação, o bloco atinge a finalização determinística.
O que acho interessante é que a participação também traz responsabilidade. Os provisioners fazem staking de DUSK para participar do consenso, enquanto o Dusk diferencia entre penalidades brandas por participação malsucedida e penalidades severas por comportamento de consenso comprovadamente inválido.
Então, aqui, o consenso não é apenas sobre produzir blocos. Existe um processo para verificá-los, confirmar o resultado e associar consequências econômicas a certas falhas.
Isso me faz pensar que a pergunta mais útil para a infraestrutura financeira não é apenas sobre a rapidez com que as transações se movem.
É sobre o quão claramente a rede determina quando uma transação é final.
É essa parte do design de consenso do Dusk que eu acho valiosa para entender.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Comecei a observar o Dusk por outro ângulo: o que realmente torna um bloco final?
Essa pergunta me levou mais a fundo na Succinct Attestation, o protocolo de consenso de prova de participação (proof-of-stake) do DuskDS.
O Dusk descreve o processo em três etapas: um provisioner propõe um bloco candidato, um comitê valida-o e outro comitê ratifica o resultado. Após a ratificação, o bloco atinge a finalização determinística.
O que acho interessante é que a participação também traz responsabilidade. Os provisioners fazem staking de DUSK para participar do consenso, enquanto o Dusk diferencia entre penalidades brandas por participação malsucedida e penalidades severas por comportamento de consenso comprovadamente inválido.
Então, aqui, o consenso não é apenas sobre produzir blocos. Existe um processo para verificá-los, confirmar o resultado e associar consequências econômicas a certas falhas.
Isso me faz pensar que a pergunta mais útil para a infraestrutura financeira não é apenas sobre a rapidez com que as transações se movem.
É sobre o quão claramente a rede determina quando uma transação é final.
É essa parte do design de consenso do Dusk que eu acho valiosa para entender.
@Dusk $DUSK #dusk
Essa pergunta me levou mais a fundo na Succinct Attestation, o protocolo de consenso de prova de participação (proof-of-stake) do DuskDS.
O Dusk descreve o processo em três etapas: um provisioner propõe um bloco candidato, um comitê valida-o e outro comitê ratifica o resultado. Após a ratificação, o bloco atinge a finalização determinística.
O que acho interessante é que a participação também traz responsabilidade. Os provisioners fazem staking de DUSK para participar do consenso, enquanto o Dusk diferencia entre penalidades brandas por participação malsucedida e penalidades severas por comportamento de consenso comprovadamente inválido.
Então, aqui, o consenso não é apenas sobre produzir blocos. Existe um processo para verificá-los, confirmar o resultado e associar consequências econômicas a certas falhas.
Isso me faz pensar que a pergunta mais útil para a infraestrutura financeira não é apenas sobre a rapidez com que as transações se movem.
É sobre o quão claramente a rede determina quando uma transação é final.
É essa parte do design de consenso do Dusk que eu acho valiosa para entender.
@Dusk $DUSK #dusk
2
1
90
·
--
Verificado
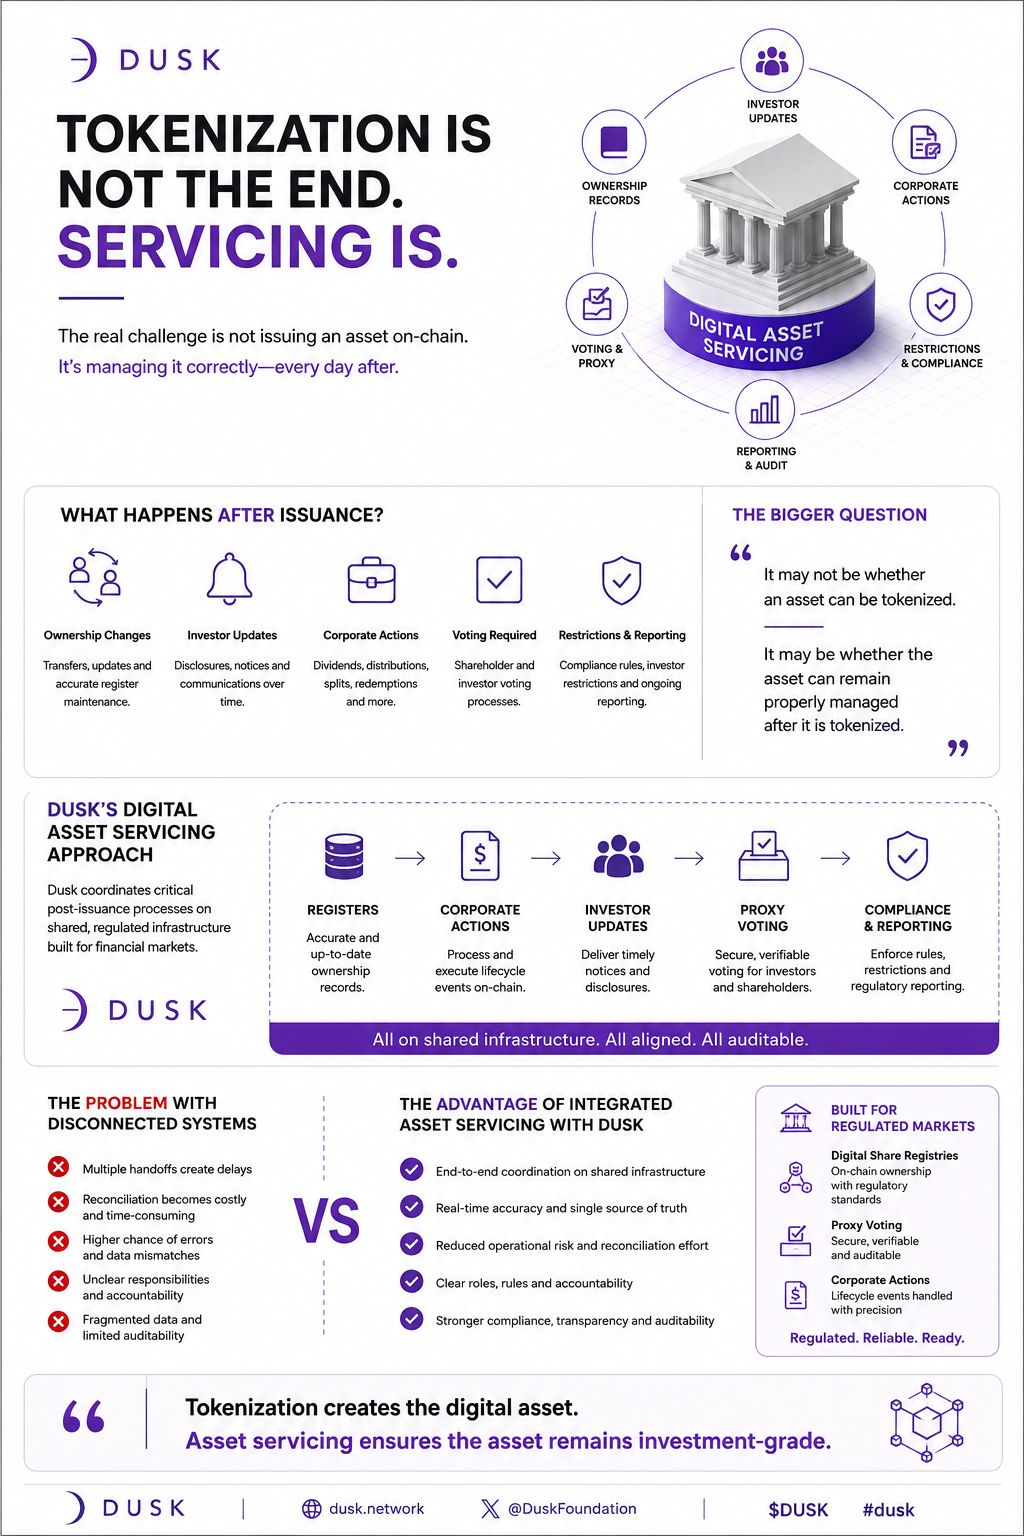
Comecei a pensar sobre algo que é fácil de ignorar com ativos tokenizados: o que acontece depois da emissão?
Colocar um ativo na blockchain pode criar uma representação digital, mas o ativo ainda tem um ciclo de vida. Os registros de propriedade mudam. Os investidores precisam de atualizações. Há ações corporativas. Talvez seja necessário votar. Restrições e relatórios ainda precisam ser gerenciados ao longo do tempo.
Foi aí que a abordagem de servicing de ativos digitais da @DuskFoundation chamou minha atenção.
A Dusk descreve o servicing de ativos digitais como a coordenação de registros, ações corporativas, atualizações aos investidores, votos e outros eventos do ciclo de vida em uma infraestrutura compartilhada. A documentação dela também aponta registries de ações digitais, votação por procuração e ações corporativas como fluxos de trabalho que podem fazer parte da mesma infraestrutura regulada de mercado.
A parte interessante para mim é o problema por trás de tudo isso: quando esses processos existem em sistemas desconectados, cada transição pode gerar atrasos, retrabalho de conciliação, erros ou responsabilidades pouco claras.
Então a pergunta maior talvez não seja se um ativo pode ser tokenizado.
Pode ser se o ativo consegue permanecer devidamente gerenciado depois que é tokenizado.
Isso torna o servicing de ativos uma parte muito mais importante da conversa sobre tokenização do que eu imaginava inicialmente.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Comecei a pensar sobre algo que é fácil de ignorar com ativos tokenizados: o que acontece depois da emissão?
Colocar um ativo na blockchain pode criar uma representação digital, mas o ativo ainda tem um ciclo de vida. Os registros de propriedade mudam. Os investidores precisam de atualizações. Há ações corporativas. Talvez seja necessário votar. Restrições e relatórios ainda precisam ser gerenciados ao longo do tempo.
Foi aí que a abordagem de servicing de ativos digitais da @DuskFoundation chamou minha atenção.
A Dusk descreve o servicing de ativos digitais como a coordenação de registros, ações corporativas, atualizações aos investidores, votos e outros eventos do ciclo de vida em uma infraestrutura compartilhada. A documentação dela também aponta registries de ações digitais, votação por procuração e ações corporativas como fluxos de trabalho que podem fazer parte da mesma infraestrutura regulada de mercado.
A parte interessante para mim é o problema por trás de tudo isso: quando esses processos existem em sistemas desconectados, cada transição pode gerar atrasos, retrabalho de conciliação, erros ou responsabilidades pouco claras.
Então a pergunta maior talvez não seja se um ativo pode ser tokenizado.
Pode ser se o ativo consegue permanecer devidamente gerenciado depois que é tokenizado.
Isso torna o servicing de ativos uma parte muito mais importante da conversa sobre tokenização do que eu imaginava inicialmente.
@Dusk $DUSK #dusk
Colocar um ativo na blockchain pode criar uma representação digital, mas o ativo ainda tem um ciclo de vida. Os registros de propriedade mudam. Os investidores precisam de atualizações. Há ações corporativas. Talvez seja necessário votar. Restrições e relatórios ainda precisam ser gerenciados ao longo do tempo.
Foi aí que a abordagem de servicing de ativos digitais da @DuskFoundation chamou minha atenção.
A Dusk descreve o servicing de ativos digitais como a coordenação de registros, ações corporativas, atualizações aos investidores, votos e outros eventos do ciclo de vida em uma infraestrutura compartilhada. A documentação dela também aponta registries de ações digitais, votação por procuração e ações corporativas como fluxos de trabalho que podem fazer parte da mesma infraestrutura regulada de mercado.
A parte interessante para mim é o problema por trás de tudo isso: quando esses processos existem em sistemas desconectados, cada transição pode gerar atrasos, retrabalho de conciliação, erros ou responsabilidades pouco claras.
Então a pergunta maior talvez não seja se um ativo pode ser tokenizado.
Pode ser se o ativo consegue permanecer devidamente gerenciado depois que é tokenizado.
Isso torna o servicing de ativos uma parte muito mais importante da conversa sobre tokenização do que eu imaginava inicialmente.
@Dusk $DUSK #dusk
94
·
--
Verificado
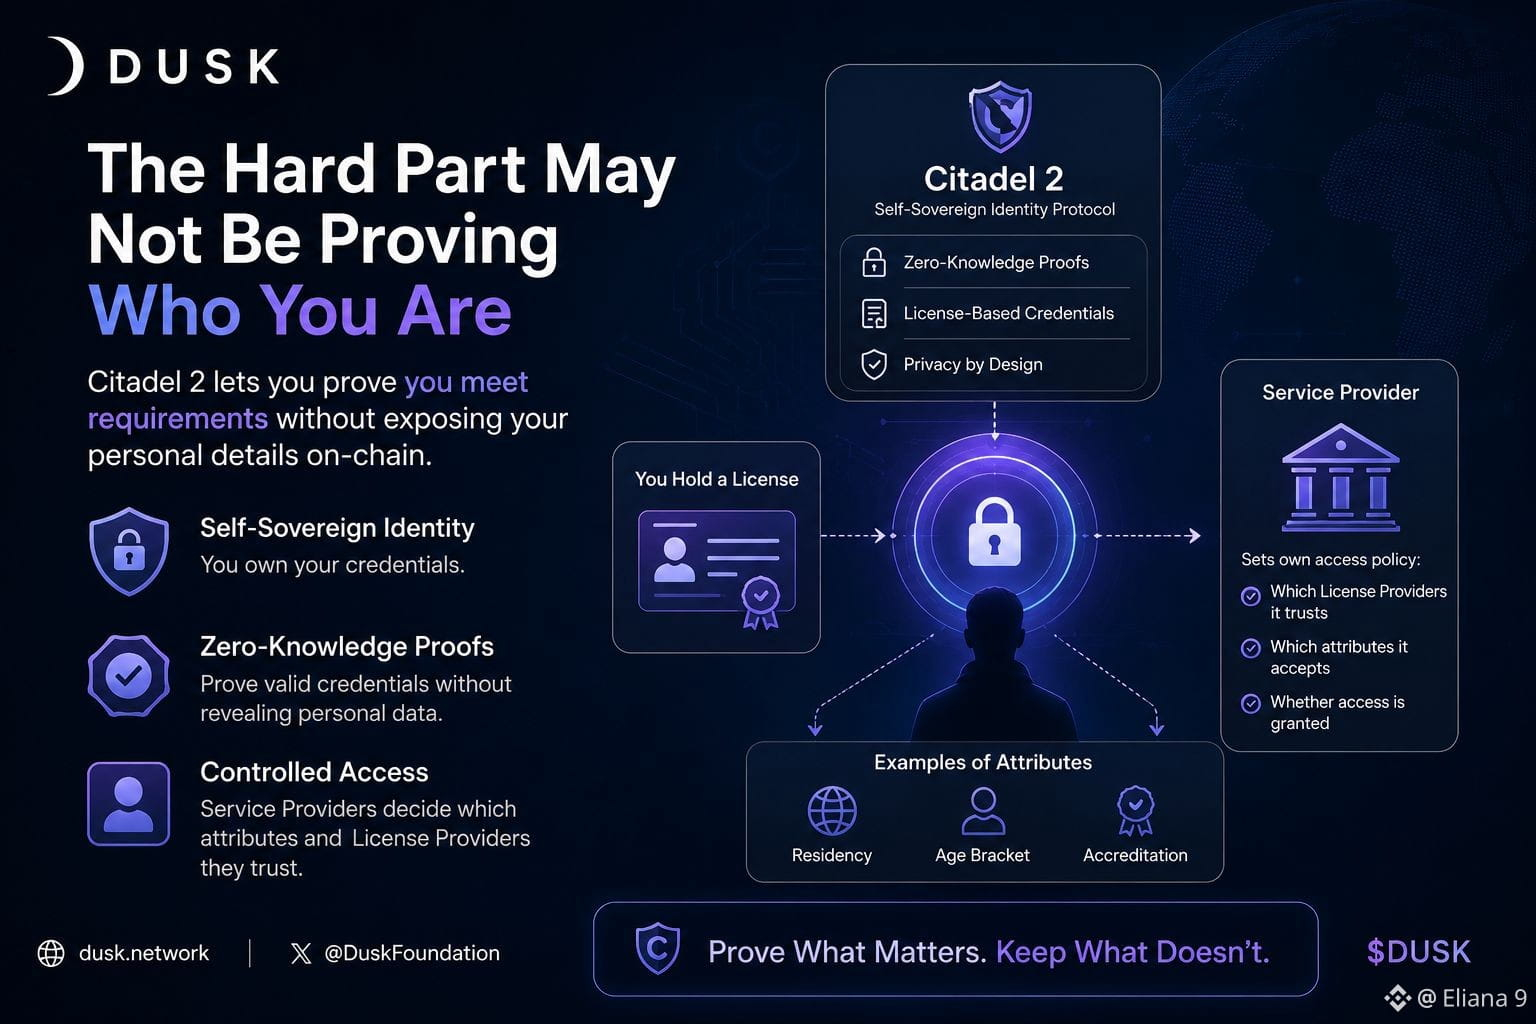
A parte difícil pode não ser provar quem você é
Quanto mais eu analisava mercados onchain regulamentados, mais eu percebia um problema diferente por trás do acesso.
Um serviço financeiro pode precisar saber se alguém atende a um determinado requisito. Isso não significa necessariamente que todos os detalhes pessoais precisam se tornar parte do registro onchain.
Foi aí que a Citadel 2 da @Dusk chamou minha atenção.
A Citadel 2 é uma versão aprimorada do protocolo de identidade autossoberana da Dusk. Ela usa uma credencial chamada “license”. Um usuário pode gerar uma prova de conhecimento zero mostrando que possui uma licença registrada válida sem revelar seus dados pessoais nem qual licença específica ele utilizou on-chain.
Mas há outra distinção que acho ainda mais interessante.
A Citadel pode verificar se a sessão é criptograficamente válida, enquanto o Provedor de Serviço ainda decide quais Provedores de Licença ele confia, quais atributos ele aceita e se o acesso deve ser concedido.
A documentação da Dusk traz exemplos de atributos como residência, faixa etária e credenciamento. O ponto não é fazer com que o provedor de serviço aceite tudo automaticamente; o provedor ainda controla sua própria política de acesso.
Isso muda a forma como eu penso sobre identidade blockchain.
A questão interessante não é apenas se uma pessoa consegue provar quem é.
É se uma aplicação regulamentada consegue verificar as informações relevantes para suas regras de acesso sem colocar informações pessoais não relacionadas on-chain.
Para mim, isso torna a Citadel 2 menos interessante como uma “funcionalidade de identidade” e mais interessante como uma abordagem para acesso controlado.
Talvez a melhor identidade onchain não seja sobre revelar mais informações.
Talvez seja sobre tornar a prova útil enquanto mantém informações desnecessárias fora do registro.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
A parte difícil pode não ser provar quem você é
Quanto mais eu analisava mercados onchain regulamentados, mais eu percebia um problema diferente por trás do acesso.
Um serviço financeiro pode precisar saber se alguém atende a um determinado requisito. Isso não significa necessariamente que todos os detalhes pessoais precisam se tornar parte do registro onchain.
Foi aí que a Citadel 2 da @Dusk chamou minha atenção.
A Citadel 2 é uma versão aprimorada do protocolo de identidade autossoberana da Dusk. Ela usa uma credencial chamada “license”. Um usuário pode gerar uma prova de conhecimento zero mostrando que possui uma licença registrada válida sem revelar seus dados pessoais nem qual licença específica ele utilizou on-chain.
Mas há outra distinção que acho ainda mais interessante.
A Citadel pode verificar se a sessão é criptograficamente válida, enquanto o Provedor de Serviço ainda decide quais Provedores de Licença ele confia, quais atributos ele aceita e se o acesso deve ser concedido.
A documentação da Dusk traz exemplos de atributos como residência, faixa etária e credenciamento. O ponto não é fazer com que o provedor de serviço aceite tudo automaticamente; o provedor ainda controla sua própria política de acesso.
Isso muda a forma como eu penso sobre identidade blockchain.
A questão interessante não é apenas se uma pessoa consegue provar quem é.
É se uma aplicação regulamentada consegue verificar as informações relevantes para suas regras de acesso sem colocar informações pessoais não relacionadas on-chain.
Para mim, isso torna a Citadel 2 menos interessante como uma “funcionalidade de identidade” e mais interessante como uma abordagem para acesso controlado.
Talvez a melhor identidade onchain não seja sobre revelar mais informações.
Talvez seja sobre tornar a prova útil enquanto mantém informações desnecessárias fora do registro.
@Dusk $DUSK #dusk
Quanto mais eu analisava mercados onchain regulamentados, mais eu percebia um problema diferente por trás do acesso.
Um serviço financeiro pode precisar saber se alguém atende a um determinado requisito. Isso não significa necessariamente que todos os detalhes pessoais precisam se tornar parte do registro onchain.
Foi aí que a Citadel 2 da @Dusk chamou minha atenção.
A Citadel 2 é uma versão aprimorada do protocolo de identidade autossoberana da Dusk. Ela usa uma credencial chamada “license”. Um usuário pode gerar uma prova de conhecimento zero mostrando que possui uma licença registrada válida sem revelar seus dados pessoais nem qual licença específica ele utilizou on-chain.
Mas há outra distinção que acho ainda mais interessante.
A Citadel pode verificar se a sessão é criptograficamente válida, enquanto o Provedor de Serviço ainda decide quais Provedores de Licença ele confia, quais atributos ele aceita e se o acesso deve ser concedido.
A documentação da Dusk traz exemplos de atributos como residência, faixa etária e credenciamento. O ponto não é fazer com que o provedor de serviço aceite tudo automaticamente; o provedor ainda controla sua própria política de acesso.
Isso muda a forma como eu penso sobre identidade blockchain.
A questão interessante não é apenas se uma pessoa consegue provar quem é.
É se uma aplicação regulamentada consegue verificar as informações relevantes para suas regras de acesso sem colocar informações pessoais não relacionadas on-chain.
Para mim, isso torna a Citadel 2 menos interessante como uma “funcionalidade de identidade” e mais interessante como uma abordagem para acesso controlado.
Talvez a melhor identidade onchain não seja sobre revelar mais informações.
Talvez seja sobre tornar a prova útil enquanto mantém informações desnecessárias fora do registro.
@Dusk $DUSK #dusk
85
·
--
Verificado
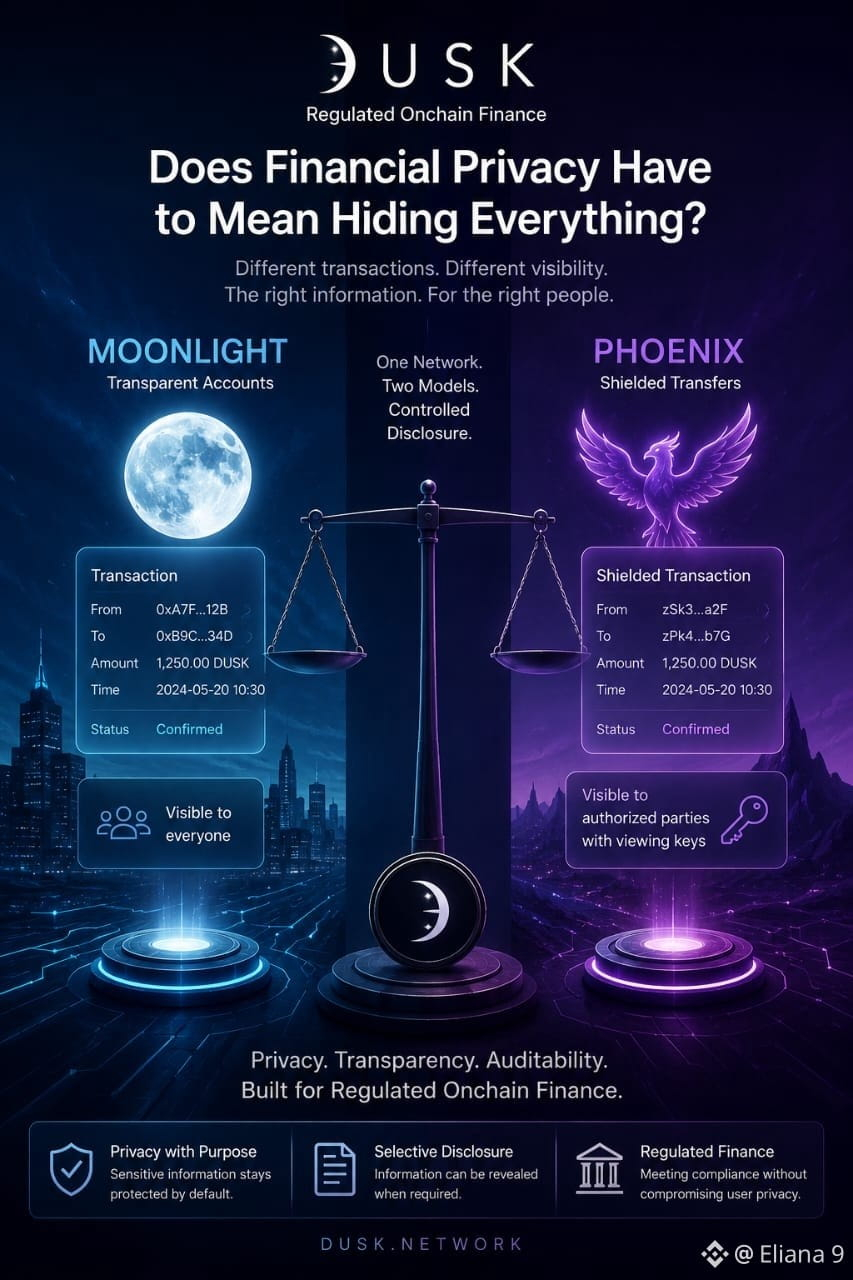
A privacidade financeira precisa significar esconder tudo?
A privacidade financeira realmente significa que ninguém deveria conseguir ver nada?
Eu costumava pensar sobre privacidade em blockchain quase nesses termos: uma transação era ou pública ou escondida. Ao analisar a @DuskFoundation, passei a questionar se o setor financeiro regulado precisa de uma abordagem mais flexível.
A Dusk oferece dois modelos de transação. A Moonlight fornece contas públicas transparentes, enquanto a Phoenix oferece transferências sigilosas confidenciais usando provas de conhecimento zero. O que me chamou atenção não foi apenas ter dois modelos, mas o motivo de diferentes níveis de visibilidade poderem ser importantes.
Nem toda atividade financeira tem as mesmas necessidades de informação. Algumas transações podem precisar permanecer confidenciais para o público em geral, enquanto certas informações ainda podem precisar estar disponíveis para partes autorizadas. A documentação da Dusk explica que usuários da Phoenix podem revelar informações de forma seletiva por meio de chaves de visualização, quando regulamentação ou auditoria exigir.
Isso mudou a forma como penso sobre privacidade em blockchain.
Talvez o objetivo não seja segredo máximo ou transparência máxima. É conseguir decidir o que deve ser público, o que deve permanecer confidencial e o que pode precisar de divulgação controlada.
Para mim, esse equilíbrio é uma das ideias mais interessantes por trás da abordagem da Dusk para finanças onchain regulamentadas.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
A privacidade financeira precisa significar esconder tudo?
A privacidade financeira realmente significa que ninguém deveria conseguir ver nada?
Eu costumava pensar sobre privacidade em blockchain quase nesses termos: uma transação era ou pública ou escondida. Ao analisar a @DuskFoundation, passei a questionar se o setor financeiro regulado precisa de uma abordagem mais flexível.
A Dusk oferece dois modelos de transação. A Moonlight fornece contas públicas transparentes, enquanto a Phoenix oferece transferências sigilosas confidenciais usando provas de conhecimento zero. O que me chamou atenção não foi apenas ter dois modelos, mas o motivo de diferentes níveis de visibilidade poderem ser importantes.
Nem toda atividade financeira tem as mesmas necessidades de informação. Algumas transações podem precisar permanecer confidenciais para o público em geral, enquanto certas informações ainda podem precisar estar disponíveis para partes autorizadas. A documentação da Dusk explica que usuários da Phoenix podem revelar informações de forma seletiva por meio de chaves de visualização, quando regulamentação ou auditoria exigir.
Isso mudou a forma como penso sobre privacidade em blockchain.
Talvez o objetivo não seja segredo máximo ou transparência máxima. É conseguir decidir o que deve ser público, o que deve permanecer confidencial e o que pode precisar de divulgação controlada.
Para mim, esse equilíbrio é uma das ideias mais interessantes por trás da abordagem da Dusk para finanças onchain regulamentadas.
@Dusk $DUSK #dusk
A privacidade financeira realmente significa que ninguém deveria conseguir ver nada?
Eu costumava pensar sobre privacidade em blockchain quase nesses termos: uma transação era ou pública ou escondida. Ao analisar a @DuskFoundation, passei a questionar se o setor financeiro regulado precisa de uma abordagem mais flexível.
A Dusk oferece dois modelos de transação. A Moonlight fornece contas públicas transparentes, enquanto a Phoenix oferece transferências sigilosas confidenciais usando provas de conhecimento zero. O que me chamou atenção não foi apenas ter dois modelos, mas o motivo de diferentes níveis de visibilidade poderem ser importantes.
Nem toda atividade financeira tem as mesmas necessidades de informação. Algumas transações podem precisar permanecer confidenciais para o público em geral, enquanto certas informações ainda podem precisar estar disponíveis para partes autorizadas. A documentação da Dusk explica que usuários da Phoenix podem revelar informações de forma seletiva por meio de chaves de visualização, quando regulamentação ou auditoria exigir.
Isso mudou a forma como penso sobre privacidade em blockchain.
Talvez o objetivo não seja segredo máximo ou transparência máxima. É conseguir decidir o que deve ser público, o que deve permanecer confidencial e o que pode precisar de divulgação controlada.
Para mim, esse equilíbrio é uma das ideias mais interessantes por trás da abordagem da Dusk para finanças onchain regulamentadas.
@Dusk $DUSK #dusk
1
91
·
--
Verificado
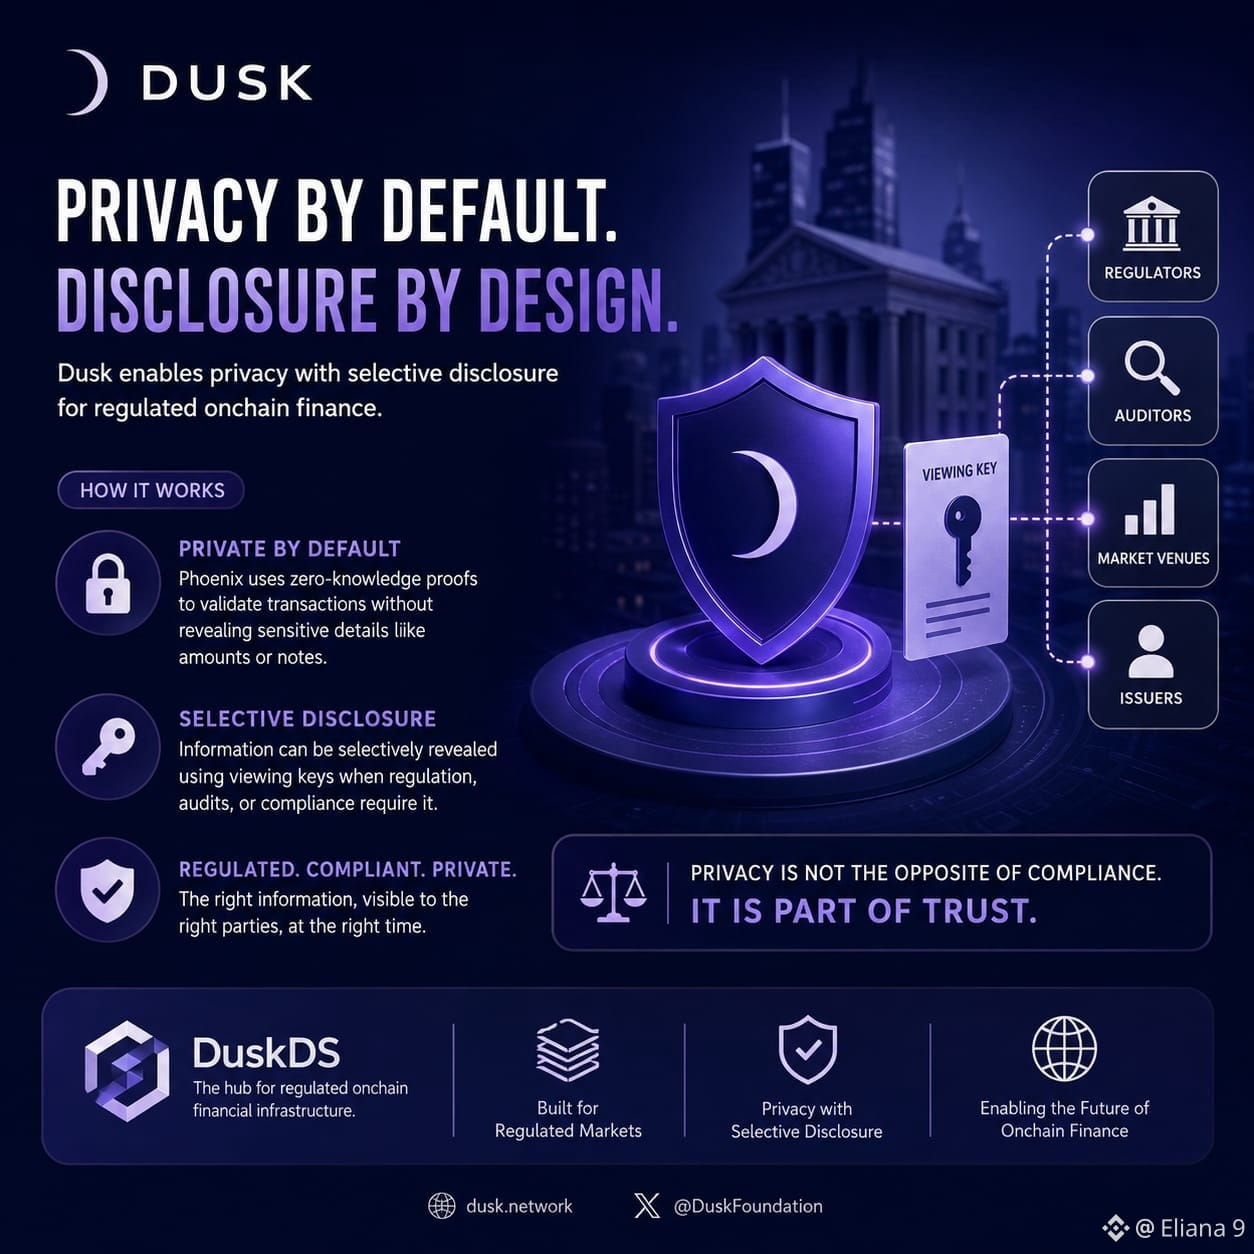
Eu costumava pensar que a privacidade nos mercados financeiros era principalmente sobre ocultar detalhes das transações. Quanto mais eu lia sobre a @DuskFoundation, mais incompleta essa ideia começou a parecer.
Em finanças regulamentadas, privacidade não pode simplesmente significar que ninguém vê nada. Diferentes participantes podem precisar de diferentes níveis de informação por motivos legítimos.
Por isso, a abordagem da Dusk para divulgação seletiva chamou minha atenção.
No DuskDS, Phoenix é o modelo de transação baseado em notas e com proteção. Ele usa provas de conhecimento zero para que a correção da transação possa ser provada sem revelar publicamente detalhes como o valor que está sendo transferido ou as notas específicas envolvidas. A documentação da Dusk também diz que os usuários podem revelar informações seletivamente por meio de chaves de visualização quando a regulamentação ou auditoria exigir.
Para mim, essa distinção importa.
Uma blockchain totalmente transparente pode expor informações que participantes financeiros talvez não queiram revelar publicamente. Mas mercados regulamentados também podem exigir acesso controlado a informações específicas para emissores, ambientes de negociação, auditores ou supervisores. A Dusk descreve esse equilíbrio como privacidade com divulgação seletiva.
Então, a pergunta mais útil talvez não seja se as finanças devem ser públicas ou privadas.
É se a informação pode permanecer confidencial por padrão enquanto ainda se torna visível para partes autorizadas quando um fluxo de trabalho exige isso.
É esse equilíbrio que acho mais interessante na abordagem da Dusk para finanças onchain regulamentadas.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Eu costumava pensar que a privacidade nos mercados financeiros era principalmente sobre ocultar detalhes das transações. Quanto mais eu lia sobre a @DuskFoundation, mais incompleta essa ideia começou a parecer.
Em finanças regulamentadas, privacidade não pode simplesmente significar que ninguém vê nada. Diferentes participantes podem precisar de diferentes níveis de informação por motivos legítimos.
Por isso, a abordagem da Dusk para divulgação seletiva chamou minha atenção.
No DuskDS, Phoenix é o modelo de transação baseado em notas e com proteção. Ele usa provas de conhecimento zero para que a correção da transação possa ser provada sem revelar publicamente detalhes como o valor que está sendo transferido ou as notas específicas envolvidas. A documentação da Dusk também diz que os usuários podem revelar informações seletivamente por meio de chaves de visualização quando a regulamentação ou auditoria exigir.
Para mim, essa distinção importa.
Uma blockchain totalmente transparente pode expor informações que participantes financeiros talvez não queiram revelar publicamente. Mas mercados regulamentados também podem exigir acesso controlado a informações específicas para emissores, ambientes de negociação, auditores ou supervisores. A Dusk descreve esse equilíbrio como privacidade com divulgação seletiva.
Então, a pergunta mais útil talvez não seja se as finanças devem ser públicas ou privadas.
É se a informação pode permanecer confidencial por padrão enquanto ainda se torna visível para partes autorizadas quando um fluxo de trabalho exige isso.
É esse equilíbrio que acho mais interessante na abordagem da Dusk para finanças onchain regulamentadas.
#dusk $DUSK @Dusk
Em finanças regulamentadas, privacidade não pode simplesmente significar que ninguém vê nada. Diferentes participantes podem precisar de diferentes níveis de informação por motivos legítimos.
Por isso, a abordagem da Dusk para divulgação seletiva chamou minha atenção.
No DuskDS, Phoenix é o modelo de transação baseado em notas e com proteção. Ele usa provas de conhecimento zero para que a correção da transação possa ser provada sem revelar publicamente detalhes como o valor que está sendo transferido ou as notas específicas envolvidas. A documentação da Dusk também diz que os usuários podem revelar informações seletivamente por meio de chaves de visualização quando a regulamentação ou auditoria exigir.
Para mim, essa distinção importa.
Uma blockchain totalmente transparente pode expor informações que participantes financeiros talvez não queiram revelar publicamente. Mas mercados regulamentados também podem exigir acesso controlado a informações específicas para emissores, ambientes de negociação, auditores ou supervisores. A Dusk descreve esse equilíbrio como privacidade com divulgação seletiva.
Então, a pergunta mais útil talvez não seja se as finanças devem ser públicas ou privadas.
É se a informação pode permanecer confidencial por padrão enquanto ainda se torna visível para partes autorizadas quando um fluxo de trabalho exige isso.
É esse equilíbrio que acho mais interessante na abordagem da Dusk para finanças onchain regulamentadas.
#dusk $DUSK @Dusk
72
·
--
Verificado
Quando é que um token realmente se torna útil num mercado financeiro real?
Fiquei pensando nisso enquanto lia mais sobre @Dusk.
A tokenização parece simples à distância: colocar um ativo na cadeia e torná-lo transferível. Mas, quando imaginei de fato usar esse ativo, as perguntas mais difíceis começaram a surgir.
Quem tem permissão para interagir com ele? Que informação deve permanecer privada? O que precisa ser divulgado? E como a liquidação se encaixa no processo?
É aí que a Dusk começou a fazer mais sentido para mim.
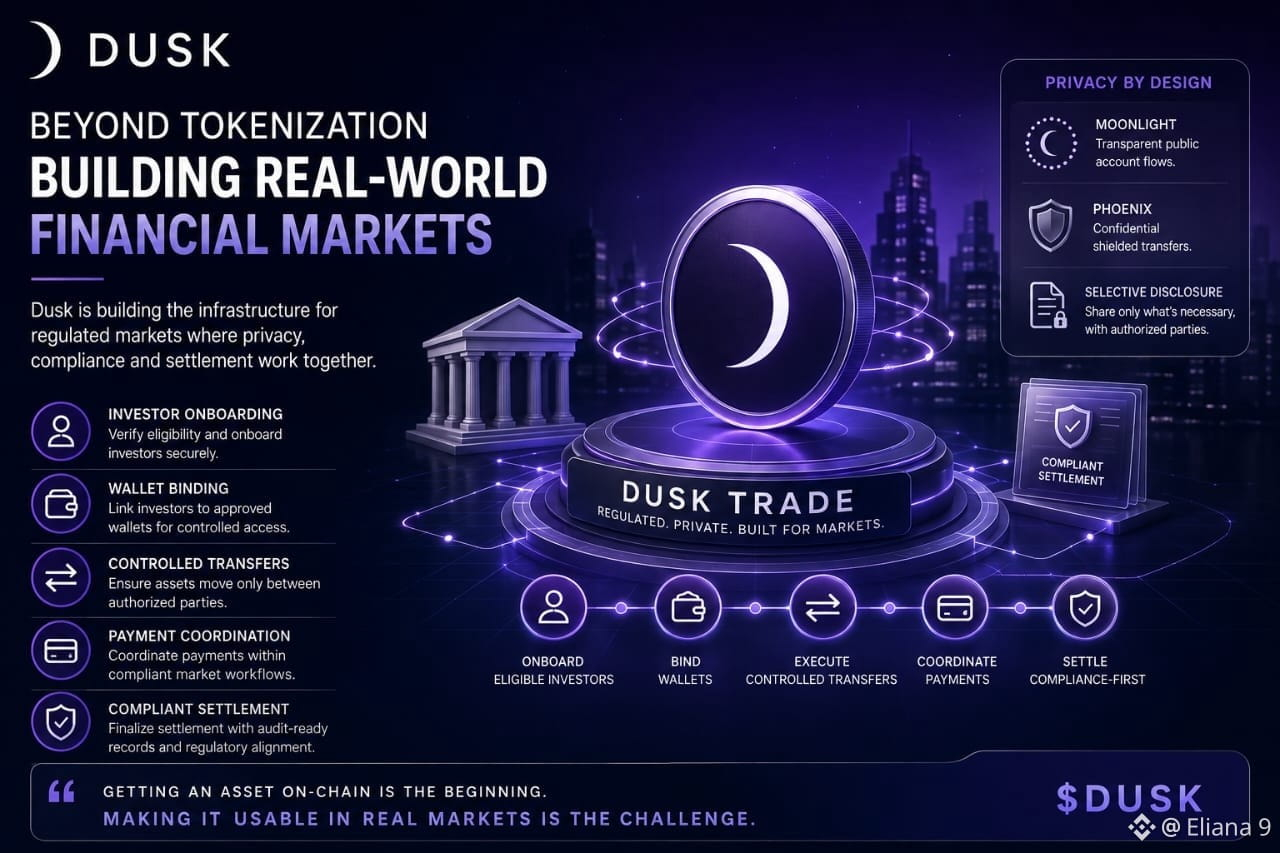
O Dusk Trade foi criado em torno de fluxos de trabalho de mercado regulamentados, nos quais os ativos precisam de mais do que apenas listagem e transferência. Os materiais oficiais da Dusk descrevem o onboarding de investidores, o vínculo de carteira, transferências controladas, coordenação de pagamentos e liquidação em conformidade como partes dessa experiência.
A privacidade é outra parte do mesmo quadro. A Dusk usa provas de conhecimento zero e oferece suporte ao Moonlight para fluxos públicos de conta com transparência, ao Phoenix para transferências blindadas confidenciais e à divulgação seletiva quando as partes autorizadas precisam de evidências sem expor informações desnecessárias.
Para mim, isso muda a forma como penso sobre finanças tokenizadas.
Colocar um ativo em uma blockchain pode ser o começo. Fazer com que ele funcione dentro de um mercado em que elegibilidade, privacidade, divulgação e liquidação importam é o desafio muito mais interessante.
É isso que vou observar com $DUSK: não apenas o que é tokenizado, mas o que se torna genuinamente utilizável depois.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Quando é que um token realmente se torna útil num mercado financeiro real?
Fiquei pensando nisso enquanto lia mais sobre @Dusk.
A tokenização parece simples à distância: colocar um ativo na cadeia e torná-lo transferível. Mas, quando imaginei de fato usar esse ativo, as perguntas mais difíceis começaram a surgir.
Quem tem permissão para interagir com ele? Que informação deve permanecer privada? O que precisa ser divulgado? E como a liquidação se encaixa no processo?
É aí que a Dusk começou a fazer mais sentido para mim.
O Dusk Trade foi criado em torno de fluxos de trabalho de mercado regulamentados, nos quais os ativos precisam de mais do que apenas listagem e transferência. Os materiais oficiais da Dusk descrevem o onboarding de investidores, o vínculo de carteira, transferências controladas, coordenação de pagamentos e liquidação em conformidade como partes dessa experiência.
A privacidade é outra parte do mesmo quadro. A Dusk usa provas de conhecimento zero e oferece suporte ao Moonlight para fluxos públicos de conta com transparência, ao Phoenix para transferências blindadas confidenciais e à divulgação seletiva quando as partes autorizadas precisam de evidências sem expor informações desnecessárias.
Para mim, isso muda a forma como penso sobre finanças tokenizadas.
Colocar um ativo em uma blockchain pode ser o começo. Fazer com que ele funcione dentro de um mercado em que elegibilidade, privacidade, divulgação e liquidação importam é o desafio muito mais interessante.
É isso que vou observar com $DUSK : não apenas o que é tokenizado, mas o que se torna genuinamente utilizável depois.
#dusk $DUSK @Dusk
Fiquei pensando nisso enquanto lia mais sobre @Dusk.
A tokenização parece simples à distância: colocar um ativo na cadeia e torná-lo transferível. Mas, quando imaginei de fato usar esse ativo, as perguntas mais difíceis começaram a surgir.
Quem tem permissão para interagir com ele? Que informação deve permanecer privada? O que precisa ser divulgado? E como a liquidação se encaixa no processo?
É aí que a Dusk começou a fazer mais sentido para mim.
O Dusk Trade foi criado em torno de fluxos de trabalho de mercado regulamentados, nos quais os ativos precisam de mais do que apenas listagem e transferência. Os materiais oficiais da Dusk descrevem o onboarding de investidores, o vínculo de carteira, transferências controladas, coordenação de pagamentos e liquidação em conformidade como partes dessa experiência.
A privacidade é outra parte do mesmo quadro. A Dusk usa provas de conhecimento zero e oferece suporte ao Moonlight para fluxos públicos de conta com transparência, ao Phoenix para transferências blindadas confidenciais e à divulgação seletiva quando as partes autorizadas precisam de evidências sem expor informações desnecessárias.
Para mim, isso muda a forma como penso sobre finanças tokenizadas.
Colocar um ativo em uma blockchain pode ser o começo. Fazer com que ele funcione dentro de um mercado em que elegibilidade, privacidade, divulgação e liquidação importam é o desafio muito mais interessante.
É isso que vou observar com $DUSK : não apenas o que é tokenizado, mas o que se torna genuinamente utilizável depois.
#dusk $DUSK @Dusk
2
1
93
·
--
O que significa privacidade quando dinheiro real está envolvido?
Eu costumava achar que a privacidade em blockchain era simples. Ocultar os detalhes da transação e a privacidade fazia seu trabalho.
Mas essa ideia começou a parecer incompleta quando pensei em mercados financeiros reais.
O que acontece quando um auditor precisa verificar algo? Ou quando certas informações precisam ser compartilhadas com a parte certa, sem mostrá-las a todos?
Foi aí que a Dusk chamou minha atenção.
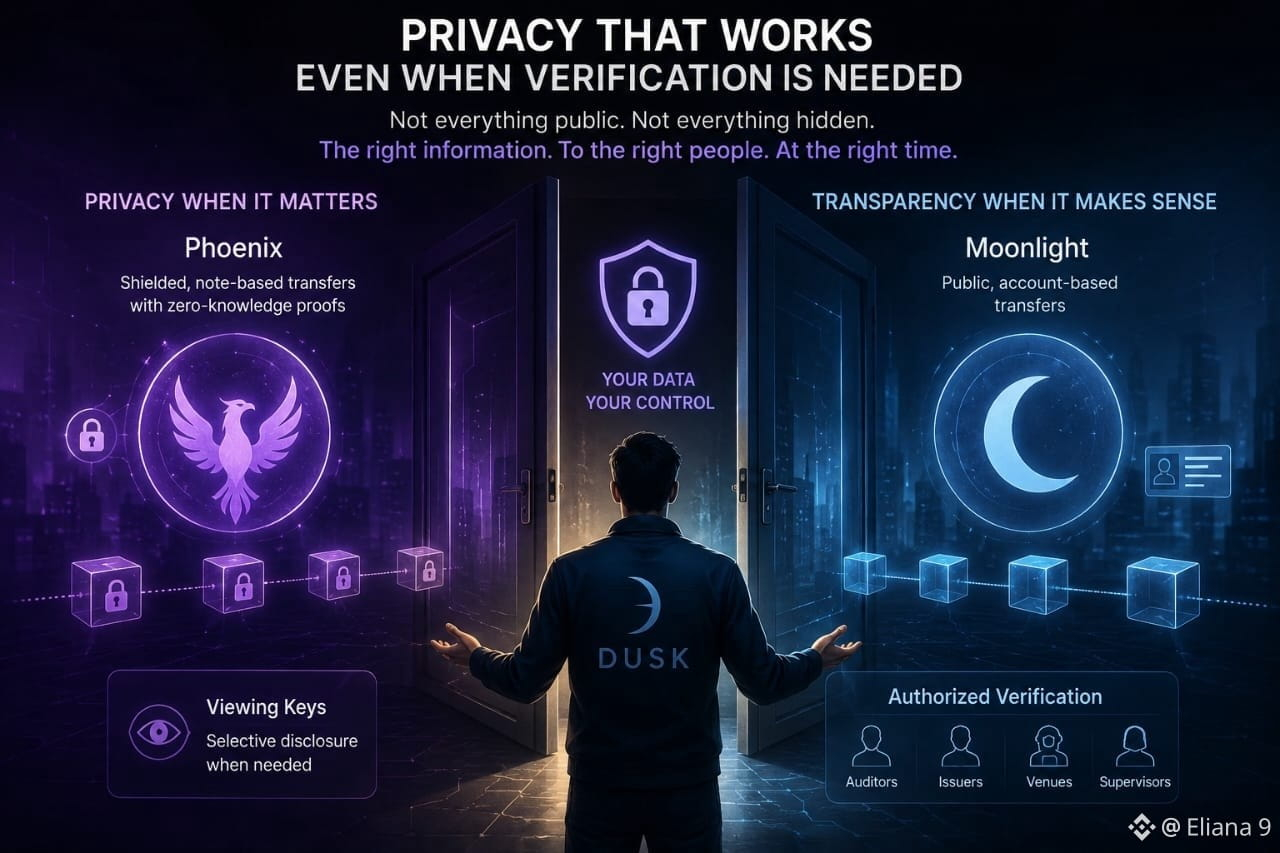
A Dusk oferece aos usuários dois modelos de transação diferentes. Moonlight é público e baseado em conta, enquanto Phoenix usa transferências protegidas, baseadas em notas, com provas de conhecimento zero. A Phoenix também permite que as informações sejam reveladas de forma seletiva por meio de chaves de visualização.
O que acho interessante é o equilíbrio.
Às vezes, a transparência faz sentido. Às vezes, a privacidade importa mais. E às vezes apenas uma parte específica precisa ver certas informações.
Isso parece muito mais próximo de como as finanças funcionam no mundo real do que simplesmente escolher entre “tudo público” e “tudo oculto”.
Então, para mim, a pergunta interessante sobre a Dusk não é se ela consegue ocultar informações.
É se a privacidade ainda pode funcionar quando a verificação é realmente necessária.
Esse é um problema muito mais difícil, e é a parte da Dusk que eu acho que vale a pena acompanhar.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
O que significa privacidade quando dinheiro real está envolvido?
Eu costumava achar que a privacidade em blockchain era simples. Ocultar os detalhes da transação e a privacidade fazia seu trabalho.
Mas essa ideia começou a parecer incompleta quando pensei em mercados financeiros reais.
O que acontece quando um auditor precisa verificar algo? Ou quando certas informações precisam ser compartilhadas com a parte certa, sem mostrá-las a todos?
Foi aí que a Dusk chamou minha atenção.
A Dusk oferece aos usuários dois modelos de transação diferentes. Moonlight é público e baseado em conta, enquanto Phoenix usa transferências protegidas, baseadas em notas, com provas de conhecimento zero. A Phoenix também permite que as informações sejam reveladas de forma seletiva por meio de chaves de visualização.
O que acho interessante é o equilíbrio.
Às vezes, a transparência faz sentido. Às vezes, a privacidade importa mais. E às vezes apenas uma parte específica precisa ver certas informações.
Isso parece muito mais próximo de como as finanças funcionam no mundo real do que simplesmente escolher entre “tudo público” e “tudo oculto”.
Então, para mim, a pergunta interessante sobre a Dusk não é se ela consegue ocultar informações.
É se a privacidade ainda pode funcionar quando a verificação é realmente necessária.
Esse é um problema muito mais difícil, e é a parte da Dusk que eu acho que vale a pena acompanhar.
@Dusk $DUSK #dusk
Eu costumava achar que a privacidade em blockchain era simples. Ocultar os detalhes da transação e a privacidade fazia seu trabalho.
Mas essa ideia começou a parecer incompleta quando pensei em mercados financeiros reais.
O que acontece quando um auditor precisa verificar algo? Ou quando certas informações precisam ser compartilhadas com a parte certa, sem mostrá-las a todos?
Foi aí que a Dusk chamou minha atenção.
A Dusk oferece aos usuários dois modelos de transação diferentes. Moonlight é público e baseado em conta, enquanto Phoenix usa transferências protegidas, baseadas em notas, com provas de conhecimento zero. A Phoenix também permite que as informações sejam reveladas de forma seletiva por meio de chaves de visualização.
O que acho interessante é o equilíbrio.
Às vezes, a transparência faz sentido. Às vezes, a privacidade importa mais. E às vezes apenas uma parte específica precisa ver certas informações.
Isso parece muito mais próximo de como as finanças funcionam no mundo real do que simplesmente escolher entre “tudo público” e “tudo oculto”.
Então, para mim, a pergunta interessante sobre a Dusk não é se ela consegue ocultar informações.
É se a privacidade ainda pode funcionar quando a verificação é realmente necessária.
Esse é um problema muito mais difícil, e é a parte da Dusk que eu acho que vale a pena acompanhar.
@Dusk $DUSK #dusk
4
92
·
--
Verificado
Eu costumava ver a Dusk como uma única blockchain com um único ambiente de execução. A arquitetura ficou mais interessante quando parei de tratar cada parte da rede como a mesma coisa.
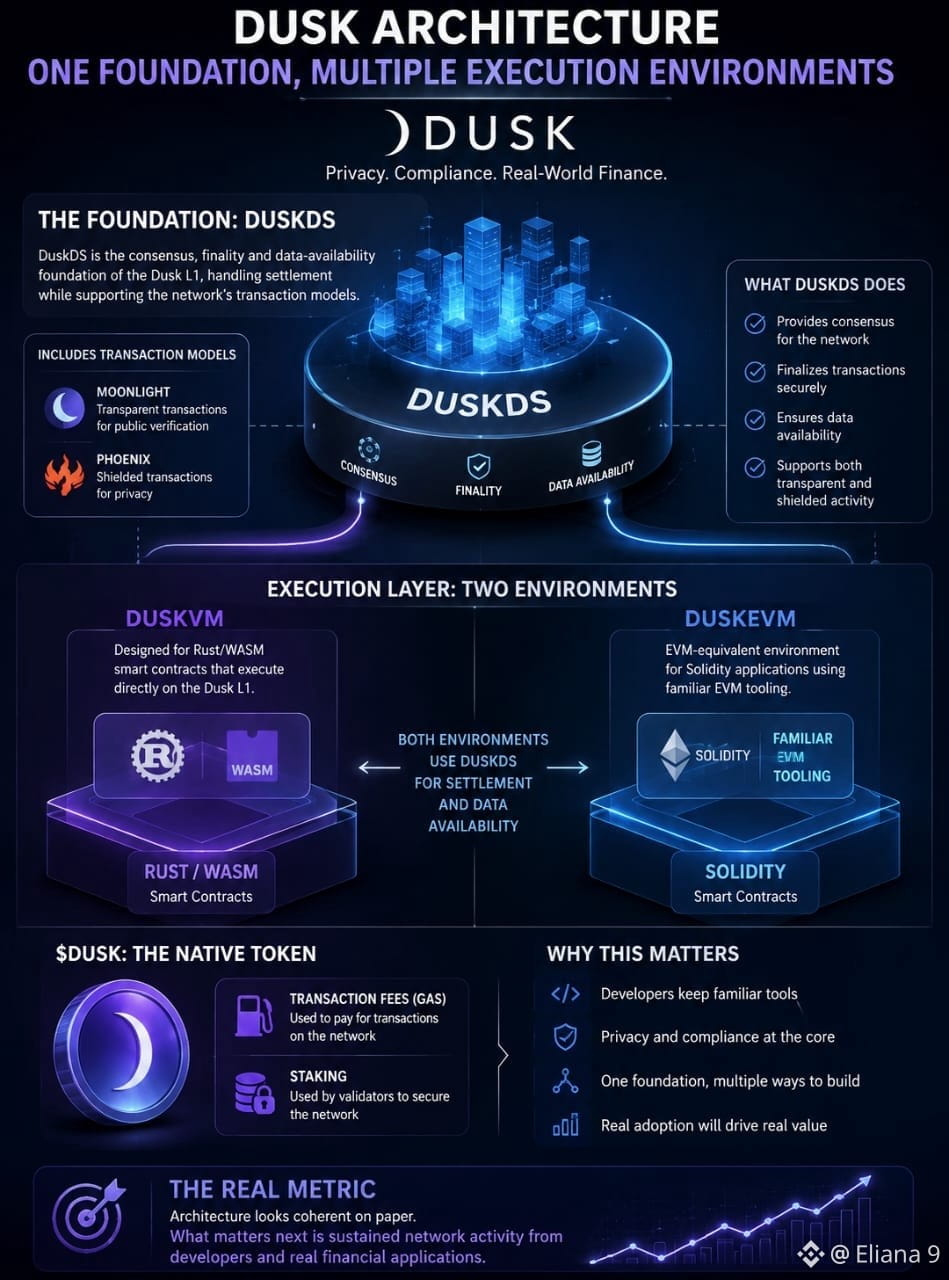
Na base está a DuskDS. @Dusk a descreve como a base de consenso, finalização e disponibilidade de dados da Dusk L1, e ela inclui os modelos de transação Moonlight e Phoenix da rede.
A execução é uma parte separada do quadro. A DuskVM foi projetada para contratos inteligentes Rust/WASM que executam diretamente na Dusk L1, enquanto a DuskEVM fornece um ambiente equivalente ao EVM para aplicações Solidity usando ferramentas EVM familiares. A DuskEVM usa a DuskDS para liquidação e disponibilidade de dados.
Essa separação mudou a forma como eu penso sobre o projeto.
Em vez de perguntar se os desenvolvedores precisam abandonar ferramentas familiares para construir na Dusk, talvez a melhor pergunta seja como ambientes de execução diferentes podem compartilhar a mesma base subjacente de liquidação e disponibilidade de dados.
$DUSK também tem um papel concreto nessa base: a documentação oficial a identifica como o token nativo usado para taxas de transação e staking.
A arquitetura parece coerente no papel. O que importa agora é se desenvolvedores e aplicações financeiras reais de fato transformam essa flexibilidade em atividade de rede sustentada.
Esse é o indicador que eu preferiria acompanhar em vez de apenas diagramas de arquitetura.
#dusk $DUSK @Dusk_Foundation
{spot}(DUSKUSDT)
Eu costumava ver a Dusk como uma única blockchain com um único ambiente de execução. A arquitetura ficou mais interessante quando parei de tratar cada parte da rede como a mesma coisa.
Na base está a DuskDS. @Dusk a descreve como a base de consenso, finalização e disponibilidade de dados da Dusk L1, e ela inclui os modelos de transação Moonlight e Phoenix da rede.
A execução é uma parte separada do quadro. A DuskVM foi projetada para contratos inteligentes Rust/WASM que executam diretamente na Dusk L1, enquanto a DuskEVM fornece um ambiente equivalente ao EVM para aplicações Solidity usando ferramentas EVM familiares. A DuskEVM usa a DuskDS para liquidação e disponibilidade de dados.
Essa separação mudou a forma como eu penso sobre o projeto.
Em vez de perguntar se os desenvolvedores precisam abandonar ferramentas familiares para construir na Dusk, talvez a melhor pergunta seja como ambientes de execução diferentes podem compartilhar a mesma base subjacente de liquidação e disponibilidade de dados.
$DUSK também tem um papel concreto nessa base: a documentação oficial a identifica como o token nativo usado para taxas de transação e staking.
A arquitetura parece coerente no papel. O que importa agora é se desenvolvedores e aplicações financeiras reais de fato transformam essa flexibilidade em atividade de rede sustentada.
Esse é o indicador que eu preferiria acompanhar em vez de apenas diagramas de arquitetura.
#dusk $DUSK @Dusk
Na base está a DuskDS. @Dusk a descreve como a base de consenso, finalização e disponibilidade de dados da Dusk L1, e ela inclui os modelos de transação Moonlight e Phoenix da rede.
A execução é uma parte separada do quadro. A DuskVM foi projetada para contratos inteligentes Rust/WASM que executam diretamente na Dusk L1, enquanto a DuskEVM fornece um ambiente equivalente ao EVM para aplicações Solidity usando ferramentas EVM familiares. A DuskEVM usa a DuskDS para liquidação e disponibilidade de dados.
Essa separação mudou a forma como eu penso sobre o projeto.
Em vez de perguntar se os desenvolvedores precisam abandonar ferramentas familiares para construir na Dusk, talvez a melhor pergunta seja como ambientes de execução diferentes podem compartilhar a mesma base subjacente de liquidação e disponibilidade de dados.
$DUSK também tem um papel concreto nessa base: a documentação oficial a identifica como o token nativo usado para taxas de transação e staking.
A arquitetura parece coerente no papel. O que importa agora é se desenvolvedores e aplicações financeiras reais de fato transformam essa flexibilidade em atividade de rede sustentada.
Esse é o indicador que eu preferiria acompanhar em vez de apenas diagramas de arquitetura.
#dusk $DUSK @Dusk
3
2
97
·
--
Verificado
Eu costumava pensar que a privacidade em uma blockchain era, principalmente, sobre ocultar informações. Ler o Dusk mudou a questão para mim: talvez o problema real seja decidir quem deve poder ver o quê — e quando.
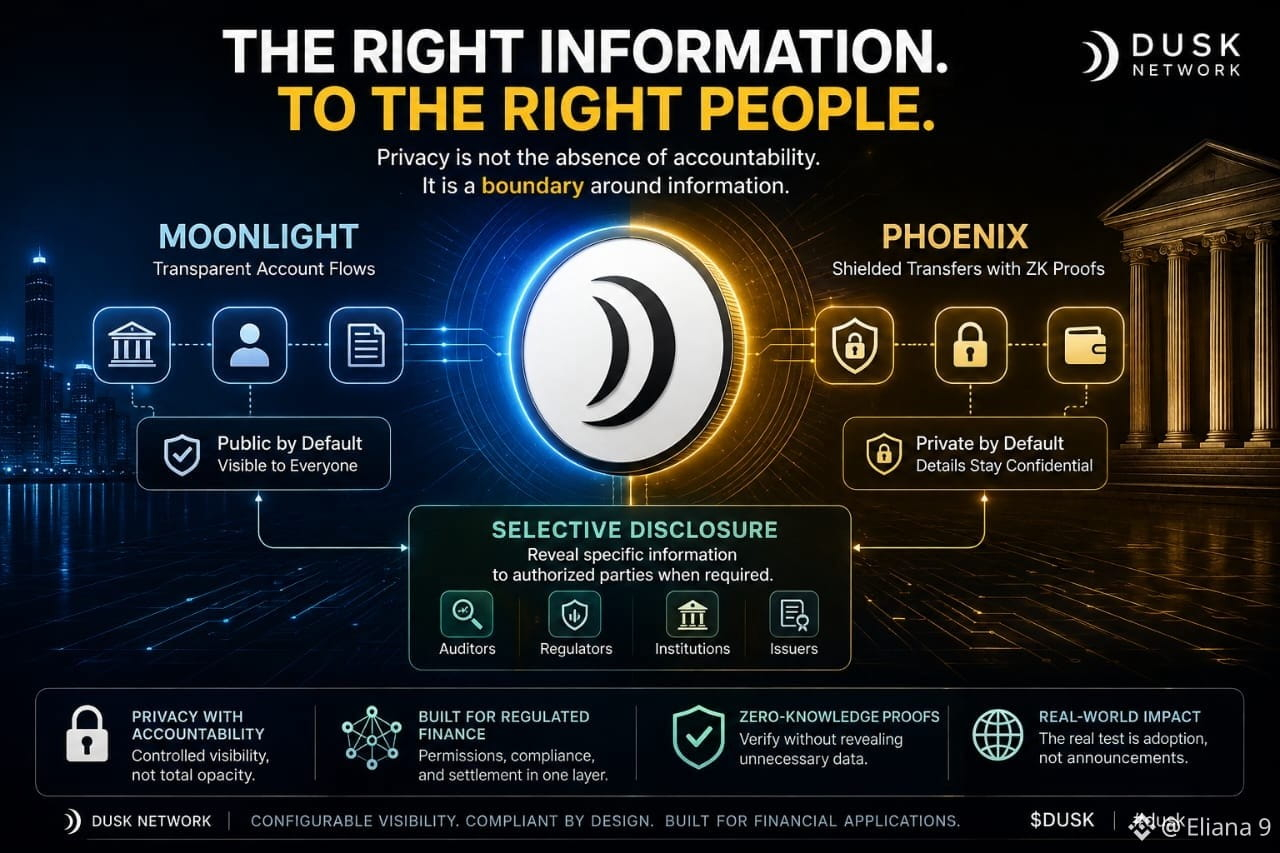
Essa distinção importa nas finanças. O Dusk foi projetado para fluxos de ativos digitais regulados, nos quais as permissões dos participantes, os requisitos de privacidade e a liquidação precisam ser coordenados pela mesma infraestrutura. O seu modelo Phoenix oferece transferências protegidas (shielded) com provas de conhecimento zero, enquanto o Moonlight lida com fluxos de contas públicas e transparentes.
O que acho interessante é a filosofia por trás dessa divisão. Um sistema financeiro nem sempre precisa de sigilo máximo, e nem sempre precisa de transparência máxima. Um auditor pode precisar de evidências. Um regulador pode precisar de informações específicas. O público pode não precisar de cada saldo, contraparte ou detalhe da transação.
Divulgação seletiva é a resposta do Dusk a essa tensão: revelar informações específicas às partes autorizadas quando necessário, sem tornar tudo público por padrão.
Para mim, isso parece mais próximo de como a privacidade financeira funciona no mundo real. Privacidade não é ausência de responsabilidade; é um limite em torno das informações.
A tecnologia pode criar esse limite. O teste mais difícil é saber se instituições, emissores e usuários realmente vão confiar e usá-la em larga escala.
Um melhor controle sobre a visibilidade financeira tornaria os mercados onchain mais práticos?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Eu costumava pensar que a privacidade em uma blockchain era, principalmente, sobre ocultar informações. Ler o Dusk mudou a questão para mim: talvez o problema real seja decidir quem deve poder ver o quê — e quando.
Essa distinção importa nas finanças. O Dusk foi projetado para fluxos de ativos digitais regulados, nos quais as permissões dos participantes, os requisitos de privacidade e a liquidação precisam ser coordenados pela mesma infraestrutura. O seu modelo Phoenix oferece transferências protegidas (shielded) com provas de conhecimento zero, enquanto o Moonlight lida com fluxos de contas públicas e transparentes.
O que acho interessante é a filosofia por trás dessa divisão. Um sistema financeiro nem sempre precisa de sigilo máximo, e nem sempre precisa de transparência máxima. Um auditor pode precisar de evidências. Um regulador pode precisar de informações específicas. O público pode não precisar de cada saldo, contraparte ou detalhe da transação.
Divulgação seletiva é a resposta do Dusk a essa tensão: revelar informações específicas às partes autorizadas quando necessário, sem tornar tudo público por padrão.
Para mim, isso parece mais próximo de como a privacidade financeira funciona no mundo real. Privacidade não é ausência de responsabilidade; é um limite em torno das informações.
A tecnologia pode criar esse limite. O teste mais difícil é saber se instituições, emissores e usuários realmente vão confiar e usá-la em larga escala.
Um melhor controle sobre a visibilidade financeira tornaria os mercados onchain mais práticos?
@Dusk $DUSK #dusk
Essa distinção importa nas finanças. O Dusk foi projetado para fluxos de ativos digitais regulados, nos quais as permissões dos participantes, os requisitos de privacidade e a liquidação precisam ser coordenados pela mesma infraestrutura. O seu modelo Phoenix oferece transferências protegidas (shielded) com provas de conhecimento zero, enquanto o Moonlight lida com fluxos de contas públicas e transparentes.
O que acho interessante é a filosofia por trás dessa divisão. Um sistema financeiro nem sempre precisa de sigilo máximo, e nem sempre precisa de transparência máxima. Um auditor pode precisar de evidências. Um regulador pode precisar de informações específicas. O público pode não precisar de cada saldo, contraparte ou detalhe da transação.
Divulgação seletiva é a resposta do Dusk a essa tensão: revelar informações específicas às partes autorizadas quando necessário, sem tornar tudo público por padrão.
Para mim, isso parece mais próximo de como a privacidade financeira funciona no mundo real. Privacidade não é ausência de responsabilidade; é um limite em torno das informações.
A tecnologia pode criar esse limite. O teste mais difícil é saber se instituições, emissores e usuários realmente vão confiar e usá-la em larga escala.
Um melhor controle sobre a visibilidade financeira tornaria os mercados onchain mais práticos?
@Dusk $DUSK #dusk
8
2
92
·
--
Em Alta
Verificado
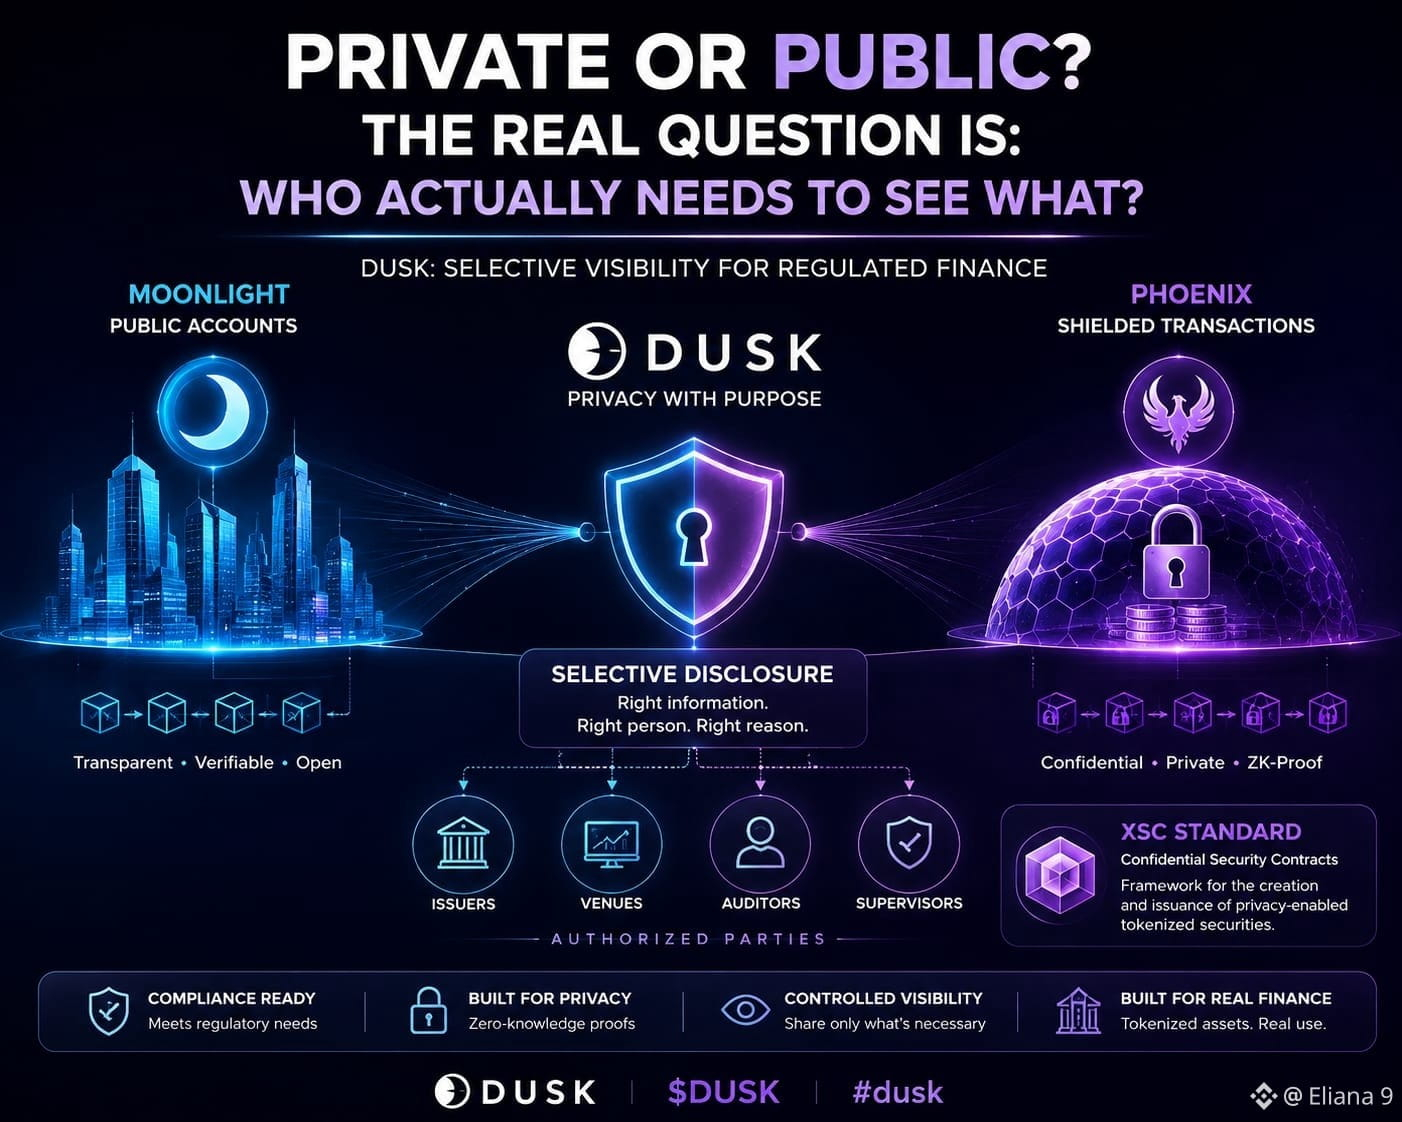
Acho que “Privado ou Público” é a pergunta errada para blockchains financeiras
Enquanto lia o @Dusk, continuei notando algo que parece pequeno, mas muda toda a discussão sobre privacidade.
O Dusk não trata a visibilidade como uma configuração única e fixa.
O Moonlight lida com fluxos públicos transparentes de contas, enquanto o Phoenix oferece transferências protegidas usando provas de conhecimento zero. O Dusk também documenta divulgação seletiva para situações em que partes autorizadas precisam de evidências específicas sem tornar informações desnecessárias públicas.
Isso parece muito mais próximo do problema que as finanças reguladas realmente têm.
Um investidor pode não querer que saldos ou transferências sejam expostos a todos, enquanto emissores, locais, auditores ou supervisores ainda podem exigir acesso controlado a informações específicas. A documentação da infraestrutura de mercado do Dusk descreve explicitamente divulgação seletiva nesses termos.
Então a XSC adiciona outra camada. O Dusk descreve seu padrão Confidential Security Contract como uma estrutura para a criação e emissão de títulos tokenizados com recursos de privacidade.
O que me faz continuar pensando é que, aqui, privacidade parece menos um recurso de “esconder” e mais um problema de controle de informação.
Talvez a pergunta útil não seja:
“A atividade financeira deve ser pública ou privada?”
Talvez seja:
“Quem realmente precisa ver o quê?”
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Acho que “Privado ou Público” é a pergunta errada para blockchains financeiras
Enquanto lia o @Dusk, continuei notando algo que parece pequeno, mas muda toda a discussão sobre privacidade.
O Dusk não trata a visibilidade como uma configuração única e fixa.
O Moonlight lida com fluxos públicos transparentes de contas, enquanto o Phoenix oferece transferências protegidas usando provas de conhecimento zero. O Dusk também documenta divulgação seletiva para situações em que partes autorizadas precisam de evidências específicas sem tornar informações desnecessárias públicas.
Isso parece muito mais próximo do problema que as finanças reguladas realmente têm.
Um investidor pode não querer que saldos ou transferências sejam expostos a todos, enquanto emissores, locais, auditores ou supervisores ainda podem exigir acesso controlado a informações específicas. A documentação da infraestrutura de mercado do Dusk descreve explicitamente divulgação seletiva nesses termos.
Então a XSC adiciona outra camada. O Dusk descreve seu padrão Confidential Security Contract como uma estrutura para a criação e emissão de títulos tokenizados com recursos de privacidade.
O que me faz continuar pensando é que, aqui, privacidade parece menos um recurso de “esconder” e mais um problema de controle de informação.
Talvez a pergunta útil não seja:
“A atividade financeira deve ser pública ou privada?”
Talvez seja:
“Quem realmente precisa ver o quê?”
@Dusk $DUSK #dusk
Enquanto lia o @Dusk, continuei notando algo que parece pequeno, mas muda toda a discussão sobre privacidade.
O Dusk não trata a visibilidade como uma configuração única e fixa.
O Moonlight lida com fluxos públicos transparentes de contas, enquanto o Phoenix oferece transferências protegidas usando provas de conhecimento zero. O Dusk também documenta divulgação seletiva para situações em que partes autorizadas precisam de evidências específicas sem tornar informações desnecessárias públicas.
Isso parece muito mais próximo do problema que as finanças reguladas realmente têm.
Um investidor pode não querer que saldos ou transferências sejam expostos a todos, enquanto emissores, locais, auditores ou supervisores ainda podem exigir acesso controlado a informações específicas. A documentação da infraestrutura de mercado do Dusk descreve explicitamente divulgação seletiva nesses termos.
Então a XSC adiciona outra camada. O Dusk descreve seu padrão Confidential Security Contract como uma estrutura para a criação e emissão de títulos tokenizados com recursos de privacidade.
O que me faz continuar pensando é que, aqui, privacidade parece menos um recurso de “esconder” e mais um problema de controle de informação.
Talvez a pergunta útil não seja:
“A atividade financeira deve ser pública ou privada?”
Talvez seja:
“Quem realmente precisa ver o quê?”
@Dusk $DUSK #dusk
87
·
--
Verificado
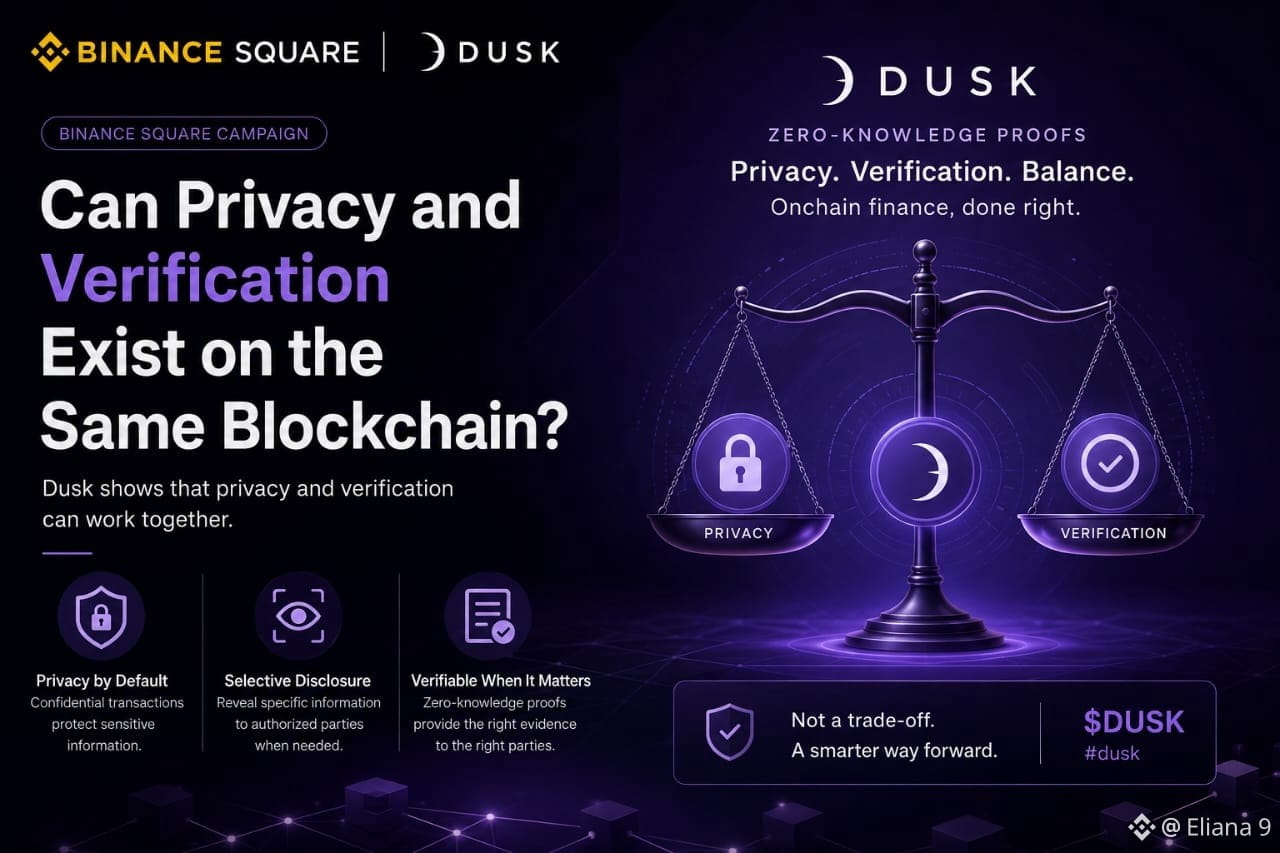
A Privacidade e a Verificação Podem Existir na Mesma Blockchain?
Eu costumava pensar que a privacidade em blockchain criava uma troca simples: ou a informação permanece visível para verificação, ou se torna privada e mais difícil para outras pessoas examinarem. Mas, quanto mais eu olhava para casos de uso financeiros, menos útil parecia aquela escolha do tipo “ou um, ou outro”.
Foi aí que @Dusk_Foundation me deu algo diferente para pensar.
A Dusk usa provas de conhecimento zero para dar suporte a transações confidenciais, e uma ideia que chamou minha atenção é a divulgação seletiva. Em vez de expor informações desnecessárias publicamente, informações específicas podem ser reveladas a partes autorizadas quando a evidência for realmente necessária.
Isso cria um meio-termo interessante. A confidencialidade pode proteger informações que não precisam de visibilidade universal, enquanto a verificação ainda pode acontecer onde um fluxo de trabalho financeiro exigir isso.
Para mim, essa é uma forma mais útil de pensar sobre privacidade em blockchain. O objetivo não precisa ser sigilo máximo nem transparência máxima.
Talvez a pergunta mais importante seja se as finanças onchain conseguem manter as informações privadas quando necessário, transparentes onde for útil e, ainda assim, fornecer a evidência certa para as partes certas quando for preciso.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
A Privacidade e a Verificação Podem Existir na Mesma Blockchain?
Eu costumava pensar que a privacidade em blockchain criava uma troca simples: ou a informação permanece visível para verificação, ou se torna privada e mais difícil para outras pessoas examinarem. Mas, quanto mais eu olhava para casos de uso financeiros, menos útil parecia aquela escolha do tipo “ou um, ou outro”.
Foi aí que @Dusk me deu algo diferente para pensar.
A Dusk usa provas de conhecimento zero para dar suporte a transações confidenciais, e uma ideia que chamou minha atenção é a divulgação seletiva. Em vez de expor informações desnecessárias publicamente, informações específicas podem ser reveladas a partes autorizadas quando a evidência for realmente necessária.
Isso cria um meio-termo interessante. A confidencialidade pode proteger informações que não precisam de visibilidade universal, enquanto a verificação ainda pode acontecer onde um fluxo de trabalho financeiro exigir isso.
Para mim, essa é uma forma mais útil de pensar sobre privacidade em blockchain. O objetivo não precisa ser sigilo máximo nem transparência máxima.
Talvez a pergunta mais importante seja se as finanças onchain conseguem manter as informações privadas quando necessário, transparentes onde for útil e, ainda assim, fornecer a evidência certa para as partes certas quando for preciso.
$DUSK #dusk @Dusk
Eu costumava pensar que a privacidade em blockchain criava uma troca simples: ou a informação permanece visível para verificação, ou se torna privada e mais difícil para outras pessoas examinarem. Mas, quanto mais eu olhava para casos de uso financeiros, menos útil parecia aquela escolha do tipo “ou um, ou outro”.
Foi aí que @Dusk me deu algo diferente para pensar.
A Dusk usa provas de conhecimento zero para dar suporte a transações confidenciais, e uma ideia que chamou minha atenção é a divulgação seletiva. Em vez de expor informações desnecessárias publicamente, informações específicas podem ser reveladas a partes autorizadas quando a evidência for realmente necessária.
Isso cria um meio-termo interessante. A confidencialidade pode proteger informações que não precisam de visibilidade universal, enquanto a verificação ainda pode acontecer onde um fluxo de trabalho financeiro exigir isso.
Para mim, essa é uma forma mais útil de pensar sobre privacidade em blockchain. O objetivo não precisa ser sigilo máximo nem transparência máxima.
Talvez a pergunta mais importante seja se as finanças onchain conseguem manter as informações privadas quando necessário, transparentes onde for útil e, ainda assim, fornecer a evidência certa para as partes certas quando for preciso.
$DUSK #dusk @Dusk
1
1
87
·
--
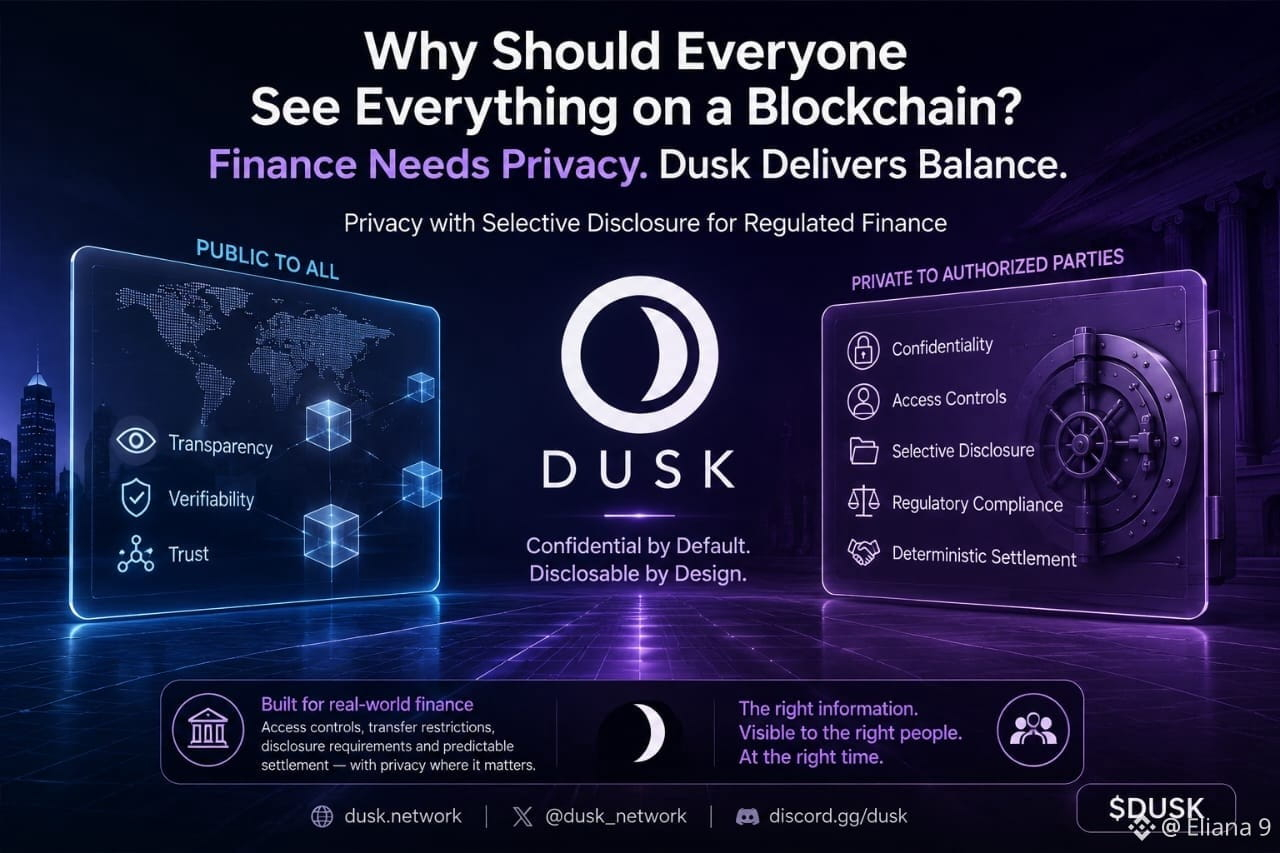
Por que todo mundo deveria ver tudo em uma blockchain?
E o que acontece quando as finanças precisam de privacidade?
Eu costumava achar que a transparência em blockchain era algo simples: se qualquer pessoa puder verificar o que está acontecendo, o sistema se torna mais fácil de confiar. Mas quanto mais eu pensava sobre a atividade financeira real, menos completa essa ideia parecia. Uma empresa normalmente não expõe todos os saldos, posições, contrapartes ou detalhes de transações sensíveis para o mundo inteiro.
Esse foi o ponto que me levou a analisar com mais cuidado a @Dusk.
O que me interessou não foi apenas a palavra “privacidade”, mas como a Dusk a aborda para aplicações financeiras. A infraestrutura dela foi projetada com privacidade e divulgação seletiva, permitindo que as informações permaneçam confidenciais enquanto detalhes específicos ainda possam ser divulgados para partes autorizadas quando necessário.
Essa distinção mudou a forma como eu via o problema. O setor financeiro regulamentado pode precisar de controles de acesso, restrições de transferência, requisitos de divulgação e liquidação previsível, enquanto empresas e usuários ainda têm motivos legítimos para proteger informações sensíveis.
Para mim, é aí que o propósito da Dusk fica mais claro. O objetivo não é tornar as finanças invisíveis. É construir uma infraestrutura em que confidencialidade e transparência necessária possam coexistir no mesmo ambiente financeiro.
Talvez as finanças em blockchain não precisem que todo mundo veja tudo. Talvez precise das informações certas para ficarem visíveis para as pessoas certas.
@Dusk_Foundation $DUSK #dusk
Por que todo mundo deveria ver tudo em uma blockchain?
E o que acontece quando as finanças precisam de privacidade?
Eu costumava achar que a transparência em blockchain era algo simples: se qualquer pessoa puder verificar o que está acontecendo, o sistema se torna mais fácil de confiar. Mas quanto mais eu pensava sobre a atividade financeira real, menos completa essa ideia parecia. Uma empresa normalmente não expõe todos os saldos, posições, contrapartes ou detalhes de transações sensíveis para o mundo inteiro.
Esse foi o ponto que me levou a analisar com mais cuidado a @Dusk.
O que me interessou não foi apenas a palavra “privacidade”, mas como a Dusk a aborda para aplicações financeiras. A infraestrutura dela foi projetada com privacidade e divulgação seletiva, permitindo que as informações permaneçam confidenciais enquanto detalhes específicos ainda possam ser divulgados para partes autorizadas quando necessário.
Essa distinção mudou a forma como eu via o problema. O setor financeiro regulamentado pode precisar de controles de acesso, restrições de transferência, requisitos de divulgação e liquidação previsível, enquanto empresas e usuários ainda têm motivos legítimos para proteger informações sensíveis.
Para mim, é aí que o propósito da Dusk fica mais claro. O objetivo não é tornar as finanças invisíveis. É construir uma infraestrutura em que confidencialidade e transparência necessária possam coexistir no mesmo ambiente financeiro.
Talvez as finanças em blockchain não precisem que todo mundo veja tudo. Talvez precise das informações certas para ficarem visíveis para as pessoas certas.
@Dusk $DUSK #dusk
E o que acontece quando as finanças precisam de privacidade?
Eu costumava achar que a transparência em blockchain era algo simples: se qualquer pessoa puder verificar o que está acontecendo, o sistema se torna mais fácil de confiar. Mas quanto mais eu pensava sobre a atividade financeira real, menos completa essa ideia parecia. Uma empresa normalmente não expõe todos os saldos, posições, contrapartes ou detalhes de transações sensíveis para o mundo inteiro.
Esse foi o ponto que me levou a analisar com mais cuidado a @Dusk.
O que me interessou não foi apenas a palavra “privacidade”, mas como a Dusk a aborda para aplicações financeiras. A infraestrutura dela foi projetada com privacidade e divulgação seletiva, permitindo que as informações permaneçam confidenciais enquanto detalhes específicos ainda possam ser divulgados para partes autorizadas quando necessário.
Essa distinção mudou a forma como eu via o problema. O setor financeiro regulamentado pode precisar de controles de acesso, restrições de transferência, requisitos de divulgação e liquidação previsível, enquanto empresas e usuários ainda têm motivos legítimos para proteger informações sensíveis.
Para mim, é aí que o propósito da Dusk fica mais claro. O objetivo não é tornar as finanças invisíveis. É construir uma infraestrutura em que confidencialidade e transparência necessária possam coexistir no mesmo ambiente financeiro.
Talvez as finanças em blockchain não precisem que todo mundo veja tudo. Talvez precise das informações certas para ficarem visíveis para as pessoas certas.
@Dusk $DUSK #dusk
1
51
·
--
Em Alta
$CYS
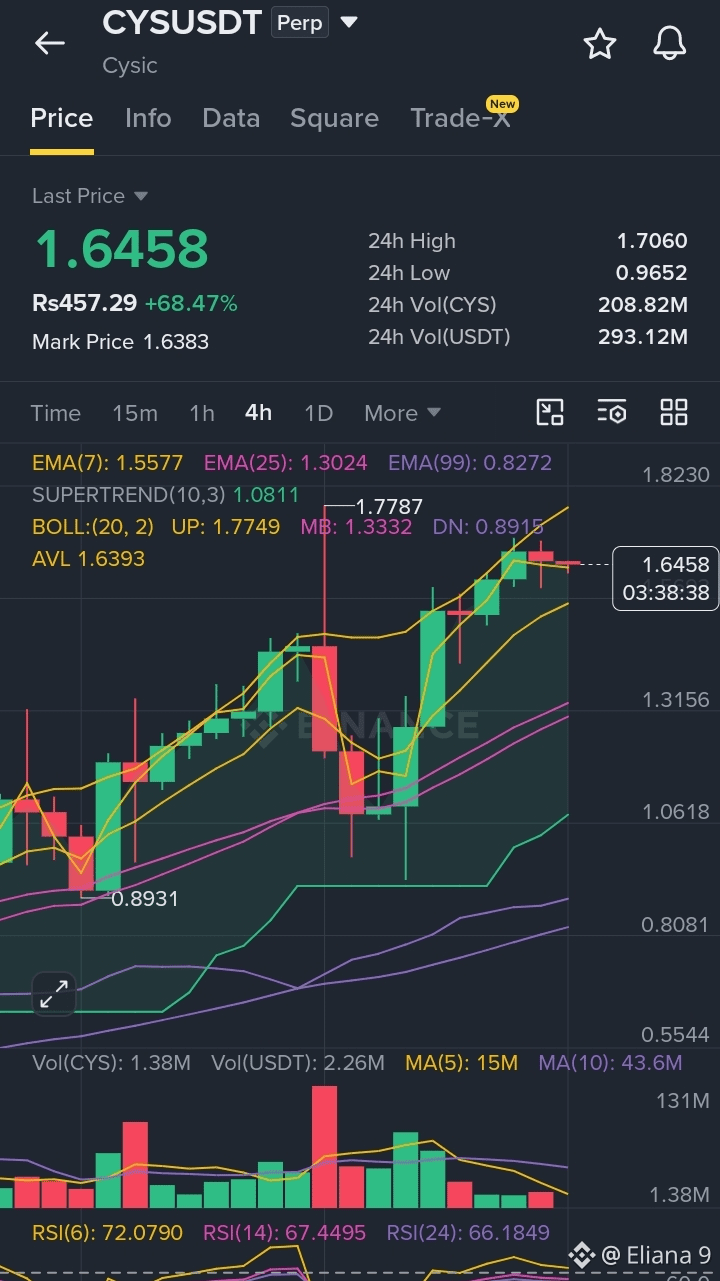
CYSUSDT Perpétuo
Preço atual do gráfico: 1.6382–1.6458
Contrato: CYSUSDT Perpétuo
Regime de Mercado
Tendência de Alta Forte → Consolidação no curto prazo
Viés de Mercado
Moderadamente Altista
4H: Estrutura forte. O preço permanece bem acima das EMAs 7/25/99 e do Supertrend. O RSI 14 ≈67 mostra forte momentum, mas também alerta que perseguir no topo é arriscado.
1H: A estrutura altista permanece intacta. O preço está por volta da EMA7 e acima da EMA25/Supertrend. O topo de 1.7060 é a resistência maior imediata.
15M: Este é o ponto fraco. O preço está ligeiramente abaixo da EMA7/EMA25 e da linha média de Bollinger, enquanto o RSI14 ≈50. Isso indica consolidação em vez de continuação confirmada.
🎯 SETUP PRINCIPAL — LONG (COMPRA)
Zona de Entrada: 1.615–1.625
Confirmação: O preço entra na zona, rejeita níveis inferiores e, então, uma vela de 15M fecha de volta acima de 1.630–1.640 com volume em expansão.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Aprox. R:R: 1:1.8 / 1:2.5 / 1:4.4
Alavancagem: ≤3x
Duração: Intraday / swing curto
Risco: Moderado
Confiança: 68%
Níveis-Chave
Suporte: 1.614 → 1.592 → 1.589
Resistência: 1.648 → 1.682 → 1.706 → 1.775
Importante
NÃO persiga 1.64–1.65 imediatamente. A entrada com melhor ajuste de risco é uma retração/reteste controlado.
Se 1.588 romper decisivamente em 15M com forte volume de venda, o setup altista é invalidado.
Observação educacional de mercado, não é aconselhamento financeiro. Proteja seu capital, gerencie o tamanho da posição e faça sua própria pesquisa (DYOR).
{future}(CYSUSDT)
$CYS
CYSUSDT Perpétuo
Preço atual do gráfico: 1.6382–1.6458
Contrato: CYSUSDT Perpétuo
Regime de Mercado
Tendência de Alta Forte → Consolidação no curto prazo
Viés de Mercado
Moderadamente Altista
4H: Estrutura forte. O preço permanece bem acima das EMAs 7/25/99 e do Supertrend. O RSI 14 ≈67 mostra forte momentum, mas também alerta que perseguir no topo é arriscado.
1H: A estrutura altista permanece intacta. O preço está por volta da EMA7 e acima da EMA25/Supertrend. O topo de 1.7060 é a resistência maior imediata.
15M: Este é o ponto fraco. O preço está ligeiramente abaixo da EMA7/EMA25 e da linha média de Bollinger, enquanto o RSI14 ≈50. Isso indica consolidação em vez de continuação confirmada.
🎯 SETUP PRINCIPAL — LONG (COMPRA)
Zona de Entrada: 1.615–1.625
Confirmação: O preço entra na zona, rejeita níveis inferiores e, então, uma vela de 15M fecha de volta acima de 1.630–1.640 com volume em expansão.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Aprox. R:R: 1:1.8 / 1:2.5 / 1:4.4
Alavancagem: ≤3x
Duração: Intraday / swing curto
Risco: Moderado
Confiança: 68%
Níveis-Chave
Suporte: 1.614 → 1.592 → 1.589
Resistência: 1.648 → 1.682 → 1.706 → 1.775
Importante
NÃO persiga 1.64–1.65 imediatamente. A entrada com melhor ajuste de risco é uma retração/reteste controlado.
Se 1.588 romper decisivamente em 15M com forte volume de venda, o setup altista é invalidado.
Observação educacional de mercado, não é aconselhamento financeiro. Proteja seu capital, gerencie o tamanho da posição e faça sua própria pesquisa (DYOR).
CYSUSDT Perpétuo
Preço atual do gráfico: 1.6382–1.6458
Contrato: CYSUSDT Perpétuo
Regime de Mercado
Tendência de Alta Forte → Consolidação no curto prazo
Viés de Mercado
Moderadamente Altista
4H: Estrutura forte. O preço permanece bem acima das EMAs 7/25/99 e do Supertrend. O RSI 14 ≈67 mostra forte momentum, mas também alerta que perseguir no topo é arriscado.
1H: A estrutura altista permanece intacta. O preço está por volta da EMA7 e acima da EMA25/Supertrend. O topo de 1.7060 é a resistência maior imediata.
15M: Este é o ponto fraco. O preço está ligeiramente abaixo da EMA7/EMA25 e da linha média de Bollinger, enquanto o RSI14 ≈50. Isso indica consolidação em vez de continuação confirmada.
🎯 SETUP PRINCIPAL — LONG (COMPRA)
Zona de Entrada: 1.615–1.625
Confirmação: O preço entra na zona, rejeita níveis inferiores e, então, uma vela de 15M fecha de volta acima de 1.630–1.640 com volume em expansão.
Stop-Loss: 1.585
TP1: 1.682
TP2: 1.706
TP3: 1.775
Aprox. R:R: 1:1.8 / 1:2.5 / 1:4.4
Alavancagem: ≤3x
Duração: Intraday / swing curto
Risco: Moderado
Confiança: 68%
Níveis-Chave
Suporte: 1.614 → 1.592 → 1.589
Resistência: 1.648 → 1.682 → 1.706 → 1.775
Importante
NÃO persiga 1.64–1.65 imediatamente. A entrada com melhor ajuste de risco é uma retração/reteste controlado.
Se 1.588 romper decisivamente em 15M com forte volume de venda, o setup altista é invalidado.
Observação educacional de mercado, não é aconselhamento financeiro. Proteja seu capital, gerencie o tamanho da posição e faça sua própria pesquisa (DYOR).
1
153
·
--
Em Alta
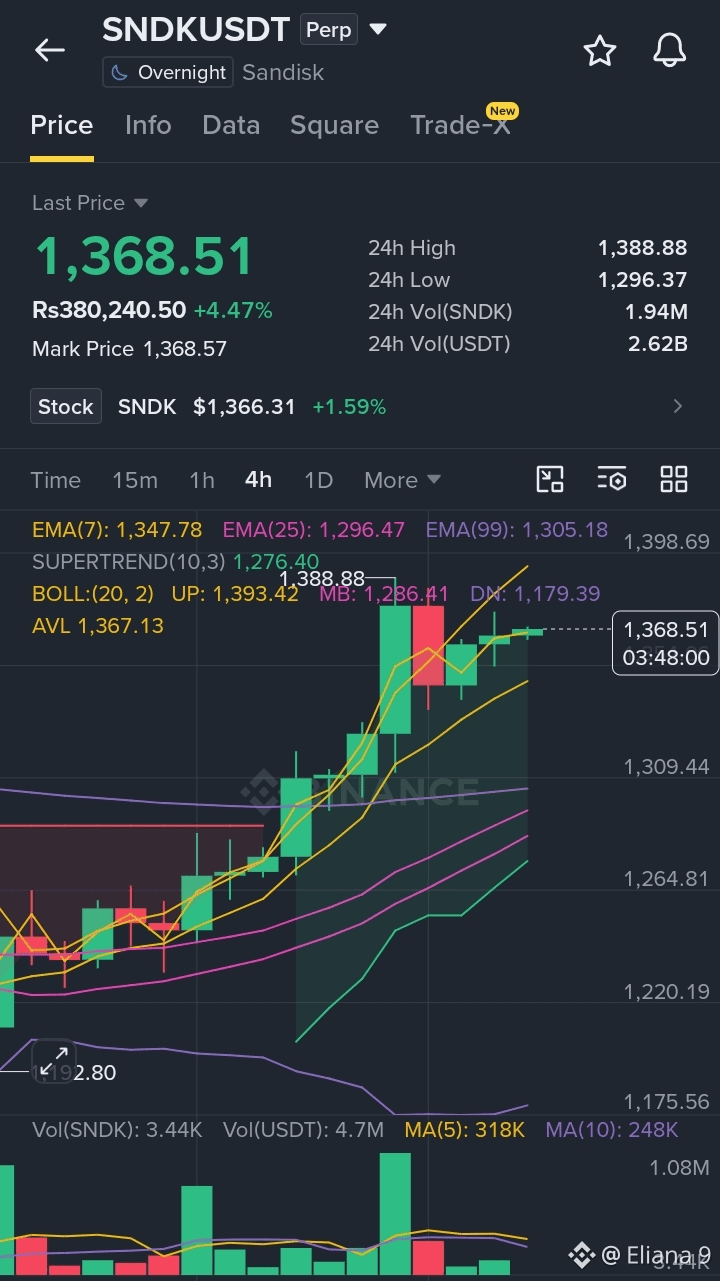
$SNDK
Contrato:
SNDKUSDT Perpétuo
Preço Atual:
$1.368,60
Perspectiva de Mercado:
Rompimento Forte — Viés de Alta
Nota:
Esta é minha observação pessoal de mercado com base em análise técnica e de mercado. Pode estar correta ou incorreta. Faça sempre sua própria pesquisa e use uma gestão de risco adequada.
Setup de Trade
Viés de Mercado:
Altamente Comprometido com Alta
Setup de Longo
Entrada:
$1.373 – $1.378
Condição:
Aguarde o fechamento da vela de 15m acima de $1.371,5; depois entre após um reteste bem-sucedido.
Stop Loss:
$1.357
Take Profit:
TP1: $1.390
TP2: $1.410
TP3: $1.435
Alavancagem:
2x–3x
Risco/Retorno:
1:3,9 até o TP3
Nível de Confiança:
76%
Risco:
Médio–Alto
Níveis-Chave:
Suporte: $1.357 / $1.350
Resistência: $1.371,5 / $1.388,9–$1.393,5
Invalidacão: fechamento em 15m abaixo de $1.357
Rompimento: Acima de $1.371,5 → $1.388,9 → $1.410+
Por que Longo:
A estrutura de 4H, 1H e 15M continua otimista. O preço está acima das principais EMAs e do Supertrend; a EMA7 de 15M também está acima da EMA25. O principal obstáculo é $1.371,5–$1.393,5, onde ficam as bandas superiores de Bollinger em 15M/1H e o agrupamento da máxima de 24H.
Fundamentalmente, a SNDK tem um catalisador forte no momento: a empresa recentemente reportou resultados extremamente fortes do FY2026, enquanto seu Investor Day está agendado para 13 de agosto.
Importante: o PPI dos EUA de julho também está agendado para 8:30 AM ET hoje, então a volatilidade pode aumentar de forma acentuada por volta do anúncio.
Trade:
$SNDK
Nota:
Trade com disciplina. Use uma gestão de risco adequada e faça sempre sua própria pesquisa antes de entrar em qualquer trade.
{future}(SNDKUSDT)
$SNDK
Contrato:
SNDKUSDT Perpétuo
Preço Atual:
$1.368,60
Perspectiva de Mercado:
Rompimento Forte — Viés de Alta
Nota:
Esta é minha observação pessoal de mercado com base em análise técnica e de mercado. Pode estar correta ou incorreta. Faça sempre sua própria pesquisa e use uma gestão de risco adequada.
Setup de Trade
Viés de Mercado:
Altamente Comprometido com Alta
Setup de Longo
Entrada:
$1.373 – $1.378
Condição:
Aguarde o fechamento da vela de 15m acima de $1.371,5; depois entre após um reteste bem-sucedido.
Stop Loss:
$1.357
Take Profit:
TP1: $1.390
TP2: $1.410
TP3: $1.435
Alavancagem:
2x–3x
Risco/Retorno:
1:3,9 até o TP3
Nível de Confiança:
76%
Risco:
Médio–Alto
Níveis-Chave:
Suporte: $1.357 / $1.350
Resistência: $1.371,5 / $1.388,9–$1.393,5
Invalidacão: fechamento em 15m abaixo de $1.357
Rompimento: Acima de $1.371,5 → $1.388,9 → $1.410+
Por que Longo:
A estrutura de 4H, 1H e 15M continua otimista. O preço está acima das principais EMAs e do Supertrend; a EMA7 de 15M também está acima da EMA25. O principal obstáculo é $1.371,5–$1.393,5, onde ficam as bandas superiores de Bollinger em 15M/1H e o agrupamento da máxima de 24H.
Fundamentalmente, a SNDK tem um catalisador forte no momento: a empresa recentemente reportou resultados extremamente fortes do FY2026, enquanto seu Investor Day está agendado para 13 de agosto.
Importante: o PPI dos EUA de julho também está agendado para 8:30 AM ET hoje, então a volatilidade pode aumentar de forma acentuada por volta do anúncio.
Trade:
$SNDK
Nota:
Trade com disciplina. Use uma gestão de risco adequada e faça sempre sua própria pesquisa antes de entrar em qualquer trade.
Contrato:
SNDKUSDT Perpétuo
Preço Atual:
$1.368,60
Perspectiva de Mercado:
Rompimento Forte — Viés de Alta
Nota:
Esta é minha observação pessoal de mercado com base em análise técnica e de mercado. Pode estar correta ou incorreta. Faça sempre sua própria pesquisa e use uma gestão de risco adequada.
Setup de Trade
Viés de Mercado:
Altamente Comprometido com Alta
Setup de Longo
Entrada:
$1.373 – $1.378
Condição:
Aguarde o fechamento da vela de 15m acima de $1.371,5; depois entre após um reteste bem-sucedido.
Stop Loss:
$1.357
Take Profit:
TP1: $1.390
TP2: $1.410
TP3: $1.435
Alavancagem:
2x–3x
Risco/Retorno:
1:3,9 até o TP3
Nível de Confiança:
76%
Risco:
Médio–Alto
Níveis-Chave:
Suporte: $1.357 / $1.350
Resistência: $1.371,5 / $1.388,9–$1.393,5
Invalidacão: fechamento em 15m abaixo de $1.357
Rompimento: Acima de $1.371,5 → $1.388,9 → $1.410+
Por que Longo:
A estrutura de 4H, 1H e 15M continua otimista. O preço está acima das principais EMAs e do Supertrend; a EMA7 de 15M também está acima da EMA25. O principal obstáculo é $1.371,5–$1.393,5, onde ficam as bandas superiores de Bollinger em 15M/1H e o agrupamento da máxima de 24H.
Fundamentalmente, a SNDK tem um catalisador forte no momento: a empresa recentemente reportou resultados extremamente fortes do FY2026, enquanto seu Investor Day está agendado para 13 de agosto.
Importante: o PPI dos EUA de julho também está agendado para 8:30 AM ET hoje, então a volatilidade pode aumentar de forma acentuada por volta do anúncio.
Trade:
$SNDK
Nota:
Trade com disciplina. Use uma gestão de risco adequada e faça sempre sua própria pesquisa antes de entrar em qualquer trade.
199
·
--
$BICO
Contrato: BICOUSDT Perpétuo
Preço Atual: US$ 0.0395
Perspectiva de Mercado: Moderadamente Compradora
Observação: Esta é minha observação pessoal do mercado com base no gráfico fornecido. Pode estar correta ou incorreta. Faça sempre sua própria pesquisa e use uma gestão de risco adequada.
---
Configuração de Trade
Viés de Mercado: Moderadamente Comprador
Setup de Compra (Long)
Entrada:
US$ 0.0388 – US$ 0.0396
Condição:
Entre apenas após o fechamento de uma vela de 1H de alta ou após um reteste bem-sucedido da zona de entrada.
Stop Loss:
US$ 0.0368
Take Profit:
TP1: US$ 0.0418
TP2: US$ 0.0432
TP3: US$ 0.0460
Alavancagem:
3x–5x
Risco/Retribuição:
1:2.5
Nível de Confiança:
66%
Risco:
Médio
Níveis-Chave
Suporte: US$ 0.0384 / US$ 0.0368
Resistência: US$ 0.0418 / US$ 0.0431 / US$ 0.0462
Invalidação: Fechamento de 1H abaixo de US$ 0.0368
Rompimento: Fechamento sustentado acima de US$ 0.0432
Trade:
$BICO
{future}(BICOUSDT)
$BICO
Contrato: BICOUSDT Perpétuo
Preço Atual: US$ 0.0395
Perspectiva de Mercado: Moderadamente Compradora
Observação: Esta é minha observação pessoal do mercado com base no gráfico fornecido. Pode estar correta ou incorreta. Faça sempre sua própria pesquisa e use uma gestão de risco adequada.
---
Configuração de Trade
Viés de Mercado: Moderadamente Comprador
Setup de Compra (Long)
Entrada:
US$ 0.0388 – US$ 0.0396
Condição:
Entre apenas após o fechamento de uma vela de 1H de alta ou após um reteste bem-sucedido da zona de entrada.
Stop Loss:
US$ 0.0368
Take Profit:
TP1: US$ 0.0418
TP2: US$ 0.0432
TP3: US$ 0.0460
Alavancagem:
3x–5x
Risco/Retribuição:
1:2.5
Nível de Confiança:
66%
Risco:
Médio
Níveis-Chave
Suporte: US$ 0.0384 / US$ 0.0368
Resistência: US$ 0.0418 / US$ 0.0431 / US$ 0.0462
Invalidação: Fechamento de 1H abaixo de US$ 0.0368
Rompimento: Fechamento sustentado acima de US$ 0.0432
Trade:
$BICO
Contrato: BICOUSDT Perpétuo
Preço Atual: US$ 0.0395
Perspectiva de Mercado: Moderadamente Compradora
Observação: Esta é minha observação pessoal do mercado com base no gráfico fornecido. Pode estar correta ou incorreta. Faça sempre sua própria pesquisa e use uma gestão de risco adequada.
---
Configuração de Trade
Viés de Mercado: Moderadamente Comprador
Setup de Compra (Long)
Entrada:
US$ 0.0388 – US$ 0.0396
Condição:
Entre apenas após o fechamento de uma vela de 1H de alta ou após um reteste bem-sucedido da zona de entrada.
Stop Loss:
US$ 0.0368
Take Profit:
TP1: US$ 0.0418
TP2: US$ 0.0432
TP3: US$ 0.0460
Alavancagem:
3x–5x
Risco/Retribuição:
1:2.5
Nível de Confiança:
66%
Risco:
Médio
Níveis-Chave
Suporte: US$ 0.0384 / US$ 0.0368
Resistência: US$ 0.0418 / US$ 0.0431 / US$ 0.0462
Invalidação: Fechamento de 1H abaixo de US$ 0.0368
Rompimento: Fechamento sustentado acima de US$ 0.0432
Trade:
$BICO
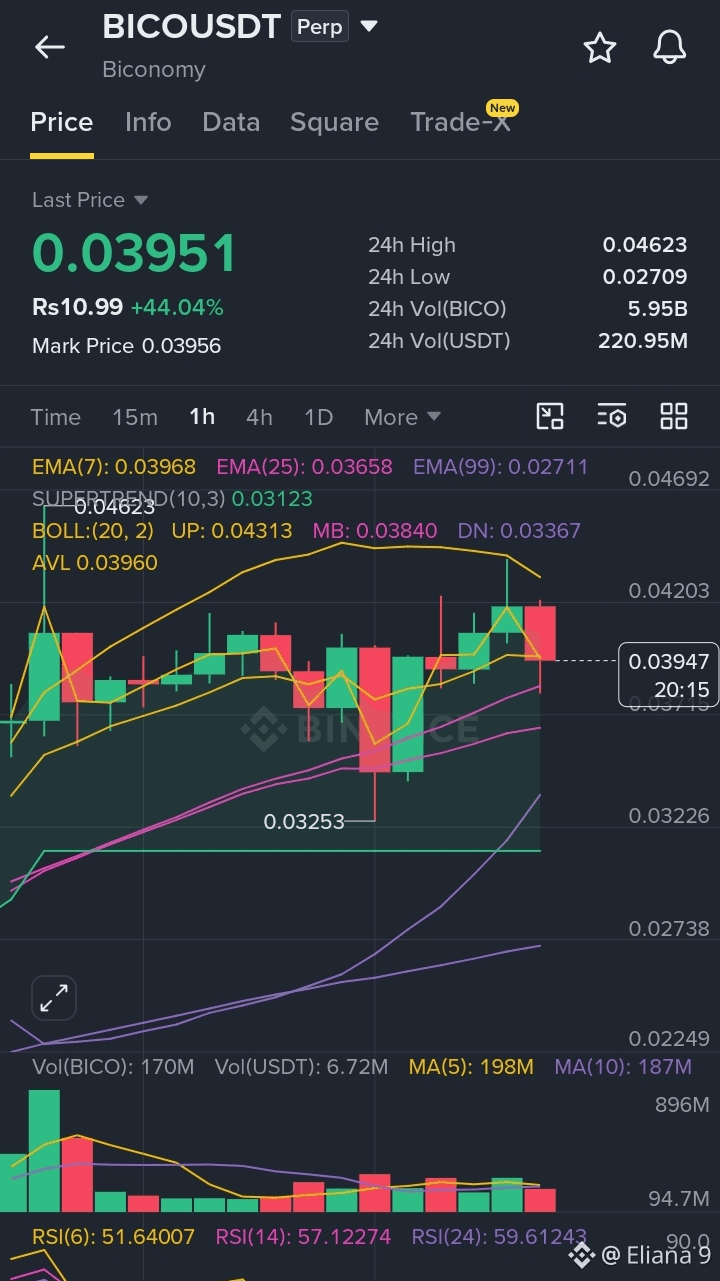
157
·
--
Em Alta
$HFT
Contrato:
HFTUSDT Perpétuo
Preço Atual:
$0.02993
Perspectiva de Mercado:
Moderadamente Baixa
Nota:
Esta é minha observação pessoal do mercado com base no gráfico disponível. Pode estar correta ou incorreta. Sempre faça sua própria pesquisa e use uma gestão de risco adequada.
---
Configuração de Trade
Viés de Mercado:
Moderadamente Bearish
Setup de Short
Entrada:
$0.03000 – $0.03060
Condição:
Entre após confirmação de candle bearish abaixo do cluster da EMA ou em um reteste falhado de $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Alavancagem:
3x–5x
Risco/Retorno:
1:2.3 (aprox.)
Nível de Confiança:
64%
Risco:
Médio
Níveis-Chave:
Suporte: $0.02900, $0.02780, $0.02620
Resistência: $0.03060, $0.03120, $0.03200
Invalidação: Fechamento forte de candle em 1H acima de $0.03190
Gatilho de Queda: Movimento sustentado abaixo de $0.02900
Trade:
$HFT
Por que este setup?
O preço está abaixo da EMA de curto prazo (7), mostrando enfraquecimento do momentum.
O RSI está próximo da zona intermediária e inclinando para baixo, ainda não está sobrevendido.
Os candles recentes mostram rejeição ao redor da banda média de Bollinger.
O volume diminuiu após a alta, sugerindo que o momentum bullish está perdendo força.
O nível do Supertrend permanece perto o suficiente para que uma quebra confirmada fortaleça o cenário bearish.
Nota:
Trade com disciplina. Use uma gestão de risco adequada e faça sempre sua própria pesquisa antes de entrar em qualquer trade.
{future}(HFTUSDT)
$HFT
Contrato:
HFTUSDT Perpétuo
Preço Atual:
$0.02993
Perspectiva de Mercado:
Moderadamente Baixa
Nota:
Esta é minha observação pessoal do mercado com base no gráfico disponível. Pode estar correta ou incorreta. Sempre faça sua própria pesquisa e use uma gestão de risco adequada.
---
Configuração de Trade
Viés de Mercado:
Moderadamente Bearish
Setup de Short
Entrada:
$0.03000 – $0.03060
Condição:
Entre após confirmação de candle bearish abaixo do cluster da EMA ou em um reteste falhado de $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Alavancagem:
3x–5x
Risco/Retorno:
1:2.3 (aprox.)
Nível de Confiança:
64%
Risco:
Médio
Níveis-Chave:
Suporte: $0.02900, $0.02780, $0.02620
Resistência: $0.03060, $0.03120, $0.03200
Invalidação: Fechamento forte de candle em 1H acima de $0.03190
Gatilho de Queda: Movimento sustentado abaixo de $0.02900
Trade:
$HFT
Por que este setup?
O preço está abaixo da EMA de curto prazo (7), mostrando enfraquecimento do momentum.
O RSI está próximo da zona intermediária e inclinando para baixo, ainda não está sobrevendido.
Os candles recentes mostram rejeição ao redor da banda média de Bollinger.
O volume diminuiu após a alta, sugerindo que o momentum bullish está perdendo força.
O nível do Supertrend permanece perto o suficiente para que uma quebra confirmada fortaleça o cenário bearish.
Nota:
Trade com disciplina. Use uma gestão de risco adequada e faça sempre sua própria pesquisa antes de entrar em qualquer trade.
Contrato:
HFTUSDT Perpétuo
Preço Atual:
$0.02993
Perspectiva de Mercado:
Moderadamente Baixa
Nota:
Esta é minha observação pessoal do mercado com base no gráfico disponível. Pode estar correta ou incorreta. Sempre faça sua própria pesquisa e use uma gestão de risco adequada.
---
Configuração de Trade
Viés de Mercado:
Moderadamente Bearish
Setup de Short
Entrada:
$0.03000 – $0.03060
Condição:
Entre após confirmação de candle bearish abaixo do cluster da EMA ou em um reteste falhado de $0.0306.
Stop Loss:
$0.03190
Take Profit:
TP1: $0.02900
TP2: $0.02780
TP3: $0.02620
Alavancagem:
3x–5x
Risco/Retorno:
1:2.3 (aprox.)
Nível de Confiança:
64%
Risco:
Médio
Níveis-Chave:
Suporte: $0.02900, $0.02780, $0.02620
Resistência: $0.03060, $0.03120, $0.03200
Invalidação: Fechamento forte de candle em 1H acima de $0.03190
Gatilho de Queda: Movimento sustentado abaixo de $0.02900
Trade:
$HFT
Por que este setup?
O preço está abaixo da EMA de curto prazo (7), mostrando enfraquecimento do momentum.
O RSI está próximo da zona intermediária e inclinando para baixo, ainda não está sobrevendido.
Os candles recentes mostram rejeição ao redor da banda média de Bollinger.
O volume diminuiu após a alta, sugerindo que o momentum bullish está perdendo força.
O nível do Supertrend permanece perto o suficiente para que uma quebra confirmada fortaleça o cenário bearish.
Nota:
Trade com disciplina. Use uma gestão de risco adequada e faça sempre sua própria pesquisa antes de entrar em qualquer trade.
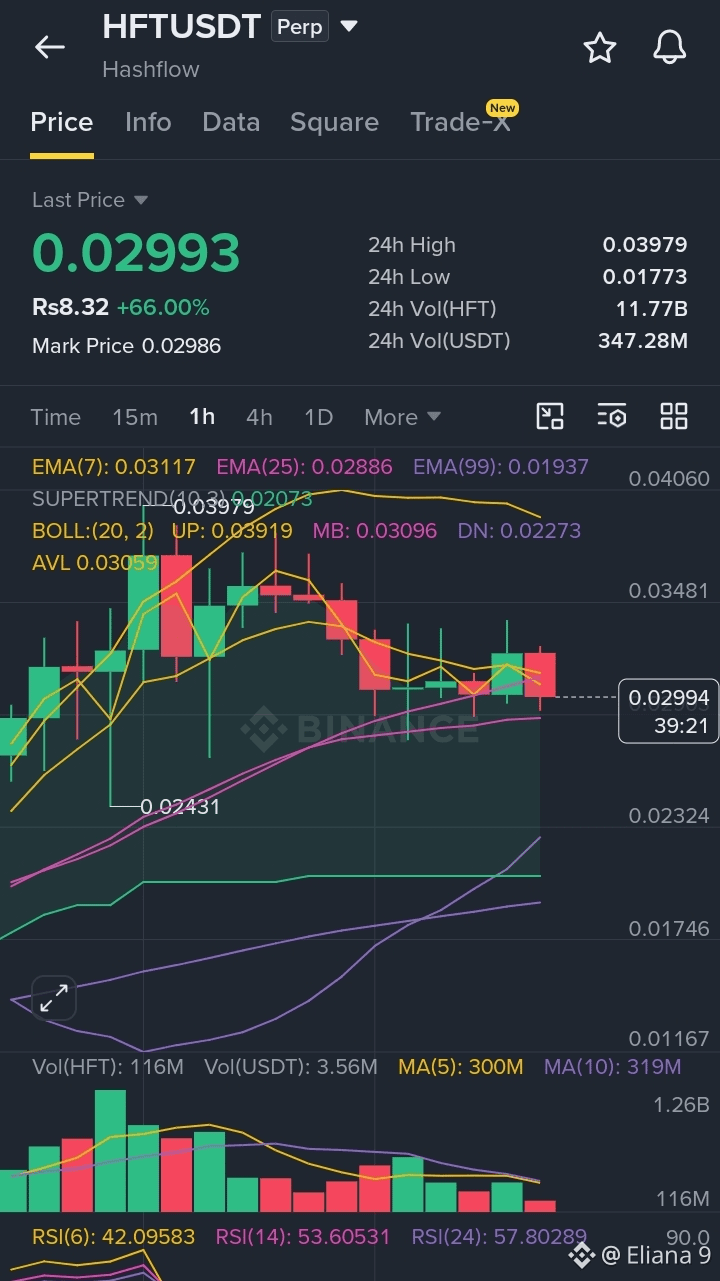
173
·
--
Por que só percebemos a confiança depois que já a entregamos?
Algo nessa ideia continuou me incomodando. O Bitcoin ganhou sua reputação ao reduzir a necessidade de confiar em outras partes, mas muitos jeitos de estender sua utilidade em silêncio nos pedem para colocar essa confiança em outro lugar novamente. Nem sempre fica óbvio de início, e comecei a me perguntar se nós simplesmente nos acostumamos a aceitar esse tipo de troca sem questioná-la.
Esse pensamento me levou a aprender mais sobre os Cofres Bitcoin Sem Confiança (TBV, na sigla em inglês) da Babylon. O que se destacou não foi uma promessa de fazer mais com o Bitcoin, mas uma maneira diferente de pensar sobre garantias. Em vez de exigir que o BTC nativo saia da rede do Bitcoin por meio de ativos tokenizados (wrapped) ou de modelos tradicionais de custódia, os TBV foram projetados para manter o Bitcoin onde ele está, enquanto as aplicações que dependem disso se apoiam em provas criptográficas. Cada cofre é associado a uma saída específica do Bitcoin, e não a custódia em pool, refletindo um modelo de confiança que permanece intimamente ligado aos princípios originais de segurança do Bitcoin.
A parte interessante é que a conversa muda de “mover” o Bitcoin para “preservar” a razão pela qual muitas pessoas confiavam nele em primeiro lugar. Se essa abordagem será amplamente adotada dependerá do desenvolvimento futuro, mas ela oferece um lembrete cuidadoso de que inovação nem sempre significa mudar a base. Às vezes, significa protegê-la e, ao mesmo tempo, construir em cima dela com cuidado.
@babylonlabs_io $BABY #baby
{spot}(BABYUSDT)
Por que só percebemos a confiança depois que já a entregamos?
Algo nessa ideia continuou me incomodando. O Bitcoin ganhou sua reputação ao reduzir a necessidade de confiar em outras partes, mas muitos jeitos de estender sua utilidade em silêncio nos pedem para colocar essa confiança em outro lugar novamente. Nem sempre fica óbvio de início, e comecei a me perguntar se nós simplesmente nos acostumamos a aceitar esse tipo de troca sem questioná-la.
Esse pensamento me levou a aprender mais sobre os Cofres Bitcoin Sem Confiança (TBV, na sigla em inglês) da Babylon. O que se destacou não foi uma promessa de fazer mais com o Bitcoin, mas uma maneira diferente de pensar sobre garantias. Em vez de exigir que o BTC nativo saia da rede do Bitcoin por meio de ativos tokenizados (wrapped) ou de modelos tradicionais de custódia, os TBV foram projetados para manter o Bitcoin onde ele está, enquanto as aplicações que dependem disso se apoiam em provas criptográficas. Cada cofre é associado a uma saída específica do Bitcoin, e não a custódia em pool, refletindo um modelo de confiança que permanece intimamente ligado aos princípios originais de segurança do Bitcoin.
A parte interessante é que a conversa muda de “mover” o Bitcoin para “preservar” a razão pela qual muitas pessoas confiavam nele em primeiro lugar. Se essa abordagem será amplamente adotada dependerá do desenvolvimento futuro, mas ela oferece um lembrete cuidadoso de que inovação nem sempre significa mudar a base. Às vezes, significa protegê-la e, ao mesmo tempo, construir em cima dela com cuidado.
@BabylonLabs_io $BABY #baby
Algo nessa ideia continuou me incomodando. O Bitcoin ganhou sua reputação ao reduzir a necessidade de confiar em outras partes, mas muitos jeitos de estender sua utilidade em silêncio nos pedem para colocar essa confiança em outro lugar novamente. Nem sempre fica óbvio de início, e comecei a me perguntar se nós simplesmente nos acostumamos a aceitar esse tipo de troca sem questioná-la.
Esse pensamento me levou a aprender mais sobre os Cofres Bitcoin Sem Confiança (TBV, na sigla em inglês) da Babylon. O que se destacou não foi uma promessa de fazer mais com o Bitcoin, mas uma maneira diferente de pensar sobre garantias. Em vez de exigir que o BTC nativo saia da rede do Bitcoin por meio de ativos tokenizados (wrapped) ou de modelos tradicionais de custódia, os TBV foram projetados para manter o Bitcoin onde ele está, enquanto as aplicações que dependem disso se apoiam em provas criptográficas. Cada cofre é associado a uma saída específica do Bitcoin, e não a custódia em pool, refletindo um modelo de confiança que permanece intimamente ligado aos princípios originais de segurança do Bitcoin.
A parte interessante é que a conversa muda de “mover” o Bitcoin para “preservar” a razão pela qual muitas pessoas confiavam nele em primeiro lugar. Se essa abordagem será amplamente adotada dependerá do desenvolvimento futuro, mas ela oferece um lembrete cuidadoso de que inovação nem sempre significa mudar a base. Às vezes, significa protegê-la e, ao mesmo tempo, construir em cima dela com cuidado.
@BabylonLabs_io $BABY #baby
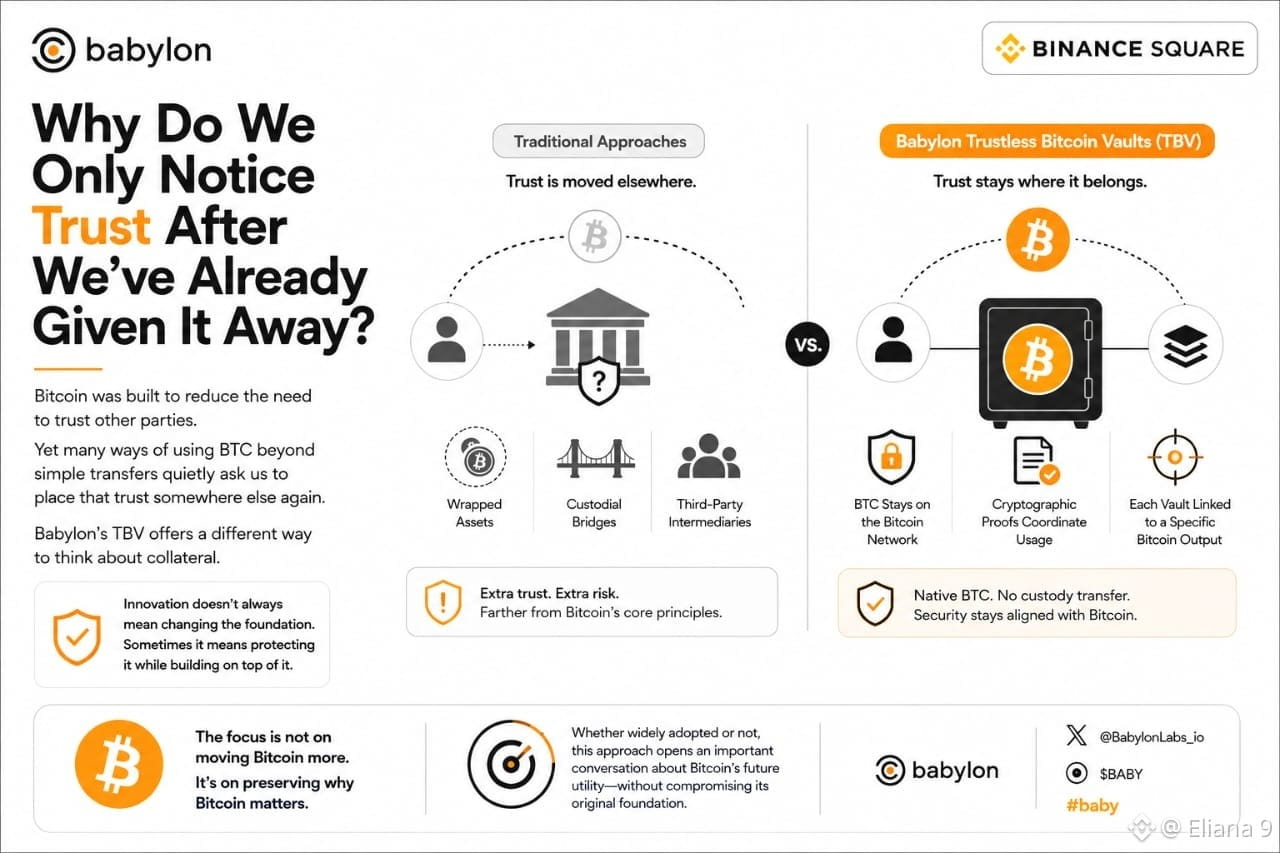
2
2
107
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BitcoinReboundsTo$79K
21,696 visualizações
197 a discutir
🚨 $BTC está subindo.
O Bitcoin está sendo negociado por volta de US$ 78.804, com alta de cerca de 1,9%, depois de retomar a região de US$ 78 mil. O próximo nível a observar é a máxima intraday perto de US$ 78.905.
Uma ruptura clara acima desse nível pode abrir caminho para US$ 79 mil–US$ 80 mil. Se o BTC for rejeitado, o suporte fica em torno de US$ 78.300 e depois em US$ 77.975.
Os touros têm impulso, mas o BTC precisa se manter acima de US$ 78 mil.
#Bitcoin #BTC #CryptoTrading #CryptoMarket #CryptoAnalysis
PulseON
·18 gostos
·17.9k visualizações
BitcoinSpotETFsNetInflow$160M
398 visualizações
40 a discutir
SouthKoreaCryptoTaxDelayPetitionTops50000
13,590 visualizações
375 a discutir