

pareeshayy
20 Publicações
pareeshayy
Denunciar
Bloquear Utilizador
I am pareeshay 🎀🎀 New in Binance square... Content creator...
6 A seguir
0 Seguidores
2 Gostaram
Publicações
·
--
·
--
1
279
·
--
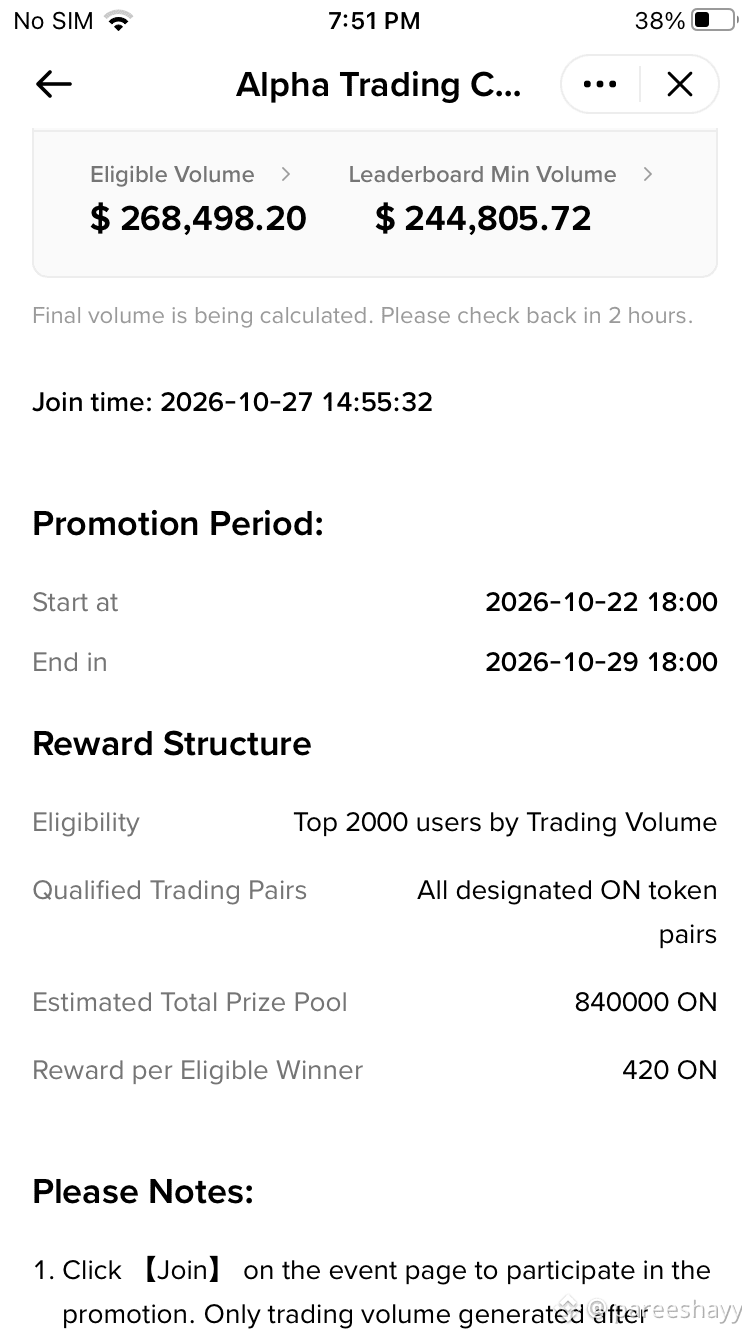
$ON quando a classificação final for atualizada, minha posição final será 267k. Sou elegível? Alguém pode me dizer, por favor? 😭
$ON quando a classificação final for atualizada, minha posição final será 267k. Sou elegível? Alguém pode me dizer, por favor? 😭
3
1
386
·
--
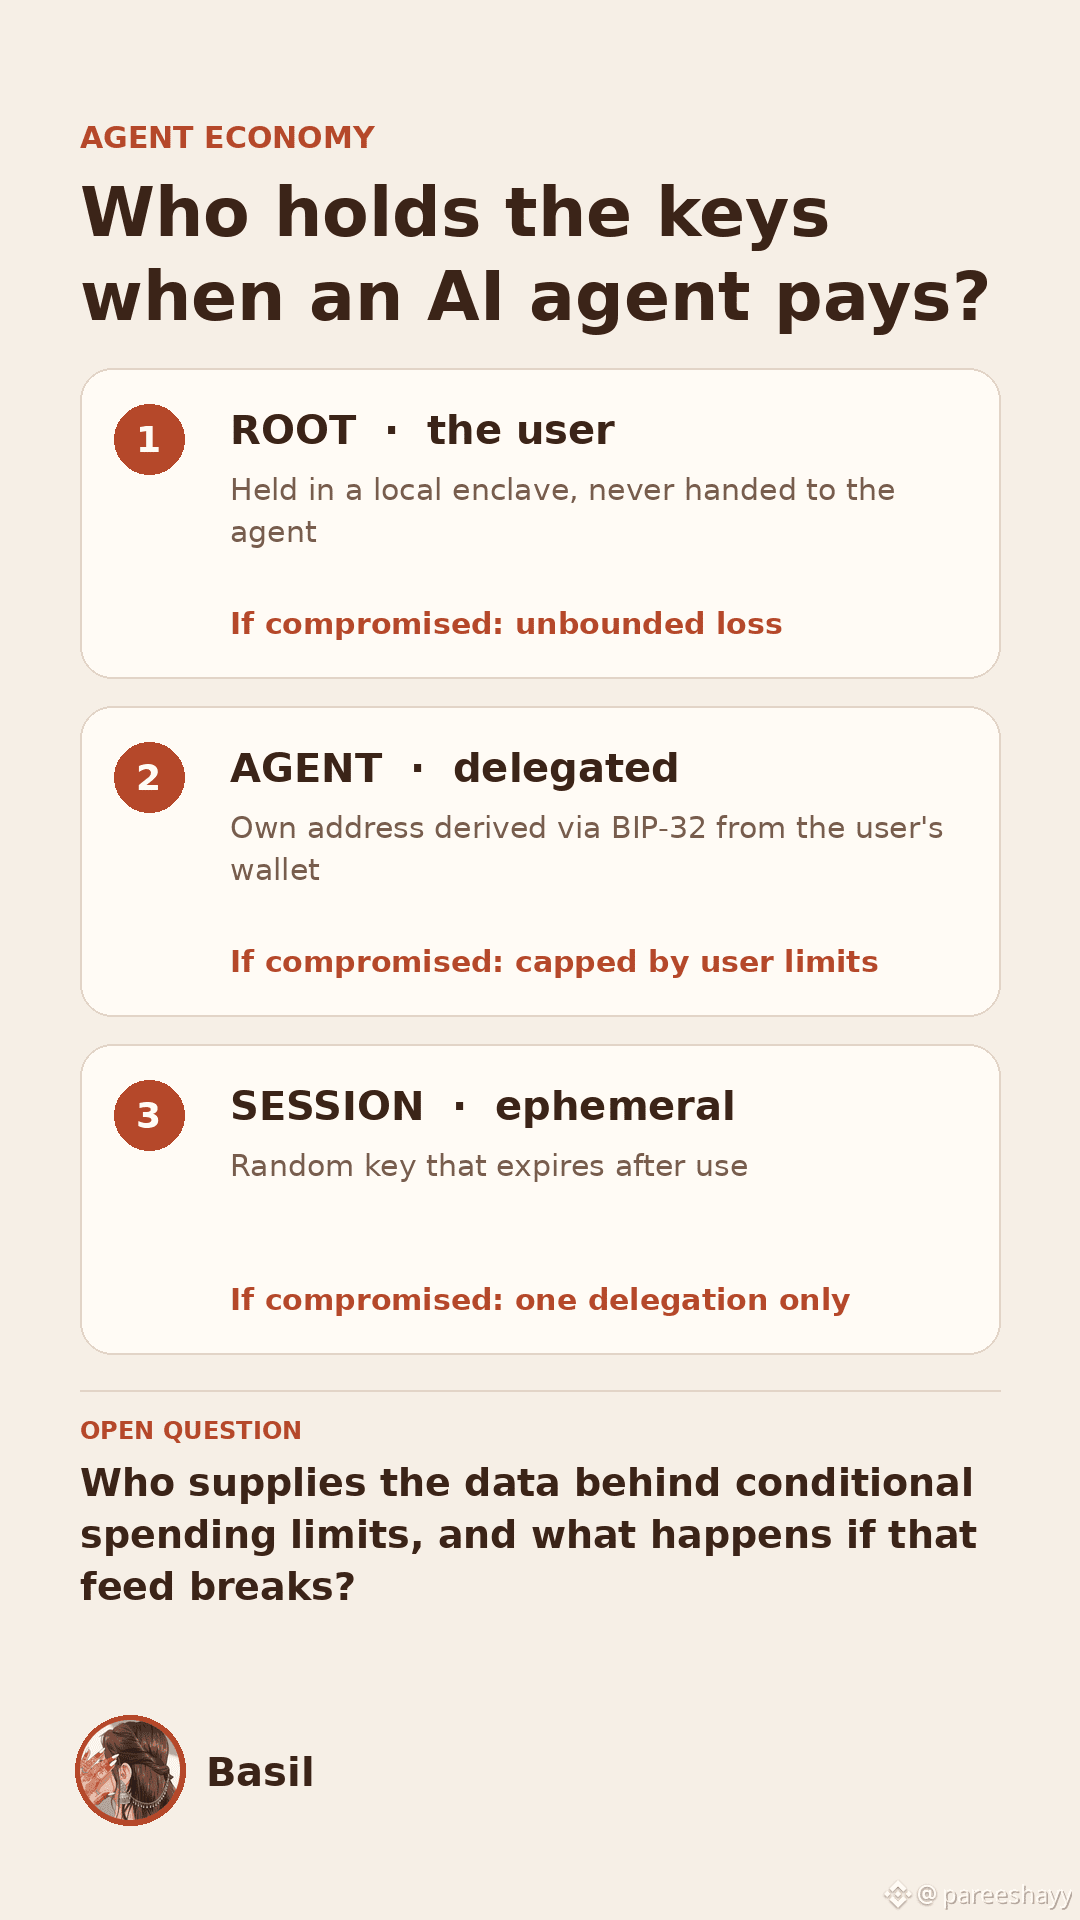
Hoje li a documentação para desenvolvedores da Kite do início ao fim, e o que ficou comigo não foi a velocidade nem as taxas. Foi a forma como a autoridade se divide em três camadas. O usuário detém a autoridade raiz, cada agente recebe seu próprio endereço derivado da carteira do usuário via BIP-32, e cada sessão usa uma chave aleatória que expira após o uso. Se uma sessão for comprometida, perde-se uma delegação. Se um agente for comprometido, o dano fica dentro dos limites definidos pelo usuário. Só a chave raiz permite perdas ilimitadas, e é por isso que a documentação a mantém em um enclave local.
O modelo de pagamentos segue a mesma lógica. Em vez de liquidar cada solicitação on-chain, duas partes abrem um canal, trocam milhares de atualizações assinadas off-chain e o encerram com uma segunda transação.
A documentação cita latência inferior a 100 ms, a cerca de US$ 1 por milhão de solicitações.
É aqui que eu questionaria meu próprio entusiasmo. A documentação também descreve regras condicionais, como reduzir o limite de um agente quando a volatilidade aumenta. Uma regra como essa precisa de um dado externo, e não consegui descobrir quem o fornece nem o que acontece se esse feed estiver errado. Além disso, os grandes números da testnet (centenas de milhões de transações) vieram de um ambiente de testes, então dizem pouco sobre a demanda recorrente na mainnet, lançada em 30 de abril de 2026.
O que vou acompanhar daqui em diante: o número de Agent Passports ativos na KiteScan, a parcela das transações de agentes que corresponde a pagamentos reais por serviços, e se a documentação identifica a fonte de dados por trás dos limites de gastos condicionais.
Uma economia de agentes só funciona se uma pessoa puder confiar uma carteira a eles e ainda assim dormir tranquila. Isso depende menos da rapidez com que os agentes pagam e mais do que as regras fazem quando os dados de entrada falham.
#KiteBBW $KITE @GoKiteAI #KiteBBW
Hoje li a documentação para desenvolvedores da Kite do início ao fim, e o que ficou comigo não foi a velocidade nem as taxas. Foi a forma como a autoridade se divide em três camadas. O usuário detém a autoridade raiz, cada agente recebe seu próprio endereço derivado da carteira do usuário via BIP-32, e cada sessão usa uma chave aleatória que expira após o uso. Se uma sessão for comprometida, perde-se uma delegação. Se um agente for comprometido, o dano fica dentro dos limites definidos pelo usuário. Só a chave raiz permite perdas ilimitadas, e é por isso que a documentação a mantém em um enclave local.
O modelo de pagamentos segue a mesma lógica. Em vez de liquidar cada solicitação on-chain, duas partes abrem um canal, trocam milhares de atualizações assinadas off-chain e o encerram com uma segunda transação.
A documentação cita latência inferior a 100 ms, a cerca de US$ 1 por milhão de solicitações.
É aqui que eu questionaria meu próprio entusiasmo. A documentação também descreve regras condicionais, como reduzir o limite de um agente quando a volatilidade aumenta. Uma regra como essa precisa de um dado externo, e não consegui descobrir quem o fornece nem o que acontece se esse feed estiver errado. Além disso, os grandes números da testnet (centenas de milhões de transações) vieram de um ambiente de testes, então dizem pouco sobre a demanda recorrente na mainnet, lançada em 30 de abril de 2026.
O que vou acompanhar daqui em diante: o número de Agent Passports ativos na KiteScan, a parcela das transações de agentes que corresponde a pagamentos reais por serviços, e se a documentação identifica a fonte de dados por trás dos limites de gastos condicionais.
Uma economia de agentes só funciona se uma pessoa puder confiar uma carteira a eles e ainda assim dormir tranquila. Isso depende menos da rapidez com que os agentes pagam e mais do que as regras fazem quando os dados de entrada falham.
#KiteBBW $KITE @KITE AI 中文 #KiteBBW
80
·
--
Ver tradução
#BinancePick i am done my today task everyone can join this hottested camapign
#BinancePick i am done my today task everyone can join this hottested camapign
·
--
Ver tradução
#BinancePick everyone join this campaign befire late
#BinancePick everyone join this campaign befire late
·
--
#BinancePick quando será distribuída a recompensa da semana 1?
#BinancePick quando será distribuída a recompensa da semana 1?
51
·
--
Ver tradução
$ON compitation is afaired to participate .. i am leaving early 😅
$ON compitation is afaired to participate .. i am leaving early 😅
396
·
--
Ver tradução
#BinancePick everyone please join this campaign
#BinancePick everyone please join this campaign
·
--
#BinancePick alguém recebeu o pagamento da primeira semana 🥲
#BinancePick alguém recebeu o pagamento da primeira semana 🥲
62
·
--
Ver tradução
#BinancePick somethig new intresting camapign live lets try.. everyone join
#BinancePick somethig new intresting camapign live lets try.. everyone join
·
--
#dusk $DUSK @Dusk_Foundation Muitas pessoas que analisam a camada de consenso da Dusk fazem primeiro uma pergunta: quão rápida ela é? Eu ficava pensando que a velocidade não era o ponto certo para começar. A pergunta mais interessante é contra o que o design realmente oferece proteção.
A Succinct Attestation faz cada bloco passar por três etapas: Proposta, Validação e Ratificação. Um provisionador cria um bloco candidato. Um comitê selecionado aleatoriamente verifica sua validade. Um segundo comitê, selecionado separadamente, confirma o resultado da validação e finaliza o bloco. Dois comitês independentes, o mesmo bloco, a mesma rodada.
O que me fez parar para refletir durante a leitura foi a palavra "independentemente". A maioria dos sistemas PoS usa um único comitê para propor e aprovar. A Dusk usa dois comitês distintos para a validação e a ratificação, o que significa que um bloco precisa do acordo de dois grupos selecionados aleatória e separadamente antes de ser considerado final. Um único comitê comprometido não consegue aprovar sozinho um bloco inválido.
A aleatoriedade é mais importante do que parece à primeira vista. Os provisionadores são selecionados por meio de sorteio — com peso proporcional à participação, mas de forma não determinística. Ninguém sabe antecipadamente quais nós específicos formarão o próximo comitê de validação ou ratificação. Essa incerteza é o mecanismo de segurança. Um invasor não pode subornar nem atacar um comitê que ainda não existe.
A participação mínima para participar é de 1.000 DUSK. Esse número não é arbitrário: ele estabelece o patamar econômico do custo para se tornar um provisionador e potencialmente influenciar a seleção dos comitês. Quanto maior o total em staking, mais caro fica acumular peso suficiente para fazer diferença.
O que considero realmente ainda em aberto é a relação entre a concentração da participação e os resultados do sorteio ao longo do tempo. Se um pequeno número de grandes provisionadores dominar o peso da participação, a seleção "aleatória" começará a produzir padrões previsíveis. A criptografia se mantém, mas é preciso acompanhar os pressupostos econômicos que a sustentam.
#dusk $DUSK @Dusk Muitas pessoas que analisam a camada de consenso da Dusk fazem primeiro uma pergunta: quão rápida ela é? Eu ficava pensando que a velocidade não era o ponto certo para começar. A pergunta mais interessante é contra o que o design realmente oferece proteção.
A Succinct Attestation faz cada bloco passar por três etapas: Proposta, Validação e Ratificação. Um provisionador cria um bloco candidato. Um comitê selecionado aleatoriamente verifica sua validade. Um segundo comitê, selecionado separadamente, confirma o resultado da validação e finaliza o bloco. Dois comitês independentes, o mesmo bloco, a mesma rodada.
O que me fez parar para refletir durante a leitura foi a palavra "independentemente". A maioria dos sistemas PoS usa um único comitê para propor e aprovar. A Dusk usa dois comitês distintos para a validação e a ratificação, o que significa que um bloco precisa do acordo de dois grupos selecionados aleatória e separadamente antes de ser considerado final. Um único comitê comprometido não consegue aprovar sozinho um bloco inválido.
A aleatoriedade é mais importante do que parece à primeira vista. Os provisionadores são selecionados por meio de sorteio — com peso proporcional à participação, mas de forma não determinística. Ninguém sabe antecipadamente quais nós específicos formarão o próximo comitê de validação ou ratificação. Essa incerteza é o mecanismo de segurança. Um invasor não pode subornar nem atacar um comitê que ainda não existe.
A participação mínima para participar é de 1.000 DUSK. Esse número não é arbitrário: ele estabelece o patamar econômico do custo para se tornar um provisionador e potencialmente influenciar a seleção dos comitês. Quanto maior o total em staking, mais caro fica acumular peso suficiente para fazer diferença.
O que considero realmente ainda em aberto é a relação entre a concentração da participação e os resultados do sorteio ao longo do tempo. Se um pequeno número de grandes provisionadores dominar o peso da participação, a seleção "aleatória" começará a produzir padrões previsíveis. A criptografia se mantém, mas é preciso acompanhar os pressupostos econômicos que a sustentam.
80
·
--
Ver tradução
#dusk $DUSK @Dusk_Foundation Many people who look at Dusk for the first time reduce Phoenix and Moonlight to a simple toggle - private mode and public mode. I kept thinking that framing misses what is actually interesting about how these two models sit inside the same protocol.
Phoenix is not just "private." It is a completely different transaction architecture. Funds do not live in balances - they live as encrypted notes. When you spend, you consume existing notes and create new ones, proving with zero-knowledge proofs that no double spend happened and that the amounts add up, without revealing who sent what to whom or how much moved. The receiver sees the note. Nobody else does, unless you share a viewing key.
Moonlight works the opposite way - account-based, fully transparent, sender and recipient and amount all visible on-chain. The kind of model most people already understand from Ethereum.
What caught my attention is that both models settle through the same Transfer Contract on DuskDS. They are not separate chains or separate ledgers. A Phoenix transaction and a Moonlight transaction can both exist inside the same block, finalized by the same consensus round, without either model needing to know about the other's internal logic.
The part worth sitting with is what this means for regulated assets. A securities transaction might need full transparency for the regulator and full privacy from the counterparty. Phoenix viewing keys make selective disclosure possible - you reveal exactly what you must, to exactly who requires it, nothing more. Moonlight handles flows where transparency is the requirement by default.
What I find harder to answer is whether regulators will accept viewing-key-based disclosure as equivalent to traditional audit trails. The cryptography works. Whether the legal frameworks catch up is a different question entirely.
#dusk $DUSK @Dusk Many people who look at Dusk for the first time reduce Phoenix and Moonlight to a simple toggle - private mode and public mode. I kept thinking that framing misses what is actually interesting about how these two models sit inside the same protocol.
Phoenix is not just "private." It is a completely different transaction architecture. Funds do not live in balances - they live as encrypted notes. When you spend, you consume existing notes and create new ones, proving with zero-knowledge proofs that no double spend happened and that the amounts add up, without revealing who sent what to whom or how much moved. The receiver sees the note. Nobody else does, unless you share a viewing key.
Moonlight works the opposite way - account-based, fully transparent, sender and recipient and amount all visible on-chain. The kind of model most people already understand from Ethereum.
What caught my attention is that both models settle through the same Transfer Contract on DuskDS. They are not separate chains or separate ledgers. A Phoenix transaction and a Moonlight transaction can both exist inside the same block, finalized by the same consensus round, without either model needing to know about the other's internal logic.
The part worth sitting with is what this means for regulated assets. A securities transaction might need full transparency for the regulator and full privacy from the counterparty. Phoenix viewing keys make selective disclosure possible - you reveal exactly what you must, to exactly who requires it, nothing more. Moonlight handles flows where transparency is the requirement by default.
What I find harder to answer is whether regulators will accept viewing-key-based disclosure as equivalent to traditional audit trails. The cryptography works. Whether the legal frameworks catch up is a different question entirely.
81
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
26,298 visualizações
765 a discutir
#CryptoTax 🚨 ATUALIZAÇÃO DO MERCADO DE CRIPTOMOEDAS E DA REGULAMENTAÇÃO #HKDollarStablecoinHKDAPToLaunchOnSolana
#uniswapa16zseekdefiexemptionfromillinoiscryptotax UNISWAP, a16z e DeFi Education Fund contestam as regras de tributação de criptomoedas de Illinois
30 de outubro de 2026 | Volatilidade do mercado e desenvolvimentos do setor
📊 1. PANORAMA DO MERCADO
Os mercados de criptomoedas apresentam sinais mistos, com alguns ativos registrando fortes ganhos, enquanto várias criptomoedas importantes seguem sob pressão.
📈 Maiores altas reportadas
SOPH: +60.81% — $0.00238
BEAMX: +37.94% — $0.004701
SKDDB: +16.81% — $9.38
📉 Perdas notáveis reportadas
INTWUSDT: −61.09% — $6.72
AKEUSDT: −31.47% — $0.013989
SNXXUSDT: −30.71% — $6.43
🔎 Principais criptoativos sob pressão
DOGE: −5.06%
PEPE: −4.91%
SUI: −4.83%
NEAR: −3.28%
XRP: −3.13%
A Uniswap Labs, a Andreessen Horowitz (a16z) e o DeFi Education Fund (DEF) estão defendendo isenções das regras de Illinois sobre
#Uniswap #a16z #DeFi #CryptoRegulation #Illinois # #Web3 #BinanceSquare
#HKDollarStablecoinHKDAPToLaunchOnSolana #HKDAP #Stablecoin #CryptoNews #Blockchain #DeFi #DigitalPayments
⚖️ 3. REGRAS DE TRIBUTAÇÃO DE CRIPTOMOEDAS DE UNISWAP, a16z E ILLINOIS
A Uniswap Labs, a Andreessen Horowitz (a16z) e o DeFi Education Fund estão envolvidos em esforços para buscar isenções dos requisitos propostos de tributação de criptomoedas de Illinois.
O debate destaca uma questão fundamental: como as obrigações de declaração fiscal devem ser aplicadas a entidades descentralizadas que talvez não operem como intermediárias financeiras tradicionais?
O resultado pode influenciar a conformidade em DeFi, as obrigações dos desenvolvedores e o futuro cenário regulatório.
#BinanceSquare #CryptoNews #HKDAP #Stablecoin #Uniswap #a16z #DeFi #CryptoTax
CHASEPA SULUXù
·2 gostos
·242 visualizações
HKDollarStablecoinHKDAPToLaunchOnSolana
20,008 visualizações
487 a discutir
$1.5BInLeveragedCryptoBetsLiquidated
43,121 visualizações
253 a discutir