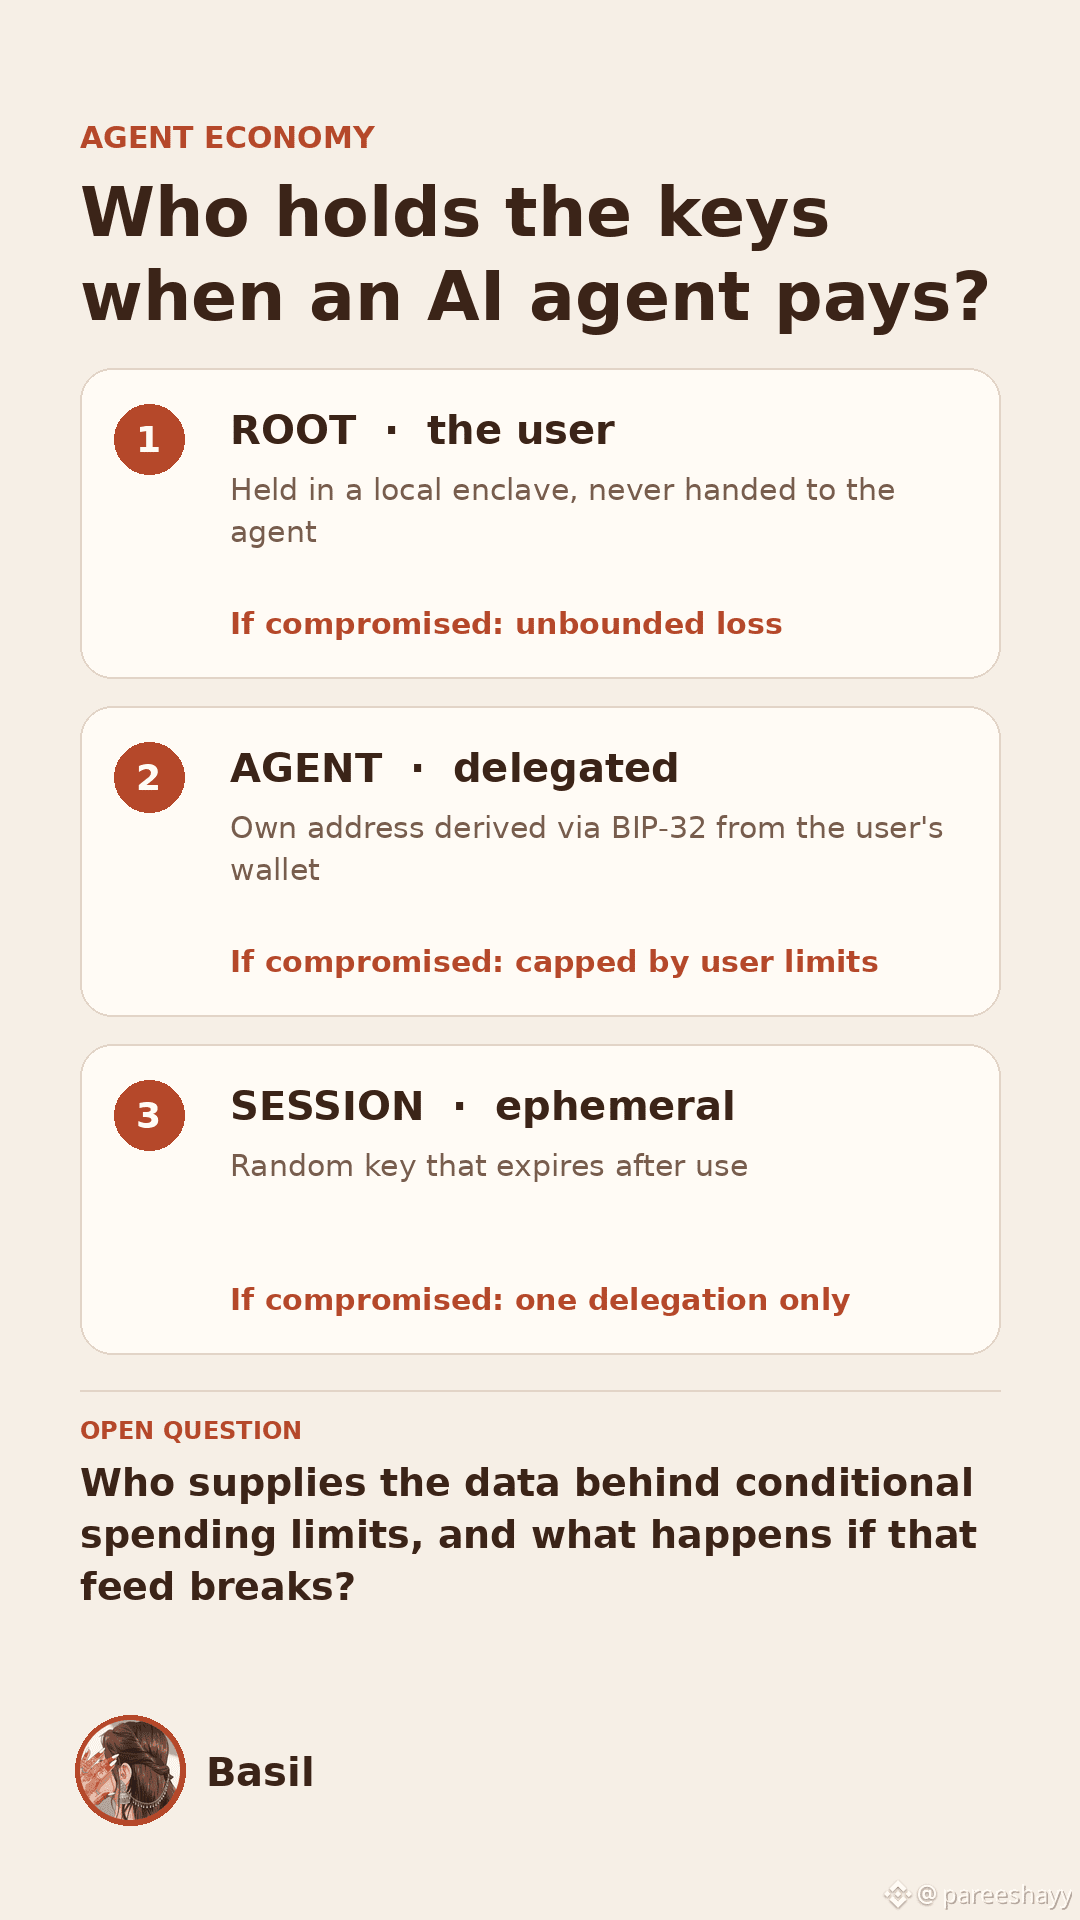
Hoje li a documentação para desenvolvedores da Kite do início ao fim, e o que ficou comigo não foi a velocidade nem as taxas. Foi a forma como a autoridade se divide em três camadas. O usuário detém a autoridade raiz, cada agente recebe seu próprio endereço derivado da carteira do usuário via BIP-32, e cada sessão usa uma chave aleatória que expira após o uso. Se uma sessão for comprometida, perde-se uma delegação. Se um agente for comprometido, o dano fica dentro dos limites definidos pelo usuário. Só a chave raiz permite perdas ilimitadas, e é por isso que a documentação a mantém em um enclave local.
O modelo de pagamentos segue a mesma lógica. Em vez de liquidar cada solicitação on-chain, duas partes abrem um canal, trocam milhares de atualizações assinadas off-chain e o encerram com uma segunda transação.
A documentação cita latência inferior a 100 ms, a cerca de US$ 1 por milhão de solicitações.
É aqui que eu questionaria meu próprio entusiasmo. A documentação também descreve regras condicionais, como reduzir o limite de um agente quando a volatilidade aumenta. Uma regra como essa precisa de um dado externo, e não consegui descobrir quem o fornece nem o que acontece se esse feed estiver errado. Além disso, os grandes números da testnet (centenas de milhões de transações) vieram de um ambiente de testes, então dizem pouco sobre a demanda recorrente na mainnet, lançada em 30 de abril de 2026.
O que vou acompanhar daqui em diante: o número de Agent Passports ativos na KiteScan, a parcela das transações de agentes que corresponde a pagamentos reais por serviços, e se a documentação identifica a fonte de dados por trás dos limites de gastos condicionais.
Uma economia de agentes só funciona se uma pessoa puder confiar uma carteira a eles e ainda assim dormir tranquila. Isso depende menos da rapidez com que os agentes pagam e mais do que as regras fazem quando os dados de entrada falham.
#KiteBBW $KITE @KITE AI 中文 #KiteBBW