
Sajid Mahar
1.6k Publicações
Sajid Mahar
Denunciar
Bloquear Utilizador
3 A seguir
2.4K+ Seguidores
579 Gostaram
Publicações
Tudo
Cotações
Em direto
·
--
Em Baixa
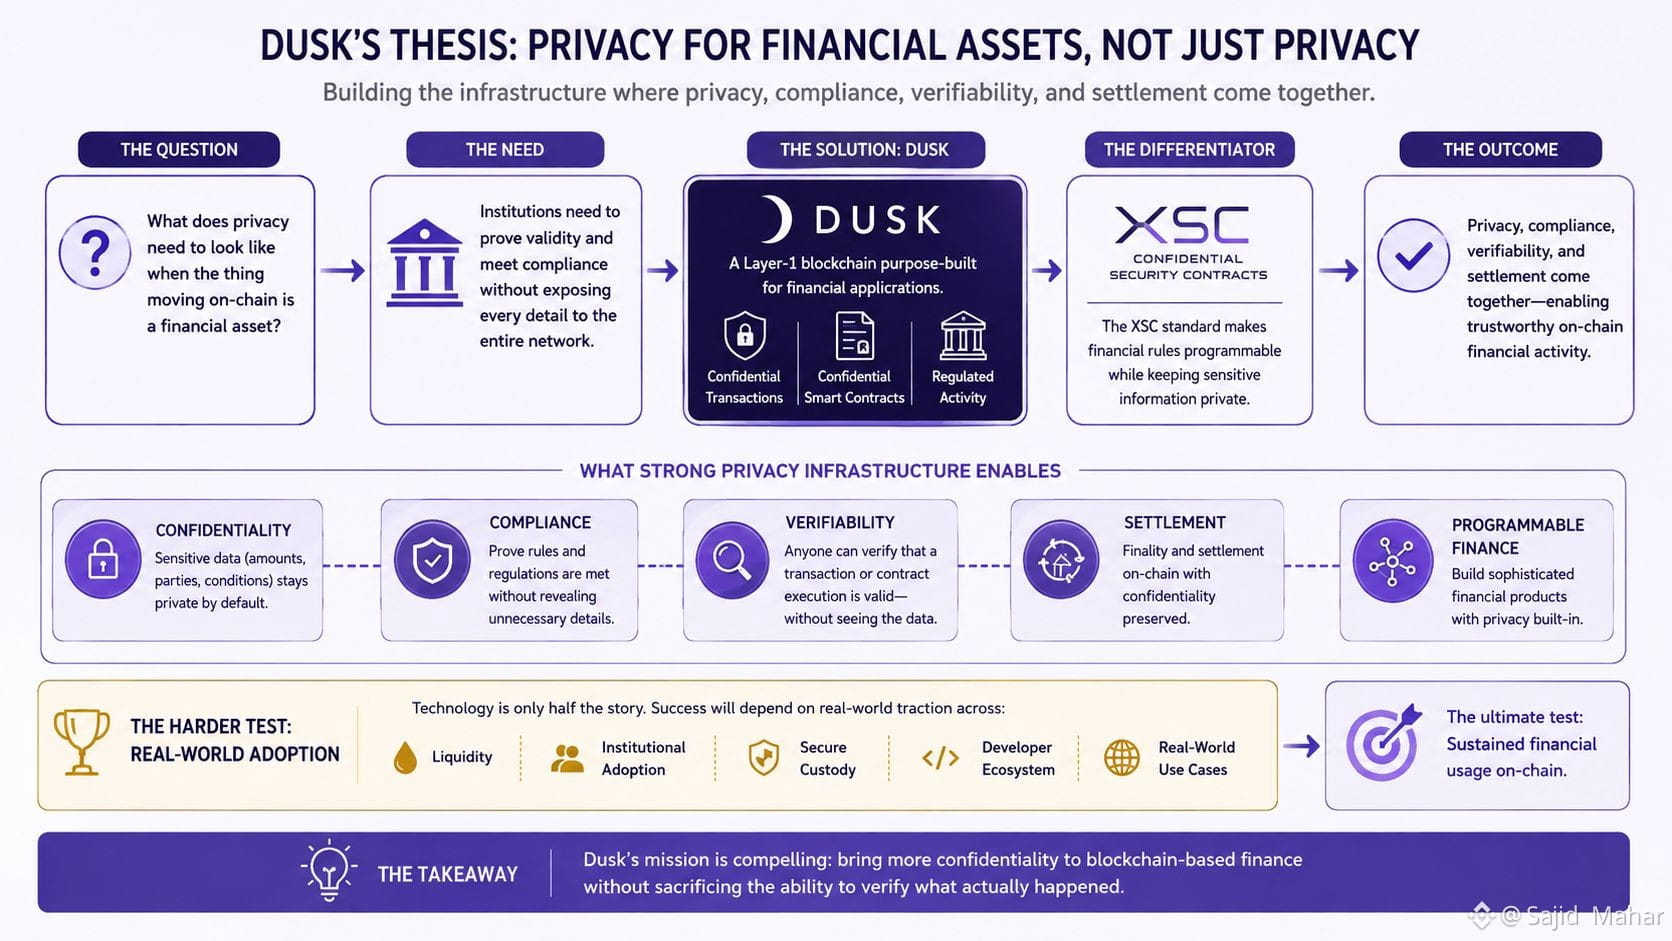
Enquanto estudava Dusk, eu voltava continuamente a uma pergunta:
Como a privacidade realmente precisa ser quando aquilo que se move on-chain é um ativo financeiro?
É isso que torna a Dusk mais interessante para mim do que simplesmente chamá-la de “blockchain de privacidade”.
A Dusk é uma Layer-1 construída em torno de aplicações financeiras, com uma infraestrutura projetada para transações confidenciais, contratos inteligentes e atividades regulamentadas.
Seu padrão de Confidential Security Contract (XSC) é especialmente interessante. A ideia é tornar regras financeiras programáveis, mantendo informações sensíveis em sigilo.
Para instituições, essa distinção importa. Talvez você precise provar que uma transação é válida ou que certos requisitos de conformidade foram atendidos, sem expor todos os detalhes para toda a rede.
É aí que privacidade, conformidade, verificabilidade e liquidação começam a se unir.
Mas a tecnologia é apenas metade da história.
Uma infraestrutura forte de privacidade não cria automaticamente liquidez, adoção institucional, custódia segura ou um ecossistema de desenvolvedores próspero. O uso real no mundo financeiro será, no fim, o teste mais difícil.
Ainda assim, eu gosto do problema que a Dusk está tentando resolver: trazer mais confidencialidade à finança baseada em blockchain sem abrir mão da capacidade de verificar o que realmente aconteceu.
Para mim, essa é uma tese muito mais convincente do que privacidade pela privacidade.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Enquanto estudava Dusk, eu voltava continuamente a uma pergunta:
Como a privacidade realmente precisa ser quando aquilo que se move on-chain é um ativo financeiro?
É isso que torna a Dusk mais interessante para mim do que simplesmente chamá-la de “blockchain de privacidade”.
A Dusk é uma Layer-1 construída em torno de aplicações financeiras, com uma infraestrutura projetada para transações confidenciais, contratos inteligentes e atividades regulamentadas.
Seu padrão de Confidential Security Contract (XSC) é especialmente interessante. A ideia é tornar regras financeiras programáveis, mantendo informações sensíveis em sigilo.
Para instituições, essa distinção importa. Talvez você precise provar que uma transação é válida ou que certos requisitos de conformidade foram atendidos, sem expor todos os detalhes para toda a rede.
É aí que privacidade, conformidade, verificabilidade e liquidação começam a se unir.
Mas a tecnologia é apenas metade da história.
Uma infraestrutura forte de privacidade não cria automaticamente liquidez, adoção institucional, custódia segura ou um ecossistema de desenvolvedores próspero. O uso real no mundo financeiro será, no fim, o teste mais difícil.
Ainda assim, eu gosto do problema que a Dusk está tentando resolver: trazer mais confidencialidade à finança baseada em blockchain sem abrir mão da capacidade de verificar o que realmente aconteceu.
Para mim, essa é uma tese muito mais convincente do que privacidade pela privacidade.
@Dusk #dusk $DUSK
Como a privacidade realmente precisa ser quando aquilo que se move on-chain é um ativo financeiro?
É isso que torna a Dusk mais interessante para mim do que simplesmente chamá-la de “blockchain de privacidade”.
A Dusk é uma Layer-1 construída em torno de aplicações financeiras, com uma infraestrutura projetada para transações confidenciais, contratos inteligentes e atividades regulamentadas.
Seu padrão de Confidential Security Contract (XSC) é especialmente interessante. A ideia é tornar regras financeiras programáveis, mantendo informações sensíveis em sigilo.
Para instituições, essa distinção importa. Talvez você precise provar que uma transação é válida ou que certos requisitos de conformidade foram atendidos, sem expor todos os detalhes para toda a rede.
É aí que privacidade, conformidade, verificabilidade e liquidação começam a se unir.
Mas a tecnologia é apenas metade da história.
Uma infraestrutura forte de privacidade não cria automaticamente liquidez, adoção institucional, custódia segura ou um ecossistema de desenvolvedores próspero. O uso real no mundo financeiro será, no fim, o teste mais difícil.
Ainda assim, eu gosto do problema que a Dusk está tentando resolver: trazer mais confidencialidade à finança baseada em blockchain sem abrir mão da capacidade de verificar o que realmente aconteceu.
Para mim, essa é uma tese muito mais convincente do que privacidade pela privacidade.
@Dusk #dusk $DUSK
1
115
·
--
Em Baixa
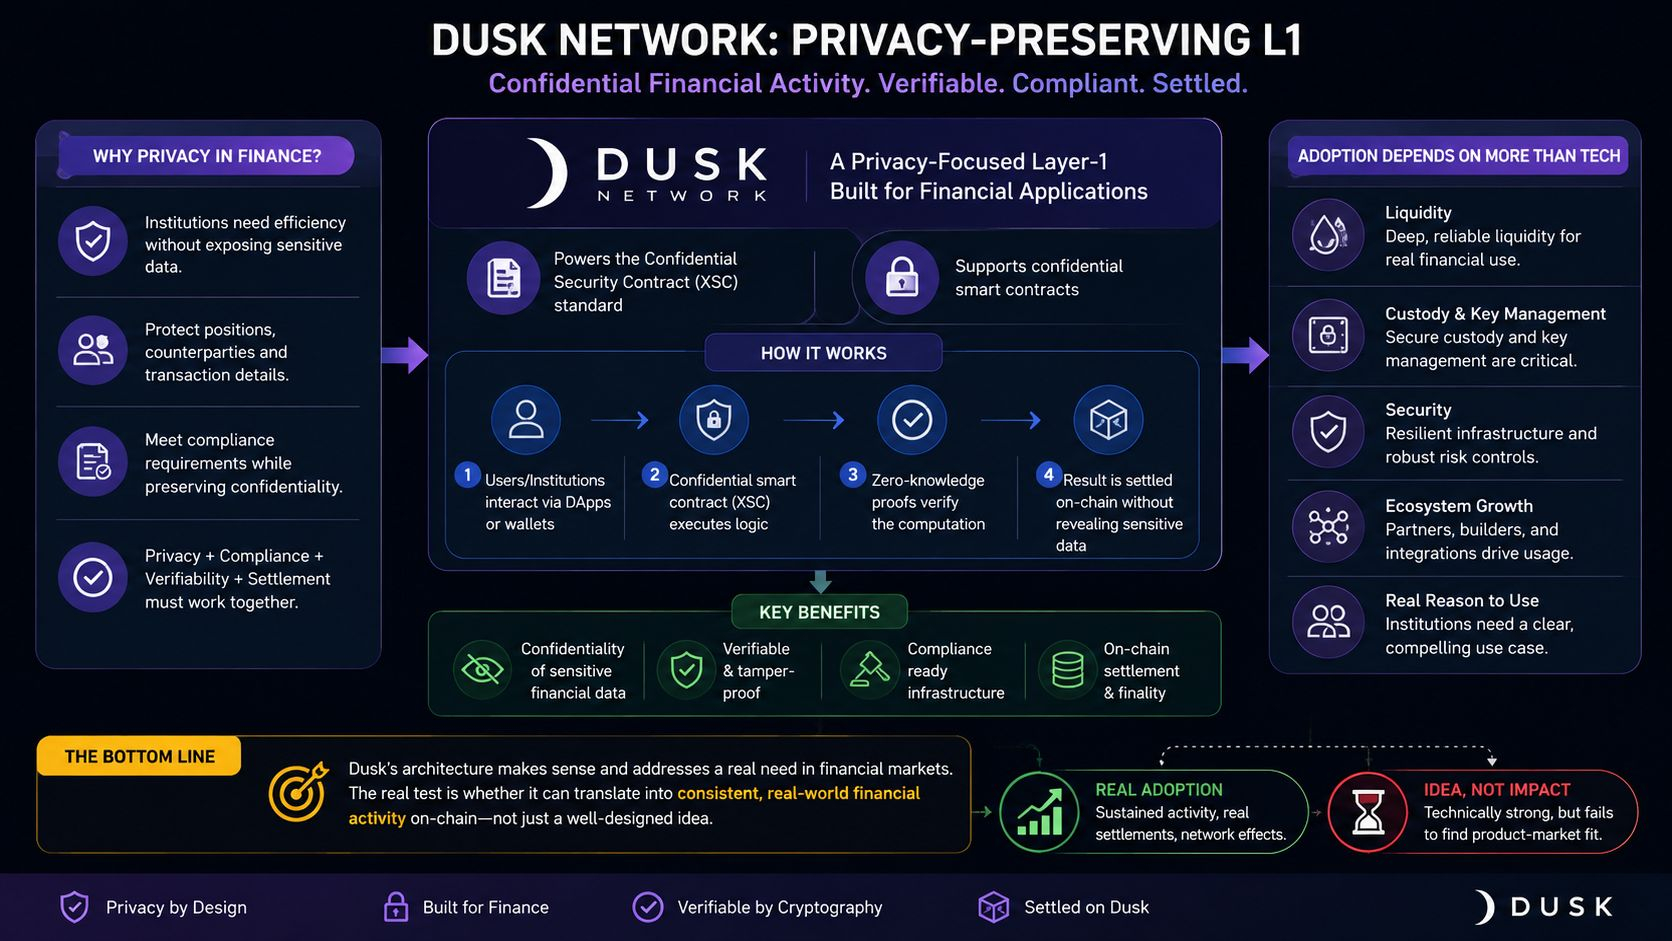
Continuei voltando a uma pergunta enquanto estudava o @Dusk: o que a privacidade realmente significa quando o objetivo é colocar atividade financeira séria on-chain?
É isso que torna o Dusk mais interessante para mim do que simplesmente mais uma “blockchain de privacidade”. Trata-se de uma Layer-1 construída em torno de aplicações financeiras, que viabiliza o padrão Confidential Security Contract (XSC) e dá suporte a contratos inteligentes confidenciais. A ideia não é apenas ocultar informações por questão de privacidade, mas criar um ambiente em que a atividade financeira sensível possa permanecer confidencial enquanto ainda é verificável e liquidada on-chain.
Eu entendo por que isso importa. As instituições podem querer eficiência na blockchain, mas não necessariamente conseguem expor posições, contrapartes ou detalhes das transações para o mundo inteiro. Privacidade, conformidade, verificabilidade e liquidação precisam funcionar juntas.
Mas depois de passar algum tempo analisando, continuo voltando à mesma realidade: tecnologia boa, por si só, não traz usuários. Uma rede pode ter uma privacidade forte e uma arquitetura inteligente, mas a adoção de verdade ainda depende de coisas como liquidez, custódia segura, gerenciamento de chaves, um ecossistema em crescimento e, principalmente, se as pessoas realmente têm um motivo para continuar usando.
Então meu aprendizado sobre o Dusk é bem simples. Eu gosto da direção e acho que o problema que ela tenta resolver é real. Mas agora estou menos interessado em promessas e mais interessado no que acontece a seguir — se essa arquitetura começa a trazer uma atividade financeira consistente e de verdade on-chain, ou se permanece como uma ideia tecnicamente impressionante que nunca encontra de fato seu mercado.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Continuei voltando a uma pergunta enquanto estudava o @Dusk: o que a privacidade realmente significa quando o objetivo é colocar atividade financeira séria on-chain?
É isso que torna o Dusk mais interessante para mim do que simplesmente mais uma “blockchain de privacidade”. Trata-se de uma Layer-1 construída em torno de aplicações financeiras, que viabiliza o padrão Confidential Security Contract (XSC) e dá suporte a contratos inteligentes confidenciais. A ideia não é apenas ocultar informações por questão de privacidade, mas criar um ambiente em que a atividade financeira sensível possa permanecer confidencial enquanto ainda é verificável e liquidada on-chain.
Eu entendo por que isso importa. As instituições podem querer eficiência na blockchain, mas não necessariamente conseguem expor posições, contrapartes ou detalhes das transações para o mundo inteiro. Privacidade, conformidade, verificabilidade e liquidação precisam funcionar juntas.
Mas depois de passar algum tempo analisando, continuo voltando à mesma realidade: tecnologia boa, por si só, não traz usuários. Uma rede pode ter uma privacidade forte e uma arquitetura inteligente, mas a adoção de verdade ainda depende de coisas como liquidez, custódia segura, gerenciamento de chaves, um ecossistema em crescimento e, principalmente, se as pessoas realmente têm um motivo para continuar usando.
Então meu aprendizado sobre o Dusk é bem simples. Eu gosto da direção e acho que o problema que ela tenta resolver é real. Mas agora estou menos interessado em promessas e mais interessado no que acontece a seguir — se essa arquitetura começa a trazer uma atividade financeira consistente e de verdade on-chain, ou se permanece como uma ideia tecnicamente impressionante que nunca encontra de fato seu mercado.
@Dusk #dusk $DUSK
É isso que torna o Dusk mais interessante para mim do que simplesmente mais uma “blockchain de privacidade”. Trata-se de uma Layer-1 construída em torno de aplicações financeiras, que viabiliza o padrão Confidential Security Contract (XSC) e dá suporte a contratos inteligentes confidenciais. A ideia não é apenas ocultar informações por questão de privacidade, mas criar um ambiente em que a atividade financeira sensível possa permanecer confidencial enquanto ainda é verificável e liquidada on-chain.
Eu entendo por que isso importa. As instituições podem querer eficiência na blockchain, mas não necessariamente conseguem expor posições, contrapartes ou detalhes das transações para o mundo inteiro. Privacidade, conformidade, verificabilidade e liquidação precisam funcionar juntas.
Mas depois de passar algum tempo analisando, continuo voltando à mesma realidade: tecnologia boa, por si só, não traz usuários. Uma rede pode ter uma privacidade forte e uma arquitetura inteligente, mas a adoção de verdade ainda depende de coisas como liquidez, custódia segura, gerenciamento de chaves, um ecossistema em crescimento e, principalmente, se as pessoas realmente têm um motivo para continuar usando.
Então meu aprendizado sobre o Dusk é bem simples. Eu gosto da direção e acho que o problema que ela tenta resolver é real. Mas agora estou menos interessado em promessas e mais interessado no que acontece a seguir — se essa arquitetura começa a trazer uma atividade financeira consistente e de verdade on-chain, ou se permanece como uma ideia tecnicamente impressionante que nunca encontra de fato seu mercado.
@Dusk #dusk $DUSK
123
·
--
Em Alta
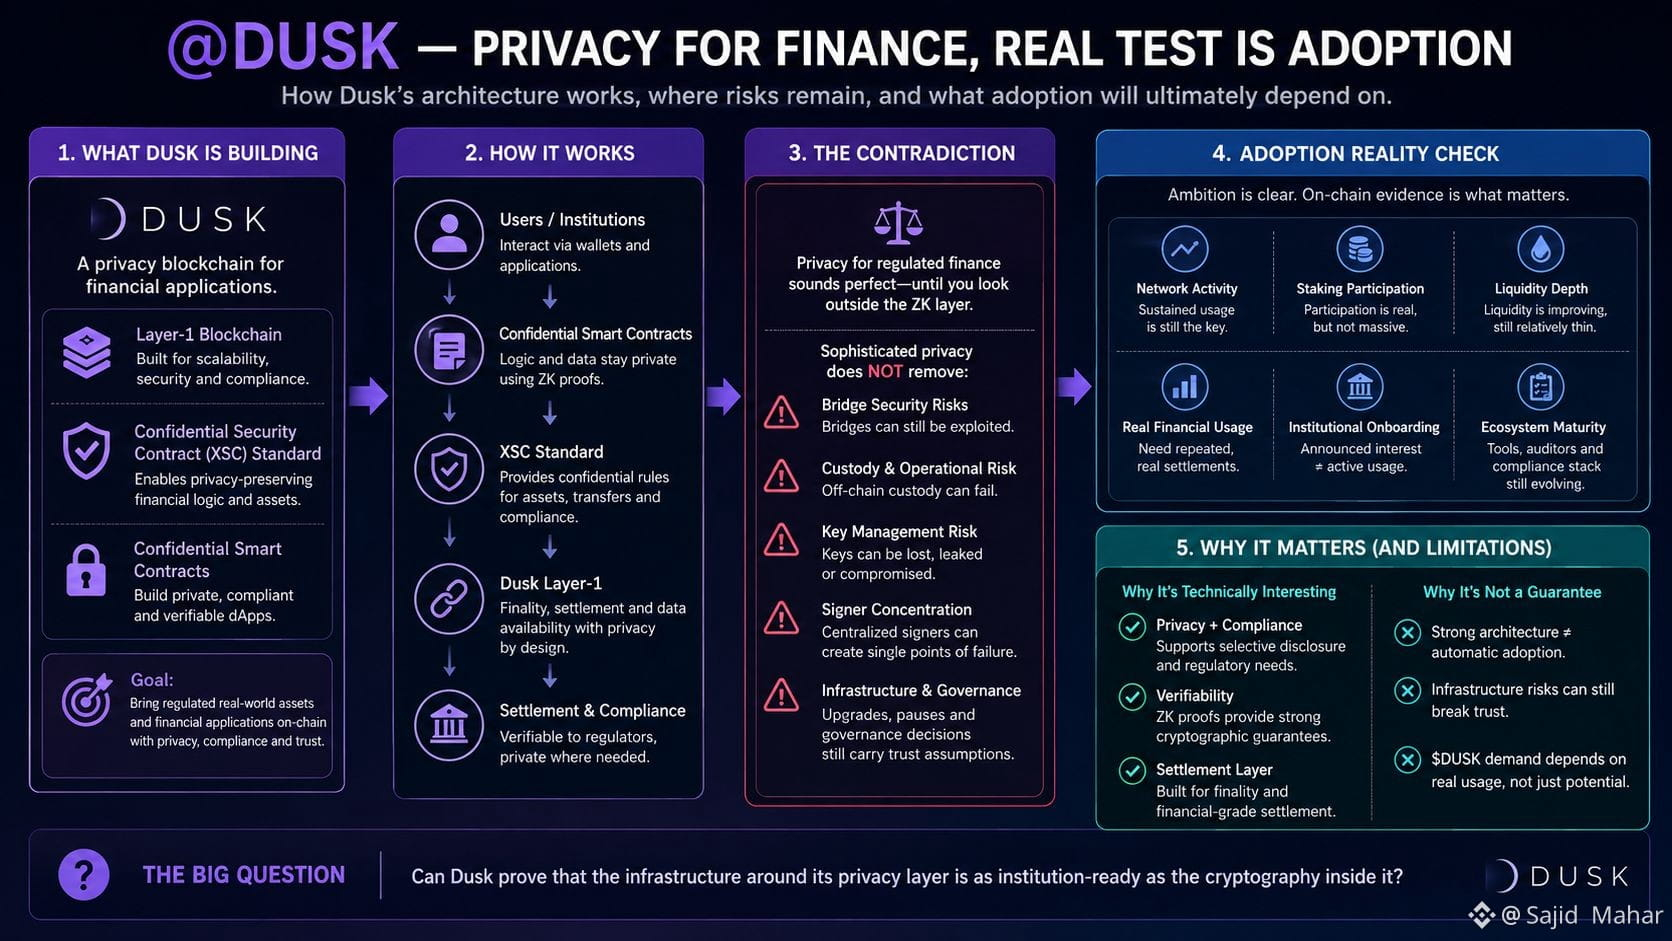
No início, achei que o maior desafio da Dusk era simplesmente provar que privacidade e finanças reguladas podem coexistir. Depois de olhar mais de perto, acho que a pergunta mais difícil está por baixo da camada de ZK.
@Dusk está construindo uma Layer-1 em torno de contratos inteligentes confidenciais e do padrão Confidential Security Contract (XSC). A combinação de privacidade, conformidade, verificabilidade e liquidação é tecnicamente convincente, especialmente para casos de uso institucionais e de RWA, em que blockchains públicas por padrão podem criar limitações evidentes.
Mas eu volto sempre a uma contradição importante: tecnologia sofisticada de privacidade não elimina riscos tradicionais de infraestrutura.
Pontes ainda podem falhar. A custódia ainda depende de controles operacionais. A gestão de chaves ainda pode se tornar um ponto fraco. A concentração de assinantes ainda pode introduzir premissas de confiança. Uma camada criptográfica forte não torna automaticamente toda a pilha financeira adequada ao padrão institucional.
Então existe a adoção.
Eu fui além da arquitetura em direção aos sinais mais difíceis: atividade na rede, participação no staking, liquidez e evidências de uso financeiro real e repetido na cadeia. Ambição institucional é uma coisa; liquidação contínua on-chain é outra. Sem exagerar o que os dados atuais mostram, é nessa lacuna que eu acho que permanece o verdadeiro teste.
Então, minha visão é cautelosa, mas curiosa: a arquitetura da Dusk pode resolver um problema importante de privacidade, mas arquitetura sozinha não garante adoção institucional nem demanda $DUSK duradoura.
A Dusk consegue provar que a infraestrutura em torno de sua camada de privacidade está tão pronta para instituições quanto a criptografia que existe dentro dela?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
No início, achei que o maior desafio da Dusk era simplesmente provar que privacidade e finanças reguladas podem coexistir. Depois de olhar mais de perto, acho que a pergunta mais difícil está por baixo da camada de ZK.
@Dusk está construindo uma Layer-1 em torno de contratos inteligentes confidenciais e do padrão Confidential Security Contract (XSC). A combinação de privacidade, conformidade, verificabilidade e liquidação é tecnicamente convincente, especialmente para casos de uso institucionais e de RWA, em que blockchains públicas por padrão podem criar limitações evidentes.
Mas eu volto sempre a uma contradição importante: tecnologia sofisticada de privacidade não elimina riscos tradicionais de infraestrutura.
Pontes ainda podem falhar. A custódia ainda depende de controles operacionais. A gestão de chaves ainda pode se tornar um ponto fraco. A concentração de assinantes ainda pode introduzir premissas de confiança. Uma camada criptográfica forte não torna automaticamente toda a pilha financeira adequada ao padrão institucional.
Então existe a adoção.
Eu fui além da arquitetura em direção aos sinais mais difíceis: atividade na rede, participação no staking, liquidez e evidências de uso financeiro real e repetido na cadeia. Ambição institucional é uma coisa; liquidação contínua on-chain é outra. Sem exagerar o que os dados atuais mostram, é nessa lacuna que eu acho que permanece o verdadeiro teste.
Então, minha visão é cautelosa, mas curiosa: a arquitetura da Dusk pode resolver um problema importante de privacidade, mas arquitetura sozinha não garante adoção institucional nem demanda $DUSK duradoura.
A Dusk consegue provar que a infraestrutura em torno de sua camada de privacidade está tão pronta para instituições quanto a criptografia que existe dentro dela?
@Dusk #dusk $DUSK
@Dusk está construindo uma Layer-1 em torno de contratos inteligentes confidenciais e do padrão Confidential Security Contract (XSC). A combinação de privacidade, conformidade, verificabilidade e liquidação é tecnicamente convincente, especialmente para casos de uso institucionais e de RWA, em que blockchains públicas por padrão podem criar limitações evidentes.
Mas eu volto sempre a uma contradição importante: tecnologia sofisticada de privacidade não elimina riscos tradicionais de infraestrutura.
Pontes ainda podem falhar. A custódia ainda depende de controles operacionais. A gestão de chaves ainda pode se tornar um ponto fraco. A concentração de assinantes ainda pode introduzir premissas de confiança. Uma camada criptográfica forte não torna automaticamente toda a pilha financeira adequada ao padrão institucional.
Então existe a adoção.
Eu fui além da arquitetura em direção aos sinais mais difíceis: atividade na rede, participação no staking, liquidez e evidências de uso financeiro real e repetido na cadeia. Ambição institucional é uma coisa; liquidação contínua on-chain é outra. Sem exagerar o que os dados atuais mostram, é nessa lacuna que eu acho que permanece o verdadeiro teste.
Então, minha visão é cautelosa, mas curiosa: a arquitetura da Dusk pode resolver um problema importante de privacidade, mas arquitetura sozinha não garante adoção institucional nem demanda $DUSK duradoura.
A Dusk consegue provar que a infraestrutura em torno de sua camada de privacidade está tão pronta para instituições quanto a criptografia que existe dentro dela?
@Dusk #dusk $DUSK
1
129
·
--
Em Baixa
Continuei voltando a uma pergunta enquanto estudava @Dusk: a privacidade é o problema mais difícil na finança regulamentada, ou é apenas uma camada de um desafio de infraestrutura muito maior?
A arquitetura da Dusk é genuinamente interessante para mim. Ela é uma Layer-1 construída para aplicações financeiras, que impulsiona o padrão do Confidential Security Contract (XSC) e contratos inteligentes confidenciais. A combinação de privacidade, conformidade, verificabilidade e liquidação faz sentido técnico para ativos regulados e fluxos de trabalho institucionais.
Mas também vejo uma contradição importante.
Privacidade sofisticada baseada em ZK não remove automaticamente os riscos tradicionais. Pontes ainda podem falhar. Custódia ainda importa. A gestão de chaves continua sendo crítica. Concentração de signatários pode criar vulnerabilidades fora da camada de privacidade.
E há a adoção.
Eu olhei além da arquitetura e continuei perguntando como a ambição institucional se parece na prática: atividade de rede, participação em staking, liquidez e evidências de uso financeiro real. Um bom design pode criar as condições para adoção, mas não consegue forçar as instituições a utilizarem a rede nem criar demanda duradoura por $DUSK.
Por isso, acho a Dusk mais interessante como uma pergunta em aberto do que como uma história concluída.
A tecnologia endereça uma necessidade real, mas infraestrutura de nível institucional exige que cada camada funcione em conjunto — não apenas privacidade.
A Dusk consegue provar que sua infraestrutura é forte o suficiente para resolver os riscos e desafios de adoção que existem além da sua camada de privacidade?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
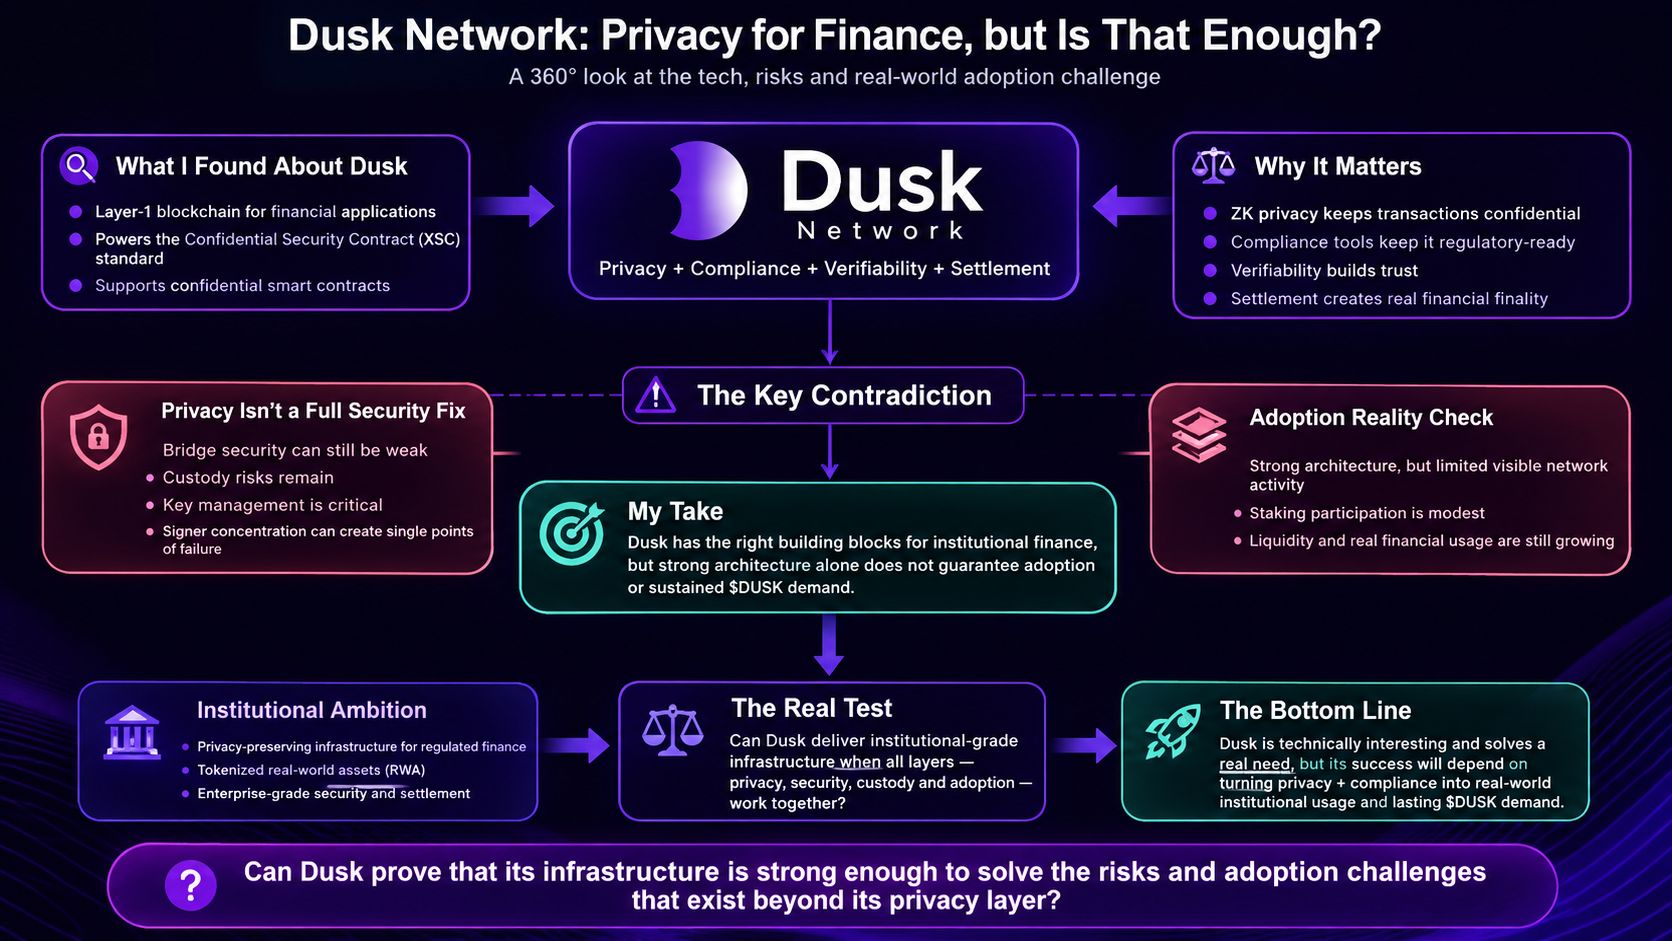
Continuei voltando a uma pergunta enquanto estudava @Dusk: a privacidade é o problema mais difícil na finança regulamentada, ou é apenas uma camada de um desafio de infraestrutura muito maior?
A arquitetura da Dusk é genuinamente interessante para mim. Ela é uma Layer-1 construída para aplicações financeiras, que impulsiona o padrão do Confidential Security Contract (XSC) e contratos inteligentes confidenciais. A combinação de privacidade, conformidade, verificabilidade e liquidação faz sentido técnico para ativos regulados e fluxos de trabalho institucionais.
Mas também vejo uma contradição importante.
Privacidade sofisticada baseada em ZK não remove automaticamente os riscos tradicionais. Pontes ainda podem falhar. Custódia ainda importa. A gestão de chaves continua sendo crítica. Concentração de signatários pode criar vulnerabilidades fora da camada de privacidade.
E há a adoção.
Eu olhei além da arquitetura e continuei perguntando como a ambição institucional se parece na prática: atividade de rede, participação em staking, liquidez e evidências de uso financeiro real. Um bom design pode criar as condições para adoção, mas não consegue forçar as instituições a utilizarem a rede nem criar demanda duradoura por $DUSK .
Por isso, acho a Dusk mais interessante como uma pergunta em aberto do que como uma história concluída.
A tecnologia endereça uma necessidade real, mas infraestrutura de nível institucional exige que cada camada funcione em conjunto — não apenas privacidade.
A Dusk consegue provar que sua infraestrutura é forte o suficiente para resolver os riscos e desafios de adoção que existem além da sua camada de privacidade?
@Dusk #dusk $DUSK
A arquitetura da Dusk é genuinamente interessante para mim. Ela é uma Layer-1 construída para aplicações financeiras, que impulsiona o padrão do Confidential Security Contract (XSC) e contratos inteligentes confidenciais. A combinação de privacidade, conformidade, verificabilidade e liquidação faz sentido técnico para ativos regulados e fluxos de trabalho institucionais.
Mas também vejo uma contradição importante.
Privacidade sofisticada baseada em ZK não remove automaticamente os riscos tradicionais. Pontes ainda podem falhar. Custódia ainda importa. A gestão de chaves continua sendo crítica. Concentração de signatários pode criar vulnerabilidades fora da camada de privacidade.
E há a adoção.
Eu olhei além da arquitetura e continuei perguntando como a ambição institucional se parece na prática: atividade de rede, participação em staking, liquidez e evidências de uso financeiro real. Um bom design pode criar as condições para adoção, mas não consegue forçar as instituições a utilizarem a rede nem criar demanda duradoura por $DUSK .
Por isso, acho a Dusk mais interessante como uma pergunta em aberto do que como uma história concluída.
A tecnologia endereça uma necessidade real, mas infraestrutura de nível institucional exige que cada camada funcione em conjunto — não apenas privacidade.
A Dusk consegue provar que sua infraestrutura é forte o suficiente para resolver os riscos e desafios de adoção que existem além da sua camada de privacidade?
@Dusk #dusk $DUSK
2
2
347
·
--
Em Alta
Verificado
Eu esperava que a camada de privacidade da Dusk fosse a parte mais interessante. Depois de aprofundar, descobri que a pergunta mais difícil é tudo o que existe ao redor dela.
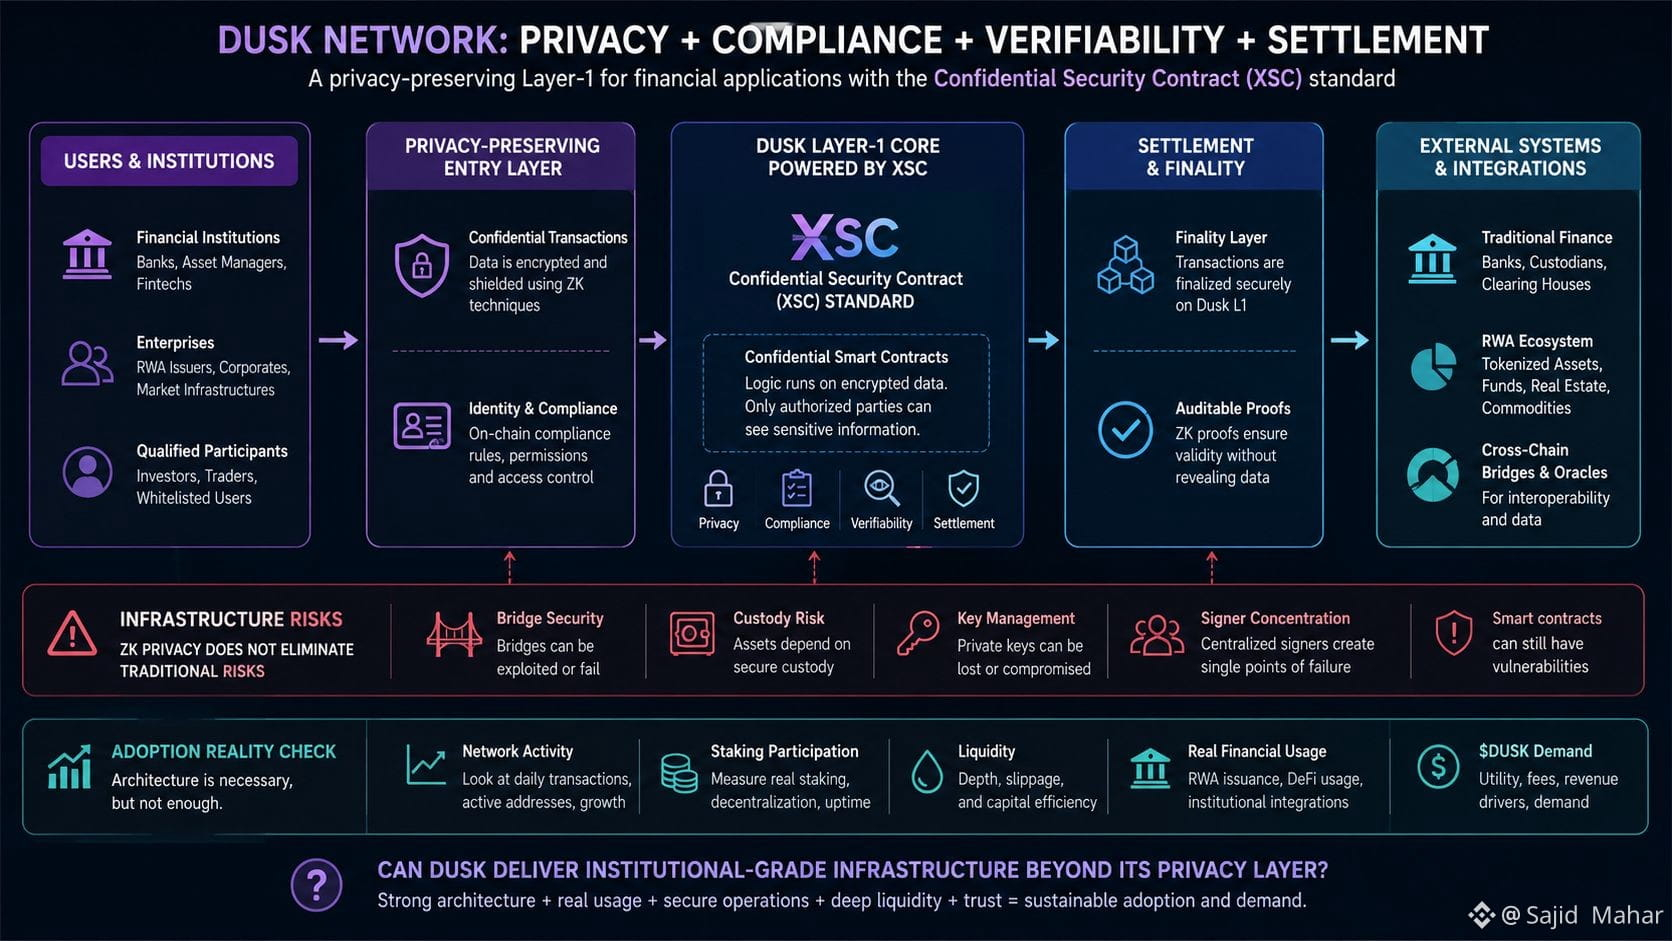
@Dusk está construindo uma camada-1 para aplicações financeiras, usando o padrão Confidential Security Contract (XSC) e contratos inteligentes confidenciais. A ideia é tecnicamente cativante: privacidade onde é necessária, conformidade e verificabilidade onde for exigido, com liquidação acontecendo on-chain.
Mas eu continuei voltando a uma contradição.
Privacidade ZK sofisticada pode proteger informações sensíveis, yet it does not automatically solve traditional infrastructure risks. Pontes ainda podem falhar. A custódia ainda importa. As chaves ainda podem ser comprometidas. A concentração de signatários ainda pode criar dependências.
Depois vem a adoção.
As ambições institucionais e de RWA da Dusk são ambiciosas, mas apenas a arquitetura não prova demanda. Eu olharia além do discurso: atividade real da rede, participação no staking, liquidez e evidências de uso financeiro de verdade. Tecnologia forte não se traduz automaticamente em adoção institucional—nem em demanda sustentada $DUSK .
Isso é o que torna a Dusk interessante para mim. Ela está tentando combinar privacidade, conformidade, verificabilidade e liquidação em um único stack financeiro.
Mas a Dusk consegue realmente entregar infraestrutura de nível institucional quando o maior desafio pode ir muito além da camada de privacidade?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Eu esperava que a camada de privacidade da Dusk fosse a parte mais interessante. Depois de aprofundar, descobri que a pergunta mais difícil é tudo o que existe ao redor dela.
@Dusk está construindo uma camada-1 para aplicações financeiras, usando o padrão Confidential Security Contract (XSC) e contratos inteligentes confidenciais. A ideia é tecnicamente cativante: privacidade onde é necessária, conformidade e verificabilidade onde for exigido, com liquidação acontecendo on-chain.
Mas eu continuei voltando a uma contradição.
Privacidade ZK sofisticada pode proteger informações sensíveis, yet it does not automatically solve traditional infrastructure risks. Pontes ainda podem falhar. A custódia ainda importa. As chaves ainda podem ser comprometidas. A concentração de signatários ainda pode criar dependências.
Depois vem a adoção.
As ambições institucionais e de RWA da Dusk são ambiciosas, mas apenas a arquitetura não prova demanda. Eu olharia além do discurso: atividade real da rede, participação no staking, liquidez e evidências de uso financeiro de verdade. Tecnologia forte não se traduz automaticamente em adoção institucional—nem em demanda sustentada $DUSK .
Isso é o que torna a Dusk interessante para mim. Ela está tentando combinar privacidade, conformidade, verificabilidade e liquidação em um único stack financeiro.
Mas a Dusk consegue realmente entregar infraestrutura de nível institucional quando o maior desafio pode ir muito além da camada de privacidade?
@Dusk #dusk $DUSK
@Dusk está construindo uma camada-1 para aplicações financeiras, usando o padrão Confidential Security Contract (XSC) e contratos inteligentes confidenciais. A ideia é tecnicamente cativante: privacidade onde é necessária, conformidade e verificabilidade onde for exigido, com liquidação acontecendo on-chain.
Mas eu continuei voltando a uma contradição.
Privacidade ZK sofisticada pode proteger informações sensíveis, yet it does not automatically solve traditional infrastructure risks. Pontes ainda podem falhar. A custódia ainda importa. As chaves ainda podem ser comprometidas. A concentração de signatários ainda pode criar dependências.
Depois vem a adoção.
As ambições institucionais e de RWA da Dusk são ambiciosas, mas apenas a arquitetura não prova demanda. Eu olharia além do discurso: atividade real da rede, participação no staking, liquidez e evidências de uso financeiro de verdade. Tecnologia forte não se traduz automaticamente em adoção institucional—nem em demanda sustentada $DUSK .
Isso é o que torna a Dusk interessante para mim. Ela está tentando combinar privacidade, conformidade, verificabilidade e liquidação em um único stack financeiro.
Mas a Dusk consegue realmente entregar infraestrutura de nível institucional quando o maior desafio pode ir muito além da camada de privacidade?
@Dusk #dusk $DUSK
6
5
2.2k
·
--
Verificado
Eu continuei voltando a uma pergunta enquanto estudava @Dusk: a privacidade forte pode realmente sustentar as finanças institucionais por si só?
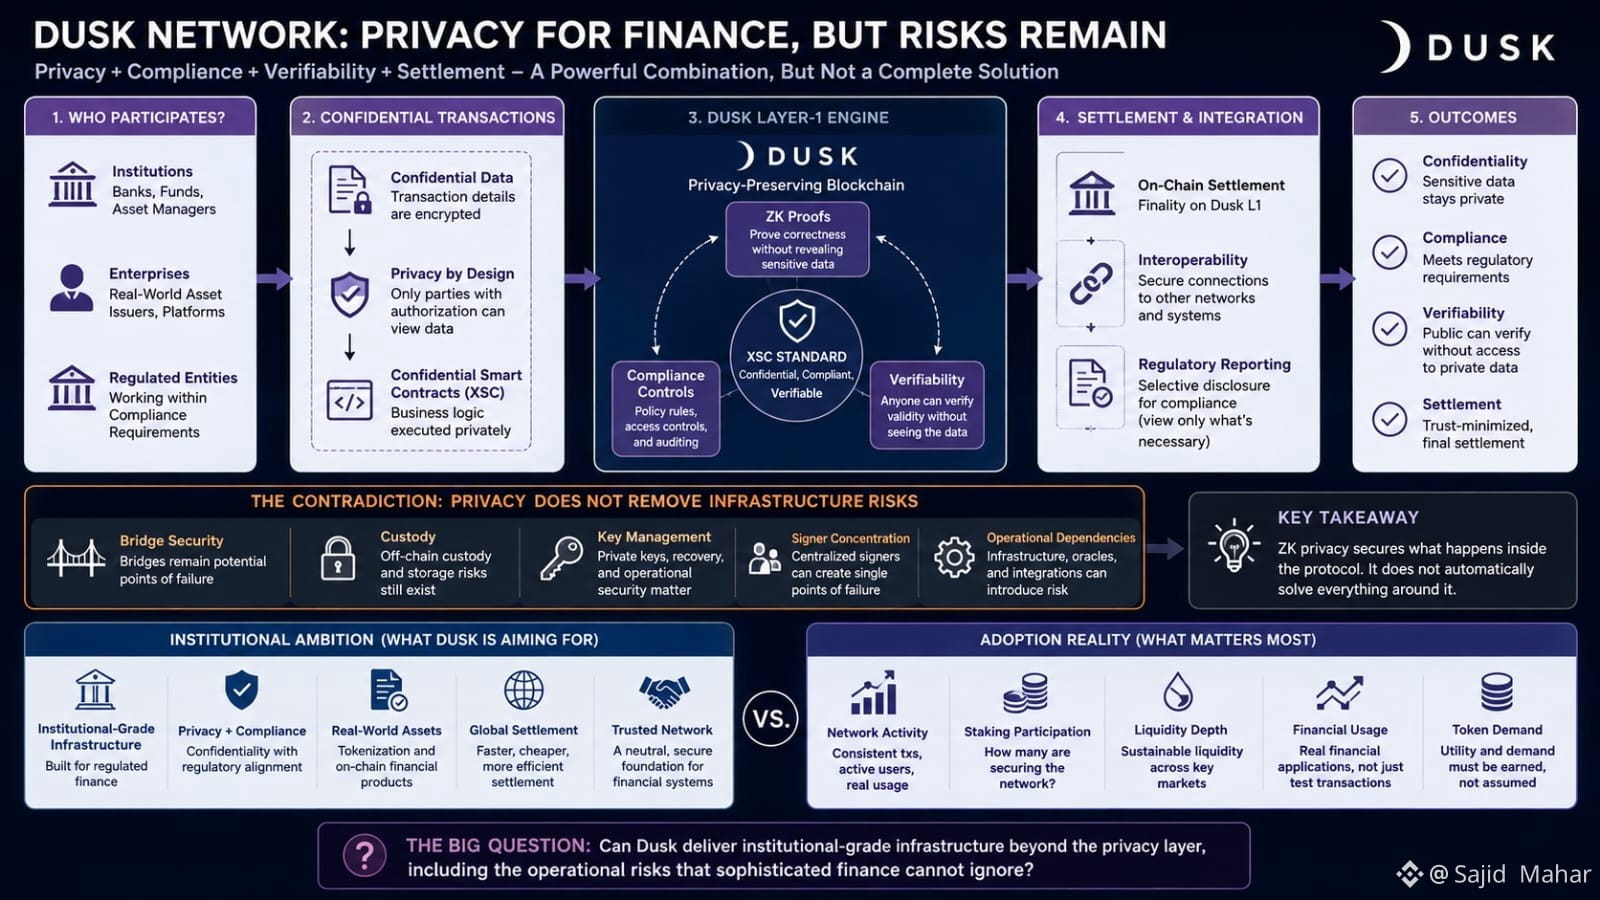
O que acho interessante é a contradição. A Dusk está construindo uma Layer-1 em torno de privacidade, conformidade, verificabilidade e liquidação, com sua abordagem do Confidential Security Contract (XSC) voltada para aplicações financeiras. A arquitetura faz sentido: instituições reguladas precisam de confidencialidade sem abrir mão da capacidade de provar que as regras foram seguidas.
Mas uma privacidade sofisticada com zero conhecimento não elimina os riscos mais antigos relacionados à infraestrutura.
Pontes ainda podem falhar. A custódia ainda importa. A gestão de chaves ainda importa. A concentração de signatários ainda pode criar dependências operacionais. Em outras palavras, a criptografia pode fortalecer o que acontece dentro do protocolo sem, automaticamente, resolver tudo ao redor dele.
É por isso que fico mais cauteloso em relação às ambições institucionais da Dusk.
A tecnologia é interessante, mas a adoção precisa aparecer além da arquitetura. Eu quero ver atividade de rede sustentada, participação significativa em staking, liquidez mais profunda e uso financeiro real — e não apenas um design técnico convincente.
Também acho importante separar utilidade de rede de $DUSK demand. Um protocolo forte não cria automaticamente uma demanda forte pelo token.
Para mim, o teste real da Dusk é saber se privacidade + conformidade + verificabilidade podem se traduzir em liquidação institucional confiável.
A Dusk consegue entregar uma infraestrutura de nível institucional além da camada de privacidade, incluindo os riscos operacionais que as finanças sofisticadas não podem ignorar
@Dusk_Foundation #dusk $DUSK
Eu continuei voltando a uma pergunta enquanto estudava @Dusk: a privacidade forte pode realmente sustentar as finanças institucionais por si só?
O que acho interessante é a contradição. A Dusk está construindo uma Layer-1 em torno de privacidade, conformidade, verificabilidade e liquidação, com sua abordagem do Confidential Security Contract (XSC) voltada para aplicações financeiras. A arquitetura faz sentido: instituições reguladas precisam de confidencialidade sem abrir mão da capacidade de provar que as regras foram seguidas.
Mas uma privacidade sofisticada com zero conhecimento não elimina os riscos mais antigos relacionados à infraestrutura.
Pontes ainda podem falhar. A custódia ainda importa. A gestão de chaves ainda importa. A concentração de signatários ainda pode criar dependências operacionais. Em outras palavras, a criptografia pode fortalecer o que acontece dentro do protocolo sem, automaticamente, resolver tudo ao redor dele.
É por isso que fico mais cauteloso em relação às ambições institucionais da Dusk.
A tecnologia é interessante, mas a adoção precisa aparecer além da arquitetura. Eu quero ver atividade de rede sustentada, participação significativa em staking, liquidez mais profunda e uso financeiro real — e não apenas um design técnico convincente.
Também acho importante separar utilidade de rede de $DUSK demand. Um protocolo forte não cria automaticamente uma demanda forte pelo token.
Para mim, o teste real da Dusk é saber se privacidade + conformidade + verificabilidade podem se traduzir em liquidação institucional confiável.
A Dusk consegue entregar uma infraestrutura de nível institucional além da camada de privacidade, incluindo os riscos operacionais que as finanças sofisticadas não podem ignorar
@Dusk #dusk $DUSK
O que acho interessante é a contradição. A Dusk está construindo uma Layer-1 em torno de privacidade, conformidade, verificabilidade e liquidação, com sua abordagem do Confidential Security Contract (XSC) voltada para aplicações financeiras. A arquitetura faz sentido: instituições reguladas precisam de confidencialidade sem abrir mão da capacidade de provar que as regras foram seguidas.
Mas uma privacidade sofisticada com zero conhecimento não elimina os riscos mais antigos relacionados à infraestrutura.
Pontes ainda podem falhar. A custódia ainda importa. A gestão de chaves ainda importa. A concentração de signatários ainda pode criar dependências operacionais. Em outras palavras, a criptografia pode fortalecer o que acontece dentro do protocolo sem, automaticamente, resolver tudo ao redor dele.
É por isso que fico mais cauteloso em relação às ambições institucionais da Dusk.
A tecnologia é interessante, mas a adoção precisa aparecer além da arquitetura. Eu quero ver atividade de rede sustentada, participação significativa em staking, liquidez mais profunda e uso financeiro real — e não apenas um design técnico convincente.
Também acho importante separar utilidade de rede de $DUSK demand. Um protocolo forte não cria automaticamente uma demanda forte pelo token.
Para mim, o teste real da Dusk é saber se privacidade + conformidade + verificabilidade podem se traduzir em liquidação institucional confiável.
A Dusk consegue entregar uma infraestrutura de nível institucional além da camada de privacidade, incluindo os riscos operacionais que as finanças sofisticadas não podem ignorar
@Dusk #dusk $DUSK
4
2.2k
·
--
Em Alta
No começo, pensei que os endereços públicos e protegidos do entardecer fossem apenas duas opções de carteira separadas, mas ao olhar com mais atenção para como @Dusk os conecta pelo mesmo perfil, a ideia ficou muito mais interessante. Uma velocidade para vários perfis.
E foi por isso que o projeto @Dusk chamou minha atenção. A Dusk, basicamente, está tentando trazer ativos reais regulados para a blockchain. Mas simplesmente colocar o ativo on-chain não é suficiente. Como esse ativo será regulado, quem pode usá-lo e quanta privacidade pode ser mantida no caso das transações — isso também é importante. O tema é bem fascinante, não é?
O mercado continua atualizando aqueles painéis vazios de TVL, deixando de fora o único sinal que importa — se as linhas do estilo NPEX começam a produzir liquidações on-chain repetidas em vez de apenas inventário anunciado.
Agora é um mercado silencioso, então o uso real é a única coisa que conta. Eu já vi projetos de RWA demais morrerem depois que tokenizaram e então nunca resolveram o mercado em torno do ativo.
a dusk ainda está trabalhando em silêncio no meio chato: regras de elegibilidade, transferências privadas, liquidação determinística. As coisas que as instituições realmente precisam antes de moverem volume.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
$BOME
{future}(BOMEUSDT)
$RE
{future}(REUSDT)
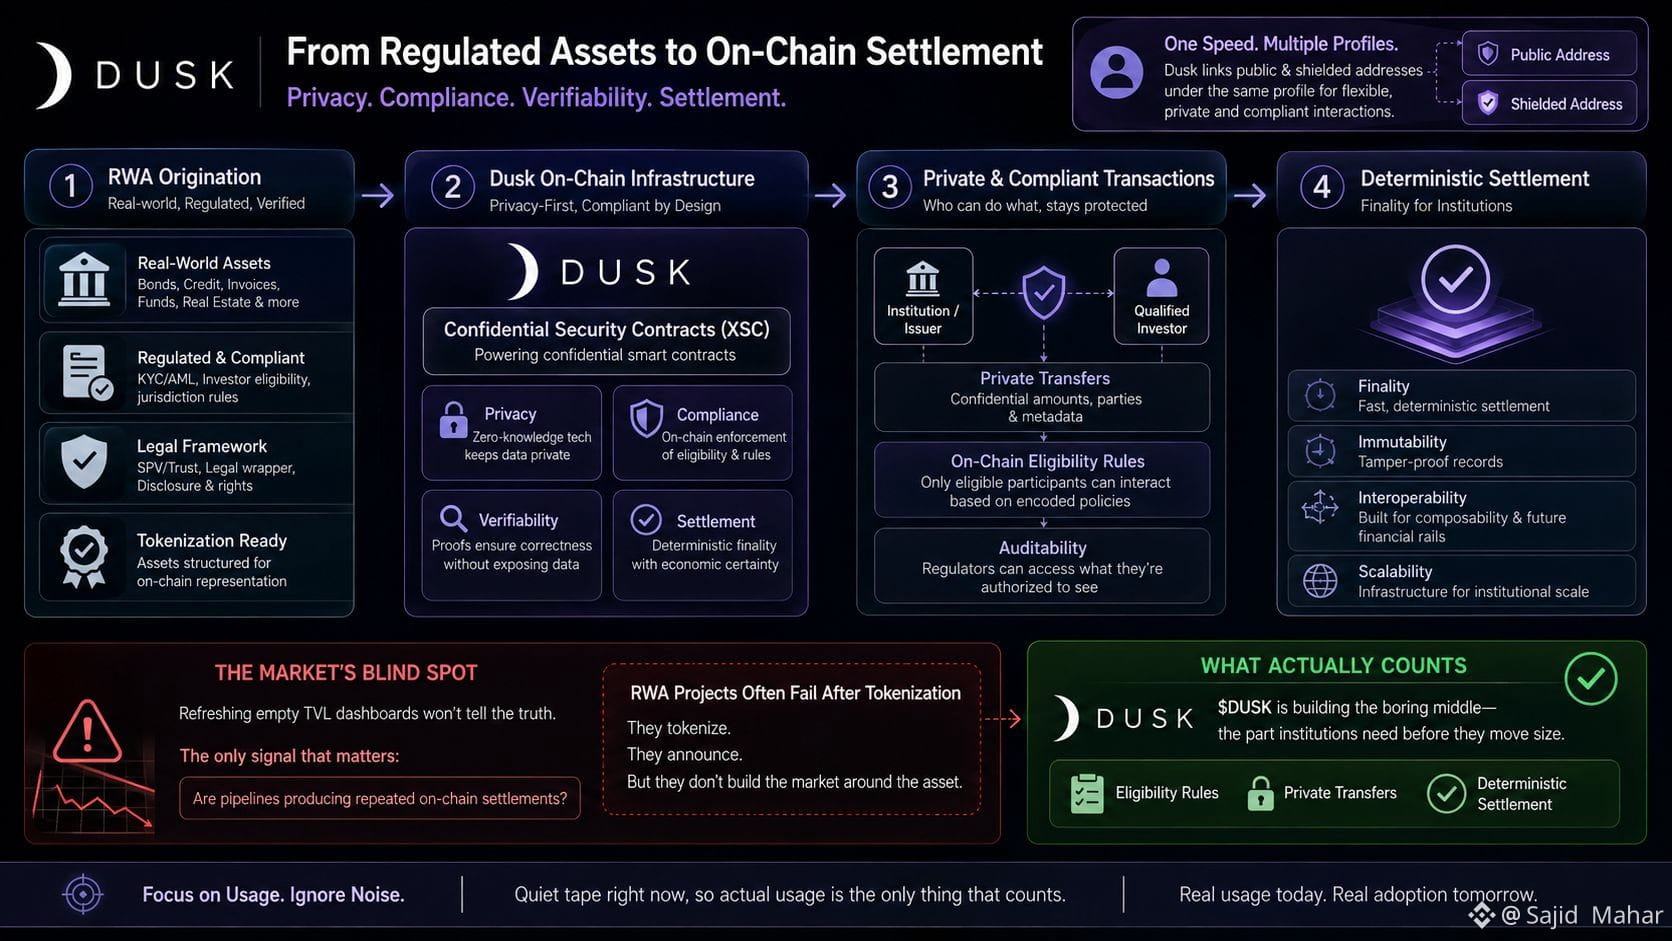
No começo, pensei que os endereços públicos e protegidos do entardecer fossem apenas duas opções de carteira separadas, mas ao olhar com mais atenção para como @Dusk os conecta pelo mesmo perfil, a ideia ficou muito mais interessante. Uma velocidade para vários perfis.
E foi por isso que o projeto @Dusk chamou minha atenção. A Dusk, basicamente, está tentando trazer ativos reais regulados para a blockchain. Mas simplesmente colocar o ativo on-chain não é suficiente. Como esse ativo será regulado, quem pode usá-lo e quanta privacidade pode ser mantida no caso das transações — isso também é importante. O tema é bem fascinante, não é?
O mercado continua atualizando aqueles painéis vazios de TVL, deixando de fora o único sinal que importa — se as linhas do estilo NPEX começam a produzir liquidações on-chain repetidas em vez de apenas inventário anunciado.
Agora é um mercado silencioso, então o uso real é a única coisa que conta. Eu já vi projetos de RWA demais morrerem depois que tokenizaram e então nunca resolveram o mercado em torno do ativo.
a dusk ainda está trabalhando em silêncio no meio chato: regras de elegibilidade, transferências privadas, liquidação determinística. As coisas que as instituições realmente precisam antes de moverem volume.
@Dusk #dusk $DUSK
$BOME
$RE
E foi por isso que o projeto @Dusk chamou minha atenção. A Dusk, basicamente, está tentando trazer ativos reais regulados para a blockchain. Mas simplesmente colocar o ativo on-chain não é suficiente. Como esse ativo será regulado, quem pode usá-lo e quanta privacidade pode ser mantida no caso das transações — isso também é importante. O tema é bem fascinante, não é?
O mercado continua atualizando aqueles painéis vazios de TVL, deixando de fora o único sinal que importa — se as linhas do estilo NPEX começam a produzir liquidações on-chain repetidas em vez de apenas inventário anunciado.
Agora é um mercado silencioso, então o uso real é a única coisa que conta. Eu já vi projetos de RWA demais morrerem depois que tokenizaram e então nunca resolveram o mercado em torno do ativo.
a dusk ainda está trabalhando em silêncio no meio chato: regras de elegibilidade, transferências privadas, liquidação determinística. As coisas que as instituições realmente precisam antes de moverem volume.
@Dusk #dusk $DUSK
$BOME
$RE
3
5
698
·
--
Em Alta
Comecei a olhar para a Dusk porque a perspectiva de privacidade soou interessante, mas quanto mais eu me aprofundava, mais a tese ficava complicada.
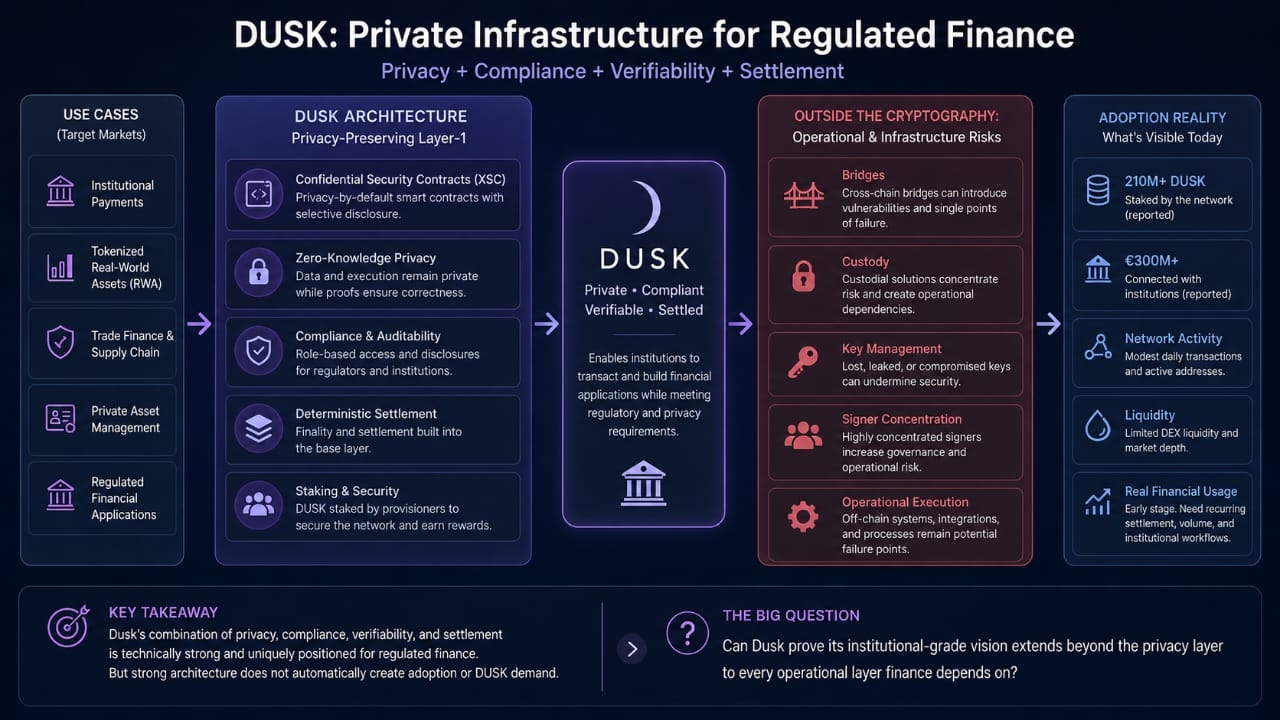
@Dusk está construindo uma Layer-1 focada em aplicações financeiras, usando seu padrão de Confidential Security Contract (XSC) e contratos inteligentes confidenciais.
O que chamou minha atenção foi a combinação de privacidade, conformidade, verificabilidade e liquidação. Para finanças reguladas, esse é um problema de design muito mais significativo do que simplesmente ocultar dados de transações.
Mas privacidade não é a única peça de toda a pilha de infraestrutura.
Mesmo uma privacidade forte baseada em ZK não consegue eliminar vulnerabilidades de ponte, riscos de custódia, falhas de gerenciamento de chaves ou signatários concentrados. As instituições, no fim, vão se importar com o sistema inteiro — não apenas com a criptografia que protege as transações.
Isso também torna a história de adoção da Dusk algo a ser acompanhado de perto.
As ambições institucionais e com RWA são claras, mas o verdadeiro teste é como ficam, ao longo do tempo, a atividade na rede, a participação no staking, a liquidez e o uso financeiro real. Uma arquitetura forte pode abrir possibilidades, mas não cria automaticamente demanda pela Dusk nem garante adoção institucional.
Acho a Dusk tecnicamente interessante justamente porque tanto a oportunidade quanto as perguntas sem resposta são significativas.
A Dusk consegue provar que pode entregar uma infraestrutura de nível institucional além de apenas ter uma camada forte de privacidade?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Comecei a olhar para a Dusk porque a perspectiva de privacidade soou interessante, mas quanto mais eu me aprofundava, mais a tese ficava complicada.
@Dusk está construindo uma Layer-1 focada em aplicações financeiras, usando seu padrão de Confidential Security Contract (XSC) e contratos inteligentes confidenciais.
O que chamou minha atenção foi a combinação de privacidade, conformidade, verificabilidade e liquidação. Para finanças reguladas, esse é um problema de design muito mais significativo do que simplesmente ocultar dados de transações.
Mas privacidade não é a única peça de toda a pilha de infraestrutura.
Mesmo uma privacidade forte baseada em ZK não consegue eliminar vulnerabilidades de ponte, riscos de custódia, falhas de gerenciamento de chaves ou signatários concentrados. As instituições, no fim, vão se importar com o sistema inteiro — não apenas com a criptografia que protege as transações.
Isso também torna a história de adoção da Dusk algo a ser acompanhado de perto.
As ambições institucionais e com RWA são claras, mas o verdadeiro teste é como ficam, ao longo do tempo, a atividade na rede, a participação no staking, a liquidez e o uso financeiro real. Uma arquitetura forte pode abrir possibilidades, mas não cria automaticamente demanda pela Dusk nem garante adoção institucional.
Acho a Dusk tecnicamente interessante justamente porque tanto a oportunidade quanto as perguntas sem resposta são significativas.
A Dusk consegue provar que pode entregar uma infraestrutura de nível institucional além de apenas ter uma camada forte de privacidade?
@Dusk #dusk $DUSK
@Dusk está construindo uma Layer-1 focada em aplicações financeiras, usando seu padrão de Confidential Security Contract (XSC) e contratos inteligentes confidenciais.
O que chamou minha atenção foi a combinação de privacidade, conformidade, verificabilidade e liquidação. Para finanças reguladas, esse é um problema de design muito mais significativo do que simplesmente ocultar dados de transações.
Mas privacidade não é a única peça de toda a pilha de infraestrutura.
Mesmo uma privacidade forte baseada em ZK não consegue eliminar vulnerabilidades de ponte, riscos de custódia, falhas de gerenciamento de chaves ou signatários concentrados. As instituições, no fim, vão se importar com o sistema inteiro — não apenas com a criptografia que protege as transações.
Isso também torna a história de adoção da Dusk algo a ser acompanhado de perto.
As ambições institucionais e com RWA são claras, mas o verdadeiro teste é como ficam, ao longo do tempo, a atividade na rede, a participação no staking, a liquidez e o uso financeiro real. Uma arquitetura forte pode abrir possibilidades, mas não cria automaticamente demanda pela Dusk nem garante adoção institucional.
Acho a Dusk tecnicamente interessante justamente porque tanto a oportunidade quanto as perguntas sem resposta são significativas.
A Dusk consegue provar que pode entregar uma infraestrutura de nível institucional além de apenas ter uma camada forte de privacidade?
@Dusk #dusk $DUSK
3
2
112
·
--
Em Baixa
Quanto mais observo Dusk, mais interessante se torna a diferença entre sua tecnologia e sua adoção.
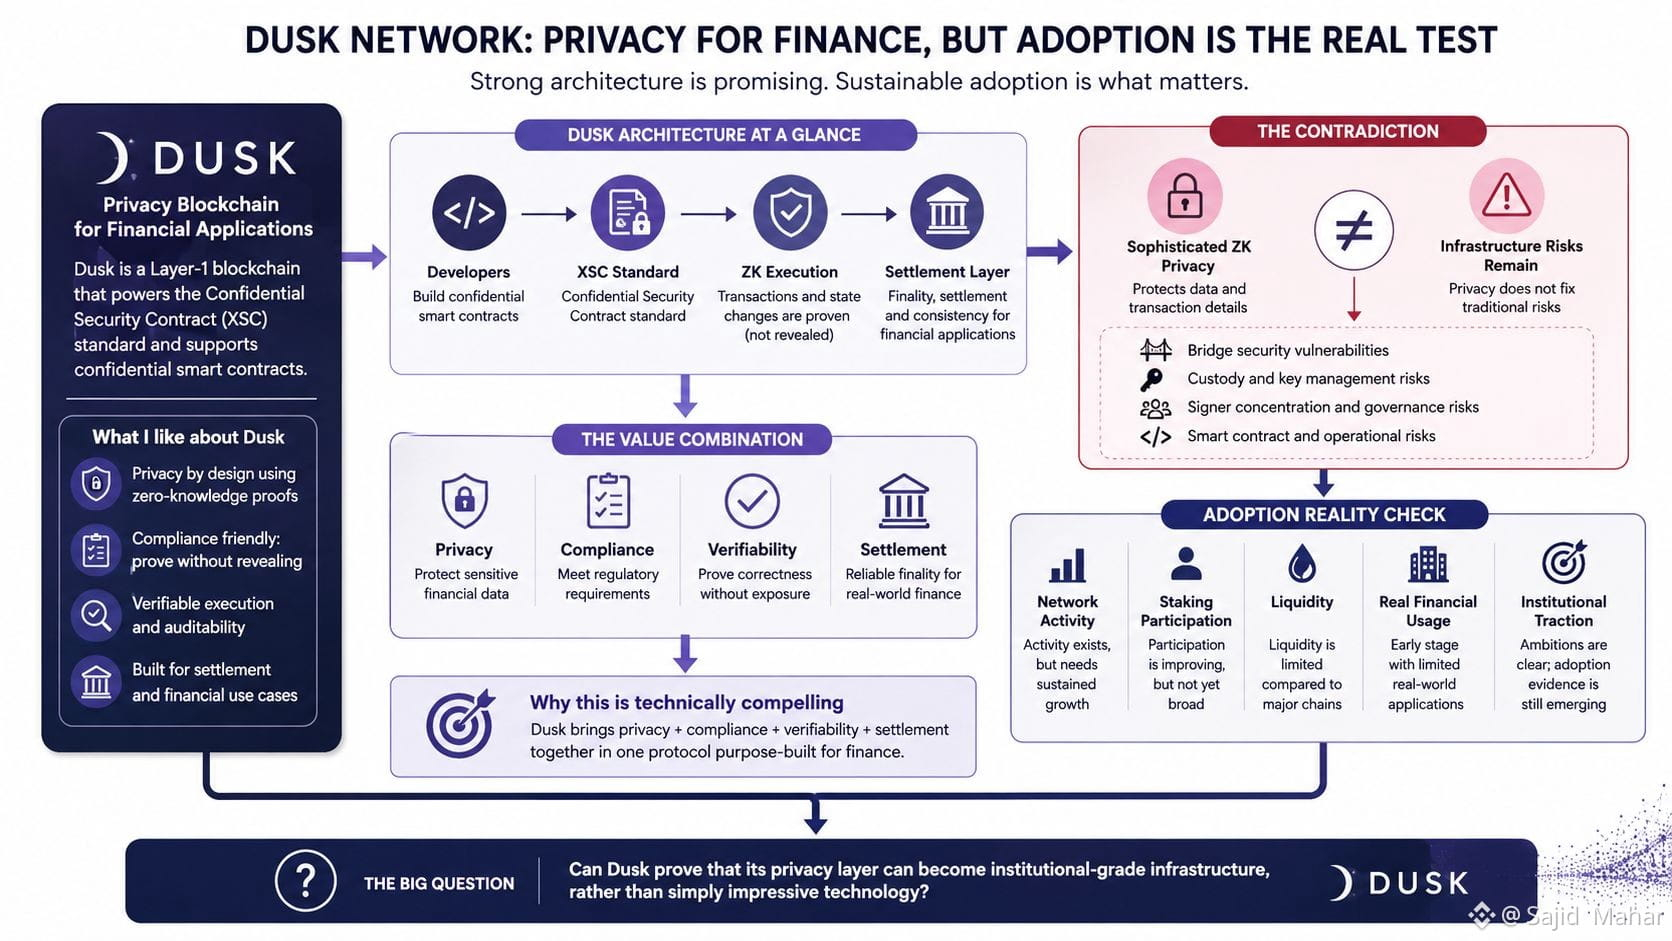
A Dusk está se posicionando como uma Layer-1 focada em privacidade para aplicações financeiras, construída em torno do padrão Confidential Security Contract (XSC) e de contratos inteligentes confidenciais. O que chamou minha atenção foi a combinação de privacidade, conformidade, verificabilidade e liquidação. Para finanças reguladas, comprovar algo sem expor tudo pode ser genuinamente útil.
Mas também sou cauteloso. Uma forte privacidade com zero conhecimento não elimina os riscos que ficam ao redor do protocolo. Pontes podem falhar. A custódia pode ser fraca. As chaves podem ser comprometidas. Signatários concentrados podem se tornar um ponto de falha sério. Em outras palavras, proteger dados de transações é apenas uma parte de construir a infraestrutura que instituições podem confiar.
Isso me leva à pergunta mais difícil: adoção. As ambições institucionais e de RWA da Dusk são fáceis de entender, mas a arquitetura sozinha não nos diz se está surgindo um uso financeiro realmente significativo. Eu quero ver atividade de rede sustentada, participação mais ampla no staking, liquidez mais profunda e evidências de usuários reais e aplicações financeiras.
Então, acho a Dusk tecnicamente convincente, mas ainda não estou pronto para equiparar um bom design à demanda por $DUSK.
A Dusk consegue provar que sua camada de privacidade pode se tornar uma infraestrutura de nível institucional, e não apenas uma tecnologia impressionante?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Quanto mais observo Dusk, mais interessante se torna a diferença entre sua tecnologia e sua adoção.
A Dusk está se posicionando como uma Layer-1 focada em privacidade para aplicações financeiras, construída em torno do padrão Confidential Security Contract (XSC) e de contratos inteligentes confidenciais. O que chamou minha atenção foi a combinação de privacidade, conformidade, verificabilidade e liquidação. Para finanças reguladas, comprovar algo sem expor tudo pode ser genuinamente útil.
Mas também sou cauteloso. Uma forte privacidade com zero conhecimento não elimina os riscos que ficam ao redor do protocolo. Pontes podem falhar. A custódia pode ser fraca. As chaves podem ser comprometidas. Signatários concentrados podem se tornar um ponto de falha sério. Em outras palavras, proteger dados de transações é apenas uma parte de construir a infraestrutura que instituições podem confiar.
Isso me leva à pergunta mais difícil: adoção. As ambições institucionais e de RWA da Dusk são fáceis de entender, mas a arquitetura sozinha não nos diz se está surgindo um uso financeiro realmente significativo. Eu quero ver atividade de rede sustentada, participação mais ampla no staking, liquidez mais profunda e evidências de usuários reais e aplicações financeiras.
Então, acho a Dusk tecnicamente convincente, mas ainda não estou pronto para equiparar um bom design à demanda por $DUSK .
A Dusk consegue provar que sua camada de privacidade pode se tornar uma infraestrutura de nível institucional, e não apenas uma tecnologia impressionante?
@Dusk #dusk $DUSK
A Dusk está se posicionando como uma Layer-1 focada em privacidade para aplicações financeiras, construída em torno do padrão Confidential Security Contract (XSC) e de contratos inteligentes confidenciais. O que chamou minha atenção foi a combinação de privacidade, conformidade, verificabilidade e liquidação. Para finanças reguladas, comprovar algo sem expor tudo pode ser genuinamente útil.
Mas também sou cauteloso. Uma forte privacidade com zero conhecimento não elimina os riscos que ficam ao redor do protocolo. Pontes podem falhar. A custódia pode ser fraca. As chaves podem ser comprometidas. Signatários concentrados podem se tornar um ponto de falha sério. Em outras palavras, proteger dados de transações é apenas uma parte de construir a infraestrutura que instituições podem confiar.
Isso me leva à pergunta mais difícil: adoção. As ambições institucionais e de RWA da Dusk são fáceis de entender, mas a arquitetura sozinha não nos diz se está surgindo um uso financeiro realmente significativo. Eu quero ver atividade de rede sustentada, participação mais ampla no staking, liquidez mais profunda e evidências de usuários reais e aplicações financeiras.
Então, acho a Dusk tecnicamente convincente, mas ainda não estou pronto para equiparar um bom design à demanda por $DUSK .
A Dusk consegue provar que sua camada de privacidade pode se tornar uma infraestrutura de nível institucional, e não apenas uma tecnologia impressionante?
@Dusk #dusk $DUSK
13
5
136
·
--
Em Alta
Comecei a olhar para a Dusk como outra blockchain focada em privacidade, mas quanto mais eu avançava, mais interessante a arquitetura se tornava. O que chamou minha atenção é que a privacidade não é tratada como uma camada adicionada depois. Ela faz parte da forma como a rede é projetada.
Acho a abordagem de conhecimento zero especialmente convincente. Eu poderia provar que sou elegível, solvente ou que um acordo aconteceu sem revelar todos os detalhes sensíveis por trás dessa afirmação. Depois, a divulgação seletiva muda ainda mais o jogo: consigo imaginar reguladores, auditores e contrapartes vendo exatamente o que estão autorizados a ver, sem transformar todo o sistema financeiro em um livro aberto.
O DuskEVM também se destacou para mim. A compatibilidade com Solidity oferece aos desenvolvedores algo familiar, enquanto o modelo subjacente de privacidade e liquidação segue uma abordagem diferente.
Essa combinação me faz pensar de forma diferente sobre RWAs e finanças institucionais. Mas ainda não estou pronto para chamar isso de adoção.
Para mim, esse é o verdadeiro teste.
A Dusk consegue transformar privacidade tecnicamente sofisticada em infraestrutura em que as instituições realmente confiem quando regulação, conformidade, custódia e a pressão financeira do mundo real entrarem em cena?
É nisso que estarei de olho.
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
$GPS
{future}(GPSUSDT)
$ACE
{future}(ACEUSDT)
Comecei a olhar para a Dusk como outra blockchain focada em privacidade, mas quanto mais eu avançava, mais interessante a arquitetura se tornava. O que chamou minha atenção é que a privacidade não é tratada como uma camada adicionada depois. Ela faz parte da forma como a rede é projetada.
Acho a abordagem de conhecimento zero especialmente convincente. Eu poderia provar que sou elegível, solvente ou que um acordo aconteceu sem revelar todos os detalhes sensíveis por trás dessa afirmação. Depois, a divulgação seletiva muda ainda mais o jogo: consigo imaginar reguladores, auditores e contrapartes vendo exatamente o que estão autorizados a ver, sem transformar todo o sistema financeiro em um livro aberto.
O DuskEVM também se destacou para mim. A compatibilidade com Solidity oferece aos desenvolvedores algo familiar, enquanto o modelo subjacente de privacidade e liquidação segue uma abordagem diferente.
Essa combinação me faz pensar de forma diferente sobre RWAs e finanças institucionais. Mas ainda não estou pronto para chamar isso de adoção.
Para mim, esse é o verdadeiro teste.
A Dusk consegue transformar privacidade tecnicamente sofisticada em infraestrutura em que as instituições realmente confiem quando regulação, conformidade, custódia e a pressão financeira do mundo real entrarem em cena?
É nisso que estarei de olho.
@Dusk #dusk $DUSK
$GPS
$ACE
Acho a abordagem de conhecimento zero especialmente convincente. Eu poderia provar que sou elegível, solvente ou que um acordo aconteceu sem revelar todos os detalhes sensíveis por trás dessa afirmação. Depois, a divulgação seletiva muda ainda mais o jogo: consigo imaginar reguladores, auditores e contrapartes vendo exatamente o que estão autorizados a ver, sem transformar todo o sistema financeiro em um livro aberto.
O DuskEVM também se destacou para mim. A compatibilidade com Solidity oferece aos desenvolvedores algo familiar, enquanto o modelo subjacente de privacidade e liquidação segue uma abordagem diferente.
Essa combinação me faz pensar de forma diferente sobre RWAs e finanças institucionais. Mas ainda não estou pronto para chamar isso de adoção.
Para mim, esse é o verdadeiro teste.
A Dusk consegue transformar privacidade tecnicamente sofisticada em infraestrutura em que as instituições realmente confiem quando regulação, conformidade, custódia e a pressão financeira do mundo real entrarem em cena?
É nisso que estarei de olho.
@Dusk #dusk $DUSK
$GPS
$ACE
🔐 Privacy
0%
⚖️ Compliance
0%
💧 Liquidity
100%
🏛️ Institutional trust
0%
1 Votos • Votação encerrada
9
5
504
·
--
Em Alta
Continuei voltando a um pensamento desconfortável enquanto estudava @Dusk: a privacidade pode ser matematicamente forte e ainda assim deixar intocados os riscos institucionais mais difíceis.
A arquitetura do Dusk é genuinamente interessante. O modelo XSC, as ferramentas de zero knowledge, a divulgação seletiva e a liquidação determinística foram desenhados para um problema que a maioria das blockchains trata como um detalhe: ativos regulados precisam de privacidade sem perder verificabilidade nem conformidade. A camada de staking também traz segurança econômica real, com cerca de 207M DUSK atualmente ativos em aproximadamente 200 provedores.
Mas o incidente da ponte de janeiro de 2026 é a parte que mais acho reveladora. Um atacante comprometeu uma carteira de assinatura da ponte e roubou 9.000 DUSK. O protocolo em si não foi quebrado; a infraestrutura operacional ao redor foi. Essa distinção importa. Provas ZK não conseguem proteger contra um design ruim de custódia, chaves comprometidas, arquitetura de ponte ou autoridade de assinatura concentrada.
A pergunta maior é adoção. A rede mostra um staking com relevância, mas a atividade permanece modesta: cerca de 200 transações diárias e apenas algumas chamadas de contrato nos dados recentes do explorador. Esse é um patamar bem diferente das ambições de mercado institucional.
Assim, vejo o Dusk como tecnicamente convincente, mas ainda não comprovado comercialmente. Privacidade + conformidade + liquidação é uma combinação poderosa, mas a arquitetura sozinha não cria liquidez, uso financeiro ou demanda sustentável de DUSK.
O Dusk consegue provar que sua infraestrutura de nível institucional vai além de uma camada de privacidade impressionante e chega a uma rede financeira realmente adotada?
@Dusk_Foundation #dusk #blockchain #Web3 #informationuseful $DUSK
{future}(DUSKUSDT)
Continuei voltando a um pensamento desconfortável enquanto estudava @Dusk: a privacidade pode ser matematicamente forte e ainda assim deixar intocados os riscos institucionais mais difíceis.
A arquitetura do Dusk é genuinamente interessante. O modelo XSC, as ferramentas de zero knowledge, a divulgação seletiva e a liquidação determinística foram desenhados para um problema que a maioria das blockchains trata como um detalhe: ativos regulados precisam de privacidade sem perder verificabilidade nem conformidade. A camada de staking também traz segurança econômica real, com cerca de 207M DUSK atualmente ativos em aproximadamente 200 provedores.
Mas o incidente da ponte de janeiro de 2026 é a parte que mais acho reveladora. Um atacante comprometeu uma carteira de assinatura da ponte e roubou 9.000 DUSK. O protocolo em si não foi quebrado; a infraestrutura operacional ao redor foi. Essa distinção importa. Provas ZK não conseguem proteger contra um design ruim de custódia, chaves comprometidas, arquitetura de ponte ou autoridade de assinatura concentrada.
A pergunta maior é adoção. A rede mostra um staking com relevância, mas a atividade permanece modesta: cerca de 200 transações diárias e apenas algumas chamadas de contrato nos dados recentes do explorador. Esse é um patamar bem diferente das ambições de mercado institucional.
Assim, vejo o Dusk como tecnicamente convincente, mas ainda não comprovado comercialmente. Privacidade + conformidade + liquidação é uma combinação poderosa, mas a arquitetura sozinha não cria liquidez, uso financeiro ou demanda sustentável de DUSK.
O Dusk consegue provar que sua infraestrutura de nível institucional vai além de uma camada de privacidade impressionante e chega a uma rede financeira realmente adotada?
@Dusk #dusk #blockchain #Web3 #informationuseful $DUSK
A arquitetura do Dusk é genuinamente interessante. O modelo XSC, as ferramentas de zero knowledge, a divulgação seletiva e a liquidação determinística foram desenhados para um problema que a maioria das blockchains trata como um detalhe: ativos regulados precisam de privacidade sem perder verificabilidade nem conformidade. A camada de staking também traz segurança econômica real, com cerca de 207M DUSK atualmente ativos em aproximadamente 200 provedores.
Mas o incidente da ponte de janeiro de 2026 é a parte que mais acho reveladora. Um atacante comprometeu uma carteira de assinatura da ponte e roubou 9.000 DUSK. O protocolo em si não foi quebrado; a infraestrutura operacional ao redor foi. Essa distinção importa. Provas ZK não conseguem proteger contra um design ruim de custódia, chaves comprometidas, arquitetura de ponte ou autoridade de assinatura concentrada.
A pergunta maior é adoção. A rede mostra um staking com relevância, mas a atividade permanece modesta: cerca de 200 transações diárias e apenas algumas chamadas de contrato nos dados recentes do explorador. Esse é um patamar bem diferente das ambições de mercado institucional.
Assim, vejo o Dusk como tecnicamente convincente, mas ainda não comprovado comercialmente. Privacidade + conformidade + liquidação é uma combinação poderosa, mas a arquitetura sozinha não cria liquidez, uso financeiro ou demanda sustentável de DUSK.
O Dusk consegue provar que sua infraestrutura de nível institucional vai além de uma camada de privacidade impressionante e chega a uma rede financeira realmente adotada?
@Dusk #dusk #blockchain #Web3 #informationuseful $DUSK
15
6
317
·
--
Em Alta
Eu costumava achar que a privacidade em blockchain era principalmente sobre esconder transações. Ao analisar o Dusk com mais atenção, acho que a história maior é o que a privacidade pode tornar possível.
Para instituições financeiras, colocar cada saldo, posição e detalhe de transações em um livro-razão público completamente transparente pode criar desafios evidentes de privacidade e conformidade. Ao mesmo tempo, elas ainda precisam de verificação e auditabilidade.
É aí que @Dusk fica interessante.
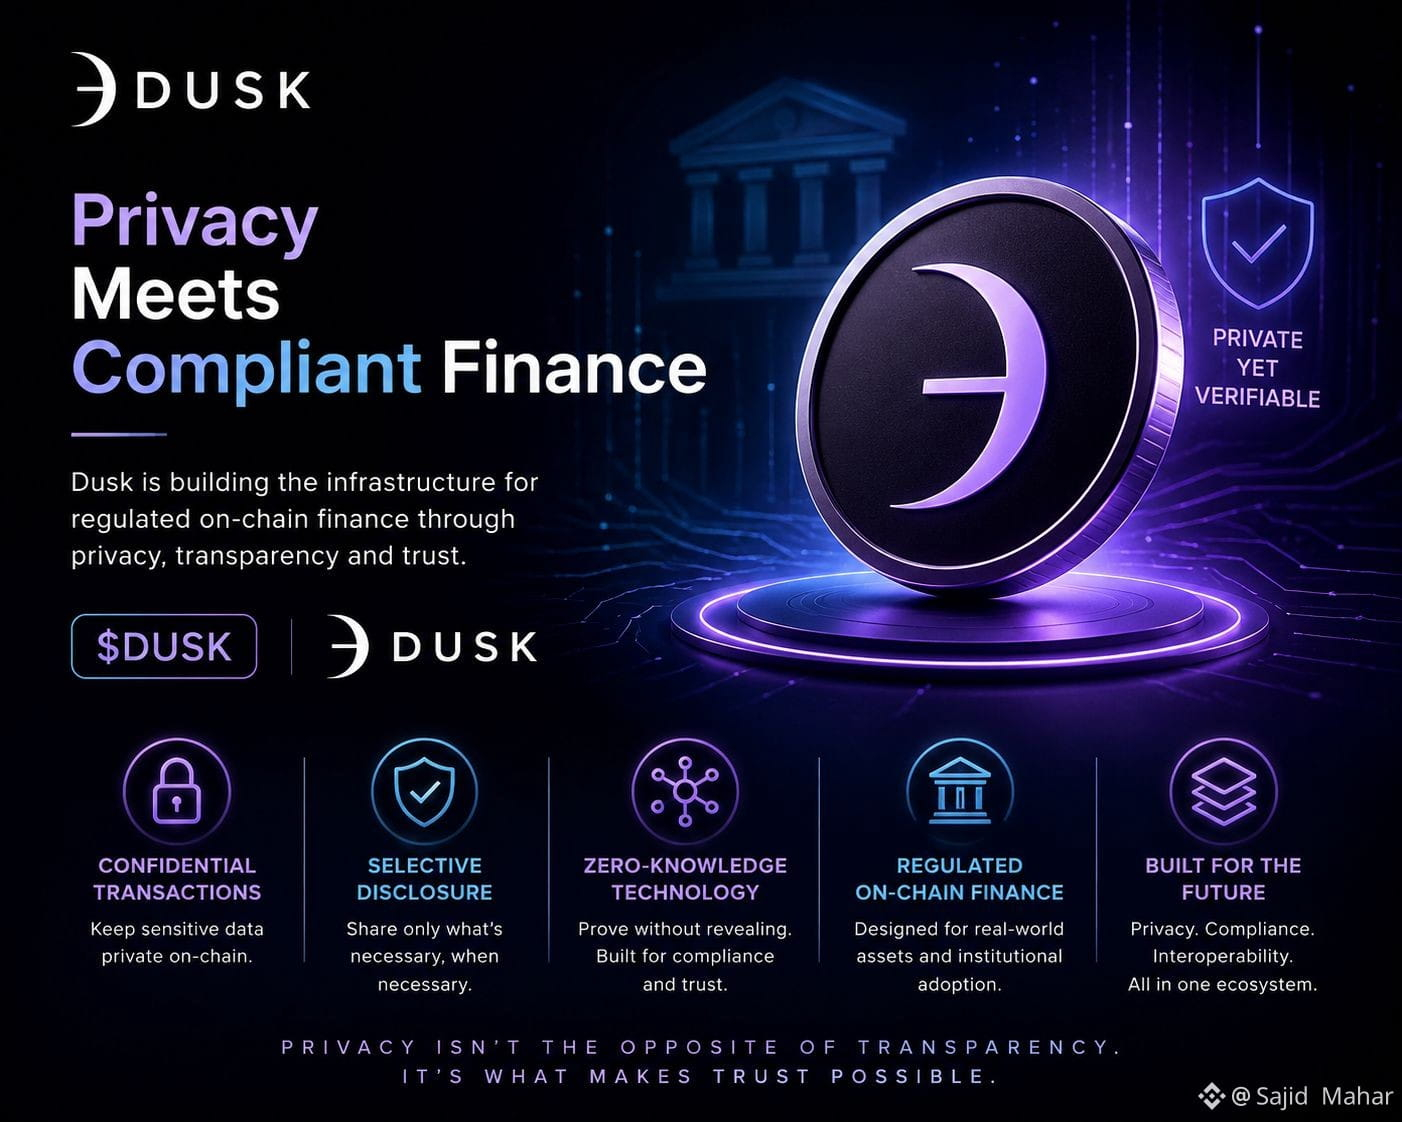
A abordagem deles combina transações confidenciais, tecnologia de zero knowledge e divulgação seletiva, permitindo que informações sensíveis permaneçam protegidas enquanto as partes autorizadas ainda conseguem verificar o que precisam.
Para mim, essa é uma forma mais prática de pensar em levar as finanças regulamentadas para onchain. Não se trata apenas de deixar tudo privado. Trata-se de decidir o que deve ser público, o que deve permanecer privado e o que precisa ser divulgado quando necessário.
Esse equilíbrio entre privacidade e transparência poderia se tornar uma parte importante da infraestrutura de blockchain institucional.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Eu costumava achar que a privacidade em blockchain era principalmente sobre esconder transações. Ao analisar o Dusk com mais atenção, acho que a história maior é o que a privacidade pode tornar possível.
Para instituições financeiras, colocar cada saldo, posição e detalhe de transações em um livro-razão público completamente transparente pode criar desafios evidentes de privacidade e conformidade. Ao mesmo tempo, elas ainda precisam de verificação e auditabilidade.
É aí que @Dusk fica interessante.
A abordagem deles combina transações confidenciais, tecnologia de zero knowledge e divulgação seletiva, permitindo que informações sensíveis permaneçam protegidas enquanto as partes autorizadas ainda conseguem verificar o que precisam.
Para mim, essa é uma forma mais prática de pensar em levar as finanças regulamentadas para onchain. Não se trata apenas de deixar tudo privado. Trata-se de decidir o que deve ser público, o que deve permanecer privado e o que precisa ser divulgado quando necessário.
Esse equilíbrio entre privacidade e transparência poderia se tornar uma parte importante da infraestrutura de blockchain institucional.
@Dusk #dusk $DUSK
Para instituições financeiras, colocar cada saldo, posição e detalhe de transações em um livro-razão público completamente transparente pode criar desafios evidentes de privacidade e conformidade. Ao mesmo tempo, elas ainda precisam de verificação e auditabilidade.
É aí que @Dusk fica interessante.
A abordagem deles combina transações confidenciais, tecnologia de zero knowledge e divulgação seletiva, permitindo que informações sensíveis permaneçam protegidas enquanto as partes autorizadas ainda conseguem verificar o que precisam.
Para mim, essa é uma forma mais prática de pensar em levar as finanças regulamentadas para onchain. Não se trata apenas de deixar tudo privado. Trata-se de decidir o que deve ser público, o que deve permanecer privado e o que precisa ser divulgado quando necessário.
Esse equilíbrio entre privacidade e transparência poderia se tornar uma parte importante da infraestrutura de blockchain institucional.
@Dusk #dusk $DUSK
3
4
56
·
--
Em Baixa
$LIGHT
{future}(LIGHTUSDT)
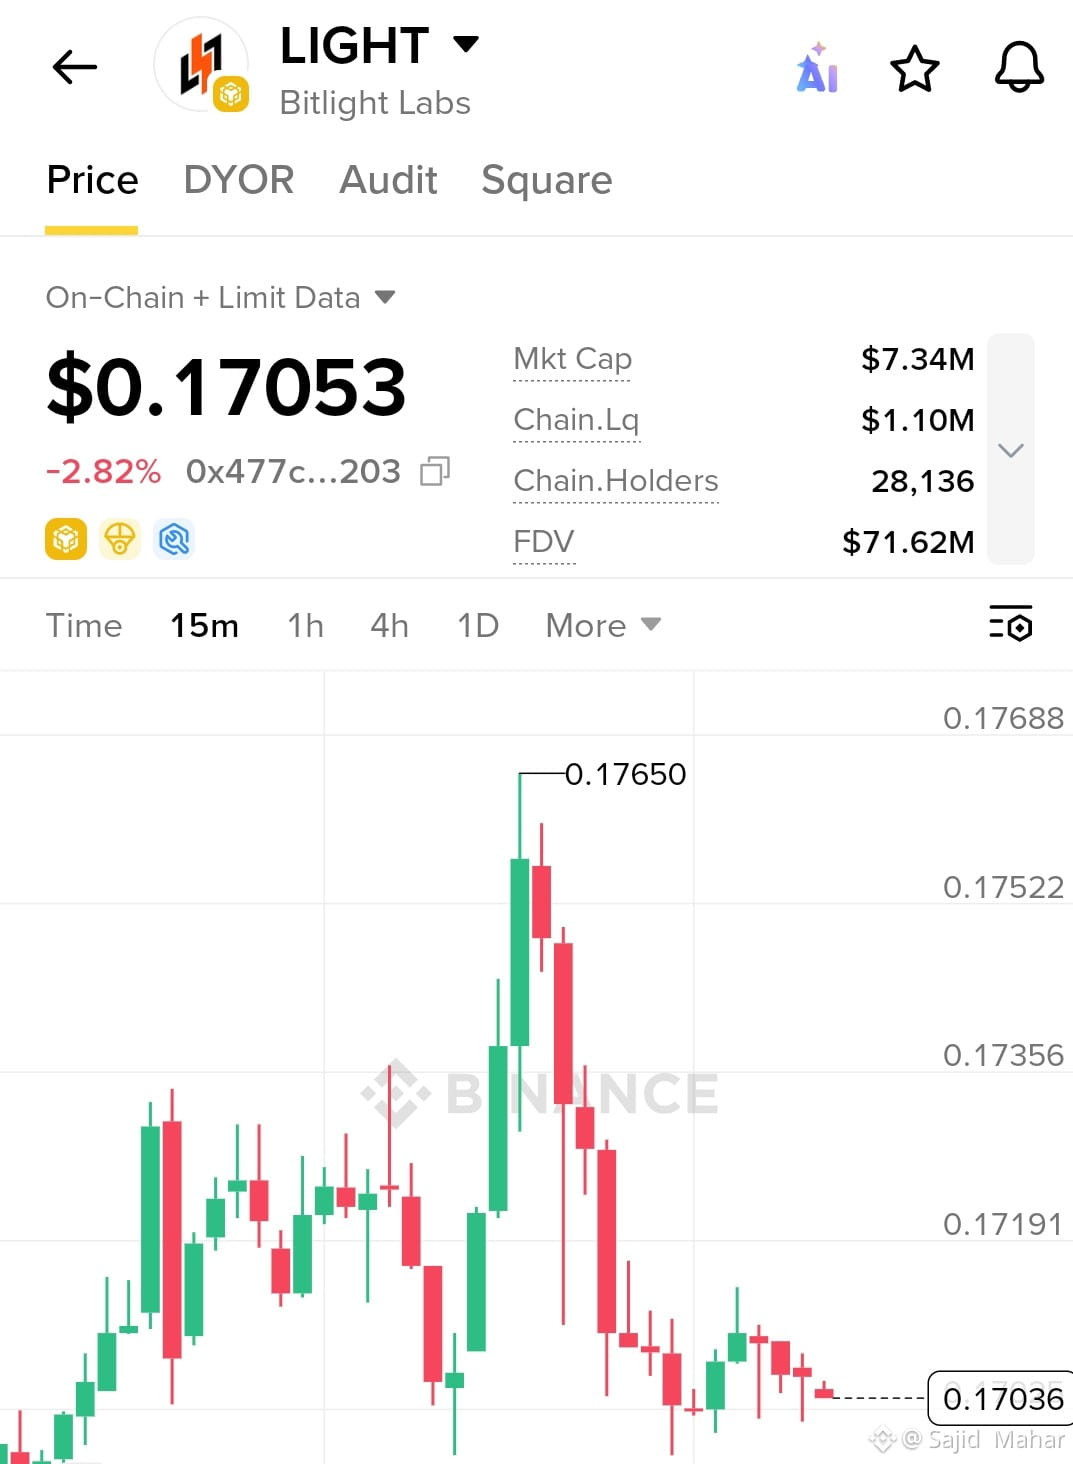
/CONFIGURAÇÃO DE VENDA A DESCOBERTO (SHORT) USDT
📍 EP: 0.1705 – 0.1712
🎯 TP1: 0.1690
🎯 TP2: 0.1675
🎯 TP3: 0.1660
🛑 SL: 0.1725
📉 PASSOS DA OPERAÇÃO SHORT:
1️⃣ Aguarde rejeição na região de 0.1705–0.1712
2️⃣ Entre SHORT após confirmação baixista
3️⃣ Se TP1 for atingido → realizar lucro parcial
4️⃣ Mova o SL para Entrada/Ponto de equilíbrio (Break-even)
5️⃣ Mantenha a posição restante para TP2 & TP3
⚠️ Invalidação: fechamento no 15m acima de 0.1725.
💰 Mantenha o risco baixo — isto é uma configuração baseada em gráfico, não garantida.
#AnthropicQ2RevenueRoseOver14Fold #OilEdgesHigher #KalshiOrderedToSuspendWashingtonOperations
$LIGHT
/CONFIGURAÇÃO DE VENDA A DESCOBERTO (SHORT) USDT
📍 EP: 0.1705 – 0.1712
🎯 TP1: 0.1690
🎯 TP2: 0.1675
🎯 TP3: 0.1660
🛑 SL: 0.1725
📉 PASSOS DA OPERAÇÃO SHORT:
1️⃣ Aguarde rejeição na região de 0.1705–0.1712
2️⃣ Entre SHORT após confirmação baixista
3️⃣ Se TP1 for atingido → realizar lucro parcial
4️⃣ Mova o SL para Entrada/Ponto de equilíbrio (Break-even)
5️⃣ Mantenha a posição restante para TP2 & TP3
⚠️ Invalidação: fechamento no 15m acima de 0.1725.
💰 Mantenha o risco baixo — isto é uma configuração baseada em gráfico, não garantida.
#AnthropicQ2RevenueRoseOver14Fold #OilEdgesHigher #KalshiOrderedToSuspendWashingtonOperations
/CONFIGURAÇÃO DE VENDA A DESCOBERTO (SHORT) USDT
📍 EP: 0.1705 – 0.1712
🎯 TP1: 0.1690
🎯 TP2: 0.1675
🎯 TP3: 0.1660
🛑 SL: 0.1725
📉 PASSOS DA OPERAÇÃO SHORT:
1️⃣ Aguarde rejeição na região de 0.1705–0.1712
2️⃣ Entre SHORT após confirmação baixista
3️⃣ Se TP1 for atingido → realizar lucro parcial
4️⃣ Mova o SL para Entrada/Ponto de equilíbrio (Break-even)
5️⃣ Mantenha a posição restante para TP2 & TP3
⚠️ Invalidação: fechamento no 15m acima de 0.1725.
💰 Mantenha o risco baixo — isto é uma configuração baseada em gráfico, não garantida.
#AnthropicQ2RevenueRoseOver14Fold #OilEdgesHigher #KalshiOrderedToSuspendWashingtonOperations
1
262
·
--
Em Baixa
$ONDO
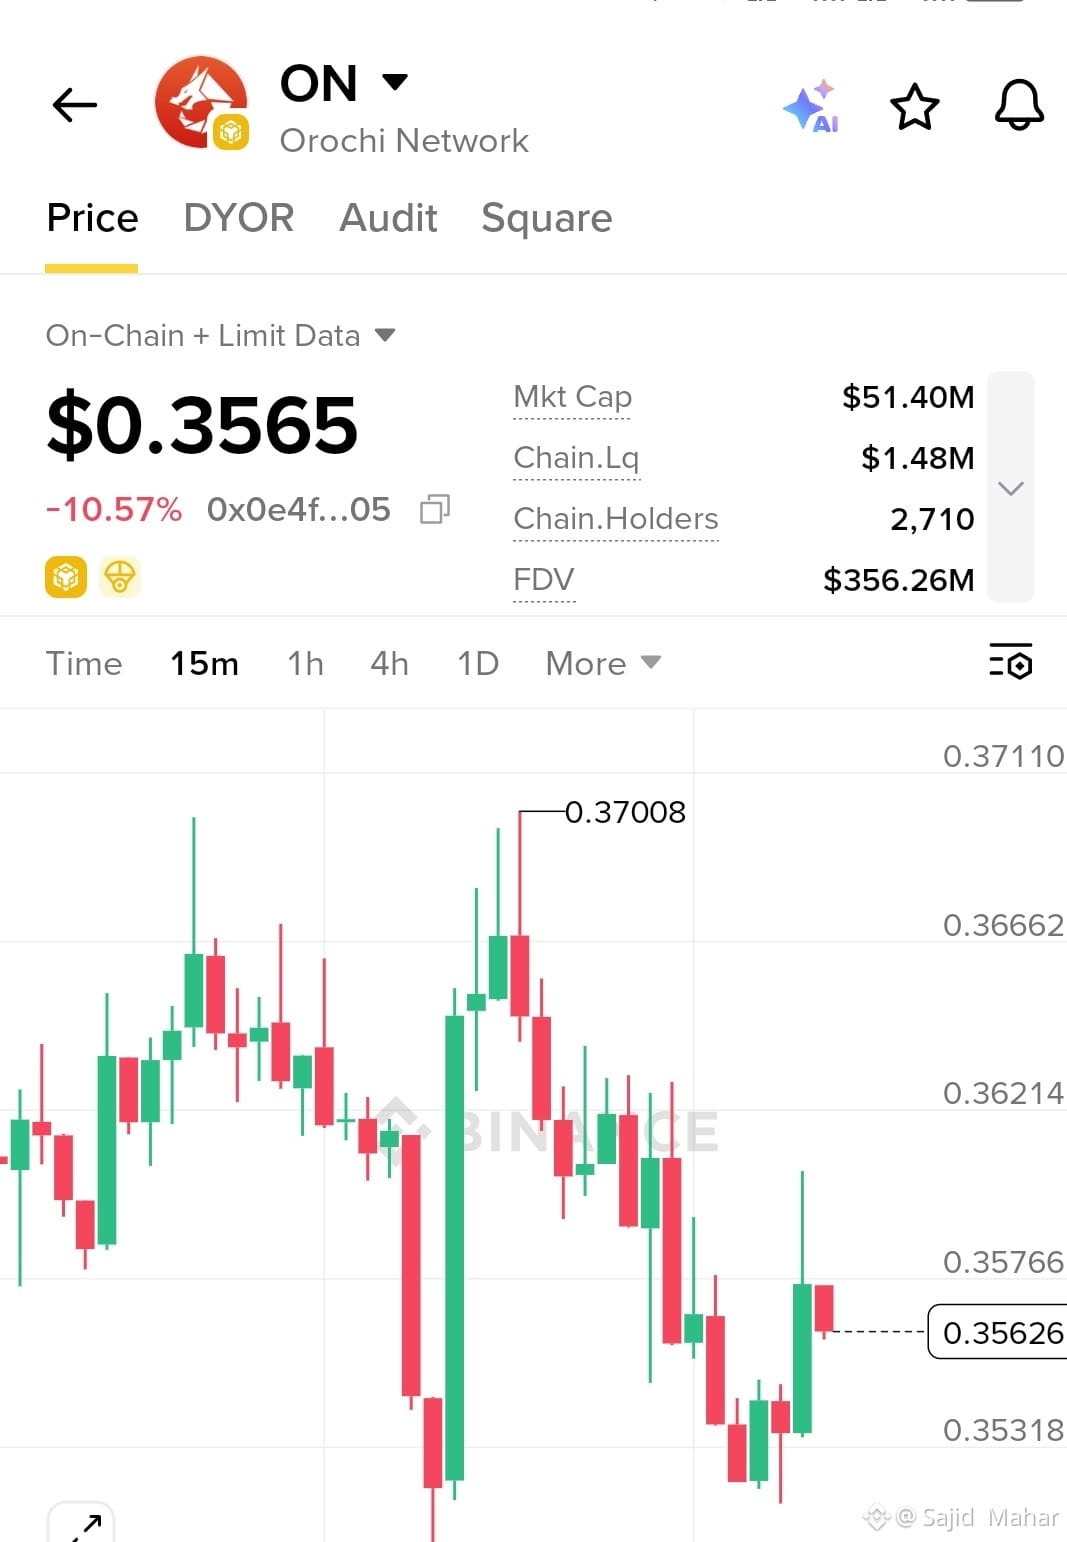
{spot}(ONDOUSDT)
/USDT CONFIGURAÇÃO DE VENDA A CURTO
📍 EP: 0.3560 – 0.3580
🎯 TP1: 0.3532
🎯 TP2: 0.3490
🎯 TP3: 0.3450
🛑 SL: 0.3630
📉 PASSOS PARA VENDA A CURTO:
1️⃣ Aguarde rejeição na região de 0.3570–0.3580
2️⃣ Entre SHORT após confirmação de candle de baixa
3️⃣ TP1 atingido → garantir lucro parcial
4️⃣ Mova o SL para Entrada/Break-even
5️⃣ Mantenha a posição restante para TP2 & TP3
⚠️ Invalidação: fechamento forte no candle de 15m acima de 0.3630.
💰 Risco baixo — a configuração é baseada na estrutura do gráfico, não é garantida.
#PolymarketOddsIranBlockadeEndFallTo23% #UkraineSaysOdesaBlackSeaPortsEffectivelyClosed #BerkshireAddsToDeltaAndAlphabetHoldings
$ONDO
/USDT CONFIGURAÇÃO DE VENDA A CURTO
📍 EP: 0.3560 – 0.3580
🎯 TP1: 0.3532
🎯 TP2: 0.3490
🎯 TP3: 0.3450
🛑 SL: 0.3630
📉 PASSOS PARA VENDA A CURTO:
1️⃣ Aguarde rejeição na região de 0.3570–0.3580
2️⃣ Entre SHORT após confirmação de candle de baixa
3️⃣ TP1 atingido → garantir lucro parcial
4️⃣ Mova o SL para Entrada/Break-even
5️⃣ Mantenha a posição restante para TP2 & TP3
⚠️ Invalidação: fechamento forte no candle de 15m acima de 0.3630.
💰 Risco baixo — a configuração é baseada na estrutura do gráfico, não é garantida.
#PolymarketOddsIranBlockadeEndFallTo23% #UkraineSaysOdesaBlackSeaPortsEffectivelyClosed #BerkshireAddsToDeltaAndAlphabetHoldings
/USDT CONFIGURAÇÃO DE VENDA A CURTO
📍 EP: 0.3560 – 0.3580
🎯 TP1: 0.3532
🎯 TP2: 0.3490
🎯 TP3: 0.3450
🛑 SL: 0.3630
📉 PASSOS PARA VENDA A CURTO:
1️⃣ Aguarde rejeição na região de 0.3570–0.3580
2️⃣ Entre SHORT após confirmação de candle de baixa
3️⃣ TP1 atingido → garantir lucro parcial
4️⃣ Mova o SL para Entrada/Break-even
5️⃣ Mantenha a posição restante para TP2 & TP3
⚠️ Invalidação: fechamento forte no candle de 15m acima de 0.3630.
💰 Risco baixo — a configuração é baseada na estrutura do gráfico, não é garantida.
#PolymarketOddsIranBlockadeEndFallTo23% #UkraineSaysOdesaBlackSeaPortsEffectivelyClosed #BerkshireAddsToDeltaAndAlphabetHoldings
1
93
·
--
Em Baixa
$BEAT
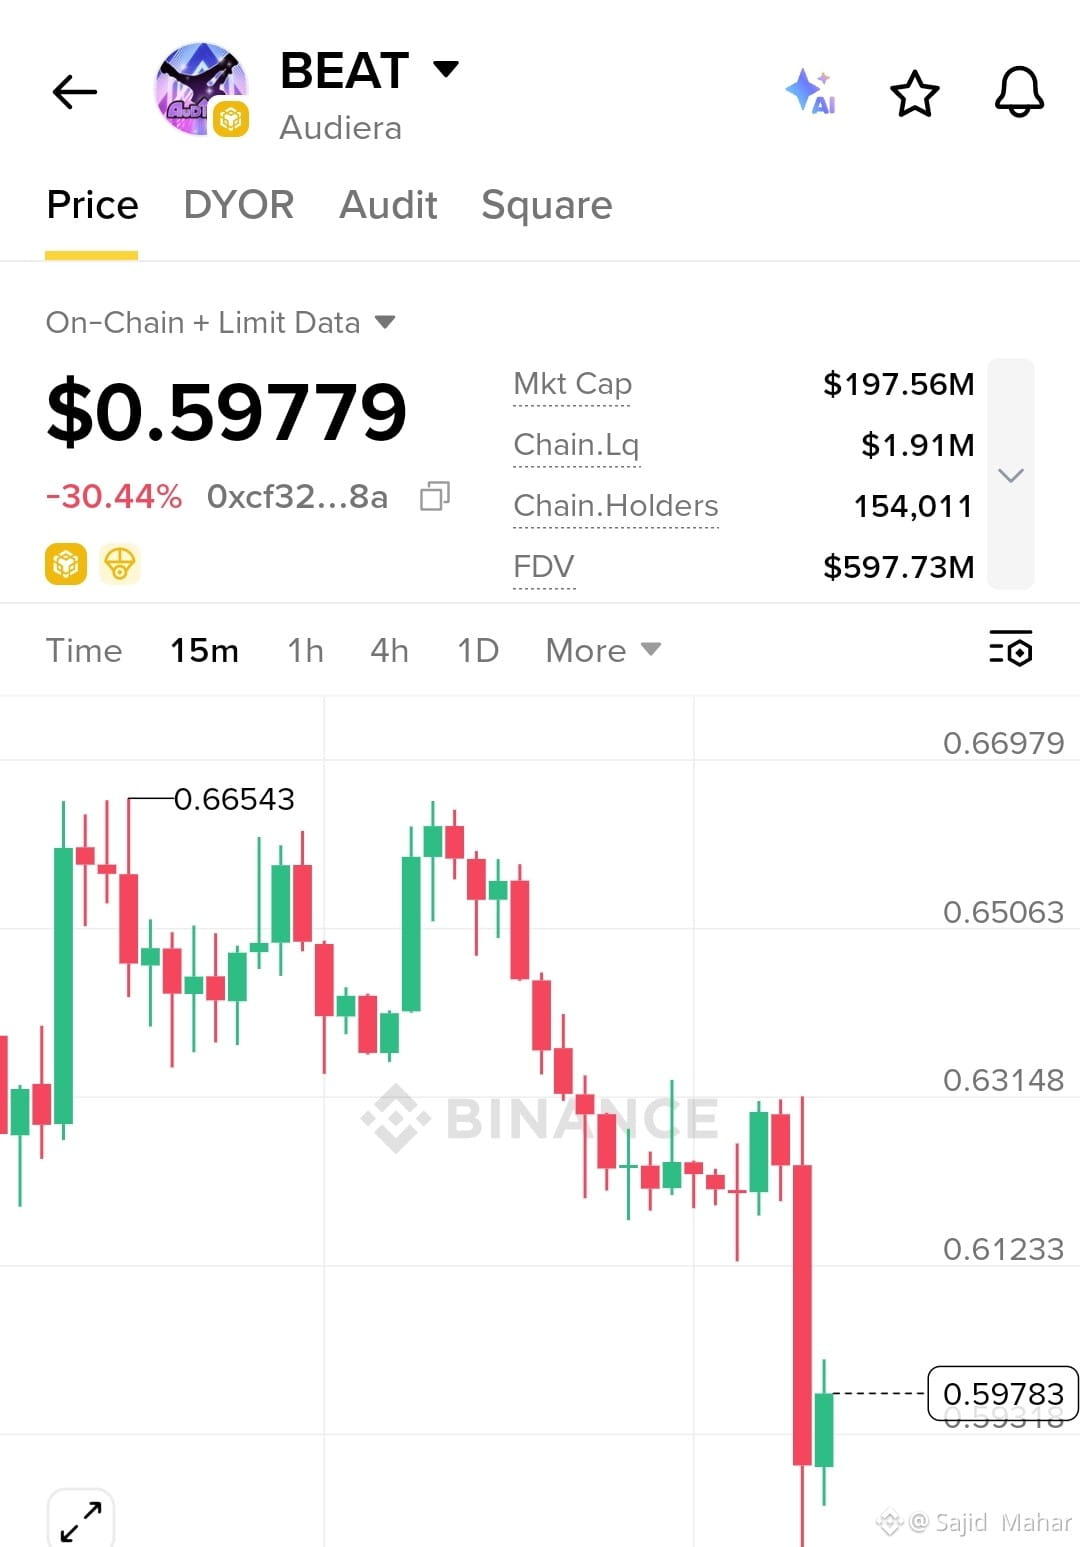
{future}(BEATUSDT)
/USDT LONG SCALP CONFIGURAÇÃO
📌 Entrada (EP): 0.6000 – 0.6030
🎯 TP1: 0.6123
🎯 TP2: 0.6233
🎯 TP3: 0.6315
🛑 SL: 0.5900
📈 Passos da Operação Longa:
1️⃣ Espere o preço sustentar acima de 0.6000
2️⃣ Entre após confirmação de alta
3️⃣ TP1 atingido → garanta lucro parcial
4️⃣ Mova o SL para a entrada
5️⃣ Deixe a posição restante mirar TP2/TP3
⚠️ Configuração de alto risco após um dump forte. Sem confirmação = sem operação. Gerencie o risco com cuidado.
#PolymarketOddsIranBlockadeEndFallTo23% #SP500SlipsFridayThirdStraightWeeklyGain #GlobalStocksNearRecordHighs
$BEAT
/USDT LONG SCALP CONFIGURAÇÃO
📌 Entrada (EP): 0.6000 – 0.6030
🎯 TP1: 0.6123
🎯 TP2: 0.6233
🎯 TP3: 0.6315
🛑 SL: 0.5900
📈 Passos da Operação Longa:
1️⃣ Espere o preço sustentar acima de 0.6000
2️⃣ Entre após confirmação de alta
3️⃣ TP1 atingido → garanta lucro parcial
4️⃣ Mova o SL para a entrada
5️⃣ Deixe a posição restante mirar TP2/TP3
⚠️ Configuração de alto risco após um dump forte. Sem confirmação = sem operação. Gerencie o risco com cuidado.
#PolymarketOddsIranBlockadeEndFallTo23% #SP500SlipsFridayThirdStraightWeeklyGain #GlobalStocksNearRecordHighs
/USDT LONG SCALP CONFIGURAÇÃO
📌 Entrada (EP): 0.6000 – 0.6030
🎯 TP1: 0.6123
🎯 TP2: 0.6233
🎯 TP3: 0.6315
🛑 SL: 0.5900
📈 Passos da Operação Longa:
1️⃣ Espere o preço sustentar acima de 0.6000
2️⃣ Entre após confirmação de alta
3️⃣ TP1 atingido → garanta lucro parcial
4️⃣ Mova o SL para a entrada
5️⃣ Deixe a posição restante mirar TP2/TP3
⚠️ Configuração de alto risco após um dump forte. Sem confirmação = sem operação. Gerencie o risco com cuidado.
#PolymarketOddsIranBlockadeEndFallTo23% #SP500SlipsFridayThirdStraightWeeklyGain #GlobalStocksNearRecordHighs
303
·
--
Em Baixa
Parcialmente verdadeiro
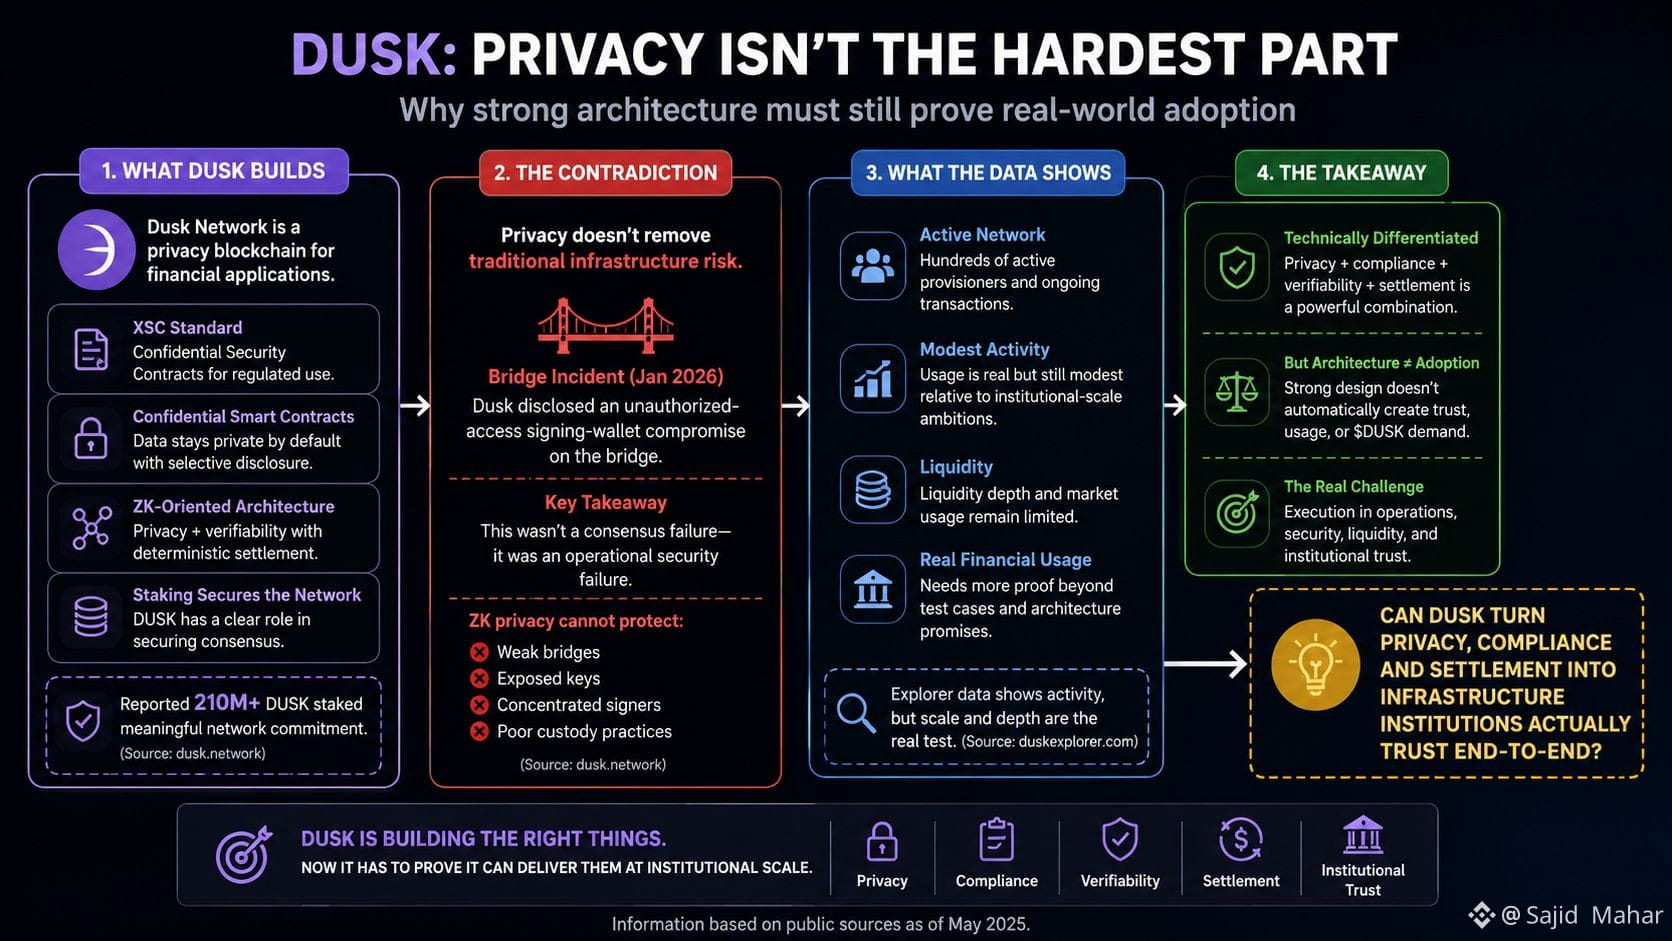
Ao estudar o Dusk, fiquei com um pensamento desconfortável: a privacidade pode ser a parte mais fácil da adoção institucional de blockchain.
Tecnicamente, acho o Dusk genuinamente interessante. O padrão XSC, os contratos inteligentes confidenciais, a divulgação seletiva e a arquitetura orientada a ZK tentam resolver um problema real: as finanças regulamentadas precisam de privacidade sem abrir mão da verificabilidade ou da liquidação determinística. O modelo de staking também dá ao DUSK um papel claro na segurança da rede. Atualmente, o Dusk reporta 210M+ de DUSK staked, o que representa um compromisso significativo da rede.
Mas a arquitetura não elimina o risco tradicional de infraestrutura. O próprio Dusk divulgou um incidente de ponte em janeiro de 2026 envolvendo uma quebra de uma carteira de assinatura com acesso não autorizado. Não foi uma falha de consenso, mas é exatamente essa a distinção que importa: privacidade sofisticada com ZK não consegue proteger uma ponte fraca, chaves expostas, signatários concentrados ou práticas inadequadas de custódia.
Isso torna a questão da adoção, para mim, mais difícil. Os dados de explorador público mostram centenas de provedores ativos e transações em andamento, mas a atividade continua modesta em comparação com a escala sugerida pelas ambições institucionais. Liquidez e uso financeiro real ainda precisam se provar além da arquitetura.
Assim, vejo o Dusk como tecnicamente diferenciado, mas ainda não comprovado em escala institucional.
O Dusk consegue transformar privacidade, conformidade e liquidação em infraestrutura que as instituições realmente confiem de ponta a ponta?
@Dusk_Foundation #dusk $DUSK
$DEXE
{future}(DEXEUSDT)
$NVDAB
{spot}(NVDABUSDT)
Ao estudar o Dusk, fiquei com um pensamento desconfortável: a privacidade pode ser a parte mais fácil da adoção institucional de blockchain.
Tecnicamente, acho o Dusk genuinamente interessante. O padrão XSC, os contratos inteligentes confidenciais, a divulgação seletiva e a arquitetura orientada a ZK tentam resolver um problema real: as finanças regulamentadas precisam de privacidade sem abrir mão da verificabilidade ou da liquidação determinística. O modelo de staking também dá ao DUSK um papel claro na segurança da rede. Atualmente, o Dusk reporta 210M+ de DUSK staked, o que representa um compromisso significativo da rede.
Mas a arquitetura não elimina o risco tradicional de infraestrutura. O próprio Dusk divulgou um incidente de ponte em janeiro de 2026 envolvendo uma quebra de uma carteira de assinatura com acesso não autorizado. Não foi uma falha de consenso, mas é exatamente essa a distinção que importa: privacidade sofisticada com ZK não consegue proteger uma ponte fraca, chaves expostas, signatários concentrados ou práticas inadequadas de custódia.
Isso torna a questão da adoção, para mim, mais difícil. Os dados de explorador público mostram centenas de provedores ativos e transações em andamento, mas a atividade continua modesta em comparação com a escala sugerida pelas ambições institucionais. Liquidez e uso financeiro real ainda precisam se provar além da arquitetura.
Assim, vejo o Dusk como tecnicamente diferenciado, mas ainda não comprovado em escala institucional.
O Dusk consegue transformar privacidade, conformidade e liquidação em infraestrutura que as instituições realmente confiem de ponta a ponta?
@Dusk #dusk $DUSK
$DEXE
$NVDAB
Tecnicamente, acho o Dusk genuinamente interessante. O padrão XSC, os contratos inteligentes confidenciais, a divulgação seletiva e a arquitetura orientada a ZK tentam resolver um problema real: as finanças regulamentadas precisam de privacidade sem abrir mão da verificabilidade ou da liquidação determinística. O modelo de staking também dá ao DUSK um papel claro na segurança da rede. Atualmente, o Dusk reporta 210M+ de DUSK staked, o que representa um compromisso significativo da rede.
Mas a arquitetura não elimina o risco tradicional de infraestrutura. O próprio Dusk divulgou um incidente de ponte em janeiro de 2026 envolvendo uma quebra de uma carteira de assinatura com acesso não autorizado. Não foi uma falha de consenso, mas é exatamente essa a distinção que importa: privacidade sofisticada com ZK não consegue proteger uma ponte fraca, chaves expostas, signatários concentrados ou práticas inadequadas de custódia.
Isso torna a questão da adoção, para mim, mais difícil. Os dados de explorador público mostram centenas de provedores ativos e transações em andamento, mas a atividade continua modesta em comparação com a escala sugerida pelas ambições institucionais. Liquidez e uso financeiro real ainda precisam se provar além da arquitetura.
Assim, vejo o Dusk como tecnicamente diferenciado, mas ainda não comprovado em escala institucional.
O Dusk consegue transformar privacidade, conformidade e liquidação em infraestrutura que as instituições realmente confiem de ponta a ponta?
@Dusk #dusk $DUSK
$DEXE
$NVDAB
2
3
587
·
--
Em Alta
⚡ $PIEVERSE
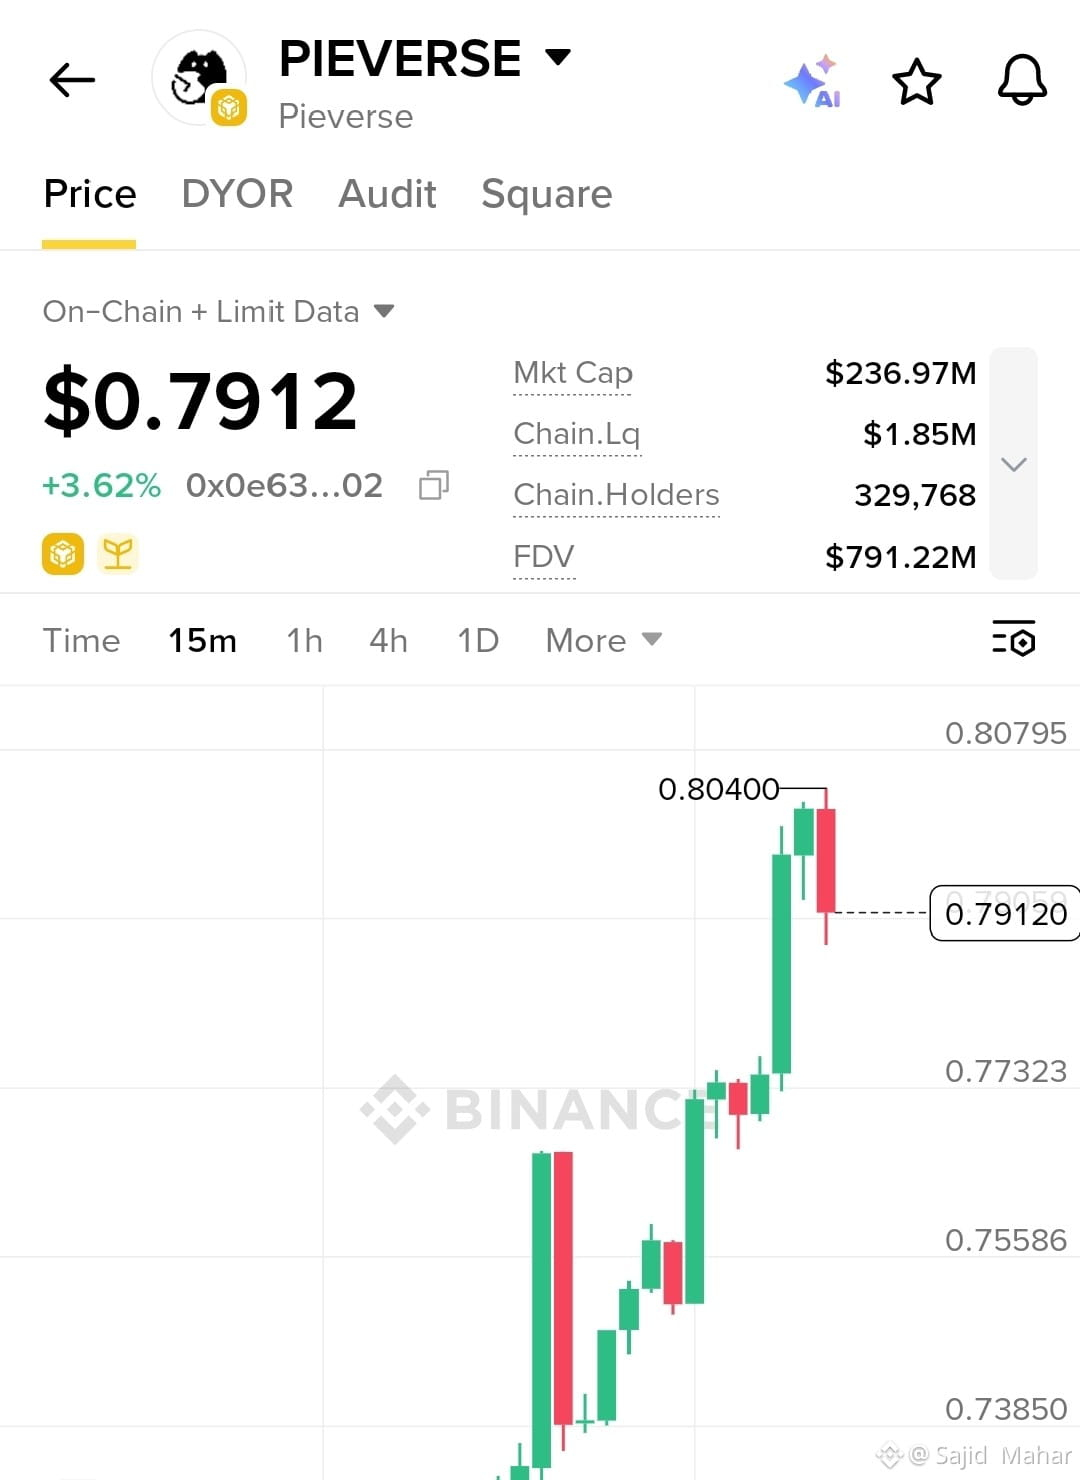
{future}(PIEVERSEUSDT)
(PIE) — SHORT SETUP 🔻
📍 EP: US$ 0,790–US$ 0,794
🎯 TP1: US$ 0,780
🎯 TP2: US$ 0,773
🛑 SL: US$ 0,805
🔥 Rejeição de US$ 0,804 = oportunidade de venda (short).
📉 Entrada → Confirmar rejeição → Realizar lucro (take profit)
⚠️ Gerencie o risco; setup baseado no gráfico.
#EthereumFoundationDropsPoseidonForL1 #SolanaAnzaUnveilsAgave4.3ReleasePlan #US30YBondBidToCoverFallsTo2.39
⚡ $PIEVERSE
(PIE) — SHORT SETUP 🔻
📍 EP: US$ 0,790–US$ 0,794
🎯 TP1: US$ 0,780
🎯 TP2: US$ 0,773
🛑 SL: US$ 0,805
🔥 Rejeição de US$ 0,804 = oportunidade de venda (short).
📉 Entrada → Confirmar rejeição → Realizar lucro (take profit)
⚠️ Gerencie o risco; setup baseado no gráfico.
#EthereumFoundationDropsPoseidonForL1 #SolanaAnzaUnveilsAgave4.3ReleasePlan #US30YBondBidToCoverFallsTo2.39
(PIE) — SHORT SETUP 🔻
📍 EP: US$ 0,790–US$ 0,794
🎯 TP1: US$ 0,780
🎯 TP2: US$ 0,773
🛑 SL: US$ 0,805
🔥 Rejeição de US$ 0,804 = oportunidade de venda (short).
📉 Entrada → Confirmar rejeição → Realizar lucro (take profit)
⚠️ Gerencie o risco; setup baseado no gráfico.
#EthereumFoundationDropsPoseidonForL1 #SolanaAnzaUnveilsAgave4.3ReleasePlan #US30YBondBidToCoverFallsTo2.39
151
·
--
Em Alta
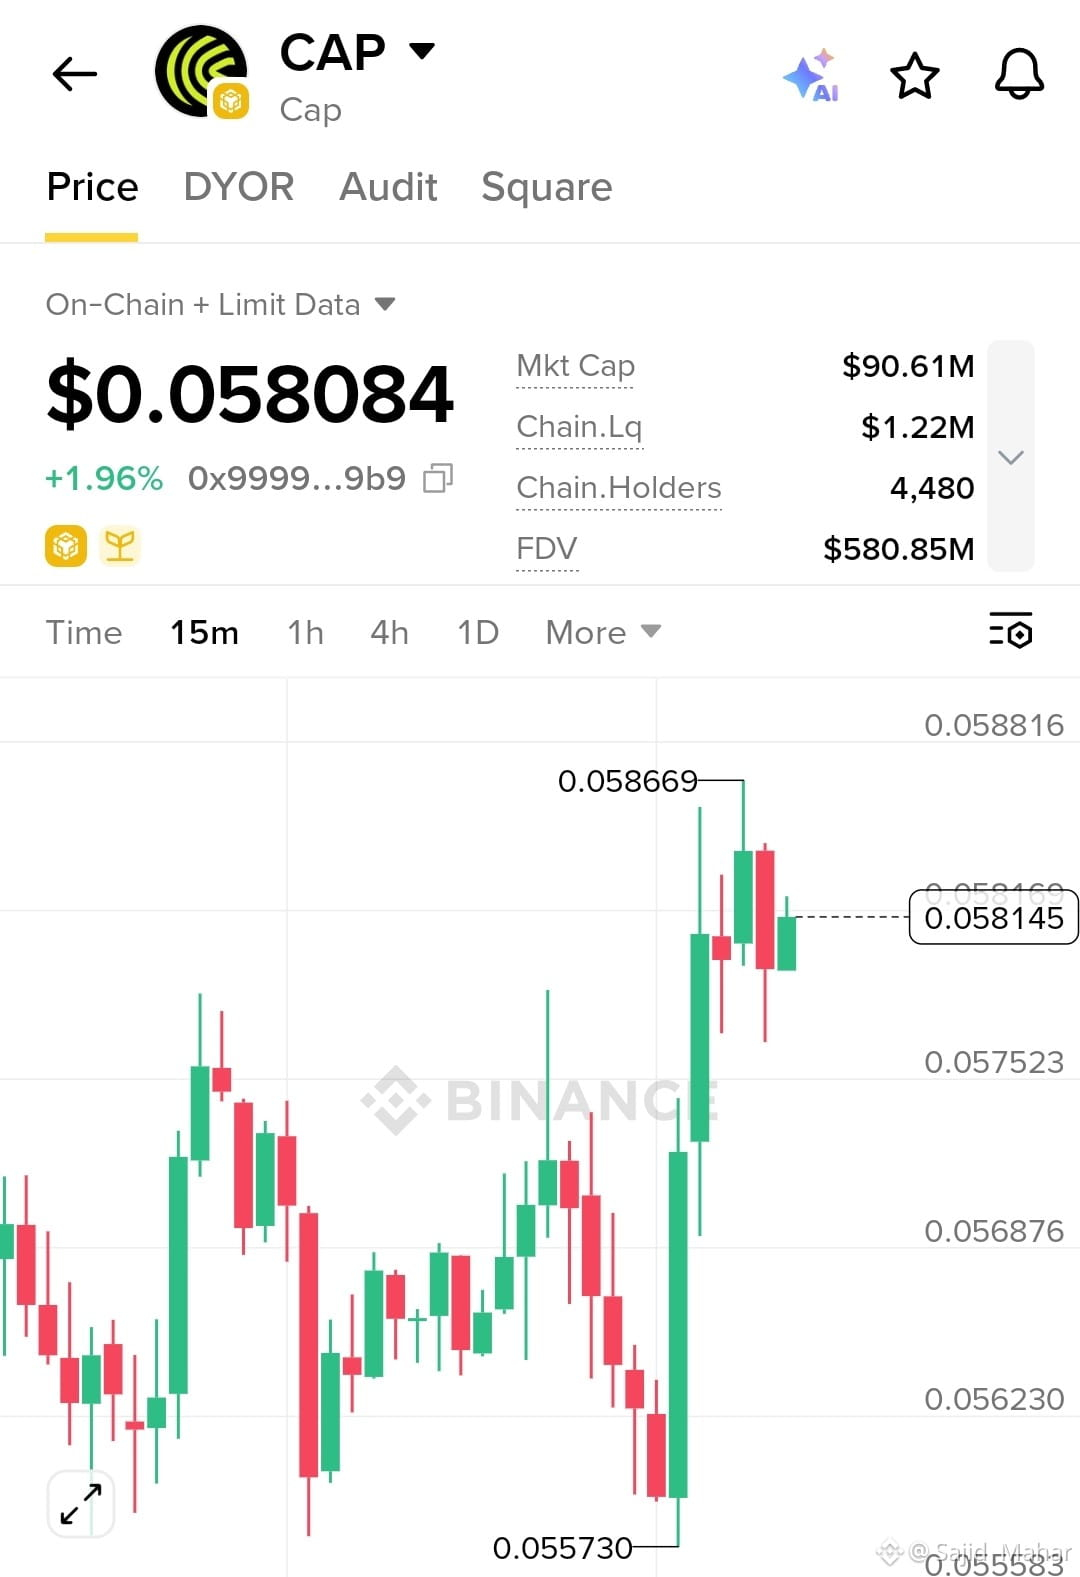
🚀 $CAP
{future}(CAPUSDT)
(CAP) — LONG TRADE 🔥
📍 EP: US$0,05810–US$0,05820
🎯 TP1: US$0,05845
🎯 TP2: US$0,05865
🛑 SL: US$0,05765
📈 Mantenha acima de US$0,05815 = continuação de alta.
⚡ Entrada → Mantenha → TP.
⚠️ Gerencie o risco; configuração apenas de gráfico.
#US30YBondBidToCoverFallsTo2.39 #KospiEntersTechnicalBullMarket #USJulyCPI&PPIDueThisWeek
🚀 $CAP
(CAP) — LONG TRADE 🔥
📍 EP: US$0,05810–US$0,05820
🎯 TP1: US$0,05845
🎯 TP2: US$0,05865
🛑 SL: US$0,05765
📈 Mantenha acima de US$0,05815 = continuação de alta.
⚡ Entrada → Mantenha → TP.
⚠️ Gerencie o risco; configuração apenas de gráfico.
#US30YBondBidToCoverFallsTo2.39 #KospiEntersTechnicalBullMarket #USJulyCPI&PPIDueThisWeek
(CAP) — LONG TRADE 🔥
📍 EP: US$0,05810–US$0,05820
🎯 TP1: US$0,05845
🎯 TP2: US$0,05865
🛑 SL: US$0,05765
📈 Mantenha acima de US$0,05815 = continuação de alta.
⚡ Entrada → Mantenha → TP.
⚠️ Gerencie o risco; configuração apenas de gráfico.
#US30YBondBidToCoverFallsTo2.39 #KospiEntersTechnicalBullMarket #USJulyCPI&PPIDueThisWeek
293
·
--
Em Baixa
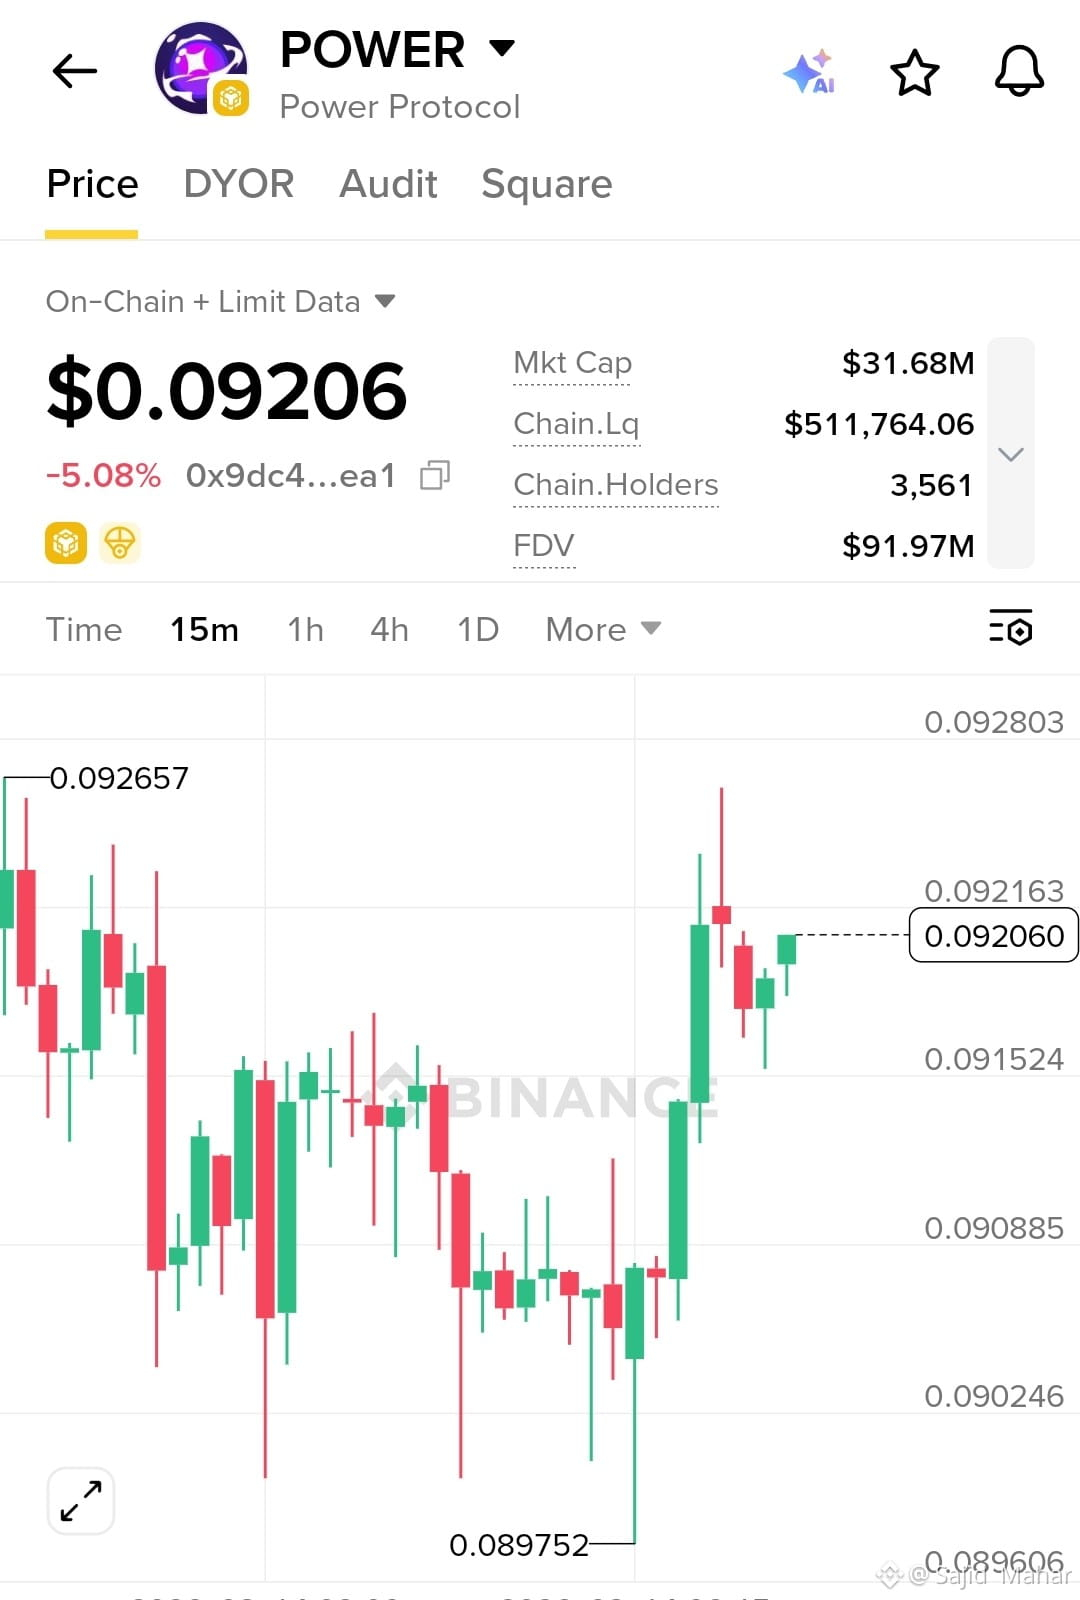
🚀 $POWER
{alpha}(560x9dc44ae5be187eca9e2a67e33f27a4c91cea1223)
Protocolo (POWER) — Setup LONG
📍 Entrada: $0.09200–$0.09210
🎯 TP1: $0.09230
🎯 TP2: $0.09265
🛑 SL: $0.09150
🔥 Romper e manter acima de $0.09216 = momento de alta.
⚠️ Gerencie o risco. Os níveis são baseados no gráfico, não garantidos.
#US30YBondBidToCoverFallsTo2.39
#KOSPITops7000AtOpen
#KospiEntersTechnicalBullMarket
#USJulyCPI&PPIDueThisWeek
🚀 $POWER
Protocolo (POWER) — Setup LONG
📍 Entrada: $0.09200–$0.09210
🎯 TP1: $0.09230
🎯 TP2: $0.09265
🛑 SL: $0.09150
🔥 Romper e manter acima de $0.09216 = momento de alta.
⚠️ Gerencie o risco. Os níveis são baseados no gráfico, não garantidos.
#US30YBondBidToCoverFallsTo2.39
#KOSPITops7000AtOpen
#KospiEntersTechnicalBullMarket
#USJulyCPI&PPIDueThisWeek
Protocolo (POWER) — Setup LONG
📍 Entrada: $0.09200–$0.09210
🎯 TP1: $0.09230
🎯 TP2: $0.09265
🛑 SL: $0.09150
🔥 Romper e manter acima de $0.09216 = momento de alta.
⚠️ Gerencie o risco. Os níveis são baseados no gráfico, não garantidos.
#US30YBondBidToCoverFallsTo2.39
#KOSPITops7000AtOpen
#KospiEntersTechnicalBullMarket
#USJulyCPI&PPIDueThisWeek
253
·
--
Em Baixa
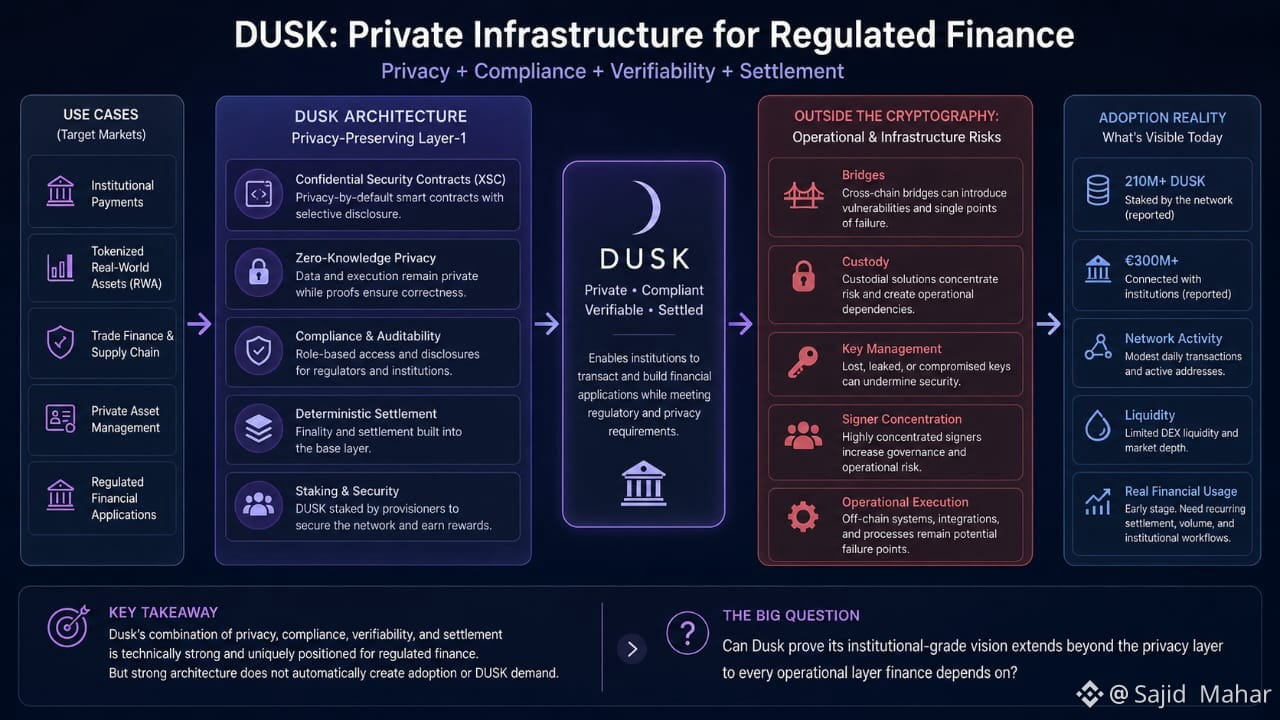
Eu esperava que a história de privacidade da Dusk fosse a parte mais interessante. Depois de investigar mais a fundo, acho que a questão é o que acontece fora da criptografia.
A Dusk está tentando combinar privacidade, divulgação seletiva, conformidade, execução verificável e liquidação determinística para ativos regulamentados. Essa arquitetura faz sentido para mim: as instituições precisam de confidencialidade sem abrir mão da auditabilidade. O modelo de staking dela conecta a DUSK à segurança, com provisionadores participando do consenso.
Mas uma privacidade ZK sofisticada não elimina o risco de infraestrutura. Pontes podem introduzir dependências operacionais. A custódia pode falhar. As chaves podem ser comprometidas. A concentração de signers pode se tornar um ponto fraco. Uma transação privada pode ser criptograficamente sólida, enquanto o sistema ao redor continua frágil.
Por isso, eu olho além das ambições institucionais e de RWA da Dusk. O projeto reporta mais de 210 milhões de DUSK em staking e destaca mais de €300 milhões conectados a instituições, mas esses números não são a mesma coisa que atividade financeira recorrente. Eu quero ver liquidação, liquidez, usuários e fluxos de trabalho institucionais — não apenas capacidade técnica.
Para mim, a Dusk é convincente porque privacidade e conformidade são tratadas como infraestrutura. Mas uma arquitetura forte não cria, automaticamente, adoção ou demanda por DUSK.
A Dusk consegue provar que sua visão no nível institucional se estende além da camada de privacidade até cada camada operacional da qual as finanças dependem?
@Dusk_Foundation #dusk $DUSK
{future}(DUSKUSDT)
Eu esperava que a história de privacidade da Dusk fosse a parte mais interessante. Depois de investigar mais a fundo, acho que a questão é o que acontece fora da criptografia.
A Dusk está tentando combinar privacidade, divulgação seletiva, conformidade, execução verificável e liquidação determinística para ativos regulamentados. Essa arquitetura faz sentido para mim: as instituições precisam de confidencialidade sem abrir mão da auditabilidade. O modelo de staking dela conecta a DUSK à segurança, com provisionadores participando do consenso.
Mas uma privacidade ZK sofisticada não elimina o risco de infraestrutura. Pontes podem introduzir dependências operacionais. A custódia pode falhar. As chaves podem ser comprometidas. A concentração de signers pode se tornar um ponto fraco. Uma transação privada pode ser criptograficamente sólida, enquanto o sistema ao redor continua frágil.
Por isso, eu olho além das ambições institucionais e de RWA da Dusk. O projeto reporta mais de 210 milhões de DUSK em staking e destaca mais de €300 milhões conectados a instituições, mas esses números não são a mesma coisa que atividade financeira recorrente. Eu quero ver liquidação, liquidez, usuários e fluxos de trabalho institucionais — não apenas capacidade técnica.
Para mim, a Dusk é convincente porque privacidade e conformidade são tratadas como infraestrutura. Mas uma arquitetura forte não cria, automaticamente, adoção ou demanda por DUSK.
A Dusk consegue provar que sua visão no nível institucional se estende além da camada de privacidade até cada camada operacional da qual as finanças dependem?
@Dusk #dusk $DUSK
A Dusk está tentando combinar privacidade, divulgação seletiva, conformidade, execução verificável e liquidação determinística para ativos regulamentados. Essa arquitetura faz sentido para mim: as instituições precisam de confidencialidade sem abrir mão da auditabilidade. O modelo de staking dela conecta a DUSK à segurança, com provisionadores participando do consenso.
Mas uma privacidade ZK sofisticada não elimina o risco de infraestrutura. Pontes podem introduzir dependências operacionais. A custódia pode falhar. As chaves podem ser comprometidas. A concentração de signers pode se tornar um ponto fraco. Uma transação privada pode ser criptograficamente sólida, enquanto o sistema ao redor continua frágil.
Por isso, eu olho além das ambições institucionais e de RWA da Dusk. O projeto reporta mais de 210 milhões de DUSK em staking e destaca mais de €300 milhões conectados a instituições, mas esses números não são a mesma coisa que atividade financeira recorrente. Eu quero ver liquidação, liquidez, usuários e fluxos de trabalho institucionais — não apenas capacidade técnica.
Para mim, a Dusk é convincente porque privacidade e conformidade são tratadas como infraestrutura. Mas uma arquitetura forte não cria, automaticamente, adoção ou demanda por DUSK.
A Dusk consegue provar que sua visão no nível institucional se estende além da camada de privacidade até cada camada operacional da qual as finanças dependem?
@Dusk #dusk $DUSK
3
3
72
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
BitcoinReboundsTo$79K
23,121 visualizações
216 a discutir
🚨 $BTC está subindo.
O Bitcoin está sendo negociado por volta de US$ 78.804, com alta de cerca de 1,9%, depois de retomar a região de US$ 78 mil. O próximo nível a observar é a máxima intraday perto de US$ 78.905.
Uma ruptura clara acima desse nível pode abrir caminho para US$ 79 mil–US$ 80 mil. Se o BTC for rejeitado, o suporte fica em torno de US$ 78.300 e depois em US$ 77.975.
Os touros têm impulso, mas o BTC precisa se manter acima de US$ 78 mil.
#Bitcoin #BTC #CryptoTrading #CryptoMarket #CryptoAnalysis
PulseON
·19 gostos
·18.6k visualizações
BitcoinSpotETFsNetInflow$160M
750 visualizações
51 a discutir
SouthKoreaCryptoTaxDelayPetitionTops50000
16,568 visualizações
473 a discutir