
Elara Vesperine
3.9k Publicações
Elara Vesperine
Denunciar
Bloquear Utilizador
Crypto Content Creator | Technical Analysis | Daily market updates, trading ideas, and blockchain insights. Learning, sharing, and growing with the crypto commu
Aberto ao trading
Trader Ocasional
2 ano(s)
249 A seguir
9.9K+ Seguidores
8.9K+ Gostaram
Publicações
Portfólio
Tudo
Cotações
Em direto
Perspectivas do mercado cripto: paciência acima das previsões
O mercado cripto é um lembrete constante de que nem toda oportunidade merece uma operação imediata.
Os movimentos de preço podem ser imprevisíveis, e a volatilidade de curto prazo muitas vezes leva a decisões emocionais. Em vez de perseguir candles verdes ou entrar em pânico durante os vermelhos, prefiro me concentrar na estrutura do mercado, no volume de negociação, nos principais níveis de suporte e resistência e no sentimento geral.
Um trader disciplinado entende que proteger o capital é tão importante quanto encontrar oportunidades lucrativas. Toda operação deve ter um ponto de entrada claro, um nível de invalidação definido e uma relação risco-retorno realista.
O objetivo não é prever cada movimento do mercado. É desenvolver um processo que ajude você a tomar decisões melhores ao longo do tempo.
Opere com um plano, gerencie seu risco e deixe a paciência fazer o trabalho dela.
Sempre faça sua própria pesquisa.
#Binance #crypto #Bitcoin #trading #CryptoMarket
Perspectivas do mercado cripto: paciência acima das previsões
O mercado cripto é um lembrete constante de que nem toda oportunidade merece uma operação imediata.
Os movimentos de preço podem ser imprevisíveis, e a volatilidade de curto prazo muitas vezes leva a decisões emocionais. Em vez de perseguir candles verdes ou entrar em pânico durante os vermelhos, prefiro me concentrar na estrutura do mercado, no volume de negociação, nos principais níveis de suporte e resistência e no sentimento geral.
Um trader disciplinado entende que proteger o capital é tão importante quanto encontrar oportunidades lucrativas. Toda operação deve ter um ponto de entrada claro, um nível de invalidação definido e uma relação risco-retorno realista.
O objetivo não é prever cada movimento do mercado. É desenvolver um processo que ajude você a tomar decisões melhores ao longo do tempo.
Opere com um plano, gerencie seu risco e deixe a paciência fazer o trabalho dela.
Sempre faça sua própria pesquisa.
#Binance #crypto #Bitcoin #trading #CryptoMarket
O mercado cripto é um lembrete constante de que nem toda oportunidade merece uma operação imediata.
Os movimentos de preço podem ser imprevisíveis, e a volatilidade de curto prazo muitas vezes leva a decisões emocionais. Em vez de perseguir candles verdes ou entrar em pânico durante os vermelhos, prefiro me concentrar na estrutura do mercado, no volume de negociação, nos principais níveis de suporte e resistência e no sentimento geral.
Um trader disciplinado entende que proteger o capital é tão importante quanto encontrar oportunidades lucrativas. Toda operação deve ter um ponto de entrada claro, um nível de invalidação definido e uma relação risco-retorno realista.
O objetivo não é prever cada movimento do mercado. É desenvolver um processo que ajude você a tomar decisões melhores ao longo do tempo.
Opere com um plano, gerencie seu risco e deixe a paciência fazer o trabalho dela.
Sempre faça sua própria pesquisa.
#Binance #crypto #Bitcoin #trading #CryptoMarket
1
153
Cripto não é só correr atrás de candles verdes 📈
A verdadeira habilidade está em saber quando entrar, quando esperar e quando proteger seu capital.
Os preços do mercado podem mudar em segundos, mas uma estratégia disciplinada ajuda você a evitar decisões emocionais. Nem toda queda é uma oportunidade de compra, e nem toda disparada de preço vale a pena perseguir.
Acredito que a consistência é mais importante do que aproveitar cada movimento. Concentre-se na estrutura do mercado, gerencie seus riscos e nunca invista dinheiro que não pode perder.
Às vezes, a negociação mais inteligente é não negociar.
Sempre faça sua própria pesquisa antes de tomar qualquer decisão de investimento.
#Binance #crypto #bitcoin #trading #cryptoeducation
Cripto não é só correr atrás de candles verdes 📈
A verdadeira habilidade está em saber quando entrar, quando esperar e quando proteger seu capital.
Os preços do mercado podem mudar em segundos, mas uma estratégia disciplinada ajuda você a evitar decisões emocionais. Nem toda queda é uma oportunidade de compra, e nem toda disparada de preço vale a pena perseguir.
Acredito que a consistência é mais importante do que aproveitar cada movimento. Concentre-se na estrutura do mercado, gerencie seus riscos e nunca invista dinheiro que não pode perder.
Às vezes, a negociação mais inteligente é não negociar.
Sempre faça sua própria pesquisa antes de tomar qualquer decisão de investimento.
#Binance #crypto #bitcoin #trading #cryptoeducation
A verdadeira habilidade está em saber quando entrar, quando esperar e quando proteger seu capital.
Os preços do mercado podem mudar em segundos, mas uma estratégia disciplinada ajuda você a evitar decisões emocionais. Nem toda queda é uma oportunidade de compra, e nem toda disparada de preço vale a pena perseguir.
Acredito que a consistência é mais importante do que aproveitar cada movimento. Concentre-se na estrutura do mercado, gerencie seus riscos e nunca invista dinheiro que não pode perder.
Às vezes, a negociação mais inteligente é não negociar.
Sempre faça sua própria pesquisa antes de tomar qualquer decisão de investimento.
#Binance #crypto #bitcoin #trading #cryptoeducation
1
102
Uma das lições mais difíceis no mundo das criptomoedas é aprender a ver uma moeda disparar sem se sentir obrigado a comprá-la.
O FOMO faz com que os traders entrem tarde, ignorem os riscos e, por vezes, transformem um pequeno erro numa grande perda.
Prefiro deixar passar uma oportunidade de negociação a entrar sem um plano claro. Haverá sempre outra oportunidade, mas recuperar o capital perdido por decisões emocionais leva tempo.
A disciplina pode não parecer empolgante, mas é uma parte importante da negociação a longo prazo.
A paciência também é uma estratégia.
Faça sempre a sua própria pesquisa.
#Binance #Crypto #FOMO #tradingpsychology #RiskManagement
Uma das lições mais difíceis no mundo das criptomoedas é aprender a ver uma moeda disparar sem se sentir obrigado a comprá-la.
O FOMO faz com que os traders entrem tarde, ignorem os riscos e, por vezes, transformem um pequeno erro numa grande perda.
Prefiro deixar passar uma oportunidade de negociação a entrar sem um plano claro. Haverá sempre outra oportunidade, mas recuperar o capital perdido por decisões emocionais leva tempo.
A disciplina pode não parecer empolgante, mas é uma parte importante da negociação a longo prazo.
A paciência também é uma estratégia.
Faça sempre a sua própria pesquisa.
#Binance #Crypto #FOMO #tradingpsychology #RiskManagement
O FOMO faz com que os traders entrem tarde, ignorem os riscos e, por vezes, transformem um pequeno erro numa grande perda.
Prefiro deixar passar uma oportunidade de negociação a entrar sem um plano claro. Haverá sempre outra oportunidade, mas recuperar o capital perdido por decisões emocionais leva tempo.
A disciplina pode não parecer empolgante, mas é uma parte importante da negociação a longo prazo.
A paciência também é uma estratégia.
Faça sempre a sua própria pesquisa.
#Binance #Crypto #FOMO #tradingpsychology #RiskManagement
1
82
A temporada das altcoins parece empolgante, mas nem todas as moedas se beneficiam igualmente quando o mercado fica em alta.
Alguns projetos chamam a atenção por terem narrativas fortes, enquanto outros enfrentam dificuldades apesar de um cenário de mercado positivo. Por isso, acredito que a pesquisa é mais importante do que o hype.
Antes de entrar em uma negociação, analiso a liquidez, o volume de negociação, a oferta de tokens e se a movimentação dos preços sustenta essa ideia.
Há oportunidades, mas o risco sempre faz parte da equação.
Nunca invista só porque todo mundo está comprando.
Sempre faça sua própria pesquisa.
#BinanceSquareFamily #Altcoinseason2024 #CryptoTrading. #blockchains #CryptoMarketAlert
A temporada das altcoins parece empolgante, mas nem todas as moedas se beneficiam igualmente quando o mercado fica em alta.
Alguns projetos chamam a atenção por terem narrativas fortes, enquanto outros enfrentam dificuldades apesar de um cenário de mercado positivo. Por isso, acredito que a pesquisa é mais importante do que o hype.
Antes de entrar em uma negociação, analiso a liquidez, o volume de negociação, a oferta de tokens e se a movimentação dos preços sustenta essa ideia.
Há oportunidades, mas o risco sempre faz parte da equação.
Nunca invista só porque todo mundo está comprando.
Sempre faça sua própria pesquisa.
#BinanceSquareFamily #Altcoinseason2024 #CryptoTrading. #blockchains #CryptoMarketAlert
Alguns projetos chamam a atenção por terem narrativas fortes, enquanto outros enfrentam dificuldades apesar de um cenário de mercado positivo. Por isso, acredito que a pesquisa é mais importante do que o hype.
Antes de entrar em uma negociação, analiso a liquidez, o volume de negociação, a oferta de tokens e se a movimentação dos preços sustenta essa ideia.
Há oportunidades, mas o risco sempre faz parte da equação.
Nunca invista só porque todo mundo está comprando.
Sempre faça sua própria pesquisa.
#BinanceSquareFamily #Altcoinseason2024 #CryptoTrading. #blockchains #CryptoMarketAlert
1
121
O mercado cripto recompensa mais a paciência do que a empolgação.
Uma coisa que aprendi sobre o mercado cripto é que nem todo candle verde é uma oportunidade, e nem todo candle vermelho é motivo para entrar em pânico.
A verdadeira habilidade está em saber quando entrar, quando esperar e quando proteger seu capital. Um plano de trading sólido é mais importante do que correr atrás de toda moeda em alta.
Antes de tomar qualquer decisão, concentro-me na estrutura do mercado, no volume, nos principais níveis de suporte e resistência e na gestão de risco.
Você não precisa aproveitar todos os movimentos para se tornar um trader melhor. Às vezes, ficar fora do mercado também é uma decisão inteligente.
Opere com um plano, não com as emoções.
Sempre faça sua própria pesquisa (DYOR).
#Binance #Crypto #trading #cryptoeducation
O mercado cripto recompensa mais a paciência do que a empolgação.
Uma coisa que aprendi sobre o mercado cripto é que nem todo candle verde é uma oportunidade, e nem todo candle vermelho é motivo para entrar em pânico.
A verdadeira habilidade está em saber quando entrar, quando esperar e quando proteger seu capital. Um plano de trading sólido é mais importante do que correr atrás de toda moeda em alta.
Antes de tomar qualquer decisão, concentro-me na estrutura do mercado, no volume, nos principais níveis de suporte e resistência e na gestão de risco.
Você não precisa aproveitar todos os movimentos para se tornar um trader melhor. Às vezes, ficar fora do mercado também é uma decisão inteligente.
Opere com um plano, não com as emoções.
Sempre faça sua própria pesquisa (DYOR).
#Binance #Crypto #trading #cryptoeducation
Uma coisa que aprendi sobre o mercado cripto é que nem todo candle verde é uma oportunidade, e nem todo candle vermelho é motivo para entrar em pânico.
A verdadeira habilidade está em saber quando entrar, quando esperar e quando proteger seu capital. Um plano de trading sólido é mais importante do que correr atrás de toda moeda em alta.
Antes de tomar qualquer decisão, concentro-me na estrutura do mercado, no volume, nos principais níveis de suporte e resistência e na gestão de risco.
Você não precisa aproveitar todos os movimentos para se tornar um trader melhor. Às vezes, ficar fora do mercado também é uma decisão inteligente.
Opere com um plano, não com as emoções.
Sempre faça sua própria pesquisa (DYOR).
#Binance #Crypto #trading #cryptoeducation
1
112
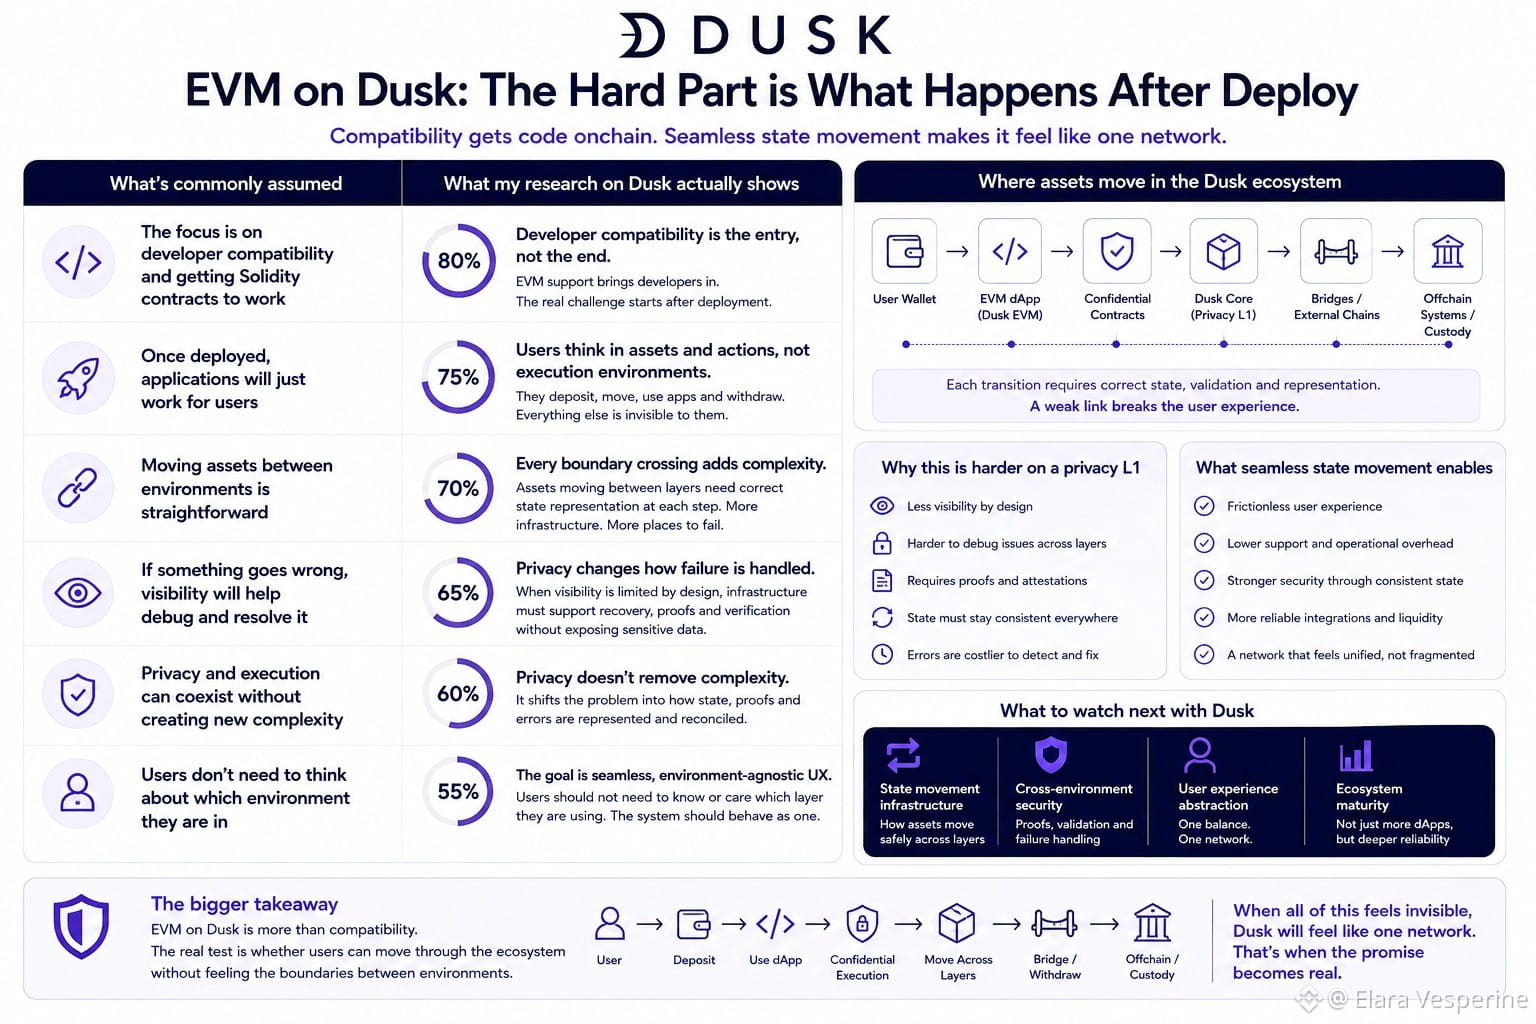
Eu estava analisando a atividade recente de EVM da Dusk e, inicialmente, pensei que a parte mais interessante seria a compatibilidade para desenvolvedores.
Então comecei a pensar no que acontece depois que um desenvolvedor realmente implanta algo.
É aí que fica mais interessante.
A Dusk está tentando trazer o desenvolvimento de EVM familiar para uma rede cuja principal diferenciação é privacidade e execução confidencial.
Esses dois mundos podem coexistir tecnicamente.
Mas os usuários não pensam em ambientes de execução.
Eles pensam em ativos.
Eles depositam algo aqui. Movem para lá. Usam uma aplicação. Sacam em outro lugar.
Isso cria um problema menos óbvio.
A parte difícil talvez não seja fazer contratos Solidity rodarem na Dusk.
Pode ser fazer com que a movimentação entre os diferentes ambientes da Dusk pareça um único sistema coerente.
Porque toda vez que um ativo atravessa um limite de execução, há mais um componente de infraestrutura responsável por representar corretamente aquele estado.
E a privacidade torna o problema ainda mais interessante.
Uma cadeia transparente pode expor bastante informação ao mover ativos.
Uma rede focada em privacidade não pode simplesmente assumir que a visibilidade estará sempre disponível quando algo dá errado.
Então acho que a próxima coisa que vale a pena observar na Dusk não é apenas quantas aplicações de EVM chegam.
É se os usuários conseguem se mover entre as diferentes camadas sem nem pensar em qual ambiente estão usando no momento.
Isso parece um problema de UX.
Acho que é maior do que isso.
Para um L1 de privacidade que tenta expandir sua superfície de execução, a movimentação contínua de estado pode se tornar parte do modelo de segurança que os usuários vivenciam todos os dias.
A criptografia recebe a maior parte da atenção.
Mas o teste real pode ser se todas essas peças diferentes, eventualmente, passam a parecer uma única rede.#dusk $DUSK @Dusk_Foundation
Eu estava analisando a atividade recente de EVM da Dusk e, inicialmente, pensei que a parte mais interessante seria a compatibilidade para desenvolvedores.
Então comecei a pensar no que acontece depois que um desenvolvedor realmente implanta algo.
É aí que fica mais interessante.
A Dusk está tentando trazer o desenvolvimento de EVM familiar para uma rede cuja principal diferenciação é privacidade e execução confidencial.
Esses dois mundos podem coexistir tecnicamente.
Mas os usuários não pensam em ambientes de execução.
Eles pensam em ativos.
Eles depositam algo aqui. Movem para lá. Usam uma aplicação. Sacam em outro lugar.
Isso cria um problema menos óbvio.
A parte difícil talvez não seja fazer contratos Solidity rodarem na Dusk.
Pode ser fazer com que a movimentação entre os diferentes ambientes da Dusk pareça um único sistema coerente.
Porque toda vez que um ativo atravessa um limite de execução, há mais um componente de infraestrutura responsável por representar corretamente aquele estado.
E a privacidade torna o problema ainda mais interessante.
Uma cadeia transparente pode expor bastante informação ao mover ativos.
Uma rede focada em privacidade não pode simplesmente assumir que a visibilidade estará sempre disponível quando algo dá errado.
Então acho que a próxima coisa que vale a pena observar na Dusk não é apenas quantas aplicações de EVM chegam.
É se os usuários conseguem se mover entre as diferentes camadas sem nem pensar em qual ambiente estão usando no momento.
Isso parece um problema de UX.
Acho que é maior do que isso.
Para um L1 de privacidade que tenta expandir sua superfície de execução, a movimentação contínua de estado pode se tornar parte do modelo de segurança que os usuários vivenciam todos os dias.
A criptografia recebe a maior parte da atenção.
Mas o teste real pode ser se todas essas peças diferentes, eventualmente, passam a parecer uma única rede.#dusk $DUSK @Dusk
Então comecei a pensar no que acontece depois que um desenvolvedor realmente implanta algo.
É aí que fica mais interessante.
A Dusk está tentando trazer o desenvolvimento de EVM familiar para uma rede cuja principal diferenciação é privacidade e execução confidencial.
Esses dois mundos podem coexistir tecnicamente.
Mas os usuários não pensam em ambientes de execução.
Eles pensam em ativos.
Eles depositam algo aqui. Movem para lá. Usam uma aplicação. Sacam em outro lugar.
Isso cria um problema menos óbvio.
A parte difícil talvez não seja fazer contratos Solidity rodarem na Dusk.
Pode ser fazer com que a movimentação entre os diferentes ambientes da Dusk pareça um único sistema coerente.
Porque toda vez que um ativo atravessa um limite de execução, há mais um componente de infraestrutura responsável por representar corretamente aquele estado.
E a privacidade torna o problema ainda mais interessante.
Uma cadeia transparente pode expor bastante informação ao mover ativos.
Uma rede focada em privacidade não pode simplesmente assumir que a visibilidade estará sempre disponível quando algo dá errado.
Então acho que a próxima coisa que vale a pena observar na Dusk não é apenas quantas aplicações de EVM chegam.
É se os usuários conseguem se mover entre as diferentes camadas sem nem pensar em qual ambiente estão usando no momento.
Isso parece um problema de UX.
Acho que é maior do que isso.
Para um L1 de privacidade que tenta expandir sua superfície de execução, a movimentação contínua de estado pode se tornar parte do modelo de segurança que os usuários vivenciam todos os dias.
A criptografia recebe a maior parte da atenção.
Mas o teste real pode ser se todas essas peças diferentes, eventualmente, passam a parecer uma única rede.#dusk $DUSK @Dusk
1
4
212
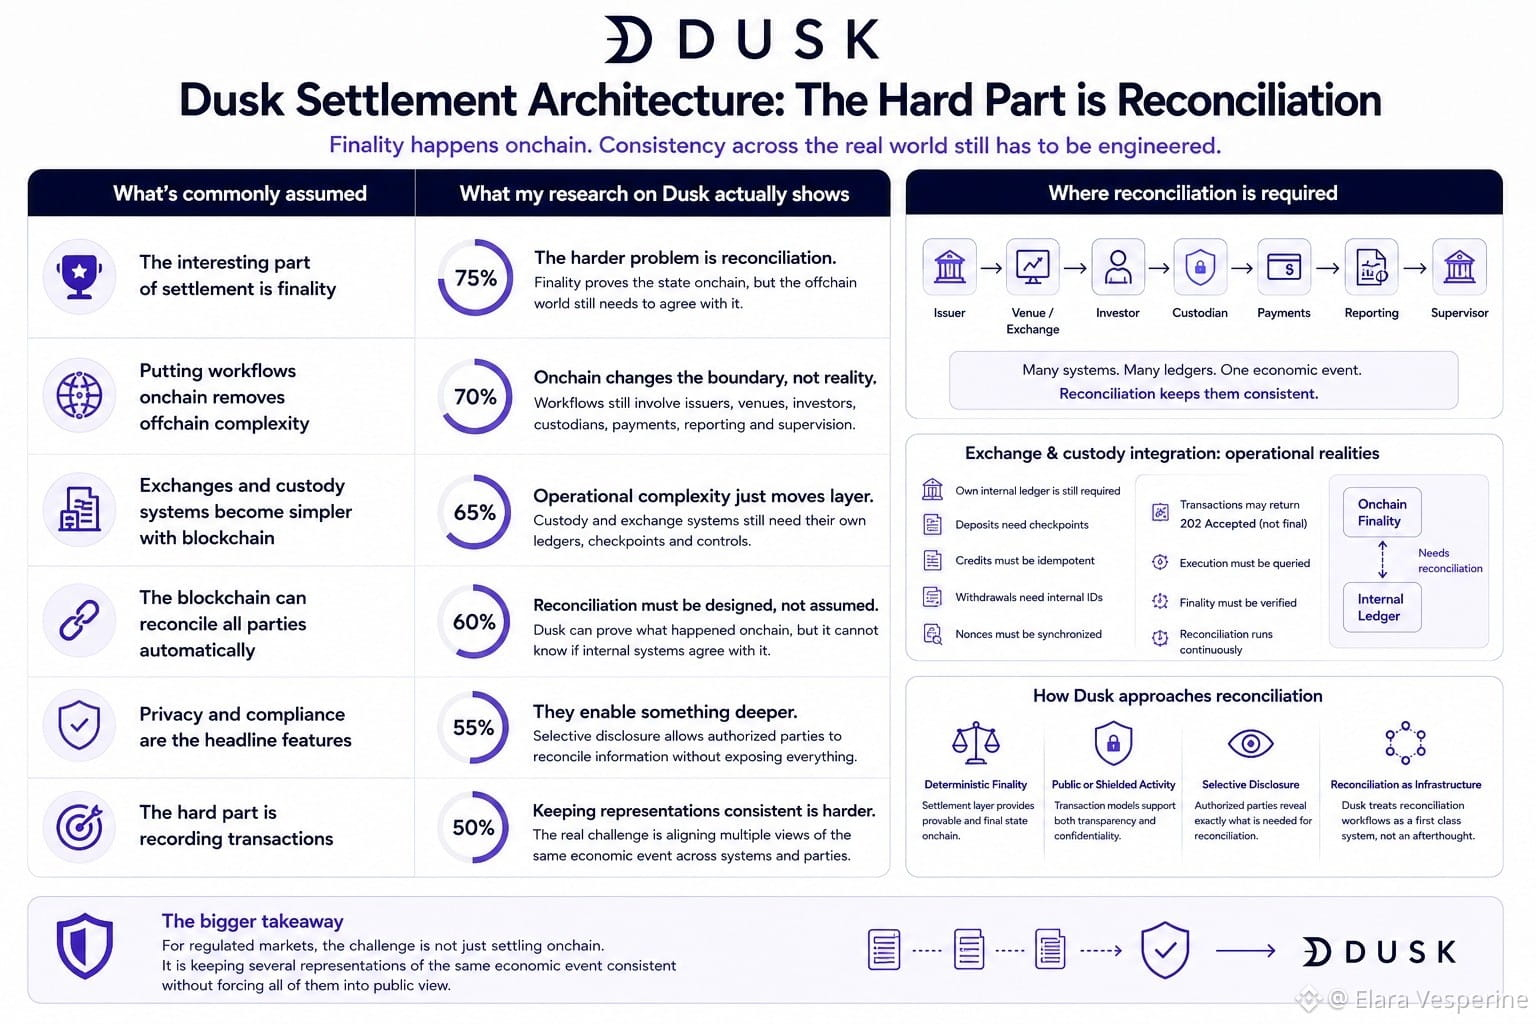
Eu fui ver a arquitetura do assentamento da Dusk esperando que a parte interessante fosse a finalização.
Acabei pensando mais sobre reconciliação.
Quanto mais eu lia, mais claro ficava que colocar fluxos financeiros onchain não faz o mundo offchain desaparecer. Isso muda a fronteira entre os dois.
A documentação da própria infraestrutura de mercado da Dusk aponta que, ainda em fluxos financeiros reais, envolvem-se emissores, venues, investidores, custodians, pagamentos, relatórios e supervisão. Quando esses sistemas permanecem separados, reconciliação e controles manuais se tornam inevitáveis.
Então os detalhes da integração com a exchange deixaram isso ainda mais concreto.
Um sistema de custódia ainda precisa do seu próprio livro-razão. Depósitos precisam de checkpoints. Créditos precisam ser idempotentes. Saques precisam de IDs internos. Nonces têm de ser sincronizados. Uma transação que retorna 202 Accepted não é tratada como sucesso final. O sistema ainda precisa consultar a execução e a finalidade.
Essa distinção importa.
A blockchain pode provar o que aconteceu onchain. Ela não pode saber automaticamente se o livro-razão interno de uma instituição, o registro de custódia ou o estado operacional concordam com isso.
A Dusk parece estar abordando esse problema por outra direção. Sua camada de liquidação fornece finalidade determinística, enquanto seus modelos de transação permitem atividade pública ou protegida. A divulgação seletiva então dá às partes autorizadas uma forma de reconciliar informações sem tornar cada detalhe financeiro público.
Eu inicialmente vi privacidade e conformidade como os recursos principais.
Depois de ler as partes operacionais em conjunto, acho que a escolha de design mais interessante é que a Dusk está tratando a reconciliação em si como infraestrutura.
Para mercados regulados, o problema difícil talvez não seja registrar transações.
Pode ser manter várias representações do mesmo evento econômico consistentes sem obrigar todas a ficarem à vista do público.
Esse é um problema muito menos visível, mas provavelmente muito mais persistente.#dusk $DUSK @Dusk_Foundation
Eu fui ver a arquitetura do assentamento da Dusk esperando que a parte interessante fosse a finalização.
Acabei pensando mais sobre reconciliação.
Quanto mais eu lia, mais claro ficava que colocar fluxos financeiros onchain não faz o mundo offchain desaparecer. Isso muda a fronteira entre os dois.
A documentação da própria infraestrutura de mercado da Dusk aponta que, ainda em fluxos financeiros reais, envolvem-se emissores, venues, investidores, custodians, pagamentos, relatórios e supervisão. Quando esses sistemas permanecem separados, reconciliação e controles manuais se tornam inevitáveis.
Então os detalhes da integração com a exchange deixaram isso ainda mais concreto.
Um sistema de custódia ainda precisa do seu próprio livro-razão. Depósitos precisam de checkpoints. Créditos precisam ser idempotentes. Saques precisam de IDs internos. Nonces têm de ser sincronizados. Uma transação que retorna 202 Accepted não é tratada como sucesso final. O sistema ainda precisa consultar a execução e a finalidade.
Essa distinção importa.
A blockchain pode provar o que aconteceu onchain. Ela não pode saber automaticamente se o livro-razão interno de uma instituição, o registro de custódia ou o estado operacional concordam com isso.
A Dusk parece estar abordando esse problema por outra direção. Sua camada de liquidação fornece finalidade determinística, enquanto seus modelos de transação permitem atividade pública ou protegida. A divulgação seletiva então dá às partes autorizadas uma forma de reconciliar informações sem tornar cada detalhe financeiro público.
Eu inicialmente vi privacidade e conformidade como os recursos principais.
Depois de ler as partes operacionais em conjunto, acho que a escolha de design mais interessante é que a Dusk está tratando a reconciliação em si como infraestrutura.
Para mercados regulados, o problema difícil talvez não seja registrar transações.
Pode ser manter várias representações do mesmo evento econômico consistentes sem obrigar todas a ficarem à vista do público.
Esse é um problema muito menos visível, mas provavelmente muito mais persistente.#dusk $DUSK @Dusk
Acabei pensando mais sobre reconciliação.
Quanto mais eu lia, mais claro ficava que colocar fluxos financeiros onchain não faz o mundo offchain desaparecer. Isso muda a fronteira entre os dois.
A documentação da própria infraestrutura de mercado da Dusk aponta que, ainda em fluxos financeiros reais, envolvem-se emissores, venues, investidores, custodians, pagamentos, relatórios e supervisão. Quando esses sistemas permanecem separados, reconciliação e controles manuais se tornam inevitáveis.
Então os detalhes da integração com a exchange deixaram isso ainda mais concreto.
Um sistema de custódia ainda precisa do seu próprio livro-razão. Depósitos precisam de checkpoints. Créditos precisam ser idempotentes. Saques precisam de IDs internos. Nonces têm de ser sincronizados. Uma transação que retorna 202 Accepted não é tratada como sucesso final. O sistema ainda precisa consultar a execução e a finalidade.
Essa distinção importa.
A blockchain pode provar o que aconteceu onchain. Ela não pode saber automaticamente se o livro-razão interno de uma instituição, o registro de custódia ou o estado operacional concordam com isso.
A Dusk parece estar abordando esse problema por outra direção. Sua camada de liquidação fornece finalidade determinística, enquanto seus modelos de transação permitem atividade pública ou protegida. A divulgação seletiva então dá às partes autorizadas uma forma de reconciliar informações sem tornar cada detalhe financeiro público.
Eu inicialmente vi privacidade e conformidade como os recursos principais.
Depois de ler as partes operacionais em conjunto, acho que a escolha de design mais interessante é que a Dusk está tratando a reconciliação em si como infraestrutura.
Para mercados regulados, o problema difícil talvez não seja registrar transações.
Pode ser manter várias representações do mesmo evento econômico consistentes sem obrigar todas a ficarem à vista do público.
Esse é um problema muito menos visível, mas provavelmente muito mais persistente.#dusk $DUSK @Dusk
4
5
144
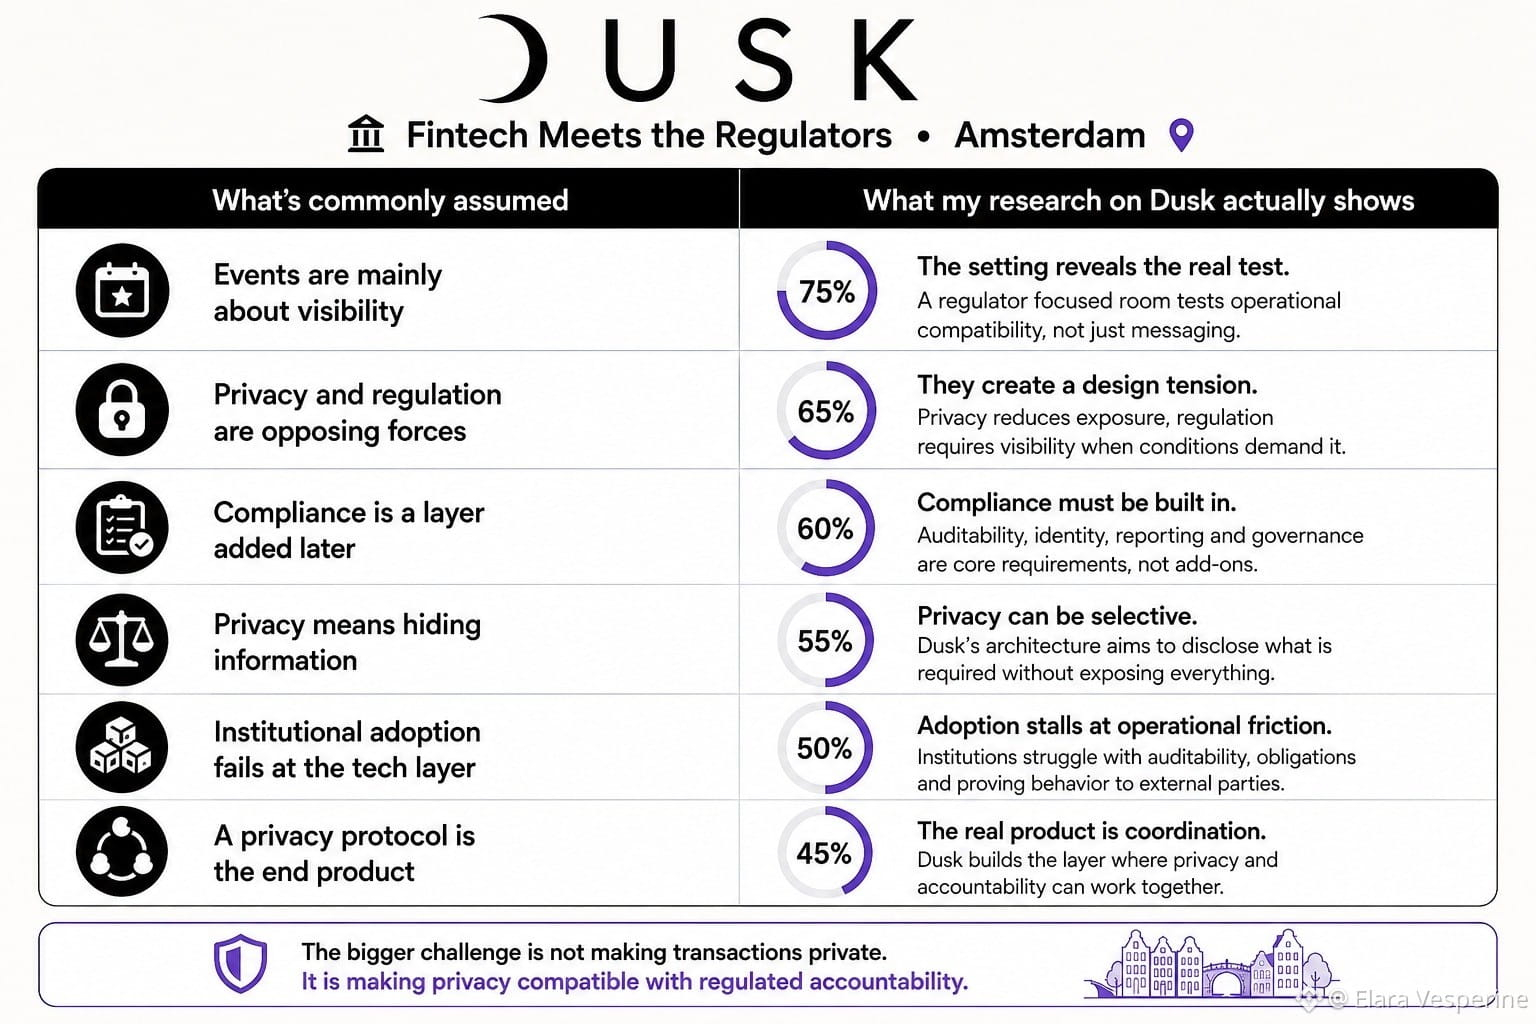
Fui ver a aparência do Dusk no Fintech Meets the Regulators em Amsterdã e acabei dando mais atenção ao que o cenário diz sobre a rede do que ao evento em si.
Uma sala de fintech focada em reguladores é um ambiente diferente de uma conferência de cripto. A parte interessante não é se o Dusk consegue explicar privacidade. É se a arquitetura dele consegue tornar a privacidade compatível com as exigências operacionais com as quais as instituições reguladas já convivem.
Isso me fez voltar a olhar para três elementos em conjunto: o desenho de protocolo do Dusk voltado para privacidade, a ênfase em aplicações financeiras compatíveis (compliance) e o impulso mais amplo na Europa por regras mais claras sobre ativos digitais e infraestrutura financeira.
A conexão importa porque a adoção institucional raramente falha na camada de criptografia.
Geralmente trava em torno de auditabilidade, identidade, relatórios, governança e na capacidade de provar que um sistema se comportou de acordo com regras definidas.
Isso cria uma tensão interessante para o Dusk.
A privacidade reduz a exposição desnecessária de informações de transações. A regulação muitas vezes exige mais visibilidade quando condições específicas são acionadas. Então a verdadeira pergunta de infraestrutura não é se transações podem ser privadas. É se a privacidade pode ser suficientemente seletiva para coexistir com a conformidade sem transformar o protocolo em um banco de dados permissionado glorificado.
Acho que é aí que eventos como este se tornam mais úteis do que os anúncios sugerem.
O ambiente obriga um projeto de blockchain a encarar pressupostos que é fácil ignorar dentro de círculos nativos de cripto.
Se o Dusk conseguir manter o estado privado privado, enquanto ainda oferece aos participantes regulados formas críveis de cumprir obrigações externas, então o produto importante não é apenas a privacidade.
É a camada de coordenação entre privacidade e responsabilização (accountability).
Esse é um problema bem mais difícil de resolver e provavelmente um dos mais importantes para acompanhar.#dusk $DUSK @Dusk_Foundation
Fui ver a aparência do Dusk no Fintech Meets the Regulators em Amsterdã e acabei dando mais atenção ao que o cenário diz sobre a rede do que ao evento em si.
Uma sala de fintech focada em reguladores é um ambiente diferente de uma conferência de cripto. A parte interessante não é se o Dusk consegue explicar privacidade. É se a arquitetura dele consegue tornar a privacidade compatível com as exigências operacionais com as quais as instituições reguladas já convivem.
Isso me fez voltar a olhar para três elementos em conjunto: o desenho de protocolo do Dusk voltado para privacidade, a ênfase em aplicações financeiras compatíveis (compliance) e o impulso mais amplo na Europa por regras mais claras sobre ativos digitais e infraestrutura financeira.
A conexão importa porque a adoção institucional raramente falha na camada de criptografia.
Geralmente trava em torno de auditabilidade, identidade, relatórios, governança e na capacidade de provar que um sistema se comportou de acordo com regras definidas.
Isso cria uma tensão interessante para o Dusk.
A privacidade reduz a exposição desnecessária de informações de transações. A regulação muitas vezes exige mais visibilidade quando condições específicas são acionadas. Então a verdadeira pergunta de infraestrutura não é se transações podem ser privadas. É se a privacidade pode ser suficientemente seletiva para coexistir com a conformidade sem transformar o protocolo em um banco de dados permissionado glorificado.
Acho que é aí que eventos como este se tornam mais úteis do que os anúncios sugerem.
O ambiente obriga um projeto de blockchain a encarar pressupostos que é fácil ignorar dentro de círculos nativos de cripto.
Se o Dusk conseguir manter o estado privado privado, enquanto ainda oferece aos participantes regulados formas críveis de cumprir obrigações externas, então o produto importante não é apenas a privacidade.
É a camada de coordenação entre privacidade e responsabilização (accountability).
Esse é um problema bem mais difícil de resolver e provavelmente um dos mais importantes para acompanhar.#dusk $DUSK @Dusk
Uma sala de fintech focada em reguladores é um ambiente diferente de uma conferência de cripto. A parte interessante não é se o Dusk consegue explicar privacidade. É se a arquitetura dele consegue tornar a privacidade compatível com as exigências operacionais com as quais as instituições reguladas já convivem.
Isso me fez voltar a olhar para três elementos em conjunto: o desenho de protocolo do Dusk voltado para privacidade, a ênfase em aplicações financeiras compatíveis (compliance) e o impulso mais amplo na Europa por regras mais claras sobre ativos digitais e infraestrutura financeira.
A conexão importa porque a adoção institucional raramente falha na camada de criptografia.
Geralmente trava em torno de auditabilidade, identidade, relatórios, governança e na capacidade de provar que um sistema se comportou de acordo com regras definidas.
Isso cria uma tensão interessante para o Dusk.
A privacidade reduz a exposição desnecessária de informações de transações. A regulação muitas vezes exige mais visibilidade quando condições específicas são acionadas. Então a verdadeira pergunta de infraestrutura não é se transações podem ser privadas. É se a privacidade pode ser suficientemente seletiva para coexistir com a conformidade sem transformar o protocolo em um banco de dados permissionado glorificado.
Acho que é aí que eventos como este se tornam mais úteis do que os anúncios sugerem.
O ambiente obriga um projeto de blockchain a encarar pressupostos que é fácil ignorar dentro de círculos nativos de cripto.
Se o Dusk conseguir manter o estado privado privado, enquanto ainda oferece aos participantes regulados formas críveis de cumprir obrigações externas, então o produto importante não é apenas a privacidade.
É a camada de coordenação entre privacidade e responsabilização (accountability).
Esse é um problema bem mais difícil de resolver e provavelmente um dos mais importantes para acompanhar.#dusk $DUSK @Dusk
1
2
146
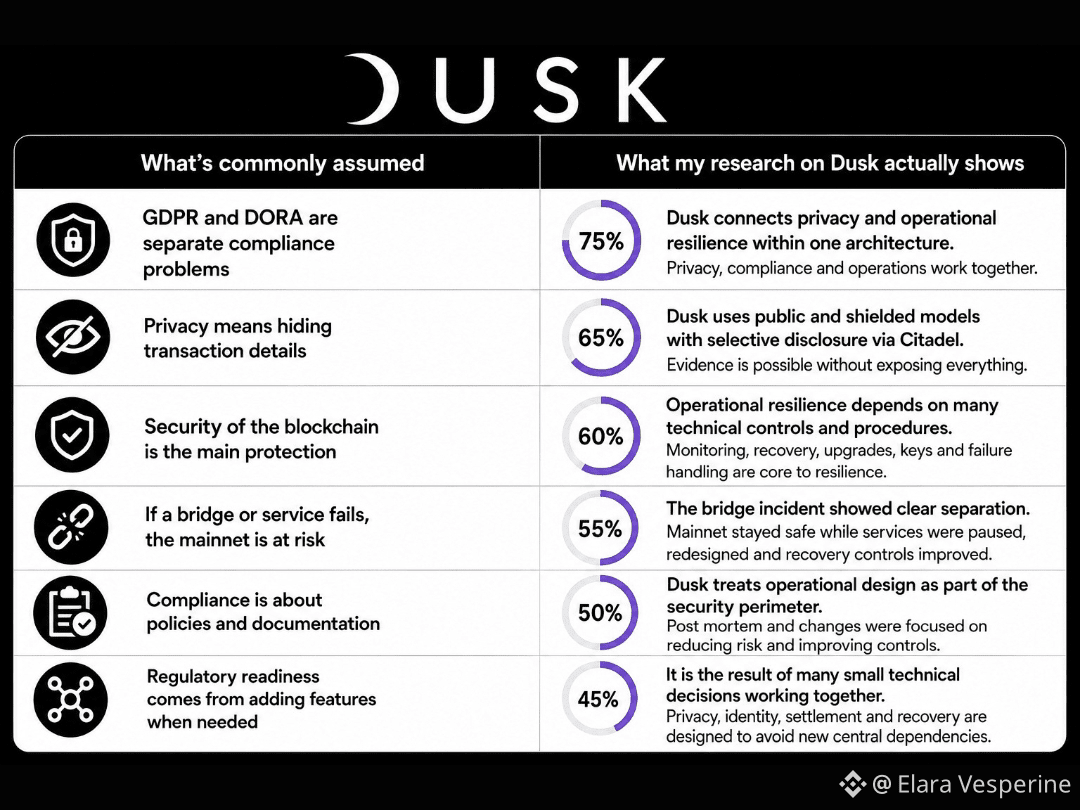
Eu fui olhar o ângulo do GDPR da Dusk e acabei pensando mais sobre a DORA.
No começo, elas parecem problemas de conformidade separados. O GDPR trata de dados pessoais e privacidade. A DORA se preocupa muito mais com resiliência operacional digital. Mas ao ler a arquitetura da Dusk, a conexão ficou mais clara.
A parte interessante é que a Dusk não trata privacidade simplesmente como esconder detalhes de transação. A documentação separa modelos de transação pública e “shielded”, ao mesmo tempo em que adiciona divulgação seletiva por meio do Citadel. Isso importa porque as finanças reguladas precisam de evidências sem expor todo o histórico financeiro completo de cada participante.
Depois há o lado operacional.
A documentação do operador da Dusk dedica bastante atenção ao monitoramento da saúde dos nós, estabilidade dos peers, recuperação, upgrades, proteção de chaves e tratamento de falhas. É uma conversa bem diferente de simplesmente dizer que uma blockchain é segura.
O incidente na ponte tornou essa distinção ainda mais concreta. A mainnet em si não foi afetada, mas mesmo assim a Dusk pausou os serviços da ponte e redesenhou os ciclos de vida das transações, a exposição de hot wallet, os controles de acesso e os procedimentos de recuperação. O post mortem trata explicitamente o design operacional como parte do perímetro de segurança.
Isso mudou a forma como eu li as alegações de GDPR e DORA.
O verdadeiro desafio de infraestrutura não é apenas tornar os dados privados ou tornar uma rede resiliente de forma independente. É coordenar privacidade, divulgação, identidade, liquidação e recuperação operacional sem criar uma nova dependência central toda vez que surge uma exigência regulatória.
A arquitetura da Dusk parece estar se movendo na direção desse problema, começando pela camada de protocolo para cima.
A lição menos óbvia é que prontidão regulatória não é um recurso só. É o acúmulo de pequenas decisões técnicas que determinam o que acontece quando privacidade, conformidade e falha colidem.
#dusk $DUSK @Dusk_Foundation
Eu fui olhar o ângulo do GDPR da Dusk e acabei pensando mais sobre a DORA.
No começo, elas parecem problemas de conformidade separados. O GDPR trata de dados pessoais e privacidade. A DORA se preocupa muito mais com resiliência operacional digital. Mas ao ler a arquitetura da Dusk, a conexão ficou mais clara.
A parte interessante é que a Dusk não trata privacidade simplesmente como esconder detalhes de transação. A documentação separa modelos de transação pública e “shielded”, ao mesmo tempo em que adiciona divulgação seletiva por meio do Citadel. Isso importa porque as finanças reguladas precisam de evidências sem expor todo o histórico financeiro completo de cada participante.
Depois há o lado operacional.
A documentação do operador da Dusk dedica bastante atenção ao monitoramento da saúde dos nós, estabilidade dos peers, recuperação, upgrades, proteção de chaves e tratamento de falhas. É uma conversa bem diferente de simplesmente dizer que uma blockchain é segura.
O incidente na ponte tornou essa distinção ainda mais concreta. A mainnet em si não foi afetada, mas mesmo assim a Dusk pausou os serviços da ponte e redesenhou os ciclos de vida das transações, a exposição de hot wallet, os controles de acesso e os procedimentos de recuperação. O post mortem trata explicitamente o design operacional como parte do perímetro de segurança.
Isso mudou a forma como eu li as alegações de GDPR e DORA.
O verdadeiro desafio de infraestrutura não é apenas tornar os dados privados ou tornar uma rede resiliente de forma independente. É coordenar privacidade, divulgação, identidade, liquidação e recuperação operacional sem criar uma nova dependência central toda vez que surge uma exigência regulatória.
A arquitetura da Dusk parece estar se movendo na direção desse problema, começando pela camada de protocolo para cima.
A lição menos óbvia é que prontidão regulatória não é um recurso só. É o acúmulo de pequenas decisões técnicas que determinam o que acontece quando privacidade, conformidade e falha colidem.
#dusk $DUSK @Dusk
No começo, elas parecem problemas de conformidade separados. O GDPR trata de dados pessoais e privacidade. A DORA se preocupa muito mais com resiliência operacional digital. Mas ao ler a arquitetura da Dusk, a conexão ficou mais clara.
A parte interessante é que a Dusk não trata privacidade simplesmente como esconder detalhes de transação. A documentação separa modelos de transação pública e “shielded”, ao mesmo tempo em que adiciona divulgação seletiva por meio do Citadel. Isso importa porque as finanças reguladas precisam de evidências sem expor todo o histórico financeiro completo de cada participante.
Depois há o lado operacional.
A documentação do operador da Dusk dedica bastante atenção ao monitoramento da saúde dos nós, estabilidade dos peers, recuperação, upgrades, proteção de chaves e tratamento de falhas. É uma conversa bem diferente de simplesmente dizer que uma blockchain é segura.
O incidente na ponte tornou essa distinção ainda mais concreta. A mainnet em si não foi afetada, mas mesmo assim a Dusk pausou os serviços da ponte e redesenhou os ciclos de vida das transações, a exposição de hot wallet, os controles de acesso e os procedimentos de recuperação. O post mortem trata explicitamente o design operacional como parte do perímetro de segurança.
Isso mudou a forma como eu li as alegações de GDPR e DORA.
O verdadeiro desafio de infraestrutura não é apenas tornar os dados privados ou tornar uma rede resiliente de forma independente. É coordenar privacidade, divulgação, identidade, liquidação e recuperação operacional sem criar uma nova dependência central toda vez que surge uma exigência regulatória.
A arquitetura da Dusk parece estar se movendo na direção desse problema, começando pela camada de protocolo para cima.
A lição menos óbvia é que prontidão regulatória não é um recurso só. É o acúmulo de pequenas decisões técnicas que determinam o que acontece quando privacidade, conformidade e falha colidem.
#dusk $DUSK @Dusk
5
4
147
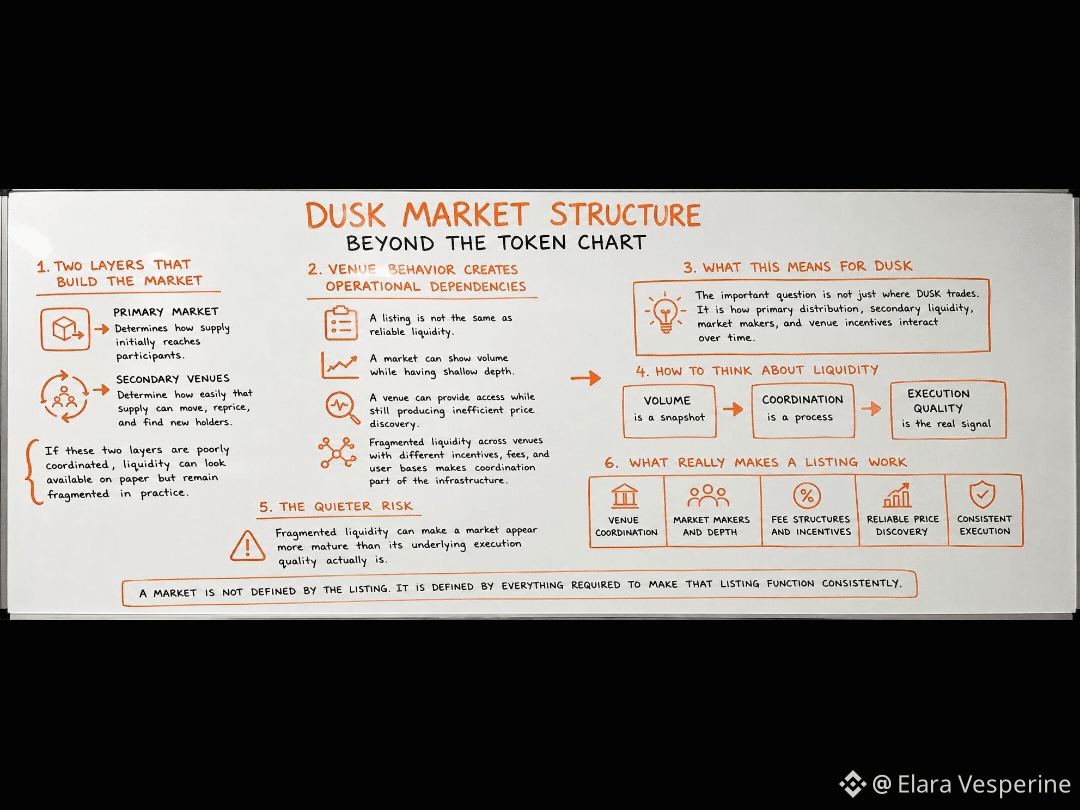
Fui dar uma olhada na estrutura de mercado da DUSK e acabei pensando menos no token em si e mais nos ambientes ao redor dele.
A expressão "venues coordinating primary or secondary market activity" (ambientes coordenando a atividade dos mercados primário ou secundário) parece relativamente comum à primeira vista. Mas quando eu analisei isso pela lente de liquidez e distribuição de tokens, começou a parecer mais importante.
Um token pode ter um mercado funcionando sem ter uma estrutura de mercado saudável.
A atividade no mercado primário determina como a oferta chega inicialmente aos participantes. Os ambientes do mercado secundário, então, determinam o quão facilmente essa oferta pode se mover, ter preços recalculados (reprice) e encontrar novos detentores. Se essas duas camadas forem mal coordenadas, a liquidez pode parecer disponível no papel enquanto, na prática, permanece fragmentada.
Isso importa porque o comportamento dos ambientes cria dependências operacionais.
Uma listagem não é a mesma coisa que liquidez confiável. Um mercado pode mostrar volume de negociação enquanto tem baixa profundidade. Um ambiente secundário pode dar acesso enquanto ainda produz uma descoberta de preços ineficiente. E se a liquidez estiver distribuída entre ambientes com incentivos diferentes, formadores de mercado, estruturas de taxas e bases de usuários, a própria coordenação passa a fazer parte da infraestrutura.
É aqui que acho que a DUSK é mais interessante de estudar do que simplesmente observar o gráfico do token.
A pergunta importante não é apenas onde a DUSK é negociada. É como a distribuição primária, a liquidez secundária, os market makers e os incentivos dos ambientes interagem ao longo do tempo.
Isso também muda a forma como penso sobre dados de liquidez. Volume é um instantâneo. Coordenação é um processo.
O risco mais silencioso é que uma liquidez fragmentada pode fazer um mercado parecer mais maduro do que realmente é a qualidade da sua execução subjacente.
Às vezes, a parte mais importante de um mercado de tokens não é a listagem na bolsa. É tudo o que é necessário para fazer com que essa listagem funcione de forma consistente.
#dusk $DUSK @Dusk_Foundation
Fui dar uma olhada na estrutura de mercado da DUSK e acabei pensando menos no token em si e mais nos ambientes ao redor dele.
A expressão "venues coordinating primary or secondary market activity" (ambientes coordenando a atividade dos mercados primário ou secundário) parece relativamente comum à primeira vista. Mas quando eu analisei isso pela lente de liquidez e distribuição de tokens, começou a parecer mais importante.
Um token pode ter um mercado funcionando sem ter uma estrutura de mercado saudável.
A atividade no mercado primário determina como a oferta chega inicialmente aos participantes. Os ambientes do mercado secundário, então, determinam o quão facilmente essa oferta pode se mover, ter preços recalculados (reprice) e encontrar novos detentores. Se essas duas camadas forem mal coordenadas, a liquidez pode parecer disponível no papel enquanto, na prática, permanece fragmentada.
Isso importa porque o comportamento dos ambientes cria dependências operacionais.
Uma listagem não é a mesma coisa que liquidez confiável. Um mercado pode mostrar volume de negociação enquanto tem baixa profundidade. Um ambiente secundário pode dar acesso enquanto ainda produz uma descoberta de preços ineficiente. E se a liquidez estiver distribuída entre ambientes com incentivos diferentes, formadores de mercado, estruturas de taxas e bases de usuários, a própria coordenação passa a fazer parte da infraestrutura.
É aqui que acho que a DUSK é mais interessante de estudar do que simplesmente observar o gráfico do token.
A pergunta importante não é apenas onde a DUSK é negociada. É como a distribuição primária, a liquidez secundária, os market makers e os incentivos dos ambientes interagem ao longo do tempo.
Isso também muda a forma como penso sobre dados de liquidez. Volume é um instantâneo. Coordenação é um processo.
O risco mais silencioso é que uma liquidez fragmentada pode fazer um mercado parecer mais maduro do que realmente é a qualidade da sua execução subjacente.
Às vezes, a parte mais importante de um mercado de tokens não é a listagem na bolsa. É tudo o que é necessário para fazer com que essa listagem funcione de forma consistente.
#dusk $DUSK @Dusk
A expressão "venues coordinating primary or secondary market activity" (ambientes coordenando a atividade dos mercados primário ou secundário) parece relativamente comum à primeira vista. Mas quando eu analisei isso pela lente de liquidez e distribuição de tokens, começou a parecer mais importante.
Um token pode ter um mercado funcionando sem ter uma estrutura de mercado saudável.
A atividade no mercado primário determina como a oferta chega inicialmente aos participantes. Os ambientes do mercado secundário, então, determinam o quão facilmente essa oferta pode se mover, ter preços recalculados (reprice) e encontrar novos detentores. Se essas duas camadas forem mal coordenadas, a liquidez pode parecer disponível no papel enquanto, na prática, permanece fragmentada.
Isso importa porque o comportamento dos ambientes cria dependências operacionais.
Uma listagem não é a mesma coisa que liquidez confiável. Um mercado pode mostrar volume de negociação enquanto tem baixa profundidade. Um ambiente secundário pode dar acesso enquanto ainda produz uma descoberta de preços ineficiente. E se a liquidez estiver distribuída entre ambientes com incentivos diferentes, formadores de mercado, estruturas de taxas e bases de usuários, a própria coordenação passa a fazer parte da infraestrutura.
É aqui que acho que a DUSK é mais interessante de estudar do que simplesmente observar o gráfico do token.
A pergunta importante não é apenas onde a DUSK é negociada. É como a distribuição primária, a liquidez secundária, os market makers e os incentivos dos ambientes interagem ao longo do tempo.
Isso também muda a forma como penso sobre dados de liquidez. Volume é um instantâneo. Coordenação é um processo.
O risco mais silencioso é que uma liquidez fragmentada pode fazer um mercado parecer mais maduro do que realmente é a qualidade da sua execução subjacente.
Às vezes, a parte mais importante de um mercado de tokens não é a listagem na bolsa. É tudo o que é necessário para fazer com que essa listagem funcione de forma consistente.
#dusk $DUSK @Dusk
3
2
108
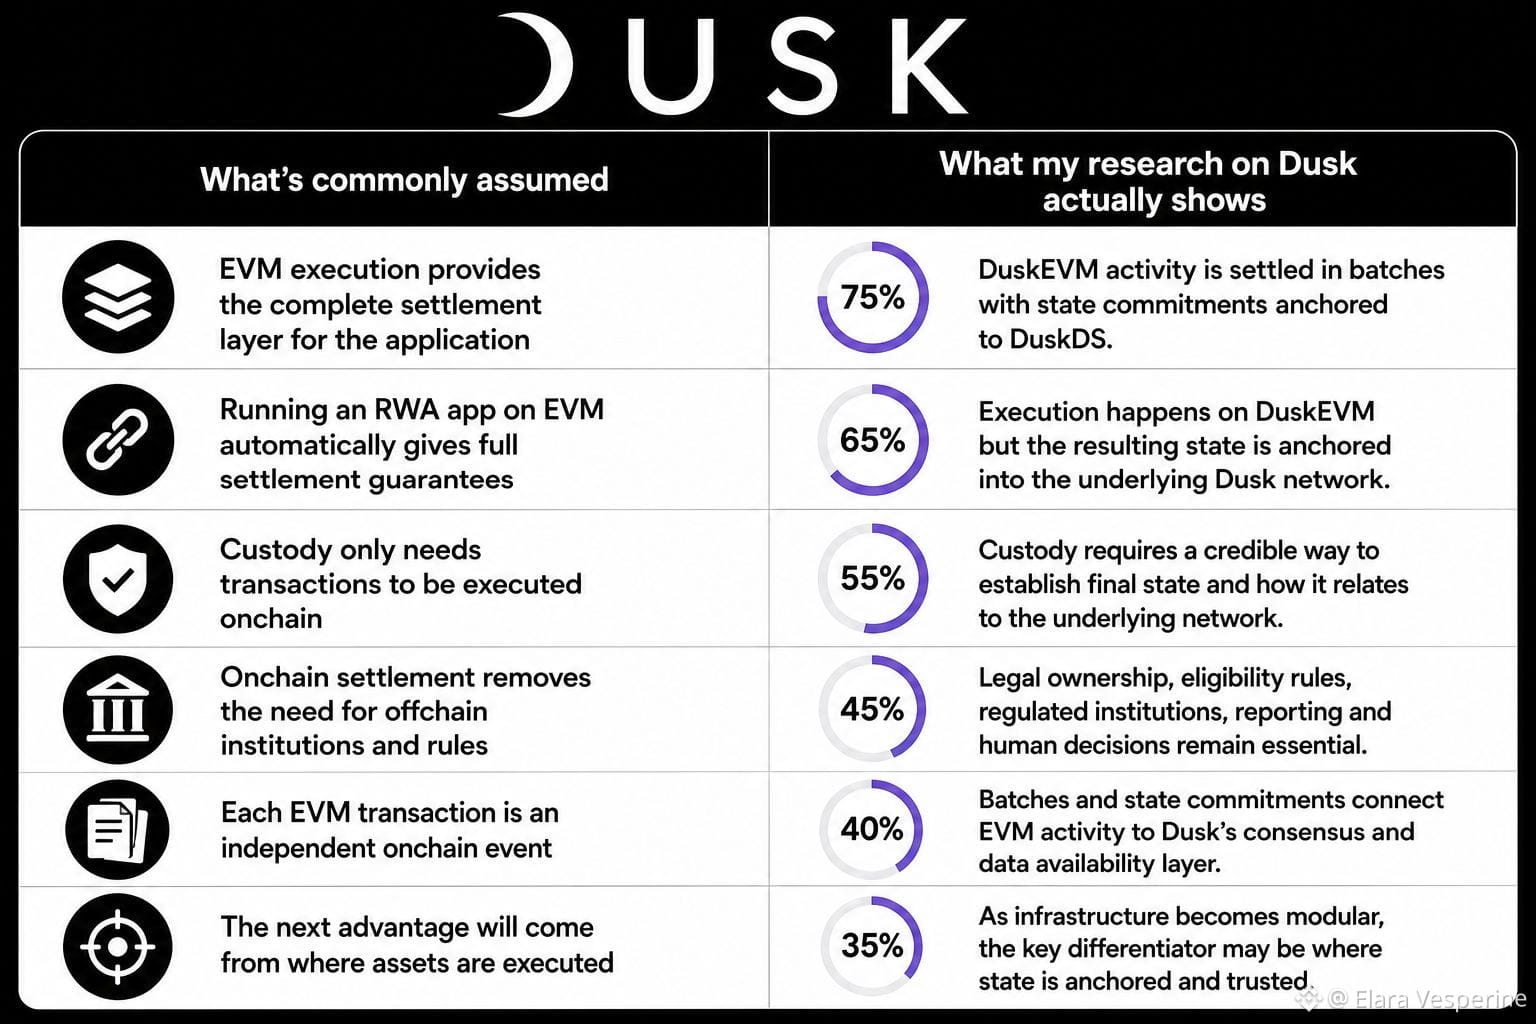
Eu estava analisando a custódia do Dusk e do RWA, e um detalhe inicialmente pareceu quase técnico demais para importar: a atividade do DuskEVM é liquidada por meio de lotes (batches) e confirmações de estado ancoradas ao DuskDS.
Mas quanto mais eu olhava, mais importante esse detalhe se tornava.
Isso significa que o ambiente de execução EVM não está sendo tratado como a história completa da liquidação. A atividade dele é periodicamente confirmada de volta para o consenso do Dusk e para a camada de disponibilidade de dados.
Isso cria uma distinção interessante.
A narrativa cripto usual é que colocar uma aplicação de RWA em uma EVM automaticamente lhe dá um ambiente completo de liquidação. A documentação aponta para algo mais específico. A execução pode acontecer no DuskEVM enquanto a atividade resultante é ancorada na infraestrutura subjacente do Dusk.
Para custódia de RWA, eu acho que essa distinção importa.
Um sistema de custódia precisa de mais do que transações executadas. Ele precisa de uma forma confiável de estabelecer qual estado foi atingido e como esse estado se relaciona com a rede subjacente.
O Dusk está mudando onde essa relação de liquidação se posiciona. Mas ele não remove magicamente tudo fora da cadeia.
As obrigações de custódia ainda podem depender de propriedade legal, regras de elegibilidade, instituições reguladas, processos de reporte e decisões humanas. Essas partes não desaparecem simplesmente porque a atividade subjacente é ancorada onchain.
O exemplo interessante é o próprio lote. Em vez de enxergar cada ação da EVM como um evento isolado, o lote e a confirmação do estado criam uma conexão entre a atividade da EVM e a camada de consenso e disponibilidade de dados do Dusk.
Isso me faz pensar:
À medida que a infraestrutura de RWA se torna mais modular, o verdadeiro diferencial será onde os ativos são executados, ou onde o estado deles acaba sendo ancorado e confiável?#dusk $DUSK @Dusk_Foundation
Eu estava analisando a custódia do Dusk e do RWA, e um detalhe inicialmente pareceu quase técnico demais para importar: a atividade do DuskEVM é liquidada por meio de lotes (batches) e confirmações de estado ancoradas ao DuskDS.
Mas quanto mais eu olhava, mais importante esse detalhe se tornava.
Isso significa que o ambiente de execução EVM não está sendo tratado como a história completa da liquidação. A atividade dele é periodicamente confirmada de volta para o consenso do Dusk e para a camada de disponibilidade de dados.
Isso cria uma distinção interessante.
A narrativa cripto usual é que colocar uma aplicação de RWA em uma EVM automaticamente lhe dá um ambiente completo de liquidação. A documentação aponta para algo mais específico. A execução pode acontecer no DuskEVM enquanto a atividade resultante é ancorada na infraestrutura subjacente do Dusk.
Para custódia de RWA, eu acho que essa distinção importa.
Um sistema de custódia precisa de mais do que transações executadas. Ele precisa de uma forma confiável de estabelecer qual estado foi atingido e como esse estado se relaciona com a rede subjacente.
O Dusk está mudando onde essa relação de liquidação se posiciona. Mas ele não remove magicamente tudo fora da cadeia.
As obrigações de custódia ainda podem depender de propriedade legal, regras de elegibilidade, instituições reguladas, processos de reporte e decisões humanas. Essas partes não desaparecem simplesmente porque a atividade subjacente é ancorada onchain.
O exemplo interessante é o próprio lote. Em vez de enxergar cada ação da EVM como um evento isolado, o lote e a confirmação do estado criam uma conexão entre a atividade da EVM e a camada de consenso e disponibilidade de dados do Dusk.
Isso me faz pensar:
À medida que a infraestrutura de RWA se torna mais modular, o verdadeiro diferencial será onde os ativos são executados, ou onde o estado deles acaba sendo ancorado e confiável?#dusk $DUSK @Dusk
Mas quanto mais eu olhava, mais importante esse detalhe se tornava.
Isso significa que o ambiente de execução EVM não está sendo tratado como a história completa da liquidação. A atividade dele é periodicamente confirmada de volta para o consenso do Dusk e para a camada de disponibilidade de dados.
Isso cria uma distinção interessante.
A narrativa cripto usual é que colocar uma aplicação de RWA em uma EVM automaticamente lhe dá um ambiente completo de liquidação. A documentação aponta para algo mais específico. A execução pode acontecer no DuskEVM enquanto a atividade resultante é ancorada na infraestrutura subjacente do Dusk.
Para custódia de RWA, eu acho que essa distinção importa.
Um sistema de custódia precisa de mais do que transações executadas. Ele precisa de uma forma confiável de estabelecer qual estado foi atingido e como esse estado se relaciona com a rede subjacente.
O Dusk está mudando onde essa relação de liquidação se posiciona. Mas ele não remove magicamente tudo fora da cadeia.
As obrigações de custódia ainda podem depender de propriedade legal, regras de elegibilidade, instituições reguladas, processos de reporte e decisões humanas. Essas partes não desaparecem simplesmente porque a atividade subjacente é ancorada onchain.
O exemplo interessante é o próprio lote. Em vez de enxergar cada ação da EVM como um evento isolado, o lote e a confirmação do estado criam uma conexão entre a atividade da EVM e a camada de consenso e disponibilidade de dados do Dusk.
Isso me faz pensar:
À medida que a infraestrutura de RWA se torna mais modular, o verdadeiro diferencial será onde os ativos são executados, ou onde o estado deles acaba sendo ancorado e confiável?#dusk $DUSK @Dusk
8
6
130
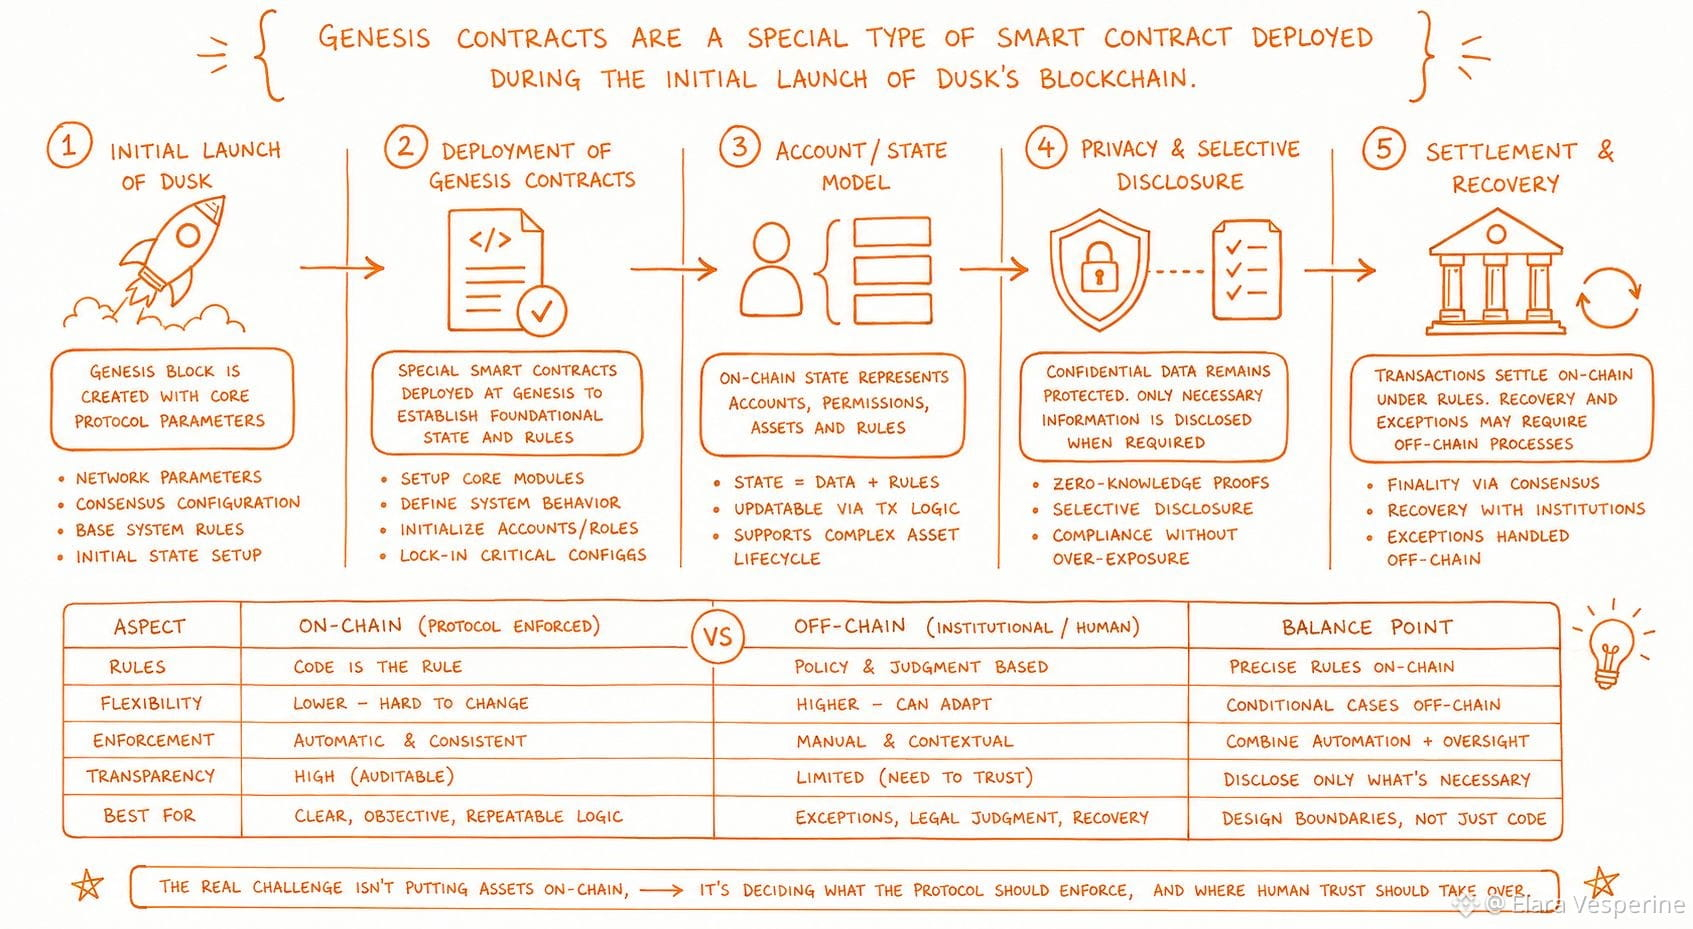
Os contratos Genesis são um tipo especial de contrato inteligente implantado durante o lançamento inicial da blockchain da Dusk.
O que me chamou a atenção foi o que isso significa além da definição técnica.
Em uma rede projetada para ativos regulados, o estado inicial pode importar, porque instrumentos financeiros frequentemente carregam condições além da simples propriedade. Elegibilidade, restrições de transferência, permissões e requisitos de conformidade podem influenciar tudo como as mudanças de estado são processadas.
O modelo de conta/estado da Dusk torna isso particularmente interessante. Em vez de tratar o livro-razão apenas como um registro de saldos, partes do ciclo de vida de um ativo podem ser representadas por estado programável. A privacidade adiciona outra camada, em que informações sensíveis podem permanecer protegidas, enquanto divulgações seletivas podem comprovar fatos específicos quando necessário.
Mas existe uma fronteira difícil aqui.
Contratos inteligentes podem impor regras que são precisas e determinísticas. A regulação do mundo real muitas vezes não é. Decisões de recuperação, exceções legais, responsabilidades institucionais e obrigações em mudança podem exigir um juízo que não pode simplesmente ser codificado em uma transação.
Isso torna o desafio mais profundo para RWAs regulados menos sobre colocar ativos na cadeia e mais sobre decidir quais obrigações devem se tornar transições de estado impostas pelo protocolo e quais devem permanecer sob controle institucional.
A arquitetura mais forte talvez não seja a que automatiza tudo, mas a que sabe exatamente o que deve ser automatizado — e onde a intervenção humana ainda pertence.#dusk $DUSK @Dusk_Foundation
Os contratos Genesis são um tipo especial de contrato inteligente implantado durante o lançamento inicial da blockchain da Dusk.
O que me chamou a atenção foi o que isso significa além da definição técnica.
Em uma rede projetada para ativos regulados, o estado inicial pode importar, porque instrumentos financeiros frequentemente carregam condições além da simples propriedade. Elegibilidade, restrições de transferência, permissões e requisitos de conformidade podem influenciar tudo como as mudanças de estado são processadas.
O modelo de conta/estado da Dusk torna isso particularmente interessante. Em vez de tratar o livro-razão apenas como um registro de saldos, partes do ciclo de vida de um ativo podem ser representadas por estado programável. A privacidade adiciona outra camada, em que informações sensíveis podem permanecer protegidas, enquanto divulgações seletivas podem comprovar fatos específicos quando necessário.
Mas existe uma fronteira difícil aqui.
Contratos inteligentes podem impor regras que são precisas e determinísticas. A regulação do mundo real muitas vezes não é. Decisões de recuperação, exceções legais, responsabilidades institucionais e obrigações em mudança podem exigir um juízo que não pode simplesmente ser codificado em uma transação.
Isso torna o desafio mais profundo para RWAs regulados menos sobre colocar ativos na cadeia e mais sobre decidir quais obrigações devem se tornar transições de estado impostas pelo protocolo e quais devem permanecer sob controle institucional.
A arquitetura mais forte talvez não seja a que automatiza tudo, mas a que sabe exatamente o que deve ser automatizado — e onde a intervenção humana ainda pertence.#dusk $DUSK @Dusk
O que me chamou a atenção foi o que isso significa além da definição técnica.
Em uma rede projetada para ativos regulados, o estado inicial pode importar, porque instrumentos financeiros frequentemente carregam condições além da simples propriedade. Elegibilidade, restrições de transferência, permissões e requisitos de conformidade podem influenciar tudo como as mudanças de estado são processadas.
O modelo de conta/estado da Dusk torna isso particularmente interessante. Em vez de tratar o livro-razão apenas como um registro de saldos, partes do ciclo de vida de um ativo podem ser representadas por estado programável. A privacidade adiciona outra camada, em que informações sensíveis podem permanecer protegidas, enquanto divulgações seletivas podem comprovar fatos específicos quando necessário.
Mas existe uma fronteira difícil aqui.
Contratos inteligentes podem impor regras que são precisas e determinísticas. A regulação do mundo real muitas vezes não é. Decisões de recuperação, exceções legais, responsabilidades institucionais e obrigações em mudança podem exigir um juízo que não pode simplesmente ser codificado em uma transação.
Isso torna o desafio mais profundo para RWAs regulados menos sobre colocar ativos na cadeia e mais sobre decidir quais obrigações devem se tornar transições de estado impostas pelo protocolo e quais devem permanecer sob controle institucional.
A arquitetura mais forte talvez não seja a que automatiza tudo, mas a que sabe exatamente o que deve ser automatizado — e onde a intervenção humana ainda pertence.#dusk $DUSK @Dusk
15
9
178
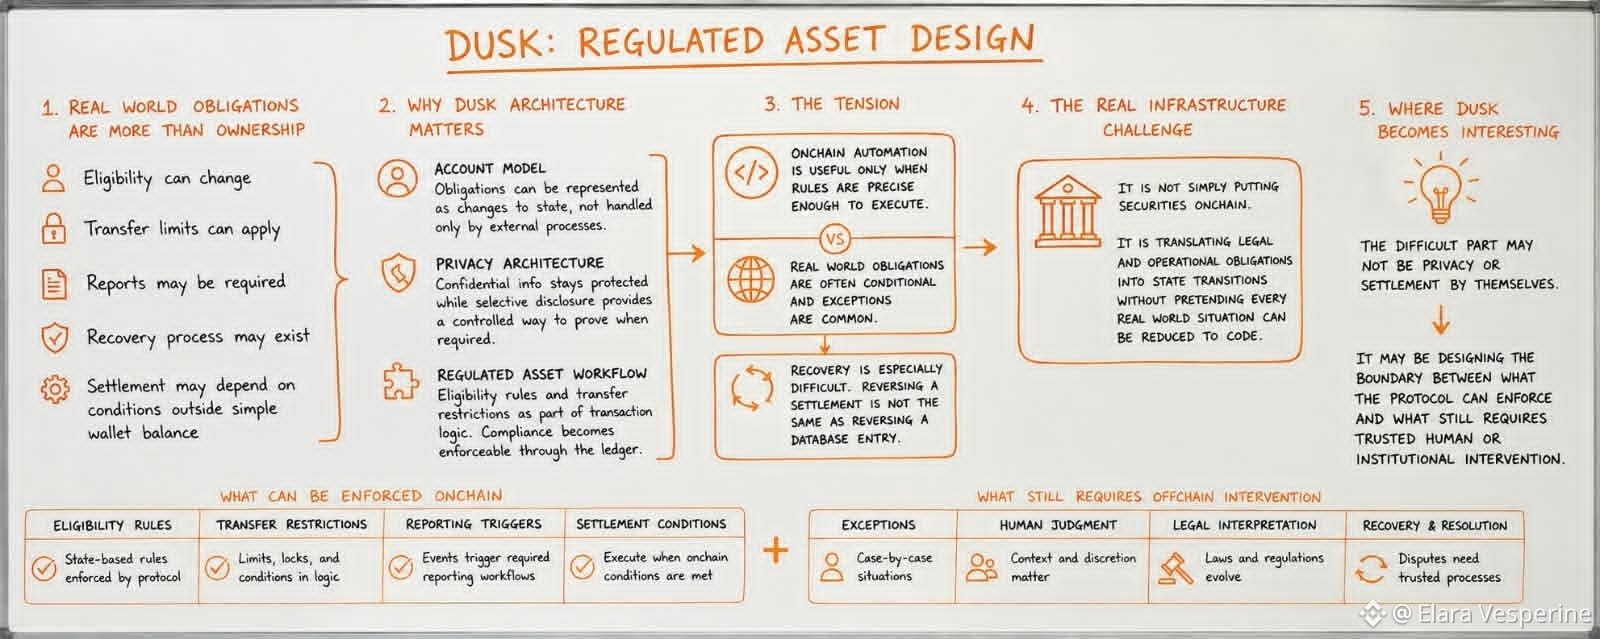
Eu fui analisar o design de ativos regulamentados da Dusk e acabei voltando a um detalhe: obrigações do mundo real raramente são apenas uma questão de propriedade.
A elegibilidade pode mudar. Podem ser aplicados limites de transferência. Relatórios podem ser exigidos. Pode ser necessário existir um processo de recuperação. A liquidação pode depender de condições fora de um simples saldo na carteira.
Isso me fez olhar para a Dusk de forma diferente.
O modelo de conta importa porque obrigações podem ser representadas como mudanças de estado em vez de serem tratadas inteiramente por um processo externo. A arquitetura de privacidade importa por um motivo diferente. Informações confidenciais podem permanecer protegidas enquanto a divulgação seletiva fornece uma forma controlada de provar algo quando necessário.
Depois, há o próprio fluxo de trabalho do ativo regulamentado. Se regras de elegibilidade e restrições de transferência forem tratadas como parte da lógica da transação, então a conformidade deixa de ser apenas um documento ao lado do razão contábil (ledger). Parte disso pode se tornar aplicável por meio do ledger.
O que achei interessante é a tensão que isso cria.
A automação on-chain é útil apenas quando as regras são precisas o suficiente para serem executadas. Obrigações do mundo real muitas vezes são condicionais e exceções são comuns. A recuperação é especialmente difícil porque reverter uma liquidação não é a mesma coisa que reverter uma entrada de banco de dados.
Então, o verdadeiro desafio de infraestrutura não é simplesmente colocar valores mobiliários onchain. É traduzir obrigações legais e operacionais em transições de estado, sem fingir que toda situação do mundo real pode ser reduzida a código.
É aí que a arquitetura da Dusk se torna mais interessante para mim.
A parte difícil talvez não seja a privacidade ou a liquidação por si só. Pode ser projetar o limite entre o que o protocolo consegue impor e o que ainda exige intervenção humana ou institucional confiável.#dusk $DUSK @Dusk_Foundation
Eu fui analisar o design de ativos regulamentados da Dusk e acabei voltando a um detalhe: obrigações do mundo real raramente são apenas uma questão de propriedade.
A elegibilidade pode mudar. Podem ser aplicados limites de transferência. Relatórios podem ser exigidos. Pode ser necessário existir um processo de recuperação. A liquidação pode depender de condições fora de um simples saldo na carteira.
Isso me fez olhar para a Dusk de forma diferente.
O modelo de conta importa porque obrigações podem ser representadas como mudanças de estado em vez de serem tratadas inteiramente por um processo externo. A arquitetura de privacidade importa por um motivo diferente. Informações confidenciais podem permanecer protegidas enquanto a divulgação seletiva fornece uma forma controlada de provar algo quando necessário.
Depois, há o próprio fluxo de trabalho do ativo regulamentado. Se regras de elegibilidade e restrições de transferência forem tratadas como parte da lógica da transação, então a conformidade deixa de ser apenas um documento ao lado do razão contábil (ledger). Parte disso pode se tornar aplicável por meio do ledger.
O que achei interessante é a tensão que isso cria.
A automação on-chain é útil apenas quando as regras são precisas o suficiente para serem executadas. Obrigações do mundo real muitas vezes são condicionais e exceções são comuns. A recuperação é especialmente difícil porque reverter uma liquidação não é a mesma coisa que reverter uma entrada de banco de dados.
Então, o verdadeiro desafio de infraestrutura não é simplesmente colocar valores mobiliários onchain. É traduzir obrigações legais e operacionais em transições de estado, sem fingir que toda situação do mundo real pode ser reduzida a código.
É aí que a arquitetura da Dusk se torna mais interessante para mim.
A parte difícil talvez não seja a privacidade ou a liquidação por si só. Pode ser projetar o limite entre o que o protocolo consegue impor e o que ainda exige intervenção humana ou institucional confiável.#dusk $DUSK @Dusk
A elegibilidade pode mudar. Podem ser aplicados limites de transferência. Relatórios podem ser exigidos. Pode ser necessário existir um processo de recuperação. A liquidação pode depender de condições fora de um simples saldo na carteira.
Isso me fez olhar para a Dusk de forma diferente.
O modelo de conta importa porque obrigações podem ser representadas como mudanças de estado em vez de serem tratadas inteiramente por um processo externo. A arquitetura de privacidade importa por um motivo diferente. Informações confidenciais podem permanecer protegidas enquanto a divulgação seletiva fornece uma forma controlada de provar algo quando necessário.
Depois, há o próprio fluxo de trabalho do ativo regulamentado. Se regras de elegibilidade e restrições de transferência forem tratadas como parte da lógica da transação, então a conformidade deixa de ser apenas um documento ao lado do razão contábil (ledger). Parte disso pode se tornar aplicável por meio do ledger.
O que achei interessante é a tensão que isso cria.
A automação on-chain é útil apenas quando as regras são precisas o suficiente para serem executadas. Obrigações do mundo real muitas vezes são condicionais e exceções são comuns. A recuperação é especialmente difícil porque reverter uma liquidação não é a mesma coisa que reverter uma entrada de banco de dados.
Então, o verdadeiro desafio de infraestrutura não é simplesmente colocar valores mobiliários onchain. É traduzir obrigações legais e operacionais em transições de estado, sem fingir que toda situação do mundo real pode ser reduzida a código.
É aí que a arquitetura da Dusk se torna mais interessante para mim.
A parte difícil talvez não seja a privacidade ou a liquidação por si só. Pode ser projetar o limite entre o que o protocolo consegue impor e o que ainda exige intervenção humana ou institucional confiável.#dusk $DUSK @Dusk
14
4
134
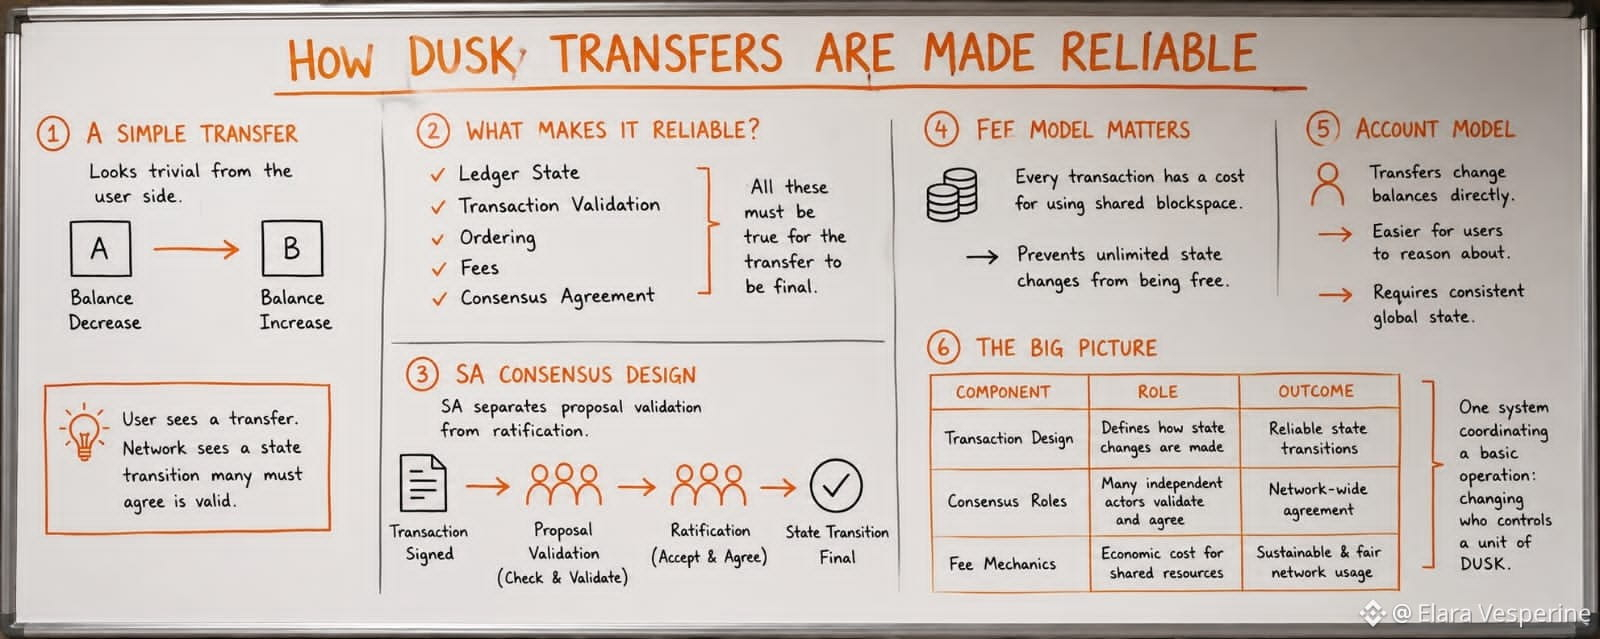
Fui ver como o DUSK se movimenta entre contas e acabei pensando menos na transação em si e mais no que precisa ser verdadeiro para que aquela ação simples continue confiável.
Uma transferência parece quase trivial do lado do usuário. Uma conta diminui. Outra aumenta. Mas por baixo disso está o estado do livro-razão (ledger), a validação da transação, o ordenamento, as taxas e o processo de consenso da rede concordando com o mesmo resultado.
Isso ficou mais interessante quando conectei o modelo de transações do Dusk ao seu design de consenso SA. O SA separa a validação da proposta da ratificação, em vez de tratar a produção de blocos como o trabalho inteiro do consenso. Assim, uma transferência de DUSK não é realmente “enviada” quando alguém a assina. Ela só ganha sentido depois que múltiplos participantes verificam e aceitam a transição de estado.
O modelo de taxas também importa aqui. Cada transação cria um pequeno custo econômico para usar espaço de bloco compartilhado. Esse custo é fácil de ignorar ao olhar para uma única transferência, mas, em escala de rede, ele passa a fazer parte do mecanismo que impede que mudanças ilimitadas de estado sejam gratuitas.
Depois disso, há o próprio modelo de conta. As transferências alteram saldos diretamente, em vez de exigir que os usuários gerenciem UTXOs individuais. Operacionalmente, isso torna o movimento de saldo mais fácil de interpretar, ao mesmo tempo em que coloca mais ênfase em manter um estado global consistente.
O que achei útil foi observar essas peças juntas. O design da transação, os papéis do consenso e a mecânica das taxas não são recursos separados. Eles formam um único sistema de coordenação em torno de uma operação bem básica: mudar quem controla uma unidade de DUSK.
A parte interessante é que o usuário vê uma transferência. A rede vê uma transição de estado que muitos atores independentes precisam concordar que é válida.#dusk $DUSK @Dusk_Foundation
Fui ver como o DUSK se movimenta entre contas e acabei pensando menos na transação em si e mais no que precisa ser verdadeiro para que aquela ação simples continue confiável.
Uma transferência parece quase trivial do lado do usuário. Uma conta diminui. Outra aumenta. Mas por baixo disso está o estado do livro-razão (ledger), a validação da transação, o ordenamento, as taxas e o processo de consenso da rede concordando com o mesmo resultado.
Isso ficou mais interessante quando conectei o modelo de transações do Dusk ao seu design de consenso SA. O SA separa a validação da proposta da ratificação, em vez de tratar a produção de blocos como o trabalho inteiro do consenso. Assim, uma transferência de DUSK não é realmente “enviada” quando alguém a assina. Ela só ganha sentido depois que múltiplos participantes verificam e aceitam a transição de estado.
O modelo de taxas também importa aqui. Cada transação cria um pequeno custo econômico para usar espaço de bloco compartilhado. Esse custo é fácil de ignorar ao olhar para uma única transferência, mas, em escala de rede, ele passa a fazer parte do mecanismo que impede que mudanças ilimitadas de estado sejam gratuitas.
Depois disso, há o próprio modelo de conta. As transferências alteram saldos diretamente, em vez de exigir que os usuários gerenciem UTXOs individuais. Operacionalmente, isso torna o movimento de saldo mais fácil de interpretar, ao mesmo tempo em que coloca mais ênfase em manter um estado global consistente.
O que achei útil foi observar essas peças juntas. O design da transação, os papéis do consenso e a mecânica das taxas não são recursos separados. Eles formam um único sistema de coordenação em torno de uma operação bem básica: mudar quem controla uma unidade de DUSK.
A parte interessante é que o usuário vê uma transferência. A rede vê uma transição de estado que muitos atores independentes precisam concordar que é válida.#dusk $DUSK @Dusk
Uma transferência parece quase trivial do lado do usuário. Uma conta diminui. Outra aumenta. Mas por baixo disso está o estado do livro-razão (ledger), a validação da transação, o ordenamento, as taxas e o processo de consenso da rede concordando com o mesmo resultado.
Isso ficou mais interessante quando conectei o modelo de transações do Dusk ao seu design de consenso SA. O SA separa a validação da proposta da ratificação, em vez de tratar a produção de blocos como o trabalho inteiro do consenso. Assim, uma transferência de DUSK não é realmente “enviada” quando alguém a assina. Ela só ganha sentido depois que múltiplos participantes verificam e aceitam a transição de estado.
O modelo de taxas também importa aqui. Cada transação cria um pequeno custo econômico para usar espaço de bloco compartilhado. Esse custo é fácil de ignorar ao olhar para uma única transferência, mas, em escala de rede, ele passa a fazer parte do mecanismo que impede que mudanças ilimitadas de estado sejam gratuitas.
Depois disso, há o próprio modelo de conta. As transferências alteram saldos diretamente, em vez de exigir que os usuários gerenciem UTXOs individuais. Operacionalmente, isso torna o movimento de saldo mais fácil de interpretar, ao mesmo tempo em que coloca mais ênfase em manter um estado global consistente.
O que achei útil foi observar essas peças juntas. O design da transação, os papéis do consenso e a mecânica das taxas não são recursos separados. Eles formam um único sistema de coordenação em torno de uma operação bem básica: mudar quem controla uma unidade de DUSK.
A parte interessante é que o usuário vê uma transferência. A rede vê uma transição de estado que muitos atores independentes precisam concordar que é válida.#dusk $DUSK @Dusk
21
22
782
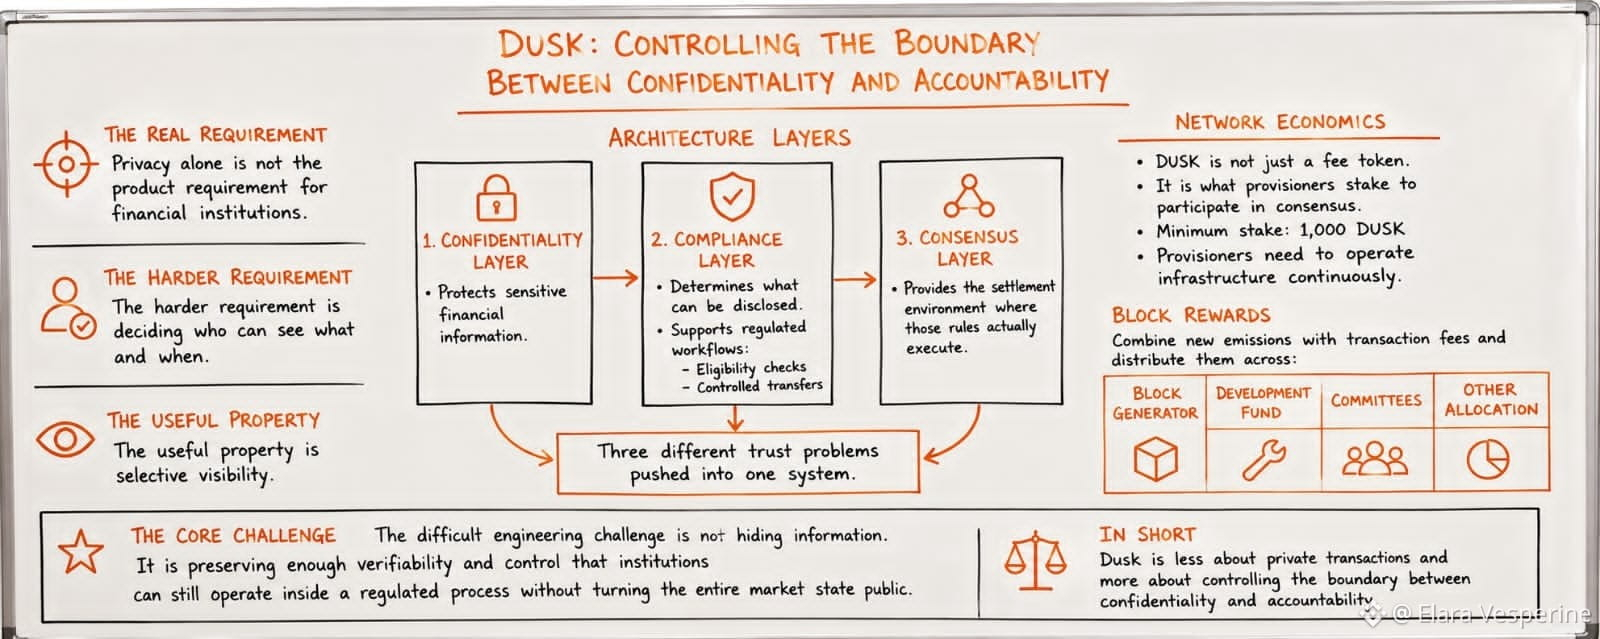
Fui analisar o modelo de privacidade da Dusk esperando que a parte interessante fosse a criptografia. Depois de comparar a arquitetura com o desenho de staking e com a forma como os fluxos de trabalho regulamentados são descritos, comecei a enxergar um problema diferente.
Privacidade, por si só, não é o requisito de produto para instituições financeiras.
O requisito mais difícil é decidir quem pode ver o quê e quando.
A Dusk separa o estado confidencial da divulgação seletiva por meio de componentes como o Citadel, ao mesmo tempo que dá suporte a fluxos de trabalho regulamentados, como verificações de elegibilidade e transferências controladas. Isso importa porque uma transação privada que não consegue produzir a evidência correta não é muito útil para um mercado regulamentado. A propriedade útil é a visibilidade seletiva.
Depois olhei para a economia da rede. A DUSK não é apenas um token de taxas. Ela também é aquilo em que os provedores fazem staking para participar do consenso. O stake mínimo é de 1.000 DUSK e os provedores precisam operar a infraestrutura continuamente. As recompensas de bloco combinam novas emissões com taxas de transação e as distribuem entre o fundo de desenvolvimento do gerador de blocos e comitês.
Essa conexão fez a arquitetura parecer mais prática para mim.
A camada de confidencialidade protege informações financeiras sensíveis. A camada de conformidade determina o que pode ser divulgado. A camada de consenso fornece o ambiente de liquidação onde essas regras realmente são executadas.
São três problemas diferentes de confiança sendo empurrados para um único sistema.
Acho que essa é a parte fácil de perder quando a Dusk é descrita apenas como uma cadeia de privacidade para instituições. O desafio difícil de engenharia não é esconder informação. É preservar verificação e controle suficientes para que as instituições ainda possam operar dentro de um processo regulamentado sem tornar todo o estado do mercado público.
Quanto mais eu olhava, mais a Dusk parecia menos focada em transações privadas e mais voltada a controlar o limite entre confidencialidade e responsabilização.#dusk $DUSK @Dusk_Foundation
Fui analisar o modelo de privacidade da Dusk esperando que a parte interessante fosse a criptografia. Depois de comparar a arquitetura com o desenho de staking e com a forma como os fluxos de trabalho regulamentados são descritos, comecei a enxergar um problema diferente.
Privacidade, por si só, não é o requisito de produto para instituições financeiras.
O requisito mais difícil é decidir quem pode ver o quê e quando.
A Dusk separa o estado confidencial da divulgação seletiva por meio de componentes como o Citadel, ao mesmo tempo que dá suporte a fluxos de trabalho regulamentados, como verificações de elegibilidade e transferências controladas. Isso importa porque uma transação privada que não consegue produzir a evidência correta não é muito útil para um mercado regulamentado. A propriedade útil é a visibilidade seletiva.
Depois olhei para a economia da rede. A DUSK não é apenas um token de taxas. Ela também é aquilo em que os provedores fazem staking para participar do consenso. O stake mínimo é de 1.000 DUSK e os provedores precisam operar a infraestrutura continuamente. As recompensas de bloco combinam novas emissões com taxas de transação e as distribuem entre o fundo de desenvolvimento do gerador de blocos e comitês.
Essa conexão fez a arquitetura parecer mais prática para mim.
A camada de confidencialidade protege informações financeiras sensíveis. A camada de conformidade determina o que pode ser divulgado. A camada de consenso fornece o ambiente de liquidação onde essas regras realmente são executadas.
São três problemas diferentes de confiança sendo empurrados para um único sistema.
Acho que essa é a parte fácil de perder quando a Dusk é descrita apenas como uma cadeia de privacidade para instituições. O desafio difícil de engenharia não é esconder informação. É preservar verificação e controle suficientes para que as instituições ainda possam operar dentro de um processo regulamentado sem tornar todo o estado do mercado público.
Quanto mais eu olhava, mais a Dusk parecia menos focada em transações privadas e mais voltada a controlar o limite entre confidencialidade e responsabilização.#dusk $DUSK @Dusk
Privacidade, por si só, não é o requisito de produto para instituições financeiras.
O requisito mais difícil é decidir quem pode ver o quê e quando.
A Dusk separa o estado confidencial da divulgação seletiva por meio de componentes como o Citadel, ao mesmo tempo que dá suporte a fluxos de trabalho regulamentados, como verificações de elegibilidade e transferências controladas. Isso importa porque uma transação privada que não consegue produzir a evidência correta não é muito útil para um mercado regulamentado. A propriedade útil é a visibilidade seletiva.
Depois olhei para a economia da rede. A DUSK não é apenas um token de taxas. Ela também é aquilo em que os provedores fazem staking para participar do consenso. O stake mínimo é de 1.000 DUSK e os provedores precisam operar a infraestrutura continuamente. As recompensas de bloco combinam novas emissões com taxas de transação e as distribuem entre o fundo de desenvolvimento do gerador de blocos e comitês.
Essa conexão fez a arquitetura parecer mais prática para mim.
A camada de confidencialidade protege informações financeiras sensíveis. A camada de conformidade determina o que pode ser divulgado. A camada de consenso fornece o ambiente de liquidação onde essas regras realmente são executadas.
São três problemas diferentes de confiança sendo empurrados para um único sistema.
Acho que essa é a parte fácil de perder quando a Dusk é descrita apenas como uma cadeia de privacidade para instituições. O desafio difícil de engenharia não é esconder informação. É preservar verificação e controle suficientes para que as instituições ainda possam operar dentro de um processo regulamentado sem tornar todo o estado do mercado público.
Quanto mais eu olhava, mais a Dusk parecia menos focada em transações privadas e mais voltada a controlar o limite entre confidencialidade e responsabilização.#dusk $DUSK @Dusk
26
17
150
#dusk $DUSK @Dusk_Foundation
Fui ver o design de sobreposição de decisões da Dusk porque queria entender por que uma nova especificação estava cobrindo um terreno que uma já existente já tratava.
No começo pareceu um caso simples de funcionalidade duplicada. Depois de ler as partes com mais cuidado, acho que a questão mais interessante não é a duplicação em si, mas a coordenação.
Quando duas especificações podem influenciar o mesmo espaço de decisões, a pergunta importante deixa de ser se alguma delas funciona isoladamente. A questão é se desenvolvedores, validadores e usuários conseguem entender de forma consistente qual regra tem autoridade quando as saídas se sobrepõem.
Isso importa mais do que parece.
Um protocolo pode tolerar mecanismos redundantes se a redundância reduzir o risco operacional. Mas se dois mecanismos produzem decisões semelhantes usando pressupostos diferentes, então a redundância pode se tornar uma fonte de ambiguidade. O custo nem sempre aparece on-chain como uma falha óbvia. Ele pode surgir como desenvolvimento mais lento, comportamento mais conservador dos validadores, testes extras ou equipes evitando certas integrações porque a área de interação não está clara.
O que chamou minha atenção na Dusk é que a própria especificação se torna parte do modelo de segurança.
Antes eu pensava nas especificações principalmente como documentação para implementação. Em um protocolo com lógica de decisão sobreposta, elas também definem limites de coordenação. Desenvolvedores precisam saber no que podem confiar. Validadores precisam de regras previsíveis. Mudanças futuras precisam evitar criar silenciosamente uma segunda interpretação de algo que já existe.
Então o sinal interessante não é simplesmente que uma especificação se sobrepõe a outra.
É se a Dusk consegue transformar essa sobreposição em um relacionamento claramente definido, em vez de deixar que caminhos de decisão duplicados acumulem dívida operacional.
Esse é o tipo de questão que raramente aparece em um painel de tokens, mas que pode importar por anos.
#dusk $DUSK @Dusk
Fui ver o design de sobreposição de decisões da Dusk porque queria entender por que uma nova especificação estava cobrindo um terreno que uma já existente já tratava.
No começo pareceu um caso simples de funcionalidade duplicada. Depois de ler as partes com mais cuidado, acho que a questão mais interessante não é a duplicação em si, mas a coordenação.
Quando duas especificações podem influenciar o mesmo espaço de decisões, a pergunta importante deixa de ser se alguma delas funciona isoladamente. A questão é se desenvolvedores, validadores e usuários conseguem entender de forma consistente qual regra tem autoridade quando as saídas se sobrepõem.
Isso importa mais do que parece.
Um protocolo pode tolerar mecanismos redundantes se a redundância reduzir o risco operacional. Mas se dois mecanismos produzem decisões semelhantes usando pressupostos diferentes, então a redundância pode se tornar uma fonte de ambiguidade. O custo nem sempre aparece on-chain como uma falha óbvia. Ele pode surgir como desenvolvimento mais lento, comportamento mais conservador dos validadores, testes extras ou equipes evitando certas integrações porque a área de interação não está clara.
O que chamou minha atenção na Dusk é que a própria especificação se torna parte do modelo de segurança.
Antes eu pensava nas especificações principalmente como documentação para implementação. Em um protocolo com lógica de decisão sobreposta, elas também definem limites de coordenação. Desenvolvedores precisam saber no que podem confiar. Validadores precisam de regras previsíveis. Mudanças futuras precisam evitar criar silenciosamente uma segunda interpretação de algo que já existe.
Então o sinal interessante não é simplesmente que uma especificação se sobrepõe a outra.
É se a Dusk consegue transformar essa sobreposição em um relacionamento claramente definido, em vez de deixar que caminhos de decisão duplicados acumulem dívida operacional.
Esse é o tipo de questão que raramente aparece em um painel de tokens, mas que pode importar por anos.
Fui ver o design de sobreposição de decisões da Dusk porque queria entender por que uma nova especificação estava cobrindo um terreno que uma já existente já tratava.
No começo pareceu um caso simples de funcionalidade duplicada. Depois de ler as partes com mais cuidado, acho que a questão mais interessante não é a duplicação em si, mas a coordenação.
Quando duas especificações podem influenciar o mesmo espaço de decisões, a pergunta importante deixa de ser se alguma delas funciona isoladamente. A questão é se desenvolvedores, validadores e usuários conseguem entender de forma consistente qual regra tem autoridade quando as saídas se sobrepõem.
Isso importa mais do que parece.
Um protocolo pode tolerar mecanismos redundantes se a redundância reduzir o risco operacional. Mas se dois mecanismos produzem decisões semelhantes usando pressupostos diferentes, então a redundância pode se tornar uma fonte de ambiguidade. O custo nem sempre aparece on-chain como uma falha óbvia. Ele pode surgir como desenvolvimento mais lento, comportamento mais conservador dos validadores, testes extras ou equipes evitando certas integrações porque a área de interação não está clara.
O que chamou minha atenção na Dusk é que a própria especificação se torna parte do modelo de segurança.
Antes eu pensava nas especificações principalmente como documentação para implementação. Em um protocolo com lógica de decisão sobreposta, elas também definem limites de coordenação. Desenvolvedores precisam saber no que podem confiar. Validadores precisam de regras previsíveis. Mudanças futuras precisam evitar criar silenciosamente uma segunda interpretação de algo que já existe.
Então o sinal interessante não é simplesmente que uma especificação se sobrepõe a outra.
É se a Dusk consegue transformar essa sobreposição em um relacionamento claramente definido, em vez de deixar que caminhos de decisão duplicados acumulem dívida operacional.
Esse é o tipo de questão que raramente aparece em um painel de tokens, mas que pode importar por anos.
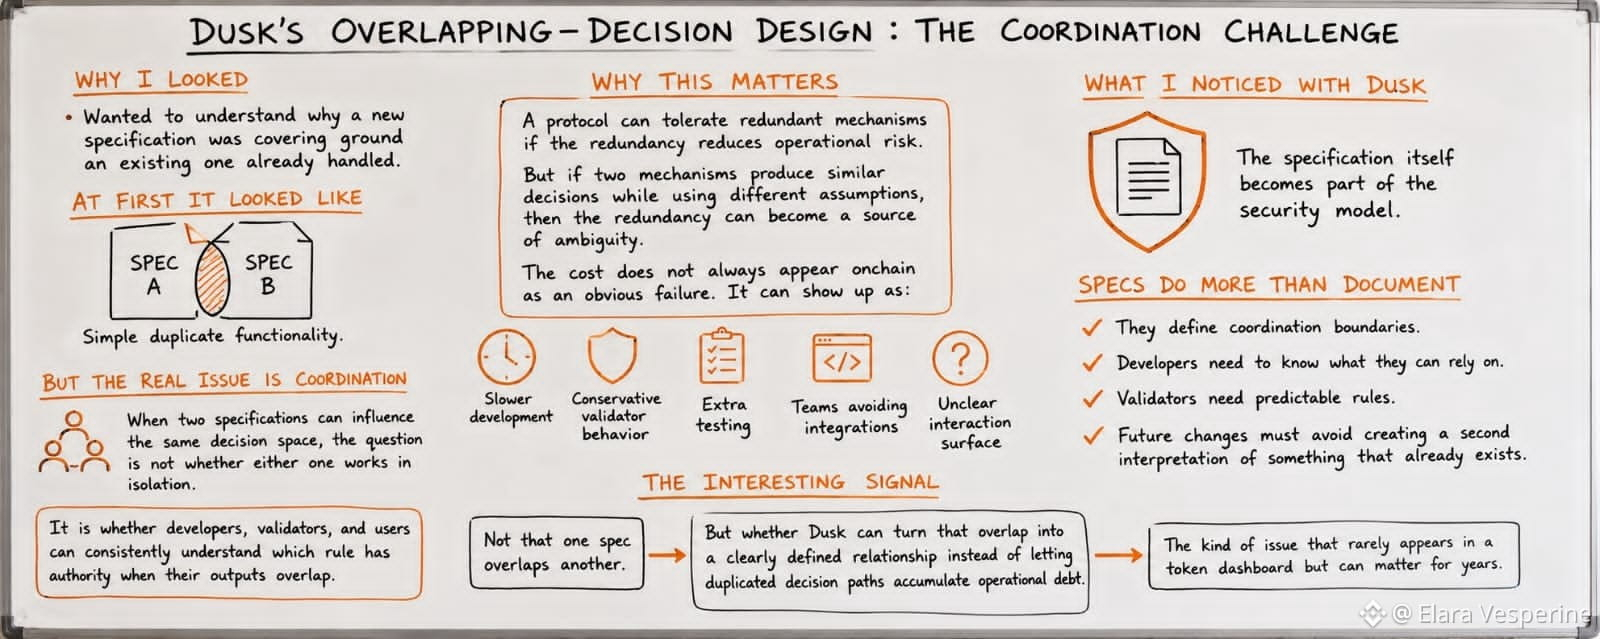
25
19
151
junte-se a todos ...
junte-se a todos ...
ZeroBlock
·
--
[Terminado] 🎙️ Não perca nossa discussão ao vivo da Binance sobre USD1 e WLFI. Aprenda a diversão
158 reproduções
45
Eu achei que a parte interessante seria a própria integração à testnet. Afinal, era a questão do timing.
Depois de ler as notas de integração, voltei à documentação da Babylon e, em seguida, examinei como a Archway está posicionando seu ecossistema de desenvolvedores. A conexão começou a fazer mais sentido quando parei de pensar no staking como um recurso e passei a pensar nele como infraestrutura.
Uma testnet não cria segurança econômica por si só. O que ela faz é expor todas as suposições operacionais antes que o valor real dependa disso. Fluxos de mensagens de comportamento de validadores, condições de slashing e coordenação entre cadeias ficam visíveis, enquanto o custo de uma falha ainda é baixo. Isso muda o propósito da integração. É menos sobre adicionar outra rede e mais sobre testar se dois modelos operacionais diferentes conseguem permanecer sincronizados sob estresse.
A parte que eu continuei retomando foi como isso afeta os desenvolvedores. Aplicações construídas na Archway agora têm uma chance de interagir com suposições de segurança baseadas em Bitcoin bem antes do uso na mainnet forçar decisões difíceis. Isso dá tempo aos criadores para descobrir onde aparece a latência, onde a coordenação falha e quais suposições de confiança ainda dependem de processos manuais em vez de regras de protocolo.
A integração também diz algo sobre a própria Babylon. Expandir a segurança não é apenas sobre atrair mais ativos. Depende de demonstrar que ecossistemas diferentes podem adotar os mesmos padrões operacionais sem ficar criando exceções para cada nova conexão.
A infraestrutura mais forte muitas vezes só fica perceptível quando as pessoas param de falar sobre ela e simplesmente passam a esperar que continue funcionando.
$BABY @babylonlabs_io #baby
Eu achei que a parte interessante seria a própria integração à testnet. Afinal, era a questão do timing.
Depois de ler as notas de integração, voltei à documentação da Babylon e, em seguida, examinei como a Archway está posicionando seu ecossistema de desenvolvedores. A conexão começou a fazer mais sentido quando parei de pensar no staking como um recurso e passei a pensar nele como infraestrutura.
Uma testnet não cria segurança econômica por si só. O que ela faz é expor todas as suposições operacionais antes que o valor real dependa disso. Fluxos de mensagens de comportamento de validadores, condições de slashing e coordenação entre cadeias ficam visíveis, enquanto o custo de uma falha ainda é baixo. Isso muda o propósito da integração. É menos sobre adicionar outra rede e mais sobre testar se dois modelos operacionais diferentes conseguem permanecer sincronizados sob estresse.
A parte que eu continuei retomando foi como isso afeta os desenvolvedores. Aplicações construídas na Archway agora têm uma chance de interagir com suposições de segurança baseadas em Bitcoin bem antes do uso na mainnet forçar decisões difíceis. Isso dá tempo aos criadores para descobrir onde aparece a latência, onde a coordenação falha e quais suposições de confiança ainda dependem de processos manuais em vez de regras de protocolo.
A integração também diz algo sobre a própria Babylon. Expandir a segurança não é apenas sobre atrair mais ativos. Depende de demonstrar que ecossistemas diferentes podem adotar os mesmos padrões operacionais sem ficar criando exceções para cada nova conexão.
A infraestrutura mais forte muitas vezes só fica perceptível quando as pessoas param de falar sobre ela e simplesmente passam a esperar que continue funcionando.
$BABY @BabylonLabs_io #baby
Depois de ler as notas de integração, voltei à documentação da Babylon e, em seguida, examinei como a Archway está posicionando seu ecossistema de desenvolvedores. A conexão começou a fazer mais sentido quando parei de pensar no staking como um recurso e passei a pensar nele como infraestrutura.
Uma testnet não cria segurança econômica por si só. O que ela faz é expor todas as suposições operacionais antes que o valor real dependa disso. Fluxos de mensagens de comportamento de validadores, condições de slashing e coordenação entre cadeias ficam visíveis, enquanto o custo de uma falha ainda é baixo. Isso muda o propósito da integração. É menos sobre adicionar outra rede e mais sobre testar se dois modelos operacionais diferentes conseguem permanecer sincronizados sob estresse.
A parte que eu continuei retomando foi como isso afeta os desenvolvedores. Aplicações construídas na Archway agora têm uma chance de interagir com suposições de segurança baseadas em Bitcoin bem antes do uso na mainnet forçar decisões difíceis. Isso dá tempo aos criadores para descobrir onde aparece a latência, onde a coordenação falha e quais suposições de confiança ainda dependem de processos manuais em vez de regras de protocolo.
A integração também diz algo sobre a própria Babylon. Expandir a segurança não é apenas sobre atrair mais ativos. Depende de demonstrar que ecossistemas diferentes podem adotar os mesmos padrões operacionais sem ficar criando exceções para cada nova conexão.
A infraestrutura mais forte muitas vezes só fica perceptível quando as pessoas param de falar sobre ela e simplesmente passam a esperar que continue funcionando.
$BABY @BabylonLabs_io #baby
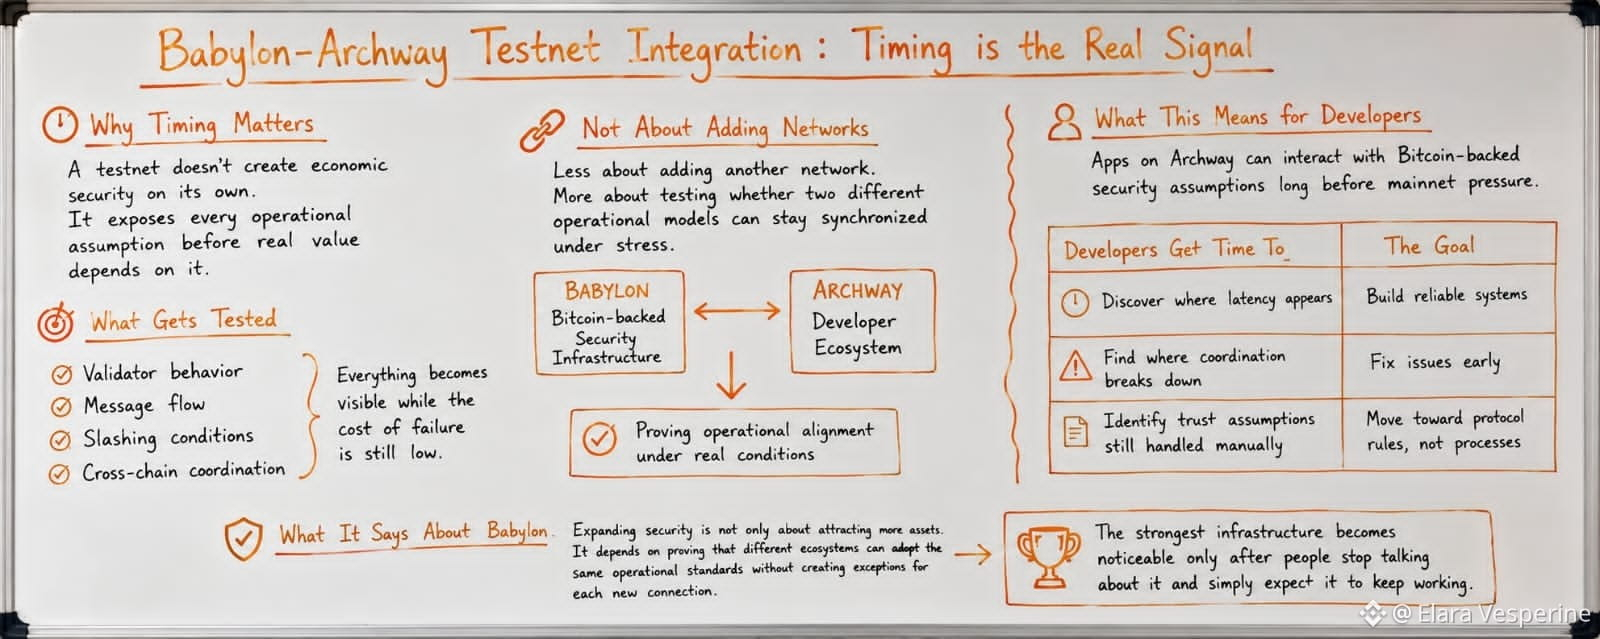
36
23
191
Achei que a parte interessante seria a lista crescente de integrações com a Babylon. Descobri que era o que esses parceiros revelam em silêncio sobre como a responsabilidade está sendo dividida na rede.
Comecei a comparar a Mind Network com a Lorenzo e a Bedrock, em vez de ler cada anúncio separadamente. Isso mudou o quadro. Nenhuma delas está resolvendo o mesmo problema. Uma se concentra em proteção criptográfica e confiança. Outra está criando maneiras para o Bitcoin apostado (staked) continuar produtivo. A terceira está melhorando a liquidez em torno dessas posições. Quanto mais eu as mapeava em conjunto, menos a Babylon parecia um único protocolo e mais parecia uma camada de coordenação.
Isso importa porque o staking de Bitcoin só escala se diferentes participantes puderem se especializar sem obrigar os usuários a confiar em um único operador para tudo. Liquidez de segurança e eficiência de capital estão sendo separadas em partes diferentes da pilha. Cada integração remove um gargalo operacional diferente, em vez de adicionar mais uma funcionalidade.
Também continuei observando a atividade de desenvolvedores e atualizações de arquitetura. A maior parte do trabalho não é sobre mudar o Bitcoin em si. É sobre reduzir o atrito entre sistemas que já existem. Esse é um processo mais lento do que lançar novos produtos, porque cada conexão cria outra suposição de confiança que precisa ser gerenciada com cuidado.
O sinal interessante não é o número de parceiros. É o padrão que eles formam juntos. A Babylon parece estar investindo mais esforço em coordenar infraestrutura independente do que em expandir sua própria presença. Isso parece menos visível hoje, mas pode acabar sendo a parte que mais importa daqui a alguns anos.
#baby @babylonlabs_io $BABY
Achei que a parte interessante seria a lista crescente de integrações com a Babylon. Descobri que era o que esses parceiros revelam em silêncio sobre como a responsabilidade está sendo dividida na rede.
Comecei a comparar a Mind Network com a Lorenzo e a Bedrock, em vez de ler cada anúncio separadamente. Isso mudou o quadro. Nenhuma delas está resolvendo o mesmo problema. Uma se concentra em proteção criptográfica e confiança. Outra está criando maneiras para o Bitcoin apostado (staked) continuar produtivo. A terceira está melhorando a liquidez em torno dessas posições. Quanto mais eu as mapeava em conjunto, menos a Babylon parecia um único protocolo e mais parecia uma camada de coordenação.
Isso importa porque o staking de Bitcoin só escala se diferentes participantes puderem se especializar sem obrigar os usuários a confiar em um único operador para tudo. Liquidez de segurança e eficiência de capital estão sendo separadas em partes diferentes da pilha. Cada integração remove um gargalo operacional diferente, em vez de adicionar mais uma funcionalidade.
Também continuei observando a atividade de desenvolvedores e atualizações de arquitetura. A maior parte do trabalho não é sobre mudar o Bitcoin em si. É sobre reduzir o atrito entre sistemas que já existem. Esse é um processo mais lento do que lançar novos produtos, porque cada conexão cria outra suposição de confiança que precisa ser gerenciada com cuidado.
O sinal interessante não é o número de parceiros. É o padrão que eles formam juntos. A Babylon parece estar investindo mais esforço em coordenar infraestrutura independente do que em expandir sua própria presença. Isso parece menos visível hoje, mas pode acabar sendo a parte que mais importa daqui a alguns anos.
#baby @BabylonLabs_io $BABY
Comecei a comparar a Mind Network com a Lorenzo e a Bedrock, em vez de ler cada anúncio separadamente. Isso mudou o quadro. Nenhuma delas está resolvendo o mesmo problema. Uma se concentra em proteção criptográfica e confiança. Outra está criando maneiras para o Bitcoin apostado (staked) continuar produtivo. A terceira está melhorando a liquidez em torno dessas posições. Quanto mais eu as mapeava em conjunto, menos a Babylon parecia um único protocolo e mais parecia uma camada de coordenação.
Isso importa porque o staking de Bitcoin só escala se diferentes participantes puderem se especializar sem obrigar os usuários a confiar em um único operador para tudo. Liquidez de segurança e eficiência de capital estão sendo separadas em partes diferentes da pilha. Cada integração remove um gargalo operacional diferente, em vez de adicionar mais uma funcionalidade.
Também continuei observando a atividade de desenvolvedores e atualizações de arquitetura. A maior parte do trabalho não é sobre mudar o Bitcoin em si. É sobre reduzir o atrito entre sistemas que já existem. Esse é um processo mais lento do que lançar novos produtos, porque cada conexão cria outra suposição de confiança que precisa ser gerenciada com cuidado.
O sinal interessante não é o número de parceiros. É o padrão que eles formam juntos. A Babylon parece estar investindo mais esforço em coordenar infraestrutura independente do que em expandir sua própria presença. Isso parece menos visível hoje, mas pode acabar sendo a parte que mais importa daqui a alguns anos.
#baby @BabylonLabs_io $BABY
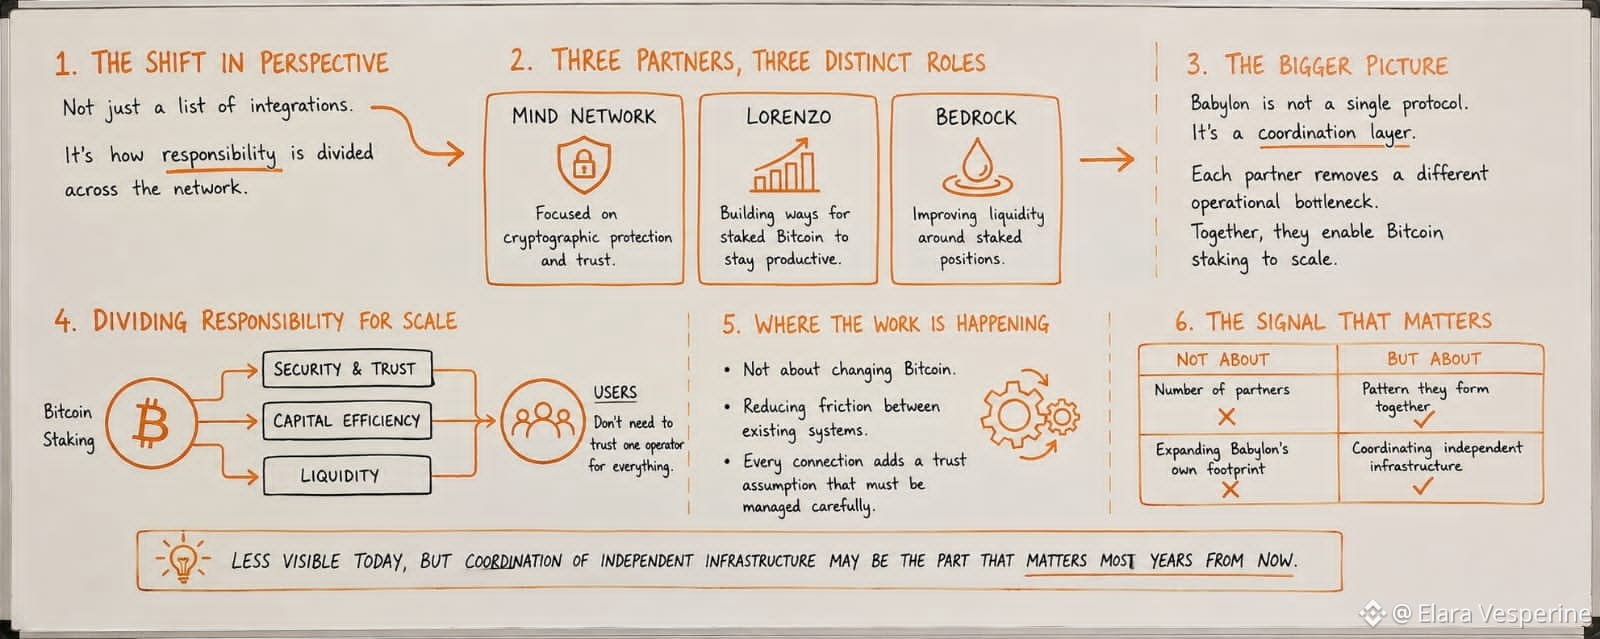
33
18
267
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
HuangExitNvidiaStrategyInFocus
53,976 visualizações
752 a discutir
AÇÕES | Jensen Huang, da Nvidia, renuncia; Colette Kress é nomeada CEO interina
Binance News
·20 gostos
·26.8k visualizações
AnthropicRejectsIPODelayValuationinQuestion
637,355 visualizações
5,050 a discutir
BitMineReports$6.3BNetLossForFiscal2026
6,265 visualizações
93 a discutir