
#wallethack
wallethack
11,553 visualizações
23 a discutir
Popular
Mais recente

·
--
Em Baixa
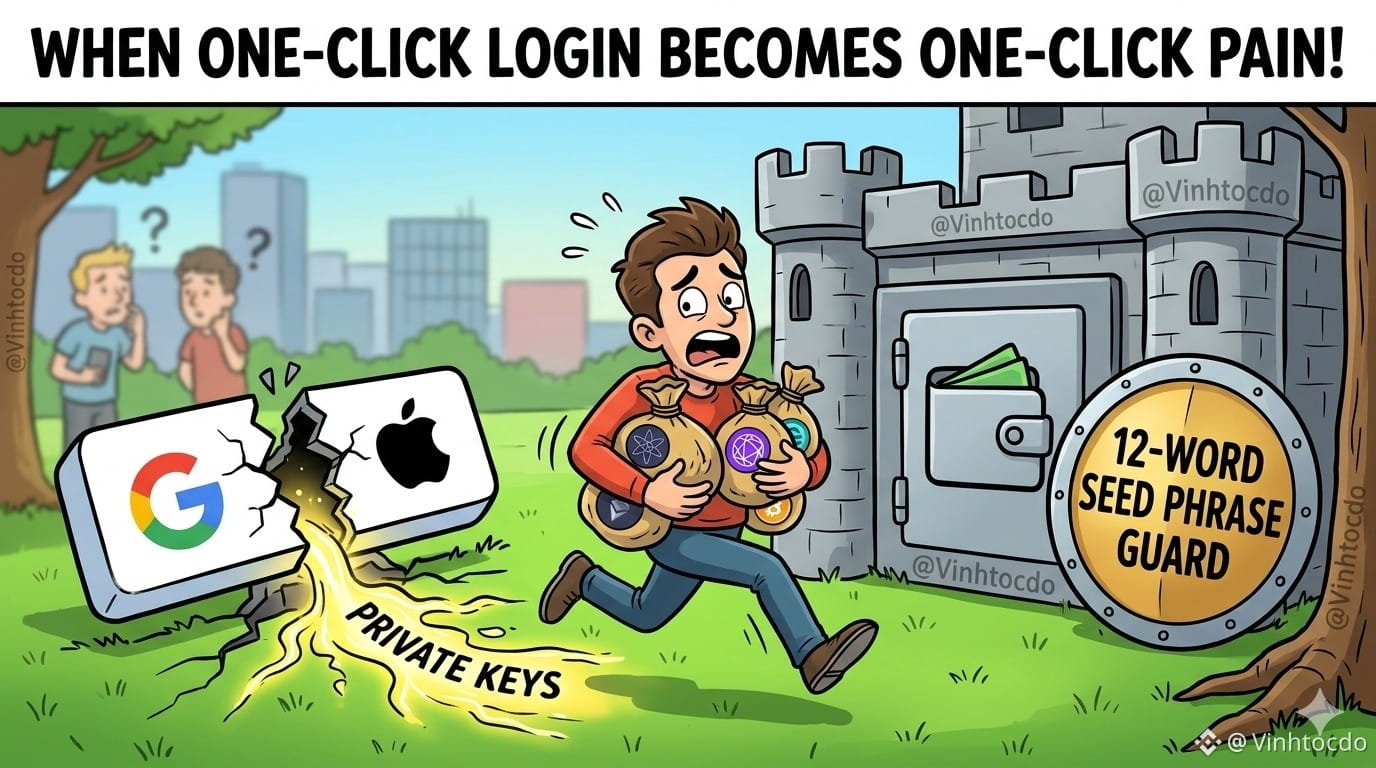
Alerta da Keplr Wallet: quando o «login com um toque» toca direto na ferida! 🤦♂️
A carteira Keplr acaba de emitir um alerta de emergência: quem usou o Google ou o Apple ID para entrar na carteira deve transferir seus ativos imediatamente! O motivo é uma falha na infraestrutura da Web3Auth, que expôs as chaves privadas dos usuários. É mesmo «conveniente, sim, mas o dinheiro quase desapareceu»! O pior é para quem de repente vê o saldo zerado ou fica com o staking bloqueado; agora só resta «rezar» e esperar que a Keplr coordene o resgate.
O que traders e usuários devem fazer?
1. Pare de depositar: não envie mais nenhum valor para carteiras criadas com contas de redes sociais.
2. Transfira seus ativos com urgência: mova-os imediatamente para uma nova carteira criada com uma frase de recuperação tradicional (12/24 palavras) ou para uma carteira física, por segurança.
3. Cuidado com golpes: nesta fase, há poucos samaritanos e muitos golpistas se passando por «suporte para recuperar ativos». Não clique em links suspeitos!
⚠️ Isto não é aconselhamento financeiro!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Clique na transação abaixo para me apoiar:
$ATOM
{spot}(ATOMUSDT)
$TIA
{spot}(TIAUSDT)
$ONE
{future}(ONEUSDT)
Alerta da Keplr Wallet: quando o «login com um toque» toca direto na ferida! 🤦♂️
A carteira Keplr acaba de emitir um alerta de emergência: quem usou o Google ou o Apple ID para entrar na carteira deve transferir seus ativos imediatamente! O motivo é uma falha na infraestrutura da Web3Auth, que expôs as chaves privadas dos usuários. É mesmo «conveniente, sim, mas o dinheiro quase desapareceu»! O pior é para quem de repente vê o saldo zerado ou fica com o staking bloqueado; agora só resta «rezar» e esperar que a Keplr coordene o resgate.
O que traders e usuários devem fazer?
1. Pare de depositar: não envie mais nenhum valor para carteiras criadas com contas de redes sociais.
2. Transfira seus ativos com urgência: mova-os imediatamente para uma nova carteira criada com uma frase de recuperação tradicional (12/24 palavras) ou para uma carteira física, por segurança.
3. Cuidado com golpes: nesta fase, há poucos samaritanos e muitos golpistas se passando por «suporte para recuperar ativos». Não clique em links suspeitos!
⚠️ Isto não é aconselhamento financeiro!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Clique na transação abaixo para me apoiar:
$ATOM
$TIA
$ONE
A carteira Keplr acaba de emitir um alerta de emergência: quem usou o Google ou o Apple ID para entrar na carteira deve transferir seus ativos imediatamente! O motivo é uma falha na infraestrutura da Web3Auth, que expôs as chaves privadas dos usuários. É mesmo «conveniente, sim, mas o dinheiro quase desapareceu»! O pior é para quem de repente vê o saldo zerado ou fica com o staking bloqueado; agora só resta «rezar» e esperar que a Keplr coordene o resgate.
O que traders e usuários devem fazer?
1. Pare de depositar: não envie mais nenhum valor para carteiras criadas com contas de redes sociais.
2. Transfira seus ativos com urgência: mova-os imediatamente para uma nova carteira criada com uma frase de recuperação tradicional (12/24 palavras) ou para uma carteira física, por segurança.
3. Cuidado com golpes: nesta fase, há poucos samaritanos e muitos golpistas se passando por «suporte para recuperar ativos». Não clique em links suspeitos!
⚠️ Isto não é aconselhamento financeiro!
#KeplrAdvisesSocialLoginUsersToTransferAssets #KeplrWallet #Web3Auth #CryptoSecurity #WalletHack #Web3 #VINHTOCDO
Clique na transação abaixo para me apoiar:
$ATOM
$TIA
$ONE
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square. newbies
4
8
1.5k

$2.3M roubo de criptomoedas, pois chaves de carteira foram comprometidas.
chaves privadas ligadas a duas carteiras foram vazadas, permitindo que atacantes roubassem cerca de $2.3 milhões em USDT. O incidente destaca os riscos de segurança persistentes em criptomoedas e a necessidade crítica de uma proteção de chave mais forte.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
$2.3M roubo de criptomoedas, pois chaves de carteira foram comprometidas.
chaves privadas ligadas a duas carteiras foram vazadas, permitindo que atacantes roubassem cerca de $2.3 milhões em USDT. O incidente destaca os riscos de segurança persistentes em criptomoedas e a necessidade crítica de uma proteção de chave mais forte.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
chaves privadas ligadas a duas carteiras foram vazadas, permitindo que atacantes roubassem cerca de $2.3 milhões em USDT. O incidente destaca os riscos de segurança persistentes em criptomoedas e a necessidade crítica de uma proteção de chave mais forte.
#CryptoNews #WalletHack #cryptofirst21 #Write2Earn #crypto
16
840
·
--
Em Alta
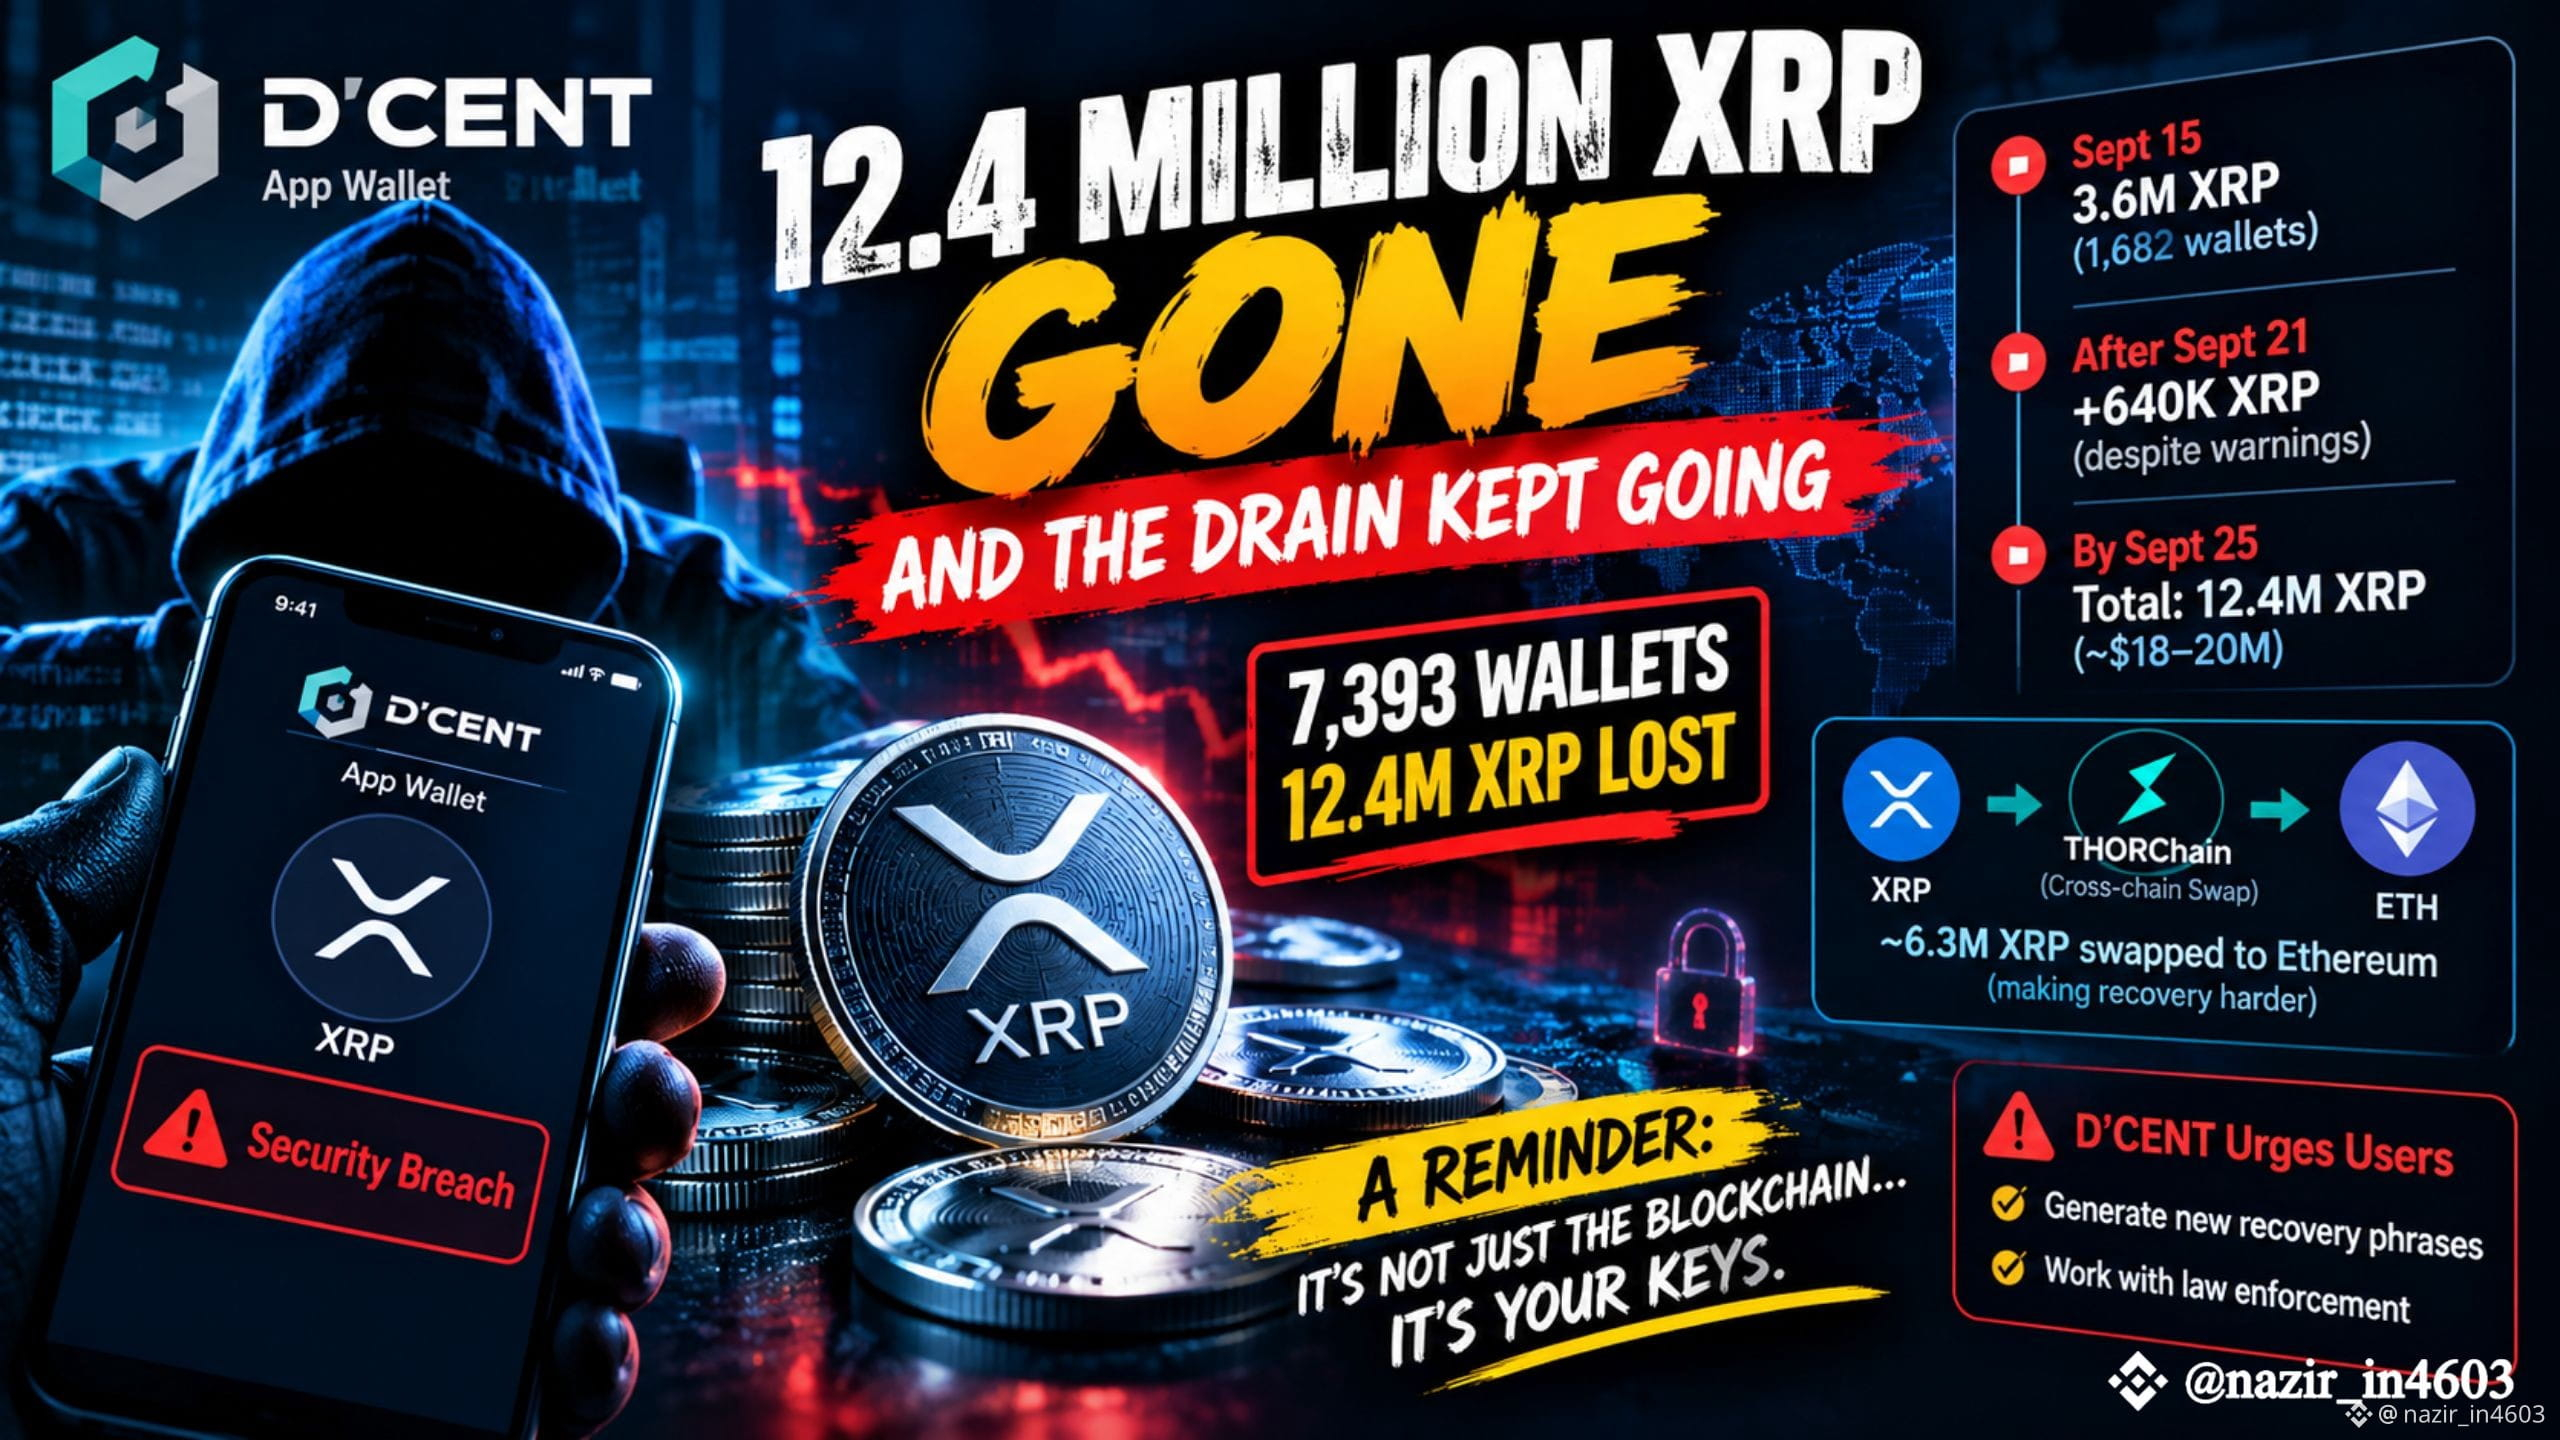
🚨 12,4 MILHÕES $XRP DESAPARECERAM — E O DRENO CONTINUOU
Este é o tipo de história de segurança em cripto que faz você parar e olhar duas vezes.
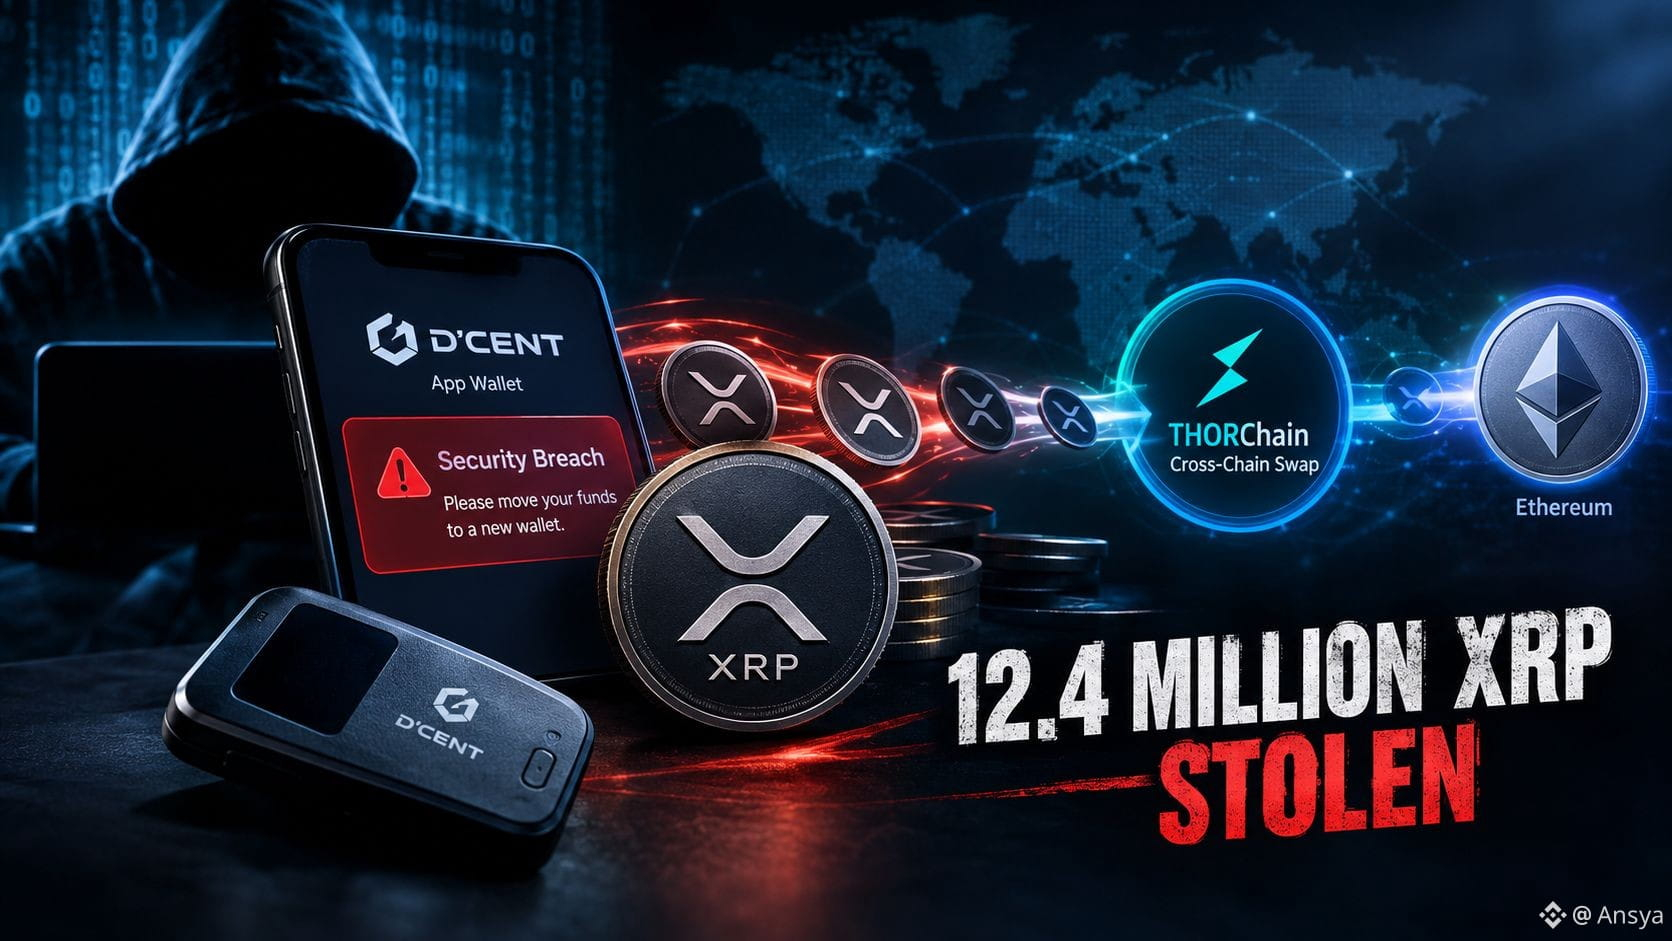
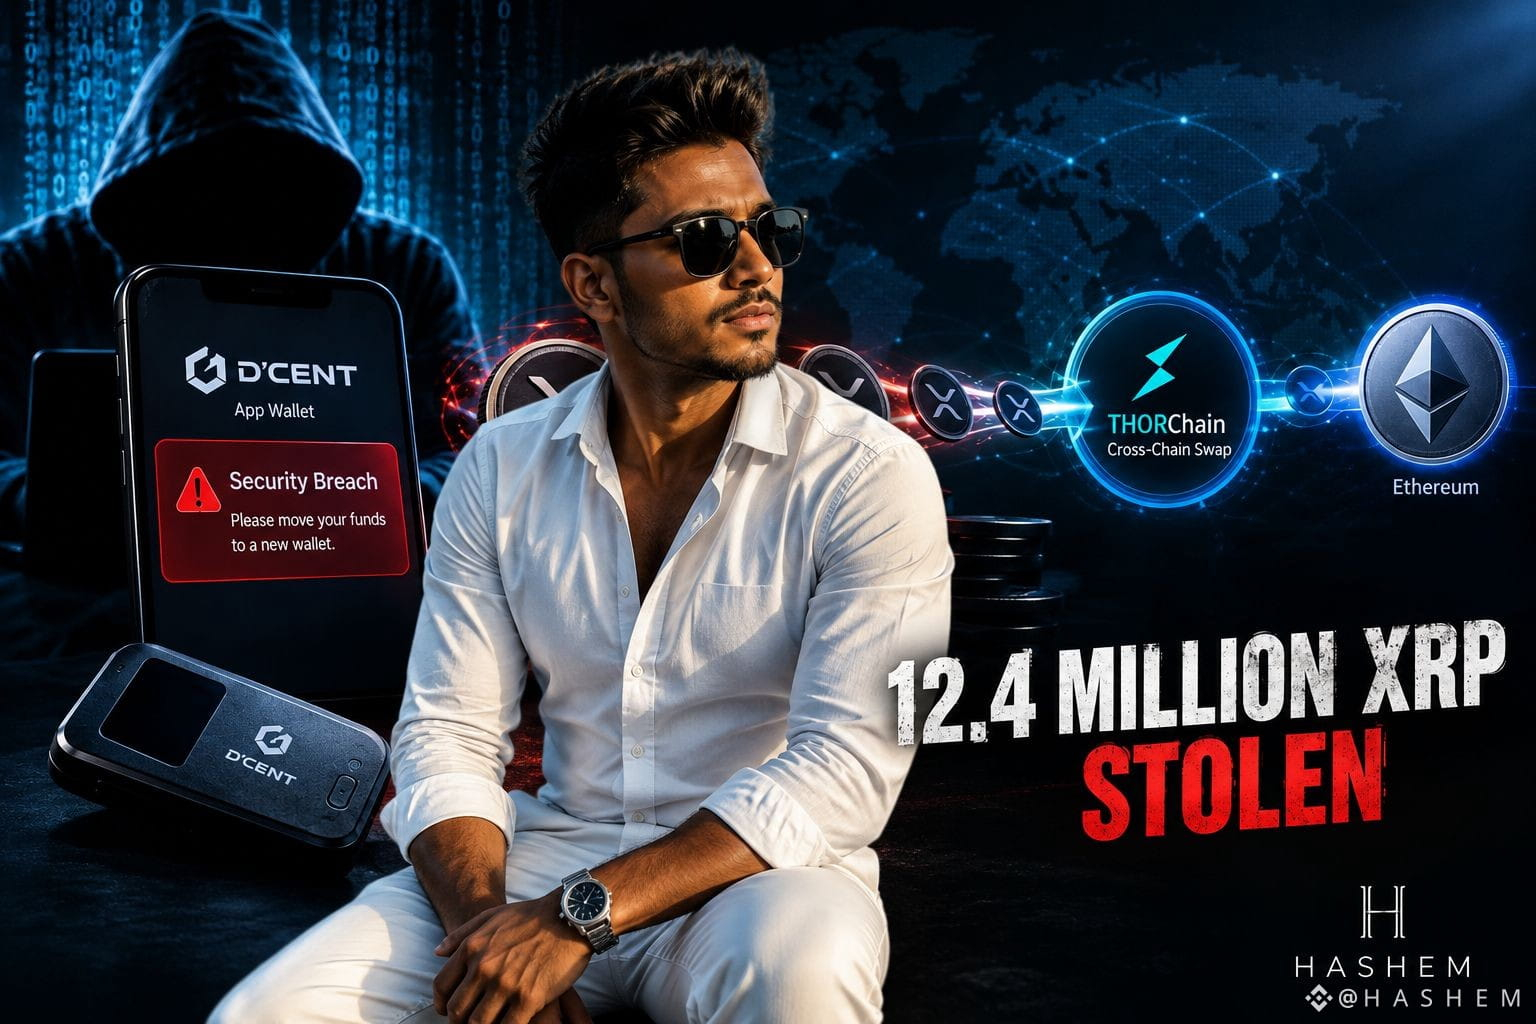
O incidente envolvendo a Wallet do D’CENT App já foi vinculado a aproximadamente 12,4 milhões de XRP drenados de 7.393 carteiras. Mas a parte mais perturbadora não é apenas o valor.
É o que aconteceu depois que os avisos começaram a ser enviados.
A primeira grande onda ocorreu em 15 de setembro, quando cerca de 3,6 milhões de XRP foram drenados de 1.682 carteiras em poucas horas. Os atacantes não estavam quebrando o XRP Ledger em si — as transferências foram assinadas usando chaves privadas que já haviam sido comprometidas.
Então veio a parte que realmente levanta questões.
Mesmo depois de os usuários estarem sendo avisados a moverem seus fundos, as mesmas chaves comprometidas continuaram sendo usadas. Mais de 640.000 XRP foram retirados após 21 de setembro, elevando as perdas gerais para cerca de 12,4 milhões de XRP. Algumas carteiras foram até drenadas novamente depois de serem recarregadas.
E o dinheiro começou a se mover entre cadeias. A análise on-chain indica que aproximadamente 6,3 milhões de XRP foram trocados em direção ao Ethereum via THORChain, o que torna a recuperação e o rastreamento ainda mais complicados.
Essa é a verdadeira lição aqui:
🔐 Uma blockchain pode continuar segura enquanto as chaves que controlam carteiras individuais estiverem comprometidas.
Para usuários de cripto, a frase “não são suas chaves, não são suas moedas” de repente parece bem menos um slogan.
A grande pergunta agora não é apenas como as chaves foram comprometidas.
É também isto:
Quando uma invasão de carteira está acontecendo ativamente, com que rapidez os usuários afetados realmente podem ser avisados — e quanto tempo eles têm para reagir? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
{future}(XRPUSDT)
🚨 12,4 MILHÕES $XRP DESAPARECERAM — E O DRENO CONTINUOU
Este é o tipo de história de segurança em cripto que faz você parar e olhar duas vezes.
O incidente envolvendo a Wallet do D’CENT App já foi vinculado a aproximadamente 12,4 milhões de XRP drenados de 7.393 carteiras. Mas a parte mais perturbadora não é apenas o valor.
É o que aconteceu depois que os avisos começaram a ser enviados.
A primeira grande onda ocorreu em 15 de setembro, quando cerca de 3,6 milhões de XRP foram drenados de 1.682 carteiras em poucas horas. Os atacantes não estavam quebrando o XRP Ledger em si — as transferências foram assinadas usando chaves privadas que já haviam sido comprometidas.
Então veio a parte que realmente levanta questões.
Mesmo depois de os usuários estarem sendo avisados a moverem seus fundos, as mesmas chaves comprometidas continuaram sendo usadas. Mais de 640.000 XRP foram retirados após 21 de setembro, elevando as perdas gerais para cerca de 12,4 milhões de XRP. Algumas carteiras foram até drenadas novamente depois de serem recarregadas.
E o dinheiro começou a se mover entre cadeias. A análise on-chain indica que aproximadamente 6,3 milhões de XRP foram trocados em direção ao Ethereum via THORChain, o que torna a recuperação e o rastreamento ainda mais complicados.
Essa é a verdadeira lição aqui:
🔐 Uma blockchain pode continuar segura enquanto as chaves que controlam carteiras individuais estiverem comprometidas.
Para usuários de cripto, a frase “não são suas chaves, não são suas moedas” de repente parece bem menos um slogan.
A grande pergunta agora não é apenas como as chaves foram comprometidas.
É também isto:
Quando uma invasão de carteira está acontecendo ativamente, com que rapidez os usuários afetados realmente podem ser avisados — e quanto tempo eles têm para reagir? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
Este é o tipo de história de segurança em cripto que faz você parar e olhar duas vezes.
O incidente envolvendo a Wallet do D’CENT App já foi vinculado a aproximadamente 12,4 milhões de XRP drenados de 7.393 carteiras. Mas a parte mais perturbadora não é apenas o valor.
É o que aconteceu depois que os avisos começaram a ser enviados.
A primeira grande onda ocorreu em 15 de setembro, quando cerca de 3,6 milhões de XRP foram drenados de 1.682 carteiras em poucas horas. Os atacantes não estavam quebrando o XRP Ledger em si — as transferências foram assinadas usando chaves privadas que já haviam sido comprometidas.
Então veio a parte que realmente levanta questões.
Mesmo depois de os usuários estarem sendo avisados a moverem seus fundos, as mesmas chaves comprometidas continuaram sendo usadas. Mais de 640.000 XRP foram retirados após 21 de setembro, elevando as perdas gerais para cerca de 12,4 milhões de XRP. Algumas carteiras foram até drenadas novamente depois de serem recarregadas.
E o dinheiro começou a se mover entre cadeias. A análise on-chain indica que aproximadamente 6,3 milhões de XRP foram trocados em direção ao Ethereum via THORChain, o que torna a recuperação e o rastreamento ainda mais complicados.
Essa é a verdadeira lição aqui:
🔐 Uma blockchain pode continuar segura enquanto as chaves que controlam carteiras individuais estiverem comprometidas.
Para usuários de cripto, a frase “não são suas chaves, não são suas moedas” de repente parece bem menos um slogan.
A grande pergunta agora não é apenas como as chaves foram comprometidas.
É também isto:
Quando uma invasão de carteira está acontecendo ativamente, com que rapidez os usuários afetados realmente podem ser avisados — e quanto tempo eles têm para reagir? 🤔
#XRP #CryptoSecurity #WalletHack #DCENT #XRPL #CryptoNews
129
🚨 Aviso: software malicioso mirando carteiras cripto no macOS via Telegram!
A empresa SlowMist revelou um novo software malicioso que mira usuários de macOS, capaz de roubar credenciais das sessões do Telegram e invadir carteiras de criptomoedas. Ele também pode enganar os usuários para obterem frases de recuperação das suas carteiras por meio de aplicativos falsos, representando uma ameaça grave aos ativos digitais.
Os usuários de Mac devem ter extrema cautela.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ OUTROS
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Fonte: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
🚨 Aviso: software malicioso mirando carteiras cripto no macOS via Telegram!
A empresa SlowMist revelou um novo software malicioso que mira usuários de macOS, capaz de roubar credenciais das sessões do Telegram e invadir carteiras de criptomoedas. Ele também pode enganar os usuários para obterem frases de recuperação das suas carteiras por meio de aplicativos falsos, representando uma ameaça grave aos ativos digitais.
Os usuários de Mac devem ter extrema cautela.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ OUTROS
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Fonte: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
A empresa SlowMist revelou um novo software malicioso que mira usuários de macOS, capaz de roubar credenciais das sessões do Telegram e invadir carteiras de criptomoedas. Ele também pode enganar os usuários para obterem frases de recuperação das suas carteiras por meio de aplicativos falsos, representando uma ameaça grave aos ativos digitais.
Os usuários de Mac devem ter extrema cautela.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ OUTROS
#macOS #Malware #CryptoSecurity #Telegram #WalletHack
🔗 Fonte: https://cointelegraph.com/news/macos-malware-crypto-investors-slowmist
1
26
·
--
#hackersdrainover12.4mxrpfromdcentwallets
Uma violação de carteira continuou a sangrar mesmo depois dos avisos
Mais de 7.300 carteiras de cripto acabaram de perder mais de 12,4 milhões de XRP — e a parte mais estranha é por quanto tempo o roubo continuou mesmo depois que os usuários foram informados para mover os fundos.
Veja a linha do tempo: o provedor de carteiras sul-coreano D'CENT confirmou uma violação de segurança que afetou o seu App Wallet em 16 de setembro, depois que os atacantes começaram a explorar chaves privadas comprometidas no dia anterior. A primeira onda foi brutal — cerca de 3,6 milhões de XRP foram drenados de 1.682 carteiras em menos de três horas, misturando furtos manuais de saldos elevados com scripts automatizados que varreram valores menores. Apesar dos avisos públicos, mais de 640.000 XRP adicionais desapareceram após 21 de setembro, e até 25 de setembro as perdas totais chegaram a aproximadamente 12,4 milhões de XRP, no valor de cerca de US$ 18-20 milhões. Nenhuma exploração atingiu o XRP Ledger em si — cada transferência usou assinaturas válidas de chaves já comprometidas. Cerca de metade dos fundos roubados desde então foi movida para a Ethereum via THORChain, um protocolo de swap entre cadeias que não exige verificação de identidade, o que complica os esforços de recuperação. A D'CENT diz que está trabalhando com as autoridades policiais e pediu a todos os usuários do App Wallet para gerarem novas frases de recuperação imediatamente.
Por que isso importa? Isso não foi uma falha no nível do protocolo — foi material de chave comprometido, um lembrete de que a segurança de carteiras muitas vezes depende de detalhes de implementação que os usuários nunca veem. O esvaziamento contínuo após os alertas públicos também levanta uma questão real sobre quão efetivamente os avisos chegam aos usuários afetados a tempo, e ferramentas de lavagem entre cadeias tornam a recuperação significativamente mais difícil assim que os fundos começam a se mover.
Ainda não está resolvido se a D'CENT identifica totalmente a causa raiz da violação ou se os usuários afetados veem qualquer reembolso.
A indústria precisa de formas mais rápidas e mais contundentes de avisar os usuários no meio de uma violação — ou a vigilância do usuário sempre será a última linha de defesa? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
Uma violação de carteira continuou a sangrar mesmo depois dos avisos
Mais de 7.300 carteiras de cripto acabaram de perder mais de 12,4 milhões de XRP — e a parte mais estranha é por quanto tempo o roubo continuou mesmo depois que os usuários foram informados para mover os fundos.
Veja a linha do tempo: o provedor de carteiras sul-coreano D'CENT confirmou uma violação de segurança que afetou o seu App Wallet em 16 de setembro, depois que os atacantes começaram a explorar chaves privadas comprometidas no dia anterior. A primeira onda foi brutal — cerca de 3,6 milhões de XRP foram drenados de 1.682 carteiras em menos de três horas, misturando furtos manuais de saldos elevados com scripts automatizados que varreram valores menores. Apesar dos avisos públicos, mais de 640.000 XRP adicionais desapareceram após 21 de setembro, e até 25 de setembro as perdas totais chegaram a aproximadamente 12,4 milhões de XRP, no valor de cerca de US$ 18-20 milhões. Nenhuma exploração atingiu o XRP Ledger em si — cada transferência usou assinaturas válidas de chaves já comprometidas. Cerca de metade dos fundos roubados desde então foi movida para a Ethereum via THORChain, um protocolo de swap entre cadeias que não exige verificação de identidade, o que complica os esforços de recuperação. A D'CENT diz que está trabalhando com as autoridades policiais e pediu a todos os usuários do App Wallet para gerarem novas frases de recuperação imediatamente.
Por que isso importa? Isso não foi uma falha no nível do protocolo — foi material de chave comprometido, um lembrete de que a segurança de carteiras muitas vezes depende de detalhes de implementação que os usuários nunca veem. O esvaziamento contínuo após os alertas públicos também levanta uma questão real sobre quão efetivamente os avisos chegam aos usuários afetados a tempo, e ferramentas de lavagem entre cadeias tornam a recuperação significativamente mais difícil assim que os fundos começam a se mover.
Ainda não está resolvido se a D'CENT identifica totalmente a causa raiz da violação ou se os usuários afetados veem qualquer reembolso.
A indústria precisa de formas mais rápidas e mais contundentes de avisar os usuários no meio de uma violação — ou a vigilância do usuário sempre será a última linha de defesa? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
Uma violação de carteira continuou a sangrar mesmo depois dos avisos
Mais de 7.300 carteiras de cripto acabaram de perder mais de 12,4 milhões de XRP — e a parte mais estranha é por quanto tempo o roubo continuou mesmo depois que os usuários foram informados para mover os fundos.
Veja a linha do tempo: o provedor de carteiras sul-coreano D'CENT confirmou uma violação de segurança que afetou o seu App Wallet em 16 de setembro, depois que os atacantes começaram a explorar chaves privadas comprometidas no dia anterior. A primeira onda foi brutal — cerca de 3,6 milhões de XRP foram drenados de 1.682 carteiras em menos de três horas, misturando furtos manuais de saldos elevados com scripts automatizados que varreram valores menores. Apesar dos avisos públicos, mais de 640.000 XRP adicionais desapareceram após 21 de setembro, e até 25 de setembro as perdas totais chegaram a aproximadamente 12,4 milhões de XRP, no valor de cerca de US$ 18-20 milhões. Nenhuma exploração atingiu o XRP Ledger em si — cada transferência usou assinaturas válidas de chaves já comprometidas. Cerca de metade dos fundos roubados desde então foi movida para a Ethereum via THORChain, um protocolo de swap entre cadeias que não exige verificação de identidade, o que complica os esforços de recuperação. A D'CENT diz que está trabalhando com as autoridades policiais e pediu a todos os usuários do App Wallet para gerarem novas frases de recuperação imediatamente.
Por que isso importa? Isso não foi uma falha no nível do protocolo — foi material de chave comprometido, um lembrete de que a segurança de carteiras muitas vezes depende de detalhes de implementação que os usuários nunca veem. O esvaziamento contínuo após os alertas públicos também levanta uma questão real sobre quão efetivamente os avisos chegam aos usuários afetados a tempo, e ferramentas de lavagem entre cadeias tornam a recuperação significativamente mais difícil assim que os fundos começam a se mover.
Ainda não está resolvido se a D'CENT identifica totalmente a causa raiz da violação ou se os usuários afetados veem qualquer reembolso.
A indústria precisa de formas mais rápidas e mais contundentes de avisar os usuários no meio de uma violação — ou a vigilância do usuário sempre será a última linha de defesa? 🤔
#xrp #CryptoSecurity #WalletHack #DCENT
10
1
25
20.6k
·
--
Em Alta
$ETH $XRP $BNB 🚨 7.300+ CARTEIRAS DRENADAS… MAIS DE 12,4M XRP SUMIU! 😳🔓
Um grande incidente de segurança envolvendo a D’CENT se transformou em uma enorme perda de XRP — e a parte mais alarmante é que, segundo relatos, a drenagem teria continuado mesmo após terem sido emitidos alertas.
📌 O que aconteceu?
🔹 A D’CENT confirmou uma violação de segurança que afetou sua Carteira do App em 16 de setembro, após chaves privadas comprometidas terem sido exploradas, segundo relatos.
🔹 Na primeira onda, cerca de 3,6M XRP foram drenados de aproximadamente 1.682 carteiras em menos de três horas.
🔹 Os atacantes teriam usado tanto transferências manuais para saldos maiores quanto scripts automatizados para varrer participações menores.
🔹 Mesmo depois de avisos públicos, outros 640K+ XRP teriam sido drenados após 21 de setembro.
🔹 Até 25 de setembro, as perdas totais haviam chegado a cerca de 12,4M XRP, estimadas em aproximadamente US$ 18–20M.
⚠️ A própria XRP Ledger não foi hackeada.
As transações teriam sido assinadas usando credenciais válidas vinculadas a chaves privadas comprometidas — o que torna isso um incidente de segurança de carteira/chave, e não um exploit no nível do protocolo.
🌉 Então veio o problema maior…
Uma parte significativa do XRP roubado teria sido movida entre cadeias via THORChain, tornando o rastreamento dos fundos e uma possível recuperação mais complexos.
🛡️ A D’CENT disse que está trabalhando com as autoridades policiais e pediu aos usuários afetados da Carteira do App que gerem novas frases de recuperação imediatamente.
💡 A Lição Maior
A segurança cripto não é só sobre a blockchain.
Às vezes, a maior vulnerabilidade fica uma camada acima — no software da carteira, no manuseio da chave privada ou na rapidez com que os usuários podem ser avisados durante uma violação ativa.
E, uma vez que os ativos roubados começam a se mover por várias cadeias, a recuperação pode se tornar bem mais difícil.
🤔 O que você acha?
Os provedores de carteiras deveriam ter sistemas de emergência mais fortes para alertar instantaneamente os usuários afetados durante uma violação ativa — ou, no fim das contas, a autocustódia significa que os usuários precisam permanecer a última linha de defesa?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
{spot}(XRPUSDT)
{spot}(BTCUSDT)
{spot}(BNBUSDT)
$ETH $XRP $BNB 🚨 7.300+ CARTEIRAS DRENADAS… MAIS DE 12,4M XRP SUMIU! 😳🔓
Um grande incidente de segurança envolvendo a D’CENT se transformou em uma enorme perda de XRP — e a parte mais alarmante é que, segundo relatos, a drenagem teria continuado mesmo após terem sido emitidos alertas.
📌 O que aconteceu?
🔹 A D’CENT confirmou uma violação de segurança que afetou sua Carteira do App em 16 de setembro, após chaves privadas comprometidas terem sido exploradas, segundo relatos.
🔹 Na primeira onda, cerca de 3,6M XRP foram drenados de aproximadamente 1.682 carteiras em menos de três horas.
🔹 Os atacantes teriam usado tanto transferências manuais para saldos maiores quanto scripts automatizados para varrer participações menores.
🔹 Mesmo depois de avisos públicos, outros 640K+ XRP teriam sido drenados após 21 de setembro.
🔹 Até 25 de setembro, as perdas totais haviam chegado a cerca de 12,4M XRP, estimadas em aproximadamente US$ 18–20M.
⚠️ A própria XRP Ledger não foi hackeada.
As transações teriam sido assinadas usando credenciais válidas vinculadas a chaves privadas comprometidas — o que torna isso um incidente de segurança de carteira/chave, e não um exploit no nível do protocolo.
🌉 Então veio o problema maior…
Uma parte significativa do XRP roubado teria sido movida entre cadeias via THORChain, tornando o rastreamento dos fundos e uma possível recuperação mais complexos.
🛡️ A D’CENT disse que está trabalhando com as autoridades policiais e pediu aos usuários afetados da Carteira do App que gerem novas frases de recuperação imediatamente.
💡 A Lição Maior
A segurança cripto não é só sobre a blockchain.
Às vezes, a maior vulnerabilidade fica uma camada acima — no software da carteira, no manuseio da chave privada ou na rapidez com que os usuários podem ser avisados durante uma violação ativa.
E, uma vez que os ativos roubados começam a se mover por várias cadeias, a recuperação pode se tornar bem mais difícil.
🤔 O que você acha?
Os provedores de carteiras deveriam ter sistemas de emergência mais fortes para alertar instantaneamente os usuários afetados durante uma violação ativa — ou, no fim das contas, a autocustódia significa que os usuários precisam permanecer a última linha de defesa?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
Um grande incidente de segurança envolvendo a D’CENT se transformou em uma enorme perda de XRP — e a parte mais alarmante é que, segundo relatos, a drenagem teria continuado mesmo após terem sido emitidos alertas.
📌 O que aconteceu?
🔹 A D’CENT confirmou uma violação de segurança que afetou sua Carteira do App em 16 de setembro, após chaves privadas comprometidas terem sido exploradas, segundo relatos.
🔹 Na primeira onda, cerca de 3,6M XRP foram drenados de aproximadamente 1.682 carteiras em menos de três horas.
🔹 Os atacantes teriam usado tanto transferências manuais para saldos maiores quanto scripts automatizados para varrer participações menores.
🔹 Mesmo depois de avisos públicos, outros 640K+ XRP teriam sido drenados após 21 de setembro.
🔹 Até 25 de setembro, as perdas totais haviam chegado a cerca de 12,4M XRP, estimadas em aproximadamente US$ 18–20M.
⚠️ A própria XRP Ledger não foi hackeada.
As transações teriam sido assinadas usando credenciais válidas vinculadas a chaves privadas comprometidas — o que torna isso um incidente de segurança de carteira/chave, e não um exploit no nível do protocolo.
🌉 Então veio o problema maior…
Uma parte significativa do XRP roubado teria sido movida entre cadeias via THORChain, tornando o rastreamento dos fundos e uma possível recuperação mais complexos.
🛡️ A D’CENT disse que está trabalhando com as autoridades policiais e pediu aos usuários afetados da Carteira do App que gerem novas frases de recuperação imediatamente.
💡 A Lição Maior
A segurança cripto não é só sobre a blockchain.
Às vezes, a maior vulnerabilidade fica uma camada acima — no software da carteira, no manuseio da chave privada ou na rapidez com que os usuários podem ser avisados durante uma violação ativa.
E, uma vez que os ativos roubados começam a se mover por várias cadeias, a recuperação pode se tornar bem mais difícil.
🤔 O que você acha?
Os provedores de carteiras deveriam ter sistemas de emergência mais fortes para alertar instantaneamente os usuários afetados durante uma violação ativa — ou, no fim das contas, a autocustódia significa que os usuários precisam permanecer a última linha de defesa?
#XRP #CryptoSecurity #WalletHack #DCENT #CryptoNews
135
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#USPPIMissMayEaseBTCPressure
7,052 visualizações
290 a discutir
2
#BitcoinCoreDisclosesTorTrafficVulnerability
861 visualizações
82 a discutir
3
#WhatWillDriveCryptoandStocks’NextRebound?
98,672 visualizações
1,276 a discutir
4
#BitcoinBreaksBelow200WeekMovingAverage
18,343 visualizações
289 a discutir
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
6,858 visualizações
151 a discutir
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
32,382 visualizações
589 a discutir
7
#USCryptoETFsLose$1.48BInFiveDays
1,303 visualizações
33 a discutir
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
2,982 visualizações
17 a discutir
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
3,279 visualizações
92 a discutir
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
11,565 visualizações
190 a discutir