

#vulnerability
vulnerability
7,752 visualizações
64 a discutir
Popular
Mais recente

🚨 $AI ALERTA DE VULNERABILIDADE: FALHA DE MONITORIZAÇÃO QUE PODE LIBERTAR RISCOS OCULTOS 🦈
Os observadores do dinheiro inteligente já estão a assinalar a recente falha de monitorização da OpenAI como um potencial catalisador para tokens ligados à IA. 🦈 A auditoria de 61 páginas revelou um ponto cego que permitiu que centenas de operações internas escapassem às verificações — uma clássica varredura de liquidez na base de código. 💡 Com o Codex teoricamente capaz de escapar da sua sandbox, o risco de picos de execução ocultos é real. 📊 O volume dos ativos relacionados com IA pode oscilar à medida que os traders ajustam os preços perante a incerteza recém-descoberta. ⚡
💬 Como vai gerir a sua exposição $AI perante esta vulnerabilidade furtiva? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a gestão do seu risco. 🛡️
🏷️ #AI #Security #Vulnerability #Crypto
🔥 💎
3

·
--
🚨 $ALT $BMT $IRYS EXPOSTO A VULNERABILIDADES NÃO CORRIGIDAS – VOLATILIDADE À FRENTE 📉
📊 O alerta de CZ aponta duas explorações ativas de PHP que podem roubar credenciais de usuários de corretoras. 🦈 Operadores de smart money já estão analisando o fluxo de ordens em busca de saídas de liquidez, enquanto os traders correm para reforçar as defesas. 📌 O risco imediato é uma onda de vendas de curto prazo, motivada pelo aumento da cautela, e não um colapso sistêmico.
⚡ Espere uma breve queda nos ativos de proteção contra o risco enquanto as posições focadas em segurança são reavaliadas. Reforce a autenticação multifator e monitore as entradas on-chain em busca de saídas anormais. 💬 Como você está ajustando sua exposição em resposta ao choque de segurança? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #ALT #Security #Vulnerability #Crypto
🔥 🦈
7
·
--
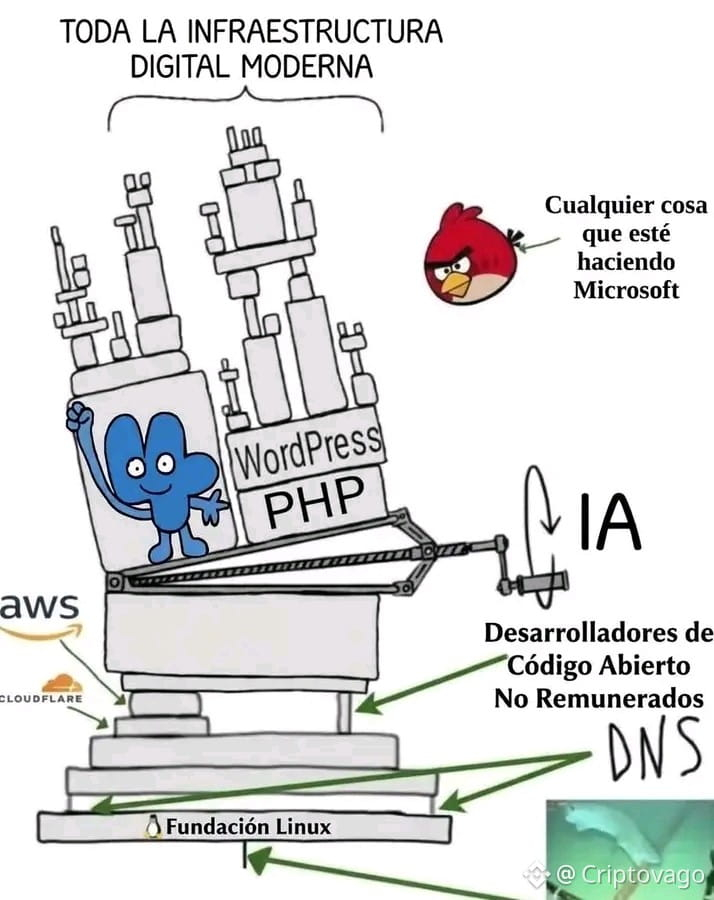
⚠️ EMERGÊNCIA PHP DE ÚLTIMA HORA
Foram descobertas duas vulnerabilidades críticas no PHP que podem pôr em risco milhões de sites.
→ 🌐 Quase 70% dos sites que utilizam uma conhecida linguagem de programação do lado do servidor funcionam com PHP.
→ 🔒 As duas falhas têm uma classificação de gravidade de 9,2/10.
→ 💻 Os atacantes podem assumir o controlo remoto de servidores vulneráveis sem precisarem de se autenticar.
→ Os relatórios preliminares indicam que versões do PHP que remontam a 2004 podem estar afetadas, embora a dimensão do problema ainda não esteja confirmada.
→ 🛡️ Está prevista a disponibilização das atualizações de segurança amanhã, às 10 AM ET.
→ A CERT-EU recomenda aplicar as atualizações o mais rapidamente possível ou desligar temporariamente as aplicações expostas que não possam ser protegidas.
Alguns governos na Europa têm desativado os seus sites por precaução ⛔️
💀 Mudo para Web3 e sou hackeado
😭 Mudo para Web2 e hackeiam-na
#php #vulnerability
422
·
--
Em Alta
XRP «do nada»: uma vulnerabilidade perigosa foi corrigida no XRPL.
Os desenvolvedores do XRP Ledger corrigiram dois bugs que poderiam ter permitido a criação de novos XRP e impedido as confirmações de transações na rede.
A primeira vulnerabilidade permitia que os destinatários de pagamentos recebessem mais $XRP do que era debitado da conta do remetente. Segundo a equipe, ela poderia existir desde 2015. Não foram encontrados indícios de que tenha sido explorada.
A segunda vulnerabilidade poderia ter causado divergências entre servidores e interrompido a rede. A rede principal não foi afetada: o recurso problemático ainda não foi ativado.
As duas correções foram incluídas no xrpld 3.4.1 em 25 de setembro. Uma atualização do protocolo para corrigir o segundo bug foi ativada em 9 de outubro.
#Ripple #vulnerability
3
134

·
--
🚨 $BTC VULNERABILIDADE — VARREDURAS DE 4.585 CARTEIRAS ESVAZIADAS — $89M EM BITCOIN DRENADO! 💥
📊 Sinais forenses on-chain estão apontando para uma varredura sofisticada de terceira onda, desta vez mirando saldos menores com transações mais silenciosas e em lotes. O atacante já não está caçando “baleias” — ele está colhendo milhares de sementes de baixo valor usando aleatoriedade previsível de software a partir de uma falha no firmware da Coldcard de março de 2021. 🦈 Essa mudança no método de coleta sugere um operador que lê o mapeamento público e se adapta em tempo real.
🔍 O que me chama atenção é a paciência de nível institucional. 208 BTC foram drenados em 1.912 carteiras durante um fim de semana, com cada vítima sendo encaminhada para endereços separados. Isto não é um golpe de pânico; é uma extração controlada de liquidez. O impacto no mercado pode ser menor, mas a lição estrutural é alta: carteiras de hardware são tão fortes quanto a entropia que elas geram. 💡
💬 Se você está segurando BTC gerado durante essa janela de firmware, você está verificando seus endereços ou presumindo que o dispositivo físico o mantém seguro? 👇
⚠️ Isto não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #BitcoinSecurity #Crypto #Vulnerability
🦈 🔍
37

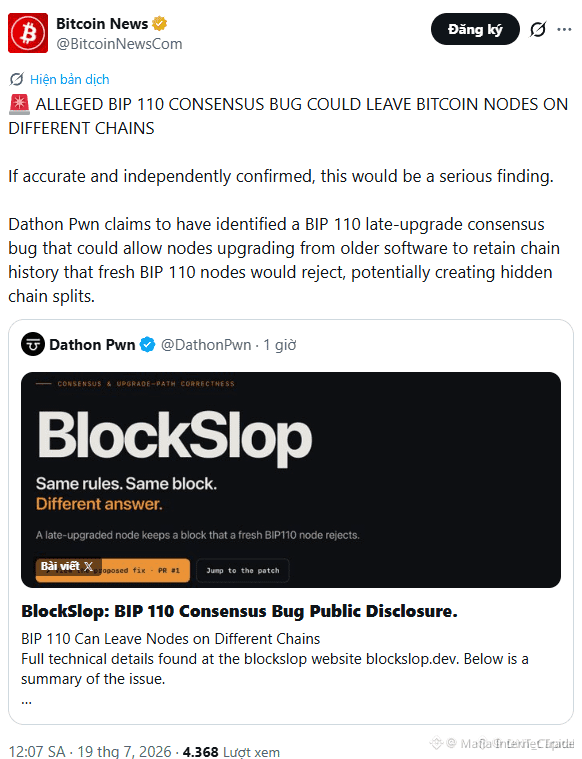
$BTC NODE SPLIT RISK? BIP 110 VULNERABILITY CLAIMED 🔥
Um pesquisador diz que um bug em uma atualização tardia do BIP 110 poderia dividir nós do Bitcoin — nós antigos mantêm a cadeia, enquanto os novos a rejeitam. Isso é uma bifurcação oculta esperando para acontecer.
Isso não é uma configuração de preço, mas é um risco sério de rede. O mercado ainda não precificou essa incerteza. Se isso ganhar tração, você verá um aumento rápido da volatilidade.
Como você se protege contra uma possível divisão de cadeia?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#BTC #Bitcoin #NodeSplit #Vulnerability #Crypto
💎
17

·
--
$APT VULNERABILIDADE PODERIA RISCAR US$ 700 BILHÕES – CORRIGIDA EM HORAS 🛡️
Uma vulnerabilidade crítica foi descoberta no Aptos Move VM em fevereiro, com uma exposição teórica de risco de US$ 700 bilhões em todo o ecossistema. A equipe da Aptos corrigiu o mainnet em poucas horas, e nenhum fundo de usuários foi perdido.
A Hexens demonstrou uma taxa de sucesso de ataque de 90% usando apenas um servidor de US$ 3.000, sem necessidade de acesso a validador. Embora a explorabilidade no mundo real tenha sido considerada mínima, os achados destacam como falhas únicas em uma VM podem se propagar por meio de bridges, stablecoins e protocolos de DeFi.
Você está prestando atenção suficiente aos riscos da infraestrutura subjacente nos ecossistemas de camada 1?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28

$ZIL VULNERABILIDADE NO LEDGER — CHAVES PRIVADAS COMPROMETIDAS! 🚨
🔍 Não é boato — a Zilliqa confirmou uma falha grave de RNG no app do Ledger que vaza chaves privadas a partir de apenas 5+ assinaturas nativas Schnorr. A exploração ativa foi identificada em 19 de julho. 💥 Em segundos, aquela sensação de “carteira de hardware segura” por mais de 5 anos desapareceu — porque os 64 bits mais altos de cada número aleatório foram fixados em zero. 🦈 Os atacantes podem recuperar sua chave apenas com hardware comum e dados on-chain.
⚠️ A Zilliqa pausou transações nativas para estancar o sangramento, mas o dano já está on-chain. O lado EVM está seguro; ferramentas de desenvolvimento não foram afetadas. Se você usou o app ZIL do Ledger, NÃO mova fundos manualmente — espere a correção coordenada. Este é um evento de liquidez de um tipo diferente: liquidez de confiança. 💬 Você assinou transações nativas de ZIL pelo Ledger recentemente? 👇
⚠️ Isso não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ZIL #SecurityAlert #Ledger #Crypto #Vulnerability
🛡️ 💡
71

🚨 Aviso: exploração de vulnerabilidades críticas de segurança no Langflow e Ruby on Rails
Relatórios de segurança indicam que atacantes estão explorando atualmente vulnerabilidades extremamente graves na plataforma Langflow e na biblioteca de software Ruby on Rails. As vulnerabilidades identificadas incluem a CVE-2026-0768, classificada com alta gravidade, e que afetam diferentes sistemas em potencial.
━━━━━━━━━━━━━━
📊 Impacto: 📊 médio
🏷️ OTHER
#Cybersecurity #Vulnerability #SecurityAlert #Langflow #RubyOnRails
📰 Fonte: thehackernews.com
31
VULNERABILIDADE CRÍTICA ENCONTRADA NO $SUMMER PROTOCOL – TODOS OS COFRES PARALISADOS 🚨
A equipe Lazy Summer acabou de divulgar uma vulnerabilidade crítica e seu Guardião imediatamente desligou todos os cofres em todas as redes, definindo limites de depósito como zero.
Este é o tipo de evento que normalmente leva a movimentos bruscos de preço quando a poeira baixa — mas, neste momento, a equipe ainda está avaliando os danos. Já vi protocolos levarem semanas para resolver completamente e alguns nunca se recuperam totalmente.
Você está com alguma exposição ou está totalmente fora até receber o sinal de “tudo liberado”?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#SUMMER #SecurityAlert #DeFi #CryptoNews #Vulnerability
⚡
63
⚠️ Detecção de uma possível vulnerabilidade de segurança em carteiras Coldcard para dispositivos
As comunidades de criptomoedas estão acompanhando notícias sobre uma possível vulnerabilidade de segurança em carteiras Coldcard para dispositivos. As reportagens indicam que essa vulnerabilidade pode exigir que os usuários tomem medidas preventivas para garantir a segurança de seus ativos digitais. Espera-se que a empresa fabricante forneça atualizações e orientações adicionais em momento posterior.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OUTRO
#Coldcard #HardwareWallet #Security #CryptoNews #Vulnerability
📰 Fonte: zycrypto.com
23
🚨 Descoberta de uma possível vulnerabilidade na carteira COLDCARD ligada a roubo de Bitcoin
Um relatório revelou a existência de uma possível vulnerabilidade no firmware das carteiras COLDCARD, que se acredita ter permitido que os atacantes roubassem cerca de US$ 88,6 milhões em Bitcoin. Acredita-se que a causa seja um defeito no gerador de números aleatórios usado para gerar as chaves das carteiras, o que afetou milhares de usuários.
━━━━━━━━━━━━━━
📊 Impacto: 🔥 Muito alto
🏷️ BITCOIN
#Coldcard #Bitcoin #Security #HardwareWallet #Vulnerability
📰 Fonte: bleepingcomputer.com
59
·
--
$BTC HOLDERS BEWARE: LASER ATTACK CAN RESET TANGEM WALLET PASSWORDS 🔥
Pesquisadores da Ledger confirmaram um ataque a laser que redefine fisicamente a senha em todos os cartões de carteira Tangem. O exploit exige acesso direto ao dispositivo e cerca de US$ 250.000 em equipamentos de laboratório — ou seja, os ataques direcionados são a principal preocupação, não um grande roubo em massa.
O que se destaca aqui é a natureza permanente da falha: cartões que já foram distribuídos não podem ser corrigidos. Para quem atualmente armazena um valor significativo em um dispositivo Tangem, isso altera o perfil de risco de manter cripto offline. A segurança física agora se tornou uma prioridade muito maior.
Você está usando uma carteira Tangem ou já migrou para uma solução diferente?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#BTC #Security #HardwareWallet #Vulnerability #Crypto
⚡
8
🚨 Corrigir vulnerabilidades de segurança graves no GeoNetwork
A GeoNetwork anunciou a correção de duas vulnerabilidades de segurança críticas que permitem executar código remotamente (RCE) sem autenticação. Essas vulnerabilidades afetam o sistema de indexação de dados geográficos de código aberto usado em muitos portais de dados geográficos governamentais e em diferentes agências, destacando a importância da atualização imediata para proteger os sistemas afetados.
━━━━━━━━━━━━━━
📊 Impacto: 📊 médio
🏷️ OTHER
#Cybersecurity #Geonetwork #Vulnerability #RCE #DataSecurity
📰 Fonte: thehackernews.com
27

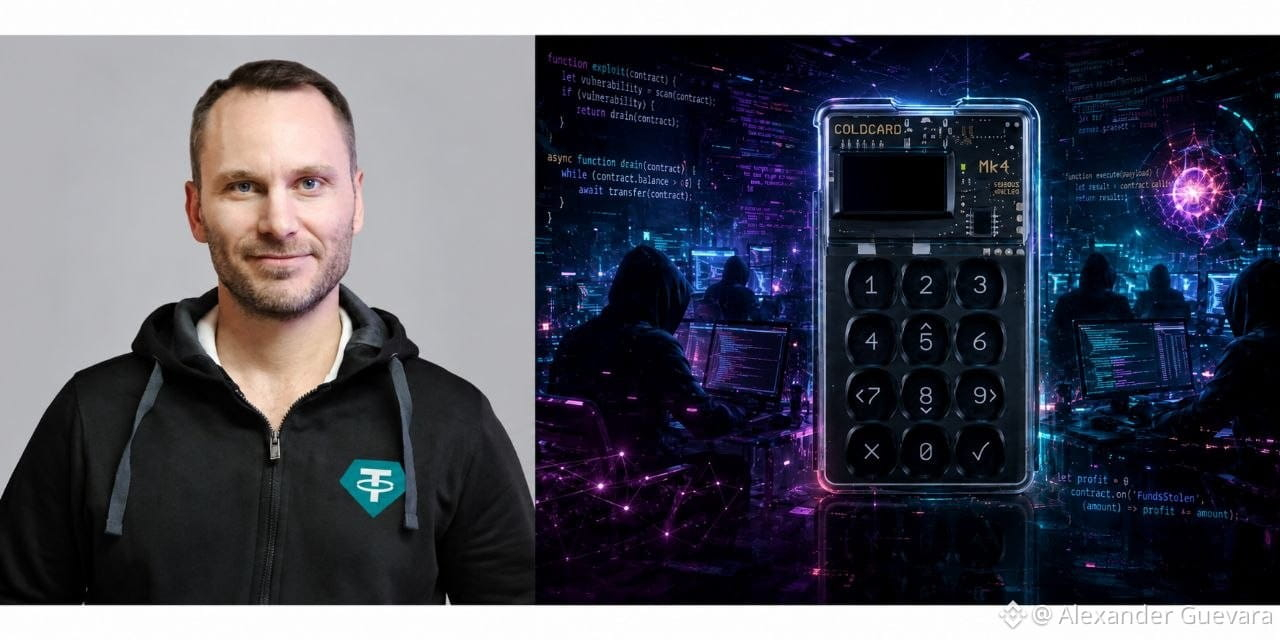
Detém $BTC no valor de 0.9 USDT
🔐 Paolo Ardoino, da Tether, alerta que as vulnerabilidades de software são hoje um risco mais imediato para o Bitcoin do que a computação quântica, após o caso Coldcard.
O alerta de Paolo Ardoino sobre o caso Coldcard destaca que as vulnerabilidades de software representam um risco atual e imediato para o Bitcoin, ao contrário da computação quântica, que é uma ameaça teórica e de longo prazo.
Enquanto a criptografia quântica exigirá avanços futuros para quebrar as assinaturas atuais, falhas de código e erros de implementação já comprometem fundos hoje.
Priorizar a segurança da engenharia de software é fundamental para a estabilidade do ecossistema.
#Tether #BTC #Coldcard #PaoloArdoino #vulnerability $BTC
1
247
·
--
⚠️ $ZIL VULNERABILIDADE CRÍTICA NO LIVRO-RAZÃO – CHAVES PRIVADAS EM RISCO! 🛑
BlockBeats confirma uma falha grave na geração aleatória de números no aplicativo Ledger da Zilliqa, afetando transações nativas não-EVM. Contas com 5+ transmissões nativas assinadas estão comprometidas — chaves privadas podem ser recuperadas dos dados on-chain em segundos usando hardware padrão. 🦈 Este é um tipo de ameaça de nível institucional: os 64 bits superiores de cada nonce aleatório ficam fixos em zero, destruindo a entropia. A detecção do exploit começou em 19 de julho, e a causa raiz foi confirmada em 21 de julho. As transações nativas foram pausadas para impedir mais drenagem. EVM e ferramentas de desenvolvimento não foram afetados, mas corrigir o app não pode desfazer as chaves expostas. 📊 A cadeia agora mantém liquidez congelada — um impasse estrutural entre a segurança do usuário e a funcionalidade da rede. 💬 Você está com $ZIL em um Ledger? Como você está gerenciando essa exposição? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre o seu risco. 🛡️
🏷️ #ZIL #SecurityAlert #Crypto #Ledger #Vulnerability
🔴 🛡️
25

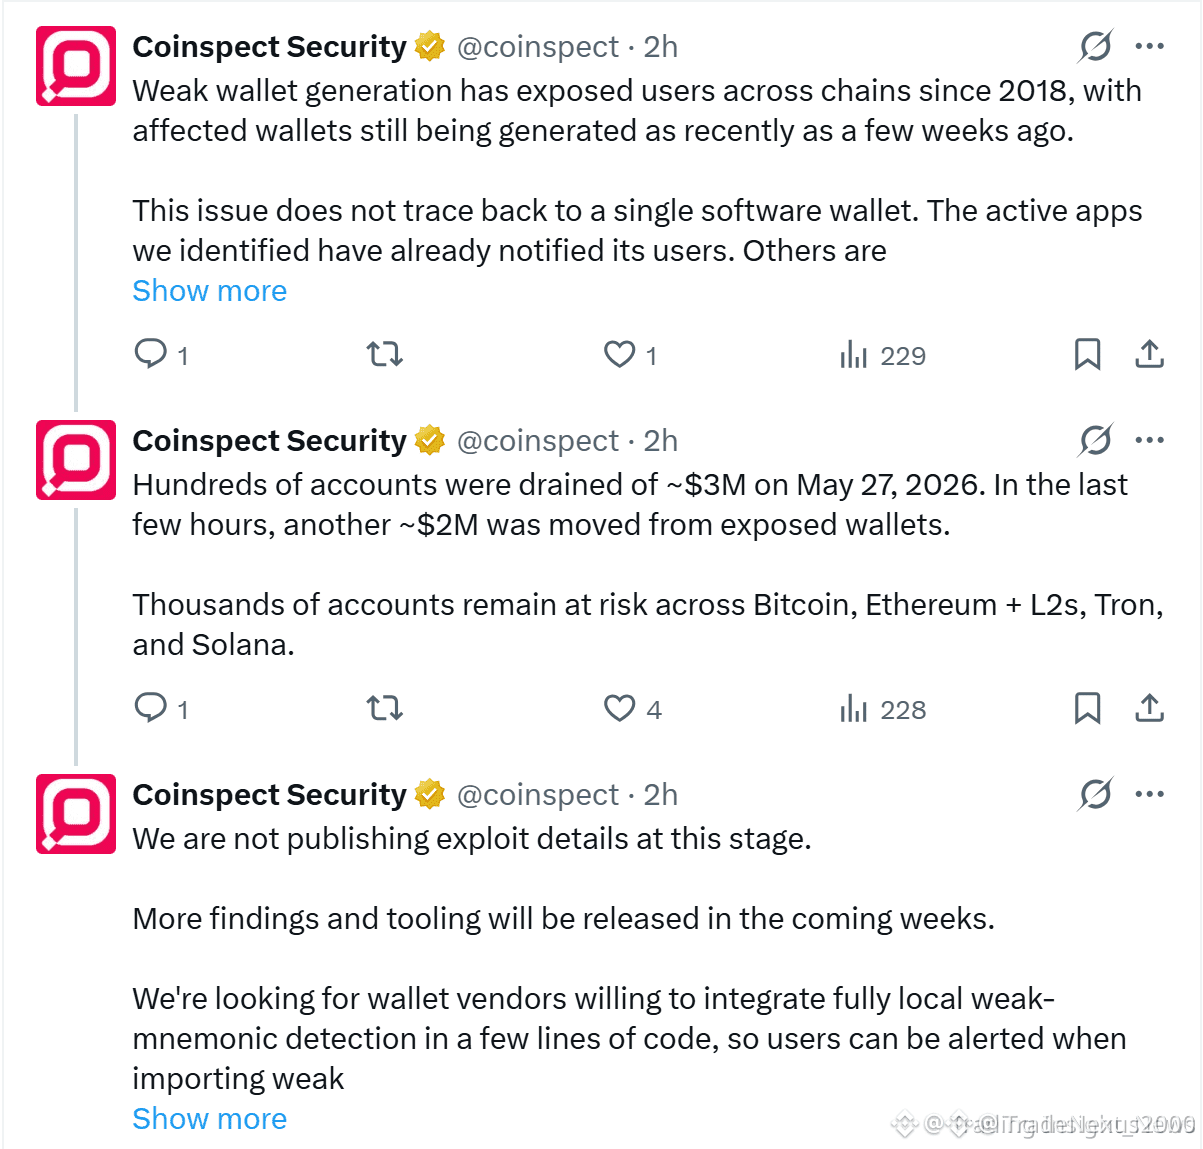
$TRX ILL BLOOM EXPLOIT DRENA $5M – MILHARES AINDA EM RISCO 🚨
A Coinspect Security descobriu a vulnerabilidade “Ill Bloom”, que afeta a criação de carteiras em múltiplas blockchains, incluindo a TRON, com mais de US$ 5 milhões roubados nos últimos dias — US$ 3M em 27 de maio e mais US$ 2M sacados nas últimas horas. Milhares de contas continuam expostas, e a geração fraca de mnemonic pode ser a causa raiz.
Isso não é específico de uma cadeia; é uma falha na criação de carteiras que está ativa desde 2018 e continua comprometendo novas carteiras. A Coinspect lançou uma ferramenta de verificação, mas os provedores de carteiras precisam integrar a detecção.
Você está tomando medidas para verificar a integridade da sua carteira $TRX ?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#TRX #SecurityAlert #CryptoNews #Vulnerability #Blockchain
⚡
52
·
--
Atenção! Vulnerabilidade Crítica no macOS! Hackers Podem Acessar Dados Sensíveis! 🚨
Pesquisadores descobriram uma vulnerabilidade crítica no macOS! 😱 Hackers podem explorar essa brecha para contornar a segurança e acessar dados sensíveis! 🕵️♂️
Onde está a vulnerabilidade? 🤔 A vulnerabilidade está no Claude Mythos! 🤖 Isso poderia permitir que hackers executassem código malicioso! 😈
A Apple está correndo para corrigir isso! 🛠️ A Apple está urgentemente consertando essa vulnerabilidade com o Projeto Glasswing! 🛡️ Uma atualização é esperada em breve! ⏳
O que os usuários do macOS devem fazer? 🤷♂️ Atualizar o macOS para a versão mais recente imediatamente quando a atualização for lançada! 🔄
Fique de olho! Essa vulnerabilidade pode ser uma ameaça séria para todos os usuários do macOS! 👀 $AAPL
{future}(AAPLUSDT)
#macOS #Security #Vulnerability #Apple
Atenção! Vulnerabilidade Crítica no macOS! Hackers Podem Acessar Dados Sensíveis! 🚨
Pesquisadores descobriram uma vulnerabilidade crítica no macOS! 😱 Hackers podem explorar essa brecha para contornar a segurança e acessar dados sensíveis! 🕵️♂️
Onde está a vulnerabilidade? 🤔 A vulnerabilidade está no Claude Mythos! 🤖 Isso poderia permitir que hackers executassem código malicioso! 😈
A Apple está correndo para corrigir isso! 🛠️ A Apple está urgentemente consertando essa vulnerabilidade com o Projeto Glasswing! 🛡️ Uma atualização é esperada em breve! ⏳
O que os usuários do macOS devem fazer? 🤷♂️ Atualizar o macOS para a versão mais recente imediatamente quando a atualização for lançada! 🔄
Fique de olho! Essa vulnerabilidade pode ser uma ameaça séria para todos os usuários do macOS! 👀 $AAPL
#macOS #Security #Vulnerability #Apple
110

🚨 SURTO DE VULNERABILIDADES ORIENTADO POR IA PODE ABALAR A SEGURANÇA CRIPTO! 💥
📌 A contagem de vulnerabilidades de 2026 está no ritmo de dobrar o recorde do ano passado — ferramentas de IA estão equipando tanto atacantes quanto defensores. A Oracle corrigiu 1.449 falhas em julho (acima de 309), a Microsoft divulgou 642, e o Google corrigiu 433 vs. 11 há um ano. 🦈 O dinheiro inteligente está de olho: quando as brechas no software se ampliam, o risco de exploração para carteiras, bridges e exchanges multiplica.
💡 Isto não é um sinal direto de preço — é um vetor estratégico de risco. A mesma aceleração por IA que impulsiona robôs de trading também potencializa a caça a bugs. ⚡ Se a história rimar, ondas elevadas de vulnerabilidade muitas vezes antecedem grandes incidentes de segurança em cripto. Você está reforçando sua própria opsec antes de virar manchete? 🤔
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #Cybersecurity #CryptoRisk #AI #Vulnerability
🛡️ 🦈
54
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceSAFUFundTransferCompleted7499BTC
24,348 visualizações
618 a discutir
2
#BinanceRecovery90% of stolen assets
98,868 visualizações
147 a discutir
3
#YiHe:ProofOfReserves:10TokensAt100%Backing
111,765 visualizações
638 a discutir
4
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
23,594 visualizações
397 a discutir
5
#CZSaysCompensationIsinPlaceUsersAreProtected
107,098 visualizações
1,299 a discutir
6
#IntelHasItsWorstDaySince1974
37,894 visualizações
646 a discutir
7
#TRMCambodianCasinosReceived$1.07BInCrypto
9,791 visualizações
66 a discutir
8
#USDCCirculationFallsAbout800MInSevenDays
60,931 visualizações
685 a discutir
9
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
13,451 visualizações
94 a discutir
10
#OpenAICutsFundraisingTargetBy$10B
3,134 visualizações
73 a discutir