
#slowmist
slowmist
3,222 visualizações
49 a discutir
Popular
Mais recente

·
--
O endereço de depósito copiado de uma página pode continuar falso mesmo depois de colado. Não é uma forma de assustar ninguém: é uma técnica real divulgada pela SlowMist em 27 de outubro, e vale a pena que todos que ainda depositam em corretoras leiam isto.
O problema surgiu num canto que muita gente nem nota: a janela de chat do suporte, no canto inferior direito do site. A SlowMist analisou duas amostras e descobriu que um script que deveria ser apenas uma funcionalidade de atendimento ao cliente tinha recebido um carregador adicional. Esse carregador baixava um segundo arquivo de um endereço muito parecido com o domínio oficial: no domínio, o “g” de “global” foi trocado por “q”, algo fácil de não perceber à primeira vista. Quando o script é executado, ele consegue ler cookies acessíveis ao JavaScript do navegador, além de dados armazenados no localStorage e no sessionStorage. Também pode monitorar formulários e solicitações de login e enviar para terceiros as informações de conta digitadas. Cookies protegidos por HttpOnly não estão ao alcance dele — é importante deixar isso claro: nem todas as credenciais de login podem ser obtidas dessa forma.
Para os usuários comuns, a parte mais direta é a página de depósitos. Segundo a SlowMist, nas páginas de depósito das corretoras MGBX, Biking Exchange e BitxEX, esse código malicioso percorre a página a cada 200 milissegundos e substitui os endereços de depósito exibidos pelos endereços dos atacantes. As criptomoedas afetadas incluem Bitcoin, redes compatíveis com Ethereum, TRON, Solana, Litecoin e Dogecoin. O código também alterou a função de copiar, modificou o botão de cópia e interceptou a ação de copiar. Ou seja, o endereço que você vê na página e o que cola podem, desde o início, ser o mesmo endereço falso. O conselho que as pessoas costumavam dar era comparar o endereço depois de copiá-lo com o da página. Diante dessa técnica, essa etapa pode acabar confirmando justamente o endereço falso.
Vamos deixar os limites bem claros, para que a história não se distorça ao ser compartilhada. A SlowMist não confirmou quantos usuários foram realmente afetados, nem se alguma conta chegou a ser acessada, e não informou nenhum valor roubado. Também não há uma conclusão sobre como o script foi inserido, e isso não significa que todos os sites que usam esse sistema de atendimento tenham sido comprometidos. Estou falando do que o código encontrado nas amostras analisadas era capaz de fazer, não dizendo que toda janela de suporte que você abriu apresenta problemas.
Para proteger sua própria carteira, há três coisas que você pode fazer agora. Primeiro, não compare o endereço de depósito apenas com o que aparece na página atual: confira-o com um endereço que já tenha recebido um depósito seu com sucesso ou com o histórico do aplicativo oficial da plataforma. Só transfira depois de confirmar que todos os caracteres coincidem, pois a página e a área de transferência podem ter sido alteradas ao mesmo tempo. Segundo, não transfira um valor alto de uma só vez: faça primeiro uma pequena transferência e, depois de confirmar o recebimento, envie o restante. Assim, se houver algum problema com o endereço, a perda fica limitada a esse valor menor. Terceiro, se você fez login recentemente em um site com uma janela de suporte, e está preocupado, troque a senha usando um navegador limpo, encerre as sessões de login dos outros dispositivos e ative a autenticação de dois fatores. Não altere a senha na mesma página, que talvez já esteja comprometida.
No fim das contas, essa técnica não mexeu na blockchain nem invadiu carteiras. O alvo foi aquele canto da página que você e eu clicamos todos os dias. Gastar meio minuto a mais conferindo o endereço antes de depositar é muito mais útil do que correr atrás do suporte depois.
Antes de depositar, você confere os primeiros e os últimos caracteres do endereço ou simplesmente copia, cola e transfere?
#钱包安全 #防骗提醒 #SlowMist #SegurançaDeCorretoras
—— web3韭菜小凯
Esta publicação reúne apenas opiniões pessoais e informações públicas, e não constitui recomendação de investimento. A evolução do caso e o alcance dos impactos devem ser confirmados com base em futuras divulgações da SlowMist e das plataformas envolvidas.
O endereço de depósito copiado de uma página pode continuar falso mesmo depois de colado. Não é uma forma de assustar ninguém: é uma técnica real divulgada pela SlowMist em 27 de outubro, e vale a pena que todos que ainda depositam em corretoras leiam isto.
O problema surgiu num canto que muita gente nem nota: a janela de chat do suporte, no canto inferior direito do site. A SlowMist analisou duas amostras e descobriu que um script que deveria ser apenas uma funcionalidade de atendimento ao cliente tinha recebido um carregador adicional. Esse carregador baixava um segundo arquivo de um endereço muito parecido com o domínio oficial: no domínio, o “g” de “global” foi trocado por “q”, algo fácil de não perceber à primeira vista. Quando o script é executado, ele consegue ler cookies acessíveis ao JavaScript do navegador, além de dados armazenados no localStorage e no sessionStorage. Também pode monitorar formulários e solicitações de login e enviar para terceiros as informações de conta digitadas. Cookies protegidos por HttpOnly não estão ao alcance dele — é importante deixar isso claro: nem todas as credenciais de login podem ser obtidas dessa forma.
Para os usuários comuns, a parte mais direta é a página de depósitos. Segundo a SlowMist, nas páginas de depósito das corretoras MGBX, Biking Exchange e BitxEX, esse código malicioso percorre a página a cada 200 milissegundos e substitui os endereços de depósito exibidos pelos endereços dos atacantes. As criptomoedas afetadas incluem Bitcoin, redes compatíveis com Ethereum, TRON, Solana, Litecoin e Dogecoin. O código também alterou a função de copiar, modificou o botão de cópia e interceptou a ação de copiar. Ou seja, o endereço que você vê na página e o que cola podem, desde o início, ser o mesmo endereço falso. O conselho que as pessoas costumavam dar era comparar o endereço depois de copiá-lo com o da página. Diante dessa técnica, essa etapa pode acabar confirmando justamente o endereço falso.
Vamos deixar os limites bem claros, para que a história não se distorça ao ser compartilhada. A SlowMist não confirmou quantos usuários foram realmente afetados, nem se alguma conta chegou a ser acessada, e não informou nenhum valor roubado. Também não há uma conclusão sobre como o script foi inserido, e isso não significa que todos os sites que usam esse sistema de atendimento tenham sido comprometidos. Estou falando do que o código encontrado nas amostras analisadas era capaz de fazer, não dizendo que toda janela de suporte que você abriu apresenta problemas.
Para proteger sua própria carteira, há três coisas que você pode fazer agora. Primeiro, não compare o endereço de depósito apenas com o que aparece na página atual: confira-o com um endereço que já tenha recebido um depósito seu com sucesso ou com o histórico do aplicativo oficial da plataforma. Só transfira depois de confirmar que todos os caracteres coincidem, pois a página e a área de transferência podem ter sido alteradas ao mesmo tempo. Segundo, não transfira um valor alto de uma só vez: faça primeiro uma pequena transferência e, depois de confirmar o recebimento, envie o restante. Assim, se houver algum problema com o endereço, a perda fica limitada a esse valor menor. Terceiro, se você fez login recentemente em um site com uma janela de suporte, e está preocupado, troque a senha usando um navegador limpo, encerre as sessões de login dos outros dispositivos e ative a autenticação de dois fatores. Não altere a senha na mesma página, que talvez já esteja comprometida.
No fim das contas, essa técnica não mexeu na blockchain nem invadiu carteiras. O alvo foi aquele canto da página que você e eu clicamos todos os dias. Gastar meio minuto a mais conferindo o endereço antes de depositar é muito mais útil do que correr atrás do suporte depois.
Antes de depositar, você confere os primeiros e os últimos caracteres do endereço ou simplesmente copia, cola e transfere?
#钱包安全 #防骗提醒 #SlowMist #SegurançaDeCorretoras
—— web3韭菜小凯
Esta publicação reúne apenas opiniões pessoais e informações públicas, e não constitui recomendação de investimento. A evolução do caso e o alcance dos impactos devem ser confirmados com base em futuras divulgações da SlowMist e das plataformas envolvidas.
O problema surgiu num canto que muita gente nem nota: a janela de chat do suporte, no canto inferior direito do site. A SlowMist analisou duas amostras e descobriu que um script que deveria ser apenas uma funcionalidade de atendimento ao cliente tinha recebido um carregador adicional. Esse carregador baixava um segundo arquivo de um endereço muito parecido com o domínio oficial: no domínio, o “g” de “global” foi trocado por “q”, algo fácil de não perceber à primeira vista. Quando o script é executado, ele consegue ler cookies acessíveis ao JavaScript do navegador, além de dados armazenados no localStorage e no sessionStorage. Também pode monitorar formulários e solicitações de login e enviar para terceiros as informações de conta digitadas. Cookies protegidos por HttpOnly não estão ao alcance dele — é importante deixar isso claro: nem todas as credenciais de login podem ser obtidas dessa forma.
Para os usuários comuns, a parte mais direta é a página de depósitos. Segundo a SlowMist, nas páginas de depósito das corretoras MGBX, Biking Exchange e BitxEX, esse código malicioso percorre a página a cada 200 milissegundos e substitui os endereços de depósito exibidos pelos endereços dos atacantes. As criptomoedas afetadas incluem Bitcoin, redes compatíveis com Ethereum, TRON, Solana, Litecoin e Dogecoin. O código também alterou a função de copiar, modificou o botão de cópia e interceptou a ação de copiar. Ou seja, o endereço que você vê na página e o que cola podem, desde o início, ser o mesmo endereço falso. O conselho que as pessoas costumavam dar era comparar o endereço depois de copiá-lo com o da página. Diante dessa técnica, essa etapa pode acabar confirmando justamente o endereço falso.
Vamos deixar os limites bem claros, para que a história não se distorça ao ser compartilhada. A SlowMist não confirmou quantos usuários foram realmente afetados, nem se alguma conta chegou a ser acessada, e não informou nenhum valor roubado. Também não há uma conclusão sobre como o script foi inserido, e isso não significa que todos os sites que usam esse sistema de atendimento tenham sido comprometidos. Estou falando do que o código encontrado nas amostras analisadas era capaz de fazer, não dizendo que toda janela de suporte que você abriu apresenta problemas.
Para proteger sua própria carteira, há três coisas que você pode fazer agora. Primeiro, não compare o endereço de depósito apenas com o que aparece na página atual: confira-o com um endereço que já tenha recebido um depósito seu com sucesso ou com o histórico do aplicativo oficial da plataforma. Só transfira depois de confirmar que todos os caracteres coincidem, pois a página e a área de transferência podem ter sido alteradas ao mesmo tempo. Segundo, não transfira um valor alto de uma só vez: faça primeiro uma pequena transferência e, depois de confirmar o recebimento, envie o restante. Assim, se houver algum problema com o endereço, a perda fica limitada a esse valor menor. Terceiro, se você fez login recentemente em um site com uma janela de suporte, e está preocupado, troque a senha usando um navegador limpo, encerre as sessões de login dos outros dispositivos e ative a autenticação de dois fatores. Não altere a senha na mesma página, que talvez já esteja comprometida.
No fim das contas, essa técnica não mexeu na blockchain nem invadiu carteiras. O alvo foi aquele canto da página que você e eu clicamos todos os dias. Gastar meio minuto a mais conferindo o endereço antes de depositar é muito mais útil do que correr atrás do suporte depois.
Antes de depositar, você confere os primeiros e os últimos caracteres do endereço ou simplesmente copia, cola e transfere?
#钱包安全 #防骗提醒 #SlowMist #SegurançaDeCorretoras
—— web3韭菜小凯
Esta publicação reúne apenas opiniões pessoais e informações públicas, e não constitui recomendação de investimento. A evolução do caso e o alcance dos impactos devem ser confirmados com base em futuras divulgações da SlowMist e das plataformas envolvidas.
12

O alerta desta noite burla a verificação de segurança em que a maioria de nós confia — parei de rolar a tela na hora.
A SlowMist encontrou código malicioso no widget de chat da Udesk: um arquivo adulterado que carrega um segundo script de um domínio parecido, udeskqlobal[.]com, que coleta dados de login das páginas que o carregam. Nas páginas de depósito da MGBX, Biking Exchange e BitxEX, o ataque vai além: troca os endereços de depósito exibidos a cada 200 milissegundos por carteiras dos invasores em BTC, redes EVM, Tron, Solana, Litecoin e Dogecoin, além de alterar as cópias para a área de transferência.
O que mais me preocupa: comparar o endereço colado com o da página não vai detectar o problema, já que ambos podem mostrar o mesmo valor adulterado. A SlowMist não confirmou se houve perda de fundos nem como o código foi inserido — isso ainda é desconhecido.
Se você usa essas plataformas, verifique os endereços de depósito por outros meios, não apenas na página. Apenas como contexto: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), mercado à vista da Binance, 23:55 WIB — sem reação relacionada a este alerta. DYOR.
Quando foi a última vez que você verificou um endereço de depósito em outro lugar?
$BTC #CryptoNews #Security #Udesk #SlowMist
O alerta desta noite burla a verificação de segurança em que a maioria de nós confia — parei de rolar a tela na hora.
A SlowMist encontrou código malicioso no widget de chat da Udesk: um arquivo adulterado que carrega um segundo script de um domínio parecido, udeskqlobal[.]com, que coleta dados de login das páginas que o carregam. Nas páginas de depósito da MGBX, Biking Exchange e BitxEX, o ataque vai além: troca os endereços de depósito exibidos a cada 200 milissegundos por carteiras dos invasores em BTC, redes EVM, Tron, Solana, Litecoin e Dogecoin, além de alterar as cópias para a área de transferência.
O que mais me preocupa: comparar o endereço colado com o da página não vai detectar o problema, já que ambos podem mostrar o mesmo valor adulterado. A SlowMist não confirmou se houve perda de fundos nem como o código foi inserido — isso ainda é desconhecido.
Se você usa essas plataformas, verifique os endereços de depósito por outros meios, não apenas na página. Apenas como contexto: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), mercado à vista da Binance, 23:55 WIB — sem reação relacionada a este alerta. DYOR.
Quando foi a última vez que você verificou um endereço de depósito em outro lugar?
$BTC #CryptoNews #Security #Udesk #SlowMist
A SlowMist encontrou código malicioso no widget de chat da Udesk: um arquivo adulterado que carrega um segundo script de um domínio parecido, udeskqlobal[.]com, que coleta dados de login das páginas que o carregam. Nas páginas de depósito da MGBX, Biking Exchange e BitxEX, o ataque vai além: troca os endereços de depósito exibidos a cada 200 milissegundos por carteiras dos invasores em BTC, redes EVM, Tron, Solana, Litecoin e Dogecoin, além de alterar as cópias para a área de transferência.
O que mais me preocupa: comparar o endereço colado com o da página não vai detectar o problema, já que ambos podem mostrar o mesmo valor adulterado. A SlowMist não confirmou se houve perda de fundos nem como o código foi inserido — isso ainda é desconhecido.
Se você usa essas plataformas, verifique os endereços de depósito por outros meios, não apenas na página. Apenas como contexto: $BTC $80,542 (+0.5%/24h), $ETH $2,347 (+1.2%), mercado à vista da Binance, 23:55 WIB — sem reação relacionada a este alerta. DYOR.
Quando foi a última vez que você verificou um endereço de depósito em outro lugar?
$BTC #CryptoNews #Security #Udesk #SlowMist
10

·
--
【Boletim do mercado】Novo alerta da SlowMist: o sistema de atendimento ao cliente Udesk foi infectado com JavaScript malicioso, capaz de roubar cookies e informações de sessão dos usuários, além de alterar o endereço de depósito e direcionar os fundos para a conta dos invasores. A SlowMist emitiu um alerta, recomendando que os usuários confiram o endereço de depósito, restaurem uma versão confiável dos scripts e reforcem a segurança das contas. Ataques pelo canal de atendimento são os mais difíceis de prevenir. Você confere o endereço novamente antes de fazer um depósito?
$BTC $ETH $USDT
#网络安全 #SlowMist #SegurançaNosDepósitos
(Fonte: Coinfomania)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
【Boletim do mercado】Novo alerta da SlowMist: o sistema de atendimento ao cliente Udesk foi infectado com JavaScript malicioso, capaz de roubar cookies e informações de sessão dos usuários, além de alterar o endereço de depósito e direcionar os fundos para a conta dos invasores. A SlowMist emitiu um alerta, recomendando que os usuários confiram o endereço de depósito, restaurem uma versão confiável dos scripts e reforcem a segurança das contas. Ataques pelo canal de atendimento são os mais difíceis de prevenir. Você confere o endereço novamente antes de fazer um depósito?
$BTC $ETH $USDT
#网络安全 #SlowMist #SegurançaNosDepósitos
(Fonte: Coinfomania)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
$BTC $ETH $USDT
#网络安全 #SlowMist #SegurançaNosDepósitos
(Fonte: Coinfomania)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
434

·
--
A dica «confira os primeiros e os últimos caracteres depois de colar» desta vez não salva.
Em 27 de outubro, a SlowMist revelou um script no widget de suporte técnico da Udesk que substitui o endereço de depósito ao mesmo tempo na página e na área de transferência. Você cola, confere com a página — tudo bate. Porque está falso nos dois lugares.
Como funciona, em termos simples:
- o site não foi invadido; o código chega por meio do chat de suporte integrado, do domínio udeskqlobal, onde o g foi substituído por q
- a página de depósito é escaneada a cada 200 milissegundos, ou seja, a substituição acontece antes de você conseguir copiar. Os endereços de BTC, EVM, TRON, Solana, LTC e DOGE são trocados pelos deles
- além disso, lê cookies e dados da sessão
A dimensão, sem pânico: no relatório, há três plataformas entre os alvos da substituição; não há grandes corretoras. E este é um relatório de um fornecedor de segurança.
O que funciona: conferir o endereço de depósito não pela página, mas por outro canal. O aplicativo, outro dispositivo, o histórico de depósitos anteriores.
O que espero ver a seguir: se a lista de alvos vai passar de três
#SlowMist #security
A dica «confira os primeiros e os últimos caracteres depois de colar» desta vez não salva.
Em 27 de outubro, a SlowMist revelou um script no widget de suporte técnico da Udesk que substitui o endereço de depósito ao mesmo tempo na página e na área de transferência. Você cola, confere com a página — tudo bate. Porque está falso nos dois lugares.
Como funciona, em termos simples:
- o site não foi invadido; o código chega por meio do chat de suporte integrado, do domínio udeskqlobal, onde o g foi substituído por q
- a página de depósito é escaneada a cada 200 milissegundos, ou seja, a substituição acontece antes de você conseguir copiar. Os endereços de BTC, EVM, TRON, Solana, LTC e DOGE são trocados pelos deles
- além disso, lê cookies e dados da sessão
A dimensão, sem pânico: no relatório, há três plataformas entre os alvos da substituição; não há grandes corretoras. E este é um relatório de um fornecedor de segurança.
O que funciona: conferir o endereço de depósito não pela página, mas por outro canal. O aplicativo, outro dispositivo, o histórico de depósitos anteriores.
O que espero ver a seguir: se a lista de alvos vai passar de três
#SlowMist #security
Em 27 de outubro, a SlowMist revelou um script no widget de suporte técnico da Udesk que substitui o endereço de depósito ao mesmo tempo na página e na área de transferência. Você cola, confere com a página — tudo bate. Porque está falso nos dois lugares.
Como funciona, em termos simples:
- o site não foi invadido; o código chega por meio do chat de suporte integrado, do domínio udeskqlobal, onde o g foi substituído por q
- a página de depósito é escaneada a cada 200 milissegundos, ou seja, a substituição acontece antes de você conseguir copiar. Os endereços de BTC, EVM, TRON, Solana, LTC e DOGE são trocados pelos deles
- além disso, lê cookies e dados da sessão
A dimensão, sem pânico: no relatório, há três plataformas entre os alvos da substituição; não há grandes corretoras. E este é um relatório de um fornecedor de segurança.
O que funciona: conferir o endereço de depósito não pela página, mas por outro canal. O aplicativo, outro dispositivo, o histórico de depósitos anteriores.
O que espero ver a seguir: se a lista de alvos vai passar de três
#SlowMist #security
38
·
--
O mesmo grupo montou mais de 1.500 sites falsos, incluindo exchanges e carteiras falsas
Na semana passada, falamos do grupo DarkSword, que usa um trojan para iOS para roubar chaves privadas de carteiras e dados do chaveiro. Hoje, a SlowMist trouxe uma nova atualização: o mesmo grupo colocou no ar mais de 1.500 sites falsos, e eles ainda estão acessíveis. Não é notícia antiga sendo requentada: essa dimensão acaba de ser confirmada.
Os sites falsos se disfarçam de todo tipo de serviço: plataformas de comércio eletrônico, exchanges, carteiras, jogos e serviços de criptomoedas. Hoje, 23pds, diretor de segurança da informação da SlowMist, publicou uma mensagem citando nominalmente falsas Binance e OKX. A contagem do MistEye também passa de 1.500: não é uma estimativa, são sites já identificados.
Os investidores de varejo têm maior chance de cair em três tipos de armadilha. A primeira é pesquisar o nome de uma exchange: entre os primeiros resultados podem aparecer sites falsos, com páginas praticamente idênticas às originais e telas de login iguais. A segunda são links enviados em comunidades, por SMS ou em mensagens privadas. Você clica, faz login e, em seguida, é solicitado a realizar uma verificação de segurança. Depois de concluí-la, sua carteira fica vazia. A terceira são aplicativos de carteira falsos. Assim que você os baixa, pedem que importe a frase-semente. Ao inseri-la, é como se você entregasse as chaves com as próprias mãos.
Três medidas que você pode tomar agora. Primeiro, acesse exchanges e carteiras apenas por favoritos salvos por você ou pelos aplicativos oficiais. Não clique em resultados de pesquisa nem em links enviados por outras pessoas. Se quiser fazer login, abra manualmente seus favoritos. Segundo, se algum site ou aplicativo pedir sua frase-semente ou chave privada, feche-o imediatamente. Um serviço oficial de verdade nunca pedirá isso em uma página da web. Terceiro, atualize o iPhone para a versão mais recente do sistema o quanto antes e não guarde sua frase-semente no app Notas nem na galeria de fotos. O trojan quer roubar justamente essas informações do chaveiro e do app Notas.
Você já abriu algum site falso quase idêntico ao original? Como percebeu que havia algo errado?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai
Aviso: este artigo tem fins exclusivamente informativos e educativos sobre segurança e não constitui recomendação de investimento. A negociação de criptomoedas envolve riscos extremamente elevados. Tome decisões com cautela.
O mesmo grupo montou mais de 1.500 sites falsos, incluindo exchanges e carteiras falsas
Na semana passada, falamos do grupo DarkSword, que usa um trojan para iOS para roubar chaves privadas de carteiras e dados do chaveiro. Hoje, a SlowMist trouxe uma nova atualização: o mesmo grupo colocou no ar mais de 1.500 sites falsos, e eles ainda estão acessíveis. Não é notícia antiga sendo requentada: essa dimensão acaba de ser confirmada.
Os sites falsos se disfarçam de todo tipo de serviço: plataformas de comércio eletrônico, exchanges, carteiras, jogos e serviços de criptomoedas. Hoje, 23pds, diretor de segurança da informação da SlowMist, publicou uma mensagem citando nominalmente falsas Binance e OKX. A contagem do MistEye também passa de 1.500: não é uma estimativa, são sites já identificados.
Os investidores de varejo têm maior chance de cair em três tipos de armadilha. A primeira é pesquisar o nome de uma exchange: entre os primeiros resultados podem aparecer sites falsos, com páginas praticamente idênticas às originais e telas de login iguais. A segunda são links enviados em comunidades, por SMS ou em mensagens privadas. Você clica, faz login e, em seguida, é solicitado a realizar uma verificação de segurança. Depois de concluí-la, sua carteira fica vazia. A terceira são aplicativos de carteira falsos. Assim que você os baixa, pedem que importe a frase-semente. Ao inseri-la, é como se você entregasse as chaves com as próprias mãos.
Três medidas que você pode tomar agora. Primeiro, acesse exchanges e carteiras apenas por favoritos salvos por você ou pelos aplicativos oficiais. Não clique em resultados de pesquisa nem em links enviados por outras pessoas. Se quiser fazer login, abra manualmente seus favoritos. Segundo, se algum site ou aplicativo pedir sua frase-semente ou chave privada, feche-o imediatamente. Um serviço oficial de verdade nunca pedirá isso em uma página da web. Terceiro, atualize o iPhone para a versão mais recente do sistema o quanto antes e não guarde sua frase-semente no app Notas nem na galeria de fotos. O trojan quer roubar justamente essas informações do chaveiro e do app Notas.
Você já abriu algum site falso quase idêntico ao original? Como percebeu que havia algo errado?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai
Aviso: este artigo tem fins exclusivamente informativos e educativos sobre segurança e não constitui recomendação de investimento. A negociação de criptomoedas envolve riscos extremamente elevados. Tome decisões com cautela.
Na semana passada, falamos do grupo DarkSword, que usa um trojan para iOS para roubar chaves privadas de carteiras e dados do chaveiro. Hoje, a SlowMist trouxe uma nova atualização: o mesmo grupo colocou no ar mais de 1.500 sites falsos, e eles ainda estão acessíveis. Não é notícia antiga sendo requentada: essa dimensão acaba de ser confirmada.
Os sites falsos se disfarçam de todo tipo de serviço: plataformas de comércio eletrônico, exchanges, carteiras, jogos e serviços de criptomoedas. Hoje, 23pds, diretor de segurança da informação da SlowMist, publicou uma mensagem citando nominalmente falsas Binance e OKX. A contagem do MistEye também passa de 1.500: não é uma estimativa, são sites já identificados.
Os investidores de varejo têm maior chance de cair em três tipos de armadilha. A primeira é pesquisar o nome de uma exchange: entre os primeiros resultados podem aparecer sites falsos, com páginas praticamente idênticas às originais e telas de login iguais. A segunda são links enviados em comunidades, por SMS ou em mensagens privadas. Você clica, faz login e, em seguida, é solicitado a realizar uma verificação de segurança. Depois de concluí-la, sua carteira fica vazia. A terceira são aplicativos de carteira falsos. Assim que você os baixa, pedem que importe a frase-semente. Ao inseri-la, é como se você entregasse as chaves com as próprias mãos.
Três medidas que você pode tomar agora. Primeiro, acesse exchanges e carteiras apenas por favoritos salvos por você ou pelos aplicativos oficiais. Não clique em resultados de pesquisa nem em links enviados por outras pessoas. Se quiser fazer login, abra manualmente seus favoritos. Segundo, se algum site ou aplicativo pedir sua frase-semente ou chave privada, feche-o imediatamente. Um serviço oficial de verdade nunca pedirá isso em uma página da web. Terceiro, atualize o iPhone para a versão mais recente do sistema o quanto antes e não guarde sua frase-semente no app Notas nem na galeria de fotos. O trojan quer roubar justamente essas informações do chaveiro e do app Notas.
Você já abriu algum site falso quase idêntico ao original? Como percebeu que havia algo errado?
#钱包安全 #防骗 #DarkSword #SlowMist
—— Web3 Xiaokai
Aviso: este artigo tem fins exclusivamente informativos e educativos sobre segurança e não constitui recomendação de investimento. A negociação de criptomoedas envolve riscos extremamente elevados. Tome decisões com cautela.
47
·
--
Hoje, a SlowMist publicou uma análise sobre duas vulnerabilidades graves no PHP, identificadas como CVE-2026-109618 e CVE-2026-109619. A pontuação CVSS é 9,2 em 10, ou seja, estão na categoria de gravidade mais alta. Quase todas as versões do PHP, da 5.4 à 8.5.11, são afetadas. Já foram disponibilizadas correções oficiais, incluídas nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35. O mais preocupante é que os detalhes foram divulgados antes do tempo: a equipa de inteligência contra ameaças da Amazon descobriu que já havia pessoas a tentar explorar as vulnerabilidades na prática quatro dias antes da divulgação pública.
O que é que isto tem a ver com as nossas carteiras? A SlowMist usou o seu sistema de análise, o MistEye, para analisar 1488 domínios relacionados com o setor das criptomoedas e descobriu que 793 tinham uma impressão digital de PHP — mais de metade. Os sites oficiais de muitos projetos, páginas para reclamar airdrops, interfaces de administração e alguns serviços de custódia de carteiras usam PHP. Se um hacker explorar esta vulnerabilidade para assumir o controlo do servidor de um site de um projeto, não precisa sequer de tocar nos contratos na blockchain: basta alterar a página inicial e substituir o endereço de recebimento. A página que vês parece a de sempre; clicas para assinar e o dinheiro já foi parar à carteira de outra pessoa.
A propósito, a Trust Wallet, a BNB Chain e a PancakeSwap publicaram hoje comunicados a dizer que a sua stack tecnológica não tem relação com o PHP e que não foram afetadas. O CZ também publicou hoje uma mensagem que encaixa perfeitamente na segunda parte do assunto: a IA não precisa de quebrar a criptografia do Bitcoin; o verdadeiro perigo está na combinação de fugas de dados, phishing e engenharia social.
Como é que um investidor comum como nós pode ser apanhado? Há duas formas comuns. A primeira: o site de um projeto é alterado sem que ninguém note e, quando reclamas um airdrop, fazes staking ou transferes dinheiro, não percebes o conteúdo da assinatura que aparece na carteira e confirmas sem pensar. O dinheiro desaparece. A segunda: aproveitando o destaque desta notícia, hackers enviam janelas falsas a anunciar atualizações de segurança ou mensagens falsas de apoio ao cliente para fazer phishing. É esse tipo de situação a que o CZ se referia.
Como te podes proteger? Há três medidas que podes pôr em prática já. Primeiro, nos próximos dias, antes de visitares o site oficial de um projeto, verifica se o projeto publicou um comunicado a confirmar que aplicou a correção. Se não houver comunicado, não ligues a tua carteira ao site por enquanto. Mais vale perder uma oportunidade do que perder dinheiro. Segundo, antes de cada assinatura, mesmo que não consigas perceber todos os detalhes, verifica pelo menos se o endereço de recebimento é um que reconheces. Se o endereço não corresponder, para imediatamente e fecha a página. Terceiro, desconfia por princípio de qualquer pessoa que te fale de atualizações de segurança, atualizações do sistema ou que te peça para clicares para verificar alguma coisa. Confirma sempre através dos canais oficiais de anúncios do projeto. Se houver mesmo uma atualização, ela será anunciada oficialmente. Também vale a pena manter os fundos avultados separados numa carteira de hardware — especialmente nestes dias.
Costumas verificar os detalhes da assinatura antes de assinar uma transação ou confirmas sem pensar?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Xiaokai, investidor de retalho em web3
Aviso: O conteúdo acima é uma partilha pessoal e não constitui aconselhamento de investimento. Destina-se apenas a fins educativos e de partilha de informação. O setor das criptomoedas envolve riscos; age com prudência.
Hoje, a SlowMist publicou uma análise sobre duas vulnerabilidades graves no PHP, identificadas como CVE-2026-109618 e CVE-2026-109619. A pontuação CVSS é 9,2 em 10, ou seja, estão na categoria de gravidade mais alta. Quase todas as versões do PHP, da 5.4 à 8.5.11, são afetadas. Já foram disponibilizadas correções oficiais, incluídas nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35. O mais preocupante é que os detalhes foram divulgados antes do tempo: a equipa de inteligência contra ameaças da Amazon descobriu que já havia pessoas a tentar explorar as vulnerabilidades na prática quatro dias antes da divulgação pública.
O que é que isto tem a ver com as nossas carteiras? A SlowMist usou o seu sistema de análise, o MistEye, para analisar 1488 domínios relacionados com o setor das criptomoedas e descobriu que 793 tinham uma impressão digital de PHP — mais de metade. Os sites oficiais de muitos projetos, páginas para reclamar airdrops, interfaces de administração e alguns serviços de custódia de carteiras usam PHP. Se um hacker explorar esta vulnerabilidade para assumir o controlo do servidor de um site de um projeto, não precisa sequer de tocar nos contratos na blockchain: basta alterar a página inicial e substituir o endereço de recebimento. A página que vês parece a de sempre; clicas para assinar e o dinheiro já foi parar à carteira de outra pessoa.
A propósito, a Trust Wallet, a BNB Chain e a PancakeSwap publicaram hoje comunicados a dizer que a sua stack tecnológica não tem relação com o PHP e que não foram afetadas. O CZ também publicou hoje uma mensagem que encaixa perfeitamente na segunda parte do assunto: a IA não precisa de quebrar a criptografia do Bitcoin; o verdadeiro perigo está na combinação de fugas de dados, phishing e engenharia social.
Como é que um investidor comum como nós pode ser apanhado? Há duas formas comuns. A primeira: o site de um projeto é alterado sem que ninguém note e, quando reclamas um airdrop, fazes staking ou transferes dinheiro, não percebes o conteúdo da assinatura que aparece na carteira e confirmas sem pensar. O dinheiro desaparece. A segunda: aproveitando o destaque desta notícia, hackers enviam janelas falsas a anunciar atualizações de segurança ou mensagens falsas de apoio ao cliente para fazer phishing. É esse tipo de situação a que o CZ se referia.
Como te podes proteger? Há três medidas que podes pôr em prática já. Primeiro, nos próximos dias, antes de visitares o site oficial de um projeto, verifica se o projeto publicou um comunicado a confirmar que aplicou a correção. Se não houver comunicado, não ligues a tua carteira ao site por enquanto. Mais vale perder uma oportunidade do que perder dinheiro. Segundo, antes de cada assinatura, mesmo que não consigas perceber todos os detalhes, verifica pelo menos se o endereço de recebimento é um que reconheces. Se o endereço não corresponder, para imediatamente e fecha a página. Terceiro, desconfia por princípio de qualquer pessoa que te fale de atualizações de segurança, atualizações do sistema ou que te peça para clicares para verificar alguma coisa. Confirma sempre através dos canais oficiais de anúncios do projeto. Se houver mesmo uma atualização, ela será anunciada oficialmente. Também vale a pena manter os fundos avultados separados numa carteira de hardware — especialmente nestes dias.
Costumas verificar os detalhes da assinatura antes de assinar uma transação ou confirmas sem pensar?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Xiaokai, investidor de retalho em web3
Aviso: O conteúdo acima é uma partilha pessoal e não constitui aconselhamento de investimento. Destina-se apenas a fins educativos e de partilha de informação. O setor das criptomoedas envolve riscos; age com prudência.
O que é que isto tem a ver com as nossas carteiras? A SlowMist usou o seu sistema de análise, o MistEye, para analisar 1488 domínios relacionados com o setor das criptomoedas e descobriu que 793 tinham uma impressão digital de PHP — mais de metade. Os sites oficiais de muitos projetos, páginas para reclamar airdrops, interfaces de administração e alguns serviços de custódia de carteiras usam PHP. Se um hacker explorar esta vulnerabilidade para assumir o controlo do servidor de um site de um projeto, não precisa sequer de tocar nos contratos na blockchain: basta alterar a página inicial e substituir o endereço de recebimento. A página que vês parece a de sempre; clicas para assinar e o dinheiro já foi parar à carteira de outra pessoa.
A propósito, a Trust Wallet, a BNB Chain e a PancakeSwap publicaram hoje comunicados a dizer que a sua stack tecnológica não tem relação com o PHP e que não foram afetadas. O CZ também publicou hoje uma mensagem que encaixa perfeitamente na segunda parte do assunto: a IA não precisa de quebrar a criptografia do Bitcoin; o verdadeiro perigo está na combinação de fugas de dados, phishing e engenharia social.
Como é que um investidor comum como nós pode ser apanhado? Há duas formas comuns. A primeira: o site de um projeto é alterado sem que ninguém note e, quando reclamas um airdrop, fazes staking ou transferes dinheiro, não percebes o conteúdo da assinatura que aparece na carteira e confirmas sem pensar. O dinheiro desaparece. A segunda: aproveitando o destaque desta notícia, hackers enviam janelas falsas a anunciar atualizações de segurança ou mensagens falsas de apoio ao cliente para fazer phishing. É esse tipo de situação a que o CZ se referia.
Como te podes proteger? Há três medidas que podes pôr em prática já. Primeiro, nos próximos dias, antes de visitares o site oficial de um projeto, verifica se o projeto publicou um comunicado a confirmar que aplicou a correção. Se não houver comunicado, não ligues a tua carteira ao site por enquanto. Mais vale perder uma oportunidade do que perder dinheiro. Segundo, antes de cada assinatura, mesmo que não consigas perceber todos os detalhes, verifica pelo menos se o endereço de recebimento é um que reconheces. Se o endereço não corresponder, para imediatamente e fecha a página. Terceiro, desconfia por princípio de qualquer pessoa que te fale de atualizações de segurança, atualizações do sistema ou que te peça para clicares para verificar alguma coisa. Confirma sempre através dos canais oficiais de anúncios do projeto. Se houver mesmo uma atualização, ela será anunciada oficialmente. Também vale a pena manter os fundos avultados separados numa carteira de hardware — especialmente nestes dias.
Costumas verificar os detalhes da assinatura antes de assinar uma transação ou confirmas sem pensar?
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— Xiaokai, investidor de retalho em web3
Aviso: O conteúdo acima é uma partilha pessoal e não constitui aconselhamento de investimento. Destina-se apenas a fins educativos e de partilha de informação. O setor das criptomoedas envolve riscos; age com prudência.
48
·
--
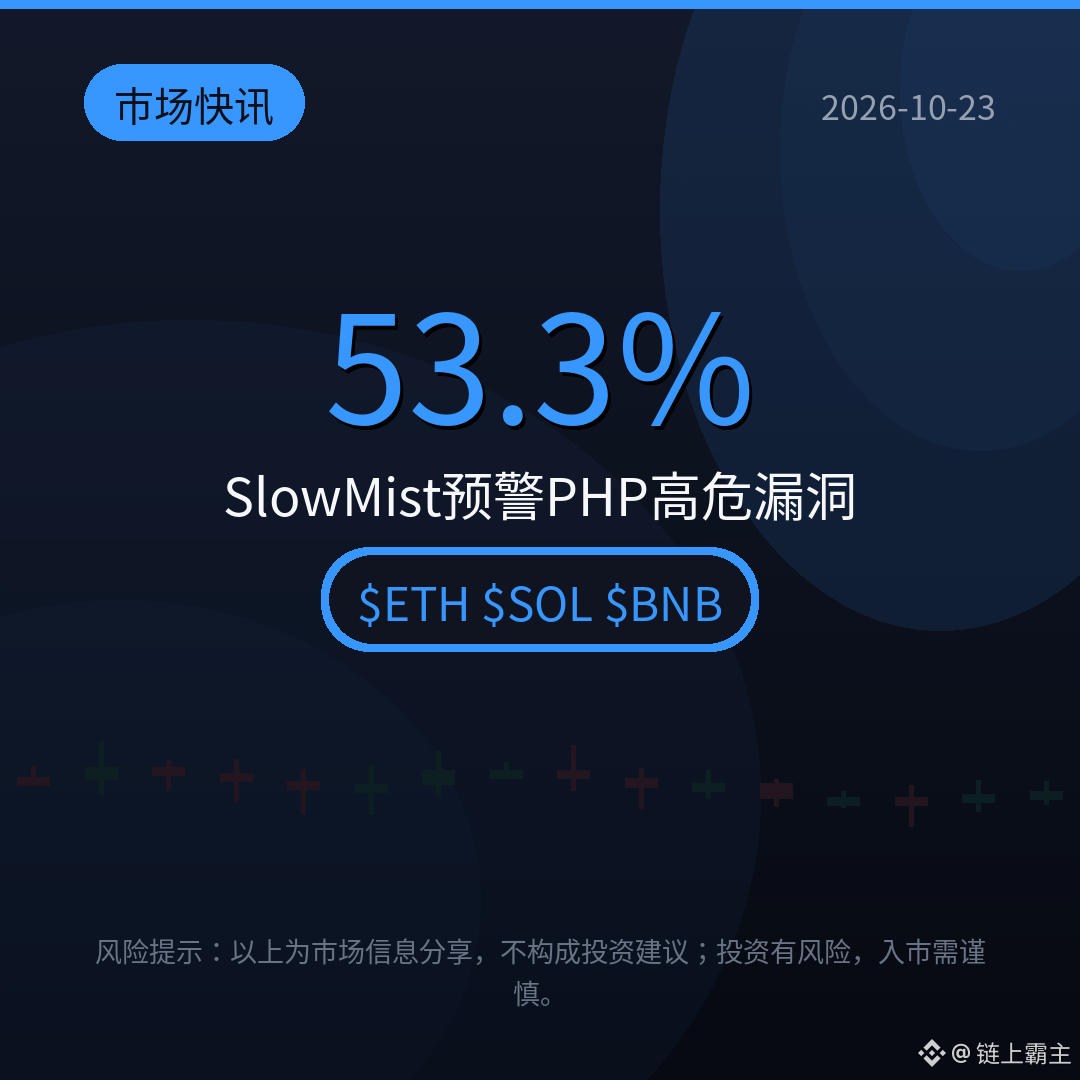
53,3% dos domínios de criptomoedas podem estar usando versões vulneráveis do PHP: relatório da SlowMist alerta que duas vulnerabilidades críticas do PHP (CVE-2026-109618/619, CVSS 9.2) ameaçam a infraestrutura off-chain da Web3. Sem precisar de credenciais, os atacantes podem executar código arbitrário com uma solicitação especialmente criada. Todas as versões do PHP de 5.4 a 8.5.11 são afetadas; a Amazon já detectou exploração real há 4 dias. O MistEye analisou 1.488 domínios de criptomoedas e encontrou impressões digitais do PHP expostas em 793; os atacantes podem adulterar o front-end para induzir os usuários a assinar transações maliciosas. Patches para o PHP 8.5.12 e outras versões já foram lançados: atualize imediatamente. A plataforma que você usa já foi atualizada? Conte nos comentários.
$ETH $SOL $BNB
#Web3安全 #SlowMist #VulnerabilidadePHP
(Fonte: KuCoin)
⚠️Aviso de risco: as informações acima são compartilhadas a título informativo sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
53,3% dos domínios de criptomoedas podem estar usando versões vulneráveis do PHP: relatório da SlowMist alerta que duas vulnerabilidades críticas do PHP (CVE-2026-109618/619, CVSS 9.2) ameaçam a infraestrutura off-chain da Web3. Sem precisar de credenciais, os atacantes podem executar código arbitrário com uma solicitação especialmente criada. Todas as versões do PHP de 5.4 a 8.5.11 são afetadas; a Amazon já detectou exploração real há 4 dias. O MistEye analisou 1.488 domínios de criptomoedas e encontrou impressões digitais do PHP expostas em 793; os atacantes podem adulterar o front-end para induzir os usuários a assinar transações maliciosas. Patches para o PHP 8.5.12 e outras versões já foram lançados: atualize imediatamente. A plataforma que você usa já foi atualizada? Conte nos comentários.
$ETH $SOL $BNB
#Web3安全 #SlowMist #VulnerabilidadePHP
(Fonte: KuCoin)
⚠️Aviso de risco: as informações acima são compartilhadas a título informativo sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
$ETH $SOL $BNB
#Web3安全 #SlowMist #VulnerabilidadePHP
(Fonte: KuCoin)
⚠️Aviso de risco: as informações acima são compartilhadas a título informativo sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
171

·
--
🚨 PROTEJA SEU $BTC ENQUANTO ATORES MAL-INTENCIONADOS IMPLANTAM ATUALIZAÇÕES DE HARDWARE FALSAS! 🛡️
A poeira mal baixou após a recente violação da cadeia de suprimentos de hardware, e os atores mal-intencionados já estão à espreita. A SlowMist acaba de identificar sofisticados esquemas de phishing que promovem atualizações fraudulentas de firmware, criadas para drenar tesourarias desprotegidas. 🔍
Quando a volatilidade chega, sua segurança operacional é a principal linha de defesa do seu stack $BTC . Verifique cada domínio, ignore solicitações de atualização não verificadas e mantenha seus protocolos de armazenamento a frio bem protegidos enquanto o mercado busca uma direção. 💡
Quem investe com inteligência sempre protege a própria custódia antes da próxima onda de liquidez. 💬 Com que frequência você audita seu próprio stack de segurança entre os ciclos do mercado? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 PROTEJA SEU $BTC ENQUANTO ATORES MAL-INTENCIONADOS IMPLANTAM ATUALIZAÇÕES DE HARDWARE FALSAS! 🛡️
A poeira mal baixou após a recente violação da cadeia de suprimentos de hardware, e os atores mal-intencionados já estão à espreita. A SlowMist acaba de identificar sofisticados esquemas de phishing que promovem atualizações fraudulentas de firmware, criadas para drenar tesourarias desprotegidas. 🔍
Quando a volatilidade chega, sua segurança operacional é a principal linha de defesa do seu stack $BTC . Verifique cada domínio, ignore solicitações de atualização não verificadas e mantenha seus protocolos de armazenamento a frio bem protegidos enquanto o mercado busca uma direção. 💡
Quem investe com inteligência sempre protege a própria custódia antes da próxima onda de liquidez. 💬 Com que frequência você audita seu próprio stack de segurança entre os ciclos do mercado? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
A poeira mal baixou após a recente violação da cadeia de suprimentos de hardware, e os atores mal-intencionados já estão à espreita. A SlowMist acaba de identificar sofisticados esquemas de phishing que promovem atualizações fraudulentas de firmware, criadas para drenar tesourarias desprotegidas. 🔍
Quando a volatilidade chega, sua segurança operacional é a principal linha de defesa do seu stack $BTC . Verifique cada domínio, ignore solicitações de atualização não verificadas e mantenha seus protocolos de armazenamento a frio bem protegidos enquanto o mercado busca uma direção. 💡
Quem investe com inteligência sempre protege a própria custódia antes da próxima onda de liquidez. 💬 Com que frequência você audita seu próprio stack de segurança entre os ciclos do mercado? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
17

🚨 US$ 1,17 bilhão roubado no 3º trimestre de 2026: a falha da Bitget e o novo patamar de segurança
📊 Análise Alpha:
A SlowMist registrou US$ 1,17 bilhão em roubos de criptomoedas durante o 3º trimestre de 2026. Só em setembro, US$ 762 milhões foram roubados em 50 incidentes. A exploração da Bitget responde por US$ 387,5 milhões do total. Essas perdas superam as de todo o primeiro semestre do ano. Os dados revelam uma concentração extrema nos cinco maiores ataques....
🔗 Análise completa no YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Segurança
🚨 US$ 1,17 bilhão roubado no 3º trimestre de 2026: a falha da Bitget e o novo patamar de segurança
📊 Análise Alpha:
A SlowMist registrou US$ 1,17 bilhão em roubos de criptomoedas durante o 3º trimestre de 2026. Só em setembro, US$ 762 milhões foram roubados em 50 incidentes. A exploração da Bitget responde por US$ 387,5 milhões do total. Essas perdas superam as de todo o primeiro semestre do ano. Os dados revelam uma concentração extrema nos cinco maiores ataques....
🔗 Análise completa no YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Segurança
📊 Análise Alpha:
A SlowMist registrou US$ 1,17 bilhão em roubos de criptomoedas durante o 3º trimestre de 2026. Só em setembro, US$ 762 milhões foram roubados em 50 incidentes. A exploração da Bitget responde por US$ 387,5 milhões do total. Essas perdas superam as de todo o primeiro semestre do ano. Os dados revelam uma concentração extrema nos cinco maiores ataques....
🔗 Análise completa no YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #Segurança
34

·
--
Artigo
⚠️Até o iPhone não é seguro! Como um malware chamado FomoPeek invade carteiras de criptomoedas?🚨 Alerta de segurança urgente: o malware "FomoPeek" mira telefones iPhone para roubar cripto!
A renomada empresa de segurança cibernética SlowMist, em colaboração com a equipe de segurança da OKX, emitiu um alerta de segurança extremamente grave para todos os investidores em criptomoedas sobre um aplicativo chamado FomoPeek.
De acordo com o relatório divulgado, foi demonstrado que as duas versões (v1.1 e v1.2) deste aplicativo contêm um código malicioso sofisticado, especialmente projetado para roubar ativos digitais e dados sensíveis de dispositivos iOS.
⚠️Até o iPhone não é seguro! Como um malware chamado FomoPeek invade carteiras de criptomoedas?
🚨 Alerta de segurança urgente: o malware "FomoPeek" mira telefones iPhone para roubar cripto!
A renomada empresa de segurança cibernética SlowMist, em colaboração com a equipe de segurança da OKX, emitiu um alerta de segurança extremamente grave para todos os investidores em criptomoedas sobre um aplicativo chamado FomoPeek.
De acordo com o relatório divulgado, foi demonstrado que as duas versões (v1.1 e v1.2) deste aplicativo contêm um código malicioso sofisticado, especialmente projetado para roubar ativos digitais e dados sensíveis de dispositivos iOS.
A renomada empresa de segurança cibernética SlowMist, em colaboração com a equipe de segurança da OKX, emitiu um alerta de segurança extremamente grave para todos os investidores em criptomoedas sobre um aplicativo chamado FomoPeek.
De acordo com o relatório divulgado, foi demonstrado que as duas versões (v1.1 e v1.2) deste aplicativo contêm um código malicioso sofisticado, especialmente projetado para roubar ativos digitais e dados sensíveis de dispositivos iOS.
1
147
A SlowMist ainda não confirmou se o ataque via Safari no iPhone resultou em roubo de criptomoedas. O malware analisado explora falhas já corrigidas em iOS 18.4–18.6.2, e não se sabe se funciona em iOS 26.5. A empresa permanece em silêncio sobre possíveis perdas.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Leia mais: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
A SlowMist ainda não confirmou se o ataque via Safari no iPhone resultou em roubo de criptomoedas. O malware analisado explora falhas já corrigidas em iOS 18.4–18.6.2, e não se sabe se funciona em iOS 26.5. A empresa permanece em silêncio sobre possíveis perdas.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Leia mais: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
Leia mais: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
77

A SlowMist ainda não confirmou o roubo de cripto via Safari no iPhone
- A SlowMist ainda não confirmou as informações sobre o roubo de criptomoeda por meio de uma vulnerabilidade do Safari no iPhone.
- O modelo do Safari analisado foi direcionado ao iOS 18.4–18.6.2, explorando vulnerabilidades que já haviam sido corrigidas anteriormente.
- A eficácia do ataque no iOS 26.5 ainda não foi verificada.
- A fonte RSS ainda não forneceu mais detalhes.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
A SlowMist ainda não confirmou o roubo de cripto via Safari no iPhone
- A SlowMist ainda não confirmou as informações sobre o roubo de criptomoeda por meio de uma vulnerabilidade do Safari no iPhone.
- O modelo do Safari analisado foi direcionado ao iOS 18.4–18.6.2, explorando vulnerabilidades que já haviam sido corrigidas anteriormente.
- A eficácia do ataque no iOS 26.5 ainda não foi verificada.
- A fonte RSS ainda não forneceu mais detalhes.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- A SlowMist ainda não confirmou as informações sobre o roubo de criptomoeda por meio de uma vulnerabilidade do Safari no iPhone.
- O modelo do Safari analisado foi direcionado ao iOS 18.4–18.6.2, explorando vulnerabilidades que já haviam sido corrigidas anteriormente.
- A eficácia do ataque no iOS 26.5 ainda não foi verificada.
- A fonte RSS ainda não forneceu mais detalhes.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
30

·
--
🚨 APPS DE MAÇÃ ENVENENADA MIRAM CARTEIRAS CRIPTO EM $ETH E ALÉM! ⚠️
📌 Uma violação silenciosa de segurança está surgindo em aplicativos iOS do dia a dia, onde apps de entrega e utilitários comprometidos drenam discretamente chaves privadas direto dos seus dispositivos. 🔍 O fundador da SlowMist, Yu Xian, descobriu cargas maliciosas explorando software da Apple sem correções para comprometer a segurança da carteira sem acionar alarmes imediatos.
💡 Proteger suas posições não é só sobre stop-losses; disciplina de armazenamento a frio e atualizar iOS, iPadOS e macOS para as versões mais recentes é uma defesa obrigatória agora. 💬 Com que frequência você audita as permissões do seu aplicativo móvel e as atualizações do sistema para manter suas chaves seguras? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 APPS DE MAÇÃ ENVENENADA MIRAM CARTEIRAS CRIPTO EM $ETH E ALÉM! ⚠️
📌 Uma violação silenciosa de segurança está surgindo em aplicativos iOS do dia a dia, onde apps de entrega e utilitários comprometidos drenam discretamente chaves privadas direto dos seus dispositivos. 🔍 O fundador da SlowMist, Yu Xian, descobriu cargas maliciosas explorando software da Apple sem correções para comprometer a segurança da carteira sem acionar alarmes imediatos.
💡 Proteger suas posições não é só sobre stop-losses; disciplina de armazenamento a frio e atualizar iOS, iPadOS e macOS para as versões mais recentes é uma defesa obrigatória agora. 💬 Com que frequência você audita as permissões do seu aplicativo móvel e as atualizações do sistema para manter suas chaves seguras? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 Uma violação silenciosa de segurança está surgindo em aplicativos iOS do dia a dia, onde apps de entrega e utilitários comprometidos drenam discretamente chaves privadas direto dos seus dispositivos. 🔍 O fundador da SlowMist, Yu Xian, descobriu cargas maliciosas explorando software da Apple sem correções para comprometer a segurança da carteira sem acionar alarmes imediatos.
💡 Proteger suas posições não é só sobre stop-losses; disciplina de armazenamento a frio e atualizar iOS, iPadOS e macOS para as versões mais recentes é uma defesa obrigatória agora. 💬 Com que frequência você audita as permissões do seu aplicativo móvel e as atualizações do sistema para manter suas chaves seguras? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
29
·
--
A Mist lança a ferramenta de rastreamento de inteligência on-chain com IA TrackAgent, ajudando a segurança de blockchains. #SlowMist #TrackAgent #Segurança de blockchain
A Mist lança a ferramenta de rastreamento de inteligência on-chain com IA TrackAgent, ajudando a segurança de blockchains. #SlowMist #TrackAgent #Segurança de blockchain
45
·
--
🚨 ALERTA CRÍTICO DE SEGURANÇA DO PHP
A PHP Foundation anunciou duas vulnerabilidades críticas que podem permitir a execução remota de código (RCE) sem autenticação.
🔴 CVEs: CVE-2026-109618 e CVE-2026-109619
⚠️ Gravidade: CVSS v4.0 — 9.2
🛡️ Correções de segurança: lançadas em 21 de outubro de 2026
Essas falhas podem permitir que invasores executem código malicioso em servidores vulneráveis sem autenticação, colocando sites e aplicativos em sério risco.
🔐 O que os administradores devem fazer?
• Atualizar imediatamente para uma versão corrigida do PHP.
• Priorizar os servidores acessíveis pela internet.
• Verificar se as correções foram aplicadas corretamente.
• Isolar os sistemas expostos caso não seja possível aplicar as correções imediatamente.
A cibersegurança é uma parte essencial da proteção do ecossistema digital. Uma única vulnerabilidade sem correção pode ter consequências abrangentes.
Mantenha-se informado. Mantenha-se seguro.
Fonte: https://x.com/ThePHPF/status/2112633155631108544
#Cibersegurança #PHP #InfoSec #RCE #SlowMist
🚨 ALERTA CRÍTICO DE SEGURANÇA DO PHP
A PHP Foundation anunciou duas vulnerabilidades críticas que podem permitir a execução remota de código (RCE) sem autenticação.
🔴 CVEs: CVE-2026-109618 e CVE-2026-109619
⚠️ Gravidade: CVSS v4.0 — 9.2
🛡️ Correções de segurança: lançadas em 21 de outubro de 2026
Essas falhas podem permitir que invasores executem código malicioso em servidores vulneráveis sem autenticação, colocando sites e aplicativos em sério risco.
🔐 O que os administradores devem fazer?
• Atualizar imediatamente para uma versão corrigida do PHP.
• Priorizar os servidores acessíveis pela internet.
• Verificar se as correções foram aplicadas corretamente.
• Isolar os sistemas expostos caso não seja possível aplicar as correções imediatamente.
A cibersegurança é uma parte essencial da proteção do ecossistema digital. Uma única vulnerabilidade sem correção pode ter consequências abrangentes.
Mantenha-se informado. Mantenha-se seguro.
Fonte: https://x.com/ThePHPF/status/2112633155631108544
#Cibersegurança #PHP #InfoSec #RCE #SlowMist
A PHP Foundation anunciou duas vulnerabilidades críticas que podem permitir a execução remota de código (RCE) sem autenticação.
🔴 CVEs: CVE-2026-109618 e CVE-2026-109619
⚠️ Gravidade: CVSS v4.0 — 9.2
🛡️ Correções de segurança: lançadas em 21 de outubro de 2026
Essas falhas podem permitir que invasores executem código malicioso em servidores vulneráveis sem autenticação, colocando sites e aplicativos em sério risco.
🔐 O que os administradores devem fazer?
• Atualizar imediatamente para uma versão corrigida do PHP.
• Priorizar os servidores acessíveis pela internet.
• Verificar se as correções foram aplicadas corretamente.
• Isolar os sistemas expostos caso não seja possível aplicar as correções imediatamente.
A cibersegurança é uma parte essencial da proteção do ecossistema digital. Uma única vulnerabilidade sem correção pode ter consequências abrangentes.
Mantenha-se informado. Mantenha-se seguro.
Fonte: https://x.com/ThePHPF/status/2112633155631108544
#Cibersegurança #PHP #InfoSec #RCE #SlowMist
1
48

·
--
A seed da carteira foi descoberta a partir de seis cabeçalhos de requisição: Qubic abre prazo para reclamações até 2027O protocolo não foi comprometido; foi a própria carteira que enfraqueceu os números aleatórios.
Análise retrospectiva da SlowMist, de 20 de outubro: a carteira web da Qubic usava Math.random() do JavaScript para gerar seeds de 55 caracteres, sem misturar a senha do usuário nem a entropia do dispositivo. Entre 17 de outubro, às 23:42, e 18 de outubro, à 01:26 UTC, o invasor transferiu cerca de 2,94 trilhões de QU de 1.404 endereços (na época, aproximadamente US$ 1,3–1,4 milhão).
Mais alarmante é o caminho dos dados: o mesmo fluxo aleatório também grava dejaVu nos cabeçalhos de rede, que são encaminhados por TCP em texto claro. Em testes locais, a SlowMist verificou que seis valores consecutivos de dejaVu permitem recuperar o estado do gerador em cerca de 15 milissegundos; em seguida, basta comparar com a chave pública de uma consulta de saldo para validar a seed.
A seed da carteira foi descoberta a partir de seis cabeçalhos de requisição: Qubic abre prazo para reclamações até 2027
O protocolo não foi comprometido; foi a própria carteira que enfraqueceu os números aleatórios.
Análise retrospectiva da SlowMist, de 20 de outubro: a carteira web da Qubic usava Math.random() do JavaScript para gerar seeds de 55 caracteres, sem misturar a senha do usuário nem a entropia do dispositivo. Entre 17 de outubro, às 23:42, e 18 de outubro, à 01:26 UTC, o invasor transferiu cerca de 2,94 trilhões de QU de 1.404 endereços (na época, aproximadamente US$ 1,3–1,4 milhão).
Mais alarmante é o caminho dos dados: o mesmo fluxo aleatório também grava dejaVu nos cabeçalhos de rede, que são encaminhados por TCP em texto claro. Em testes locais, a SlowMist verificou que seis valores consecutivos de dejaVu permitem recuperar o estado do gerador em cerca de 15 milissegundos; em seguida, basta comparar com a chave pública de uma consulta de saldo para validar a seed.
Análise retrospectiva da SlowMist, de 20 de outubro: a carteira web da Qubic usava Math.random() do JavaScript para gerar seeds de 55 caracteres, sem misturar a senha do usuário nem a entropia do dispositivo. Entre 17 de outubro, às 23:42, e 18 de outubro, à 01:26 UTC, o invasor transferiu cerca de 2,94 trilhões de QU de 1.404 endereços (na época, aproximadamente US$ 1,3–1,4 milhão).
Mais alarmante é o caminho dos dados: o mesmo fluxo aleatório também grava dejaVu nos cabeçalhos de rede, que são encaminhados por TCP em texto claro. Em testes locais, a SlowMist verificou que seis valores consecutivos de dejaVu permitem recuperar o estado do gerador em cerca de 15 milissegundos; em seguida, basta comparar com a chave pública de uma consulta de saldo para validar a seed.
71
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
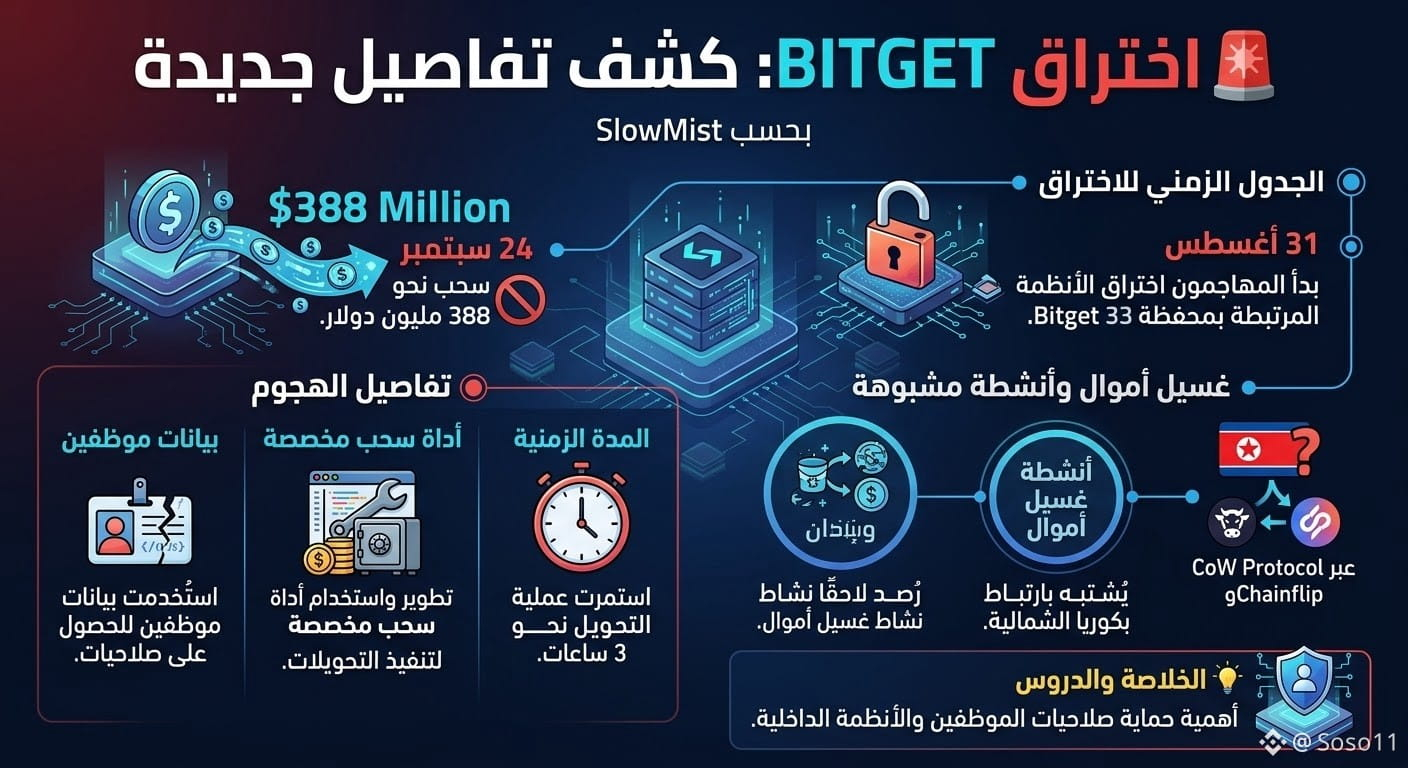
🚨 A invasão da Bitget revela novos detalhes
De acordo com a SlowMist, os invasores começaram a comprometer sistemas relacionados a uma carteira da Bitget em 31 de agosto, ou seja, semanas antes da retirada de cerca de US$ 388 milhões em 24 de setembro.
🔹 Foram usados dados de credenciais de funcionários e uma ferramenta de saque personalizada
🔹 O processo de transferência durou cerca de 3 horas
🔹 Mais tarde, foi detectada atividade suspeita de lavagem de dinheiro, que teria ligação com a Coreia do Norte por meio do CoW Protocol e do Chainflip.
💡 O ataque destaca novamente a importância de proteger as permissões dos funcionários e os sistemas internos.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 A invasão da Bitget revela novos detalhes
De acordo com a SlowMist, os invasores começaram a comprometer sistemas relacionados a uma carteira da Bitget em 31 de agosto, ou seja, semanas antes da retirada de cerca de US$ 388 milhões em 24 de setembro.
🔹 Foram usados dados de credenciais de funcionários e uma ferramenta de saque personalizada
🔹 O processo de transferência durou cerca de 3 horas
🔹 Mais tarde, foi detectada atividade suspeita de lavagem de dinheiro, que teria ligação com a Coreia do Norte por meio do CoW Protocol e do Chainflip.
💡 O ataque destaca novamente a importância de proteger as permissões dos funcionários e os sistemas internos.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 A invasão da Bitget revela novos detalhes
De acordo com a SlowMist, os invasores começaram a comprometer sistemas relacionados a uma carteira da Bitget em 31 de agosto, ou seja, semanas antes da retirada de cerca de US$ 388 milhões em 24 de setembro.
🔹 Foram usados dados de credenciais de funcionários e uma ferramenta de saque personalizada
🔹 O processo de transferência durou cerca de 3 horas
🔹 Mais tarde, foi detectada atividade suspeita de lavagem de dinheiro, que teria ligação com a Coreia do Norte por meio do CoW Protocol e do Chainflip.
💡 O ataque destaca novamente a importância de proteger as permissões dos funcionários e os sistemas internos.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
Esta semana foi marcada por um sino de alerta à comunidade DeFi: a Aztec sofreu o segundo ataque de exploração em menos de 7 dias, com prejuízo de 2,1 milhões de USD. A SlowMist deixou um alerta claro: contratos inteligentes que já foram descontinuados (deprecated) ainda podem ser reexplorados, independentemente de o projeto ter declarado que encerrou o suporte.
Para traders, a lição aqui não se limita a uma plataforma específica. Contratos antigos existem para sempre na blockchain. Se não tiverem sido completamente desativados, eles são como "bombas-relógio" que os atacantes podem acionar a qualquer momento.
Na minha opinião, este evento reforça um princípio essencial: sempre verificar as aprovações (approval) da carteira e estar atento a projetos que foram atualizados, mas ainda não eliminaram os contratos antigos. O risco de segurança não desaparece quando um protocolo é "atualizado" — ele apenas muda de lugar, passando a ficar escondido.
Faça sua própria pesquisa com cuidado antes de interagir com qualquer contrato inteligente. A gestão de riscos é o mais importante.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Esta semana foi marcada por um sino de alerta à comunidade DeFi: a Aztec sofreu o segundo ataque de exploração em menos de 7 dias, com prejuízo de 2,1 milhões de USD. A SlowMist deixou um alerta claro: contratos inteligentes que já foram descontinuados (deprecated) ainda podem ser reexplorados, independentemente de o projeto ter declarado que encerrou o suporte.
Para traders, a lição aqui não se limita a uma plataforma específica. Contratos antigos existem para sempre na blockchain. Se não tiverem sido completamente desativados, eles são como "bombas-relógio" que os atacantes podem acionar a qualquer momento.
Na minha opinião, este evento reforça um princípio essencial: sempre verificar as aprovações (approval) da carteira e estar atento a projetos que foram atualizados, mas ainda não eliminaram os contratos antigos. O risco de segurança não desaparece quando um protocolo é "atualizado" — ele apenas muda de lugar, passando a ficar escondido.
Faça sua própria pesquisa com cuidado antes de interagir com qualquer contrato inteligente. A gestão de riscos é o mais importante.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
Para traders, a lição aqui não se limita a uma plataforma específica. Contratos antigos existem para sempre na blockchain. Se não tiverem sido completamente desativados, eles são como "bombas-relógio" que os atacantes podem acionar a qualquer momento.
Na minha opinião, este evento reforça um princípio essencial: sempre verificar as aprovações (approval) da carteira e estar atento a projetos que foram atualizados, mas ainda não eliminaram os contratos antigos. O risco de segurança não desaparece quando um protocolo é "atualizado" — ele apenas muda de lugar, passando a ficar escondido.
Faça sua própria pesquisa com cuidado antes de interagir com qualquer contrato inteligente. A gestão de riscos é o mais importante.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
O FomoPeek prejudicial no iOS relacionado a um caso de roubo de criptomoedas de 580.000 USD
- A SlowMist informou que as versões maliciosas do FomoPeek já foram distribuídas pela Apple App Store.
- O aplicativo usa uma vulnerabilidade explorada no iOS para escapar do sandbox e acessar dados sensíveis de outros aplicativos.
- O FomoPeek está ligado a um caso de roubo de criptomoedas no valor de 580.000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Fonte: CoinTelegraph
O FomoPeek prejudicial no iOS relacionado a um caso de roubo de criptomoedas de 580.000 USD
- A SlowMist informou que as versões maliciosas do FomoPeek já foram distribuídas pela Apple App Store.
- O aplicativo usa uma vulnerabilidade explorada no iOS para escapar do sandbox e acessar dados sensíveis de outros aplicativos.
- O FomoPeek está ligado a um caso de roubo de criptomoedas no valor de 580.000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Fonte: CoinTelegraph
- A SlowMist informou que as versões maliciosas do FomoPeek já foram distribuídas pela Apple App Store.
- O aplicativo usa uma vulnerabilidade explorada no iOS para escapar do sandbox e acessar dados sensíveis de outros aplicativos.
- O FomoPeek está ligado a um caso de roubo de criptomoedas no valor de 580.000 USD.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
Fonte: CoinTelegraph
13
SlowMist rastreia o hack do Bitget até uma vulnerabilidade zero-day em 31/8
- A SlowMist detectou atividade maliciosa semanas antes do hack do Bitget
- Relacionado a uma vulnerabilidade zero-day, dois produtos de segurança e ferramentas de saque personalizadas
- A fonte RSS ainda não forneceu mais detalhes sobre os danos ou ativos afetados
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
SlowMist rastreia o hack do Bitget até uma vulnerabilidade zero-day em 31/8
- A SlowMist detectou atividade maliciosa semanas antes do hack do Bitget
- Relacionado a uma vulnerabilidade zero-day, dois produtos de segurança e ferramentas de saque personalizadas
- A fonte RSS ainda não forneceu mais detalhes sobre os danos ou ativos afetados
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- A SlowMist detectou atividade maliciosa semanas antes do hack do Bitget
- Relacionado a uma vulnerabilidade zero-day, dois produtos de segurança e ferramentas de saque personalizadas
- A fonte RSS ainda não forneceu mais detalhes sobre os danos ou ativos afetados
#BinanceSquare #CryptoNews #Bitget #SlowMist #Security
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
90
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#USMidterms-WhatAreMarketsExpecting?
104,541 visualizações
857 a discutir
2
#USOctoberNFP-AreRateCutsStillPossible
256,677 visualizações
1,990 a discutir
3
#AMDBeatsExpectations-AINarrativeContinues
25,694 visualizações
326 a discutir
4
#BinanceIncidentReport
262,448 visualizações
1,435 a discutir
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
18,272 visualizações
108 a discutir
6
#HongKongPassesCryptoAssetReportingFrameworkAmendment
4 visualizações
1 a discutir
7
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
1,008 visualizações
42 a discutir
8
#BinanceReopensWithdrawalsForMoreAssets
373,695 visualizações
2,408 a discutir
9
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
3,611 visualizações
100 a discutir
10
#BinanceHourlyDepositsExceedWithdrawals
157,287 visualizações
1,176 a discutir