

#hackalert
hackalert
132,898 visualizações
294 a discutir
Popular
Mais recente

·
--
$BTC
{future}(BTCUSDT)
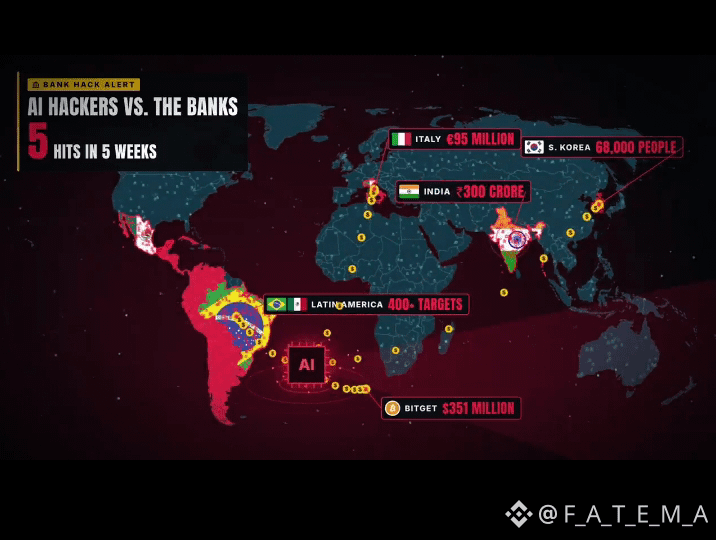
🚨 URGENTE: Hackers estão atacando bancos em 7 países ao mesmo tempo.
Foi assim que a Covid se apresentou na primeira semana. Alguns países. Números pequenos. Ninguém chamou isso de crise.
1/ Coreia do Sul: hackers usaram uma ferramenta chinesa de IA para invadir pelo menos 7 instituições financeiras. Dados de 68.000 pessoas foram roubados. 16 instituições tinham sido invadidas até meados de outubro. Nesta semana, a Daishin Securities informou que dados de 38.490 clientes foram vazados, incluindo números de contas bancárias.
2/ América Latina: um grupo usou agentes de IA desenvolvidos com Claude, Grok e Kimi contra mais de 400 alvos, incluindo bancos e empresas de pagamento. Eles roubaram senhas e conseguiram acessar contas bancárias de clientes.
3/ Itália: uma mensagem falsa no WhatsApp enviada pelo “CEO” e uma voz clonada por IA fizeram o banco privado do Intesa Sanpaolo transferir €95 milhões. €36 milhões ainda estão DESAPARECIDOS, convertidos em criptomoedas.
4/ Índia: pequenos credores perderam ₹300 crore (cerca de US$ 31 milhões) em 2 meses. 150 casos. Os hackers copiaram dados de acesso bancário e transferiram o dinheiro como empréstimos falsos. Uma empresa foi atacada duas vezes.
5/ Criptomoedas: US$ 351 milhões foram drenados das carteiras quentes da Bitget. Há suspeitas de que hackers norte-coreanos estejam por trás do ataque.
6/ Japão: hackers atacaram o serviço de negociação de moedas da GMO Internet e exigiram US$ 50 milhões em criptomoedas. O primeiro-ministro prometeu um pacote emergencial contra ciberataques.
7/ Austrália: o órgão regulador alerta que ataques com IA colocam mais de A$ 4,5 trilhões em poupanças para a aposentadoria na linha de fogo. Os alertas cibernéticos do governo aumentaram 80% em um ano.
Agora, vamos ampliar a perspectiva.
As ferramentas de hacking com IA agora são fáceis de obter. Empresas menores têm segurança fraca. O dinheiro se movimenta em minutos. Ele passa de um banco a outro, por contas alugadas, e sai em dinheiro ou criptomoedas. Os responsáveis muitas vezes estão no exterior.
A Covid paralisou as ruas. Ninguém está chamando isso de crise ainda. Mas os bancos centrais já estão se preparando para o dia em que os hackers conseguirem entrar.
O G7 concordou em realizar exercícios que simulam ataques de IA a bancos. Segundo relatos, o BCE deu aos bancos da zona do euro 4 meses para entregar seus planos de defesa.
Se suas economias estão em um banco, siga-me. Estou acompanhando onde os hackers atacarão em seguida e quanto vão levar.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
$BTC
🚨 URGENTE: Hackers estão atacando bancos em 7 países ao mesmo tempo.
Foi assim que a Covid se apresentou na primeira semana. Alguns países. Números pequenos. Ninguém chamou isso de crise.
1/ Coreia do Sul: hackers usaram uma ferramenta chinesa de IA para invadir pelo menos 7 instituições financeiras. Dados de 68.000 pessoas foram roubados. 16 instituições tinham sido invadidas até meados de outubro. Nesta semana, a Daishin Securities informou que dados de 38.490 clientes foram vazados, incluindo números de contas bancárias.
2/ América Latina: um grupo usou agentes de IA desenvolvidos com Claude, Grok e Kimi contra mais de 400 alvos, incluindo bancos e empresas de pagamento. Eles roubaram senhas e conseguiram acessar contas bancárias de clientes.
3/ Itália: uma mensagem falsa no WhatsApp enviada pelo “CEO” e uma voz clonada por IA fizeram o banco privado do Intesa Sanpaolo transferir €95 milhões. €36 milhões ainda estão DESAPARECIDOS, convertidos em criptomoedas.
4/ Índia: pequenos credores perderam ₹300 crore (cerca de US$ 31 milhões) em 2 meses. 150 casos. Os hackers copiaram dados de acesso bancário e transferiram o dinheiro como empréstimos falsos. Uma empresa foi atacada duas vezes.
5/ Criptomoedas: US$ 351 milhões foram drenados das carteiras quentes da Bitget. Há suspeitas de que hackers norte-coreanos estejam por trás do ataque.
6/ Japão: hackers atacaram o serviço de negociação de moedas da GMO Internet e exigiram US$ 50 milhões em criptomoedas. O primeiro-ministro prometeu um pacote emergencial contra ciberataques.
7/ Austrália: o órgão regulador alerta que ataques com IA colocam mais de A$ 4,5 trilhões em poupanças para a aposentadoria na linha de fogo. Os alertas cibernéticos do governo aumentaram 80% em um ano.
Agora, vamos ampliar a perspectiva.
As ferramentas de hacking com IA agora são fáceis de obter. Empresas menores têm segurança fraca. O dinheiro se movimenta em minutos. Ele passa de um banco a outro, por contas alugadas, e sai em dinheiro ou criptomoedas. Os responsáveis muitas vezes estão no exterior.
A Covid paralisou as ruas. Ninguém está chamando isso de crise ainda. Mas os bancos centrais já estão se preparando para o dia em que os hackers conseguirem entrar.
O G7 concordou em realizar exercícios que simulam ataques de IA a bancos. Segundo relatos, o BCE deu aos bancos da zona do euro 4 meses para entregar seus planos de defesa.
Se suas economias estão em um banco, siga-me. Estou acompanhando onde os hackers atacarão em seguida e quanto vão levar.
#HackerNews #EarningsSeason
#HackAlert #FedWatch
432
·
--
Em Baixa
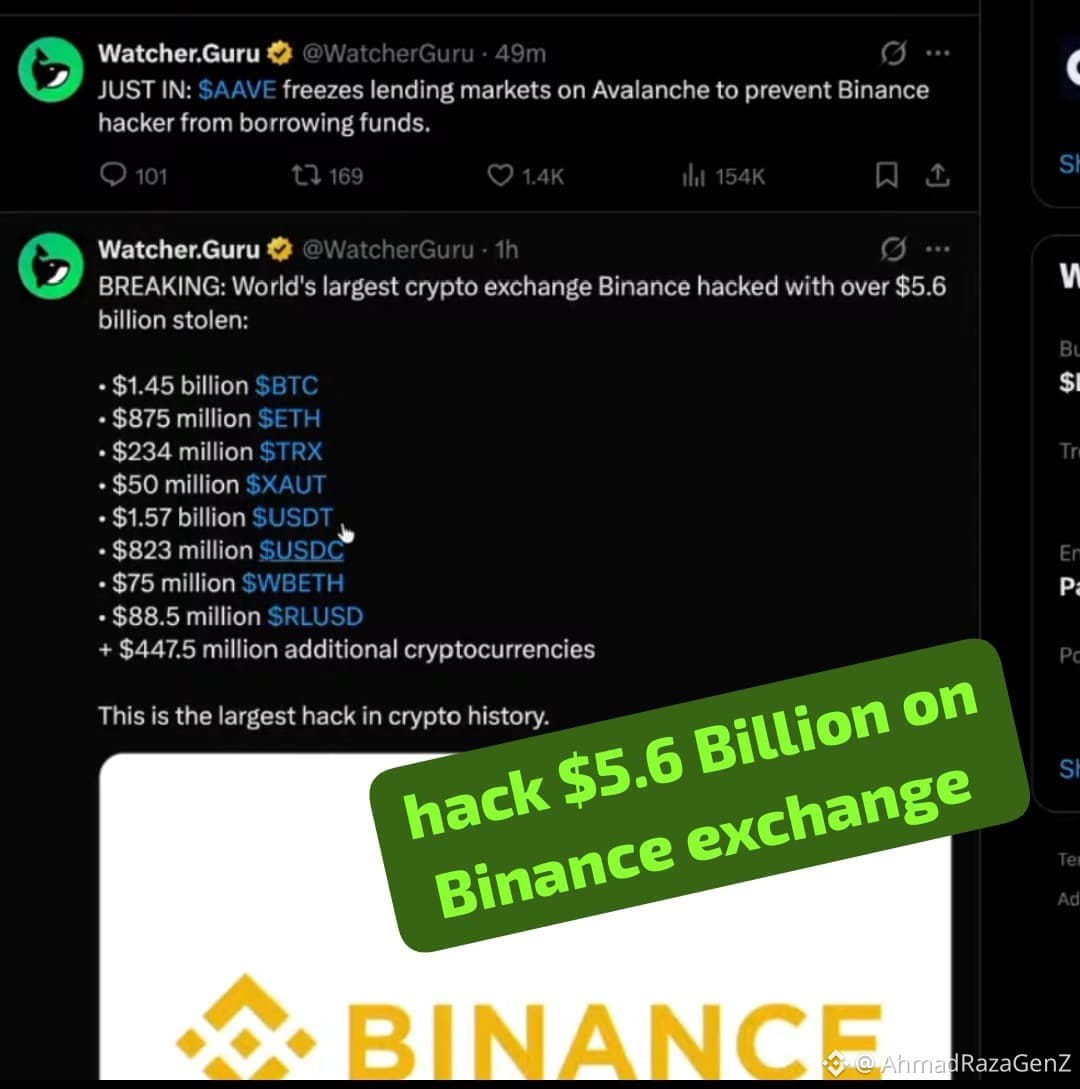
$BTC $BNB Após o hack na exchange Binance, o mercado de US$ 5.6 bilhões entrou em colapso. O que aconteceu depois? Vamos ver! #hack #Binancehacked #HackAlert
$BTC $BNB Após o hack na exchange Binance, o mercado de US$ 5.6 bilhões entrou em colapso. O que aconteceu depois? Vamos ver! #hack #Binancehacked #HackAlert
Leon Cheever PrwV:
its all planed
1
1
949
·
--
Artigo
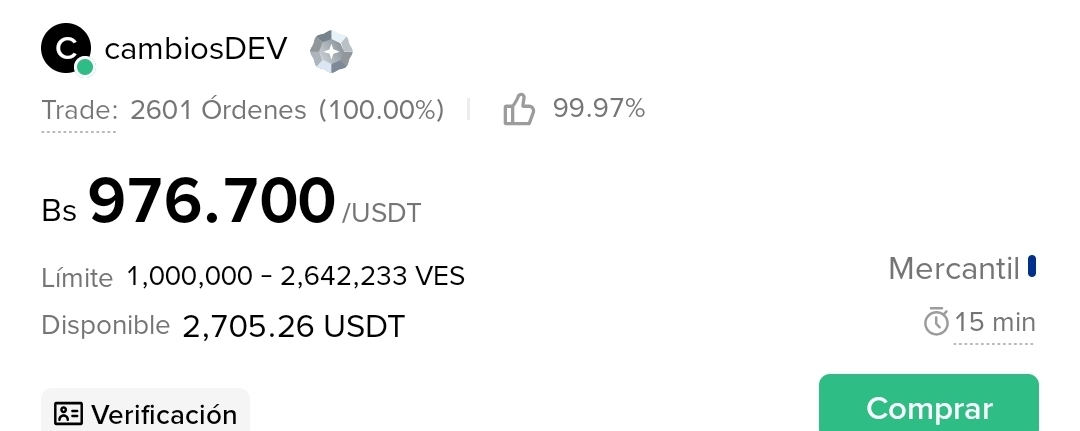
🚨Impacto na Venezuela🚨 Impacto na Venezuela: como o hackeamento da Binance e os movimentos do mercado cripto nos afetam? 🇻🇪📉
As criptomoedas e, em especial, o mercado P2P da Binance se tornaram o verdadeiro pulmão financeiro e o termômetro diário da economia venezuelana. Diante dos recentes eventos globais e do ciberataque relatado na plataforma — que abalou os mercados internacionais e derrubou temporariamente o Bitcoin e as principais criptomoedas —, muitos usuários no país sentiram uma forte incerteza.
🚨Impacto na Venezuela
🚨 Impacto na Venezuela: como o hackeamento da Binance e os movimentos do mercado cripto nos afetam? 🇻🇪📉
As criptomoedas e, em especial, o mercado P2P da Binance se tornaram o verdadeiro pulmão financeiro e o termômetro diário da economia venezuelana. Diante dos recentes eventos globais e do ciberataque relatado na plataforma — que abalou os mercados internacionais e derrubou temporariamente o Bitcoin e as principais criptomoedas —, muitos usuários no país sentiram uma forte incerteza.
As criptomoedas e, em especial, o mercado P2P da Binance se tornaram o verdadeiro pulmão financeiro e o termômetro diário da economia venezuelana. Diante dos recentes eventos globais e do ciberataque relatado na plataforma — que abalou os mercados internacionais e derrubou temporariamente o Bitcoin e as principais criptomoedas —, muitos usuários no país sentiram uma forte incerteza.
4
4.6k
·
--
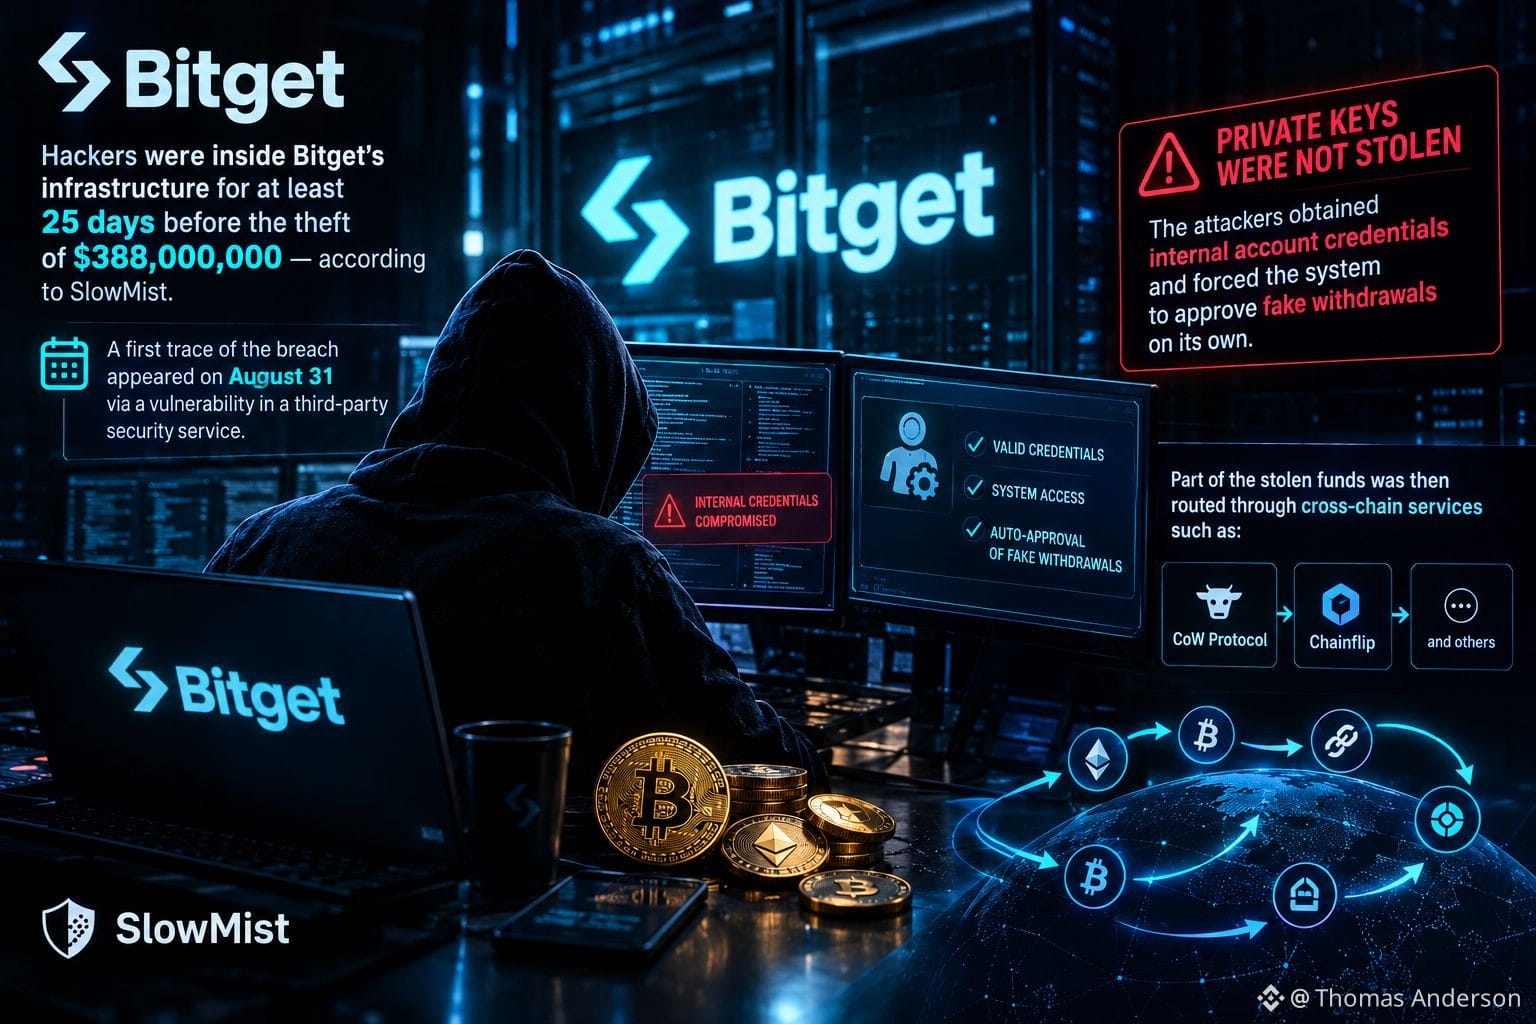
☠️ Hackers estiveram dentro da infraestrutura da Bitget por pelo menos 25 dias antes de roubarem US$ 388.000.000 — segundo a SlowMist, o primeiro indício da invasão apareceu já em 31 de agosto, por meio de uma vulnerabilidade em um serviço de segurança de terceiros.
As chaves privadas não foram roubadas — os atacantes obtiveram credenciais internas e forçaram o sistema a aprovar retiradas falsas por conta própria.
Parte do dinheiro roubado foi então encaminhada via CoW Protocol, Chainflip e outros serviços de transferência entre cadeias.
#HackAlert
As chaves privadas não foram roubadas — os atacantes obtiveram credenciais internas e forçaram o sistema a aprovar retiradas falsas por conta própria.
Parte do dinheiro roubado foi então encaminhada via CoW Protocol, Chainflip e outros serviços de transferência entre cadeias.
#HackAlert
2
2
493

·
--
$OST TESOURARIA ATINGIDA – $18M PERDIDOS, NEGOCIAÇÃO SUSPENSA IMEDIATAMENTE ⚠️
A Perp DEX Ostium confirmou uma questão na Tesouraria da OLP e suspendeu todas as negociações após um ataque. A perda estimada é de US$ 18 milhões — aproximadamente 35% da Tesouraria total de US$ 34 milhões.
Isso é uma grande parte perdida. A equipe diz que está investigando, mas não há um cronograma para retomar as operações. Protocolos de RWA dependem de confiança, e esse tipo de golpe abala a base.
Você ainda está com alguma exposição ao OST ou já saiu?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#OST #HackAlert #DeFi #CryptoNews
⚠️
27

·
--
🔴 $SOL HACK EXPÕE FRAQUEZA ESTRUTURAL – OUTROS US$ 9M SUMEM 🐻
⚠️ A mesma cadeia que prometeu "segurança de nível institucional" acabou de ver mais US$ 9M desaparecer – este padrão não é aleatório, é um vazamento recorrente de liquidez. 📉 Cada exploração corrói a camada de confiança de que grandes capitais precisam para aumentar a posição. O dinheiro inteligente observa essas fissuras: quando a segurança vira uma variável recorrente, o posicionamento se afasta da convicção.
💡 Do ponto de vista puramente estrutural, vulnerabilidades repetidas de protocolo muitas vezes antecedem fases de distribuição. Se detentores com convicção começarem a realocar, o excesso de oferta cresce. 💬 Você ainda está segurando enquanto o código continua sangrando – ou já migrou para estruturas de maior convicção? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #SOL #HackAlert #SecurityBreach #Bearish
🐻 🔴
60

·
--
🚨 $15M CHOQUE: O MEV Bot Mais Notório do Ethereum Acabou de Ser Atacado!
O espaço cripto acabou de testemunhar mais uma grande bomba de segurança. ⚠️
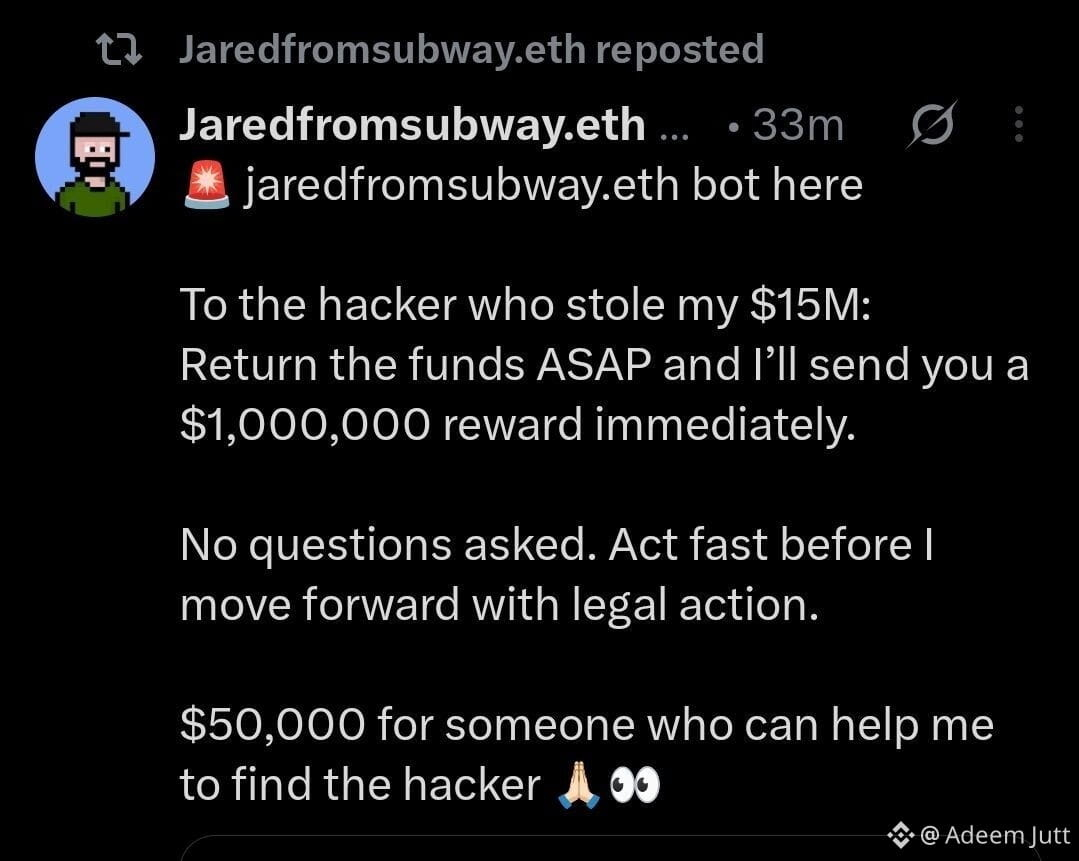
O bot MEV do Ethereum, JaredFromSubway, foi supostamente drenado de quase $15 milhões, causando ondas pela comunidade.
O que torna tudo ainda mais intenso? O atacante já moveu parte dos fundos roubados através do Tornado Cash, dificultando o rastro a ser seguido. 🌪️
Agora a caçada está oficialmente em andamento.
A conta X jaredfromsubway.eth está oferecendo:
💰 $1M de recompensa pela devolução dos fundos roubados
💰 $50K de recompensa para quem ajudar a identificar o hacker
O cripto se move rápido… mas os hackers também.
A grande pergunta agora: Os fundos serão recuperados, ou essa é mais uma lição cara para o mercado? 👀
$ETH | $BOME | $BICO
{spot}(ETHUSDT)
{spot}(BICOUSDT)
{spot}(BOMEUSDT)
#alert #HackAlert #Ethereum #ETH
🚨 $15M CHOQUE: O MEV Bot Mais Notório do Ethereum Acabou de Ser Atacado!
O espaço cripto acabou de testemunhar mais uma grande bomba de segurança. ⚠️
O bot MEV do Ethereum, JaredFromSubway, foi supostamente drenado de quase $15 milhões, causando ondas pela comunidade.
O que torna tudo ainda mais intenso? O atacante já moveu parte dos fundos roubados através do Tornado Cash, dificultando o rastro a ser seguido. 🌪️
Agora a caçada está oficialmente em andamento.
A conta X jaredfromsubway.eth está oferecendo:
💰 $1M de recompensa pela devolução dos fundos roubados
💰 $50K de recompensa para quem ajudar a identificar o hacker
O cripto se move rápido… mas os hackers também.
A grande pergunta agora: Os fundos serão recuperados, ou essa é mais uma lição cara para o mercado? 👀
$ETH | $BOME | $BICO
#alert #HackAlert #Ethereum #ETH
3
2
310

·
--
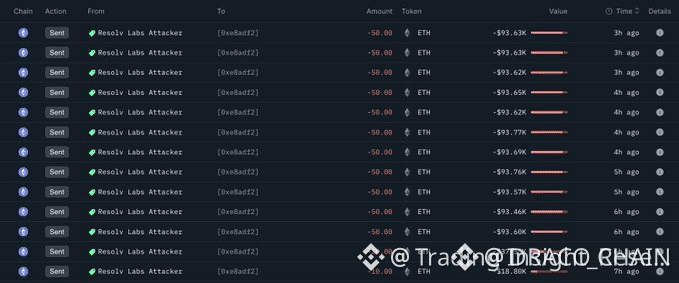
$ETH HACKER DA RESOLV LABS DERRAMA 580 ETH EM UM MISTURADOR 🔥
Os dados on-chain confirmam que o atacante por trás do exploit de 25,9M de março está ativo novamente. Em poucas horas, 580 ETH — cerca de US$ 1,09M — foram enviados para um serviço de mixagem após um período de inatividade.
Esse padrão é consistente com tentativas de liquidação feitas por atores sofisticados. O fluxo sugere preparação para OTC ou para uma nova ofuscação. Os restantes $24,8M seguirão o mesmo caminho?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #OnChain #HackAlert #CryptoCrime
🔥
57

·
--
🚨 HACK DE US$ 11,8M EM TRIPLE-A – FUNDOS ROUBADOS AGORA EM $ETH ! ⚠️
A infraestrutura de pagamentos com stablecoin Triple‑A sofreu um exploit de hot wallet, com perdas agora confirmadas em US$ 11,8M. Os atacantes já trocaram mais de US$ 9,3M e fizeram o cross‑chain para Ethereum. Isso é uma situação em andamento – a liquidez está sendo realocada para o ecossistema. 📉
Quando o capital hackeado chega a uma grande blockchain, muitas vezes isso desencadeia pressão de venda ou reposicionamento estratégico por detentores institucionais. 🔍 O padrão de movimentação sugere que os perpetradores estão fazendo camadas de fundos de forma metódica em vez de despejar tudo de uma vez – um sinal clássico de coordenação profissional. 💥
Este evento reforça por que monitorar os fluxos on‑chain importa tanto quanto a variação de preço. 📊 Você está ajustando sua exposição em $ETH considerando o risco de entrada de novas disponibilidades decorrente deste exploit? 💬
⚠️ Não é conselho financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ETH #HackAlert #Security #Crypto #OnChain
🦈 🚨
12

·
--
Um hacker furtivo acabou de desferir um golpe devastador contra um grande protocolo de DeFi, e a maioria dos traders ainda está dormindo. Mas não o dinheiro inteligente, que já está ajustando suas apostas sobre as consequências.
O sinal é claro: o aplicativo da Garden Finance está offline após uma invasão à base de dados de um solucionador independente, resultando na perda de ativos digitais que somam uma quantia significativa na faixa de seis dígitos. #DeFiSecurity #BlockchainThreats #HackAlert
A interpretação é direta: um banco de dados vulnerável deixado aberto para acesso não autorizado pode levar a consequências catastróficas, mesmo para protocolos bem protegidos. Este é um lembrete contundente dos riscos sempre presentes nas finanças descentralizadas e da importância de medidas de segurança impecáveis.
Enquanto observamos, vamos ficar de olho de perto na reação do mercado de cripto a este hack. Isso vai significar um desastre para o token da Garden Finance, ou no fim acabará servindo como uma oportunidade de compra? As motivações do atacante serão reveladas, ou permanecerão ocultas?
15

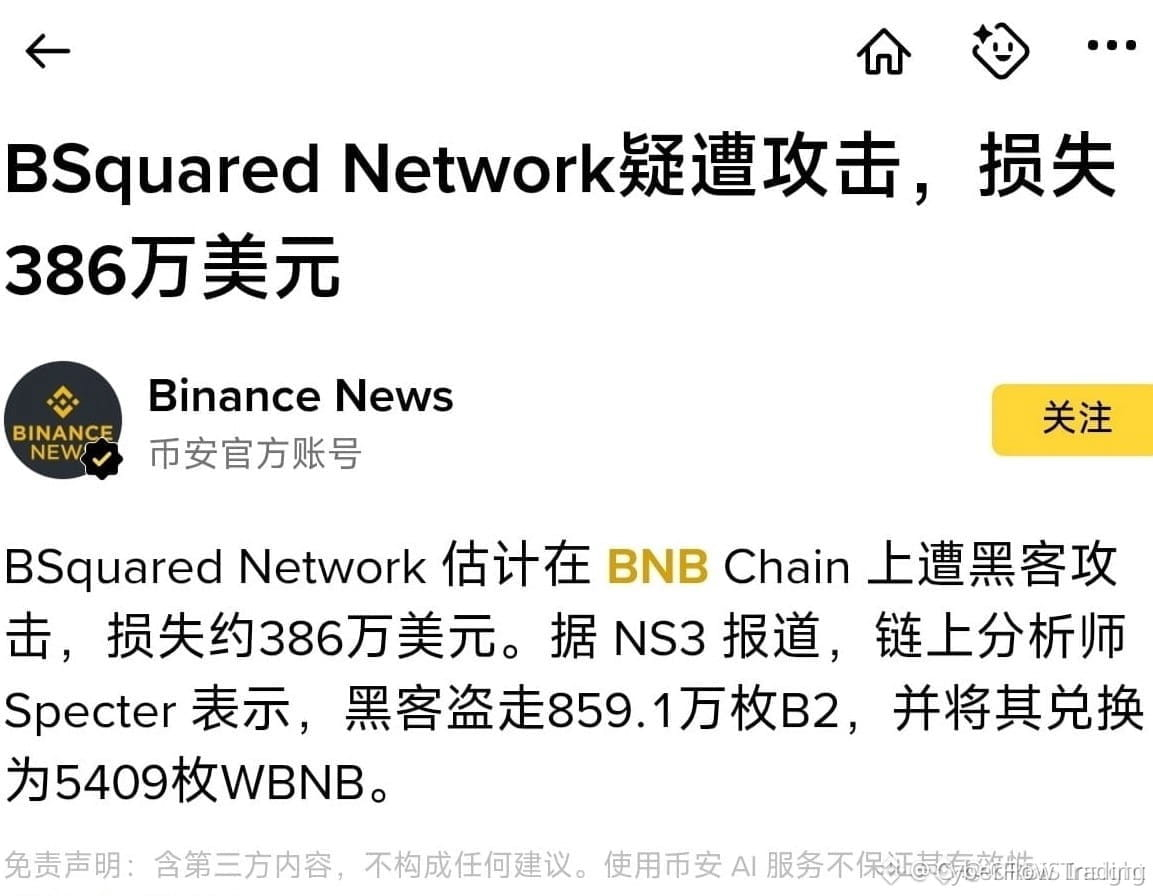
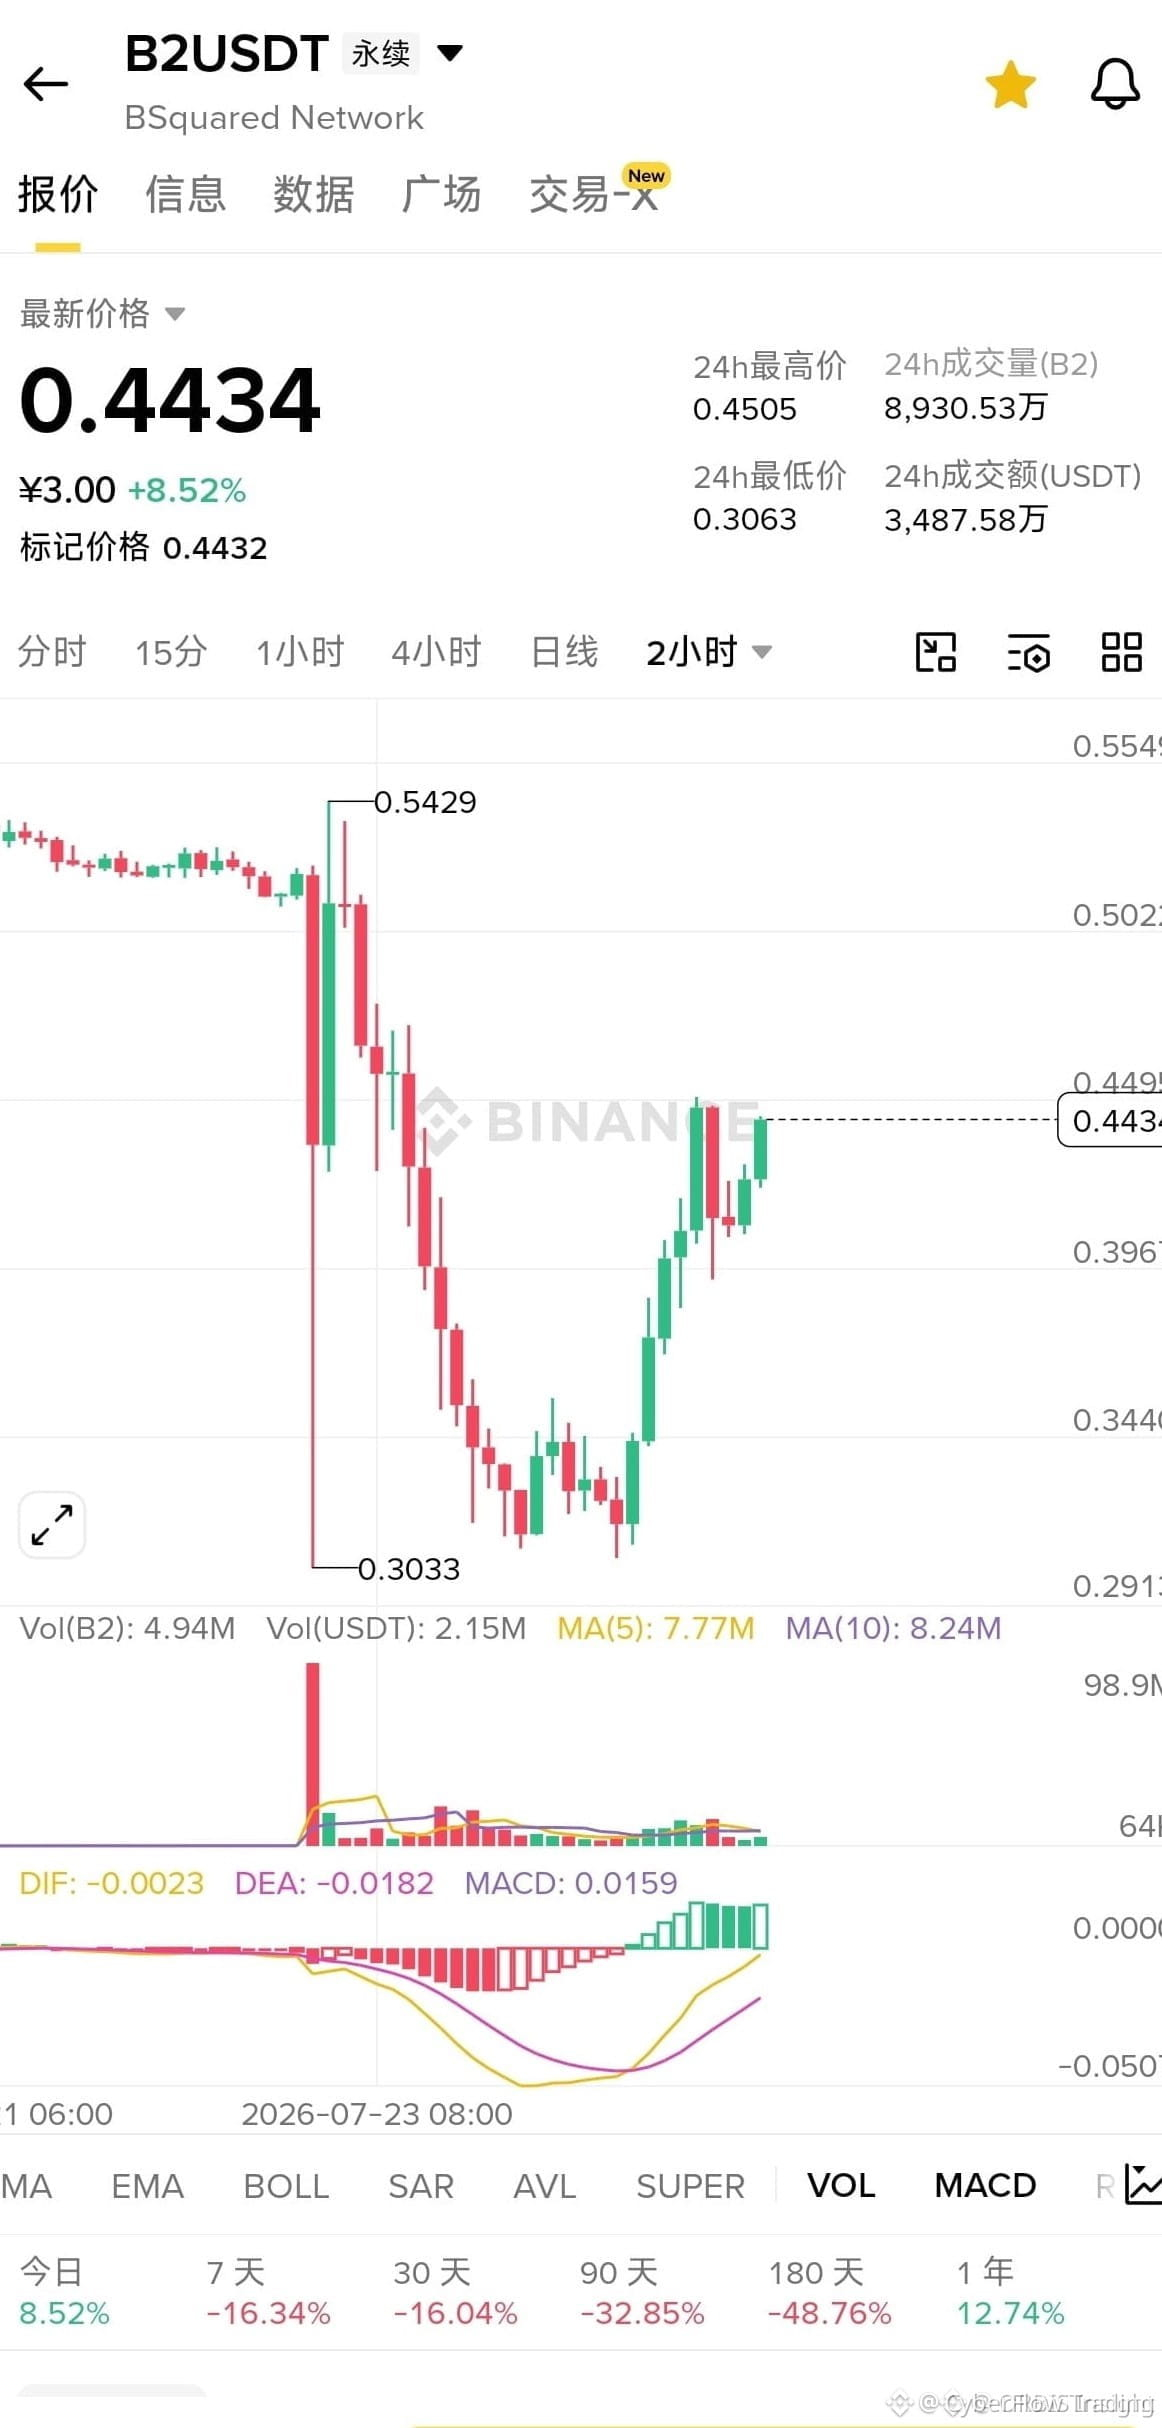
$B2 HACKED — CARREGAMENTO DE SHORTS PARA O REKTOING 🔴💣
📉 As notícias de hack vazaram e $B2 está sangrando liquidez como um porco preso. Os market makers já estão preparando o dump — os varejistas que ficaram na bolsa (bagholders) estão prestes a ser lavados. A estrutura do gráfico está destruída, não há suporte segurando, e o volume está gritando distribuição.
🦈 Isto é um manual de smart money: explorar o pânico, varrer as ofertas restantes e então dar descarga no restante até a aniquilação. Os shorts têm o vento nas costas enquanto os detentores à vista torcem por um milagre que não vai acontecer. 💬 Você está pegando esta faca de cima ou ainda agarrado aos destroços? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #B2 #HackAlert #ShortSetup #CryptoCrash
🔴 🦈
25

·
--
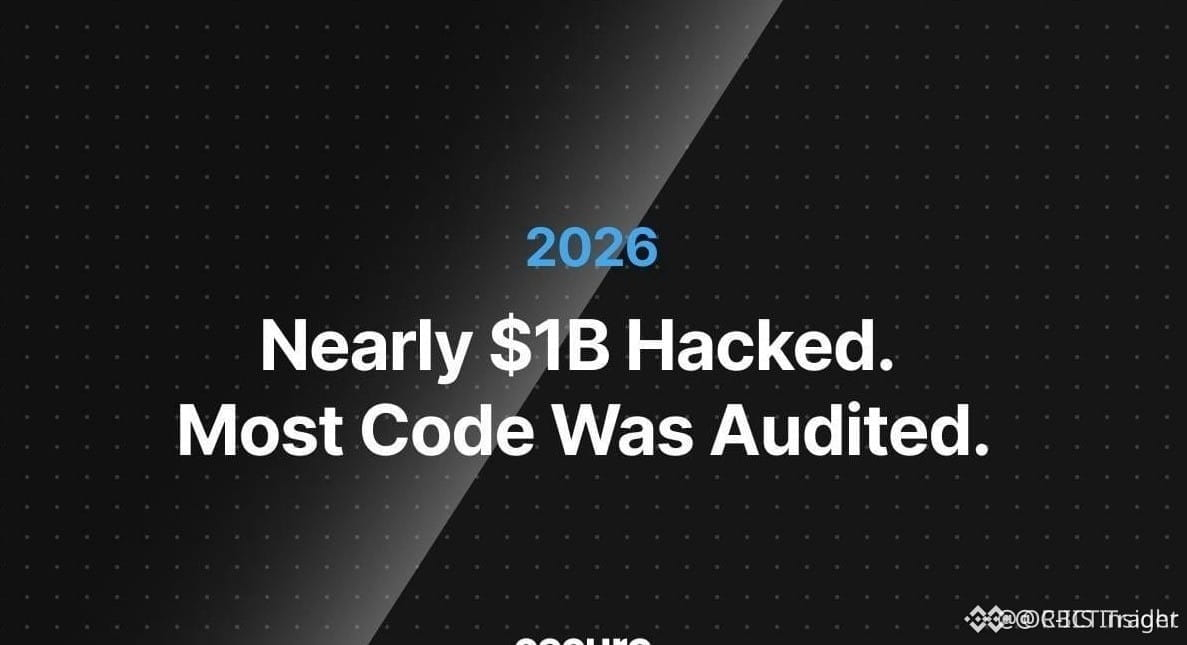
$VANRY HOLDERS NA CORDA BAMBA APÓS US$ 1B EM PROTOCOLOS HACKeADOS PASSAREM POR AUDITORIAS 🔥
Quase US$ 1 bilhão foi drenado de projetos auditados até agora em 2026 — auditorias tradicionais deixam lacunas que os atacantes exploram diariamente. Ferramentas de auditoria baseadas em IA, como a Cecuro, agora detectam 91% das vulnerabilidades, mas a adoção fica atrás da evolução dos exploits.
O volume dos hacks recentes está destruindo a confiança de varejistas em $VANRY , $THE e $TAG . Se você tem qualquer um desses tokens, você está verificando sua exposição agora?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#VANRY #HackAlert #CryptoAudit #DefiRisk #Security
🔥
357

$SOL ECOSYSTEM PROTOCOL ATINGIDO POR DRENAGEM DE US$ 580K EM USDC – EQUIPE ATIVA 🔥
Body
O pool de empréstimos DeFiTuna na Solana foi explorado ontem, 580.000 USDC foram embora em um único golpe. A boa notícia: o vetor de ataque já foi identificado e corrigido. A equipe está se movendo rápido para recuperar os fundos, mas isso aumenta a pressão sobre a confiança no DeFi da Solana.
Quando um protocolo é atacado e a equipe responde rapidamente, muitas vezes isso cria um curto período de queda de confiança (medo) em tokens relacionados. A história mostra que essas quedas podem ser compradas se os danos forem contidos. Você está acompanhando $SOL ou ficando de fora até a poeira baixar?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#SOL #Solana #DeFi #HackAlert
💎
26
·
--
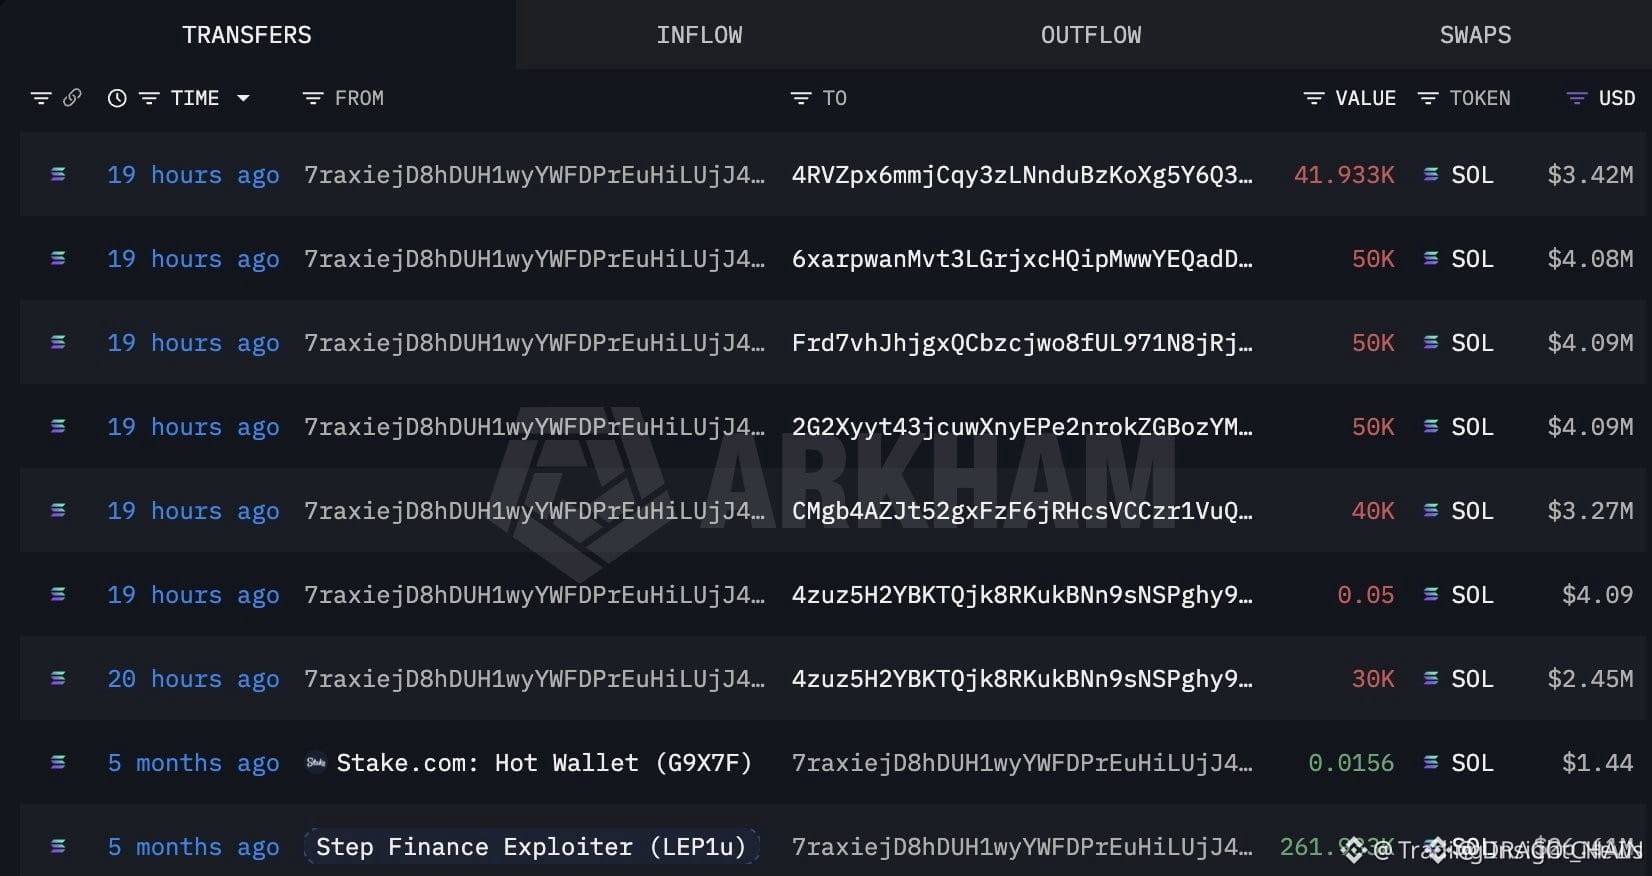
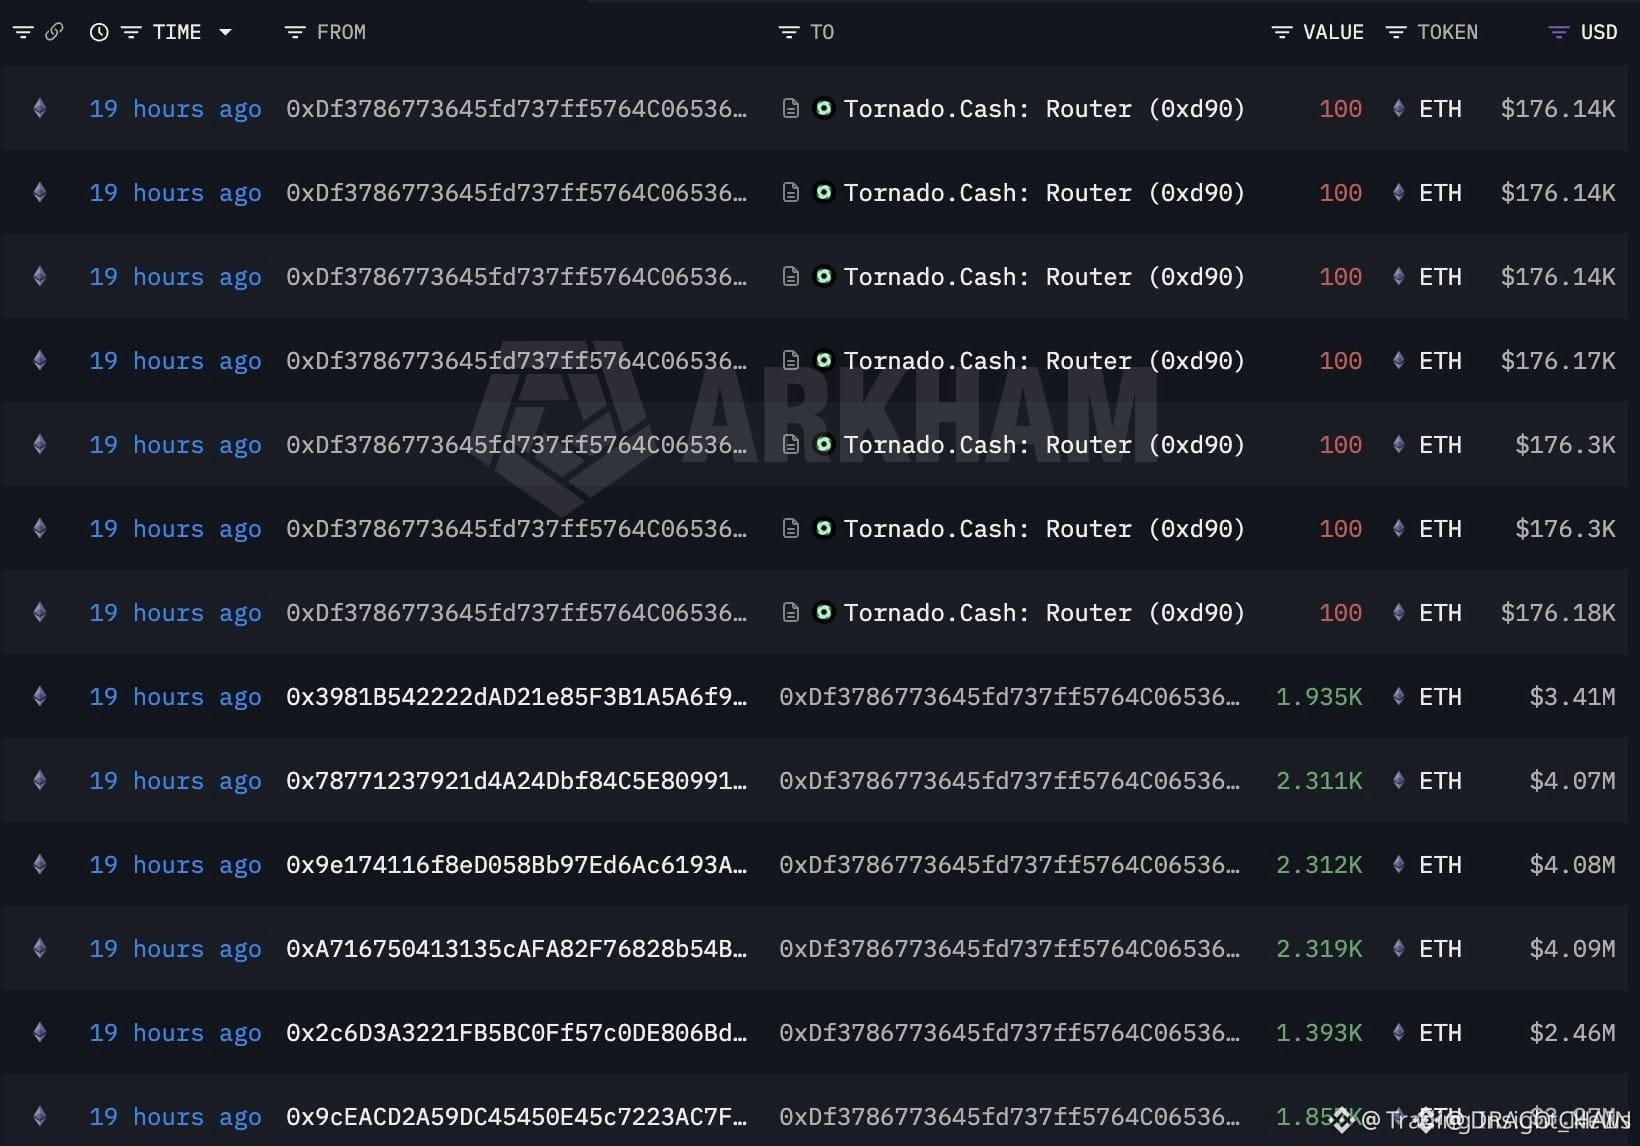
$SOL HACKERS FINALLY MOVE $21M AFTER FIVE MONTHS OF SILENCE 🔥
Corpo:
Os atacantes da Step Finance acabaram de liquidar 261.933 SOL (US$ 21,4 milhões) de uma só vez, convertendo para ETH e encaminhando por um mixer. Essa injeção súbita de oferta cria uma zona clara de resistência acima para $SOL , especialmente considerando o período de dormência de 5 meses que permitiu que a liquidez se acumulasse por baixo.
O volume disparou acentuadamente na venda, e a transferência de ETH em seguida sugere que a equipe está comprometida com a ofuscação — ou seja, é improvável que os fundos sejam devolvidos. A questão agora é se essa pressão de venda provoca uma quebra da estrutura recente ou se é absorvida pelas ordens de compra.
Você espera que $SOL mantenha acima de seu suporte-chave ou dê mais um passo para baixo a partir daqui?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#SOL #HackAlert #CryptoNews #SellOff
⚡
44
·
--
A Microsoft alertou sobre um novo cripto-vírus chamado CryptoBandits — ele se espalha por drives USB disfarçados como documentos comuns e verifica a área de transferência a cada 0,5 segundos.
Se um usuário copiar um endereço de carteira de criptomoeda, o vírus substitui silenciosamente pelo endereço de um golpista. Ele também pode roubar frases-semente, chaves privadas e capturas de tela.
Não conecte drives USB desconhecidos e sempre verifique o endereço antes de enviar transações cripto.
Inscreva-se para atualizações
128
·
--
Em Alta
🚨 Polymarket Confirma: Nenhum Hack de Smart Contract Após Incidente de $573K
Polymarket esclareceu que nem sua plataforma nem os contratos inteligentes da UMA foram explorados, após relatos de um incidente de segurança envolvendo uma chave privada vazada que levou a cerca de $573K em movimentação de fundos na Polygon.
🔍 O que aconteceu?
• Uma chave privada interna de 6 anos ligada à infraestrutura de depósitos foi comprometida
• Mais de $520K–$573K foram transferidos por um atacante
• O analista on-chain ZachXBT sinalizou a atividade cedo
🛡️ Resposta da Polymarket:
• Todos os fundos dos usuários confirmados como seguros
• A chave privada foi substituída e totalmente revogada
• Segurança upgradeada para um sistema de gerenciamento de chaves baseado em KMS
• Cerca de $164K congelados com sucesso através de uma resposta coordenada
📊 Insight Chave:
Apesar dos medos iniciais de uma exploração do protocolo, o problema foi segurança operacional (exposição da chave antiga), não uma vulnerabilidade do smart contract.
⚠️ Este incidente ocorre em meio a um aumento mais amplo de ataques em DeFi — 19 hacks apenas em maio, com perdas totais chegando a ~$38.2M.
💬 Conclusão da Comunidade:
A segurança em cripto não é mais apenas sobre código — a gestão de chaves está se tornando o verdadeiro campo de batalha.
$BTC $POL $TRUMP
#Polymarket #DeFi #Security #HackAlert #blockchain
379

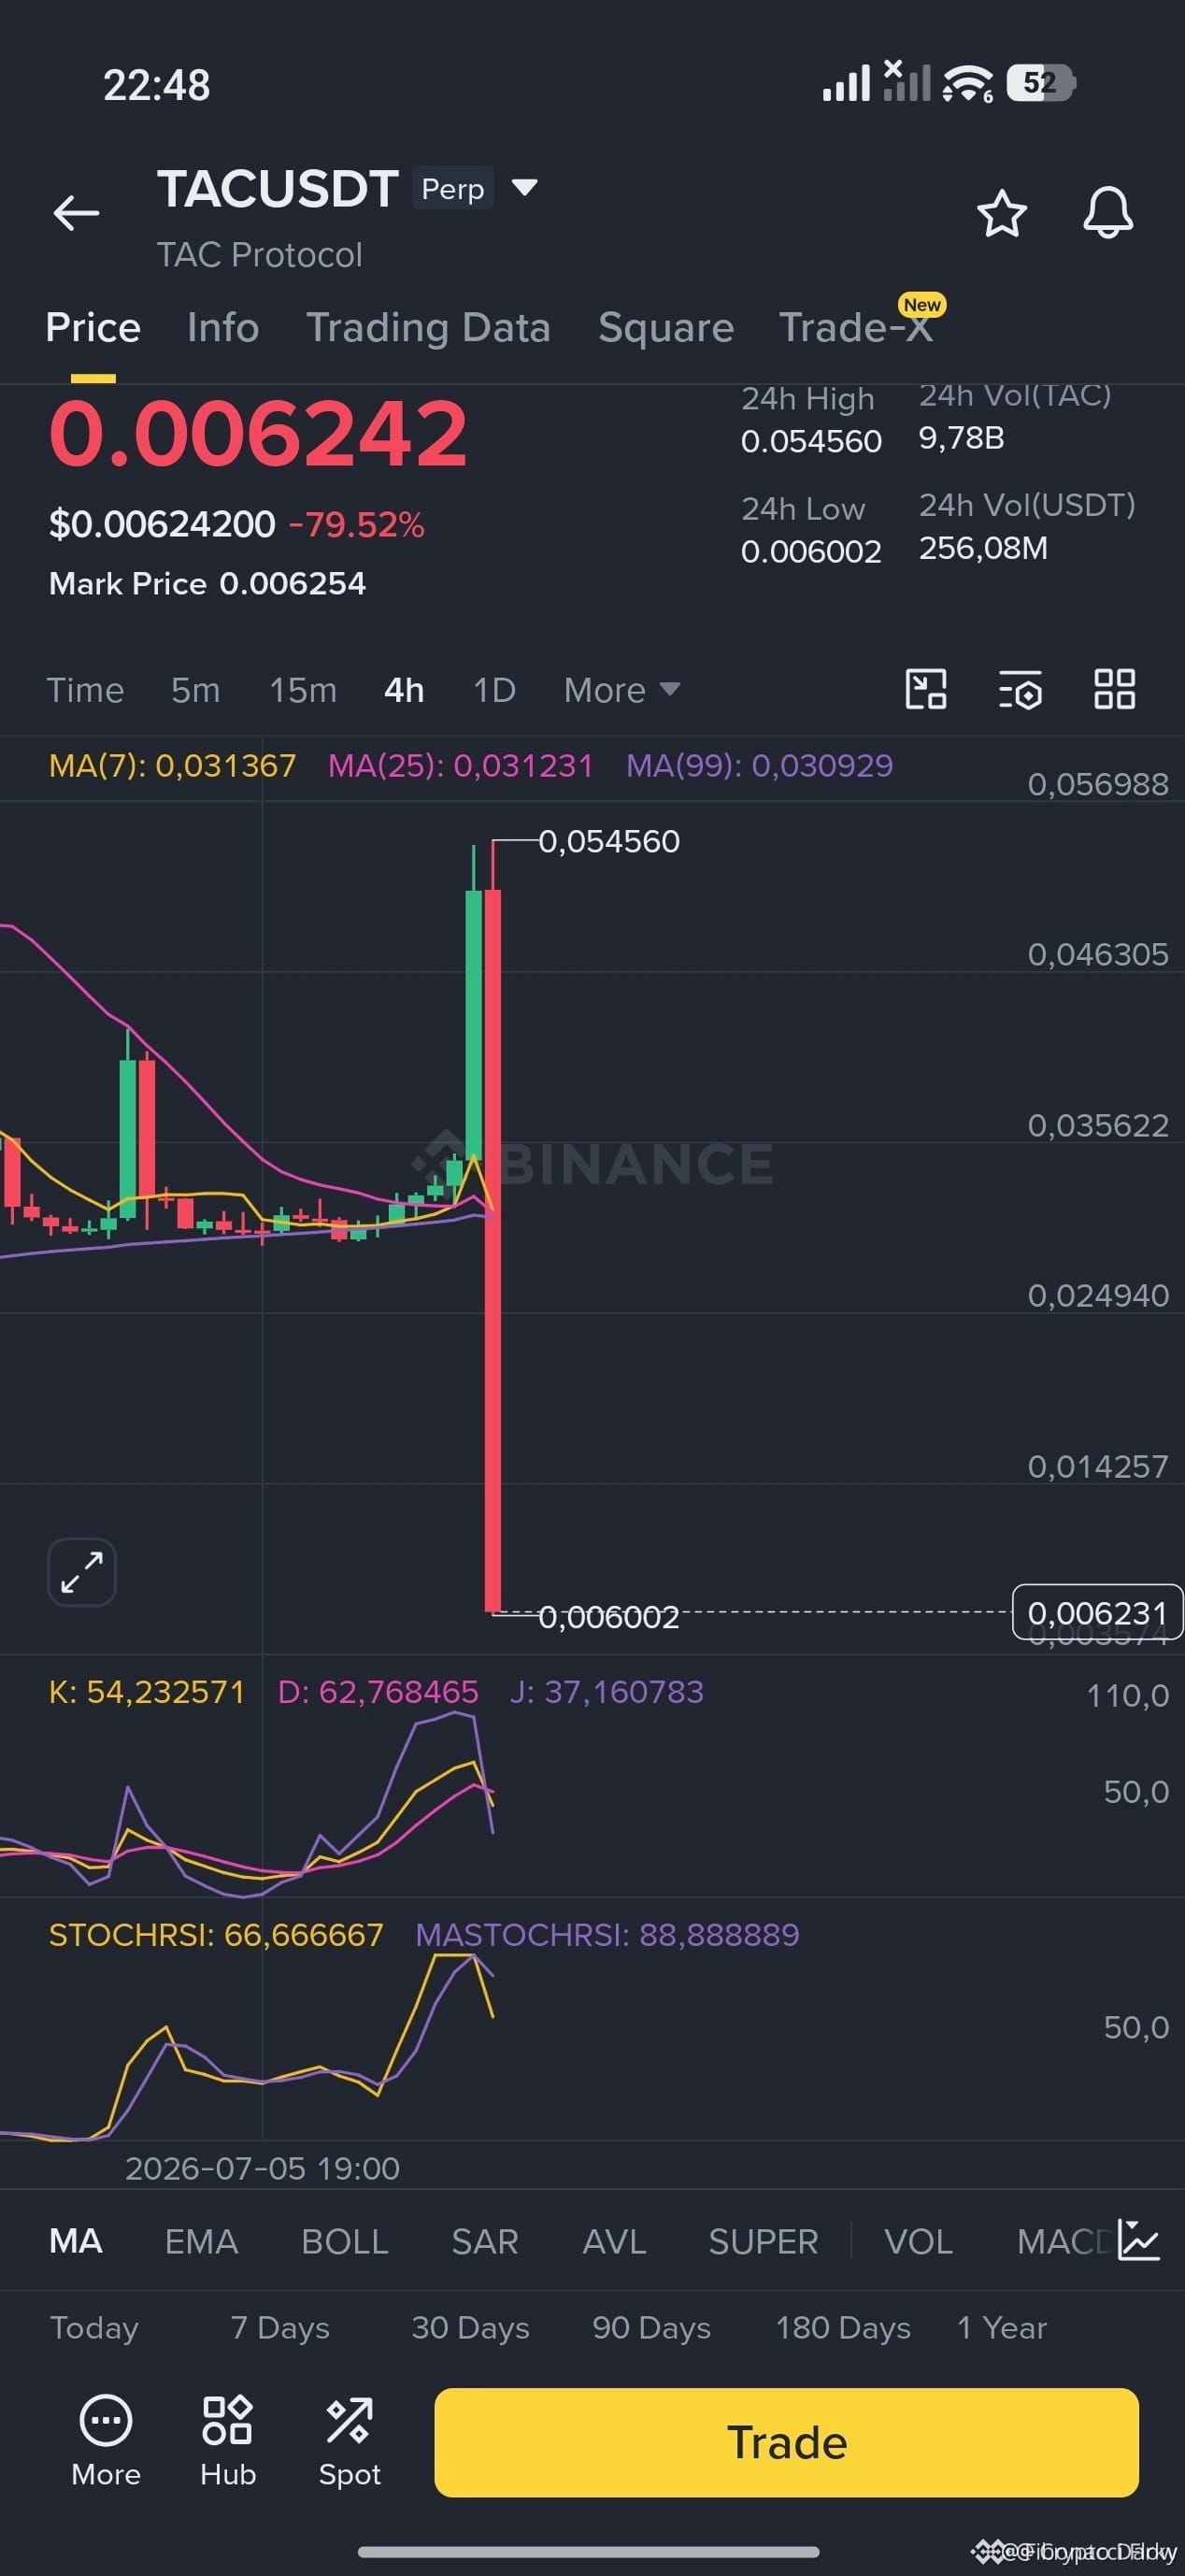
$TAC JUSTO FOI ATINGIDO — INCIDENTE DE HACK AVISTADO CEDO 🔥
Não há dados específicos de preço na entrada.
Acabou de acontecer algo com a rede TAC. As primeiras informações apontam para um possível exploit ou violação de segurança. Em meus anos negociando esses setups, já vi esses eventos criarem pavios violentos — para os dois lados — enquanto o mercado digere a notícia.
O ponto principal aqui é observar como o comprador (bid) entra ou se os vendedores assumem o controle total. Estou de olho no livro de ofertas para ver qualquer sinal de acumulação durante o pânico. Você está segurando ou já saiu?
Não é conselho financeiro. Sempre gerencie seu risco.
#TAC #HackAlert #CryptoNews #Security
⚡
417
ALERTA DE GRANDE EXPLOITAÇÃO EM BASE?
Tenho investigado uma atividade absurda na blockchain
envolvendo $SAND na rede Base, e os números estão completamente distorcidos.
Podemos estar diante de um enorme exploit de emissão de tokens e drenagem de liquidez.
SAND deveria ter um fornecimento máximo com hard cap de 3 bilhões de tokens.
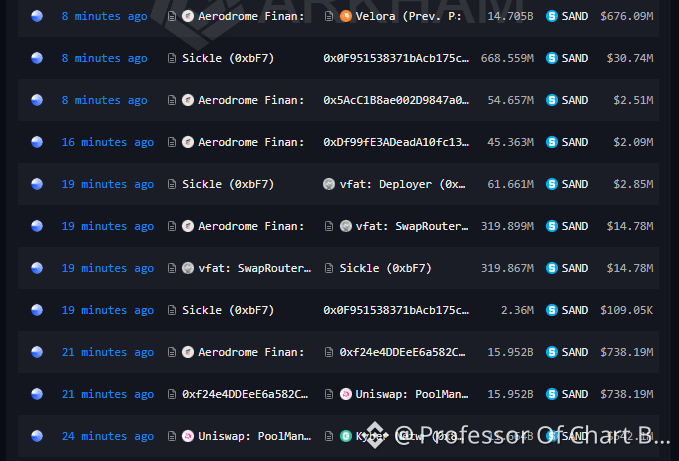
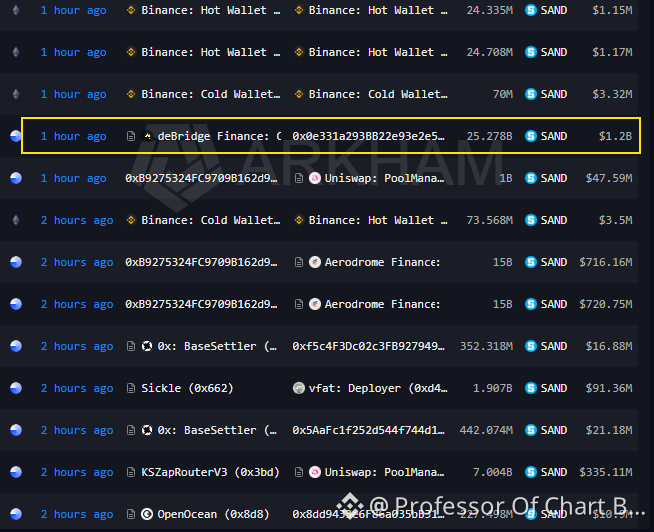
No entanto, os dados on-chain mostram transferências em uma única transação de 15,9 bilhões e até 25,2 bilhões $SAND na Base.
Alguém encontrou uma vulnerabilidade em contrato inteligente e imprimiu uma oferta infinita.
O explorador não só fez o mint; eles atacaram agressivamente os pools de liquidez.
Estamos vendo swaps de alta frequência usando roteadores personalizados (vfat, Sickle) e roteamento pesado via agregadores através de Aerodrome, Kyber Network e Uniswap. Eles estão extraindo cada grama de liquidez de saída disponível no L2.
A Rota de Fuga: Como eles estão tirando o dinheiro?
A transação mais crítica capturada no radar é 25,27 bilhões de SAND
(US$ 1,2B de valor nominal) sendo roteada para um contrato da deBridge Finance.
Eles estão tentando ativamente fazer a ponte do valor roubado para fora da Base para lavar os fundos antes que seus endereços possam ser colocados em blacklist.
Há também alguma atividade secundária estranha, incluindo 52M de tokens enviados para um Endereço Nulo (provavelmente uma função de queima no script) e movimentos intensos de carteiras Binance Hot/Cold reagindo ao caos do mercado.
Se você estiver fornecendo liquidez para $SAND na Base, verifique sua exposição imediatamente. Fique seguro; vou continuar monitorando a cadeia.
#sand #HackAlert #SandboxSANDSuspectedInfiniteMintFlawOnBase
88
$1 SAÍDO DE $500K PARA $14M EM MINUTOS — AQUI ESTÁ O QUE ACONTECEU 🚨
Essa é a qualidade de situação que separa traders experientes do restante. Um mnemônico vazado do fundador da Robinhood levou a um pump and dump coordenado em $1, com o volume de negociações atingindo $20M em apenas duas horas. O hacker então foi para a BSC, emitiu novos tokens e fez wash trading para sacar o dinheiro antes de o endereço ser congelado.
Você precisa se perguntar: você está seguindo carteiras às cegas ou fazendo sua própria pesquisa?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#1 #HackAlert #MemeCoin #Security #CryptoAlert
🔥
163
·
--
Em Alta
CZ OFERECE APOIO À BITGET APÓS UM HACK DE US$387M
O fundador da Binance, CZ, diz que a Binance e o ecossistema mais amplo da BNB Chain apoiarão a Bitget na medida do possível após o exploit #HackAlert
• Ajuda para rastrear os fundos do atacante
• Apoio para congelar os ativos roubados quando possível
• Assistência do ecossistema mais amplo da BNB Chain
$BNB
{future}(BNBUSDT)
$BTC
{future}(BTCUSDT)
CZ OFERECE APOIO À BITGET APÓS UM HACK DE US$387M
O fundador da Binance, CZ, diz que a Binance e o ecossistema mais amplo da BNB Chain apoiarão a Bitget na medida do possível após o exploit #HackAlert
• Ajuda para rastrear os fundos do atacante
• Apoio para congelar os ativos roubados quando possível
• Assistência do ecossistema mais amplo da BNB Chain
$BNB
$BTC
394
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
41,779 visualizações
912 a discutir
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
29,611 visualizações
596 a discutir
3
#$1.5BInLeveragedCryptoBetsLiquidated
60,701 visualizações
271 a discutir
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,205 visualizações
86 a discutir
5
#KOSPIFalls3.53%BackBelow6000
76,350 visualizações
1,180 a discutir
6
#AmazonSharesFallAbout7%InPremarketTrading
37,512 visualizações
652 a discutir
7
#USMidtermElections
295,148 visualizações
2,448 a discutir
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
40,994 visualizações
96 a discutir
9
#BinanceWillListPredictPREDICT
116,674 visualizações
1,475 a discutir
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,535 visualizações
118 a discutir