
#cryptowallet
cryptowallet
109,028 visualizações
624 a discutir
Popular
Mais recente

Ver tradução
🔐 Your Crypto Isn’t “Inside” Your Wallet.Most beginners get this wrong. $AAPLB
But understanding where your crypto actually lives can help you protect your funds.$NVDAB
Your crypto assets are recorded on the blockchain. Your wallet gives you the keys needed to access and manage them.
In the next slides, we'll break down Hot vs Cold and Custodial vs Non-Custodial wallets.
💬 Which wallet do you use?
🔥 Hot Wallet or ❄️ Cold Wallet?
📌 Save this — you'll want to remember it.
📤 Share it with someone learning crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
🔐 Your Crypto Isn’t “Inside” Your Wallet.
Most beginners get this wrong. $AAPLB
But understanding where your crypto actually lives can help you protect your funds.$NVDAB
Your crypto assets are recorded on the blockchain. Your wallet gives you the keys needed to access and manage them.
In the next slides, we'll break down Hot vs Cold and Custodial vs Non-Custodial wallets.
💬 Which wallet do you use?
🔥 Hot Wallet or ❄️ Cold Wallet?
📌 Save this — you'll want to remember it.
📤 Share it with someone learning crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
But understanding where your crypto actually lives can help you protect your funds.$NVDAB
Your crypto assets are recorded on the blockchain. Your wallet gives you the keys needed to access and manage them.
In the next slides, we'll break down Hot vs Cold and Custodial vs Non-Custodial wallets.
💬 Which wallet do you use?
🔥 Hot Wallet or ❄️ Cold Wallet?
📌 Save this — you'll want to remember it.
📤 Share it with someone learning crypto.
#crypto #bitcoin #blockchain #CryptoWallet #Binance
1
1
1
80

·
--
🔥 O criador de carteiras Bitcoin Trezor diz que hackers violaram seu provedor de e-mail.
Fique ciente de que o e-mail chamado Critical Security Alert: STM32 Entropy Vulnerability não vem de nós, e é uma tentativa de phishing. Não clique em nenhum link, escreveu a Trezor no X. A Trezor disse que derrubou o domínio usado no ataque e está investigando como os hackers conseguiram acesso ao seu domínio legítimo. O e-mail falso da Trezor afirma que os engenheiros da empresa descobriram uma vulnerabilidade crítica de nível de hardware nos microcontroladores STM32 usados em seus dispositivos.
Em seguida, ele falsamente afirma que o defeito afeta uma estimativa de um em cada quatro dispositivos e poderia deixar frases de recuperação com aleatoriedade, ou entropia, insuficiente, provavelmente explorando os temores relacionados ao recente exploit da Coldcard, que custou aos usuários mais de US$ 130 milhões em Bitcoin. A Trezor emitiu uma declaração chamando o e-mail de fraudulento e alertando seus usuários logo após 4h30 da tarde, horário da Páscoa, mas isso veio horas depois de vários usuários relatarem ter recebido o golpe de phishing a partir de um endereço de e-mail da Trezor que parecia legítimo. O cofundador e CEO da Casa, Nick Neuman, disse que a campanha pode se estender além da Trezor, acrescentando que também ouviu o mesmo de usuários do Bitbox.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou só ruído? Deixe nos comentários.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 O criador de carteiras Bitcoin Trezor diz que hackers violaram seu provedor de e-mail.
Fique ciente de que o e-mail chamado Critical Security Alert: STM32 Entropy Vulnerability não vem de nós, e é uma tentativa de phishing. Não clique em nenhum link, escreveu a Trezor no X. A Trezor disse que derrubou o domínio usado no ataque e está investigando como os hackers conseguiram acesso ao seu domínio legítimo. O e-mail falso da Trezor afirma que os engenheiros da empresa descobriram uma vulnerabilidade crítica de nível de hardware nos microcontroladores STM32 usados em seus dispositivos.
Em seguida, ele falsamente afirma que o defeito afeta uma estimativa de um em cada quatro dispositivos e poderia deixar frases de recuperação com aleatoriedade, ou entropia, insuficiente, provavelmente explorando os temores relacionados ao recente exploit da Coldcard, que custou aos usuários mais de US$ 130 milhões em Bitcoin. A Trezor emitiu uma declaração chamando o e-mail de fraudulento e alertando seus usuários logo após 4h30 da tarde, horário da Páscoa, mas isso veio horas depois de vários usuários relatarem ter recebido o golpe de phishing a partir de um endereço de e-mail da Trezor que parecia legítimo. O cofundador e CEO da Casa, Nick Neuman, disse que a campanha pode se estender além da Trezor, acrescentando que também ouviu o mesmo de usuários do Bitbox.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou só ruído? Deixe nos comentários.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Fique ciente de que o e-mail chamado Critical Security Alert: STM32 Entropy Vulnerability não vem de nós, e é uma tentativa de phishing. Não clique em nenhum link, escreveu a Trezor no X. A Trezor disse que derrubou o domínio usado no ataque e está investigando como os hackers conseguiram acesso ao seu domínio legítimo. O e-mail falso da Trezor afirma que os engenheiros da empresa descobriram uma vulnerabilidade crítica de nível de hardware nos microcontroladores STM32 usados em seus dispositivos.
Em seguida, ele falsamente afirma que o defeito afeta uma estimativa de um em cada quatro dispositivos e poderia deixar frases de recuperação com aleatoriedade, ou entropia, insuficiente, provavelmente explorando os temores relacionados ao recente exploit da Coldcard, que custou aos usuários mais de US$ 130 milhões em Bitcoin. A Trezor emitiu uma declaração chamando o e-mail de fraudulento e alertando seus usuários logo após 4h30 da tarde, horário da Páscoa, mas isso veio horas depois de vários usuários relatarem ter recebido o golpe de phishing a partir de um endereço de e-mail da Trezor que parecia legítimo. O cofundador e CEO da Casa, Nick Neuman, disse que a campanha pode se estender além da Trezor, acrescentando que também ouviu o mesmo de usuários do Bitbox.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou só ruído? Deixe nos comentários.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
59
·
--
🔥 Músico mexicano e família mortos por uma carteira fria de Bitcoin, que se acreditava conter milhões.
De acordo com uma reportagem do IBTimes UK, Melndez, sua esposa grávida Ana Paula Barragn, a filha de três anos Sofa e a trabalhadora doméstica de 21 anos Aleyda Romero foram encontrados mortos na casa da família em Atizapn de Zaragoza, Estado do México, em 1º de setembro. O filho do casal, de seis anos, sobreviveu. Promotores estaduais disseram que os suspeitos teriam entrado na residência procurando uma carteira fria que acreditavam conter quantias de milhões em Bitcoin. As autoridades identificaram os suspeitos como Diego Sebastin e Gerardo, usando N no lugar de seus sobrenomes, em conformidade com as regras mexicanas de privacidade para processos criminais. Diego Sebastin, um associado de negócios de Melndez, supostamente usou o relacionamento para ganhar acesso e ofereceu a Gerardo 2 milhões de pesos, cerca de US$ 118.000, para ajudar a obter o cripto.
Ambos foram presos em 2 de setembro. Carteiras frias não armazenam o Bitcoin em si; em vez disso, são tipicamente dispositivos também conhecidos como carteiras de hardware, como o popular Ledger, Trezor ou o Coldcard, que armazenam as chaves privadas que controlam o acesso aos fundos. Embora as carteiras frias protejam contra muitos ataques online, elas não eliminam ameaças físicas, já que criminosos podem mirar diretamente os detentores para obter acesso às carteiras. Os assassinatos são os mais recentes em um aumento de ataques físicos contra detentores de cripto.
❓ Qual é a sua opinião: isto é o começo de um movimento maior ou apenas barulho? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Músico mexicano e família mortos por uma carteira fria de Bitcoin, que se acreditava conter milhões.
De acordo com uma reportagem do IBTimes UK, Melndez, sua esposa grávida Ana Paula Barragn, a filha de três anos Sofa e a trabalhadora doméstica de 21 anos Aleyda Romero foram encontrados mortos na casa da família em Atizapn de Zaragoza, Estado do México, em 1º de setembro. O filho do casal, de seis anos, sobreviveu. Promotores estaduais disseram que os suspeitos teriam entrado na residência procurando uma carteira fria que acreditavam conter quantias de milhões em Bitcoin. As autoridades identificaram os suspeitos como Diego Sebastin e Gerardo, usando N no lugar de seus sobrenomes, em conformidade com as regras mexicanas de privacidade para processos criminais. Diego Sebastin, um associado de negócios de Melndez, supostamente usou o relacionamento para ganhar acesso e ofereceu a Gerardo 2 milhões de pesos, cerca de US$ 118.000, para ajudar a obter o cripto.
Ambos foram presos em 2 de setembro. Carteiras frias não armazenam o Bitcoin em si; em vez disso, são tipicamente dispositivos também conhecidos como carteiras de hardware, como o popular Ledger, Trezor ou o Coldcard, que armazenam as chaves privadas que controlam o acesso aos fundos. Embora as carteiras frias protejam contra muitos ataques online, elas não eliminam ameaças físicas, já que criminosos podem mirar diretamente os detentores para obter acesso às carteiras. Os assassinatos são os mais recentes em um aumento de ataques físicos contra detentores de cripto.
❓ Qual é a sua opinião: isto é o começo de um movimento maior ou apenas barulho? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
De acordo com uma reportagem do IBTimes UK, Melndez, sua esposa grávida Ana Paula Barragn, a filha de três anos Sofa e a trabalhadora doméstica de 21 anos Aleyda Romero foram encontrados mortos na casa da família em Atizapn de Zaragoza, Estado do México, em 1º de setembro. O filho do casal, de seis anos, sobreviveu. Promotores estaduais disseram que os suspeitos teriam entrado na residência procurando uma carteira fria que acreditavam conter quantias de milhões em Bitcoin. As autoridades identificaram os suspeitos como Diego Sebastin e Gerardo, usando N no lugar de seus sobrenomes, em conformidade com as regras mexicanas de privacidade para processos criminais. Diego Sebastin, um associado de negócios de Melndez, supostamente usou o relacionamento para ganhar acesso e ofereceu a Gerardo 2 milhões de pesos, cerca de US$ 118.000, para ajudar a obter o cripto.
Ambos foram presos em 2 de setembro. Carteiras frias não armazenam o Bitcoin em si; em vez disso, são tipicamente dispositivos também conhecidos como carteiras de hardware, como o popular Ledger, Trezor ou o Coldcard, que armazenam as chaves privadas que controlam o acesso aos fundos. Embora as carteiras frias protejam contra muitos ataques online, elas não eliminam ameaças físicas, já que criminosos podem mirar diretamente os detentores para obter acesso às carteiras. Os assassinatos são os mais recentes em um aumento de ataques físicos contra detentores de cripto.
❓ Qual é a sua opinião: isto é o começo de um movimento maior ou apenas barulho? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
24
Visão geral do ecossistema de carteiras TRON
As carteiras TRON atuam como portas de software ou hardware não custodiais para gerenciar $TRX e tokens TRC-20, especialmente USDT-TRC20, além de interagir com os aplicativos descentralizados nativos da TRON.
Modelo de recursos (energia e largura de banda): ao contrário das estruturas tradicionais de taxas, as carteiras TRON permitem que os usuários armazenem $TRX para gerar largura de banda (para transferências comuns) e energia (para executar contratos inteligentes como USDT), o que reduz significativamente ou elimina as taxas de gás.
Principais recursos nativos: carteiras não custodiais possibilitam votação direta dos representantes Superiores da TRON (SRs) para ganhar recompensas de staking, participar da governança e gerenciar contas com várias assinaturas.
Destaques das opções do ecossistema:
TronLink: adiciona a extensão do navegador e a principal carteira móvel nativa da TRON, oferecendo gerenciamento completo de recursos e acesso a aplicações Web3.
Klever Wallet: uma opção popular focada em dispositivos móveis, compatível com várias redes, oferecendo armazenamento integrado e troca de tokens.
MetaMask e suporte a múltiplas redes: carteiras não custodiais mais amplas, incluindo MetaMask, contas nativas da TRON e transações entre cadeias para tokens TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
Visão geral do ecossistema de carteiras TRON
As carteiras TRON atuam como portas de software ou hardware não custodiais para gerenciar $TRX e tokens TRC-20, especialmente USDT-TRC20, além de interagir com os aplicativos descentralizados nativos da TRON.
Modelo de recursos (energia e largura de banda): ao contrário das estruturas tradicionais de taxas, as carteiras TRON permitem que os usuários armazenem $TRX para gerar largura de banda (para transferências comuns) e energia (para executar contratos inteligentes como USDT), o que reduz significativamente ou elimina as taxas de gás.
Principais recursos nativos: carteiras não custodiais possibilitam votação direta dos representantes Superiores da TRON (SRs) para ganhar recompensas de staking, participar da governança e gerenciar contas com várias assinaturas.
Destaques das opções do ecossistema:
TronLink: adiciona a extensão do navegador e a principal carteira móvel nativa da TRON, oferecendo gerenciamento completo de recursos e acesso a aplicações Web3.
Klever Wallet: uma opção popular focada em dispositivos móveis, compatível com várias redes, oferecendo armazenamento integrado e troca de tokens.
MetaMask e suporte a múltiplas redes: carteiras não custodiais mais amplas, incluindo MetaMask, contas nativas da TRON e transações entre cadeias para tokens TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
As carteiras TRON atuam como portas de software ou hardware não custodiais para gerenciar $TRX e tokens TRC-20, especialmente USDT-TRC20, além de interagir com os aplicativos descentralizados nativos da TRON.
Modelo de recursos (energia e largura de banda): ao contrário das estruturas tradicionais de taxas, as carteiras TRON permitem que os usuários armazenem $TRX para gerar largura de banda (para transferências comuns) e energia (para executar contratos inteligentes como USDT), o que reduz significativamente ou elimina as taxas de gás.
Principais recursos nativos: carteiras não custodiais possibilitam votação direta dos representantes Superiores da TRON (SRs) para ganhar recompensas de staking, participar da governança e gerenciar contas com várias assinaturas.
Destaques das opções do ecossistema:
TronLink: adiciona a extensão do navegador e a principal carteira móvel nativa da TRON, oferecendo gerenciamento completo de recursos e acesso a aplicações Web3.
Klever Wallet: uma opção popular focada em dispositivos móveis, compatível com várias redes, oferecendo armazenamento integrado e troca de tokens.
MetaMask e suporte a múltiplas redes: carteiras não custodiais mais amplas, incluindo MetaMask, contas nativas da TRON e transações entre cadeias para tokens TRC-20.
#TRON #TRX #TronLink #TRC20 #CryptoWallet
49
·
--
🔥 Hacker da Coldcard executa um golpe de US$ 7,7M, quase metade do saque da terceira onda do Bitcoin.
Imagem: DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo, a Galaxy Research disse na segunda-feira que 97,09 BTC, avaliados em cerca de US$ 7,7 milhões, saíram das carteiras (vaults) da Wave 3. As moedas foram transferidas por meio do THORChain em 2 de setembro e entraram em rodadas de CoinJoin ao longo do fim de semana. No total do exploit da Coldcard, 82% do Bitcoin roubado ainda não foi movimentado. O atacante por trás da terceira onda de roubos envolvendo carteiras de hardware da Coldcard transferiu 97,09 BTC, aproximadamente 45% do saque dessa onda e cerca de US$ 7,7 milhões aos preços de segunda-feira, segundo a Galaxy Research. A primeira saída ocorreu em 2 de setembro, quando cerca de 20,5 BTC do maior vault passaram pelo THORChain e saíram como Ethereum.
As moedas gastas na noite de domingo foram para rodadas de CoinJoin, uma técnica de privacidade do Bitcoin que reúne transações de vários usuários para quebrar o rastro entre entradas e saídas. Apenas 20,56 BTC chegaram de fato ao Ethereum. Outros 57,24 BTC estão parados, não gastos, como troco de CoinJoin em um único endereço, e a Galaxy diz que o rastro termina em mais cerca de 19 BTC. Explorador da Coldcard Wave 3 continua movendo fundos Na onda 3, o explorador criou 293 cofres (vaults) multisig 2-de-2 para cada um dos ativos dos usuários. Os primeiros movimentos em 9/2 enviaram moedas via THORChain para Ethereum.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Comente abaixo.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
🔥 Hacker da Coldcard executa um golpe de US$ 7,7M, quase metade do saque da terceira onda do Bitcoin.
Imagem: DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo, a Galaxy Research disse na segunda-feira que 97,09 BTC, avaliados em cerca de US$ 7,7 milhões, saíram das carteiras (vaults) da Wave 3. As moedas foram transferidas por meio do THORChain em 2 de setembro e entraram em rodadas de CoinJoin ao longo do fim de semana. No total do exploit da Coldcard, 82% do Bitcoin roubado ainda não foi movimentado. O atacante por trás da terceira onda de roubos envolvendo carteiras de hardware da Coldcard transferiu 97,09 BTC, aproximadamente 45% do saque dessa onda e cerca de US$ 7,7 milhões aos preços de segunda-feira, segundo a Galaxy Research. A primeira saída ocorreu em 2 de setembro, quando cerca de 20,5 BTC do maior vault passaram pelo THORChain e saíram como Ethereum.
As moedas gastas na noite de domingo foram para rodadas de CoinJoin, uma técnica de privacidade do Bitcoin que reúne transações de vários usuários para quebrar o rastro entre entradas e saídas. Apenas 20,56 BTC chegaram de fato ao Ethereum. Outros 57,24 BTC estão parados, não gastos, como troco de CoinJoin em um único endereço, e a Galaxy diz que o rastro termina em mais cerca de 19 BTC. Explorador da Coldcard Wave 3 continua movendo fundos Na onda 3, o explorador criou 293 cofres (vaults) multisig 2-de-2 para cada um dos ativos dos usuários. Os primeiros movimentos em 9/2 enviaram moedas via THORChain para Ethereum.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Comente abaixo.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
Imagem: DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo, a Galaxy Research disse na segunda-feira que 97,09 BTC, avaliados em cerca de US$ 7,7 milhões, saíram das carteiras (vaults) da Wave 3. As moedas foram transferidas por meio do THORChain em 2 de setembro e entraram em rodadas de CoinJoin ao longo do fim de semana. No total do exploit da Coldcard, 82% do Bitcoin roubado ainda não foi movimentado. O atacante por trás da terceira onda de roubos envolvendo carteiras de hardware da Coldcard transferiu 97,09 BTC, aproximadamente 45% do saque dessa onda e cerca de US$ 7,7 milhões aos preços de segunda-feira, segundo a Galaxy Research. A primeira saída ocorreu em 2 de setembro, quando cerca de 20,5 BTC do maior vault passaram pelo THORChain e saíram como Ethereum.
As moedas gastas na noite de domingo foram para rodadas de CoinJoin, uma técnica de privacidade do Bitcoin que reúne transações de vários usuários para quebrar o rastro entre entradas e saídas. Apenas 20,56 BTC chegaram de fato ao Ethereum. Outros 57,24 BTC estão parados, não gastos, como troco de CoinJoin em um único endereço, e a Galaxy diz que o rastro termina em mais cerca de 19 BTC. Explorador da Coldcard Wave 3 continua movendo fundos Na onda 3, o explorador criou 293 cofres (vaults) multisig 2-de-2 para cada um dos ativos dos usuários. Os primeiros movimentos em 9/2 enviaram moedas via THORChain para Ethereum.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Comente abaixo.
$BTC $ETH
#EthereumUpgrade #AICryptoIntegration #CryptoWallet
70
·
--
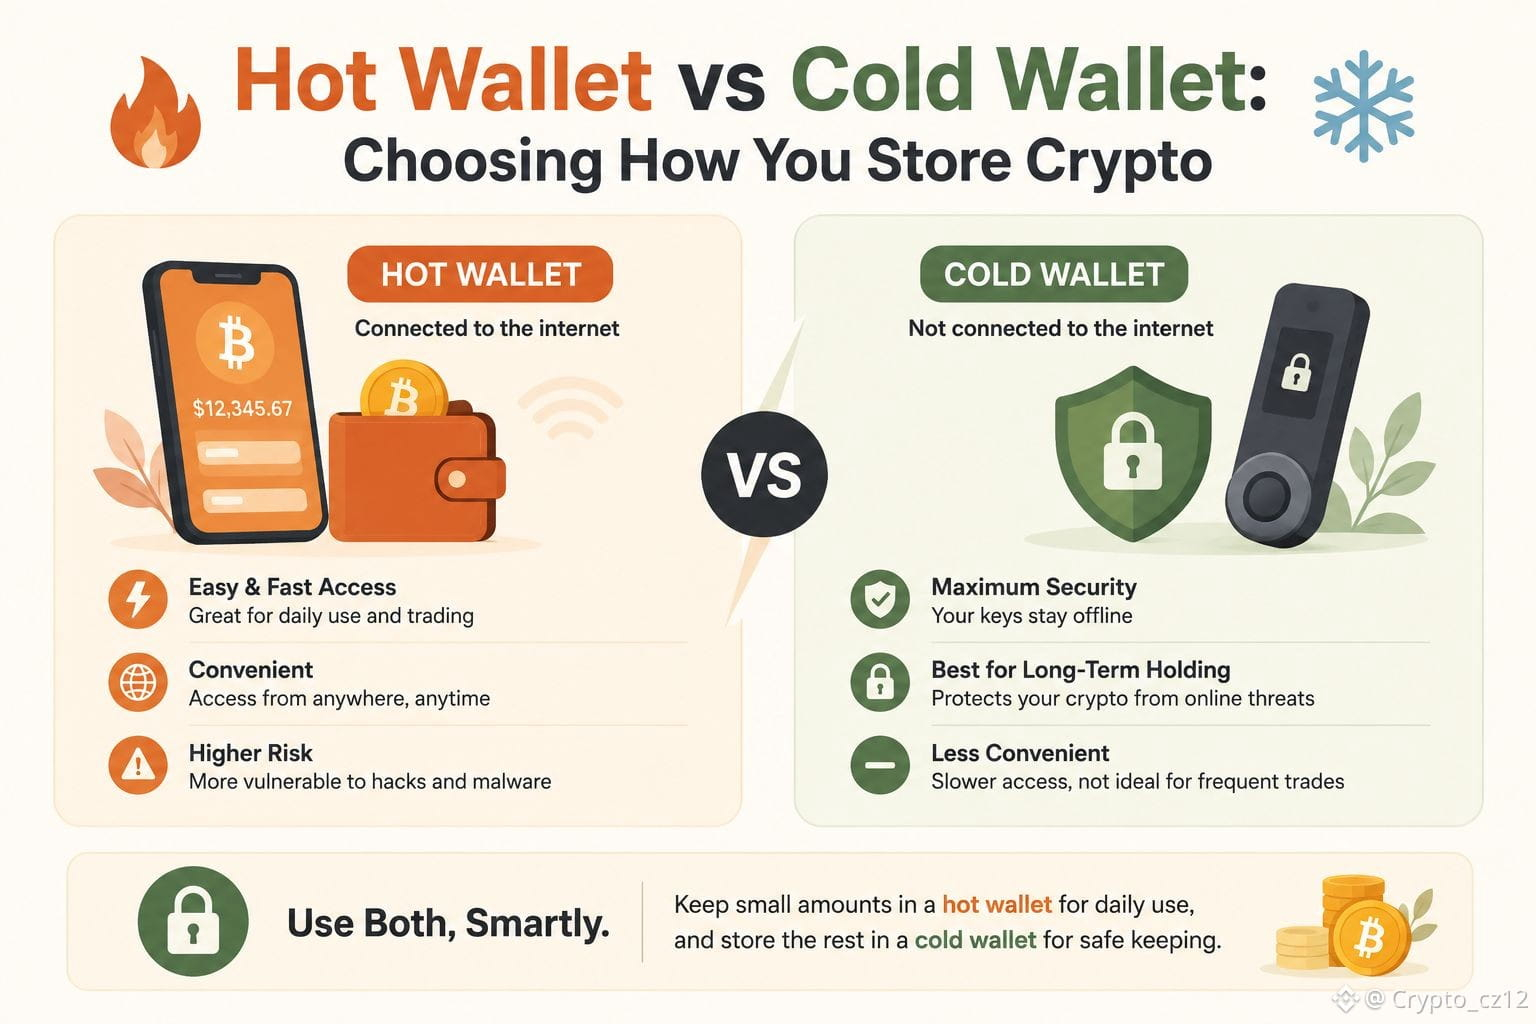
Hot Wallet vs Cold Wallet: Escolhendo como você armazena criptomoedas
Quente = conveniente, mais exposto; frio = hardware offline, mais seguro para retenção de longo prazo; escolha a ferramenta de acordo com o caso de uso
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
{spot}(AAPLBUSDT)
Hot Wallet vs Cold Wallet: Escolhendo como você armazena criptomoedas
Quente = conveniente, mais exposto; frio = hardware offline, mais seguro para retenção de longo prazo; escolha a ferramenta de acordo com o caso de uso
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
Quente = conveniente, mais exposto; frio = hardware offline, mais seguro para retenção de longo prazo; escolha a ferramenta de acordo com o caso de uso
#CryptoWallet #cryptowallets
$NVDAB
$AAPLB
70


·
--
$BTC - Homem do Reino Unido recupera 5.500 BTC no valor de 4,5 milhões de USDT após erro de 2012
a um investidor britânico que pensava ter perdido 2.000 USDT em bitcoin em 2012 acaba de recuperar o montante, agora avaliado em cerca de 4,5 milhões de USDT.
A CEL Solicitors confirmou que localizou a carteira que detinha mais de 5.500 BTC ligados a antigos utilizadores da Intersango.
Os fundos permaneceram inativos durante 13 anos antes da descoberta. O BTC negocia perto de 79.754 USDT, em alta de 0,6%.
Carteiras antigas a “acordar” é um tema recorrente neste ciclo. Vale a pena verificar novamente quaisquer endereços antigos que possa ter abandonado.
$BTC
#Bitcoin #BTC #CryptoWallet
$BTC - Homem do Reino Unido recupera 5.500 BTC no valor de 4,5 milhões de USDT após erro de 2012
a um investidor britânico que pensava ter perdido 2.000 USDT em bitcoin em 2012 acaba de recuperar o montante, agora avaliado em cerca de 4,5 milhões de USDT.
A CEL Solicitors confirmou que localizou a carteira que detinha mais de 5.500 BTC ligados a antigos utilizadores da Intersango.
Os fundos permaneceram inativos durante 13 anos antes da descoberta. O BTC negocia perto de 79.754 USDT, em alta de 0,6%.
Carteiras antigas a “acordar” é um tema recorrente neste ciclo. Vale a pena verificar novamente quaisquer endereços antigos que possa ter abandonado.
$BTC
#Bitcoin #BTC #CryptoWallet
a um investidor britânico que pensava ter perdido 2.000 USDT em bitcoin em 2012 acaba de recuperar o montante, agora avaliado em cerca de 4,5 milhões de USDT.
A CEL Solicitors confirmou que localizou a carteira que detinha mais de 5.500 BTC ligados a antigos utilizadores da Intersango.
Os fundos permaneceram inativos durante 13 anos antes da descoberta. O BTC negocia perto de 79.754 USDT, em alta de 0,6%.
Carteiras antigas a “acordar” é um tema recorrente neste ciclo. Vale a pena verificar novamente quaisquer endereços antigos que possa ter abandonado.
$BTC
#Bitcoin #BTC #CryptoWallet
1
55
·
--
🔥 Atualização das questões do Sparrow, wallet de privacidade do Bitcoin, após correções por alertas de IA.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicionar no GoogleAdicione a Decrypt como sua fonte preferida para ver mais de nossas histórias no Google.Em resumo, a Sparrow Wallet lançou a versão 2.5.4 após uma revisão de código assistida por IA. O desenvolvedor Craig Raw disse que a revisão gerou a maioria das correções de atualização. Ele não encontrou sinais de exploração, mas recomenda atualizar. O desenvolvedor de carteira de Bitcoin com foco em privacidade, Sparrow Wallet, lançou a versão 2.5.4 na quinta-feira após uma revisão de código assistida por IA, que resultou na maioria das correções das atualizações, disse Craig Raw à Decrypt.
Raw disse que a revisão foi motivada principalmente pelo lançamento de modelos de IA chineses irrestritos e pela nova capacidade de buscar grandes bases de código em busca de possíveis explorações. Ele não identificou os modelos usados para revisar o Sparrow. A revisão ocorreu após um ataque em julho envolvendo uma falha no código de geração de seed da Coldcards. A vulnerabilidade permitiu que um atacante reconstruísse chaves privadas sem acessar os dispositivos físicos.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Atualização das questões do Sparrow, wallet de privacidade do Bitcoin, após correções por alertas de IA.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicionar no GoogleAdicione a Decrypt como sua fonte preferida para ver mais de nossas histórias no Google.Em resumo, a Sparrow Wallet lançou a versão 2.5.4 após uma revisão de código assistida por IA. O desenvolvedor Craig Raw disse que a revisão gerou a maioria das correções de atualização. Ele não encontrou sinais de exploração, mas recomenda atualizar. O desenvolvedor de carteira de Bitcoin com foco em privacidade, Sparrow Wallet, lançou a versão 2.5.4 na quinta-feira após uma revisão de código assistida por IA, que resultou na maioria das correções das atualizações, disse Craig Raw à Decrypt.
Raw disse que a revisão foi motivada principalmente pelo lançamento de modelos de IA chineses irrestritos e pela nova capacidade de buscar grandes bases de código em busca de possíveis explorações. Ele não identificou os modelos usados para revisar o Sparrow. A revisão ocorreu após um ataque em julho envolvendo uma falha no código de geração de seed da Coldcards. A vulnerabilidade permitiu que um atacante reconstruísse chaves privadas sem acessar os dispositivos físicos.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicionar no GoogleAdicione a Decrypt como sua fonte preferida para ver mais de nossas histórias no Google.Em resumo, a Sparrow Wallet lançou a versão 2.5.4 após uma revisão de código assistida por IA. O desenvolvedor Craig Raw disse que a revisão gerou a maioria das correções de atualização. Ele não encontrou sinais de exploração, mas recomenda atualizar. O desenvolvedor de carteira de Bitcoin com foco em privacidade, Sparrow Wallet, lançou a versão 2.5.4 na quinta-feira após uma revisão de código assistida por IA, que resultou na maioria das correções das atualizações, disse Craig Raw à Decrypt.
Raw disse que a revisão foi motivada principalmente pelo lançamento de modelos de IA chineses irrestritos e pela nova capacidade de buscar grandes bases de código em busca de possíveis explorações. Ele não identificou os modelos usados para revisar o Sparrow. A revisão ocorreu após um ataque em julho envolvendo uma falha no código de geração de seed da Coldcards. A vulnerabilidade permitiu que um atacante reconstruísse chaves privadas sem acessar os dispositivos físicos.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
29

·
--
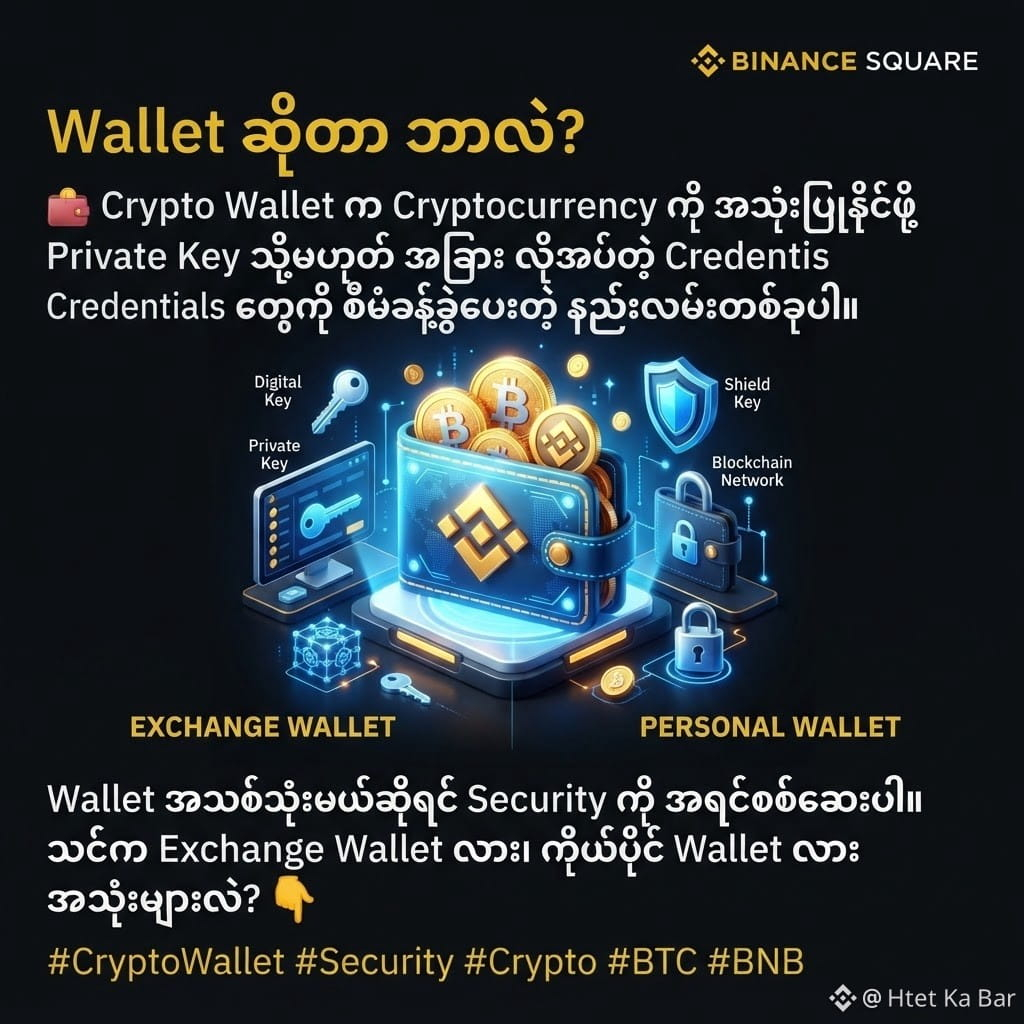
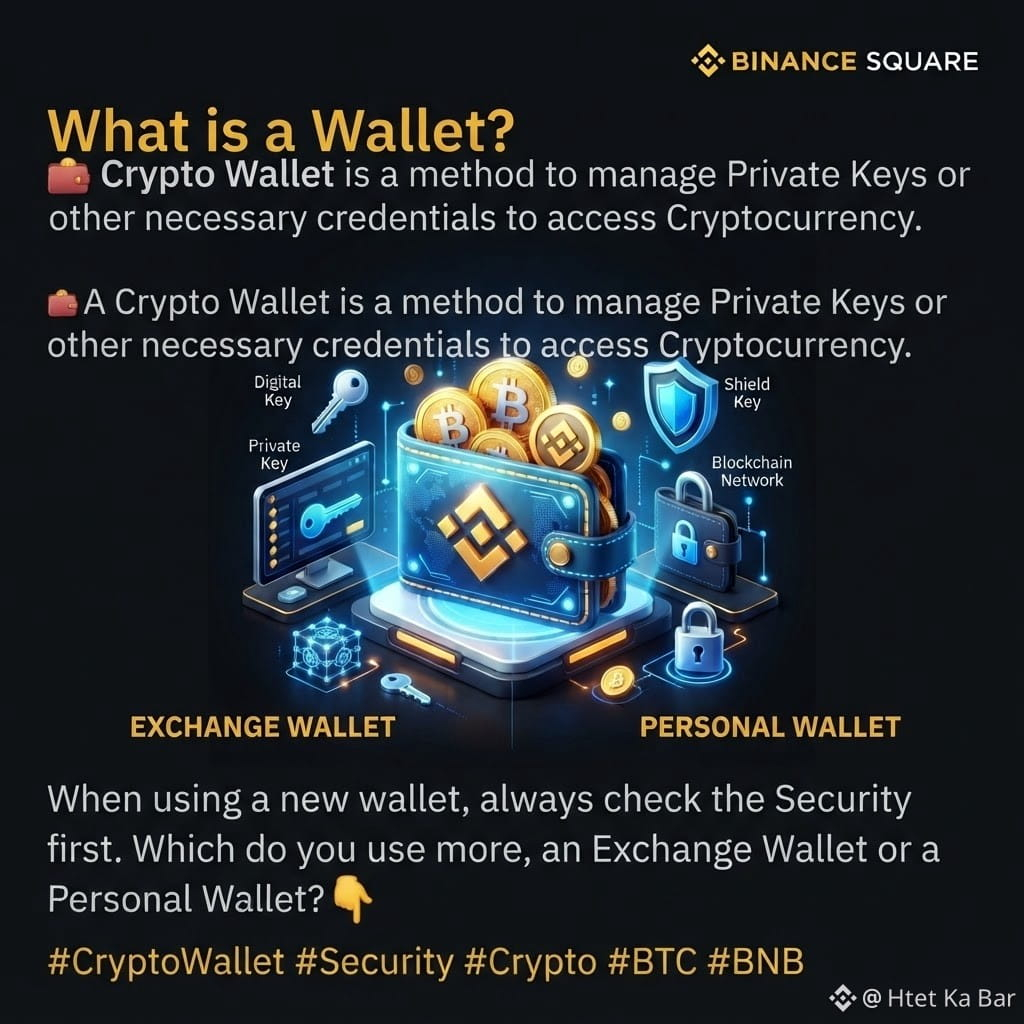
O que é uma carteira (Wallet)?
👛 Uma carteira cripto (Crypto Wallet) é um meio para gerenciar uma chave privada ou outras credenciais necessárias para usar criptomoedas.
Se for usar uma carteira nova, verifique a segurança primeiro.
Você usa mais uma carteira de Exchange ou uma carteira própria? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
O que é uma carteira (Wallet)?
👛 Uma carteira cripto (Crypto Wallet) é um meio para gerenciar uma chave privada ou outras credenciais necessárias para usar criptomoedas.
Se for usar uma carteira nova, verifique a segurança primeiro.
Você usa mais uma carteira de Exchange ou uma carteira própria? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
👛 Uma carteira cripto (Crypto Wallet) é um meio para gerenciar uma chave privada ou outras credenciais necessárias para usar criptomoedas.
Se for usar uma carteira nova, verifique a segurança primeiro.
Você usa mais uma carteira de Exchange ou uma carteira própria? 👇
#CryptoWallet #Security #Crypto #BTC #BNB
$BTC $BNB $DOGE
95
·
--
🔥 Coldcard adiciona novas medidas de segurança após um exploit de US$ 130 milhões em Bitcoin.
Imagem: DecryptCrie uma conta para salvar seus artigos.Adicionar ao GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A Coinkite lançou um novo firmware do Coldcard após uma falha na geração de seeds ter exposto os usuários a mais de US$ 100 milhões em roubos de Bitcoin. Agora, o Coldcard exige que os usuários adicionem aleatoriedade por meio de toques no teclado, lançamentos de dados ou cara/coroa ao gerar novas seeds. Uma revisão de três semanas também identificou problemas relacionados à assinatura de transações, conexões USB, backups e outras funções da carteira. A fabricante do Coldcard, a Coinkite, lançou uma reformulação de segurança para suas carteiras de hardware Bitcoin após uma falha na geração de seeds ter permitido que atacantes roubassem mais de US$ 100 milhões em Bitcoin.
Em um post no blog na quinta-feira, a Coinkite pediu aos usuários do Coldcard Mk4, Mk5 e Q para atualizarem para o firmware 5.6.1 ou 1.5.1Q. O lançamento segue uma revisão de três semanas dos sistemas do Coldcard, que contou com pesquisadores externos de segurança e modelos de IA, incluindo Kimi. “Agradecemos aos pesquisadores de segurança que foram além e acima do esperado nas últimas semanas, relatando problemas, reproduzindo casos-limite e revisando nossas correções”, escreveu a empresa. “O trabalho deles colocou este firmware sob um escrutínio intenso e contínuo e tornou este lançamento mais forte”. Em julho, atacantes começaram a drenar Bitcoin de carteiras Coldcard isoladas do ar (air-gapped) após explorarem uma falha de firmware que remonta a 2021 e que gerava algumas seeds de carteira com pouca aleatoriedade, tornando suas chaves privadas mais fáceis de adivinhar.
❓ Qual é a sua opinião: isso é o começo de uma mudança maior ou é apenas ruído? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Coldcard adiciona novas medidas de segurança após um exploit de US$ 130 milhões em Bitcoin.
Imagem: DecryptCrie uma conta para salvar seus artigos.Adicionar ao GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A Coinkite lançou um novo firmware do Coldcard após uma falha na geração de seeds ter exposto os usuários a mais de US$ 100 milhões em roubos de Bitcoin. Agora, o Coldcard exige que os usuários adicionem aleatoriedade por meio de toques no teclado, lançamentos de dados ou cara/coroa ao gerar novas seeds. Uma revisão de três semanas também identificou problemas relacionados à assinatura de transações, conexões USB, backups e outras funções da carteira. A fabricante do Coldcard, a Coinkite, lançou uma reformulação de segurança para suas carteiras de hardware Bitcoin após uma falha na geração de seeds ter permitido que atacantes roubassem mais de US$ 100 milhões em Bitcoin.
Em um post no blog na quinta-feira, a Coinkite pediu aos usuários do Coldcard Mk4, Mk5 e Q para atualizarem para o firmware 5.6.1 ou 1.5.1Q. O lançamento segue uma revisão de três semanas dos sistemas do Coldcard, que contou com pesquisadores externos de segurança e modelos de IA, incluindo Kimi. “Agradecemos aos pesquisadores de segurança que foram além e acima do esperado nas últimas semanas, relatando problemas, reproduzindo casos-limite e revisando nossas correções”, escreveu a empresa. “O trabalho deles colocou este firmware sob um escrutínio intenso e contínuo e tornou este lançamento mais forte”. Em julho, atacantes começaram a drenar Bitcoin de carteiras Coldcard isoladas do ar (air-gapped) após explorarem uma falha de firmware que remonta a 2021 e que gerava algumas seeds de carteira com pouca aleatoriedade, tornando suas chaves privadas mais fáceis de adivinhar.
❓ Qual é a sua opinião: isso é o começo de uma mudança maior ou é apenas ruído? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Imagem: DecryptCrie uma conta para salvar seus artigos.Adicionar ao GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A Coinkite lançou um novo firmware do Coldcard após uma falha na geração de seeds ter exposto os usuários a mais de US$ 100 milhões em roubos de Bitcoin. Agora, o Coldcard exige que os usuários adicionem aleatoriedade por meio de toques no teclado, lançamentos de dados ou cara/coroa ao gerar novas seeds. Uma revisão de três semanas também identificou problemas relacionados à assinatura de transações, conexões USB, backups e outras funções da carteira. A fabricante do Coldcard, a Coinkite, lançou uma reformulação de segurança para suas carteiras de hardware Bitcoin após uma falha na geração de seeds ter permitido que atacantes roubassem mais de US$ 100 milhões em Bitcoin.
Em um post no blog na quinta-feira, a Coinkite pediu aos usuários do Coldcard Mk4, Mk5 e Q para atualizarem para o firmware 5.6.1 ou 1.5.1Q. O lançamento segue uma revisão de três semanas dos sistemas do Coldcard, que contou com pesquisadores externos de segurança e modelos de IA, incluindo Kimi. “Agradecemos aos pesquisadores de segurança que foram além e acima do esperado nas últimas semanas, relatando problemas, reproduzindo casos-limite e revisando nossas correções”, escreveu a empresa. “O trabalho deles colocou este firmware sob um escrutínio intenso e contínuo e tornou este lançamento mais forte”. Em julho, atacantes começaram a drenar Bitcoin de carteiras Coldcard isoladas do ar (air-gapped) após explorarem uma falha de firmware que remonta a 2021 e que gerava algumas seeds de carteira com pouca aleatoriedade, tornando suas chaves privadas mais fáceis de adivinhar.
❓ Qual é a sua opinião: isso é o começo de uma mudança maior ou é apenas ruído? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
Onde fica, de verdade, sua cripto?
Uma carteira de criptomoeda não “guarda” suas moedas dentro do aplicativo.
Seus ativos continuam registrados na blockchain — a carteira fornece as ferramentas e as chaves para você acessá-los.
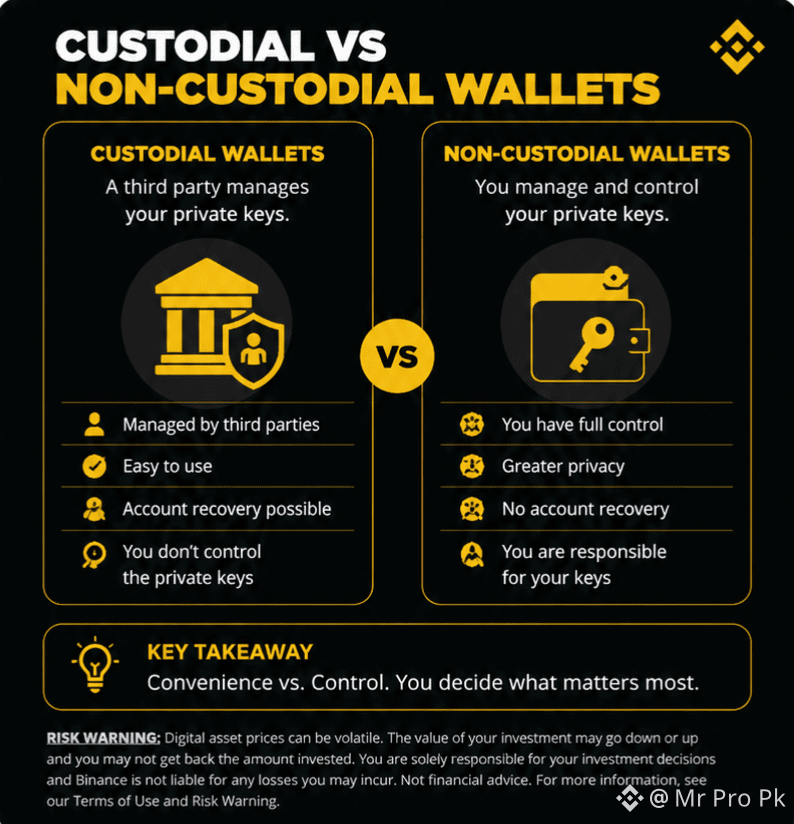
🔥 Carteira quente vs. carteira fria
🌐 Carteira quente
Conectada à internet
Conveniente para transações frequentes
Acesso rápido aos seus fundos
Maior exposição a ameaças online
❄️ Carteira fria
Geralmente fica offline
Mais indicada para armazenamento de longo prazo
Menos exposta a ataques online
Exige mais cuidado ao acessar os fundos
🧠 Qual é a diferença principal?
Carteiras quentes = conveniência
Carteiras frias = segurança offline
Nenhuma das opções é automaticamente perfeita para todo mundo. A melhor escolha depende de com que frequência você faz transações e de como você gerencia sua segurança.
⚠️ Nunca compartilhe sua seed phrase (frase-semente) nem suas chaves privadas com ninguém.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Onde fica, de verdade, sua cripto?
Uma carteira de criptomoeda não “guarda” suas moedas dentro do aplicativo.
Seus ativos continuam registrados na blockchain — a carteira fornece as ferramentas e as chaves para você acessá-los.
🔥 Carteira quente vs. carteira fria
🌐 Carteira quente
Conectada à internet
Conveniente para transações frequentes
Acesso rápido aos seus fundos
Maior exposição a ameaças online
❄️ Carteira fria
Geralmente fica offline
Mais indicada para armazenamento de longo prazo
Menos exposta a ataques online
Exige mais cuidado ao acessar os fundos
🧠 Qual é a diferença principal?
Carteiras quentes = conveniência
Carteiras frias = segurança offline
Nenhuma das opções é automaticamente perfeita para todo mundo. A melhor escolha depende de com que frequência você faz transações e de como você gerencia sua segurança.
⚠️ Nunca compartilhe sua seed phrase (frase-semente) nem suas chaves privadas com ninguém.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
Uma carteira de criptomoeda não “guarda” suas moedas dentro do aplicativo.
Seus ativos continuam registrados na blockchain — a carteira fornece as ferramentas e as chaves para você acessá-los.
🔥 Carteira quente vs. carteira fria
🌐 Carteira quente
Conectada à internet
Conveniente para transações frequentes
Acesso rápido aos seus fundos
Maior exposição a ameaças online
❄️ Carteira fria
Geralmente fica offline
Mais indicada para armazenamento de longo prazo
Menos exposta a ataques online
Exige mais cuidado ao acessar os fundos
🧠 Qual é a diferença principal?
Carteiras quentes = conveniência
Carteiras frias = segurança offline
Nenhuma das opções é automaticamente perfeita para todo mundo. A melhor escolha depende de com que frequência você faz transações e de como você gerencia sua segurança.
⚠️ Nunca compartilhe sua seed phrase (frase-semente) nem suas chaves privadas com ninguém.
#CryptoWallet #Ethereum2024 #Web3metaverse #CryptoSecurity #BinanceSquare
70
·
--
🔥 Falsos verificadores de AML de criptomoedas estão tentando drenar as carteiras dos usuários.
Os sites se passam por serviços legítimos como o AMLBot e usam varreduras e resultados falsos para parecerem autênticos. Uma verificação básica de AML só exige um endereço público de carteira, e não uma conexão com a carteira nem a aprovação de transações. Golpistas estão mirando pessoas que possuem criptomoedas com serviços falsos de prevenção contra lavagem de dinheiro, projetados para enganar os usuários a aprovarem transações que podem colocar seus ativos digitais em risco, alertou a empresa de cibersegurança Malwarebytes. Em um relatório publicado na quarta-feira, a Malwarebytes afirmou que os sites se passam por serviços que verificam se as carteiras de criptomoedas interagiram com fundos roubados ou ilícitos.
Alguns imitam o serviço legítimo AMLBot, enquanto outros usam nomes genéricos como AML Check. Serviços de AML de cripto verificam o histórico público de transações de uma carteira em busca de ligações com hacks, golpes, entidades sancionadas e outras atividades suspeitas. Uma verificação básica exige apenas o endereço público da carteira e não requer que os usuários conectem a carteira, aprovem permissões ou assinem uma transação. Segundo a Malwarebytes, os sites falsos pedem que os usuários conectem suas carteiras de cripto para uma verificação de AML e, em seguida, simulam o processo com mensagens de progresso e resultados falsos. Um site pediu que os usuários fizessem um pequeno complemento para cobrir uma suposta taxa antes de retornar um resultado “Limpo, Baixo Risco”, independentemente de uma verificação genuína ter ocorrido.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Falsos verificadores de AML de criptomoedas estão tentando drenar as carteiras dos usuários.
Os sites se passam por serviços legítimos como o AMLBot e usam varreduras e resultados falsos para parecerem autênticos. Uma verificação básica de AML só exige um endereço público de carteira, e não uma conexão com a carteira nem a aprovação de transações. Golpistas estão mirando pessoas que possuem criptomoedas com serviços falsos de prevenção contra lavagem de dinheiro, projetados para enganar os usuários a aprovarem transações que podem colocar seus ativos digitais em risco, alertou a empresa de cibersegurança Malwarebytes. Em um relatório publicado na quarta-feira, a Malwarebytes afirmou que os sites se passam por serviços que verificam se as carteiras de criptomoedas interagiram com fundos roubados ou ilícitos.
Alguns imitam o serviço legítimo AMLBot, enquanto outros usam nomes genéricos como AML Check. Serviços de AML de cripto verificam o histórico público de transações de uma carteira em busca de ligações com hacks, golpes, entidades sancionadas e outras atividades suspeitas. Uma verificação básica exige apenas o endereço público da carteira e não requer que os usuários conectem a carteira, aprovem permissões ou assinem uma transação. Segundo a Malwarebytes, os sites falsos pedem que os usuários conectem suas carteiras de cripto para uma verificação de AML e, em seguida, simulam o processo com mensagens de progresso e resultados falsos. Um site pediu que os usuários fizessem um pequeno complemento para cobrir uma suposta taxa antes de retornar um resultado “Limpo, Baixo Risco”, independentemente de uma verificação genuína ter ocorrido.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Os sites se passam por serviços legítimos como o AMLBot e usam varreduras e resultados falsos para parecerem autênticos. Uma verificação básica de AML só exige um endereço público de carteira, e não uma conexão com a carteira nem a aprovação de transações. Golpistas estão mirando pessoas que possuem criptomoedas com serviços falsos de prevenção contra lavagem de dinheiro, projetados para enganar os usuários a aprovarem transações que podem colocar seus ativos digitais em risco, alertou a empresa de cibersegurança Malwarebytes. Em um relatório publicado na quarta-feira, a Malwarebytes afirmou que os sites se passam por serviços que verificam se as carteiras de criptomoedas interagiram com fundos roubados ou ilícitos.
Alguns imitam o serviço legítimo AMLBot, enquanto outros usam nomes genéricos como AML Check. Serviços de AML de cripto verificam o histórico público de transações de uma carteira em busca de ligações com hacks, golpes, entidades sancionadas e outras atividades suspeitas. Uma verificação básica exige apenas o endereço público da carteira e não requer que os usuários conectem a carteira, aprovem permissões ou assinem uma transação. Segundo a Malwarebytes, os sites falsos pedem que os usuários conectem suas carteiras de cripto para uma verificação de AML e, em seguida, simulam o processo com mensagens de progresso e resultados falsos. Um site pediu que os usuários fizessem um pequeno complemento para cobrir uma suposta taxa antes de retornar um resultado “Limpo, Baixo Risco”, independentemente de uma verificação genuína ter ocorrido.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Comente abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
81
·
--
Carteiras Cripto — Você realmente sabe quem controla seus fundos?
Sua cripto não fica, de fato, armazenada dentro de um aplicativo de carteira. Os ativos existem na blockchain; a carteira gerencia as chaves que permitem que você acesse e controle esses ativos. �
Binance +1
Mas aqui está a parte importante 👇
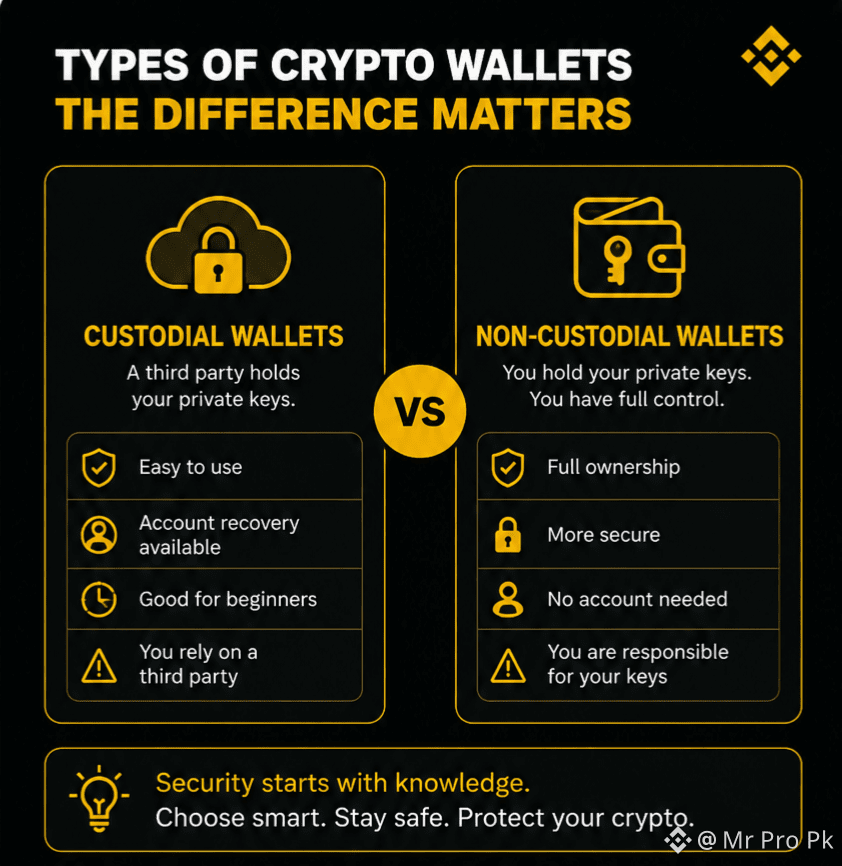
Custodial vs. Não Custodial
🏦 Carteira Custodial
Uma terceira parte controla as chaves privadas
Mais fácil para iniciantes
Pode haver recuperação de conta
Você depende do provedor
🔑 Carteira Não Custodial
Você controla suas próprias chaves privadas
Mais controle direto
Nenhuma terceira parte mantém suas chaves
Você é responsável pela sua frase de recuperação
⚡ A lição real
Conveniência vs. Controle.
Antes de escolher uma carteira, entenda quem realmente controla as chaves.
E nunca compartilhe sua seed phrase/chave privada com ninguém. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Carteiras Cripto — Você realmente sabe quem controla seus fundos?
Sua cripto não fica, de fato, armazenada dentro de um aplicativo de carteira. Os ativos existem na blockchain; a carteira gerencia as chaves que permitem que você acesse e controle esses ativos. �
Binance +1
Mas aqui está a parte importante 👇
Custodial vs. Não Custodial
🏦 Carteira Custodial
Uma terceira parte controla as chaves privadas
Mais fácil para iniciantes
Pode haver recuperação de conta
Você depende do provedor
🔑 Carteira Não Custodial
Você controla suas próprias chaves privadas
Mais controle direto
Nenhuma terceira parte mantém suas chaves
Você é responsável pela sua frase de recuperação
⚡ A lição real
Conveniência vs. Controle.
Antes de escolher uma carteira, entenda quem realmente controla as chaves.
E nunca compartilhe sua seed phrase/chave privada com ninguém. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
Sua cripto não fica, de fato, armazenada dentro de um aplicativo de carteira. Os ativos existem na blockchain; a carteira gerencia as chaves que permitem que você acesse e controle esses ativos. �
Binance +1
Mas aqui está a parte importante 👇
Custodial vs. Não Custodial
🏦 Carteira Custodial
Uma terceira parte controla as chaves privadas
Mais fácil para iniciantes
Pode haver recuperação de conta
Você depende do provedor
🔑 Carteira Não Custodial
Você controla suas próprias chaves privadas
Mais controle direto
Nenhuma terceira parte mantém suas chaves
Você é responsável pela sua frase de recuperação
⚡ A lição real
Conveniência vs. Controle.
Antes de escolher uma carteira, entenda quem realmente controla as chaves.
E nunca compartilhe sua seed phrase/chave privada com ninguém. �
Binance
#crypto #Ethereum #CryptoWallet #BinanceSquare #MetaplanetToInvest2100BTCInSuperLeague
49
·
--
🔥 O fabricante da carteira Bitcoin BitBox diz que a IA encontrou falhas graves no firmware.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A BitBox lançou a atualização Dixence depois que auditorias internas de IA encontraram duas vulnerabilidades graves, além de um problema no bootloader. Explorar essas falhas exigia um ataque de phishing bem-sucedido, além de o usuário desbloquear um dispositivo adulterado. A BitBox afirma que nenhum recurso dos usuários foi roubado e que a seed (semente) da carteira nunca esteve em risco. A BitBox, a fabricante sediada em Zurique por trás da BitBox02, lançou a atualização de segurança Dixence esta semana depois que seus próprios engenheiros descobriram duas falhas graves no firmware da carteira de criptomoedas. A empresa divulgou os problemas por conta própria, sem evidência de que eles tenham sido explorados.
Mas as notícias em si provavelmente já são suficientes para acender os alertas da maioria dos detentores de Bitcoin, considerando o recente ataque ao fabricante de carteira de hardware Coldcard, que resultou na perda de mais de US$ 130 milhões em BTC roubados. Para a BitBox, o primeiro problema está no bootloader, o código que decide qual firmware um dispositivo aceitará. Um correção foi enviada na versão Oeschinen de julho (v9.26.2), fechando grande parte disso, mas a BitBox agora diz que a questão original era pior do que foi reportado inicialmente. Um invasor que executou um golpe de phishing, induzindo um usuário a instalar uma BitBoxApp falsa e desbloquear o dispositivo, poderia ter carregado um firmware malicioso em uma BitBox02 genuína e saído com os coins. A BitBox02 Nova, o modelo mais novo, nunca foi exposta por causa da versão do bootloader.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou é só ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 O fabricante da carteira Bitcoin BitBox diz que a IA encontrou falhas graves no firmware.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A BitBox lançou a atualização Dixence depois que auditorias internas de IA encontraram duas vulnerabilidades graves, além de um problema no bootloader. Explorar essas falhas exigia um ataque de phishing bem-sucedido, além de o usuário desbloquear um dispositivo adulterado. A BitBox afirma que nenhum recurso dos usuários foi roubado e que a seed (semente) da carteira nunca esteve em risco. A BitBox, a fabricante sediada em Zurique por trás da BitBox02, lançou a atualização de segurança Dixence esta semana depois que seus próprios engenheiros descobriram duas falhas graves no firmware da carteira de criptomoedas. A empresa divulgou os problemas por conta própria, sem evidência de que eles tenham sido explorados.
Mas as notícias em si provavelmente já são suficientes para acender os alertas da maioria dos detentores de Bitcoin, considerando o recente ataque ao fabricante de carteira de hardware Coldcard, que resultou na perda de mais de US$ 130 milhões em BTC roubados. Para a BitBox, o primeiro problema está no bootloader, o código que decide qual firmware um dispositivo aceitará. Um correção foi enviada na versão Oeschinen de julho (v9.26.2), fechando grande parte disso, mas a BitBox agora diz que a questão original era pior do que foi reportado inicialmente. Um invasor que executou um golpe de phishing, induzindo um usuário a instalar uma BitBoxApp falsa e desbloquear o dispositivo, poderia ter carregado um firmware malicioso em uma BitBox02 genuína e saído com os coins. A BitBox02 Nova, o modelo mais novo, nunca foi exposta por causa da versão do bootloader.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou é só ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A BitBox lançou a atualização Dixence depois que auditorias internas de IA encontraram duas vulnerabilidades graves, além de um problema no bootloader. Explorar essas falhas exigia um ataque de phishing bem-sucedido, além de o usuário desbloquear um dispositivo adulterado. A BitBox afirma que nenhum recurso dos usuários foi roubado e que a seed (semente) da carteira nunca esteve em risco. A BitBox, a fabricante sediada em Zurique por trás da BitBox02, lançou a atualização de segurança Dixence esta semana depois que seus próprios engenheiros descobriram duas falhas graves no firmware da carteira de criptomoedas. A empresa divulgou os problemas por conta própria, sem evidência de que eles tenham sido explorados.
Mas as notícias em si provavelmente já são suficientes para acender os alertas da maioria dos detentores de Bitcoin, considerando o recente ataque ao fabricante de carteira de hardware Coldcard, que resultou na perda de mais de US$ 130 milhões em BTC roubados. Para a BitBox, o primeiro problema está no bootloader, o código que decide qual firmware um dispositivo aceitará. Um correção foi enviada na versão Oeschinen de julho (v9.26.2), fechando grande parte disso, mas a BitBox agora diz que a questão original era pior do que foi reportado inicialmente. Um invasor que executou um golpe de phishing, induzindo um usuário a instalar uma BitBoxApp falsa e desbloquear o dispositivo, poderia ter carregado um firmware malicioso em uma BitBox02 genuína e saído com os coins. A BitBox02 Nova, o modelo mais novo, nunca foi exposta por causa da versão do bootloader.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou é só ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
49
·
--
🔥 Carteira Bitcoin intocada por 15 anos de repente volta à vida.
Imagem: Shutterstock/Decrypt Crie uma conta para salvar seus artigos. Adicione no Google Adicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google. Em resumo Uma carteira Bitcoin com 8,54 BTC, financiada pela primeira vez em 13 de junho de 2011, movimentou suas moedas pela primeira vez em 15 anos em agosto. A posição agora vale cerca de US$ 538.000, um ganho de aproximadamente 461.981% caso seja vendida. Isso segue uma tendência de carteiras antigas de Bitcoin que, de repente, voltam a funcionar. Um “cofre” de Bitcoin que ficou congelado desde os primeiros dias da rede se movimentou pela primeira vez em mais de 15 anos — o mais recente em uma sequência de carteiras antigas voltando a piscar.
De acordo com o monitoramento de blockchain da Galaxy Research, um endereço de Bitcoin começando com 1Emi e que detém 8,54 BTC recebeu as moedas pela primeira vez em 13 de junho de 2011, quando o Bitcoin era negociado por volta de US$ 14, e depois ficou em silêncio por 15,1 anos. O saldo, agora avaliado em cerca de US$ 538.000, foi transferido em 16 de agosto, em uma única transação registrada no bloco 962,770. Com um custo médio próximo de US$ 14, a posição representa um ganho de cerca de 461.981%.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
🔥 Carteira Bitcoin intocada por 15 anos de repente volta à vida.
Imagem: Shutterstock/Decrypt Crie uma conta para salvar seus artigos. Adicione no Google Adicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google. Em resumo Uma carteira Bitcoin com 8,54 BTC, financiada pela primeira vez em 13 de junho de 2011, movimentou suas moedas pela primeira vez em 15 anos em agosto. A posição agora vale cerca de US$ 538.000, um ganho de aproximadamente 461.981% caso seja vendida. Isso segue uma tendência de carteiras antigas de Bitcoin que, de repente, voltam a funcionar. Um “cofre” de Bitcoin que ficou congelado desde os primeiros dias da rede se movimentou pela primeira vez em mais de 15 anos — o mais recente em uma sequência de carteiras antigas voltando a piscar.
De acordo com o monitoramento de blockchain da Galaxy Research, um endereço de Bitcoin começando com 1Emi e que detém 8,54 BTC recebeu as moedas pela primeira vez em 13 de junho de 2011, quando o Bitcoin era negociado por volta de US$ 14, e depois ficou em silêncio por 15,1 anos. O saldo, agora avaliado em cerca de US$ 538.000, foi transferido em 16 de agosto, em uma única transação registrada no bloco 962,770. Com um custo médio próximo de US$ 14, a posição representa um ganho de cerca de 461.981%.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
Imagem: Shutterstock/Decrypt Crie uma conta para salvar seus artigos. Adicione no Google Adicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google. Em resumo Uma carteira Bitcoin com 8,54 BTC, financiada pela primeira vez em 13 de junho de 2011, movimentou suas moedas pela primeira vez em 15 anos em agosto. A posição agora vale cerca de US$ 538.000, um ganho de aproximadamente 461.981% caso seja vendida. Isso segue uma tendência de carteiras antigas de Bitcoin que, de repente, voltam a funcionar. Um “cofre” de Bitcoin que ficou congelado desde os primeiros dias da rede se movimentou pela primeira vez em mais de 15 anos — o mais recente em uma sequência de carteiras antigas voltando a piscar.
De acordo com o monitoramento de blockchain da Galaxy Research, um endereço de Bitcoin começando com 1Emi e que detém 8,54 BTC recebeu as moedas pela primeira vez em 13 de junho de 2011, quando o Bitcoin era negociado por volta de US$ 14, e depois ficou em silêncio por 15,1 anos. O saldo, agora avaliado em cerca de US$ 538.000, foi transferido em 16 de agosto, em uma única transação registrada no bloco 962,770. Com um custo médio próximo de US$ 14, a posição representa um ganho de cerca de 461.981%.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #CryptoMarkets
76
·
--
🔥 Os roubos de Bitcoin com Coldcard estão lentos, mas as perdas podem passar de US$ 150 milhões: Galaxy.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A Galaxy Research agora coloca o saque confirmado do exploit do Coldcard acima de 1.778 BTC (cerca de US$ 112 milhões), com uma quarta onda suspeita que poderia elevá-lo para 2.417 BTC. Nenhuma atividade confirmada do atacante apareceu após 6 de agosto, em três grandes ondas e mais de 30 rastros menores. A Galaxy falou diretamente com mais de 190 vítimas e ainda orienta os detentores de Coldcard com assinatura única a moverem os fundos para endereços novos. As perdas de Bitcoin roubado do grande exploit da carteira Coldcard começaram a desacelerar, mas a quantia total de BTC desviada continua subindo — e o pior pode não ter acabado ainda.
Esse é o mais recente da Galaxy Research, a empresa de pesquisa cripto que vem acompanhando o exploit desde o início. A empresa disse na quinta-feira que o exploit de recriação da seed do Coldcard já drenou mais de 1.778 BTC — aproximadamente US$ 112 milhões — e que o valor final provavelmente será maior. A Galaxy afirmou ter confiança muito alta na contagem, que reúne roubos confirmados atribuídos ao proprietário desde que o ataque foi aberto em 30 de julho, segundo seu tópico em andamento no X. Os atacantes vêm executando esse ataque desde pelo menos a madrugada de 30 de julho de 2026, recriando sistematicamente seeds geradas pelo Coldcard e varrendo os fundos onchain, escreveu a Galaxy Research.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe nos comentários.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
🔥 Os roubos de Bitcoin com Coldcard estão lentos, mas as perdas podem passar de US$ 150 milhões: Galaxy.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A Galaxy Research agora coloca o saque confirmado do exploit do Coldcard acima de 1.778 BTC (cerca de US$ 112 milhões), com uma quarta onda suspeita que poderia elevá-lo para 2.417 BTC. Nenhuma atividade confirmada do atacante apareceu após 6 de agosto, em três grandes ondas e mais de 30 rastros menores. A Galaxy falou diretamente com mais de 190 vítimas e ainda orienta os detentores de Coldcard com assinatura única a moverem os fundos para endereços novos. As perdas de Bitcoin roubado do grande exploit da carteira Coldcard começaram a desacelerar, mas a quantia total de BTC desviada continua subindo — e o pior pode não ter acabado ainda.
Esse é o mais recente da Galaxy Research, a empresa de pesquisa cripto que vem acompanhando o exploit desde o início. A empresa disse na quinta-feira que o exploit de recriação da seed do Coldcard já drenou mais de 1.778 BTC — aproximadamente US$ 112 milhões — e que o valor final provavelmente será maior. A Galaxy afirmou ter confiança muito alta na contagem, que reúne roubos confirmados atribuídos ao proprietário desde que o ataque foi aberto em 30 de julho, segundo seu tópico em andamento no X. Os atacantes vêm executando esse ataque desde pelo menos a madrugada de 30 de julho de 2026, recriando sistematicamente seeds geradas pelo Coldcard e varrendo os fundos onchain, escreveu a Galaxy Research.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe nos comentários.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Em resumo A Galaxy Research agora coloca o saque confirmado do exploit do Coldcard acima de 1.778 BTC (cerca de US$ 112 milhões), com uma quarta onda suspeita que poderia elevá-lo para 2.417 BTC. Nenhuma atividade confirmada do atacante apareceu após 6 de agosto, em três grandes ondas e mais de 30 rastros menores. A Galaxy falou diretamente com mais de 190 vítimas e ainda orienta os detentores de Coldcard com assinatura única a moverem os fundos para endereços novos. As perdas de Bitcoin roubado do grande exploit da carteira Coldcard começaram a desacelerar, mas a quantia total de BTC desviada continua subindo — e o pior pode não ter acabado ainda.
Esse é o mais recente da Galaxy Research, a empresa de pesquisa cripto que vem acompanhando o exploit desde o início. A empresa disse na quinta-feira que o exploit de recriação da seed do Coldcard já drenou mais de 1.778 BTC — aproximadamente US$ 112 milhões — e que o valor final provavelmente será maior. A Galaxy afirmou ter confiança muito alta na contagem, que reúne roubos confirmados atribuídos ao proprietário desde que o ataque foi aberto em 30 de julho, segundo seu tópico em andamento no X. Os atacantes vêm executando esse ataque desde pelo menos a madrugada de 30 de julho de 2026, recriando sistematicamente seeds geradas pelo Coldcard e varrendo os fundos onchain, escreveu a Galaxy Research.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou apenas ruído? Deixe nos comentários.
$BTC $ETH
#AICryptoIntegration #CryptoWallet #TonEcosystem
20
·
--
🔥 Depois que a Coldcard foi hackeada, US$ 15 bilhões em Bitcoin foram movidos para a segurança.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Resumo O exploit do firmware da Coldcard drenou aproximadamente 2.100 BTC, com perdas estimadas em cerca de US$ 130 milhões em múltiplas ondas de ataque. Os dados on-chain do Checkonchain mostram 233.000 BTC deixados em carteiras de detentores de longo prazo nos dias ao redor da violação. O CEO da Casa, Nick Neuman, citando conversas reais com clientes, diz que parte desses 233.000 BTC veio de usuários do Ledger e do Trezor — não de proprietários da Coldcard — que atualizaram para multisig depois de assistir ao hack se desenrolar.
Nos dias após o pior exploit de carteira de hardware da história recente do Bitcoin, o CEO da Casa Nick Neuman começou a contar não apenas o BTC que estava sendo drenado de carteiras vulneráveis da Coldcard. Enquanto os atacantes drenavam carteiras da Coldcard endereço por endereço, 233.000 BTC, no valor de cerca de US$ 15 bilhões pelos preços de hoje, estavam sendo movidos silenciosamente em busca de segurança. A grande e contínua violação que começou em 30 de julho já levou a quase US$ 130 milhões em Bitcoin roubado de carteiras de hardware da Coldcard — dispositivos físicos que armazenam chaves privadas inteiramente offline, sem nunca se conectar à internet, e fabricados pela empresa canadense Coinkite.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Depois que a Coldcard foi hackeada, US$ 15 bilhões em Bitcoin foram movidos para a segurança.
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Resumo O exploit do firmware da Coldcard drenou aproximadamente 2.100 BTC, com perdas estimadas em cerca de US$ 130 milhões em múltiplas ondas de ataque. Os dados on-chain do Checkonchain mostram 233.000 BTC deixados em carteiras de detentores de longo prazo nos dias ao redor da violação. O CEO da Casa, Nick Neuman, citando conversas reais com clientes, diz que parte desses 233.000 BTC veio de usuários do Ledger e do Trezor — não de proprietários da Coldcard — que atualizaram para multisig depois de assistir ao hack se desenrolar.
Nos dias após o pior exploit de carteira de hardware da história recente do Bitcoin, o CEO da Casa Nick Neuman começou a contar não apenas o BTC que estava sendo drenado de carteiras vulneráveis da Coldcard. Enquanto os atacantes drenavam carteiras da Coldcard endereço por endereço, 233.000 BTC, no valor de cerca de US$ 15 bilhões pelos preços de hoje, estavam sendo movidos silenciosamente em busca de segurança. A grande e contínua violação que começou em 30 de julho já levou a quase US$ 130 milhões em Bitcoin roubado de carteiras de hardware da Coldcard — dispositivos físicos que armazenam chaves privadas inteiramente offline, sem nunca se conectar à internet, e fabricados pela empresa canadense Coinkite.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Imagem: Shutterstock/DecryptCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione a Decrypt como sua fonte preferida para ver mais das nossas histórias no Google.Resumo O exploit do firmware da Coldcard drenou aproximadamente 2.100 BTC, com perdas estimadas em cerca de US$ 130 milhões em múltiplas ondas de ataque. Os dados on-chain do Checkonchain mostram 233.000 BTC deixados em carteiras de detentores de longo prazo nos dias ao redor da violação. O CEO da Casa, Nick Neuman, citando conversas reais com clientes, diz que parte desses 233.000 BTC veio de usuários do Ledger e do Trezor — não de proprietários da Coldcard — que atualizaram para multisig depois de assistir ao hack se desenrolar.
Nos dias após o pior exploit de carteira de hardware da história recente do Bitcoin, o CEO da Casa Nick Neuman começou a contar não apenas o BTC que estava sendo drenado de carteiras vulneráveis da Coldcard. Enquanto os atacantes drenavam carteiras da Coldcard endereço por endereço, 233.000 BTC, no valor de cerca de US$ 15 bilhões pelos preços de hoje, estavam sendo movidos silenciosamente em busca de segurança. A grande e contínua violação que começou em 30 de julho já levou a quase US$ 130 milhões em Bitcoin roubado de carteiras de hardware da Coldcard — dispositivos físicos que armazenam chaves privadas inteiramente offline, sem nunca se conectar à internet, e fabricados pela empresa canadense Coinkite.
❓ O que você acha: isso é o começo de um movimento maior ou apenas ruído? Deixe sua opinião abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
22
·
--
🔥 Malware SparkKitty Encontrado em App Stores Mira Frases de Semente de Carteiras Cripto.
O malware foi distribuído por meio de aplicativos maliciosos na App Store da Apple, Google Play e em lojas de aplicativos de terceiros. Pesquisadores alertam que armazenar frases de recuperação de carteira como capturas de tela pode expor criptoativos a roubo. Um novo relatório da empresa de cibersegurança Check Point detalha como a campanha do malware SparkKitty mirou usuários de criptomoedas ao analisar fotos salvas em dispositivos Android e iPhone infectados em busca de frases de recuperação de carteira e outras informações sensíveis.
Descoberto pela primeira vez pela Kaspersky em junho de 2025, a análise da Check Point detalhou como o malware se espalhou pela App Store da Apple, Google Play e lojas de aplicativos de terceiros. O que torna o SparkKitty particularmente notável é a presença tanto na App Store da Apple quanto no Google Play, o que lhe confere uma ampla superfície de ataque, escreveu a Check Point. O agente de ameaça por trás do SparkKitty distribuiu aplicativos trojanizados disfarçados de ferramentas legítimas de criptomoedas, plataformas de mensagens e até aplicativos de entretenimento, aumentando consideravelmente a probabilidade de instalação por usuários desavisados. Depois que os usuários concederam acesso às suas bibliotecas de fotos, o malware analisou imagens armazenadas em busca de frases de recuperação de carteira e outras informações sensíveis antes de enviar os dados para servidores controlados pelo atacante.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou é só ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 Malware SparkKitty Encontrado em App Stores Mira Frases de Semente de Carteiras Cripto.
O malware foi distribuído por meio de aplicativos maliciosos na App Store da Apple, Google Play e em lojas de aplicativos de terceiros. Pesquisadores alertam que armazenar frases de recuperação de carteira como capturas de tela pode expor criptoativos a roubo. Um novo relatório da empresa de cibersegurança Check Point detalha como a campanha do malware SparkKitty mirou usuários de criptomoedas ao analisar fotos salvas em dispositivos Android e iPhone infectados em busca de frases de recuperação de carteira e outras informações sensíveis.
Descoberto pela primeira vez pela Kaspersky em junho de 2025, a análise da Check Point detalhou como o malware se espalhou pela App Store da Apple, Google Play e lojas de aplicativos de terceiros. O que torna o SparkKitty particularmente notável é a presença tanto na App Store da Apple quanto no Google Play, o que lhe confere uma ampla superfície de ataque, escreveu a Check Point. O agente de ameaça por trás do SparkKitty distribuiu aplicativos trojanizados disfarçados de ferramentas legítimas de criptomoedas, plataformas de mensagens e até aplicativos de entretenimento, aumentando consideravelmente a probabilidade de instalação por usuários desavisados. Depois que os usuários concederam acesso às suas bibliotecas de fotos, o malware analisou imagens armazenadas em busca de frases de recuperação de carteira e outras informações sensíveis antes de enviar os dados para servidores controlados pelo atacante.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou é só ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
O malware foi distribuído por meio de aplicativos maliciosos na App Store da Apple, Google Play e em lojas de aplicativos de terceiros. Pesquisadores alertam que armazenar frases de recuperação de carteira como capturas de tela pode expor criptoativos a roubo. Um novo relatório da empresa de cibersegurança Check Point detalha como a campanha do malware SparkKitty mirou usuários de criptomoedas ao analisar fotos salvas em dispositivos Android e iPhone infectados em busca de frases de recuperação de carteira e outras informações sensíveis.
Descoberto pela primeira vez pela Kaspersky em junho de 2025, a análise da Check Point detalhou como o malware se espalhou pela App Store da Apple, Google Play e lojas de aplicativos de terceiros. O que torna o SparkKitty particularmente notável é a presença tanto na App Store da Apple quanto no Google Play, o que lhe confere uma ampla superfície de ataque, escreveu a Check Point. O agente de ameaça por trás do SparkKitty distribuiu aplicativos trojanizados disfarçados de ferramentas legítimas de criptomoedas, plataformas de mensagens e até aplicativos de entretenimento, aumentando consideravelmente a probabilidade de instalação por usuários desavisados. Depois que os usuários concederam acesso às suas bibliotecas de fotos, o malware analisou imagens armazenadas em busca de frases de recuperação de carteira e outras informações sensíveis antes de enviar os dados para servidores controlados pelo atacante.
❓ Qual é a sua opinião: isso é o começo de um movimento maior ou é só ruído? Deixe abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
37
·
--
🔥 O Ledger Diz que o Exploit do Coldcard Mostra que a Segurança das Carteiras Bitcoin Precisa se Adaptar à IA.
Imagem: Shutterstock/BitcoinCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione Decrypt como sua fonte preferida para ver mais de nossas histórias no Google.Em resumo O Ledger diz que o exploit do Coldcard é um alerta para a indústria de carteiras de hardware para Bitcoin, mas afirma que seus próprios dispositivos não foram afetados. A empresa argumenta que geradores de números aleatórios de hardware certificados de forma independente são essenciais para criar com segurança frases de recuperação de carteiras. O Ledger diz que a IA está acelerando a descoberta de vulnerabilidades e obrigando as equipes de segurança a se defenderem em velocidade de máquina. O fabricante de carteiras de hardware Ledger diz que o recente exploit do Coldcard deve servir como um aviso para a indústria de criptomoedas. De acordo com o CTO do Ledger, Charles Guillemet, o incidente expôs fragilidades em como alguns dispositivos, neste caso, carteiras de criptomoedas de hardware, geram aleatoriedade criptográfica, ao mesmo tempo em que mostra como a inteligência artificial está remodelando tanto ciberataques quanto defesas digitais.
“Estamos tratando isso como um lembrete sério de como todo o modelo de segurança de uma carteira de hardware vive ou morre na aleatoriedade”, disse Guillemet à Decrypt. “A criptografia é difícil e implementá-la com segurança é ainda mais difícil. O incidente desta semana no Coldcard deixou isso visível da forma mais cara possível.”
Os comentários surgem enquanto as repercussões do exploit do Coldcard continuam a crescer. Na semana passada, o fabricante do Coldcard, a Coinkite, divulgou uma falha na carteira de hardware Bitcoin do Coldcard, que é isolada (air-gapped), e que remonta a uma versão de firmware de março de 2021.
❓ Qual é a sua opinião: é o início de um movimento maior ou apenas ruído? Deixe isso abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
🔥 O Ledger Diz que o Exploit do Coldcard Mostra que a Segurança das Carteiras Bitcoin Precisa se Adaptar à IA.
Imagem: Shutterstock/BitcoinCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione Decrypt como sua fonte preferida para ver mais de nossas histórias no Google.Em resumo O Ledger diz que o exploit do Coldcard é um alerta para a indústria de carteiras de hardware para Bitcoin, mas afirma que seus próprios dispositivos não foram afetados. A empresa argumenta que geradores de números aleatórios de hardware certificados de forma independente são essenciais para criar com segurança frases de recuperação de carteiras. O Ledger diz que a IA está acelerando a descoberta de vulnerabilidades e obrigando as equipes de segurança a se defenderem em velocidade de máquina. O fabricante de carteiras de hardware Ledger diz que o recente exploit do Coldcard deve servir como um aviso para a indústria de criptomoedas. De acordo com o CTO do Ledger, Charles Guillemet, o incidente expôs fragilidades em como alguns dispositivos, neste caso, carteiras de criptomoedas de hardware, geram aleatoriedade criptográfica, ao mesmo tempo em que mostra como a inteligência artificial está remodelando tanto ciberataques quanto defesas digitais.
“Estamos tratando isso como um lembrete sério de como todo o modelo de segurança de uma carteira de hardware vive ou morre na aleatoriedade”, disse Guillemet à Decrypt. “A criptografia é difícil e implementá-la com segurança é ainda mais difícil. O incidente desta semana no Coldcard deixou isso visível da forma mais cara possível.”
Os comentários surgem enquanto as repercussões do exploit do Coldcard continuam a crescer. Na semana passada, o fabricante do Coldcard, a Coinkite, divulgou uma falha na carteira de hardware Bitcoin do Coldcard, que é isolada (air-gapped), e que remonta a uma versão de firmware de março de 2021.
❓ Qual é a sua opinião: é o início de um movimento maior ou apenas ruído? Deixe isso abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
Imagem: Shutterstock/BitcoinCrie uma conta para salvar seus artigos.Adicione no GoogleAdicione Decrypt como sua fonte preferida para ver mais de nossas histórias no Google.Em resumo O Ledger diz que o exploit do Coldcard é um alerta para a indústria de carteiras de hardware para Bitcoin, mas afirma que seus próprios dispositivos não foram afetados. A empresa argumenta que geradores de números aleatórios de hardware certificados de forma independente são essenciais para criar com segurança frases de recuperação de carteiras. O Ledger diz que a IA está acelerando a descoberta de vulnerabilidades e obrigando as equipes de segurança a se defenderem em velocidade de máquina. O fabricante de carteiras de hardware Ledger diz que o recente exploit do Coldcard deve servir como um aviso para a indústria de criptomoedas. De acordo com o CTO do Ledger, Charles Guillemet, o incidente expôs fragilidades em como alguns dispositivos, neste caso, carteiras de criptomoedas de hardware, geram aleatoriedade criptográfica, ao mesmo tempo em que mostra como a inteligência artificial está remodelando tanto ciberataques quanto defesas digitais.
“Estamos tratando isso como um lembrete sério de como todo o modelo de segurança de uma carteira de hardware vive ou morre na aleatoriedade”, disse Guillemet à Decrypt. “A criptografia é difícil e implementá-la com segurança é ainda mais difícil. O incidente desta semana no Coldcard deixou isso visível da forma mais cara possível.”
Os comentários surgem enquanto as repercussões do exploit do Coldcard continuam a crescer. Na semana passada, o fabricante do Coldcard, a Coinkite, divulgou uma falha na carteira de hardware Bitcoin do Coldcard, que é isolada (air-gapped), e que remonta a uma versão de firmware de março de 2021.
❓ Qual é a sua opinião: é o início de um movimento maior ou apenas ruído? Deixe isso abaixo.
$BTC $ETH
#SECryptoRegulation #AICryptoIntegration #CryptoWallet
40
🔐 Carteira Quente vs Carteira Fria — Qual Você Precisa?
90% dos novos usuários de cripto cometem esse erro: deixar todas as moedas em uma exchange. Mas por que "Não são suas chaves, não são suas moedas" realmente importa?
🔥 Carteira Quente → Ótima para trading ativo, mas com mais risco
❄️ Carteira Fria → A escolha mais segura para manter no longo prazo
Eu explico exatamente quando usar cada uma (com exemplos reais) no blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Qual delas você usa AGORA? Comente 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
🔐 Carteira Quente vs Carteira Fria — Qual Você Precisa?
90% dos novos usuários de cripto cometem esse erro: deixar todas as moedas em uma exchange. Mas por que "Não são suas chaves, não são suas moedas" realmente importa?
🔥 Carteira Quente → Ótima para trading ativo, mas com mais risco
❄️ Carteira Fria → A escolha mais segura para manter no longo prazo
Eu explico exatamente quando usar cada uma (com exemplos reais) no blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Qual delas você usa AGORA? Comente 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
90% dos novos usuários de cripto cometem esse erro: deixar todas as moedas em uma exchange. Mas por que "Não são suas chaves, não são suas moedas" realmente importa?
🔥 Carteira Quente → Ótima para trading ativo, mas com mais risco
❄️ Carteira Fria → A escolha mais segura para manter no longo prazo
Eu explico exatamente quando usar cada uma (com exemplos reais) no blog 👇
https://coinpathguide.blogspot.com/2026/08/hot-wallet-vs-cold-wallet-guide.html
Qual delas você usa AGORA? Comente 👇
$BTC $ETH $BNB
#Crypto #BTC #Binance #CryptoWallet
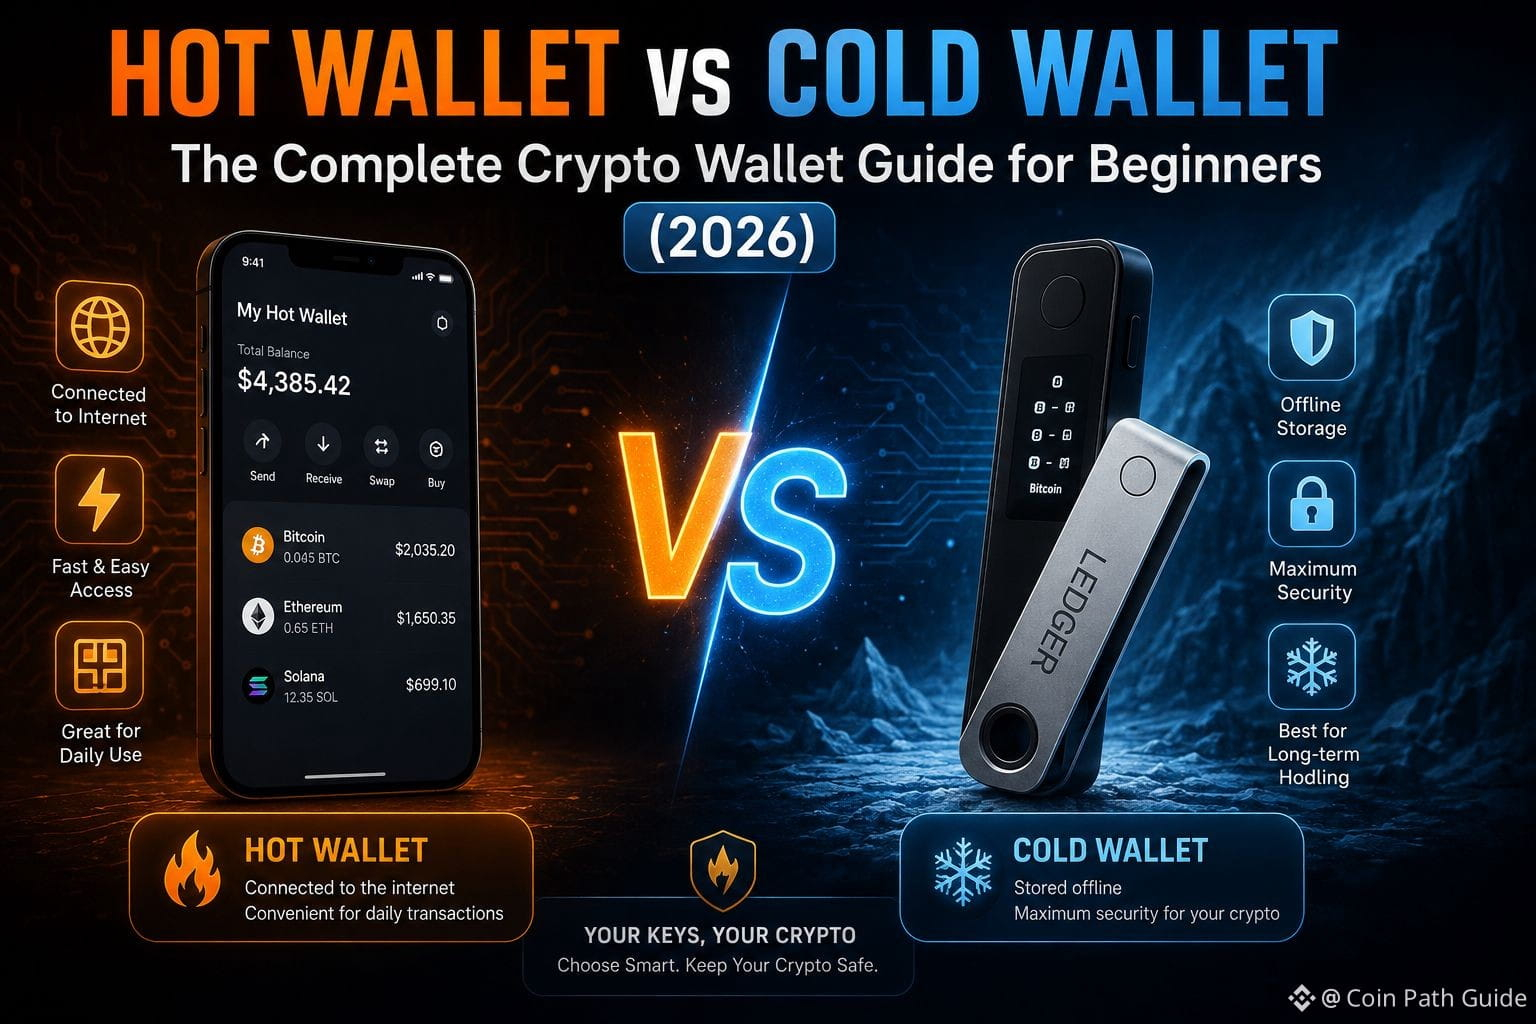
2
110
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#AnthropicCEOCallsForAISlowdown
61,631 visualizações
826 a discutir
2
#BitcoinThirdSingleBlockReorgInFourWeeks
1,062 visualizações
80 a discutir
3
#BitcoinDropsToIntradayLow$76367
0 visualizações
0 a discutir
4
#LSKSurgesOver515%In24Hours
1,199 visualizações
54 a discutir
5
#ClarityActLawIn2026OddsRiseTo30%
0 visualizações
0 a discutir
6
#KoreaCryptoTaxDelayPetitionMeetsReviewThreshold
0 visualizações
0 a discutir
7
#EURequiresWalletMakersReportFlawsIn24Hours
205 visualizações
24 a discutir
8
#ZcashNU7VoteEndsSeptember14
758 visualizações
39 a discutir
9
#AnthropicChoosesNasdaqForPotentialIPO
30,302 visualizações
352 a discutir
10
#SECReceivesGrayscaleLitecoinTrustETFFiling
192,362 visualizações
2,117 a discutir