

#bitgettoken
bitgettoken
11,833 visualizações
66 a discutir
Popular
Mais recente
·
--
Em Baixa
#Bitget #$351.6M afetados — mas a questão maior é como o atacante chegou ao pipeline de assinatura/autorização.
A Bitget diz que aproximadamente US$ 351,6M em ativos foram afetados, envolvendo partes de suas camadas de carteira quente e morna, enquanto as carteiras frias permaneceram seguras. A exchange também afirma que seu Fundo de Proteção ao Usuário de US$ 464M+ é suficiente para cobrir o valor reportado.
#BitgetWallet
O problema de segurança mais importante é o caminho do ataque.
As investigações preliminares da Bitget indicam que um sistema crítico de back-end na sua infraestrutura de carteiras foi comprometido. O atacante teria falsificado dados de transação e acionado o processo normal de autorização da Bitget. A Bitget afirma que uma violação direta de chave privada foi descartada.#BitgetExchange
TokenPost
Isso torna o incidente mais do que um simples “vazamento de chave privada”. A pergunta-chave agora é como o atacante obteve acesso ao sistema de back-end e por que os controles existentes permitiram que transações não autorizadas passassem pelo pipeline de autorização.
A Bitget pausou saques enquanto sua# revisão de segurança continua, enquanto depósitos e negociação permanecem operacionais. A empresa também disse que publicará um relatório completo do incidente, cobrindo a causa raiz e as ações corretivas.
Bitget +1
O fundo de proteção pode cobrir o impacto financeiro.
O relatório técnico nos dirá se a fraqueza de segurança subjacente foi realmente corrigida.#BitgetToken
#Bitget #$351.6M afetados — mas a questão maior é como o atacante chegou ao pipeline de assinatura/autorização.
A Bitget diz que aproximadamente US$ 351,6M em ativos foram afetados, envolvendo partes de suas camadas de carteira quente e morna, enquanto as carteiras frias permaneceram seguras. A exchange também afirma que seu Fundo de Proteção ao Usuário de US$ 464M+ é suficiente para cobrir o valor reportado.
#BitgetWallet
O problema de segurança mais importante é o caminho do ataque.
As investigações preliminares da Bitget indicam que um sistema crítico de back-end na sua infraestrutura de carteiras foi comprometido. O atacante teria falsificado dados de transação e acionado o processo normal de autorização da Bitget. A Bitget afirma que uma violação direta de chave privada foi descartada.#BitgetExchange
TokenPost
Isso torna o incidente mais do que um simples “vazamento de chave privada”. A pergunta-chave agora é como o atacante obteve acesso ao sistema de back-end e por que os controles existentes permitiram que transações não autorizadas passassem pelo pipeline de autorização.
A Bitget pausou saques enquanto sua# revisão de segurança continua, enquanto depósitos e negociação permanecem operacionais. A empresa também disse que publicará um relatório completo do incidente, cobrindo a causa raiz e as ações corretivas.
Bitget +1
O fundo de proteção pode cobrir o impacto financeiro.
O relatório técnico nos dirá se a fraqueza de segurança subjacente foi realmente corrigida.#BitgetToken
A Bitget diz que aproximadamente US$ 351,6M em ativos foram afetados, envolvendo partes de suas camadas de carteira quente e morna, enquanto as carteiras frias permaneceram seguras. A exchange também afirma que seu Fundo de Proteção ao Usuário de US$ 464M+ é suficiente para cobrir o valor reportado.
#BitgetWallet
O problema de segurança mais importante é o caminho do ataque.
As investigações preliminares da Bitget indicam que um sistema crítico de back-end na sua infraestrutura de carteiras foi comprometido. O atacante teria falsificado dados de transação e acionado o processo normal de autorização da Bitget. A Bitget afirma que uma violação direta de chave privada foi descartada.#BitgetExchange
TokenPost
Isso torna o incidente mais do que um simples “vazamento de chave privada”. A pergunta-chave agora é como o atacante obteve acesso ao sistema de back-end e por que os controles existentes permitiram que transações não autorizadas passassem pelo pipeline de autorização.
A Bitget pausou saques enquanto sua# revisão de segurança continua, enquanto depósitos e negociação permanecem operacionais. A empresa também disse que publicará um relatório completo do incidente, cobrindo a causa raiz e as ações corretivas.
Bitget +1
O fundo de proteção pode cobrir o impacto financeiro.
O relatório técnico nos dirá se a fraqueza de segurança subjacente foi realmente corrigida.#BitgetToken
73
🚨
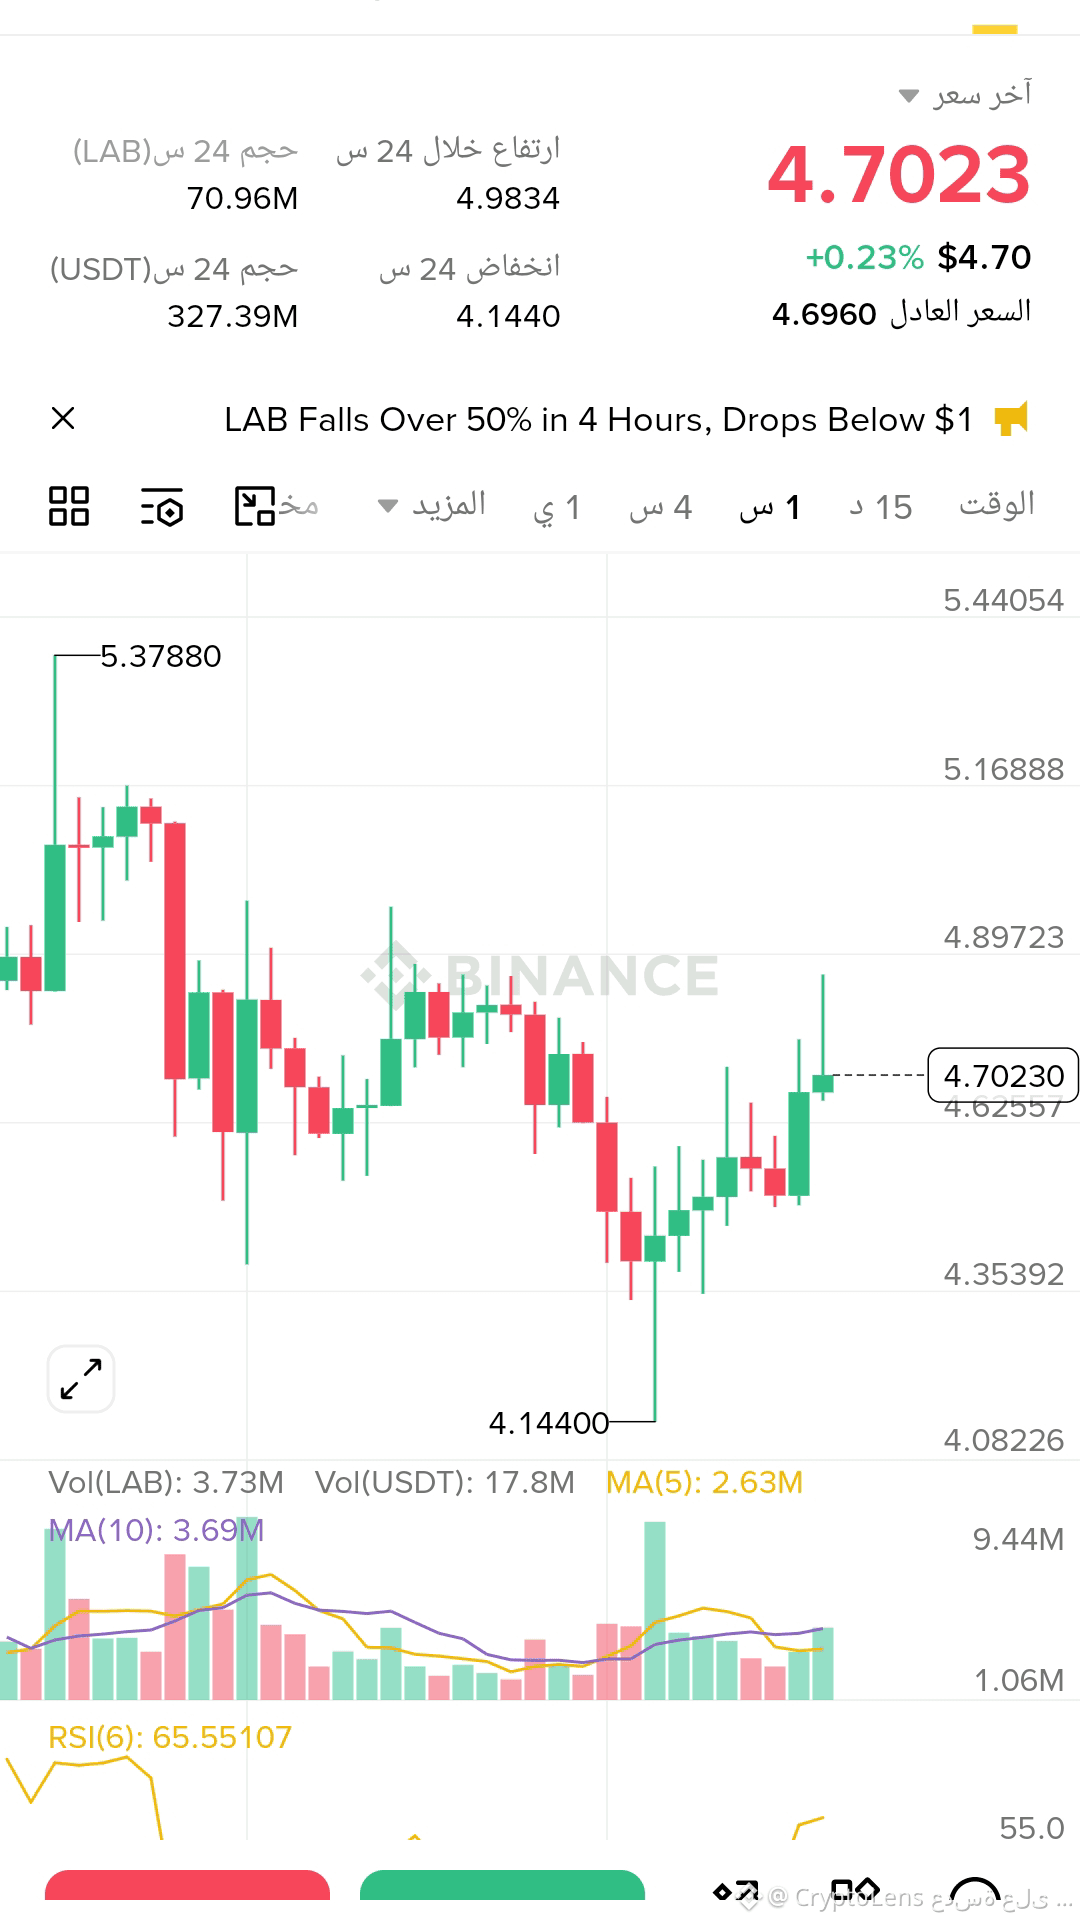
Quem ainda está segurando LAB? 👇⚠️
🚨 9M $LAB acaba de ser transferido de uma cold wallet da BITGET
Valor da transferência:
≈ $43M 👀🔥
As moedas foram movidas de uma cold wallet para uma hot wallet ⚠️
E o mercado começa a ficar nervoso imediatamente.
Movimentações assim raramente acontecem sem motivo 🚨
A pergunta agora é uma só:
Está se preparando para um dump novo…
Ou isso é um sinal de algo muito maior? 👀
As volatilidades em $LAB podem se tornar extremas 🔥
LABUSDT
#Labs #Crypto #BitgetToken #BlackRockPlansMoneyMarketFundsforStablecoinUsers #BinanceSquareFamily
🚨
Quem ainda está segurando LAB? 👇⚠️
🚨 9M $LAB acaba de ser transferido de uma cold wallet da BITGET
Valor da transferência:
≈ $43M 👀🔥
As moedas foram movidas de uma cold wallet para uma hot wallet ⚠️
E o mercado começa a ficar nervoso imediatamente.
Movimentações assim raramente acontecem sem motivo 🚨
A pergunta agora é uma só:
Está se preparando para um dump novo…
Ou isso é um sinal de algo muito maior? 👀
As volatilidades em $LAB podem se tornar extremas 🔥
LABUSDT
#Labs #Crypto #BitgetToken #BlackRockPlansMoneyMarketFundsforStablecoinUsers #BinanceSquareFamily
Quem ainda está segurando LAB? 👇⚠️
🚨 9M $LAB acaba de ser transferido de uma cold wallet da BITGET
Valor da transferência:
≈ $43M 👀🔥
As moedas foram movidas de uma cold wallet para uma hot wallet ⚠️
E o mercado começa a ficar nervoso imediatamente.
Movimentações assim raramente acontecem sem motivo 🚨
A pergunta agora é uma só:
Está se preparando para um dump novo…
Ou isso é um sinal de algo muito maior? 👀
As volatilidades em $LAB podem se tornar extremas 🔥
LABUSDT
#Labs #Crypto #BitgetToken #BlackRockPlansMoneyMarketFundsforStablecoinUsers #BinanceSquareFamily
3
176
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#QNTRises39%
42,939 visualizações
1,126 a discutir
2
#EthereumBreaksAbove$2700
3,884 visualizações
111 a discutir
3
#BitgetBreachForgedRequestsNotStolenKeys
41,569 visualizações
898 a discutir
4
#BitcoinSpotETFsTurnNetPositiveYTD
26,478 visualizações
688 a discutir
5
#GrayscaleZcashETFHits$1BNetAssets
3,209 visualizações
54 a discutir
6
#BitcoinSpotETFsNetInflow$191M
9,397 visualizações
189 a discutir
7
#CFTCUpdatesGuidanceOnTokenizedAssets
67,442 visualizações
1,632 a discutir
8
#BitgetSays$352MAffectedInHack
21,741 visualizações
98 a discutir
9
#NYAndPolymarketSueEachOther
8,769 visualizações
263 a discutir
10
#BinanceWillListHyperliquid(HYPE)
313,401 visualizações
4,195 a discutir