

#securityalert
securityalert
533,747 visualizações
1,320 a discutir
Popular
Mais recente

·
--
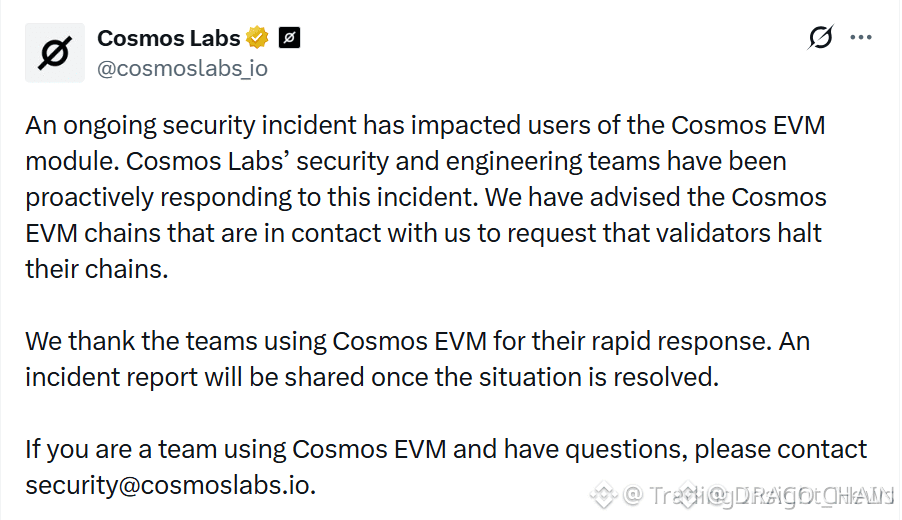
🚨 $ATOM CRITICAL EXPLoit: BRECHA CRÍTICA DE SEGURANÇA NO COSMOS EVM DISPARA PARADAS MULTICadeia 📉
A Cosmos Labs confirmou uma vulnerabilidade grave dentro do módulo Cosmos EVM, forçando múltiplas redes de validadores em todo o ecossistema a entrar em paradas de emergência. 🔍 Os modelos de risco institucional estão mudando para preservação de capital enquanto o “dinheiro esperto” avalia o escopo completo da vulnerabilidade estrutural em cadeias interconectadas. ⚠️
Quando camadas de infraestrutura sofrem falhas sistêmicas, cascatas de liquidez seguem rapidamente, deixando o fluxo de ordens exposto vulnerável a contágio. 📊 As equipes de projeto que utilizam a arquitetura EVM estão realizando auditorias de segurança imediatas, enquanto participantes do mercado monitoram possíveis riscos de cascata. 📌
🤔 Você está retirando liquidez das cadeias do Cosmos EVM afetadas ou aguardando atualizações oficiais de mitigação? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre o seu risco. 🛡️
🏷️ #ATOM #Cosmos #SecurityAlert #Crypto
🚨 🛡️
130
·
--
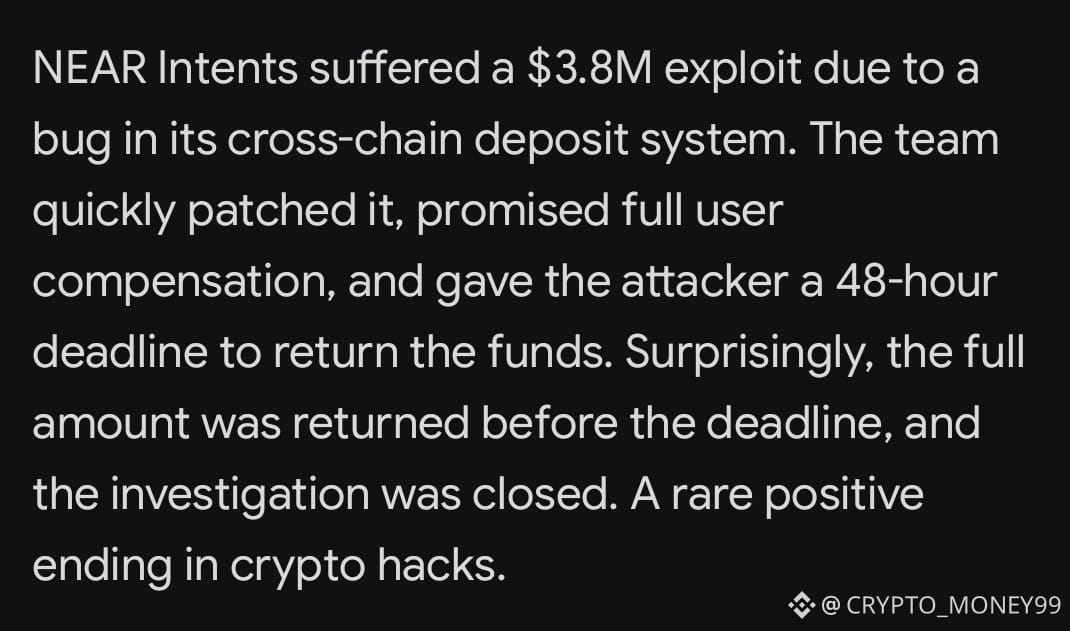
🚨 Violação de 3,8 milhões de dólares… e termina com uma história inesperada
Há alguns dias, o protocolo NEAR Intents sofreu uma exploração de uma vulnerabilidade no sistema de depósitos e saques entre cadeias.
O atacante sacou cerca de 3,8 milhões de USDT de um contrato na rede em poucas horas.
A maioria das histórias termina aqui: dinheiro perdido, investigações longas e indenizações adiadas.
Mas desta vez as coisas foram diferentes.
A equipe interrompeu os serviços imediatamente, corrigiu a falha e anunciou com clareza:
«Os fundos serão totalmente reembolsados».
Em seguida, fizeram algo mais ousado…
Identificaram a parte responsável e deram a ela apenas 48 horas para devolver tudo.
O resultado?
Antes do fim do prazo, os fundos voltaram integralmente.
Uma grande parte retornou na forma de bitcoin, e a investigação foi encerrada oficialmente.
Até o atacante deixou uma mensagem na cadeia dizendo que estava errado, agradecendo à equipe pelo tratamento respeitoso e recomendando usar Bug Bounties em vez de invadir.
A lição aqui é clara:
Nem toda invasão termina em desastre.
Rapidez na correção + transparência + pressão inteligente… às vezes conseguem transformar uma perda em uma história de sucesso rara no mundo cripto.
O que vocês acham? Esse modelo deve virar a regra?
#SecurityAlert #Near #crypto #USDT #Binance
2
1k

·
--
Chinês:
A plataforma NEAR Intents, do protocolo NEAR, foi hackeada! Prejuízo de 3,8 milhões de dólares! Segundo informações, esta falha está relacionada com um incidente de segurança anterior em que houve apoio ao Bitget. A plataforma promete compensar os usuários, mas esta operação realmente deixa muita gente apreensiva. Os velhos problemas de segurança em DeFi voltaram! Pessoal, fiquem atentos! #DeFiHack #SecurityAlert $NEAR
A plataforma NEAR Intents da NEAR acabou de ser atingida por um exploit de 3,8 milhões de dólares! O bug surgiu ao ajudar em uma violação de segurança da Bitget. Eles prometem compensar os usuários afetados, mas isso mostra que até ajudar outras pessoas pode dar errado na cripto. Fiquem vigilantes! #SecurityAlert #DeFiHack $NEAR
177

·
--
🚨 O EXPLOIT DO PPV2 AINDA ESTÁ ESVAZIANDO $ETH WALLETS, ENTÃO REVOGUE SUAS AUTORIZAÇÕES AGORA! ⚠️
O exploit do Payment Processor V2 está ativamente drenando fundos on-chain, e os atacantes estão implacáveis. Mesmo que sua carteira tenha sobrevivido à onda inicial de setembro, autorizações de contrato abertas significam que seus ativos permanecem totalmente expostos a drenadores automatizados. 🩸
Os exploradores agora estão dando gorjetas aos construtores de blocos com até 99% dos valores roubados para garantir a execução, tornando resgates por front-run virtualmente impossíveis assim que uma oferta é aceita. Se você negocia on-chain, revogue as permissões legadas imediatamente antes de assinar seu próximo acordo. 🔍
💬 Você já verificou/apagou suas autorizações de contratos ativas hoje, ou está deixando sua carteira exposta a drenadores silenciosos de MEV? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ETH #CryptoSecurity #OnChain #SecurityAlert
⚠️ 👁️
17
·
--
ALERTA CRÍTICA: ATUALIZAÇÕES DA APPLE PARA EXPLORAR ZERO-DAY MIRANDO SUAS BOLSAS DE CRIPTO $BTC E SUAS HABILIDADES! 🚨 ⚡
🚨 Hackers de black-hat estão explorando ativamente uma vulnerabilidade crítica de zero-day em builds mais antigas do iOS e do macOS para drenar carteiras de cripto de custódia própria. 🛡️ Pesquisadores de segurança da SlowMist confirmaram que ataques direcionados já estão em andamento no mundo real, colocando os ativos da carteira móvel diretamente no alvo.
🔒 A Apple acabou de enviar uma correção de sistema urgente para neutralizar esse exploit de alto nível. 💡 Se você executa negociações ou mantém chaves privadas em seus dispositivos móveis, atualize seu firmware imediatamente, evite links do Safari não verificados e restrinja permissões de apps desconhecidos. 💬 Você já atualizou seus dispositivos ou ainda está usando sua carteira em um firmware desatualizado? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #CryptoSecurity #SecurityAlert #CryptoWallets
⚡ 🛡️
7

·
--
🚨 DYORSWAP confirma que mais de 200 ETH foram pagos como compensação após um golpe falso da rede GIWA. A Upbit’s Dunamu diz que a mainnet da GIWA não está no ar. Os detentores de ETH enfrentam riscos de phishing por meio de cadeias falsificadas. Fique atento—verifique os endereços dos contratos antes de interagir. Como você se protege de golpes de rede falsos? #SecurityAlert
$ETH #TradingSignal #CryptoAnalysis
$ETH #TradingSignal #CryptoAnalysis
10

Atenção: invasão de 12,4M XRP — D'CENT tomou medidas, mas os fundos desapareceram! 🚨
A segunda maior invasão de XRP em 2026! 12,4M XRP foram retirados de 7.393 carteiras do app D'CENT em 10 dias, de 15 a 25 de setembro.
Como? 6 ondas de roubos usando uma frase de recuperação comprometida. Os invasores primeiro retiraram manualmente as carteiras grandes e depois usaram scripts automatizados.
6,3M $XRP foram convertidos em Ethereum via THORChain, além de $BTC e $ETH e $Tron e $XLM que também foram apreendidos.
A ação tomada: a D'CENT emitiu um relatório preliminar em 17 de setembro, ocultou a causa raiz por motivos de segurança, adicionou verificações de segurança no aplicativo mais recente e pediu a todos os usuários para criarem uma nova frase de recuperação e transferirem os ativos imediatamente. A IoTrust recebeu mais de 110 denúncias.
Você ainda tem $XRP na D'CENT? Verifique agora!
Por favor, acompanhem
$XRP #XRP #CryptoHack #SecurityAlert #DCENT
#hackersdrainover12.4mxrpfromdcentwallets
1
2.2k
·
--
🚨 $340K API EXPLOIT VARRE $ONE AS ATAQUE COM DOCUMENTOS FALSIFICADOS CONTORNA 2FA! 💣
Uma brutal violação de $340.000 acabou de expor uma perigosa brecha na segurança de contas off-chain. 🔍 Os atacantes usaram documentos de verificação falsificados para substituir configurações de segurança, mas a falha estrutural real aconteceu quando chaves de API que ficaram ativas permaneceram funcionando após o congelamento da conta ser removido.
Assim que o bloqueio de saque de 24 horas expirou, os exploradores drenaram mais de 322k USDT junto com 9.1M $ONE diretamente via a API comprometida, sem solicitar confirmações de 2FA. ⚡ Este incidente agudo destaca por que auditorias ativas de chaves são tão vitais quanto a disciplina de armazenamento a frio.
💡 Você verificou hoje as permissões de gerenciamento de suas APIs ativas para garantir acesso zero de origem não autorizada? 👇
⚠️ Não é conselho financeiro. Sempre administre seu risco. 🛡️
🏷️ #ONE #SecurityAlert #Crypto #RiskManagement
🛡️ ⚡
142
·
--
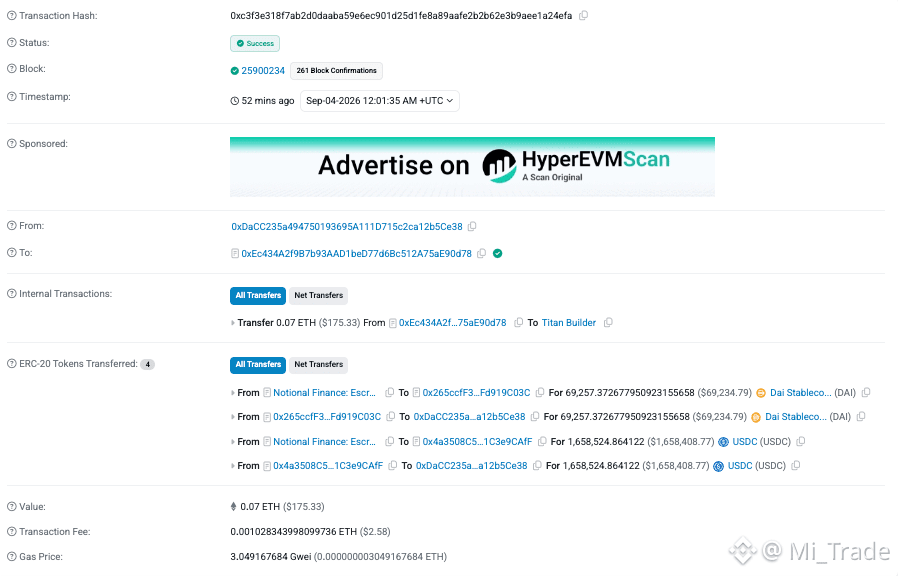
Notional Finance acaba de registrar um incidente de segurança grave no contrato de garantia (escrow).
De acordo com os dados do PeckShieldAlert, cerca de 1,7 milhão de USD, incluindo DAI e USDC, foi retirado de forma não autorizada. O atacante realizou uma troca digital desse montante para 689.2 $ETH v e transferiu tudo para o Tornado Cash para apagar os rastros.
👀 Market Watch: $ETH, $USDC
Os usuários devem ter cautela e acompanhar os comunicados oficiais do projeto.
#SecurityAlert #CryptoNews
Notional Finance acaba de registrar um incidente de segurança grave no contrato de garantia (escrow).
De acordo com os dados do PeckShieldAlert, cerca de 1,7 milhão de USD, incluindo DAI e USDC, foi retirado de forma não autorizada. O atacante realizou uma troca digital desse montante para 689.2 $ETH v e transferiu tudo para o Tornado Cash para apagar os rastros.
👀 Market Watch: $ETH , $USDC
Os usuários devem ter cautela e acompanhar os comunicados oficiais do projeto.
#SecurityAlert #CryptoNews
140
🔐 MINHA CONTA DA BINANCE É INQUEBRÁVEL 🔐
Os hackers estão tentando, mas meu escudo é FORTE! 🛡️
Aqui estão meus 5 Conselhos de Segurança para manter sua conta SEGURA:
1️⃣ Ative 2FA - Use o Google Authenticator, não SMS.
2️⃣ Código Antiphishing - Defina nas configurações de Segurança da Binance.
3️⃣ Nunca compartilhe - A Binance NUNCA vai pedir sua senha.
4️⃣ Endereço na Lista Branca - Ative a Lista de Saque (Withdrawal Whitelist).
5️⃣ Verifique a URL - Faça login sempre apenas em binance.com.
Fique SEGUR0 (SAFU)!
#SecurityAlert
2
37
·
--
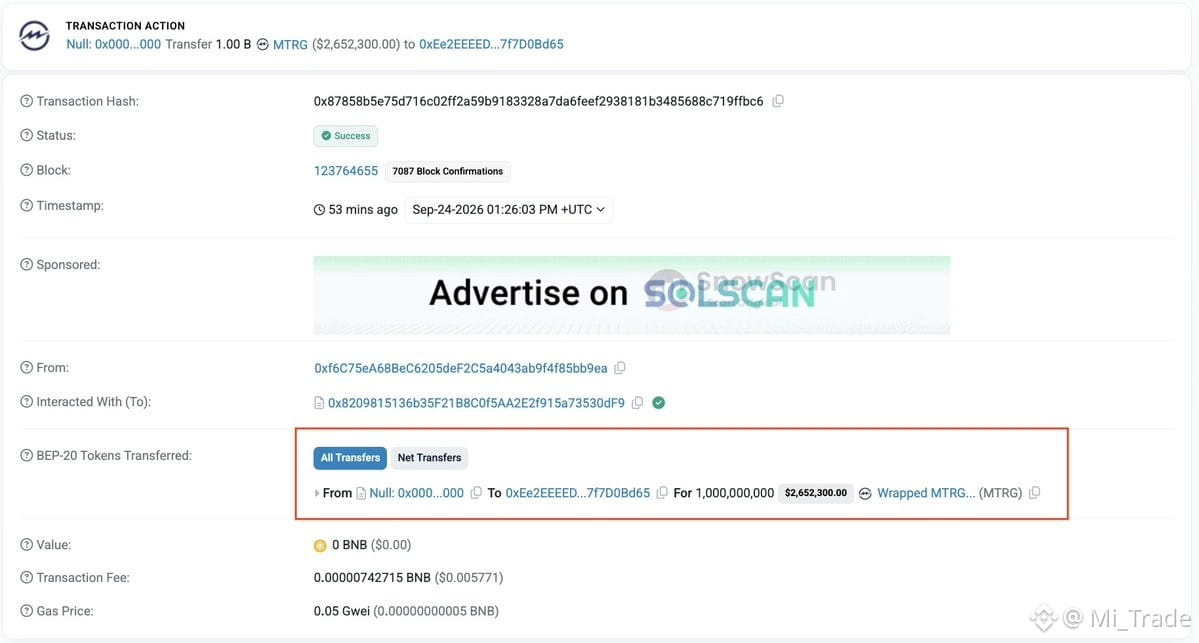
PeckShieldAlert acabou de emitir um alerta sobre um incidente de segurança grave relacionado ao projeto Meter.io.
Especificamente, mais de 1 bilhão de tokens #MTRG đ foram cunhados de forma não autorizada na rede #BNBChain. Logo após essa informação, o preço de #MTRG đ registrou uma forte queda de -74%.
👀 Market Watch:
$MTRG
Os investidores devem ter cautela e acompanhar os comunicados oficiais do projeto para atualizar a situação.
#CryptoNews #SecurityAlert
40

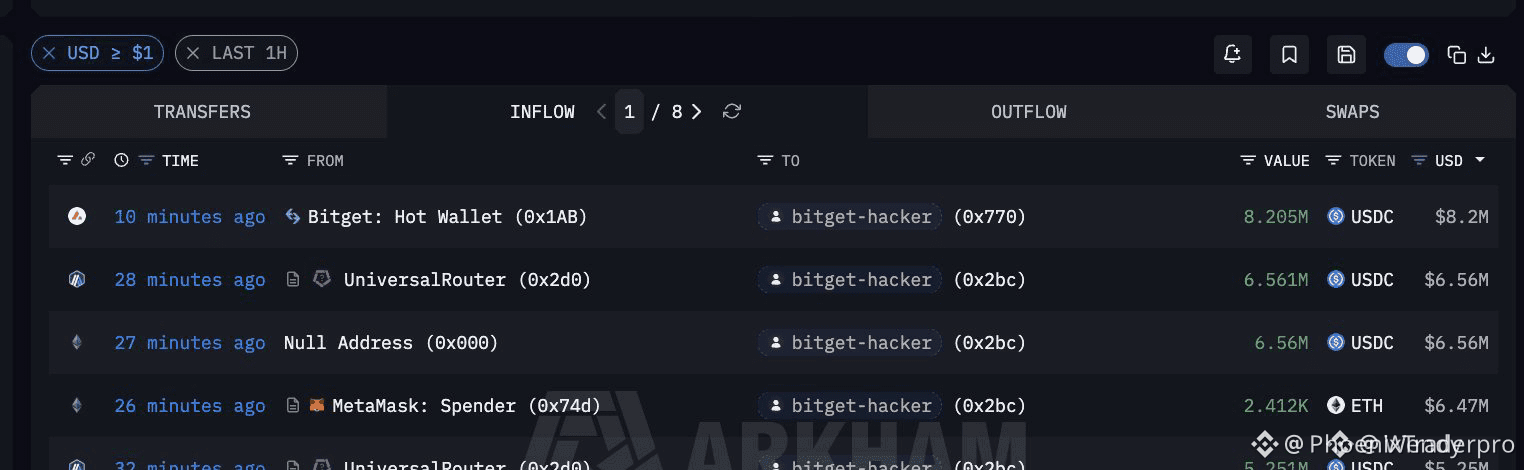
🚨 VAZAMENTO CONTÍNUO DE SEGURANÇA À MEDIDA QUE O ATACANTE DRENA MAIS $8M DOS POOLS DE CRIPTO! ⚠️
A saga do exploit se aprofunda enquanto vulnerabilidades em contratos inteligentes permanecem sendo ativamente exploradas. 🚨 O atacante acabou de desviar mais $8M das reservas do protocolo, provando que os canais de chaves de acesso comprometidas ainda estão amplamente abertos.
O “dinheiro esperto” está puxando a liquidez rapidamente enquanto observa o fluxo de ordens em busca de picos repentinos de venda ou rotas de lavagem por meio de serviços de mixagem. 📉 Quando a integridade do contrato se rompe, a preservação imediata do risco supera qualquer padrão técnico no gráfico.
Permaneça ágil e fique de olho nos movimentos ativos do tesouro antes de alocar capital fresco. 🔍 Você está levando seu capital para a segurança ou esperando para dar o próximo lance na retração final? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #Crypto #SecurityAlert #DeFi #RiskManagement #MarketUpdate
🚨 🛡️
10
·
--
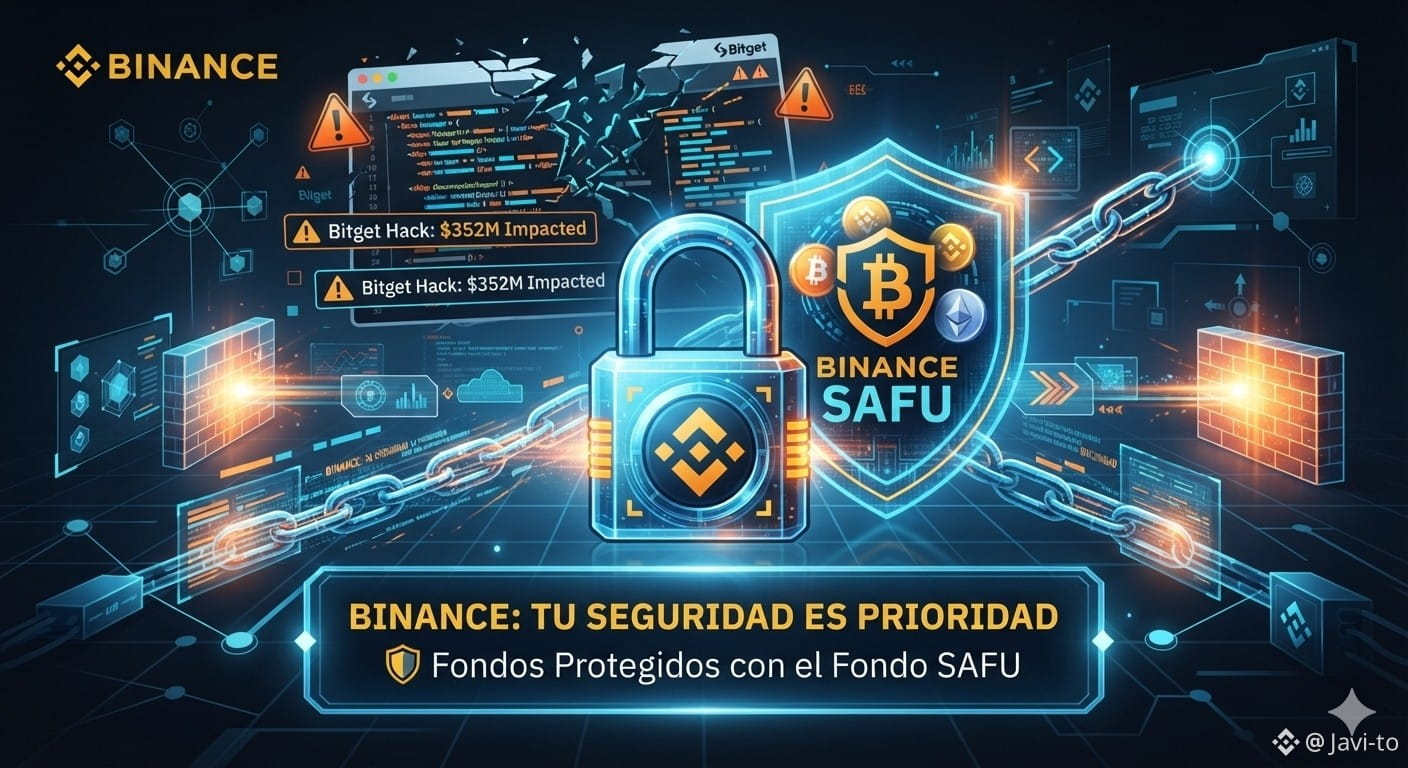
🚨 Seus fundos estão realmente seguros? O recente hackeamento milionário à Bitget por 352 milhões de dólares acendeu os alarmes no mundo cripto. Embora seu CEO, Gracy Chen, tenha assegurado que o capital dos usuários é garantido pelo seu fundo de proteção, este evento nos lembra a importância de escolher plataformas com a mais alta infraestrutura de segurança. [1, 2, 3, 4]
Na Binance, a proteção não é uma promessa; é um padrão ativo. Com o fundo SAFU (Safe Asset Fund for Users), um monitoramento rigoroso de carteiras em tempo real e testes de reservas (PoR) 1:1, sua tranquilidade é nossa prioridade.
#SecurityAlert #SecurityTokenization
{spot}(DOGEUSDT)
{spot}(SOLUSDT)
{spot}(PEPEUSDT)
🔒 Sua segurança em primeiro lugar!
🚨 Seus fundos estão realmente seguros? O recente hackeamento milionário à Bitget por 352 milhões de dólares acendeu os alarmes no mundo cripto. Embora seu CEO, Gracy Chen, tenha assegurado que o capital dos usuários é garantido pelo seu fundo de proteção, este evento nos lembra a importância de escolher plataformas com a mais alta infraestrutura de segurança. [1, 2, 3, 4]
Na Binance, a proteção não é uma promessa; é um padrão ativo. Com o fundo SAFU (Safe Asset Fund for Users), um monitoramento rigoroso de carteiras em tempo real e testes de reservas (PoR) 1:1, sua tranquilidade é nossa prioridade.
#SecurityAlert #SecurityTokenization
🔒 Sua segurança em primeiro lugar!
2
392

·
--
🚨 $FALHA NA PLATAFORMA CRIPTO EXPÕE DRENAGEM DE LIQUIDEZ DE US$ 351M EM UM EXPLOIT AVANÇADO 🔍
Investigação preliminar sobre o recente exploit de $351,6M em uma bolsa de primeira linha aponta para padrões de pegada cibernética patrocinados pelo Estado. 📊 O acesso em nível de sistema permitiu transferências diretas de fundos sem comprometer as chaves privadas das carteiras hot ou cold, descartando manipulação interna nesta fase.
💡 O risco de infraestrutura institucional permanece uma variável crucial ao avaliar a estabilidade da liquidez em todo o mercado. 🔍 À medida que o fluxo de ordens se normaliza, monitorar a prova de reservas e a integridade do sistema das exchanges torna-se essencial para gerenciar o risco extremo sistêmico. 💬 Como este evento de segurança sistêmica está afetando sua estratégia de alocação entre livros de ordens centrais? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #CRYPTO #SecurityAlert #MarketStructure #RiskManagement
🛡️ 🔍
13
·
--
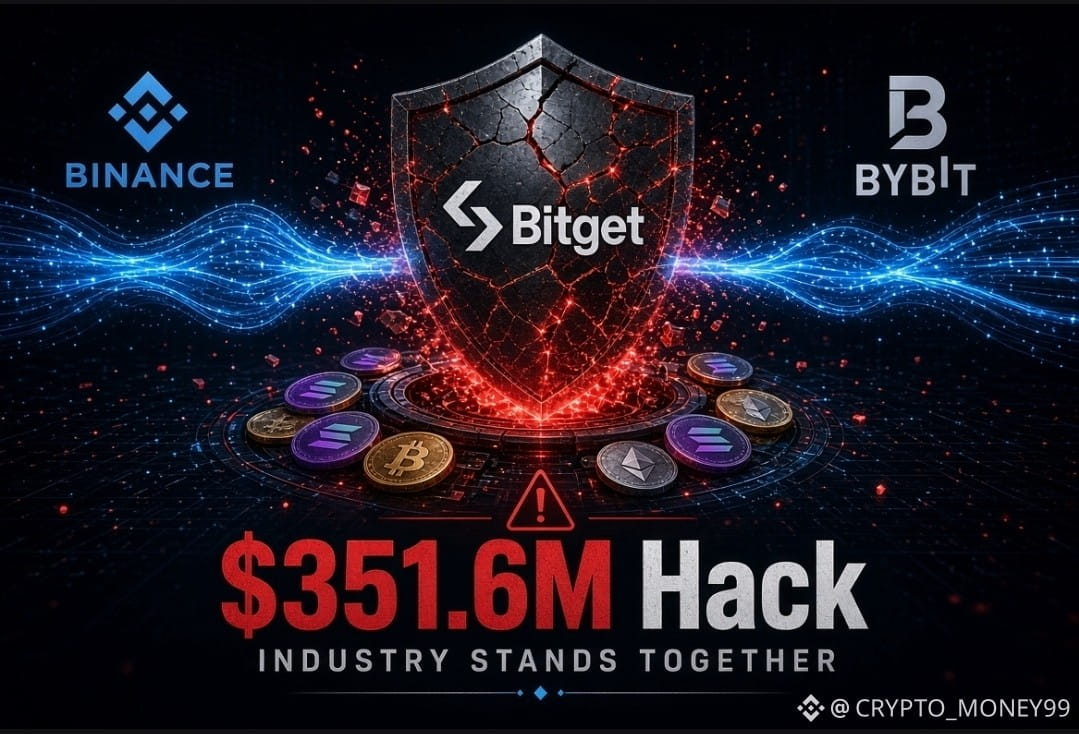
🚨 Bitget invadida por US$ 351,6 milhões… e a indústria se une
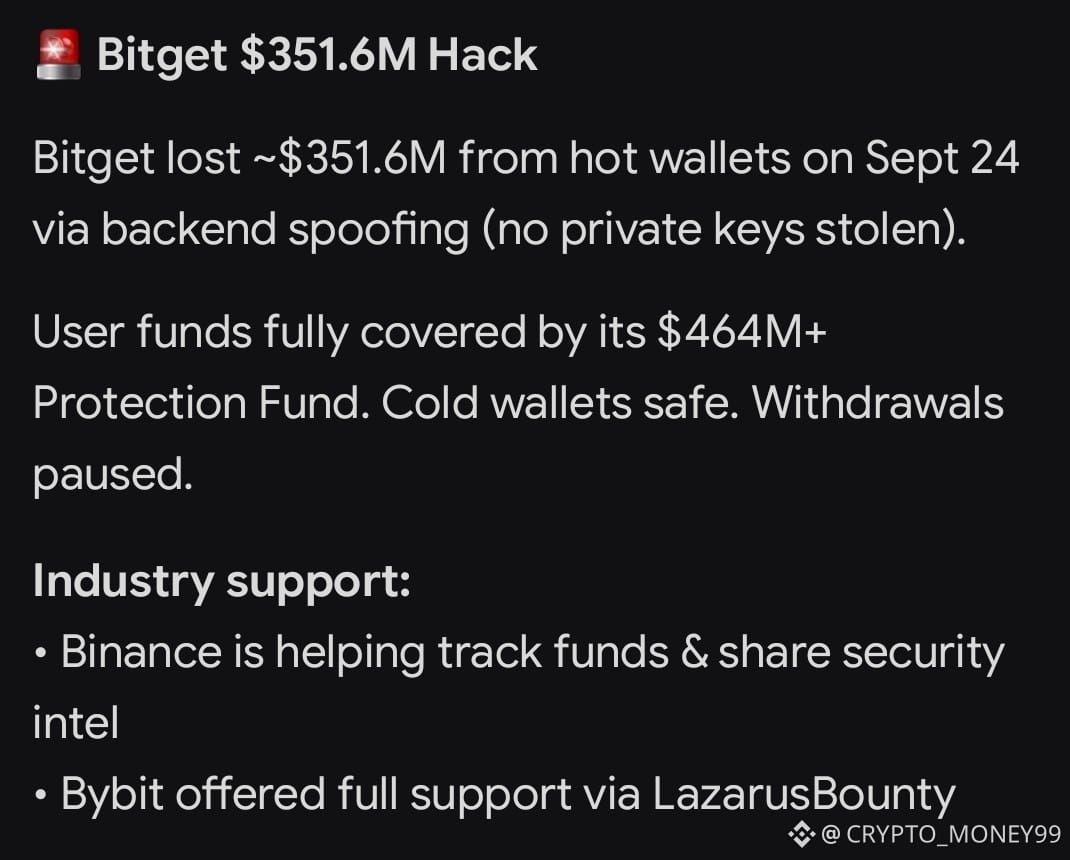
Em 24 de setembro, a Bitget sofreu uma invasão nas carteiras quentes no valor de aproximadamente US$ 351,6 milhões.
As chaves privadas não foram roubadas, e o ataque mirou o sistema de backend ao falsificar os dados das transações.
Principais pontos:
• Os fundos dos usuários estão seguros e totalmente cobertos pelo Fundo de Proteção (mais de US$ 464 milhões).
• As carteiras frias não foram afetadas.
• Saques estão temporariamente suspensos, enquanto a negociação e os depósitos continuam.
O mais marcante neste incidente é a postura dos líderes da indústria:
🔹 Binance (via co-CEO Richard Teng): anunciou que a equipe de segurança da Binance trabalha em estreita colaboração com a Bitget desde o primeiro momento, compartilhando informações de segurança, acompanhando o movimento dos fundos roubados e apoiando os esforços de recuperação.
🔹 Bybit (via Ben Zhou): ofereceu apoio total e ativou a plataforma LazarusBounty para rastrear os fundos, afirmando que a Bitget os ajudou anteriormente em um incidente semelhante.
Essa colaboração nos lembra que os ataques a exchanges deixaram de ser um assunto individual… e se tornaram uma batalha coletiva entre a indústria e os invasores.
O que você acha? A existência de fundos de proteção é suficiente, ou ainda é uma grande vulnerabilidade depender de carteiras quentes?
#SecurityAlert #HackerNews #crypto #Binance #BTC
4
2.2k

·
--
🚨 US$ 1,8M DRENADOS DA REDE PAYY ENQUANTO O ATACANTE ROTEIA FUNDOS ROUBADOS PARA $ETH 💣
🔍 Os monitores on-chain acabaram de capturar uma trilha de exploração bem feita em que o protocolo de stablecoin de privacidade Payy Network sofreu um dreno de US$ 1,8M em USDC. O atacante preparou sua carteira via o protocolo de privacidade Railgun, converteu as stablecoins sequestradas diretamente em $ETH e fragmentou a carga útil em três endereços de destino distintos.
📊 Protocolos de privacidade continuam dando a criminosos uma vantagem crucial para lavar liquidez antes de retornarem a grandes ativos da camada 1. A ordem de fluxo nunca mente, e observar para onde esses clusters de ETH tentam sacar em seguida é vital para antecipar uma pressão de venda repentina e localizada. 💬 As “rails” de privacidade tornam a defesa on-chain uma batalha difícil, ou isto é apenas uma punição brutal do mercado por contratos inteligentes fracos? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #ETH #USDC #SecurityAlert #DeFi #Crypto
👁️ 🛡️
12
·
--
🚨 AVISO CRÍTICO DE SEGURANÇA PARA TODOS OS $BTC E DETENTORES DE CRIPTOMOEDAS NO iOS! ⚠️
Uma aplicação maliciosa de terceiros chamada FomoPeek está explorando ativamente vulnerabilidades do iOS para atingir utilizadores de criptomoedas. ⚠️ A inteligência de segurança confirma que a aplicação obtém privilégios elevados de root, expondo chaves privadas, frases-semente e credenciais de exchanges armazenadas no dispositivo. 🛡️
Se você instalou este aplicativo, aja imediatamente. Exclua o FomoPeek, atualize o seu software do iOS e verifique seus $ETH assets para uma carteira totalmente nova gerada em um dispositivo seguro antes que agentes não autorizados acessem seu cofre. 🏦
Uma segurança rigorosa do dispositivo protege seu capital tanto quanto uma gestão disciplinada de risco. 💬 Você verificou hoje os aplicativos móveis instalados para confirmar se sua configuração de auto custódia está segura? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #ETH #SecurityAlert #CryptoSecurity #SelfCustody
🚨 🛡️
10
·
--
🚨 ALERTA DE SEGURANÇA: RISCOS DE EXPLORAÇÃO DO FOMOPEEK iOS – AUTOCUSTÓDIA E FRASES-SEED $BTC AND ⚠️
A gestão de risco institucional vai além da estrutura do gráfico e alcança a segurança do dispositivo. 🚨 Alertas críticos de segurança identificam versões do FomoPeek 1.1–1.2 no iOS contendo código malicioso capaz de elevar privilégios e comprometer a segurança operacional global em todo o seu dispositivo. 🔍
Isso não é uma falha isolada na carteira; permissões locais elevadas expõem chaves privadas, frases-seed e armazenamentos de credenciais em todos os aplicativos instalados. 🛡️ A mitigação imediata exige remover o aplicativo, atualizar o iOS e rotacionar os fundos de autcustódia para chaves recém-geradas em um ambiente não comprometido. 💡
💬 Você já auditou seus dispositivos iOS ativos hoje em busca desse rastro do aplicativo comprometido? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #SecurityAlert #SelfCustody #CryptoSecurity
🛡️ 💡
34
·
--
🚨 AVISO DE SEGURANÇA CRÍTICO PARA TODOS OS TITULARES DE $BTC HOLDERS USANDO O APP FOMOPEEK! 🚨
Um devastador exploit de kernel do iOS embutido nas versões 1.1 a 1.2 do FomoPeek está ativamente violando sandboxes do dispositivo para descriptografar dados nativos do Keychain. 🚨 A SlowMist e uma equipe de segurança de primeira linha de uma exchange confirmaram que o código malicioso executa comandos remotos automatizados, concedendo aos atacantes acesso total às chaves privadas e às frases-semente. 🛡️
Se você já tocou neste aplicativo, gere uma carteira nova em um dispositivo limpo imediatamente e migre seus fundos antes que a liquidez seja drenada. 🔍 Higiene de segurança é a vantagem definitiva em cripto, e proteger seu capital vem antes de tentar capturar o próximo movimento. 💬 Você auditou recentemente as permissões da sua carteira e o acesso do app? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #WalletSecurity #RiskManagement
🚨 🛡️
19

·
--
🚨 $BTC ALERTA: AVISOS FALSOS DE CARTEIRA DE HARDWARE SE ESPALHAM VIA E-MAIL • BRECHA 🦈
📊 A brecha se concentra na infraestrutura de e-mail, não nas carteiras em si. A Trezor confirmou um serviço de correio comprometido, enquanto a BitBox apontou um provedor compartilhado de newsletter mirando várias empresas de Bitcoin. 📌 Esse desvio da cadeia de suprimentos permite que atacantes se passem por marcas confiáveis, aproveitando a credibilidade da marca para impulsionar alertas fraudulentos de segurança.
🔍 Trate qualquer e-mail inesperado de segurança da carteira como não verificado: pause, verifique novamente por canais oficiais e nunca atue em links ou solicitações urgentes. 💡 O hardware continua seguro, mas a camada de comunicação agora é um vetor de alto risco.
💬 Como você está reforçando as etapas de verificação para alertas críticos? 👇
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #BTC #SecurityAlert #CryptoSafety #Phishing
🔥 💎
53
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
37,654 visualizações
123 a discutir
2
#GreekPoliceBustCryptoScamRingArrest17
85,205 visualizações
734 a discutir
3
#BitcoinRejectedAt$87K
126,735 visualizações
181 a discutir
4
#FedOctoberRateHikeOddsFallTo17%
111,756 visualizações
1,012 a discutir
5
#NvidiaHitsRecordHighUp2.4%
78,602 visualizações
736 a discutir
6
#CanaryFilesAmendedS1ForPEPEETF
21,221 visualizações
518 a discutir
7
#USRussiaUkraineTalksReportedlyIncludeLukoilOilDeal
32,144 visualizações
502 a discutir
8
#BitcoinParesGainsAfterRallyTo$86.5K
48,738 visualizações
168 a discutir
9
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
119,900 visualizações
1,127 a discutir
10
#SECProposesCryptoCustodyRules
162,985 visualizações
1,402 a discutir