
🚨 AVISO: O ROUBO INVISÍVEL ESTÁ A ACONTECER AGORA, SERÁS TU O PRÓXIMO?
Estás a cumprir a tua rotina diária, a navegar em sites de confiança, talvez a consultar as notícias ou a fazer operações bancárias. Tudo parece normal.
Mas escondido no código? Está à espera um atirador furtivo digital. 🎯
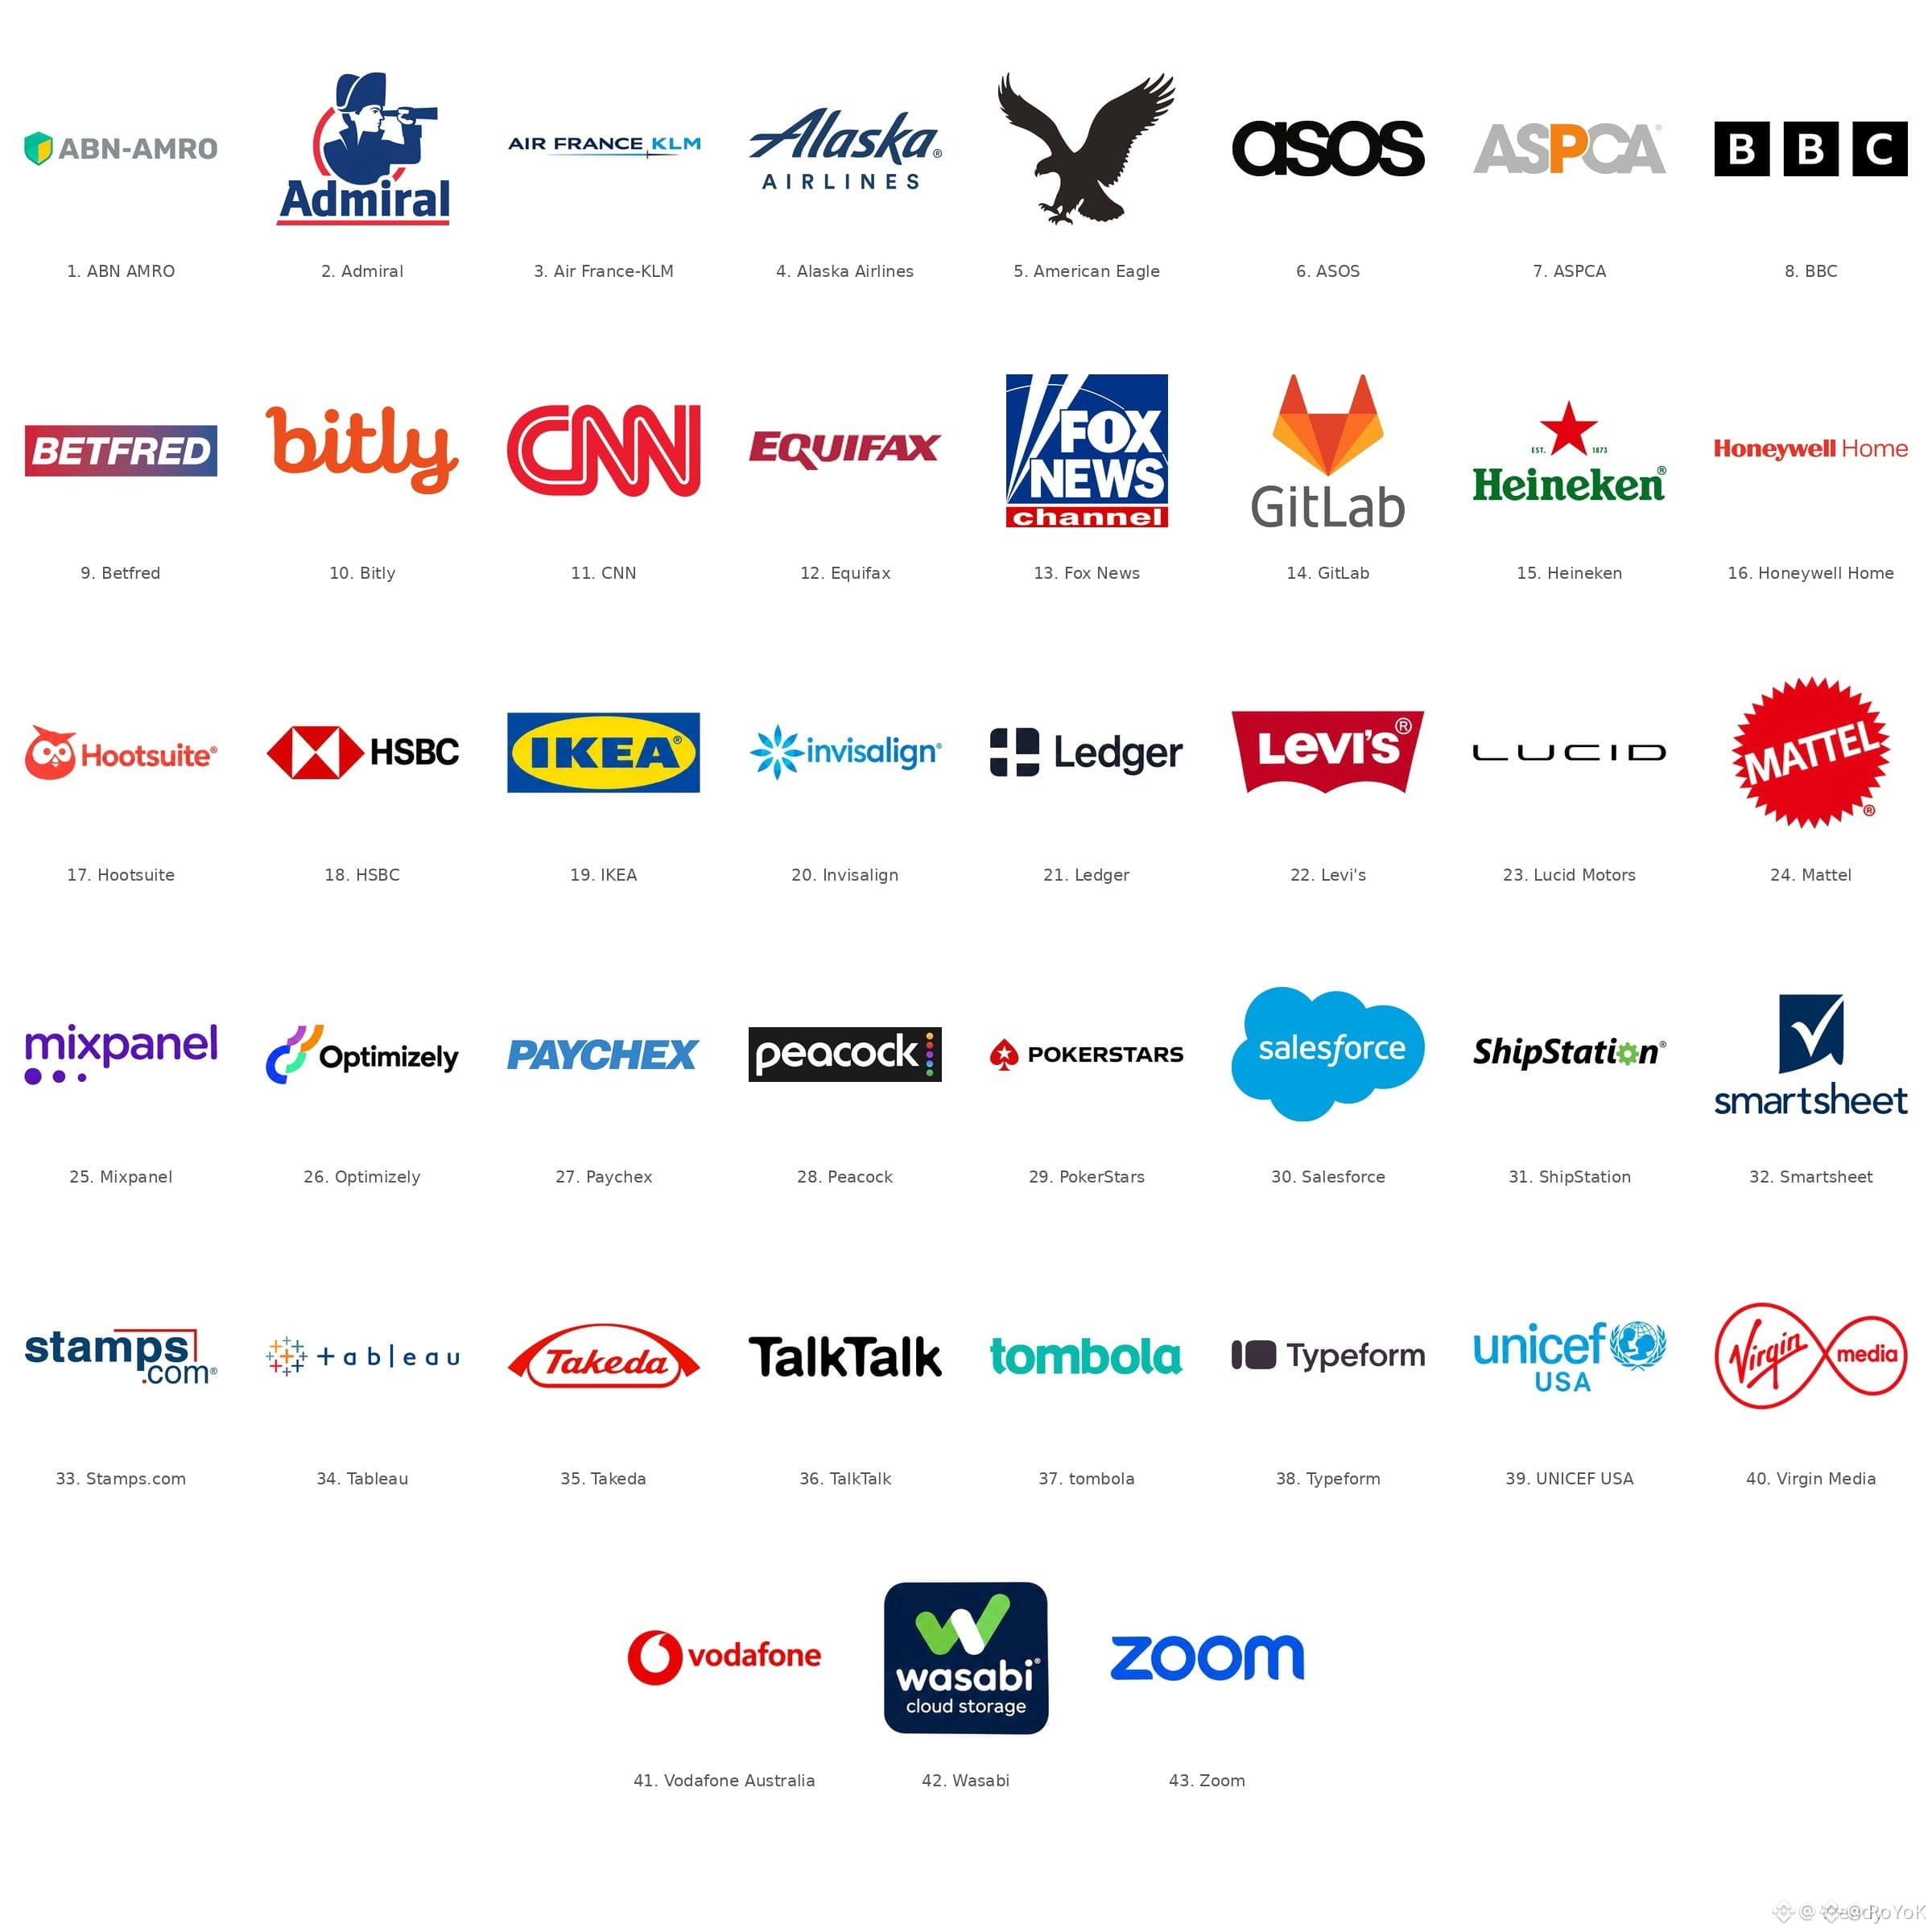
Um ciberataque massivo e sofisticado acabou de transformar a Web numa arma, atingindo as portas digitais de gigantes absolutos. Não estamos a falar de pequenos fóruns. Estamos a falar do Zoom, da BBC, do HSBC e até da Ledger, gigante das carteiras de hardware. 🤯
O VETOR DO ATAQUE (COMO TE ATACAM): 🧠
Segundo informações, o código malicioso foi distribuído através da Optimizely, uma popular plataforma de testes de sites. (E aqui vem a parte mais surpreendente: até o próprio site da Optimizely foi vítima da exploração).
Eis exatamente o que este código malicioso foi programado para procurar:
💀 O sequestro da área de transferência: no momento em que copias o endereço de uma carteira de criptomoedas para enviar fundos, o malware substitui-o instantaneamente pelo endereço do atacante. Colas, envias e o teu dinheiro desaparece num buraco negro.
💳 O roubo dos dados do cartão: está ativamente à procura das informações dos teus cartões de pagamento guardados.
📱 A exploração do dispositivo: está a visar iPhones mais antigos, usando vulnerabilidades ocultas.
Os danos até agora? Pelo menos 7.000 $ em criptomoedas já foram parar a carteiras controladas pelos atacantes
O TEU PROTOCOLO DE SOBREVIVÊNCIA (NÃO IGNORES ISTO): 🛡️
Este é um duro lembrete de que, na Web3, a confiança tem de ser verificada
Não confies cegamente na área de transferência🤖
Não confies cegamente no site em que estás
A REGRA: SEMPRE, SEMPRE, SEMPRE
confirma e verifica o endereço de destino no ecrã antes de tocares em enviar. Verifica os primeiros e os últimos 4 caracteres. Se algo parecer estranho, para 🛑
Os burlões estão a ficar mais espertos. Não os deixes apanhar-te desprevenido. 🛑
👇 Já foste alguma vez vítima de um sequestrador da área de transferência? Quais são os teus principais protocolos de segurança para enviar criptomoedas?
Partilha as tuas dicas nos comentários para manter a comunidade SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB
Estás a cumprir a tua rotina diária, a navegar em sites de confiança, talvez a consultar as notícias ou a fazer operações bancárias. Tudo parece normal.
Mas escondido no código? Está à espera um atirador furtivo digital. 🎯
Um ciberataque massivo e sofisticado acabou de transformar a Web numa arma, atingindo as portas digitais de gigantes absolutos. Não estamos a falar de pequenos fóruns. Estamos a falar do Zoom, da BBC, do HSBC e até da Ledger, gigante das carteiras de hardware. 🤯
O VETOR DO ATAQUE (COMO TE ATACAM): 🧠
Segundo informações, o código malicioso foi distribuído através da Optimizely, uma popular plataforma de testes de sites. (E aqui vem a parte mais surpreendente: até o próprio site da Optimizely foi vítima da exploração).
Eis exatamente o que este código malicioso foi programado para procurar:
💀 O sequestro da área de transferência: no momento em que copias o endereço de uma carteira de criptomoedas para enviar fundos, o malware substitui-o instantaneamente pelo endereço do atacante. Colas, envias e o teu dinheiro desaparece num buraco negro.
💳 O roubo dos dados do cartão: está ativamente à procura das informações dos teus cartões de pagamento guardados.
📱 A exploração do dispositivo: está a visar iPhones mais antigos, usando vulnerabilidades ocultas.
Os danos até agora? Pelo menos 7.000 $ em criptomoedas já foram parar a carteiras controladas pelos atacantes
O TEU PROTOCOLO DE SOBREVIVÊNCIA (NÃO IGNORES ISTO): 🛡️
Este é um duro lembrete de que, na Web3, a confiança tem de ser verificada
Não confies cegamente na área de transferência🤖
Não confies cegamente no site em que estás
A REGRA: SEMPRE, SEMPRE, SEMPRE
confirma e verifica o endereço de destino no ecrã antes de tocares em enviar. Verifica os primeiros e os últimos 4 caracteres. Se algo parecer estranho, para 🛑
Os burlões estão a ficar mais espertos. Não os deixes apanhar-te desprevenido. 🛑
👇 Já foste alguma vez vítima de um sequestrador da área de transferência? Quais são os teus principais protocolos de segurança para enviar criptomoedas?
Partilha as tuas dicas nos comentários para manter a comunidade SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB