
#phishingalert
phishingalert
295,415 visualizações
226 a discutir
Popular
Mais recente

·
--
Um link malicioso apareceu na página da Coldcard no X, lembrando-nos de que até empresas focadas na segurança podem ser alvo de ataques.
🧠 Em palavras simples
Pense num link de phishing como uma campainha falsa que toca no seu telemóvel: parece legítima, mas, se carregar nela, pode deixar estranhos entrar. A Coldcard avisou os seguidores para ignorarem o link malicioso e prometeu dar novidades assim que confirmar os detalhes.
✅ O que isto significa para si
• Verifique sempre os URLs antes de clicar, mesmo em contas de confiança.
• Mantenha o firmware da sua carteira de hardware atualizado para beneficiar das proteções mais recentes.
• Siga os canais oficiais para receber alertas e nunca partilhe frases-semente nem chaves privadas.
Mantenha-se alerta e proteja os seus criptoativos.
#CryptoSafety #PhishingAlert #Coldcard
Um link malicioso apareceu na página da Coldcard no X, lembrando-nos de que até empresas focadas na segurança podem ser alvo de ataques.
🧠 Em palavras simples
Pense num link de phishing como uma campainha falsa que toca no seu telemóvel: parece legítima, mas, se carregar nela, pode deixar estranhos entrar. A Coldcard avisou os seguidores para ignorarem o link malicioso e prometeu dar novidades assim que confirmar os detalhes.
✅ O que isto significa para si
• Verifique sempre os URLs antes de clicar, mesmo em contas de confiança.
• Mantenha o firmware da sua carteira de hardware atualizado para beneficiar das proteções mais recentes.
• Siga os canais oficiais para receber alertas e nunca partilhe frases-semente nem chaves privadas.
Mantenha-se alerta e proteja os seus criptoativos.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Em palavras simples
Pense num link de phishing como uma campainha falsa que toca no seu telemóvel: parece legítima, mas, se carregar nela, pode deixar estranhos entrar. A Coldcard avisou os seguidores para ignorarem o link malicioso e prometeu dar novidades assim que confirmar os detalhes.
✅ O que isto significa para si
• Verifique sempre os URLs antes de clicar, mesmo em contas de confiança.
• Mantenha o firmware da sua carteira de hardware atualizado para beneficiar das proteções mais recentes.
• Siga os canais oficiais para receber alertas e nunca partilhe frases-semente nem chaves privadas.
Mantenha-se alerta e proteja os seus criptoativos.
#CryptoSafety #PhishingAlert #Coldcard
27

Fique atento
A COLDCARD alertou os usuários sobre um golpe de phishing em sua conta oficial no X. Golpistas usaram uma página de segurança falsa para atingir detentores de Bitcoin antes que a publicação fraudulenta fosse excluída.
#PhishingAlert #BitcoinSecurity
Fique atento
A COLDCARD alertou os usuários sobre um golpe de phishing em sua conta oficial no X. Golpistas usaram uma página de segurança falsa para atingir detentores de Bitcoin antes que a publicação fraudulenta fosse excluída.
#PhishingAlert #BitcoinSecurity
A COLDCARD alertou os usuários sobre um golpe de phishing em sua conta oficial no X. Golpistas usaram uma página de segurança falsa para atingir detentores de Bitcoin antes que a publicação fraudulenta fosse excluída.
#PhishingAlert #BitcoinSecurity
75
·
--
Investigação urgente: carteira Coldcard apura o aparecimento de um link de phishing em sua conta na plataforma X
A Coldcard, empresa especializada em carteiras frias para armazenamento de criptomoedas, anunciou que está investigando oficialmente como um link de phishing apareceu em sua conta oficial na plataforma X, aumentando o nível de alerta dos usuários em relação à segurança.
📌 Principais pontos e análises:
• O incidente tem como alvo usuários de carteiras frias, tentando direcioná-los a sites maliciosos que imitam a plataforma original.
• A equipe da Coldcard começou imediatamente a investigar possíveis vulnerabilidades de segurança ou invasões externas em sua conta nas redes sociais.
• O maior desafio está na rapidez com que links falsos se espalham por contas de empresas confiáveis antes que as equipes de suporte possam intervir.
💡 Conclusão: O incidente nos lembra que até mesmo as contas oficiais de grandes empresas de segurança podem ser invadidas, o que torna essencial que os investidores não cliquem em links indiscriminadamente.
💬 Como você protege seus ativos digitais contra ataques de phishing direcionados às contas de plataformas de armazenamento frio nas redes sociais?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Investigação urgente: carteira Coldcard apura o aparecimento de um link de phishing em sua conta na plataforma X
A Coldcard, empresa especializada em carteiras frias para armazenamento de criptomoedas, anunciou que está investigando oficialmente como um link de phishing apareceu em sua conta oficial na plataforma X, aumentando o nível de alerta dos usuários em relação à segurança.
📌 Principais pontos e análises:
• O incidente tem como alvo usuários de carteiras frias, tentando direcioná-los a sites maliciosos que imitam a plataforma original.
• A equipe da Coldcard começou imediatamente a investigar possíveis vulnerabilidades de segurança ou invasões externas em sua conta nas redes sociais.
• O maior desafio está na rapidez com que links falsos se espalham por contas de empresas confiáveis antes que as equipes de suporte possam intervir.
💡 Conclusão: O incidente nos lembra que até mesmo as contas oficiais de grandes empresas de segurança podem ser invadidas, o que torna essencial que os investidores não cliquem em links indiscriminadamente.
💬 Como você protege seus ativos digitais contra ataques de phishing direcionados às contas de plataformas de armazenamento frio nas redes sociais?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
A Coldcard, empresa especializada em carteiras frias para armazenamento de criptomoedas, anunciou que está investigando oficialmente como um link de phishing apareceu em sua conta oficial na plataforma X, aumentando o nível de alerta dos usuários em relação à segurança.
📌 Principais pontos e análises:
• O incidente tem como alvo usuários de carteiras frias, tentando direcioná-los a sites maliciosos que imitam a plataforma original.
• A equipe da Coldcard começou imediatamente a investigar possíveis vulnerabilidades de segurança ou invasões externas em sua conta nas redes sociais.
• O maior desafio está na rapidez com que links falsos se espalham por contas de empresas confiáveis antes que as equipes de suporte possam intervir.
💡 Conclusão: O incidente nos lembra que até mesmo as contas oficiais de grandes empresas de segurança podem ser invadidas, o que torna essencial que os investidores não cliquem em links indiscriminadamente.
💬 Como você protege seus ativos digitais contra ataques de phishing direcionados às contas de plataformas de armazenamento frio nas redes sociais?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
82

·
--
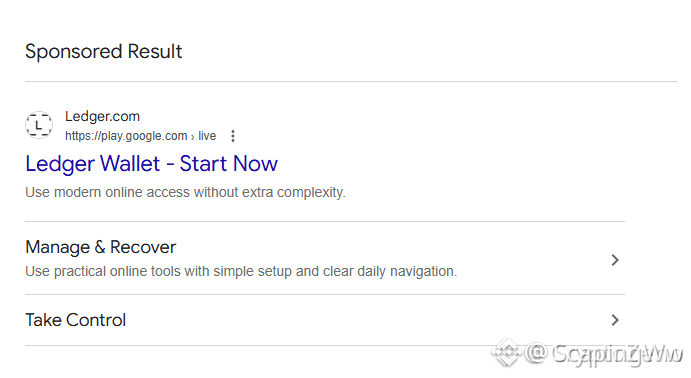
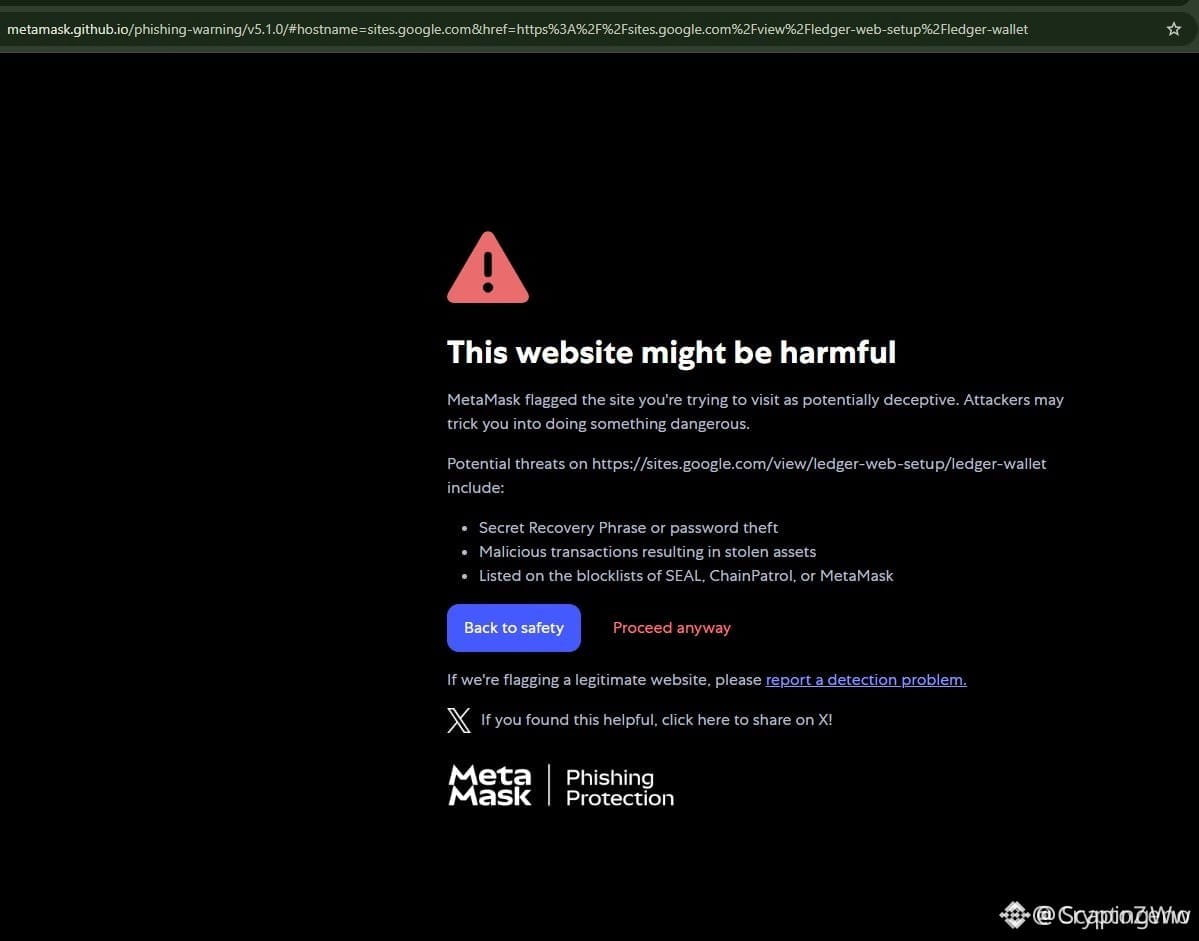
🚨 ANÚNCIOS FALSOS NAS BUSCAS ARMAM UMA ARMADILHA PARA UTILIZADORES DE CARTEIRAS DE HARDWARE QUE PROTEGEM OS SEUS $BTC ATIVOS! ⚠️
Anúncios fraudulentos estão a surgir acima das plataformas legítimas de carteiras de hardware nos principais motores de busca. 🔍 Links maliciosos tentam obter credenciais de recuperação diretamente através de interfaces disfarçadas, expondo quem clica sem verificar a informação ao esvaziamento total da carteira.
Para agravar a situação, investigações em curso apontam para mais de 86 milhões de dólares em perdas comunicadas, associadas a canais de distribuição de terceiros. 🏦 Até participantes experientes do mercado estão a ser apanhados desprevenidos por táticas agressivas de falsificação de domínios.
Proteger o seu capital exige que não confie nos resultados patrocinados das pesquisas e que verifique rigorosamente os URLs. 🛡️ 🤔 Está a guardar nos favoritos os portais de segurança oficiais ou continua a recorrer aos motores de busca para aceder aos seus fundos? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a sua gestão de risco. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
🚨 ANÚNCIOS FALSOS NAS BUSCAS ARMAM UMA ARMADILHA PARA UTILIZADORES DE CARTEIRAS DE HARDWARE QUE PROTEGEM OS SEUS $BTC ATIVOS! ⚠️
Anúncios fraudulentos estão a surgir acima das plataformas legítimas de carteiras de hardware nos principais motores de busca. 🔍 Links maliciosos tentam obter credenciais de recuperação diretamente através de interfaces disfarçadas, expondo quem clica sem verificar a informação ao esvaziamento total da carteira.
Para agravar a situação, investigações em curso apontam para mais de 86 milhões de dólares em perdas comunicadas, associadas a canais de distribuição de terceiros. 🏦 Até participantes experientes do mercado estão a ser apanhados desprevenidos por táticas agressivas de falsificação de domínios.
Proteger o seu capital exige que não confie nos resultados patrocinados das pesquisas e que verifique rigorosamente os URLs. 🛡️ 🤔 Está a guardar nos favoritos os portais de segurança oficiais ou continua a recorrer aos motores de busca para aceder aos seus fundos? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a sua gestão de risco. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
Anúncios fraudulentos estão a surgir acima das plataformas legítimas de carteiras de hardware nos principais motores de busca. 🔍 Links maliciosos tentam obter credenciais de recuperação diretamente através de interfaces disfarçadas, expondo quem clica sem verificar a informação ao esvaziamento total da carteira.
Para agravar a situação, investigações em curso apontam para mais de 86 milhões de dólares em perdas comunicadas, associadas a canais de distribuição de terceiros. 🏦 Até participantes experientes do mercado estão a ser apanhados desprevenidos por táticas agressivas de falsificação de domínios.
Proteger o seu capital exige que não confie nos resultados patrocinados das pesquisas e que verifique rigorosamente os URLs. 🛡️ 🤔 Está a guardar nos favoritos os portais de segurança oficiais ou continua a recorrer aos motores de busca para aceder aos seus fundos? 👇
⚠️ Isto não é aconselhamento financeiro. Faça sempre a sua gestão de risco. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #Crypto
🛡️ 👁️
39

·
--
🚨 PESQUISADORES DE SEGURANÇA DESCOBREM UM SOFISTICADO ATAQUE DE PHISHING POR FAVORITOS QUE TEM COMO ALVO CONTAS $FOMO! ⚠️
A empresa de segurança de nível institucional SlowMist alertou para um sofisticado vetor de phishing que tem como alvo usuários da interface web do $FOMO. Golpistas estão usando falsos desafios CAPTCHA para induzir os usuários a salvar JavaScript malicioso diretamente nos favoritos do navegador. 🔍
Após ser executado várias vezes, esse script sequestra silenciosamente tokens de sessões ativas e drena instantaneamente os ativos depositados, sem exigir aprovação adicional. 🛡️ Em ambientes de execução dinâmicos, proteger a integridade das sessões e os vetores privados é tão vital quanto gerenciar a alavancagem técnica no gráfico. 💡 Você verificou recentemente os favoritos do seu navegador e as sessões ativas dos aplicativos web? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
🚨 PESQUISADORES DE SEGURANÇA DESCOBREM UM SOFISTICADO ATAQUE DE PHISHING POR FAVORITOS QUE TEM COMO ALVO CONTAS $FOMO! ⚠️
A empresa de segurança de nível institucional SlowMist alertou para um sofisticado vetor de phishing que tem como alvo usuários da interface web do $FOMO. Golpistas estão usando falsos desafios CAPTCHA para induzir os usuários a salvar JavaScript malicioso diretamente nos favoritos do navegador. 🔍
Após ser executado várias vezes, esse script sequestra silenciosamente tokens de sessões ativas e drena instantaneamente os ativos depositados, sem exigir aprovação adicional. 🛡️ Em ambientes de execução dinâmicos, proteger a integridade das sessões e os vetores privados é tão vital quanto gerenciar a alavancagem técnica no gráfico. 💡 Você verificou recentemente os favoritos do seu navegador e as sessões ativas dos aplicativos web? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
A empresa de segurança de nível institucional SlowMist alertou para um sofisticado vetor de phishing que tem como alvo usuários da interface web do $FOMO. Golpistas estão usando falsos desafios CAPTCHA para induzir os usuários a salvar JavaScript malicioso diretamente nos favoritos do navegador. 🔍
Após ser executado várias vezes, esse script sequestra silenciosamente tokens de sessões ativas e drena instantaneamente os ativos depositados, sem exigir aprovação adicional. 🛡️ Em ambientes de execução dinâmicos, proteger a integridade das sessões e os vetores privados é tão vital quanto gerenciar a alavancagem técnica no gráfico. 💡 Você verificou recentemente os favoritos do seu navegador e as sessões ativas dos aplicativos web? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre os seus riscos. 🛡️
🏷️ #FOMO #CryptoSecurity #PhishingAlert #Web3
🎯 🛡️
26
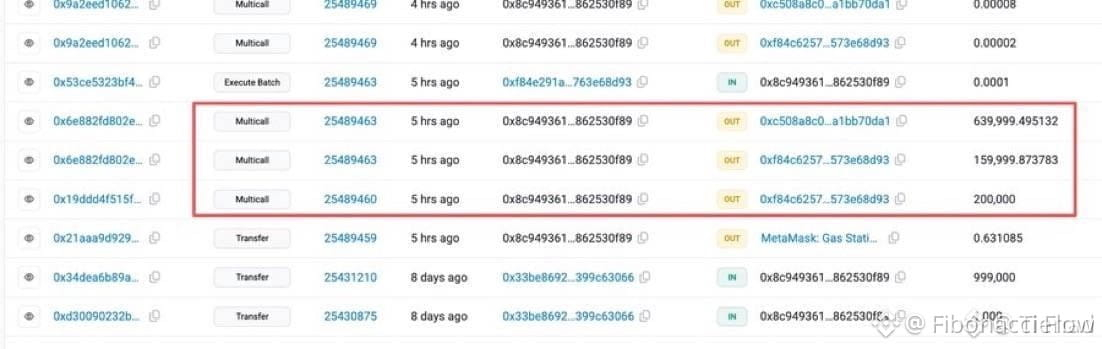
$VANRY HIT BY PHISHING INCIDENT – MERCADO NO LIMIAR 😱
Não aplicável – nenhuma faixa de preço específica foi fornecida na entrada.
Uma perda de phishing de US$ 999.999 acabou de atingir o mercado, e esse tipo de drenagem de liquidez sempre deixa marcas. Espere hesitação no curto prazo enquanto os traders reforçam a segurança, mas o dinheiro mais agressivo pode ver isso como uma zona de compra na baixa em $VANRY e $THE .
O volume pode diminuir por algumas horas antes que as ofertas oportunistas apareçam. Como você está jogando isso — ficando fora ou esperando um reteste forte abaixo do suporte?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY HIT BY PHISHING INCIDENT – MERCADO NO LIMIAR 😱
Não aplicável – nenhuma faixa de preço específica foi fornecida na entrada.
Uma perda de phishing de US$ 999.999 acabou de atingir o mercado, e esse tipo de drenagem de liquidez sempre deixa marcas. Espere hesitação no curto prazo enquanto os traders reforçam a segurança, mas o dinheiro mais agressivo pode ver isso como uma zona de compra na baixa em $VANRY e $THE .
O volume pode diminuir por algumas horas antes que as ofertas oportunistas apareçam. Como você está jogando isso — ficando fora ou esperando um reteste forte abaixo do suporte?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Não aplicável – nenhuma faixa de preço específica foi fornecida na entrada.
Uma perda de phishing de US$ 999.999 acabou de atingir o mercado, e esse tipo de drenagem de liquidez sempre deixa marcas. Espere hesitação no curto prazo enquanto os traders reforçam a segurança, mas o dinheiro mais agressivo pode ver isso como uma zona de compra na baixa em $VANRY e $THE .
O volume pode diminuir por algumas horas antes que as ofertas oportunistas apareçam. Como você está jogando isso — ficando fora ou esperando um reteste forte abaixo do suporte?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
191

·
--
🚨 ALERTA CRÍTICA DE SEGURANÇA: Novo Ataque de Phishing no iOS
Acabei de receber este e-mail de phishing altamente sofisticado há alguns instantes, e quis avisar você imediatamente para que possa proteger seus dispositivos e seus ativos de cripto.
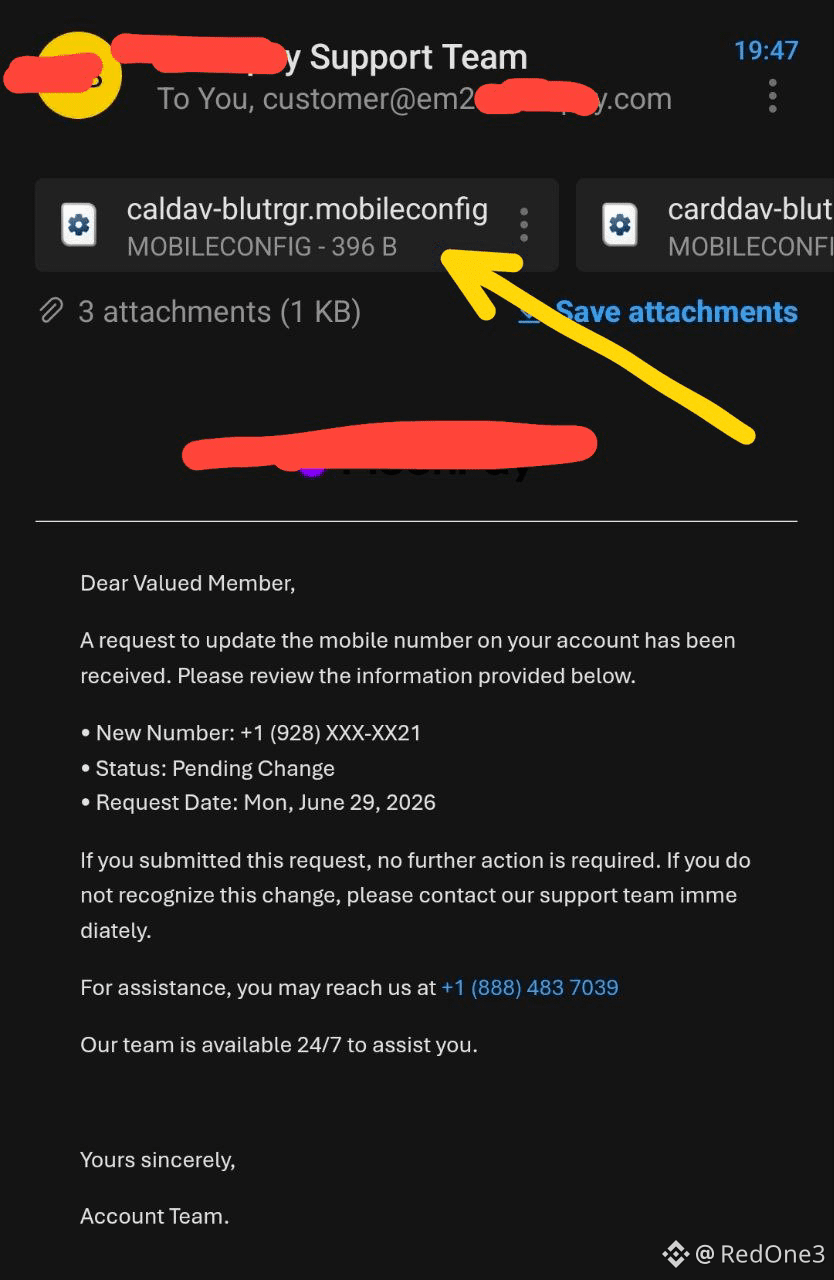
Como o Ataque Funciona (Conforme visto em image.png):
O e-mail afirma que o número de telefone da minha conta está sendo alterado para causar pânico. O perigo real são os arquivos anexados que terminam em .mobileconfig (como o arquivo caldav apontado pela seta).
Por que é Perigoso:
Um arquivo .mobileconfig é um Perfil de Configuração do iOS. Se você fizer download e instalá-lo, você concede aos atacantes privilégios profundos do sistema. Eles podem redirecionar o tráfego da sua internet por meio de uma VPN maliciosa, instalar certificados falsos para espionar seus dados ou roubar senhas e códigos de 2FA.
O que fazer:
* Nunca baixe arquivos .mobileconfig a partir de e-mails.
* Nunca ligue para os números de suporte listados nesses e-mails.
* Verifique seu iPhone em Ajustes -> Geral -> VPN & Gerenciamento de Dispositivo. Se você vir algum perfil não autorizado, remova-o imediatamente.
Fique #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
🚨 ALERTA CRÍTICA DE SEGURANÇA: Novo Ataque de Phishing no iOS
Acabei de receber este e-mail de phishing altamente sofisticado há alguns instantes, e quis avisar você imediatamente para que possa proteger seus dispositivos e seus ativos de cripto.
Como o Ataque Funciona (Conforme visto em image.png):
O e-mail afirma que o número de telefone da minha conta está sendo alterado para causar pânico. O perigo real são os arquivos anexados que terminam em .mobileconfig (como o arquivo caldav apontado pela seta).
Por que é Perigoso:
Um arquivo .mobileconfig é um Perfil de Configuração do iOS. Se você fizer download e instalá-lo, você concede aos atacantes privilégios profundos do sistema. Eles podem redirecionar o tráfego da sua internet por meio de uma VPN maliciosa, instalar certificados falsos para espionar seus dados ou roubar senhas e códigos de 2FA.
O que fazer:
* Nunca baixe arquivos .mobileconfig a partir de e-mails.
* Nunca ligue para os números de suporte listados nesses e-mails.
* Verifique seu iPhone em Ajustes -> Geral -> VPN & Gerenciamento de Dispositivo. Se você vir algum perfil não autorizado, remova-o imediatamente.
Fique #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
Acabei de receber este e-mail de phishing altamente sofisticado há alguns instantes, e quis avisar você imediatamente para que possa proteger seus dispositivos e seus ativos de cripto.
Como o Ataque Funciona (Conforme visto em image.png):
O e-mail afirma que o número de telefone da minha conta está sendo alterado para causar pânico. O perigo real são os arquivos anexados que terminam em .mobileconfig (como o arquivo caldav apontado pela seta).
Por que é Perigoso:
Um arquivo .mobileconfig é um Perfil de Configuração do iOS. Se você fizer download e instalá-lo, você concede aos atacantes privilégios profundos do sistema. Eles podem redirecionar o tráfego da sua internet por meio de uma VPN maliciosa, instalar certificados falsos para espionar seus dados ou roubar senhas e códigos de 2FA.
O que fazer:
* Nunca baixe arquivos .mobileconfig a partir de e-mails.
* Nunca ligue para os números de suporte listados nesses e-mails.
* Verifique seu iPhone em Ajustes -> Geral -> VPN & Gerenciamento de Dispositivo. Se você vir algum perfil não autorizado, remova-o imediatamente.
Fique #SAFU ⚠️
#CyberSecurity #PhishingAlert #Web3Security
1
300

·
--
🚨 ALERTA $TREZOR: E-MAILS DE PHISHING USANDO DOMÍNIO OFICIAL PARA ATINGIR USUÁRIOS 🛑
🦈 Uma violação de um serviço de e-mail de terceiros permitiu que atacantes personificassem o domínio oficial do $TREZOR, enviando uma falsa “Alerta Crítico de Segurança: Vulnerabilidade de Entropia STM32” que parece indistinguível de um aviso genuíno. 📊 A fraude contorna verificações simples de endereço, obrigando os usuários a confiar em sinais visuais que a equipe de phishing replicou meticulosamente.
🔍 Com cerca de 87 mil registros já expostos da violação anterior da ShipMonk, os atacantes agora têm uma base de dados rica para criar iscas altamente direcionadas. 📌 A $TREZOR recomenda que você ignore links, digite manualmente o site oficial e faça a verificação cruzada de qualquer alerta dentro do aplicativo da carteira antes de agir.
💬 Você está conferindo cada alerta de segurança antes de clicar?
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🚨 ALERTA $TREZOR: E-MAILS DE PHISHING USANDO DOMÍNIO OFICIAL PARA ATINGIR USUÁRIOS 🛑
🦈 Uma violação de um serviço de e-mail de terceiros permitiu que atacantes personificassem o domínio oficial do $TREZOR, enviando uma falsa “Alerta Crítico de Segurança: Vulnerabilidade de Entropia STM32” que parece indistinguível de um aviso genuíno. 📊 A fraude contorna verificações simples de endereço, obrigando os usuários a confiar em sinais visuais que a equipe de phishing replicou meticulosamente.
🔍 Com cerca de 87 mil registros já expostos da violação anterior da ShipMonk, os atacantes agora têm uma base de dados rica para criar iscas altamente direcionadas. 📌 A $TREZOR recomenda que você ignore links, digite manualmente o site oficial e faça a verificação cruzada de qualquer alerta dentro do aplicativo da carteira antes de agir.
💬 Você está conferindo cada alerta de segurança antes de clicar?
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
🦈 Uma violação de um serviço de e-mail de terceiros permitiu que atacantes personificassem o domínio oficial do $TREZOR, enviando uma falsa “Alerta Crítico de Segurança: Vulnerabilidade de Entropia STM32” que parece indistinguível de um aviso genuíno. 📊 A fraude contorna verificações simples de endereço, obrigando os usuários a confiar em sinais visuais que a equipe de phishing replicou meticulosamente.
🔍 Com cerca de 87 mil registros já expostos da violação anterior da ShipMonk, os atacantes agora têm uma base de dados rica para criar iscas altamente direcionadas. 📌 A $TREZOR recomenda que você ignore links, digite manualmente o site oficial e faça a verificação cruzada de qualquer alerta dentro do aplicativo da carteira antes de agir.
💬 Você está conferindo cada alerta de segurança antes de clicar?
⚠️ Não é aconselhamento financeiro. Sempre gerencie seu risco. 🛡️
🏷️ #TREZOR #PhishingAlert #SecurityRisk #CryptoSafety
🔥 🦈
58
·
--
#revolutconfirmsfakegovemaildatabreach
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
#revolutconfirmsfakegovemaildatabreach
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
🛑 AVISO DE SEGURANÇA: Uma Violação de Dados da Revolut Exibe e-mails de Usuários—Proteja seu Crypto!
📊 Alerta de Segurança & Contexto da Violação
Os Detalhes do Incidente: A fintech e aplicativo bancário Revolut confirmou uma violação de dados direcionada após equipes de conformidade responderem a uma solicitação fraudulenta de registro enviada a partir de um endereço de e-mail usando um domínio de uma agência governamental legítima.
Arquivos de Clientes Expostos: O investigador de blockchain ZachXBT revelou que o vazamento afetou usuários com alto patrimônio líquido. Os arquivos comprometidos incluem nomes completos, endereços residenciais, números de telefone, cópias de passaporte/ID, selfies de verificação, extratos de conta e históricos completos de transações—incluindo transferências de Bitcoin ($BTC) vinculadas.
Status do Sistema & dos Fundos: A Revolut confirmou que sua infraestrutura bancária central, senhas do aplicativo, PINs dos cartões e chaves privadas não foram comprometidos, e que os fundos dos usuários permanecem totalmente seguros. No entanto, os dados de KYC expostos criam riscos graves fora da cadeia (off-chain).
💡 Como se Proteger de Armadilhas de Phishing
Cuidado com Phishing Altamente Direcionado: Atacantes com acesso a registros de transações e endereços residenciais podem gerar e-mails ou mensagens SMS de phishing sofisticados se passando pela Revolut ou por exchanges de cripto.
Nunca Compartilhe OTPs ou Senhas: Agentes de suporte da Revolut ou de uma exchange nunca solicitarão seus códigos de 2FA, credenciais de login ou frases de recuperação por telefone ou por e-mail.
Transfira Participações de Longo Prazo para Fora do App: Armazene cripto de alto valor em carteiras de hardware com autogestão (self-custody) em vez de plataformas centralizadas de fintech para reduzir a exposição a vazamentos de dados de terceiros.
💬 Enquete da Comunidade: A exposição de dados KYC por plataformas centralizadas faz você repensar manter cripto em apps de fintech? Compartilhe suas dicas de segurança abaixo! 👇
#ClarityActFacesProceduralVoteSept15 #PhishingAlert #CYBER
1
195
·
--
Ataques de squatting digital direcionados a empresas estão aumentando.
• A TechRadar reportou que atacantes estão registrando domínios fraudulentos para se passar por empresas legítimas
• Domínios maliciosos são usados para enganar usuários a visitar sites falsos e roubar credenciais
• Disputas de nomes de domínio aumentaram 68% entre 2020 e 2025, alcançando 6.200 casos em 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Ataques de squatting digital direcionados a empresas estão aumentando.
• A TechRadar reportou que atacantes estão registrando domínios fraudulentos para se passar por empresas legítimas
• Domínios maliciosos são usados para enganar usuários a visitar sites falsos e roubar credenciais
• Disputas de nomes de domínio aumentaram 68% entre 2020 e 2025, alcançando 6.200 casos em 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• A TechRadar reportou que atacantes estão registrando domínios fraudulentos para se passar por empresas legítimas
• Domínios maliciosos são usados para enganar usuários a visitar sites falsos e roubar credenciais
• Disputas de nomes de domínio aumentaram 68% entre 2020 e 2025, alcançando 6.200 casos em 2025
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
33
🚨 Alerta de Segurança: Falha no SafePal expõe 40.000 usuários
A empresa de hardware wallets SafePal acabou de confirmar uma violação de dados após uma falha no seu sistema de rastreamento de pedidos (E-commerce).
📊 Os dados do incidente:
Informação vazada: Nomes, endereços físicos de envio, e-mails, números de telefone e histórico de compras de ~39.798 clientes.
Segurança cripto: 100% intacta. Chaves privadas, frases-semente (seed phrases) e fundos NÃO foram comprometidos.
🛠️ A análise técnica:
Embora a arquitetura Air-Gapped e de armazenamento em cold storage proteja os ativos na cadeia, o perigo real agora é a Engenharia Social de Alta Precisão (Spear-Phishing).
Ao vincular seu nome e endereço físico à compra de uma cold wallet, os atacantes podem executar:
E-mails e SMS falsos avisando de "atualizações urgentes de firmware" para roubar sua seed.
Envios postais físicos com dispositivos adulterados ou cartas falsas com códigos QR maliciosos.
💬 DEBATE:
Até que ponto vazamentos de dados na camada Web2 (E-commerce) destroem a privacidade da segurança Web3? Se você usa hardware wallet, você compra diretamente do fabricante ou prefere métodos que não deixem rastro do seu endereço físico?
¡Estou lendo vocês nos comentários! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Alerta de Segurança: Falha no SafePal expõe 40.000 usuários
A empresa de hardware wallets SafePal acabou de confirmar uma violação de dados após uma falha no seu sistema de rastreamento de pedidos (E-commerce).
📊 Os dados do incidente:
Informação vazada: Nomes, endereços físicos de envio, e-mails, números de telefone e histórico de compras de ~39.798 clientes.
Segurança cripto: 100% intacta. Chaves privadas, frases-semente (seed phrases) e fundos NÃO foram comprometidos.
🛠️ A análise técnica:
Embora a arquitetura Air-Gapped e de armazenamento em cold storage proteja os ativos na cadeia, o perigo real agora é a Engenharia Social de Alta Precisão (Spear-Phishing).
Ao vincular seu nome e endereço físico à compra de uma cold wallet, os atacantes podem executar:
E-mails e SMS falsos avisando de "atualizações urgentes de firmware" para roubar sua seed.
Envios postais físicos com dispositivos adulterados ou cartas falsas com códigos QR maliciosos.
💬 DEBATE:
Até que ponto vazamentos de dados na camada Web2 (E-commerce) destroem a privacidade da segurança Web3? Se você usa hardware wallet, você compra diretamente do fabricante ou prefere métodos que não deixem rastro do seu endereço físico?
¡Estou lendo vocês nos comentários! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
A empresa de hardware wallets SafePal acabou de confirmar uma violação de dados após uma falha no seu sistema de rastreamento de pedidos (E-commerce).
📊 Os dados do incidente:
Informação vazada: Nomes, endereços físicos de envio, e-mails, números de telefone e histórico de compras de ~39.798 clientes.
Segurança cripto: 100% intacta. Chaves privadas, frases-semente (seed phrases) e fundos NÃO foram comprometidos.
🛠️ A análise técnica:
Embora a arquitetura Air-Gapped e de armazenamento em cold storage proteja os ativos na cadeia, o perigo real agora é a Engenharia Social de Alta Precisão (Spear-Phishing).
Ao vincular seu nome e endereço físico à compra de uma cold wallet, os atacantes podem executar:
E-mails e SMS falsos avisando de "atualizações urgentes de firmware" para roubar sua seed.
Envios postais físicos com dispositivos adulterados ou cartas falsas com códigos QR maliciosos.
💬 DEBATE:
Até que ponto vazamentos de dados na camada Web2 (E-commerce) destroem a privacidade da segurança Web3? Se você usa hardware wallet, você compra diretamente do fabricante ou prefere métodos que não deixem rastro do seu endereço físico?
¡Estou lendo vocês nos comentários! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
BRECHA DE DADOS NA TREZOR: 11.742 CARTEIRAS EXPOSTAS — TEMPESTADE DE PHISHING NO HORIZONTE 🚨📡
A gigante das carteiras de hardware acabou de confirmar um vazamento do provedor de remessas — nomes, endereços, telefones e e-mails de 11.742 clientes agora estão circulando. Mais 1.947 sofreram exposição parcial. Isso não é uma invasão de protocolo; suas moedas ainda estão travadas com segurança dentro do dispositivo. Mas a camada humana acabou de ceder.
A temporada de phishing acabou de entrar no modo principal. Agressores agora têm suas coordenadas pessoais — espere DMs de “suporte” falsos, links envenenados e engenharia social disfarçada de comunicações oficiais da Trezor. O dispositivo continua à prova de balas, mas sua caixa de entrada virou o novo campo de batalha.
Para os detentores de $COTI and $QNTB que estão nessa onda: suas chaves são as muralhas do castelo. Tudo o que fica fora daquele cofre é jogo aberto. Como separar mensagens legítimas da Trezor das que foram falsificadas? 🛡️
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
BRECHA DE DADOS NA TREZOR: 11.742 CARTEIRAS EXPOSTAS — TEMPESTADE DE PHISHING NO HORIZONTE 🚨📡
A gigante das carteiras de hardware acabou de confirmar um vazamento do provedor de remessas — nomes, endereços, telefones e e-mails de 11.742 clientes agora estão circulando. Mais 1.947 sofreram exposição parcial. Isso não é uma invasão de protocolo; suas moedas ainda estão travadas com segurança dentro do dispositivo. Mas a camada humana acabou de ceder.
A temporada de phishing acabou de entrar no modo principal. Agressores agora têm suas coordenadas pessoais — espere DMs de “suporte” falsos, links envenenados e engenharia social disfarçada de comunicações oficiais da Trezor. O dispositivo continua à prova de balas, mas sua caixa de entrada virou o novo campo de batalha.
Para os detentores de $COTI and $QNTB que estão nessa onda: suas chaves são as muralhas do castelo. Tudo o que fica fora daquele cofre é jogo aberto. Como separar mensagens legítimas da Trezor das que foram falsificadas? 🛡️
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
A gigante das carteiras de hardware acabou de confirmar um vazamento do provedor de remessas — nomes, endereços, telefones e e-mails de 11.742 clientes agora estão circulando. Mais 1.947 sofreram exposição parcial. Isso não é uma invasão de protocolo; suas moedas ainda estão travadas com segurança dentro do dispositivo. Mas a camada humana acabou de ceder.
A temporada de phishing acabou de entrar no modo principal. Agressores agora têm suas coordenadas pessoais — espere DMs de “suporte” falsos, links envenenados e engenharia social disfarçada de comunicações oficiais da Trezor. O dispositivo continua à prova de balas, mas sua caixa de entrada virou o novo campo de batalha.
Para os detentores de $COTI and $QNTB que estão nessa onda: suas chaves são as muralhas do castelo. Tudo o que fica fora daquele cofre é jogo aberto. Como separar mensagens legítimas da Trezor das que foram falsificadas? 🛡️
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
55
A Trezor confirma que uma violação de dados em um de seus fornecedores de envio comprometeu as informações de 67.000 clientes dos EUA, potencialmente expondo-os a ataques direcionados de phishing e de engenharia social.
#Trezor #PhishingAlert
A Trezor confirma que uma violação de dados em um de seus fornecedores de envio comprometeu as informações de 67.000 clientes dos EUA, potencialmente expondo-os a ataques direcionados de phishing e de engenharia social.
#Trezor #PhishingAlert
#Trezor #PhishingAlert
18
·
--
$PUMP ATENÇÃO: CUIDADO – HACKERS RUSSOS ESTÃO FINGINDO SINAL PARA PHISHING DAS CHAVES DE BACKUP 🔥
Isto não é a sua campanha típica de phishing. O FBI e a CISA acabaram de alertar que grupos de inteligência russa estão mirando as chaves de recuperação do Signal – e não apenas códigos de login. Se um hacker obtiver essa chave, ele pode restaurar todo o histórico do seu chat e manter o acesso mesmo depois de você trocar de telefone.
$PUMP ganhou 12% recentemente, mas o verdadeiro risco é para traders terem as contas do Signal comprometidas. Esses hackers estão se passando por “suporte automatizado”, pedindo que você cole sua chave de recuperação. Gerar uma nova chave nas configurações do Signal invalida a antiga, mas qualquer backup que já tenha sido acessado fica comprometido. Seus chats em grupos do Signal estão seguros?
Isto não é aconselhamento financeiro. Sempre gerencie seu risco.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP ATENÇÃO: CUIDADO – HACKERS RUSSOS ESTÃO FINGINDO SINAL PARA PHISHING DAS CHAVES DE BACKUP 🔥
Isto não é a sua campanha típica de phishing. O FBI e a CISA acabaram de alertar que grupos de inteligência russa estão mirando as chaves de recuperação do Signal – e não apenas códigos de login. Se um hacker obtiver essa chave, ele pode restaurar todo o histórico do seu chat e manter o acesso mesmo depois de você trocar de telefone.
$PUMP ganhou 12% recentemente, mas o verdadeiro risco é para traders terem as contas do Signal comprometidas. Esses hackers estão se passando por “suporte automatizado”, pedindo que você cole sua chave de recuperação. Gerar uma nova chave nas configurações do Signal invalida a antiga, mas qualquer backup que já tenha sido acessado fica comprometido. Seus chats em grupos do Signal estão seguros?
Isto não é aconselhamento financeiro. Sempre gerencie seu risco.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Isto não é a sua campanha típica de phishing. O FBI e a CISA acabaram de alertar que grupos de inteligência russa estão mirando as chaves de recuperação do Signal – e não apenas códigos de login. Se um hacker obtiver essa chave, ele pode restaurar todo o histórico do seu chat e manter o acesso mesmo depois de você trocar de telefone.
$PUMP ganhou 12% recentemente, mas o verdadeiro risco é para traders terem as contas do Signal comprometidas. Esses hackers estão se passando por “suporte automatizado”, pedindo que você cole sua chave de recuperação. Gerar uma nova chave nas configurações do Signal invalida a antiga, mas qualquer backup que já tenha sido acessado fica comprometido. Seus chats em grupos do Signal estão seguros?
Isto não é aconselhamento financeiro. Sempre gerencie seu risco.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
64

·
--
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
Body:
A PeckShield confirmou que a conta oficial do X da Gnosis foi sequestrada mais cedo hoje. Membros da comunidade são aconselhados a evitar qualquer interação — sem links, sem DMs, sem retweets. Este é o segundo grande comprometimento de conta de projeto esta semana.
Os atacantes normalmente usam contas comprometidas para publicar contratos de tokens falsos ou links de phishing. Verifique todas as comunicações oficiais apenas através do site ou do Discord da Gnosis. Quais medidas você está tomando para verificar os anúncios do projeto antes de interagir?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO SECURITY BREACH — OFFICIAL X ACCOUNT COMPROMISED ⚠️
Body:
A PeckShield confirmou que a conta oficial do X da Gnosis foi sequestrada mais cedo hoje. Membros da comunidade são aconselhados a evitar qualquer interação — sem links, sem DMs, sem retweets. Este é o segundo grande comprometimento de conta de projeto esta semana.
Os atacantes normalmente usam contas comprometidas para publicar contratos de tokens falsos ou links de phishing. Verifique todas as comunicações oficiais apenas através do site ou do Discord da Gnosis. Quais medidas você está tomando para verificar os anúncios do projeto antes de interagir?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Body:
A PeckShield confirmou que a conta oficial do X da Gnosis foi sequestrada mais cedo hoje. Membros da comunidade são aconselhados a evitar qualquer interação — sem links, sem DMs, sem retweets. Este é o segundo grande comprometimento de conta de projeto esta semana.
Os atacantes normalmente usam contas comprometidas para publicar contratos de tokens falsos ou links de phishing. Verifique todas as comunicações oficiais apenas através do site ou do Discord da Gnosis. Quais medidas você está tomando para verificar os anúncios do projeto antes de interagir?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
·
--
ALERTA CRÍTICO: Proteja Seu Cripto! 🛑 5 Hábitos Essenciais de Segurança para Iniciantes 🔐
GM #BinanceSquare Fam! 👋 À medida que o mercado aquece, os golpistas também. Sua primeira prioridade em cripto não é apenas lucrar, mas proteger seus ativos.
Todos os dias, vemos novas histórias de pessoas perdendo suas economias com links de phishing, falsos airdrops e drainers de carteira. Não seja a próxima vítima!
Adote estes 5 hábitos imediatamente:
1️⃣ Ative 2FA (Autenticação em Dois Fatores): Use um app autenticador (como o Google Authenticator) nas contas da sua exchange, NÃO SMS.
2️⃣ NUNCA Compartilhe Sua Seed Phrase: Anote-a offline em papel. Nenhuma equipe de suporte legítima jamais vai pedir isso.
3️⃣ Favoritize os Sites Oficiais: Evite clicar em links do Google Search ou de anúncios em redes sociais. Golpistas criam sites falsos que parecem idênticos.
4️⃣ Verifique em Dobro os Endereços da Carteira: Sempre envie primeiro um pequeno valor de teste. Malware pode alterar os endereços na sua área de transferência.
5️⃣ Cuidado com Ofertas "Bom Demais para Ser Verdade": Esquemas de “duplicar o cripto” de graça e airdrops surpresa de alto valor quase sempre são golpes.
💡 Minha Opinião Pessoal: Fique atento. A segurança é sua responsabilidade. Se algo parecer suspeito, confie no seu instinto e se afaste. É melhor perder uma oportunidade do que perder seus fundos para sempre.
👇 Qual foi a tentativa de golpe mais assustadora que você viu recentemente? Compartilhe sua experiência abaixo para alertar outras pessoas! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
ALERTA CRÍTICO: Proteja Seu Cripto! 🛑 5 Hábitos Essenciais de Segurança para Iniciantes 🔐
GM #BinanceSquare Fam! 👋 À medida que o mercado aquece, os golpistas também. Sua primeira prioridade em cripto não é apenas lucrar, mas proteger seus ativos.
Todos os dias, vemos novas histórias de pessoas perdendo suas economias com links de phishing, falsos airdrops e drainers de carteira. Não seja a próxima vítima!
Adote estes 5 hábitos imediatamente:
1️⃣ Ative 2FA (Autenticação em Dois Fatores): Use um app autenticador (como o Google Authenticator) nas contas da sua exchange, NÃO SMS.
2️⃣ NUNCA Compartilhe Sua Seed Phrase: Anote-a offline em papel. Nenhuma equipe de suporte legítima jamais vai pedir isso.
3️⃣ Favoritize os Sites Oficiais: Evite clicar em links do Google Search ou de anúncios em redes sociais. Golpistas criam sites falsos que parecem idênticos.
4️⃣ Verifique em Dobro os Endereços da Carteira: Sempre envie primeiro um pequeno valor de teste. Malware pode alterar os endereços na sua área de transferência.
5️⃣ Cuidado com Ofertas "Bom Demais para Ser Verdade": Esquemas de “duplicar o cripto” de graça e airdrops surpresa de alto valor quase sempre são golpes.
💡 Minha Opinião Pessoal: Fique atento. A segurança é sua responsabilidade. Se algo parecer suspeito, confie no seu instinto e se afaste. É melhor perder uma oportunidade do que perder seus fundos para sempre.
👇 Qual foi a tentativa de golpe mais assustadora que você viu recentemente? Compartilhe sua experiência abaixo para alertar outras pessoas! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
GM #BinanceSquare Fam! 👋 À medida que o mercado aquece, os golpistas também. Sua primeira prioridade em cripto não é apenas lucrar, mas proteger seus ativos.
Todos os dias, vemos novas histórias de pessoas perdendo suas economias com links de phishing, falsos airdrops e drainers de carteira. Não seja a próxima vítima!
Adote estes 5 hábitos imediatamente:
1️⃣ Ative 2FA (Autenticação em Dois Fatores): Use um app autenticador (como o Google Authenticator) nas contas da sua exchange, NÃO SMS.
2️⃣ NUNCA Compartilhe Sua Seed Phrase: Anote-a offline em papel. Nenhuma equipe de suporte legítima jamais vai pedir isso.
3️⃣ Favoritize os Sites Oficiais: Evite clicar em links do Google Search ou de anúncios em redes sociais. Golpistas criam sites falsos que parecem idênticos.
4️⃣ Verifique em Dobro os Endereços da Carteira: Sempre envie primeiro um pequeno valor de teste. Malware pode alterar os endereços na sua área de transferência.
5️⃣ Cuidado com Ofertas "Bom Demais para Ser Verdade": Esquemas de “duplicar o cripto” de graça e airdrops surpresa de alto valor quase sempre são golpes.
💡 Minha Opinião Pessoal: Fique atento. A segurança é sua responsabilidade. Se algo parecer suspeito, confie no seu instinto e se afaste. É melhor perder uma oportunidade do que perder seus fundos para sempre.
👇 Qual foi a tentativa de golpe mais assustadora que você viu recentemente? Compartilhe sua experiência abaixo para alertar outras pessoas! 👇
#CryptoSecurity #StaySafe #PhishingAlert #BinanceSquare #ScamPrevention #CryptoEducation #ProtectYourFunds
63

🚨 $BTC ALERTA: GOLPE DE PHISHING SE ESCONDENDO POR TRÁS DO DOMÍNIO OFICIAL da Trezor! 🦈
A mais recente violação explorou um serviço de e-mail de terceiros comprometido, permitindo que os atacantes enviassem e-mails com “Alerta Crítico de Segurança” que parecem sair diretamente do domínio da Trezor. 📧 Com 87k+ usuários já expostos a partir de um hack anterior envolvendo um parceiro de envio, o conteúdo de phishing agora se disfarça como uma atualização urgente de firmware, tornando a verificação visual quase impossível. 📊
O “dinheiro esperto” sabe que, no momento em que um e-mail com aparência legítima chega, é uma varredura de liquidez para credenciais—não uma movimentação de mercado. Mantenha sua caixa de entrada afiada e verifique cada link no site oficial, não no e-mail. 💡💬 Você está checando novamente os alertas da Trezor antes de clicar? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
🚨 $BTC ALERTA: GOLPE DE PHISHING SE ESCONDENDO POR TRÁS DO DOMÍNIO OFICIAL da Trezor! 🦈
A mais recente violação explorou um serviço de e-mail de terceiros comprometido, permitindo que os atacantes enviassem e-mails com “Alerta Crítico de Segurança” que parecem sair diretamente do domínio da Trezor. 📧 Com 87k+ usuários já expostos a partir de um hack anterior envolvendo um parceiro de envio, o conteúdo de phishing agora se disfarça como uma atualização urgente de firmware, tornando a verificação visual quase impossível. 📊
O “dinheiro esperto” sabe que, no momento em que um e-mail com aparência legítima chega, é uma varredura de liquidez para credenciais—não uma movimentação de mercado. Mantenha sua caixa de entrada afiada e verifique cada link no site oficial, não no e-mail. 💡💬 Você está checando novamente os alertas da Trezor antes de clicar? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
A mais recente violação explorou um serviço de e-mail de terceiros comprometido, permitindo que os atacantes enviassem e-mails com “Alerta Crítico de Segurança” que parecem sair diretamente do domínio da Trezor. 📧 Com 87k+ usuários já expostos a partir de um hack anterior envolvendo um parceiro de envio, o conteúdo de phishing agora se disfarça como uma atualização urgente de firmware, tornando a verificação visual quase impossível. 📊
O “dinheiro esperto” sabe que, no momento em que um e-mail com aparência legítima chega, é uma varredura de liquidez para credenciais—não uma movimentação de mercado. Mantenha sua caixa de entrada afiada e verifique cada link no site oficial, não no e-mail. 💡💬 Você está checando novamente os alertas da Trezor antes de clicar? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #BTC #PhishingAlert #Security #Crypto
🔥 💎
38
Atenção a anúncios falsos do Telegram
A polícia ucraniana acabou de desmantelar um grupo de criminosos sediado em Kiev que usava um “drainer” de criptomoedas, faturando US$ 1 milhão por mês. Eles usavam anúncios falsos do Telegram e exchanges falsas para enganar as vítimas. Fique atento.
#TelegramScams #PhishingAlert
Atenção a anúncios falsos do Telegram
A polícia ucraniana acabou de desmantelar um grupo de criminosos sediado em Kiev que usava um “drainer” de criptomoedas, faturando US$ 1 milhão por mês. Eles usavam anúncios falsos do Telegram e exchanges falsas para enganar as vítimas. Fique atento.
#TelegramScams #PhishingAlert
A polícia ucraniana acabou de desmantelar um grupo de criminosos sediado em Kiev que usava um “drainer” de criptomoedas, faturando US$ 1 milhão por mês. Eles usavam anúncios falsos do Telegram e exchanges falsas para enganar as vítimas. Fique atento.
#TelegramScams #PhishingAlert
32
Atenção para este novo golpe do GTA 6
Golpistas estão usando sites falsos de suposto vazamento do Grand Theft Auto VI para implantar drainers maliciosos de carteira. Seja extremamente cuidadoso com links movidos por hype e evite conectar sua carteira a fontes não verificadas para não acabar levando um golpe.
#PhishingAlert #WalletSecurity
Atenção para este novo golpe do GTA 6
Golpistas estão usando sites falsos de suposto vazamento do Grand Theft Auto VI para implantar drainers maliciosos de carteira. Seja extremamente cuidadoso com links movidos por hype e evite conectar sua carteira a fontes não verificadas para não acabar levando um golpe.
#PhishingAlert #WalletSecurity
Golpistas estão usando sites falsos de suposto vazamento do Grand Theft Auto VI para implantar drainers maliciosos de carteira. Seja extremamente cuidadoso com links movidos por hype e evite conectar sua carteira a fontes não verificadas para não acabar levando um golpe.
#PhishingAlert #WalletSecurity
1
49
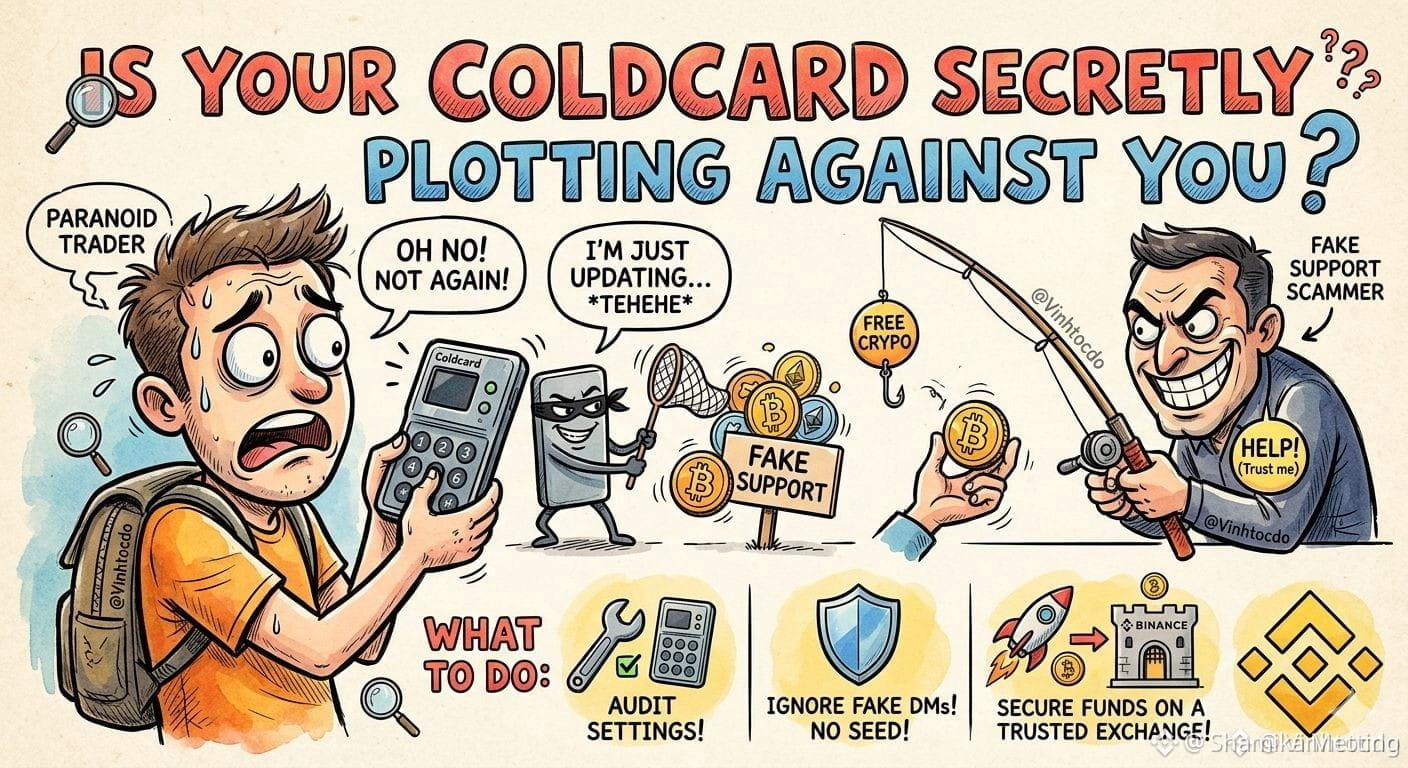
🚨 Urgente: #Coldcard está conspirando secretamente contra você? 🕵️♂️
O diretor de pesquisa da “Galaxy” acabou de lançar uma bomba: ainda há ataques de phishing e exploração mirando usuários do Coldcard em atividade! Se você mantém os ativos lá, acorde e verifique as configurações do seu dispositivo três vezes agora. Qual é a parte mais assustadora? Contas de suporte falsas estão por toda parte, esperando que você “solicite ajuda” para recuperar seu dinheiro, enquanto na verdade eles estão sacando o saldo da sua carteira. Se as coisas parecerem suspeitas, especialistas em segurança recomendam mover os ativos para um ambiente mais seguro imediatamente—até uma exchange extremamente segura como a Binance é melhor do que uma configuração comprometida!
♂️ O que os traders devem fazer agora?
1️⃣ Verifique seu dispositivo: revalide as configurações do Coldcard e o firmware. Não confie cegamente.
2️⃣ Cuidado com ajuda falsa: equipes de segurança reais nunca vão te contatar via DM por causa de uma frase-semente. Ignore os golpistas de suporte!
3️⃣ Proteja seus fundos: se houver dúvida, proteja temporariamente seus ativos líquidos em uma plataforma confiável.
Isso não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR)!
Por favor, acompanhem
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 Urgente: #Coldcard está conspirando secretamente contra você? 🕵️♂️
O diretor de pesquisa da “Galaxy” acabou de lançar uma bomba: ainda há ataques de phishing e exploração mirando usuários do Coldcard em atividade! Se você mantém os ativos lá, acorde e verifique as configurações do seu dispositivo três vezes agora. Qual é a parte mais assustadora? Contas de suporte falsas estão por toda parte, esperando que você “solicite ajuda” para recuperar seu dinheiro, enquanto na verdade eles estão sacando o saldo da sua carteira. Se as coisas parecerem suspeitas, especialistas em segurança recomendam mover os ativos para um ambiente mais seguro imediatamente—até uma exchange extremamente segura como a Binance é melhor do que uma configuração comprometida!
♂️ O que os traders devem fazer agora?
1️⃣ Verifique seu dispositivo: revalide as configurações do Coldcard e o firmware. Não confie cegamente.
2️⃣ Cuidado com ajuda falsa: equipes de segurança reais nunca vão te contatar via DM por causa de uma frase-semente. Ignore os golpistas de suporte!
3️⃣ Proteja seus fundos: se houver dúvida, proteja temporariamente seus ativos líquidos em uma plataforma confiável.
Isso não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR)!
Por favor, acompanhem
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
O diretor de pesquisa da “Galaxy” acabou de lançar uma bomba: ainda há ataques de phishing e exploração mirando usuários do Coldcard em atividade! Se você mantém os ativos lá, acorde e verifique as configurações do seu dispositivo três vezes agora. Qual é a parte mais assustadora? Contas de suporte falsas estão por toda parte, esperando que você “solicite ajuda” para recuperar seu dinheiro, enquanto na verdade eles estão sacando o saldo da sua carteira. Se as coisas parecerem suspeitas, especialistas em segurança recomendam mover os ativos para um ambiente mais seguro imediatamente—até uma exchange extremamente segura como a Binance é melhor do que uma configuração comprometida!
♂️ O que os traders devem fazer agora?
1️⃣ Verifique seu dispositivo: revalide as configurações do Coldcard e o firmware. Não confie cegamente.
2️⃣ Cuidado com ajuda falsa: equipes de segurança reais nunca vão te contatar via DM por causa de uma frase-semente. Ignore os golpistas de suporte!
3️⃣ Proteja seus fundos: se houver dúvida, proteja temporariamente seus ativos líquidos em uma plataforma confiável.
Isso não é aconselhamento financeiro. Faça sempre sua própria pesquisa (DYOR)!
Por favor, acompanhem
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
46
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#BinanceReopensWithdrawalsForMoreAssets
2 visualizações
3 a discutir
2
#AppleReportsMixedResults
763 visualizações
73 a discutir
3
#BinanceWithdrawalScamWarning
69,473 visualizações
880 a discutir
4
#USMidtermElections
648,811 visualizações
3,430 a discutir
5
#USOctoberNFP-AreRateCutsStillPossible
73,922 visualizações
670 a discutir
6
#Verify1to1BinanceReserves
62,979 visualizações
507 a discutir
7
#BinanceRestores28FiatWithdrawals
197,450 visualizações
1,164 a discutir
8
#BitMineAdds8573ETHTotalHoldingsReach6.06M
0 visualizações
0 a discutir
9
#HKSFCEyesTokenizedGoldETFPilot
0 visualizações
0 a discutir
10
#SouthKoreaRulingPartyToRecommendDelayingVirtualAssetTax
0 visualizações
0 a discutir