

#hacker
hacker
740,312 visualizações
353 a discutir
Popular
Mais recente

☠️ O CRIPTOAPOCALIPSE COMEÇOU?
🥷 Parece que uma verdadeira onda de invasões atingiu o mercado cripto!
🔴 Primeiro, hackers atacaram a Polymarket. Os prejuízos preliminares são estimados em US$ 3,46 milhões.
🔴 Em seguida, a Binance! Foram detectadas transferências suspeitas de até US$ 2,77 bilhões das carteiras da corretora.
🚨 CZ confirmou que a situação parece um ataque à Binance! Tether e Circle congelaram rapidamente US$ 971 milhões em USDT e US$ 823 milhões em USDC — quase US$ 1,8 bilhão! Ele afirmou que os fundos dos usuários estão seguros e que, segundo suas expectativas, quaisquer perdas serão totalmente compensadas.
🔴 Há rumores de que a Bybit também foi hackeada, com prejuízos de US$ 500 milhões, mas ainda não há confirmação.
👀
E tudo isso em apenas algumas horas! O que vem a seguir? Espero muito que o criptoapocalipse termine por aqui. Outubro sendo outubro!
#crypto #Hacker #Polymarket #Binance
3
1.5k


·
--
Ataque ao coração das previsões
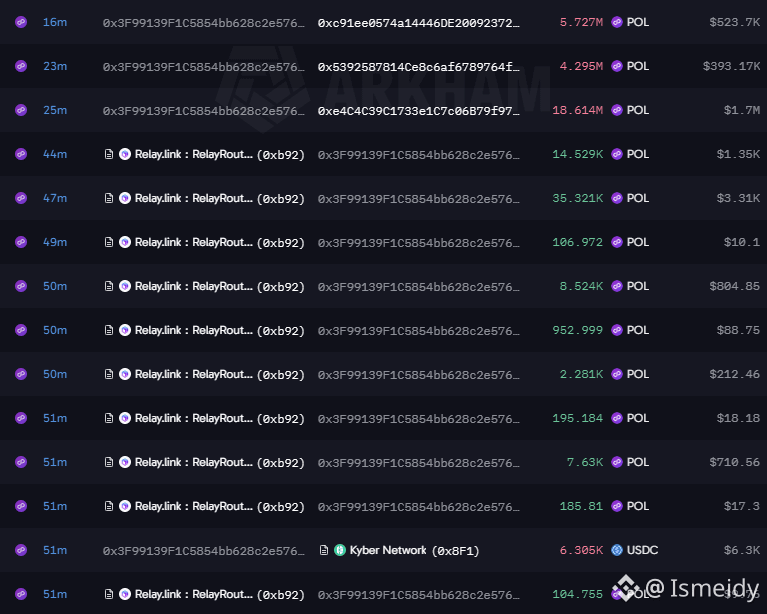
Um #Hacker esvazia quase 1.000 contas em #Polymarket e chega perto de 2,65 milhões de dólares
Raio-X de um ciberataque em massa
Um total de 995 contas de usuários na Polymarket foi esvaziado em um ataque cibernético que subtraiu $2,654,211.42.
Os impactos mais graves recaíram sobre contas específicas, com perdas individuais estimadas em $341k e $307k.
O atacante converteu imediatamente a totalidade dos fundos subtraídos no token #POL , uma manobra tática concebida para contornar possíveis bloqueios ou congelamentos de ativos.
Falha na interface, não no código: Os indícios apontam para uma violação do frontend (a interface do usuário) da plataforma, e não dos contratos inteligentes, permitindo a execução de saques não autorizados.
Resposta imediata: Diante da falha de segurança, a Polymarket suspendeu e restringiu temporariamente suas operações enquanto realiza uma investigação minuciosa.
$POL
{future}(POLUSDT)
Ataque ao coração das previsões
Um #Hacker esvazia quase 1.000 contas em #Polymarket e chega perto de 2,65 milhões de dólares
Raio-X de um ciberataque em massa
Um total de 995 contas de usuários na Polymarket foi esvaziado em um ataque cibernético que subtraiu $2,654,211.42.
Os impactos mais graves recaíram sobre contas específicas, com perdas individuais estimadas em $341k e $307k.
O atacante converteu imediatamente a totalidade dos fundos subtraídos no token #POL , uma manobra tática concebida para contornar possíveis bloqueios ou congelamentos de ativos.
Falha na interface, não no código: Os indícios apontam para uma violação do frontend (a interface do usuário) da plataforma, e não dos contratos inteligentes, permitindo a execução de saques não autorizados.
Resposta imediata: Diante da falha de segurança, a Polymarket suspendeu e restringiu temporariamente suas operações enquanto realiza uma investigação minuciosa.
$POL
fjag2000:
Bueno… mas dinero perdido…
1
9
7.5k
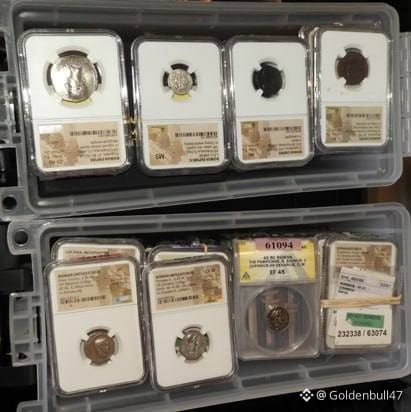
⚪️ O hacker que roubou US$ 53.000.000 da Uranium Finance gastou parte do dinheiro não em iates, mas em cartas raras de Pokémon e Magic, uma moeda romana e até um fragmento do avião dos irmãos Wright.
Como resultado, as autoridades apreenderam parte da coleção e cerca de US$ 31 milhões em criptomoedas — uma forma muito cara de montar a prateleira geek perfeita.
#BTC #Hacker
Como resultado, as autoridades apreenderam parte da coleção e cerca de US$ 31 milhões em criptomoedas — uma forma muito cara de montar a prateleira geek perfeita.
#BTC #Hacker
107

·
--
O principal integrante do grupo de hackers ShinyHunters foi detido na Jordânia, e agora está trabalhando com o FBI para delatar seus comparsas. Essa organização jovem e que fala inglês, especializada em roubar dados empresariais e extorquir, conseguiu até invadir dados de funcionários do FBI! Detalhes demais: identidades pessoais, informações de cargo e até registros médicos foram roubados. Ele está cooperando com a investigação e entregando os dispositivos — parece que vai haver uma grande “limpeza” no mundo dos hackers.
#网络安全 #黑客攻击 $BTC $ETH
Integrante do grupo ShinyHunters detido na Jordânia, agora trabalhando com o FBI para delatar sua equipe. Esse grupo jovem de hackers, que fala inglês, mira empresas para roubo de dados e extorsão, e eles realmente hackearam dados de funcionários do FBI! IDs pessoais, informações de trabalho e até registros médicos foram comprometidos. Ele está cooperando e entregando os dispositivos — uma grande mudança no mundo dos hackers.
#CyberSecurity #Hacker $BTC $ETH
54
·
--
O #Hacker de Bitget tenta "desaparecer" 3,9 milhões de dólares na escuridão do Zcash
A rota do dinheiro roubado se aprofunda no anonimato
As investigações sobre o histórico #hackeo a Bitget, avaliado em 387,5 milhões de dólares, deram uma guinada crítica após a detecção de movimentos sofisticados de evasão na blockchain. O atacante começou a canalizar os fundos para mecanismos de privacidade avançada para quebrar a rastreabilidade dos analistas on-chain.
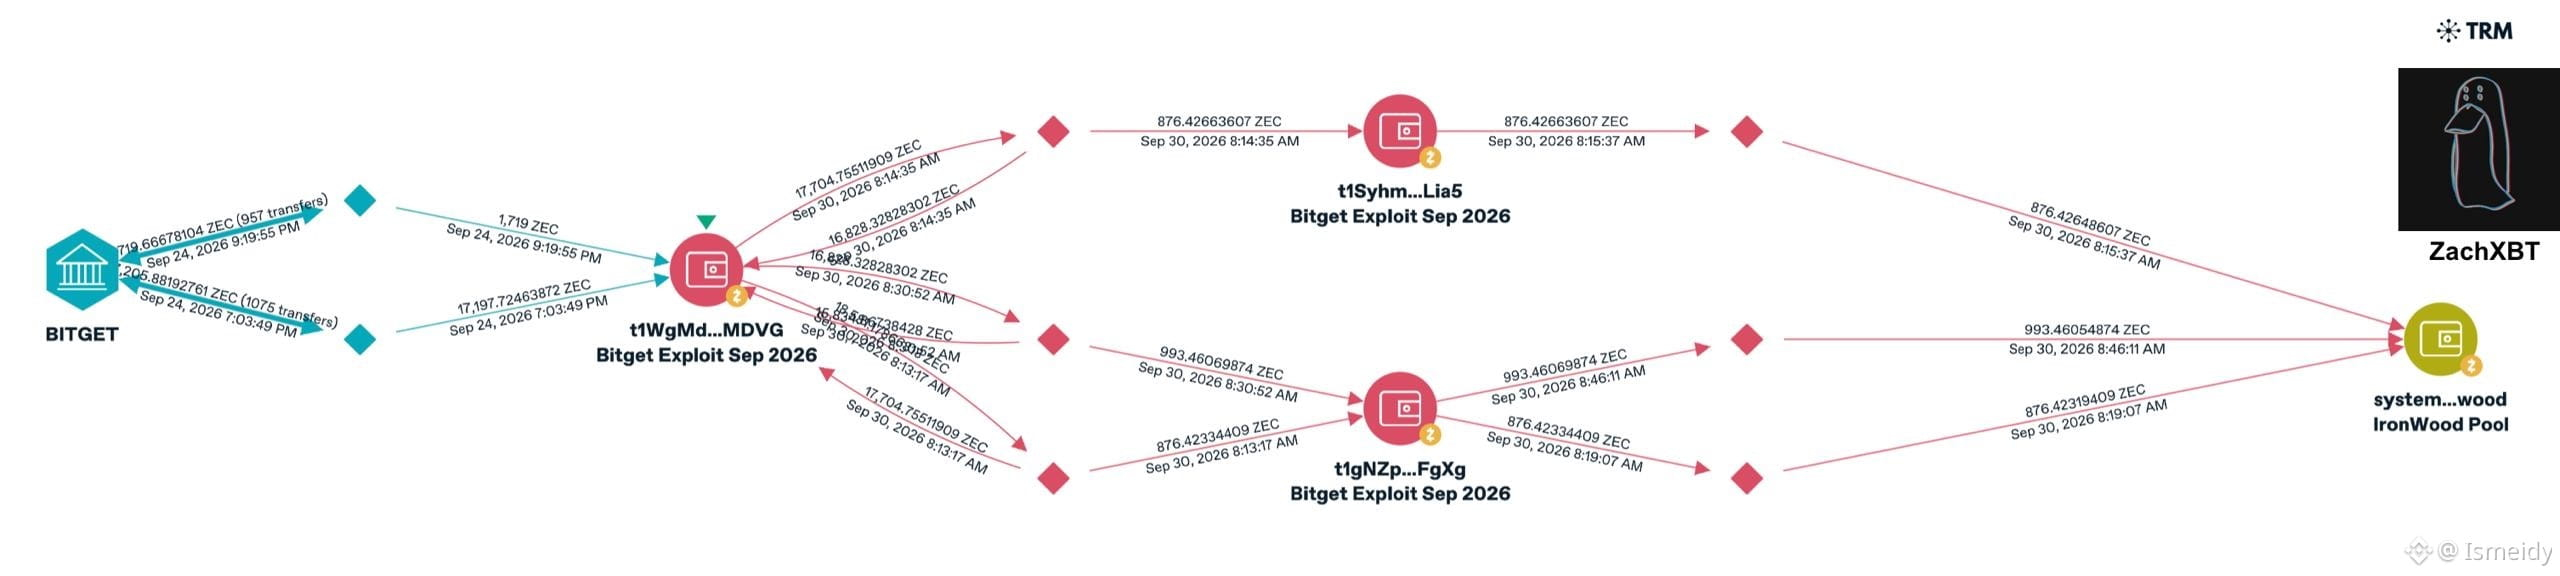
Infiltração na zona cega do Zcash: Entre 08:15 e 08:46 UTC de 30 de setembro de 2026, o atacante transferiu 2.746 #zec }(aproximadamente 3,9 milhões de dólares) para a Ironwood, o novo fundo/pool protegido (shielded pool) de #Zcash
Estrutura da operação (Mapeamento de ZachXBT / TRM Labs)
O pesquisador de blockchain ZachXBT foi o primeiro a alertar sobre a manobra.
A carteira principal identificada pela Bitget após a brecha de 24 de setembro acumulava quase 18.917 ZEC.
Os fundos foram divididos por meio de duas direções intermediárias (t1Syhm...Lia5 e t1gNZp...FgXg) em três depósitos coordenados antes de entrarem no pool privado.
O desafio técnico para os pesquisadores: Diferentemente das transações públicas, onde os fluxos são visíveis de ponta a ponta, o sistema blindado do Zcash oculta o remetente, o destinatário e os saldos internos. Embora a entrada no pool Ironwood seja rastreável, o rastro contábil se perde completamente dentro do sistema até que os fundos decidam sair para um endereço público.
Diversificação de rotas de lavagem: Os depósitos no Zcash representam cerca de 15% do total de ZEC roubado. Antes disso, análises de assinaturas de inteligência rastrearam a conversão de 6,3 milhões de dólares de Ether para Bitcoin usando o protocolo descentralizado THORChain, combinando métodos cross-chain transparentes com protocolos de privacidade rigorosos.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
O #Hacker de Bitget tenta "desaparecer" 3,9 milhões de dólares na escuridão do Zcash
A rota do dinheiro roubado se aprofunda no anonimato
As investigações sobre o histórico #hackeo a Bitget, avaliado em 387,5 milhões de dólares, deram uma guinada crítica após a detecção de movimentos sofisticados de evasão na blockchain. O atacante começou a canalizar os fundos para mecanismos de privacidade avançada para quebrar a rastreabilidade dos analistas on-chain.
Infiltração na zona cega do Zcash: Entre 08:15 e 08:46 UTC de 30 de setembro de 2026, o atacante transferiu 2.746 #zec }(aproximadamente 3,9 milhões de dólares) para a Ironwood, o novo fundo/pool protegido (shielded pool) de #Zcash
Estrutura da operação (Mapeamento de ZachXBT / TRM Labs)
O pesquisador de blockchain ZachXBT foi o primeiro a alertar sobre a manobra.
A carteira principal identificada pela Bitget após a brecha de 24 de setembro acumulava quase 18.917 ZEC.
Os fundos foram divididos por meio de duas direções intermediárias (t1Syhm...Lia5 e t1gNZp...FgXg) em três depósitos coordenados antes de entrarem no pool privado.
O desafio técnico para os pesquisadores: Diferentemente das transações públicas, onde os fluxos são visíveis de ponta a ponta, o sistema blindado do Zcash oculta o remetente, o destinatário e os saldos internos. Embora a entrada no pool Ironwood seja rastreável, o rastro contábil se perde completamente dentro do sistema até que os fundos decidam sair para um endereço público.
Diversificação de rotas de lavagem: Os depósitos no Zcash representam cerca de 15% do total de ZEC roubado. Antes disso, análises de assinaturas de inteligência rastrearam a conversão de 6,3 milhões de dólares de Ether para Bitcoin usando o protocolo descentralizado THORChain, combinando métodos cross-chain transparentes com protocolos de privacidade rigorosos.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
De uma prova de centavos a um saque de US$ 388 milhões
A anatomia do audacioso #hackeo a Bitget
30 minutos no escuro, como uma vulnerabilidade de "Dia Zero" permitiu o roubo de milhões na Bitget
O ataque começou às 18:31 UTC com duas microtransferências (0,184 ETH e 193 TRX). Por serem valores insignificantes, não ativaram os protocolos de risco da exchange, dando ao atacante sinal verde para avançar.
A drenagem em massa: Apenas 30 minutos depois do teste, o #Hacker executou 17 transações de grande volume por múltiplas redes ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism e Avalanche), conseguindo extrair US$ 361 milhões em pouco mais de uma hora.
Engenharia do ataque (Dia Zero): As carteiras frias (cold wallets) e as chaves privadas da Bitget não foram comprometidas. O hacker explorou uma vulnerabilidade de dia zero em um produto de segurança de terceiros, permitindo que ele injetasse comandos fraudulentos de saque diretamente no sistema interno e depois apagasse seus rastros digitais.
Reação e contenção: O sistema de conciliação da plataforma detectou a anomalia apenas sete minutos após o primeiro grande saque, o que permitiu ativar o bloqueio global de retiradas e estancar o sangramento.
Impacto zero para os usuários: Gracy Chen (CEO) confirmou que as perdas serão absorvidas integralmente pelo Fundo de Proteção ao Usuário, avaliado em US$ 465 milhões. A Bitget irá repor esse fundo em menos de uma semana usando suas reservas corporativas, que superam US$ 1.400 milhões. "É grave, mas não é existencial", sentenciou Chen.
Restauração operacional e investigação: Os saques de Bitcoin já foram retomados (processando mais de 3.000 BTC na primeira hora) e os de ETH voltarão em 29 de setembro. Empresas forenses como Mandiant e SlowMist estão na investigação, e a diretiva da Bitget garante que eles já têm o grupo suspeito sob vigilância.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
De uma prova de centavos a um saque de US$ 388 milhões
A anatomia do audacioso #hackeo a Bitget
30 minutos no escuro, como uma vulnerabilidade de "Dia Zero" permitiu o roubo de milhões na Bitget
O ataque começou às 18:31 UTC com duas microtransferências (0,184 ETH e 193 TRX). Por serem valores insignificantes, não ativaram os protocolos de risco da exchange, dando ao atacante sinal verde para avançar.
A drenagem em massa: Apenas 30 minutos depois do teste, o #Hacker executou 17 transações de grande volume por múltiplas redes ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism e Avalanche), conseguindo extrair US$ 361 milhões em pouco mais de uma hora.
Engenharia do ataque (Dia Zero): As carteiras frias (cold wallets) e as chaves privadas da Bitget não foram comprometidas. O hacker explorou uma vulnerabilidade de dia zero em um produto de segurança de terceiros, permitindo que ele injetasse comandos fraudulentos de saque diretamente no sistema interno e depois apagasse seus rastros digitais.
Reação e contenção: O sistema de conciliação da plataforma detectou a anomalia apenas sete minutos após o primeiro grande saque, o que permitiu ativar o bloqueio global de retiradas e estancar o sangramento.
Impacto zero para os usuários: Gracy Chen (CEO) confirmou que as perdas serão absorvidas integralmente pelo Fundo de Proteção ao Usuário, avaliado em US$ 465 milhões. A Bitget irá repor esse fundo em menos de uma semana usando suas reservas corporativas, que superam US$ 1.400 milhões. "É grave, mas não é existencial", sentenciou Chen.
Restauração operacional e investigação: Os saques de Bitcoin já foram retomados (processando mais de 3.000 BTC na primeira hora) e os de ETH voltarão em 29 de setembro. Empresas forenses como Mandiant e SlowMist estão na investigação, e a diretiva da Bitget garante que eles já têm o grupo suspeito sob vigilância.
$XRP
$ZEC
$BNB
6
11
18.1k
·
--
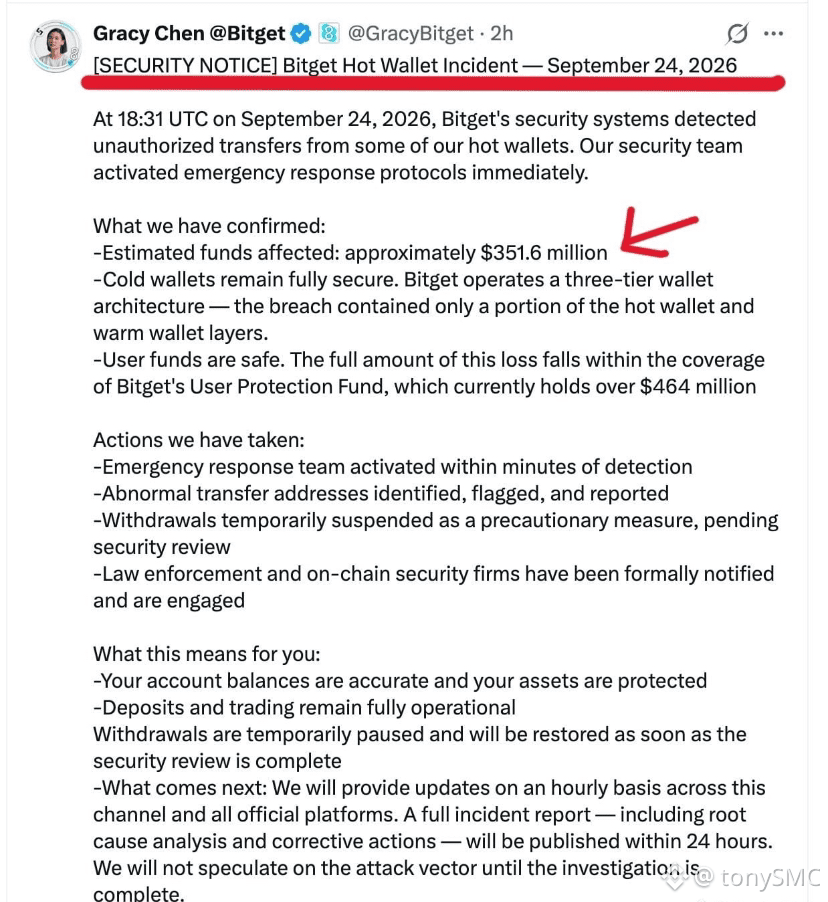
Bitget explorado por US$ 351,6M: o que isso significa para traders do dia a dia
Em 24 de setembro, a Bitget informou transferências não autorizadas que totalizam aproximadamente US$ 351,6 milhões de um subconjunto de sua infraestrutura de carteiras hot e warm. A exchange afirmou que as reservas de cold storage não foram afetadas e que as perdas dos usuários serão totalmente cobertas pelo seu Protection Fund. Saques foram temporariamente suspensos.
O incidente traça paralelos inevitáveis com a FTX, onde a dificuldade operacional em 2022 levou à paralisação dos saques e a constatações regulatórias subsequentes de ativos de clientes emaranhados.
As lições para gestão de risco permanecem claras:
Corretoras são locais de execução, não cofres: exchanges centralizadas devem ser usadas estritamente como ferramentas para negociação e liquidez, e não para armazenamento de capital de longo prazo.
Extração ativa de lucros: enquanto negocia ativamente ativos importantes como $BTC , ETH, $BNB , XRP, ou $SOL , os ganhos realizados devem ser retirados de forma sistemática para carteiras de auto custódia ou configurações alternativas de armazenamento seguro.
Princípio da custódia: capital ocioso em uma exchange está sujeito ao risco da contraparte. Não são suas chaves, não são suas moedas.
#Bitget #FTX #CryptoSecurity #Hacker
192
·
--
Em Baixa
🚨 BITGET SOFRE UM PREJUÍZO DE US$ 351M — E AGORA US$ 183M ESTÃO EM $ETH
A Bitget confirmou que aproximadamente US$ 351,6M em ativos foram afetados após transferências não autorizadas envolvendo partes de sua infraestrutura de hot e warm-wallet.
Mas a parte mais interessante está acontecendo on-chain.
O atacante já converteu grande parte dos ativos roubados da cadeia EVM em:
67,982 $ETH
Avaliado em cerca de US$ 183M na cotação reportada.
Isso muda a história.
Não é mais apenas um evento de esvaziamento de carteira.
É um movimento massivo on-chain que os traders podem acompanhar em tempo real.
O atacante tem se movido por múltiplas redes e trocando ativos por ETH, concentrando uma grande quantidade de valor em um único ativo.
E há outro número que as pessoas não deveriam ignorar:
102,93M XRP — cerca de US$ 157M na cotação reportada — foi identificado entre os ativos roubados, fazendo do XRP um dos maiores componentes individuais do incidente.
A Bitget diz:
• Cold wallets permanecem seguras
• Saldos dos usuários continuam corretos
• Depósitos e negociação continuam
• Saques estão temporariamente suspensos
• A perda é coberta pelo seu Fundo de Proteção ao Usuário de US$ 464M+
• Autoridades e empresas de segurança on-chain foram notificadas
Mas aqui está o que eu estou observando agora 👇
67.982 ETH do outro lado de um hack é um número que o mercado não pode ignorar.
Para onde ele vai em seguida?
Vai continuar em ETH?
O atacante vai fazer uma ponte (bridge) de novo?
A liquidez vai ser fragmentada em novas carteiras?
Ou as exchanges/empresas de segurança conseguem congelar parte dos ativos restantes?
O rastro das carteiras pode se tornar a próxima grande história.
Siga os endereços, não os manchetes. 👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 BITGET SOFRE UM PREJUÍZO DE US$ 351M — E AGORA US$ 183M ESTÃO EM $ETH
A Bitget confirmou que aproximadamente US$ 351,6M em ativos foram afetados após transferências não autorizadas envolvendo partes de sua infraestrutura de hot e warm-wallet.
Mas a parte mais interessante está acontecendo on-chain.
O atacante já converteu grande parte dos ativos roubados da cadeia EVM em:
67,982 $ETH
Avaliado em cerca de US$ 183M na cotação reportada.
Isso muda a história.
Não é mais apenas um evento de esvaziamento de carteira.
É um movimento massivo on-chain que os traders podem acompanhar em tempo real.
O atacante tem se movido por múltiplas redes e trocando ativos por ETH, concentrando uma grande quantidade de valor em um único ativo.
E há outro número que as pessoas não deveriam ignorar:
102,93M XRP — cerca de US$ 157M na cotação reportada — foi identificado entre os ativos roubados, fazendo do XRP um dos maiores componentes individuais do incidente.
A Bitget diz:
• Cold wallets permanecem seguras
• Saldos dos usuários continuam corretos
• Depósitos e negociação continuam
• Saques estão temporariamente suspensos
• A perda é coberta pelo seu Fundo de Proteção ao Usuário de US$ 464M+
• Autoridades e empresas de segurança on-chain foram notificadas
Mas aqui está o que eu estou observando agora 👇
67.982 ETH do outro lado de um hack é um número que o mercado não pode ignorar.
Para onde ele vai em seguida?
Vai continuar em ETH?
O atacante vai fazer uma ponte (bridge) de novo?
A liquidez vai ser fragmentada em novas carteiras?
Ou as exchanges/empresas de segurança conseguem congelar parte dos ativos restantes?
O rastro das carteiras pode se tornar a próxima grande história.
Siga os endereços, não os manchetes. 👀
#ETH #Bidget #Hacker #Ethereum
1
75
·
--
️ Aviso importante para quem usa criptomoedas 😱
Hackers conseguiram roubar 593 BTC (o que equivale a cerca de 39 milhões de dólares) das carteiras frias Coldcard Mk3.
A causa foi um problema relacionado ao processo de geração da frase-semente (Seed Phrase), o que permitiu derivar as chaves privadas e acessar os fundos.$BNB
🔐 Garanta sempre o uso de carteiras frias confiáveis, com um histórico forte e testado ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️ Aviso importante para quem usa criptomoedas 😱
Hackers conseguiram roubar 593 BTC (o que equivale a cerca de 39 milhões de dólares) das carteiras frias Coldcard Mk3.
A causa foi um problema relacionado ao processo de geração da frase-semente (Seed Phrase), o que permitiu derivar as chaves privadas e acessar os fundos.$BNB
🔐 Garanta sempre o uso de carteiras frias confiáveis, com um histórico forte e testado ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
100
·
--
NOTA para detentores
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Hackers conseguiram roubar 593 BTC (aproximadamente US$ 39 milhões) de carteiras frias Coldcard Mk3.
A causa foi um bug relacionado à geração de frases-semente que permitiu que chaves privadas fossem derivadas.
Escolha carteiras frias bem estabelecidas e testadas ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
NOTA para detentores
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
Hackers conseguiram roubar 593 BTC (aproximadamente US$ 39 milhões) de carteiras frias Coldcard Mk3.
A causa foi um bug relacionado à geração de frases-semente que permitiu que chaves privadas fossem derivadas.
Escolha carteiras frias bem estabelecidas e testadas ao longo do tempo.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
117k

·
--
Em Baixa
🔥Começam a se mover os Bitcoins roubados do caso Cold card 😕
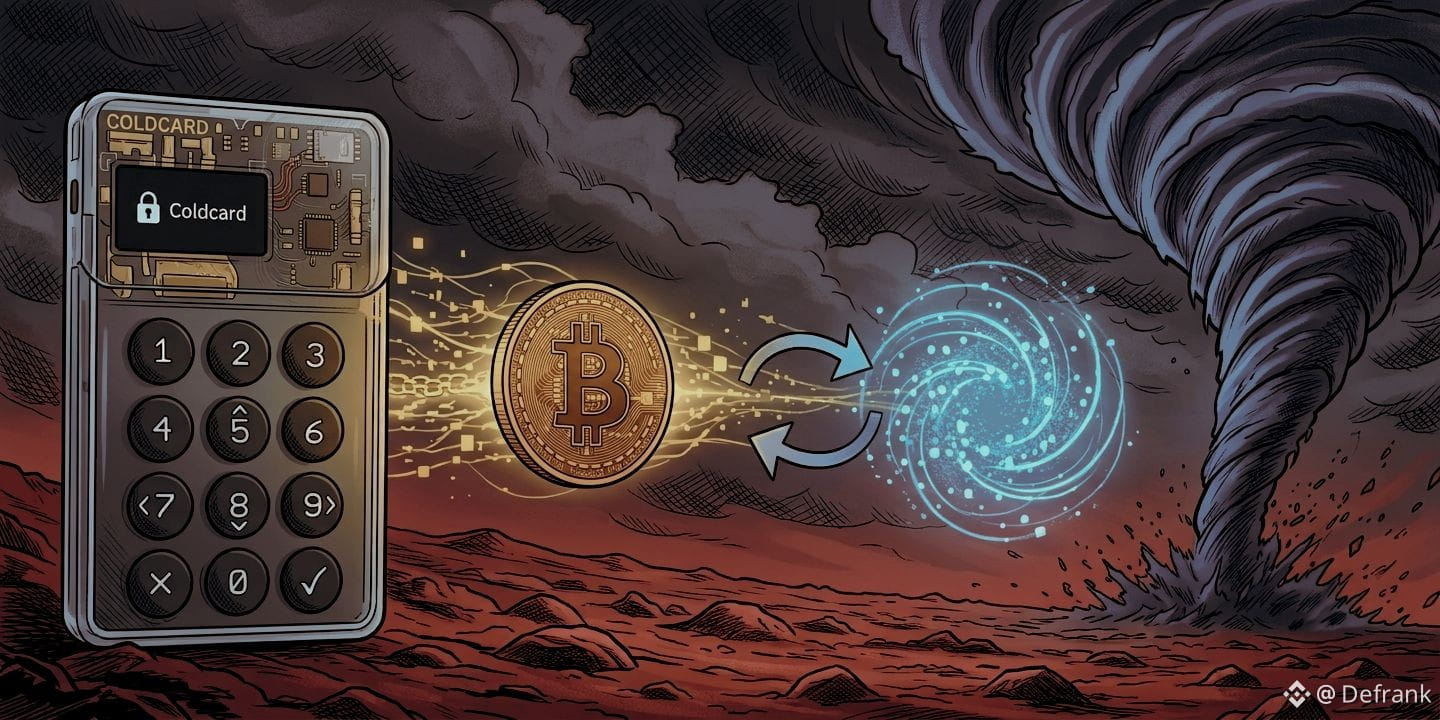
Nas últimas horas já começaram a se mover alguns #bitcoins roubados referentes ao caso do exploit de #Coldcard , isso através de uma técnica chamada “peel Chain”, passando por um mixer Coinjoin. Esse fato não parece nada bom para as vítimas deste incidente, já que, se essa técnica continuar sendo usada, a possibilidade de recuperar esses fundos vai ser muito difícil.
Segundo dados on-chain, o #Hacker (ou hackers) já moveu 64 #BTC e os faz por meio de vários processos. Primeiro ele envia os fundos para um novo endereço, depois passa os fundos por um mixer (como coinjoin), em seguida começa a separá-los em unidades menores e, por fim, volta a misturar essas unidades. Ele faz isso com o objetivo de perder a rastreabilidade e conseguir sacar o dinheiro em moeda fiduciária.
O que vem sendo criticado ultimamente é o uso do mixer centralizado coinjoin, já que se sabe a quem ele pertence; no entanto, eles não estão ajudando a congelar os fundos. “A razão?” Para a pessoa por trás do Coinjoin, “não dá para provar que os fundos são roubados”. Esse argumento gerou indignação entre a comunidade.
Se até o momento não houve nenhuma intervenção e se o atacante (hacker) continuar usando a mesma técnica, é bem provável que esses fundos nunca sejam recuperados.
Como essa história vai acabar?
👉Mais atualizações cripto...
Compartilhe e me siga para mais 👈😎
$BTC
{spot}(BTCUSDT)
🔥Começam a se mover os Bitcoins roubados do caso Cold card 😕
Nas últimas horas já começaram a se mover alguns #bitcoins roubados referentes ao caso do exploit de #Coldcard , isso através de uma técnica chamada “peel Chain”, passando por um mixer Coinjoin. Esse fato não parece nada bom para as vítimas deste incidente, já que, se essa técnica continuar sendo usada, a possibilidade de recuperar esses fundos vai ser muito difícil.
Segundo dados on-chain, o #Hacker (ou hackers) já moveu 64 #BTC e os faz por meio de vários processos. Primeiro ele envia os fundos para um novo endereço, depois passa os fundos por um mixer (como coinjoin), em seguida começa a separá-los em unidades menores e, por fim, volta a misturar essas unidades. Ele faz isso com o objetivo de perder a rastreabilidade e conseguir sacar o dinheiro em moeda fiduciária.
O que vem sendo criticado ultimamente é o uso do mixer centralizado coinjoin, já que se sabe a quem ele pertence; no entanto, eles não estão ajudando a congelar os fundos. “A razão?” Para a pessoa por trás do Coinjoin, “não dá para provar que os fundos são roubados”. Esse argumento gerou indignação entre a comunidade.
Se até o momento não houve nenhuma intervenção e se o atacante (hacker) continuar usando a mesma técnica, é bem provável que esses fundos nunca sejam recuperados.
Como essa história vai acabar?
👉Mais atualizações cripto...
Compartilhe e me siga para mais 👈😎
$BTC
2
6
10.6k
·
--
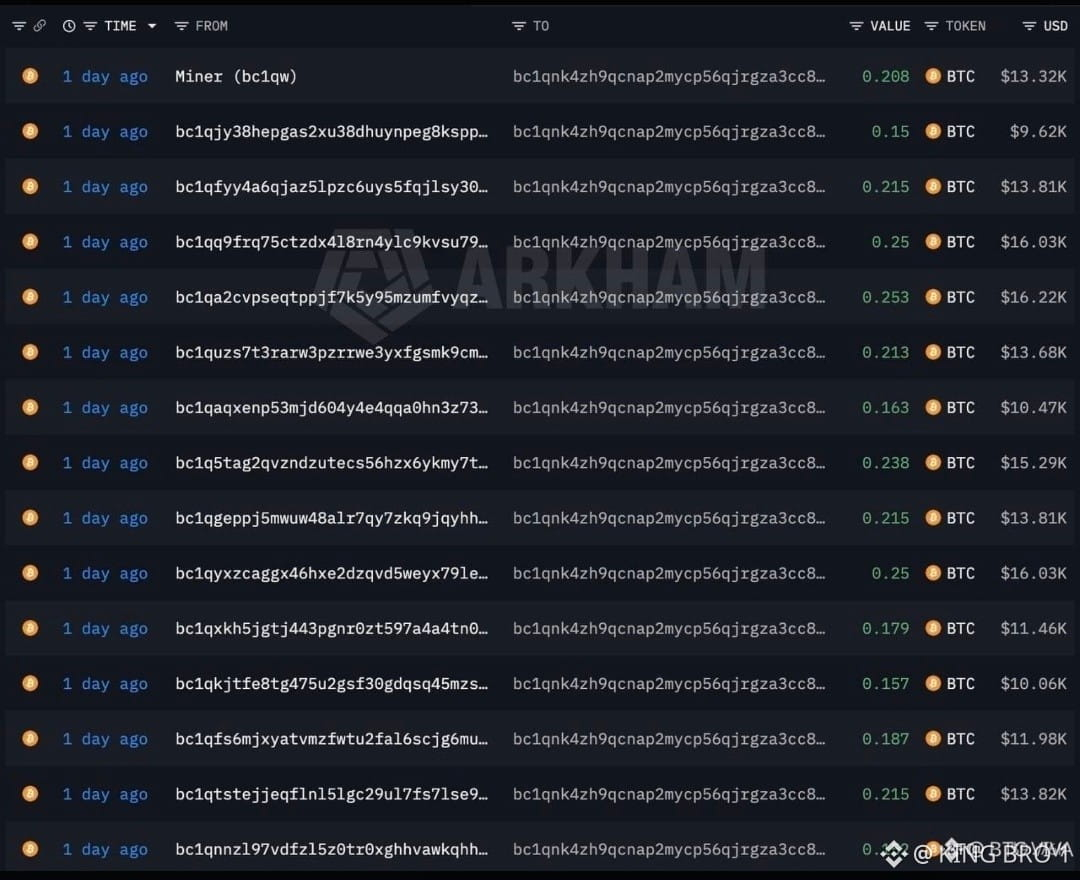
⚠️ ACABEI DE ENTRAR: carteira de hardware Bitcoin Coldcard foi explorada por 594,48 BTC (US$ 38,2 milhões)
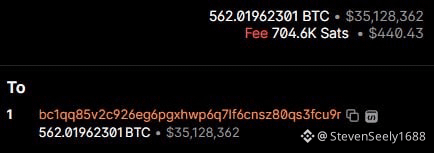
Mais de 500 vítimas que acreditavam que seu Bitcoin estava seguro em uma carteira de hardware perderam todo o dinheiro durante a noite, com 594,48 BTC drenados em apenas 25 minutos.
A maior parte dos fundos está nesta carteira:
#arkm #Hacker @BinanceSquareCN
$BTC #rastreamento on-line
⚠️ ACABEI DE ENTRAR: carteira de hardware Bitcoin Coldcard foi explorada por 594,48 BTC (US$ 38,2 milhões)
Mais de 500 vítimas que acreditavam que seu Bitcoin estava seguro em uma carteira de hardware perderam todo o dinheiro durante a noite, com 594,48 BTC drenados em apenas 25 minutos.
A maior parte dos fundos está nesta carteira:
#arkm #Hacker @币安广场
$BTC #rastreamento on-line
Mais de 500 vítimas que acreditavam que seu Bitcoin estava seguro em uma carteira de hardware perderam todo o dinheiro durante a noite, com 594,48 BTC drenados em apenas 25 minutos.
A maior parte dos fundos está nesta carteira:
#arkm #Hacker @币安广场
$BTC #rastreamento on-line
3
1
13
753
·
--
"Arreglen o erro primeiro"
Um #Hacker ético rouba US$ 320 milhões em #LiquidNetwork y e exige um patch em #Blockstream para devolver o dinheiro
Foram retirados aproximadamente 4.000 #BTC da carteira da federação da Liquid Network. O atacante explorou uma falha no software Elements para criar L-BTC e processá-los por meio do serviço de compensação do SideSwap, descartando que a chave de autorização estivesse comprometida.
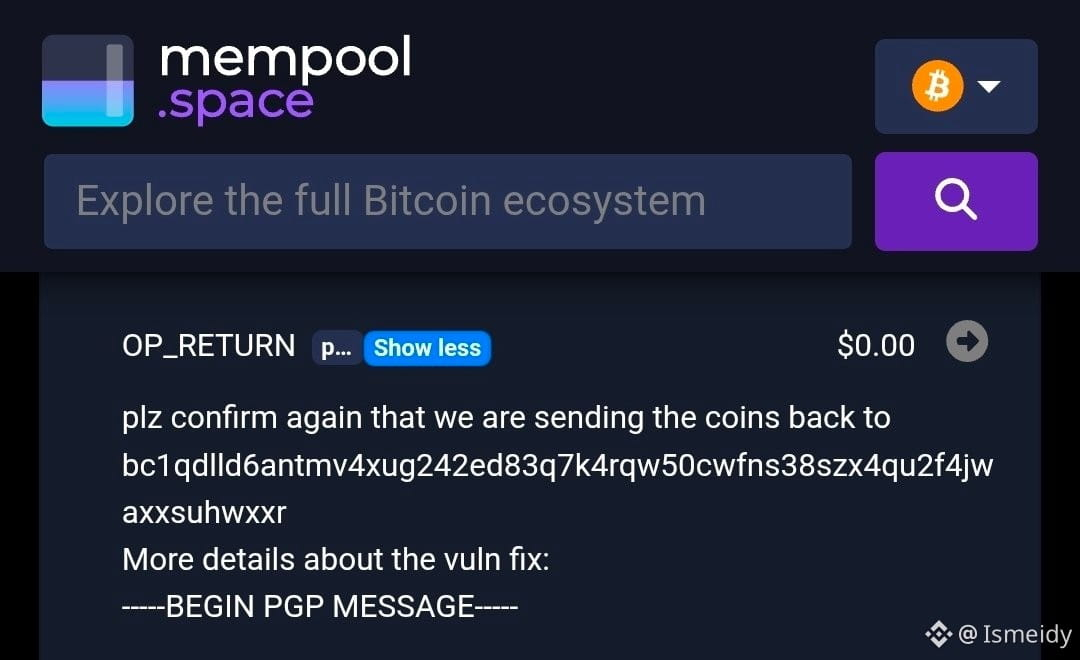
Exigência 'on-chain': Por meio de mensagens criptografadas com PGP e registros OP_RETURN na blockchain, o suposto hacker ético prometeu devolver a maior parte dos fundos com uma única condição: que a Blockstream corrigisse a vulnerabilidade e garantisse a atualização de todos os nós antes da transferência.
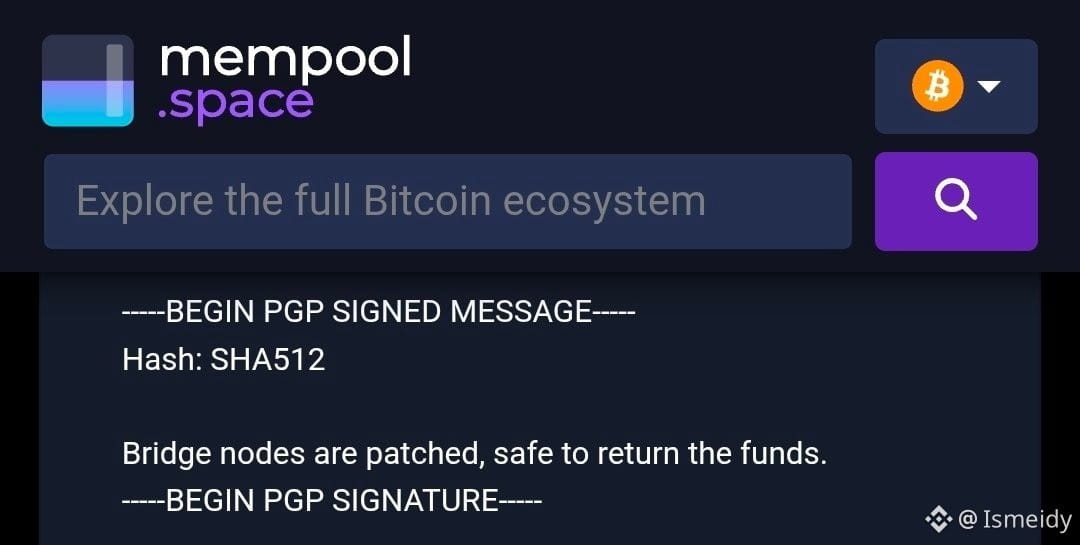
Luz verde de #AdamBack : A Blockstream respondeu com uma assinatura PGP verificável confirmando que os nós ponte foram corrigidos e que a rede está pronta para receber o retorno do capital sem riscos.
Estado de congelamento: Apesar da confirmação, os 4.000 BTC permanecem na carteira do atacante. Como medida preventiva, a Liquid Network mantém totalmente suspensas as operações em seus nós ponte, interrompendo depósitos, saques e a atividade no SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"Arreglen o erro primeiro"
Um #Hacker ético rouba US$ 320 milhões em #LiquidNetwork y e exige um patch em #Blockstream para devolver o dinheiro
Foram retirados aproximadamente 4.000 #BTC da carteira da federação da Liquid Network. O atacante explorou uma falha no software Elements para criar L-BTC e processá-los por meio do serviço de compensação do SideSwap, descartando que a chave de autorização estivesse comprometida.
Exigência 'on-chain': Por meio de mensagens criptografadas com PGP e registros OP_RETURN na blockchain, o suposto hacker ético prometeu devolver a maior parte dos fundos com uma única condição: que a Blockstream corrigisse a vulnerabilidade e garantisse a atualização de todos os nós antes da transferência.
Luz verde de #AdamBack : A Blockstream respondeu com uma assinatura PGP verificável confirmando que os nós ponte foram corrigidos e que a rede está pronta para receber o retorno do capital sem riscos.
Estado de congelamento: Apesar da confirmação, os 4.000 BTC permanecem na carteira do atacante. Como medida preventiva, a Liquid Network mantém totalmente suspensas as operações em seus nós ponte, interrompendo depósitos, saques e a atividade no SideSwap.
$BTC
$XRP
$SOL
9
10
13.3k
·
--
Em Baixa
Verificado
🚨 Não tem como ter 2 hackers aparecendo no mesmo dia, né?
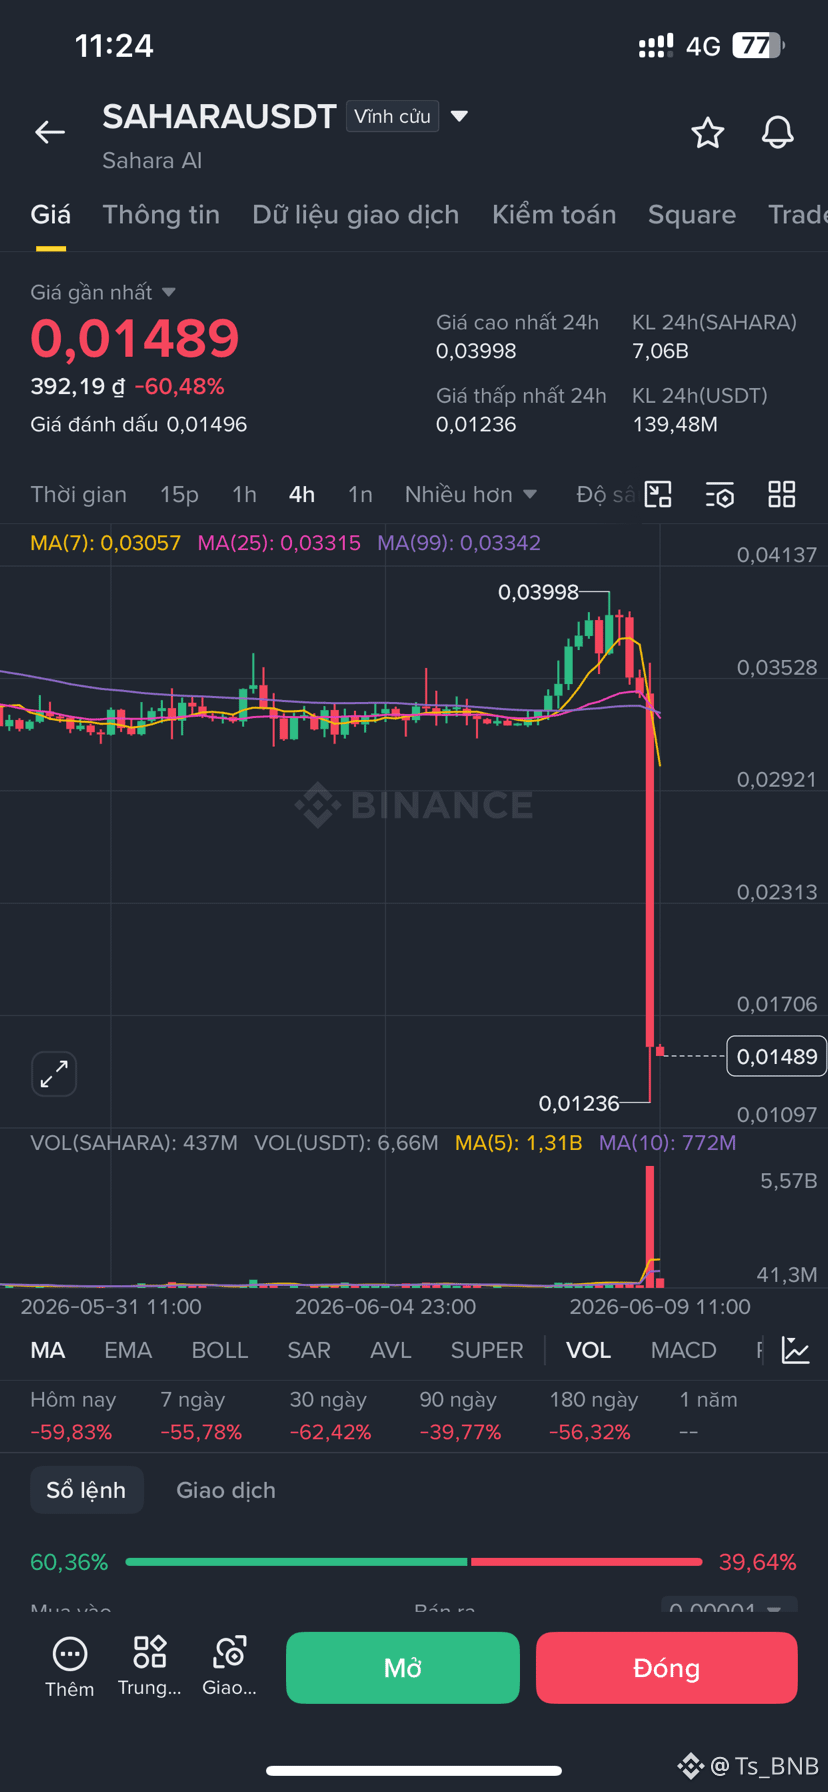
$H acabou de ser "hackeado" e perdeu mais de 80%, agora é a vez do $SAHARA que tá caindo mais 59%
O mercado cripto tá bem estranho ultimamente, toda vez que um projeto tá prestes a despencar, aparece uma história pra justificar o dump. 🤡
Não sei se os hackers tão trabalhando demais ou se a equipe do projeto tá sendo criativa demais…
E aí, galera, o que vocês acham que é:
👉 Hack real?
👉 Whales jogando pra baixo?
👉 Ou só uma velha história com outro nome?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 Não tem como ter 2 hackers aparecendo no mesmo dia, né?
$H acabou de ser "hackeado" e perdeu mais de 80%, agora é a vez do $SAHARA que tá caindo mais 59%
O mercado cripto tá bem estranho ultimamente, toda vez que um projeto tá prestes a despencar, aparece uma história pra justificar o dump. 🤡
Não sei se os hackers tão trabalhando demais ou se a equipe do projeto tá sendo criativa demais…
E aí, galera, o que vocês acham que é:
👉 Hack real?
👉 Whales jogando pra baixo?
👉 Ou só uma velha história com outro nome?
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
666
·
--
HACKER, DEPUTADO E “PADRINHO” DA MÁFIA DE CARDERS 👨💻
Odessa, família de intelectuais; o pai — chefe da União dos Compositores. O próprio Dmitry Golubov, em 2001, lança o CarderPlanet.com — um fórum para o comércio de clones de Visa e Mastercard; o domínio é registrado em Madagascar. Setecentos participantes, US$ 11 milhões escoaram dos bancos. O WSJ o chamou de “padrinho da máfia hacker”.
A prisão, em 2005 — é quase cinematográfica: ele incinera documentos enquanto os vizinhos chamam os bombeiros. Resultado: cinco meses em um SIZO, fiança cômica de dois deputados, Visa e Mastercard não foram admitidas no tribunal, e o caso foi encerrado por falta de elementos.
Em vez de Montenegro — cria um partido da Internet com Darth Vader em um vídeo de campanha. Em 2014, já é deputado popular pelo Bloco de Poroshenko. Na Rada, promove uma lei sobre o direito de bloquear sites que não agradam. Comentários são desnecessários.
Segundo dados da #BitcoinMagazineUkraine — está entre os três maiores detentores de #Bitcoin entre personalidades públicas ucranianas. O fórum virou parlamento, mas os hábitos — não 😏
#Crypto #Hacker
Assine — aqui tem disso todo dia 🔔
6
14
24.9k
·
--
Artigo
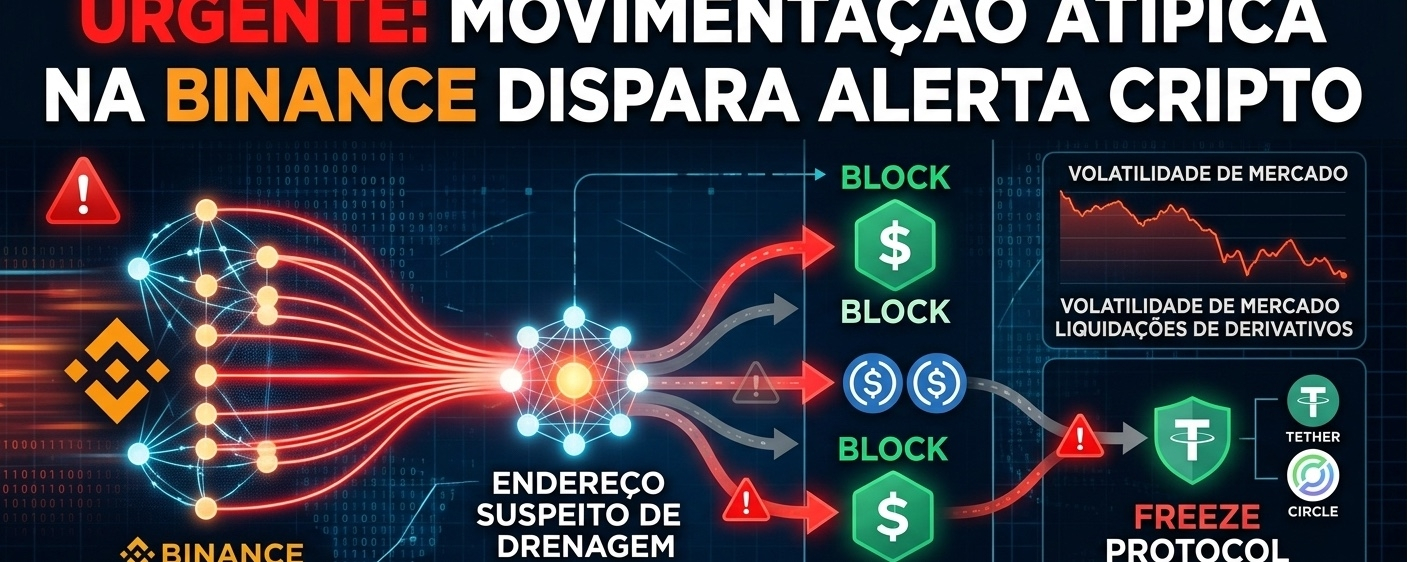
🚨Alerta Cripto: Drenagem na Binance Provoca Congelamentos RecordesData: 29 de Outubro de 2026
Introdução
Nas últimas horas, o mercado global de criptoativos foi sacudido por um dos eventos operacionais e de segurança de maior magnitude de sua história. Uma sequência de transferências atípicas e massivas partindo de hot wallets (carteiras quentes) atribuídas à Binance — a maior corretora do mundo em volume negociado — levantou suspeitas imediatas de um ataque cibernético de grande escala.
Em questão de minutos, a movimentação de bilhões de dólares em stablecoins e outros criptoativos desencadeou uma reação em cadeia: congelamentos recordes efetuados pelas maiores emissoras de dólares digitais do setor, uma onda severa de liquidações no mercado de derivados e discussões intensas sobre os vetores de vulnerabilidade no ecossistema Web3.
O Fluxo On-Chain e a Cronologia do Evento
Os dados de rastreamento on-chain (Etherscan e agregadores analíticos) revelaram que mais de US$ 3,3 bilhões em ativos foram transferidos abruptamente para um endereço recentemente criado na rede.
A magnitude do valor e o padrão atípico das assinaturas de transação levaram exploradores de blocos a etiquetarem preliminarmente os endereços de destino como suspeitos de exploração (exploiter).
A Resposta da Infraestrutura: Congelamento em Tempo Recorde
A reação da infraestrutura de stablecoins foi inédita em velocidade e volume:
Atuação da Tether e Circle: Emissoras ativaram protocolos de emergência, bloqueando conjuntamente cerca de US$ 1,8 bilhão a US$ 2,3 bilhões em USDT e USDC diretamente nos contratos inteligentes vinculados aos endereços suspeitos.Contenção de Danos: A capacidade das emissoras centralizadas de congelar endereços impediu a conversão imediata e a dispersão dessas reservas através de corretoras descentralizadas (DEXs) ou agregadores cross-chain.
Nota Técnica: Embora a capacidade de congelar ativos por emissoras centralizadas gere debates recorrentes sobre neutralidade de rede, no cenário atual, o mecanismo atuou como um freio de emergência crucial contra o escoamento definitivo do capital.
Impacto Imediato nos Mercados Financeiros e Derivativos
A incerteza quanto à extensão do problema e à solvência da operação imediata gerou pânico nos livros de ofertas:
Liquidações em Massa: Mais de US$ 600 milhões em posições alavancadas foram liquidadas em menos de uma hora no mercado de futuros cripto.Pressão no Bitcoin e Altcoins: O Bitcoin registrou forte volatilidade descendente caindo para a faixa inferior dos US$ 79.000 durante as janelas de maior incerteza.Descontos e Volatilidade: Traders operaram com spreads amplificados diante do temor de restrições em saques ou atrasos de processamento nas redes principais.
Próximos Passos e Monitoramento
Enquanto equipes de auditoria de segurança interna e especialistas independentes investigam os registros de transação para determinar se houve falha de infraestrutura humana, vazamento de chaves operacionais ou manipulação de smart contracts, o mercado permanece sob alerta vermelho:
Auditoria Forense: Confirmação se as movimentações derivaram de uma brecha cibernética externa, exploit de protocolo ou reestruturação interna mal coordenada de cold/hot wallets.Mecanismos de Proteção: A existência do fundo de garantia da corretora (SAFU) e a rápida resposta dos emissores de stablecoins permanecem como as principais redes de contenção do impacto sistêmico.
O episódio reforça uma regra fundamental para o mercado financeiro descentralizado e centralizado: a necessidade constante de arquiteturas de segurança com múltiplos níveis de custódia, contingência automatizada e isolamento estrito de acessos de hot wallets.#Alert🔴 #URGENTE #Binance #Hacker #bitcoin $BTC
{spot}(BTCUSDT)
🚨Alerta Cripto: Drenagem na Binance Provoca Congelamentos Recordes
Data: 29 de Outubro de 2026
Introdução
Nas últimas horas, o mercado global de criptoativos foi sacudido por um dos eventos operacionais e de segurança de maior magnitude de sua história. Uma sequência de transferências atípicas e massivas partindo de hot wallets (carteiras quentes) atribuídas à Binance — a maior corretora do mundo em volume negociado — levantou suspeitas imediatas de um ataque cibernético de grande escala.
Em questão de minutos, a movimentação de bilhões de dólares em stablecoins e outros criptoativos desencadeou uma reação em cadeia: congelamentos recordes efetuados pelas maiores emissoras de dólares digitais do setor, uma onda severa de liquidações no mercado de derivados e discussões intensas sobre os vetores de vulnerabilidade no ecossistema Web3.
O Fluxo On-Chain e a Cronologia do Evento
Os dados de rastreamento on-chain (Etherscan e agregadores analíticos) revelaram que mais de US$ 3,3 bilhões em ativos foram transferidos abruptamente para um endereço recentemente criado na rede.
A magnitude do valor e o padrão atípico das assinaturas de transação levaram exploradores de blocos a etiquetarem preliminarmente os endereços de destino como suspeitos de exploração (exploiter).
A Resposta da Infraestrutura: Congelamento em Tempo Recorde
A reação da infraestrutura de stablecoins foi inédita em velocidade e volume:
Atuação da Tether e Circle: Emissoras ativaram protocolos de emergência, bloqueando conjuntamente cerca de US$ 1,8 bilhão a US$ 2,3 bilhões em USDT e USDC diretamente nos contratos inteligentes vinculados aos endereços suspeitos.Contenção de Danos: A capacidade das emissoras centralizadas de congelar endereços impediu a conversão imediata e a dispersão dessas reservas através de corretoras descentralizadas (DEXs) ou agregadores cross-chain.
Nota Técnica: Embora a capacidade de congelar ativos por emissoras centralizadas gere debates recorrentes sobre neutralidade de rede, no cenário atual, o mecanismo atuou como um freio de emergência crucial contra o escoamento definitivo do capital.
Impacto Imediato nos Mercados Financeiros e Derivativos
A incerteza quanto à extensão do problema e à solvência da operação imediata gerou pânico nos livros de ofertas:
Liquidações em Massa: Mais de US$ 600 milhões em posições alavancadas foram liquidadas em menos de uma hora no mercado de futuros cripto.Pressão no Bitcoin e Altcoins: O Bitcoin registrou forte volatilidade descendente caindo para a faixa inferior dos US$ 79.000 durante as janelas de maior incerteza.Descontos e Volatilidade: Traders operaram com spreads amplificados diante do temor de restrições em saques ou atrasos de processamento nas redes principais.
Próximos Passos e Monitoramento
Enquanto equipes de auditoria de segurança interna e especialistas independentes investigam os registros de transação para determinar se houve falha de infraestrutura humana, vazamento de chaves operacionais ou manipulação de smart contracts, o mercado permanece sob alerta vermelho:
Auditoria Forense: Confirmação se as movimentações derivaram de uma brecha cibernética externa, exploit de protocolo ou reestruturação interna mal coordenada de cold/hot wallets.Mecanismos de Proteção: A existência do fundo de garantia da corretora (SAFU) e a rápida resposta dos emissores de stablecoins permanecem como as principais redes de contenção do impacto sistêmico.
O episódio reforça uma regra fundamental para o mercado financeiro descentralizado e centralizado: a necessidade constante de arquiteturas de segurança com múltiplos níveis de custódia, contingência automatizada e isolamento estrito de acessos de hot wallets.#Alert🔴 #URGENTE #Binance #Hacker #bitcoin $BTC
Square-Creator-89209d3d0dc516cf87cd:
e o chatgpt fazendo teste
7
6
9.8k
·
--
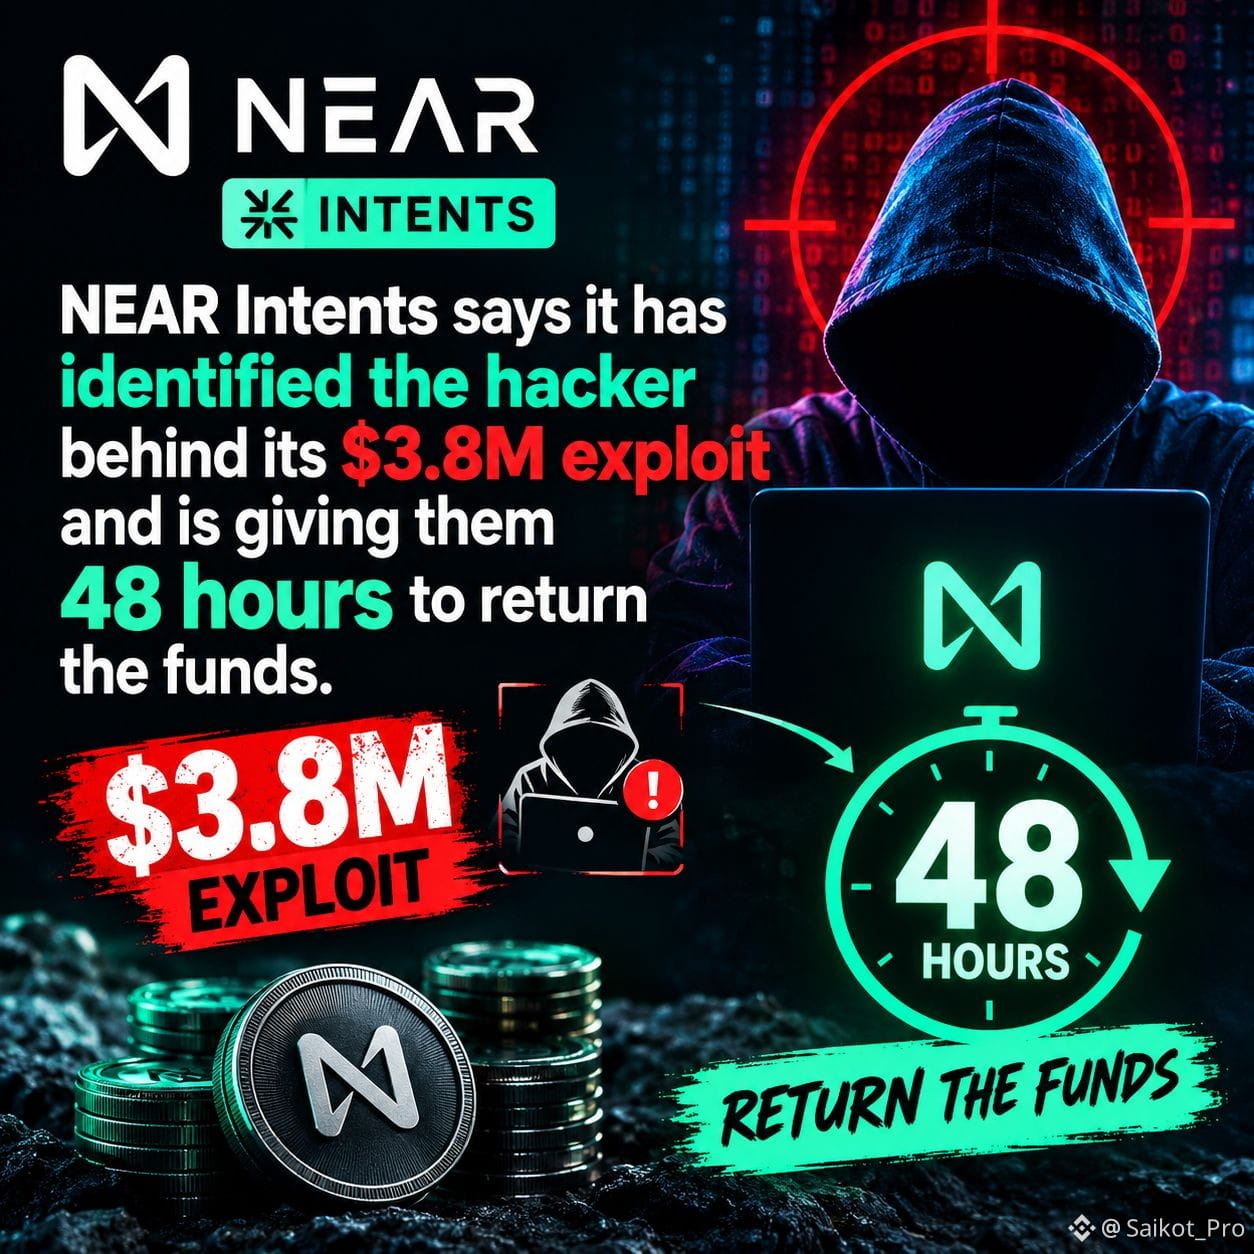
A NEAR Intents diz que identificou o hacker por trás de seu exploit de US$ 3,8M e está dando a eles 48 horas para devolver os fundos.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
{spot}(NEARUSDT)
A NEAR Intents diz que identificou o hacker por trás de seu exploit de US$ 3,8M e está dando a eles 48 horas para devolver os fundos.
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
$NEAR #NEAR #Crypto #DeFi #Blockchain #Hacker #Security
121
·
--
Em Baixa
Um lembrete sério para qualquer pessoa que detenha Bitcoin.
Cerca de 593 BTC (aproximadamente US$ 39 milhões) foi supostamente roubado das carteiras Coldcard Mk3 depois que os atacantes exploraram uma falha na forma como algumas frases-semente foram geradas. Em vez de quebrar a própria carteira, eles conseguiram recriar chaves privadas vulneráveis a partir de uma geração fraca de frases-semente.
Este é um lembrete de que até carteiras de hardware não são perfeitas. A segurança depende tanto do dispositivo quanto de como a sua semente é criada.
Uma carteira confiável e bem testada, com uma configuração robusta, é sempre uma escolha melhor do que correr atrás da opção mais recente.
Proteja suas chaves. Sua segurança é sua responsabilidade.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
Um lembrete sério para qualquer pessoa que detenha Bitcoin.
Cerca de 593 BTC (aproximadamente US$ 39 milhões) foi supostamente roubado das carteiras Coldcard Mk3 depois que os atacantes exploraram uma falha na forma como algumas frases-semente foram geradas. Em vez de quebrar a própria carteira, eles conseguiram recriar chaves privadas vulneráveis a partir de uma geração fraca de frases-semente.
Este é um lembrete de que até carteiras de hardware não são perfeitas. A segurança depende tanto do dispositivo quanto de como a sua semente é criada.
Uma carteira confiável e bem testada, com uma configuração robusta, é sempre uma escolha melhor do que correr atrás da opção mais recente.
Proteja suas chaves. Sua segurança é sua responsabilidade.
#HackerAlert #Hacker #BTC #Binance #crypto
$BTC
$BNB
5
468
·
--
🚨 RUG PULL ÉPICO
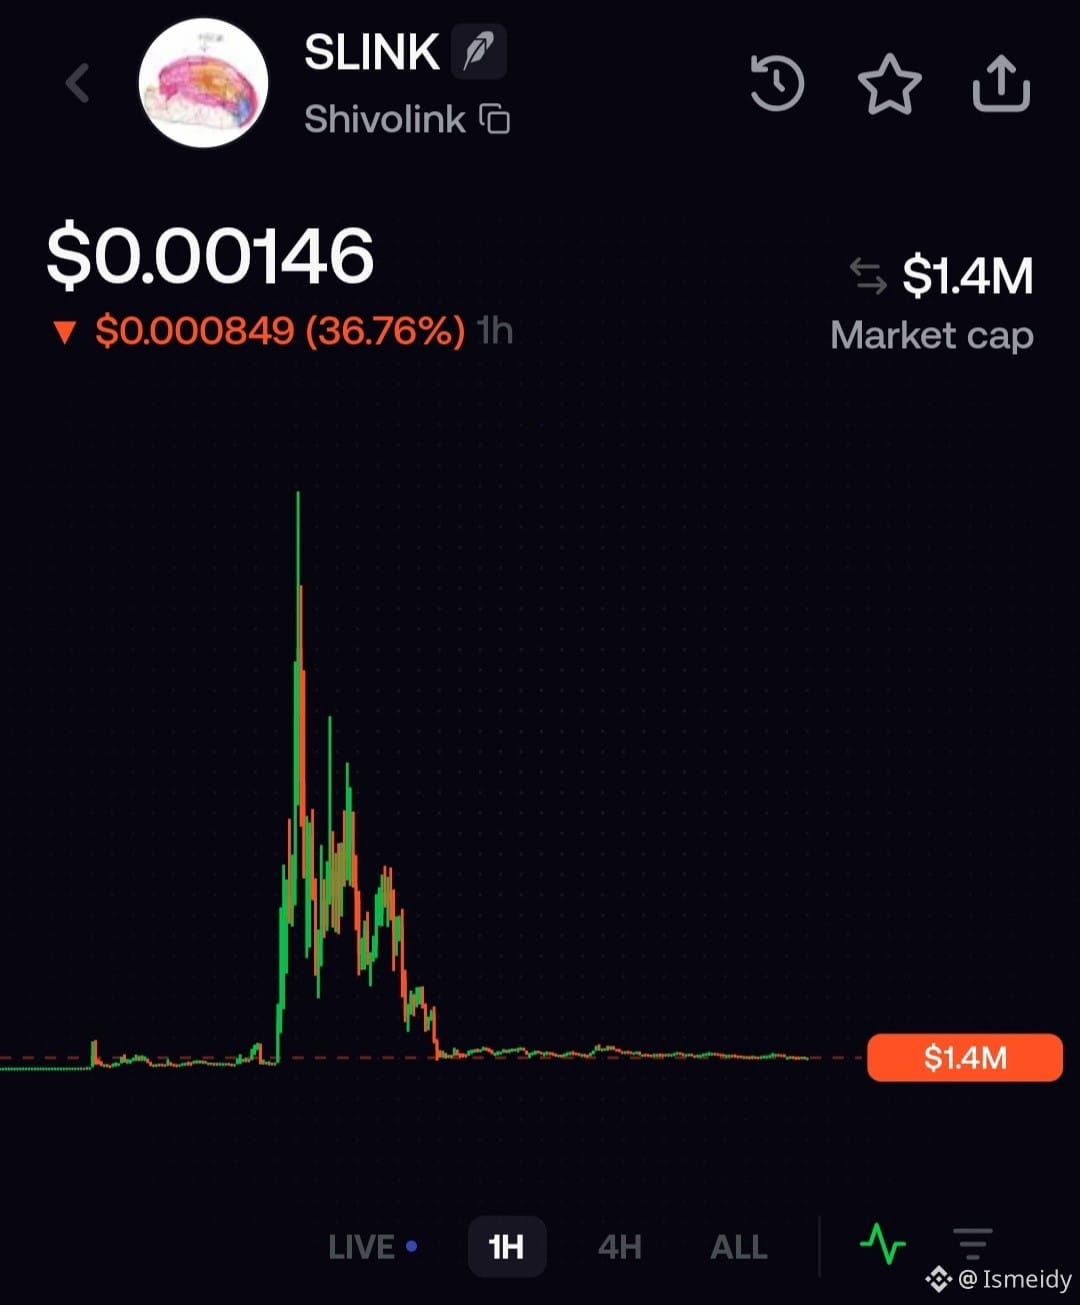
#SLINK colapsa de $80M a zero após o hack ao casal de #ElonMusk
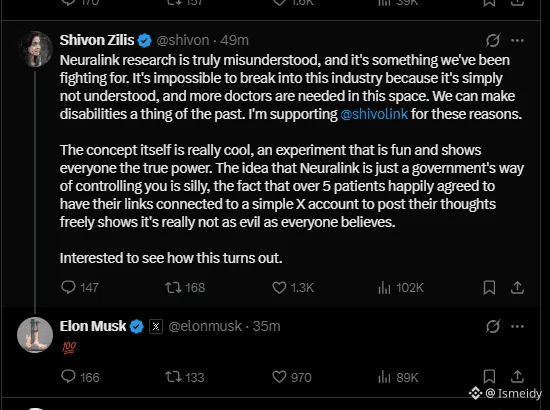
Um #Hacker assumiu o controle da conta X de Shivon Zilis para promover a memecoin $SLINK usando um discurso falso sobre a Neuralink para dar credibilidade.
O Catalisador de FOMO: Uma resposta rápida de Elon #Musk com o emoji 💯 terminou de acender o pavio. O mercado assumiu validação oficial, desencadeando uma absorção massiva de liquidez em todo o ecossistema.
O Massacre Técnico: o market cap saltou de zero até um pico de 80 milhões de dólares. No entanto, assim que o tweet foi apagado e o hack foi confirmado, os insiders e bots despejaram suas wallets. O gráfico se transformou na clássica "vela da morte", destruindo milhões de dólares em questão de minutos e deixando o market cap definhando perto de $1.4M.
A Ressaca do Mercado: Os traders prejudicados que entraram no topo ficaram convertidos em exit liquidity. Agora, entre o pânico e o desespero, a comunidade espera que se organizem para um CTO, porque sabem que um reembolso milagroso é pouco provável de acontecer.
#CryptoNews
$HOODB
{spot}(HOODBUSDT)
$HOOD
{future}(HOODUSDT)
$SOL
{future}(SOLUSDT)
🚨 RUG PULL ÉPICO
#SLINK colapsa de $80M a zero após o hack ao casal de #ElonMusk
Um #Hacker assumiu o controle da conta X de Shivon Zilis para promover a memecoin $SLINK usando um discurso falso sobre a Neuralink para dar credibilidade.
O Catalisador de FOMO: Uma resposta rápida de Elon #Musk com o emoji 💯 terminou de acender o pavio. O mercado assumiu validação oficial, desencadeando uma absorção massiva de liquidez em todo o ecossistema.
O Massacre Técnico: o market cap saltou de zero até um pico de 80 milhões de dólares. No entanto, assim que o tweet foi apagado e o hack foi confirmado, os insiders e bots despejaram suas wallets. O gráfico se transformou na clássica "vela da morte", destruindo milhões de dólares em questão de minutos e deixando o market cap definhando perto de $1.4M.
A Ressaca do Mercado: Os traders prejudicados que entraram no topo ficaram convertidos em exit liquidity. Agora, entre o pânico e o desespero, a comunidade espera que se organizem para um CTO, porque sabem que um reembolso milagroso é pouco provável de acontecer.
#CryptoNews
$HOODB
$HOOD
$SOL
6
1
13
11.8k
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#FedWatch
16.3M visualizações
39,527 a discutir
2
#EarningsSeason
6.5M visualizações
32,244 a discutir
3
#USMidtermElections
52,903 visualizações
677 a discutir
4
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
0 visualizações
0 a discutir
5
#StrategyReports$21BQ3OperatingProfit
0 visualizações
0 a discutir
6
#BitcoinDropsBelow$80K
35,897 visualizações
132 a discutir
7
#BoEOpensConsultationOnTokenizedCollateralForClearing
928 visualizações
34 a discutir
8
#BrazilCryptoExchangesMustApplyForLicensesByFriday
37,654 visualizações
542 a discutir
9
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
825 visualizações
21 a discutir
10
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,908 visualizações
30 a discutir