
#databreach
databreach
108,416 visualizações
226 a discutir
Popular
Mais recente

·
--
A Gnosis Pay acabou de sofrer uma violação de dados: dados de cartões e informações pessoais foram expostos.
O que sabemos (The Block, Cointelegraph):
• A violação atingiu a provedora de cartões cripto em 6 de novembro
• Foi informado que os fundos dos clientes estão seguros
• As informações expostas são do tipo usado em tentativas de phishing e troca de SIM
A autocustódia protege suas moedas, mas não sua identidade. Quando um cartão está vinculado à sua carteira, o elo fraco são os dados associados a ele, não as chaves.
Se você tem um cartão cripto: confira os extratos, troque suas senhas e desconfie de mensagens diretas de "suporte".
Você usa um cartão de débito cripto ou mantém seus gastos separados da sua carteira principal?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
A Gnosis Pay acabou de sofrer uma violação de dados: dados de cartões e informações pessoais foram expostos.
O que sabemos (The Block, Cointelegraph):
• A violação atingiu a provedora de cartões cripto em 6 de novembro
• Foi informado que os fundos dos clientes estão seguros
• As informações expostas são do tipo usado em tentativas de phishing e troca de SIM
A autocustódia protege suas moedas, mas não sua identidade. Quando um cartão está vinculado à sua carteira, o elo fraco são os dados associados a ele, não as chaves.
Se você tem um cartão cripto: confira os extratos, troque suas senhas e desconfie de mensagens diretas de "suporte".
Você usa um cartão de débito cripto ou mantém seus gastos separados da sua carteira principal?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
O que sabemos (The Block, Cointelegraph):
• A violação atingiu a provedora de cartões cripto em 6 de novembro
• Foi informado que os fundos dos clientes estão seguros
• As informações expostas são do tipo usado em tentativas de phishing e troca de SIM
A autocustódia protege suas moedas, mas não sua identidade. Quando um cartão está vinculado à sua carteira, o elo fraco são os dados associados a ele, não as chaves.
Se você tem um cartão cripto: confira os extratos, troque suas senhas e desconfie de mensagens diretas de "suporte".
Você usa um cartão de débito cripto ou mantém seus gastos separados da sua carteira principal?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
A Gnosis Pay divulgou uma violação do sistema legado que dá suporte aos seus cartões de consumo com marca própria. A empresa afirma que detectou acesso não autorizado em 3 de novembro e o divulgou publicamente em 6 de novembro, às 14:32 UTC. Segundo a empresa, as medidas de contenção começaram em até duas horas, as credenciais afetadas foram substituídas e a vulnerabilidade foi corrigida.
A Gnosis Pay afirma que o incidente expôs algumas informações de clientes, enquanto sua plataforma empresarial de marca branca e os fundos dos clientes não foram afetados. Essas são declarações da empresa; não foi divulgado nenhum relatório independente de auditoria dos saldos das carteiras. O número de clientes afetados, a lista completa dos dados expostos e a causa técnica não foram divulgados.
Se você usa o cartão, siga as orientações específicas para sua conta e fique atento a tentativas de phishing personalizadas. Abra o aplicativo oficial diretamente; nunca compartilhe uma frase-semente, chave privada, PIN ou o número completo do cartão por mensagem.
O que é mais importante na divulgação de uma violação: um escopo claro, uma cronologia confiável ou uma verificação independente?
Fontes: [Comunicado da Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusão: $GNO — [Gráfico à vista GNO/USDT da Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) para o token do ecossistema Gnosis; ele não é uma medida deste incidente com cartões. Consulte o gráfico por conta própria, faça sua própria pesquisa e negocie com responsabilidade. #GnosisPay #GNO #CryptoSecurity #VazamentoDeDados
A Gnosis Pay divulgou uma violação do sistema legado que dá suporte aos seus cartões de consumo com marca própria. A empresa afirma que detectou acesso não autorizado em 3 de novembro e o divulgou publicamente em 6 de novembro, às 14:32 UTC. Segundo a empresa, as medidas de contenção começaram em até duas horas, as credenciais afetadas foram substituídas e a vulnerabilidade foi corrigida.
A Gnosis Pay afirma que o incidente expôs algumas informações de clientes, enquanto sua plataforma empresarial de marca branca e os fundos dos clientes não foram afetados. Essas são declarações da empresa; não foi divulgado nenhum relatório independente de auditoria dos saldos das carteiras. O número de clientes afetados, a lista completa dos dados expostos e a causa técnica não foram divulgados.
Se você usa o cartão, siga as orientações específicas para sua conta e fique atento a tentativas de phishing personalizadas. Abra o aplicativo oficial diretamente; nunca compartilhe uma frase-semente, chave privada, PIN ou o número completo do cartão por mensagem.
O que é mais importante na divulgação de uma violação: um escopo claro, uma cronologia confiável ou uma verificação independente?
Fontes: [Comunicado da Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusão: $GNO — [Gráfico à vista GNO/USDT da Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) para o token do ecossistema Gnosis; ele não é uma medida deste incidente com cartões. Consulte o gráfico por conta própria, faça sua própria pesquisa e negocie com responsabilidade. #GnosisPay #GNO #CryptoSecurity #VazamentoDeDados
A Gnosis Pay afirma que o incidente expôs algumas informações de clientes, enquanto sua plataforma empresarial de marca branca e os fundos dos clientes não foram afetados. Essas são declarações da empresa; não foi divulgado nenhum relatório independente de auditoria dos saldos das carteiras. O número de clientes afetados, a lista completa dos dados expostos e a causa técnica não foram divulgados.
Se você usa o cartão, siga as orientações específicas para sua conta e fique atento a tentativas de phishing personalizadas. Abra o aplicativo oficial diretamente; nunca compartilhe uma frase-semente, chave privada, PIN ou o número completo do cartão por mensagem.
O que é mais importante na divulgação de uma violação: um escopo claro, uma cronologia confiável ou uma verificação independente?
Fontes: [Comunicado da Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Conclusão: $GNO — [Gráfico à vista GNO/USDT da Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) para o token do ecossistema Gnosis; ele não é uma medida deste incidente com cartões. Consulte o gráfico por conta própria, faça sua própria pesquisa e negocie com responsabilidade. #GnosisPay #GNO #CryptoSecurity #VazamentoDeDados
45

A Gnosis Pay se envolveu em um grande escândalo! O antigo sistema de cartões de consumo foi invadido, e dados dos clientes foram vazados — de nomes, endereços e detalhes dos cartões até os endereços das carteiras de criptomoedas vinculadas.
Este é o pior cenário possível: informações de identidade do mundo real combinadas com carteiras de criptomoedas públicas. O risco de phishing, golpes ou até ameaças físicas é REAL.
Embora a Gnosis Pay afirme que os fundos dos clientes e a plataforma empresarial não foram afetados e que o incidente foi contido em 2 horas, essa falha evidencia a fragilidade da segurança.
Ainda assim, fique EXTREMAMENTE ATENTO às sofisticadas tentativas de golpe que podem surgir. Nunca compartilhe sua frase-semente, chave privada ou código PIN, sob nenhuma circunstância!
Um pequeno erro pode fazer você perder tudo. O caso da Gnosis Pay é um alerta que custou caro. Você está bem preparado para proteger seus ativos?
#CryptoSecurity #VazamentoDeDados
A Gnosis Pay se envolveu em um grande escândalo! O antigo sistema de cartões de consumo foi invadido, e dados dos clientes foram vazados — de nomes, endereços e detalhes dos cartões até os endereços das carteiras de criptomoedas vinculadas.
Este é o pior cenário possível: informações de identidade do mundo real combinadas com carteiras de criptomoedas públicas. O risco de phishing, golpes ou até ameaças físicas é REAL.
Embora a Gnosis Pay afirme que os fundos dos clientes e a plataforma empresarial não foram afetados e que o incidente foi contido em 2 horas, essa falha evidencia a fragilidade da segurança.
Ainda assim, fique EXTREMAMENTE ATENTO às sofisticadas tentativas de golpe que podem surgir. Nunca compartilhe sua frase-semente, chave privada ou código PIN, sob nenhuma circunstância!
Um pequeno erro pode fazer você perder tudo. O caso da Gnosis Pay é um alerta que custou caro. Você está bem preparado para proteger seus ativos?
#CryptoSecurity #VazamentoDeDados
Este é o pior cenário possível: informações de identidade do mundo real combinadas com carteiras de criptomoedas públicas. O risco de phishing, golpes ou até ameaças físicas é REAL.
Embora a Gnosis Pay afirme que os fundos dos clientes e a plataforma empresarial não foram afetados e que o incidente foi contido em 2 horas, essa falha evidencia a fragilidade da segurança.
Ainda assim, fique EXTREMAMENTE ATENTO às sofisticadas tentativas de golpe que podem surgir. Nunca compartilhe sua frase-semente, chave privada ou código PIN, sob nenhuma circunstância!
Um pequeno erro pode fazer você perder tudo. O caso da Gnosis Pay é um alerta que custou caro. Você está bem preparado para proteger seus ativos?
#CryptoSecurity #VazamentoDeDados
46

·
--
Dados de clientes do cartão cripto da Gnosis Pay são acessados por hackers; fundos não foram perdidos, mas a confiança está em dúvida
A fragilidade da confiança na infraestrutura de pagamentos com cripto voltou ao centro das atenções. Segundo a Decrypt, a Gnosis Pay, provedora de cartões de crédito cripto, afirmou que hackers acessaram informações de clientes armazenadas em um sistema legado por trás de seus cartões da marca, mas nenhum fundo foi roubado.
Pela natureza do incidente, ele se distingue claramente de vários casos recentes de segurança cripto. Em incidentes envolvendo Binance, GOPAX e outras empresas, o foco foi a perda de fundos ou a interrupção dos sistemas. Já o caso da Gnosis Pay diz respeito ao vazamento de informações pessoais dos usuários. Em outras palavras, o foco das perdas passou do «dinheiro» para os «dados».
Por que vale a pena prestar atenção a isso? Os cartões cripto conectam ativos digitais ao consumo cotidiano, e os sistemas por trás deles armazenam informações confidenciais dos usuários, como dados de identidade e pagamento. Quando surge uma brecha de confiança nesse tipo de infraestrutura de pagamentos, os efeitos não se limitam a um único projeto: afetam a percepção dos usuários em todo o setor. Mesmo que, neste caso, não tenha havido perda de fundos e a escala do incidente seja relativamente limitada, os riscos de longo prazo para os dados dos usuários ainda precisam ser acompanhados — o uso, a validade e o alcance das informações vazadas ainda não estão totalmente claros.
Do ponto de vista dos fundamentos, a Gnosis Pay enfatizou que a segurança dos fundos não foi afetada, o que ajuda a conter o pânico no curto prazo. Mas o próprio fato de que um sistema legado foi acessado expõe o envelhecimento da arquitetura tecnológica de parte da infraestrutura de pagamentos cripto. Esses sistemas costumam armazenar dados de usuários e transações antigas, têm altos custos de atualização e riscos elevados de migração, podendo se tornar pontos fracos de segurança.
Como o mercado pode reagir? Como não houve perda de fundos, espera-se que o impacto direto no mercado como um todo seja limitado, e o caso talvez não receba muita atenção. Ainda assim, como um incidente relevante para a análise de riscos, ele serve de alerta ao mercado: o foco das discussões sobre segurança está se ampliando da «proteção contra roubo» para a «proteção contra vazamentos».
Um fator contrário é que a ausência de perdas de fundos e a escala reduzida do incidente provavelmente resultarão em uma reação moderada do mercado no curto prazo, sem necessidade de exagerar sua importância. O que realmente merece atenção são os riscos de longo prazo para os dados dos usuários.
O que observar daqui para a frente? O principal é saber se a empresa divulgará o escopo exato dos dados acessados, se informações de pagamento foram afetadas e se haverá medidas de remediação e compensação. Do ponto de vista das negociações, o impacto desse tipo de incidente sobre o preço de um ativo específico é limitado. Mais importante é observar se ele se tornará um novo ponto de partida para discussões sobre segurança no setor de pagamentos cripto, em vez de simplesmente perseguir altas ou vender em pânico.
#CryptoSecurity #VazamentoDeDados
As informações acima são uma compilação de dados e uma análise pessoal, e não constituem recomendação de investimento.
Dados de clientes do cartão cripto da Gnosis Pay são acessados por hackers; fundos não foram perdidos, mas a confiança está em dúvida
A fragilidade da confiança na infraestrutura de pagamentos com cripto voltou ao centro das atenções. Segundo a Decrypt, a Gnosis Pay, provedora de cartões de crédito cripto, afirmou que hackers acessaram informações de clientes armazenadas em um sistema legado por trás de seus cartões da marca, mas nenhum fundo foi roubado.
Pela natureza do incidente, ele se distingue claramente de vários casos recentes de segurança cripto. Em incidentes envolvendo Binance, GOPAX e outras empresas, o foco foi a perda de fundos ou a interrupção dos sistemas. Já o caso da Gnosis Pay diz respeito ao vazamento de informações pessoais dos usuários. Em outras palavras, o foco das perdas passou do «dinheiro» para os «dados».
Por que vale a pena prestar atenção a isso? Os cartões cripto conectam ativos digitais ao consumo cotidiano, e os sistemas por trás deles armazenam informações confidenciais dos usuários, como dados de identidade e pagamento. Quando surge uma brecha de confiança nesse tipo de infraestrutura de pagamentos, os efeitos não se limitam a um único projeto: afetam a percepção dos usuários em todo o setor. Mesmo que, neste caso, não tenha havido perda de fundos e a escala do incidente seja relativamente limitada, os riscos de longo prazo para os dados dos usuários ainda precisam ser acompanhados — o uso, a validade e o alcance das informações vazadas ainda não estão totalmente claros.
Do ponto de vista dos fundamentos, a Gnosis Pay enfatizou que a segurança dos fundos não foi afetada, o que ajuda a conter o pânico no curto prazo. Mas o próprio fato de que um sistema legado foi acessado expõe o envelhecimento da arquitetura tecnológica de parte da infraestrutura de pagamentos cripto. Esses sistemas costumam armazenar dados de usuários e transações antigas, têm altos custos de atualização e riscos elevados de migração, podendo se tornar pontos fracos de segurança.
Como o mercado pode reagir? Como não houve perda de fundos, espera-se que o impacto direto no mercado como um todo seja limitado, e o caso talvez não receba muita atenção. Ainda assim, como um incidente relevante para a análise de riscos, ele serve de alerta ao mercado: o foco das discussões sobre segurança está se ampliando da «proteção contra roubo» para a «proteção contra vazamentos».
Um fator contrário é que a ausência de perdas de fundos e a escala reduzida do incidente provavelmente resultarão em uma reação moderada do mercado no curto prazo, sem necessidade de exagerar sua importância. O que realmente merece atenção são os riscos de longo prazo para os dados dos usuários.
O que observar daqui para a frente? O principal é saber se a empresa divulgará o escopo exato dos dados acessados, se informações de pagamento foram afetadas e se haverá medidas de remediação e compensação. Do ponto de vista das negociações, o impacto desse tipo de incidente sobre o preço de um ativo específico é limitado. Mais importante é observar se ele se tornará um novo ponto de partida para discussões sobre segurança no setor de pagamentos cripto, em vez de simplesmente perseguir altas ou vender em pânico.
#CryptoSecurity #VazamentoDeDados
As informações acima são uma compilação de dados e uma análise pessoal, e não constituem recomendação de investimento.
A fragilidade da confiança na infraestrutura de pagamentos com cripto voltou ao centro das atenções. Segundo a Decrypt, a Gnosis Pay, provedora de cartões de crédito cripto, afirmou que hackers acessaram informações de clientes armazenadas em um sistema legado por trás de seus cartões da marca, mas nenhum fundo foi roubado.
Pela natureza do incidente, ele se distingue claramente de vários casos recentes de segurança cripto. Em incidentes envolvendo Binance, GOPAX e outras empresas, o foco foi a perda de fundos ou a interrupção dos sistemas. Já o caso da Gnosis Pay diz respeito ao vazamento de informações pessoais dos usuários. Em outras palavras, o foco das perdas passou do «dinheiro» para os «dados».
Por que vale a pena prestar atenção a isso? Os cartões cripto conectam ativos digitais ao consumo cotidiano, e os sistemas por trás deles armazenam informações confidenciais dos usuários, como dados de identidade e pagamento. Quando surge uma brecha de confiança nesse tipo de infraestrutura de pagamentos, os efeitos não se limitam a um único projeto: afetam a percepção dos usuários em todo o setor. Mesmo que, neste caso, não tenha havido perda de fundos e a escala do incidente seja relativamente limitada, os riscos de longo prazo para os dados dos usuários ainda precisam ser acompanhados — o uso, a validade e o alcance das informações vazadas ainda não estão totalmente claros.
Do ponto de vista dos fundamentos, a Gnosis Pay enfatizou que a segurança dos fundos não foi afetada, o que ajuda a conter o pânico no curto prazo. Mas o próprio fato de que um sistema legado foi acessado expõe o envelhecimento da arquitetura tecnológica de parte da infraestrutura de pagamentos cripto. Esses sistemas costumam armazenar dados de usuários e transações antigas, têm altos custos de atualização e riscos elevados de migração, podendo se tornar pontos fracos de segurança.
Como o mercado pode reagir? Como não houve perda de fundos, espera-se que o impacto direto no mercado como um todo seja limitado, e o caso talvez não receba muita atenção. Ainda assim, como um incidente relevante para a análise de riscos, ele serve de alerta ao mercado: o foco das discussões sobre segurança está se ampliando da «proteção contra roubo» para a «proteção contra vazamentos».
Um fator contrário é que a ausência de perdas de fundos e a escala reduzida do incidente provavelmente resultarão em uma reação moderada do mercado no curto prazo, sem necessidade de exagerar sua importância. O que realmente merece atenção são os riscos de longo prazo para os dados dos usuários.
O que observar daqui para a frente? O principal é saber se a empresa divulgará o escopo exato dos dados acessados, se informações de pagamento foram afetadas e se haverá medidas de remediação e compensação. Do ponto de vista das negociações, o impacto desse tipo de incidente sobre o preço de um ativo específico é limitado. Mais importante é observar se ele se tornará um novo ponto de partida para discussões sobre segurança no setor de pagamentos cripto, em vez de simplesmente perseguir altas ou vender em pânico.
#CryptoSecurity #VazamentoDeDados
As informações acima são uma compilação de dados e uma análise pessoal, e não constituem recomendação de investimento.
68
🚨 CZ ALERTA: VAZAMENTOS DE DADOS REPRESENTAM SÉRIOS RISCOS À SEGURANÇA DAS CRIPTOMOEDAS! 🔐
🇺🇸🌐 O fundador da Binance, Changpeng Zhao (CZ), alertou que o vazamento de dados pessoais pode expor os utilizadores de criptomoedas a burlas de phishing, ataques de troca de SIM, engenharia social e até ameaças no mundo real.
Relatos recentes de violações de dados renovaram as preocupações sobre como os criminosos podem explorar nomes, endereços de e-mail e números de telefone vazados para visar investidores em criptomoedas.
🛡️ Como manter-se SAFU:
🔹 Use um endereço de e-mail exclusivo e uma palavra-passe forte para cada corretora.
🔹 Prefira chaves de acesso, chaves de segurança físicas ou aplicações de autenticação em vez da autenticação de dois fatores (2FA) por SMS.
🔹 Nunca clique em links suspeitos nem partilhe palavras-passe, chaves privadas ou frases de recuperação.
🔹 Ative a lista de permissões de endereços de levantamento e as proteções contra phishing, quando disponíveis.
🔹 Verifique os pedidos de suporte através dos canais oficiais.
⚠️ Lembre-se: um vazamento de dados não significa automaticamente que os seus fundos em criptomoedas foram comprometidos, mas as informações pessoais expostas podem tornar as burlas direcionadas mais convincentes.
🔒 Proteja a sua identidade. Proteja as suas contas. Mantenha-se SAFU!
📌 Referências:
• BeInCrypto — CZ partilha como manter-se SAFU enquanto a vaga de vazamentos de dados no setor cripto atinge 4 grandes empresas, 28 de outubro de 2026:
• Alerta de segurança atribuído a CZ no X, 23 de outubro de 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZ ALERTA: VAZAMENTOS DE DADOS REPRESENTAM SÉRIOS RISCOS À SEGURANÇA DAS CRIPTOMOEDAS! 🔐
🇺🇸🌐 O fundador da Binance, Changpeng Zhao (CZ), alertou que o vazamento de dados pessoais pode expor os utilizadores de criptomoedas a burlas de phishing, ataques de troca de SIM, engenharia social e até ameaças no mundo real.
Relatos recentes de violações de dados renovaram as preocupações sobre como os criminosos podem explorar nomes, endereços de e-mail e números de telefone vazados para visar investidores em criptomoedas.
🛡️ Como manter-se SAFU:
🔹 Use um endereço de e-mail exclusivo e uma palavra-passe forte para cada corretora.
🔹 Prefira chaves de acesso, chaves de segurança físicas ou aplicações de autenticação em vez da autenticação de dois fatores (2FA) por SMS.
🔹 Nunca clique em links suspeitos nem partilhe palavras-passe, chaves privadas ou frases de recuperação.
🔹 Ative a lista de permissões de endereços de levantamento e as proteções contra phishing, quando disponíveis.
🔹 Verifique os pedidos de suporte através dos canais oficiais.
⚠️ Lembre-se: um vazamento de dados não significa automaticamente que os seus fundos em criptomoedas foram comprometidos, mas as informações pessoais expostas podem tornar as burlas direcionadas mais convincentes.
🔒 Proteja a sua identidade. Proteja as suas contas. Mantenha-se SAFU!
📌 Referências:
• BeInCrypto — CZ partilha como manter-se SAFU enquanto a vaga de vazamentos de dados no setor cripto atinge 4 grandes empresas, 28 de outubro de 2026:
• Alerta de segurança atribuído a CZ no X, 23 de outubro de 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 O fundador da Binance, Changpeng Zhao (CZ), alertou que o vazamento de dados pessoais pode expor os utilizadores de criptomoedas a burlas de phishing, ataques de troca de SIM, engenharia social e até ameaças no mundo real.
Relatos recentes de violações de dados renovaram as preocupações sobre como os criminosos podem explorar nomes, endereços de e-mail e números de telefone vazados para visar investidores em criptomoedas.
🛡️ Como manter-se SAFU:
🔹 Use um endereço de e-mail exclusivo e uma palavra-passe forte para cada corretora.
🔹 Prefira chaves de acesso, chaves de segurança físicas ou aplicações de autenticação em vez da autenticação de dois fatores (2FA) por SMS.
🔹 Nunca clique em links suspeitos nem partilhe palavras-passe, chaves privadas ou frases de recuperação.
🔹 Ative a lista de permissões de endereços de levantamento e as proteções contra phishing, quando disponíveis.
🔹 Verifique os pedidos de suporte através dos canais oficiais.
⚠️ Lembre-se: um vazamento de dados não significa automaticamente que os seus fundos em criptomoedas foram comprometidos, mas as informações pessoais expostas podem tornar as burlas direcionadas mais convincentes.
🔒 Proteja a sua identidade. Proteja as suas contas. Mantenha-se SAFU!
📌 Referências:
• BeInCrypto — CZ partilha como manter-se SAFU enquanto a vaga de vazamentos de dados no setor cripto atinge 4 grandes empresas, 28 de outubro de 2026:
• Alerta de segurança atribuído a CZ no X, 23 de outubro de 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
690

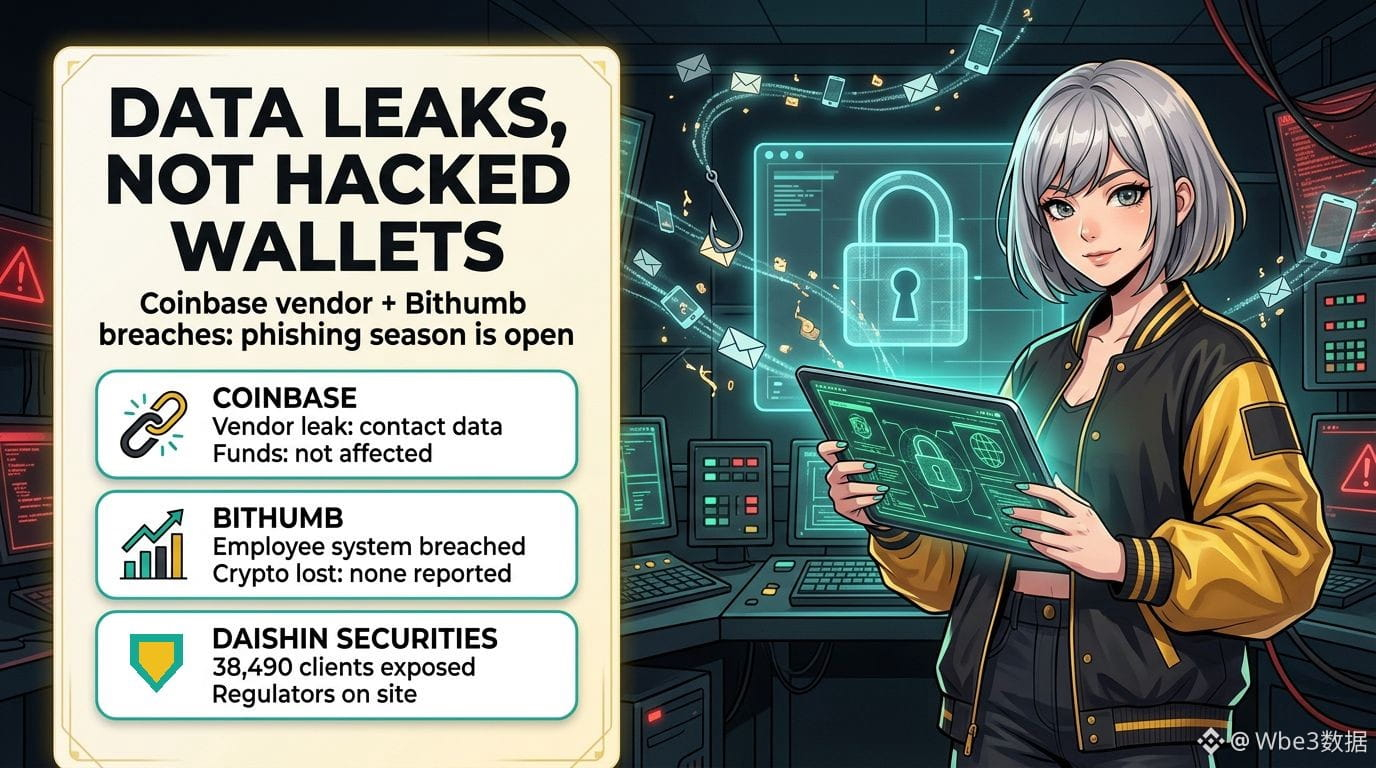
Dois sustos com vazamento de dados em exchanges no mesmo dia, e suas moedas não são o verdadeiro alvo. Sua caixa de entrada é.
Veja o que realmente sabemos até quarta-feira:
• Coinbase: a Amplitude, uma empresa de análise de dados que ela usa, sofreu um incidente de segurança que expôs dados de contato de uma “pequena parcela” dos clientes da Coinbase, segundo a empresa. A Coinbase afirma que não houve acesso não autorizado aos próprios sistemas e que os fundos dos clientes não foram afetados. Um pesquisador de segurança afirmou que mais de 70.000 usuários foram afetados, mas a Coinbase não confirmou nenhum número. Portanto, considere esse dado não verificado.
• Bithumb: a segunda maior exchange da Coreia do Sul afirma que alguém de fora invadiu um sistema móvel interno usado por funcionários e roubou informações pessoais. Segundo a empresa, esse sistema é separado do sistema de negociação, nenhuma criptomoeda foi perdida e ainda estão verificando se dados de membros foram envolvidos.
• O panorama mais amplo: a Daishin Securities afirma que dados de 38.490 clientes vazaram em um ataque separado, e os reguladores financeiros da Coreia realizaram hoje uma reunião de emergência e enviaram inspetores ao local.
Por que isso importa: nomes, e-mails e números de telefone vazados raramente esvaziam carteiras diretamente. Mas alimentam a próxima onda de golpes: ligações de “suporte” que já sabem seu nome, e-mails falsos de notificação de vazamento e tentativas de troca de chip SIM.
Uma lista tranquila para esta semana:
1. Ative um código anti-phishing e uma lista de permissões para saques em todas as exchanges que você usa.
2. Sempre que possível, troque a autenticação de dois fatores por SMS por uma chave de acesso ou uma chave de segurança física.
3. Peça à sua operadora um PIN para impedir a transferência do seu número.
4. Desconfie de qualquer pessoa que entre em contato com você sobre um “problema de segurança”. O suporte legítimo nunca pede códigos, senhas ou frases-semente.
Você já recebeu uma mensagem de phishing que sabia informações demais sobre você?
#CryptoSecurity #Phishing #DataBreach
Isto não é aconselhamento financeiro.
Dois sustos com vazamento de dados em exchanges no mesmo dia, e suas moedas não são o verdadeiro alvo. Sua caixa de entrada é.
Veja o que realmente sabemos até quarta-feira:
• Coinbase: a Amplitude, uma empresa de análise de dados que ela usa, sofreu um incidente de segurança que expôs dados de contato de uma “pequena parcela” dos clientes da Coinbase, segundo a empresa. A Coinbase afirma que não houve acesso não autorizado aos próprios sistemas e que os fundos dos clientes não foram afetados. Um pesquisador de segurança afirmou que mais de 70.000 usuários foram afetados, mas a Coinbase não confirmou nenhum número. Portanto, considere esse dado não verificado.
• Bithumb: a segunda maior exchange da Coreia do Sul afirma que alguém de fora invadiu um sistema móvel interno usado por funcionários e roubou informações pessoais. Segundo a empresa, esse sistema é separado do sistema de negociação, nenhuma criptomoeda foi perdida e ainda estão verificando se dados de membros foram envolvidos.
• O panorama mais amplo: a Daishin Securities afirma que dados de 38.490 clientes vazaram em um ataque separado, e os reguladores financeiros da Coreia realizaram hoje uma reunião de emergência e enviaram inspetores ao local.
Por que isso importa: nomes, e-mails e números de telefone vazados raramente esvaziam carteiras diretamente. Mas alimentam a próxima onda de golpes: ligações de “suporte” que já sabem seu nome, e-mails falsos de notificação de vazamento e tentativas de troca de chip SIM.
Uma lista tranquila para esta semana:
1. Ative um código anti-phishing e uma lista de permissões para saques em todas as exchanges que você usa.
2. Sempre que possível, troque a autenticação de dois fatores por SMS por uma chave de acesso ou uma chave de segurança física.
3. Peça à sua operadora um PIN para impedir a transferência do seu número.
4. Desconfie de qualquer pessoa que entre em contato com você sobre um “problema de segurança”. O suporte legítimo nunca pede códigos, senhas ou frases-semente.
Você já recebeu uma mensagem de phishing que sabia informações demais sobre você?
#CryptoSecurity #Phishing #DataBreach
Isto não é aconselhamento financeiro.
Veja o que realmente sabemos até quarta-feira:
• Coinbase: a Amplitude, uma empresa de análise de dados que ela usa, sofreu um incidente de segurança que expôs dados de contato de uma “pequena parcela” dos clientes da Coinbase, segundo a empresa. A Coinbase afirma que não houve acesso não autorizado aos próprios sistemas e que os fundos dos clientes não foram afetados. Um pesquisador de segurança afirmou que mais de 70.000 usuários foram afetados, mas a Coinbase não confirmou nenhum número. Portanto, considere esse dado não verificado.
• Bithumb: a segunda maior exchange da Coreia do Sul afirma que alguém de fora invadiu um sistema móvel interno usado por funcionários e roubou informações pessoais. Segundo a empresa, esse sistema é separado do sistema de negociação, nenhuma criptomoeda foi perdida e ainda estão verificando se dados de membros foram envolvidos.
• O panorama mais amplo: a Daishin Securities afirma que dados de 38.490 clientes vazaram em um ataque separado, e os reguladores financeiros da Coreia realizaram hoje uma reunião de emergência e enviaram inspetores ao local.
Por que isso importa: nomes, e-mails e números de telefone vazados raramente esvaziam carteiras diretamente. Mas alimentam a próxima onda de golpes: ligações de “suporte” que já sabem seu nome, e-mails falsos de notificação de vazamento e tentativas de troca de chip SIM.
Uma lista tranquila para esta semana:
1. Ative um código anti-phishing e uma lista de permissões para saques em todas as exchanges que você usa.
2. Sempre que possível, troque a autenticação de dois fatores por SMS por uma chave de acesso ou uma chave de segurança física.
3. Peça à sua operadora um PIN para impedir a transferência do seu número.
4. Desconfie de qualquer pessoa que entre em contato com você sobre um “problema de segurança”. O suporte legítimo nunca pede códigos, senhas ou frases-semente.
Você já recebeu uma mensagem de phishing que sabia informações demais sobre você?
#CryptoSecurity #Phishing #DataBreach
Isto não é aconselhamento financeiro.
67

·
--
🚨 $HAEDAL EXPOSTO: GRANDE VAZAMENTO DE DADOS ABALA O ECOSSISTEMA CRIPTOGRÁFICO SUL-COREANO 📉
📊 O vazamento na Bithumb, somado às falhas de segurança na Daishin e na Mirae, destaca uma vulnerabilidade sistêmica na camada de finanças digitais da região. Os participantes institucionais já estão recalibrando sua exposição, atentos a possíveis retiradas de liquidez, enquanto investidores experientes podem se desfazer de tokens relacionados. 📌 $HAEDAL , $HUMA e $AIN estão na periferia de um escrutínio regulatório mais rigoroso, o que pode restringir os fluxos de capital e reduzir as avaliações.
🦈 Com os reguladores pedindo defesas reforçadas, o sentimento do mercado pode se tornar pessimista, provocando uma retração de curto prazo nos ativos afetados. ⚡ Você está reduzindo o risco ou buscando uma entrada contrária na esteira dos acontecimentos? 💬
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL EXPOSTO: GRANDE VAZAMENTO DE DADOS ABALA O ECOSSISTEMA CRIPTOGRÁFICO SUL-COREANO 📉
📊 O vazamento na Bithumb, somado às falhas de segurança na Daishin e na Mirae, destaca uma vulnerabilidade sistêmica na camada de finanças digitais da região. Os participantes institucionais já estão recalibrando sua exposição, atentos a possíveis retiradas de liquidez, enquanto investidores experientes podem se desfazer de tokens relacionados. 📌 $HAEDAL , $HUMA e $AIN estão na periferia de um escrutínio regulatório mais rigoroso, o que pode restringir os fluxos de capital e reduzir as avaliações.
🦈 Com os reguladores pedindo defesas reforçadas, o sentimento do mercado pode se tornar pessimista, provocando uma retração de curto prazo nos ativos afetados. ⚡ Você está reduzindo o risco ou buscando uma entrada contrária na esteira dos acontecimentos? 💬
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 O vazamento na Bithumb, somado às falhas de segurança na Daishin e na Mirae, destaca uma vulnerabilidade sistêmica na camada de finanças digitais da região. Os participantes institucionais já estão recalibrando sua exposição, atentos a possíveis retiradas de liquidez, enquanto investidores experientes podem se desfazer de tokens relacionados. 📌 $HAEDAL , $HUMA e $AIN estão na periferia de um escrutínio regulatório mais rigoroso, o que pode restringir os fluxos de capital e reduzir as avaliações.
🦈 Com os reguladores pedindo defesas reforçadas, o sentimento do mercado pode se tornar pessimista, provocando uma retração de curto prazo nos ativos afetados. ⚡ Você está reduzindo o risco ou buscando uma entrada contrária na esteira dos acontecimentos? 💬
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
18


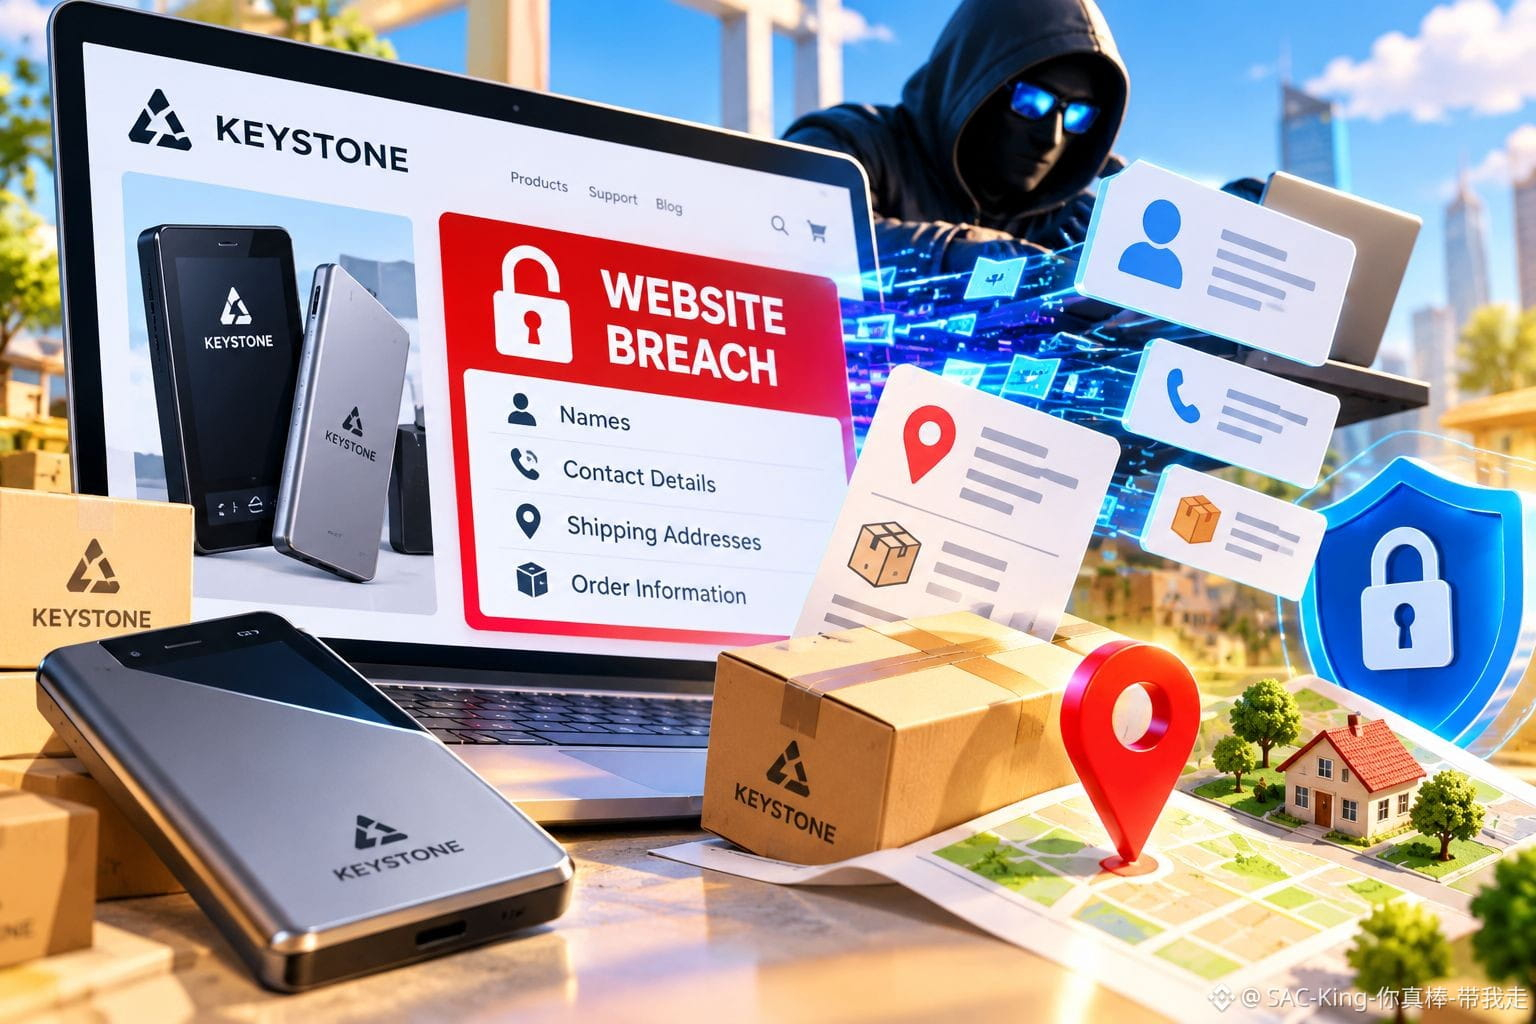
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Falha no site da Keystone expõe endereços de entrega de compradores de criptomoedas ⚠️🔐
Por vezes, o maior risco de segurança não está dentro da sua carteira. Está na morada onde a guarda.
A Keystone, fabricante de carteiras físicas de criptomoedas, revelou que uma falha no seu site expôs os nomes, os dados de contacto, os endereços de entrega e as informações das encomendas dos clientes.
A empresa detetou um acesso não autorizado a 20 de outubro e confirmou a exposição dos dados a 23 de outubro de 2026, após analisar a atividade da sua loja, que utiliza a plataforma Shopify.
A Keystone afirma que os dados de pagamento, as frases de recuperação, as chaves privadas e as palavras-passe das carteiras não foram expostos. A empresa bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. O número de utilizadores afetados não foi divulgado.
Mas há uma preocupação ainda maior: conhecer a identidade de alguém, a morada da sua casa e o facto de ter comprado uma carteira física pode ajudar criminosos a criar ataques de phishing convincentes ou até a visar detentores de criptomoedas no mundo real.
A minha opinião: a autocustódia protege o controlo das suas criptomoedas, mas não protege as informações pessoais divulgadas por um serviço de terceiros. A sua segurança é tão forte quanto o elo mais fraco que liga os seus ativos digitais à sua identidade real.
Se comprou na Keystone, confirme os alertas através dos canais oficiais, ignore ofertas não solicitadas de reembolso ou substituição e nunca partilhe a sua frase de recuperação. Nenhum agente de suporte legítimo precisa dela.
A verdadeira segurança das criptomoedas significa proteger tanto os seus ativos como as informações pessoais que poderiam fazer de si um alvo.
As empresas de carteiras físicas devem ser obrigadas a cumprir normas mais rigorosas de eliminação de dados depois de uma encomenda ser concluída?
Aviso: Esta publicação destina-se apenas a fins educativos e não constitui aconselhamento financeiro ou de segurança.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Falha no site da Keystone expõe endereços de entrega de compradores de criptomoedas ⚠️🔐
Por vezes, o maior risco de segurança não está dentro da sua carteira. Está na morada onde a guarda.
A Keystone, fabricante de carteiras físicas de criptomoedas, revelou que uma falha no seu site expôs os nomes, os dados de contacto, os endereços de entrega e as informações das encomendas dos clientes.
A empresa detetou um acesso não autorizado a 20 de outubro e confirmou a exposição dos dados a 23 de outubro de 2026, após analisar a atividade da sua loja, que utiliza a plataforma Shopify.
A Keystone afirma que os dados de pagamento, as frases de recuperação, as chaves privadas e as palavras-passe das carteiras não foram expostos. A empresa bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. O número de utilizadores afetados não foi divulgado.
Mas há uma preocupação ainda maior: conhecer a identidade de alguém, a morada da sua casa e o facto de ter comprado uma carteira física pode ajudar criminosos a criar ataques de phishing convincentes ou até a visar detentores de criptomoedas no mundo real.
A minha opinião: a autocustódia protege o controlo das suas criptomoedas, mas não protege as informações pessoais divulgadas por um serviço de terceiros. A sua segurança é tão forte quanto o elo mais fraco que liga os seus ativos digitais à sua identidade real.
Se comprou na Keystone, confirme os alertas através dos canais oficiais, ignore ofertas não solicitadas de reembolso ou substituição e nunca partilhe a sua frase de recuperação. Nenhum agente de suporte legítimo precisa dela.
A verdadeira segurança das criptomoedas significa proteger tanto os seus ativos como as informações pessoais que poderiam fazer de si um alvo.
As empresas de carteiras físicas devem ser obrigadas a cumprir normas mais rigorosas de eliminação de dados depois de uma encomenda ser concluída?
Aviso: Esta publicação destina-se apenas a fins educativos e não constitui aconselhamento financeiro ou de segurança.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Falha no site da Keystone expõe endereços de entrega de compradores de criptomoedas ⚠️🔐
Por vezes, o maior risco de segurança não está dentro da sua carteira. Está na morada onde a guarda.
A Keystone, fabricante de carteiras físicas de criptomoedas, revelou que uma falha no seu site expôs os nomes, os dados de contacto, os endereços de entrega e as informações das encomendas dos clientes.
A empresa detetou um acesso não autorizado a 20 de outubro e confirmou a exposição dos dados a 23 de outubro de 2026, após analisar a atividade da sua loja, que utiliza a plataforma Shopify.
A Keystone afirma que os dados de pagamento, as frases de recuperação, as chaves privadas e as palavras-passe das carteiras não foram expostos. A empresa bloqueou o acesso não autorizado, corrigiu a vulnerabilidade e começou a notificar os clientes afetados. O número de utilizadores afetados não foi divulgado.
Mas há uma preocupação ainda maior: conhecer a identidade de alguém, a morada da sua casa e o facto de ter comprado uma carteira física pode ajudar criminosos a criar ataques de phishing convincentes ou até a visar detentores de criptomoedas no mundo real.
A minha opinião: a autocustódia protege o controlo das suas criptomoedas, mas não protege as informações pessoais divulgadas por um serviço de terceiros. A sua segurança é tão forte quanto o elo mais fraco que liga os seus ativos digitais à sua identidade real.
Se comprou na Keystone, confirme os alertas através dos canais oficiais, ignore ofertas não solicitadas de reembolso ou substituição e nunca partilhe a sua frase de recuperação. Nenhum agente de suporte legítimo precisa dela.
A verdadeira segurança das criptomoedas significa proteger tanto os seus ativos como as informações pessoais que poderiam fazer de si um alvo.
As empresas de carteiras físicas devem ser obrigadas a cumprir normas mais rigorosas de eliminação de dados depois de uma encomenda ser concluída?
Aviso: Esta publicação destina-se apenas a fins educativos e não constitui aconselhamento financeiro ou de segurança.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
286

·
--
Carteira Keystone sofre violação de dados, aumentando a pressão sobre o setor de carteiras físicas
Em 20 de outubro, um acesso não autorizado ao site da Keystone expôs nomes de clientes, dados de contato, endereços de entrega e informações sobre pedidos, incluindo produtos comprados e preços.
A empresa confirmou que dados de cartões de pagamento, dados bancários, senhas de carteiras, frases de recuperação e chaves privadas não foram comprometidos.
A Keystone bloqueou a invasão, corrigiu a vulnerabilidade, iniciou uma investigação e está entrando em contato com os clientes afetados.
O incidente ocorre após violações recentes na Ledger — em que dispositivos foram modificados em canais de distribuição do Sudeste Asiático — e na Trezor, onde um vazamento em um prestador de serviços logísticos expôs mais de 80.000 clientes.
Que medidas os fornecedores de carteiras físicas devem tomar para proteger os dados dos usuários além do próprio dispositivo?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Carteira Keystone sofre violação de dados, aumentando a pressão sobre o setor de carteiras físicas
Em 20 de outubro, um acesso não autorizado ao site da Keystone expôs nomes de clientes, dados de contato, endereços de entrega e informações sobre pedidos, incluindo produtos comprados e preços.
A empresa confirmou que dados de cartões de pagamento, dados bancários, senhas de carteiras, frases de recuperação e chaves privadas não foram comprometidos.
A Keystone bloqueou a invasão, corrigiu a vulnerabilidade, iniciou uma investigação e está entrando em contato com os clientes afetados.
O incidente ocorre após violações recentes na Ledger — em que dispositivos foram modificados em canais de distribuição do Sudeste Asiático — e na Trezor, onde um vazamento em um prestador de serviços logísticos expôs mais de 80.000 clientes.
Que medidas os fornecedores de carteiras físicas devem tomar para proteger os dados dos usuários além do próprio dispositivo?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Em 20 de outubro, um acesso não autorizado ao site da Keystone expôs nomes de clientes, dados de contato, endereços de entrega e informações sobre pedidos, incluindo produtos comprados e preços.
A empresa confirmou que dados de cartões de pagamento, dados bancários, senhas de carteiras, frases de recuperação e chaves privadas não foram comprometidos.
A Keystone bloqueou a invasão, corrigiu a vulnerabilidade, iniciou uma investigação e está entrando em contato com os clientes afetados.
O incidente ocorre após violações recentes na Ledger — em que dispositivos foram modificados em canais de distribuição do Sudeste Asiático — e na Trezor, onde um vazamento em um prestador de serviços logísticos expôs mais de 80.000 clientes.
Que medidas os fornecedores de carteiras físicas devem tomar para proteger os dados dos usuários além do próprio dispositivo?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC ALERTA: REGISTROS PÚBLICOS DE TRANSAÇÕES EXPOSTOS EM VAZAMENTO NA NUVEM! 💥
📊 O feed público de transações de uma grande corretora foi extraído do TiDB Cloud, um serviço de dados usado para análises on-chain. 🦈 O vazamento expôs apenas registros visíveis publicamente — nenhuma chave privada, senha ou saldo de usuário foi afetado. ⚡ Ainda assim, esses dados dão ao capital sofisticado uma visão do fluxo de ordens que deveria permanecer opaco, abrindo uma breve janela para varreduras de liquidez. 📌 Os traders devem ficar atentos ao próximo pico de volume; qualquer venda repentina pode ser uma reação aos dados vazados.
💬 Como você vai ajustar sua posição agora que o livro-razão público está temporariamente transparente? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC ALERTA: REGISTROS PÚBLICOS DE TRANSAÇÕES EXPOSTOS EM VAZAMENTO NA NUVEM! 💥
📊 O feed público de transações de uma grande corretora foi extraído do TiDB Cloud, um serviço de dados usado para análises on-chain. 🦈 O vazamento expôs apenas registros visíveis publicamente — nenhuma chave privada, senha ou saldo de usuário foi afetado. ⚡ Ainda assim, esses dados dão ao capital sofisticado uma visão do fluxo de ordens que deveria permanecer opaco, abrindo uma breve janela para varreduras de liquidez. 📌 Os traders devem ficar atentos ao próximo pico de volume; qualquer venda repentina pode ser uma reação aos dados vazados.
💬 Como você vai ajustar sua posição agora que o livro-razão público está temporariamente transparente? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 O feed público de transações de uma grande corretora foi extraído do TiDB Cloud, um serviço de dados usado para análises on-chain. 🦈 O vazamento expôs apenas registros visíveis publicamente — nenhuma chave privada, senha ou saldo de usuário foi afetado. ⚡ Ainda assim, esses dados dão ao capital sofisticado uma visão do fluxo de ordens que deveria permanecer opaco, abrindo uma breve janela para varreduras de liquidez. 📌 Os traders devem ficar atentos ao próximo pico de volume; qualquer venda repentina pode ser uma reação aos dados vazados.
💬 Como você vai ajustar sua posição agora que o livro-razão público está temporariamente transparente? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4
·
--
🚨 E-mail Falso do Governo & Revolut: Um Alerta Sério de Segurança de Dados
Uma nova controvérsia de cibersegurança envolvendo a Revolut está levantando dúvidas sobre como as instituições financeiras verificam solicitações governamentais sensíveis.
Relatos que circulam online sugerem que um e-mail/solicitação falso de um órgão do governo pode ter sido usado para obter ou expor informações sensíveis de clientes. Embora o alcance total e os detalhes ainda precisem ser verificados de forma independente, a situação evidencia uma importante lição de cibersegurança:
🔐 Nunca confie em um e-mail apenas porque ele parece oficial.
Para plataformas financeiras, até mesmo uma solicitação convincente no estilo governamental pode se tornar perigosa se as verificações de identidade e autorização não forem suficientemente robustas.
Por que isso importa 👇
💳 Plataformas financeiras detêm dados altamente sensíveis dos clientes.
📧 A falsificação de e-mails pode fazer solicitações fraudulentas parecerem legítimas.
🏦 As informações de KYC podem se tornar extremamente valiosas para atacantes.
🎣 Informações vazadas podem, potencialmente, alimentar ataques de phishing e engenharia social direcionados.
A própria Revolut orienta os usuários a verificarem endereços suspeitos do remetente e a contatarem o suporte pelo aplicativo, em vez de confiar em comunicações inesperadas. �
Revolut
⚠️ A pergunta maior:
Os bancos e empresas de fintech devem exigir múltiplas etapas de verificação independentes antes de liberar informações do cliente em resposta a solicitações do governo?
🟢 SIM — a verificação deve ser obrigatória
🔴 Os sistemas atuais já são suficientes
O que você acha? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Esta postagem discute alegações relatadas e não estabelece que cada alegação em circulação online tenha sido confirmada de forma independente. Sempre verifique as informações por meio de fontes oficiais.*
🚨 E-mail Falso do Governo & Revolut: Um Alerta Sério de Segurança de Dados
Uma nova controvérsia de cibersegurança envolvendo a Revolut está levantando dúvidas sobre como as instituições financeiras verificam solicitações governamentais sensíveis.
Relatos que circulam online sugerem que um e-mail/solicitação falso de um órgão do governo pode ter sido usado para obter ou expor informações sensíveis de clientes. Embora o alcance total e os detalhes ainda precisem ser verificados de forma independente, a situação evidencia uma importante lição de cibersegurança:
🔐 Nunca confie em um e-mail apenas porque ele parece oficial.
Para plataformas financeiras, até mesmo uma solicitação convincente no estilo governamental pode se tornar perigosa se as verificações de identidade e autorização não forem suficientemente robustas.
Por que isso importa 👇
💳 Plataformas financeiras detêm dados altamente sensíveis dos clientes.
📧 A falsificação de e-mails pode fazer solicitações fraudulentas parecerem legítimas.
🏦 As informações de KYC podem se tornar extremamente valiosas para atacantes.
🎣 Informações vazadas podem, potencialmente, alimentar ataques de phishing e engenharia social direcionados.
A própria Revolut orienta os usuários a verificarem endereços suspeitos do remetente e a contatarem o suporte pelo aplicativo, em vez de confiar em comunicações inesperadas. �
Revolut
⚠️ A pergunta maior:
Os bancos e empresas de fintech devem exigir múltiplas etapas de verificação independentes antes de liberar informações do cliente em resposta a solicitações do governo?
🟢 SIM — a verificação deve ser obrigatória
🔴 Os sistemas atuais já são suficientes
O que você acha? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Esta postagem discute alegações relatadas e não estabelece que cada alegação em circulação online tenha sido confirmada de forma independente. Sempre verifique as informações por meio de fontes oficiais.*
Uma nova controvérsia de cibersegurança envolvendo a Revolut está levantando dúvidas sobre como as instituições financeiras verificam solicitações governamentais sensíveis.
Relatos que circulam online sugerem que um e-mail/solicitação falso de um órgão do governo pode ter sido usado para obter ou expor informações sensíveis de clientes. Embora o alcance total e os detalhes ainda precisem ser verificados de forma independente, a situação evidencia uma importante lição de cibersegurança:
🔐 Nunca confie em um e-mail apenas porque ele parece oficial.
Para plataformas financeiras, até mesmo uma solicitação convincente no estilo governamental pode se tornar perigosa se as verificações de identidade e autorização não forem suficientemente robustas.
Por que isso importa 👇
💳 Plataformas financeiras detêm dados altamente sensíveis dos clientes.
📧 A falsificação de e-mails pode fazer solicitações fraudulentas parecerem legítimas.
🏦 As informações de KYC podem se tornar extremamente valiosas para atacantes.
🎣 Informações vazadas podem, potencialmente, alimentar ataques de phishing e engenharia social direcionados.
A própria Revolut orienta os usuários a verificarem endereços suspeitos do remetente e a contatarem o suporte pelo aplicativo, em vez de confiar em comunicações inesperadas. �
Revolut
⚠️ A pergunta maior:
Os bancos e empresas de fintech devem exigir múltiplas etapas de verificação independentes antes de liberar informações do cliente em resposta a solicitações do governo?
🟢 SIM — a verificação deve ser obrigatória
🔴 Os sistemas atuais já são suficientes
O que você acha? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Esta postagem discute alegações relatadas e não estabelece que cada alegação em circulação online tenha sido confirmada de forma independente. Sempre verifique as informações por meio de fontes oficiais.*
80

·
--
A Revolut estragou tudo! Afinal, essa empresa de fintech foi enganada por um pedido falso do governo, expondo as informações de passaporte dos usuários e o histórico completo de transações em Bitcoin. Embora digam que apenas “usuários limitados” foram afetados, isso é simplesmente absurdo!
Quando a segurança dos dados falha, as pessoas voltam a discutir a importância das carteiras descentralizadas. No curto prazo, é possível ver alguns usuários começando a transferir seus ativos para fora da Revolut; a longo prazo, isso pode até impulsionar a conscientização sobre a autocustódia.
#DataBreach #CryptoSecurity $BTC
A Revolut estragou tudo! Afinal, essa empresa de fintech foi enganada por um pedido falso do governo, expondo as informações de passaporte dos usuários e o histórico completo de transações em Bitcoin. Embora digam que apenas “usuários limitados” foram afetados, isso é simplesmente absurdo!
Quando a segurança dos dados falha, as pessoas voltam a discutir a importância das carteiras descentralizadas. No curto prazo, é possível ver alguns usuários começando a transferir seus ativos para fora da Revolut; a longo prazo, isso pode até impulsionar a conscientização sobre a autocustódia.
#DataBreach #CryptoSecurity $BTC
Quando a segurança dos dados falha, as pessoas voltam a discutir a importância das carteiras descentralizadas. No curto prazo, é possível ver alguns usuários começando a transferir seus ativos para fora da Revolut; a longo prazo, isso pode até impulsionar a conscientização sobre a autocustódia.
#DataBreach #CryptoSecurity $BTC
108

·
--
FALHA DE SEGURANÇA ATINGE 13K CARTEIRAS 🚨 $COTI $AVNT $AKE ON IMINENTE 📉
O fluxo acabou de ganhar uma camada nova de turbulência. A violação no vetor de envio da Trezor expõe 13.689 registros de usuários—nomes, e-mails, telefones e endereços. Isto não é um ataque direto a um protocolo central, mas é uma clássica “aperto de liquidez” no sentimento. O dinheiro mais esperto lê isso como um pico de volatilidade de curto prazo, e não como invalidação estrutural.
Os dispositivos permanecem seguros, mas o mercado ajusta o valor da confiança instantaneamente. Espere uma oferta mais cautelosa abaixo de $COTI , $AVNT , e $AKE conforme os traders digerem o ruído. A jogada real é observar o preenchimento inevitável da ineficiência—um varrido de baixa liquidez antes de qualquer recuperação significativa.
Como você está posicionando seu risco em torno desse evento de dados? Isto é uma oportunidade de compra na queda ou uma razão para se afastar até que a estrutura confirme a direção? 🧐
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
FALHA DE SEGURANÇA ATINGE 13K CARTEIRAS 🚨 $COTI $AVNT $AKE ON IMINENTE 📉
O fluxo acabou de ganhar uma camada nova de turbulência. A violação no vetor de envio da Trezor expõe 13.689 registros de usuários—nomes, e-mails, telefones e endereços. Isto não é um ataque direto a um protocolo central, mas é uma clássica “aperto de liquidez” no sentimento. O dinheiro mais esperto lê isso como um pico de volatilidade de curto prazo, e não como invalidação estrutural.
Os dispositivos permanecem seguros, mas o mercado ajusta o valor da confiança instantaneamente. Espere uma oferta mais cautelosa abaixo de $COTI , $AVNT , e $AKE conforme os traders digerem o ruído. A jogada real é observar o preenchimento inevitável da ineficiência—um varrido de baixa liquidez antes de qualquer recuperação significativa.
Como você está posicionando seu risco em torno desse evento de dados? Isto é uma oportunidade de compra na queda ou uma razão para se afastar até que a estrutura confirme a direção? 🧐
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
O fluxo acabou de ganhar uma camada nova de turbulência. A violação no vetor de envio da Trezor expõe 13.689 registros de usuários—nomes, e-mails, telefones e endereços. Isto não é um ataque direto a um protocolo central, mas é uma clássica “aperto de liquidez” no sentimento. O dinheiro mais esperto lê isso como um pico de volatilidade de curto prazo, e não como invalidação estrutural.
Os dispositivos permanecem seguros, mas o mercado ajusta o valor da confiança instantaneamente. Espere uma oferta mais cautelosa abaixo de $COTI , $AVNT , e $AKE conforme os traders digerem o ruído. A jogada real é observar o preenchimento inevitável da ineficiência—um varrido de baixa liquidez antes de qualquer recuperação significativa.
Como você está posicionando seu risco em torno desse evento de dados? Isto é uma oportunidade de compra na queda ou uma razão para se afastar até que a estrutura confirme a direção? 🧐
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
🚨 $SFP BREACH REVELA 40 MIL USUÁRIOS — LINHAS DE CONFIANÇA ESTÃO RACHANDO? 🛑
🛡️ A SafePal acabou de divulgar uma violação de dados que vazou nomes, endereços residenciais e números de telefone de quase 40.000 clientes. A falha ficou em um plugin de rastreamento de pedidos por mais de um ano, permitindo acesso não autorizado a detalhes sensíveis de pedidos. 🔍 Com 30+ sites de phishing ligados aos dados roubados, isso não é um vazamento pequeno — é uma coleta direcionada da identidade de quem tem carteira.
📉 Para o token, o verdadeiro prejuízo é o sentimento. Marcas de hardware wallet vendem em uma coisa: custódia impenetrável. Quando essa narrativa quebra, o fluxo de capital muda rápido, e $SFP provavelmente sentirá o atrito muito tempo depois que as manchetes passarem. ⚠️ Isso levanta uma pergunta mais afiada sobre plugins de terceiros na camada de custódia — onde realmente vive sua confiança?
💬 Você está reauditando sua configuração de segurança depois disso, ou uma violação como essa não muda nada sobre sua convicção com a hardware wallet? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🚨 $SFP BREACH REVELA 40 MIL USUÁRIOS — LINHAS DE CONFIANÇA ESTÃO RACHANDO? 🛑
🛡️ A SafePal acabou de divulgar uma violação de dados que vazou nomes, endereços residenciais e números de telefone de quase 40.000 clientes. A falha ficou em um plugin de rastreamento de pedidos por mais de um ano, permitindo acesso não autorizado a detalhes sensíveis de pedidos. 🔍 Com 30+ sites de phishing ligados aos dados roubados, isso não é um vazamento pequeno — é uma coleta direcionada da identidade de quem tem carteira.
📉 Para o token, o verdadeiro prejuízo é o sentimento. Marcas de hardware wallet vendem em uma coisa: custódia impenetrável. Quando essa narrativa quebra, o fluxo de capital muda rápido, e $SFP provavelmente sentirá o atrito muito tempo depois que as manchetes passarem. ⚠️ Isso levanta uma pergunta mais afiada sobre plugins de terceiros na camada de custódia — onde realmente vive sua confiança?
💬 Você está reauditando sua configuração de segurança depois disso, ou uma violação como essa não muda nada sobre sua convicção com a hardware wallet? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🛡️ A SafePal acabou de divulgar uma violação de dados que vazou nomes, endereços residenciais e números de telefone de quase 40.000 clientes. A falha ficou em um plugin de rastreamento de pedidos por mais de um ano, permitindo acesso não autorizado a detalhes sensíveis de pedidos. 🔍 Com 30+ sites de phishing ligados aos dados roubados, isso não é um vazamento pequeno — é uma coleta direcionada da identidade de quem tem carteira.
📉 Para o token, o verdadeiro prejuízo é o sentimento. Marcas de hardware wallet vendem em uma coisa: custódia impenetrável. Quando essa narrativa quebra, o fluxo de capital muda rápido, e $SFP provavelmente sentirá o atrito muito tempo depois que as manchetes passarem. ⚠️ Isso levanta uma pergunta mais afiada sobre plugins de terceiros na camada de custódia — onde realmente vive sua confiança?
💬 Você está reauditando sua configuração de segurança depois disso, ou uma violação como essa não muda nada sobre sua convicção com a hardware wallet? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
94

🚨 Grande vazamento de dados revela 153 milhões de carteiras de habilitação à venda
Um relatório recente revelou um suposto vazamento de 153 milhões de carteiras de habilitação, que se acredita terem sido roubadas de uma empresa de verificação de identidade. O incidente destaca os riscos de segurança cada vez maiores associados ao armazenamento de informações sensíveis por terceiros, tornando-as alvos atraentes para agentes maliciosos.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Fonte: gizmodo.com
🚨 Grande vazamento de dados revela 153 milhões de carteiras de habilitação à venda
Um relatório recente revelou um suposto vazamento de 153 milhões de carteiras de habilitação, que se acredita terem sido roubadas de uma empresa de verificação de identidade. O incidente destaca os riscos de segurança cada vez maiores associados ao armazenamento de informações sensíveis por terceiros, tornando-as alvos atraentes para agentes maliciosos.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Fonte: gizmodo.com
Um relatório recente revelou um suposto vazamento de 153 milhões de carteiras de habilitação, que se acredita terem sido roubadas de uma empresa de verificação de identidade. O incidente destaca os riscos de segurança cada vez maiores associados ao armazenamento de informações sensíveis por terceiros, tornando-as alvos atraentes para agentes maliciosos.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Fonte: gizmodo.com
45
Artigo
Como verificar se seus dados foram vazados — e o que fazer em seguidaUma violação de dados pode acontecer sem que você perceba.
Você pode continuar usando seu e-mail, número de telefone, contas de redes sociais, contas na corretora e outros serviços on-line normalmente, enquanto, em algum lugar no segundo plano, as informações ligadas a uma dessas contas já podem ter sido expostas.
A pergunta importante não é apenas:
“Meus dados foram vazados?”
Além disso, é:
“O que eu devo fazer se aconteceu?”
Saber como verificar a exposição e responder rapidamente pode reduzir significativamente os danos potenciais.
Aqui vai um guia prático passo a passo.
Como verificar se seus dados foram vazados — e o que fazer em seguida
Uma violação de dados pode acontecer sem que você perceba.
Você pode continuar usando seu e-mail, número de telefone, contas de redes sociais, contas na corretora e outros serviços on-line normalmente, enquanto, em algum lugar no segundo plano, as informações ligadas a uma dessas contas já podem ter sido expostas.
A pergunta importante não é apenas:
“Meus dados foram vazados?”
Além disso, é:
“O que eu devo fazer se aconteceu?”
Saber como verificar a exposição e responder rapidamente pode reduzir significativamente os danos potenciais.
Aqui vai um guia prático passo a passo.
Você pode continuar usando seu e-mail, número de telefone, contas de redes sociais, contas na corretora e outros serviços on-line normalmente, enquanto, em algum lugar no segundo plano, as informações ligadas a uma dessas contas já podem ter sido expostas.
A pergunta importante não é apenas:
“Meus dados foram vazados?”
Além disso, é:
“O que eu devo fazer se aconteceu?”
Saber como verificar a exposição e responder rapidamente pode reduzir significativamente os danos potenciais.
Aqui vai um guia prático passo a passo.
2
52

COREIA DO SUL MULTA A BITHUMB POR VAZAMENTO DE DADOS DO USUÁRIO $USDT 🔒
A Comissão de Proteção de Informações Pessoais multou a Bithumb com uma penalidade de 210 milhões de won por compartilhar nomes de usuários, endereços de carteira e datas de nascimento com plataformas no exterior durante transferências de dados da carteira de ordens de USDT. Isso aconteceu entre setembro e novembro de 2025, sem consentimento adequado.
A fiscalização regulatória sobre o tratamento de dados de exchanges está se intensificando globalmente. Quando uma exchange de primeira linha falha em protocolos básicos de consentimento, cria-se incerteza sobre os padrões de privacidade do usuário em toda a indústria. Você está verificando para onde as suas informações pessoais vão quando negocia?
Isto não é aconselhamento financeiro. Administre sempre o seu risco.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
COREIA DO SUL MULTA A BITHUMB POR VAZAMENTO DE DADOS DO USUÁRIO $USDT 🔒
A Comissão de Proteção de Informações Pessoais multou a Bithumb com uma penalidade de 210 milhões de won por compartilhar nomes de usuários, endereços de carteira e datas de nascimento com plataformas no exterior durante transferências de dados da carteira de ordens de USDT. Isso aconteceu entre setembro e novembro de 2025, sem consentimento adequado.
A fiscalização regulatória sobre o tratamento de dados de exchanges está se intensificando globalmente. Quando uma exchange de primeira linha falha em protocolos básicos de consentimento, cria-se incerteza sobre os padrões de privacidade do usuário em toda a indústria. Você está verificando para onde as suas informações pessoais vão quando negocia?
Isto não é aconselhamento financeiro. Administre sempre o seu risco.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
A Comissão de Proteção de Informações Pessoais multou a Bithumb com uma penalidade de 210 milhões de won por compartilhar nomes de usuários, endereços de carteira e datas de nascimento com plataformas no exterior durante transferências de dados da carteira de ordens de USDT. Isso aconteceu entre setembro e novembro de 2025, sem consentimento adequado.
A fiscalização regulatória sobre o tratamento de dados de exchanges está se intensificando globalmente. Quando uma exchange de primeira linha falha em protocolos básicos de consentimento, cria-se incerteza sobre os padrões de privacidade do usuário em toda a indústria. Você está verificando para onde as suas informações pessoais vão quando negocia?
Isto não é aconselhamento financeiro. Administre sempre o seu risco.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
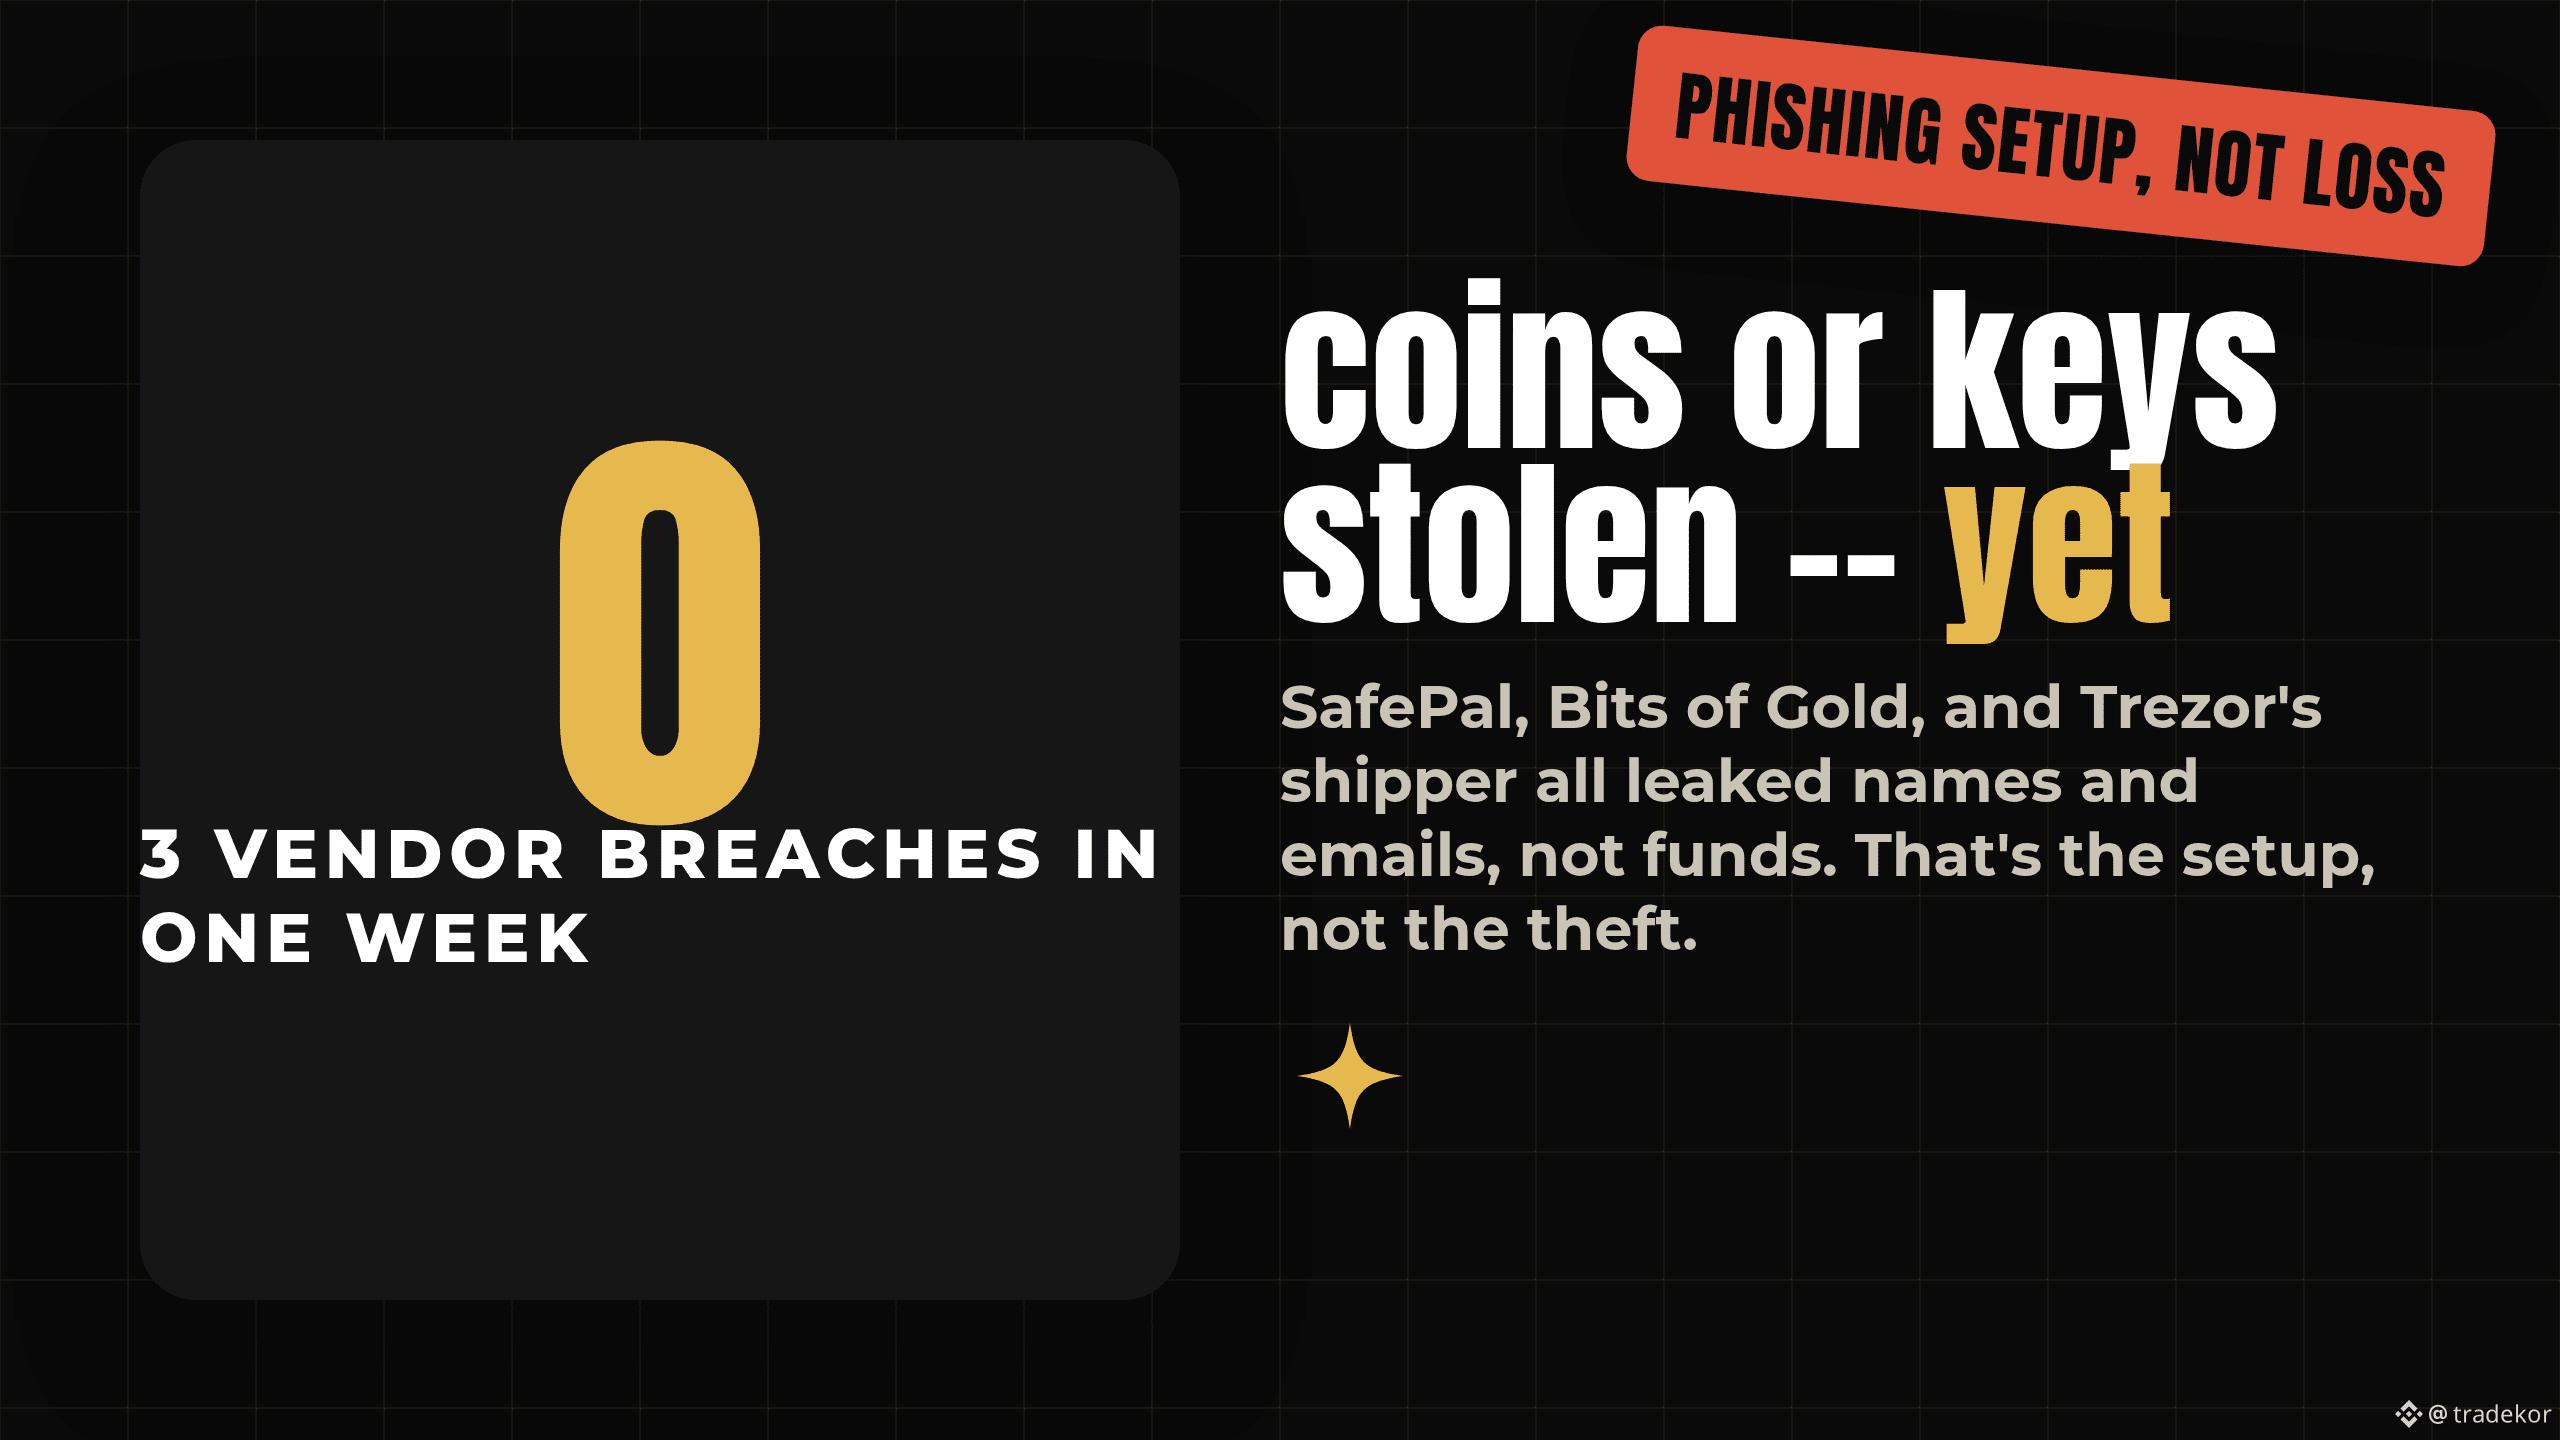
3 carteiras e fornecedores de exchange divulgaram violações de dados em uma semana — e nenhum deles perdeu uma única moeda ou chave privada.
O que aconteceu: A SafePal confirmou em 16 de agosto que um plug-in de rastreamento de pedidos de terceiros expôs nomes, e-mails e detalhes de compra de aproximadamente 39.798 clientes. No mesmo dia, a Bits of Gold, o maior broker de cripto regulado de Israel, divulgou uma violação separada envolvendo um fornecedor, que supostamente afetou cerca de 200.000 clientes. As duas ocorrências aconteceram três dias depois de a Trezor divulgar que seu parceiro de fulfillment, a ShipMonk, expôs aproximadamente 14.000 clientes.
Por que isso importa: nenhuma frase-semente, chave privada ou fundos foram tocados em nenhuma das três. Mas nomes, e-mails e a comprovação de qual carteira de hardware você tem vazaram — exatamente o tipo de dado de segmentação usado para um “suporte falso” phishing depois — o mesmo manual que se seguiu à violação da Ledger em 2020 por anos. Nenhuma dessas três empresas foi violada diretamente; seus fornecedores foram.
A nuance: a Bits of Gold ainda não confirmou oficialmente o número de 200.000 — esse valor é reportado, não declarado pela empresa. E esta é uma história de preparação para phishing, não de roubo, então não leia como “fundos em risco hoje”. O risco real aparece semanas ou meses depois, em um e-mail direcionado que já sabe seu nome e a marca da sua carteira.
Se você já comprou uma carteira de hardware, saberia dizer se os seus dados de envio vazaram?
Não é conselho financeiro. Faça sua própria pesquisa (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3 carteiras e fornecedores de exchange divulgaram violações de dados em uma semana — e nenhum deles perdeu uma única moeda ou chave privada.
O que aconteceu: A SafePal confirmou em 16 de agosto que um plug-in de rastreamento de pedidos de terceiros expôs nomes, e-mails e detalhes de compra de aproximadamente 39.798 clientes. No mesmo dia, a Bits of Gold, o maior broker de cripto regulado de Israel, divulgou uma violação separada envolvendo um fornecedor, que supostamente afetou cerca de 200.000 clientes. As duas ocorrências aconteceram três dias depois de a Trezor divulgar que seu parceiro de fulfillment, a ShipMonk, expôs aproximadamente 14.000 clientes.
Por que isso importa: nenhuma frase-semente, chave privada ou fundos foram tocados em nenhuma das três. Mas nomes, e-mails e a comprovação de qual carteira de hardware você tem vazaram — exatamente o tipo de dado de segmentação usado para um “suporte falso” phishing depois — o mesmo manual que se seguiu à violação da Ledger em 2020 por anos. Nenhuma dessas três empresas foi violada diretamente; seus fornecedores foram.
A nuance: a Bits of Gold ainda não confirmou oficialmente o número de 200.000 — esse valor é reportado, não declarado pela empresa. E esta é uma história de preparação para phishing, não de roubo, então não leia como “fundos em risco hoje”. O risco real aparece semanas ou meses depois, em um e-mail direcionado que já sabe seu nome e a marca da sua carteira.
Se você já comprou uma carteira de hardware, saberia dizer se os seus dados de envio vazaram?
Não é conselho financeiro. Faça sua própria pesquisa (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
O que aconteceu: A SafePal confirmou em 16 de agosto que um plug-in de rastreamento de pedidos de terceiros expôs nomes, e-mails e detalhes de compra de aproximadamente 39.798 clientes. No mesmo dia, a Bits of Gold, o maior broker de cripto regulado de Israel, divulgou uma violação separada envolvendo um fornecedor, que supostamente afetou cerca de 200.000 clientes. As duas ocorrências aconteceram três dias depois de a Trezor divulgar que seu parceiro de fulfillment, a ShipMonk, expôs aproximadamente 14.000 clientes.
Por que isso importa: nenhuma frase-semente, chave privada ou fundos foram tocados em nenhuma das três. Mas nomes, e-mails e a comprovação de qual carteira de hardware você tem vazaram — exatamente o tipo de dado de segmentação usado para um “suporte falso” phishing depois — o mesmo manual que se seguiu à violação da Ledger em 2020 por anos. Nenhuma dessas três empresas foi violada diretamente; seus fornecedores foram.
A nuance: a Bits of Gold ainda não confirmou oficialmente o número de 200.000 — esse valor é reportado, não declarado pela empresa. E esta é uma história de preparação para phishing, não de roubo, então não leia como “fundos em risco hoje”. O risco real aparece semanas ou meses depois, em um e-mail direcionado que já sabe seu nome e a marca da sua carteira.
Se você já comprou uma carteira de hardware, saberia dizer se os seus dados de envio vazaram?
Não é conselho financeiro. Faça sua própria pesquisa (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
·
--
Uma violação de dados na maior corretora de cripto de Israel, Bits of Gold, expôs dados pessoais de cerca de 200.000 usuários.🔐 Nomes, contas bancárias e IDs nacionais foram vazados, embora fundos e ativos digitais tenham permanecido intactos. O incidente evidencia uma vulnerabilidade persistente: até plataformas centralizadas podem se tornar pontos de entrada para atacantes, levando muitos participantes a reconsiderar opções de auto‑custódia.
Na Binance, $BTC está sendo negociado por cerca de US$ 64.336 e $ETH perto de US$ 1.903, mostrando a resiliência do mercado apesar das manchetes de segurança. Ainda assim, a violação pode estimular uma demanda maior por carteiras de hardware e soluções não custodiais, já que traders buscam isolar chaves privadas de serviços de terceiros. Também serve como lembrete para que equipes de conformidade auditem com mais rigor os procedimentos de tratamento de dados.
Que medidas você está tomando para proteger suas criptomoedas após um tipo de violação como essa? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Uma violação de dados na maior corretora de cripto de Israel, Bits of Gold, expôs dados pessoais de cerca de 200.000 usuários.🔐 Nomes, contas bancárias e IDs nacionais foram vazados, embora fundos e ativos digitais tenham permanecido intactos. O incidente evidencia uma vulnerabilidade persistente: até plataformas centralizadas podem se tornar pontos de entrada para atacantes, levando muitos participantes a reconsiderar opções de auto‑custódia.
Na Binance, $BTC está sendo negociado por cerca de US$ 64.336 e $ETH perto de US$ 1.903, mostrando a resiliência do mercado apesar das manchetes de segurança. Ainda assim, a violação pode estimular uma demanda maior por carteiras de hardware e soluções não custodiais, já que traders buscam isolar chaves privadas de serviços de terceiros. Também serve como lembrete para que equipes de conformidade auditem com mais rigor os procedimentos de tratamento de dados.
Que medidas você está tomando para proteger suas criptomoedas após um tipo de violação como essa? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Na Binance, $BTC está sendo negociado por cerca de US$ 64.336 e $ETH perto de US$ 1.903, mostrando a resiliência do mercado apesar das manchetes de segurança. Ainda assim, a violação pode estimular uma demanda maior por carteiras de hardware e soluções não custodiais, já que traders buscam isolar chaves privadas de serviços de terceiros. Também serve como lembrete para que equipes de conformidade auditem com mais rigor os procedimentos de tratamento de dados.
Que medidas você está tomando para proteger suas criptomoedas após um tipo de violação como essa? #CryptoSecurity #DataBreach #GAMERXERO #Binance
38
🚨 Acordo por violação de dados no valor de 5,5 milhões de dólares para uma empresa de software financeiro
A Doxim Inc., fornecedora de software financeiro com sede no Michigan, chegou a um acordo em uma ação coletiva no valor de 5,5 milhões de dólares após um incidente de violação de dados ocorrido em 2023. Na ocasião, informações pessoais dos usuários foram expostas. As vítimas nos Estados Unidos podem solicitar indenizações de até US$ 5.000 pelos prejuízos documentados, ou um pagamento em dinheiro proporcional, ou monitoramento de crédito.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Médio
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Fonte: dailyhodl.com
🚨 Acordo por violação de dados no valor de 5,5 milhões de dólares para uma empresa de software financeiro
A Doxim Inc., fornecedora de software financeiro com sede no Michigan, chegou a um acordo em uma ação coletiva no valor de 5,5 milhões de dólares após um incidente de violação de dados ocorrido em 2023. Na ocasião, informações pessoais dos usuários foram expostas. As vítimas nos Estados Unidos podem solicitar indenizações de até US$ 5.000 pelos prejuízos documentados, ou um pagamento em dinheiro proporcional, ou monitoramento de crédito.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Médio
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Fonte: dailyhodl.com
A Doxim Inc., fornecedora de software financeiro com sede no Michigan, chegou a um acordo em uma ação coletiva no valor de 5,5 milhões de dólares após um incidente de violação de dados ocorrido em 2023. Na ocasião, informações pessoais dos usuários foram expostas. As vítimas nos Estados Unidos podem solicitar indenizações de até US$ 5.000 pelos prejuízos documentados, ou um pagamento em dinheiro proporcional, ou monitoramento de crédito.
━━━━━━━━━━━━━━
📊 Impacto: 📊 Médio
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Fonte: dailyhodl.com
1
74
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#JobsReportRaisesHikeOdds
460,519 visualizações
3,124 a discutir
2
#CPITestsDecemberRateOutlook
121,533 visualizações
992 a discutir
3
#BitcoinRebounds$75KAsChipsLead
40,489 visualizações
329 a discutir
4
#US Data Center Rules May Constrain AI Expansion
64,831 visualizações
220 a discutir
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
3,369 visualizações
58 a discutir
6
#WillAnthropicListOnTime
132,159 visualizações
1,265 a discutir
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
54,251 visualizações
432 a discutir
8
#BitcoinETFsSee$412MNetOutflows
12,335 visualizações
68 a discutir
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
48,934 visualizações
481 a discutir
10
#TradFiForBeginners
80,647 visualizações
940 a discutir