Dois sustos com vazamento de dados em exchanges no mesmo dia, e suas moedas não são o verdadeiro alvo. Sua caixa de entrada é.
Veja o que realmente sabemos até quarta-feira:
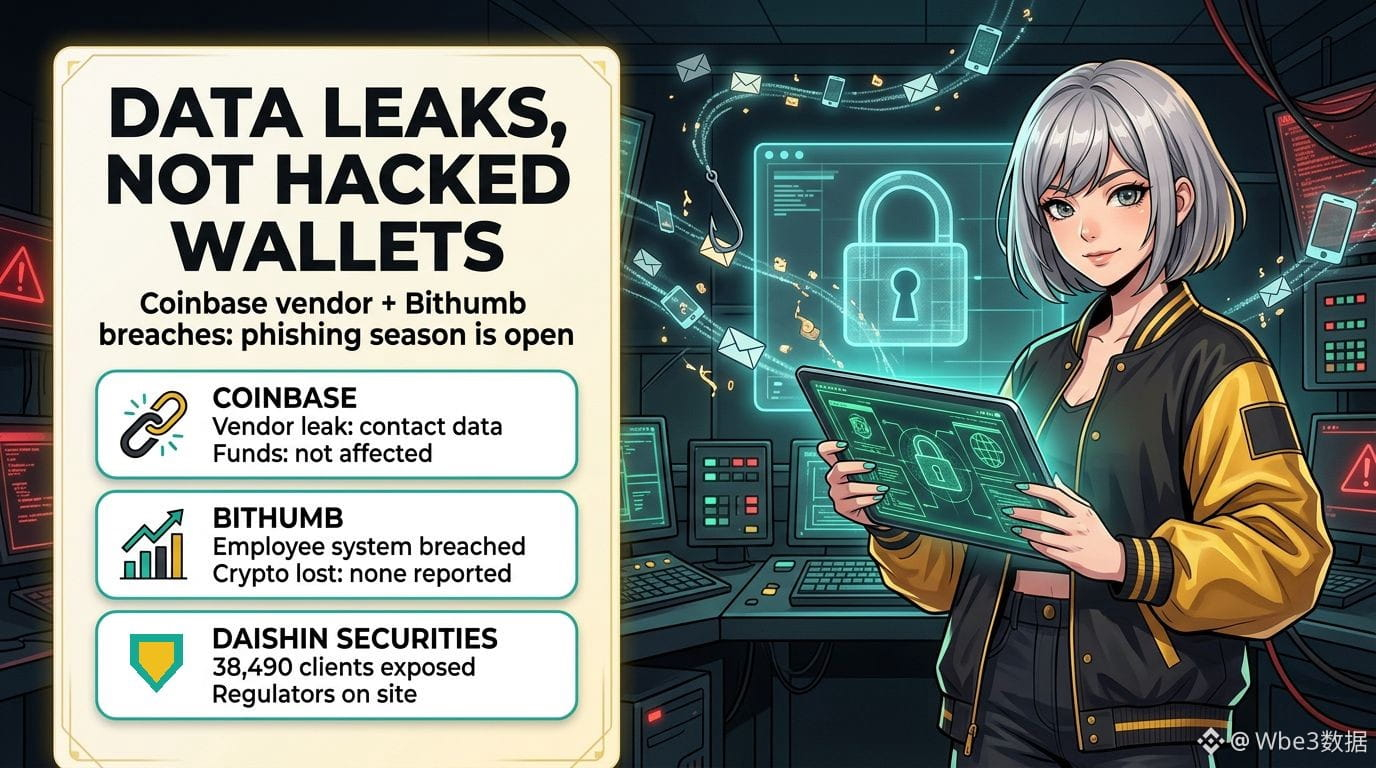
• Coinbase: a Amplitude, uma empresa de análise de dados que ela usa, sofreu um incidente de segurança que expôs dados de contato de uma “pequena parcela” dos clientes da Coinbase, segundo a empresa. A Coinbase afirma que não houve acesso não autorizado aos próprios sistemas e que os fundos dos clientes não foram afetados. Um pesquisador de segurança afirmou que mais de 70.000 usuários foram afetados, mas a Coinbase não confirmou nenhum número. Portanto, considere esse dado não verificado.
• Bithumb: a segunda maior exchange da Coreia do Sul afirma que alguém de fora invadiu um sistema móvel interno usado por funcionários e roubou informações pessoais. Segundo a empresa, esse sistema é separado do sistema de negociação, nenhuma criptomoeda foi perdida e ainda estão verificando se dados de membros foram envolvidos.
• O panorama mais amplo: a Daishin Securities afirma que dados de 38.490 clientes vazaram em um ataque separado, e os reguladores financeiros da Coreia realizaram hoje uma reunião de emergência e enviaram inspetores ao local.
Por que isso importa: nomes, e-mails e números de telefone vazados raramente esvaziam carteiras diretamente. Mas alimentam a próxima onda de golpes: ligações de “suporte” que já sabem seu nome, e-mails falsos de notificação de vazamento e tentativas de troca de chip SIM.
Uma lista tranquila para esta semana:
1. Ative um código anti-phishing e uma lista de permissões para saques em todas as exchanges que você usa.
2. Sempre que possível, troque a autenticação de dois fatores por SMS por uma chave de acesso ou uma chave de segurança física.
3. Peça à sua operadora um PIN para impedir a transferência do seu número.
4. Desconfie de qualquer pessoa que entre em contato com você sobre um “problema de segurança”. O suporte legítimo nunca pede códigos, senhas ou frases-semente.
Você já recebeu uma mensagem de phishing que sabia informações demais sobre você?
#CryptoSecurity #Phishing #DataBreach
Isto não é aconselhamento financeiro.