

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
72,582 visualizações
666 a discutir
Popular
Mais recente
👀 INVESTIGAÇÃO DE CARTÃO A FRIO COLOCA A AUTOGUARDA EM DESTAQUE
A investigação em desenvolvimento destaca uma realidade importante do cripto: possuir suas chaves também significa protegê-las. 🔑
Uma carteira de hardware é apenas uma parte de uma estratégia de segurança. Acesso físico, proteção por PIN e segurança da frase de recuperação também podem ser decisivos.
$BTC investidores devem tratar a custódia com a mesma seriedade do próprio investimento.
#coldcardtheftinvestigationadvances
28
👀🗣️ A investigação sobre o roubo massivo de 115M em dólares e a Coldcard Hardware Wallet havia feito avanços significativos.
🚨 Grande avanço na investigação
✍🏼Erro do cliente pagante:
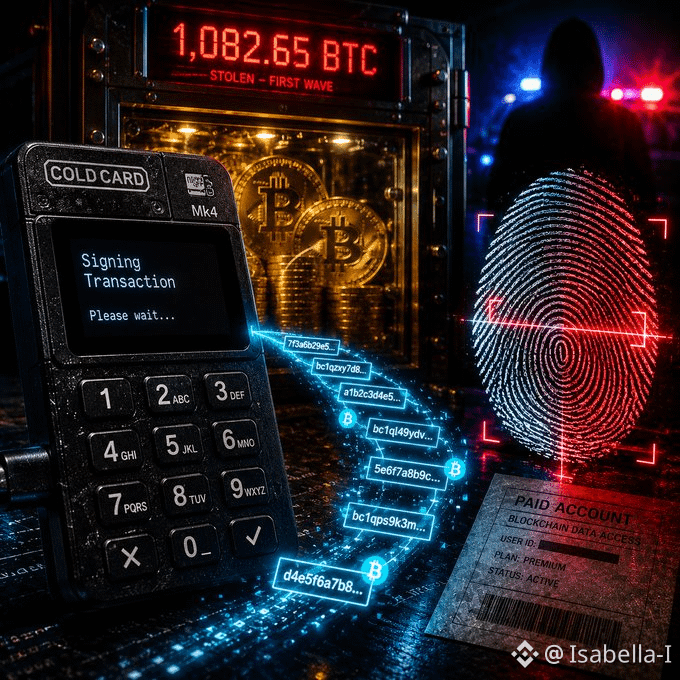
Os investigadores descobrem que o principal atacante utiliza uma conta pagante de um provedor comercial de dados de blockchain para mapear alvos.
As marcas de tempo dos logs internos da conta pagante reproduzem perfeitamente o padrão exato dos saques da carteira, fornecendo às autoridades detalhes reais de pagamento e registro.
✍🏼Identidade provavelmente conhecida:
O analista da pesquisa Galaxy, Alex Thorn, indica que, devido a este teste de assinatura, a aplicação da lei pode já saber a identidade exata do atacante da primeira onda.
✍🏼Ligação entre a onda 1& 2:
Aproximadamente 1.082,65 BTC da primeira onda permanece totalmente não movida nos endereços originais do atacante.
Uma segunda onda subsequente de roubo (furtando mais 76 BTC) compartilhou a mesma impressão digital da carteira e o mesmo estilo de transação, confirmando que ambas as ondas foram orquestradas pela mesma entidade.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ A investigação sobre o roubo massivo de 115M em dólares e a Coldcard Hardware Wallet havia feito avanços significativos.
🚨 Grande avanço na investigação
✍🏼Erro do cliente pagante:
Os investigadores descobrem que o principal atacante utiliza uma conta pagante de um provedor comercial de dados de blockchain para mapear alvos.
As marcas de tempo dos logs internos da conta pagante reproduzem perfeitamente o padrão exato dos saques da carteira, fornecendo às autoridades detalhes reais de pagamento e registro.
✍🏼Identidade provavelmente conhecida:
O analista da pesquisa Galaxy, Alex Thorn, indica que, devido a este teste de assinatura, a aplicação da lei pode já saber a identidade exata do atacante da primeira onda.
✍🏼Ligação entre a onda 1& 2:
Aproximadamente 1.082,65 BTC da primeira onda permanece totalmente não movida nos endereços originais do atacante.
Uma segunda onda subsequente de roubo (furtando mais 76 BTC) compartilhou a mesma impressão digital da carteira e o mesmo estilo de transação, confirmando que ambas as ondas foram orquestradas pela mesma entidade.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
33
🚀 CASO COLD CARD: UM MOTIVO PARA LEVAR A SEGURANÇA CRIPTO A SÉRIO
A investigação em andamento sobre o roubo do Coldcard está colocando em destaque a autocustódia e a segurança da carteira de hardware. 🔐
Para os $BTC investidores, isso é um lembrete para fortalecer as práticas de custódia antes de colocar capital para trabalhar.
Se você está considerando uma posição à vista em $BTC ou $ETH, pesquise o mercado, escolha sua entrada com cuidado, proteja seus ativos e gerencie seu risco. 📊🧠
Uma boa negociação começa com uma boa segurança.
#coldcardtheftinvestigationadvances
53
·
--
#coldcardtheftinvestigationadvances
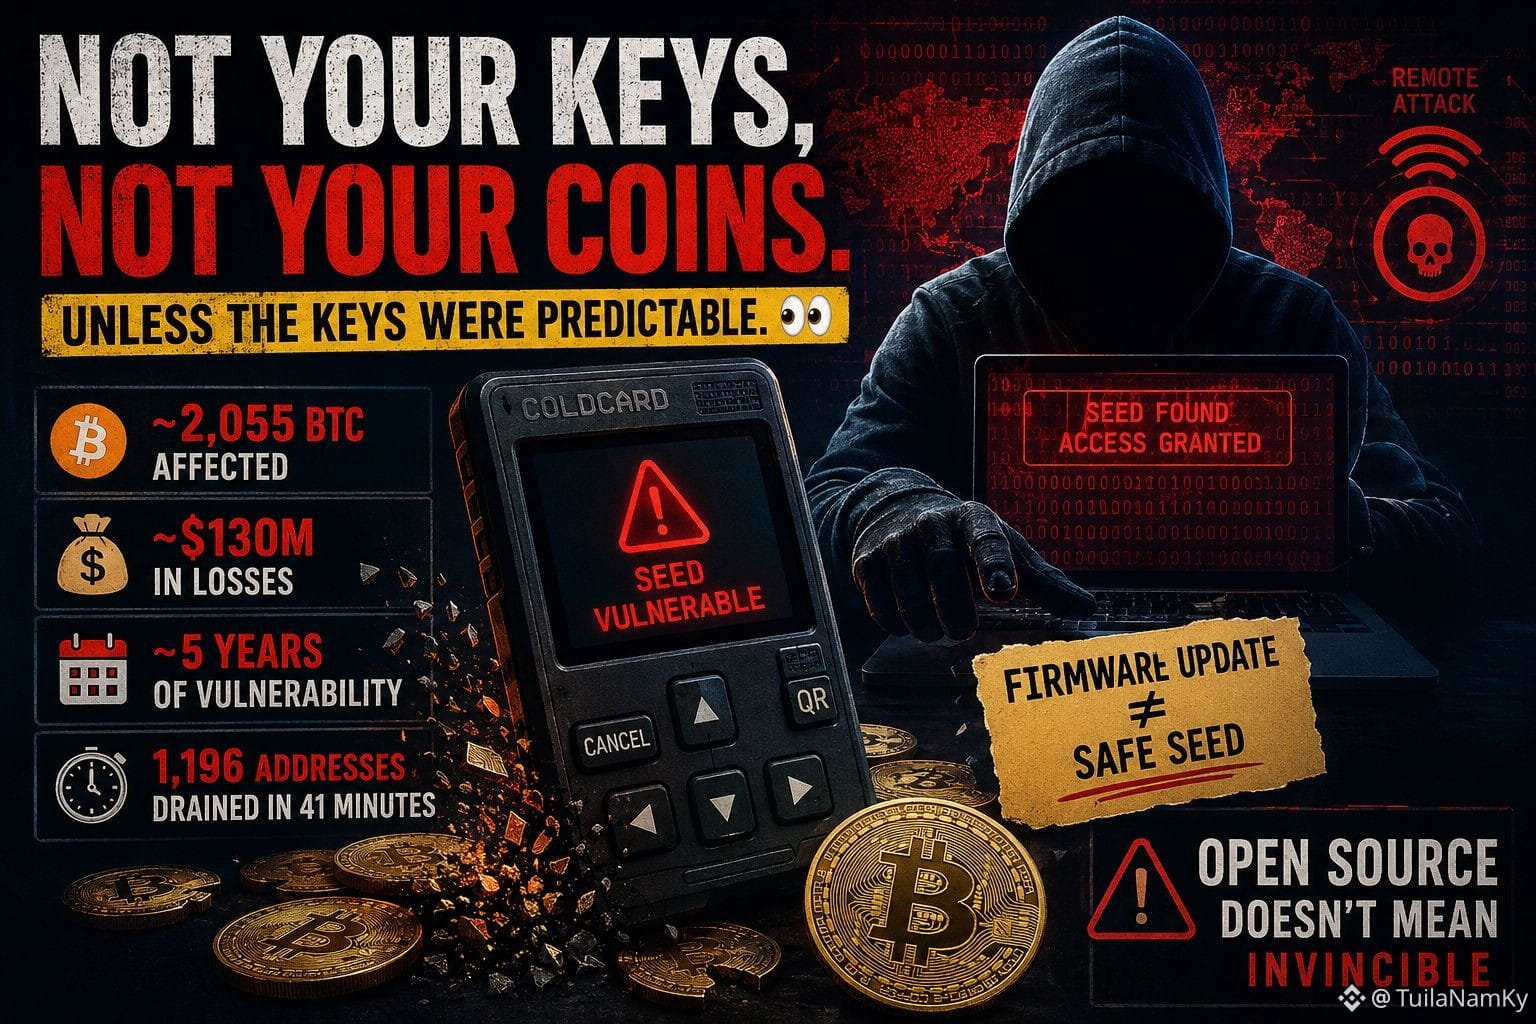
“Não são suas chaves, não são suas moedas.”
A menos que as chaves fossem previsíveis. 👀
Um incidente de segurança da Coldcard teria crescido e se tornado uma das maiores investigações de roubo de hardware-wallet registradas.
Os danos até agora:
→ ~2.055 BTC afetados
→ ~$130M em perdas estimadas
→ A vulnerabilidade existiu por ~5 anos
→ Uma grande onda drenou 1.196 endereços em apenas 41 minutos
E aqui está a parte assustadora.
O atacante teria não precisado de acesso físico à carteira.
O problema não foi o Bitcoin.
Foi a aleatoriedade.
Alguns dispositivos afetados poderiam, segundo relatos, voltar a um processo pseudoaleatório mais fraco durante a geração da seed, tornando o espaço de seeds possível muito mais fácil de atacar do que o pretendido.
Mas aqui está a armadilha escondida:
Atualizar o firmware não conserta automaticamente uma seed antiga.
Se o segredo foi gerado em condições vulneráveis, fazer o patch no dispositivo não torna aquele segredo aleatório de novo.
E esse é o plot twist.
Geralmente pensamos que código open-source significa mais olhos e uma segurança melhor.
Mas código público não garante que os defensores encontrem o bug antes dos atacantes.
Square Insight:
A autocustódia remove o risco da contraparte. Ela não remove o risco de software.
Se uma carteira fria pode ser comprometida sem acesso físico, o que “armazenamento a frio” realmente garante?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
“Não são suas chaves, não são suas moedas.”
A menos que as chaves fossem previsíveis. 👀
Um incidente de segurança da Coldcard teria crescido e se tornado uma das maiores investigações de roubo de hardware-wallet registradas.
Os danos até agora:
→ ~2.055 BTC afetados
→ ~$130M em perdas estimadas
→ A vulnerabilidade existiu por ~5 anos
→ Uma grande onda drenou 1.196 endereços em apenas 41 minutos
E aqui está a parte assustadora.
O atacante teria não precisado de acesso físico à carteira.
O problema não foi o Bitcoin.
Foi a aleatoriedade.
Alguns dispositivos afetados poderiam, segundo relatos, voltar a um processo pseudoaleatório mais fraco durante a geração da seed, tornando o espaço de seeds possível muito mais fácil de atacar do que o pretendido.
Mas aqui está a armadilha escondida:
Atualizar o firmware não conserta automaticamente uma seed antiga.
Se o segredo foi gerado em condições vulneráveis, fazer o patch no dispositivo não torna aquele segredo aleatório de novo.
E esse é o plot twist.
Geralmente pensamos que código open-source significa mais olhos e uma segurança melhor.
Mas código público não garante que os defensores encontrem o bug antes dos atacantes.
Square Insight:
A autocustódia remove o risco da contraparte. Ela não remove o risco de software.
Se uma carteira fria pode ser comprometida sem acesso físico, o que “armazenamento a frio” realmente garante?
#Bitcoin #Crypto #Security
$BTC
107
#coldcardtheftinvestigationadvances
A investigação sobre a recente invasão de carteiras de hardware está se acelerando. Aqui está a mais recente análise da situação:
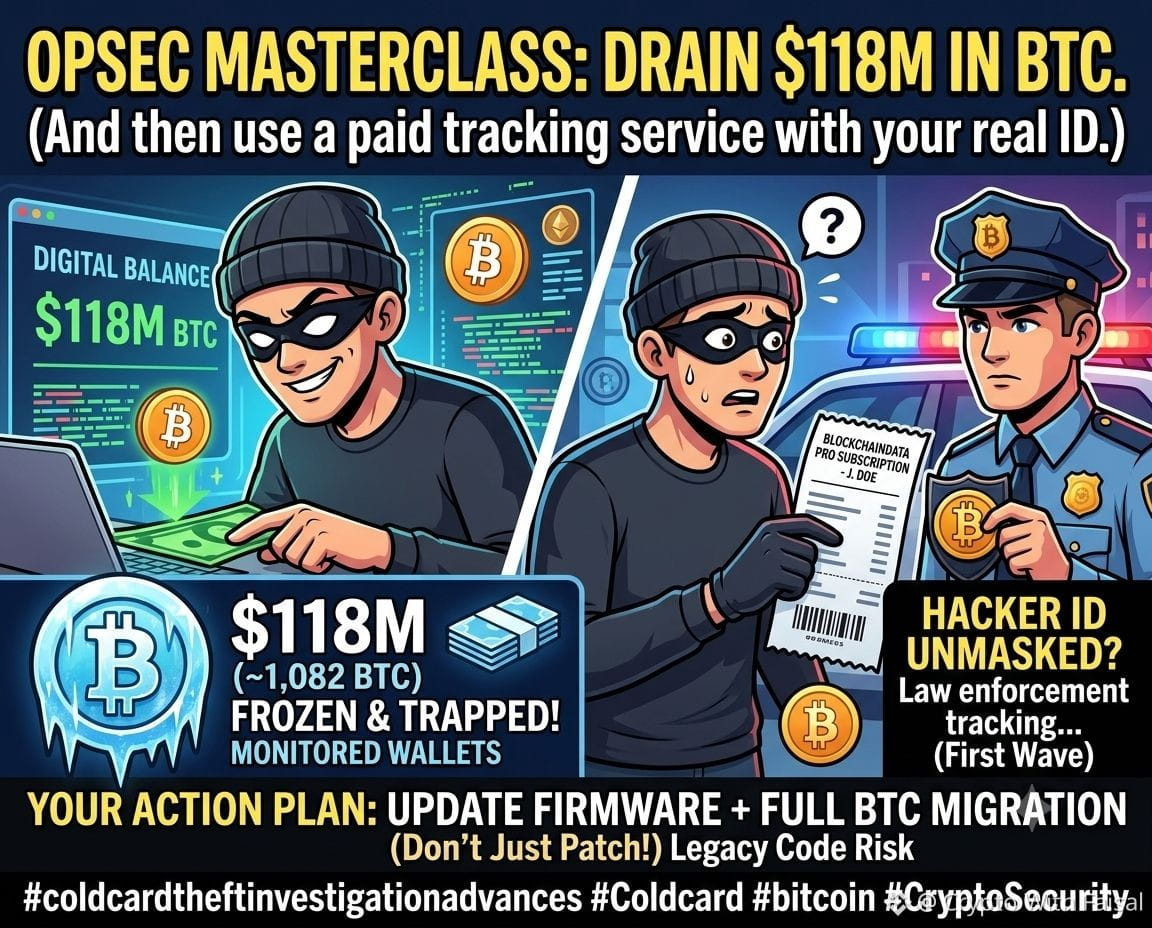
Pegada Digital: O invasor cometeu um grande erro de segurança operacional ao utilizar um serviço pago de dados na cadeia. Em essência, ele financiou uma assinatura que deixou um rastro documental direto até as autoridades.
Liquidez Congelada: Aproximadamente 1.082 BTC (avaliados em cerca de US$ 118 milhões) estão atualmente estacionados em carteiras fortemente monitoradas. O capital está efetivamente preso; executar qualquer transferência sem acionar a detecção global é o principal gargalo deles.
Mudança de Responsabilidade: A narrativa está saindo da cibersegurança e indo para o tribunal. As discussões na indústria estão se intensificando sobre a responsabilidade dos fabricantes de hardware por falhas catastróficas de firmware, com grandes ações judiciais agora em pauta.
Perfil do Atacante: Inteligência sugere que as agências podem já ter desmascarado o autor da ameaça responsável pela onda inicial de invasões. Porém, as explorações subsequentes que drenaram mais 2.000 BTC estão se mostrando muito mais difíceis de rastrear.
Plano de Ação: Se sua frase-semente foi gerada em código legado, apenas atualizar seu dispositivo não basta. Você deve atualizar seu firmware e migrar imediatamente seu capital para uma configuração segura.
Proteja seus ativos e mantenha um gerenciamento de risco rigoroso. Não é aconselhamento financeiro.
#Coldcard #bitcoin #CryptoSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#coldcardtheftinvestigationadvances
A investigação sobre a recente invasão de carteiras de hardware está se acelerando. Aqui está a mais recente análise da situação:
Pegada Digital: O invasor cometeu um grande erro de segurança operacional ao utilizar um serviço pago de dados na cadeia. Em essência, ele financiou uma assinatura que deixou um rastro documental direto até as autoridades.
Liquidez Congelada: Aproximadamente 1.082 BTC (avaliados em cerca de US$ 118 milhões) estão atualmente estacionados em carteiras fortemente monitoradas. O capital está efetivamente preso; executar qualquer transferência sem acionar a detecção global é o principal gargalo deles.
Mudança de Responsabilidade: A narrativa está saindo da cibersegurança e indo para o tribunal. As discussões na indústria estão se intensificando sobre a responsabilidade dos fabricantes de hardware por falhas catastróficas de firmware, com grandes ações judiciais agora em pauta.
Perfil do Atacante: Inteligência sugere que as agências podem já ter desmascarado o autor da ameaça responsável pela onda inicial de invasões. Porém, as explorações subsequentes que drenaram mais 2.000 BTC estão se mostrando muito mais difíceis de rastrear.
Plano de Ação: Se sua frase-semente foi gerada em código legado, apenas atualizar seu dispositivo não basta. Você deve atualizar seu firmware e migrar imediatamente seu capital para uma configuração segura.
Proteja seus ativos e mantenha um gerenciamento de risco rigoroso. Não é aconselhamento financeiro.
#Coldcard #bitcoin #CryptoSecurity
$BTC
$ETH
$SOL
1.2k
·
--
Em Alta
#ColdcardTheftInvestigationAdvances
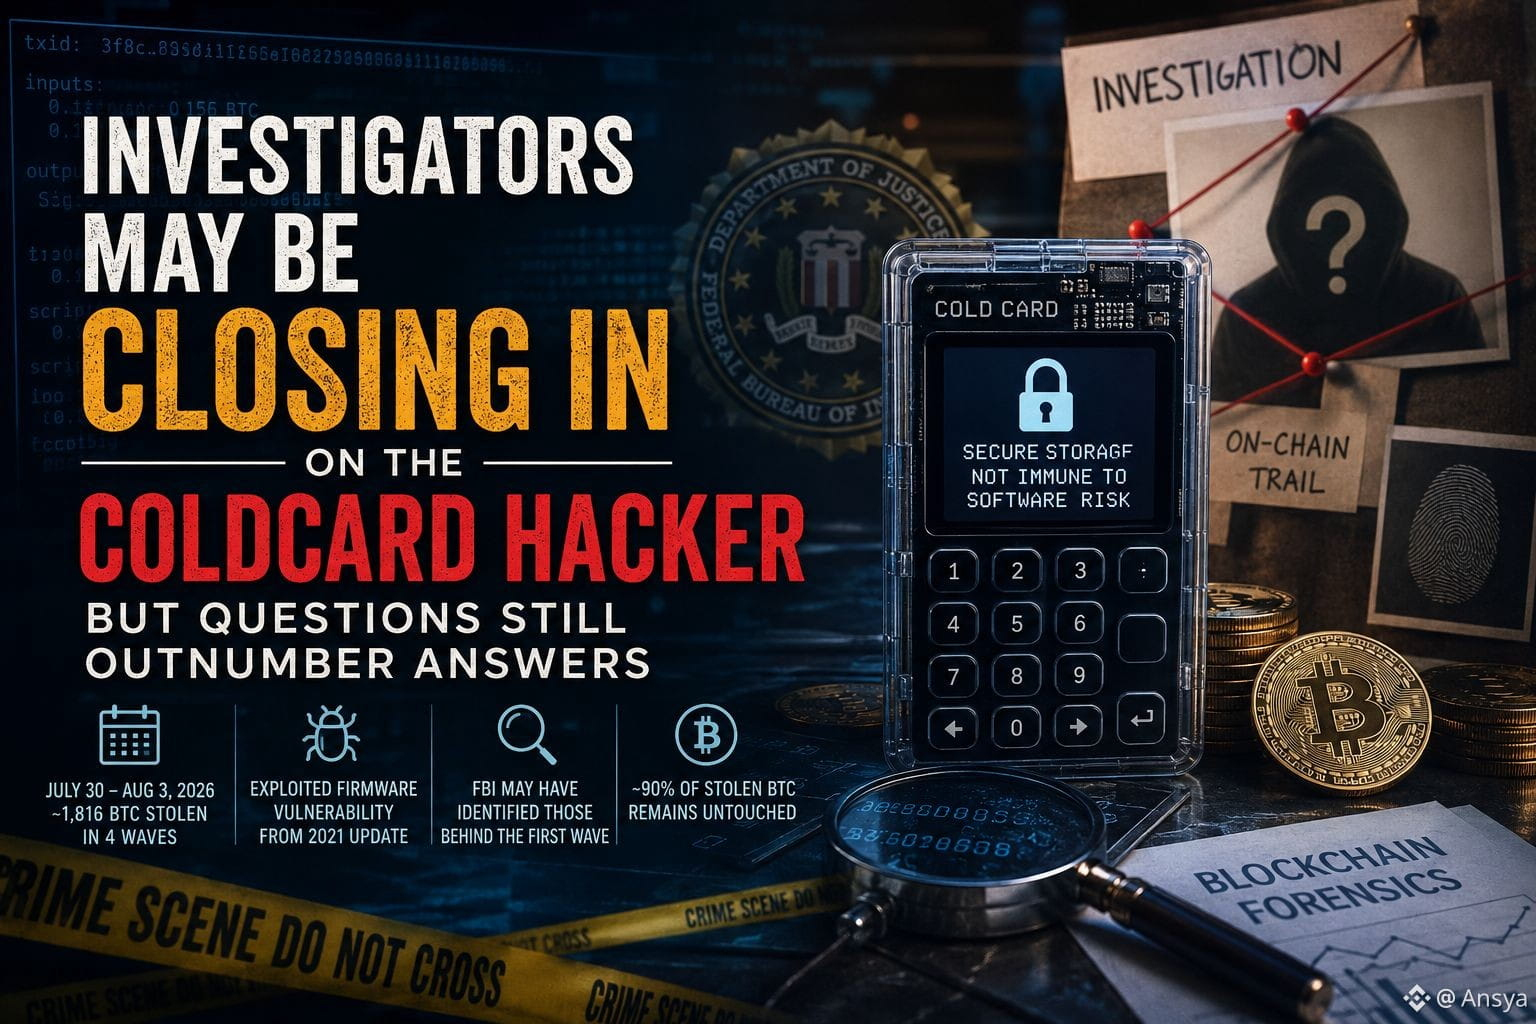
🔍 Os investigadores podem estar chegando perto do hacker da Coldcard — mas ainda há mais perguntas do que respostas
Semanas depois de usuários da Coldcard verem milhões em Bitcoin desaparecerem, a história está mudando de “como isso aconteceu?” para “quem estava por trás?”.
Entre 30 de julho e 3 de agosto, aproximadamente 1.816 BTC teriam sido roubados em quatro ondas. Os ataques foram ligados a uma vulnerabilidade de firmware que remonta a uma atualização de 2021 e que poderia tornar chaves privadas afetadas previsíveis, sem que os atacantes precisassem acessar fisicamente os dispositivos.
De acordo com a apuração da Bitcoin Magazine, o FBI pode ter identificado os autores por trás da primeira onda, que drenou cerca de US$ 11,8 milhões em BTC. Os investigadores teriam rastreado a atividade on-chain do atacante até uma conta paga em um grande provedor de dados de blockchain, e registros internos supostamente coincidiriam com o padrão do roubo com uma especificidade incomum.
Mas isso ainda está longe de estar resolvido.
O FBI não confirmou publicamente um suspeito, uma prisão ou a recuperação dos fundos roubados. Então, por enquanto, a investigação deve ser tratada como em andamento.
Por que isso importa: isto não é apenas uma história sobre a Coldcard. É um lembrete de que carteiras de hardware ainda podem enfrentar riscos no nível do software — e de que a perícia forense em blockchain às vezes pode fornecer trilhas poderosas aos investigadores, mesmo quando as transações são pseudônimas.
Outro detalhe que vale observar: a maior parte do BTC roubado teria permanecido intocada desde os ataques.
Se esses fundos começarem a se mover, isso pode fornecer aos investigadores outra pista importante.
Isso se torna a virada de que este caso precisa, ou apenas o começo de uma perseguição muito mais longa?
$RED $MAGMA $SKYAI
{future}(SKYAIUSDT)
{future}(MAGMAUSDT)
{future}(REDUSDT)
#ColdcardTheftInvestigationAdvances
🔍 Os investigadores podem estar chegando perto do hacker da Coldcard — mas ainda há mais perguntas do que respostas
Semanas depois de usuários da Coldcard verem milhões em Bitcoin desaparecerem, a história está mudando de “como isso aconteceu?” para “quem estava por trás?”.
Entre 30 de julho e 3 de agosto, aproximadamente 1.816 BTC teriam sido roubados em quatro ondas. Os ataques foram ligados a uma vulnerabilidade de firmware que remonta a uma atualização de 2021 e que poderia tornar chaves privadas afetadas previsíveis, sem que os atacantes precisassem acessar fisicamente os dispositivos.
De acordo com a apuração da Bitcoin Magazine, o FBI pode ter identificado os autores por trás da primeira onda, que drenou cerca de US$ 11,8 milhões em BTC. Os investigadores teriam rastreado a atividade on-chain do atacante até uma conta paga em um grande provedor de dados de blockchain, e registros internos supostamente coincidiriam com o padrão do roubo com uma especificidade incomum.
Mas isso ainda está longe de estar resolvido.
O FBI não confirmou publicamente um suspeito, uma prisão ou a recuperação dos fundos roubados. Então, por enquanto, a investigação deve ser tratada como em andamento.
Por que isso importa: isto não é apenas uma história sobre a Coldcard. É um lembrete de que carteiras de hardware ainda podem enfrentar riscos no nível do software — e de que a perícia forense em blockchain às vezes pode fornecer trilhas poderosas aos investigadores, mesmo quando as transações são pseudônimas.
Outro detalhe que vale observar: a maior parte do BTC roubado teria permanecido intocada desde os ataques.
Se esses fundos começarem a se mover, isso pode fornecer aos investigadores outra pista importante.
Isso se torna a virada de que este caso precisa, ou apenas o começo de uma perseguição muito mais longa?
$RED $MAGMA $SKYAI
209
🚨 BANDEIRA VERMELHA PARA titulares do Coldcard
A investigação ainda está em andamento, e pesquisadores alertaram que outras carteiras vulneráveis podem continuar em risco. A Galaxy orientou usuários afetados que usam Coldcard de assinatura única a mover os fundos para endereços novos.
🔴 Não presuma que uma carteira de hardware automaticamente significa que seus fundos estão seguros.
🔴 Não faça operações por pânico por causa da manchete.
🟢 Separe o problema de segurança da carteira da rede subjacente do Bitcoin.
Os traders de $BTC devem verificar a configuração de custódia e tomar decisões com base em fatos, não no medo.
#coldcardtheftinvestigationadvances
744
😱 Uma carteira de hardware não foi suficiente?
O incidente do Coldcard é chocante porque pesquisadores dizem que os atacantes conseguiram reconstruir chaves privadas vulneráveis sem acessar fisicamente os dispositivos. A primeira grande onda drenou 1.082,65 BTC em cerca de 41 minutos.
Isso muda a forma como muitos traders podem pensar sobre “armazenamento a frio”. A blockchain do $BTC não foi hackeada — a vulnerabilidade estava na geração da chave da carteira afetada.
Para os traders, a segurança agora faz parte da equação de risco. 🔐📊
#coldcardtheftinvestigationadvances
2
796


Artigo
O Grande Roubo Digital que Está Abalando o Mundo CriptoA investigação do roubo do Coldcard foi oficialmente ampliada para se tornar uma das perseguições de crimes cripto mais intensas e tecnicamente complexas do ano. O que começou como uma carteira de hardware desaparecida agora evoluiu para uma busca forense em múltiplas camadas, revelando um nível de planejamento, precisão e sofisticação digital que sugere uma operação coordenada — e não uma invasão aleatória.
⚡ O que os Investigadores Já Descobriram
• Extração de Dispositivo Forense — Metadados ocultos recuperados do Coldcard estão revelando tentativas de acesso não autorizadas, carimbos de manipulação e possíveis pontos de entrada usados durante a invasão.
O Grande Roubo Digital que Está Abalando o Mundo Cripto
A investigação do roubo do Coldcard foi oficialmente ampliada para se tornar uma das perseguições de crimes cripto mais intensas e tecnicamente complexas do ano. O que começou como uma carteira de hardware desaparecida agora evoluiu para uma busca forense em múltiplas camadas, revelando um nível de planejamento, precisão e sofisticação digital que sugere uma operação coordenada — e não uma invasão aleatória.
⚡ O que os Investigadores Já Descobriram
• Extração de Dispositivo Forense — Metadados ocultos recuperados do Coldcard estão revelando tentativas de acesso não autorizadas, carimbos de manipulação e possíveis pontos de entrada usados durante a invasão.
⚡ O que os Investigadores Já Descobriram
• Extração de Dispositivo Forense — Metadados ocultos recuperados do Coldcard estão revelando tentativas de acesso não autorizadas, carimbos de manipulação e possíveis pontos de entrada usados durante a invasão.
1
38

#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Avanços na Investigação de Roubo do Coldcard
A investigação sobre o roubo do Coldcard reportado está avançando enquanto as autoridades trabalham para descobrir como o incidente ocorreu e identificar os responsáveis.
O caso destaca a importância de medidas de segurança robustas para hardware de criptomoedas e ativos digitais.
Novas descobertas podem fornecer mais clareza sobre o incidente e seu impacto potencial na comunidade cripto mais ampla.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Avanços na Investigação de Roubo do Coldcard
A investigação sobre o roubo do Coldcard reportado está avançando enquanto as autoridades trabalham para descobrir como o incidente ocorreu e identificar os responsáveis.
O caso destaca a importância de medidas de segurança robustas para hardware de criptomoedas e ativos digitais.
Novas descobertas podem fornecer mais clareza sobre o incidente e seu impacto potencial na comunidade cripto mais ampla.
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances
Avanços na Investigação de Roubo do Coldcard
A investigação sobre o roubo do Coldcard reportado está avançando enquanto as autoridades trabalham para descobrir como o incidente ocorreu e identificar os responsáveis.
O caso destaca a importância de medidas de segurança robustas para hardware de criptomoedas e ativos digitais.
Novas descobertas podem fornecer mais clareza sobre o incidente e seu impacto potencial na comunidade cripto mais ampla.
#ColdcardTheftInvestigationAdvances
1
94
·
--
#coldcardtheftinvestigationadvances 🚨
ATUALIZAÇÃO: CARTÃO FRIO
HACKER PODE JÁ SER CONHECIDO PELO FBI
O atacante que teria roubado mais de 1.000 BTC do Coldcard pode ter deixado um rastro.
O relatório de investigação da Block relata que a atividade do hacker foi vinculada a uma conta paga em um importante provedor de dados de blockchain, com registros internos correspondendo ao padrão do roubo.
As conclusões teriam sido compartilhadas com as autoridades.
Agora, a questão é: quem está por trás da carteira?$BTC $MRVL $BR
29
·
--
#coldcardtheftinvestigationadvances A investigação da Coldcard
pode ter encontrado sua primeira grande pista de identidade.
O invasor por trás da primeira onda, que drenou 1,082.65
$BTC
, supostamente usou uma conta paga de dados em blockchain, que deixou um rastro fora da cadeia.
Alex Thorn, da Galaxy Research, diz que a identidade do invasor “pode ser conhecida pelas autoridades policiais”.
Nenhuma prisão, acusações ou recuperação foram anunciadas. O BTC roubado permanece imovel.$ONG $LDO
1
6
🚨 CASO COLD CARD: UM GRANDE LEMBRETE PARA QUEM DETÉM BITCOIN
À medida que a investigação sobre o roubo do Coldcard avança, a atenção está se voltando para como o acesso físico a hardware de cripto pode criar riscos de segurança. 🔐
$BTC em si pode continuar protegido por criptografia, mas os dispositivos e as informações de recuperação usadas para acessar os fundos também precisam ser protegidos.
Para investidores à vista, práticas de custódia fortes podem importar tanto quanto escolher o ativo certo. 🛡️
#coldcardtheftinvestigationadvances
6
#ColdcardTheftInvestigationAdvances
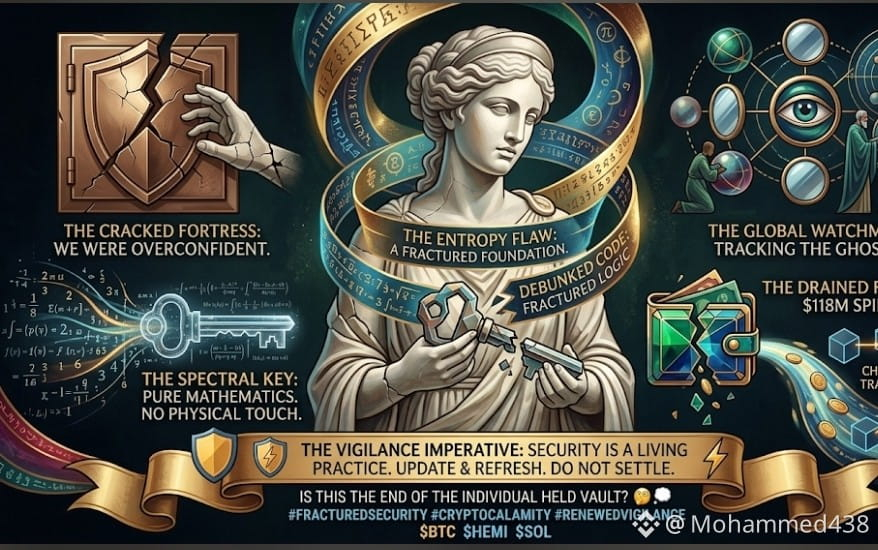
Achávamos que carteiras frias eram inquebráveis... afinal, estávamos errados! 🤯❌
Mais de US$ 118M foram drenados de carteiras Coldcard offline. A imagem mostra o que aconteceu:
1️⃣ A falha: um bug de código oculto na geração de números aleatórios (Entropia) existia há anos.
2️⃣ O ataque: hackers adivinharam matematicamente chaves privadas e roubaram fundos sem nem tocar em um dispositivo!
3️⃣ A perseguição: o FBI e os investigadores (canto superior direito) agora estão rastreando os fundos roubados on-chain.
💡 Conclusão: segurança de hardware não é “comprar uma vez e pronto”. Se você usa armazenamento a frio mais antigo, atualize seu firmware e gire suas chaves imediatamente! 🛡️⚡
Isso é um golpe fatal para a custódia própria? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
Achávamos que carteiras frias eram inquebráveis... afinal, estávamos errados! 🤯❌
Mais de US$ 118M foram drenados de carteiras Coldcard offline. A imagem mostra o que aconteceu:
1️⃣ A falha: um bug de código oculto na geração de números aleatórios (Entropia) existia há anos.
2️⃣ O ataque: hackers adivinharam matematicamente chaves privadas e roubaram fundos sem nem tocar em um dispositivo!
3️⃣ A perseguição: o FBI e os investigadores (canto superior direito) agora estão rastreando os fundos roubados on-chain.
💡 Conclusão: segurança de hardware não é “comprar uma vez e pronto”. Se você usa armazenamento a frio mais antigo, atualize seu firmware e gire suas chaves imediatamente! 🛡️⚡
Isso é um golpe fatal para a custódia própria? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
·
--
Em Alta
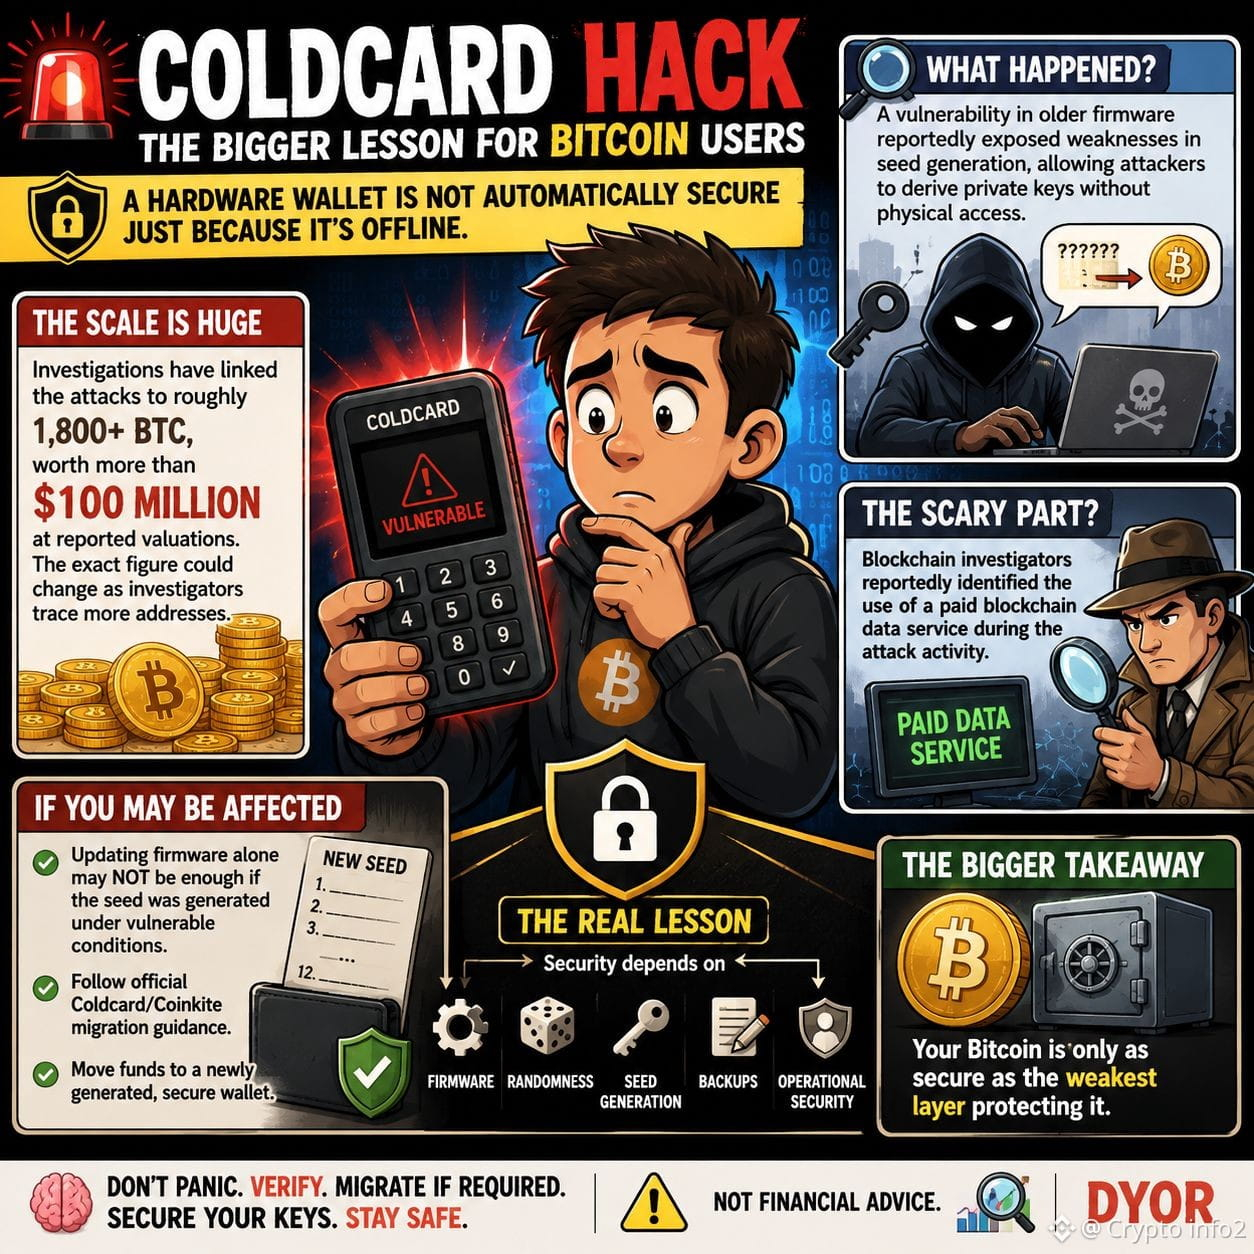
#coldcardtheftinvestigationadvances 🚨 HACK DA COLDCARD: A LIÇÃO MAIOR PARA USUÁRIOS DE BITCOIN
🚨 Sua carteira de hardware pode ficar offline… e ainda assim não estar segura.
O incidente relatado da Coldcard é um grande lembrete de que a segurança cripto vai muito além de proteger o dispositivo físico.
🔎 O que aconteceu?
Uma vulnerabilidade relatada que afetava firmware mais antigo expôs fraquezas na geração de seed, potencialmente permitindo que atacantes derivassem chaves privadas sem acessar fisicamente a carteira.
💰 A escala é enorme.
As investigações relacionaram os ataques a aproximadamente 1.800+ BTC, no valor de mais de US$ 100M nas avaliações divulgadas. O valor exato pode mudar à medida que os investigadores rastreiam mais endereços.
🕵️ A parte assustadora?
Investigações em blockchain teriam identificado o uso de um serviço pago de dados de blockchain durante a atividade do ataque. Movimentações on-chain podem deixar um rastro digital massivo.
⚠️ Se você puder ser afetado:
Atualizar o firmware sozinho pode NÃO ser suficiente se a seed foi gerada em condições vulneráveis. Siga as orientações oficiais de migração da Coldcard/Coinkite e mova os fundos para uma carteira recém-gerada e segura.
🔐 A lição real:
Carteira de hardware ≠ segurança automática.
A segurança depende de firmware + aleatoriedade + geração de seed + backups + segurança operacional.
Seu Bitcoin só está tão seguro quanto a camada mais fraca protegendo-o.
🧠 Não entre em pânico. Verifique. Migre se necessário. Proteja suas chaves.
Não é aconselhamento financeiro. DYOR.
#Bitcoin #BTC #Coldcard #CryptoSecurity
CLIQUE ABAIXO PARA NEGOCIAR👇
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BNBUSDT)
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances 🚨 HACK DA COLDCARD: A LIÇÃO MAIOR PARA USUÁRIOS DE BITCOIN
🚨 Sua carteira de hardware pode ficar offline… e ainda assim não estar segura.
O incidente relatado da Coldcard é um grande lembrete de que a segurança cripto vai muito além de proteger o dispositivo físico.
🔎 O que aconteceu?
Uma vulnerabilidade relatada que afetava firmware mais antigo expôs fraquezas na geração de seed, potencialmente permitindo que atacantes derivassem chaves privadas sem acessar fisicamente a carteira.
💰 A escala é enorme.
As investigações relacionaram os ataques a aproximadamente 1.800+ BTC, no valor de mais de US$ 100M nas avaliações divulgadas. O valor exato pode mudar à medida que os investigadores rastreiam mais endereços.
🕵️ A parte assustadora?
Investigações em blockchain teriam identificado o uso de um serviço pago de dados de blockchain durante a atividade do ataque. Movimentações on-chain podem deixar um rastro digital massivo.
⚠️ Se você puder ser afetado:
Atualizar o firmware sozinho pode NÃO ser suficiente se a seed foi gerada em condições vulneráveis. Siga as orientações oficiais de migração da Coldcard/Coinkite e mova os fundos para uma carteira recém-gerada e segura.
🔐 A lição real:
Carteira de hardware ≠ segurança automática.
A segurança depende de firmware + aleatoriedade + geração de seed + backups + segurança operacional.
Seu Bitcoin só está tão seguro quanto a camada mais fraca protegendo-o.
🧠 Não entre em pânico. Verifique. Migre se necessário. Proteja suas chaves.
Não é aconselhamento financeiro. DYOR.
#Bitcoin #BTC #Coldcard #CryptoSecurity
CLIQUE ABAIXO PARA NEGOCIAR👇
$BTC $BNB $SOL
4
1.1k
#coldcardtheftinvestigationadvances
🚨 Atualização do hack do Coldcard: o FBI pode finalmente ter identificado o atacante por trás da PRIMEIRA onda do roubo de carteiras de hardware Coldcard no valor de US$ 116M.
Resumo rápido: Desde 30 de julho, hackers exploraram a aleatoriedade fraca de seed em determinadas versões do firmware da Coinkite, drenando ~1.816 BTC de 5.200+ carteiras em 4 ondas — um dos maiores hacks de cripto de 2026. Investigadores rastrearam o atacante por meio de um provedor de dados de blockchain pago, cujos registros correspondiam à atividade do suspeito.
Conclusão: ~90% dos fundos roubados ainda não se moveram. Nenhuma prisão ainda, nenhum dinheiro recuperado — mas a rede está se fechando. 🔍
Se você tem um Coldcard (Mk2-Q, firmware 4.0.1+), atualize imediatamente e mova os fundos para uma seed nova.
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1.4k
·
--
Em Alta
#coldcardtheftinvestigationadvances
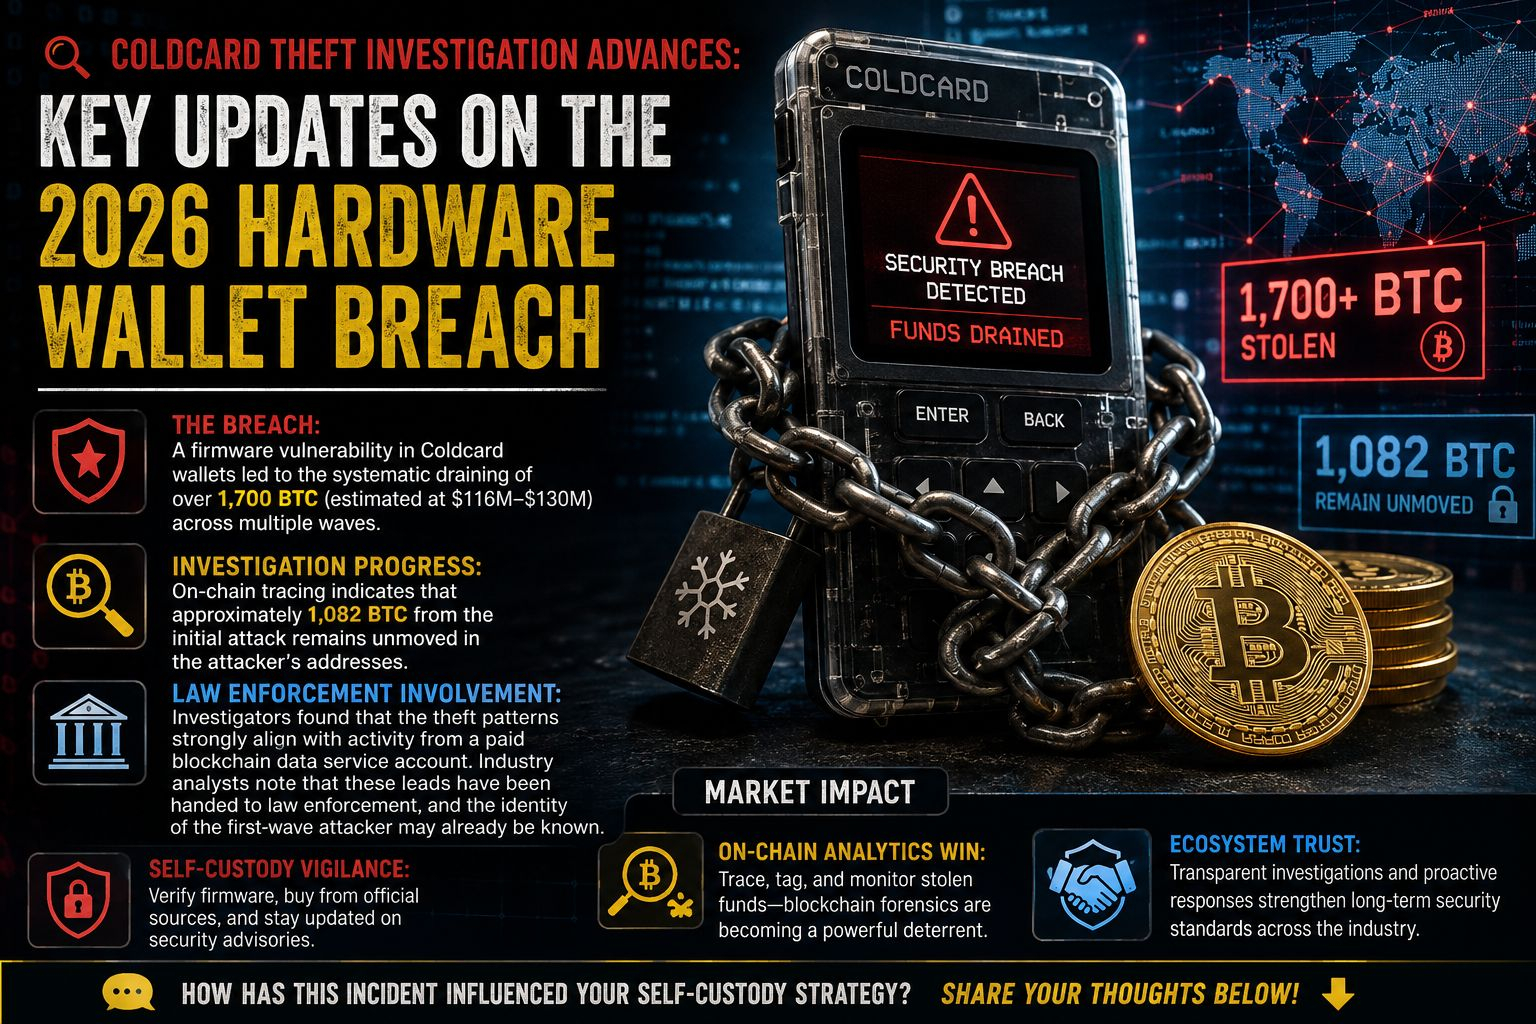
🔍 Avanços na Investigação de Roubo da Coldcard: Principais Atualizações sobre a Violação da Carteira de Hardware em 2026
Foi feito progresso significativo no rastreamento dos fundos e na identificação dos atores por trás do recente exploit da carteira de hardware Coldcard. Veja o que os dados on-chain mais recentes e os relatórios de investigação revelam.
📰 Notícias em Destaque
• 🛡️ A Brecha: Uma vulnerabilidade de firmware nas carteiras Coldcard levou ao esvaziamento sistemático de mais de 1.700 BTC (estimados em US$ 116M–US$ 130M) em múltiplas ondas.
• 🕵️ Progresso da Investigação: O rastreamento on-chain indica que aproximadamente 1.082 BTC do ataque inicial permanecem sem movimentação nos endereços do atacante [[7]].
• 🏛️ Envolvimento das Forças de Segurança: Os investigadores constataram que os padrões do roubo se alinham fortemente com atividades de uma conta de serviço pago de dados de blockchain. Analistas do setor observam que esses indícios foram repassados às autoridades, e a identidade do atacante da primeira onda talvez já seja conhecida [[7]].
📊 Impacto no Mercado
• 🔐 Vigilância na Autogestão: Este evento destaca a importância crítica de verificar a integridade do firmware da carteira de hardware, de adquirir dispositivos diretamente dos fabricantes e de se manter atualizado com recomendações de segurança.
• 🔎 Avanço em Analytics On-Chain: A capacidade de rastrear ativamente, marcar e monitorar fundos roubados demonstra a eficácia crescente das ferramentas de perícia forense em blockchain para desencorajar saques ilícitos.
• ⚖️ Confiança no Ecossistema: Embora possa surgir preocupação no curto prazo em torno de modelos específicos de dispositivos, investigações transparentes e pós-mortems proativos dos fabricantes fortalecem, em última instância, os padrões de segurança de longo prazo do setor.
Como esse incidente influenciou sua estratégia pessoal de autogestão? Você confia em uma única carteira de hardware, ou já explorou configurações de múltiplas assinaturas para aumentar a segurança? Compartilhe suas ideias abaixo! 👇
$BTW $TREE $MUBARAK
{future}(MUBARAKUSDT)
{future}(TREEUSDT)
{future}(BTWUSDT)
#coldcardtheftinvestigationadvances
🔍 Avanços na Investigação de Roubo da Coldcard: Principais Atualizações sobre a Violação da Carteira de Hardware em 2026
Foi feito progresso significativo no rastreamento dos fundos e na identificação dos atores por trás do recente exploit da carteira de hardware Coldcard. Veja o que os dados on-chain mais recentes e os relatórios de investigação revelam.
📰 Notícias em Destaque
• 🛡️ A Brecha: Uma vulnerabilidade de firmware nas carteiras Coldcard levou ao esvaziamento sistemático de mais de 1.700 BTC (estimados em US$ 116M–US$ 130M) em múltiplas ondas.
• 🕵️ Progresso da Investigação: O rastreamento on-chain indica que aproximadamente 1.082 BTC do ataque inicial permanecem sem movimentação nos endereços do atacante [[7]].
• 🏛️ Envolvimento das Forças de Segurança: Os investigadores constataram que os padrões do roubo se alinham fortemente com atividades de uma conta de serviço pago de dados de blockchain. Analistas do setor observam que esses indícios foram repassados às autoridades, e a identidade do atacante da primeira onda talvez já seja conhecida [[7]].
📊 Impacto no Mercado
• 🔐 Vigilância na Autogestão: Este evento destaca a importância crítica de verificar a integridade do firmware da carteira de hardware, de adquirir dispositivos diretamente dos fabricantes e de se manter atualizado com recomendações de segurança.
• 🔎 Avanço em Analytics On-Chain: A capacidade de rastrear ativamente, marcar e monitorar fundos roubados demonstra a eficácia crescente das ferramentas de perícia forense em blockchain para desencorajar saques ilícitos.
• ⚖️ Confiança no Ecossistema: Embora possa surgir preocupação no curto prazo em torno de modelos específicos de dispositivos, investigações transparentes e pós-mortems proativos dos fabricantes fortalecem, em última instância, os padrões de segurança de longo prazo do setor.
Como esse incidente influenciou sua estratégia pessoal de autogestão? Você confia em uma única carteira de hardware, ou já explorou configurações de múltiplas assinaturas para aumentar a segurança? Compartilhe suas ideias abaixo! 👇
$BTW $TREE $MUBARAK
2
188
·
--
#coldcardtheftinvestigationadvances 🚨
ChainDesk Flash | Usuários do Coldcard atingidos por mais um ataque, mais de US$ 110 milhões em BTC supostamente roubados
A monitoração on-chain mostra que usuários do Coldcard mais uma vez sofreram incidentes de roubo de fundos, com mais de 5.200 endereços afetados envolvendo aproximadamente 1.816 BTC (cerca de US$ 114 milhões).$BTC $BROCCOLI714 $NOW
8
·
--
A Ilusão dos US$ 118M: Como a Coldcard “Inhackável” desabou
Imagine fazer tudo certo—carteira offline, divisão da seed em cofres de banco. Você se sente seguro.
Agora imagine acordar e descobrir que US$ 118 milhões sumiram. 😱
O Assassino Silencioso
Março de 2021. A Coinkite lançou o firmware v4.0.1. Um bug oculto—um erro de configuração na build—desativou a geração aleatória de hardware. A entropia da seed caiu de 128 bits para apenas 40 bits.
Quebrável em minutos, não em milhões de anos.
Por 5 anos, ninguém percebeu.
O Golpe
30 de julho – 6 de agosto de 2026: atacantes forçaram chaves privadas fracas por brute force.
Em apenas 41 minutos, eles varreram 1.000+ BTC. Total: 1.778 BTC (~US$ 118M) de 8.600+ carteiras.
Uma vítima fez tudo certo—mesmo assim perdeu 18,25 BTC.
A Caçada
A equipe Bitkey do Block rastreou o primeiro atacante até uma conta de serviço de dados blockchain paga. Logs internos corresponderam a “especificidade extraordinária”.
O FBI pode já ter identificado o atacante da Wave 1. Mas 1.082,65 BTC (~US$ 118M) ainda está intacto na carteira do atacante.
A Lição
Hardware ≠ Inhackável. A segurança começa na geração da seed, não apenas no armazenamento offline.
Se você tem uma Coldcard (MK2 ou mais recente, firmware v4.1+): MOVA SEUS FUNDOS AGORA. O patch está disponível.
Não é aconselhamento financeiro. FAÇA SUA PESQUISA (DYOR).
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
🔥 A CAIXA COLD CARD PODERIA GERAR UM MAIOR DEBATE SOBRE SEGURANÇA
Enquanto os investigadores continuam analisando o roubo relatado, o caso levanta questões mais amplas sobre como detentores de cripto protegem o acesso físico aos seus ativos. 🕵️♂️🔐
Para $BTC e outros ativos em custódia própria, a segurança não termina quando as moedas são armazenadas on-chain.
O aprendizado para os investidores: proteja o dispositivo, proteja as informações de recuperação e nunca subestime a segurança física.
#coldcardtheftinvestigationadvances
29
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#ZcashETFPostsFirstWeeklyOutflow$93.6M
47,509 visualizações
143 a discutir
2
#GreekPoliceBustCryptoScamRingArrest17
123,786 visualizações
900 a discutir
3
#BitcoinRejectedAt$87K
143,201 visualizações
199 a discutir
4
#FedOctoberRateHikeOddsFallTo17%
153,786 visualizações
1,129 a discutir
5
#NvidiaHitsRecordHighUp2.4%
111,043 visualizações
804 a discutir
6
#CanaryFilesAmendedS1ForPEPEETF
27,219 visualizações
559 a discutir
7
#BitcoinParesGainsAfterRallyTo$86.5K
52,452 visualizações
169 a discutir
8
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
133,483 visualizações
1,179 a discutir
9
#SECProposesCryptoCustodyRules
184,369 visualizações
1,454 a discutir
10
#SECApproves3xLongCryptoCommodityETPs
85,457 visualizações
715 a discutir