#ColdcardTheftInvestigationAdvances
🔍 Os investigadores podem estar chegando perto do hacker da Coldcard — mas ainda há mais perguntas do que respostas
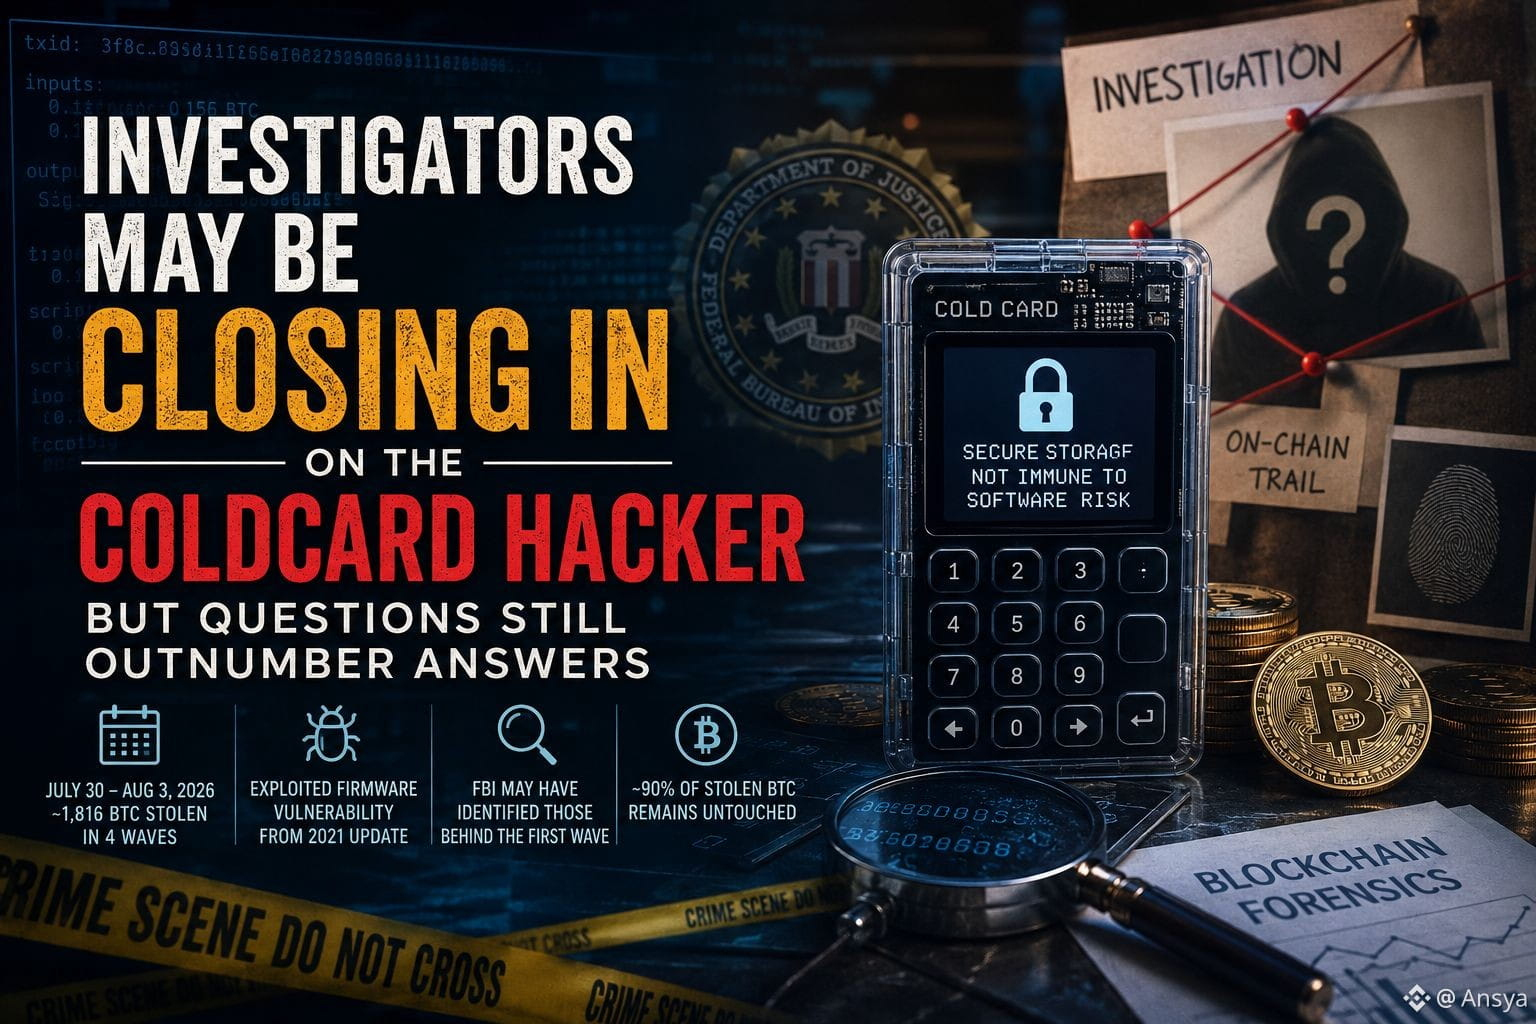
Semanas depois de usuários da Coldcard verem milhões em Bitcoin desaparecerem, a história está mudando de “como isso aconteceu?” para “quem estava por trás?”.
Entre 30 de julho e 3 de agosto, aproximadamente 1.816 BTC teriam sido roubados em quatro ondas. Os ataques foram ligados a uma vulnerabilidade de firmware que remonta a uma atualização de 2021 e que poderia tornar chaves privadas afetadas previsíveis, sem que os atacantes precisassem acessar fisicamente os dispositivos.
De acordo com a apuração da Bitcoin Magazine, o FBI pode ter identificado os autores por trás da primeira onda, que drenou cerca de US$ 11,8 milhões em BTC. Os investigadores teriam rastreado a atividade on-chain do atacante até uma conta paga em um grande provedor de dados de blockchain, e registros internos supostamente coincidiriam com o padrão do roubo com uma especificidade incomum.
Mas isso ainda está longe de estar resolvido.
O FBI não confirmou publicamente um suspeito, uma prisão ou a recuperação dos fundos roubados. Então, por enquanto, a investigação deve ser tratada como em andamento.
Por que isso importa: isto não é apenas uma história sobre a Coldcard. É um lembrete de que carteiras de hardware ainda podem enfrentar riscos no nível do software — e de que a perícia forense em blockchain às vezes pode fornecer trilhas poderosas aos investigadores, mesmo quando as transações são pseudônimas.
Outro detalhe que vale observar: a maior parte do BTC roubado teria permanecido intocada desde os ataques.
Se esses fundos começarem a se mover, isso pode fornecer aos investigadores outra pista importante.
Isso se torna a virada de que este caso precisa, ou apenas o começo de uma perseguição muito mais longa?
$RED $MAGMA $SKYAI