
#bithumb
bithumb
168,815 visualizações
587 a discutir
Popular
Mais recente

🚨 $BTC VAZAMENTO NA BITHUMB EXPÕE 6.444 USUÁRIOS – QUAL É O IMPACTO? 🔴
📊 Uma invasão de uma hora ao sistema colaborativo corporativo da Bithumb vazou dados pessoais de milhares de clientes e centenas de funcionários. Embora a violação tenha atingido a camada administrativa, o mecanismo central de negociação e os cofres de ativos permaneceram isolados, então os fundos continuam intactos. ⚡ Investidores experientes já estão analisando as consequências em busca de movimentos de liquidez, enquanto os traders avaliam se a notícia pode desencadear uma onda de vendas de curto prazo ou simplesmente perder força como um incidente limitado a dados. 💡 A reação do mercado dependerá da rapidez com que a corretora controla a narrativa e compensa os usuários afetados.
💬 Como você acha que esse susto de segurança vai afetar o sentimento de curto prazo em relação a $BTC ? 👇
⚠️ Isto não é um conselho financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Bithumb #Security #Crypto #MarketImpact
🔥 💎
🚨 $BTC VAZAMENTO NA BITHUMB EXPÕE 6.444 USUÁRIOS – QUAL É O IMPACTO? 🔴
📊 Uma invasão de uma hora ao sistema colaborativo corporativo da Bithumb vazou dados pessoais de milhares de clientes e centenas de funcionários. Embora a violação tenha atingido a camada administrativa, o mecanismo central de negociação e os cofres de ativos permaneceram isolados, então os fundos continuam intactos. ⚡ Investidores experientes já estão analisando as consequências em busca de movimentos de liquidez, enquanto os traders avaliam se a notícia pode desencadear uma onda de vendas de curto prazo ou simplesmente perder força como um incidente limitado a dados. 💡 A reação do mercado dependerá da rapidez com que a corretora controla a narrativa e compensa os usuários afetados.
💬 Como você acha que esse susto de segurança vai afetar o sentimento de curto prazo em relação a $BTC ? 👇
⚠️ Isto não é um conselho financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Bithumb #Security #Crypto #MarketImpact
🔥 💎
📊 Uma invasão de uma hora ao sistema colaborativo corporativo da Bithumb vazou dados pessoais de milhares de clientes e centenas de funcionários. Embora a violação tenha atingido a camada administrativa, o mecanismo central de negociação e os cofres de ativos permaneceram isolados, então os fundos continuam intactos. ⚡ Investidores experientes já estão analisando as consequências em busca de movimentos de liquidez, enquanto os traders avaliam se a notícia pode desencadear uma onda de vendas de curto prazo ou simplesmente perder força como um incidente limitado a dados. 💡 A reação do mercado dependerá da rapidez com que a corretora controla a narrativa e compensa os usuários afetados.
💬 Como você acha que esse susto de segurança vai afetar o sentimento de curto prazo em relação a $BTC ? 👇
⚠️ Isto não é um conselho financeiro. Gerencie sempre seus riscos. 🛡️
🏷️ #BTC #Bithumb #Security #Crypto #MarketImpact
🔥 💎
5
·
--
【Bithumb volta a sofrer vazamento de informações! 6.444 usuários afetados. Seus ativos estão seguros? 🔐】
[🔥加入X先生的粉丝群聊跟进](https://app.binance.com/uni-qr/MwYFhLo4)
A corretora sul-coreana de criptomoedas Bithumb atualizou novamente as informações sobre o incidente de segurança: dados de 6.444 usuários foram expostos, mas as informações de 5.600 deles estavam criptografadas. Os dados que puderam ser efetivamente lidos dizem respeito a 844 pessoas.
📢 Em comunicado publicado em 29 de outubro, a Bithumb informou que, no dia 27, pessoas externas acessaram sem autorização o sistema interno de trabalho móvel da empresa, o Daou Office, o que resultou no vazamento de alguns dados pessoais.
As informações envolvidas no incidente incluem nomes, números de celular, endereços de e-mail e alguns dados financeiros e de identidade confidenciais. Os dados de outros 715 funcionários e colaboradores também foram afetados.
⚠️ Mas os criptoativos dos usuários estão seguros?
A Bithumb informou que o sistema invadido era o sistema interno de trabalho e que ele é independente dos sistemas de contas da corretora e de informações sobre ativos. Até o momento, não foram encontradas evidências de invasão direta dos sistemas de negociação ou do banco de dados de clientes.
A empresa bloqueou os acessos anormais, desativou os sistemas envolvidos e comunicou o incidente às autoridades reguladoras competentes da Coreia do Sul. Também reforçou o monitoramento de transações e saques suspeitos.
Ainda assim, o vazamento de informações pode trazer riscos futuros. Mesmo que os invasores não tenham obtido acesso direto aos ativos dos usuários, eles podem usar nomes verdadeiros, números de celular ou endereços de e-mail para se passar pelo atendimento da plataforma e enviar mensagens de phishing, induzindo os usuários a clicar em links ou revelar códigos de verificação.
📌 Este incidente serve de alerta: o fato de a corretora não ter detectado uma invasão ao sistema de ativos não significa que os usuários possam baixar completamente a guarda.
Se você receber recentemente SMS, e-mails ou mensagens privadas supostamente enviados pela Bithumb, especialmente com pedidos para fazer login, transferir dinheiro ou fornecer códigos de verificação ou frases de recuperação, confirme a autenticidade pelos canais oficiais. Não clique em links suspeitos e nunca revele a frase de recuperação da sua carteira nem suas chaves privadas a ninguém.
No mercado de criptomoedas, a segurança dos ativos não se resume a impedir que hackers roubem moedas diretamente: proteger os dados pessoais também é importante. Diante de um incidente de segurança, é mais importante verificar os comunicados e proteger suas contas do que agir por impulso.
#Bithumb #Bithumb事件
【Bithumb volta a sofrer vazamento de informações! 6.444 usuários afetados. Seus ativos estão seguros? 🔐】
🔥加入X先生的粉丝群聊跟进
A corretora sul-coreana de criptomoedas Bithumb atualizou novamente as informações sobre o incidente de segurança: dados de 6.444 usuários foram expostos, mas as informações de 5.600 deles estavam criptografadas. Os dados que puderam ser efetivamente lidos dizem respeito a 844 pessoas.
📢 Em comunicado publicado em 29 de outubro, a Bithumb informou que, no dia 27, pessoas externas acessaram sem autorização o sistema interno de trabalho móvel da empresa, o Daou Office, o que resultou no vazamento de alguns dados pessoais.
As informações envolvidas no incidente incluem nomes, números de celular, endereços de e-mail e alguns dados financeiros e de identidade confidenciais. Os dados de outros 715 funcionários e colaboradores também foram afetados.
⚠️ Mas os criptoativos dos usuários estão seguros?
A Bithumb informou que o sistema invadido era o sistema interno de trabalho e que ele é independente dos sistemas de contas da corretora e de informações sobre ativos. Até o momento, não foram encontradas evidências de invasão direta dos sistemas de negociação ou do banco de dados de clientes.
A empresa bloqueou os acessos anormais, desativou os sistemas envolvidos e comunicou o incidente às autoridades reguladoras competentes da Coreia do Sul. Também reforçou o monitoramento de transações e saques suspeitos.
Ainda assim, o vazamento de informações pode trazer riscos futuros. Mesmo que os invasores não tenham obtido acesso direto aos ativos dos usuários, eles podem usar nomes verdadeiros, números de celular ou endereços de e-mail para se passar pelo atendimento da plataforma e enviar mensagens de phishing, induzindo os usuários a clicar em links ou revelar códigos de verificação.
📌 Este incidente serve de alerta: o fato de a corretora não ter detectado uma invasão ao sistema de ativos não significa que os usuários possam baixar completamente a guarda.
Se você receber recentemente SMS, e-mails ou mensagens privadas supostamente enviados pela Bithumb, especialmente com pedidos para fazer login, transferir dinheiro ou fornecer códigos de verificação ou frases de recuperação, confirme a autenticidade pelos canais oficiais. Não clique em links suspeitos e nunca revele a frase de recuperação da sua carteira nem suas chaves privadas a ninguém.
No mercado de criptomoedas, a segurança dos ativos não se resume a impedir que hackers roubem moedas diretamente: proteger os dados pessoais também é importante. Diante de um incidente de segurança, é mais importante verificar os comunicados e proteger suas contas do que agir por impulso.
#Bithumb #Bithumb事件
🔥加入X先生的粉丝群聊跟进
A corretora sul-coreana de criptomoedas Bithumb atualizou novamente as informações sobre o incidente de segurança: dados de 6.444 usuários foram expostos, mas as informações de 5.600 deles estavam criptografadas. Os dados que puderam ser efetivamente lidos dizem respeito a 844 pessoas.
📢 Em comunicado publicado em 29 de outubro, a Bithumb informou que, no dia 27, pessoas externas acessaram sem autorização o sistema interno de trabalho móvel da empresa, o Daou Office, o que resultou no vazamento de alguns dados pessoais.
As informações envolvidas no incidente incluem nomes, números de celular, endereços de e-mail e alguns dados financeiros e de identidade confidenciais. Os dados de outros 715 funcionários e colaboradores também foram afetados.
⚠️ Mas os criptoativos dos usuários estão seguros?
A Bithumb informou que o sistema invadido era o sistema interno de trabalho e que ele é independente dos sistemas de contas da corretora e de informações sobre ativos. Até o momento, não foram encontradas evidências de invasão direta dos sistemas de negociação ou do banco de dados de clientes.
A empresa bloqueou os acessos anormais, desativou os sistemas envolvidos e comunicou o incidente às autoridades reguladoras competentes da Coreia do Sul. Também reforçou o monitoramento de transações e saques suspeitos.
Ainda assim, o vazamento de informações pode trazer riscos futuros. Mesmo que os invasores não tenham obtido acesso direto aos ativos dos usuários, eles podem usar nomes verdadeiros, números de celular ou endereços de e-mail para se passar pelo atendimento da plataforma e enviar mensagens de phishing, induzindo os usuários a clicar em links ou revelar códigos de verificação.
📌 Este incidente serve de alerta: o fato de a corretora não ter detectado uma invasão ao sistema de ativos não significa que os usuários possam baixar completamente a guarda.
Se você receber recentemente SMS, e-mails ou mensagens privadas supostamente enviados pela Bithumb, especialmente com pedidos para fazer login, transferir dinheiro ou fornecer códigos de verificação ou frases de recuperação, confirme a autenticidade pelos canais oficiais. Não clique em links suspeitos e nunca revele a frase de recuperação da sua carteira nem suas chaves privadas a ninguém.
No mercado de criptomoedas, a segurança dos ativos não se resume a impedir que hackers roubem moedas diretamente: proteger os dados pessoais também é importante. Diante de um incidente de segurança, é mais importante verificar os comunicados e proteger suas contas do que agir por impulso.
#Bithumb #Bithumb事件
28
·
--
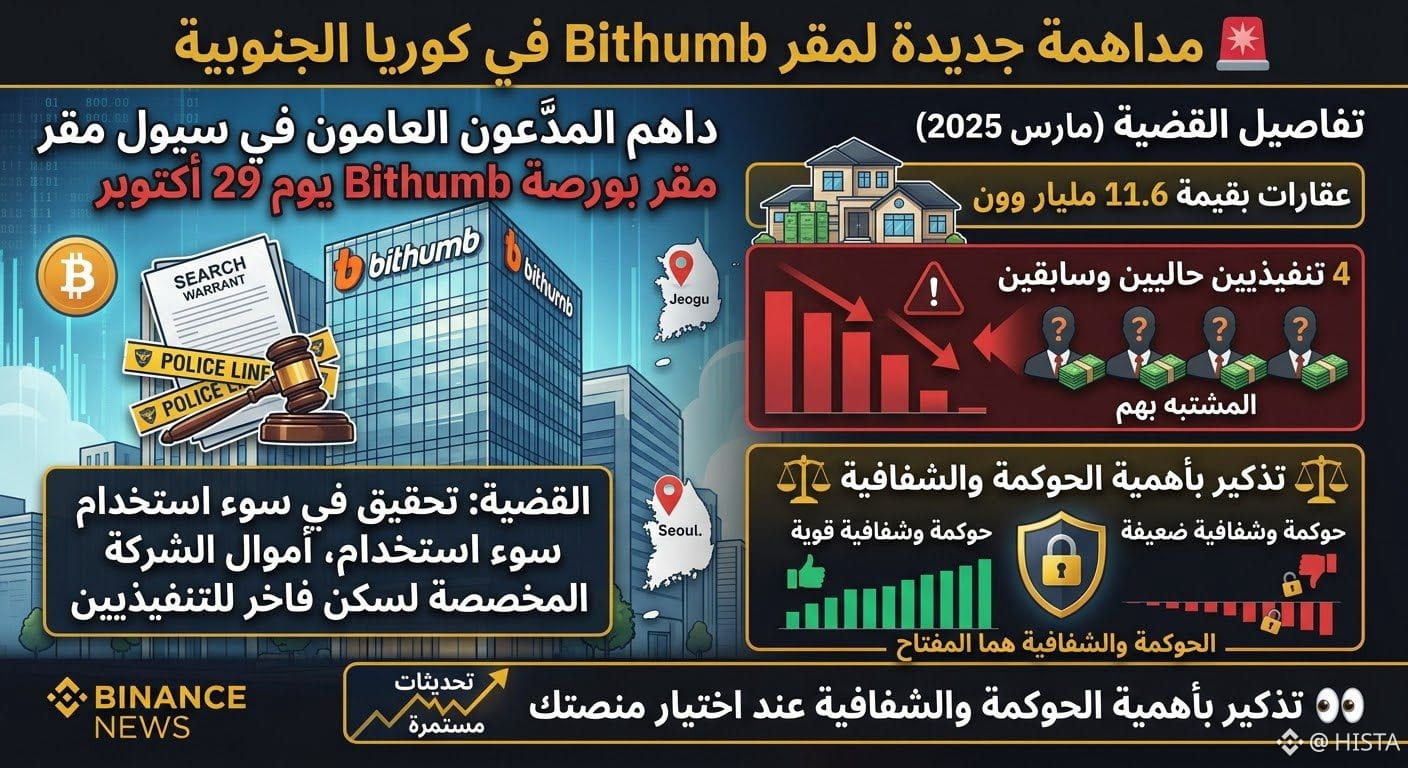
🚨 Nova operação policial na sede da Bithumb, na Coreia do Sul
Promotores de Seul fizeram uma operação na sede da corretora Bithumb em 29 de outubro, como parte de uma investigação sobre o uso indevido de recursos da empresa destinados a moradias de luxo para executivos. O caso veio à tona em março de 2025, quando foram revelados imóveis no valor de 11,6 bilhões de wons pertencentes a quatro executivos atuais e antigos.
🔐 Um lembrete da importância da governança e da transparência na hora de escolher sua plataforma.
#Bithumb #crypto #Regulation
🚨 Nova operação policial na sede da Bithumb, na Coreia do Sul
Promotores de Seul fizeram uma operação na sede da corretora Bithumb em 29 de outubro, como parte de uma investigação sobre o uso indevido de recursos da empresa destinados a moradias de luxo para executivos. O caso veio à tona em março de 2025, quando foram revelados imóveis no valor de 11,6 bilhões de wons pertencentes a quatro executivos atuais e antigos.
🔐 Um lembrete da importância da governança e da transparência na hora de escolher sua plataforma.
#Bithumb #crypto #Regulation
Promotores de Seul fizeram uma operação na sede da corretora Bithumb em 29 de outubro, como parte de uma investigação sobre o uso indevido de recursos da empresa destinados a moradias de luxo para executivos. O caso veio à tona em março de 2025, quando foram revelados imóveis no valor de 11,6 bilhões de wons pertencentes a quatro executivos atuais e antigos.
🔐 Um lembrete da importância da governança e da transparência na hora de escolher sua plataforma.
#Bithumb #crypto #Regulation
174

·
--
11,6 bilhões de wons em moradia para quatro executivos e 36,8 bilhões de wons em multa ao regulador. A Bithumb tem despesas interessantes)
Em 29 de outubro, os promotores fizeram uma segunda busca no escritório da corretora em Gangnam. O caso é antigo: a primeira busca foi em 20 de março de 2025, por causa de um depósito de 3 bilhões de wons para um apartamento destinado ao ex-CEO.
Resumindo, o que se sabe:
- busca não significa acusação; não há nomes nem acusações
- após 19 meses, o caso ainda não foi encerrado
- a promotoria foi extinta em 2 de outubro; casos antigos podem continuar sendo investigados por até 90 dias, e a busca aconteceu justamente dentro desse prazo
- a multa foi aplicada em março de 2026, por aproximadamente 6,65 milhões de violações; ou seja, em um ano, essa já não é a primeira contestação
Quando uma corretora é pressionada tanto pelo regulador quanto pelos promotores, isso é um sinal de alerta para mim, mesmo sem uma condenação. Sei lá, talvez tudo acabe bem — vou acompanhar como termina esse prazo de 90 dias. Sigam para não perderem as novidades.
#Bithumb #SouthKorea
11,6 bilhões de wons em moradia para quatro executivos e 36,8 bilhões de wons em multa ao regulador. A Bithumb tem despesas interessantes)
Em 29 de outubro, os promotores fizeram uma segunda busca no escritório da corretora em Gangnam. O caso é antigo: a primeira busca foi em 20 de março de 2025, por causa de um depósito de 3 bilhões de wons para um apartamento destinado ao ex-CEO.
Resumindo, o que se sabe:
- busca não significa acusação; não há nomes nem acusações
- após 19 meses, o caso ainda não foi encerrado
- a promotoria foi extinta em 2 de outubro; casos antigos podem continuar sendo investigados por até 90 dias, e a busca aconteceu justamente dentro desse prazo
- a multa foi aplicada em março de 2026, por aproximadamente 6,65 milhões de violações; ou seja, em um ano, essa já não é a primeira contestação
Quando uma corretora é pressionada tanto pelo regulador quanto pelos promotores, isso é um sinal de alerta para mim, mesmo sem uma condenação. Sei lá, talvez tudo acabe bem — vou acompanhar como termina esse prazo de 90 dias. Sigam para não perderem as novidades.
#Bithumb #SouthKorea
Em 29 de outubro, os promotores fizeram uma segunda busca no escritório da corretora em Gangnam. O caso é antigo: a primeira busca foi em 20 de março de 2025, por causa de um depósito de 3 bilhões de wons para um apartamento destinado ao ex-CEO.
Resumindo, o que se sabe:
- busca não significa acusação; não há nomes nem acusações
- após 19 meses, o caso ainda não foi encerrado
- a promotoria foi extinta em 2 de outubro; casos antigos podem continuar sendo investigados por até 90 dias, e a busca aconteceu justamente dentro desse prazo
- a multa foi aplicada em março de 2026, por aproximadamente 6,65 milhões de violações; ou seja, em um ano, essa já não é a primeira contestação
Quando uma corretora é pressionada tanto pelo regulador quanto pelos promotores, isso é um sinal de alerta para mim, mesmo sem uma condenação. Sei lá, talvez tudo acabe bem — vou acompanhar como termina esse prazo de 90 dias. Sigam para não perderem as novidades.
#Bithumb #SouthKorea
1
75

·
--
A Bithumb, da Coreia do Sul, foi hackeada.
Até agora, o que foi divulgado é o vazamento de informações de funcionários, envolvendo a própria Bithumb, suas subsidiárias e parceiros. Os dados foram obtidos por meio de acesso externo ilegal. Ainda estão investigando se dados de clientes também foram levados, e a dimensão do vazamento não foi divulgada. Segundo a empresa, por enquanto não há indícios de vazamento de dados que possam ser usados diretamente para roubar criptomoedas, como endereços de carteiras.
No dia 28, a Comissão de Serviços Financeiros da Coreia do Sul realizou uma reunião de emergência. A Comissão de Supervisão Financeira, o Instituto de Segurança Financeira e a DAXA também participaram. As inspeções no local já começaram, e estão discutindo a aplicação de padrões de segurança de nível bancário às corretoras. Antes disso, a Gopax já tinha passado por um incidente.
Sinceramente, eu costumo acreditar só pela metade em afirmações como “foram apenas informações de funcionários”. Essas informações muitas vezes são a porta de entrada para a próxima campanha de phishing ou ataque de engenharia social.
Você ainda mantém a maior parte das suas criptomoedas em corretoras ou já transferiu para sua própria carteira?
#Bithumb #交易所安全 #韩国 #criptomoedas
A Bithumb, da Coreia do Sul, foi hackeada.
Até agora, o que foi divulgado é o vazamento de informações de funcionários, envolvendo a própria Bithumb, suas subsidiárias e parceiros. Os dados foram obtidos por meio de acesso externo ilegal. Ainda estão investigando se dados de clientes também foram levados, e a dimensão do vazamento não foi divulgada. Segundo a empresa, por enquanto não há indícios de vazamento de dados que possam ser usados diretamente para roubar criptomoedas, como endereços de carteiras.
No dia 28, a Comissão de Serviços Financeiros da Coreia do Sul realizou uma reunião de emergência. A Comissão de Supervisão Financeira, o Instituto de Segurança Financeira e a DAXA também participaram. As inspeções no local já começaram, e estão discutindo a aplicação de padrões de segurança de nível bancário às corretoras. Antes disso, a Gopax já tinha passado por um incidente.
Sinceramente, eu costumo acreditar só pela metade em afirmações como “foram apenas informações de funcionários”. Essas informações muitas vezes são a porta de entrada para a próxima campanha de phishing ou ataque de engenharia social.
Você ainda mantém a maior parte das suas criptomoedas em corretoras ou já transferiu para sua própria carteira?
#Bithumb #交易所安全 #韩国 #criptomoedas
Até agora, o que foi divulgado é o vazamento de informações de funcionários, envolvendo a própria Bithumb, suas subsidiárias e parceiros. Os dados foram obtidos por meio de acesso externo ilegal. Ainda estão investigando se dados de clientes também foram levados, e a dimensão do vazamento não foi divulgada. Segundo a empresa, por enquanto não há indícios de vazamento de dados que possam ser usados diretamente para roubar criptomoedas, como endereços de carteiras.
No dia 28, a Comissão de Serviços Financeiros da Coreia do Sul realizou uma reunião de emergência. A Comissão de Supervisão Financeira, o Instituto de Segurança Financeira e a DAXA também participaram. As inspeções no local já começaram, e estão discutindo a aplicação de padrões de segurança de nível bancário às corretoras. Antes disso, a Gopax já tinha passado por um incidente.
Sinceramente, eu costumo acreditar só pela metade em afirmações como “foram apenas informações de funcionários”. Essas informações muitas vezes são a porta de entrada para a próxima campanha de phishing ou ataque de engenharia social.
Você ainda mantém a maior parte das suas criptomoedas em corretoras ou já transferiu para sua própria carteira?
#Bithumb #交易所安全 #韩国 #criptomoedas
5
·
--
Uma violação do sistema interno de uma corretora de criptomoedas ainda me dá um frio na barriga. 😟
A Bithumb afirma que o sistema interno invadido é separado da plataforma de negociação. Mas a corretora ainda está apurando se informações de clientes foram expostas.
Essa distinção é importante. E a pergunta sobre privacidade que continua sem resposta também. 🔐
Quero clareza, não suposições de que está tudo seguro nem de que foi um desastre.
O que você gostaria que a Bithumb esclarecesse primeiro sobre uma possível exposição de dados de clientes?
#Bithumb #CryptoSecurity #PrivacidadeDeDados
Uma violação do sistema interno de uma corretora de criptomoedas ainda me dá um frio na barriga. 😟
A Bithumb afirma que o sistema interno invadido é separado da plataforma de negociação. Mas a corretora ainda está apurando se informações de clientes foram expostas.
Essa distinção é importante. E a pergunta sobre privacidade que continua sem resposta também. 🔐
Quero clareza, não suposições de que está tudo seguro nem de que foi um desastre.
O que você gostaria que a Bithumb esclarecesse primeiro sobre uma possível exposição de dados de clientes?
#Bithumb #CryptoSecurity #PrivacidadeDeDados
A Bithumb afirma que o sistema interno invadido é separado da plataforma de negociação. Mas a corretora ainda está apurando se informações de clientes foram expostas.
Essa distinção é importante. E a pergunta sobre privacidade que continua sem resposta também. 🔐
Quero clareza, não suposições de que está tudo seguro nem de que foi um desastre.
O que você gostaria que a Bithumb esclarecesse primeiro sobre uma possível exposição de dados de clientes?
#Bithumb #CryptoSecurity #PrivacidadeDeDados
107
·
--
Bithumb revela vazamento de dados após invasão de sistema interno
Sistema móvel de um funcionário foi hackeado; a corretora afirma que o sistema de negociação é separado e que os ativos dos clientes estão seguros
Parte de uma onda mais ampla de ataques cibernéticos ao setor financeiro coreano, que atingiu 16 empresas
#Bithumb #SegurançaCripto
Bithumb revela vazamento de dados após invasão de sistema interno
Sistema móvel de um funcionário foi hackeado; a corretora afirma que o sistema de negociação é separado e que os ativos dos clientes estão seguros
Parte de uma onda mais ampla de ataques cibernéticos ao setor financeiro coreano, que atingiu 16 empresas
#Bithumb #SegurançaCripto
Sistema móvel de um funcionário foi hackeado; a corretora afirma que o sistema de negociação é separado e que os ativos dos clientes estão seguros
Parte de uma onda mais ampla de ataques cibernéticos ao setor financeiro coreano, que atingiu 16 empresas
#Bithumb #SegurançaCripto
82
·
--
🚨 URGENTE 🇰🇷 COREIA DO SUL É ATINGIDA POR CIBERATAQUES! 💥 $AIN
Três grandes instituições financeiras — Bithumb, Daishin Securities e Mirae Asset Global Investments — relataram vazamentos de dados! ⚠️ $EVAA
🔴 38.490 clientes da Daishin afetados
🔴 A Bithumb está investigando o vazamento de informações pessoais
🔴 As autoridades financeiras estão intervindo
🚨 A Coreia do Sul está enfrentando uma crise crescente de cibersegurança? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
🚨 URGENTE 🇰🇷 COREIA DO SUL É ATINGIDA POR CIBERATAQUES! 💥 $AIN
Três grandes instituições financeiras — Bithumb, Daishin Securities e Mirae Asset Global Investments — relataram vazamentos de dados! ⚠️ $EVAA
🔴 38.490 clientes da Daishin afetados
🔴 A Bithumb está investigando o vazamento de informações pessoais
🔴 As autoridades financeiras estão intervindo
🚨 A Coreia do Sul está enfrentando uma crise crescente de cibersegurança? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
Três grandes instituições financeiras — Bithumb, Daishin Securities e Mirae Asset Global Investments — relataram vazamentos de dados! ⚠️ $EVAA
🔴 38.490 clientes da Daishin afetados
🔴 A Bithumb está investigando o vazamento de informações pessoais
🔴 As autoridades financeiras estão intervindo
🚨 A Coreia do Sul está enfrentando uma crise crescente de cibersegurança? $HUMA
#Crypto #Bithumb #Bitcoin #Cybersecurity
2
1.3k

·
--
【Notícias rápidas do mercado】A conta dos 620 mil BTC enviados por engano pela Bithumb em fevereiro ainda não foi acertada, e o sistema dos funcionários foi invadido novamente em outubro. 99,7% dos BTC enviados por engano em fevereiro foram recuperados; em 2017, computadores de funcionários foram comprometidos e cerca de 3% dos dados dos clientes vazaram. A invasão do sistema de groupware, descoberta em 27 de outubro, expôs informações de funcionários; os dados dos clientes ainda estão sendo investigados, e a multa de 36,8 bilhões de won continua suspensa por decisão judicial. Falhas recorrentes na segurança da governança: o que você acha? Comente abaixo.
$BTC $ETH $USDT
#Bithumb #韩国 #Segurança das exchanges
(Fonte: CryptoNewsFlash)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela.
【Notícias rápidas do mercado】A conta dos 620 mil BTC enviados por engano pela Bithumb em fevereiro ainda não foi acertada, e o sistema dos funcionários foi invadido novamente em outubro. 99,7% dos BTC enviados por engano em fevereiro foram recuperados; em 2017, computadores de funcionários foram comprometidos e cerca de 3% dos dados dos clientes vazaram. A invasão do sistema de groupware, descoberta em 27 de outubro, expôs informações de funcionários; os dados dos clientes ainda estão sendo investigados, e a multa de 36,8 bilhões de won continua suspensa por decisão judicial. Falhas recorrentes na segurança da governança: o que você acha? Comente abaixo.
$BTC $ETH $USDT
#Bithumb #韩国 #Segurança das exchanges
(Fonte: CryptoNewsFlash)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela.
$BTC $ETH $USDT
#Bithumb #韩国 #Segurança das exchanges
(Fonte: CryptoNewsFlash)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; tenha cautela.
12
·
--
【Notícias do mercado】Novidades sobre o caso Bithumb: a Amplitude, fornecedora da Coinbase, foi afetada. Os dados de contato de um pequeno número de usuários foram expostos. A Coinbase afirma que seus sistemas não foram invadidos e que os fundos não foram afetados.
O gabinete presidencial da Coreia do Sul convocou uma reunião de emergência; informações de cerca de 38,5 mil clientes da Daishin foram expostas, e a Wagyu se recusou a pagar um resgate de US$ 5 milhões.
O vazamento já se espalhou para fornecedores. Onde está o próximo elo fraco? Vamos conversar nos comentários.
$BTC $ETH $XMR
#Bithumb #Coinbase #vazamento
(Fonte: Protos)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
【Notícias do mercado】Novidades sobre o caso Bithumb: a Amplitude, fornecedora da Coinbase, foi afetada. Os dados de contato de um pequeno número de usuários foram expostos. A Coinbase afirma que seus sistemas não foram invadidos e que os fundos não foram afetados.
O gabinete presidencial da Coreia do Sul convocou uma reunião de emergência; informações de cerca de 38,5 mil clientes da Daishin foram expostas, e a Wagyu se recusou a pagar um resgate de US$ 5 milhões.
O vazamento já se espalhou para fornecedores. Onde está o próximo elo fraco? Vamos conversar nos comentários.
$BTC $ETH $XMR
#Bithumb #Coinbase #vazamento
(Fonte: Protos)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
O gabinete presidencial da Coreia do Sul convocou uma reunião de emergência; informações de cerca de 38,5 mil clientes da Daishin foram expostas, e a Wagyu se recusou a pagar um resgate de US$ 5 milhões.
O vazamento já se espalhou para fornecedores. Onde está o próximo elo fraco? Vamos conversar nos comentários.
$BTC $ETH $XMR
#Bithumb #Coinbase #vazamento
(Fonte: Protos)
⚠️Aviso de risco: as informações acima são compartilhadas apenas para fins informativos sobre o mercado e não constituem recomendação de investimento. Investir envolve riscos; aja com cautela.
13

Desta vez, a Bithumb veio de novo com o conhecido trio de relações públicas: o sistema invadido era o sistema interno dos funcionários, isolado do sistema de negociação, e os ativos dos clientes estão seguros.
Parece tranquilizador, mas, na verdade, acho que esse é justamente o tipo de incidente que mais exige atenção.
O sistema acessado era um aplicativo de trabalho móvel e de grupos usado pelos funcionários (alguns dizem que era o Daou Office). Já foi confirmado que informações pessoais dos funcionários vazaram; quanto aos dados dos clientes, a versão oficial ainda diz que estão “em investigação”. O fato de o dinheiro não ter sumido não significa que não houve problema. Se listas de funcionários, registros de comunicação e documentos internos vazarem, todo mundo sabe o que pode vir em seguida: fingir ser do suporte, se passar por funcionário, ataques de phishing direcionados e até manipular socialmente os próprios funcionários para conseguir permissões mais elevadas. Em oito ou nove de cada dez grandes casos em que uma corretora é saqueada, tudo começa com “apenas um sistema de escritório”.
E tem o contexto: desde o fim de setembro, pelo menos 16 instituições financeiras na Coreia do Sul foram atingidas. A Daishin Securities vazou de uma só vez os nomes, e-mails e telefones de 38,490 clientes. Não é azar da Bithumb: estão fazendo reconhecimento em todo o setor financeiro sul-coreano antes de usá-lo como caixa eletrônico.
Além disso, um monte de contas no X publicou títulos caça-cliques como “Bithumb hackeada; dados de usuários vazaram”. Mas o fato é que ainda não foi confirmado que dados de clientes tenham sido expostos. Exagerar ou minimizar é igualmente repugnante.
O que vou fazer é simples: quem usa corretoras coreanas deve tratar como golpe, por enquanto, qualquer ligação, SMS ou e-mail de alguém dizendo ser do “suporte da Bithumb”. Verifique também sua lista de permissões para saques e a autenticação de dois fatores. Não espere a investigação oficial terminar para agir.
#Bithumb #SegurançaDeCorretoras
Desta vez, a Bithumb veio de novo com o conhecido trio de relações públicas: o sistema invadido era o sistema interno dos funcionários, isolado do sistema de negociação, e os ativos dos clientes estão seguros.
Parece tranquilizador, mas, na verdade, acho que esse é justamente o tipo de incidente que mais exige atenção.
O sistema acessado era um aplicativo de trabalho móvel e de grupos usado pelos funcionários (alguns dizem que era o Daou Office). Já foi confirmado que informações pessoais dos funcionários vazaram; quanto aos dados dos clientes, a versão oficial ainda diz que estão “em investigação”. O fato de o dinheiro não ter sumido não significa que não houve problema. Se listas de funcionários, registros de comunicação e documentos internos vazarem, todo mundo sabe o que pode vir em seguida: fingir ser do suporte, se passar por funcionário, ataques de phishing direcionados e até manipular socialmente os próprios funcionários para conseguir permissões mais elevadas. Em oito ou nove de cada dez grandes casos em que uma corretora é saqueada, tudo começa com “apenas um sistema de escritório”.
E tem o contexto: desde o fim de setembro, pelo menos 16 instituições financeiras na Coreia do Sul foram atingidas. A Daishin Securities vazou de uma só vez os nomes, e-mails e telefones de 38,490 clientes. Não é azar da Bithumb: estão fazendo reconhecimento em todo o setor financeiro sul-coreano antes de usá-lo como caixa eletrônico.
Além disso, um monte de contas no X publicou títulos caça-cliques como “Bithumb hackeada; dados de usuários vazaram”. Mas o fato é que ainda não foi confirmado que dados de clientes tenham sido expostos. Exagerar ou minimizar é igualmente repugnante.
O que vou fazer é simples: quem usa corretoras coreanas deve tratar como golpe, por enquanto, qualquer ligação, SMS ou e-mail de alguém dizendo ser do “suporte da Bithumb”. Verifique também sua lista de permissões para saques e a autenticação de dois fatores. Não espere a investigação oficial terminar para agir.
#Bithumb #SegurançaDeCorretoras
Parece tranquilizador, mas, na verdade, acho que esse é justamente o tipo de incidente que mais exige atenção.
O sistema acessado era um aplicativo de trabalho móvel e de grupos usado pelos funcionários (alguns dizem que era o Daou Office). Já foi confirmado que informações pessoais dos funcionários vazaram; quanto aos dados dos clientes, a versão oficial ainda diz que estão “em investigação”. O fato de o dinheiro não ter sumido não significa que não houve problema. Se listas de funcionários, registros de comunicação e documentos internos vazarem, todo mundo sabe o que pode vir em seguida: fingir ser do suporte, se passar por funcionário, ataques de phishing direcionados e até manipular socialmente os próprios funcionários para conseguir permissões mais elevadas. Em oito ou nove de cada dez grandes casos em que uma corretora é saqueada, tudo começa com “apenas um sistema de escritório”.
E tem o contexto: desde o fim de setembro, pelo menos 16 instituições financeiras na Coreia do Sul foram atingidas. A Daishin Securities vazou de uma só vez os nomes, e-mails e telefones de 38,490 clientes. Não é azar da Bithumb: estão fazendo reconhecimento em todo o setor financeiro sul-coreano antes de usá-lo como caixa eletrônico.
Além disso, um monte de contas no X publicou títulos caça-cliques como “Bithumb hackeada; dados de usuários vazaram”. Mas o fato é que ainda não foi confirmado que dados de clientes tenham sido expostos. Exagerar ou minimizar é igualmente repugnante.
O que vou fazer é simples: quem usa corretoras coreanas deve tratar como golpe, por enquanto, qualquer ligação, SMS ou e-mail de alguém dizendo ser do “suporte da Bithumb”. Verifique também sua lista de permissões para saques e a autenticação de dois fatores. Não espere a investigação oficial terminar para agir.
#Bithumb #SegurançaDeCorretoras
1
·
--
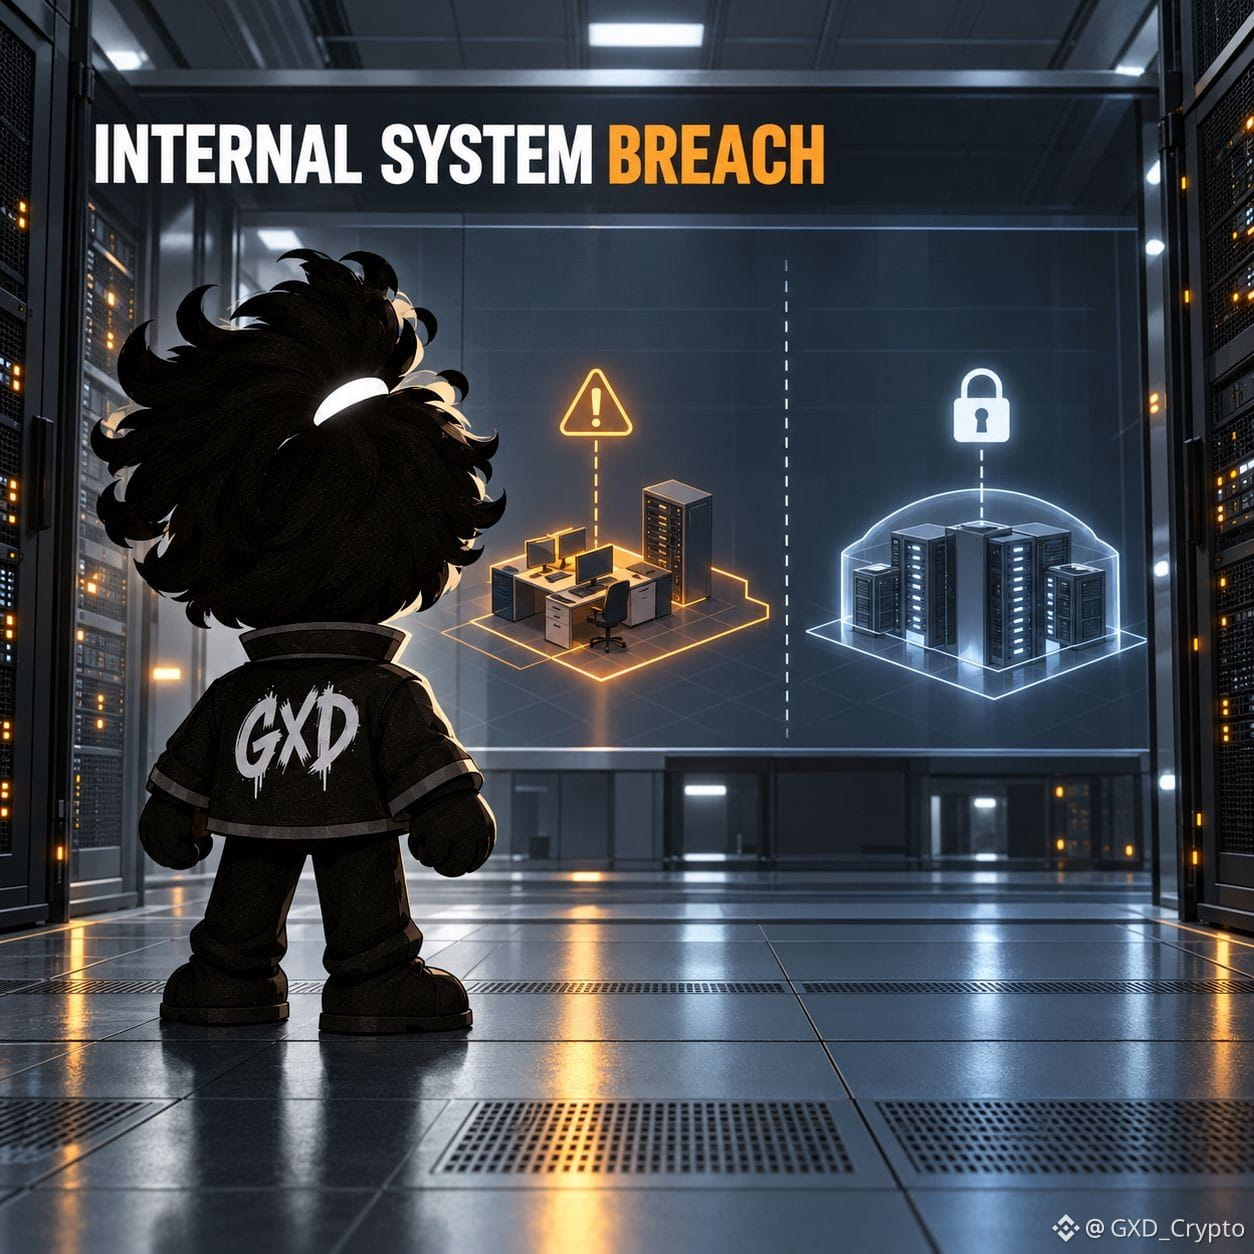
A Comissão de Serviços Financeiros da Coreia informou que uma invasão comprometeu um sistema interno usado pelos funcionários da Bithumb e que informações de funcionários foram vazadas. Os dados dos clientes ainda estão sendo analisados, e as autoridades reguladoras iniciaram uma investigação no local; não foi confirmado o vazamento de informações que permitam transferir ativos. Vocês estão acompanhando as atualizações? 🔐🧾👀
Mais negociados na Binance no momento da consulta (28 de outubro, às 16:08, horário de Istambul; fonte: ticker Binance Spot 24h): $USDC, $BTC, $ETH. Acompanhamento geral do mercado, sem relação causal com a notícia.
#Bithumb #CryptoSecurity
A Comissão de Serviços Financeiros da Coreia informou que uma invasão comprometeu um sistema interno usado pelos funcionários da Bithumb e que informações de funcionários foram vazadas. Os dados dos clientes ainda estão sendo analisados, e as autoridades reguladoras iniciaram uma investigação no local; não foi confirmado o vazamento de informações que permitam transferir ativos. Vocês estão acompanhando as atualizações? 🔐🧾👀
Mais negociados na Binance no momento da consulta (28 de outubro, às 16:08, horário de Istambul; fonte: ticker Binance Spot 24h): $USDC , $BTC , $ETH . Acompanhamento geral do mercado, sem relação causal com a notícia.
#Bithumb #CryptoSecurity
Mais negociados na Binance no momento da consulta (28 de outubro, às 16:08, horário de Istambul; fonte: ticker Binance Spot 24h): $USDC , $BTC , $ETH . Acompanhamento geral do mercado, sem relação causal com a notícia.
#Bithumb #CryptoSecurity
92

A Bithumb foi hackeada — desta vez, o que foi roubado não foram moedas, mas suas informações pessoais 🤡
Em 27 de outubro, hackers invadiram o sistema móvel interno da Bithumb, causando o vazamento de informações pessoais. A exchange afirmou que os sistemas de negociação e os sistemas internos são fisicamente separados e que os fundos dos usuários não foram afetados — mas ainda está investigando se os dados de usuários comuns foram comprometidos e não deu uma resposta definitiva.
E esse não é um caso isolado: na mesma semana, uma corretora vazou cerca de 38 mil registros de clientes, e uma empresa de gestão de ativos também foi invadida. As autoridades reguladoras sul-coreanas afirmam que, neste mês, 16 instituições financeiras registraram cerca de 100 mil incidentes de vazamento de dados.
Mesmo que o cofre esteja bem trancado, se a porta dos fundos ficar aberta, ainda dá para roubar. As moedas podem continuar lá, mas, se seu nome, telefone e número de identidade vazarem, eles viram munição perfeita para a próxima ligação fraudulenta.
Confira suas contas, ative todas as proteções de segurança disponíveis e não confie em alguém só porque sabe seu nome. 🐕
#Bithumb #SegurançaDeDados
A Bithumb foi hackeada — desta vez, o que foi roubado não foram moedas, mas suas informações pessoais 🤡
Em 27 de outubro, hackers invadiram o sistema móvel interno da Bithumb, causando o vazamento de informações pessoais. A exchange afirmou que os sistemas de negociação e os sistemas internos são fisicamente separados e que os fundos dos usuários não foram afetados — mas ainda está investigando se os dados de usuários comuns foram comprometidos e não deu uma resposta definitiva.
E esse não é um caso isolado: na mesma semana, uma corretora vazou cerca de 38 mil registros de clientes, e uma empresa de gestão de ativos também foi invadida. As autoridades reguladoras sul-coreanas afirmam que, neste mês, 16 instituições financeiras registraram cerca de 100 mil incidentes de vazamento de dados.
Mesmo que o cofre esteja bem trancado, se a porta dos fundos ficar aberta, ainda dá para roubar. As moedas podem continuar lá, mas, se seu nome, telefone e número de identidade vazarem, eles viram munição perfeita para a próxima ligação fraudulenta.
Confira suas contas, ative todas as proteções de segurança disponíveis e não confie em alguém só porque sabe seu nome. 🐕
#Bithumb #SegurançaDeDados
Em 27 de outubro, hackers invadiram o sistema móvel interno da Bithumb, causando o vazamento de informações pessoais. A exchange afirmou que os sistemas de negociação e os sistemas internos são fisicamente separados e que os fundos dos usuários não foram afetados — mas ainda está investigando se os dados de usuários comuns foram comprometidos e não deu uma resposta definitiva.
E esse não é um caso isolado: na mesma semana, uma corretora vazou cerca de 38 mil registros de clientes, e uma empresa de gestão de ativos também foi invadida. As autoridades reguladoras sul-coreanas afirmam que, neste mês, 16 instituições financeiras registraram cerca de 100 mil incidentes de vazamento de dados.
Mesmo que o cofre esteja bem trancado, se a porta dos fundos ficar aberta, ainda dá para roubar. As moedas podem continuar lá, mas, se seu nome, telefone e número de identidade vazarem, eles viram munição perfeita para a próxima ligação fraudulenta.
Confira suas contas, ative todas as proteções de segurança disponíveis e não confie em alguém só porque sabe seu nome. 🐕
#Bithumb #SegurançaDeDados
42

O boletim de segurança do mundo cripto de hoje parece até bem apresentável: Coinbase, Bithumb, Daishin Securities e Mirae Asset tiveram incidentes no mesmo dia, e as declarações foram surpreendentemente parecidas — Coinbase e Bithumb disseram que os fundos não foram afetados. Mas o que vazou foi algo ainda mais importante: dados de contato de usuários vazaram do fornecedor da Coinbase, a Amplitude; a SlowMist afirma que cerca de 70 mil usuários foram afetados (a Coinbase não confirmou esse número); o sistema interno da Bithumb foi invadido, e a empresa ainda investiga se as informações dos membros foram comprometidas; e a Daishin Securities confirmou o vazamento de dados pessoais e de crédito de 38490 clientes. As moedas não sumiram, mas nomes, telefones e e-mails já foram parar nas mãos de golpistas — phishing, sequestro por troca de SIM e engenharia social são o prato principal. Escolha seu lado nos comentários: A: se o dinheiro não sumiu, não tem problema / B: perder informações é mais assustador do que perder moedas. Qual você escolhe?
$BTC $ETH $SOL #数据泄露 #Coinbase #Bithumb
O boletim de segurança do mundo cripto de hoje parece até bem apresentável: Coinbase, Bithumb, Daishin Securities e Mirae Asset tiveram incidentes no mesmo dia, e as declarações foram surpreendentemente parecidas — Coinbase e Bithumb disseram que os fundos não foram afetados. Mas o que vazou foi algo ainda mais importante: dados de contato de usuários vazaram do fornecedor da Coinbase, a Amplitude; a SlowMist afirma que cerca de 70 mil usuários foram afetados (a Coinbase não confirmou esse número); o sistema interno da Bithumb foi invadido, e a empresa ainda investiga se as informações dos membros foram comprometidas; e a Daishin Securities confirmou o vazamento de dados pessoais e de crédito de 38490 clientes. As moedas não sumiram, mas nomes, telefones e e-mails já foram parar nas mãos de golpistas — phishing, sequestro por troca de SIM e engenharia social são o prato principal. Escolha seu lado nos comentários: A: se o dinheiro não sumiu, não tem problema / B: perder informações é mais assustador do que perder moedas. Qual você escolhe?
$BTC $ETH $SOL #数据泄露 #Coinbase #Bithumb
$BTC $ETH $SOL #数据泄露 #Coinbase #Bithumb
8
·
--
【A segunda maior corretora da Coreia do Sul foi hackeada! Os ativos dos usuários da Bithumb estão seguros? 🔐】
[🌟 加入X先生的粉丝群聊掌握最新动作](https://app.binance.com/uni-qr/MwYFhLo4)
A Bithumb, a segunda maior corretora de criptomoedas da Coreia do Sul, enfrenta mais uma vez um teste de segurança. Desta vez, os hackers não atacaram o sistema de negociação, mas sim um sistema interno usado pelos funcionários no trabalho e na comunicação do dia a dia.
📢 A Bithumb descobriu que o sistema de trabalho móvel dos funcionários foi invadido por pessoas externas e que informações pessoais foram roubadas. Até o momento, não há relatos de perdas de criptoativos de clientes, mas a investigação ainda está em andamento para determinar quantas pessoas foram afetadas e se dados de usuários foram comprometidos.
A Bithumb afirmou que o sistema de trabalho invadido é independente da plataforma de negociação e, portanto, os criptoativos dos clientes não podem ser acessados diretamente por meio dessa invasão. A empresa comunicou o incidente às autoridades sul-coreanas responsáveis pela cibersegurança e pela proteção de dados pessoais.
⚠️ No entanto, isso não significa que o risco tenha sido totalmente eliminado. Quando informações pessoais vazam, elas podem ser usadas para alguém se passar pelo atendimento ao cliente ou enviar links de phishing, tentando induzir os usuários a fornecer senhas ou códigos de verificação.
Outro ponto que merece atenção é a sequência recente de incidentes de cibersegurança no setor financeiro sul-coreano. Além da Bithumb, a Daishin Securities informou o vazamento de dados pessoais e de crédito de 38.490 clientes. Já a Mirae Asset Global Investments declarou ter bloqueado acessos anormais e não ter encontrado indícios de que informações de investidores tenham sido afetadas.
📌 Este caso nos lembra que a segurança de uma corretora não se limita a impedir que hackers desviem ativos: também envolve proteger os dados dos usuários, os sistemas dos funcionários e a gestão interna. Para os usuários, ativar a autenticação de dois fatores, não clicar em links suspeitos e nunca revelar códigos de verificação a ninguém continuam sendo medidas básicas de proteção.
No mercado de criptomoedas, acompanhar as cotações é importante, mas proteger seus ativos e sua conta também exige atenção constante.
#Bithumb
【A segunda maior corretora da Coreia do Sul foi hackeada! Os ativos dos usuários da Bithumb estão seguros? 🔐】
🌟 加入X先生的粉丝群聊掌握最新动作
A Bithumb, a segunda maior corretora de criptomoedas da Coreia do Sul, enfrenta mais uma vez um teste de segurança. Desta vez, os hackers não atacaram o sistema de negociação, mas sim um sistema interno usado pelos funcionários no trabalho e na comunicação do dia a dia.
📢 A Bithumb descobriu que o sistema de trabalho móvel dos funcionários foi invadido por pessoas externas e que informações pessoais foram roubadas. Até o momento, não há relatos de perdas de criptoativos de clientes, mas a investigação ainda está em andamento para determinar quantas pessoas foram afetadas e se dados de usuários foram comprometidos.
A Bithumb afirmou que o sistema de trabalho invadido é independente da plataforma de negociação e, portanto, os criptoativos dos clientes não podem ser acessados diretamente por meio dessa invasão. A empresa comunicou o incidente às autoridades sul-coreanas responsáveis pela cibersegurança e pela proteção de dados pessoais.
⚠️ No entanto, isso não significa que o risco tenha sido totalmente eliminado. Quando informações pessoais vazam, elas podem ser usadas para alguém se passar pelo atendimento ao cliente ou enviar links de phishing, tentando induzir os usuários a fornecer senhas ou códigos de verificação.
Outro ponto que merece atenção é a sequência recente de incidentes de cibersegurança no setor financeiro sul-coreano. Além da Bithumb, a Daishin Securities informou o vazamento de dados pessoais e de crédito de 38.490 clientes. Já a Mirae Asset Global Investments declarou ter bloqueado acessos anormais e não ter encontrado indícios de que informações de investidores tenham sido afetadas.
📌 Este caso nos lembra que a segurança de uma corretora não se limita a impedir que hackers desviem ativos: também envolve proteger os dados dos usuários, os sistemas dos funcionários e a gestão interna. Para os usuários, ativar a autenticação de dois fatores, não clicar em links suspeitos e nunca revelar códigos de verificação a ninguém continuam sendo medidas básicas de proteção.
No mercado de criptomoedas, acompanhar as cotações é importante, mas proteger seus ativos e sua conta também exige atenção constante.
#Bithumb
🌟 加入X先生的粉丝群聊掌握最新动作
A Bithumb, a segunda maior corretora de criptomoedas da Coreia do Sul, enfrenta mais uma vez um teste de segurança. Desta vez, os hackers não atacaram o sistema de negociação, mas sim um sistema interno usado pelos funcionários no trabalho e na comunicação do dia a dia.
📢 A Bithumb descobriu que o sistema de trabalho móvel dos funcionários foi invadido por pessoas externas e que informações pessoais foram roubadas. Até o momento, não há relatos de perdas de criptoativos de clientes, mas a investigação ainda está em andamento para determinar quantas pessoas foram afetadas e se dados de usuários foram comprometidos.
A Bithumb afirmou que o sistema de trabalho invadido é independente da plataforma de negociação e, portanto, os criptoativos dos clientes não podem ser acessados diretamente por meio dessa invasão. A empresa comunicou o incidente às autoridades sul-coreanas responsáveis pela cibersegurança e pela proteção de dados pessoais.
⚠️ No entanto, isso não significa que o risco tenha sido totalmente eliminado. Quando informações pessoais vazam, elas podem ser usadas para alguém se passar pelo atendimento ao cliente ou enviar links de phishing, tentando induzir os usuários a fornecer senhas ou códigos de verificação.
Outro ponto que merece atenção é a sequência recente de incidentes de cibersegurança no setor financeiro sul-coreano. Além da Bithumb, a Daishin Securities informou o vazamento de dados pessoais e de crédito de 38.490 clientes. Já a Mirae Asset Global Investments declarou ter bloqueado acessos anormais e não ter encontrado indícios de que informações de investidores tenham sido afetadas.
📌 Este caso nos lembra que a segurança de uma corretora não se limita a impedir que hackers desviem ativos: também envolve proteger os dados dos usuários, os sistemas dos funcionários e a gestão interna. Para os usuários, ativar a autenticação de dois fatores, não clicar em links suspeitos e nunca revelar códigos de verificação a ninguém continuam sendo medidas básicas de proteção.
No mercado de criptomoedas, acompanhar as cotações é importante, mas proteger seus ativos e sua conta também exige atenção constante.
#Bithumb
132
·
--
Quem usa a Bithumb e receber, nos próximos dias, uma ligação ou mensagem de alguém que se apresente como atendente do suporte: desligue primeiro e só depois pense no que fazer.
Em 28 de outubro, a Bithumb confirmou à agência Yonhap e a outros veículos de imprensa que o sistema interno de escritório móvel usado pelos funcionários foi invadido por terceiros e que informações pessoais foram vazadas. A empresa informou que comunicou o caso à Agência Coreana de Internet e Segurança e à Comissão de Proteção de Informações Pessoais no mesmo dia em que o descobriu, 27 de outubro.
Segundo a corretora, esse sistema é fisicamente isolado da plataforma de negociação, então os ativos dos clientes não podem ser afetados. Acredito nisso: as criptomoedas provavelmente estão seguras.
Mas a empresa também disse que ainda está investigando se os dados dos membros estavam no sistema.
Acho que o verdadeiro risco desta vez está na lista de contatos.
Com nomes, números de celular e e-mails em mãos, os golpistas podem dizer: “Sua conta está com um problema. Transfira suas criptomoedas para uma carteira segura”. Isso é muito mais fácil do que invadir a corretora.
E não é um caso isolado. Em uma reunião realizada em 14 de outubro, a Comissão de Serviços Financeiros da Coreia do Sul confirmou que 16 instituições financeiras já haviam sido invadidas. Nos últimos dois dias, foi a vez de corretoras, gestoras de fundos e exchanges.
Troque sua senha de acesso ainda hoje, ative o OTP e configure uma lista de endereços autorizados para saques. Se alguém pedir que você transfira suas criptomoedas para uma “carteira segura”, trate essa pessoa como golpista.
#Bithumb #韩国 #SegurançaDasExchanges
Quem usa a Bithumb e receber, nos próximos dias, uma ligação ou mensagem de alguém que se apresente como atendente do suporte: desligue primeiro e só depois pense no que fazer.
Em 28 de outubro, a Bithumb confirmou à agência Yonhap e a outros veículos de imprensa que o sistema interno de escritório móvel usado pelos funcionários foi invadido por terceiros e que informações pessoais foram vazadas. A empresa informou que comunicou o caso à Agência Coreana de Internet e Segurança e à Comissão de Proteção de Informações Pessoais no mesmo dia em que o descobriu, 27 de outubro.
Segundo a corretora, esse sistema é fisicamente isolado da plataforma de negociação, então os ativos dos clientes não podem ser afetados. Acredito nisso: as criptomoedas provavelmente estão seguras.
Mas a empresa também disse que ainda está investigando se os dados dos membros estavam no sistema.
Acho que o verdadeiro risco desta vez está na lista de contatos.
Com nomes, números de celular e e-mails em mãos, os golpistas podem dizer: “Sua conta está com um problema. Transfira suas criptomoedas para uma carteira segura”. Isso é muito mais fácil do que invadir a corretora.
E não é um caso isolado. Em uma reunião realizada em 14 de outubro, a Comissão de Serviços Financeiros da Coreia do Sul confirmou que 16 instituições financeiras já haviam sido invadidas. Nos últimos dois dias, foi a vez de corretoras, gestoras de fundos e exchanges.
Troque sua senha de acesso ainda hoje, ative o OTP e configure uma lista de endereços autorizados para saques. Se alguém pedir que você transfira suas criptomoedas para uma “carteira segura”, trate essa pessoa como golpista.
#Bithumb #韩国 #SegurançaDasExchanges
Em 28 de outubro, a Bithumb confirmou à agência Yonhap e a outros veículos de imprensa que o sistema interno de escritório móvel usado pelos funcionários foi invadido por terceiros e que informações pessoais foram vazadas. A empresa informou que comunicou o caso à Agência Coreana de Internet e Segurança e à Comissão de Proteção de Informações Pessoais no mesmo dia em que o descobriu, 27 de outubro.
Segundo a corretora, esse sistema é fisicamente isolado da plataforma de negociação, então os ativos dos clientes não podem ser afetados. Acredito nisso: as criptomoedas provavelmente estão seguras.
Mas a empresa também disse que ainda está investigando se os dados dos membros estavam no sistema.
Acho que o verdadeiro risco desta vez está na lista de contatos.
Com nomes, números de celular e e-mails em mãos, os golpistas podem dizer: “Sua conta está com um problema. Transfira suas criptomoedas para uma carteira segura”. Isso é muito mais fácil do que invadir a corretora.
E não é um caso isolado. Em uma reunião realizada em 14 de outubro, a Comissão de Serviços Financeiros da Coreia do Sul confirmou que 16 instituições financeiras já haviam sido invadidas. Nos últimos dois dias, foi a vez de corretoras, gestoras de fundos e exchanges.
Troque sua senha de acesso ainda hoje, ative o OTP e configure uma lista de endereços autorizados para saques. Se alguém pedir que você transfira suas criptomoedas para uma “carteira segura”, trate essa pessoa como golpista.
#Bithumb #韩国 #SegurançaDasExchanges
89

Bithumb é hackeada por meio do sistema dos funcionários, enquanto empresas financeiras sul-coreanas enfrentam uma onda de ataques cibernéticos
- A Bithumb confirmou que foi invadida por meio de um sistema interno usado pelos funcionários, sem relação direta com a plataforma de negociação.
- A empresa está investigando se informações de clientes foram expostas.
- O incidente ocorre em meio a uma onda crescente de ataques cibernéticos contra empresas financeiras sul-coreanas.
#BinanceSquare #CryptoNews #Bithumb #Hack
$btc $eth
#vlikevn Titanbot
Fonte: CoinDesk
Bithumb é hackeada por meio do sistema dos funcionários, enquanto empresas financeiras sul-coreanas enfrentam uma onda de ataques cibernéticos
- A Bithumb confirmou que foi invadida por meio de um sistema interno usado pelos funcionários, sem relação direta com a plataforma de negociação.
- A empresa está investigando se informações de clientes foram expostas.
- O incidente ocorre em meio a uma onda crescente de ataques cibernéticos contra empresas financeiras sul-coreanas.
#BinanceSquare #CryptoNews #Bithumb #Hack
$btc $eth
#vlikevn Titanbot
Fonte: CoinDesk
- A Bithumb confirmou que foi invadida por meio de um sistema interno usado pelos funcionários, sem relação direta com a plataforma de negociação.
- A empresa está investigando se informações de clientes foram expostas.
- O incidente ocorre em meio a uma onda crescente de ataques cibernéticos contra empresas financeiras sul-coreanas.
#BinanceSquare #CryptoNews #Bithumb #Hack
$btc $eth
#vlikevn Titanbot
Fonte: CoinDesk
1
Bithumb anuncia vazamento de dados após violação de seu sistema interno
- A Bithumb, uma das principais corretoras de criptomoedas da Coreia do Sul, detectou e anunciou um vazamento de dados internos.
- A violação afetou diretamente o sistema móvel interno usado pelos funcionários da empresa.
- O sistema é usado principalmente para atividades internas de trabalho e para o compartilhamento de informações entre funcionários.
- O incidente levantou preocupações sobre o nível de segurança nas organizações de criptomoedas e ressaltou a necessidade de soluções eficazes para a proteção de dados.
#BinanceSquare #CryptoNews #Bithumb #Security #DataLeak
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
Bithumb anuncia vazamento de dados após violação de seu sistema interno
- A Bithumb, uma das principais corretoras de criptomoedas da Coreia do Sul, detectou e anunciou um vazamento de dados internos.
- A violação afetou diretamente o sistema móvel interno usado pelos funcionários da empresa.
- O sistema é usado principalmente para atividades internas de trabalho e para o compartilhamento de informações entre funcionários.
- O incidente levantou preocupações sobre o nível de segurança nas organizações de criptomoedas e ressaltou a necessidade de soluções eficazes para a proteção de dados.
#BinanceSquare #CryptoNews #Bithumb #Security #DataLeak
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- A Bithumb, uma das principais corretoras de criptomoedas da Coreia do Sul, detectou e anunciou um vazamento de dados internos.
- A violação afetou diretamente o sistema móvel interno usado pelos funcionários da empresa.
- O sistema é usado principalmente para atividades internas de trabalho e para o compartilhamento de informações entre funcionários.
- O incidente levantou preocupações sobre o nível de segurança nas organizações de criptomoedas e ressaltou a necessidade de soluções eficazes para a proteção de dados.
#BinanceSquare #CryptoNews #Bithumb #Security #DataLeak
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
109
No caso da Bithumb, as manchetes caça-cliques estão mais uma vez se antecipando aos fatos.
O que já dá para confirmar: em 27 de outubro, foi detectado um acesso externo não autorizado. O alvo foi o sistema de trabalho móvel (groupware) usado pelos funcionários da empresa, e houve vazamento de informações pessoais. Ainda não se sabe se os dados dos clientes foram afetados; a empresa diz que está investigando. E não foi só ela nesta onda na Coreia do Sul: a Daishin Securities já confirmou o vazamento de informações de 38.490 clientes, e a Mirae Asset também está verificando seus sistemas internos.
Aí você vê como os perfis em inglês estão noticiando: alguns dizem diretamente “expõe informações pessoais de usuários”; outros colocam um 🚨 e escrevem “Hack”. Nem terminaram a investigação e já decidiram pela corretora que os dados dos usuários foram vazados — o importante é garantir as visualizações primeiro. Os que ontem gritavam sobre a Coinbase são da mesma turma; só trocaram o nome no mesmo modelo.
Mas acho que não dá para ficar de olho só em “vazaram ou não as informações dos usuários”. Invadiram o sistema de trabalho dos funcionários, então o mais provável é que tenham vazado listas de funcionários, cargos, contatos e comunicações internas. Isso é mais perigoso do que um monte de números de telefone de usuários — muitos grandes ataques a corretoras começam quando alguém consegue comprometer um funcionário: phishing, se passar por colega, enganar alguém para conseguir acesso e, passo a passo, chegar até as carteiras. O vazamento de dados de clientes rende ligações indesejadas; funcionários visados são a verdadeira brecha para movimentar dinheiro.
Então, o que as pessoas comuns devem fazer é bem sem graça: trate como golpe qualquer ligação ou mensagem recente de alguém que diga ser do “suporte da Bithumb”, não clique em links e não informe códigos de verificação. Quanto à possibilidade de a liquidez em KRW ser afetada, é melhor esperar a investigação oficial. Quem está falando agora em queda brusca ou fuga é do mesmo tipo de gente que está falando em notícia positiva.
#Bithumb
No caso da Bithumb, as manchetes caça-cliques estão mais uma vez se antecipando aos fatos.
O que já dá para confirmar: em 27 de outubro, foi detectado um acesso externo não autorizado. O alvo foi o sistema de trabalho móvel (groupware) usado pelos funcionários da empresa, e houve vazamento de informações pessoais. Ainda não se sabe se os dados dos clientes foram afetados; a empresa diz que está investigando. E não foi só ela nesta onda na Coreia do Sul: a Daishin Securities já confirmou o vazamento de informações de 38.490 clientes, e a Mirae Asset também está verificando seus sistemas internos.
Aí você vê como os perfis em inglês estão noticiando: alguns dizem diretamente “expõe informações pessoais de usuários”; outros colocam um 🚨 e escrevem “Hack”. Nem terminaram a investigação e já decidiram pela corretora que os dados dos usuários foram vazados — o importante é garantir as visualizações primeiro. Os que ontem gritavam sobre a Coinbase são da mesma turma; só trocaram o nome no mesmo modelo.
Mas acho que não dá para ficar de olho só em “vazaram ou não as informações dos usuários”. Invadiram o sistema de trabalho dos funcionários, então o mais provável é que tenham vazado listas de funcionários, cargos, contatos e comunicações internas. Isso é mais perigoso do que um monte de números de telefone de usuários — muitos grandes ataques a corretoras começam quando alguém consegue comprometer um funcionário: phishing, se passar por colega, enganar alguém para conseguir acesso e, passo a passo, chegar até as carteiras. O vazamento de dados de clientes rende ligações indesejadas; funcionários visados são a verdadeira brecha para movimentar dinheiro.
Então, o que as pessoas comuns devem fazer é bem sem graça: trate como golpe qualquer ligação ou mensagem recente de alguém que diga ser do “suporte da Bithumb”, não clique em links e não informe códigos de verificação. Quanto à possibilidade de a liquidez em KRW ser afetada, é melhor esperar a investigação oficial. Quem está falando agora em queda brusca ou fuga é do mesmo tipo de gente que está falando em notícia positiva.
#Bithumb
O que já dá para confirmar: em 27 de outubro, foi detectado um acesso externo não autorizado. O alvo foi o sistema de trabalho móvel (groupware) usado pelos funcionários da empresa, e houve vazamento de informações pessoais. Ainda não se sabe se os dados dos clientes foram afetados; a empresa diz que está investigando. E não foi só ela nesta onda na Coreia do Sul: a Daishin Securities já confirmou o vazamento de informações de 38.490 clientes, e a Mirae Asset também está verificando seus sistemas internos.
Aí você vê como os perfis em inglês estão noticiando: alguns dizem diretamente “expõe informações pessoais de usuários”; outros colocam um 🚨 e escrevem “Hack”. Nem terminaram a investigação e já decidiram pela corretora que os dados dos usuários foram vazados — o importante é garantir as visualizações primeiro. Os que ontem gritavam sobre a Coinbase são da mesma turma; só trocaram o nome no mesmo modelo.
Mas acho que não dá para ficar de olho só em “vazaram ou não as informações dos usuários”. Invadiram o sistema de trabalho dos funcionários, então o mais provável é que tenham vazado listas de funcionários, cargos, contatos e comunicações internas. Isso é mais perigoso do que um monte de números de telefone de usuários — muitos grandes ataques a corretoras começam quando alguém consegue comprometer um funcionário: phishing, se passar por colega, enganar alguém para conseguir acesso e, passo a passo, chegar até as carteiras. O vazamento de dados de clientes rende ligações indesejadas; funcionários visados são a verdadeira brecha para movimentar dinheiro.
Então, o que as pessoas comuns devem fazer é bem sem graça: trate como golpe qualquer ligação ou mensagem recente de alguém que diga ser do “suporte da Bithumb”, não clique em links e não informe códigos de verificação. Quanto à possibilidade de a liquidez em KRW ser afetada, é melhor esperar a investigação oficial. Quem está falando agora em queda brusca ou fuga é do mesmo tipo de gente que está falando em notícia positiva.
#Bithumb

·
--
A Bithumb também foi atingida: pessoas de fora acessaram de forma irregular o sistema interno de trabalho móvel, e informações pessoais foram vazadas. A empresa ainda está investigando se dados de clientes também foram comprometidos. O mais preocupante é que não foi um caso isolado — no mesmo dia, informações de 38.490 clientes da Daishin Securities vazaram, e a Mirae Asset Management também confirmou ter sido hackeada. Segundo dados oficiais divulgados anteriormente, essa onda de ataques já havia atingido 16 instituições financeiras na Coreia do Sul e cerca de 100 mil registros. Se nem os sistemas internos das corretoras estão seguros, não deveríamos redobrar a atenção com a segurança das informações dos usuários? O que você acha? #Bithumb #韩国金融 #数据泄露 #SegurançaDasExchanges
A Bithumb também foi atingida: pessoas de fora acessaram de forma irregular o sistema interno de trabalho móvel, e informações pessoais foram vazadas. A empresa ainda está investigando se dados de clientes também foram comprometidos. O mais preocupante é que não foi um caso isolado — no mesmo dia, informações de 38.490 clientes da Daishin Securities vazaram, e a Mirae Asset Management também confirmou ter sido hackeada. Segundo dados oficiais divulgados anteriormente, essa onda de ataques já havia atingido 16 instituições financeiras na Coreia do Sul e cerca de 100 mil registros. Se nem os sistemas internos das corretoras estão seguros, não deveríamos redobrar a atenção com a segurança das informações dos usuários? O que você acha? #Bithumb #韩国金融 #数据泄露 #SegurançaDasExchanges
82
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
1
#USMidterms-WhatAreMarketsExpecting?
37,431 visualizações
445 a discutir
2
#USOctoberNFP-AreRateCutsStillPossible
217,533 visualizações
1,727 a discutir
3
#AMDBeatsExpectations-AINarrativeContinues
6,164 visualizações
171 a discutir
4
#BinanceIncidentReport
190,988 visualizações
1,171 a discutir
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
7,230 visualizações
85 a discutir
6
#BinanceReopensWithdrawalsForMoreAssets
320,106 visualizações
2,243 a discutir
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
1,173 visualizações
39 a discutir
8
#BinanceHourlyDepositsExceedWithdrawals
137,273 visualizações
1,115 a discutir
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
1,395 visualizações
43 a discutir
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,404 visualizações
53 a discutir