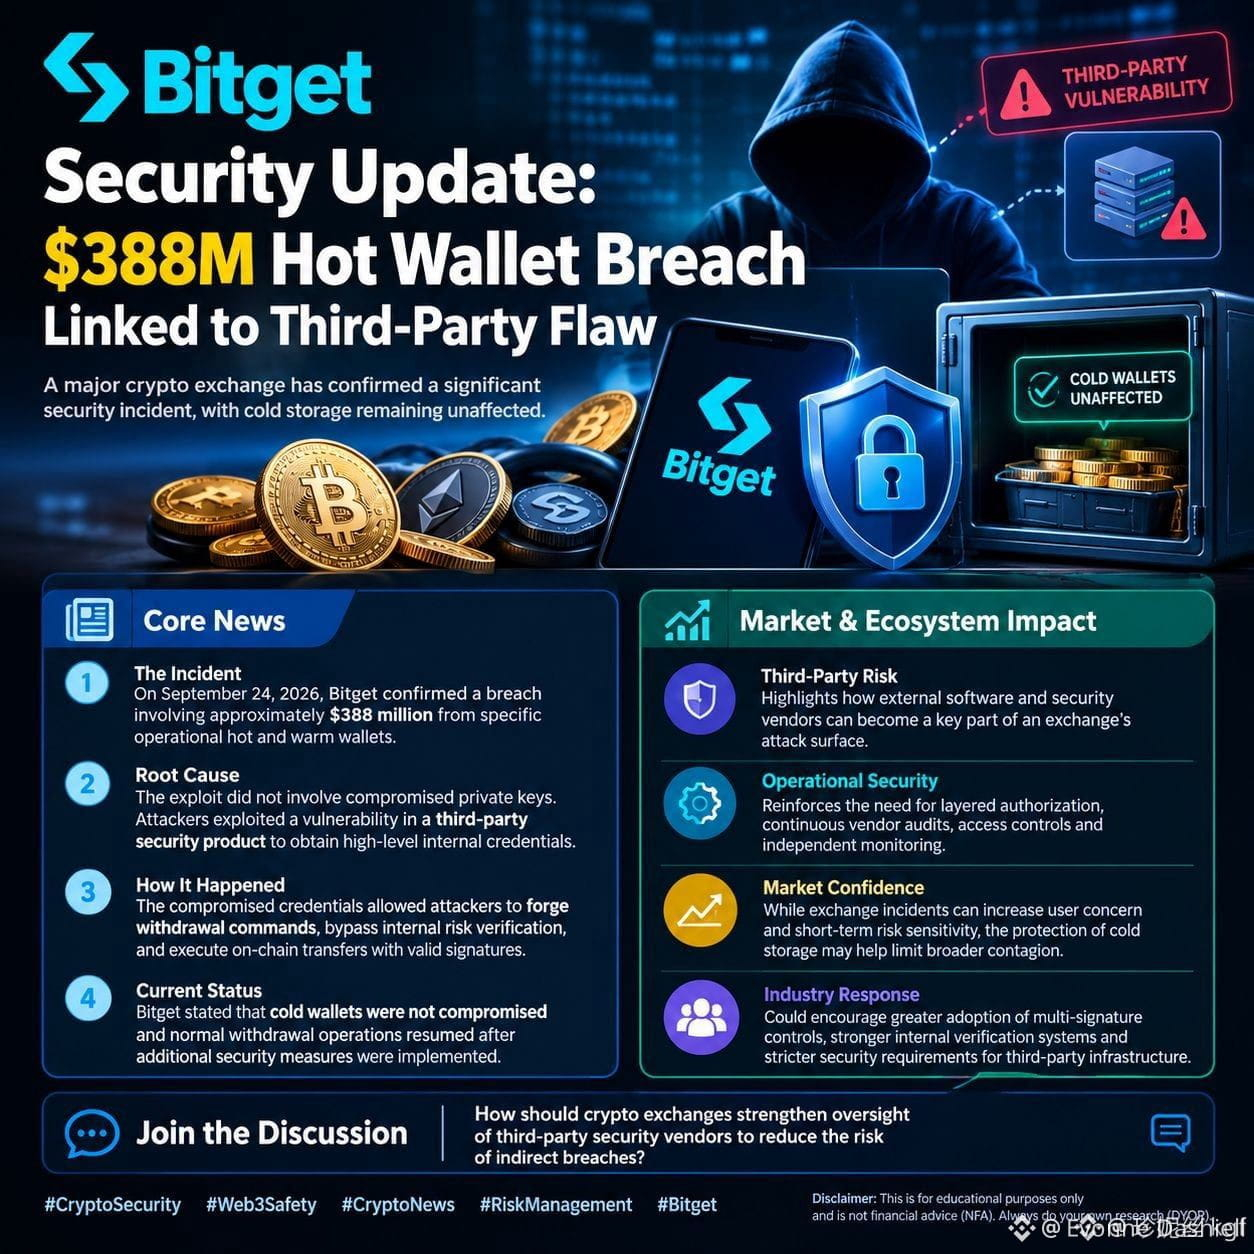
A maioria dos hacks de exchanges começa com um fornecedor que ninguém nem sabia que existia.
Essa sensação de afundar bate quando você percebe que seus fundos estavam a um bug de um terceiro de desaparecer, principalmente depois de empilhar $USDT e $SOL em uma carteira quente durante essa fase de ganância. Já vi muitos traders perderem o sono com isso ao longo de vários ciclos.
Eu negociei o bastante para reconhecer o padrão. Em 2018, todo mundo tratava carteiras quentes como seguras porque o logotipo da exchange parecia sólido, até que um deslize de um fornecedor drenou contas durante a noite. Os exploits de ponte de 2022 seguiram o mesmo roteiro. Falhas de terceiros continuam evoluindo porque as plataformas terceirizam chaves, APIs e monitoramento que elas nunca controlam de verdade. A conveniência sempre vence — até que não.
A lição real da situação da Bitget não é pânico. É tratar cada carteira quente como um acesso temporário. Aumente o tamanho para armazenamento a frio quando Medo e Ganância estiver em 67 e as pessoas estiverem perseguindo $DOT sem perguntar quem mais pode assinar. Os sobreviventes de ciclos passados fizeram exatamente isso. Eles trataram a segurança como a única coisa que realmente possuíam.
Como você está lidando com a custódia depois de ver esse tipo de notícia?
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw #SECChairWantsStockMarketsOnChain #ChainlinkLaunchesBankSWIFTLedgerFramework