#bitgethotwalletbreachtiedtothirdpartysecurityflaw
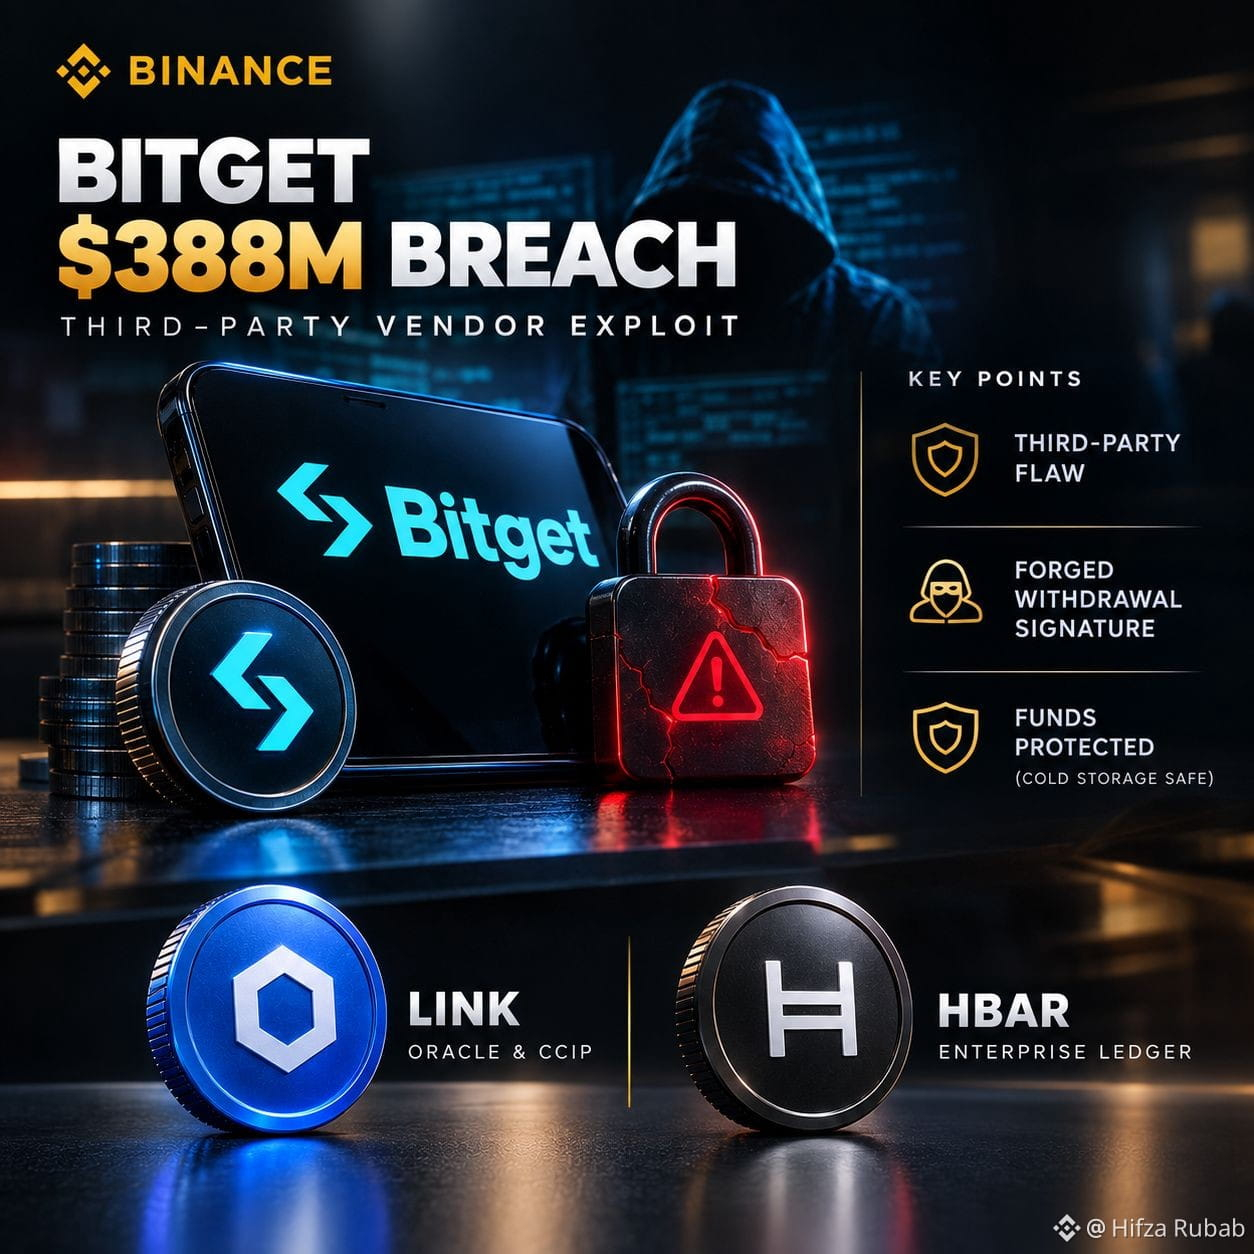
🚨 BRECHA NA HOT WALLET DA BITGET DE US$388M: EXPLOIT DE VENDOR TERCEIRIZADO! 🛡️💥
A Bitget confirmou um grande incidente de segurança envolvendo ~US$388M em transferências não autorizadas de hot wallets e warm wallets operacionais. No entanto, os fundos dos usuários permanecem totalmente garantidos, e o armazenamento a frio não foi afetado! 🏦⚡
💡 Principais Aprendizados e Insights Técnicos:
🔹 Falha de Terceiro: As chaves privadas não foram comprometidas. Os atacantes exploraram uma vulnerabilidade crítica em uma ferramenta de software de segurança de terceiros para obter credenciais internas de alto nível.
🔹 Assinatura de Saque Falsificada: De posse das credenciais roubadas, o atacante enviou comandos de saque contrafeitos que contornaram os controles automatizados de risco.
🔹 Cobertura Total de Proteção: O Protection Fund da bolsa, de US$464M, está cobrindo todos os ativos perdidos, e os saques estão sendo restaurados em fases.
🎯 2 Moedas de Segurança & Interoperabilidade para Ficar de Olho:
🌐 $LINK (Chainlink) — Rede de oráculos descentralizados padrão da indústria e estrutura CCIP impulsionando verificações automatizadas de segurança com múltiplas assinaturas em Web3! ⚡🚀
🪐 $HBAR (Hedera) — Protocolo de ledger distribuído de nível empresarial, projetado para auditoria transparente e em tempo real de cadeias de suprimento e segurança de fornecedores! 🛡️📈
Como as principais exchanges de cripto devem conduzir auditorias de segurança de fornecedores para evitar exploits de terceiros? Deixe seus pensamentos abaixo! 👇✨
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
#JapanMOFStudyGroupOnTokenizedGovtBonds
#QNTRises287%
#TrumpRejectsAIRulesForVoluntaryAudits