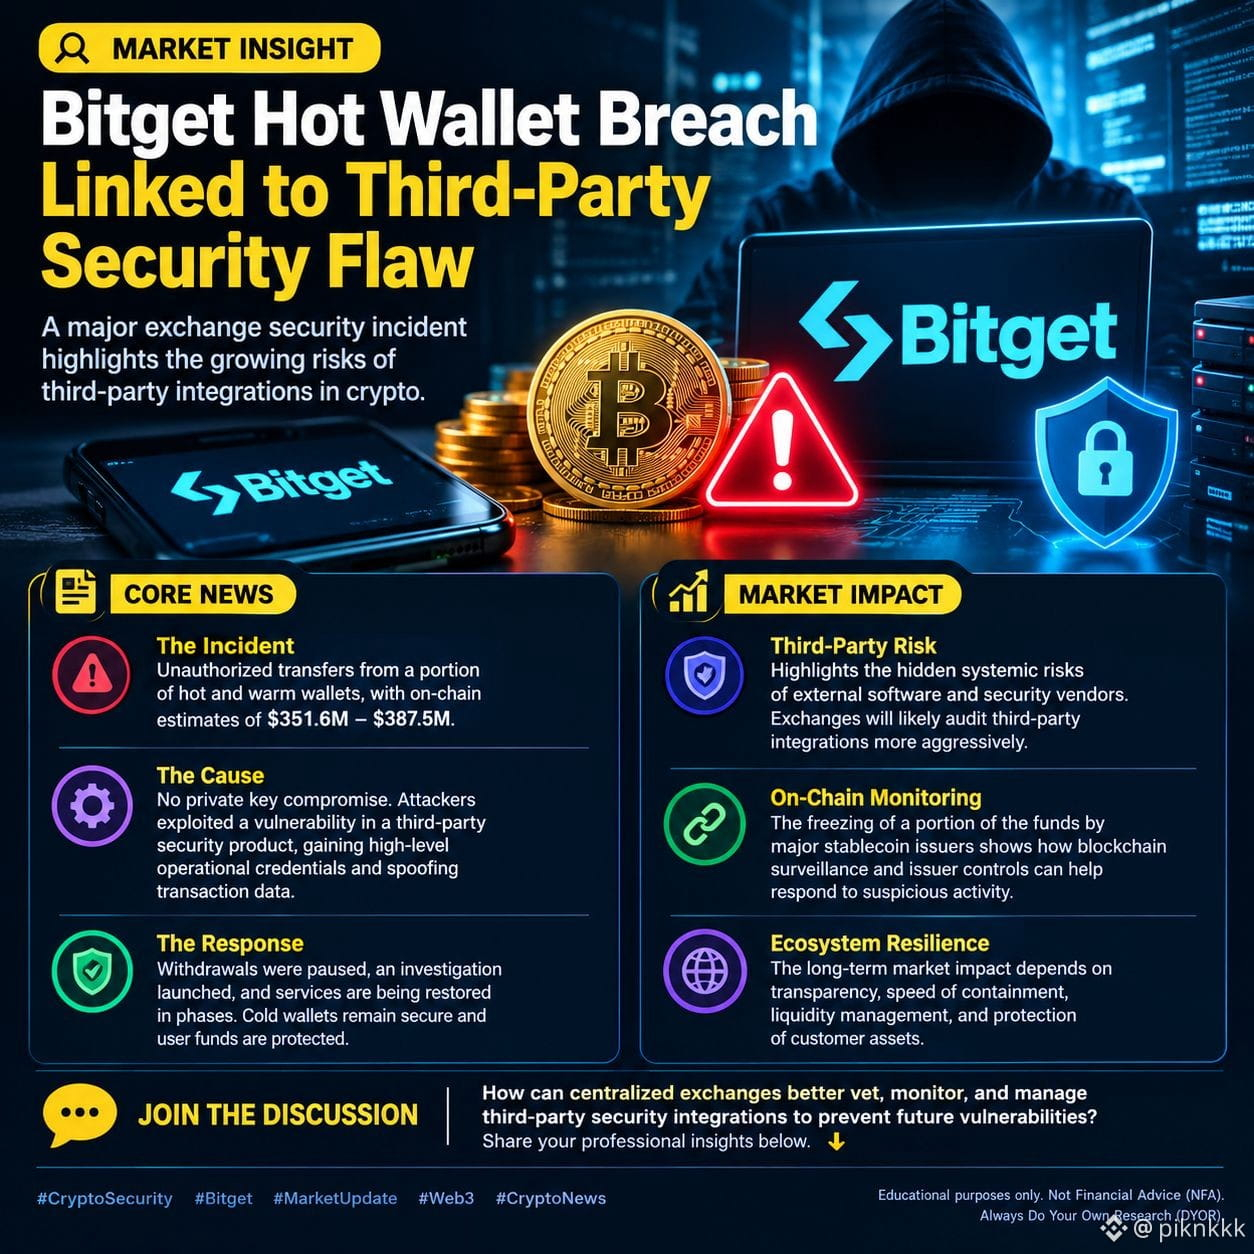
#bitgethotwalletbreachtiedtothirdpartysecurityflaw 🔍 Insight de Mercado: Violação da Bitget Ligada a uma Falha de Segurança de Terceiros
Um recente incidente de segurança destaca os riscos críticos — muitas vezes negligenciados — da gestão de fornecedores terceiros no ecossistema de ativos digitais.
📌 Notícias Principais
• Incidente: A Bitget confirmou transferências não autorizadas a partir de carteiras hot e warm, com estimativas on-chain variando de US$ 351,6M a US$ 387,5M.
• Causa: Os atacantes exploraram uma vulnerabilidade em um produto de segurança de terceiros dentro do backend da Bitget para obter credenciais operacionais e falsificar dados de transações. As chaves privadas não foram comprometidas.
• Resposta: A exchange pausou saques, iniciou uma investigação completa e começou a retomar o serviço por fases. As carteiras cold permanecem totalmente seguras e os fundos dos usuários estão protegidos.
📊 Impacto no Mercado
• Fiscalização de Fornecedores Isso ressalta os riscos sistêmicos das dependências externas de software, levando exchanges a acelerar auditorias das integrações de terceiros.
• Conformidade On-Chain: O congelamento rápido dos fundos roubados por grandes emissores de stablecoins demonstra a crescente maturidade dos protocolos de monitoramento em tempo real.
• Resiliência: Historicamente, violações isoladas de exchanges limitam a contaminação do mercado se a plataforma agir com transparência e cobrir as perdas dos usuários.
💬 Discussão
Como as exchanges centralizadas podem avaliar melhor e monitorar integrações de segurança de terceiros para prevenir vulnerabilidades futuras? Compartilhe seus insights abaixo! 👇
#CryptoSecurity #Bitget #MarketUpdate #Web3 #CryptoNews
Isto é apenas para fins educacionais. Não é aconselhamento financeiro (NFA). Faça Sempre Sua Própria Pesquisa (DYOR).
$KSM $STG $ZRO