#bitgetbreachforgedrequestsnotstolenkeys
Invasão na casa da Betgite: transferências fraudulentas, sem chaves privadas roubadas
A Betgite confirmou a ocorrência de um grande incidente de segurança relacionado a cerca de 351,6 milhões de dólares em fundos afetados.
Mas há um ponto crucial:
De acordo com os relatórios, os atacantes não teriam roubado as chaves privadas da Betgite.
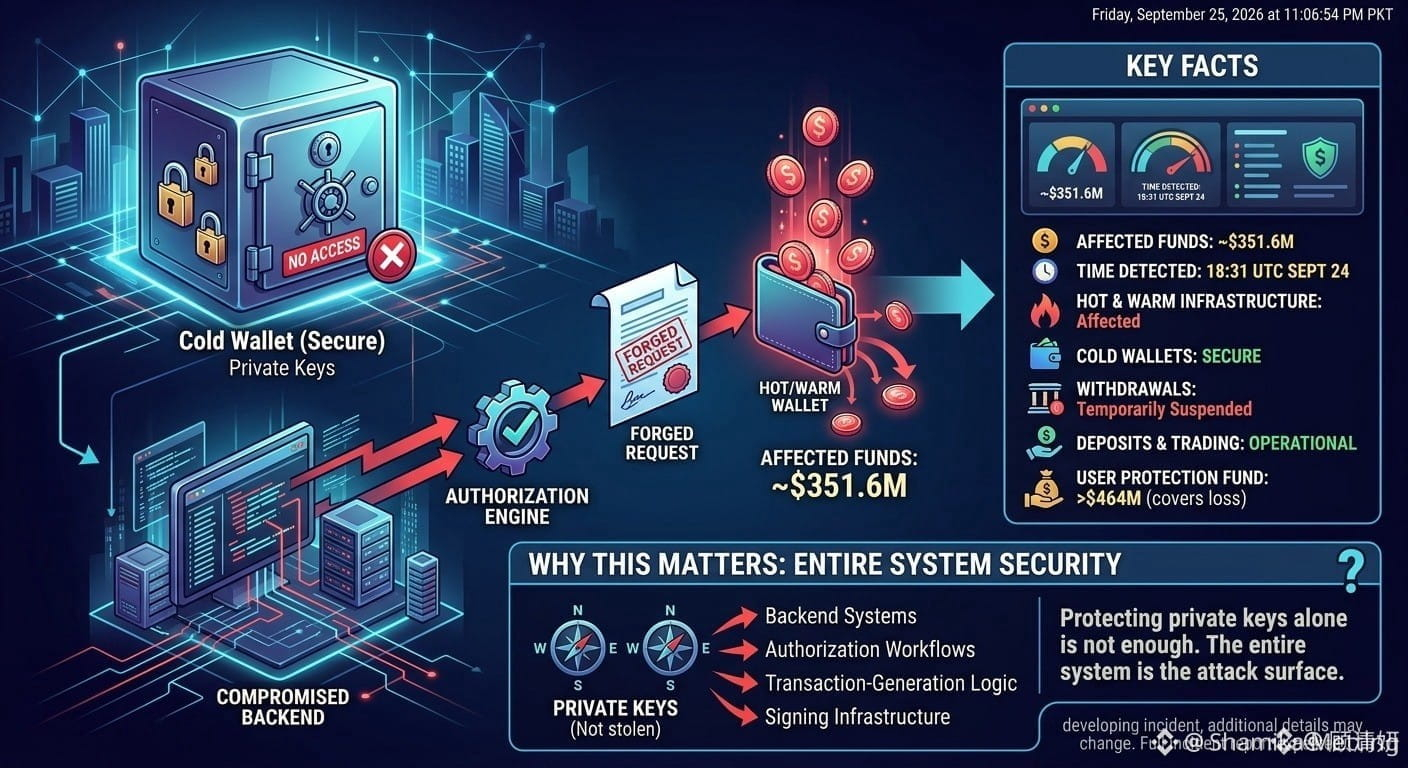
Em vez disso, a CEO da Betgite, Gracey Chen, afirmou que os invasores comprometeram um sistema de serviço de carteira em backend (backend wallet-service) e usaram esse acesso para forjar informações de transferência e realizar o processo de autorização/assinatura.
Principais fatos
• Cerca de 351,6 milhões de dólares em fundos afetados
• Incidente detectado às 18:31 (UTC) em 24 de setembro
• Afetadas partes da infraestrutura das carteiras hot e warm da Betgite
• A Betgite afirma que as carteiras cold permaneceram seguras
• Saques foram suspensos temporariamente durante a revisão de segurança
• Depósitos e negociações continuaram funcionando
• A Betgite afirma que seu Fundo de Proteção ao Usuário inclui mais de 464 milhões de dólares e cobre a perda relatada
Por que isso importa
Este incidente destaca um risco importante para a segurança das exchanges: proteger apenas chaves privadas não é suficiente.
Para traders, a conclusão é simples:
A segurança de uma exchange é um sistema completo — e não apenas um problema de chaves privadas.
O incidente ainda está evoluindo, então detalhes adicionais podem mudar conforme a investigação avança.
Por favor, acompanhem
$QI $PHA $ARK
Invasão na casa da Betgite: transferências fraudulentas, sem chaves privadas roubadas
A Betgite confirmou a ocorrência de um grande incidente de segurança relacionado a cerca de 351,6 milhões de dólares em fundos afetados.
Mas há um ponto crucial:
De acordo com os relatórios, os atacantes não teriam roubado as chaves privadas da Betgite.
Em vez disso, a CEO da Betgite, Gracey Chen, afirmou que os invasores comprometeram um sistema de serviço de carteira em backend (backend wallet-service) e usaram esse acesso para forjar informações de transferência e realizar o processo de autorização/assinatura.
Principais fatos
• Cerca de 351,6 milhões de dólares em fundos afetados
• Incidente detectado às 18:31 (UTC) em 24 de setembro
• Afetadas partes da infraestrutura das carteiras hot e warm da Betgite
• A Betgite afirma que as carteiras cold permaneceram seguras
• Saques foram suspensos temporariamente durante a revisão de segurança
• Depósitos e negociações continuaram funcionando
• A Betgite afirma que seu Fundo de Proteção ao Usuário inclui mais de 464 milhões de dólares e cobre a perda relatada
Por que isso importa
Este incidente destaca um risco importante para a segurança das exchanges: proteger apenas chaves privadas não é suficiente.
Para traders, a conclusão é simples:
A segurança de uma exchange é um sistema completo — e não apenas um problema de chaves privadas.
O incidente ainda está evoluindo, então detalhes adicionais podem mudar conforme a investigação avança.
Por favor, acompanhem
$QI $PHA $ARK