#BitgetBreachForgedRequestsNotStolenKeys
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
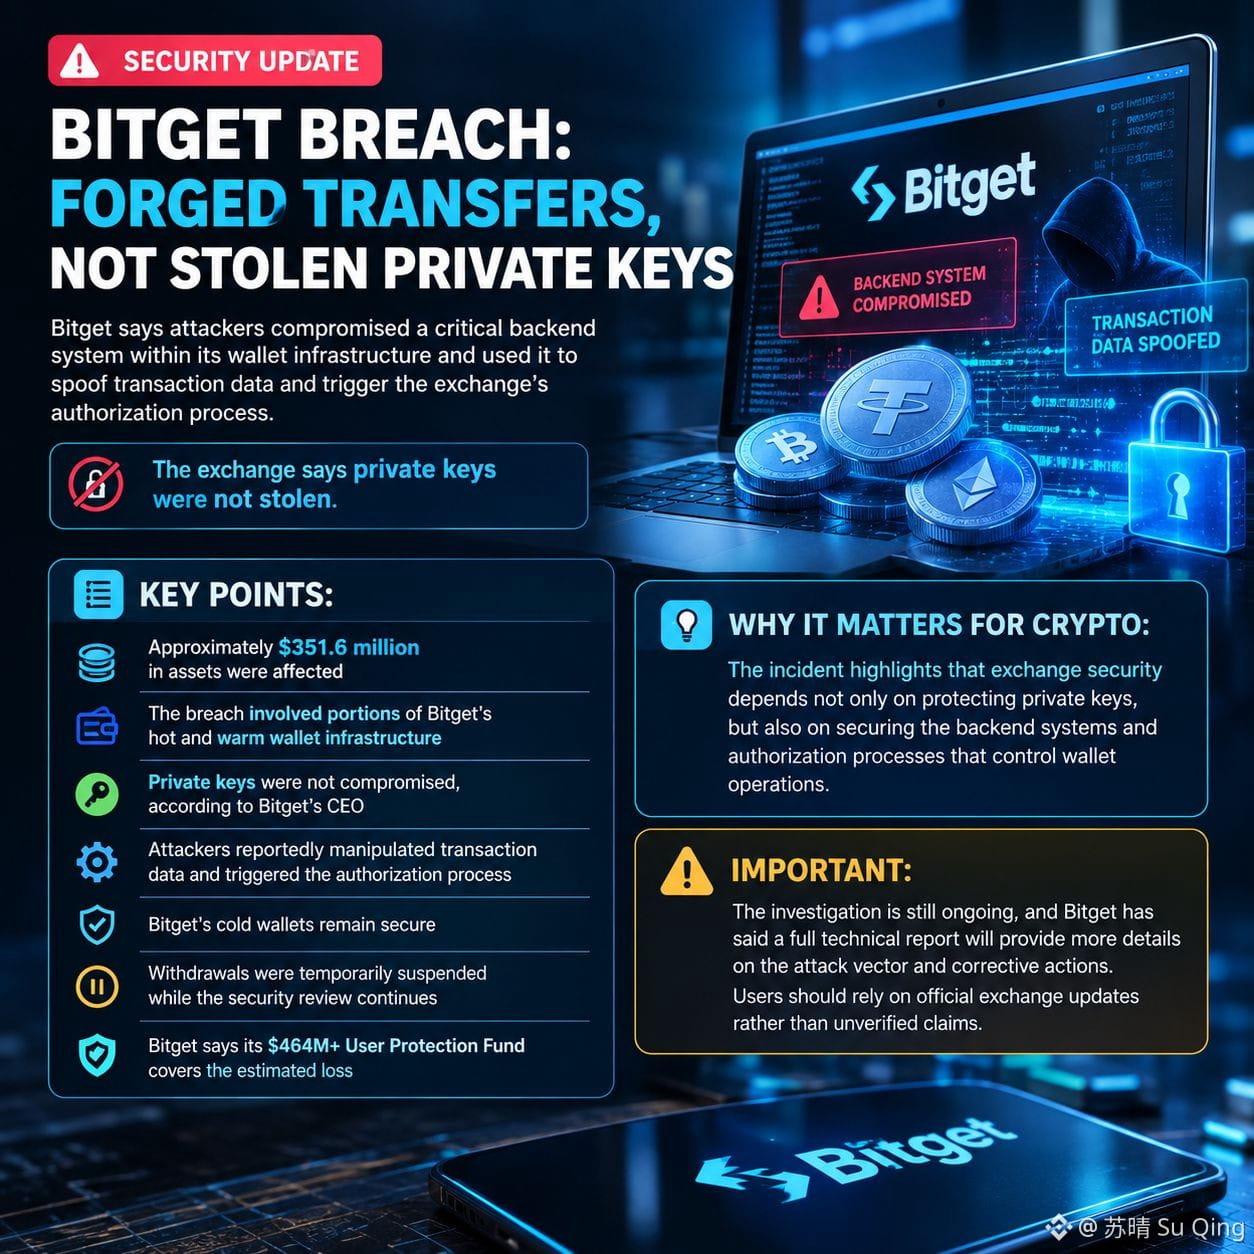
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
$TUT
$LSK
🚨 BRECHA NA BITGET: TRANSFERÊNCIAS FALSIFICADAS, NÃO CHAVES PRIVADAS ROUBADAS
A Bitget afirma que atacantes comprometeram um sistema crítico de backend dentro da infraestrutura da carteira e o usaram para falsificar dados de transações e acionar o processo de autorização da exchange.
A exchange diz que as chaves privadas não foram roubadas.
📊 Pontos-chave:
• Aproximadamente US$ 351,6 milhões em ativos foram afetados
• A brecha envolveu partes da infraestrutura de carteira quente e morna da Bitget
• As chaves privadas não foram comprometidas, segundo o CEO da Bitget
• Os atacantes teriam manipulado dados de transações e acionado o processo de autorização
• As carteiras frias da Bitget permanecem seguras
• Saques foram suspensos temporariamente enquanto a análise de segurança continua
• A Bitget diz que seu Fundo de Proteção ao Usuário de US$ 464M+ cobre a perda estimada
🔎 Por que isso importa para o cripto:
O incidente destaca que a segurança de exchanges depende não apenas de proteger chaves privadas, mas também de proteger os sistemas de backend e os processos de autorização que controlam as operações da carteira.
⚠️ Importante:
A investigação ainda está em andamento, e a Bitget disse que um relatório técnico completo trará mais detalhes sobre o vetor de ataque e as medidas corretivas. Os usuários devem se basear em atualizações oficiais da exchange, e não em alegações não verificadas.
$SAGA
$TUT
$LSK