

Lữ Khách Web3
338 Publicações

Lữ Khách Web3
Denunciar
Bloquear usuário
Lữ Khách Onchain - Web3
Trade aberto
Trader de alta frequência
3.9 meses
50 Seguindo
154 Seguidores
431 Curtiu
Publicações
Portfólio
Existe um ponto que me fez parar ao ler sobre a Dusk Network: se a blockchain foi construída em torno da transparência, por que uma rede voltada para finanças institucionais precisaria colocar a privacidade em uma posição tão importante?
No início, pensei que isso pudesse ser apenas uma forma de posicionar o produto, mas ao ler a documentação da Dusk com mais atenção, o problema começou a ficar mais claro. A Dusk descreve aplicações financeiras que precisam proteger saldo, posição, contraparte e lógica de negócios, em vez de colocar todo o estado no public ledger.
Continuei verificando como eles lidam com essa questão. A Dusk não se limita a dizer “ocultar dados”. A arquitetura atual combina transfers confidenciais, provas de conhecimento zero e divulgação seletiva. Algumas informações podem ser mantidas em segredo na chain, enquanto as informações necessárias ainda podem ser provadas ou reveladas de forma controlada.
O que eu não esperava é que a privacidade aqui não é colocada em oposição total à conformidade. A Citadel, por exemplo, usa divulgação seletiva para comprovar atributos como residência, faixa etária ou credenciamento, sem necessariamente tornar todo o conjunto de dados público.
Espere, isso ainda não é suficiente para dizer que a Dusk resolveu o problema dos dados sensíveis das finanças institucionais. A privacidade também depende de como a aplicação é implementada e de quais metadados ainda podem ficar expostos.
Mas depois de me aprofundar, passei a enxergar a questão de outra forma: em finanças on-chain, o problema não é “privacidade ou transparência”, mas sim quem pode ver quais dados, em que circunstâncias?
#dusk $DUSK @Dusk_Foundation $BTC
Existe um ponto que me fez parar ao ler sobre a Dusk Network: se a blockchain foi construída em torno da transparência, por que uma rede voltada para finanças institucionais precisaria colocar a privacidade em uma posição tão importante?
No início, pensei que isso pudesse ser apenas uma forma de posicionar o produto, mas ao ler a documentação da Dusk com mais atenção, o problema começou a ficar mais claro. A Dusk descreve aplicações financeiras que precisam proteger saldo, posição, contraparte e lógica de negócios, em vez de colocar todo o estado no public ledger.
Continuei verificando como eles lidam com essa questão. A Dusk não se limita a dizer “ocultar dados”. A arquitetura atual combina transfers confidenciais, provas de conhecimento zero e divulgação seletiva. Algumas informações podem ser mantidas em segredo na chain, enquanto as informações necessárias ainda podem ser provadas ou reveladas de forma controlada.
O que eu não esperava é que a privacidade aqui não é colocada em oposição total à conformidade. A Citadel, por exemplo, usa divulgação seletiva para comprovar atributos como residência, faixa etária ou credenciamento, sem necessariamente tornar todo o conjunto de dados público.
Espere, isso ainda não é suficiente para dizer que a Dusk resolveu o problema dos dados sensíveis das finanças institucionais. A privacidade também depende de como a aplicação é implementada e de quais metadados ainda podem ficar expostos.
Mas depois de me aprofundar, passei a enxergar a questão de outra forma: em finanças on-chain, o problema não é “privacidade ou transparência”, mas sim quem pode ver quais dados, em que circunstâncias?
#dusk $DUSK @Dusk $BTC
No início, pensei que isso pudesse ser apenas uma forma de posicionar o produto, mas ao ler a documentação da Dusk com mais atenção, o problema começou a ficar mais claro. A Dusk descreve aplicações financeiras que precisam proteger saldo, posição, contraparte e lógica de negócios, em vez de colocar todo o estado no public ledger.
Continuei verificando como eles lidam com essa questão. A Dusk não se limita a dizer “ocultar dados”. A arquitetura atual combina transfers confidenciais, provas de conhecimento zero e divulgação seletiva. Algumas informações podem ser mantidas em segredo na chain, enquanto as informações necessárias ainda podem ser provadas ou reveladas de forma controlada.
O que eu não esperava é que a privacidade aqui não é colocada em oposição total à conformidade. A Citadel, por exemplo, usa divulgação seletiva para comprovar atributos como residência, faixa etária ou credenciamento, sem necessariamente tornar todo o conjunto de dados público.
Espere, isso ainda não é suficiente para dizer que a Dusk resolveu o problema dos dados sensíveis das finanças institucionais. A privacidade também depende de como a aplicação é implementada e de quais metadados ainda podem ficar expostos.
Mas depois de me aprofundar, passei a enxergar a questão de outra forma: em finanças on-chain, o problema não é “privacidade ou transparência”, mas sim quem pode ver quais dados, em que circunstâncias?
#dusk $DUSK @Dusk $BTC
2
1
236
Há algo que me faz parar enquanto leio a documentação da Dusk. Eles colocam continuamente privacidade, conformidade e liquidação na mesma stack, como se essas três coisas não pudessem ser separadas.
A Dusk está construindo um L1 para finanças reguladas. A DuskDS faz a camada de liquidação e disponibilidade de dados com finality determinística via Succinct Attestation. Sobre ela, existe um modelo de transações dual: Phoenix para transações shielded, Moonlight para transações transparentes. Citadel para disclosure seletivo. A DuskEVM e a DuskVM executam, mas tudo liquida na mesma base.
Quero ver se juntar essas três coisas realmente vem de requisitos técnicos ou apenas de uma forma de se posicionar para RWA. Li os core components, os transaction models e então comparei com como eles descrevem o workflow de emissão e liquidação de títulos.
Acontece que a arquitetura é modular, mas ainda assim obriga que a lógica de privacidade e conformidade fique bem acoplada à camada de liquidação. O Phoenix usa ZK para ocultar o valor e o participante, enquanto ainda permite o audit path. A conformidade não é um add-on do aplicativo; ela é desenhada para rodar em paralelo com a finalidade.
Espere, talvez seja só uma escolha de implementação para um workflow institucional, e não uma lei obrigatória. Muitas outras redes separam privacidade em L2 ou em sistemas paralelos, e a liquidação permanece pública. A Dusk escolhe integrar porque mira em ativos regulados, onde dados sensíveis e finality precisam caminhar juntos para evitar handoff entre vários sistemas.
Observando mais de perto a indústria, vemos um padrão semelhante em alguns outros protocolos de RWA: o marketing enfatiza “privacidade + conformidade nativas”, enquanto a execução prática ainda depende de licenças externas e tooling familiar.
A liquidação realmente precisa ter privacidade embutida na camada base, ou basta uma interface suficientemente boa para que as camadas de cima decidam por conta própria?
#dusk $DUSK @Dusk_Foundation $BTC
Há algo que me faz parar enquanto leio a documentação da Dusk. Eles colocam continuamente privacidade, conformidade e liquidação na mesma stack, como se essas três coisas não pudessem ser separadas.
A Dusk está construindo um L1 para finanças reguladas. A DuskDS faz a camada de liquidação e disponibilidade de dados com finality determinística via Succinct Attestation. Sobre ela, existe um modelo de transações dual: Phoenix para transações shielded, Moonlight para transações transparentes. Citadel para disclosure seletivo. A DuskEVM e a DuskVM executam, mas tudo liquida na mesma base.
Quero ver se juntar essas três coisas realmente vem de requisitos técnicos ou apenas de uma forma de se posicionar para RWA. Li os core components, os transaction models e então comparei com como eles descrevem o workflow de emissão e liquidação de títulos.
Acontece que a arquitetura é modular, mas ainda assim obriga que a lógica de privacidade e conformidade fique bem acoplada à camada de liquidação. O Phoenix usa ZK para ocultar o valor e o participante, enquanto ainda permite o audit path. A conformidade não é um add-on do aplicativo; ela é desenhada para rodar em paralelo com a finalidade.
Espere, talvez seja só uma escolha de implementação para um workflow institucional, e não uma lei obrigatória. Muitas outras redes separam privacidade em L2 ou em sistemas paralelos, e a liquidação permanece pública. A Dusk escolhe integrar porque mira em ativos regulados, onde dados sensíveis e finality precisam caminhar juntos para evitar handoff entre vários sistemas.
Observando mais de perto a indústria, vemos um padrão semelhante em alguns outros protocolos de RWA: o marketing enfatiza “privacidade + conformidade nativas”, enquanto a execução prática ainda depende de licenças externas e tooling familiar.
A liquidação realmente precisa ter privacidade embutida na camada base, ou basta uma interface suficientemente boa para que as camadas de cima decidam por conta própria?
#dusk $DUSK @Dusk $BTC
A Dusk está construindo um L1 para finanças reguladas. A DuskDS faz a camada de liquidação e disponibilidade de dados com finality determinística via Succinct Attestation. Sobre ela, existe um modelo de transações dual: Phoenix para transações shielded, Moonlight para transações transparentes. Citadel para disclosure seletivo. A DuskEVM e a DuskVM executam, mas tudo liquida na mesma base.
Quero ver se juntar essas três coisas realmente vem de requisitos técnicos ou apenas de uma forma de se posicionar para RWA. Li os core components, os transaction models e então comparei com como eles descrevem o workflow de emissão e liquidação de títulos.
Acontece que a arquitetura é modular, mas ainda assim obriga que a lógica de privacidade e conformidade fique bem acoplada à camada de liquidação. O Phoenix usa ZK para ocultar o valor e o participante, enquanto ainda permite o audit path. A conformidade não é um add-on do aplicativo; ela é desenhada para rodar em paralelo com a finalidade.
Espere, talvez seja só uma escolha de implementação para um workflow institucional, e não uma lei obrigatória. Muitas outras redes separam privacidade em L2 ou em sistemas paralelos, e a liquidação permanece pública. A Dusk escolhe integrar porque mira em ativos regulados, onde dados sensíveis e finality precisam caminhar juntos para evitar handoff entre vários sistemas.
Observando mais de perto a indústria, vemos um padrão semelhante em alguns outros protocolos de RWA: o marketing enfatiza “privacidade + conformidade nativas”, enquanto a execução prática ainda depende de licenças externas e tooling familiar.
A liquidação realmente precisa ter privacidade embutida na camada base, ou basta uma interface suficientemente boa para que as camadas de cima decidam por conta própria?
#dusk $DUSK @Dusk $BTC
1
2
224
Verificado
Há algo que me faz parar ao ler os docs da Dusk. A maioria das L1 privacy fala sobre transações shielded, mas aqui eles enfatizam disclosure seletivo e controle de acesso já no nível do protocolo.
A Dusk é uma Layer1 pública, permissionless, focada na emissão nativa de títulos digitais e ativos regulados. Eles têm parceria com a NPEX (licenças MTF, Broker e ECSP), um modelo duplo Phoenix/Moonlight, Citadel para identidade e estão impulsionando a DuskEVM. O mainnet já está em execução, e os docs e o GitHub da Rusk são atualizados continuamente. Eu quero ver se a arquitetura por trás realmente é diferente de projetos que apenas acrescentam compliance na camada de aplicação. Leio o overview, os core components e depois confronto com as notícias sobre a NPEX e a DLT-TSS. No fim, o compliance está embutido no protocolo: elegibilidade, restrição de transferência, forced transfer e o registro de acionistas que pode ser descriptografado de forma seletiva.
Privacidade não é anonimato absoluto; é “privado por padrão, auditável quando necessário”. Essa é uma direção diferente da maior parte do DeFi atual.
Ainda assim, talvez eu esteja interpretando demais. As licenças da NPEX pertencem ao parceiro, não a um controle total do protocolo sobre tudo. A DLT-TSS ainda está em andamento; pode ser apenas a forma como eles estão implementando para o mercado europeu. Muitos protocolos também estão migrando de um DeFi puro para infraestrutura regulada. Marketing costuma andar à frente do produto real, enquanto a adoção institucional é bem mais lenta do que a narrativa. Estamos precificando a narrativa de regulated DeFi ou isso está sendo medido pelo volume de ativos realmente liquidados onchain?
#dusk $DUSK @Dusk_Foundation $BTC
Há algo que me faz parar ao ler os docs da Dusk. A maioria das L1 privacy fala sobre transações shielded, mas aqui eles enfatizam disclosure seletivo e controle de acesso já no nível do protocolo.
A Dusk é uma Layer1 pública, permissionless, focada na emissão nativa de títulos digitais e ativos regulados. Eles têm parceria com a NPEX (licenças MTF, Broker e ECSP), um modelo duplo Phoenix/Moonlight, Citadel para identidade e estão impulsionando a DuskEVM. O mainnet já está em execução, e os docs e o GitHub da Rusk são atualizados continuamente. Eu quero ver se a arquitetura por trás realmente é diferente de projetos que apenas acrescentam compliance na camada de aplicação. Leio o overview, os core components e depois confronto com as notícias sobre a NPEX e a DLT-TSS. No fim, o compliance está embutido no protocolo: elegibilidade, restrição de transferência, forced transfer e o registro de acionistas que pode ser descriptografado de forma seletiva.
Privacidade não é anonimato absoluto; é “privado por padrão, auditável quando necessário”. Essa é uma direção diferente da maior parte do DeFi atual.
Ainda assim, talvez eu esteja interpretando demais. As licenças da NPEX pertencem ao parceiro, não a um controle total do protocolo sobre tudo. A DLT-TSS ainda está em andamento; pode ser apenas a forma como eles estão implementando para o mercado europeu. Muitos protocolos também estão migrando de um DeFi puro para infraestrutura regulada. Marketing costuma andar à frente do produto real, enquanto a adoção institucional é bem mais lenta do que a narrativa. Estamos precificando a narrativa de regulated DeFi ou isso está sendo medido pelo volume de ativos realmente liquidados onchain?
#dusk $DUSK @Dusk $BTC
A Dusk é uma Layer1 pública, permissionless, focada na emissão nativa de títulos digitais e ativos regulados. Eles têm parceria com a NPEX (licenças MTF, Broker e ECSP), um modelo duplo Phoenix/Moonlight, Citadel para identidade e estão impulsionando a DuskEVM. O mainnet já está em execução, e os docs e o GitHub da Rusk são atualizados continuamente. Eu quero ver se a arquitetura por trás realmente é diferente de projetos que apenas acrescentam compliance na camada de aplicação. Leio o overview, os core components e depois confronto com as notícias sobre a NPEX e a DLT-TSS. No fim, o compliance está embutido no protocolo: elegibilidade, restrição de transferência, forced transfer e o registro de acionistas que pode ser descriptografado de forma seletiva.
Privacidade não é anonimato absoluto; é “privado por padrão, auditável quando necessário”. Essa é uma direção diferente da maior parte do DeFi atual.
Ainda assim, talvez eu esteja interpretando demais. As licenças da NPEX pertencem ao parceiro, não a um controle total do protocolo sobre tudo. A DLT-TSS ainda está em andamento; pode ser apenas a forma como eles estão implementando para o mercado europeu. Muitos protocolos também estão migrando de um DeFi puro para infraestrutura regulada. Marketing costuma andar à frente do produto real, enquanto a adoção institucional é bem mais lenta do que a narrativa. Estamos precificando a narrativa de regulated DeFi ou isso está sendo medido pelo volume de ativos realmente liquidados onchain?
#dusk $DUSK @Dusk $BTC
280
Há um ponto que me fez parar enquanto lia sobre a STOX. No início, eu a classifiquei com certa facilidade como um tipo de DEX: um lugar para negociar ativos onchain, mas ao revisar a documentação da Dusk, essa descrição começa a faltar algumas coisas.
A STOX já foi chamada pela Dusk de nome de código interno para uma plataforma de trading com o objetivo de levar ativos regulados para a cadeia e permitir que investidores negociem. Atualmente, esse produto é chamado de Dusk Trade.
Tentei olhar para o que vem por trás da negociação. O Dusk Trade não trata apenas de buying e selling; a documentação atual também lista investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination e settlement.
A partir daí, precisei corrigir a minha compreensão inicial. A diferença parece não estar em “haver negociação de tokens ou não”, e sim nas regras que precisam acompanhar a negociação quando o ativo é de natureza regulada.
Mas eu também não quero exagerar na interpretação. O Dusk Trade ainda está sendo construído, então ainda não dá para, a partir da arquitetura divulgada, concluir com segurança a eficácia real do mercado.
O que eu acho mais digno de acompanhar é: quando eligibility, transfer rules e settlement passam a fazer parte do fluxo de negociação, o conceito de “DEX” ainda é suficiente para descrever este produto?
#dusk $DUSK @Dusk_Foundation $BTC
Há um ponto que me fez parar enquanto lia sobre a STOX. No início, eu a classifiquei com certa facilidade como um tipo de DEX: um lugar para negociar ativos onchain, mas ao revisar a documentação da Dusk, essa descrição começa a faltar algumas coisas.
A STOX já foi chamada pela Dusk de nome de código interno para uma plataforma de trading com o objetivo de levar ativos regulados para a cadeia e permitir que investidores negociem. Atualmente, esse produto é chamado de Dusk Trade.
Tentei olhar para o que vem por trás da negociação. O Dusk Trade não trata apenas de buying e selling; a documentação atual também lista investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination e settlement.
A partir daí, precisei corrigir a minha compreensão inicial. A diferença parece não estar em “haver negociação de tokens ou não”, e sim nas regras que precisam acompanhar a negociação quando o ativo é de natureza regulada.
Mas eu também não quero exagerar na interpretação. O Dusk Trade ainda está sendo construído, então ainda não dá para, a partir da arquitetura divulgada, concluir com segurança a eficácia real do mercado.
O que eu acho mais digno de acompanhar é: quando eligibility, transfer rules e settlement passam a fazer parte do fluxo de negociação, o conceito de “DEX” ainda é suficiente para descrever este produto?
#dusk $DUSK @Dusk $BTC
A STOX já foi chamada pela Dusk de nome de código interno para uma plataforma de trading com o objetivo de levar ativos regulados para a cadeia e permitir que investidores negociem. Atualmente, esse produto é chamado de Dusk Trade.
Tentei olhar para o que vem por trás da negociação. O Dusk Trade não trata apenas de buying e selling; a documentação atual também lista investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination e settlement.
A partir daí, precisei corrigir a minha compreensão inicial. A diferença parece não estar em “haver negociação de tokens ou não”, e sim nas regras que precisam acompanhar a negociação quando o ativo é de natureza regulada.
Mas eu também não quero exagerar na interpretação. O Dusk Trade ainda está sendo construído, então ainda não dá para, a partir da arquitetura divulgada, concluir com segurança a eficácia real do mercado.
O que eu acho mais digno de acompanhar é: quando eligibility, transfer rules e settlement passam a fazer parte do fluxo de negociação, o conceito de “DEX” ainda é suficiente para descrever este produto?
#dusk $DUSK @Dusk $BTC
207
Comecei a ler a Dusk Network a partir de uma pergunta bastante simples: se o RWA realmente for colocado na blockchain, o que essa blockchain precisa fazer além de apenas registrar os tokens?
Essa pergunta me fez ver o problema de outra forma: a tokenização é apenas o primeiro passo. Depois que os ativos são representados on-chain, ainda há outras coisas a tratar: quem tem permissão para realizar transações, como essas transações são executadas, se o asset leg e o payment leg estão sincronizados e, por fim, onde a propriedade é liquidada (settlement).
Assim, em vez de começar pela história “A Dusk é uma blockchain para RWA?”, eu quis primeiro verificar a arquitetura.
Na documentação da Dusk, o DuskDS é responsável pelo consenso, finality e data availability da Dusk L1, enquanto o DuskEVM fornece um ambiente compatível com EVM para as aplicações.
O que chama atenção é que a Dusk também descreve a infraestrutura de mercado com etapas de onboarding, controles de transferência, coordenação de asset/payment e settlement.
A partir daí, comecei a perceber uma abordagem diferente: o RWA não precisa apenas de um lugar para emitir tokens; ele precisa de uma camada que processe todo o ciclo de vida das transações, mas ainda fica uma dúvida — essa arquitetura adequada significa, de fato, adoção real?
Então a Dusk está construindo uma infraestrutura de settlement ou apenas lançando as bases para isso?
#dusk $DUSK @Dusk_Foundation $BTC
Comecei a ler a Dusk Network a partir de uma pergunta bastante simples: se o RWA realmente for colocado na blockchain, o que essa blockchain precisa fazer além de apenas registrar os tokens?
Essa pergunta me fez ver o problema de outra forma: a tokenização é apenas o primeiro passo. Depois que os ativos são representados on-chain, ainda há outras coisas a tratar: quem tem permissão para realizar transações, como essas transações são executadas, se o asset leg e o payment leg estão sincronizados e, por fim, onde a propriedade é liquidada (settlement).
Assim, em vez de começar pela história “A Dusk é uma blockchain para RWA?”, eu quis primeiro verificar a arquitetura.
Na documentação da Dusk, o DuskDS é responsável pelo consenso, finality e data availability da Dusk L1, enquanto o DuskEVM fornece um ambiente compatível com EVM para as aplicações.
O que chama atenção é que a Dusk também descreve a infraestrutura de mercado com etapas de onboarding, controles de transferência, coordenação de asset/payment e settlement.
A partir daí, comecei a perceber uma abordagem diferente: o RWA não precisa apenas de um lugar para emitir tokens; ele precisa de uma camada que processe todo o ciclo de vida das transações, mas ainda fica uma dúvida — essa arquitetura adequada significa, de fato, adoção real?
Então a Dusk está construindo uma infraestrutura de settlement ou apenas lançando as bases para isso?
#dusk $DUSK @Dusk $BTC
Essa pergunta me fez ver o problema de outra forma: a tokenização é apenas o primeiro passo. Depois que os ativos são representados on-chain, ainda há outras coisas a tratar: quem tem permissão para realizar transações, como essas transações são executadas, se o asset leg e o payment leg estão sincronizados e, por fim, onde a propriedade é liquidada (settlement).
Assim, em vez de começar pela história “A Dusk é uma blockchain para RWA?”, eu quis primeiro verificar a arquitetura.
Na documentação da Dusk, o DuskDS é responsável pelo consenso, finality e data availability da Dusk L1, enquanto o DuskEVM fornece um ambiente compatível com EVM para as aplicações.
O que chama atenção é que a Dusk também descreve a infraestrutura de mercado com etapas de onboarding, controles de transferência, coordenação de asset/payment e settlement.
A partir daí, comecei a perceber uma abordagem diferente: o RWA não precisa apenas de um lugar para emitir tokens; ele precisa de uma camada que processe todo o ciclo de vida das transações, mas ainda fica uma dúvida — essa arquitetura adequada significa, de fato, adoção real?
Então a Dusk está construindo uma infraestrutura de settlement ou apenas lançando as bases para isso?
#dusk $DUSK @Dusk $BTC
1
271
Se você está usando o Binance P2P pela primeira vez, há um hábito que eu acho que você deveria começar a praticar desde as primeiras transações: não escolher o vendedor apenas porque ele oferece um preço melhor.
Eu costumava achar que uma diferença de alguns centavos não era nada, então eu olhava o preço primeiro e só depois verificava as outras informações. Mas depois de muitas transações, e ao ler com atenção como a Binance exibe os dados de cada anúncio, percebi que o que vale a pena conferir não é apenas o nível de preço.
Eu criei para mim um processo simples antes de cada ordem que você pode conferir. Primeiro, vejo a quantidade de transações e a taxa de conclusão. Em seguida, leio feedbacks específicos, especialmente se houver críticas negativas repetidas.
Depois, verifico se os limites da ordem e os métodos de pagamento realmente são compatíveis.
Mais importante ainda, eu comparo as informações de pagamento e não transfiro a conversa para o Telegram ou para outra plataforma por conta própria.
No entanto, existe uma coisa que eu percebo: esses dados não conseguem transformar um parceiro em “totalmente seguro”; eles apenas nos dão mais base para avaliar antes de negociar.
Para transações P2P, na minha opinião, o mais importante talvez não seja encontrar o vendedor mais barato, e sim formar o hábito de verificar antes de apertar em confirmar.
Eu não sei se essas experiências ajudam todo mundo, mas pelo menos é o que eu concluo depois de ter verificado por conta própria.
#binancep2pantoan @Binance_Vietnam $BTC
Se você está usando o Binance P2P pela primeira vez, há um hábito que eu acho que você deveria começar a praticar desde as primeiras transações: não escolher o vendedor apenas porque ele oferece um preço melhor.
Eu costumava achar que uma diferença de alguns centavos não era nada, então eu olhava o preço primeiro e só depois verificava as outras informações. Mas depois de muitas transações, e ao ler com atenção como a Binance exibe os dados de cada anúncio, percebi que o que vale a pena conferir não é apenas o nível de preço.
Eu criei para mim um processo simples antes de cada ordem que você pode conferir. Primeiro, vejo a quantidade de transações e a taxa de conclusão. Em seguida, leio feedbacks específicos, especialmente se houver críticas negativas repetidas.
Depois, verifico se os limites da ordem e os métodos de pagamento realmente são compatíveis.
Mais importante ainda, eu comparo as informações de pagamento e não transfiro a conversa para o Telegram ou para outra plataforma por conta própria.
No entanto, existe uma coisa que eu percebo: esses dados não conseguem transformar um parceiro em “totalmente seguro”; eles apenas nos dão mais base para avaliar antes de negociar.
Para transações P2P, na minha opinião, o mais importante talvez não seja encontrar o vendedor mais barato, e sim formar o hábito de verificar antes de apertar em confirmar.
Eu não sei se essas experiências ajudam todo mundo, mas pelo menos é o que eu concluo depois de ter verificado por conta própria.
#binancep2pantoan @Binance Vietnam $BTC
Eu costumava achar que uma diferença de alguns centavos não era nada, então eu olhava o preço primeiro e só depois verificava as outras informações. Mas depois de muitas transações, e ao ler com atenção como a Binance exibe os dados de cada anúncio, percebi que o que vale a pena conferir não é apenas o nível de preço.
Eu criei para mim um processo simples antes de cada ordem que você pode conferir. Primeiro, vejo a quantidade de transações e a taxa de conclusão. Em seguida, leio feedbacks específicos, especialmente se houver críticas negativas repetidas.
Depois, verifico se os limites da ordem e os métodos de pagamento realmente são compatíveis.
Mais importante ainda, eu comparo as informações de pagamento e não transfiro a conversa para o Telegram ou para outra plataforma por conta própria.
No entanto, existe uma coisa que eu percebo: esses dados não conseguem transformar um parceiro em “totalmente seguro”; eles apenas nos dão mais base para avaliar antes de negociar.
Para transações P2P, na minha opinião, o mais importante talvez não seja encontrar o vendedor mais barato, e sim formar o hábito de verificar antes de apertar em confirmar.
Eu não sei se essas experiências ajudam todo mundo, mas pelo menos é o que eu concluo depois de ter verificado por conta própria.
#binancep2pantoan @Binance Vietnam $BTC
1
210
Há um detalhe que me fez reler o consenso do Dusk algumas vezes. No começo, eu pensei que a Succinct Attestation fosse apenas outra forma de chamar PoS, mas o fluxo interno tem alguns pontos notáveis.
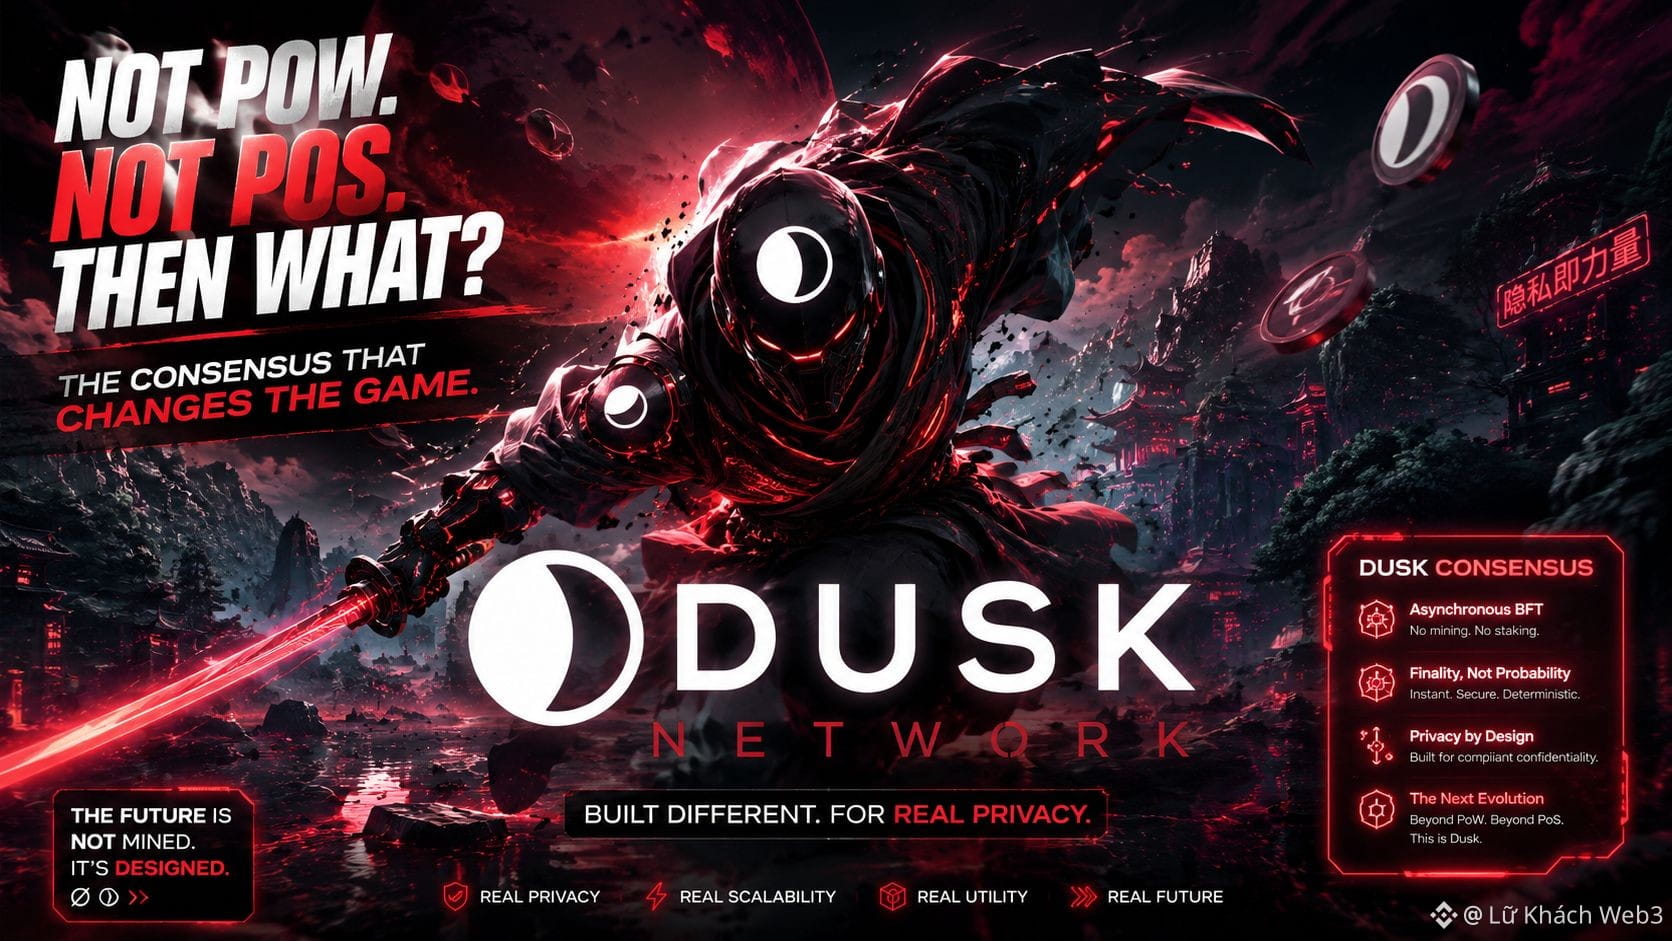
De acordo com a documentação atual, o DuskDS utiliza Succinct Attestation (SA), que o Dusk descreve claramente como um protocolo de consenso permissionless e baseado em comitês de Proof of Stake. Um provisioner que deseja participar do consenso precisa fazer stake no mínimo de 1.000 DUSK.
Vou adiante no processo. Um round não é simplesmente validadores votando juntos em um bloco; ele é dividido em três etapas: Proposal, Validation e Ratification. Um provisioner propõe um bloco, depois um comitê verifica; em seguida, outro comitê confirma o resultado e finaliza o bloco. Quando a ratification é concluída, o Dusk alcança finalidade determinística.
Até aqui eu tive que corrigir meu entendimento inicial.
A SA não é “um consenso totalmente diferente do PoS”. A base econômica continua sendo staking; o ponto em que o Dusk se diferencia é a forma como escolhe comitês, a separação das etapas de confirmação e a maneira como o bloco é levado à finalidade.
Espere, isso ainda não é o bastante para dizer que a SA é melhor do que PoW ou PoS tradicionais.
O PoW depende de competitividade computacional, enquanto a SA não precisa de tal mecanismo. Mas dizer que o Dusk “substitui o PoS por algo totalmente novo” não é exato.
O que eu acho mais interessante para investigar é: quando a finalidade é projetada de forma determinística, até que ponto isso muda a experiência de settlement para aplicações financeiras?
#dusk $DUSK @Dusk_Foundation $BTC
Há um detalhe que me fez reler o consenso do Dusk algumas vezes. No começo, eu pensei que a Succinct Attestation fosse apenas outra forma de chamar PoS, mas o fluxo interno tem alguns pontos notáveis.
De acordo com a documentação atual, o DuskDS utiliza Succinct Attestation (SA), que o Dusk descreve claramente como um protocolo de consenso permissionless e baseado em comitês de Proof of Stake. Um provisioner que deseja participar do consenso precisa fazer stake no mínimo de 1.000 DUSK.
Vou adiante no processo. Um round não é simplesmente validadores votando juntos em um bloco; ele é dividido em três etapas: Proposal, Validation e Ratification. Um provisioner propõe um bloco, depois um comitê verifica; em seguida, outro comitê confirma o resultado e finaliza o bloco. Quando a ratification é concluída, o Dusk alcança finalidade determinística.
Até aqui eu tive que corrigir meu entendimento inicial.
A SA não é “um consenso totalmente diferente do PoS”. A base econômica continua sendo staking; o ponto em que o Dusk se diferencia é a forma como escolhe comitês, a separação das etapas de confirmação e a maneira como o bloco é levado à finalidade.
Espere, isso ainda não é o bastante para dizer que a SA é melhor do que PoW ou PoS tradicionais.
O PoW depende de competitividade computacional, enquanto a SA não precisa de tal mecanismo. Mas dizer que o Dusk “substitui o PoS por algo totalmente novo” não é exato.
O que eu acho mais interessante para investigar é: quando a finalidade é projetada de forma determinística, até que ponto isso muda a experiência de settlement para aplicações financeiras?
#dusk $DUSK @Dusk $BTC
De acordo com a documentação atual, o DuskDS utiliza Succinct Attestation (SA), que o Dusk descreve claramente como um protocolo de consenso permissionless e baseado em comitês de Proof of Stake. Um provisioner que deseja participar do consenso precisa fazer stake no mínimo de 1.000 DUSK.
Vou adiante no processo. Um round não é simplesmente validadores votando juntos em um bloco; ele é dividido em três etapas: Proposal, Validation e Ratification. Um provisioner propõe um bloco, depois um comitê verifica; em seguida, outro comitê confirma o resultado e finaliza o bloco. Quando a ratification é concluída, o Dusk alcança finalidade determinística.
Até aqui eu tive que corrigir meu entendimento inicial.
A SA não é “um consenso totalmente diferente do PoS”. A base econômica continua sendo staking; o ponto em que o Dusk se diferencia é a forma como escolhe comitês, a separação das etapas de confirmação e a maneira como o bloco é levado à finalidade.
Espere, isso ainda não é o bastante para dizer que a SA é melhor do que PoW ou PoS tradicionais.
O PoW depende de competitividade computacional, enquanto a SA não precisa de tal mecanismo. Mas dizer que o Dusk “substitui o PoS por algo totalmente novo” não é exato.
O que eu acho mais interessante para investigar é: quando a finalidade é projetada de forma determinística, até que ponto isso muda a experiência de settlement para aplicações financeiras?
#dusk $DUSK @Dusk $BTC
220
Verificado
Há algo que me faz parar ao ler sobre a Dusk Network. No começo, eu achei que fosse apenas uma blockchain focada em privacidade e tokenização de ativos, mas ao comparar com os docs mais recentes, percebi que a forma como a Dusk se posiciona é muito mais ampla.
A Dusk se descreve como uma infraestrutura para ativos digitais regulados e finanças onchain, com foco em privacidade, controle de acesso e liquidação determinística. Não é apenas uma história sobre tokens.
Comecei a analisar a arquitetura. O DuskDS assume o consenso, a finalidade e a disponibilidade de dados; o DuskVM executa contratos inteligentes Rust/WASM diretamente na L1; e o DuskEVM fornece um ambiente compatível com EVM, usando o DuskDS para a liquidação.
Depois disso, li mais a fundo sobre ativos regulados. Os docs mencionam elegibilidade, vínculo da carteira, restrições de transferência, divulgação, relatórios e coordenação de liquidação. A privacidade também é dividida em duas vertentes: Moonlight para transações públicas e Phoenix para transfers shielded.
Foi então que entendi por que a Dusk não fala apenas em “colocar os ativos na blockchain”. Eles estão tentando incorporar também as restrições dos mercados financeiros no workflow onchain.
Mas espere: arquitetura desenhada para finanças reguladas não significa, por si só, que a adoção já foi comprovada.
Talvez a pergunta mais interessante seja: esses primitives realmente se tornarão uma infraestrutura que os mercados financeiros passam a usar?
#dusk $DUSK @Dusk_Foundation $BTC
Há algo que me faz parar ao ler sobre a Dusk Network. No começo, eu achei que fosse apenas uma blockchain focada em privacidade e tokenização de ativos, mas ao comparar com os docs mais recentes, percebi que a forma como a Dusk se posiciona é muito mais ampla.
A Dusk se descreve como uma infraestrutura para ativos digitais regulados e finanças onchain, com foco em privacidade, controle de acesso e liquidação determinística. Não é apenas uma história sobre tokens.
Comecei a analisar a arquitetura. O DuskDS assume o consenso, a finalidade e a disponibilidade de dados; o DuskVM executa contratos inteligentes Rust/WASM diretamente na L1; e o DuskEVM fornece um ambiente compatível com EVM, usando o DuskDS para a liquidação.
Depois disso, li mais a fundo sobre ativos regulados. Os docs mencionam elegibilidade, vínculo da carteira, restrições de transferência, divulgação, relatórios e coordenação de liquidação. A privacidade também é dividida em duas vertentes: Moonlight para transações públicas e Phoenix para transfers shielded.
Foi então que entendi por que a Dusk não fala apenas em “colocar os ativos na blockchain”. Eles estão tentando incorporar também as restrições dos mercados financeiros no workflow onchain.
Mas espere: arquitetura desenhada para finanças reguladas não significa, por si só, que a adoção já foi comprovada.
Talvez a pergunta mais interessante seja: esses primitives realmente se tornarão uma infraestrutura que os mercados financeiros passam a usar?
#dusk $DUSK @Dusk $BTC
A Dusk se descreve como uma infraestrutura para ativos digitais regulados e finanças onchain, com foco em privacidade, controle de acesso e liquidação determinística. Não é apenas uma história sobre tokens.
Comecei a analisar a arquitetura. O DuskDS assume o consenso, a finalidade e a disponibilidade de dados; o DuskVM executa contratos inteligentes Rust/WASM diretamente na L1; e o DuskEVM fornece um ambiente compatível com EVM, usando o DuskDS para a liquidação.
Depois disso, li mais a fundo sobre ativos regulados. Os docs mencionam elegibilidade, vínculo da carteira, restrições de transferência, divulgação, relatórios e coordenação de liquidação. A privacidade também é dividida em duas vertentes: Moonlight para transações públicas e Phoenix para transfers shielded.
Foi então que entendi por que a Dusk não fala apenas em “colocar os ativos na blockchain”. Eles estão tentando incorporar também as restrições dos mercados financeiros no workflow onchain.
Mas espere: arquitetura desenhada para finanças reguladas não significa, por si só, que a adoção já foi comprovada.
Talvez a pergunta mais interessante seja: esses primitives realmente se tornarão uma infraestrutura que os mercados financeiros passam a usar?
#dusk $DUSK @Dusk $BTC
1
1
91
À primeira vista, eu já pensei que o Binance P2P apenas adicionava algumas camadas extras de proteção para transações ponto a ponto. Escrow, verificação ou Appeal são conceitos bem familiares.
Mas quanto mais eu leio com atenção, mais vejo que há um problema interessante por trás do que acontece quando as duas partes já não concordam com a transação.
No início eu achava que Chat e Appeal eram apenas ferramentas de apoio quando surgisse algum incidente; depois, percebi que o valor deles está em ajudar as partes a fornecer informações e evidências para que a Binance avalie quando surgir uma disputa.
O processo de reclamação pode registrar etapas de tratamento, observações e evidências relacionadas. Isso me fez enxergar o Appeal de forma diferente: não é um mecanismo que garante um resultado, mas sim um procedimento para analisar o ocorrido com base nas informações fornecidas.
O que mais me preocupou foi a conduta do usuário. A Binance também recomenda não confiar em fotos ou SMS para confirmar pagamentos e manter os comprovantes quando for necessário fazer Appeal.
Foi quando eu finalmente entendi que o ponto relevante não é apenas a tecnologia. Está em como o sistema mantém um processo para que as partes apresentem evidências quando surgirem divergências.
Quanto mais eu penso, mais isso parece um modelo de coordenação, mais do que uma simples funcionalidade — e talvez o valor da infraestrutura só fique realmente evidente quando a transação deixa de ser algo simples.
#binancep2pantoan @Binance_Vietnam $BTC
À primeira vista, eu já pensei que o Binance P2P apenas adicionava algumas camadas extras de proteção para transações ponto a ponto. Escrow, verificação ou Appeal são conceitos bem familiares.
Mas quanto mais eu leio com atenção, mais vejo que há um problema interessante por trás do que acontece quando as duas partes já não concordam com a transação.
No início eu achava que Chat e Appeal eram apenas ferramentas de apoio quando surgisse algum incidente; depois, percebi que o valor deles está em ajudar as partes a fornecer informações e evidências para que a Binance avalie quando surgir uma disputa.
O processo de reclamação pode registrar etapas de tratamento, observações e evidências relacionadas. Isso me fez enxergar o Appeal de forma diferente: não é um mecanismo que garante um resultado, mas sim um procedimento para analisar o ocorrido com base nas informações fornecidas.
O que mais me preocupou foi a conduta do usuário. A Binance também recomenda não confiar em fotos ou SMS para confirmar pagamentos e manter os comprovantes quando for necessário fazer Appeal.
Foi quando eu finalmente entendi que o ponto relevante não é apenas a tecnologia. Está em como o sistema mantém um processo para que as partes apresentem evidências quando surgirem divergências.
Quanto mais eu penso, mais isso parece um modelo de coordenação, mais do que uma simples funcionalidade — e talvez o valor da infraestrutura só fique realmente evidente quando a transação deixa de ser algo simples.
#binancep2pantoan @Binance Vietnam $BTC
Mas quanto mais eu leio com atenção, mais vejo que há um problema interessante por trás do que acontece quando as duas partes já não concordam com a transação.
No início eu achava que Chat e Appeal eram apenas ferramentas de apoio quando surgisse algum incidente; depois, percebi que o valor deles está em ajudar as partes a fornecer informações e evidências para que a Binance avalie quando surgir uma disputa.
O processo de reclamação pode registrar etapas de tratamento, observações e evidências relacionadas. Isso me fez enxergar o Appeal de forma diferente: não é um mecanismo que garante um resultado, mas sim um procedimento para analisar o ocorrido com base nas informações fornecidas.
O que mais me preocupou foi a conduta do usuário. A Binance também recomenda não confiar em fotos ou SMS para confirmar pagamentos e manter os comprovantes quando for necessário fazer Appeal.
Foi quando eu finalmente entendi que o ponto relevante não é apenas a tecnologia. Está em como o sistema mantém um processo para que as partes apresentem evidências quando surgirem divergências.
Quanto mais eu penso, mais isso parece um modelo de coordenação, mais do que uma simples funcionalidade — e talvez o valor da infraestrutura só fique realmente evidente quando a transação deixa de ser algo simples.
#binancep2pantoan @Binance Vietnam $BTC
1
210
Há um lugar que me fez reler ao investigar a Dusk Network. Eu achava que a tokenização era bem simples: pegar um ativo, criar um token que o represente e então colocar esse token na blockchain.
Mas a documentação da Dusk define isso com mais clareza. Tokenização é a emissão de tokens que representam um ativo ou um direito sobre esse ativo. O ponto é que, para ativos gerenciados, custody, registry e settlement ainda podem ficar fora do ledger.
Eu comecei a analisar o restante do ciclo de vida: issuance, eligibility, transfer restrictions, disclosure, trading e settlement. Esses também são os fluxos de trabalho que a Dusk incorpora ao design da market infrastructure.
A DuskDS fica responsável pelo settlement, finalidade e disponibilidade de dados. A Citadel fornece identidade e disclosure seletiva. A Dusk Trade está na camada de aplicação, tratando fluxos como onboarding, trading e a coordenação do settlement asset-payment.
Acontece que o ponto que eu havia deixado passar inicialmente não era o próprio token, mas sim as coisas que acontecem antes e depois de uma transferência.
Espera—isso também não significa que tudo seja automaticamente levado onchain; na verdade, a própria documentação da Dusk diz que a arquitetura específica depende do produto e dos requisitos legais.
Então, a forma como eu enxergo a Dusk mudou um pouco: aqui, tokenização não é apenas criar uma representação, mas construir todo o workflow em torno do ativo.
No fim, o valor está no token ou na infraestrutura que permite que esse token realmente funcione?
#dusk $DUSK @Dusk_Foundation $BTC
Há um lugar que me fez reler ao investigar a Dusk Network. Eu achava que a tokenização era bem simples: pegar um ativo, criar um token que o represente e então colocar esse token na blockchain.
Mas a documentação da Dusk define isso com mais clareza. Tokenização é a emissão de tokens que representam um ativo ou um direito sobre esse ativo. O ponto é que, para ativos gerenciados, custody, registry e settlement ainda podem ficar fora do ledger.
Eu comecei a analisar o restante do ciclo de vida: issuance, eligibility, transfer restrictions, disclosure, trading e settlement. Esses também são os fluxos de trabalho que a Dusk incorpora ao design da market infrastructure.
A DuskDS fica responsável pelo settlement, finalidade e disponibilidade de dados. A Citadel fornece identidade e disclosure seletiva. A Dusk Trade está na camada de aplicação, tratando fluxos como onboarding, trading e a coordenação do settlement asset-payment.
Acontece que o ponto que eu havia deixado passar inicialmente não era o próprio token, mas sim as coisas que acontecem antes e depois de uma transferência.
Espera—isso também não significa que tudo seja automaticamente levado onchain; na verdade, a própria documentação da Dusk diz que a arquitetura específica depende do produto e dos requisitos legais.
Então, a forma como eu enxergo a Dusk mudou um pouco: aqui, tokenização não é apenas criar uma representação, mas construir todo o workflow em torno do ativo.
No fim, o valor está no token ou na infraestrutura que permite que esse token realmente funcione?
#dusk $DUSK @Dusk $BTC
Mas a documentação da Dusk define isso com mais clareza. Tokenização é a emissão de tokens que representam um ativo ou um direito sobre esse ativo. O ponto é que, para ativos gerenciados, custody, registry e settlement ainda podem ficar fora do ledger.
Eu comecei a analisar o restante do ciclo de vida: issuance, eligibility, transfer restrictions, disclosure, trading e settlement. Esses também são os fluxos de trabalho que a Dusk incorpora ao design da market infrastructure.
A DuskDS fica responsável pelo settlement, finalidade e disponibilidade de dados. A Citadel fornece identidade e disclosure seletiva. A Dusk Trade está na camada de aplicação, tratando fluxos como onboarding, trading e a coordenação do settlement asset-payment.
Acontece que o ponto que eu havia deixado passar inicialmente não era o próprio token, mas sim as coisas que acontecem antes e depois de uma transferência.
Espera—isso também não significa que tudo seja automaticamente levado onchain; na verdade, a própria documentação da Dusk diz que a arquitetura específica depende do produto e dos requisitos legais.
Então, a forma como eu enxergo a Dusk mudou um pouco: aqui, tokenização não é apenas criar uma representação, mas construir todo o workflow em torno do ativo.
No fim, o valor está no token ou na infraestrutura que permite que esse token realmente funcione?
#dusk $DUSK @Dusk $BTC
2
2
82
Hoje eu passei a tarde inteira analisando a Dusk Network para participar do programa Creatorpad do projeto na Binance.
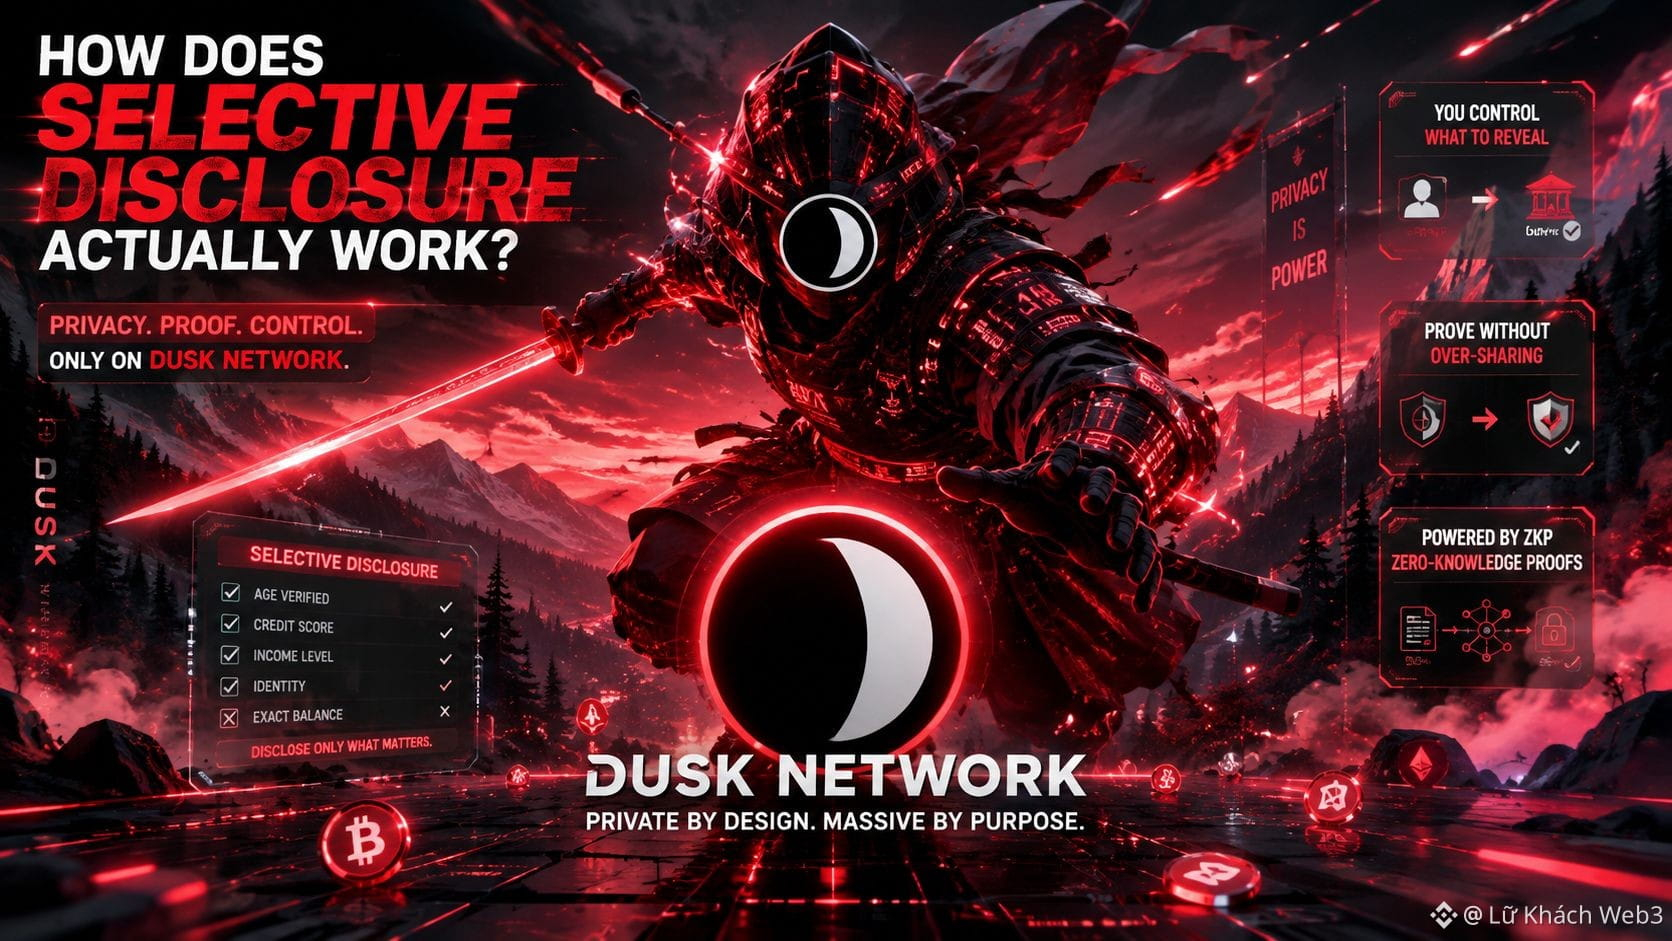
Há um detalhe que me fez reler a parte de privacidade da Dusk Network. “Selective Disclosure” parece bem simples: manter os dados privados, mas quando precisar, revelar. Porém, ao descer para a documentação, a forma como a Dusk separa os componentes é diferente do que eu imaginava inicialmente.
A Dusk descreve a privacidade em três frentes: contas públicas com Moonlight, transações shielded com Phoenix e selective disclosure quando uma parte autorizada precisa de evidências.
Eu me aprofundei no Citadel porque a documentação define isso como a camada de identidade e acesso para o selective disclosure. O Citadel usa provas de conhecimento zero para que o usuário possa comprovar que possui uma licença válida sem precisar divulgar todas as informações de identificação.
O ponto a notar está aqui: por exemplo, na documentação não se diz “revelar toda a identidade”. O usuário cria uma prova e, então, o provedor de serviço verifica se o direito é válido por meio do processo do Citadel.
Espere—isso ainda não significa que todos os dados na Dusk serão automaticamente divulgados de forma seletiva. A documentação apenas descreve os “primitives” e padrões para que as aplicações construam workflows adequados.
Talvez este seja o ponto que eu preciso manter: o Selective Disclosure da Dusk não é “privacidade com um botão de publicar”, mas sim uma forma de separar o direito de comprovar uma informação de divulgar todo o conteúdo.
Então a próxima pergunta fica mais interessante: até onde esses primitives são implementados em aplicações do mundo real?
#dusk $DUSK @Dusk_Foundation $BTC
Hoje eu passei a tarde inteira analisando a Dusk Network para participar do programa Creatorpad do projeto na Binance.
Há um detalhe que me fez reler a parte de privacidade da Dusk Network. “Selective Disclosure” parece bem simples: manter os dados privados, mas quando precisar, revelar. Porém, ao descer para a documentação, a forma como a Dusk separa os componentes é diferente do que eu imaginava inicialmente.
A Dusk descreve a privacidade em três frentes: contas públicas com Moonlight, transações shielded com Phoenix e selective disclosure quando uma parte autorizada precisa de evidências.
Eu me aprofundei no Citadel porque a documentação define isso como a camada de identidade e acesso para o selective disclosure. O Citadel usa provas de conhecimento zero para que o usuário possa comprovar que possui uma licença válida sem precisar divulgar todas as informações de identificação.
O ponto a notar está aqui: por exemplo, na documentação não se diz “revelar toda a identidade”. O usuário cria uma prova e, então, o provedor de serviço verifica se o direito é válido por meio do processo do Citadel.
Espere—isso ainda não significa que todos os dados na Dusk serão automaticamente divulgados de forma seletiva. A documentação apenas descreve os “primitives” e padrões para que as aplicações construam workflows adequados.
Talvez este seja o ponto que eu preciso manter: o Selective Disclosure da Dusk não é “privacidade com um botão de publicar”, mas sim uma forma de separar o direito de comprovar uma informação de divulgar todo o conteúdo.
Então a próxima pergunta fica mais interessante: até onde esses primitives são implementados em aplicações do mundo real?
#dusk $DUSK @Dusk $BTC
Há um detalhe que me fez reler a parte de privacidade da Dusk Network. “Selective Disclosure” parece bem simples: manter os dados privados, mas quando precisar, revelar. Porém, ao descer para a documentação, a forma como a Dusk separa os componentes é diferente do que eu imaginava inicialmente.
A Dusk descreve a privacidade em três frentes: contas públicas com Moonlight, transações shielded com Phoenix e selective disclosure quando uma parte autorizada precisa de evidências.
Eu me aprofundei no Citadel porque a documentação define isso como a camada de identidade e acesso para o selective disclosure. O Citadel usa provas de conhecimento zero para que o usuário possa comprovar que possui uma licença válida sem precisar divulgar todas as informações de identificação.
O ponto a notar está aqui: por exemplo, na documentação não se diz “revelar toda a identidade”. O usuário cria uma prova e, então, o provedor de serviço verifica se o direito é válido por meio do processo do Citadel.
Espere—isso ainda não significa que todos os dados na Dusk serão automaticamente divulgados de forma seletiva. A documentação apenas descreve os “primitives” e padrões para que as aplicações construam workflows adequados.
Talvez este seja o ponto que eu preciso manter: o Selective Disclosure da Dusk não é “privacidade com um botão de publicar”, mas sim uma forma de separar o direito de comprovar uma informação de divulgar todo o conteúdo.
Então a próxima pergunta fica mais interessante: até onde esses primitives são implementados em aplicações do mundo real?
#dusk $DUSK @Dusk $BTC
2
2
238
Há um detalhe que me fez reler a arquitetura do Dusk mais uma vez. No início, eu achava que o DuskDS era simplesmente a parte de blockchain que fica por baixo do DuskEVM, mas a documentação técnica descreve algo mais amplo.
O DuskDS é definido como a camada de settlement e data availability do Dusk L1, responsável por consensus, finality e pelos modelos nativos de transações. O DuskEVM é a camada de execução que usa o DuskDS para settlement e data availability. Já o DuskVM executa contratos diretamente no Dusk L1.
Aprofundei como o settlement de fato é confirmado. O DuskDS usa Succinct Attestation, um mecanismo Proof-of-Stake baseado em comitê. O processo envolve proposal, validation e então ratification; quando o bloco é ratificado, a finality passa a ser determinística.
Depois olhei para o modelo de transação. Moonlight processa contas públicas, enquanto Phoenix usa shielded notes e provas de conhecimento zero. São dois modelos diferentes, mas no fim ambos fazem settlement na mesma cadeia.
Espere — isso não significa que o DuskDS cuide sozinho de toda a lógica de aplicação. A execução ainda pertence ao DuskVM ou ao DuskEVM, mas é justamente aqui que minha perspectiva mudou: o Dusk separa de forma bem clara a execução do settlement.
Se for assim, a pergunta realmente interessante deixa de ser se o DuskDS é (ou não) uma camada de settlement e passa a ser: de que forma essa arquitetura de separação de settlement vai gerar diferenças práticas quando as aplicações financeiras começarem a rodar em grande escala?
#dusk $DUSK @Dusk_Foundation
Há um detalhe que me fez reler a arquitetura do Dusk mais uma vez. No início, eu achava que o DuskDS era simplesmente a parte de blockchain que fica por baixo do DuskEVM, mas a documentação técnica descreve algo mais amplo.
O DuskDS é definido como a camada de settlement e data availability do Dusk L1, responsável por consensus, finality e pelos modelos nativos de transações. O DuskEVM é a camada de execução que usa o DuskDS para settlement e data availability. Já o DuskVM executa contratos diretamente no Dusk L1.
Aprofundei como o settlement de fato é confirmado. O DuskDS usa Succinct Attestation, um mecanismo Proof-of-Stake baseado em comitê. O processo envolve proposal, validation e então ratification; quando o bloco é ratificado, a finality passa a ser determinística.
Depois olhei para o modelo de transação. Moonlight processa contas públicas, enquanto Phoenix usa shielded notes e provas de conhecimento zero. São dois modelos diferentes, mas no fim ambos fazem settlement na mesma cadeia.
Espere — isso não significa que o DuskDS cuide sozinho de toda a lógica de aplicação. A execução ainda pertence ao DuskVM ou ao DuskEVM, mas é justamente aqui que minha perspectiva mudou: o Dusk separa de forma bem clara a execução do settlement.
Se for assim, a pergunta realmente interessante deixa de ser se o DuskDS é (ou não) uma camada de settlement e passa a ser: de que forma essa arquitetura de separação de settlement vai gerar diferenças práticas quando as aplicações financeiras começarem a rodar em grande escala?
#dusk $DUSK @Dusk
O DuskDS é definido como a camada de settlement e data availability do Dusk L1, responsável por consensus, finality e pelos modelos nativos de transações. O DuskEVM é a camada de execução que usa o DuskDS para settlement e data availability. Já o DuskVM executa contratos diretamente no Dusk L1.
Aprofundei como o settlement de fato é confirmado. O DuskDS usa Succinct Attestation, um mecanismo Proof-of-Stake baseado em comitê. O processo envolve proposal, validation e então ratification; quando o bloco é ratificado, a finality passa a ser determinística.
Depois olhei para o modelo de transação. Moonlight processa contas públicas, enquanto Phoenix usa shielded notes e provas de conhecimento zero. São dois modelos diferentes, mas no fim ambos fazem settlement na mesma cadeia.
Espere — isso não significa que o DuskDS cuide sozinho de toda a lógica de aplicação. A execução ainda pertence ao DuskVM ou ao DuskEVM, mas é justamente aqui que minha perspectiva mudou: o Dusk separa de forma bem clara a execução do settlement.
Se for assim, a pergunta realmente interessante deixa de ser se o DuskDS é (ou não) uma camada de settlement e passa a ser: de que forma essa arquitetura de separação de settlement vai gerar diferenças práticas quando as aplicações financeiras começarem a rodar em grande escala?
#dusk $DUSK @Dusk
1
3
69
Há uma situação que eu acho que as pessoas novas costumam facilmente enfrentar ao vender USDT na Binance P2P — e eu também já passei por isso.
Foi uma vez em que eu fiz um pedido de venda de 350 USDT. O comprador disse que tinha transferido e logo mandou: “Checa pra mim e depois libera, tá? Eu tô precisando de USDT com urgência.”
Um tempo depois, ele me enviou uma foto do comprovante de uma transação bancária que teria dado certo. Eu abri a imagem e conferi o valor, o horário e o nome do destinatário. Tudo parecia fazer sentido, mas quando eu abri o meu próprio aplicativo bancário, o dinheiro ainda não apareceu.
Eu vou esperar o valor realmente aparecer na conta do destinatário, em vez de deixar a pressa do outro definir o momento de liberar.
Pode ser que o comprador seja totalmente honesto, ou talvez a operação bancária só esteja demorando.
Eu quero entender se essa pressão realmente muda o processo.
Relendo o material, vi que a Binance recomenda manter a conversa dentro da plataforma, verificar o dinheiro diretamente na conta de recebimento e não confiar em prints, SMS ou confirmações feitas pelo outro para liberar. Se houver algum problema, a transação pode ser colocada em appeal e com a apresentação de evidências.
Espera, isso não significa que quem pressiona necessariamente seja golpe. Pode ser que a pessoa só queira concluir a negociação o mais rápido possível, mas é justamente esse ponto que me chamou atenção: o escrow protege o ativo, porém não substitui a etapa de verificação do usuário.
Vendo por outro ângulo, o P2P ainda é um processo com bastante parte manual, então a pressão das pessoas sempre existe.
Por isso, eu não vou deixar a pressa do outro decidir a negociação; eu só libero quando o dinheiro já estiver na conta. Talvez eu seja um pouco cauteloso, mas no P2P, ser cauteloso é melhor do que confiar no que eu ainda não confirmei.
#binancep2pantoan @Binance_Vietnam $BTC
Há uma situação que eu acho que as pessoas novas costumam facilmente enfrentar ao vender USDT na Binance P2P — e eu também já passei por isso.
Foi uma vez em que eu fiz um pedido de venda de 350 USDT. O comprador disse que tinha transferido e logo mandou: “Checa pra mim e depois libera, tá? Eu tô precisando de USDT com urgência.”
Um tempo depois, ele me enviou uma foto do comprovante de uma transação bancária que teria dado certo. Eu abri a imagem e conferi o valor, o horário e o nome do destinatário. Tudo parecia fazer sentido, mas quando eu abri o meu próprio aplicativo bancário, o dinheiro ainda não apareceu.
Eu vou esperar o valor realmente aparecer na conta do destinatário, em vez de deixar a pressa do outro definir o momento de liberar.
Pode ser que o comprador seja totalmente honesto, ou talvez a operação bancária só esteja demorando.
Eu quero entender se essa pressão realmente muda o processo.
Relendo o material, vi que a Binance recomenda manter a conversa dentro da plataforma, verificar o dinheiro diretamente na conta de recebimento e não confiar em prints, SMS ou confirmações feitas pelo outro para liberar. Se houver algum problema, a transação pode ser colocada em appeal e com a apresentação de evidências.
Espera, isso não significa que quem pressiona necessariamente seja golpe. Pode ser que a pessoa só queira concluir a negociação o mais rápido possível, mas é justamente esse ponto que me chamou atenção: o escrow protege o ativo, porém não substitui a etapa de verificação do usuário.
Vendo por outro ângulo, o P2P ainda é um processo com bastante parte manual, então a pressão das pessoas sempre existe.
Por isso, eu não vou deixar a pressa do outro decidir a negociação; eu só libero quando o dinheiro já estiver na conta. Talvez eu seja um pouco cauteloso, mas no P2P, ser cauteloso é melhor do que confiar no que eu ainda não confirmei.
#binancep2pantoan @Binance Vietnam $BTC
Foi uma vez em que eu fiz um pedido de venda de 350 USDT. O comprador disse que tinha transferido e logo mandou: “Checa pra mim e depois libera, tá? Eu tô precisando de USDT com urgência.”
Um tempo depois, ele me enviou uma foto do comprovante de uma transação bancária que teria dado certo. Eu abri a imagem e conferi o valor, o horário e o nome do destinatário. Tudo parecia fazer sentido, mas quando eu abri o meu próprio aplicativo bancário, o dinheiro ainda não apareceu.
Eu vou esperar o valor realmente aparecer na conta do destinatário, em vez de deixar a pressa do outro definir o momento de liberar.
Pode ser que o comprador seja totalmente honesto, ou talvez a operação bancária só esteja demorando.
Eu quero entender se essa pressão realmente muda o processo.
Relendo o material, vi que a Binance recomenda manter a conversa dentro da plataforma, verificar o dinheiro diretamente na conta de recebimento e não confiar em prints, SMS ou confirmações feitas pelo outro para liberar. Se houver algum problema, a transação pode ser colocada em appeal e com a apresentação de evidências.
Espera, isso não significa que quem pressiona necessariamente seja golpe. Pode ser que a pessoa só queira concluir a negociação o mais rápido possível, mas é justamente esse ponto que me chamou atenção: o escrow protege o ativo, porém não substitui a etapa de verificação do usuário.
Vendo por outro ângulo, o P2P ainda é um processo com bastante parte manual, então a pressão das pessoas sempre existe.
Por isso, eu não vou deixar a pressa do outro decidir a negociação; eu só libero quando o dinheiro já estiver na conta. Talvez eu seja um pouco cauteloso, mas no P2P, ser cauteloso é melhor do que confiar no que eu ainda não confirmei.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Há um detalhe que me fez parar quando li sobre a Dusk Network: eles não definem privacidade simplesmente como ocultar todos os dados, mas sim como colocá-la lado a lado com a capacidade de divulgação seletiva.
Relendo a arquitetura, notei que o DuskDS oferece dois modelos de transação bem diferentes. O Moonlight é público, enquanto o Phoenix usa notes protegidas (shielded notes) e provas de zero conhecimento para que não sejam divulgados o valor, o remetente ou a relação entre as notas.
O que eu quero verificar é se essa privacidade realmente tem a ver com as exigências do mercado financeiro ou se é apenas uma funcionalidade técnica.
Na documentação sobre ativos regulados, a Dusk descreve um cenário bem realista: o investidor não precisa que todos os participantes vejam todo o saldo ou as transações, mas o emissor, a plataforma (venue) ou um auditor ainda podem precisar de uma parte específica das informações. A Dusk chama esse caminho de divulgação seletiva (selective disclosure).
Espere—eu não deveria concluir daí que instituições financeiras já estão usando a Dusk em escala prática.
Mas percebo um ponto digno de nota na forma como o problema é formulado: privacidade não é necessariamente oposta à transparência. Um sistema pode manter os dados privados nas transações e, ao mesmo tempo, permitir a entrega de provas ou informações necessárias para as pessoas certas.
Se for assim, a pergunta que eu ainda quero aprofundar é: em finanças reguladas, a privacidade realmente tem valor quando—quando os dados precisam ser protegidos ou quando precisam ser revelados às pessoas corretas?
#dusk $DUSK @Dusk_Foundation
Há um detalhe que me fez parar quando li sobre a Dusk Network: eles não definem privacidade simplesmente como ocultar todos os dados, mas sim como colocá-la lado a lado com a capacidade de divulgação seletiva.
Relendo a arquitetura, notei que o DuskDS oferece dois modelos de transação bem diferentes. O Moonlight é público, enquanto o Phoenix usa notes protegidas (shielded notes) e provas de zero conhecimento para que não sejam divulgados o valor, o remetente ou a relação entre as notas.
O que eu quero verificar é se essa privacidade realmente tem a ver com as exigências do mercado financeiro ou se é apenas uma funcionalidade técnica.
Na documentação sobre ativos regulados, a Dusk descreve um cenário bem realista: o investidor não precisa que todos os participantes vejam todo o saldo ou as transações, mas o emissor, a plataforma (venue) ou um auditor ainda podem precisar de uma parte específica das informações. A Dusk chama esse caminho de divulgação seletiva (selective disclosure).
Espere—eu não deveria concluir daí que instituições financeiras já estão usando a Dusk em escala prática.
Mas percebo um ponto digno de nota na forma como o problema é formulado: privacidade não é necessariamente oposta à transparência. Um sistema pode manter os dados privados nas transações e, ao mesmo tempo, permitir a entrega de provas ou informações necessárias para as pessoas certas.
Se for assim, a pergunta que eu ainda quero aprofundar é: em finanças reguladas, a privacidade realmente tem valor quando—quando os dados precisam ser protegidos ou quando precisam ser revelados às pessoas corretas?
#dusk $DUSK @Dusk
Relendo a arquitetura, notei que o DuskDS oferece dois modelos de transação bem diferentes. O Moonlight é público, enquanto o Phoenix usa notes protegidas (shielded notes) e provas de zero conhecimento para que não sejam divulgados o valor, o remetente ou a relação entre as notas.
O que eu quero verificar é se essa privacidade realmente tem a ver com as exigências do mercado financeiro ou se é apenas uma funcionalidade técnica.
Na documentação sobre ativos regulados, a Dusk descreve um cenário bem realista: o investidor não precisa que todos os participantes vejam todo o saldo ou as transações, mas o emissor, a plataforma (venue) ou um auditor ainda podem precisar de uma parte específica das informações. A Dusk chama esse caminho de divulgação seletiva (selective disclosure).
Espere—eu não deveria concluir daí que instituições financeiras já estão usando a Dusk em escala prática.
Mas percebo um ponto digno de nota na forma como o problema é formulado: privacidade não é necessariamente oposta à transparência. Um sistema pode manter os dados privados nas transações e, ao mesmo tempo, permitir a entrega de provas ou informações necessárias para as pessoas certas.
Se for assim, a pergunta que eu ainda quero aprofundar é: em finanças reguladas, a privacidade realmente tem valor quando—quando os dados precisam ser protegidos ou quando precisam ser revelados às pessoas corretas?
#dusk $DUSK @Dusk
4
2
97
Eu já tinha passado por uma situação que me fez ter de reler o procedimento do Binance P2P. Foi quando eu vendi 200 USDT depois de receber um airdrop da Binance Alpha. O comprador me enviou um print dizendo que tinha transferido o dinheiro e me pressionou para eu liberar o cripto. À primeira vista, tudo parecia normal, mas quando eu verifiquei diretamente a conta que recebeu o pagamento, percebi que aquele dinheiro nem sequer tinha aparecido. A partir dessa situação, passei a prestar mais atenção a um detalhe nas instruções da Binance: o vendedor só deve liberar o cripto depois de confirmar por conta própria que realmente recebeu o dinheiro.
Eu relembrei as orientações da Binance e vi que o processo é bem claro. Ao vender, o cripto fica em escrow; o vendedor aguarda o pagamento chegar ao método combinado. Depois disso, confirma que o dinheiro foi de fato recebido e só então libera.
Eu queria entender por que essa etapa de confirmação vem antes da liberação, em vez de depender apenas da notificação “pagamento efetuado”.
Ao consultar mais documentos de segurança do P2P, o motivo ficou mais claro. A Binance alerta sobre falsas confirmações de pagamento e recomenda verificar diretamente a conta que recebeu o dinheiro, em vez de confiar em prints, comprovantes ou SMS.
Descobri que escrow não significa que o vendedor possa pular a etapa final de verificação. O escrow mantém o cripto durante a transação, mas ainda é necessário que o destinatário verifique se o dinheiro em moeda fiduciária realmente chegou.
Vendo mais de perto, no P2P sempre há uma parcela de responsabilidade do lado do usuário. Talvez, no P2P, a segurança não esteja em confiar que o sistema resolveu todos os riscos, mas sim em continuar conferindo aquilo que o sistema não consegue confirmar por você.
#binancep2pantoan @Binance_Vietnam $BTC
Eu já tinha passado por uma situação que me fez ter de reler o procedimento do Binance P2P. Foi quando eu vendi 200 USDT depois de receber um airdrop da Binance Alpha. O comprador me enviou um print dizendo que tinha transferido o dinheiro e me pressionou para eu liberar o cripto. À primeira vista, tudo parecia normal, mas quando eu verifiquei diretamente a conta que recebeu o pagamento, percebi que aquele dinheiro nem sequer tinha aparecido. A partir dessa situação, passei a prestar mais atenção a um detalhe nas instruções da Binance: o vendedor só deve liberar o cripto depois de confirmar por conta própria que realmente recebeu o dinheiro.
Eu relembrei as orientações da Binance e vi que o processo é bem claro. Ao vender, o cripto fica em escrow; o vendedor aguarda o pagamento chegar ao método combinado. Depois disso, confirma que o dinheiro foi de fato recebido e só então libera.
Eu queria entender por que essa etapa de confirmação vem antes da liberação, em vez de depender apenas da notificação “pagamento efetuado”.
Ao consultar mais documentos de segurança do P2P, o motivo ficou mais claro. A Binance alerta sobre falsas confirmações de pagamento e recomenda verificar diretamente a conta que recebeu o dinheiro, em vez de confiar em prints, comprovantes ou SMS.
Descobri que escrow não significa que o vendedor possa pular a etapa final de verificação. O escrow mantém o cripto durante a transação, mas ainda é necessário que o destinatário verifique se o dinheiro em moeda fiduciária realmente chegou.
Vendo mais de perto, no P2P sempre há uma parcela de responsabilidade do lado do usuário. Talvez, no P2P, a segurança não esteja em confiar que o sistema resolveu todos os riscos, mas sim em continuar conferindo aquilo que o sistema não consegue confirmar por você.
#binancep2pantoan @Binance Vietnam $BTC
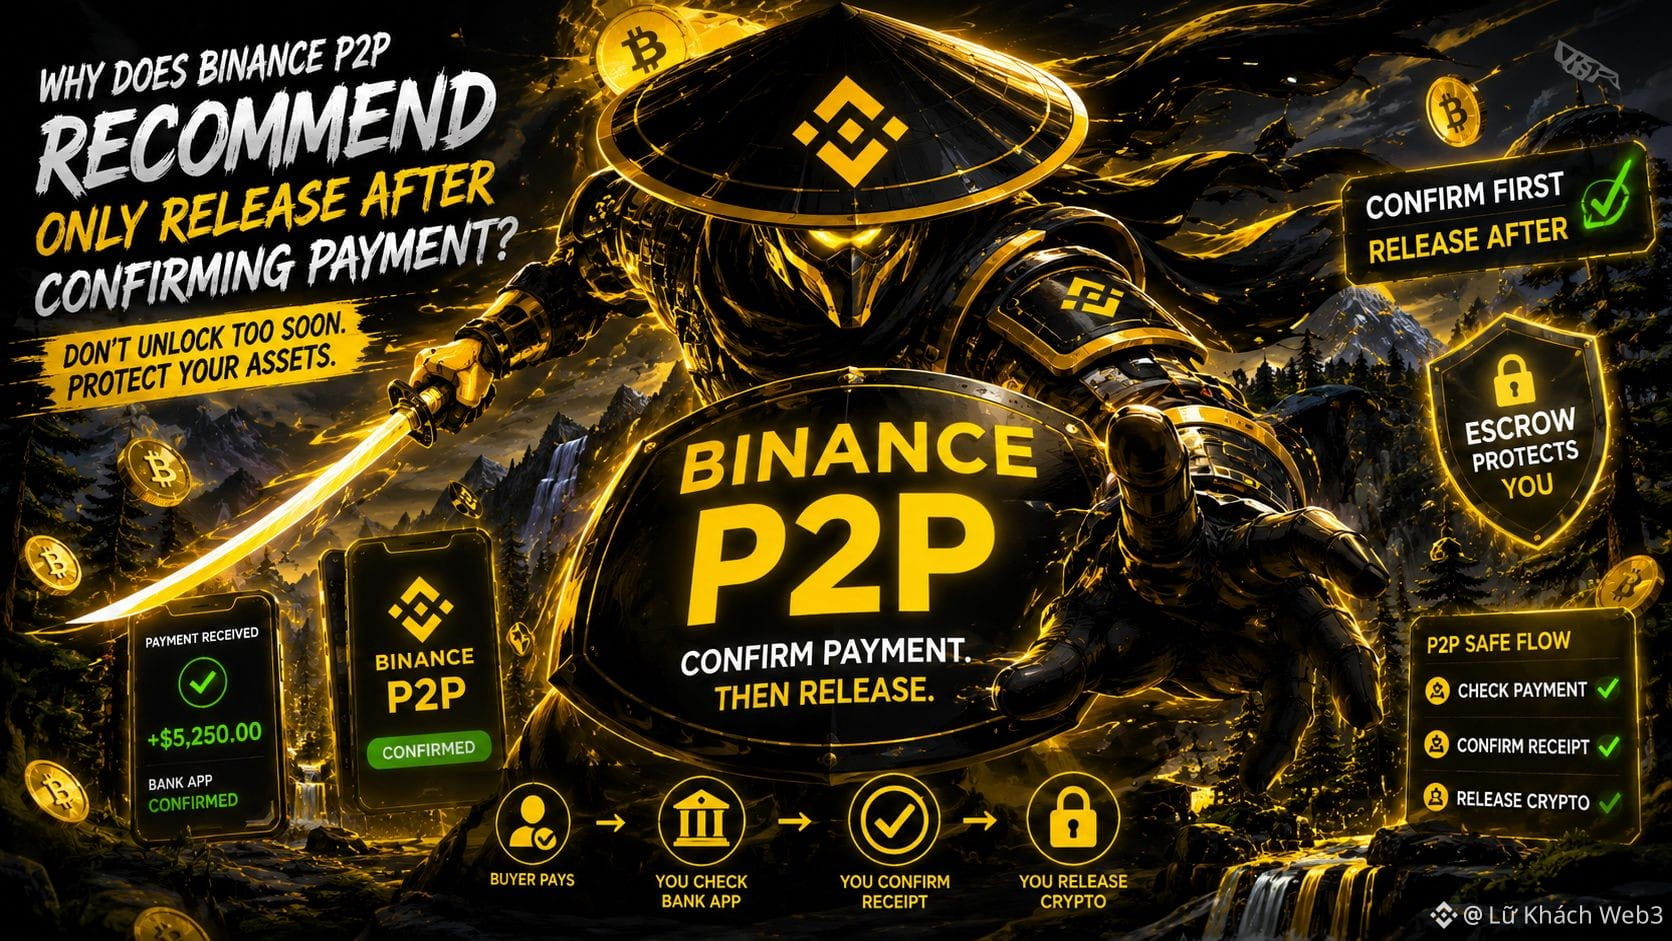
Eu relembrei as orientações da Binance e vi que o processo é bem claro. Ao vender, o cripto fica em escrow; o vendedor aguarda o pagamento chegar ao método combinado. Depois disso, confirma que o dinheiro foi de fato recebido e só então libera.
Eu queria entender por que essa etapa de confirmação vem antes da liberação, em vez de depender apenas da notificação “pagamento efetuado”.
Ao consultar mais documentos de segurança do P2P, o motivo ficou mais claro. A Binance alerta sobre falsas confirmações de pagamento e recomenda verificar diretamente a conta que recebeu o dinheiro, em vez de confiar em prints, comprovantes ou SMS.
Descobri que escrow não significa que o vendedor possa pular a etapa final de verificação. O escrow mantém o cripto durante a transação, mas ainda é necessário que o destinatário verifique se o dinheiro em moeda fiduciária realmente chegou.
Vendo mais de perto, no P2P sempre há uma parcela de responsabilidade do lado do usuário. Talvez, no P2P, a segurança não esteja em confiar que o sistema resolveu todos os riscos, mas sim em continuar conferindo aquilo que o sistema não consegue confirmar por você.
#binancep2pantoan @Binance Vietnam $BTC
1
174
Há algo que me faz parar ao ler a arquitetura da Dusk Network. Inicialmente eu ainda a enxergava como uma Layer 1 familiar: há consenso, smart contract, token e um ecossistema construído por cima.
Mas, quando leio com mais atenção, a forma como a Dusk separa seus componentes me obriga a recomeçar a leitura.
A documentação da Dusk descreve que a DuskDS é a base de settlement e data availability: ela é responsável pelo consenso, finality e pelos modelos de transações da Dusk L1, enquanto a execução é separada em dois caminhos: a DuskVM para Rust/WASM rodando diretamente na L1 e a DuskEVM para um ambiente EVM compatível com Ethereum.
Eu comecei a aprofundar porque queria entender se isso é apenas uma reorganização de uma Layer 1 ou se realmente reflete uma escolha arquitetural diferente.
O ponto que encontrei fica bem claro: a Dusk não agrega toda a execução em um único ambiente. A DuskDS lida com o consenso, settlement e data availability, enquanto a DuskVM e a DuskEVM assumem diferentes modelos de execução.
Espere, isso ainda não é suficiente para dizer que aquela arquitetura é melhor, mas muda a forma como eu vejo a Dusk. Talvez a pergunta mais interessante não seja “A Dusk é uma Layer 1?” e sim: separar settlement de execução vai realmente trazer algo quando esses ambientes de execução começarem a ter uso significativo?
#dusk $DUSK @Dusk_Foundation $BTC
Há algo que me faz parar ao ler a arquitetura da Dusk Network. Inicialmente eu ainda a enxergava como uma Layer 1 familiar: há consenso, smart contract, token e um ecossistema construído por cima.
Mas, quando leio com mais atenção, a forma como a Dusk separa seus componentes me obriga a recomeçar a leitura.
A documentação da Dusk descreve que a DuskDS é a base de settlement e data availability: ela é responsável pelo consenso, finality e pelos modelos de transações da Dusk L1, enquanto a execução é separada em dois caminhos: a DuskVM para Rust/WASM rodando diretamente na L1 e a DuskEVM para um ambiente EVM compatível com Ethereum.
Eu comecei a aprofundar porque queria entender se isso é apenas uma reorganização de uma Layer 1 ou se realmente reflete uma escolha arquitetural diferente.
O ponto que encontrei fica bem claro: a Dusk não agrega toda a execução em um único ambiente. A DuskDS lida com o consenso, settlement e data availability, enquanto a DuskVM e a DuskEVM assumem diferentes modelos de execução.
Espere, isso ainda não é suficiente para dizer que aquela arquitetura é melhor, mas muda a forma como eu vejo a Dusk. Talvez a pergunta mais interessante não seja “A Dusk é uma Layer 1?” e sim: separar settlement de execução vai realmente trazer algo quando esses ambientes de execução começarem a ter uso significativo?
#dusk $DUSK @Dusk $BTC
Mas, quando leio com mais atenção, a forma como a Dusk separa seus componentes me obriga a recomeçar a leitura.
A documentação da Dusk descreve que a DuskDS é a base de settlement e data availability: ela é responsável pelo consenso, finality e pelos modelos de transações da Dusk L1, enquanto a execução é separada em dois caminhos: a DuskVM para Rust/WASM rodando diretamente na L1 e a DuskEVM para um ambiente EVM compatível com Ethereum.
Eu comecei a aprofundar porque queria entender se isso é apenas uma reorganização de uma Layer 1 ou se realmente reflete uma escolha arquitetural diferente.
O ponto que encontrei fica bem claro: a Dusk não agrega toda a execução em um único ambiente. A DuskDS lida com o consenso, settlement e data availability, enquanto a DuskVM e a DuskEVM assumem diferentes modelos de execução.
Espere, isso ainda não é suficiente para dizer que aquela arquitetura é melhor, mas muda a forma como eu vejo a Dusk. Talvez a pergunta mais interessante não seja “A Dusk é uma Layer 1?” e sim: separar settlement de execução vai realmente trazer algo quando esses ambientes de execução começarem a ter uso significativo?
#dusk $DUSK @Dusk $BTC
1
2
150
Uma vez eu vendi cripto no Binance P2P. O comprador disse que já tinha transferido o dinheiro e enviou uma captura de tela da transação bem-sucedida. Pelo que parecia, tudo estava quase resolvido, mas quando abri o aplicativo do banco para verificar, o valor ainda não aparecia na minha conta. Eu parei ali, em vez de clicar em “Release”, porque nesse momento uma pergunta ficou bem clara: se o comprador já disse “transferi”, então o que eu preciso confirmar antes para que o cripto seja liberado de fato?
Eu tentei entender fazendo o caminho contrário em uma transação simples. O comprador paga pelo método combinado e, depois, o vendedor verifica o valor recebido. A documentação da Binance explica claramente: somente depois de confirmar que o dinheiro chegou é que o vendedor deve liberar o cripto da escrow.
Quero entender por que essa etapa de confirmação foi colocada do lado do vendedor.
Ao ler as Merchant Guidelines, eu vi que a Binance também exige que o nome na conta de pagamento seja o mesmo do nome verificado na plataforma. Se as informações da conta bancária do parceiro não coincidirem com o nome verificado exigido pela Binance, não é permitido liberar o cripto; o vendedor pode reembolsar e reportar a transação.
Foi então que eu percebi que eu tinha visto o P2P de forma um pouco simples. A escrow mantém o cripto durante a transação, mas a confirmação de que o pagamento foi realmente recebido ainda é uma etapa separada no processo.
Atenção: isso não significa que a Binance consiga impedir todos os riscos de pagamento. A documentação apenas mostra que a responsabilidade de verificar o dinheiro e as informações do pagador ainda existe antes da liberação.
Talvez “Release” não seja a ação de confirmação de que o dinheiro chegou, mas sim uma etapa feita depois da confirmação.
Então, antes de dar “Release”, verifiquem com cuidado todas as informações, pessoal.
#binancep2pantoan @Binance_Vietnam $BTC
Uma vez eu vendi cripto no Binance P2P. O comprador disse que já tinha transferido o dinheiro e enviou uma captura de tela da transação bem-sucedida. Pelo que parecia, tudo estava quase resolvido, mas quando abri o aplicativo do banco para verificar, o valor ainda não aparecia na minha conta. Eu parei ali, em vez de clicar em “Release”, porque nesse momento uma pergunta ficou bem clara: se o comprador já disse “transferi”, então o que eu preciso confirmar antes para que o cripto seja liberado de fato?
Eu tentei entender fazendo o caminho contrário em uma transação simples. O comprador paga pelo método combinado e, depois, o vendedor verifica o valor recebido. A documentação da Binance explica claramente: somente depois de confirmar que o dinheiro chegou é que o vendedor deve liberar o cripto da escrow.
Quero entender por que essa etapa de confirmação foi colocada do lado do vendedor.
Ao ler as Merchant Guidelines, eu vi que a Binance também exige que o nome na conta de pagamento seja o mesmo do nome verificado na plataforma. Se as informações da conta bancária do parceiro não coincidirem com o nome verificado exigido pela Binance, não é permitido liberar o cripto; o vendedor pode reembolsar e reportar a transação.
Foi então que eu percebi que eu tinha visto o P2P de forma um pouco simples. A escrow mantém o cripto durante a transação, mas a confirmação de que o pagamento foi realmente recebido ainda é uma etapa separada no processo.
Atenção: isso não significa que a Binance consiga impedir todos os riscos de pagamento. A documentação apenas mostra que a responsabilidade de verificar o dinheiro e as informações do pagador ainda existe antes da liberação.
Talvez “Release” não seja a ação de confirmação de que o dinheiro chegou, mas sim uma etapa feita depois da confirmação.
Então, antes de dar “Release”, verifiquem com cuidado todas as informações, pessoal.
#binancep2pantoan @Binance Vietnam $BTC
Eu tentei entender fazendo o caminho contrário em uma transação simples. O comprador paga pelo método combinado e, depois, o vendedor verifica o valor recebido. A documentação da Binance explica claramente: somente depois de confirmar que o dinheiro chegou é que o vendedor deve liberar o cripto da escrow.
Quero entender por que essa etapa de confirmação foi colocada do lado do vendedor.
Ao ler as Merchant Guidelines, eu vi que a Binance também exige que o nome na conta de pagamento seja o mesmo do nome verificado na plataforma. Se as informações da conta bancária do parceiro não coincidirem com o nome verificado exigido pela Binance, não é permitido liberar o cripto; o vendedor pode reembolsar e reportar a transação.
Foi então que eu percebi que eu tinha visto o P2P de forma um pouco simples. A escrow mantém o cripto durante a transação, mas a confirmação de que o pagamento foi realmente recebido ainda é uma etapa separada no processo.
Atenção: isso não significa que a Binance consiga impedir todos os riscos de pagamento. A documentação apenas mostra que a responsabilidade de verificar o dinheiro e as informações do pagador ainda existe antes da liberação.
Talvez “Release” não seja a ação de confirmação de que o dinheiro chegou, mas sim uma etapa feita depois da confirmação.
Então, antes de dar “Release”, verifiquem com cuidado todas as informações, pessoal.
#binancep2pantoan @Binance Vietnam $BTC
1
3
346
Há algo que me faz parar ao ler sobre a Dusk Network: DuskDS e DuskEVM são descritos como duas partes diferentes, mas que não operam de forma independente.
Comecei pela arquitetura. A documentação da Dusk chama DuskDS de camada de settlement e data availability, responsável por consenso, finality e pelos modelos nativos de transações da Dusk. DuskEVM é o ambiente de execução compatível com EVM, onde contratos inteligentes em Solidity podem ser executados com ferramentas familiares. Mais importante, o DuskEVM usa o DuskDS para settlement e data availability.
Quero verificar se isso é apenas uma forma de falar em termos arquiteturais ou se existe uma separação real de responsabilidades.
Aprofundando, percebo que o DuskDS lida com consenso, finality e data availability, além de modelos de transações como Moonlight e Phoenix. O DuskEVM se concentra na execução e permite o uso de Hardhat, Foundry e todo o ecossistema EVM. Um lado fornece a base de settlement; o outro fica com a execução.
Espere, isso ainda não é suficiente para dizer que essas duas camadas “se complementam” no sentido de desempenho ou segurança. Pelo que pude verificar na documentação, a relação mais clara é que a execução é separada do settlement.
O interessante é que a Dusk usa modularidade para manter o settlement separado, mas ainda abre espaço para os desenvolvedores com EVM. Então, se a adoção de aplicações aumentar, essa separação entre execução e settlement realmente cria uma vantagem ou é simplesmente uma maneira de organizar a arquitetura?
#dusk $DUSK @Dusk_Foundation $BTC
Há algo que me faz parar ao ler sobre a Dusk Network: DuskDS e DuskEVM são descritos como duas partes diferentes, mas que não operam de forma independente.
Comecei pela arquitetura. A documentação da Dusk chama DuskDS de camada de settlement e data availability, responsável por consenso, finality e pelos modelos nativos de transações da Dusk. DuskEVM é o ambiente de execução compatível com EVM, onde contratos inteligentes em Solidity podem ser executados com ferramentas familiares. Mais importante, o DuskEVM usa o DuskDS para settlement e data availability.
Quero verificar se isso é apenas uma forma de falar em termos arquiteturais ou se existe uma separação real de responsabilidades.
Aprofundando, percebo que o DuskDS lida com consenso, finality e data availability, além de modelos de transações como Moonlight e Phoenix. O DuskEVM se concentra na execução e permite o uso de Hardhat, Foundry e todo o ecossistema EVM. Um lado fornece a base de settlement; o outro fica com a execução.
Espere, isso ainda não é suficiente para dizer que essas duas camadas “se complementam” no sentido de desempenho ou segurança. Pelo que pude verificar na documentação, a relação mais clara é que a execução é separada do settlement.
O interessante é que a Dusk usa modularidade para manter o settlement separado, mas ainda abre espaço para os desenvolvedores com EVM. Então, se a adoção de aplicações aumentar, essa separação entre execução e settlement realmente cria uma vantagem ou é simplesmente uma maneira de organizar a arquitetura?
#dusk $DUSK @Dusk $BTC
Comecei pela arquitetura. A documentação da Dusk chama DuskDS de camada de settlement e data availability, responsável por consenso, finality e pelos modelos nativos de transações da Dusk. DuskEVM é o ambiente de execução compatível com EVM, onde contratos inteligentes em Solidity podem ser executados com ferramentas familiares. Mais importante, o DuskEVM usa o DuskDS para settlement e data availability.
Quero verificar se isso é apenas uma forma de falar em termos arquiteturais ou se existe uma separação real de responsabilidades.
Aprofundando, percebo que o DuskDS lida com consenso, finality e data availability, além de modelos de transações como Moonlight e Phoenix. O DuskEVM se concentra na execução e permite o uso de Hardhat, Foundry e todo o ecossistema EVM. Um lado fornece a base de settlement; o outro fica com a execução.
Espere, isso ainda não é suficiente para dizer que essas duas camadas “se complementam” no sentido de desempenho ou segurança. Pelo que pude verificar na documentação, a relação mais clara é que a execução é separada do settlement.
O interessante é que a Dusk usa modularidade para manter o settlement separado, mas ainda abre espaço para os desenvolvedores com EVM. Então, se a adoção de aplicações aumentar, essa separação entre execução e settlement realmente cria uma vantagem ou é simplesmente uma maneira de organizar a arquitetura?
#dusk $DUSK @Dusk $BTC
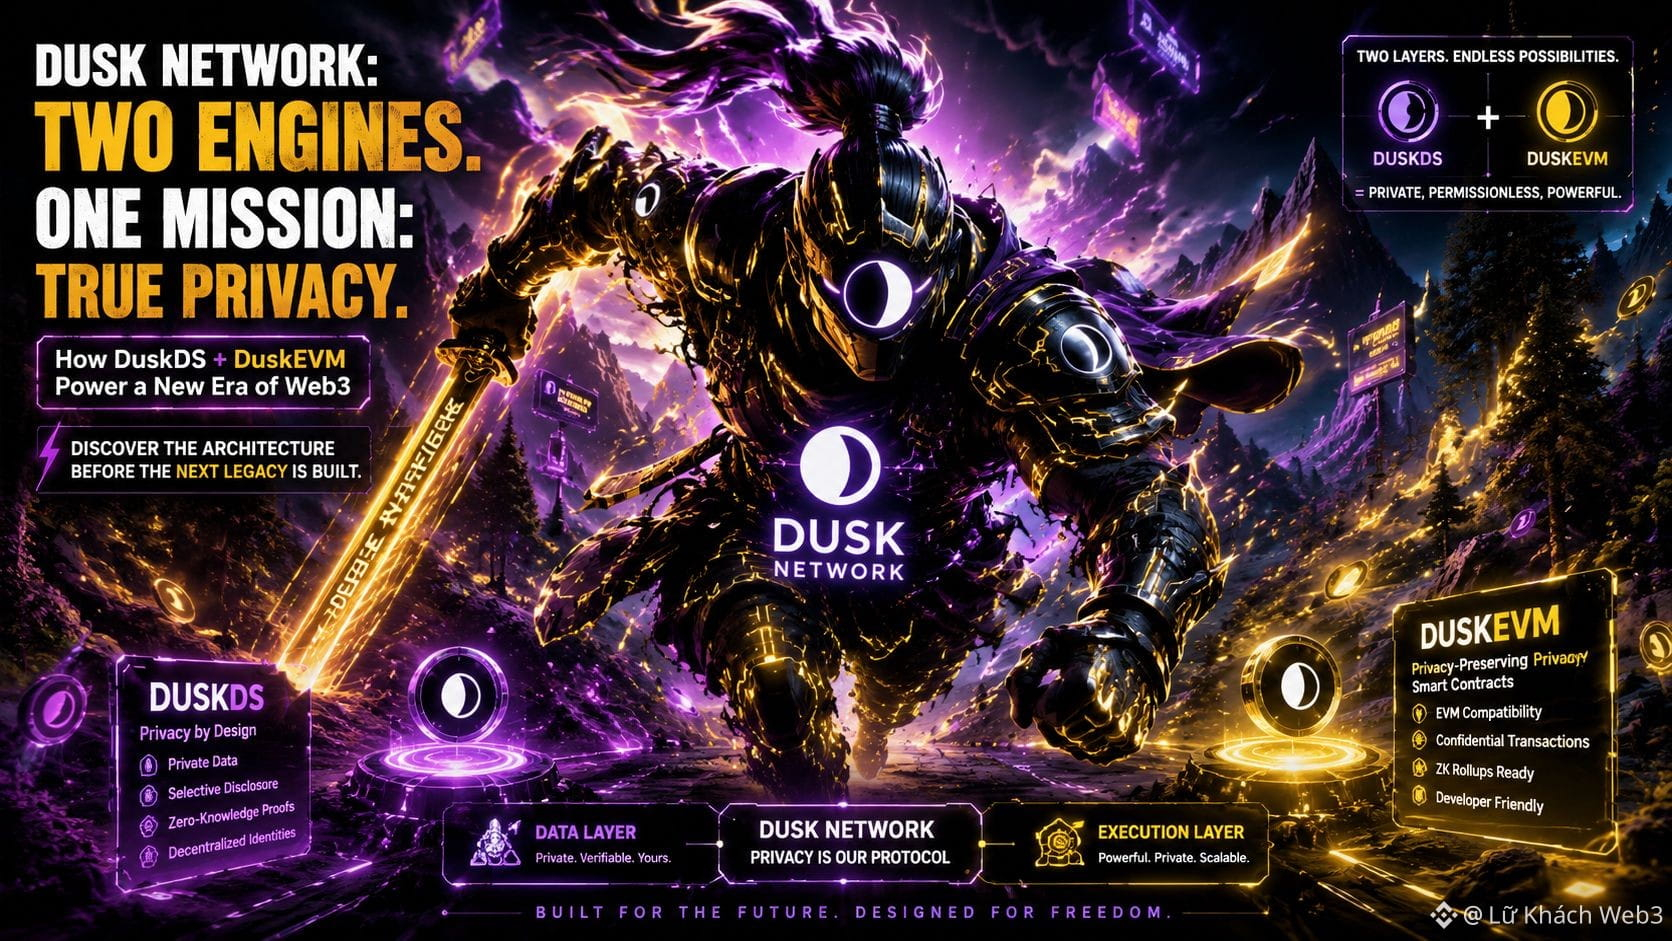
7
4
91
Ver tradução
Có lần tôi thử tìm lại một giao dịch P2P vài tuần trước. Tôi nhớ số tiền, nhớ người mua thậm chí nhớ khoảng thời gian giao dịch nhưng nếu cần xác định chính xác đó là order nào thì những thông tin đó lại không giúp được nhiều. Thứ có thể trỏ thẳng đến giao dịch ấy lại chỉ là một chuỗi ký tự tôi thường lướt qua: Order ID.
Order ID xuất hiện khá bình thường nên trước đây tôi gần như không để ý.
Tôi kiểm tra lại tài liệu và thấy Binance có hệ thống order history đồng thời hỗ trợ truy vấn chi tiết một order bằng order number. Trong dữ liệu của order còn có các mốc như tạo lệnh, thanh toán, xác nhận và hoàn tất. Khi liên quan đến appeal, order number tiếp tục được dùng để truy vấn hồ sơ và xử lý bằng chứng.
Từ đó tôi hiểu Order ID không phải một “mã bảo hiểm” cho giao dịch. Nó đơn giản là định danh giúp nối lại đúng hồ sơ khi cần kiểm tra.
Khoan, điều này cũng không có nghĩa chỉ cần đưa Order ID là Binance sẽ giải quyết mọi tranh chấp. Bằng chứng và trạng thái của order vẫn được xem xét.
Nhìn rộng hơn, tôi thấy việc lưu lại Order ID giống như giữ lại một khóa tham chiếu cho dữ liệu giao dịch.
Có lẽ câu hỏi đáng nghĩ hơn là: sau khi một giao dịch kết thúc, mình còn giữ lại được bao nhiêu thông tin để kiểm chứng nó?
#binancep2pantoan @Binance_Vietnam $BTC
Có lần tôi thử tìm lại một giao dịch P2P vài tuần trước. Tôi nhớ số tiền, nhớ người mua thậm chí nhớ khoảng thời gian giao dịch nhưng nếu cần xác định chính xác đó là order nào thì những thông tin đó lại không giúp được nhiều. Thứ có thể trỏ thẳng đến giao dịch ấy lại chỉ là một chuỗi ký tự tôi thường lướt qua: Order ID.
Order ID xuất hiện khá bình thường nên trước đây tôi gần như không để ý.
Tôi kiểm tra lại tài liệu và thấy Binance có hệ thống order history đồng thời hỗ trợ truy vấn chi tiết một order bằng order number. Trong dữ liệu của order còn có các mốc như tạo lệnh, thanh toán, xác nhận và hoàn tất. Khi liên quan đến appeal, order number tiếp tục được dùng để truy vấn hồ sơ và xử lý bằng chứng.
Từ đó tôi hiểu Order ID không phải một “mã bảo hiểm” cho giao dịch. Nó đơn giản là định danh giúp nối lại đúng hồ sơ khi cần kiểm tra.
Khoan, điều này cũng không có nghĩa chỉ cần đưa Order ID là Binance sẽ giải quyết mọi tranh chấp. Bằng chứng và trạng thái của order vẫn được xem xét.
Nhìn rộng hơn, tôi thấy việc lưu lại Order ID giống như giữ lại một khóa tham chiếu cho dữ liệu giao dịch.
Có lẽ câu hỏi đáng nghĩ hơn là: sau khi một giao dịch kết thúc, mình còn giữ lại được bao nhiêu thông tin để kiểm chứng nó?
#binancep2pantoan @Binance Vietnam $BTC
Order ID xuất hiện khá bình thường nên trước đây tôi gần như không để ý.
Tôi kiểm tra lại tài liệu và thấy Binance có hệ thống order history đồng thời hỗ trợ truy vấn chi tiết một order bằng order number. Trong dữ liệu của order còn có các mốc như tạo lệnh, thanh toán, xác nhận và hoàn tất. Khi liên quan đến appeal, order number tiếp tục được dùng để truy vấn hồ sơ và xử lý bằng chứng.
Từ đó tôi hiểu Order ID không phải một “mã bảo hiểm” cho giao dịch. Nó đơn giản là định danh giúp nối lại đúng hồ sơ khi cần kiểm tra.
Khoan, điều này cũng không có nghĩa chỉ cần đưa Order ID là Binance sẽ giải quyết mọi tranh chấp. Bằng chứng và trạng thái của order vẫn được xem xét.
Nhìn rộng hơn, tôi thấy việc lưu lại Order ID giống như giữ lại một khóa tham chiếu cho dữ liệu giao dịch.
Có lẽ câu hỏi đáng nghĩ hơn là: sau khi một giao dịch kết thúc, mình còn giữ lại được bao nhiêu thông tin để kiểm chứng nó?
#binancep2pantoan @Binance Vietnam $BTC
1
194
Hoje, enquanto eu lia sobre a Binance P2P para participar do Creatopad, um pensamento surgiu de repente na minha cabeça: e se eu enxergasse a Binance P2P como um mercado? Então, os usuários comuns seriam como pessoas que às vezes entram para comprar e vender alguns itens, enquanto os Merchant seriam como aqueles que quase todos os dias abrem uma banca. Eu comecei a me perguntar: esse “Merchant” é, na verdade, apenas um rótulo, ou ele reflete um papel diferente na forma como o mercado P2P opera?
Eu comecei pelo funcionamento do P2P. A Binance descreve isso como um marketplace em que os usuários publicam anúncios com preços e métodos de pagamento, e as transações são protegidas por escrow.
Eu tento ver o Merchant não como apenas um distintivo.
A Binance diz que o Verified Merchant tem um badge de verificação, é incluído no filtro Merchant, pode receber benefícios de taxas e suporte dedicados. O P2Pro tem como foco unidades de troca de cripto profissionais.
O ponto digno de nota é que o Merchant continua operando dentro do P2P, mas no papel de fornecer liquidez.
Espere, isso ainda não significa que o Merchant sempre negocia melhor. O badge é um sinal fornecido pela plataforma por meio de verificação, não é prova de que todas as transações estejam isentas de risco.
Vendo mais amplamente, eu começo a enxergar o Merchant como uma camada operacional de liquidez.
Então, quando olhar para um Merchant, o que talvez seja mais importante não seja o badge, e sim o histórico de transações por trás dele?
#binancep2pantoan @Binance_Vietnam $BTC
Hoje, enquanto eu lia sobre a Binance P2P para participar do Creatopad, um pensamento surgiu de repente na minha cabeça: e se eu enxergasse a Binance P2P como um mercado? Então, os usuários comuns seriam como pessoas que às vezes entram para comprar e vender alguns itens, enquanto os Merchant seriam como aqueles que quase todos os dias abrem uma banca. Eu comecei a me perguntar: esse “Merchant” é, na verdade, apenas um rótulo, ou ele reflete um papel diferente na forma como o mercado P2P opera?
Eu comecei pelo funcionamento do P2P. A Binance descreve isso como um marketplace em que os usuários publicam anúncios com preços e métodos de pagamento, e as transações são protegidas por escrow.
Eu tento ver o Merchant não como apenas um distintivo.
A Binance diz que o Verified Merchant tem um badge de verificação, é incluído no filtro Merchant, pode receber benefícios de taxas e suporte dedicados. O P2Pro tem como foco unidades de troca de cripto profissionais.
O ponto digno de nota é que o Merchant continua operando dentro do P2P, mas no papel de fornecer liquidez.
Espere, isso ainda não significa que o Merchant sempre negocia melhor. O badge é um sinal fornecido pela plataforma por meio de verificação, não é prova de que todas as transações estejam isentas de risco.
Vendo mais amplamente, eu começo a enxergar o Merchant como uma camada operacional de liquidez.
Então, quando olhar para um Merchant, o que talvez seja mais importante não seja o badge, e sim o histórico de transações por trás dele?
#binancep2pantoan @Binance Vietnam $BTC
Eu comecei pelo funcionamento do P2P. A Binance descreve isso como um marketplace em que os usuários publicam anúncios com preços e métodos de pagamento, e as transações são protegidas por escrow.
Eu tento ver o Merchant não como apenas um distintivo.
A Binance diz que o Verified Merchant tem um badge de verificação, é incluído no filtro Merchant, pode receber benefícios de taxas e suporte dedicados. O P2Pro tem como foco unidades de troca de cripto profissionais.
O ponto digno de nota é que o Merchant continua operando dentro do P2P, mas no papel de fornecer liquidez.
Espere, isso ainda não significa que o Merchant sempre negocia melhor. O badge é um sinal fornecido pela plataforma por meio de verificação, não é prova de que todas as transações estejam isentas de risco.
Vendo mais amplamente, eu começo a enxergar o Merchant como uma camada operacional de liquidez.
Então, quando olhar para um Merchant, o que talvez seja mais importante não seja o badge, e sim o histórico de transações por trás dele?
#binancep2pantoan @Binance Vietnam $BTC
3
3
271
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
BitwiseFilesFinalNEARSpotETFProspectus
62,915 visualizações
1,225 discutindo
#BitwiseFilesFinalNEARSpotETFProspectus
A aprovação do Prospecto Final do ETF Spot de NEAR pela Bitwise na NYSE marca um divisor de águas crucial para o ecossistema. Não se trata de mais um produto financeiro na prateleira, mas do carimbo definitivo de validação institucional sobre uma das redes mais eficientes e focadas em usabilidade do Web3.
Diferente de ETFs convencionais que apenas custodiam o ativo passivamente, o modelo proposto visa integrar o staking nativo da rede. Na prática, isso repassa rendimentos diretamente aos acionistas e valida a tese de que infraestruturas Proof-of-Stake podem gerar valor produtivo de forma sustentável no mercado tradicional.
Enquanto o capital institucional costuma se concentrar em Bitcoin e Ethereum, a entrada da NEAR nesse grupo seletivo reflete o peso de sua arquitetura baseada em sharding e sua visão pragmática para a abstração de cadeia.
Para o investidor cripto, o sinal é evidente: o fluxo de liquidez global está expandindo suas fronteiras além das maiores capitalizações. O mercado de altcoins deixa de ser impulsionado apenas por especulação de varejo e passa a ser precificado por tese fundamentalista institucional.
A pergunta agora não é se o capital tradicional virá para as altcoins de infraestrutura, mas quem estará posicionado antes dele.
$NEAR
#ETFs
#Near
#NYSE
KOKIM 4758
·0 curtidas
·176 visualizações
BitgetHackerMoves$83MStolenXRP
27,934 visualizações
154 discutindo
SOLSpotETFWeeklyInflow$188M
16,916 visualizações
121 discutindo