

ARIES BNB
1k Publicações
ARIES BNB
Denunciar
Bloquear usuário
Trader frequente
1 anos
301 Seguindo
3.1K+ Seguidores
1.3K+ Curtiu
Publicações
Todas
Citações
Live
·
--
Bullish
🔥 A variação percentual chama a atenção, mas os mecanismos do token geralmente são mais discretos.
A documentação oficial da VELVET descreve a VELVET como o principal token do ecossistema, com algumas de suas funções realizadas por meio de staking e governança via veVELVET.
Isso também significa que, além de acompanhar a tendência de preços, a estrutura do token merece ser analisada.
📚 Produto
📚 Utilidade
📚 Tokenomics (economia do token)
O gráfico com a lógica mais forte nem sempre representa a lógica mais forte.
$VELVET
{future}(VELVETUSDT)
$APR
{future}(APRUSDT)
· $ACU
{future}(ACUUSDT)
🔥 A variação percentual chama a atenção, mas os mecanismos do token geralmente são mais discretos.
A documentação oficial da VELVET descreve a VELVET como o principal token do ecossistema, com algumas de suas funções realizadas por meio de staking e governança via veVELVET.
Isso também significa que, além de acompanhar a tendência de preços, a estrutura do token merece ser analisada.
📚 Produto
📚 Utilidade
📚 Tokenomics (economia do token)
O gráfico com a lógica mais forte nem sempre representa a lógica mais forte.
$VELVET
$APR
· $ACU
A documentação oficial da VELVET descreve a VELVET como o principal token do ecossistema, com algumas de suas funções realizadas por meio de staking e governança via veVELVET.
Isso também significa que, além de acompanhar a tendência de preços, a estrutura do token merece ser analisada.
📚 Produto
📚 Utilidade
📚 Tokenomics (economia do token)
O gráfico com a lógica mais forte nem sempre representa a lógica mais forte.
$VELVET
$APR
· $ACU
2
255
·
--
📝 Notas de pesquisa
Tenho pensado em uma questão:
Tokenomics não é apenas “quantos tokens existem”.
O mais importante são as relações entre eles:
oferta → alocação → incentivos → utilidade → demanda
Se qualquer um desses elos mudar, toda a estrutura da economia do token pode ser completamente diferente.
Este é o arcabouço que estou usando ao pesquisar os números $VELVET , $FHE e $LUNA2 .
Não prevejo quem vai vencer.
Só quero primeiro entender a estrutura.
📝 Notas de pesquisa
Tenho pensado em uma questão:
Tokenomics não é apenas “quantos tokens existem”.
O mais importante são as relações entre eles:
oferta → alocação → incentivos → utilidade → demanda
Se qualquer um desses elos mudar, toda a estrutura da economia do token pode ser completamente diferente.
Este é o arcabouço que estou usando ao pesquisar os números $VELVET , $FHE e $LUNA2 .
Não prevejo quem vai vencer.
Só quero primeiro entender a estrutura.
Tenho pensado em uma questão:
Tokenomics não é apenas “quantos tokens existem”.
O mais importante são as relações entre eles:
oferta → alocação → incentivos → utilidade → demanda
Se qualquer um desses elos mudar, toda a estrutura da economia do token pode ser completamente diferente.
Este é o arcabouço que estou usando ao pesquisar os números $VELVET , $FHE e $LUNA2 .
Não prevejo quem vai vencer.
Só quero primeiro entender a estrutura.
1️⃣ 供应量
0%
2️⃣ 实用性
0%
3️⃣ 激励机制
0%
4️⃣ 代币分配
0%
0 Votos • Votação encerrada
895
·
--
Bullish
Eu mudei um hábito recentemente:
Em vez de mais perguntar:
“Até quanto esse token pode subir?”
Comecei a perguntar:
“O que precisa acontecer para que a demanda consiga absorver toda essa oferta?”
Essa pergunta me obriga a prestar atenção em:
Oferta.
Desbloqueio.
Mecanismos de incentivo.
Distribuição de tokens.
Uso real.
Por exemplo, no caso da Velvet, o mecanismo oficial de staking/governança permite bloquear $VELVET como veVELVET, e o tempo de bloqueio afeta o poder de voto.
É exatamente esse o mecanismo que eu quero entender antes de formar uma opinião.
Atualmente, estou pesquisando $LSK , $FHE e $LUNA2 .
Antes de pesquisar um token, que tipo de pergunta você normalmente faz primeiro? 👀
#MoneyGramExpandsCashCryptoServiceToSolana
{future}(LSKUSDT)
{future}(FHEUSDT)
{future}(LUNA2USDT)
Eu mudei um hábito recentemente:
Em vez de mais perguntar:
“Até quanto esse token pode subir?”
Comecei a perguntar:
“O que precisa acontecer para que a demanda consiga absorver toda essa oferta?”
Essa pergunta me obriga a prestar atenção em:
Oferta.
Desbloqueio.
Mecanismos de incentivo.
Distribuição de tokens.
Uso real.
Por exemplo, no caso da Velvet, o mecanismo oficial de staking/governança permite bloquear $VELVET como veVELVET, e o tempo de bloqueio afeta o poder de voto.
É exatamente esse o mecanismo que eu quero entender antes de formar uma opinião.
Atualmente, estou pesquisando $LSK , $FHE e $LUNA2 .
Antes de pesquisar um token, que tipo de pergunta você normalmente faz primeiro? 👀
#MoneyGramExpandsCashCryptoServiceToSolana
Em vez de mais perguntar:
“Até quanto esse token pode subir?”
Comecei a perguntar:
“O que precisa acontecer para que a demanda consiga absorver toda essa oferta?”
Essa pergunta me obriga a prestar atenção em:
Oferta.
Desbloqueio.
Mecanismos de incentivo.
Distribuição de tokens.
Uso real.
Por exemplo, no caso da Velvet, o mecanismo oficial de staking/governança permite bloquear $VELVET como veVELVET, e o tempo de bloqueio afeta o poder de voto.
É exatamente esse o mecanismo que eu quero entender antes de formar uma opinião.
Atualmente, estou pesquisando $LSK , $FHE e $LUNA2 .
Antes de pesquisar um token, que tipo de pergunta você normalmente faz primeiro? 👀
#MoneyGramExpandsCashCryptoServiceToSolana
1
1
321
·
--
Bullish
Produto: “Estamos crescendo.”
Tokenomics: “Então, quanto de nova oferta está entrando no mercado?”
Essas duas frases podem ser verdade ao mesmo tempo.
Então, vou olhar para o crescimento do protocolo e para a economia dos tokens separadamente.
Um produto bem-sucedido não significa automaticamente que a demanda por tokens cresça na mesma proporção.
Atualmente, estou pesquisando $BTR / $CLO / $LSK .
{future}(BTRUSDT)
{future}(CLOUSDT)
{future}(LSKUSDT)
Produto: “Estamos crescendo.”
Tokenomics: “Então, quanto de nova oferta está entrando no mercado?”
Essas duas frases podem ser verdade ao mesmo tempo.
Então, vou olhar para o crescimento do protocolo e para a economia dos tokens separadamente.
Um produto bem-sucedido não significa automaticamente que a demanda por tokens cresça na mesma proporção.
Atualmente, estou pesquisando $BTR / $CLO / $LSK .
Tokenomics: “Então, quanto de nova oferta está entrando no mercado?”
Essas duas frases podem ser verdade ao mesmo tempo.
Então, vou olhar para o crescimento do protocolo e para a economia dos tokens separadamente.
Um produto bem-sucedido não significa automaticamente que a demanda por tokens cresça na mesma proporção.
Atualmente, estou pesquisando $BTR / $CLO / $LSK .
🟢 产品增长
67%
🔴 代币需求
0%
🟡 两者都需要
33%
3 Votos • Votação encerrada
979
·
--
Bullish
🔥 Últimas atualizações: a Strategy pode retomar a compra de Bitcoin este ano.
O CEO Phong Le afirmou que, apesar da pausa recente nas aquisições, a empresa continuará mantendo sua estratégia de Bitcoin.
A Strategy também destacou que manterá uma reserva de caixa mais robusta para garantir a liquidez.👀
#BTC #strategy
$BTR
{future}(BTRUSDT)
$VELVET
{future}(VELVETUSDT)
$PLAG.US
{stock_us}(PLAG.US)
🔥 Últimas atualizações: a Strategy pode retomar a compra de Bitcoin este ano.
O CEO Phong Le afirmou que, apesar da pausa recente nas aquisições, a empresa continuará mantendo sua estratégia de Bitcoin.
A Strategy também destacou que manterá uma reserva de caixa mais robusta para garantir a liquidez.👀
#BTC #strategy
$BTR
$VELVET
$PLAG.US
O CEO Phong Le afirmou que, apesar da pausa recente nas aquisições, a empresa continuará mantendo sua estratégia de Bitcoin.
A Strategy também destacou que manterá uma reserva de caixa mais robusta para garantir a liquidez.👀
#BTC #strategy
$BTR
$VELVET
$PLAG.US
445
·
--
🇺🇸 A SEC e a CFTC podem avançar com regras regulatórias para cripto
Se a CLARITY Act ficar paralisada, as duas instituições podem continuar a impulsionar regras regulatórias para cripto por meio do Project Crypto, em vez de esperar indefinidamente que o Congresso tome alguma ação. 👀
O caminho regulatório pode mudar, mas o esforço para estabelecer regras de cripto mais claras ainda está em andamento.
#crypto #bitcoin #CLARITYAct
$BTR
{future}(BTRUSDT)
$VELVET
{future}(VELVETUSDT)
$PLAG.US
{stock_us}(PLAG.US)
🇺🇸 A SEC e a CFTC podem avançar com regras regulatórias para cripto
Se a CLARITY Act ficar paralisada, as duas instituições podem continuar a impulsionar regras regulatórias para cripto por meio do Project Crypto, em vez de esperar indefinidamente que o Congresso tome alguma ação. 👀
O caminho regulatório pode mudar, mas o esforço para estabelecer regras de cripto mais claras ainda está em andamento.
#crypto #bitcoin #CLARITYAct
$BTR
$VELVET
$PLAG.US
Se a CLARITY Act ficar paralisada, as duas instituições podem continuar a impulsionar regras regulatórias para cripto por meio do Project Crypto, em vez de esperar indefinidamente que o Congresso tome alguma ação. 👀
O caminho regulatório pode mudar, mas o esforço para estabelecer regras de cripto mais claras ainda está em andamento.
#crypto #bitcoin #CLARITYAct
$BTR
$VELVET
$PLAG.US
474
·
--
Bearish
⚡️ Últimas notícias: 🇺🇸 A senadora dos EUA, Cynthia Lummis, afirmou que as stablecoins não levaram a uma saída de depósitos das comunidades bancárias, e que ela continua a impulsionar o CLARITY Act.
Ela também disse: “Barrar o CLARITY Act não ajuda os bancos comunitários.” 👀
O impacto das stablecoins nos depósitos bancários continua sendo um ponto de controvérsia importante entre os bancos tradicionais e o setor cripto.
#CLARITYAct #RobinhoodToOfferCryptoTradingInUK
$DODO
{spot}(DODOUSDT)
$TUT
{future}(TUTUSDT)
$EPIC
{future}(EPICUSDT)
⚡️ Últimas notícias: 🇺🇸 A senadora dos EUA, Cynthia Lummis, afirmou que as stablecoins não levaram a uma saída de depósitos das comunidades bancárias, e que ela continua a impulsionar o CLARITY Act.
Ela também disse: “Barrar o CLARITY Act não ajuda os bancos comunitários.” 👀
O impacto das stablecoins nos depósitos bancários continua sendo um ponto de controvérsia importante entre os bancos tradicionais e o setor cripto.
#CLARITYAct #RobinhoodToOfferCryptoTradingInUK
$DODO
$TUT
$EPIC
Ela também disse: “Barrar o CLARITY Act não ajuda os bancos comunitários.” 👀
O impacto das stablecoins nos depósitos bancários continua sendo um ponto de controvérsia importante entre os bancos tradicionais e o setor cripto.
#CLARITYAct #RobinhoodToOfferCryptoTradingInUK
$DODO
$TUT
$EPIC
294
·
--
Bullish
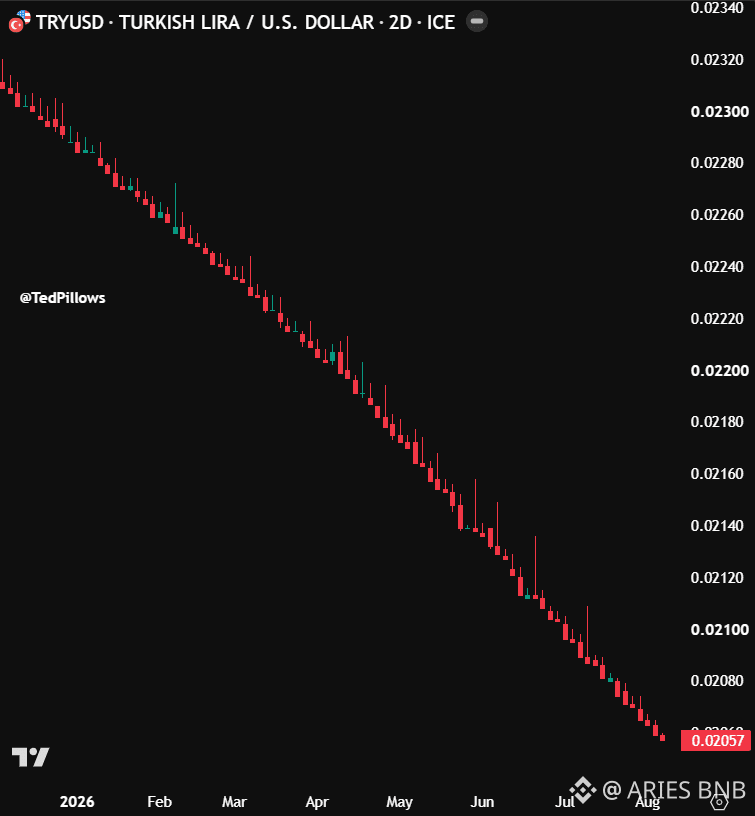
🇹🇷 A Turquia tem vendido reservas de ouro continuamente para lidar com a pressão persistente sobre a lira.
De acordo com dados do World Gold Council, em maio de 2026, a partir do início do ano, o banco central da Turquia já vendeu 81 toneladas de ouro.📉🪙
Ao mesmo tempo, a lira turca em relação ao dólar americano continua enfraquecendo.
#BIP110SoftForkAttemptBegins
$TUT
{future}(TUTUSDT)
$IOTX
{future}(IOTXUSDT)
$ACE
{future}(ACEUSDT)
🇹🇷 A Turquia tem vendido reservas de ouro continuamente para lidar com a pressão persistente sobre a lira.
De acordo com dados do World Gold Council, em maio de 2026, a partir do início do ano, o banco central da Turquia já vendeu 81 toneladas de ouro.📉🪙
Ao mesmo tempo, a lira turca em relação ao dólar americano continua enfraquecendo.
#BIP110SoftForkAttemptBegins
$TUT
$IOTX
$ACE
De acordo com dados do World Gold Council, em maio de 2026, a partir do início do ano, o banco central da Turquia já vendeu 81 toneladas de ouro.📉🪙
Ao mesmo tempo, a lira turca em relação ao dólar americano continua enfraquecendo.
#BIP110SoftForkAttemptBegins
$TUT
$IOTX
$ACE
1
495
·
--
Bullish
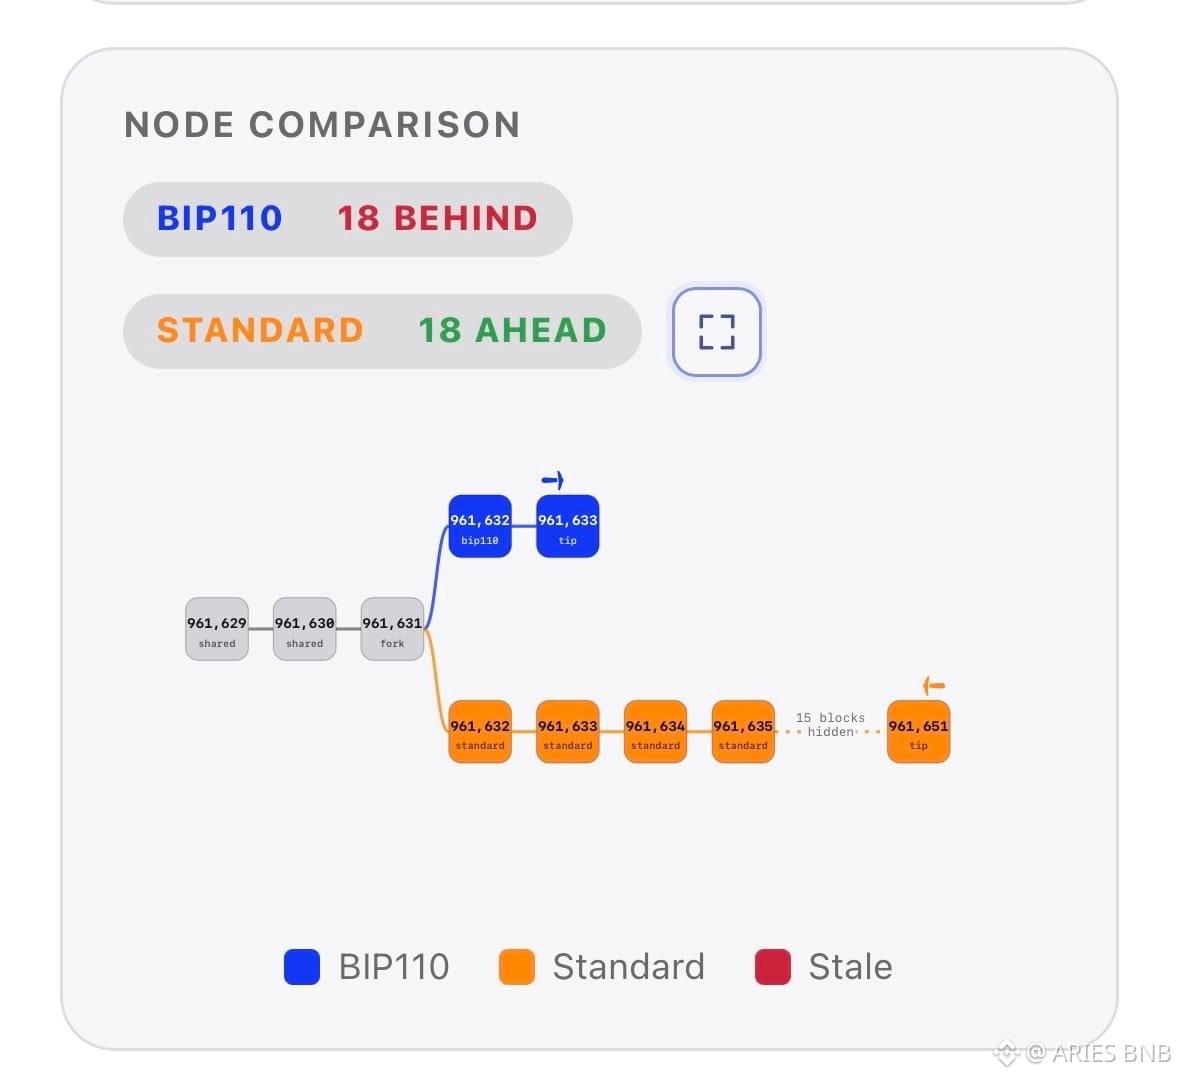
🚨 $BTC Atualizações mais recentes: BIP-110 A cadeia minoritária atualmente está atrás da mainchain do Bitcoin.
{future}(BTCUSDT)
Como o apoio dos mineradores obtido é muito limitado, a velocidade de produção de blocos não consegue acompanhar a da mainchain.⛏️📉
Esta divisão de cadeia novamente destaca a importância da comparação entre poder de computação e apoio dos mineradores para o consenso do Bitcoin.
#BIP110 #BIP110SoftForkAttemptBegins
$TUT
{future}(TUTUSDT)
$BMT
{future}(BMTUSDT)
🚨 $BTC Atualizações mais recentes: BIP-110 A cadeia minoritária atualmente está atrás da mainchain do Bitcoin.
Como o apoio dos mineradores obtido é muito limitado, a velocidade de produção de blocos não consegue acompanhar a da mainchain.⛏️📉
Esta divisão de cadeia novamente destaca a importância da comparação entre poder de computação e apoio dos mineradores para o consenso do Bitcoin.
#BIP110 #BIP110SoftForkAttemptBegins
$TUT
$BMT
Como o apoio dos mineradores obtido é muito limitado, a velocidade de produção de blocos não consegue acompanhar a da mainchain.⛏️📉
Esta divisão de cadeia novamente destaca a importância da comparação entre poder de computação e apoio dos mineradores para o consenso do Bitcoin.
#BIP110 #BIP110SoftForkAttemptBegins
$TUT
$BMT
292
·
--
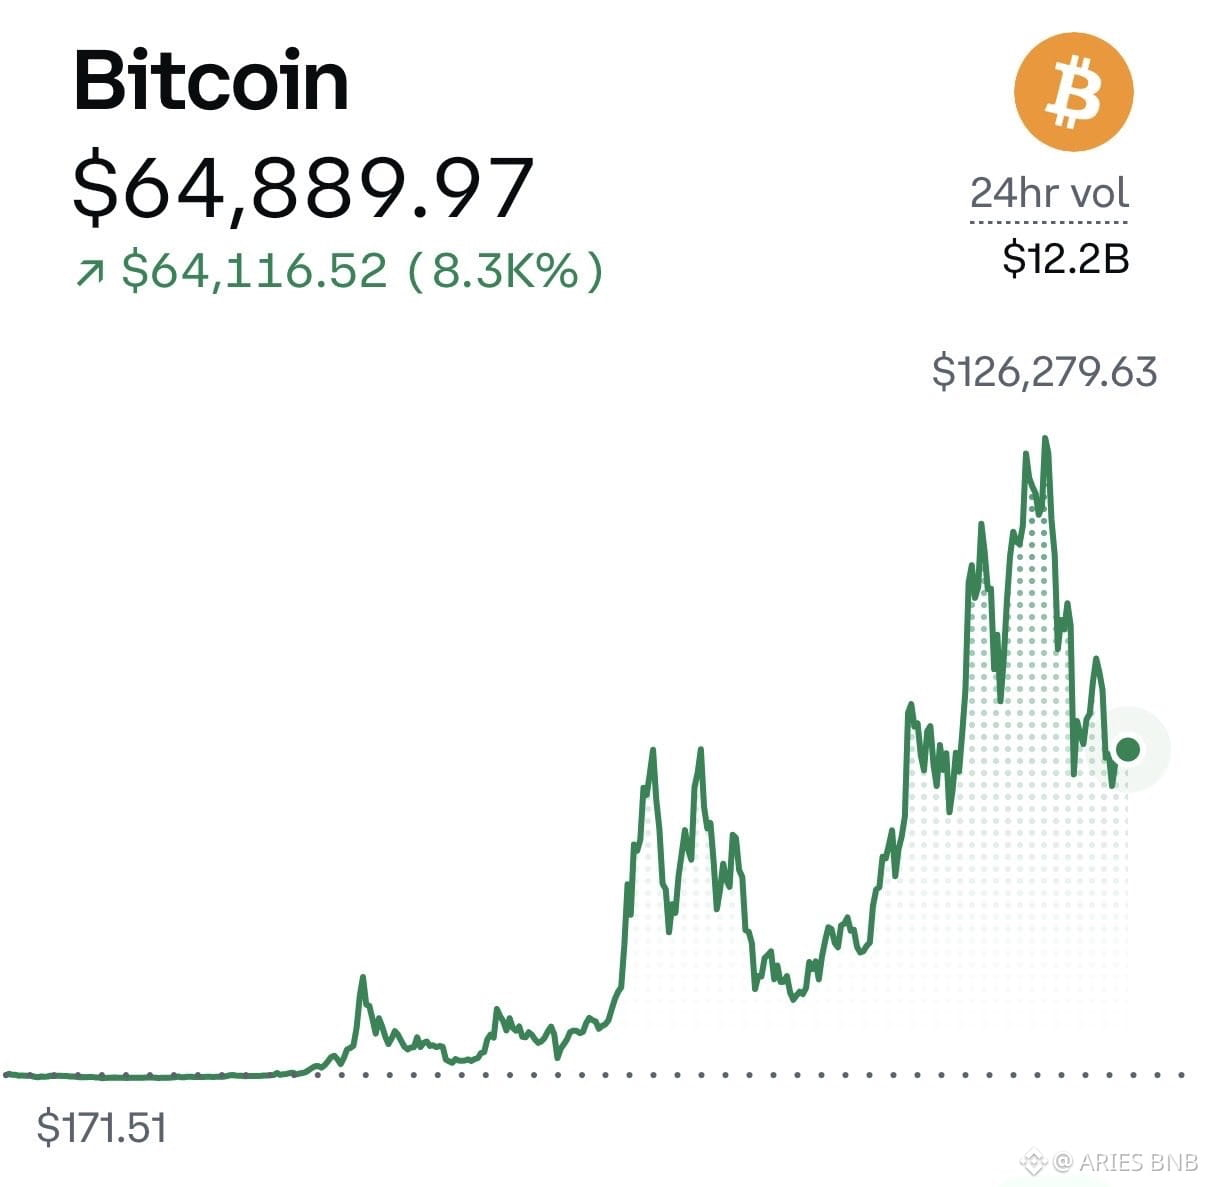
🚀 Bitcoin está a mostrar um potencial cenário de tendência que vale a pena observar.
O BTC atualmente voltou para perto de 65.000 dólares, mas antes de concluir uma subida significativa, ainda precisa romper um nível-chave de resistência.👀📈
O próximo rompimento pode estar mais perto do que você imagina?
#BIP110SoftForkAttemptBegins #crypto
$TUT
{future}(TUTUSDT)
$BTC
{future}(BTCUSDT)
$IOTX
{future}(IOTXUSDT)
🚀 Bitcoin está a mostrar um potencial cenário de tendência que vale a pena observar.
O BTC atualmente voltou para perto de 65.000 dólares, mas antes de concluir uma subida significativa, ainda precisa romper um nível-chave de resistência.👀📈
O próximo rompimento pode estar mais perto do que você imagina?
#BIP110SoftForkAttemptBegins #crypto
$TUT
$BTC
$IOTX
O BTC atualmente voltou para perto de 65.000 dólares, mas antes de concluir uma subida significativa, ainda precisa romper um nível-chave de resistência.👀📈
O próximo rompimento pode estar mais perto do que você imagina?
#BIP110SoftForkAttemptBegins #crypto
$TUT
$BTC
$IOTX
1
376
·
--
Bullish
🚨 Bitcoin encontra “quando comprar um Lamborghini?”🟠
🇺🇸 Alguns revendedores de Lamborghini nos EUA já aceitaram pagamentos em criptomoedas, inclusive via BitPay usando BTC.
Do “quando comprar um Lamborghini?” ao ponto de realmente pagar uma Lamborghini com Bitcoin.👀🔥
Se fosse possível, você usaria $BTC para comprar uma Lamborghini?
#crypto
{future}(BTCUSDT)
$TUT
{future}(TUTUSDT)
$1000CAT
{future}(1000CATUSDT)
🚨 Bitcoin encontra “quando comprar um Lamborghini?”🟠
🇺🇸 Alguns revendedores de Lamborghini nos EUA já aceitaram pagamentos em criptomoedas, inclusive via BitPay usando BTC.
Do “quando comprar um Lamborghini?” ao ponto de realmente pagar uma Lamborghini com Bitcoin.👀🔥
Se fosse possível, você usaria $BTC para comprar uma Lamborghini?
#crypto
$TUT
$1000CAT
🇺🇸 Alguns revendedores de Lamborghini nos EUA já aceitaram pagamentos em criptomoedas, inclusive via BitPay usando BTC.
Do “quando comprar um Lamborghini?” ao ponto de realmente pagar uma Lamborghini com Bitcoin.👀🔥
Se fosse possível, você usaria $BTC para comprar uma Lamborghini?
#crypto
$TUT
$1000CAT
1
443
·
--
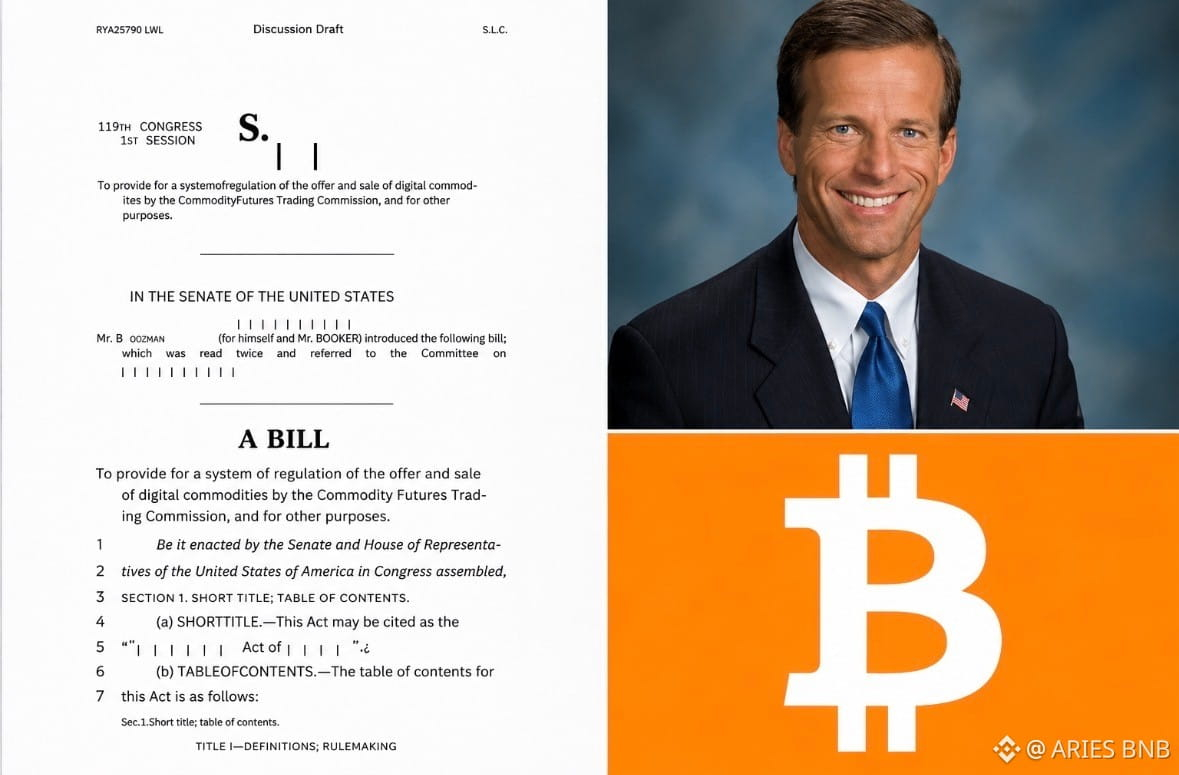
🇺🇸 A tramitação do projeto de lei CLARITY ainda não terminou.
O líder da maioria no Senado dos EUA, John Thune, já iniciou os procedimentos para avançar com o projeto.
O Senado deve votar após o recesso de agosto, e setembro pode se tornar a próxima janela crucial de tempo. 👀
No momento, o projeto de lei ainda está em andamento, e o resultado final ainda não está definido.
#crypto #CLARITYAct #IraqOilExportsFall75%
$TUT
{future}(TUTUSDT)
$MMT
{future}(MMTUSDT)
$SYN
{future}(SYNUSDT)
🇺🇸 A tramitação do projeto de lei CLARITY ainda não terminou.
O líder da maioria no Senado dos EUA, John Thune, já iniciou os procedimentos para avançar com o projeto.
O Senado deve votar após o recesso de agosto, e setembro pode se tornar a próxima janela crucial de tempo. 👀
No momento, o projeto de lei ainda está em andamento, e o resultado final ainda não está definido.
#crypto #CLARITYAct #IraqOilExportsFall75%
$TUT
$MMT
$SYN
O líder da maioria no Senado dos EUA, John Thune, já iniciou os procedimentos para avançar com o projeto.
O Senado deve votar após o recesso de agosto, e setembro pode se tornar a próxima janela crucial de tempo. 👀
No momento, o projeto de lei ainda está em andamento, e o resultado final ainda não está definido.
#crypto #CLARITYAct #IraqOilExportsFall75%
$TUT
$MMT
$SYN
1
254
·
--
Bullish
Verificado
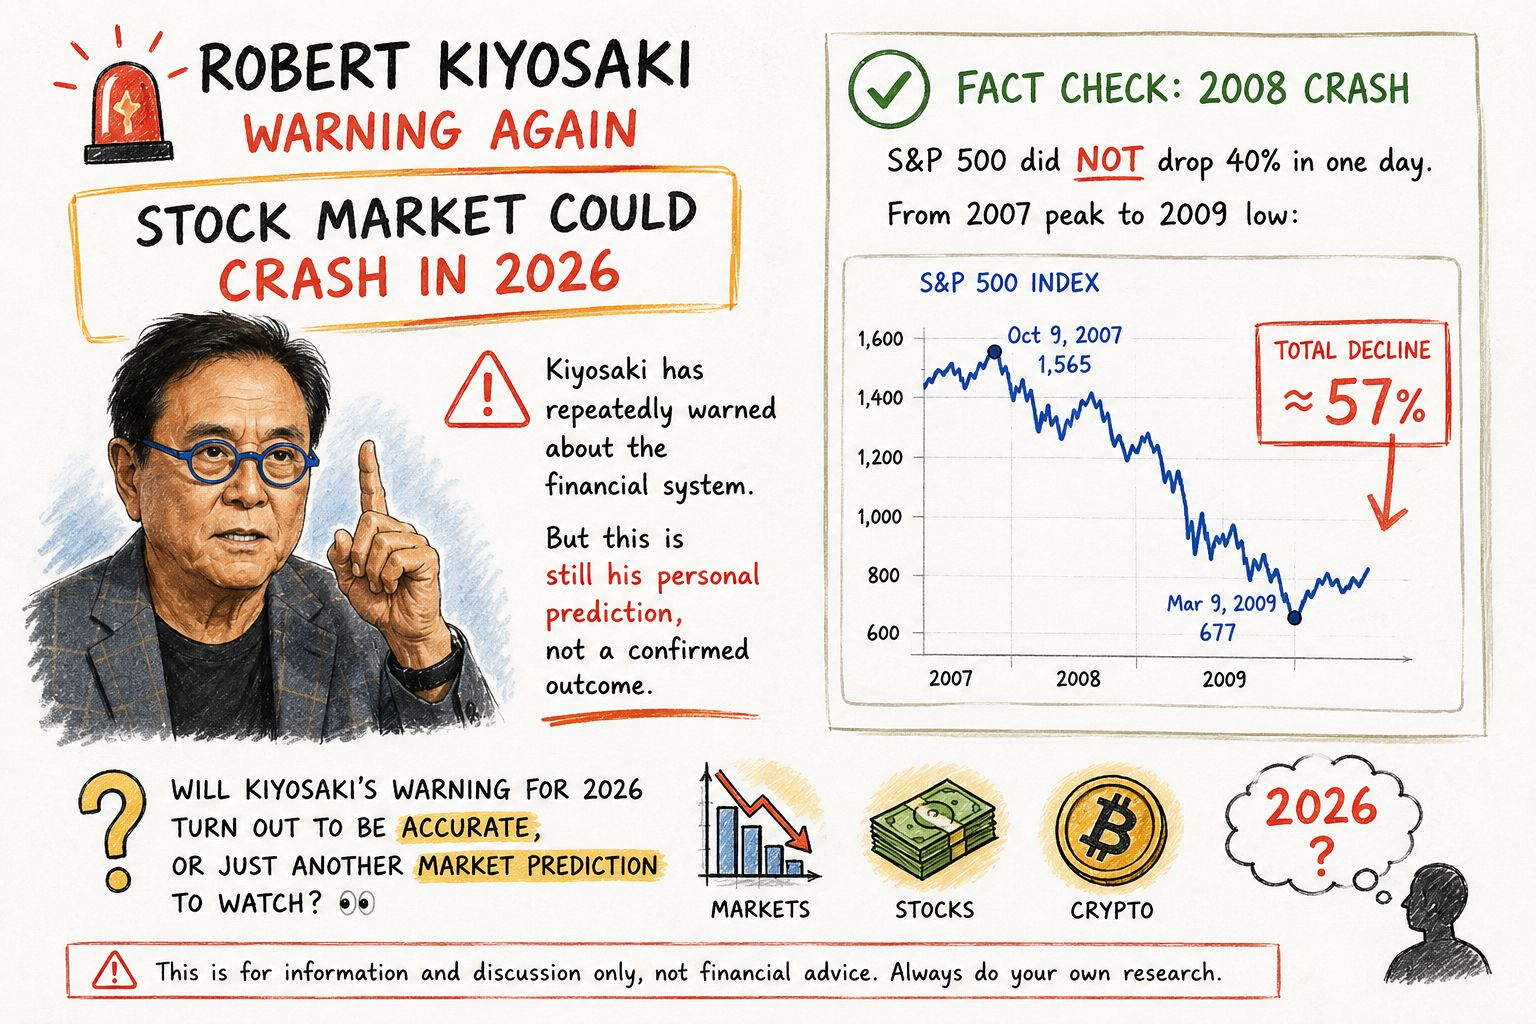
🚨 Robert Kiyosaki volta a alertar: o mercado de ações em 2026 pode sofrer uma grande queda.
Ele já emitiu alertas semelhantes para o sistema financeiro várias vezes no passado, mas no momento isso ainda é apenas uma previsão pessoal, e não um resultado já comprovado.
Uma verificação de fatos importante: em 2008, o índice S&P 500 não caiu 40% em um único dia. Do pico em 2007 até a mínima em 2009, a queda acumulada do S&P 500 foi de aproximadamente 57%.
O aviso de Kiyosaki para 2026 acabará sendo comprovado como correto, ou se tornará mais uma previsão de mercado digna de atenção? 👀
#markets #crypto
#FedSplitOnRateHikesDeepens
$ELON
{alpha}(560xe07ae3a6f1bd86b92b563084e286757eb34878d7)
$MMT
{future}(MMTUSDT)
$TUT
{future}(TUTUSDT)
🚨 Robert Kiyosaki volta a alertar: o mercado de ações em 2026 pode sofrer uma grande queda.
Ele já emitiu alertas semelhantes para o sistema financeiro várias vezes no passado, mas no momento isso ainda é apenas uma previsão pessoal, e não um resultado já comprovado.
Uma verificação de fatos importante: em 2008, o índice S&P 500 não caiu 40% em um único dia. Do pico em 2007 até a mínima em 2009, a queda acumulada do S&P 500 foi de aproximadamente 57%.
O aviso de Kiyosaki para 2026 acabará sendo comprovado como correto, ou se tornará mais uma previsão de mercado digna de atenção? 👀
#markets #crypto
#FedSplitOnRateHikesDeepens
$ELON
$MMT
$TUT
Ele já emitiu alertas semelhantes para o sistema financeiro várias vezes no passado, mas no momento isso ainda é apenas uma previsão pessoal, e não um resultado já comprovado.
Uma verificação de fatos importante: em 2008, o índice S&P 500 não caiu 40% em um único dia. Do pico em 2007 até a mínima em 2009, a queda acumulada do S&P 500 foi de aproximadamente 57%.
O aviso de Kiyosaki para 2026 acabará sendo comprovado como correto, ou se tornará mais uma previsão de mercado digna de atenção? 👀
#markets #crypto
#FedSplitOnRateHikesDeepens
$ELON
$MMT
$TUT
1
399
·
--
Bullish
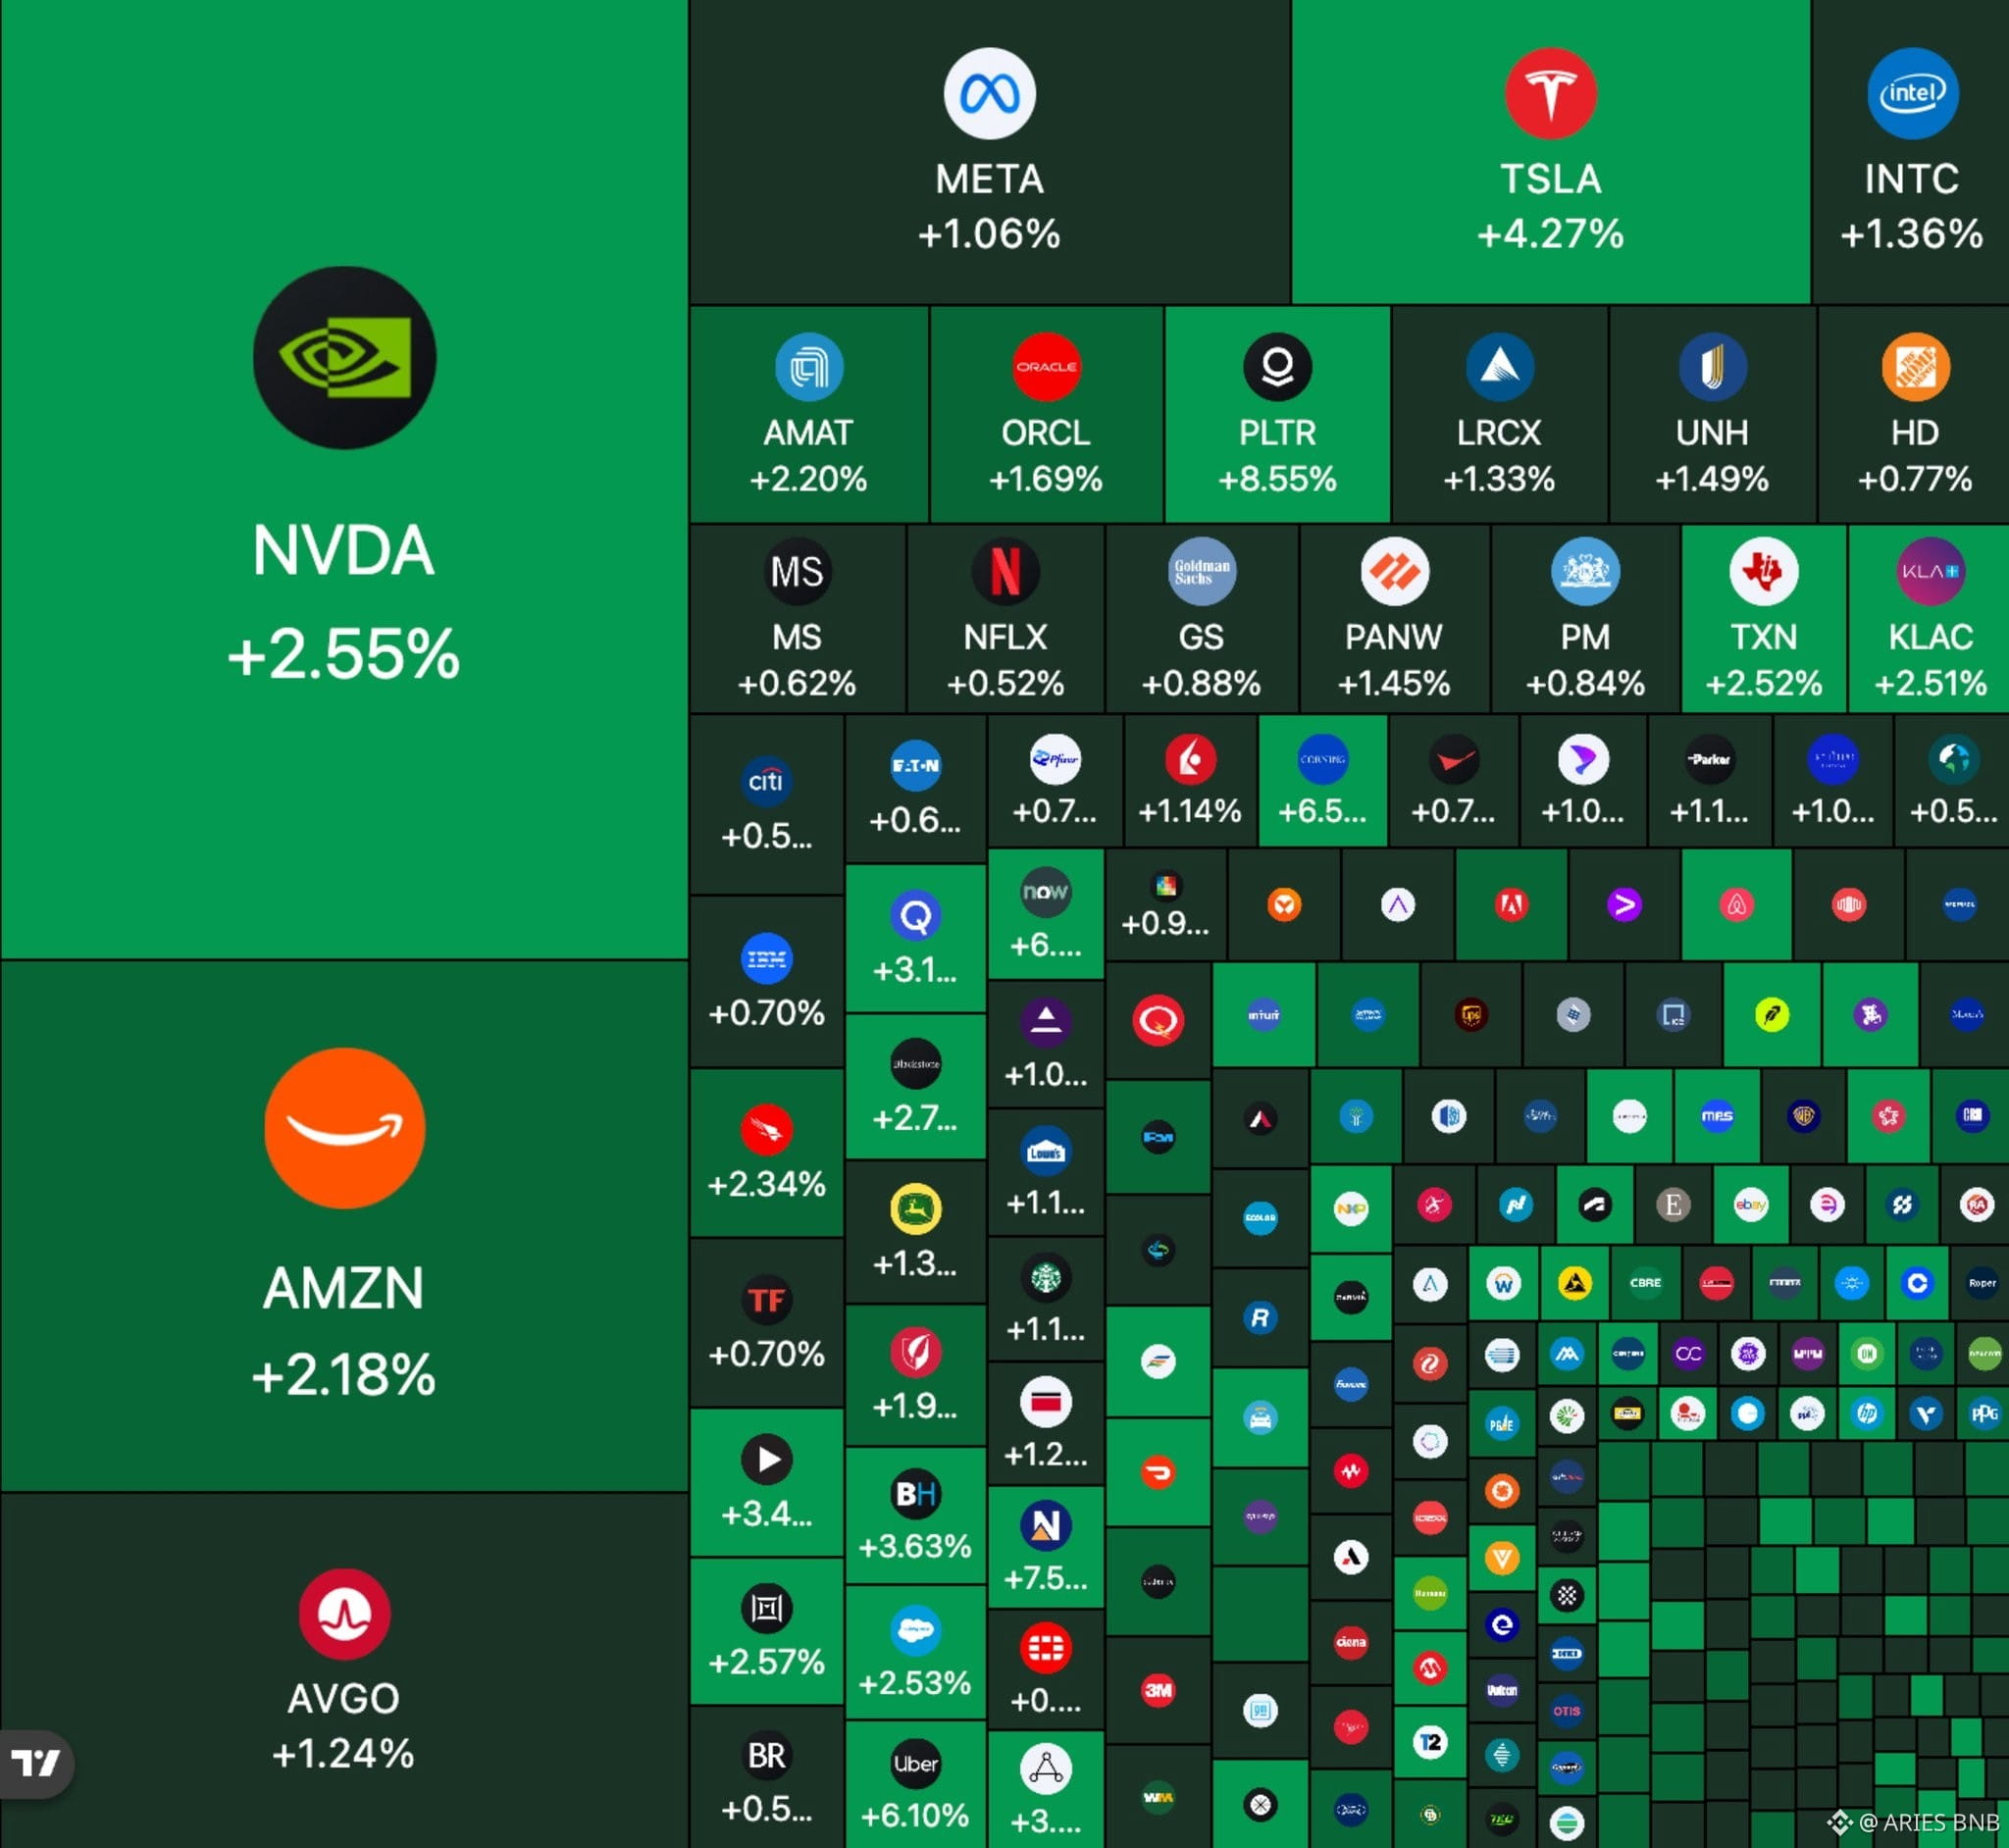
US$ 550 bilhões foram adicionados ao mercado de ações dos EUA hoje, quando os dados fracos sobre empregos reduziram a probabilidade de o Federal Reserve (Fed) aumentar as taxas de juros.
$NVDAB $AMZN.US $MB.US
{stock_us}(MB.US)
{stock_us}(AMZN.US)
US$ 550 bilhões foram adicionados ao mercado de ações dos EUA hoje, quando os dados fracos sobre empregos reduziram a probabilidade de o Federal Reserve (Fed) aumentar as taxas de juros.
$NVDAB $AMZN.US $MB.US
$NVDAB $AMZN.US $MB.US
1
146
·
--
Bullish
Atualmente, ele está pesquisando se, em comparação com as pontes monolíticas, essa separação realmente consegue reduzir o risco de atualização ou se apenas transfere a vulnerabilidade para as frestas entre os módulos.
$HEI
{spot}(HEIUSDT)
$SKYAI
{future}(SKYAIUSDT)
$DODO
{spot}(DODOUSDT)
Atualmente, ele está pesquisando se, em comparação com as pontes monolíticas, essa separação realmente consegue reduzir o risco de atualização ou se apenas transfere a vulnerabilidade para as frestas entre os módulos.
$HEI
$SKYAI
$DODO
$HEI
$SKYAI
$DODO
玛希-BNB
·
--
Eu tenho o hábito de ignorar as páginas iniciais brilhantes e ir direto para a seção de arquitetura. O marketing conta a história que eles querem que você ouça. A documentação diz o que eles estão realmente construindo.
O TBV do Babylon me fez parar na hora.
No começo, achei que “modular” era só um agrado para desenvolvedores — conecte um novo prover, troque um indexador, pronto. Quanto mais eu lia, mais eu via que é sobre sobreviver a upgrades. Indexadores, provedores e contratos ficam em suas próprias faixas para que você possa corrigir um sem abrir os outros.
Essa pequena mudança reprogramou completamente a forma como eu penso sobre o design.
Agora, o que eu quero saber é se essa separação realmente reduz o risco de upgrade em comparação com pontes monolíticas, ou se apenas transfere a fragilidade para as lacunas entre módulos.
Outra coisa que me chamou atenção: upgrades independentes exigem interfaces extremamente sólidas. Na prática, mudar uma camada provavelmente puxa a próxima junto. Talvez eu esteja simplificando algo complexo, mas é essa a minha leitura atual.
Ainda estou lutando para decidir se a separação modular é uma força subestimada quando componentes falham, ou se ela adiciona custos de coordenação que montagens monolíticas evitam.
Continuo lendo.
@BabylonLabs_io
#BABY
#baby $BABY
$QUID
$HEI
O TBV do Babylon me fez parar na hora.
No começo, achei que “modular” era só um agrado para desenvolvedores — conecte um novo prover, troque um indexador, pronto. Quanto mais eu lia, mais eu via que é sobre sobreviver a upgrades. Indexadores, provedores e contratos ficam em suas próprias faixas para que você possa corrigir um sem abrir os outros.
Essa pequena mudança reprogramou completamente a forma como eu penso sobre o design.
Agora, o que eu quero saber é se essa separação realmente reduz o risco de upgrade em comparação com pontes monolíticas, ou se apenas transfere a fragilidade para as lacunas entre módulos.
Outra coisa que me chamou atenção: upgrades independentes exigem interfaces extremamente sólidas. Na prática, mudar uma camada provavelmente puxa a próxima junto. Talvez eu esteja simplificando algo complexo, mas é essa a minha leitura atual.
Ainda estou lutando para decidir se a separação modular é uma força subestimada quando componentes falham, ou se ela adiciona custos de coordenação que montagens monolíticas evitam.
Continuo lendo.
@BabylonLabs_io
#BABY
#baby $BABY
$QUID
$HEI
1
3
389
·
--
Bullish
Hoje eu estava analisando o pitch de segurança de @babylonlabs_io — o BTC nunca sai do Bitcoin, sem bridges, sem wrappers.
Em vez do deck, abri os documentos de arquitetura.
A liquidação é limpa: fica travada no Taproot, governada por script do Bitcoin, com finalização determinística a partir do PoW.
Espera aí — isso é liquidação, não toda a história de segurança.
O que realmente me prendeu, porém, foi onde fica a verificação do protocolo.
O Bitcoin faz a liquidação, enquanto o TBV adiciona verificação criptográfica adicional e lógica de protocolo por cima, antes que as aplicações possam confiar no colateral.
O Bitcoin não entende a lógica de empréstimos nem a verificação específica do protocolo.
Ele registra transações e o estado de UTXO; o protocolo interpreta isso no ciclo de vida do cofre.
Não estou dizendo que o TBV está quebrado — a liquidação do Bitcoin é real e valiosa.
Mas é uma divisão bem clara que eu não tinha percebido: a cadeia base garante imutabilidade, enquanto a maturidade do sistema de provas fica em uma linha de pesquisa separada, com suas próprias premissas.
O Snack acabou, ainda estou mastigando essa.
Onde “Bitcoin-backed” realmente precisa sustentar — a camada de liquidação, ou a lógica de provas que a interpreta?
#baby $BABY
{future}(BABYUSDT)
$CYS
{future}(CYSUSDT)
$HFT
{future}(HFTUSDT)
Hoje eu estava analisando o pitch de segurança de @BabylonLabs_io — o BTC nunca sai do Bitcoin, sem bridges, sem wrappers.
Em vez do deck, abri os documentos de arquitetura.
A liquidação é limpa: fica travada no Taproot, governada por script do Bitcoin, com finalização determinística a partir do PoW.
Espera aí — isso é liquidação, não toda a história de segurança.
O que realmente me prendeu, porém, foi onde fica a verificação do protocolo.
O Bitcoin faz a liquidação, enquanto o TBV adiciona verificação criptográfica adicional e lógica de protocolo por cima, antes que as aplicações possam confiar no colateral.
O Bitcoin não entende a lógica de empréstimos nem a verificação específica do protocolo.
Ele registra transações e o estado de UTXO; o protocolo interpreta isso no ciclo de vida do cofre.
Não estou dizendo que o TBV está quebrado — a liquidação do Bitcoin é real e valiosa.
Mas é uma divisão bem clara que eu não tinha percebido: a cadeia base garante imutabilidade, enquanto a maturidade do sistema de provas fica em uma linha de pesquisa separada, com suas próprias premissas.
O Snack acabou, ainda estou mastigando essa.
Onde “Bitcoin-backed” realmente precisa sustentar — a camada de liquidação, ou a lógica de provas que a interpreta?
#baby $BABY
$CYS
$HFT
Em vez do deck, abri os documentos de arquitetura.
A liquidação é limpa: fica travada no Taproot, governada por script do Bitcoin, com finalização determinística a partir do PoW.
Espera aí — isso é liquidação, não toda a história de segurança.
O que realmente me prendeu, porém, foi onde fica a verificação do protocolo.
O Bitcoin faz a liquidação, enquanto o TBV adiciona verificação criptográfica adicional e lógica de protocolo por cima, antes que as aplicações possam confiar no colateral.
O Bitcoin não entende a lógica de empréstimos nem a verificação específica do protocolo.
Ele registra transações e o estado de UTXO; o protocolo interpreta isso no ciclo de vida do cofre.
Não estou dizendo que o TBV está quebrado — a liquidação do Bitcoin é real e valiosa.
Mas é uma divisão bem clara que eu não tinha percebido: a cadeia base garante imutabilidade, enquanto a maturidade do sistema de provas fica em uma linha de pesquisa separada, com suas próprias premissas.
O Snack acabou, ainda estou mastigando essa.
Onde “Bitcoin-backed” realmente precisa sustentar — a camada de liquidação, ou a lógica de provas que a interpreta?
#baby $BABY
$CYS
$HFT
🔵 Verification first
100%
🟠 Settlement first
0%
7 Votos • Votação encerrada
56
30
5.3k
·
--
Bullish
Presumi que o cofre do @babylonlabs_io ficou utilizável no exato momento em que minha transação de Bitcoin foi confirmada.
O ponto óbvio é que a finalização da blockchain parece conclusão.
Confirmado, liquidado.
Mas esse sinal sozinho é fraco.
A verdade mais difícil é o que acontece depois que o Bitcoin registra o depósito.
O protocolo TBV ainda precisa concluir seu fluxo de verificação e ativação exigido antes que as aplicações possam tratar o cofre como colateral.
Alguma espera é normal.
O Bitcoin não entende lógica de empréstimos, então o protocolo precisa verificar o estado de forma independente.
Mas qual é o teste real?
O protocolo consegue tornar essa lacuna transparente, ou os usuários sempre vão sentir uma desconexão entre o BTC confirmado e o colateral pronto?
Isso importa porque cada camada de tradução adiciona atrito.
Se o cofre só estiver pronto quando o protocolo disser que está, e não quando a blockchain disser, a ausência de necessidade de confiança depende tanto da velocidade de coordenação quanto da criptografia.
Eu não interpreto atraso como falha.
Ainda assim, pelo menos no fluxo atual do TBV testnet, a finalidade do Bitcoin e a prontidão do protocolo ainda são etapas separadas.
#baby $BABY
{future}(BABYUSDT)
$HOME
{future}(HOMEUSDT)
$1
{alpha}(560xff5d99a5c16cf2ffb4e7da1d7c42a791e70e4444)
Presumi que o cofre do @BabylonLabs_io ficou utilizável no exato momento em que minha transação de Bitcoin foi confirmada.
O ponto óbvio é que a finalização da blockchain parece conclusão.
Confirmado, liquidado.
Mas esse sinal sozinho é fraco.
A verdade mais difícil é o que acontece depois que o Bitcoin registra o depósito.
O protocolo TBV ainda precisa concluir seu fluxo de verificação e ativação exigido antes que as aplicações possam tratar o cofre como colateral.
Alguma espera é normal.
O Bitcoin não entende lógica de empréstimos, então o protocolo precisa verificar o estado de forma independente.
Mas qual é o teste real?
O protocolo consegue tornar essa lacuna transparente, ou os usuários sempre vão sentir uma desconexão entre o BTC confirmado e o colateral pronto?
Isso importa porque cada camada de tradução adiciona atrito.
Se o cofre só estiver pronto quando o protocolo disser que está, e não quando a blockchain disser, a ausência de necessidade de confiança depende tanto da velocidade de coordenação quanto da criptografia.
Eu não interpreto atraso como falha.
Ainda assim, pelo menos no fluxo atual do TBV testnet, a finalidade do Bitcoin e a prontidão do protocolo ainda são etapas separadas.
#baby $BABY
$HOME
$1
O ponto óbvio é que a finalização da blockchain parece conclusão.
Confirmado, liquidado.
Mas esse sinal sozinho é fraco.
A verdade mais difícil é o que acontece depois que o Bitcoin registra o depósito.
O protocolo TBV ainda precisa concluir seu fluxo de verificação e ativação exigido antes que as aplicações possam tratar o cofre como colateral.
Alguma espera é normal.
O Bitcoin não entende lógica de empréstimos, então o protocolo precisa verificar o estado de forma independente.
Mas qual é o teste real?
O protocolo consegue tornar essa lacuna transparente, ou os usuários sempre vão sentir uma desconexão entre o BTC confirmado e o colateral pronto?
Isso importa porque cada camada de tradução adiciona atrito.
Se o cofre só estiver pronto quando o protocolo disser que está, e não quando a blockchain disser, a ausência de necessidade de confiança depende tanto da velocidade de coordenação quanto da criptografia.
Eu não interpreto atraso como falha.
Ainda assim, pelo menos no fluxo atual do TBV testnet, a finalidade do Bitcoin e a prontidão do protocolo ainda são etapas separadas.
#baby $BABY
$HOME
$1
👉🏻Faster activation
33%
👉🏻Better transparency
22%
👉🏻Current flow works
45%
9 Votos • Votação encerrada
17
17
946
·
--
Verificado
Relembrei novamente pela manhã as normas de transações de staking do @babylonlabs_io e vi que há um campo de protocol version escondido no OP_RETURN. De repente, percebi que a maioria das pessoas subestima demais a importância dos números de versão.
Ao desmontar o design subjacente do Babylon, o que mais me chamou atenção foi que cada transação de staking de Bitcoin grava permanentemente no protocolo um número de versão. Junto com outros metadados exigidos pelo protocolo (incluindo, por exemplo, a chave pública do staker, a chave pública do provedor de finalidade, etc.), isso é escrito no OP_RETURN. Ao analisar esse staking, o protocolo usa regras correspondentes com base na versão do protocolo.
Isso não é um acessório de atualização de software. É uma interface enterrada no livro-razão sem estado para dar suporte à escalabilidade—stakes de versões diferentes seguem regras diferentes, sem interferir entre si.
Mas gravar o número de versão na transação do Bitcoin também significa manter um arquivo permanente. No futuro, mesmo que o protocolo continue evoluindo, a marca de versão das transações iniciais ainda permanecerá na cadeia do Bitcoin.
Você acha que é uma “rota de fuga” deixada para a evolução do protocolo, ou um peso histórico escrito na pedra?
#baby $BABY
{future}(BABYUSDT)
$1
{alpha}(560xff5d99a5c16cf2ffb4e7da1d7c42a791e70e4444)
$BICO
{future}(BICOUSDT)
Relembrei novamente pela manhã as normas de transações de staking do @BabylonLabs_io e vi que há um campo de protocol version escondido no OP_RETURN. De repente, percebi que a maioria das pessoas subestima demais a importância dos números de versão.
Ao desmontar o design subjacente do Babylon, o que mais me chamou atenção foi que cada transação de staking de Bitcoin grava permanentemente no protocolo um número de versão. Junto com outros metadados exigidos pelo protocolo (incluindo, por exemplo, a chave pública do staker, a chave pública do provedor de finalidade, etc.), isso é escrito no OP_RETURN. Ao analisar esse staking, o protocolo usa regras correspondentes com base na versão do protocolo.
Isso não é um acessório de atualização de software. É uma interface enterrada no livro-razão sem estado para dar suporte à escalabilidade—stakes de versões diferentes seguem regras diferentes, sem interferir entre si.
Mas gravar o número de versão na transação do Bitcoin também significa manter um arquivo permanente. No futuro, mesmo que o protocolo continue evoluindo, a marca de versão das transações iniciais ainda permanecerá na cadeia do Bitcoin.
Você acha que é uma “rota de fuga” deixada para a evolução do protocolo, ou um peso histórico escrito na pedra?
#baby $BABY
$1
$BICO
Ao desmontar o design subjacente do Babylon, o que mais me chamou atenção foi que cada transação de staking de Bitcoin grava permanentemente no protocolo um número de versão. Junto com outros metadados exigidos pelo protocolo (incluindo, por exemplo, a chave pública do staker, a chave pública do provedor de finalidade, etc.), isso é escrito no OP_RETURN. Ao analisar esse staking, o protocolo usa regras correspondentes com base na versão do protocolo.
Isso não é um acessório de atualização de software. É uma interface enterrada no livro-razão sem estado para dar suporte à escalabilidade—stakes de versões diferentes seguem regras diferentes, sem interferir entre si.
Mas gravar o número de versão na transação do Bitcoin também significa manter um arquivo permanente. No futuro, mesmo que o protocolo continue evoluindo, a marca de versão das transações iniciais ainda permanecerá na cadeia do Bitcoin.
Você acha que é uma “rota de fuga” deixada para a evolução do protocolo, ou um peso histórico escrito na pedra?
#baby $BABY
$1
$BICO
🚀 为升级预留空间
83%
🪨 历史永久保留
17%
⚖️ 两者缺一不可
0%
6 Votos • Votação encerrada
1
4
651
·
--
Verificado
Havia uma coisa que fez eu parar de rolar com o dedo.
Fui procurar o processo de staking no documento @babylonlabs_io e descobri que o staking não é ativado quando uma transação de Bitcoin entra na mempool. Nem mesmo após uma confirmação. A Babylon só considera esse staking como tendo atendido as condições para processamento posterior depois que atingir o k-depth configurado no protocolo e então inicia o fluxo de ativação subsequente. Isso é um parâmetro de governança no módulo x/btccheckpoint.
É um argumento de venda ligado à segurança do Bitcoin, mas a maioria dos usuários talvez ache que um bloco é o ponto final.
É uma parte que ninguém coloca nos materiais de pitch. A divulgação de mercado diz que os timestamps do Bitcoin fornecem para você a garantia de segurança do PoW do Bitcoin — tecnicamente está correto. Mas isso só vale depois que o seu staking estiver enterrado fundo o suficiente na cadeia. Se as confirmações não forem suficientes, uma reorganização de cadeia em camadas mais rasas ainda pode fazer a transação de staking voltar atrás; por isso a Babylon não a trata antecipadamente como tendo atendido as condições para o processamento posterior. A Babylon usa a profundidade de confirmação como um importante marco de segurança para continuar processando essa transação de staking, e não apenas como uma questão de inclusão. Em termos de mecanismo, faz sentido — você não consegue construir segurança sobre areia — mas também está, silenciosamente, te dizendo que nem toda confirmação carrega o mesmo nível de confiança.
No meio da tarefa, fui buscar um café. Fiquei pensando: esse atraso está protegendo os usuários ou apenas revelando o quão frágeis, na verdade, eram os blocos iniciais? Talvez as duas coisas.
#baby $BABY
{future}(BABYUSDT)
Havia uma coisa que fez eu parar de rolar com o dedo.
Fui procurar o processo de staking no documento @BabylonLabs_io e descobri que o staking não é ativado quando uma transação de Bitcoin entra na mempool. Nem mesmo após uma confirmação. A Babylon só considera esse staking como tendo atendido as condições para processamento posterior depois que atingir o k-depth configurado no protocolo e então inicia o fluxo de ativação subsequente. Isso é um parâmetro de governança no módulo x/btccheckpoint.
É um argumento de venda ligado à segurança do Bitcoin, mas a maioria dos usuários talvez ache que um bloco é o ponto final.
É uma parte que ninguém coloca nos materiais de pitch. A divulgação de mercado diz que os timestamps do Bitcoin fornecem para você a garantia de segurança do PoW do Bitcoin — tecnicamente está correto. Mas isso só vale depois que o seu staking estiver enterrado fundo o suficiente na cadeia. Se as confirmações não forem suficientes, uma reorganização de cadeia em camadas mais rasas ainda pode fazer a transação de staking voltar atrás; por isso a Babylon não a trata antecipadamente como tendo atendido as condições para o processamento posterior. A Babylon usa a profundidade de confirmação como um importante marco de segurança para continuar processando essa transação de staking, e não apenas como uma questão de inclusão. Em termos de mecanismo, faz sentido — você não consegue construir segurança sobre areia — mas também está, silenciosamente, te dizendo que nem toda confirmação carrega o mesmo nível de confiança.
No meio da tarefa, fui buscar um café. Fiquei pensando: esse atraso está protegendo os usuários ou apenas revelando o quão frágeis, na verdade, eram os blocos iniciais? Talvez as duas coisas.
#baby $BABY
Fui procurar o processo de staking no documento @BabylonLabs_io e descobri que o staking não é ativado quando uma transação de Bitcoin entra na mempool. Nem mesmo após uma confirmação. A Babylon só considera esse staking como tendo atendido as condições para processamento posterior depois que atingir o k-depth configurado no protocolo e então inicia o fluxo de ativação subsequente. Isso é um parâmetro de governança no módulo x/btccheckpoint.
É um argumento de venda ligado à segurança do Bitcoin, mas a maioria dos usuários talvez ache que um bloco é o ponto final.
É uma parte que ninguém coloca nos materiais de pitch. A divulgação de mercado diz que os timestamps do Bitcoin fornecem para você a garantia de segurança do PoW do Bitcoin — tecnicamente está correto. Mas isso só vale depois que o seu staking estiver enterrado fundo o suficiente na cadeia. Se as confirmações não forem suficientes, uma reorganização de cadeia em camadas mais rasas ainda pode fazer a transação de staking voltar atrás; por isso a Babylon não a trata antecipadamente como tendo atendido as condições para o processamento posterior. A Babylon usa a profundidade de confirmação como um importante marco de segurança para continuar processando essa transação de staking, e não apenas como uma questão de inclusão. Em termos de mecanismo, faz sentido — você não consegue construir segurança sobre areia — mas também está, silenciosamente, te dizendo que nem toda confirmação carrega o mesmo nível de confiança.
No meio da tarefa, fui buscar um café. Fiquei pensando: esse atraso está protegendo os usuários ou apenas revelando o quão frágeis, na verdade, eram os blocos iniciais? Talvez as duas coisas.
#baby $BABY
🤔 速度优先
0%
🔥 安全优先
100%
4 Votos • Votação encerrada
20
17
247
·
--
Bearish
Verificado
Naquele inverno, eu quase dei quit no crypto.
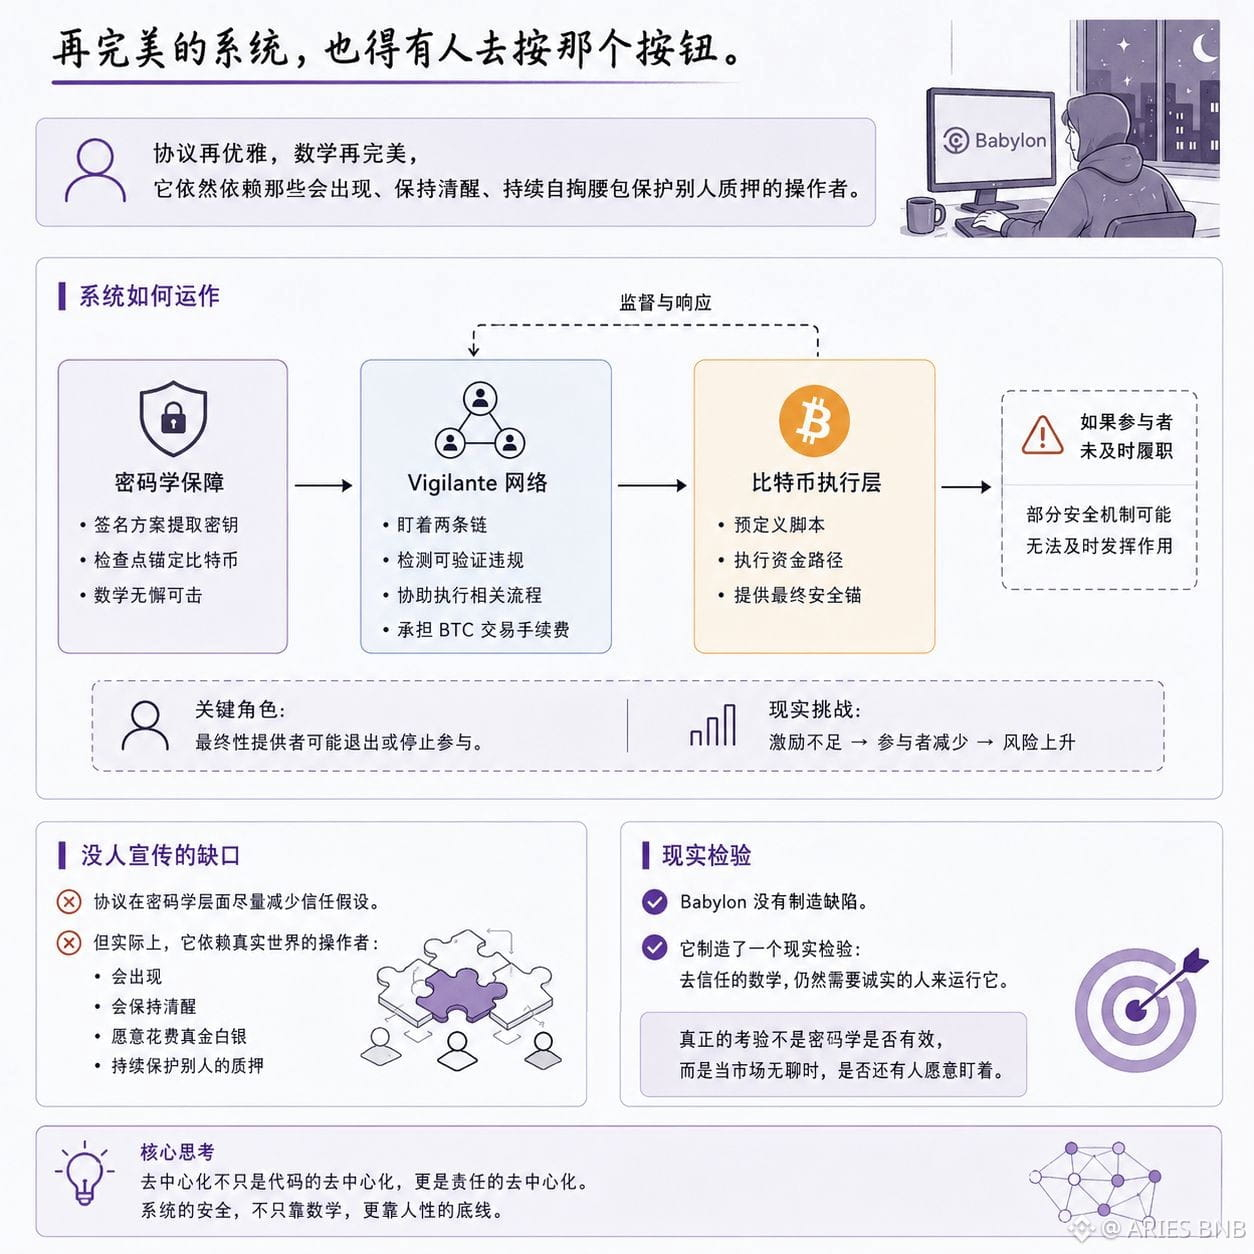
A conta encolheu, perdi o emprego, e eu ficava todos os dias encarando a tela até as quatro da manhã, duvidando de que tudo aquilo não passasse de algo falso. Numa noite, enquanto eu olhava o documento de <a>@babylonlabs_io </a>, percebi uma coisa: até o código mais perfeito precisa de alguém para apertar aquele botão.
Mais tarde é que fui entendendo aos poucos que, por mais bonita que seja a estrutura, ainda assim alguém precisa ficar de plantão para mantê-la rodando.
A criptografia da Babilônia é elegante. No esquema de assinaturas, a extração da chave ocorre quando o provedor final tenta trapacear. Os checkpoints enterram a história dentro do Bitcoin. A matemática é impecável.
Mas a matemática não executa nós.
A parte do protocolo que coordena funcionalidades cross-chain depende da rede Vigilante, que precisa continuar operando. É preciso monitorar duas cadeias. Alguns papéis precisam arcar com as taxas de transação do Bitcoin. Ao detectar violações verificáveis, auxilia o protocolo a executar os fluxos relacionados. Se participantes relevantes não cumprirem suas responsabilidades em tempo hábil, alguns mecanismos de segurança podem não surtir efeito prontamente.
Esse é um tipo de falha que ninguém anuncia. O protocolo reduz ao máximo as suposições de confiança no nível criptográfico. Na prática, porém, ele depende daqueles operadores que podem aparecer, permanecer conscientes e continuar colocando dinheiro do próprio bolso para proteger o que os outros estão fazendo stake.
O provedor final pode sair ou parar de participar. Se os incentivos forem insuficientes, os participantes podem reduzir sua participação. Muitos usuários se preocupam mais com o retorno do que, necessariamente, com a qualidade da operação.
A Babilônia não criou uma falha. Ela criou um teste de realidade. A matemática sem confiança ainda precisa de pessoas honestas para executá-la.
O verdadeiro desafio não é se a criptografia funciona. É se, quando o mercado fica entediante, ainda existe alguém disposto a ficar de olho.
#baby $BABY
{future}(BABYUSDT)
Naquele inverno, eu quase dei quit no crypto.
A conta encolheu, perdi o emprego, e eu ficava todos os dias encarando a tela até as quatro da manhã, duvidando de que tudo aquilo não passasse de algo falso. Numa noite, enquanto eu olhava o documento de <a>@BabylonLabs_io </a>, percebi uma coisa: até o código mais perfeito precisa de alguém para apertar aquele botão.
Mais tarde é que fui entendendo aos poucos que, por mais bonita que seja a estrutura, ainda assim alguém precisa ficar de plantão para mantê-la rodando.
A criptografia da Babilônia é elegante. No esquema de assinaturas, a extração da chave ocorre quando o provedor final tenta trapacear. Os checkpoints enterram a história dentro do Bitcoin. A matemática é impecável.
Mas a matemática não executa nós.
A parte do protocolo que coordena funcionalidades cross-chain depende da rede Vigilante, que precisa continuar operando. É preciso monitorar duas cadeias. Alguns papéis precisam arcar com as taxas de transação do Bitcoin. Ao detectar violações verificáveis, auxilia o protocolo a executar os fluxos relacionados. Se participantes relevantes não cumprirem suas responsabilidades em tempo hábil, alguns mecanismos de segurança podem não surtir efeito prontamente.
Esse é um tipo de falha que ninguém anuncia. O protocolo reduz ao máximo as suposições de confiança no nível criptográfico. Na prática, porém, ele depende daqueles operadores que podem aparecer, permanecer conscientes e continuar colocando dinheiro do próprio bolso para proteger o que os outros estão fazendo stake.
O provedor final pode sair ou parar de participar. Se os incentivos forem insuficientes, os participantes podem reduzir sua participação. Muitos usuários se preocupam mais com o retorno do que, necessariamente, com a qualidade da operação.
A Babilônia não criou uma falha. Ela criou um teste de realidade. A matemática sem confiança ainda precisa de pessoas honestas para executá-la.
O verdadeiro desafio não é se a criptografia funciona. É se, quando o mercado fica entediante, ainda existe alguém disposto a ficar de olho.
#baby $BABY
A conta encolheu, perdi o emprego, e eu ficava todos os dias encarando a tela até as quatro da manhã, duvidando de que tudo aquilo não passasse de algo falso. Numa noite, enquanto eu olhava o documento de <a>@BabylonLabs_io </a>, percebi uma coisa: até o código mais perfeito precisa de alguém para apertar aquele botão.
Mais tarde é que fui entendendo aos poucos que, por mais bonita que seja a estrutura, ainda assim alguém precisa ficar de plantão para mantê-la rodando.
A criptografia da Babilônia é elegante. No esquema de assinaturas, a extração da chave ocorre quando o provedor final tenta trapacear. Os checkpoints enterram a história dentro do Bitcoin. A matemática é impecável.
Mas a matemática não executa nós.
A parte do protocolo que coordena funcionalidades cross-chain depende da rede Vigilante, que precisa continuar operando. É preciso monitorar duas cadeias. Alguns papéis precisam arcar com as taxas de transação do Bitcoin. Ao detectar violações verificáveis, auxilia o protocolo a executar os fluxos relacionados. Se participantes relevantes não cumprirem suas responsabilidades em tempo hábil, alguns mecanismos de segurança podem não surtir efeito prontamente.
Esse é um tipo de falha que ninguém anuncia. O protocolo reduz ao máximo as suposições de confiança no nível criptográfico. Na prática, porém, ele depende daqueles operadores que podem aparecer, permanecer conscientes e continuar colocando dinheiro do próprio bolso para proteger o que os outros estão fazendo stake.
O provedor final pode sair ou parar de participar. Se os incentivos forem insuficientes, os participantes podem reduzir sua participação. Muitos usuários se preocupam mais com o retorno do que, necessariamente, com a qualidade da operação.
A Babilônia não criou uma falha. Ela criou um teste de realidade. A matemática sem confiança ainda precisa de pessoas honestas para executá-la.
O verdadeiro desafio não é se a criptografia funciona. É se, quando o mercado fica entediante, ainda existe alguém disposto a ficar de olho.
#baby $BABY
5
8
100
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
CircleMints500MUSDCOnSolana
110,134 visualizações
2,295 discutindo
#CircleMints500MUSDCOnSolana
A impressora da Circle voltou a esquentar na rede Solana!
Foram emitidos 500 milhões de USDC divididos em duas transações diretas. Movimentos desse porte em stablecoins costumam ser um termômetro claro de liquidez: as tesourarias estão se preparando para absorver demanda de capital institucional e volume de negociação.
Com taxas baixas e transações instantâneas, a Solana continua sendo o porto seguro para quem busca liquidez eficiente em DeFi, corretoras descentralizadas e trading de alta frequência. Quando centenas de milhões chegam em forma de combustível estável, o mercado acende o alerta para possíveis movimentos fortes na volatilidade.
A questão que fica: esse injeção massiva de capital antecede uma grande puxada do ecossistema ou é apenas um rebalanceamento tático de liquidez?
Acompanhe os dados on-chain, proteja seu risco e fique atento aos próximos capítulos!
$SOL
#solana
#CryptoLiquidity
KOKIM 4758
·0 curtidas
·339 visualizações
PolymarketBankFailureBetsDrawFDICConcern
103,807 visualizações
1,978 discutindo
BlackRockBuildsTokenizedPortfoliosForOndo
98,908 visualizações
1,414 discutindo