

#walletsecurity
walletsecurity
170,152 visualizações
410 discutindo
Popular
Últimas

·
--
#VazamentoNoSiteDaKeystoneExpoeEnderecosDeEntregaDosCompradores
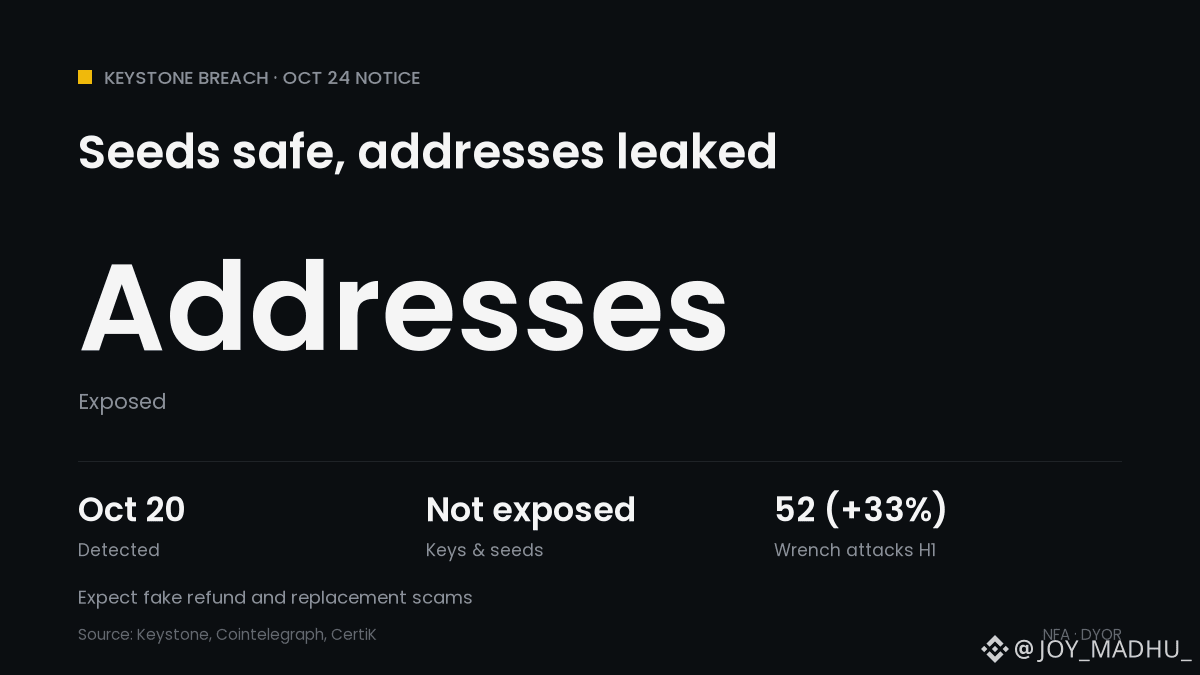
📦 Vazamento da Keystone: sua seed está segura, seu endereço não
📅 20 de out.: acesso não autorizado à loja da Keystone na Shopify detectado
🔍 23 de out.: confirmado que terceiros roubaram dados de entrega de clientes
📄 Expostos: nomes, contatos, endereços, itens comprados e preços
✅ Não expostos: frases de recuperação, chaves privadas, senhas de carteira e dados de pagamento
⚠️ Alguns compradores de 2024 receberam avisos, apesar da política de exclusão após 180 dias
📞 Usuários já relatam ligações fraudulentas mencionando compras antigas
📊 A CertiK contabilizou 52 ataques com chave inglesa no primeiro semestre de 2026, um aumento de 33% em relação ao ano anterior
O que isso significa para as criptomoedas: nenhum fundo foi perdido e a segurança $BTC não é o problema, mas uma lista de compradores vazada indica quem provavelmente possui cripto. A Keystone nunca pedirá sua seed.
Você compraria uma carteira física usando uma caixa postal ou um endereço fictício? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
#FalhaNaCarteiraElectrumPermitiuQueServidoresMaliciososRoubassemFundos
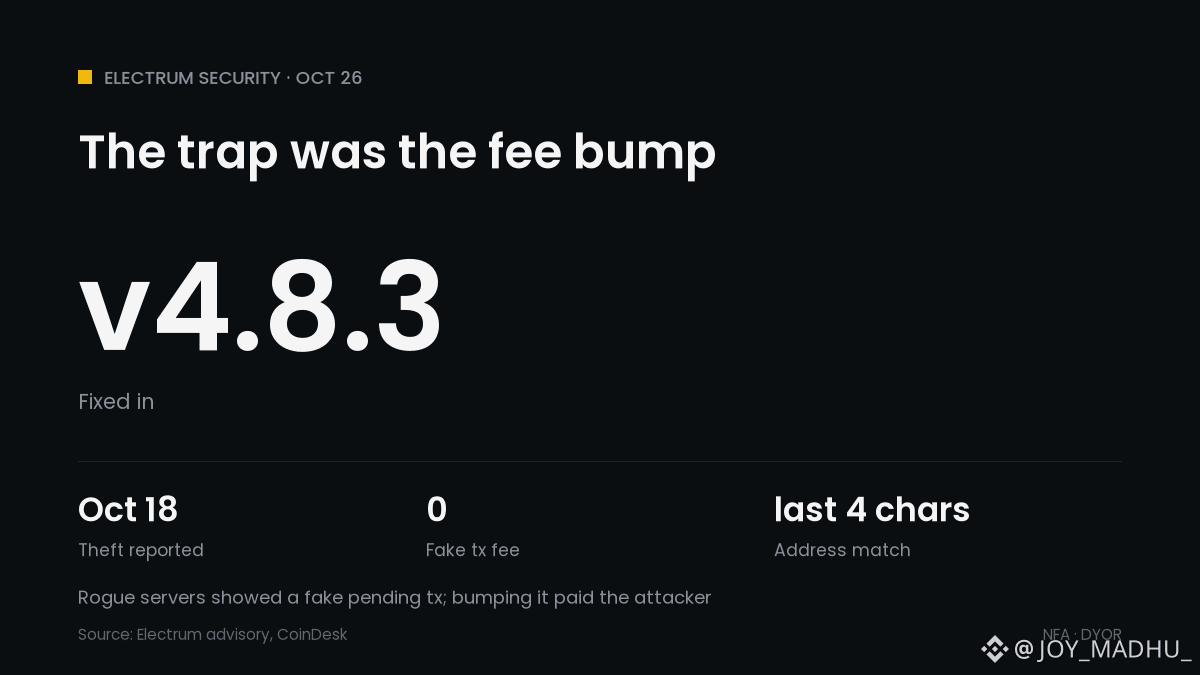
🪤 A armadilha do Electrum estava escondida no botão "Acelerar"
📅 11 de out.: primeiro relato. Um usuário de multisig conferiu em dois Trezors e depois viu uma transação diferente no histórico
💸 18 de out.: um segundo usuário aumentou a taxa de uma transação pendente falsa e perdeu fundos
🕵️ O servidor malicioso reteve a transação real e exibiu uma falsa, sem taxa, fazendo parecer que ela estava travada
🔤 O endereço do atacante correspondia aos últimos 4 caracteres do endereço real
🛡️ 24 de out.: o Electrum 4.8.3 agora verifica as assinaturas das transações pendentes que gastam suas moedas
⚠️ Transações pendentes recebidas ainda não são validadas. Servidores operados pelos próprios usuários não foram afetados
O que isso significa para as criptomoedas: não há falha no próprio $BTC , mas uma carteira de hardware não pode proteger um aumento de taxa que você aprova sem conferir novamente. O BTC está perto de US$ 80,2 mil.
Você confere o endereço completo antes de cada aumento de taxa? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #SegurancaDaCarteira
43

·
--
Gerencie seus criptoativos: a segurança não pode depender de uma única carteira.
🔐 Guarde a frase de recuperação offline e não divulgue sua chave privada.
🔍 Antes de conectar um aplicativo, confira o endereço do site e o projeto.
⚠️ Antes de assinar uma transação, verifique cuidadosamente o escopo das permissões.
💻 Atualize seus dispositivos regularmente e monitore a atividade da sua conta.
🛡️ Diversifique os riscos de acordo com suas necessidades e evite expor todos os seus ativos a um único ponto de risco.
Não existe uma solução definitiva para a segurança na Web3. O que realmente importa é transformar cada atitude cautelosa em um hábito.
#ONEA #Web3 #WalletSecurity
2
34
·
--
A segurança da carteira não se resume a guardar bem a frase-semente.
Autorizações maliciosas, assinaturas perigosas, sites de phishing, dispositivos infetados e engenharia social podem ser portas de entrada para riscos aos ativos digitais.
Antes de ligar a uma aplicação ou confirmar uma assinatura, faça a si mesmo três perguntas:
🔐 A quem estou a conceder autorização?
🔍 Que permissões esta ação vai conceder?
⚠️ Se estiver a fazer uma avaliação errada, o que posso perder?
No mundo Web3, a verdadeira segurança vem de cada escolha ponderada.
#ONEA #Web3 #WalletSecurity
1
50
·
--
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
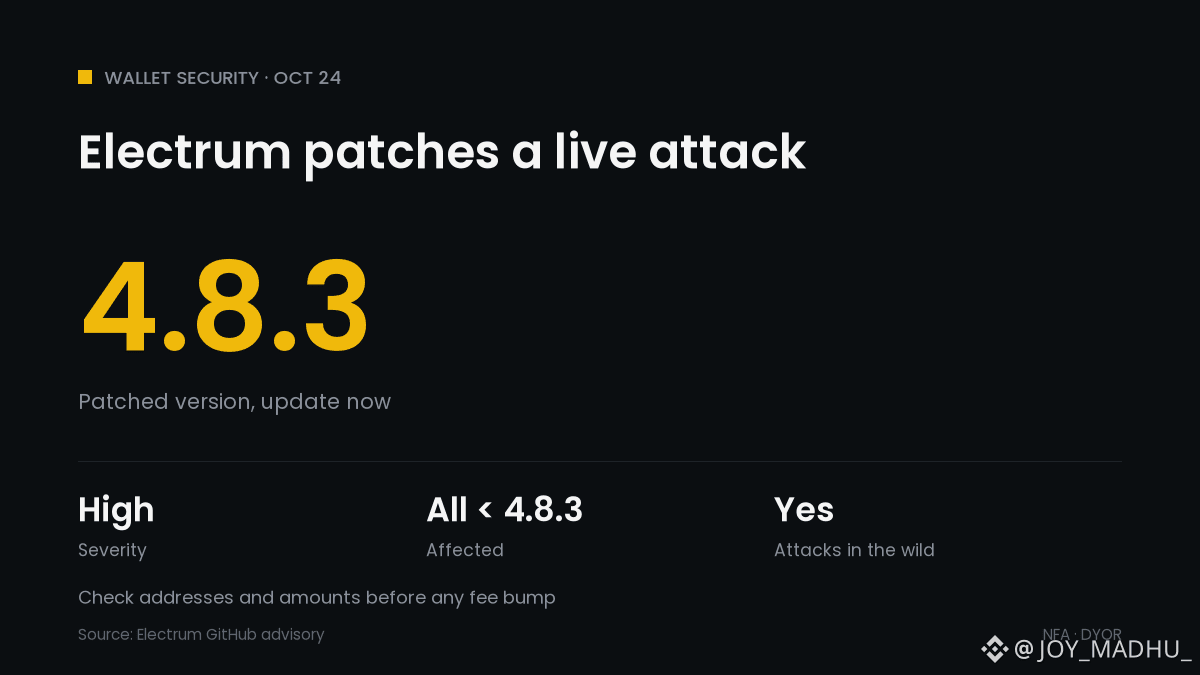
⚠️ Electrum corrige um ataque a carteiras ativas: atualize para a versão 4.8.3
📅 O Electrum 4.8.3 foi lançado em 24 de outubro com uma correção para uma vulnerabilidade grave. Todas as versões anteriores são afetadas
🕵️ Um servidor malicioso oculta a transação que você acabou de enviar e mostra uma falsa que paga ao atacante
🔤 O endereço falso foi criado para corresponder aos últimos 4 caracteres do endereço verdadeiro
💸 Se você aumentar depois a taxa (RBF) dessa transação falsa, sua carteira assina um pagamento real ao atacante
📊 O Electrum afirma que alguns servidores estão fazendo isso na prática; um usuário perdeu fundos
🛡️ Ainda não pode atualizar? Confira cada endereço e valor antes de assinar. Seu próprio servidor confiável não é afetado
O que isso significa para o Bitcoin: não há nenhuma falha no próprio $BTC , mas é um lembrete de que as carteiras leves confiam nos servidores. O BTC está estável perto de US$ 80,5 mil.
Você confere o endereço completo antes de assinar? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
28
·
--
🔐 Depois de criar uma carteira Web3, não tenha pressa para transferir fundos!
Se estiver usando uma carteira pela primeira vez, recomendamos concluir estas 7 verificações de segurança:
1. ✅ Baixe a carteira pelos canais oficiais
2. 🔑 Faça um backup seguro da frase de recuperação e nunca a revele a ninguém
3. 🛡️ Confirme que você tem controle sobre a carteira
4. 🔗 Confira a rede blockchain, o endereço e o contrato do token
5. ✍️ Entenda a solicitação de assinatura antes de tocar em Confirmar
6. ⚠️ Verifique regularmente as autorizações de contratos inteligentes que não são mais necessárias
7. 💸 Antes de usar um endereço novo, confira as informações e considere fazer um teste com um valor pequeno
Lembre-se: a segurança da carteira não se resume a proteger a chave privada; ela também envolve cada assinatura, autorização e transferência.
Qual etapa você acha que os iniciantes mais costumam ignorar?
#ONEA #Web3 #WalletSecurity

·
--
Bearish
🚨 EXCLUIR SUA CARTEIRA NÃO VAI SALVAR VOCÊ SE A CHAVE PRIVADA JÁ FOI ROUBADA
A Polkadot emitiu um alerta urgente sobre a extensão de navegador da Fearless Wallet
E a parte mais perigosa não são os 17.286 DOT em perdas relatados.
É a falsa sensação de segurança
$DOT
{future}(DOTUSDT)
Quatro versões da extensão continham código que vazava chaves privadas quando os usuários desbloqueavam suas carteiras
Até agora, 8 usuários relataram transações não autorizadas
Mas aqui está a distinção crucial:
Trocar de aplicativo não muda quem controla suas chaves
Se um invasor já tem sua frase-semente, reinstalar a carteira ou alterar a senha não protegerá seus fundos
{spot}(DOTUSDT)
⚠️ Usa a extensão de navegador da Fearless desde fevereiro de 2025?
• Crie um NOVO par de chaves em outra carteira confiável
• Transfira os fundos acessíveis sem reabrir a extensão comprometida
• Verifique todas as redes em que você reutilizou essas chaves.
• Para ativos bloqueados ou em staking, siga as orientações oficiais de recuperação da Polkadot
$ZEC
{future}(ZECUSDT)
Os aplicativos móveis analisados não continham o código malicioso — mas uma frase-semente usada anteriormente na extensão de navegador continua comprometida
Sua carteira não é segura só porque o aplicativo parece seguro
Ela só é segura se suas chaves continuarem sendo exclusivamente suas
#Polkadot #WalletSecurity #CryptoSecurity
🚨 EXCLUIR SUA CARTEIRA NÃO VAI SALVAR VOCÊ SE A CHAVE PRIVADA JÁ FOI ROUBADA
A Polkadot emitiu um alerta urgente sobre a extensão de navegador da Fearless Wallet
E a parte mais perigosa não são os 17.286 DOT em perdas relatados.
É a falsa sensação de segurança
$DOT
Quatro versões da extensão continham código que vazava chaves privadas quando os usuários desbloqueavam suas carteiras
Até agora, 8 usuários relataram transações não autorizadas
Mas aqui está a distinção crucial:
Trocar de aplicativo não muda quem controla suas chaves
Se um invasor já tem sua frase-semente, reinstalar a carteira ou alterar a senha não protegerá seus fundos
⚠️ Usa a extensão de navegador da Fearless desde fevereiro de 2025?
• Crie um NOVO par de chaves em outra carteira confiável
• Transfira os fundos acessíveis sem reabrir a extensão comprometida
• Verifique todas as redes em que você reutilizou essas chaves.
• Para ativos bloqueados ou em staking, siga as orientações oficiais de recuperação da Polkadot
$ZEC
Os aplicativos móveis analisados não continham o código malicioso — mas uma frase-semente usada anteriormente na extensão de navegador continua comprometida
Sua carteira não é segura só porque o aplicativo parece seguro
Ela só é segura se suas chaves continuarem sendo exclusivamente suas
#Polkadot #WalletSecurity #CryptoSecurity
271
·
--
Artigo
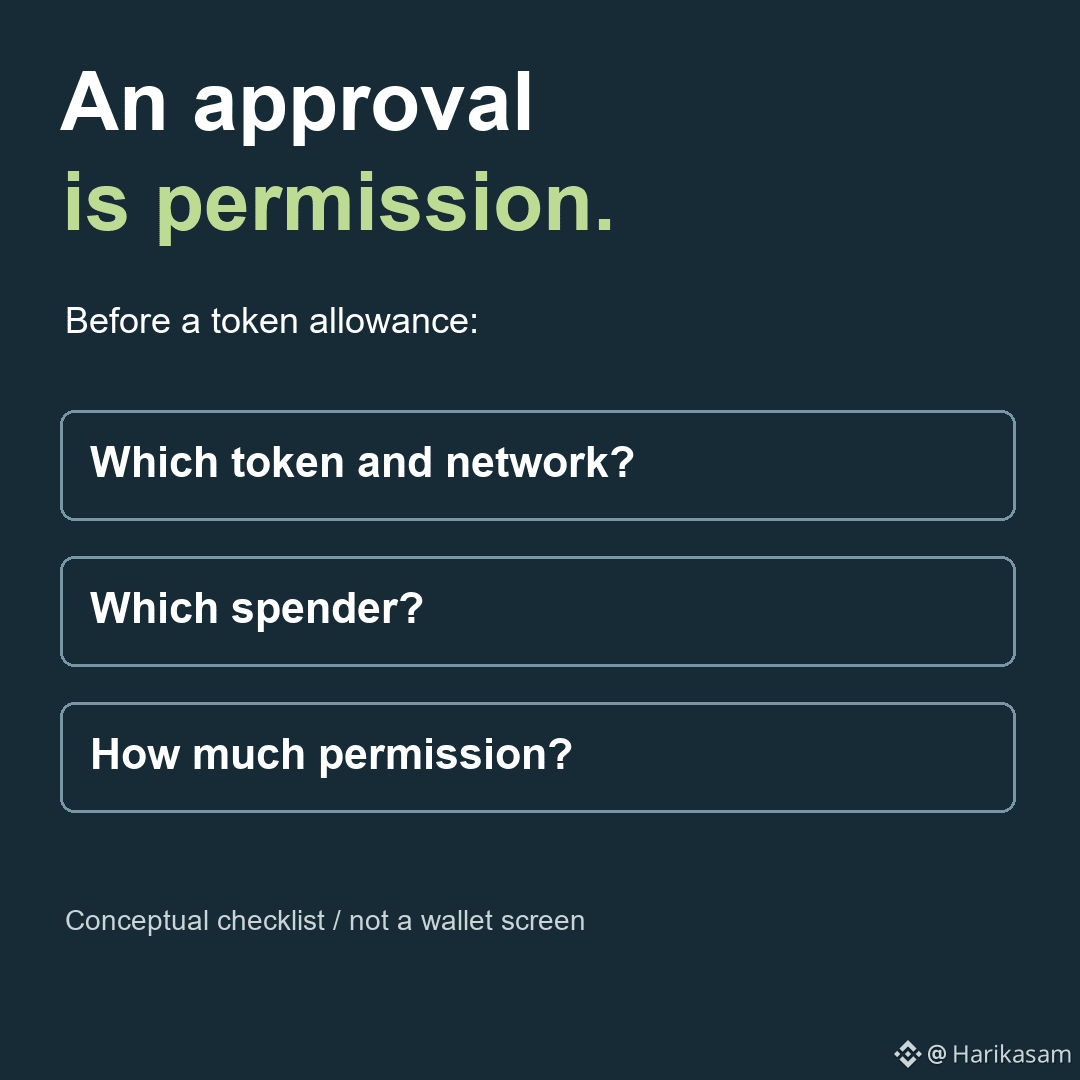
Leia a permissão antes de aprová-laA aprovação na carteira é uma decisão sobre permissões. Leia-a como tal.
Uma permissão de gasto de tokens permite que um contrato específico gaste tokens até o limite autorizado. Não é apenas uma etapa de login. O destinatário e o valor devem corresponder à tarefa que você pretendia realizar.
Acesse o aplicativo por um endereço verificado de forma independente, confira o domínio e leia a solicitação na sua carteira. Conectar uma carteira, assinar uma mensagem e autorizar uma transação são ações diferentes; elas não concedem todas o mesmo nível de acesso.
Para uma permissão de gasto de tokens, confira o token, a rede, o destinatário e o limite. Se a permissão for mais ampla do que o esperado, pare e descubra o motivo. Um limite menor pode reduzir esse risco específico, mas não torna seguro um aplicativo malicioso.
Leia a permissão antes de aprová-la
A aprovação na carteira é uma decisão sobre permissões. Leia-a como tal.
Uma permissão de gasto de tokens permite que um contrato específico gaste tokens até o limite autorizado. Não é apenas uma etapa de login. O destinatário e o valor devem corresponder à tarefa que você pretendia realizar.
Acesse o aplicativo por um endereço verificado de forma independente, confira o domínio e leia a solicitação na sua carteira. Conectar uma carteira, assinar uma mensagem e autorizar uma transação são ações diferentes; elas não concedem todas o mesmo nível de acesso.
Para uma permissão de gasto de tokens, confira o token, a rede, o destinatário e o limite. Se a permissão for mais ampla do que o esperado, pare e descubra o motivo. Um limite menor pode reduzir esse risco específico, mas não torna seguro um aplicativo malicioso.
4
·
--
#FundacaoPolkadotAlertaVazamentoChavesPrivadasExtensaoFearlessWallet
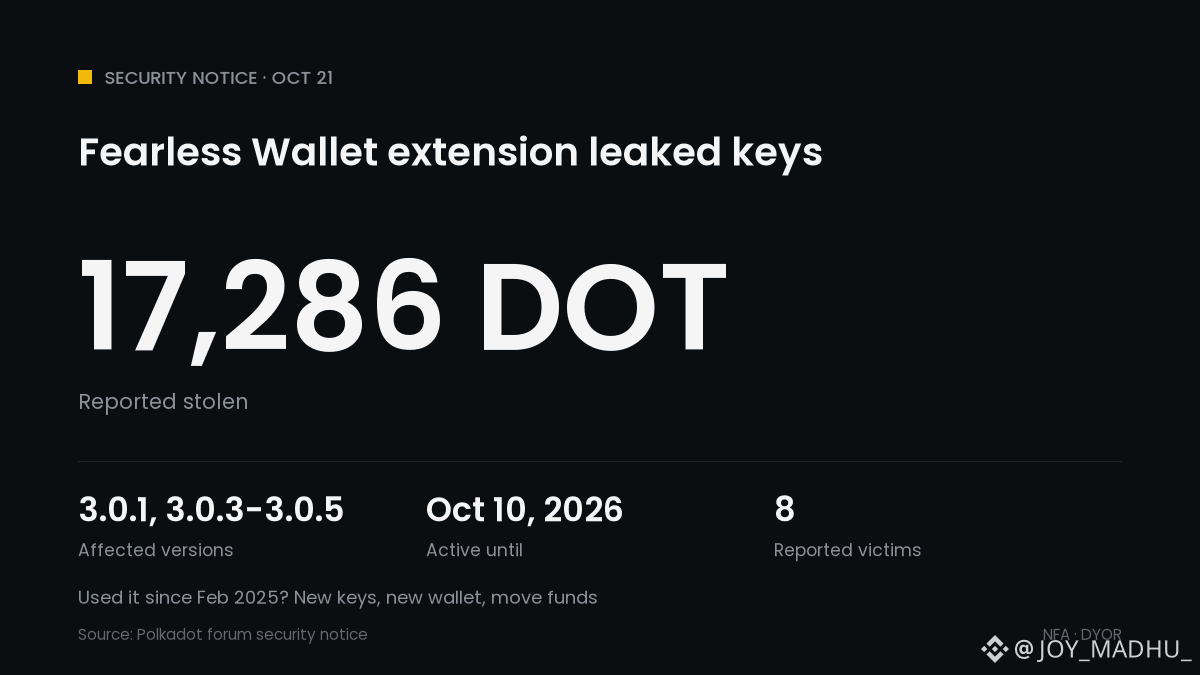
🚨 A extensão da Fearless Wallet vazou chaves privadas
⚠️ As versões 3.0.1, 3.0.3, 3.0.4 e 3.0.5 enviavam chaves para o servidor de um atacante ao serem desbloqueadas
📅 O código foi introduzido em 19 de fevereiro de 2025 e esteve ativo em alguns períodos até 10 de outubro de 2026
📉 8 usuários relataram transferências não autorizadas no total de 17.286 DOT
🔍 Uma versão afetada do Chrome ainda aparecia com cerca de 6.000 usuários
📱 Os aplicativos móveis analisados não contêm o código
Usou a extensão desde fevereiro de 2025? Crie novas chaves em outra carteira e transfira os fundos. Uma nova senha ou reinstalação não vai ajudar.
O que isso significa para as criptomoedas: um ataque à cadeia de suprimentos de uma carteira, não uma falha na rede Polkadot. $DOT is perto de US$ 1,18.
Verificou quais extensões têm acesso às suas chaves? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #FundacaoPolkadotAlertaVazamentoChavesPrivadasExtensaoFearlessWallet
ABO3ZAM:
مصيبة يا خوي، أمن المحفظة أهم من أي صفقة. اللي يستخدم الإضافة يلحق يسحب أمواله قبل لا يكسر السعر دعمه الأخير ويضيع كل شيء 🤝
1
18
·
--
Bearish
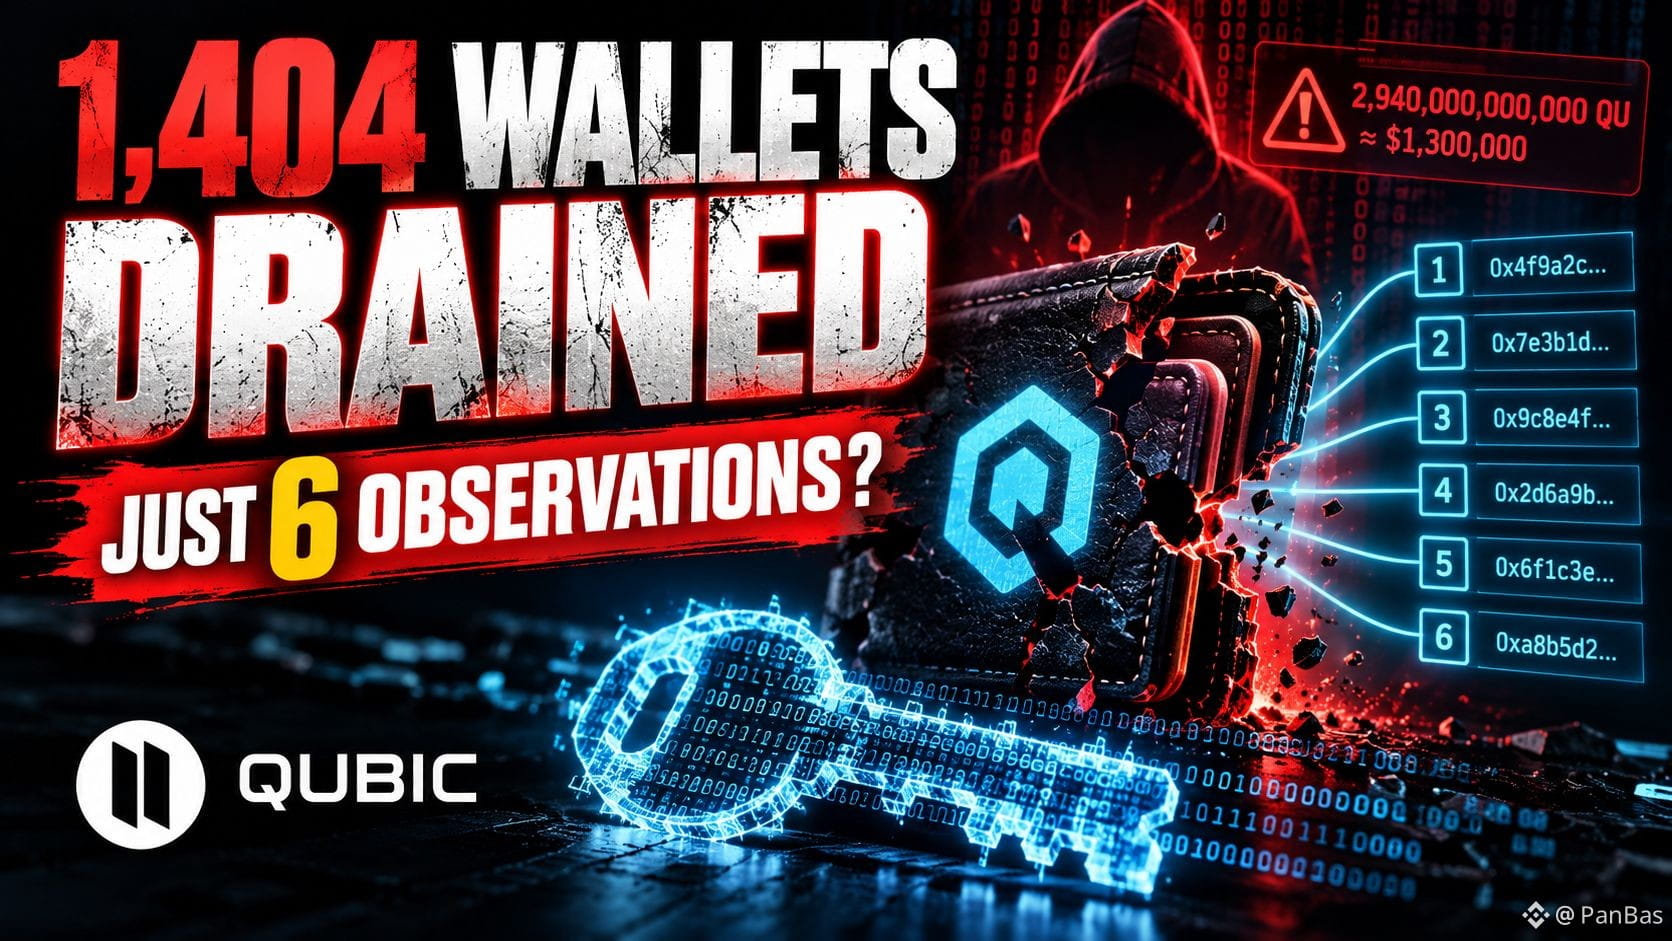
🚨 1.404 CARTEIRAS DE CRIPTO ESVAZIADAS — E APENAS 6 OBSERVAÇÕES DA REDE PODERIAM EXPOR UMA CHAVE PRIVADA! 👀
Imagine proteger sua carteira, nunca compartilhar sua frase-semente… e ainda assim perder tudo.
Esse é o pesadelo por trás do incidente de segurança da Qubic.
💥 O QUE ACONTECEU?
Entre 17 e 18 de outubro, um invasor esvaziou:
🔴 1.404 carteiras
🔴 2,94 TRILHÕES de QU
🔴 Aproximadamente US$ 1,3 MILHÃO
A rede Qubic foi interrompida para conter os danos.
Segundo o projeto, 87,1% dos tokens roubados foram imobilizados on-chain, enquanto os 12,9% restantes chegaram à MEXC, onde a conta que os recebeu foi congelada.
Mas a descoberta mais preocupante veio depois.
🔍 DESCOBERTA DA SLOWMIST
Em 20 de outubro, pesquisadores de segurança revelaram que a carteira da Qubic usava uma aleatoriedade insuficientemente segura ao gerar determinadas chaves privadas.
Em um teste controlado, os pesquisadores reconstruíram uma chave privada vulnerável usando apenas SEIS observações consecutivas da rede, sob condições específicas.
⚠️ Isso NÃO prova que o invasor tenha usado exatamente esse método.
O problema estava na geração da frase-semente da carteira, não em uma violação confirmada do protocolo central da blockchain da Qubic.
🚨 QUEM DEVE FICAR ATENTO?
Usuários que criaram carteiras Qubic antes de 18 de outubro usando:
• Qualquer navegador no iPhone ou iPad
• Safari no Mac
Ou o app Qubic para iOS antes de julho de 2025.
A versão 4.26.4 corrige a geração de NOVAS frases-semente.
Mas as frases-semente fracas geradas anteriormente continuam vulneráveis.
💭 A OPINIÃO DA PANBAS:
A parte mais assustadora não é o roubo de US$ 1,3 milhão.
É que uma carteira pode parecer perfeitamente segura, mesmo que sua chave privada fosse previsível desde o início.
Fundos congelados não são fundos recuperados.
Se sua carteira pode ter sido afetada, siga as instruções oficiais de migração. Nunca compartilhe sua frase-semente nem confie em ofertas de recuperação não solicitadas.
👇 Você voltaria a confiar em uma carteira depois de descobrir que suas chaves não eram realmente aleatórias?
#Qubic #WalletSecurity #CryptoExploit
7
·
--
Bullish
🚨 1.404 CARTEIRAS QUBIC ESVAZIADAS — E O PONTO FRACO NÃO ERA A BLOCKCHAIN
A Qubic acabou de sofrer um incidente de segurança envolvendo cerca de US$ 1,4 milhão em tokens roubados
Mas aqui está o detalhe mais importante 👀
O invasor não precisou invadir a blockchain
As seeds de algumas carteiras foram geradas com aleatoriedade insuficiente, o que pode torná-las previsíveis
$BTC
{future}(BTCUSDT)
🔴 O que aconteceu?
• 1.404 carteiras esvaziadas
• 2,94 trilhões de QU roubados
• A rede Qubic foi interrompida para evitar novas transferências
• 87,1% dos fundos roubados foram congelados on-chain
• Segundo relatos, os fundos restantes foram congelados na ME.XC
⚠️ Aqui vai o alerta mais importante
As seeds afetadas incluem as criadas antes de 18 de outubro usando:
• Qualquer navegador em iPhone ou iPad
• Safari no Mac
• O app iOS da Qubic antes de julho de 2025
Atualizar o software da carteira não torna segura uma seed antiga e fraca
E fundos congelados não são o mesmo que fundos recuperados
$BNB
{future}(BNBUSDT)
🔍 Minha lista de verificação de segurança
Se sua carteira se enquadra em uma categoria afetada, considere a seed comprometida
Siga as instruções oficiais de recuperação da Qubic antes de transferir fundos para uma carteira segura recém-gerada
Nunca insira sua seed em um site de recuperação qualquer
Sua blockchain pode estar segura enquanto sua carteira já está comprometida
A verdadeira questão de segurança não é apenas onde seus ativos estão
É como as chaves que os protegem foram criadas
#Qubic #WalletSecurity
🚨 1.404 CARTEIRAS QUBIC ESVAZIADAS — E O PONTO FRACO NÃO ERA A BLOCKCHAIN
A Qubic acabou de sofrer um incidente de segurança envolvendo cerca de US$ 1,4 milhão em tokens roubados
Mas aqui está o detalhe mais importante 👀
O invasor não precisou invadir a blockchain
As seeds de algumas carteiras foram geradas com aleatoriedade insuficiente, o que pode torná-las previsíveis
$BTC
🔴 O que aconteceu?
• 1.404 carteiras esvaziadas
• 2,94 trilhões de QU roubados
• A rede Qubic foi interrompida para evitar novas transferências
• 87,1% dos fundos roubados foram congelados on-chain
• Segundo relatos, os fundos restantes foram congelados na ME.XC
⚠️ Aqui vai o alerta mais importante
As seeds afetadas incluem as criadas antes de 18 de outubro usando:
• Qualquer navegador em iPhone ou iPad
• Safari no Mac
• O app iOS da Qubic antes de julho de 2025
Atualizar o software da carteira não torna segura uma seed antiga e fraca
E fundos congelados não são o mesmo que fundos recuperados
$BNB
🔍 Minha lista de verificação de segurança
Se sua carteira se enquadra em uma categoria afetada, considere a seed comprometida
Siga as instruções oficiais de recuperação da Qubic antes de transferir fundos para uma carteira segura recém-gerada
Nunca insira sua seed em um site de recuperação qualquer
Sua blockchain pode estar segura enquanto sua carteira já está comprometida
A verdadeira questão de segurança não é apenas onde seus ativos estão
É como as chaves que os protegem foram criadas
#Qubic #WalletSecurity
222

·
--
Bearish
Uma L1 que pode ser desligada com um botão não é muito descentralizada. A Qubic acabou de mostrar isso)
Na noite de 18 de outubro, alguém retirou cerca de 2,94 trilhões de QU de 1404 carteiras da rede Qubic. Ninguém invadiu o protocolo
A falha estava nas carteiras: as frases-semente eram geradas com pouca aleatoriedade
Quem criou uma carteira no navegador de um iPhone ou iPad, no Safari do Mac ou em um app antigo do iOS tinha uma seed que podia ser prevista
Para o dinheiro não escapar, simplesmente pararam a rede. 87,1% do que foi roubado continua na rede, e a MEXC bloqueou cerca de 12,9%
Só que agora não estão congelados apenas os fundos do ladrão, mas também os de todo mundo
O que vai acontecer com os saldos será decidido por votação dos Computors. Reverter, devolver ou fazer outra coisa — por enquanto, não há um plano
E uma dica prática: uma seed gerada pelo site depende totalmente do código do site. E atualizar o app não protege uma seed antiga: é preciso transferir os fundos dela para uma nova
Vou continuar acompanhando o que os Computors vão decidir sobre esses 87,1%
#Qubic #WalletSecurity
162
·
--
Manutenção da carteira
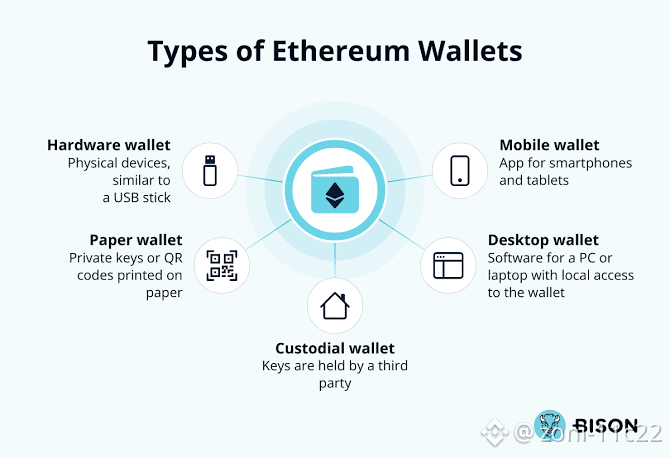
Se você gerencia sua própria carteira sem custódia (como MetaMask, Coinbase Wallet ou um dispositivo de hardware), a manutenção regular evita que os fundos sejam drenados por explorações de contratos inteligentes ou malware. [1, 2]
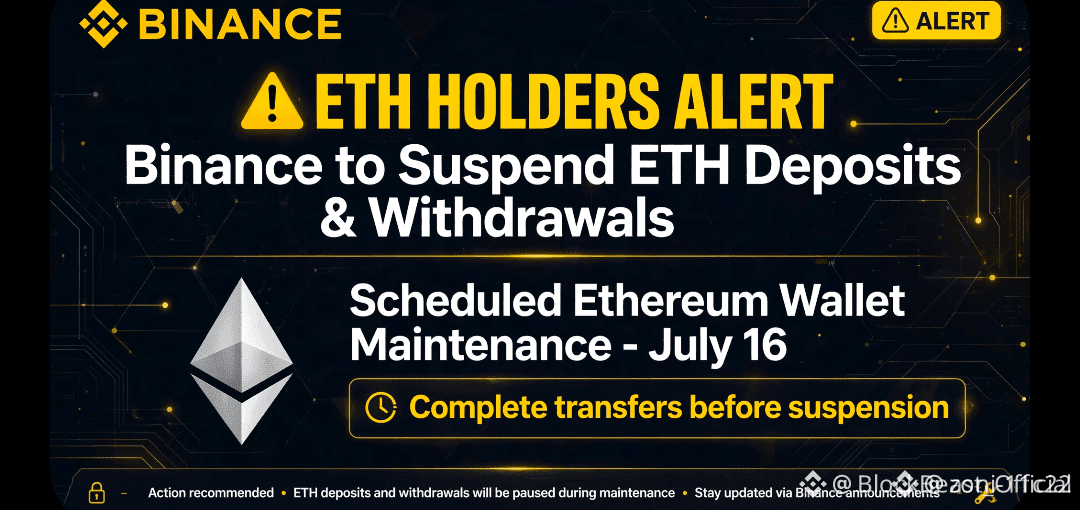
Você está vendo um aviso de "Manutenção da carteira" em uma corretora agora ou quer limpar e proteger sua carteira pessoal de Ethereum?
Se for uma carteira pessoal, diga-me se você usa uma carteira de hardware ou software para que eu possa fornecer etapas de manutenção específicas.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
Manutenção da carteira
Se você gerencia sua própria carteira sem custódia (como MetaMask, Coinbase Wallet ou um dispositivo de hardware), a manutenção regular evita que os fundos sejam drenados por explorações de contratos inteligentes ou malware. [1, 2]
Você está vendo um aviso de "Manutenção da carteira" em uma corretora agora ou quer limpar e proteger sua carteira pessoal de Ethereum?
Se for uma carteira pessoal, diga-me se você usa uma carteira de hardware ou software para que eu possa fornecer etapas de manutenção específicas.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
376
·
--
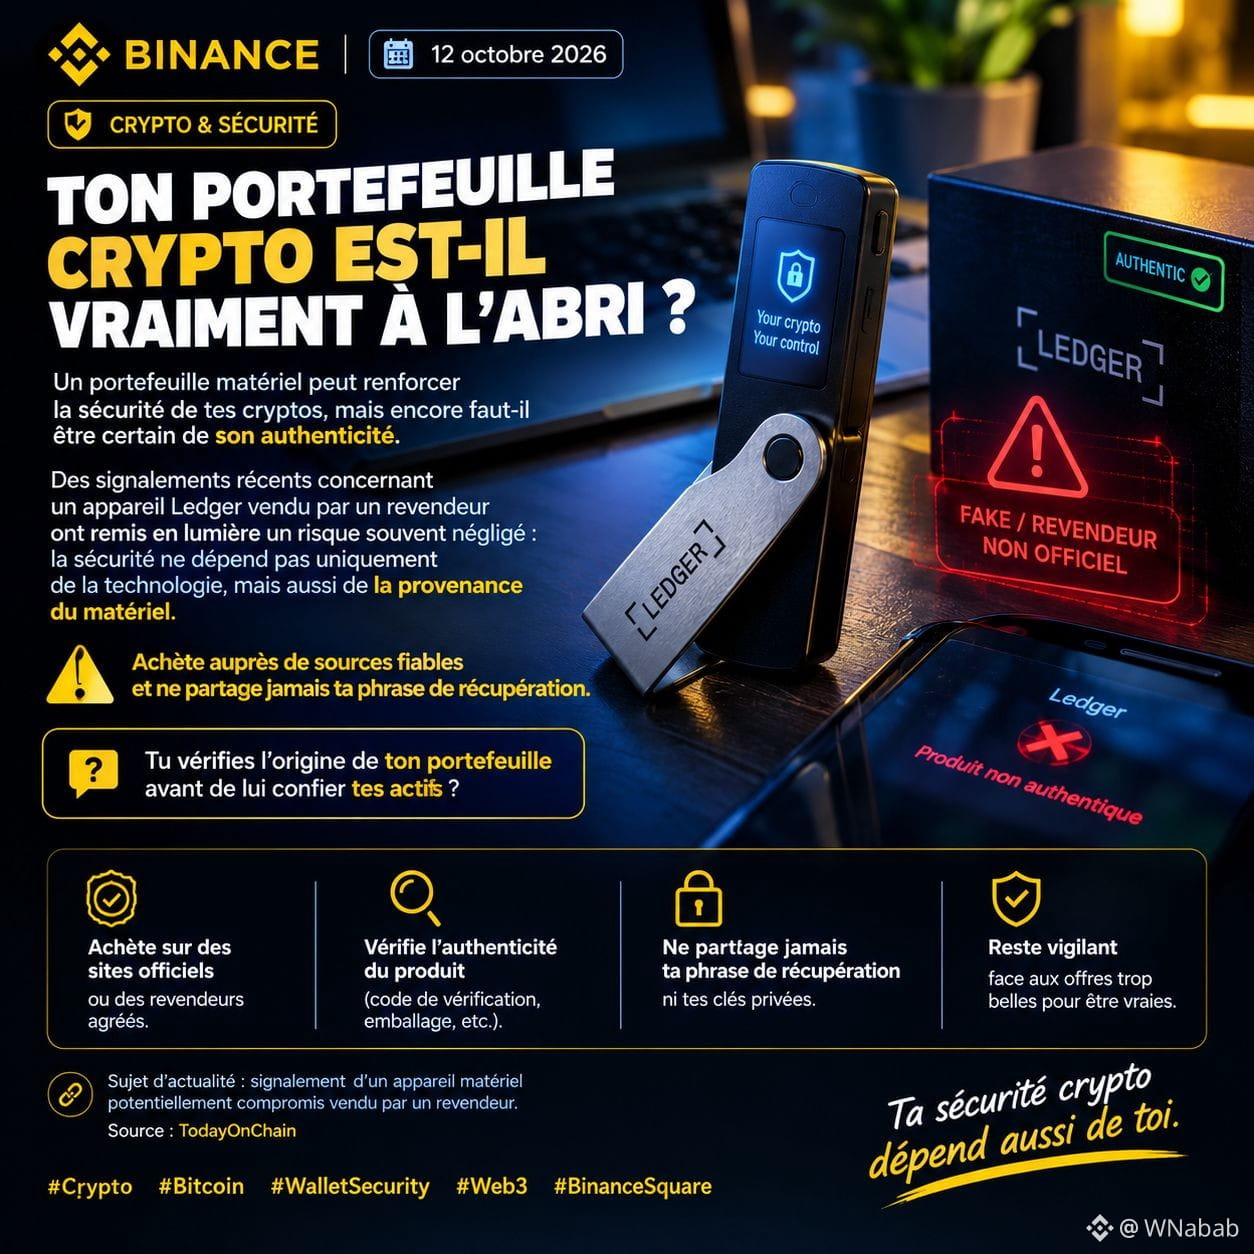
A tua carteira de criptomoedas está mesmo segura? 🔐
Uma carteira física pode reforçar a segurança das tuas criptomoedas, mas é importante ter a certeza de que é autêntica.
Relatos recentes sobre um dispositivo Ledger vendido por um revendedor voltaram a chamar a atenção para um risco muitas vezes ignorado: a segurança não depende apenas da tecnologia, mas também da proveniência do equipamento.
Compra em fontes fiáveis e nunca partilhes a tua frase de recuperação.
Verificas a origem da tua carteira antes de lhe confiares os teus ativos?
#WalletSecurity #Web3 #BinanceSquare
$BTC
{spot}(BTCUSDT)
A tua carteira de criptomoedas está mesmo segura? 🔐
Uma carteira física pode reforçar a segurança das tuas criptomoedas, mas é importante ter a certeza de que é autêntica.
Relatos recentes sobre um dispositivo Ledger vendido por um revendedor voltaram a chamar a atenção para um risco muitas vezes ignorado: a segurança não depende apenas da tecnologia, mas também da proveniência do equipamento.
Compra em fontes fiáveis e nunca partilhes a tua frase de recuperação.
Verificas a origem da tua carteira antes de lhe confiares os teus ativos?
#WalletSecurity #Web3 #BinanceSquare
$BTC
1
122

·
--
Ataque à cadeia de abastecimento da Ledger: 86 milhões de dólares perdidos e um rasto de Zcash$ZEC recebeu fundos roubados ligados à Ledger no valor de cerca de 7,45 milhões de dólares.
Fundos roubados num ataque à cadeia de abastecimento de carteiras de hardware foram transferidos para $ZEC através de $NEAR Intents, segundo o relatório diário da KuCoin. O caso serve de lembrete de que uma carteira pode ser comprometida antes mesmo de abrir a caixa.
📌 As notícias
A Ledger confirmou a presença de implantes de hardware não autorizados nos dispositivos afetados. Segundo a KuCoin e a Zerocap, todos os casos confirmados envolvem unidades vendidas pela distribuidora do Sudeste Asiático CryptoBilis. As perdas divulgadas já ultrapassam 86 milhões de dólares. Segundo relatos, os próprios sistemas da Ledger e os canais de venda direta não foram afetados.
Ataque à cadeia de abastecimento da Ledger: 86 milhões de dólares perdidos e um rasto de Zcash
$ZEC recebeu fundos roubados ligados à Ledger no valor de cerca de 7,45 milhões de dólares.
Fundos roubados num ataque à cadeia de abastecimento de carteiras de hardware foram transferidos para $ZEC através de $NEAR Intents, segundo o relatório diário da KuCoin. O caso serve de lembrete de que uma carteira pode ser comprometida antes mesmo de abrir a caixa.
📌 As notícias
A Ledger confirmou a presença de implantes de hardware não autorizados nos dispositivos afetados. Segundo a KuCoin e a Zerocap, todos os casos confirmados envolvem unidades vendidas pela distribuidora do Sudeste Asiático CryptoBilis. As perdas divulgadas já ultrapassam 86 milhões de dólares. Segundo relatos, os próprios sistemas da Ledger e os canais de venda direta não foram afetados.
18

Um homem malaio relatou ter perdido US$ 3,05 milhões em criptomoedas após transferências não autorizadas de sua carteira. A polícia local está investigando a fraude para rastrear o caminho dos fundos roubados.
#WalletSecurity #CryptoFraud
Um homem malaio relatou ter perdido US$ 3,05 milhões em criptomoedas após transferências não autorizadas de sua carteira. A polícia local está investigando a fraude para rastrear o caminho dos fundos roubados.
#WalletSecurity #CryptoFraud
#WalletSecurity #CryptoFraud
20
Artigo
O enorme desvio de fundos da Ledger é um grande alertaA notícia de um desvio de 92 milhões de dólares que teve como alvo usuários da Ledger causou ondas de choque na comunidade. Não foi apenas um ataque a uma única blockchain, mas uma operação coordenada em várias redes, atingindo Bitcoin, Ethereum, TRON, BNB Chain e Polygon. Ver uma quantia tão grande de capital desaparecer em um único golpe é um duro lembrete dos riscos constantes que enfrentamos neste setor.
Embora a Ledger seja amplamente considerada o padrão ouro em autocustódia, esse evento levanta enormes questões sobre como esses ativos foram de fato comprometidos. Seja por uma vulnerabilidade no próprio dispositivo ou por uma campanha de phishing altamente sofisticada direcionada a usuários específicos, a dimensão da perda é absolutamente impressionante. Para muitos investidores de varejo, isso parece um golpe direto na ideia de que as carteiras de hardware oferecem imunidade total contra roubos.
O enorme desvio de fundos da Ledger é um grande alerta
A notícia de um desvio de 92 milhões de dólares que teve como alvo usuários da Ledger causou ondas de choque na comunidade. Não foi apenas um ataque a uma única blockchain, mas uma operação coordenada em várias redes, atingindo Bitcoin, Ethereum, TRON, BNB Chain e Polygon. Ver uma quantia tão grande de capital desaparecer em um único golpe é um duro lembrete dos riscos constantes que enfrentamos neste setor.
Embora a Ledger seja amplamente considerada o padrão ouro em autocustódia, esse evento levanta enormes questões sobre como esses ativos foram de fato comprometidos. Seja por uma vulnerabilidade no próprio dispositivo ou por uma campanha de phishing altamente sofisticada direcionada a usuários específicos, a dimensão da perda é absolutamente impressionante. Para muitos investidores de varejo, isso parece um golpe direto na ideia de que as carteiras de hardware oferecem imunidade total contra roubos.
Embora a Ledger seja amplamente considerada o padrão ouro em autocustódia, esse evento levanta enormes questões sobre como esses ativos foram de fato comprometidos. Seja por uma vulnerabilidade no próprio dispositivo ou por uma campanha de phishing altamente sofisticada direcionada a usuários específicos, a dimensão da perda é absolutamente impressionante. Para muitos investidores de varejo, isso parece um golpe direto na ideia de que as carteiras de hardware oferecem imunidade total contra roubos.
22
Desconectar-se de um dApp NÃO é o mesmo que revogar as aprovações de tokens. 🔐
Na Ethereum e em outras redes EVM, uma autorização de gastos pode continuar ativa mesmo depois de você desconectar sua carteira.
Antes da sua próxima sessão de DeFi:
• Verifique o site e o endereço do contrato autorizado a gastar.
• Sempre que possível, prefira definir um limite de gastos em vez de conceder uma aprovação ilimitada.
• Revise autorizações antigas usando um explorador de blocos ou uma ferramenta de aprovação confiável; revogue as que não forem mais necessárias.
As aprovações facilitam swaps e empréstimos, mas um contrato autorizado malicioso ou comprometido pode colocar em risco os tokens aprovados. Revogar geralmente custa gas e não permite recuperar fundos roubados. Nunca insira sua frase-semente em uma ferramenta de verificação de aprovações.
Pequenos cuidados com a carteira podem reduzir os riscos de forma significativa.
#Ethereum #DeFi #SegurançaDaCarteira
55
·
--
Riscos da recuperação de carteiras inteligentesO roteiro de abstração de contas do Ethereum está a orientar as carteiras para uma segurança programável. A recuperação é uma das vantagens mais importantes, mas também cria uma nova superfície de autoridade que os utilizadores e os programadores têm de compreender.
O ERC-7947 propõe uma interface comum de recuperação para contas inteligentes. Uma conta compatível pode registar um ou mais provedores de recuperação, armazenar compromissos de recuperação específicos de cada provedor e, posteriormente, apresentar uma prova que autorize uma alteração à entidade com acesso à conta.
Esta flexibilidade é útil. Um provedor pode verificar uma prova de conhecimento zero. Outro pode usar uma assinatura, um processo multifator ou outro método de recuperação. Uma carteira pode ser compatível com vários provedores, em vez de depender de um único serviço centralizado.
Riscos da recuperação de carteiras inteligentes
O roteiro de abstração de contas do Ethereum está a orientar as carteiras para uma segurança programável. A recuperação é uma das vantagens mais importantes, mas também cria uma nova superfície de autoridade que os utilizadores e os programadores têm de compreender.
O ERC-7947 propõe uma interface comum de recuperação para contas inteligentes. Uma conta compatível pode registar um ou mais provedores de recuperação, armazenar compromissos de recuperação específicos de cada provedor e, posteriormente, apresentar uma prova que autorize uma alteração à entidade com acesso à conta.
Esta flexibilidade é útil. Um provedor pode verificar uma prova de conhecimento zero. Outro pode usar uma assinatura, um processo multifator ou outro método de recuperação. Uma carteira pode ser compatível com vários provedores, em vez de depender de um único serviço centralizado.
100
·
--
Uma única carteira é risco demaisA conveniência muitas vezes transforma uma única carteira de cripto em uma conta de trading, bancada de trabalho de DeFi, endereço de airdrop e cofre de longo prazo ao mesmo tempo. Essa estrutura parece simples até que uma única aprovação maliciosa, um front-end falso ou uma sessão comprometida alcance tudo.
Uma estratégia multi-wallet reduz o raio de explosão ao atribuir atividades diferentes a carteiras diferentes. O modelo básico é prático: uma carteira para trading, uma para DeFi e uma para investimentos de longo prazo.
A carteira de trading é construída para velocidade. Ela pode se conectar a exchanges, bridges, painéis e ferramentas de execução, então ela assina com mais frequência e enfrenta mais ruído operacional. Ela deve manter capital de giro, em vez da parte mais profunda de um portfólio.
Uma única carteira é risco demais
A conveniência muitas vezes transforma uma única carteira de cripto em uma conta de trading, bancada de trabalho de DeFi, endereço de airdrop e cofre de longo prazo ao mesmo tempo. Essa estrutura parece simples até que uma única aprovação maliciosa, um front-end falso ou uma sessão comprometida alcance tudo.
Uma estratégia multi-wallet reduz o raio de explosão ao atribuir atividades diferentes a carteiras diferentes. O modelo básico é prático: uma carteira para trading, uma para DeFi e uma para investimentos de longo prazo.
A carteira de trading é construída para velocidade. Ela pode se conectar a exchanges, bridges, painéis e ferramentas de execução, então ela assina com mais frequência e enfrenta mais ruído operacional. Ela deve manter capital de giro, em vez da parte mais profunda de um portfólio.
57
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BinancePick
3.4M visualizações
164,946 discutindo
2
#EarningsSeason
5.5M visualizações
26,907 discutindo
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
916 visualizações
26 discutindo
4
#BitmineAdds10452ETH
9,962 visualizações
237 discutindo
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
8,096 visualizações
215 discutindo
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
7,698 visualizações
132 discutindo
7
#RippleWinsFullApprovalAsNationalTrustBank
7,069 visualizações
140 discutindo
8
#AkashSelectsSolanaAsMigrationTarget
4,476 visualizações
63 discutindo
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
331 visualizações
19 discutindo
10
#AnthropicTTMRevenueGrewAbout1200%
60,034 visualizações
607 discutindo