
#supplychainattack
supplychainattack
11,303 visualizações
37 discutindo
Popular
Últimas
·
--
A promessa de segurança de que as carteiras de hardware “não se conectam à internet” foi quebrada antes mesmo de a caixa ser aberta
As novas revelações de 18 de outubro ampliam o alcance do ataque à cadeia de suprimentos: descobriram que uma carteira Ledger Flex comprada no Aeroporto de Changi, em Singapura, tinha o conector da tela modificado e estava equipada com um chip de comunicação celular e um cartão SIM. É possível que dispositivos contaminados já tenham chegado a canais de varejo convencionais em vários países, não estando mais limitados ao único revendedor inicialmente identificado.
A sequência dos acontecimentos: a partir de 9 de outubro, cerca de 300 carteiras foram esvaziadas em pouco tempo. As estimativas de empresas independentes de análise on-chain variam de 80 milhões a 93,2 milhões de dólares: a Bitquery contabilizou 315 carteiras, totalizando cerca de 93,2 milhões de dólares; a Galaxy Digital estimou cerca de 90 milhões de dólares; a Specter, 86 milhões de dólares; e a Arkham, 80 milhões de dólares (segundo reportagem da CoinDesk de 2026-10-12). Cerca de 70 milhões de dólares das perdas correspondiam a USDT na rede Tron; o restante estava distribuído entre BTC, ETH, BNB, SOL e Polygon.
O método usado merece atenção: o implante era uma pequena placa de circuito escondida atrás da tela, com capacidade celular própria. Durante a configuração inicial, a tela exibe as 24 palavras da frase de recuperação — o implante as captura e as envia diretamente aos atacantes por LTE/eSIM, sem passar pelo computador nem pelo Wi-Fi do usuário. Depois, os atacantes usam essas 24 palavras para recriar a carteira em outro lugar e transferir os fundos.
Em 10 de outubro, a Ledger confirmou oficialmente que pelo menos um dos dispositivos envolvidos continha um implante de hardware não autorizado. Até o momento, todos os casos confirmados vieram dos canais do revendedor CryptoBilis, no Sudeste Asiático (Malásia, Indonésia e Filipinas). Os sistemas próprios da empresa e seus canais de venda direta não foram afetados. A CryptoBilis suspendeu a venda de todas as carteiras de hardware, e sua loja em Kuala Lumpur está fechada temporariamente.
O que se pode observar é que o elemento comprometido nunca foi o chip de segurança, mas sim a “cadeia de confiança”: a confiança de que a embalagem é original e de que o revendedor é “oficialmente autorizado”. A Ledger já alertou os clientes da CryptoBilis: não liguem dispositivos ainda não inicializados; quem já os ativou deve transferir os fundos para um dispositivo novo, comprado diretamente no site oficial, e usar uma nova frase de recuperação.
Em termos de opinião: depois deste incidente, talvez seja necessário inspecionar as carteiras de hardware ao tirá-las da caixa como se fossem instrumentos de precisão. A narrativa de que as carteiras frias são “absolutamente seguras” está sendo reavaliada, mas o que está sendo reavaliado não é o próprio hardware, e sim a confiabilidade dos canais de distribuição. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Fontes: CoinDesk, 10-12; CryptoBriefing, 10-13; estimativas de pesquisadores da Bitquery/Specter/Arkham/Galaxy; relato da Sina Finance, em 10-18, sobre as descobertas de pesquisadores independentes. Os valores das perdas são estimativas de terceiros; a Ledger não divulgou um valor oficial. Opinião pessoal; não constitui recomendação de investimento.)
A promessa de segurança de que as carteiras de hardware “não se conectam à internet” foi quebrada antes mesmo de a caixa ser aberta
As novas revelações de 18 de outubro ampliam o alcance do ataque à cadeia de suprimentos: descobriram que uma carteira Ledger Flex comprada no Aeroporto de Changi, em Singapura, tinha o conector da tela modificado e estava equipada com um chip de comunicação celular e um cartão SIM. É possível que dispositivos contaminados já tenham chegado a canais de varejo convencionais em vários países, não estando mais limitados ao único revendedor inicialmente identificado.
A sequência dos acontecimentos: a partir de 9 de outubro, cerca de 300 carteiras foram esvaziadas em pouco tempo. As estimativas de empresas independentes de análise on-chain variam de 80 milhões a 93,2 milhões de dólares: a Bitquery contabilizou 315 carteiras, totalizando cerca de 93,2 milhões de dólares; a Galaxy Digital estimou cerca de 90 milhões de dólares; a Specter, 86 milhões de dólares; e a Arkham, 80 milhões de dólares (segundo reportagem da CoinDesk de 2026-10-12). Cerca de 70 milhões de dólares das perdas correspondiam a USDT na rede Tron; o restante estava distribuído entre BTC, ETH, BNB, SOL e Polygon.
O método usado merece atenção: o implante era uma pequena placa de circuito escondida atrás da tela, com capacidade celular própria. Durante a configuração inicial, a tela exibe as 24 palavras da frase de recuperação — o implante as captura e as envia diretamente aos atacantes por LTE/eSIM, sem passar pelo computador nem pelo Wi-Fi do usuário. Depois, os atacantes usam essas 24 palavras para recriar a carteira em outro lugar e transferir os fundos.
Em 10 de outubro, a Ledger confirmou oficialmente que pelo menos um dos dispositivos envolvidos continha um implante de hardware não autorizado. Até o momento, todos os casos confirmados vieram dos canais do revendedor CryptoBilis, no Sudeste Asiático (Malásia, Indonésia e Filipinas). Os sistemas próprios da empresa e seus canais de venda direta não foram afetados. A CryptoBilis suspendeu a venda de todas as carteiras de hardware, e sua loja em Kuala Lumpur está fechada temporariamente.
O que se pode observar é que o elemento comprometido nunca foi o chip de segurança, mas sim a “cadeia de confiança”: a confiança de que a embalagem é original e de que o revendedor é “oficialmente autorizado”. A Ledger já alertou os clientes da CryptoBilis: não liguem dispositivos ainda não inicializados; quem já os ativou deve transferir os fundos para um dispositivo novo, comprado diretamente no site oficial, e usar uma nova frase de recuperação.
Em termos de opinião: depois deste incidente, talvez seja necessário inspecionar as carteiras de hardware ao tirá-las da caixa como se fossem instrumentos de precisão. A narrativa de que as carteiras frias são “absolutamente seguras” está sendo reavaliada, mas o que está sendo reavaliado não é o próprio hardware, e sim a confiabilidade dos canais de distribuição. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Fontes: CoinDesk, 10-12; CryptoBriefing, 10-13; estimativas de pesquisadores da Bitquery/Specter/Arkham/Galaxy; relato da Sina Finance, em 10-18, sobre as descobertas de pesquisadores independentes. Os valores das perdas são estimativas de terceiros; a Ledger não divulgou um valor oficial. Opinião pessoal; não constitui recomendação de investimento.)
As novas revelações de 18 de outubro ampliam o alcance do ataque à cadeia de suprimentos: descobriram que uma carteira Ledger Flex comprada no Aeroporto de Changi, em Singapura, tinha o conector da tela modificado e estava equipada com um chip de comunicação celular e um cartão SIM. É possível que dispositivos contaminados já tenham chegado a canais de varejo convencionais em vários países, não estando mais limitados ao único revendedor inicialmente identificado.
A sequência dos acontecimentos: a partir de 9 de outubro, cerca de 300 carteiras foram esvaziadas em pouco tempo. As estimativas de empresas independentes de análise on-chain variam de 80 milhões a 93,2 milhões de dólares: a Bitquery contabilizou 315 carteiras, totalizando cerca de 93,2 milhões de dólares; a Galaxy Digital estimou cerca de 90 milhões de dólares; a Specter, 86 milhões de dólares; e a Arkham, 80 milhões de dólares (segundo reportagem da CoinDesk de 2026-10-12). Cerca de 70 milhões de dólares das perdas correspondiam a USDT na rede Tron; o restante estava distribuído entre BTC, ETH, BNB, SOL e Polygon.
O método usado merece atenção: o implante era uma pequena placa de circuito escondida atrás da tela, com capacidade celular própria. Durante a configuração inicial, a tela exibe as 24 palavras da frase de recuperação — o implante as captura e as envia diretamente aos atacantes por LTE/eSIM, sem passar pelo computador nem pelo Wi-Fi do usuário. Depois, os atacantes usam essas 24 palavras para recriar a carteira em outro lugar e transferir os fundos.
Em 10 de outubro, a Ledger confirmou oficialmente que pelo menos um dos dispositivos envolvidos continha um implante de hardware não autorizado. Até o momento, todos os casos confirmados vieram dos canais do revendedor CryptoBilis, no Sudeste Asiático (Malásia, Indonésia e Filipinas). Os sistemas próprios da empresa e seus canais de venda direta não foram afetados. A CryptoBilis suspendeu a venda de todas as carteiras de hardware, e sua loja em Kuala Lumpur está fechada temporariamente.
O que se pode observar é que o elemento comprometido nunca foi o chip de segurança, mas sim a “cadeia de confiança”: a confiança de que a embalagem é original e de que o revendedor é “oficialmente autorizado”. A Ledger já alertou os clientes da CryptoBilis: não liguem dispositivos ainda não inicializados; quem já os ativou deve transferir os fundos para um dispositivo novo, comprado diretamente no site oficial, e usar uma nova frase de recuperação.
Em termos de opinião: depois deste incidente, talvez seja necessário inspecionar as carteiras de hardware ao tirá-las da caixa como se fossem instrumentos de precisão. A narrativa de que as carteiras frias são “absolutamente seguras” está sendo reavaliada, mas o que está sendo reavaliado não é o próprio hardware, e sim a confiabilidade dos canais de distribuição. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Fontes: CoinDesk, 10-12; CryptoBriefing, 10-13; estimativas de pesquisadores da Bitquery/Specter/Arkham/Galaxy; relato da Sina Finance, em 10-18, sobre as descobertas de pesquisadores independentes. Os valores das perdas são estimativas de terceiros; a Ledger não divulgou um valor oficial. Opinião pessoal; não constitui recomendação de investimento.)
81

HACKERS COMPROMETERAM O KIT OFICIAL DEVELOPER $INJ DEVELOPER — 310 DOWNLOADS ⚠️
Uma versão com backdoor do SDK da Injective passou a circular por meio de uma conta do GitHub comprometida e roubou frases-semente da carteira e chaves privadas durante o uso normal. A carga maliciosa ficou no ar por menos de uma hora, se espalhou por 18 pacotes npm e foi baixada 310 vezes antes que uma correção fosse aplicada.
Se você — ou qualquer projeto com o qual você interage — executa software de carteira ou bots construídos na Injective, essa janela de uma hora poderia ter vazado chaves. O código registrou silenciosamente segredos e os enviou para um servidor projetado para parecer legítimo. Os desenvolvedores foram orientados a tratar quaisquer chaves que tenham tocado essas versões como comprometidas.
Você está verificando agora qual versão sua carteira ou bot está executando?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
HACKERS COMPROMETERAM O KIT OFICIAL DEVELOPER $INJ DEVELOPER — 310 DOWNLOADS ⚠️
Uma versão com backdoor do SDK da Injective passou a circular por meio de uma conta do GitHub comprometida e roubou frases-semente da carteira e chaves privadas durante o uso normal. A carga maliciosa ficou no ar por menos de uma hora, se espalhou por 18 pacotes npm e foi baixada 310 vezes antes que uma correção fosse aplicada.
Se você — ou qualquer projeto com o qual você interage — executa software de carteira ou bots construídos na Injective, essa janela de uma hora poderia ter vazado chaves. O código registrou silenciosamente segredos e os enviou para um servidor projetado para parecer legítimo. Os desenvolvedores foram orientados a tratar quaisquer chaves que tenham tocado essas versões como comprometidas.
Você está verificando agora qual versão sua carteira ou bot está executando?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
Uma versão com backdoor do SDK da Injective passou a circular por meio de uma conta do GitHub comprometida e roubou frases-semente da carteira e chaves privadas durante o uso normal. A carga maliciosa ficou no ar por menos de uma hora, se espalhou por 18 pacotes npm e foi baixada 310 vezes antes que uma correção fosse aplicada.
Se você — ou qualquer projeto com o qual você interage — executa software de carteira ou bots construídos na Injective, essa janela de uma hora poderia ter vazado chaves. O código registrou silenciosamente segredos e os enviou para um servidor projetado para parecer legítimo. Os desenvolvedores foram orientados a tratar quaisquer chaves que tenham tocado essas versões como comprometidas.
Você está verificando agora qual versão sua carteira ou bot está executando?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Grande violação de segurança afeta a cadeia de fornecimento da Ledger
A Ledger confirmou a presença de implantes de hardware maliciosos em dispositivos vendidos pelo revendedor não autorizado CryptoBilis para roubar frases-semente. A grande retalhista europeia MediaMarkt suspendeu as vendas para mitigar o risco.
#LedgerSecurity #SupplyChainAttack
Grande violação de segurança afeta a cadeia de fornecimento da Ledger
A Ledger confirmou a presença de implantes de hardware maliciosos em dispositivos vendidos pelo revendedor não autorizado CryptoBilis para roubar frases-semente. A grande retalhista europeia MediaMarkt suspendeu as vendas para mitigar o risco.
#LedgerSecurity #SupplyChainAttack
A Ledger confirmou a presença de implantes de hardware maliciosos em dispositivos vendidos pelo revendedor não autorizado CryptoBilis para roubar frases-semente. A grande retalhista europeia MediaMarkt suspendeu as vendas para mitigar o risco.
#LedgerSecurity #SupplyChainAttack
4

·
--
$INJ SDK COMPROMETIDO — 50.000 DOWNLOADS SEMANAIS AFETADOS ⚠️
O pacote npm @injectivelabs/sdk-ts foi modificado maliciosamente após a conta do GitHub de um desenvolvedor ter sido comprometida. A versão 1.20.21 contém código que rouba chaves privadas de carteiras e frases mnemônicas, codificando-as para um servidor disfarçado.
Com cerca de 50.000 downloads semanais e 17 outros pacotes no mesmo escopo também bloqueados, trata-se de um amplo ataque à cadeia de suprimentos. Commits suspeitos começaram em 8 de junho. Você auditou suas dependências?
Não é conselho financeiro. Sempre gerencie seu risco.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK COMPROMETIDO — 50.000 DOWNLOADS SEMANAIS AFETADOS ⚠️
O pacote npm @injectivelabs/sdk-ts foi modificado maliciosamente após a conta do GitHub de um desenvolvedor ter sido comprometida. A versão 1.20.21 contém código que rouba chaves privadas de carteiras e frases mnemônicas, codificando-as para um servidor disfarçado.
Com cerca de 50.000 downloads semanais e 17 outros pacotes no mesmo escopo também bloqueados, trata-se de um amplo ataque à cadeia de suprimentos. Commits suspeitos começaram em 8 de junho. Você auditou suas dependências?
Não é conselho financeiro. Sempre gerencie seu risco.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
O pacote npm @injectivelabs/sdk-ts foi modificado maliciosamente após a conta do GitHub de um desenvolvedor ter sido comprometida. A versão 1.20.21 contém código que rouba chaves privadas de carteiras e frases mnemônicas, codificando-as para um servidor disfarçado.
Com cerca de 50.000 downloads semanais e 17 outros pacotes no mesmo escopo também bloqueados, trata-se de um amplo ataque à cadeia de suprimentos. Commits suspeitos começaram em 8 de junho. Você auditou suas dependências?
Não é conselho financeiro. Sempre gerencie seu risco.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
Vendedor da Polymarket Comprometido — Atacantes Esvaziaram US$ 2,9M de Carteiras
Um ataque à cadeia de suprimentos atingiu a Polymarket no fim de semana. Um script malicioso injetado no front-end drenou aproximadamente US$ 2,9 milhões antes que a equipe o desativasse.
Isso não é um exploit de contrato inteligente. Os atacantes miraram a cadeia de suprimentos de software da Polymarket, e não a infraestrutura principal. Ataques à cadeia de suprimentos se escondem em códigos de terceiros confiáveis, o que os torna mais difíceis de detectar.
A Polymarket confirmou que todos os usuários afetados receberão reembolsos integrais. A equipe isolou a violação rapidamente. Mas o incidente evidencia como plataformas que dependem de serviços externos expõem superfícies de ataque além dos smart contracts.
Mercados de previsão ganharam enorme atenção este ano. Esta violação testa se as plataformas conseguem manter a confiança conforme elas se expandem. Auditorias de segurança de dependências de terceiros podem precisar se tornar prática padrão.
Plataformas descentralizadas deveriam auditar suas dependências de software de forma mais agressiva? A indústria está de olho. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Vendedor da Polymarket Comprometido — Atacantes Esvaziaram US$ 2,9M de Carteiras
Um ataque à cadeia de suprimentos atingiu a Polymarket no fim de semana. Um script malicioso injetado no front-end drenou aproximadamente US$ 2,9 milhões antes que a equipe o desativasse.
Isso não é um exploit de contrato inteligente. Os atacantes miraram a cadeia de suprimentos de software da Polymarket, e não a infraestrutura principal. Ataques à cadeia de suprimentos se escondem em códigos de terceiros confiáveis, o que os torna mais difíceis de detectar.
A Polymarket confirmou que todos os usuários afetados receberão reembolsos integrais. A equipe isolou a violação rapidamente. Mas o incidente evidencia como plataformas que dependem de serviços externos expõem superfícies de ataque além dos smart contracts.
Mercados de previsão ganharam enorme atenção este ano. Esta violação testa se as plataformas conseguem manter a confiança conforme elas se expandem. Auditorias de segurança de dependências de terceiros podem precisar se tornar prática padrão.
Plataformas descentralizadas deveriam auditar suas dependências de software de forma mais agressiva? A indústria está de olho. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Um ataque à cadeia de suprimentos atingiu a Polymarket no fim de semana. Um script malicioso injetado no front-end drenou aproximadamente US$ 2,9 milhões antes que a equipe o desativasse.
Isso não é um exploit de contrato inteligente. Os atacantes miraram a cadeia de suprimentos de software da Polymarket, e não a infraestrutura principal. Ataques à cadeia de suprimentos se escondem em códigos de terceiros confiáveis, o que os torna mais difíceis de detectar.
A Polymarket confirmou que todos os usuários afetados receberão reembolsos integrais. A equipe isolou a violação rapidamente. Mas o incidente evidencia como plataformas que dependem de serviços externos expõem superfícies de ataque além dos smart contracts.
Mercados de previsão ganharam enorme atenção este ano. Esta violação testa se as plataformas conseguem manter a confiança conforme elas se expandem. Auditorias de segurança de dependências de terceiros podem precisar se tornar prática padrão.
Plataformas descentralizadas deveriam auditar suas dependências de software de forma mais agressiva? A indústria está de olho. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
30 PACOTES MALICIOSOS DO NPM MIRANDO $ETH DEVELOPERS ENCONTRADOS 🔥
Foi descoberto um ataque coordenado à cadeia de suprimentos, usando um repositório falso de bot de negociação e um pacote npm com temática de DeFi para injetar um roubador de informações em JavaScript. O escopo inclui 30 pacotes maliciosos, com stake-math@3.5.4 fixado como dependência em um repositório que gerou aproximadamente 2.300 forks quase idênticos — um sinal claro de automação.
Dados sensíveis em risco: bibliotecas de carteiras, chaves privadas, mnemônicos, tokens de API e credenciais de navegador armazenadas. Se você executou npm install recentemente em qualquer projeto conectado a DeFi ou a bots de trading, seu ambiente pode já estar comprometido. Você está auditando suas dependências hoje?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
30 PACOTES MALICIOSOS DO NPM MIRANDO $ETH DEVELOPERS ENCONTRADOS 🔥
Foi descoberto um ataque coordenado à cadeia de suprimentos, usando um repositório falso de bot de negociação e um pacote npm com temática de DeFi para injetar um roubador de informações em JavaScript. O escopo inclui 30 pacotes maliciosos, com stake-math@3.5.4 fixado como dependência em um repositório que gerou aproximadamente 2.300 forks quase idênticos — um sinal claro de automação.
Dados sensíveis em risco: bibliotecas de carteiras, chaves privadas, mnemônicos, tokens de API e credenciais de navegador armazenadas. Se você executou npm install recentemente em qualquer projeto conectado a DeFi ou a bots de trading, seu ambiente pode já estar comprometido. Você está auditando suas dependências hoje?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
Foi descoberto um ataque coordenado à cadeia de suprimentos, usando um repositório falso de bot de negociação e um pacote npm com temática de DeFi para injetar um roubador de informações em JavaScript. O escopo inclui 30 pacotes maliciosos, com stake-math@3.5.4 fixado como dependência em um repositório que gerou aproximadamente 2.300 forks quase idênticos — um sinal claro de automação.
Dados sensíveis em risco: bibliotecas de carteiras, chaves privadas, mnemônicos, tokens de API e credenciais de navegador armazenadas. Se você executou npm install recentemente em qualquer projeto conectado a DeFi ou a bots de trading, seu ambiente pode já estar comprometido. Você está auditando suas dependências hoje?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
A descoberta de um implante de hardware na Ledger é um pesadelo de segurança
A Ledger confirmou ter encontrado um implante de hardware não autorizado numa carteira, o que sugere um sofisticado ataque à cadeia de abastecimento.
#LedgerSecurity #SupplyChainAttack
A descoberta de um implante de hardware na Ledger é um pesadelo de segurança
A Ledger confirmou ter encontrado um implante de hardware não autorizado numa carteira, o que sugere um sofisticado ataque à cadeia de abastecimento.
#LedgerSecurity #SupplyChainAttack
A Ledger confirmou ter encontrado um implante de hardware não autorizado numa carteira, o que sugere um sofisticado ataque à cadeia de abastecimento.
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledgerpausescryptobilissales 🚨
*LEDGER CONFIRMA IMPLANTE DE HARDWARE NÃO AUTORIZADO — MAIS DE US$ 86 MILHÕES EM PREJUÍZOS SUSPEITOS?!* 😱
Isso é absurdo demais...
A Ledger confirmou ter encontrado um implante de hardware não autorizado dentro da carteira de criptomoedas de um cliente durante sua investigação, em 10 de outubro, sobre relatos de roubos envolvendo a revendedora do Sudeste Asiático *CryptoBilis*, enquanto pesquisadores de blockchain estimam que os prejuízos suspeitos ultrapassem *US$ 86 milhões*.
⚠️ *O QUE SABEMOS ATÉ AGORA*
Em 10 de outubro de 2026, o Suporte da Ledger confirmou: _"O dispositivo de um dos usuários afetados continha um implante de hardware não autorizado."_ Esta é a primeira vez que a Ledger confirma uma adulteração física neste caso.
🔍 A revendedora: CryptoBilis — listada pela Ledger na Indonésia, Malásia e Filipinas
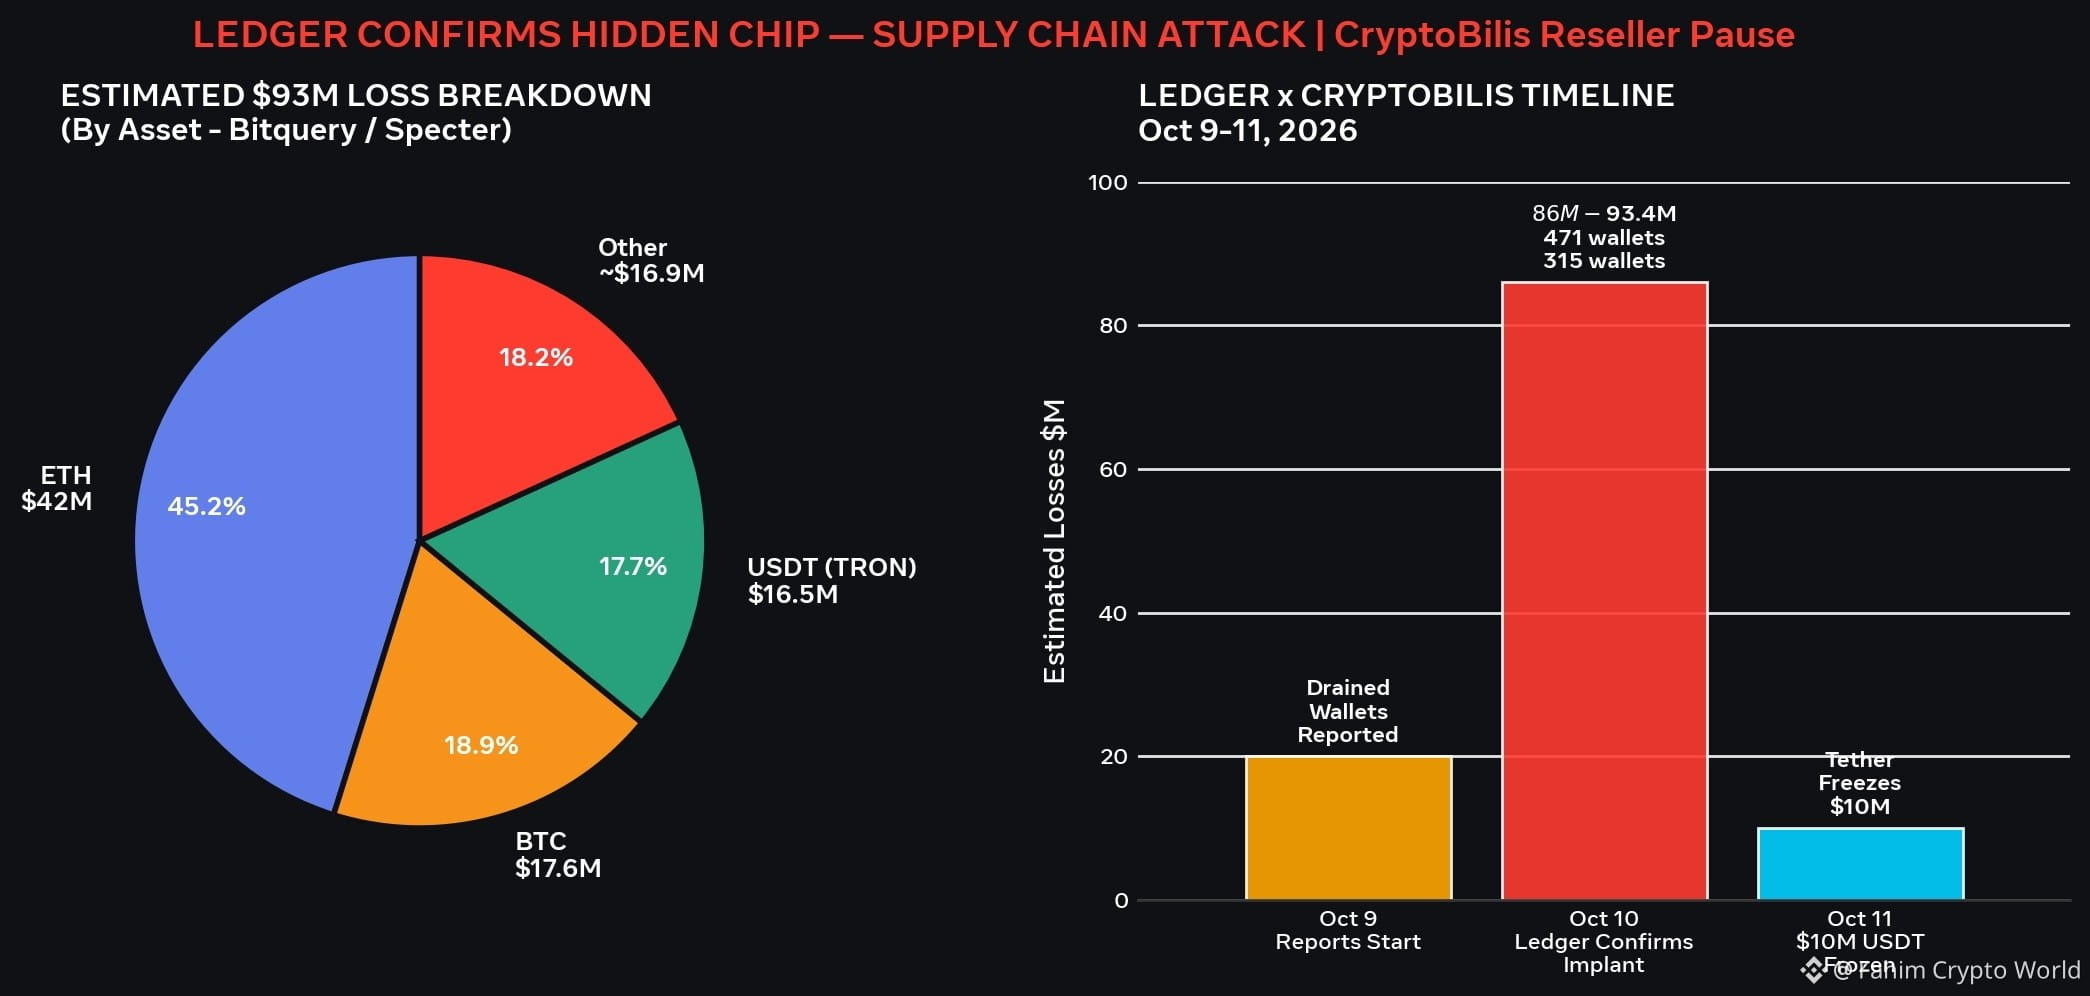
💸 Prejuízos estimados: mais de US$ 86 milhões (Specter), US$ 92,9 milhões em 311 carteiras (Bitquery), US$ 93,4 milhões em 471 carteiras (Yfarmx)
💰 Detalhamento: ∼US$ 42 milhões em ETH, US$ 17,6 milhões em BTC, US$ 16,5 milhões em USDT
🛑 Medida: a CryptoBilis suspendeu a venda de TODAS as carteiras de hardware enquanto a investigação está em andamento
🛡️ *O QUE DIZ A LEDGER*
A Ledger ressalta que sua infraestrutura, seus sistemas e serviços NÃO foram comprometidos. O problema parece estar restrito a esse canal de revenda. A Ledger está trabalhando com as autoridades e com o grupo de segurança SEAL 911.
*O QUE FAZER SE VOCÊ COMPROU DA CRYPTOBILIS:*
1. Se você ainda não configurou o dispositivo — NÃO o inicialize
2. Se já o configurou — transfira imediatamente seus ativos para uma nova carteira com uma nova frase de recuperação
3. Verifique a autenticidade usando a verificação de atestado do Ledger Live
4. A Ledger NUNCA pedirá sua frase de recuperação de 24 palavras
Este é um caso clássico de ataque à cadeia de suprimentos. Sua carteira fria só é segura se a cadeia de suprimentos também for segura.
Você já comprou uma Ledger de uma revendedora terceirizada? Confira agora. 👇
Ledger confirma chip oculto em carteira de criptomoedas em meio a alegações de roubo de US$ 92 milhões
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledgerpausescryptobilissales 🚨
*LEDGER CONFIRMA IMPLANTE DE HARDWARE NÃO AUTORIZADO — MAIS DE US$ 86 MILHÕES EM PREJUÍZOS SUSPEITOS?!* 😱
Isso é absurdo demais...
A Ledger confirmou ter encontrado um implante de hardware não autorizado dentro da carteira de criptomoedas de um cliente durante sua investigação, em 10 de outubro, sobre relatos de roubos envolvendo a revendedora do Sudeste Asiático *CryptoBilis*, enquanto pesquisadores de blockchain estimam que os prejuízos suspeitos ultrapassem *US$ 86 milhões*.
⚠️ *O QUE SABEMOS ATÉ AGORA*
Em 10 de outubro de 2026, o Suporte da Ledger confirmou: _"O dispositivo de um dos usuários afetados continha um implante de hardware não autorizado."_ Esta é a primeira vez que a Ledger confirma uma adulteração física neste caso.
🔍 A revendedora: CryptoBilis — listada pela Ledger na Indonésia, Malásia e Filipinas
💸 Prejuízos estimados: mais de US$ 86 milhões (Specter), US$ 92,9 milhões em 311 carteiras (Bitquery), US$ 93,4 milhões em 471 carteiras (Yfarmx)
💰 Detalhamento: ∼US$ 42 milhões em ETH, US$ 17,6 milhões em BTC, US$ 16,5 milhões em USDT
🛑 Medida: a CryptoBilis suspendeu a venda de TODAS as carteiras de hardware enquanto a investigação está em andamento
🛡️ *O QUE DIZ A LEDGER*
A Ledger ressalta que sua infraestrutura, seus sistemas e serviços NÃO foram comprometidos. O problema parece estar restrito a esse canal de revenda. A Ledger está trabalhando com as autoridades e com o grupo de segurança SEAL 911.
*O QUE FAZER SE VOCÊ COMPROU DA CRYPTOBILIS:*
1. Se você ainda não configurou o dispositivo — NÃO o inicialize
2. Se já o configurou — transfira imediatamente seus ativos para uma nova carteira com uma nova frase de recuperação
3. Verifique a autenticidade usando a verificação de atestado do Ledger Live
4. A Ledger NUNCA pedirá sua frase de recuperação de 24 palavras
Este é um caso clássico de ataque à cadeia de suprimentos. Sua carteira fria só é segura se a cadeia de suprimentos também for segura.
Você já comprou uma Ledger de uma revendedora terceirizada? Confira agora. 👇
Ledger confirma chip oculto em carteira de criptomoedas em meio a alegações de roubo de US$ 92 milhões
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER CONFIRMA IMPLANTE DE HARDWARE NÃO AUTORIZADO — MAIS DE US$ 86 MILHÕES EM PREJUÍZOS SUSPEITOS?!* 😱
Isso é absurdo demais...
A Ledger confirmou ter encontrado um implante de hardware não autorizado dentro da carteira de criptomoedas de um cliente durante sua investigação, em 10 de outubro, sobre relatos de roubos envolvendo a revendedora do Sudeste Asiático *CryptoBilis*, enquanto pesquisadores de blockchain estimam que os prejuízos suspeitos ultrapassem *US$ 86 milhões*.
⚠️ *O QUE SABEMOS ATÉ AGORA*
Em 10 de outubro de 2026, o Suporte da Ledger confirmou: _"O dispositivo de um dos usuários afetados continha um implante de hardware não autorizado."_ Esta é a primeira vez que a Ledger confirma uma adulteração física neste caso.
🔍 A revendedora: CryptoBilis — listada pela Ledger na Indonésia, Malásia e Filipinas
💸 Prejuízos estimados: mais de US$ 86 milhões (Specter), US$ 92,9 milhões em 311 carteiras (Bitquery), US$ 93,4 milhões em 471 carteiras (Yfarmx)
💰 Detalhamento: ∼US$ 42 milhões em ETH, US$ 17,6 milhões em BTC, US$ 16,5 milhões em USDT
🛑 Medida: a CryptoBilis suspendeu a venda de TODAS as carteiras de hardware enquanto a investigação está em andamento
🛡️ *O QUE DIZ A LEDGER*
A Ledger ressalta que sua infraestrutura, seus sistemas e serviços NÃO foram comprometidos. O problema parece estar restrito a esse canal de revenda. A Ledger está trabalhando com as autoridades e com o grupo de segurança SEAL 911.
*O QUE FAZER SE VOCÊ COMPROU DA CRYPTOBILIS:*
1. Se você ainda não configurou o dispositivo — NÃO o inicialize
2. Se já o configurou — transfira imediatamente seus ativos para uma nova carteira com uma nova frase de recuperação
3. Verifique a autenticidade usando a verificação de atestado do Ledger Live
4. A Ledger NUNCA pedirá sua frase de recuperação de 24 palavras
Este é um caso clássico de ataque à cadeia de suprimentos. Sua carteira fria só é segura se a cadeia de suprimentos também for segura.
Você já comprou uma Ledger de uma revendedora terceirizada? Confira agora. 👇
Ledger confirma chip oculto em carteira de criptomoedas em meio a alegações de roubo de US$ 92 milhões
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
#optimjackattackinfectsatleast186websites
O ataque "OptimJack": um alerta para a segurança na web
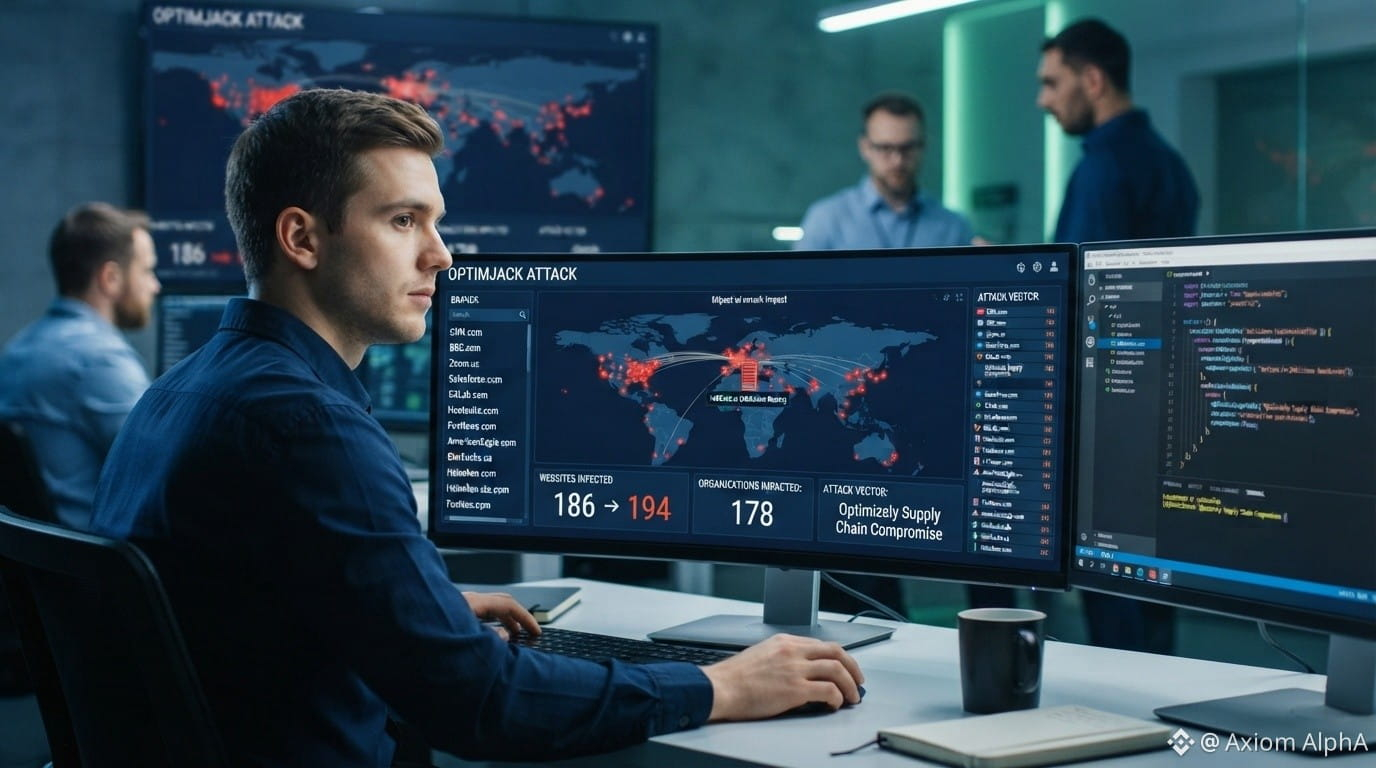
Um novo e sofisticado ataque à cadeia de suprimentos, apelidado de "OptimJack", foi identificado, e os números são alarmantes. Analistas de inteligência contra ameaças confirmaram que pelo menos 186 grandes sites foram comprometidos, com a infecção se espalhando rapidamente. Esse vetor de ataque, que tem como alvo específico a cadeia de suprimentos da Optimizely, evidencia as vulnerabilidades críticas inerentes às integrações de terceiros.
Organizações do mundo todo estão correndo para auditar suas dependências e corrigir a brecha explorada. A facilidade com que esse código malicioso se infiltrou em sites de marcas confiáveis serve como um forte lembrete de que o perímetro já não se limita à sua própria infraestrutura: ele inclui cada trecho de código que você carrega na sua página.
Enquanto as equipes de segurança trabalham para conter os danos, é provável que esse evento gere efeitos em cascata no mercado de ativos digitais.
Confira três moedas e tokens negociáveis que estão na vanguarda das narrativas de cibersegurança e identidade descentralizada:
Chainlink ($LINK )
O LINK demonstrou resiliência e está se consolidando após um rompimento recente. Fique de olho em um rompimento claro acima da resistência de US$ 21,50, que sinalizaria o próximo movimento de alta rumo a US$ 26,00. Um recuo para a zona de suporte entre US$ 18,00 e US$ 19,00 ofereceria um ponto de entrada atrativo.
Civic ($CVC )
A Civic está atualmente em forte tendência de alta. Encontrou um suporte sólido perto de US$ 0,15. Nosso alvo é um novo teste das máximas anteriores, perto de US$ 0,22. Os traders devem usar um stop móvel para gerenciar o risco nessa operação de forte impulso.
Quant ($QNT )
A QNT vem ficando para trás em relação ao mercado mais amplo, mas mostra sinais de acumulação. Buscamos um fechamento diário confirmado acima da resistência de US$ 120 para iniciar uma posição, com alvo inicial de US$ 150. Esta é uma aposta de longo prazo na adoção por empresas.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
O ataque "OptimJack": um alerta para a segurança na web
Um novo e sofisticado ataque à cadeia de suprimentos, apelidado de "OptimJack", foi identificado, e os números são alarmantes. Analistas de inteligência contra ameaças confirmaram que pelo menos 186 grandes sites foram comprometidos, com a infecção se espalhando rapidamente. Esse vetor de ataque, que tem como alvo específico a cadeia de suprimentos da Optimizely, evidencia as vulnerabilidades críticas inerentes às integrações de terceiros.
Organizações do mundo todo estão correndo para auditar suas dependências e corrigir a brecha explorada. A facilidade com que esse código malicioso se infiltrou em sites de marcas confiáveis serve como um forte lembrete de que o perímetro já não se limita à sua própria infraestrutura: ele inclui cada trecho de código que você carrega na sua página.
Enquanto as equipes de segurança trabalham para conter os danos, é provável que esse evento gere efeitos em cascata no mercado de ativos digitais.
Confira três moedas e tokens negociáveis que estão na vanguarda das narrativas de cibersegurança e identidade descentralizada:
Chainlink ($LINK )
O LINK demonstrou resiliência e está se consolidando após um rompimento recente. Fique de olho em um rompimento claro acima da resistência de US$ 21,50, que sinalizaria o próximo movimento de alta rumo a US$ 26,00. Um recuo para a zona de suporte entre US$ 18,00 e US$ 19,00 ofereceria um ponto de entrada atrativo.
Civic ($CVC )
A Civic está atualmente em forte tendência de alta. Encontrou um suporte sólido perto de US$ 0,15. Nosso alvo é um novo teste das máximas anteriores, perto de US$ 0,22. Os traders devem usar um stop móvel para gerenciar o risco nessa operação de forte impulso.
Quant ($QNT )
A QNT vem ficando para trás em relação ao mercado mais amplo, mas mostra sinais de acumulação. Buscamos um fechamento diário confirmado acima da resistência de US$ 120 para iniciar uma posição, com alvo inicial de US$ 150. Esta é uma aposta de longo prazo na adoção por empresas.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
O ataque "OptimJack": um alerta para a segurança na web
Um novo e sofisticado ataque à cadeia de suprimentos, apelidado de "OptimJack", foi identificado, e os números são alarmantes. Analistas de inteligência contra ameaças confirmaram que pelo menos 186 grandes sites foram comprometidos, com a infecção se espalhando rapidamente. Esse vetor de ataque, que tem como alvo específico a cadeia de suprimentos da Optimizely, evidencia as vulnerabilidades críticas inerentes às integrações de terceiros.
Organizações do mundo todo estão correndo para auditar suas dependências e corrigir a brecha explorada. A facilidade com que esse código malicioso se infiltrou em sites de marcas confiáveis serve como um forte lembrete de que o perímetro já não se limita à sua própria infraestrutura: ele inclui cada trecho de código que você carrega na sua página.
Enquanto as equipes de segurança trabalham para conter os danos, é provável que esse evento gere efeitos em cascata no mercado de ativos digitais.
Confira três moedas e tokens negociáveis que estão na vanguarda das narrativas de cibersegurança e identidade descentralizada:
Chainlink ($LINK )
O LINK demonstrou resiliência e está se consolidando após um rompimento recente. Fique de olho em um rompimento claro acima da resistência de US$ 21,50, que sinalizaria o próximo movimento de alta rumo a US$ 26,00. Um recuo para a zona de suporte entre US$ 18,00 e US$ 19,00 ofereceria um ponto de entrada atrativo.
Civic ($CVC )
A Civic está atualmente em forte tendência de alta. Encontrou um suporte sólido perto de US$ 0,15. Nosso alvo é um novo teste das máximas anteriores, perto de US$ 0,22. Os traders devem usar um stop móvel para gerenciar o risco nessa operação de forte impulso.
Quant ($QNT )
A QNT vem ficando para trás em relação ao mercado mais amplo, mas mostra sinais de acumulação. Buscamos um fechamento diário confirmado acima da resistência de US$ 120 para iniciar uma posição, com alvo inicial de US$ 150. Esta é uma aposta de longo prazo na adoção por empresas.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
226
Suspeita de adulteração de carteiras Ledger: usuários perderam cerca de US$ 90 milhões
Uma notícia abalou a comunidade cripto: vários usuários tiveram todos os seus ativos retirados de suas carteiras frias, causando prejuízos estimados em até US$ 90 milhões.
O foco da investigação: o distribuidor
Segundo relatos, a maioria dos casos de perda de fundos registrados no Sudeste Asiático envolve produtos comprados de um varejista chamado CryptoBillis.
A causa na visão de CZ:
O ex-chefe da Binance, CZ, acredita que pode se tratar de um ataque localizado à cadeia de suprimentos. É muito provável que os usuários tenham comprado carteiras Ledger falsas ou dispositivos cujo hardware foi adulterado ou nos quais uma frase de recuperação (seed phrase) foi pré-instalada por criminosos antes de chegarem às mãos dos consumidores.
Uma lição cara:
O caso é um alerta extremamente sério para quem investe em cripto: até mesmo uma carteira fria, considerada uma “fortaleza de segurança”, pode virar uma armadilha se não for comprada de uma fonte oficial.
Em resumo, guardar dinheiro em uma carteira fria ainda envolve riscos se o dispositivo tiver sido “enfeitiçado” durante o transporte. Por isso, verifique cuidadosamente a procedência do seu dispositivo.
Este artigo serve apenas para acompanhar notícias por entretenimento e não constitui, de forma alguma, aconselhamento de investimento ou orientação de segurança. Se você comprou uma carteira fria no mercadinho da esquina e seus ativos sumiram, por favor, pegue um ônibus e vá procurar o vendedor — o administrador não guarda a chave do seu cofre.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Suspeita de adulteração de carteiras Ledger: usuários perderam cerca de US$ 90 milhões
Uma notícia abalou a comunidade cripto: vários usuários tiveram todos os seus ativos retirados de suas carteiras frias, causando prejuízos estimados em até US$ 90 milhões.
O foco da investigação: o distribuidor
Segundo relatos, a maioria dos casos de perda de fundos registrados no Sudeste Asiático envolve produtos comprados de um varejista chamado CryptoBillis.
A causa na visão de CZ:
O ex-chefe da Binance, CZ, acredita que pode se tratar de um ataque localizado à cadeia de suprimentos. É muito provável que os usuários tenham comprado carteiras Ledger falsas ou dispositivos cujo hardware foi adulterado ou nos quais uma frase de recuperação (seed phrase) foi pré-instalada por criminosos antes de chegarem às mãos dos consumidores.
Uma lição cara:
O caso é um alerta extremamente sério para quem investe em cripto: até mesmo uma carteira fria, considerada uma “fortaleza de segurança”, pode virar uma armadilha se não for comprada de uma fonte oficial.
Em resumo, guardar dinheiro em uma carteira fria ainda envolve riscos se o dispositivo tiver sido “enfeitiçado” durante o transporte. Por isso, verifique cuidadosamente a procedência do seu dispositivo.
Este artigo serve apenas para acompanhar notícias por entretenimento e não constitui, de forma alguma, aconselhamento de investimento ou orientação de segurança. Se você comprou uma carteira fria no mercadinho da esquina e seus ativos sumiram, por favor, pegue um ônibus e vá procurar o vendedor — o administrador não guarda a chave do seu cofre.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Uma notícia abalou a comunidade cripto: vários usuários tiveram todos os seus ativos retirados de suas carteiras frias, causando prejuízos estimados em até US$ 90 milhões.
O foco da investigação: o distribuidor
Segundo relatos, a maioria dos casos de perda de fundos registrados no Sudeste Asiático envolve produtos comprados de um varejista chamado CryptoBillis.
A causa na visão de CZ:
O ex-chefe da Binance, CZ, acredita que pode se tratar de um ataque localizado à cadeia de suprimentos. É muito provável que os usuários tenham comprado carteiras Ledger falsas ou dispositivos cujo hardware foi adulterado ou nos quais uma frase de recuperação (seed phrase) foi pré-instalada por criminosos antes de chegarem às mãos dos consumidores.
Uma lição cara:
O caso é um alerta extremamente sério para quem investe em cripto: até mesmo uma carteira fria, considerada uma “fortaleza de segurança”, pode virar uma armadilha se não for comprada de uma fonte oficial.
Em resumo, guardar dinheiro em uma carteira fria ainda envolve riscos se o dispositivo tiver sido “enfeitiçado” durante o transporte. Por isso, verifique cuidadosamente a procedência do seu dispositivo.
Este artigo serve apenas para acompanhar notícias por entretenimento e não constitui, de forma alguma, aconselhamento de investimento ou orientação de segurança. Se você comprou uma carteira fria no mercadinho da esquina e seus ativos sumiram, por favor, pegue um ônibus e vá procurar o vendedor — o administrador não guarda a chave do seu cofre.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ Ataque de malware mirando o Vite via pacotes npm maliciosos
Pesquisadores de segurança cibernética descobriram sete pacotes npm maliciosos que miram o ambiente de ferramentas de frontend Vite em um ataque à cadeia de suprimentos de software. Esses pacotes usam a técnica Blockchain C2 para entregar um RAT, destacando os riscos crescentes no ecossistema de desenvolvimento de software.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Fonte: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ Ataque de malware mirando o Vite via pacotes npm maliciosos
Pesquisadores de segurança cibernética descobriram sete pacotes npm maliciosos que miram o ambiente de ferramentas de frontend Vite em um ataque à cadeia de suprimentos de software. Esses pacotes usam a técnica Blockchain C2 para entregar um RAT, destacando os riscos crescentes no ecossistema de desenvolvimento de software.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Fonte: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
Pesquisadores de segurança cibernética descobriram sete pacotes npm maliciosos que miram o ambiente de ferramentas de frontend Vite em um ataque à cadeia de suprimentos de software. Esses pacotes usam a técnica Blockchain C2 para entregar um RAT, destacando os riscos crescentes no ecossistema de desenvolvimento de software.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Fonte: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 O ataque QuickFox explora a cadeia de suprimentos para distribuir software FDMTP
A equipe de resposta a incidentes da FortiGuard Labs revelou detalhes de um ataque cibernético que teve como alvo a cadeia de suprimentos, no qual foram usadas ferramentas de instalação do Windows modificadas para comprometer sistemas. Este ataque é conhecido como QuickFox, e ele implantou um malware avançado chamado FDMTP, visando vítimas específicas com táticas sofisticadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Fonte: fortinet.com
🚨 O ataque QuickFox explora a cadeia de suprimentos para distribuir software FDMTP
A equipe de resposta a incidentes da FortiGuard Labs revelou detalhes de um ataque cibernético que teve como alvo a cadeia de suprimentos, no qual foram usadas ferramentas de instalação do Windows modificadas para comprometer sistemas. Este ataque é conhecido como QuickFox, e ele implantou um malware avançado chamado FDMTP, visando vítimas específicas com táticas sofisticadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Fonte: fortinet.com
A equipe de resposta a incidentes da FortiGuard Labs revelou detalhes de um ataque cibernético que teve como alvo a cadeia de suprimentos, no qual foram usadas ferramentas de instalação do Windows modificadas para comprometer sistemas. Este ataque é conhecido como QuickFox, e ele implantou um malware avançado chamado FDMTP, visando vítimas específicas com táticas sofisticadas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Fonte: fortinet.com
14
$INJ SDK BACKDOOR – 310 DOWNLOADS DE CÓDIGO MALICIOSO ANTES DO CORREÇÃO 🔥
Uma versão adulterada do pacote principal TypeScript da Injective ficou no ar por menos de uma hora no npm, exfiltrando silenciosamente frases-semente de carteiras e chaves privadas. O lançamento malicioso se espalhou por 18 pacotes e foi baixado 310 vezes antes de ser retirado.
A empresa de segurança Socket confirmou que a invasão teve origem em uma conta de contribuinte do GitHub comprometida. O código malicioso se disfarçou como analytics e enviou chaves roubadas para um servidor que imitava a infraestrutura legítima da Injective. Qualquer chave que tenha passado pela versão 1.20.21 deve ser tratada como comprometida.
Seus projetos estão usando o pacote @injectivelabs/sdk-ts afetado?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK BACKDOOR – 310 DOWNLOADS DE CÓDIGO MALICIOSO ANTES DO CORREÇÃO 🔥
Uma versão adulterada do pacote principal TypeScript da Injective ficou no ar por menos de uma hora no npm, exfiltrando silenciosamente frases-semente de carteiras e chaves privadas. O lançamento malicioso se espalhou por 18 pacotes e foi baixado 310 vezes antes de ser retirado.
A empresa de segurança Socket confirmou que a invasão teve origem em uma conta de contribuinte do GitHub comprometida. O código malicioso se disfarçou como analytics e enviou chaves roubadas para um servidor que imitava a infraestrutura legítima da Injective. Qualquer chave que tenha passado pela versão 1.20.21 deve ser tratada como comprometida.
Seus projetos estão usando o pacote @injectivelabs/sdk-ts afetado?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Uma versão adulterada do pacote principal TypeScript da Injective ficou no ar por menos de uma hora no npm, exfiltrando silenciosamente frases-semente de carteiras e chaves privadas. O lançamento malicioso se espalhou por 18 pacotes e foi baixado 310 vezes antes de ser retirado.
A empresa de segurança Socket confirmou que a invasão teve origem em uma conta de contribuinte do GitHub comprometida. O código malicioso se disfarçou como analytics e enviou chaves roubadas para um servidor que imitava a infraestrutura legítima da Injective. Qualquer chave que tenha passado pela versão 1.20.21 deve ser tratada como comprometida.
Seus projetos estão usando o pacote @injectivelabs/sdk-ts afetado?
Não é aconselhamento financeiro. Gerencie sempre seu risco.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
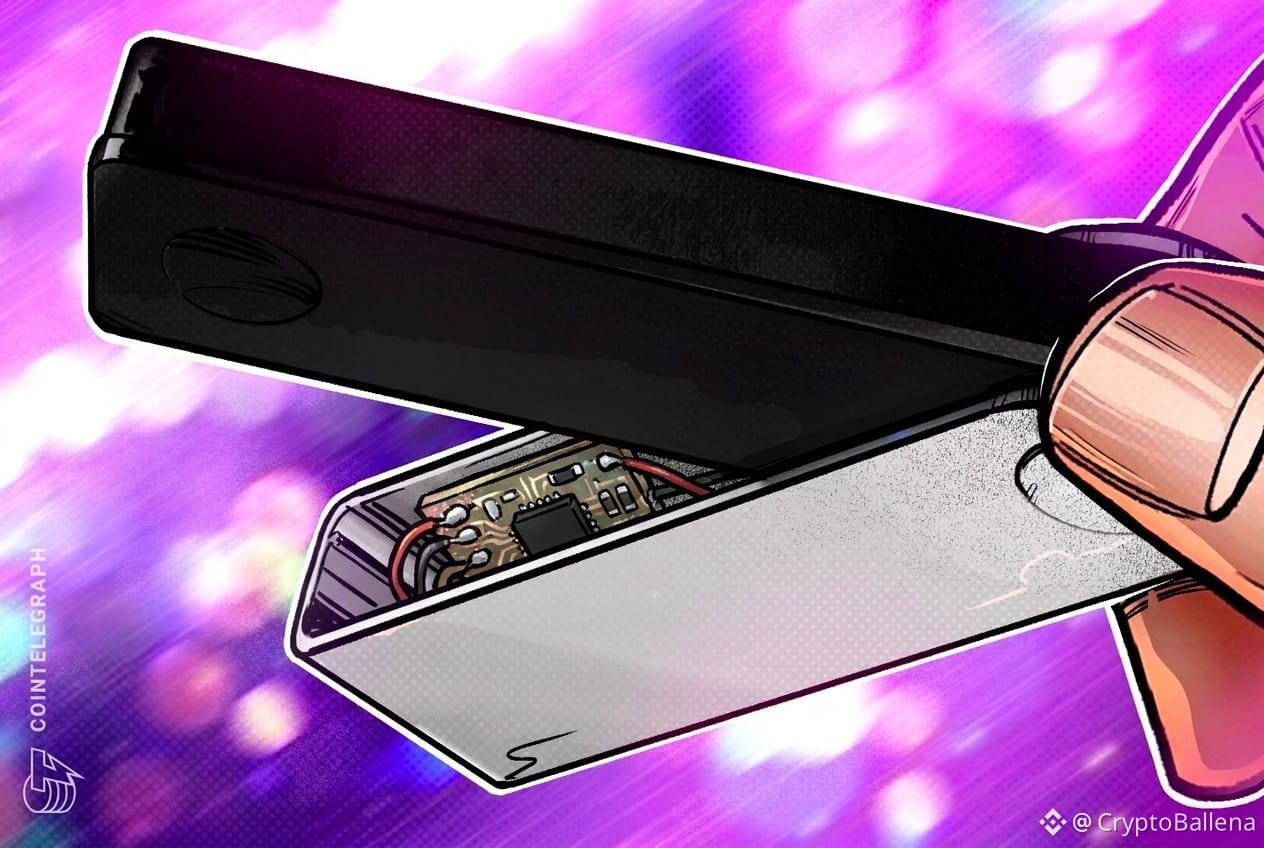
Ledger confirma a presença de um dispositivo de hardware não autorizado em uma investigação sobre roubo na cadeia de suprimentos
A Ledger confirmou a descoberta de um dispositivo de hardware não autorizado instalado em uma carteira de criptomoedas relacionada a uma investigação em curso sobre roubo, o que aponta para um ataque sofisticado à cadeia de suprimentos.
A empresa informou que o dispositivo comprometido foi rastreado até um único revendedor que opera no Sudeste Asiático e que o incidente parece estar restrito a esse mercado. Estima-se que as perdas relacionadas a esse caso possam ultrapassar 86 milhões de dólares.
A Ledger não detalhou publicamente o mecanismo técnico do dispositivo instalado, mas essa descoberta reforça as preocupações de segurança existentes em relação a revendedores terceirizados de carteiras de hardware. Recomenda-se constantemente que os usuários comprem os dispositivos diretamente dos fabricantes para reduzir a exposição a hardware adulterado.
#CyberSecurity (Cibersegurança)
#SupplyChainAttack (Ataque à cadeia de suprimentos)
#HardwareWallets (Carteira fria)
#CryptoSecurity #OPSEC (Segurança operacional)
Ledger confirma a presença de um dispositivo de hardware não autorizado em uma investigação sobre roubo na cadeia de suprimentos
A Ledger confirmou a descoberta de um dispositivo de hardware não autorizado instalado em uma carteira de criptomoedas relacionada a uma investigação em curso sobre roubo, o que aponta para um ataque sofisticado à cadeia de suprimentos.
A empresa informou que o dispositivo comprometido foi rastreado até um único revendedor que opera no Sudeste Asiático e que o incidente parece estar restrito a esse mercado. Estima-se que as perdas relacionadas a esse caso possam ultrapassar 86 milhões de dólares.
A Ledger não detalhou publicamente o mecanismo técnico do dispositivo instalado, mas essa descoberta reforça as preocupações de segurança existentes em relação a revendedores terceirizados de carteiras de hardware. Recomenda-se constantemente que os usuários comprem os dispositivos diretamente dos fabricantes para reduzir a exposição a hardware adulterado.
#CyberSecurity (Cibersegurança)
#SupplyChainAttack (Ataque à cadeia de suprimentos)
#HardwareWallets (Carteira fria)
#CryptoSecurity #OPSEC (Segurança operacional)
A Ledger confirmou a descoberta de um dispositivo de hardware não autorizado instalado em uma carteira de criptomoedas relacionada a uma investigação em curso sobre roubo, o que aponta para um ataque sofisticado à cadeia de suprimentos.
A empresa informou que o dispositivo comprometido foi rastreado até um único revendedor que opera no Sudeste Asiático e que o incidente parece estar restrito a esse mercado. Estima-se que as perdas relacionadas a esse caso possam ultrapassar 86 milhões de dólares.
A Ledger não detalhou publicamente o mecanismo técnico do dispositivo instalado, mas essa descoberta reforça as preocupações de segurança existentes em relação a revendedores terceirizados de carteiras de hardware. Recomenda-se constantemente que os usuários comprem os dispositivos diretamente dos fabricantes para reduzir a exposição a hardware adulterado.
#CyberSecurity (Cibersegurança)
#SupplyChainAttack (Ataque à cadeia de suprimentos)
#HardwareWallets (Carteira fria)
#CryptoSecurity #OPSEC (Segurança operacional)
2
47
🚨 Ataque de ChainDrop mira pacotes npm e atinge 1300 deles
Um relatório de segurança revelou a amplitude do ataque de ChainDrop, em que mais de 1300 pacotes foram atingidos nos repositórios populares do npm. Os atacantes usam fluxos de trabalho legítimos do GitHub Actions para distribuir instruções maliciosas, afetando projetos de software que dependem dessas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OUTRO
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fonte: 4sysops.com
🚨 Ataque de ChainDrop mira pacotes npm e atinge 1300 deles
Um relatório de segurança revelou a amplitude do ataque de ChainDrop, em que mais de 1300 pacotes foram atingidos nos repositórios populares do npm. Os atacantes usam fluxos de trabalho legítimos do GitHub Actions para distribuir instruções maliciosas, afetando projetos de software que dependem dessas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OUTRO
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fonte: 4sysops.com
Um relatório de segurança revelou a amplitude do ataque de ChainDrop, em que mais de 1300 pacotes foram atingidos nos repositórios populares do npm. Os atacantes usam fluxos de trabalho legítimos do GitHub Actions para distribuir instruções maliciosas, afetando projetos de software que dependem dessas bibliotecas.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OUTRO
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Fonte: 4sysops.com
37
🚨 Violação atinge uma empresa de anúncios para visar carteiras de criptomoedas
A empresa Adform, especializada em publicidade online, foi alvo de um ataque cibernético que teve como objetivo substituir os endereços de carteiras de criptomoedas copiados pelos usuários por endereços pertencentes ao atacante. A violação ocorreu por meio da exploração de scripts publicitários em sites que utilizam a plataforma da empresa, destacando os desafios de segurança da informação no setor.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Fonte: bleepingcomputer.com
🚨 Violação atinge uma empresa de anúncios para visar carteiras de criptomoedas
A empresa Adform, especializada em publicidade online, foi alvo de um ataque cibernético que teve como objetivo substituir os endereços de carteiras de criptomoedas copiados pelos usuários por endereços pertencentes ao atacante. A violação ocorreu por meio da exploração de scripts publicitários em sites que utilizam a plataforma da empresa, destacando os desafios de segurança da informação no setor.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Fonte: bleepingcomputer.com
A empresa Adform, especializada em publicidade online, foi alvo de um ataque cibernético que teve como objetivo substituir os endereços de carteiras de criptomoedas copiados pelos usuários por endereços pertencentes ao atacante. A violação ocorreu por meio da exploração de scripts publicitários em sites que utilizam a plataforma da empresa, destacando os desafios de segurança da informação no setor.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Fonte: bleepingcomputer.com
16

·
--
Bullish
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
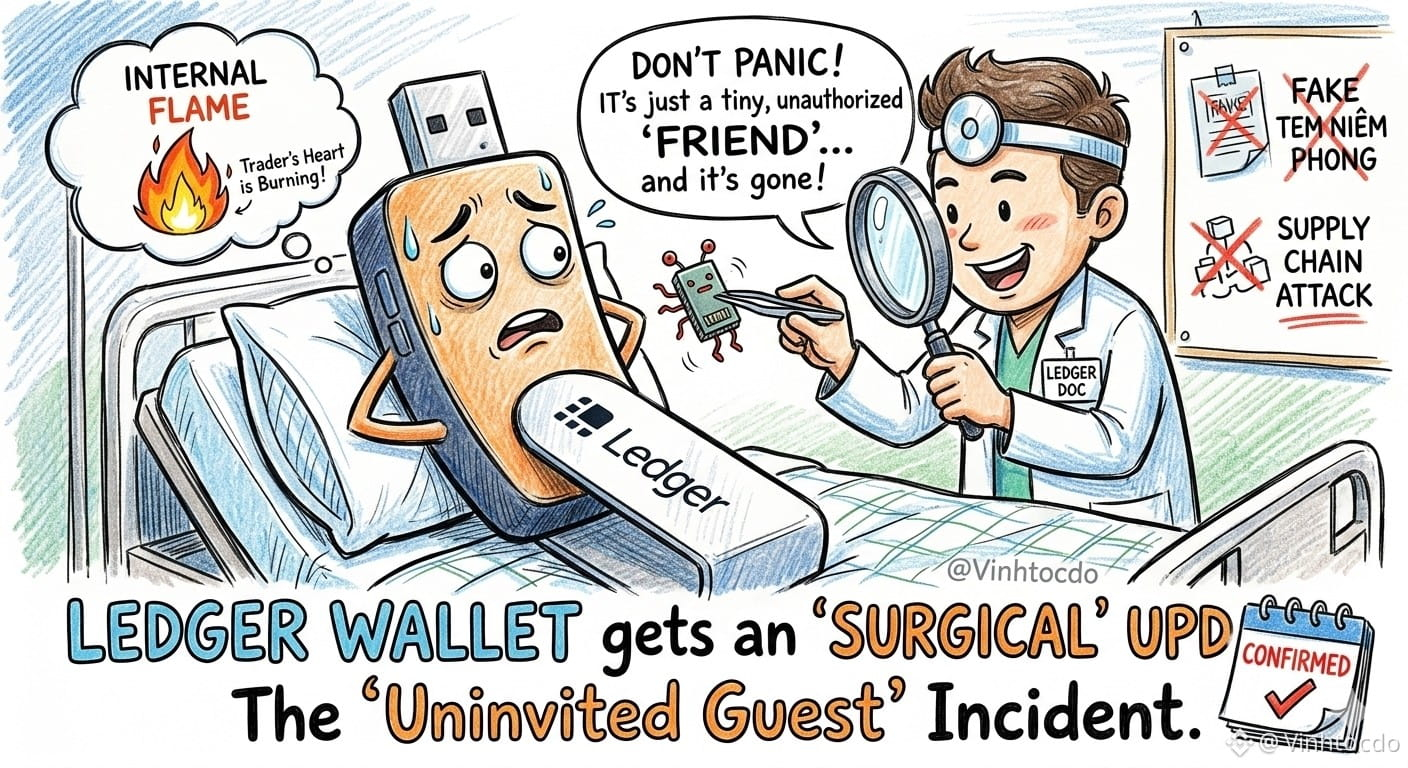
A carteira é "fria", mas o coração dos traders está "quente" como fogo! 🔥
🚨 Escândalo pesado: a Ledger acaba de confirmar que pelo menos um dispositivo de um usuário foi "adulterado" com hardware não autorizado! A distribuidora CryptoBilis entrou em pânico e suspendeu imediatamente a venda de todos os produtos.
🤔 Então, para que servem os lacres? Muita gente está se perguntando: com tantos lacres de segurança e etiquetas de garantia, como ainda conseguiram mexer no dispositivo?
🏷️ Hoje em dia, os hackers são muito habilidosos para falsificar ou remover lacres. Um "ataque à cadeia de suprimentos" é fichinha.
🕵️ Ou será que... alguém de dentro colocou um chip estranho antes de lacrar o dispositivo? A Ledger afirma que seu sistema continua seguro, mas essa história ainda vai longe!
🛡️ O que os traders devem fazer?
🛑 Quem comprou da CryptoBilis e ainda não configurou o dispositivo, não mexa nele.
💸 Quem já configurou deve transferir imediatamente todos os ativos para uma nova carteira, com uma frase-semente totalmente nova de 24 palavras!
⚠️ Isto não é aconselhamento financeiro!
👉 Crie uma nova conta na Binance para operar comigo:
➕ Código de indicação: VINHTOCDO
🔗 Link: [binance.com](http://binance.com/)
👇 Clique nos links de negociação abaixo para me apoiar:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
A carteira é "fria", mas o coração dos traders está "quente" como fogo! 🔥
🚨 Escândalo pesado: a Ledger acaba de confirmar que pelo menos um dispositivo de um usuário foi "adulterado" com hardware não autorizado! A distribuidora CryptoBilis entrou em pânico e suspendeu imediatamente a venda de todos os produtos.
🤔 Então, para que servem os lacres? Muita gente está se perguntando: com tantos lacres de segurança e etiquetas de garantia, como ainda conseguiram mexer no dispositivo?
🏷️ Hoje em dia, os hackers são muito habilidosos para falsificar ou remover lacres. Um "ataque à cadeia de suprimentos" é fichinha.
🕵️ Ou será que... alguém de dentro colocou um chip estranho antes de lacrar o dispositivo? A Ledger afirma que seu sistema continua seguro, mas essa história ainda vai longe!
🛡️ O que os traders devem fazer?
🛑 Quem comprou da CryptoBilis e ainda não configurou o dispositivo, não mexa nele.
💸 Quem já configurou deve transferir imediatamente todos os ativos para uma nova carteira, com uma frase-semente totalmente nova de 24 palavras!
⚠️ Isto não é aconselhamento financeiro!
👉 Crie uma nova conta na Binance para operar comigo:
➕ Código de indicação: VINHTOCDO
🔗 Link: binance.com
👇 Clique nos links de negociação abaixo para me apoiar:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
A carteira é "fria", mas o coração dos traders está "quente" como fogo! 🔥
🚨 Escândalo pesado: a Ledger acaba de confirmar que pelo menos um dispositivo de um usuário foi "adulterado" com hardware não autorizado! A distribuidora CryptoBilis entrou em pânico e suspendeu imediatamente a venda de todos os produtos.
🤔 Então, para que servem os lacres? Muita gente está se perguntando: com tantos lacres de segurança e etiquetas de garantia, como ainda conseguiram mexer no dispositivo?
🏷️ Hoje em dia, os hackers são muito habilidosos para falsificar ou remover lacres. Um "ataque à cadeia de suprimentos" é fichinha.
🕵️ Ou será que... alguém de dentro colocou um chip estranho antes de lacrar o dispositivo? A Ledger afirma que seu sistema continua seguro, mas essa história ainda vai longe!
🛡️ O que os traders devem fazer?
🛑 Quem comprou da CryptoBilis e ainda não configurou o dispositivo, não mexa nele.
💸 Quem já configurou deve transferir imediatamente todos os ativos para uma nova carteira, com uma frase-semente totalmente nova de 24 palavras!
⚠️ Isto não é aconselhamento financeiro!
👉 Crie uma nova conta na Binance para operar comigo:
➕ Código de indicação: VINHTOCDO
🔗 Link: binance.com
👇 Clique nos links de negociação abaixo para me apoiar:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

HACK DE PACOTE $INJ NPM — 50K DOWNLOADS SEMANAIS COMPROMETIDOS 🔥
A versão maliciosa 1.20.21 de injectivelabs/sdk-ts está roubando chaves privadas e frases de recuperação. A conta do GitHub do desenvolvedor foi comprometida em um ataque clássico de cadeia de suprimentos direcionado a desenvolvedores. Com cerca de 50.000 downloads por semana, este não é um incidente de pequena escala. Se você ou sua equipe interagiram com este pacote desde 8 de junho, altere suas chaves imediatamente.
A Injective reagiu rápido, mas o ecossistema do npm ainda tem lacunas. Você está verificando suas dependências em busca de atualizações maliciosas?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
HACK DE PACOTE $INJ NPM — 50K DOWNLOADS SEMANAIS COMPROMETIDOS 🔥
A versão maliciosa 1.20.21 de injectivelabs/sdk-ts está roubando chaves privadas e frases de recuperação. A conta do GitHub do desenvolvedor foi comprometida em um ataque clássico de cadeia de suprimentos direcionado a desenvolvedores. Com cerca de 50.000 downloads por semana, este não é um incidente de pequena escala. Se você ou sua equipe interagiram com este pacote desde 8 de junho, altere suas chaves imediatamente.
A Injective reagiu rápido, mas o ecossistema do npm ainda tem lacunas. Você está verificando suas dependências em busca de atualizações maliciosas?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
A versão maliciosa 1.20.21 de injectivelabs/sdk-ts está roubando chaves privadas e frases de recuperação. A conta do GitHub do desenvolvedor foi comprometida em um ataque clássico de cadeia de suprimentos direcionado a desenvolvedores. Com cerca de 50.000 downloads por semana, este não é um incidente de pequena escala. Se você ou sua equipe interagiram com este pacote desde 8 de junho, altere suas chaves imediatamente.
A Injective reagiu rápido, mas o ecossistema do npm ainda tem lacunas. Você está verificando suas dependências em busca de atualizações maliciosas?
Não é aconselhamento financeiro. Sempre gerencie seu risco.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2.000 PACOTES ENVENENADOS FOGEM $KEYV — 127M DE DOWNLOADS NA ZONA DE EXPLOSÃO! 💥
Com 127M de downloads por semana, isto não é um bug — é uma violação armada, com um enorme raio de explosão. 🦈 O atacante inundou o ecossistema Keyv/Cacheable com 2.000+ versões maliciosas, incluindo keyv@6.0.0, espelhando a automação do verme Shai-Hulud. 🔍
É assim que projetos são esvaziados por dentro: roubo de credenciais, vazamentos de chaves de CI/CD, cargas remotas, movimento lateral através de ambientes de desenvolvimento. Cada aplicação a jusante que toca esta biblioteca fica exposta. 📊
Se você tem chaves ou executa pipelines de build no Node.js, trate suas dependências como comprometidas até serem auditadas. Faça a rotação de credenciais e inspecione os arquivos de lock agora. ⚠️ 💬 A árvore de dependências do seu projeto está limpa, ou você está a um pacote de um pesadelo? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2.000 PACOTES ENVENENADOS FOGEM $KEYV — 127M DE DOWNLOADS NA ZONA DE EXPLOSÃO! 💥
Com 127M de downloads por semana, isto não é um bug — é uma violação armada, com um enorme raio de explosão. 🦈 O atacante inundou o ecossistema Keyv/Cacheable com 2.000+ versões maliciosas, incluindo keyv@6.0.0, espelhando a automação do verme Shai-Hulud. 🔍
É assim que projetos são esvaziados por dentro: roubo de credenciais, vazamentos de chaves de CI/CD, cargas remotas, movimento lateral através de ambientes de desenvolvimento. Cada aplicação a jusante que toca esta biblioteca fica exposta. 📊
Se você tem chaves ou executa pipelines de build no Node.js, trate suas dependências como comprometidas até serem auditadas. Faça a rotação de credenciais e inspecione os arquivos de lock agora. ⚠️ 💬 A árvore de dependências do seu projeto está limpa, ou você está a um pacote de um pesadelo? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Com 127M de downloads por semana, isto não é um bug — é uma violação armada, com um enorme raio de explosão. 🦈 O atacante inundou o ecossistema Keyv/Cacheable com 2.000+ versões maliciosas, incluindo keyv@6.0.0, espelhando a automação do verme Shai-Hulud. 🔍
É assim que projetos são esvaziados por dentro: roubo de credenciais, vazamentos de chaves de CI/CD, cargas remotas, movimento lateral através de ambientes de desenvolvimento. Cada aplicação a jusante que toca esta biblioteca fica exposta. 📊
Se você tem chaves ou executa pipelines de build no Node.js, trate suas dependências como comprometidas até serem auditadas. Faça a rotação de credenciais e inspecione os arquivos de lock agora. ⚠️ 💬 A árvore de dependências do seu projeto está limpa, ou você está a um pacote de um pesadelo? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13

Ledger detecta implante de hardware não autorizado em carteira de criptomoedas e teme um ataque à cadeia de suprimentos
- Ledger confirma a detecção de um implante de hardware não autorizado dentro de uma carteira de criptomoedas
- O implante está relacionado a uma investigação em andamento sobre roubo
- Aumentam as preocupações com ataques sofisticados à cadeia de suprimentos
- A fonte RSS não forneceu mais detalhes sobre a dimensão do problema nem sobre as carteiras específicas
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Fonte: U.Today
Ledger detecta implante de hardware não autorizado em carteira de criptomoedas e teme um ataque à cadeia de suprimentos
- Ledger confirma a detecção de um implante de hardware não autorizado dentro de uma carteira de criptomoedas
- O implante está relacionado a uma investigação em andamento sobre roubo
- Aumentam as preocupações com ataques sofisticados à cadeia de suprimentos
- A fonte RSS não forneceu mais detalhes sobre a dimensão do problema nem sobre as carteiras específicas
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Fonte: U.Today
- Ledger confirma a detecção de um implante de hardware não autorizado dentro de uma carteira de criptomoedas
- O implante está relacionado a uma investigação em andamento sobre roubo
- Aumentam as preocupações com ataques sofisticados à cadeia de suprimentos
- A fonte RSS não forneceu mais detalhes sobre a dimensão do problema nem sobre as carteiras específicas
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Fonte: U.Today
134
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
3,164 visualizações
58 discutindo
2
#A Packed Week of Earnings and Data Tests Markets
150,850 visualizações
667 discutindo
3
#AnthropicIPOTestsInvestorAppetiteForAI
333,429 visualizações
2,917 discutindo
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
125,078 visualizações
990 discutindo
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
32,481 visualizações
337 discutindo
6
#AnthropicClearedToListOnNasdaqAsANT
27,453 visualizações
279 discutindo
7
#WhatInvestmentSignalsDo13FFilingsReveal?
68,641 visualizações
677 discutindo
8
#TetherCapitalMakesStrategicInvestmentInStables
15,647 visualizações
121 discutindo
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
1,910 visualizações
21 discutindo
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
1,367 visualizações
17 discutindo