

#giwa
giwa
4,300 visualizações
38 discutindo
Popular
Últimas

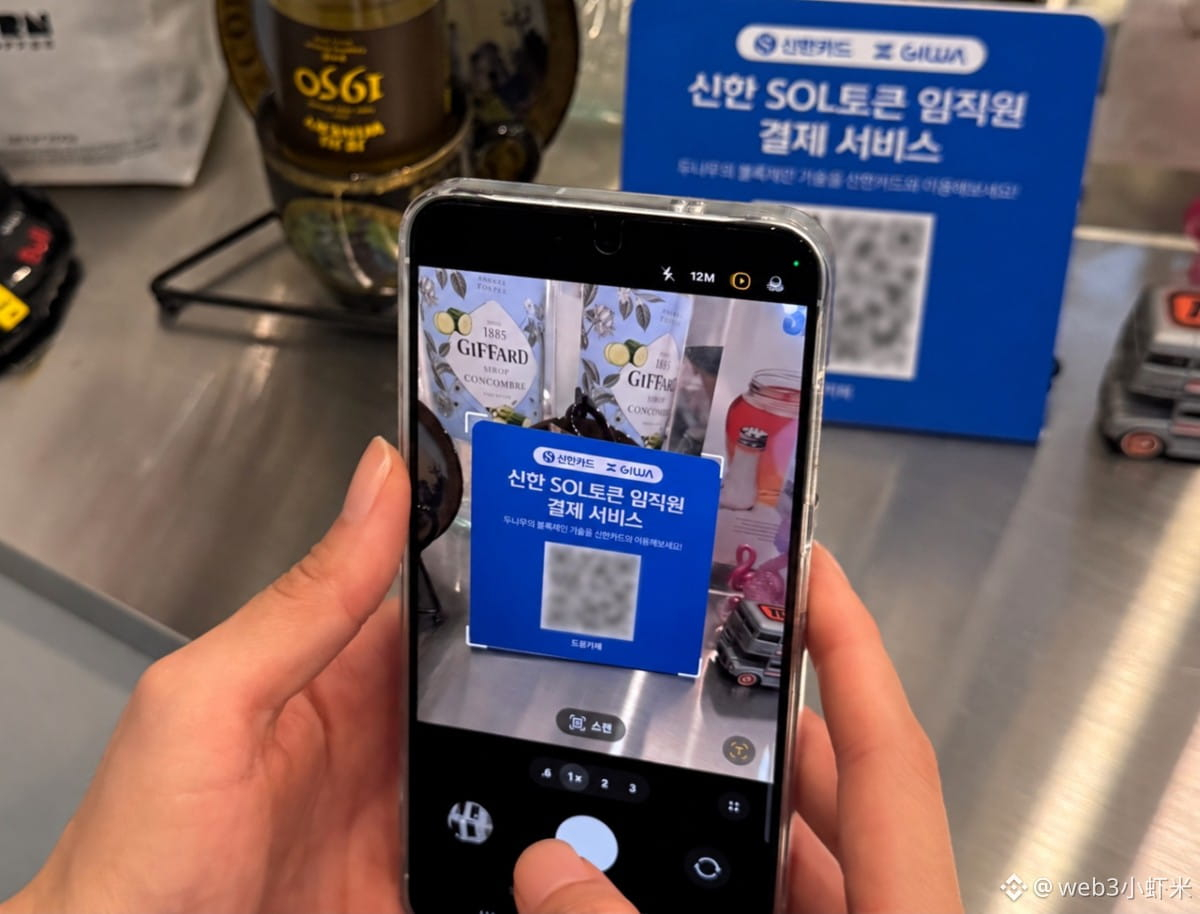

🇰🇷 A empresa controladora da Upbit se une à MoonPay. As corretoras sul-coreanas também vão entrar nos pagamentos com stablecoins?
Notícia de 21 de outubro: a MoonPay e a Dunamu (operadora da Upbit, a maior corretora da Coreia do Sul) anunciaram que pretendem firmar uma parceria estratégica, com objetivos bem claros:
🔹 Pagamentos internacionais e transferências de fundos com stablecoins
🔹 Ferramentas de gestão de tesouraria para empresas
🔹 Conectar a rede global da MoonPay à GIWA, blockchain própria da Dunamu (uma Layer 2 do Ethereum), ajudando a GIWA a se expandir para o exterior
Atenção aos termos: por enquanto, trata-se de “explorar uma parceria”, não de um produto já lançado. Ainda não foram divulgados cronogramas, quais stablecoins serão aceitas ou como os usuários sul-coreanos poderão usar o serviço.
Minha opinião:
O interessante nessa notícia não é a MoonPay, mas as ambições da Upbit. No passado, as corretoras sul-coreanas lucravam principalmente com taxas de negociação no mercado local. Agora, estão construindo suas próprias blockchains e buscando gigantes de pagamentos para conectar-se a redes globais. Isso mostra que querem deixar de ser apenas “plataformas de negociação” e se tornar “infraestrutura para pagamentos e movimentação de fundos”.
Mas o velho problema das corretoras que criam suas próprias blockchains continua: não dá para resolver com um anúncio de parceria a questão de haver usuários e aplicativos reais na rede. Para saber se a GIWA vai decolar, é preciso ver se haverá volume real de pagamentos.
Quero saber a opinião de vocês: criar uma L2 própria para pagamentos é uma necessidade real ou só mais uma história de demarcação de território? 👇
#稳定币 #Upbit #MoonPay #GIWA
4

·
--
A MoonPay firmou uma parceria estratégica com a Dunamu, empresa-mãe da Upbit, para explorar em conjunto pagamentos com stablecoins, tesouraria corporativa e gestão de fundos, além de planejar a expansão internacional da rede Ethereum L2 GIWA. Uma empresa de pagamentos se conecta a uma blockchain pública ligada a uma exchange — para levar as stablecoins ao mundo, os canais valem mais do que os slogans. #稳定币 #MoonPay #GIWA
A MoonPay firmou uma parceria estratégica com a Dunamu, empresa-mãe da Upbit, para explorar em conjunto pagamentos com stablecoins, tesouraria corporativa e gestão de fundos, além de planejar a expansão internacional da rede Ethereum L2 GIWA. Uma empresa de pagamentos se conecta a uma blockchain pública ligada a uma exchange — para levar as stablecoins ao mundo, os canais valem mais do que os slogans. #稳定币 #MoonPay #GIWA
2

Ver tradução
🚨 SCAMMERS FRONT-RUNNING THE LAUNCH AS $GIWA CLARIFIES ZERO RPC LEAKS! 🛡️
Scammers are getting creative, fabricating RPC leak narratives around $GIWA before the L2 mainnet even touches the live grid. Smart money knows whenever hype starts breeding fake data exploits early, institutional eyes are already tracking the potential order flow. 🔍
The team officially squashed the FUD, confirming zero infrastructure leaks and keeping their mainnet rollout locked behind verified protocols. 🛡️ Don't let bad actors shake your capital out of position before the genuine momentum engine turns on. 💡
💬 Are you keeping your capital safe until official mainnet confirmation, or taking bait on unverified L2 noise? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #GIWA #Layer2 #CryptoSecurity #Crypto
🛡️ 👁️
1

·
--
【A rede principal nem chegou a ser lançada, e 2 milhões de dólares em ETH foram roubados!🔥】
[🚀 进群跟进币圈安全事件](https://app.binance.com/uni-qr/MwYFhLo4)
Este incidente de segurança em cripto é realmente algo que usuários comuns deveriam levar a sério.
Recentemente, surgiu uma falsa ponte cross-chain que se faz passar pela rede principal da GIWA. No final, cerca de 1335 endereços foram enganados, com prejuízo total de aproximadamente 2 milhões de dólares — ou seja, cerca de 766 ETH.
O ponto mais crucial é:
A rede principal verdadeira da GIWA ainda não foi lançada.
Ou seja, o atacante primeiro forjou informações de uma “rede principal da GIWA” e da ponte cross-chain, e então induziu os usuários a enviarem ETH.
E assim que os fundos entram nessa ponte falsa, o atacante pode simplesmente transferir os ativos diretamente.
O que também merece atenção é que a DYORSWAP afirmou que seus contratos inteligentes não foram comprometidos; no momento, está rastreando os responsáveis pela implantação da ponte falsa e os fluxos de fundos relacionados.
Este caso nos lembra de um problema bem real:
golpes em cripto já não são necessariamente apenas “chave privada roubada”.
Um site falso, uma rede principal falsa, uma ponte cross-chain falsa — até mesmo um link que pareça totalmente normal — pode fazer você entregar seus ativos voluntariamente aos golpistas.
📌 Então, no futuro, ao se deparar com uma nova blockchain, um novo projeto ou uma nova ponte cross-chain, nunca faça nada só porque viu “rede principal já lançada”.
Confirme primeiro os canais oficiais, se a rede principal realmente foi lançada, e depois verifique o endereço do contrato e as informações da ponte cross-chain.
Na cripto, muitas vezes o mais perigoso não é você não saber operar — é você operar rápido demais.
#GIWA
【A rede principal nem chegou a ser lançada, e 2 milhões de dólares em ETH foram roubados!🔥】
🚀 进群跟进币圈安全事件
Este incidente de segurança em cripto é realmente algo que usuários comuns deveriam levar a sério.
Recentemente, surgiu uma falsa ponte cross-chain que se faz passar pela rede principal da GIWA. No final, cerca de 1335 endereços foram enganados, com prejuízo total de aproximadamente 2 milhões de dólares — ou seja, cerca de 766 ETH.
O ponto mais crucial é:
A rede principal verdadeira da GIWA ainda não foi lançada.
Ou seja, o atacante primeiro forjou informações de uma “rede principal da GIWA” e da ponte cross-chain, e então induziu os usuários a enviarem ETH.
E assim que os fundos entram nessa ponte falsa, o atacante pode simplesmente transferir os ativos diretamente.
O que também merece atenção é que a DYORSWAP afirmou que seus contratos inteligentes não foram comprometidos; no momento, está rastreando os responsáveis pela implantação da ponte falsa e os fluxos de fundos relacionados.
Este caso nos lembra de um problema bem real:
golpes em cripto já não são necessariamente apenas “chave privada roubada”.
Um site falso, uma rede principal falsa, uma ponte cross-chain falsa — até mesmo um link que pareça totalmente normal — pode fazer você entregar seus ativos voluntariamente aos golpistas.
📌 Então, no futuro, ao se deparar com uma nova blockchain, um novo projeto ou uma nova ponte cross-chain, nunca faça nada só porque viu “rede principal já lançada”.
Confirme primeiro os canais oficiais, se a rede principal realmente foi lançada, e depois verifique o endereço do contrato e as informações da ponte cross-chain.
Na cripto, muitas vezes o mais perigoso não é você não saber operar — é você operar rápido demais.
#GIWA
219

·
--
Bearish
766.25 $ETH
{spot}(ETHUSDT)
drenado de mais de 1.335 carteiras, e ninguém hackeou um único contrato
os golpistas criaram um falso mainnet GIWA
ena o configuraram com o chain ID 9134, o reservado para o L2 da Upbit
um DEX listou isso como o mainnet verdadeiro, e as pessoas fizeram ponte para lá
um chain ID é apenas um rótulo. qualquer pessoa pode digitar 9134
mais de 200 ETH voltaram como reparações, perdas menores com uma taxa fixa de 40%
(os números de perdas vêm do próprio DYORSWAP)
conta oficial da GIWA no X: mainnet não lançado, fique seguro contra golpes, "DYOR"
o DEX que caiu no truque literalmente se chama DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
766.25 $ETH
drenado de mais de 1.335 carteiras, e ninguém hackeou um único contrato
os golpistas criaram um falso mainnet GIWA
ena o configuraram com o chain ID 9134, o reservado para o L2 da Upbit
um DEX listou isso como o mainnet verdadeiro, e as pessoas fizeram ponte para lá
um chain ID é apenas um rótulo. qualquer pessoa pode digitar 9134
mais de 200 ETH voltaram como reparações, perdas menores com uma taxa fixa de 40%
(os números de perdas vêm do próprio DYORSWAP)
conta oficial da GIWA no X: mainnet não lançado, fique seguro contra golpes, "DYOR"
o DEX que caiu no truque literalmente se chama DYORSWAP🙃
#dyor #DEX #GIWA #Hacked
3
77

🚨 Falsos GIWA roubam US$ 2 milhões
Golpistas lançaram uma rede principal (mainnet) falsa da GIWA e usaram uma ponte fraudulenta para transferir aproximadamente 768 ETH.
📊 A DYORSWAP inicialmente aceitou a rede como legítima porque os atacantes copiaram o Chain ID correto 9134.
A GIWA ainda está no testnet, e a DYORSWAP está preparando compensação para os usuários afetados.
#GIWA
71
·
--
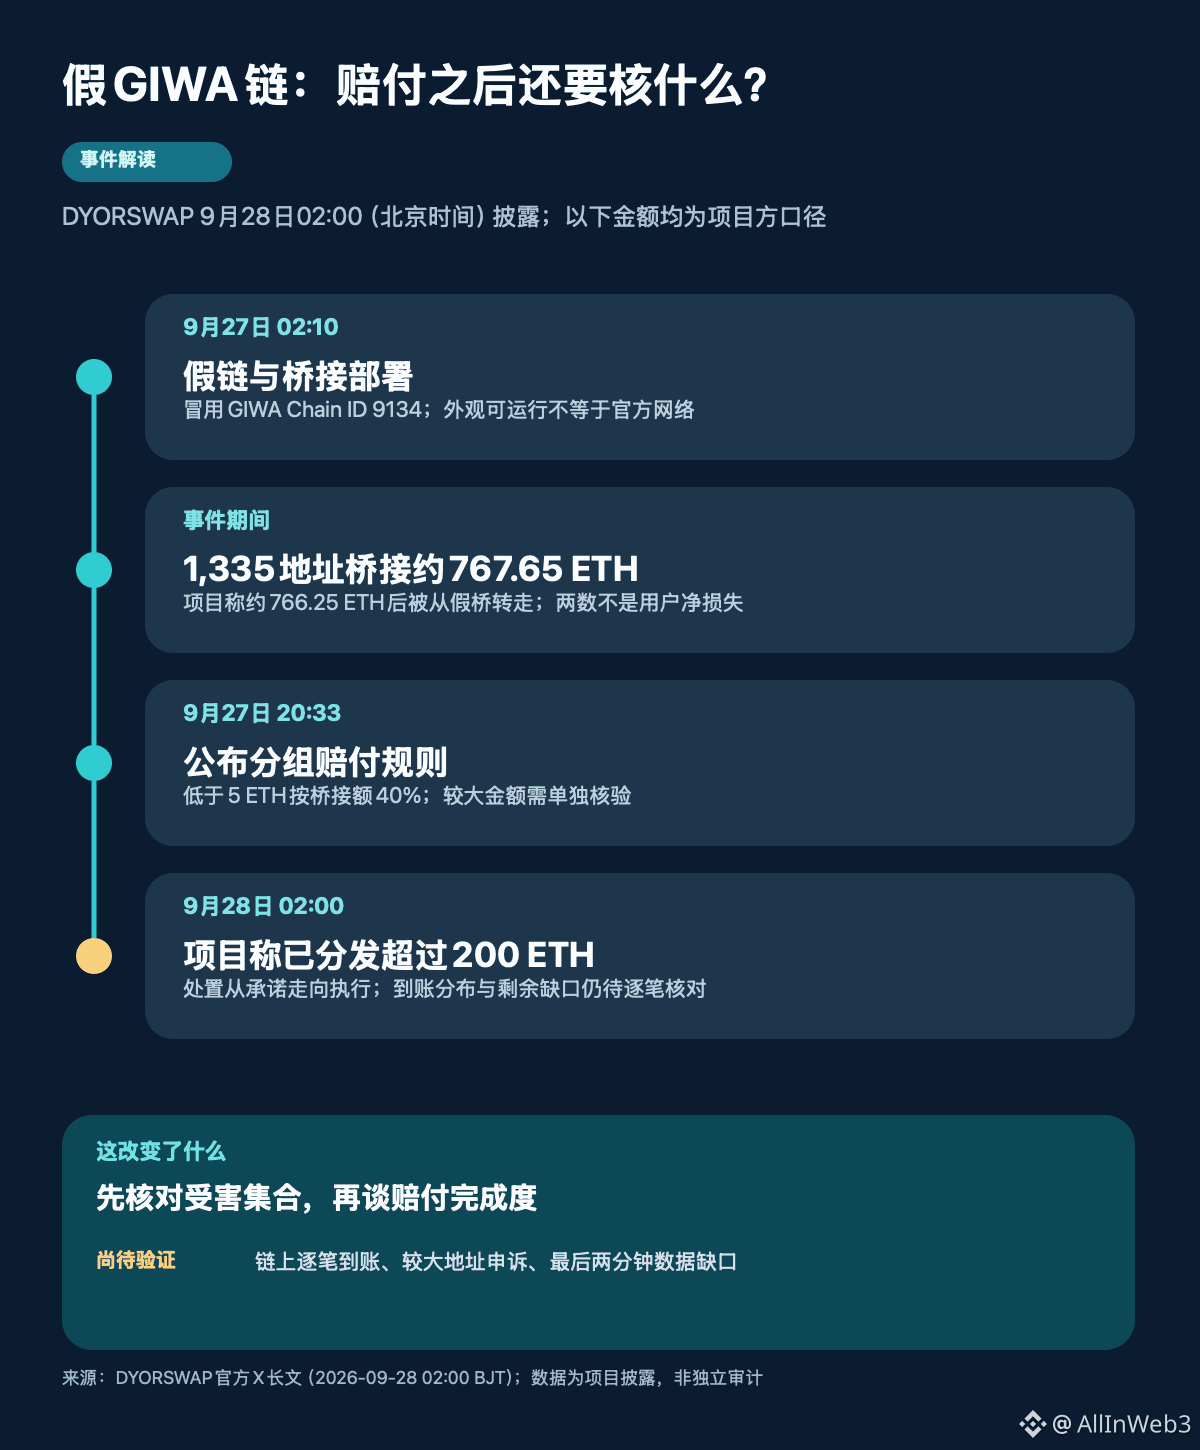
#GIWA #跨链安全 假链事件最容易被一个数字误导:DYORSWAP称已赔付超过200 ETH,于是有人会问,损失是不是快填平了?我认为现在更重要的不是先算一个漂亮的赔付率,而是搞清楚哪些资产属于哪一组受害者,以及每一笔赔付是否真正到账。
时间线决定这两个问题为什么不能混为一谈。项目方新披露称,冒用GIWA Chain ID 9134的网络及桥在9月27日北京时间02:10部署;这个网络能运行、能把交易批次写入以太坊,用户还可以在上面交易。它不是只弹出一张假网页。约1,335个地址向桥转入约767.65 ETH,项目称其中约766.25 ETH后来被转走。这两个是桥的总量口径,不等于逐户核定的净损失。
此前的消息停在“会补偿”和补偿规则:低于5 ETH的受影响桥接地址按桥接额40%处理,较大金额需单独核验。今天这份长文把处置推进了一步:DYORSWAP称已向用户分发超过200 ETH,并给出可查链上赔付的入口。但“项目宣称已分发”和“每位受害者的实际缺口已确认”仍是两件事;200除以766.25也不能直接叫总体赔付率,分子与分母的对象和计算口径未必一致。
更值得留意的是,团队称利用假链此前发布到以太坊的交易批次重建了桥接、买卖和资金池状态,而停止运行前约两分钟的交易没有上链,留下数据缺口。我的判断是,这次事件下一阶段的关键,不是再重复假链有多逼真,而是赔付清单能否被外部逐笔核对:受害地址集合、排除理由、较大额申诉结果以及到账交易,能否形成同一套可复核的账。
这也有边界。项目方目前给出的1335、767.65、766.25和已赔超过200 ETH都应先视为其披露口径;钱包行为可提出线索,不能仅凭最早存款或大额桥接就判定地址属于攻击者。若后续公开的逐笔交易能对应完整受害清单,我会提高对执行进度的判断;若清单长期无法对账,赔付总额再增加也难证明公平完成。
如果你是受影响用户,你认为先公开匿名化的逐户计算方法,还是先加快到账更重要?尤其在最后两分钟数据缺失时,你会接受什么样的补证标准?
1
1
207


·
--
A preguiça me salvou
De manhã, o parceiro oficial da GIWA disse que era notícia falsa
Mas a comunidade em chinês ainda tem muita gente investindo forte, e muitos ainda são garotos do P do BSC
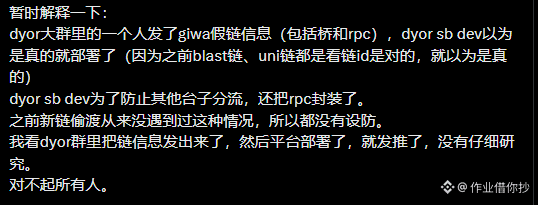
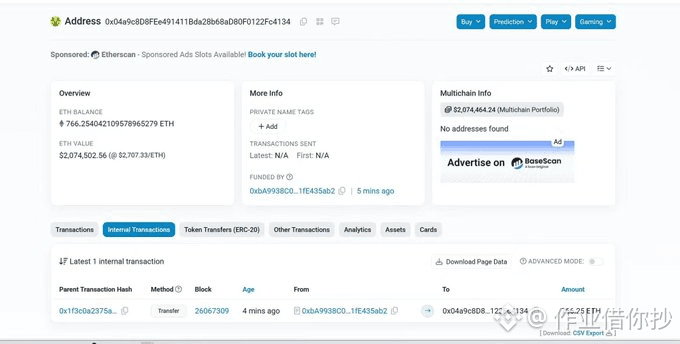
No fim, o falso RPC levou embora 766 ETH e fugiu #GIWA
A preguiça me salvou
De manhã, o parceiro oficial da GIWA disse que era notícia falsa
Mas a comunidade em chinês ainda tem muita gente investindo forte, e muitos ainda são garotos do P do BSC
No fim, o falso RPC levou embora 766 ETH e fugiu #GIWA
De manhã, o parceiro oficial da GIWA disse que era notícia falsa
Mas a comunidade em chinês ainda tem muita gente investindo forte, e muitos ainda são garotos do P do BSC
No fim, o falso RPC levou embora 766 ETH e fugiu #GIWA
1
424
A rede $ETH nunca foi lançada. E, no entanto, já existe alguém que montou uma cópia inteira para tirar dinheiro real dos usuários.
GIWA, o projeto Layer 2 no Ethereum por trás do qual está a exchange Upbit, ainda está em fase de testes — a mainnet de verdade nunca chegou a entrar em funcionamento. Os golpistas criaram uma versão falsa do "GIWA Mainnet" junto com uma ponte (bridge) falsa, fazendo com que usuários da DyorSwap achassem que era legítimo, transferissem fundos e acabassem perdendo tudo.
A DyorSwap confirmou que se trata de uma cadeia falsa construída pelos criminosos, e não um erro do GIWA. A empresa também afirmou que usará o fundo do seu tesouro para compensar os usuários pelos prejuízos.
O GIWA nega qualquer vazamento de RPC e reforça: a mainnet real deles ainda não foi lançada.
O valor exato dos prejuízos ainda não foi divulgado, e a identidade de quem criou a cópia falsa também não é conhecida.
O fato de o projeto estar gerando muita conversa no X não significa que já exista de verdade para que as pessoas cliquem na ponte (bridge).
O que vale observar hoje: se a DyorSwap vai ou não divulgar um número específico de compensação.
Observação pessoal, não é conselho de investimento.
#ETH #Crypto #GIWA #Scam #Web3
97
·
--
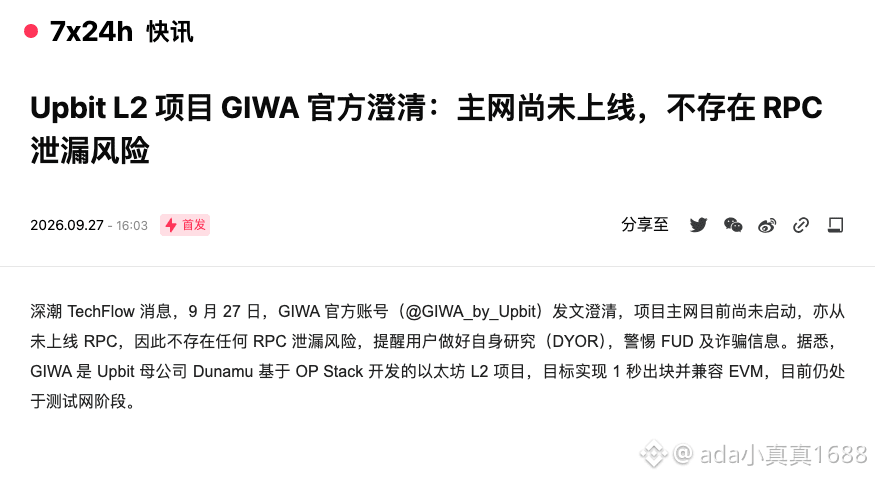
Agora, conectar em qualquer entrada que se diga “GIWA mainnet” pode ser uma aventura envolvendo sua carteira: segundo a versão oficial, essa mainnet nem sequer foi lançada.
Em 27 de setembro, a conta oficial da GIWA esclareceu que o projeto ainda está na fase de testnet e que nunca foi disponibilizado um RPC de mainnet; portanto, não existe o suposto “vazamento de RPC da mainnet”.
A documentação oficial, por enquanto, lista apenas o GIWA Sepolia, com chain ID 91342; na seção de mainnet ainda consta “em desenvolvimento”. O site mostra “GIWA Mainnet” e o ícone é parecido, mas isso não comprova que venha do time oficial.
O ponto mais fácil de cair em golpe está aqui: muitas pessoas só olham o nome do projeto e não verificam o status da rede. Qualquer RPC desconhecido, ponte cross-chain e página de recarga—se alegar que está rodando na mainnet da GIWA—deve ser pausado antes.
Se for realmente verificar, primeiro confira o domínio oficial e depois confirme o chain ID e o endereço do contrato.
#GIWA
261
·
--
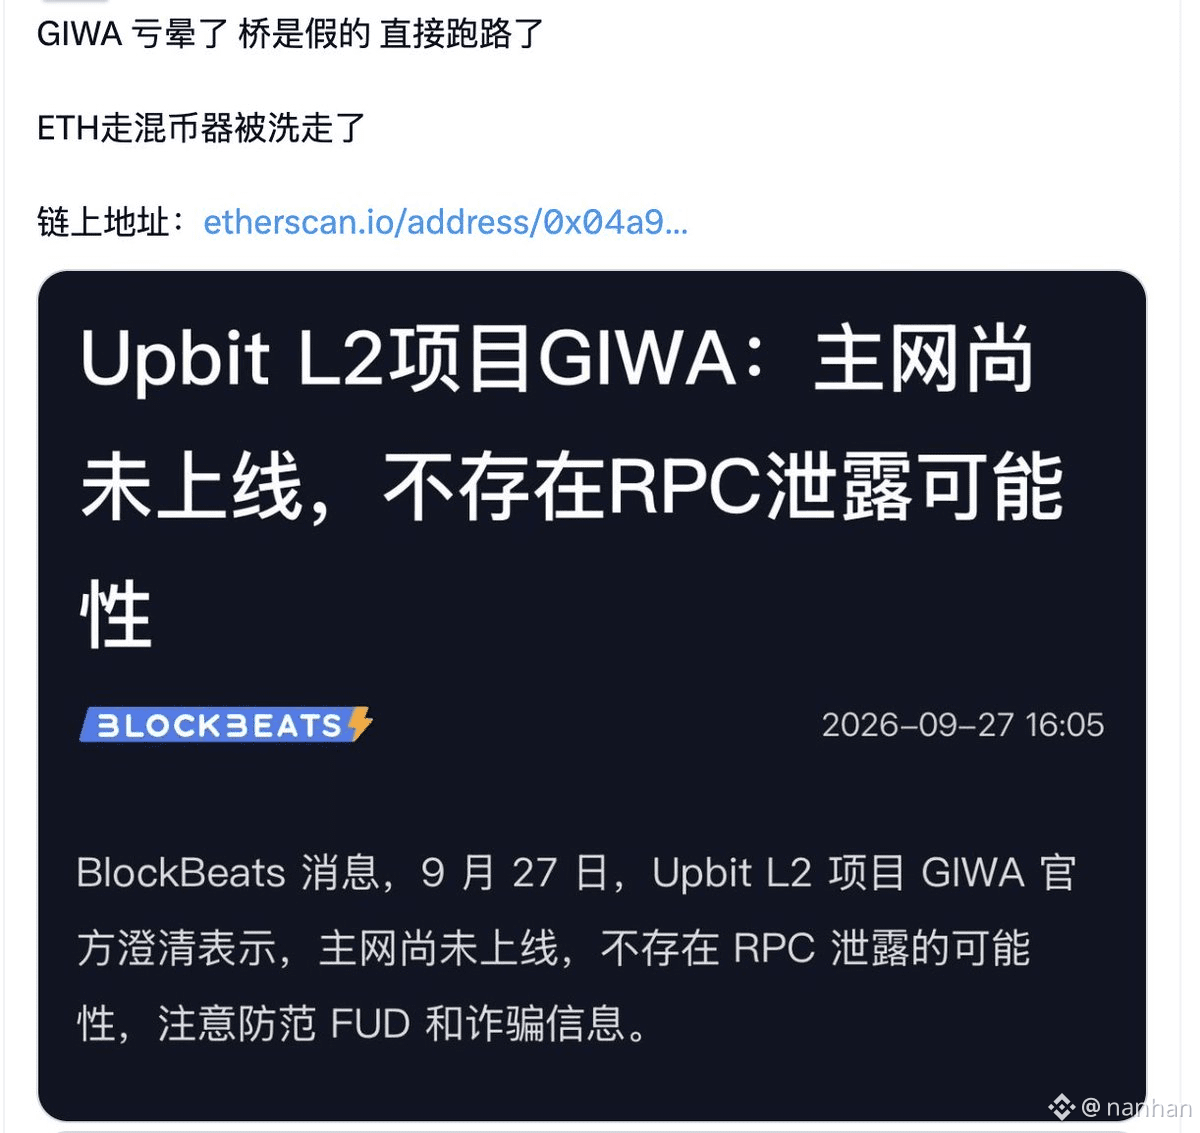
Golpes com “redes falsas” e “pontes falsas” de cripto, não apenas feriram quantas pessoas—
Uma nova cadeia, sem nem ter sido anunciada no site oficial, e já foi para lá com tudo. A partir da Robinhood, da Arc, parece que algumas pessoas acharam que tinham encontrado uma nova senha para riqueza. Especialmente quem entende um pouco de tecnologia… mas não percebe que quem quase se afoga geralmente é quem sabe nadar.
Deveria ser eu, tão burro: escapei de muitas armadilhas
$BTC #GIWA $ETH
{spot}(BTCUSDT)
Golpes com “redes falsas” e “pontes falsas” de cripto, não apenas feriram quantas pessoas—
Uma nova cadeia, sem nem ter sido anunciada no site oficial, e já foi para lá com tudo. A partir da Robinhood, da Arc, parece que algumas pessoas acharam que tinham encontrado uma nova senha para riqueza. Especialmente quem entende um pouco de tecnologia… mas não percebe que quem quase se afoga geralmente é quem sabe nadar.
Deveria ser eu, tão burro: escapei de muitas armadilhas
$BTC #GIWA $ETH
411
·
--
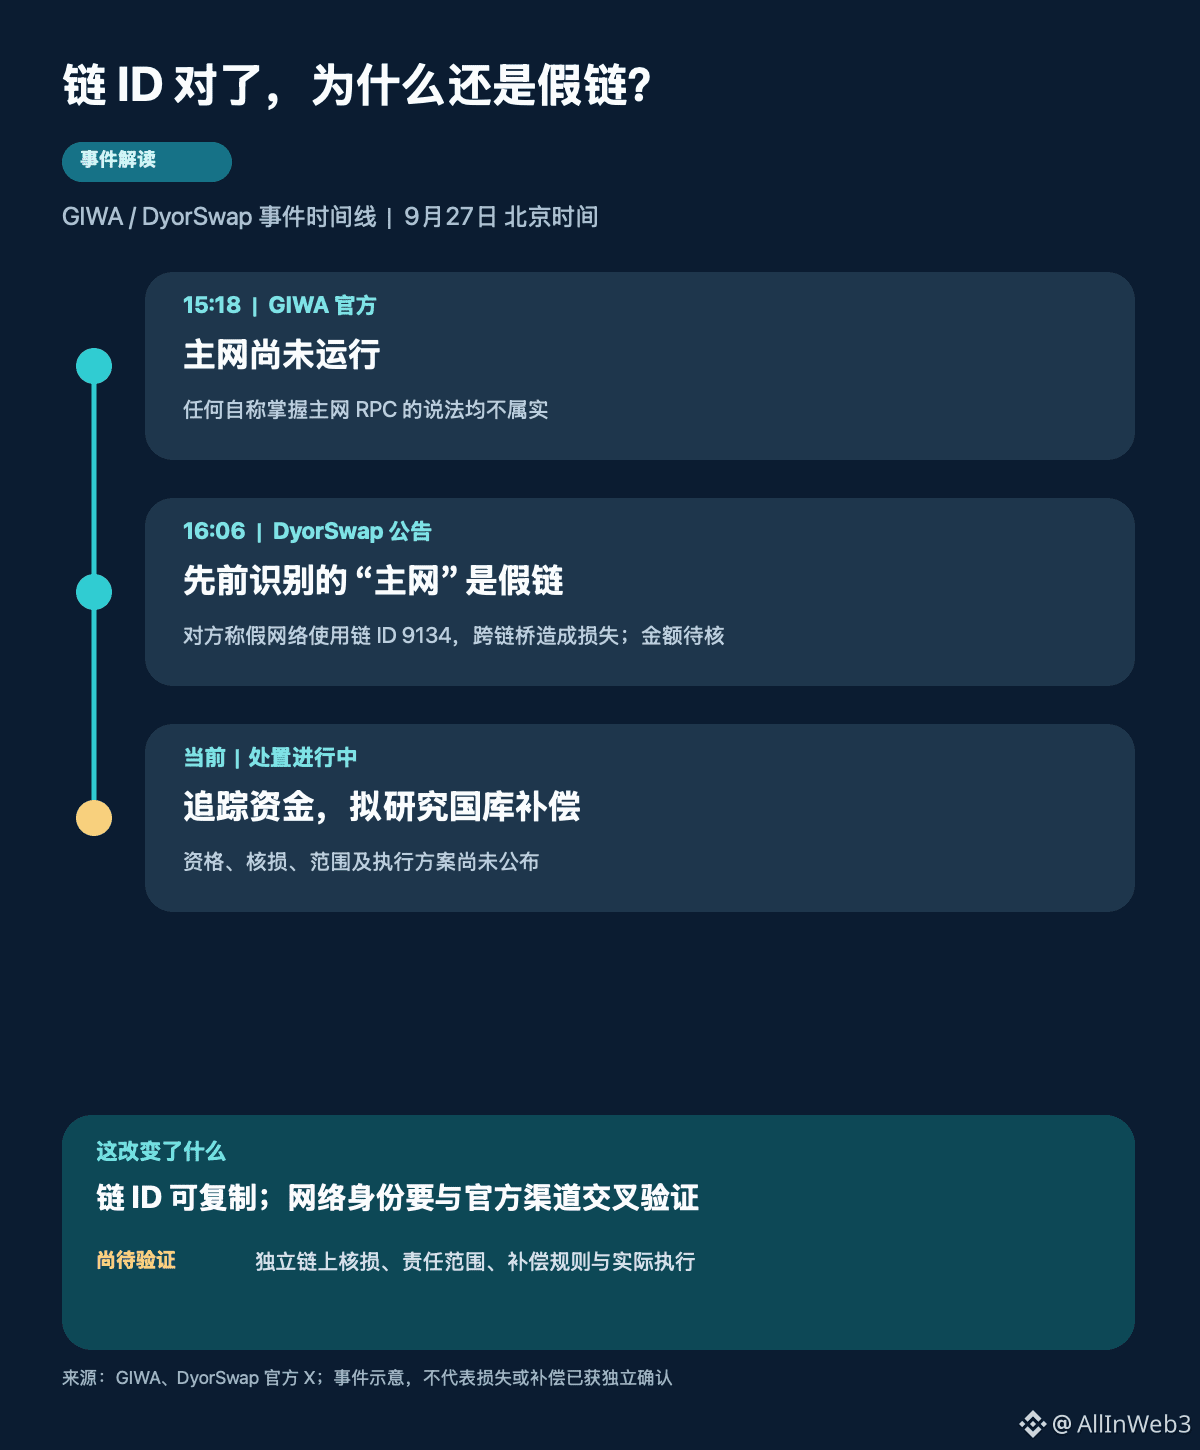
#GIWA #链上安全 Uma cadeia de ID parece estar correta; isso significa que os ativos conseguem atravessar com segurança? A turbulência do GIWA de hoje traz um contraexemplo gritante: o elo mais perigoso pode não ser quando a carteira exibe um aviso, e sim quando o usuário e o aplicativo acreditam que já verificaram a identidade de rede por conta própria.
Primeiro, alinhemos a linha do tempo. Às 15:18 (horário de Pequim) de 27 de setembro, a equipe oficial do GIWA afirmou claramente que a mainnet (rede principal) não está em funcionamento no momento, e que quaisquer posts que aleguem ter acesso ao RPC da mainnet do GIWA não são verdadeiros; também recomendaram verificar os contratos de interação. Às 16:06, a DyorSwap publicou um comunicado sobre incidente de segurança: a chamada “mainnet do GIWA” que ela havia identificado anteriormente era, na verdade, uma cadeia falsa montada por golpistas. No comunicado, foi dito que a rede falsa usou o chain ID 9134, o que fez a verificação preliminar parecer confiável; e que, por meio da ponte de cross-chain correspondente, houve perdas importantes. Essa afirmação de perdas vem da DyorSwap; o valor específico, endereços e a cadeia de responsabilidades ainda precisam de verificação independente.
O que realmente deve preocupar aqui não é se um número foi preenchido corretamente. O chain ID só informa para a carteira com qual rede numerada ela está interagindo; por si só, não comprova que o RPC pertence oficialmente ao projeto, nem garante os contratos da ponte, o front-end e o destino do dinheiro. Os golpistas podem perfeitamente copiar uma configuração que pareça correta e, em seguida, usar a narrativa de “a mainnet já está online” para apressar o usuário a fazer a ponte. A documentação oficial do GIWA que está pública atualmente é apenas a rede de testes Sepolia; a página principal ainda indica “em desenvolvimento”. Rede de testes funcionando e, na prática, poder receber ativos reais com segurança em mainnet são coisas diferentes.
Minha avaliação é que, desta vez, a “responsabilidade de verificação” foi reduzida a um único ponto de checagem: o status oficial do projeto, a rede fornecida pelo front-end do aplicativo, o contrato da ponte cross-chain e a confirmação na página da carteira. Se esses elementos não coincidirem e forem verificados de forma independente entre si, liberar com base apenas no chain ID completa a validação de forma meramente formal. A DyorSwap disse que irá contatar a equipe de segurança para rastrear os fundos, preservar evidências e preparar um estudo para usar compensação do tesouro; isso é apenas um plano de tratamento, não equivale a confirmar elegibilidade, valores ou prazos de reembolso.
No próximo passo, o mais importante não é quem pediu desculpas primeiro, e sim endereços que possam ser verificados, transações, o alcance dos danos, as regras de compensação e a execução real. Se o rastreamento on-chain mostrar que a rota afetada não corresponde ao que o comunicado descreveu, irei corrigir minha avaliação sobre o mecanismo do incidente; e se publicarem um processo completo e verificável de validação, também mudarei minha avaliação sobre o controle de riscos subsequente. Na sua opinião, antes de lançar um produto cross-chain em uma nova rede, o que não pode faltar é a validação da origem da rede oficial, ou a auditoria independente do contrato da ponte e do caminho dos fundos?
1
15
·
--
🚨 $GIWA NEGA VAZAMENTOS NA MAINNET À MEDIDA QUE OS ATAQUES DE FUD SE EXPANDEM PELO ECOSSISTEMA 🛡️
A confirmação oficial da equipe do $GIWA esclareceu a situação sobre o ruído recente do mercado. A mainnet desta iniciativa L2 de primeira linha continua offline, neutralizando completamente alegações de quaisquer vazamentos de RPC ativos ou compromissos de segurança. 🔍
Do ponto de vista do fluxo de ordens, o FUD sintético frequentemente serve para criar distorções estruturais temporárias e gerar liquidez com desconto artificial antes da implantação real da rede. 📌 O capital institucional opera estritamente com marcos verificados, e não com explorações não confirmadas, mantendo os parâmetros de risco firmes enquanto a clareza do mercado é restaurada. 💡
💬 Como você filtra ruídos de atualizações estruturais genuínas durante ciclos pré-lançamento? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre o seu risco. 🛡️
🏷️ #GIWA #Layer2 #MarketSecurity #Crypto
🛡️ 🔍
11

·
--
ECOSSISTEMA L2 SUL-COREANO COLOCA O GIWA LOCKS EM LIQUIDEZ PROFUNDA DE DEX E INTEGRAÇÃO DE TCG 🚀 🌊
O mercado de varejo sul-coreano está preparando silenciosamente o terreno para um grande aumento de liquidez, enquanto o principal protocolo de DEX GIWATER conclui sua integração principal do cartão TCG. 📊 Impulsionado por uma Ethereum Layer 2 incubada ao lado de uma exchange de primeira linha, este passo une aleatoriedade verificável com distribuição nativa de ativos.
Com expansões futuras mirando RWA e fluxo de ordens colecionáveis, trilhos de custódia institucional estão sendo estabelecidos antes de grandes eventos de blockchain na região. ⚡ Capital inteligente está observando de perto a rapidez com que esse ecossistema captura o volume local do varejo.
💬 Este hub de liquidez em L2 vai impulsionar o próximo grande avanço regional em colecionáveis do mundo real, ou você está esperando por tração no mainnet? 👇
⚠️ Não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #GIWA #Layer2 #Crypto #DEX #Ethereum
🔥 ⚡
2

·
--
MoonPay procura a controladora da Upbit: primeiro as stablecoins, e a rede também quer ganhar o mundoNão é um anúncio de lançamento, é «explorar possibilidades em conjunto».
Comunicado oficial da MoonPay, de 20 de outubro: a empresa está em conversações com a Dunamu, controladora da Upbit, sobre uma parceria estratégica em três frentes — pagamentos internacionais e movimentação de fundos com stablecoins, gestão de tesouraria corporativa e integração da «GIWA», a rede Ethereum L2 da Dunamu, à rede global da MoonPay. Em resumo, nas palavras de Lee Bu-geon, responsável pela APAC: para que as stablecoins se tornem uma infraestrutura financeira global, elas precisam estar ligadas às operações financeiras reais das empresas.
Vamos deixar os limites bem claros: não há nome de produto, data de lançamento nem cláusulas financeiras; o comunicado fala em «identificar em conjunto» e «explorar». Na Coreia do Sul, a Dunamu ainda negocia com a Naver Financial uma fusão por troca de ações para viabilizar pagamentos com stablecoins, e o marco regulatório para stablecoins atreladas ao won (a Lei Básica de Ativos Digitais) também ainda está por vir. A lista de áreas de cooperação pode ser longa; quanto disso vai sair do papel é outra história.
MoonPay procura a controladora da Upbit: primeiro as stablecoins, e a rede também quer ganhar o mundo
Não é um anúncio de lançamento, é «explorar possibilidades em conjunto».
Comunicado oficial da MoonPay, de 20 de outubro: a empresa está em conversações com a Dunamu, controladora da Upbit, sobre uma parceria estratégica em três frentes — pagamentos internacionais e movimentação de fundos com stablecoins, gestão de tesouraria corporativa e integração da «GIWA», a rede Ethereum L2 da Dunamu, à rede global da MoonPay. Em resumo, nas palavras de Lee Bu-geon, responsável pela APAC: para que as stablecoins se tornem uma infraestrutura financeira global, elas precisam estar ligadas às operações financeiras reais das empresas.
Vamos deixar os limites bem claros: não há nome de produto, data de lançamento nem cláusulas financeiras; o comunicado fala em «identificar em conjunto» e «explorar». Na Coreia do Sul, a Dunamu ainda negocia com a Naver Financial uma fusão por troca de ações para viabilizar pagamentos com stablecoins, e o marco regulatório para stablecoins atreladas ao won (a Lei Básica de Ativos Digitais) também ainda está por vir. A lista de áreas de cooperação pode ser longa; quanto disso vai sair do papel é outra história.
13

Ver tradução
MoonPay Dunamu hợp tác stablecoin GIWA expansion
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
MoonPay Dunamu hợp tác stablecoin GIWA expansion
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
- MoonPay Dunamu hợp tác stablecoin
- Mở rộng truy cập Ethereum Layer 2 GIWA
- Phát triển hệ sinh thái thanh toán
#BinanceSquare #CryptoNews #ETH #GIWA
$eth
#vlikevn Titanbot
Nguồn: The Block
17

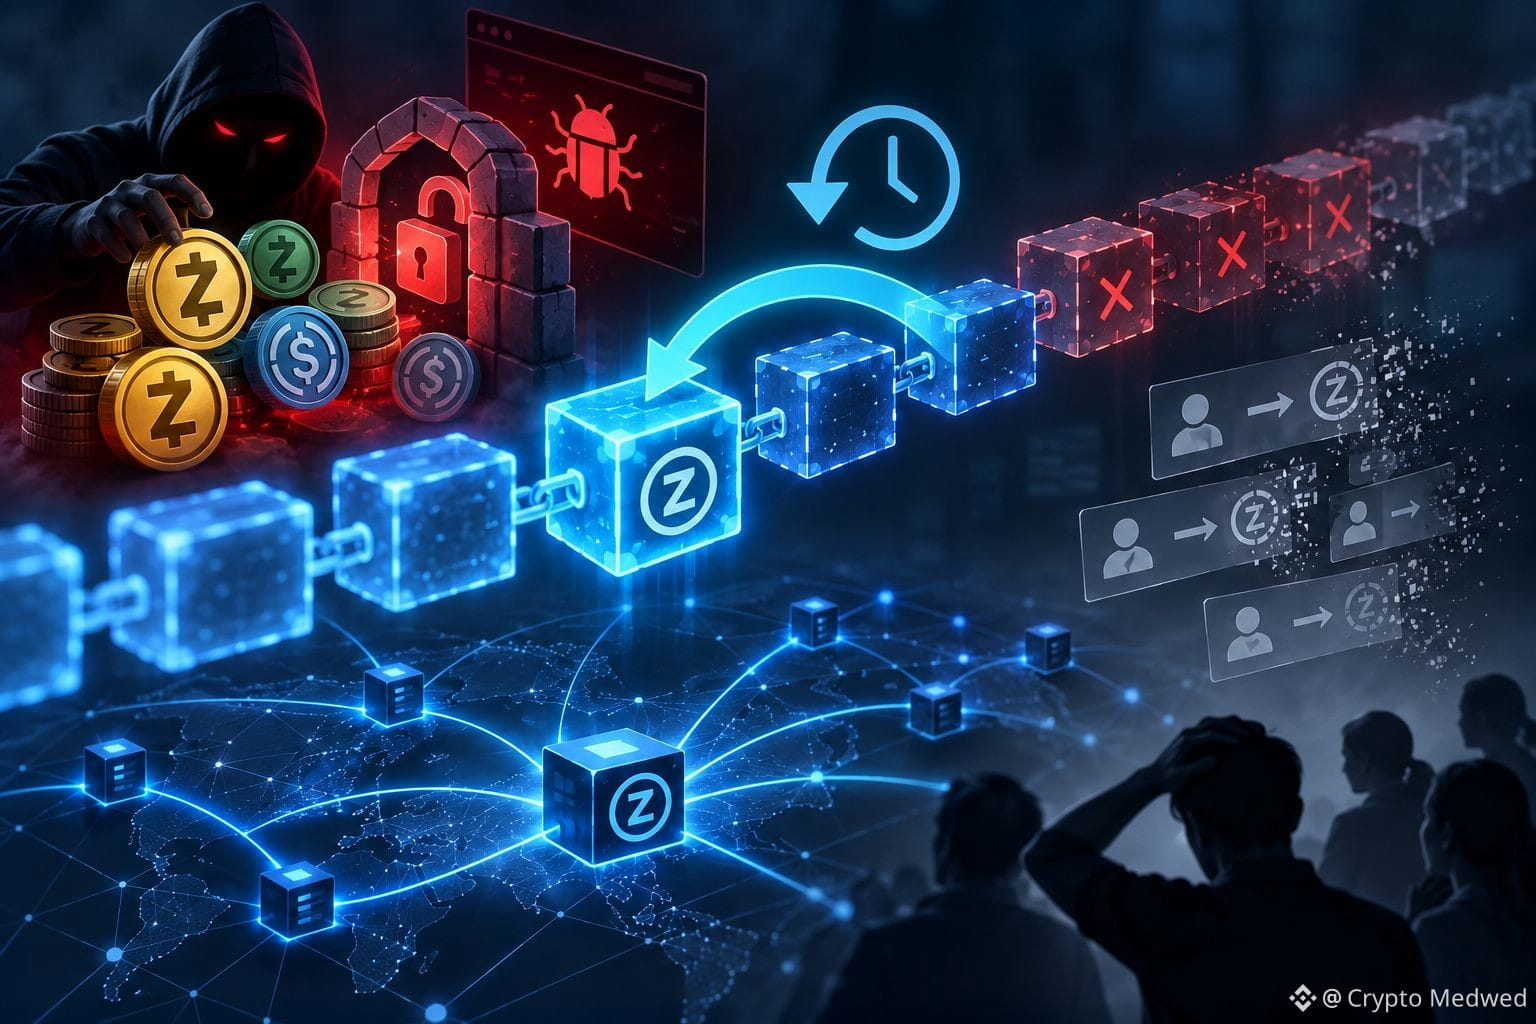
😎 Olá, pessoal! Imagine o que aconteceria se o blockchain do BTC fosse revertido um mês atrás, e a Zano tivesse feito isso!
🤑 BTC 83268$
🤑 ETH 2675$
🤑 SOL 119$
🤑 GRAM 1.65$
💰 Agora, a empresa Strategy possui 846.000 BTC — isso é apenas cerca de 4% de todo o volume de bitcoins que já existirá.
⌛ A Zano reverteu o blockchain por aproximadamente um mês após descobrir uma vulnerabilidade em Gateway Addresses, que permitia a emissão não autorizada de ZANO e stablecoins fUSD. A rede foi reiniciada a partir do bloco 3.833.000, e com isso, transações comuns desse período desapareceram da cadeia em andamento; o time promete um mecanismo de compensação às pessoas afetadas.
🚨 Os golpistas lançaram um mainnet GIWA falso e uma ponte falsificada, por meio da qual conseguiram atrair fundos de 1.335 endereços. No total, os invasores obtiveram cerca de 768 ETH, aproximadamente US$ 2 milhões.
🥷 O hacker por trás do hack da Bitget começou a mover ativamente os XRP roubados; nos últimos dias, cerca de US$ 83 milhões foram retirados de carteiras sob controle. Ao mesmo tempo, não é possível congelar os próprios XRP, como acontece com stablecoins como USDT ou USDC — nos cinco endereços originais do invasor ainda havia cerca de US$ 75 milhões.
👀
Que todo mundo tenha ânimo e tenha um dia produtivo!
#crypto #ZANO #strategy #GIWA #Bitget
191
Golpe de US$ 2 milhões em ETH via rede GIWA falsificada para enganar a DYORSWAP
- Os golpistas roubaram mais de US$ 2 milhões em ETH por meio de uma rede GIWA falsificada.
- A DYORSWAP confirmou que já reembolsou mais de 200 ETH para os usuários afetados.
- A GIWA (desenvolvida pela Dunamu — operadora da Upbit) alertou que o mainnet oficial ainda não foi lançado.
- Os usuários devem ter cuidado com projetos falsificados e verificar as informações antes de negociar.
#BinanceSquare #CryptoNews #ETH #GIWA #DYORSWAP ScamAlert
$eth $giwa
vlikevn Titanbot
Fonte: CoinTelegraph
54
·
--
O que aconteceu? Vocês foram rápidos demais, eu ainda nem entendi direito…
#GIWA
O que aconteceu? Vocês foram rápidos demais, eu ainda nem entendi direito…
#GIWA
#GIWA
57
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BitcoinSlipsBelow$80KAgain
111 visualizações
14 discutindo
2
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
0 visualizações
10 discutindo
3
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
2,749 visualizações
64 discutindo
4
#BitmineAdds10452ETH
25,887 visualizações
468 discutindo
5
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
16,581 visualizações
385 discutindo
6
#OCCUrgesCommunityBanksToEnterStablecoinPayments
12,967 visualizações
235 discutindo
7
#RippleWinsFullApprovalAsNationalTrustBank
15,452 visualizações
246 discutindo
8
#AkashSelectsSolanaAsMigrationTarget
9,346 visualizações
129 discutindo
9
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
500 visualizações
22 discutindo
10
#AnthropicTTMRevenueGrewAbout1200%
66,951 visualizações
656 discutindo