

#cybersecurity
cybersecurity
1.5M visualizações
3,409 discutindo
Popular
Últimas

·
--
Bullish
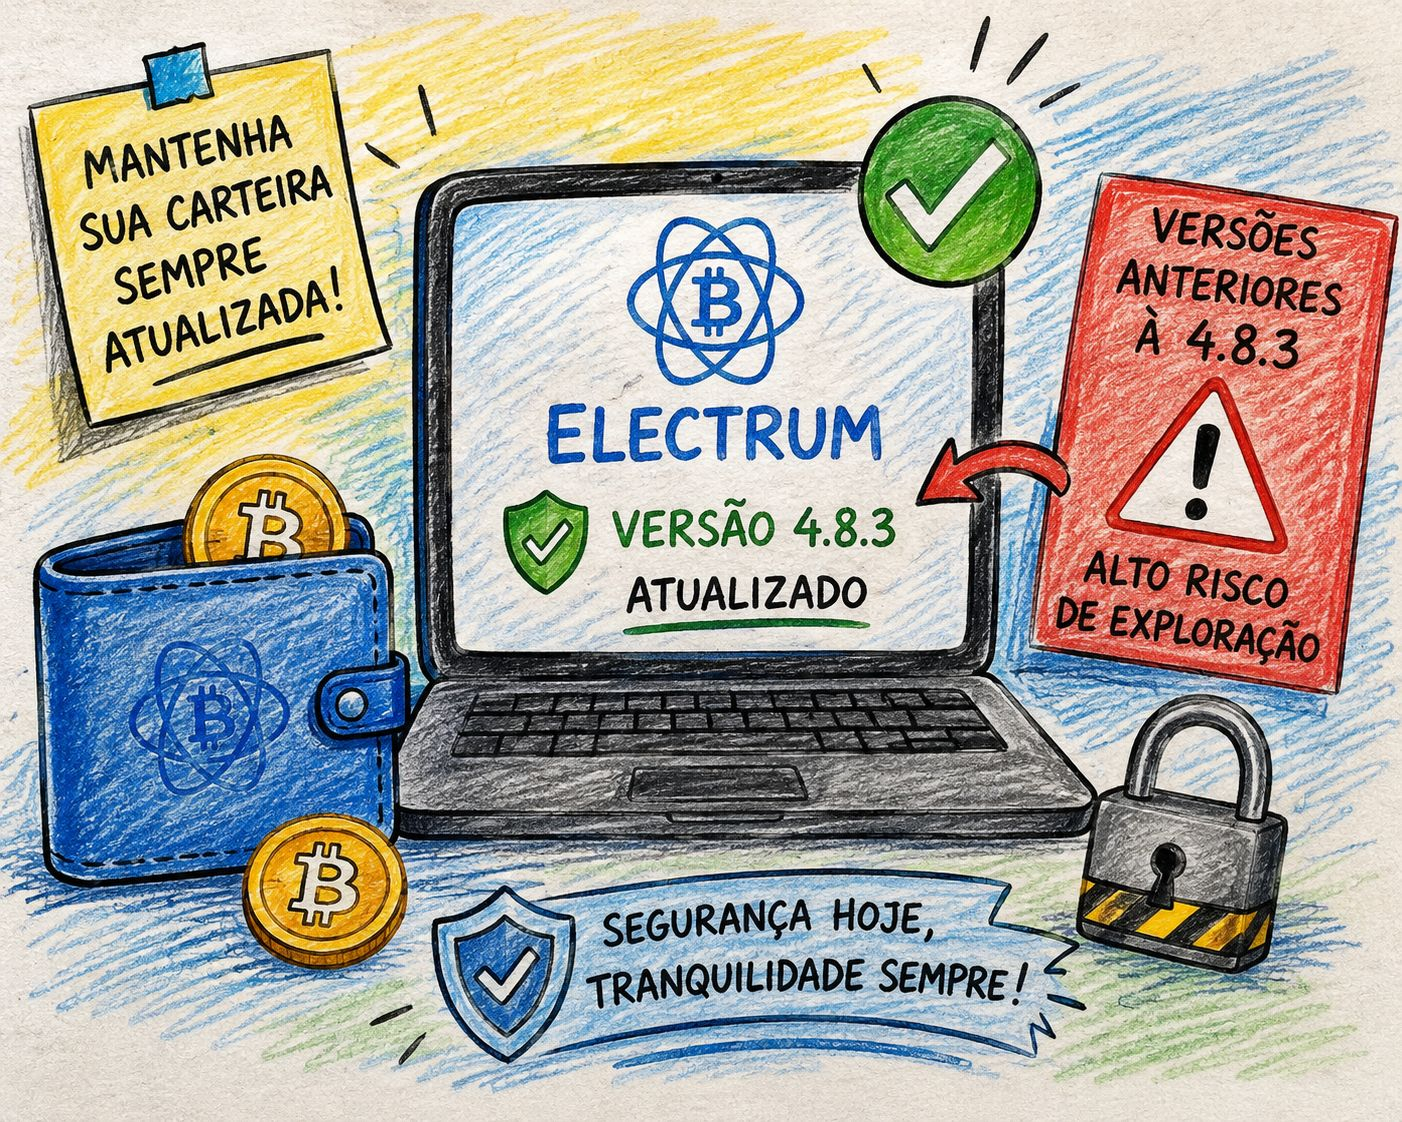
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
A segurança de uma carteira de criptomoedas começa muito antes de qualquer transação. O Electrum corrigiu uma vulnerabilidade de alto risco nas versões anteriores à 4.8.3, reforçando a importância de manter o software sempre atualizado.
Em um ambiente onde os ativos digitais podem ficar diretamente sob responsabilidade do usuário, uma falha de segurança pode representar muito mais do que um simples problema técnico. Atualizações desse tipo mostram como desenvolvedores e usuários precisam estar atentos às ameaças que surgem constantemente no ecossistema cripto.
Para quem utiliza versões antigas do Electrum, verificar a versão instalada e atualizar para uma versão segura é uma medida simples, mas que pode fazer uma grande diferença. Segurança não deve ser deixada para depois, principalmente quando estamos falando de patrimônio digital.
Minha visão: prefiro atualizar cedo do que correr riscos desnecessários.
$CRWD.US $TAG $XEC
#CryptoSecurity
#CyberSecurity
#Cryptocurrency
1
212

🚨 $OSMO CÚPULA DE CIBERSEGURANÇA PODE REDEFINIR O SENTIMENTO EM RELAÇÃO AOS ATIVOS DIGITAIS 📈
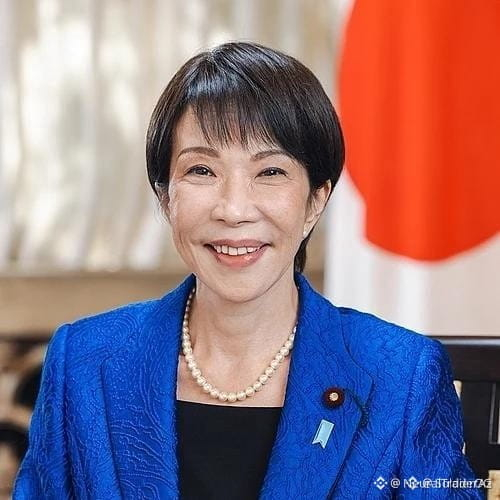
📊 A próxima cúpula japonesa de cibersegurança, presidida pela primeira-ministra Sanae Takaichi, coloca a supervisão dos riscos institucionais em primeiro plano — um catalisador clássico para varreduras de liquidez e fluxos de investidores institucionais.
🦈 Se os órgãos reguladores reforçarem a segurança dos dados, poderá surgir uma nova zona de demanda em torno de $OSMO , enquanto $ERA e $DOOD poderão atuar como zonas secundárias de ordens, absorvendo a pressão vendedora. ⚡ Acompanhe o fluxo de ordens de 4H em busca de um reteste de alta à medida que a confiança se recupera.
💬 A cúpula consolidará um novo prêmio de risco ou desencadeará um pico de volatilidade no curto prazo? 👇
⚠️ Isto não é aconselhamento financeiro. Gerencie sempre seu risco. 🛡️
🏷️ #OSMO #CyberSecurity #Liquidity #Crypto
🦈 🚀
5

·
--
Ver tradução
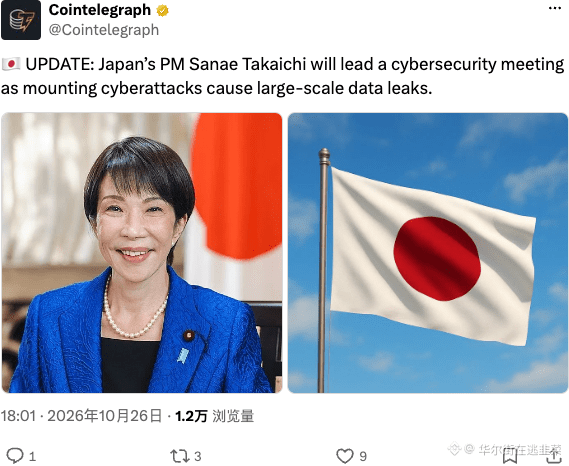
日本首相高市早苗亲自坐镇,就网络攻击导致的大规模数据泄露开会。这波“震网”级别的威胁才刚开始,传统基建烂成这样,加密资产的安全护城河反而更有溢价空间。别光盯着涨跌,赶紧把安全搞起来。
$BTC #CyberSecurity
日本首相高市早苗亲自坐镇,就网络攻击导致的大规模数据泄露开会。这波“震网”级别的威胁才刚开始,传统基建烂成这样,加密资产的安全护城河反而更有溢价空间。别光盯着涨跌,赶紧把安全搞起来。
$BTC #CyberSecurity
$BTC #CyberSecurity
64
Artigo
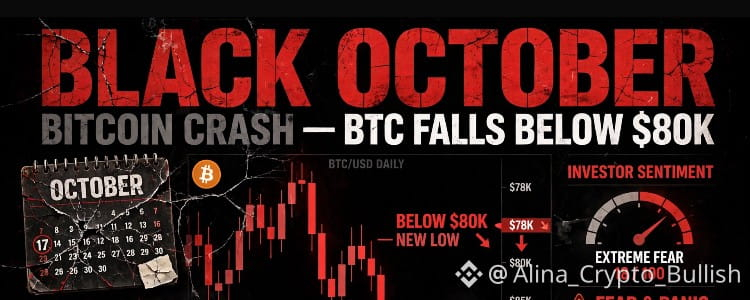
🚨Últimas notícias:l 🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:👀⚠️🚨 OUTUBRO NEGRO: o Bitcoin cai abaixo de US$ 80 mil — será que 1929 está acontecendo de novo?
Outubro sempre foi o melhor mês para as criptomoedas. Retorno médio: +18,3%. Este ano? Está ficando NEGRO.
Este é o Outubro Negro — edição de invasões de dados. É por isso que outubro de 2026 está sendo chamado de Outubro Negro na cibersegurança, e não apenas por causa da queda das criptomoedas:
NÃO é uma única grande invasão — são mais de 20 grandes invasões em 2 semanas, todas usando IA para encontrar falhas mais rápido do que conseguimos corrigi-las.
🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:
1. PHP2Shell — 70% da internet em risco
🚨Últimas notícias:l 🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:👀⚠️
🚨 OUTUBRO NEGRO: o Bitcoin cai abaixo de US$ 80 mil — será que 1929 está acontecendo de novo?
Outubro sempre foi o melhor mês para as criptomoedas. Retorno médio: +18,3%. Este ano? Está ficando NEGRO.
Este é o Outubro Negro — edição de invasões de dados. É por isso que outubro de 2026 está sendo chamado de Outubro Negro na cibersegurança, e não apenas por causa da queda das criptomoedas:
NÃO é uma única grande invasão — são mais de 20 grandes invasões em 2 semanas, todas usando IA para encontrar falhas mais rápido do que conseguimos corrigi-las.
🔴 AS 5 MAIORES INVASÕES DO OUTUBRO NEGRO DE 2026:
1. PHP2Shell — 70% da internet em risco
2
362
·
--
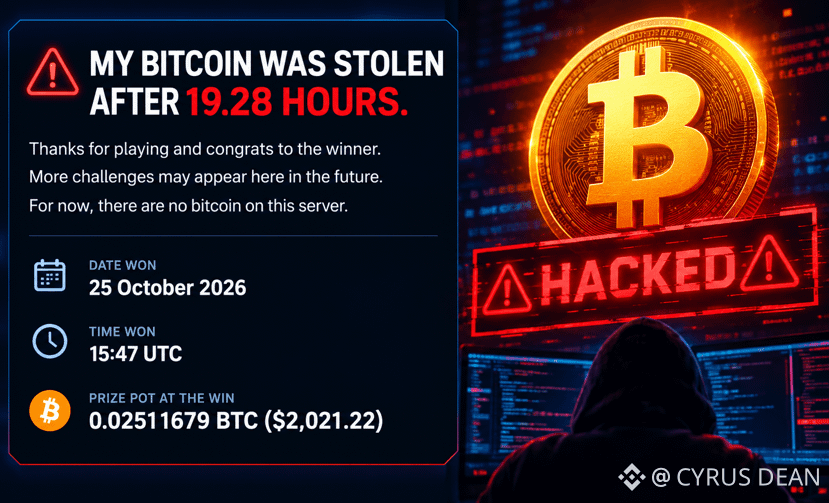
🚨 VULNERABILIDADE NO PHP EXPLORADA EM APENAS 19 HORAS!
Um desafio real de Bitcoin revelou o perigo de servidores PHP vulneráveis. Um hacker invadiu o sistema em 19,28 HORAS e recuperou a chave secreta para reivindicar 0.02511679 BTC — no valor de cerca de US$ 2.021! 💀
⚠️ Credenciais expostas, dados confidenciais e chaves privadas de criptomoedas podem colocar os fundos em risco.
🔒 Usa PHP? Atualize AGORA as versões vulneráveis. Uma falha de segurança pode custar milhões.
#bitcoin #Cibersegurança
127
·
--
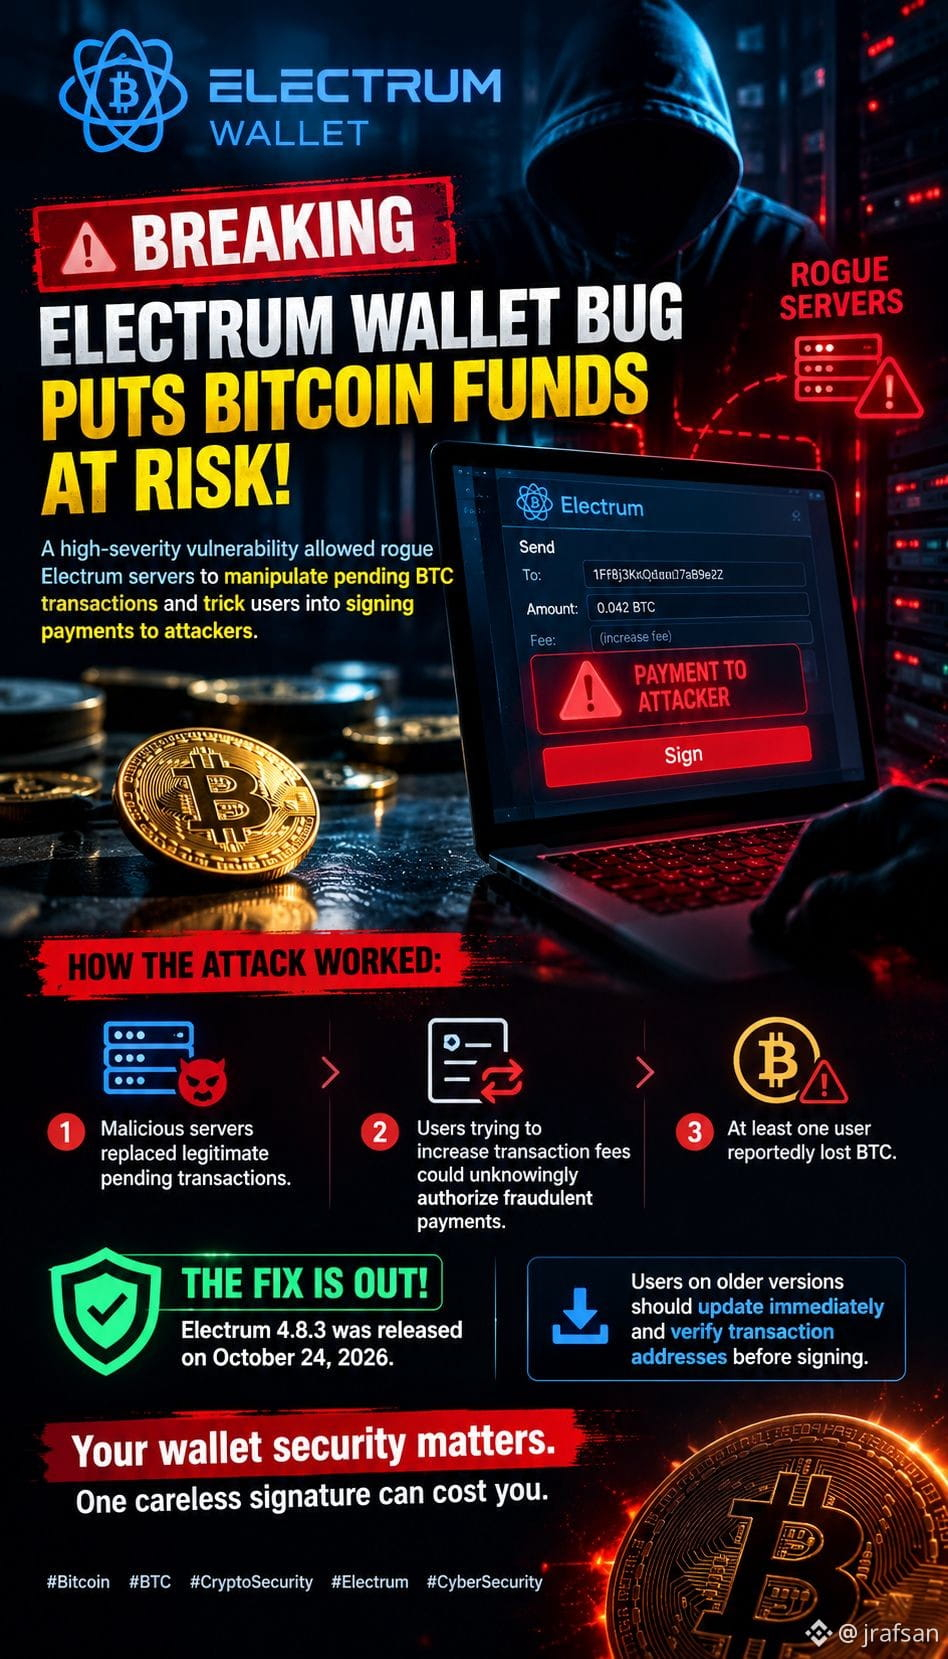
🚨URGENTE: FALHA NA CARTEIRA ELECTRUM COLOCA OS FUNDOS EM BITCOIN EM RISCO!⚠️
Uma vulnerabilidade de alta gravidade permitia que servidores Electrum maliciosos manipulassem transações BTC pendentes e induzissem os utilizadores a assinar pagamentos destinados a atacantes.
💥 Como o ataque funcionava:
• Servidores maliciosos substituíam transações pendentes legítimas.
• Os utilizadores que tentavam aumentar as taxas das transações podiam autorizar pagamentos fraudulentos sem se aperceberem.
• Segundo relatos, pelo menos um utilizador perdeu BTC.
🛡️ A CORREÇÃO JÁ ESTÁ DISPONÍVEL: o Electrum 4.8.3 foi lançado a 24 de outubro de 2026.
⚠️ Os utilizadores de versões antigas devem atualizar imediatamente e verificar os endereços das transações antes de as assinar.
*A segurança da sua carteira é importante. Uma assinatura descuidada pode custar-lhe caro.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
{future}(TRUMPUSDT)
$TRX
{future}(TRXUSDT)
$XRP
{future}(XRPUSDT)
🚨URGENTE: FALHA NA CARTEIRA ELECTRUM COLOCA OS FUNDOS EM BITCOIN EM RISCO!⚠️
Uma vulnerabilidade de alta gravidade permitia que servidores Electrum maliciosos manipulassem transações BTC pendentes e induzissem os utilizadores a assinar pagamentos destinados a atacantes.
💥 Como o ataque funcionava:
• Servidores maliciosos substituíam transações pendentes legítimas.
• Os utilizadores que tentavam aumentar as taxas das transações podiam autorizar pagamentos fraudulentos sem se aperceberem.
• Segundo relatos, pelo menos um utilizador perdeu BTC.
🛡️ A CORREÇÃO JÁ ESTÁ DISPONÍVEL: o Electrum 4.8.3 foi lançado a 24 de outubro de 2026.
⚠️ Os utilizadores de versões antigas devem atualizar imediatamente e verificar os endereços das transações antes de as assinar.
*A segurança da sua carteira é importante. Uma assinatura descuidada pode custar-lhe caro.
#Bitcoin #CryptoSecurity #CyberSecurity #ElectrumWalletBugLetRogueServersStealFunds
$TRUMP
$TRX
$XRP
212

·
--
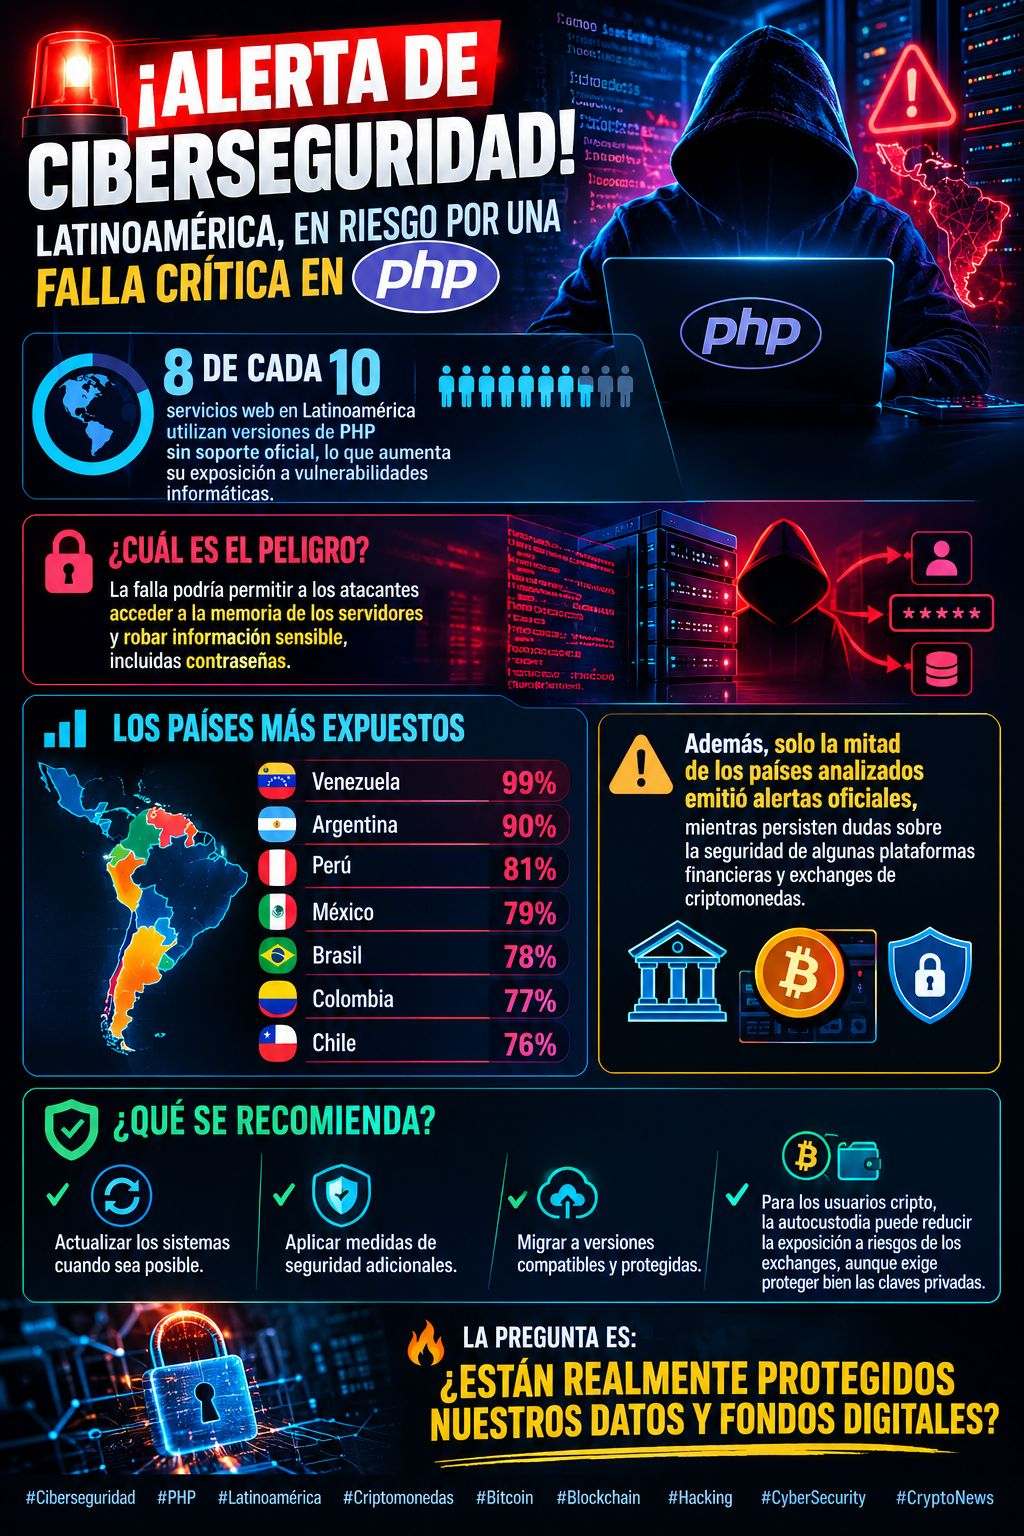
🚨 ALERTA DE CIBERSEGURANÇA! AMÉRICA LATINA EM RISCO DEVIDO A UMA FALHA CRÍTICA NO PHP!💻⚠️
🌎 8 em cada 10 serviços web na América Latina utilizam versões do PHP sem suporte oficial, o que aumenta sua exposição a vulnerabilidades informáticas.
🔓 Qual é o perigo? A falha pode permitir que invasores acessem a memória dos servidores e roubem informações confidenciais, incluindo senhas.
📊 Os países mais expostos:
🇻🇪 Venezuela: 99%
🇦🇷 Argentina: 90%
🇵🇪 Peru: 81%
🇲🇽 México: 79%
🇧🇷 Brasil: 78%
🇨🇴 Colômbia: 77%
🇨🇱 Chile: 76%
⚠️ Além disso, apenas metade dos países analisados emitiu alertas oficiais, enquanto persistem dúvidas sobre a segurança de algumas plataformas financeiras e exchanges de criptomoedas.
🛡️ O que é recomendado? Atualizar os sistemas sempre que possível, aplicar medidas de segurança adicionais e migrar para versões compatíveis e protegidas. Para os usuários de criptomoedas, a autocustódia pode reduzir a exposição a riscos associados às exchanges, embora também exija a proteção adequada das chaves privadas.
🔥 A pergunta é: nossos dados e fundos digitais estão realmente protegidos?
$BTC
#Blockchain #Hacking #CyberSecurity #CryptoNews
3
716
Ver tradução
Various brute force attack on the #Starlite_crypto network and not to forget #STARLITE has built a strong fire wall to withstand any cyber-attack just in case something like this happens we are always ready to fight back. #CyberSecurity #cyberpunk #fight
Various brute force attack on the #Starlite_crypto network and not to forget #STARLITE has built a strong fire wall to withstand any cyber-attack just in case something like this happens we are always ready to fight back. #CyberSecurity #cyberpunk #fight
82

Artigo
Ver tradução
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
[Is CyberSecurity the Next Big Winner?](https://app.binance.com/uni-qr/cpos/381046463741190?r=s4dh99wr&l=en&uco=5ewrz5horzsxouawxbrenw&uc=app_square_share_link&us=copylink)
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
{spot}(FILUSDT)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
{spot}(ARUSDT)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @KathalVahini
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
Did you catch My recent post questioning whether cybersecurity is gearing up to surpass AI in the tech landscape?
Is CyberSecurity the Next Big Winner?
Recent high-profile security breaches, emerging vulnerabilities, and the massive momentum behind crowd-security solutions are pointing us in a very clear direction.
Curious about which crowd-security and storage tokens are currently listed on Binance? In my view, accumulating a bit of these two foundational cybersecurity tokens during every market dip could yield fantastic long-term potential.
1. Filecoin (FIL)
Moving away from centralized cloud servers, FIL is the leading decentralized storage network that encrypts and securely stores data across nodes worldwide. By decentralizing storage, it drastically minimizes the risks of data leaks and hacking.
Filecoin Post Time Price= $0.9241
2. Arweave (AR)
A powerful network dedicated to permanent and tamper-proof data storage. It ensures that crucial information and history are safely preserved on the blockchain forever, completely immutable and free from unauthorized alterations.
Arweave Post Time Price = $3.408
Okay friends, there are several other promising tokens making waves in the cybersecurity space, which I’ll cover in upcoming posts. Right now, FIL and AR are trading at attractive prices, making them ideal starting points for building a robust portfolio.
If you haven't connected with me yet, make sure to hit Follow so you don't miss out on the next insights!
$FIL $AR $BNB #CyberSecurity #FileCoin #Arweave #Binance #CoinVahini @Kathals Info Bits
42
🚨 ‘ISTO NÃO É UM TESTE’: VULNERABILIDADES CRÍTICAS DO PHP ESTÃO INCENDIANDO A INTERNET
📰 O QUE ACONTECEU?
A PHP Foundation revelou duas vulnerabilidades graves que podem afetar milhões de sites. Especialistas em segurança alertam que a demora em corrigir as falhas pode ter consequências sérias.
📊 IMPACTO NA TECNOLOGIA
O caso volta a colocar em destaque a segurança dos sistemas digitais e a necessidade de reforçar a proteção contra ataques cada vez mais sofisticados.
🔎 Fonte: WIRED Security
🤔 💬 Acredita que este tipo de incidente fará com que as empresas invistam mais em segurança digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
14
·
--
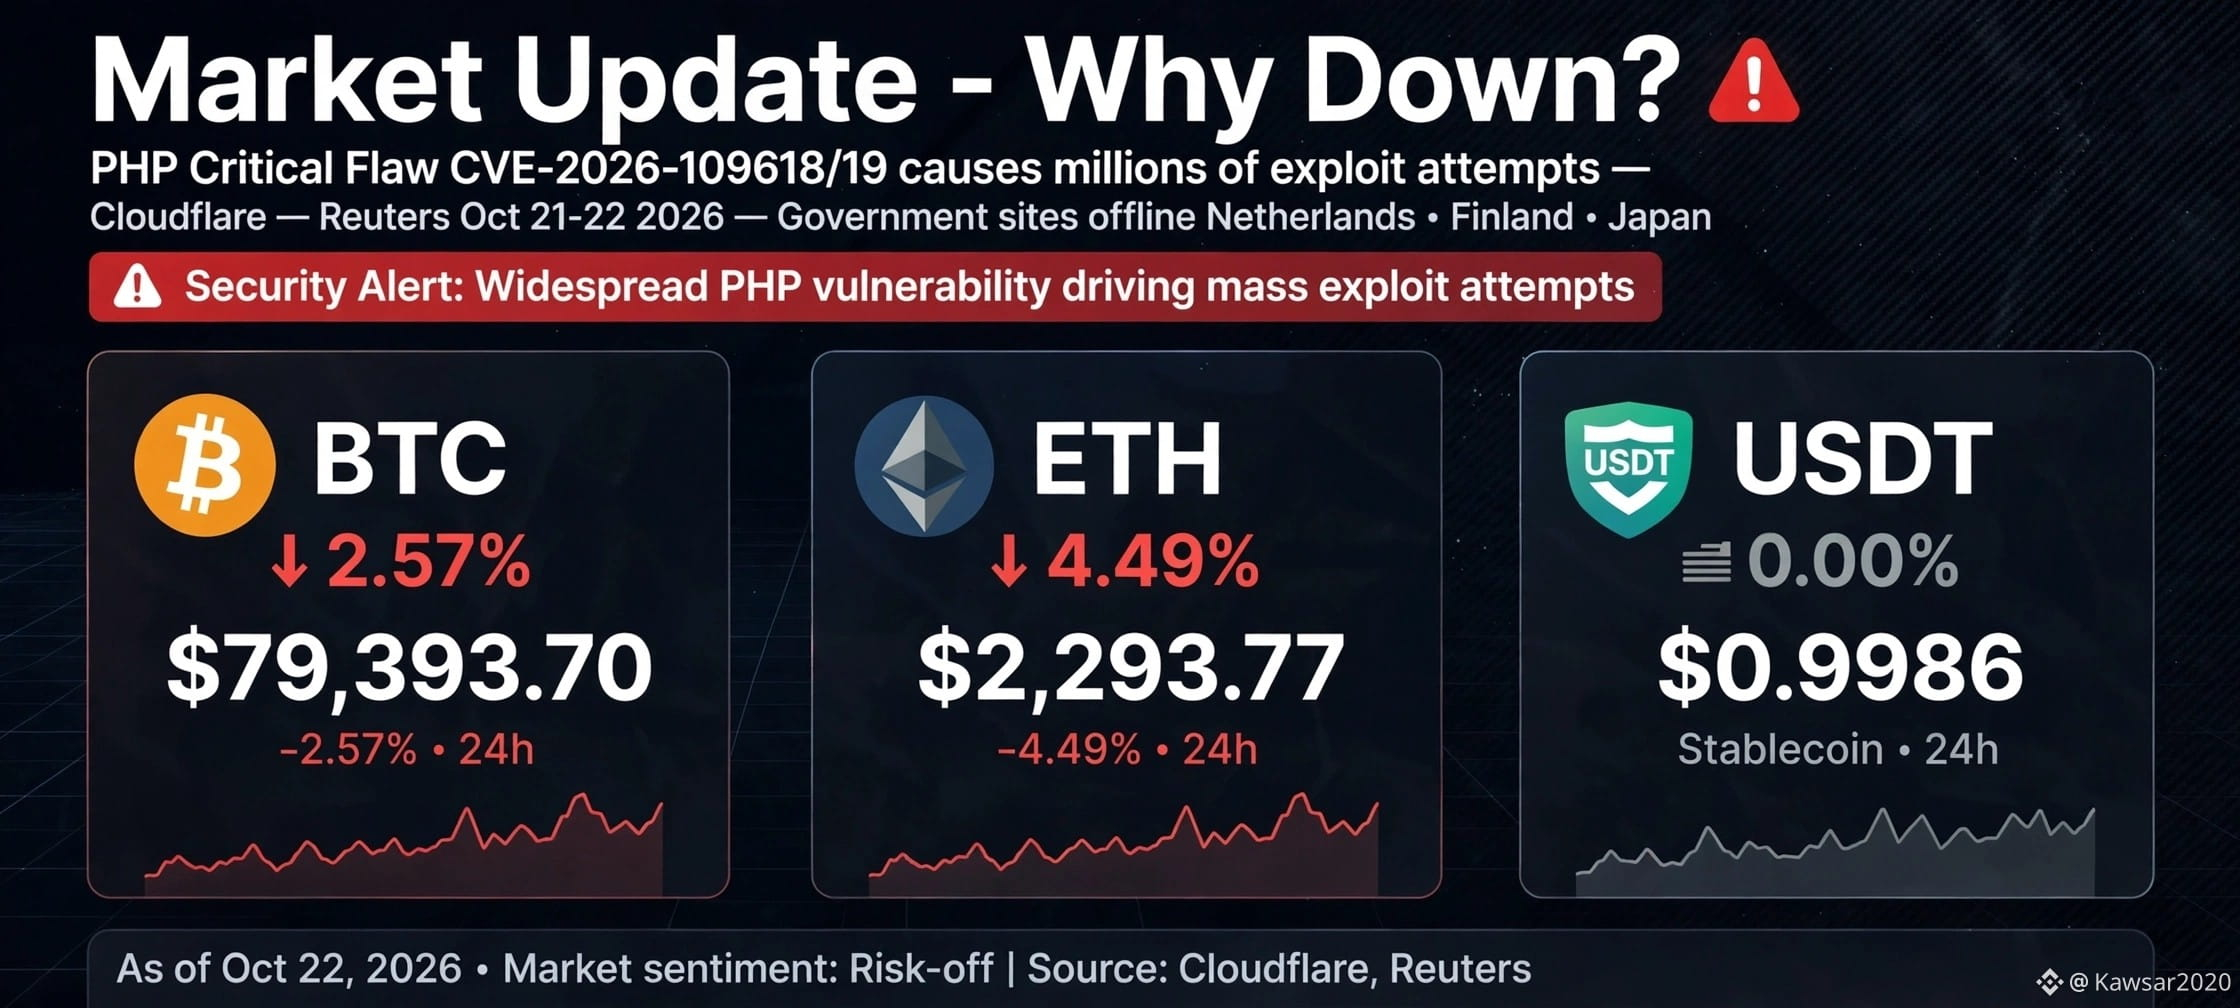
🚨 Atualização do mercado 🛑
Por que o mercado está em baixa?
De acordo com uma reportagem da Reuters de 21 e 22 de outubro de 2026, após duas falhas críticas de segurança no PHP, a Cloudflare detectou milhões de tentativas de exploração.
Nos Países Baixos, na Finlândia, no Japão e em outros lugares, alguns serviços governamentais e financeiros foram mantidos offline por precaução!
Por esse motivo, muitos mercados de todos os tipos e, devido a essa questão de cibersegurança, muitos sites importantes foram fechados!
Para que os hackers não consigam invadi-los! Como resultado, estamos vendo o impacto disso em todos os tipos de mercados!
Desde 2024, temos enfrentado um problema após o outro! Guerras, tarifas e agora ataques cibernéticos!
Isso significa que, sempre que o mercado começa a se recuperar um pouco, surge um novo problema! De qualquer forma, confiamos em Allah! InshaAllah, algo bom acontecerá!
Fonte: Reuters, 21 e 22 de outubro de 2026; publicação do CEO da Cloudflare, Matthew Prince, no X; comunicado do CERT-EU CVE-2026-109618 e CVE-2026-109619, gravidade 9,2/10
Apenas para fins educativos
#MarketUpdate #Crypto #PHP #CyberSecurity #siamvai
$BTC $ETH $BNB
Hamba:
Insya Allah
2
2
378

·
--
🚨 US$ 39 bi em fundos de golpes. 960 prisões. 30 países. ⚔️
A Operação Confrontation Ghost acaba de terminar: uma operação liderada pelos Emirados Árabes Unidos identificou US$ 39 bi em fundos ilícitos e criptomoedas, impediu 123,7 milhões de tentativas de fraude e invadiu 29 complexos usados em golpes (Ministério do Interior dos Emirados Árabes Unidos, 22 de out.).
Por que o setor cripto deve se importar: 13 empresas privadas, incluindo a Crypto.com, fizeram análises forenses on-chain com a Interpol, porque o dinheiro dos golpes passa por mixers e bridges mais rápido do que qualquer força policial consegue acompanhar.
A ressalva: os US$ 39 bi foram identificados, não apreendidos, e a recuperação continua em andamento. As prisões são a manchete; o teste é saber se os rastreadores conseguem ser mais rápidos que os mixers.
Fiscalização em larga escala ou uma manchete isolada? 👇
Isto não é aconselhamento financeiro. Faça sua própria pesquisa.
#crypto #cybersecurity #scams
54
·
--
🚨 ALERTA DE SEGURANÇA CRIPTO! HACKERS ESTÃO EXPLORANDO VULNERABILIDADES ⚠️
O fundador da Binance, CZ, alertou recentemente os usuários para redobrarem os cuidados online após a descoberta de vulnerabilidades críticas de segurança no PHP.
🔐 As atualizações de segurança são importantes. ⚠️ Evite links suspeitos. 🛡️ Nunca compartilhe suas senhas nem as frases de recuperação da sua carteira.
Importante: este é um alerta de cibersegurança, NÃO uma confirmação de que a Binance foi hackeada. A Binance afirma que implementou medidas de segurança e continua monitorando a situação.
Fique atento. Proteja suas criptomoedas!
Qual é sua regra número um para manter suas criptomoedas seguras? 👇
#Binance #Bitcoin #BTC #CryptoSecurity #CyberSecurity #CryptoNewss #bnb #CryptoCommunity
1
84
·
--
🚨 AMEAÇA CIBERNÉTICA PÓS-QUÂNTICA: LAZARUS ADOTA CRIPTOGRAFIA NIST PARA PROTEGER A INFRAESTRUTURA DE MALWARE 🛡️
🔥 A auditoria de inteligência de ameaças da Operação FlashHole da Kaspersky confirma que o grupo Lazarus, patrocinado pelo Estado norte-coreano, integrou o ML-KEM-1024 — o padrão de criptografia de chave pública pós-quântica finalizado pelo NIST — ao pipeline do malware LPEClient para proteger as comunicações de payload de comando e controlo (C2).
Enquanto governos e empresas enfrentam longos períodos de transição, de vários anos, para implementar a criptografia pós-quântica (PQC), o Lazarus adotou rapidamente o protocolo para eliminar a possibilidade de as equipas de segurança defensiva «invadirem agora e desencriptarem mais tarde» durante as análises forenses.
$BTC (Bitcoin) Em foco ⚡
Perfil de ameaça quântica: o esquema de assinatura do Bitcoin baseia-se em ECDSA (secp256k1). Embora os outputs de transação não gastos (UTXOs) ativos com chaves públicas ocultas (Pay-to-Public-Key-Hash / P2PKH) permaneçam protegidos contra sistemas clássicos, as chaves públicas expostas (endereços reutilizados ou P2PK legado) são teoricamente vulneráveis ao algoritmo de Shor num computador quântico tolerante a falhas.
$BNB ⚙️
A consolidar o suporte da procura próximo da horizontal. A utilidade do ecossistema Binance acompanha a liquidez mais ampla do mercado cripto e o volume das corretoras centralizadas — mantenha ativos parâmetros rigorosos de invalidação.
$ZEC (Zcash) 🛡️
Enquanto rede de privacidade de conhecimento zero, a Zcash utiliza sistemas de prova Sapling/Orchard (Halo 2). Embora os argumentos sucintos não interativos de conhecimento de conhecimento zero (zk-SNARKs) dependam de curvas elípticas específicas, a investigação sobre zk-STARKs resistentes à computação quântica e esquemas de compromisso pós-quânticos continua a ser um foco crítico para as redes de privacidade.
🛑 Aviso de risco para traders:
Violações de cibersegurança, receios de ataques a corretoras e notícias sobre malware patrocinado por Estados podem provocar picos repentinos de volatilidade em períodos mais curtos! Proteja a sua carteira de trading: defina parâmetros rígidos de Stop-Loss, mantenha a alavancagem estritamente conservadora e dê prioridade à proteção do capital! 🛡️⚡
#Binance #CyberSecurity #BTC #BNB
Abu Fahadأ:
💛
2
2
510

O código é o novo campo de batalha.
Os desenvolvedores do Bitcoin Core estão implementando mudanças críticas nas regras de segurança para combater a crescente ameaça de explorações impulsionadas por IA. À medida que os grandes modelos de linguagem se tornam cada vez mais capazes de identificar vulnerabilidades em bases de código complexas, o prazo para corrigir erros está diminuindo. Essa mudança representa uma transformação fundamental na forma como a segurança dos protocolos deve ser gerenciada, à medida que as ferramentas automatizadas superam os auditores humanos na identificação de falhas críticas.
#BitcoinCore #CyberSecurity ⠀
17
🚨 CYSIC OFERECE UMA RECOMPENSA DE 10%, HACKER DESPEJA O ESPÓLIO NO TORNADO CASH
📰 O QUE ACONTECEU?
O invasor transferiu US$ 744.000 em ETH e BNB para o Tornado Cash após explorar a ponte da Cysic para cunhar 10 milhões de tokens na BNB Smart Chain.
📊 IMPACTO NA TECNOLOGIA
O caso volta a chamar a atenção para a segurança dos sistemas digitais e para a necessidade de reforçar a proteção contra ataques cada vez mais sofisticados.
🔎 Fonte: Cointelegraph
🤔 💬 Você acha que esse tipo de incidente fará com que as empresas invistam mais em segurança digital?
#Cybersecurity #DataSecurity #Crypto_Marker #News
60
·
--
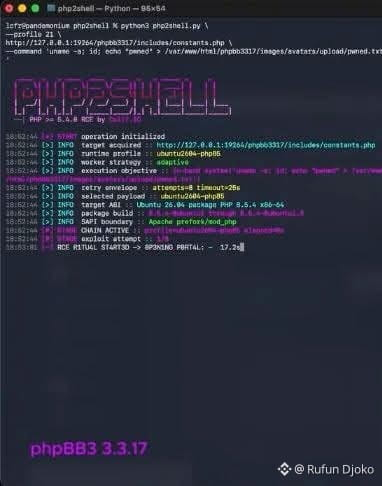
🚨 Uma grave falha informática pode estar atualmente a pôr em risco uma parte da Web mundial.
Quase 1 em cada 10 sites do mundo poderá estar potencialmente exposto a esta vulnerabilidade, denominada PHP2Shell.
Perante o risco, terão sido tomadas várias medidas preventivas: na Europa, alguns portais governamentais e serviços hospitalares terão sido desligados, enquanto, nos Estados Unidos, terão sido emitidas instruções para desligar alguns servidores.
Esta vulnerabilidade, identificada com a ajuda da IA, poderá estar entre as falhas informáticas mais preocupantes dos últimos anos.
⚠️ Em suma, tenham muito cuidado com os links, ficheiros e serviços que utilizam. Uma única falha pode ter consequências consideráveis. ‼️
#CyberSecurity
2
526

·
--
Chinês:
A vulnerabilidade do PHP foi corrigida. Hackers tentaram atacar milhões de vezes, mas, segundo relatos, ninguém conseguiu invadir o sistema até agora. Isso significa que, por enquanto, você não precisa se preocupar com suas senhas, criptomoedas e navegação. Segurança nunca é demais; continuem atentos!
#cybersecurity $BTC $ETH
Inglês:
O pesadelo do PHP acabou com a correção mais recente. Foram feitas milhões de tentativas de ataque, mas nenhuma invasão foi confirmada até agora. Suas senhas, criptomoedas e navegação devem estar seguras por enquanto. Mantenha-se vigilante!
#cybersecurity $BTC $ETH
258
·
--
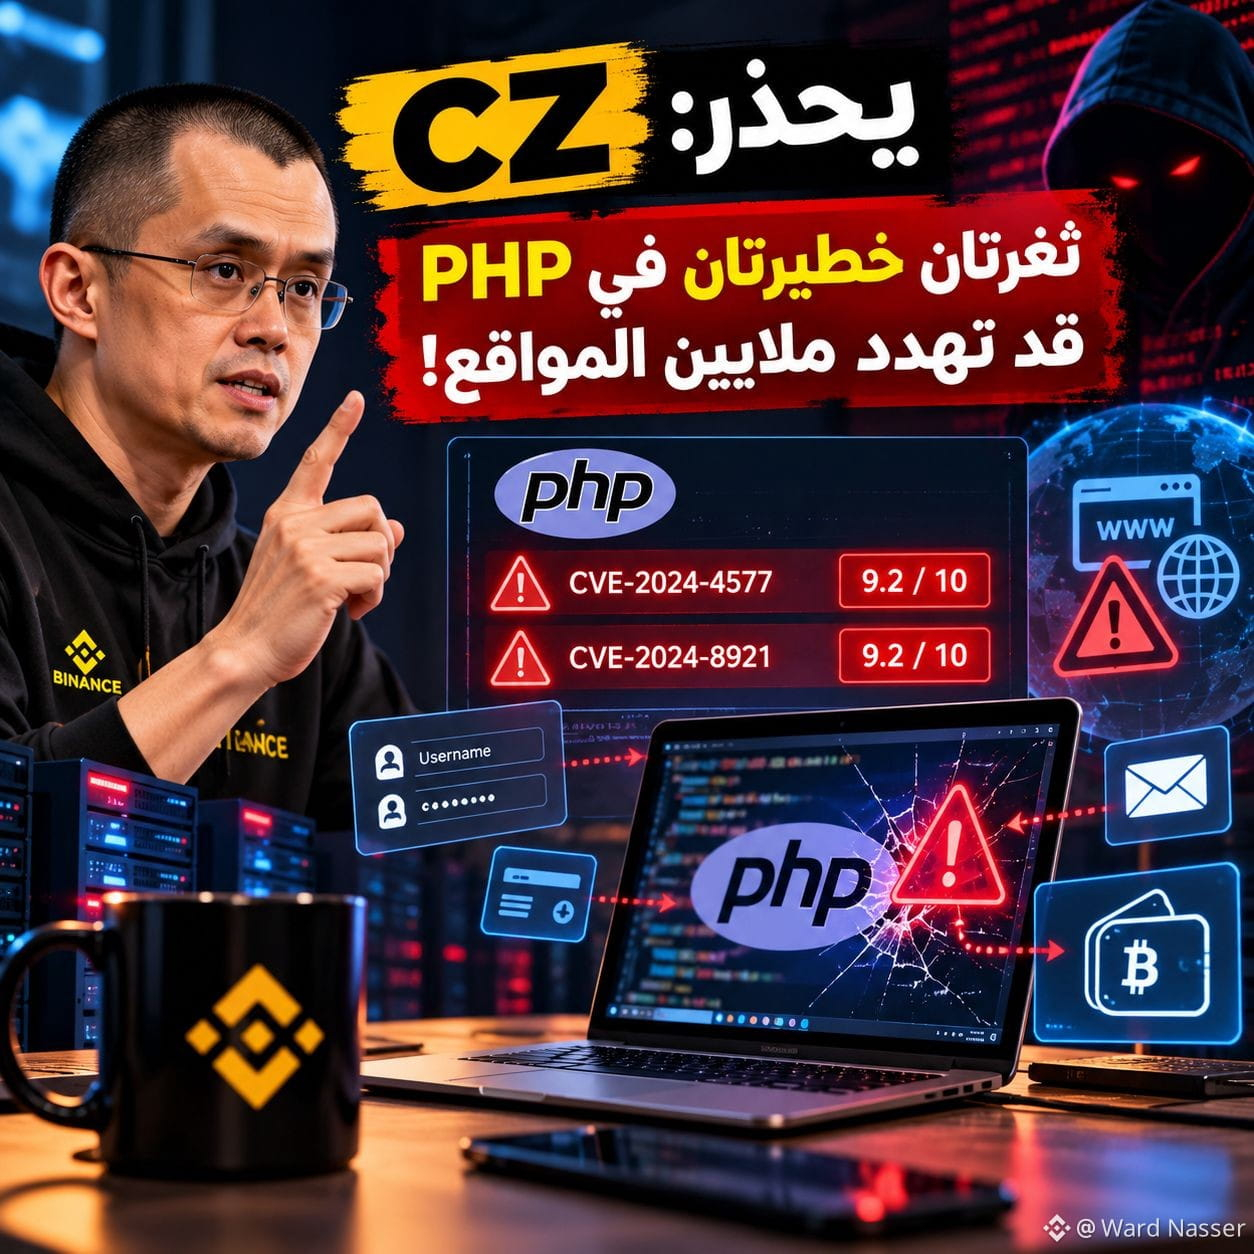
🚨 CZ alerta: às vezes, basta um site ser hackeado para seus dados ficarem em risco!
Imagine que você acessa um site que conhece e em que confia, mas, nos bastidores, há uma vulnerabilidade que permite que um hacker assuma o controle do servidor!
Esse é o motivo do alerta de CZ, fundador da Binance, sobre duas vulnerabilidades graves na linguagem PHP, usada para operar milhões de sites.
⚠️ As duas vulnerabilidades receberam uma classificação de segurança de 9,2 em 10 e podem permitir que um invasor execute comandos em servidores desatualizados sem fazer login.
E o que é ainda mais preocupante para quem usa criptomoedas?
Um site hackeado pode se tornar uma armadilha para roubar seus dados de acesso ou enganar você para que conecte sua carteira.
🛡️ Como se proteger?
✅ Evite links suspeitos, mesmo que pareçam familiares.
✅ Não conecte sua carteira a sites não confiáveis.
✅ Não compartilhe sua frase de recuperação com nenhum site.
✅ Se você administra um site que usa PHP, instale as atualizações de segurança imediatamente.
A boa notícia é que as atualizações de segurança já foram lançadas em 21 de outubro.
Lembre-se: às vezes, a vulnerabilidade mais perigosa não está na sua carteira, mas no site em que você confia!
#CZ #PHP2Shell #CyberSecurity #Binance
3
405
🚨 NOTÍCIAS DA BNB CHAIN | 22 de outubro de 2026
🛡️ BNB Chain aborda preocupações críticas de segurança relacionadas com PHP
A BNB Chain terá confirmado que a sua pilha tecnológica não utiliza PHP, na sequência do alerta da NSA sobre vulnerabilidades críticas «PHP2Shell».
⚠️ Porque é importante: • As vulnerabilidades podem permitir que atacantes executem código remotamente nos servidores afetados. • A NSA instou as organizações que utilizam versões vulneráveis do PHP a aplicarem imediatamente as correções de segurança. • Isto não constitui prova de um ataque à BNB Chain. As aplicações e os sites de terceiros continuam a necessitar de verificações de segurança próprias.
🔎 A minha opinião: A transparência em matéria de segurança é essencial para a confiança na Web3. Os utilizadores devem evitar links suspeitos de atualizações de segurança e acompanhar os anúncios oficiais dos projetos.
Fontes: 🇺🇸 NSA: https://www.nsa.gov/Press-Room/Press-Releases-Statements/Press-Release-View/Article/4630238/nsa-advisory-critical-patches-recommended-for-php-vulnerabilities/
📰 Notícia: https://en.coinotag.com/bnb-chain-rules-out-php-nsa-cyber-warning
#BNB #BNBChain #CryptoNews #Web3 #CyberSecurity
$BNB
49
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BinancePick
3M visualizações
151,495 discutindo
2
#EarningsSeason
5.2M visualizações
25,762 discutindo
3
#AnthropicTTMRevenueGrewAbout1200%
18,112 visualizações
326 discutindo
4
#AnthropicS1ExpectedToday
19,885 visualizações
291 discutindo
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
24,883 visualizações
411 discutindo
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
32,679 visualizações
507 discutindo
7
#StrategyMSTRSurpassesNasdaqInMarketCap
25,186 visualizações
369 discutindo
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,166 visualizações
34 discutindo
9
#ElectrumWalletBugLetRogueServersStealFunds
27,067 visualizações
445 discutindo
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
41,218 visualizações
550 discutindo