
#ledger
ledger
967,508 visualizações
1,509 discutindo
Popular
Últimas
·
--
Verificado
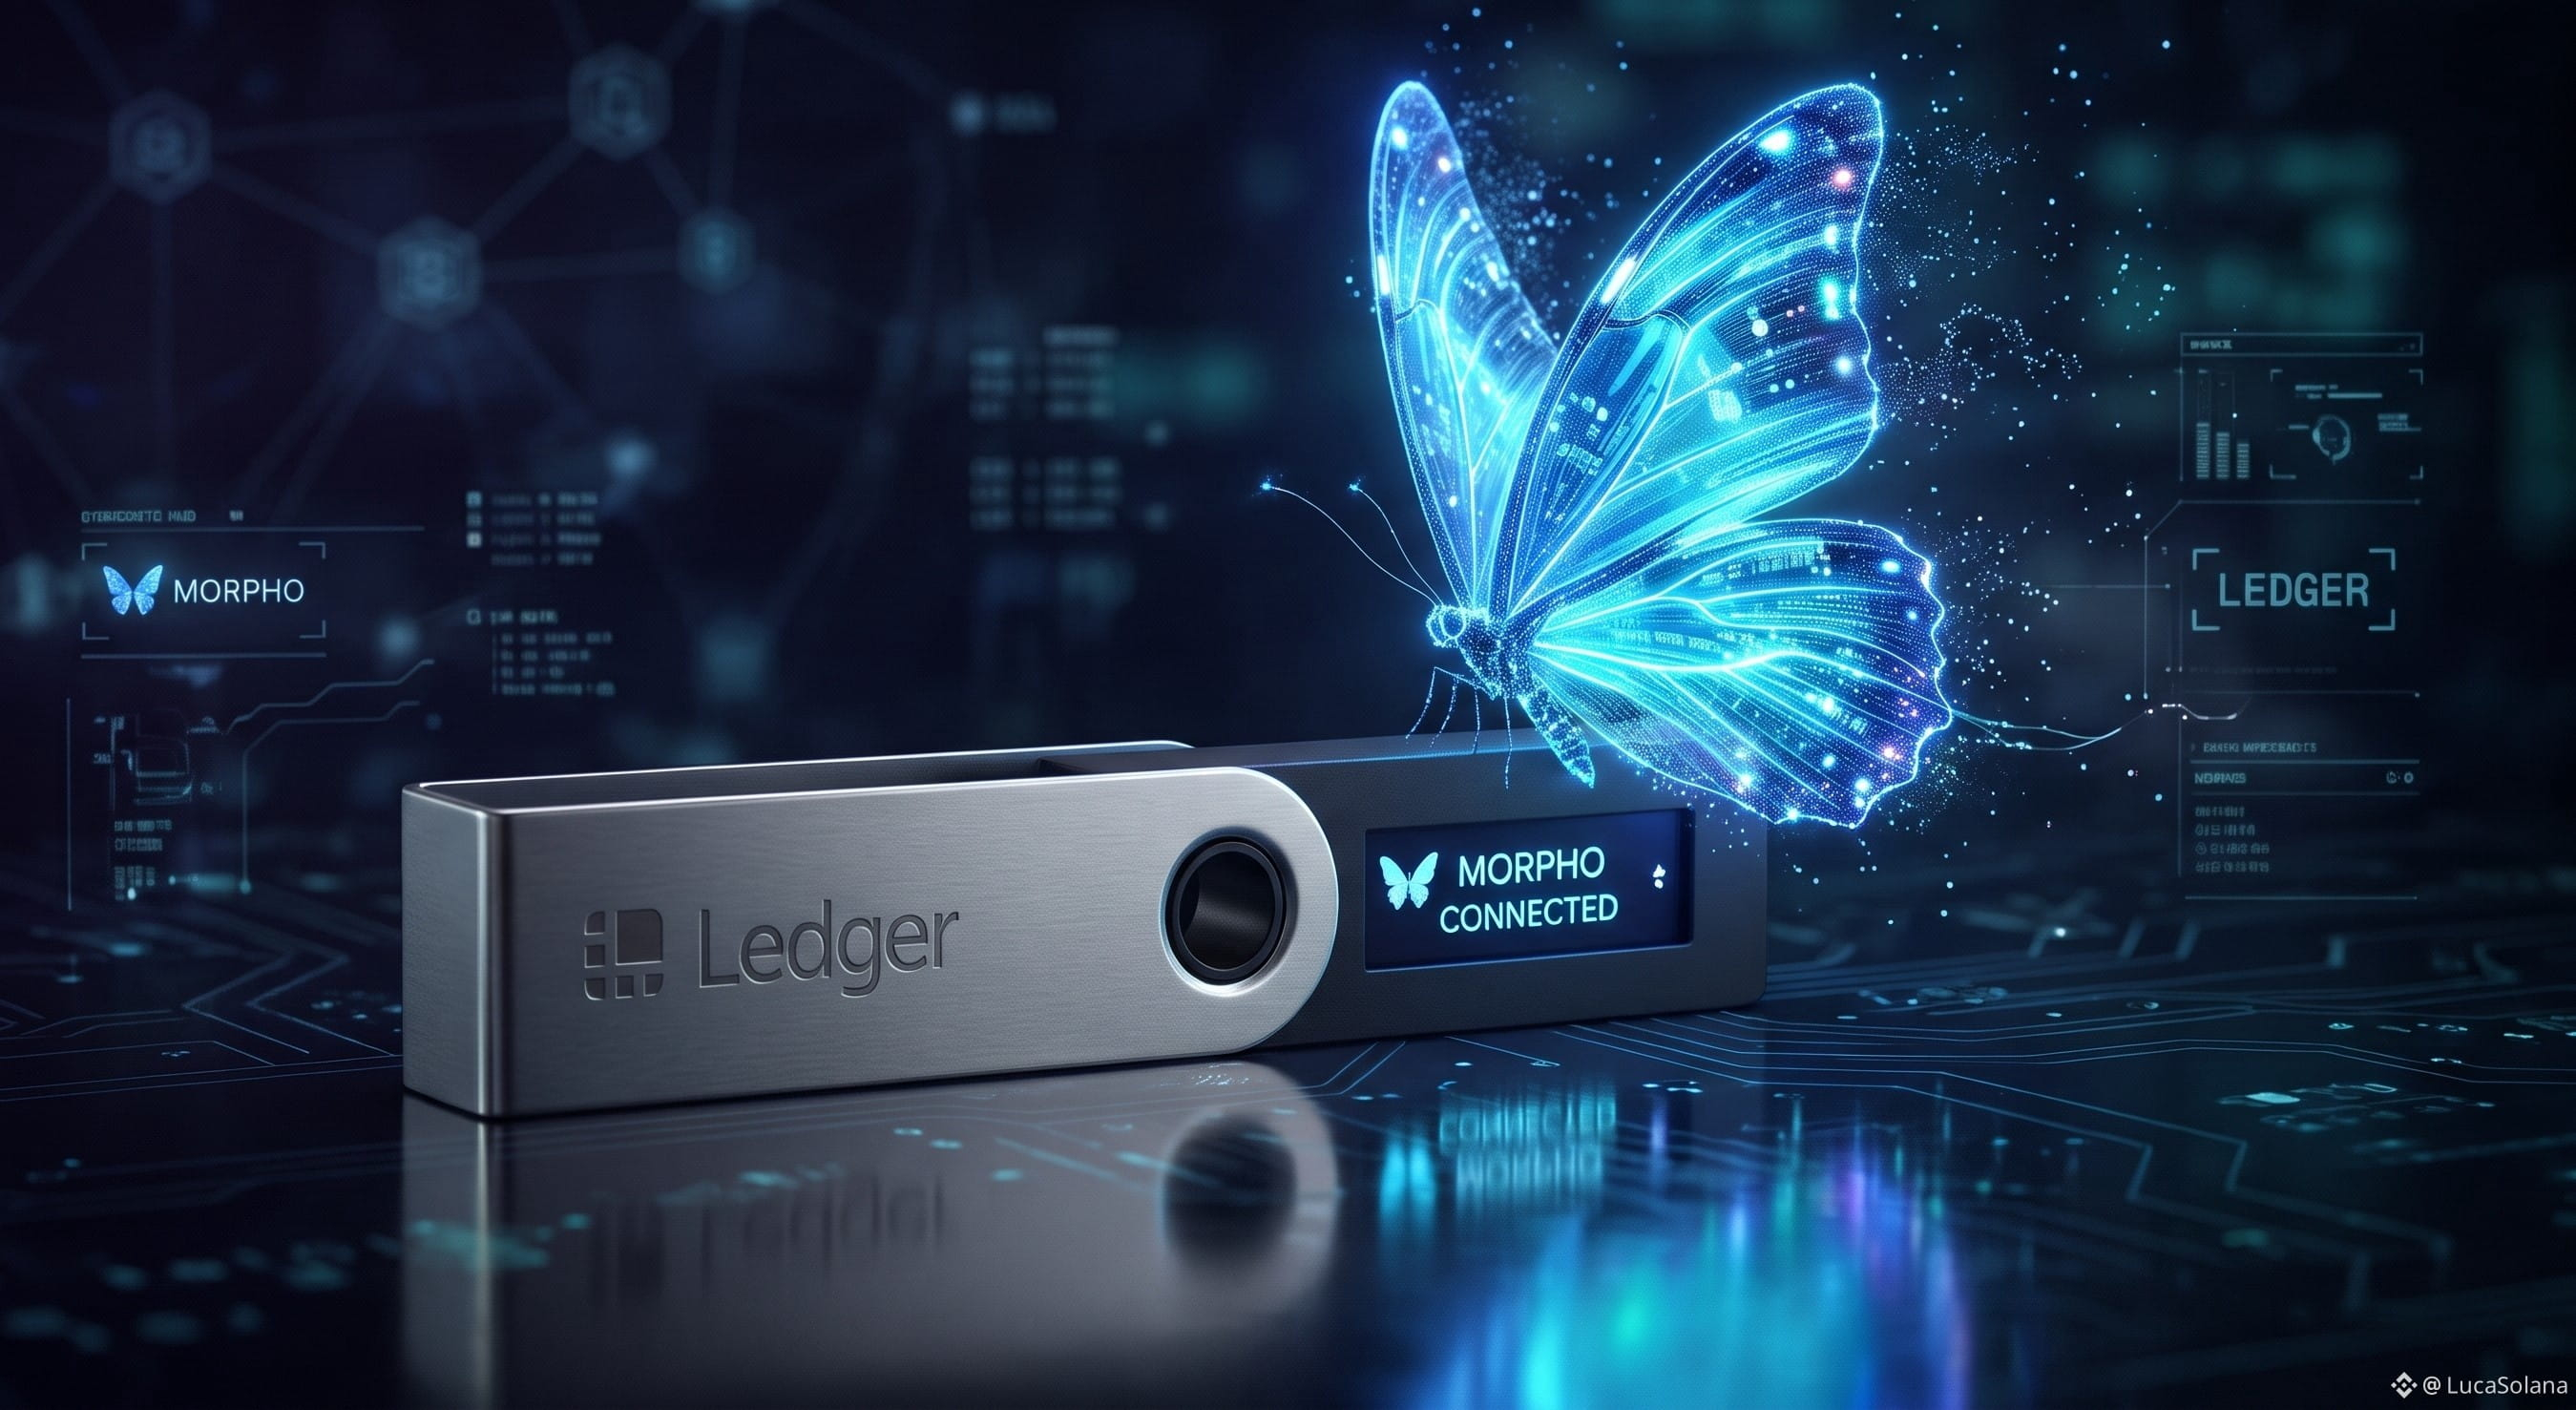
A Ledger agora permite acessar diretamente o #Morpho pela carteira de hardware.
Você não precisa mais de extensão de navegador nem de uma carteira intermediária. Basta conectar o #Ledger por USB ou Bluetooth e conferir claramente na tela o que está assinando, como depósitos, empréstimos ou cofres. As chaves ficam no dispositivo.
A Morpho é o primeiro protocolo de empréstimos a participar deste programa de acesso direto. Isso realmente melhora a questão da assinatura às cegas, que tanto incomoda em DeFi.
Se você usa a Morpho ou está colocando dinheiro em empréstimos com autocustódia, vale a pena experimentar.
Sempre faça sua própria pesquisa e assuma os riscos, mas a experiência parece mais simples.
A Ledger agora permite acessar diretamente o #Morpho pela carteira de hardware.
Você não precisa mais de extensão de navegador nem de uma carteira intermediária. Basta conectar o #Ledger por USB ou Bluetooth e conferir claramente na tela o que está assinando, como depósitos, empréstimos ou cofres. As chaves ficam no dispositivo.
A Morpho é o primeiro protocolo de empréstimos a participar deste programa de acesso direto. Isso realmente melhora a questão da assinatura às cegas, que tanto incomoda em DeFi.
Se você usa a Morpho ou está colocando dinheiro em empréstimos com autocustódia, vale a pena experimentar.
Sempre faça sua própria pesquisa e assuma os riscos, mas a experiência parece mais simples.
Você não precisa mais de extensão de navegador nem de uma carteira intermediária. Basta conectar o #Ledger por USB ou Bluetooth e conferir claramente na tela o que está assinando, como depósitos, empréstimos ou cofres. As chaves ficam no dispositivo.
A Morpho é o primeiro protocolo de empréstimos a participar deste programa de acesso direto. Isso realmente melhora a questão da assinatura às cegas, que tanto incomoda em DeFi.
Se você usa a Morpho ou está colocando dinheiro em empréstimos com autocustódia, vale a pena experimentar.
Sempre faça sua própria pesquisa e assuma os riscos, mas a experiência parece mais simples.
1
473

·
--
Uma ligação de alguém que se diz policial, acompanhada de um e-mail verdadeiro da Ledger: essa combinação virou notícia hoje
Hoje, a CoinEdition noticiou um golpe que está começando a aparecer e que tem uma etapa a mais do que os links falsos de sempre. Primeiro, alguém recebe uma ligação de uma pessoa que se identifica como detetive. Ela diz que, durante uma investigação, encontrou seu passaporte, documentos, senhas ou informações de recuperação da carteira. Também pergunta aonde você foi recentemente e se já usou criptomoedas, e depois diz que vai pedir a um especialista para verificar se sua carteira foi comprometida.
O que faz a ligação parecer confiável é um e-mail automático enviado logo em seguida pelo sistema oficial da Ledger. O golpista abre um chamado no sistema de atendimento da Ledger usando seu endereço de e-mail, e o sistema envia automaticamente uma resposta verdadeira. A pessoa ao telefone usa esse e-mail como prova e diz: está vendo? Até a empresa oficial mandou um e-mail para você; eu sou mesmo quem digo ser. Uma pessoa que atendeu a ligação percebeu que o identificador de chamadas parecia ser da delegacia e ligou por conta própria para confirmar. Disseram a ela que não havia nenhum policial com aquele nome. Outra pessoa recebeu uma segunda ligação logo depois, dessa vez de alguém que se identificava como funcionário da Ledger.
É importante deixar claro um limite: por enquanto, tudo isso são relatos de usuários em fóruns. Ainda não há confirmação oficial do número de vítimas nem do valor das perdas, então não devemos tratar o caso como um grande golpe comprovado. Mas os pequenos investidores devem se lembrar desse método, porque ele explora justamente os hábitos que usamos para distinguir o verdadeiro do falso. Um e-mail verdadeiro e um identificador de chamadas legítimo podem facilmente baixar a guarda de alguém.
A posição da Ledger está bem clara na reportagem: a empresa não oferece atendimento telefônico e não liga para pedir sua frase de recuperação de 24 palavras. O verdadeiro objetivo dos golpistas são essas 24 palavras. Eles podem tentar fazer você dizê-las pelo telefone ou direcioná-lo a uma página de diagnóstico ou recuperação que parece legítima, para que você as digite. Quem obtiver essas 24 palavras pode esvaziar a carteira em qualquer dispositivo.
Há três medidas que os pequenos investidores podem tomar agora. Primeiro: se receber uma ligação inesperada mencionando uma investigação, exposição da carteira ou uma verificação de segurança urgente, desligue. Não acesse links fornecidos pela outra pessoa nem aceite ser transferido para um suposto serviço de atendimento. Segundo: se quiser confirmar, faça isso por conta própria, usando outro dispositivo. Entre em contato com a Ledger pelos canais listados no site oficial ou procure os contatos públicos da delegacia por conta própria. Não use números de telefone nem links fornecidos durante a ligação. Terceiro: se você já digitou sua frase de recuperação em uma página da internet ou a disse a alguém, considere a carteira comprometida. Em um dispositivo seguro, crie uma nova carteira com uma nova frase de recuperação e transfira o quanto antes o dinheiro que ainda restar. Se suspeitar de alguém se passando pela Ledger, denuncie para phishing@ledger.fr.
Um e-mail verdadeiro não significa que a ligação também seja verdadeira. Golpistas podem se aproveitar até de provas confiáveis, e isso é ainda mais preocupante do que os próprios links falsos.
Você já recebeu uma ligação de alguém que dizia ser representante de uma empresa ou policial e começava a falar da sua carteira? Como lidou com a situação?
— Xiaokai, pequeno investidor de Web3
Este texto expressa apenas uma opinião pessoal e não constitui recomendação de investimento. As informações têm como fonte uma reportagem da CoinEdition publicada em 4 de novembro, os relatos de usuários citados nela e a posição oficial da Ledger.
#Ledger #防骗 #助记词 #GolpeTelefônico
Uma ligação de alguém que se diz policial, acompanhada de um e-mail verdadeiro da Ledger: essa combinação virou notícia hoje
Hoje, a CoinEdition noticiou um golpe que está começando a aparecer e que tem uma etapa a mais do que os links falsos de sempre. Primeiro, alguém recebe uma ligação de uma pessoa que se identifica como detetive. Ela diz que, durante uma investigação, encontrou seu passaporte, documentos, senhas ou informações de recuperação da carteira. Também pergunta aonde você foi recentemente e se já usou criptomoedas, e depois diz que vai pedir a um especialista para verificar se sua carteira foi comprometida.
O que faz a ligação parecer confiável é um e-mail automático enviado logo em seguida pelo sistema oficial da Ledger. O golpista abre um chamado no sistema de atendimento da Ledger usando seu endereço de e-mail, e o sistema envia automaticamente uma resposta verdadeira. A pessoa ao telefone usa esse e-mail como prova e diz: está vendo? Até a empresa oficial mandou um e-mail para você; eu sou mesmo quem digo ser. Uma pessoa que atendeu a ligação percebeu que o identificador de chamadas parecia ser da delegacia e ligou por conta própria para confirmar. Disseram a ela que não havia nenhum policial com aquele nome. Outra pessoa recebeu uma segunda ligação logo depois, dessa vez de alguém que se identificava como funcionário da Ledger.
É importante deixar claro um limite: por enquanto, tudo isso são relatos de usuários em fóruns. Ainda não há confirmação oficial do número de vítimas nem do valor das perdas, então não devemos tratar o caso como um grande golpe comprovado. Mas os pequenos investidores devem se lembrar desse método, porque ele explora justamente os hábitos que usamos para distinguir o verdadeiro do falso. Um e-mail verdadeiro e um identificador de chamadas legítimo podem facilmente baixar a guarda de alguém.
A posição da Ledger está bem clara na reportagem: a empresa não oferece atendimento telefônico e não liga para pedir sua frase de recuperação de 24 palavras. O verdadeiro objetivo dos golpistas são essas 24 palavras. Eles podem tentar fazer você dizê-las pelo telefone ou direcioná-lo a uma página de diagnóstico ou recuperação que parece legítima, para que você as digite. Quem obtiver essas 24 palavras pode esvaziar a carteira em qualquer dispositivo.
Há três medidas que os pequenos investidores podem tomar agora. Primeiro: se receber uma ligação inesperada mencionando uma investigação, exposição da carteira ou uma verificação de segurança urgente, desligue. Não acesse links fornecidos pela outra pessoa nem aceite ser transferido para um suposto serviço de atendimento. Segundo: se quiser confirmar, faça isso por conta própria, usando outro dispositivo. Entre em contato com a Ledger pelos canais listados no site oficial ou procure os contatos públicos da delegacia por conta própria. Não use números de telefone nem links fornecidos durante a ligação. Terceiro: se você já digitou sua frase de recuperação em uma página da internet ou a disse a alguém, considere a carteira comprometida. Em um dispositivo seguro, crie uma nova carteira com uma nova frase de recuperação e transfira o quanto antes o dinheiro que ainda restar. Se suspeitar de alguém se passando pela Ledger, denuncie para phishing@ledger.fr.
Um e-mail verdadeiro não significa que a ligação também seja verdadeira. Golpistas podem se aproveitar até de provas confiáveis, e isso é ainda mais preocupante do que os próprios links falsos.
Você já recebeu uma ligação de alguém que dizia ser representante de uma empresa ou policial e começava a falar da sua carteira? Como lidou com a situação?
— Xiaokai, pequeno investidor de Web3
Este texto expressa apenas uma opinião pessoal e não constitui recomendação de investimento. As informações têm como fonte uma reportagem da CoinEdition publicada em 4 de novembro, os relatos de usuários citados nela e a posição oficial da Ledger.
#Ledger #防骗 #助记词 #GolpeTelefônico
Hoje, a CoinEdition noticiou um golpe que está começando a aparecer e que tem uma etapa a mais do que os links falsos de sempre. Primeiro, alguém recebe uma ligação de uma pessoa que se identifica como detetive. Ela diz que, durante uma investigação, encontrou seu passaporte, documentos, senhas ou informações de recuperação da carteira. Também pergunta aonde você foi recentemente e se já usou criptomoedas, e depois diz que vai pedir a um especialista para verificar se sua carteira foi comprometida.
O que faz a ligação parecer confiável é um e-mail automático enviado logo em seguida pelo sistema oficial da Ledger. O golpista abre um chamado no sistema de atendimento da Ledger usando seu endereço de e-mail, e o sistema envia automaticamente uma resposta verdadeira. A pessoa ao telefone usa esse e-mail como prova e diz: está vendo? Até a empresa oficial mandou um e-mail para você; eu sou mesmo quem digo ser. Uma pessoa que atendeu a ligação percebeu que o identificador de chamadas parecia ser da delegacia e ligou por conta própria para confirmar. Disseram a ela que não havia nenhum policial com aquele nome. Outra pessoa recebeu uma segunda ligação logo depois, dessa vez de alguém que se identificava como funcionário da Ledger.
É importante deixar claro um limite: por enquanto, tudo isso são relatos de usuários em fóruns. Ainda não há confirmação oficial do número de vítimas nem do valor das perdas, então não devemos tratar o caso como um grande golpe comprovado. Mas os pequenos investidores devem se lembrar desse método, porque ele explora justamente os hábitos que usamos para distinguir o verdadeiro do falso. Um e-mail verdadeiro e um identificador de chamadas legítimo podem facilmente baixar a guarda de alguém.
A posição da Ledger está bem clara na reportagem: a empresa não oferece atendimento telefônico e não liga para pedir sua frase de recuperação de 24 palavras. O verdadeiro objetivo dos golpistas são essas 24 palavras. Eles podem tentar fazer você dizê-las pelo telefone ou direcioná-lo a uma página de diagnóstico ou recuperação que parece legítima, para que você as digite. Quem obtiver essas 24 palavras pode esvaziar a carteira em qualquer dispositivo.
Há três medidas que os pequenos investidores podem tomar agora. Primeiro: se receber uma ligação inesperada mencionando uma investigação, exposição da carteira ou uma verificação de segurança urgente, desligue. Não acesse links fornecidos pela outra pessoa nem aceite ser transferido para um suposto serviço de atendimento. Segundo: se quiser confirmar, faça isso por conta própria, usando outro dispositivo. Entre em contato com a Ledger pelos canais listados no site oficial ou procure os contatos públicos da delegacia por conta própria. Não use números de telefone nem links fornecidos durante a ligação. Terceiro: se você já digitou sua frase de recuperação em uma página da internet ou a disse a alguém, considere a carteira comprometida. Em um dispositivo seguro, crie uma nova carteira com uma nova frase de recuperação e transfira o quanto antes o dinheiro que ainda restar. Se suspeitar de alguém se passando pela Ledger, denuncie para phishing@ledger.fr.
Um e-mail verdadeiro não significa que a ligação também seja verdadeira. Golpistas podem se aproveitar até de provas confiáveis, e isso é ainda mais preocupante do que os próprios links falsos.
Você já recebeu uma ligação de alguém que dizia ser representante de uma empresa ou policial e começava a falar da sua carteira? Como lidou com a situação?
— Xiaokai, pequeno investidor de Web3
Este texto expressa apenas uma opinião pessoal e não constitui recomendação de investimento. As informações têm como fonte uma reportagem da CoinEdition publicada em 4 de novembro, os relatos de usuários citados nela e a posição oficial da Ledger.
#Ledger #防骗 #助记词 #GolpeTelefônico
50

Singapura deteta dispositivos Ledger adulterados desde setembro, Coreia do Sul volta a adiar imposto sobre criptomoedas
- A polícia de Singapura confirmou: desde 10/9, dispositivos Ledger adulterados estão a aparecer no mercado.
- A informação só foi divulgada publicamente um mês depois.
- Os legisladores sul-coreanos deverão voltar a adiar a lei do imposto sobre criptomoedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
Singapura deteta dispositivos Ledger adulterados desde setembro, Coreia do Sul volta a adiar imposto sobre criptomoedas
- A polícia de Singapura confirmou: desde 10/9, dispositivos Ledger adulterados estão a aparecer no mercado.
- A informação só foi divulgada publicamente um mês depois.
- Os legisladores sul-coreanos deverão voltar a adiar a lei do imposto sobre criptomoedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- A polícia de Singapura confirmou: desde 10/9, dispositivos Ledger adulterados estão a aparecer no mercado.
- A informação só foi divulgada publicamente um mês depois.
- Os legisladores sul-coreanos deverão voltar a adiar a lei do imposto sobre criptomoedas.
#BinanceSquare #CryptoNews #Ledger #BTC #ETH
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
188

·
--
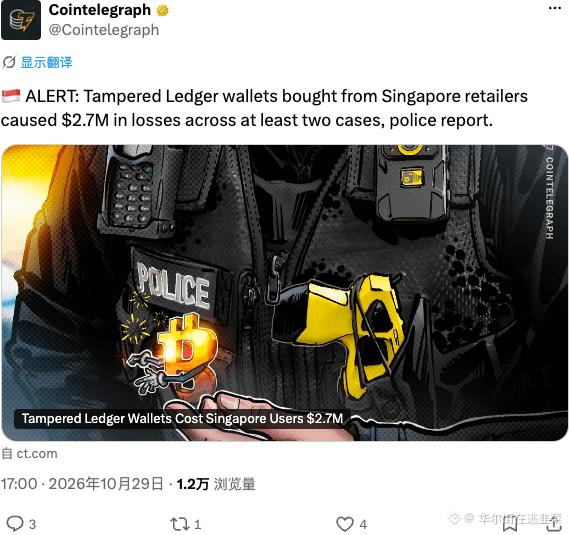
A polícia de Singapura informou que uma versão adulterada de uma carteira Ledger, comprada numa loja de retalho, causou duas perdas no valor de 2,7 milhões de dólares. Até para comprar uma carteira de hardware é preciso ter cuidado para não receber uma falsificada — hoje em dia, até o «isolamento físico» está a ficar cada vez mais sofisticado. Os canais de venda presenciais estão cheios de armadilhas. Não facilite: a segurança é o mais importante 🚨
#Ledger #硬件钱包 #Singapura
A polícia de Singapura informou que uma versão adulterada de uma carteira Ledger, comprada numa loja de retalho, causou duas perdas no valor de 2,7 milhões de dólares. Até para comprar uma carteira de hardware é preciso ter cuidado para não receber uma falsificada — hoje em dia, até o «isolamento físico» está a ficar cada vez mais sofisticado. Os canais de venda presenciais estão cheios de armadilhas. Não facilite: a segurança é o mais importante 🚨
#Ledger #硬件钱包 #Singapura
#Ledger #硬件钱包 #Singapura
13

·
--
Bullish
S$3,5 milhões. Foi isso que as pessoas perderam em carteiras Ledger compradas em lojas físicas comuns de Singapura
A polícia fala em pelo menos dois casos desde 10 de setembro. E o que me chama a atenção nem é o valor, mas a prateleira:
- lojas de varejo em Singapura. «Caixa nova tirada da prateleira» já não garante mais nada
- o implante, como o próprio Ledger explica, lê as 24 palavras na tela durante a configuração e as envia por LTE. Você faz tudo certo — e já era
- em 13 de outubro, a Ledger suspendeu as vendas por meio de revendedores em sete países da região. Para essas duas pessoas, foi tarde demais
e sim, S$ são dólares de Singapura, não USD. As manchetes deixam isso passar
A recomendação da polícia é simples: não digite a frase em um dispositivo suspeito; se ela pode ter vazado, use uma carteira nova, uma frase nova e um dispositivo confiável. Enfim, agora tem que perguntar onde foi comprada antes mesmo de abrir a caixa
Não tenho posição nisso. Estou de olho para ver se o valor passa de S$3,5 milhões; quando houver atualização, vou analisar. Me siga se você guarda cripto em uma carteira fria
#Ledger #CryptoSecurity
S$3,5 milhões. Foi isso que as pessoas perderam em carteiras Ledger compradas em lojas físicas comuns de Singapura
A polícia fala em pelo menos dois casos desde 10 de setembro. E o que me chama a atenção nem é o valor, mas a prateleira:
- lojas de varejo em Singapura. «Caixa nova tirada da prateleira» já não garante mais nada
- o implante, como o próprio Ledger explica, lê as 24 palavras na tela durante a configuração e as envia por LTE. Você faz tudo certo — e já era
- em 13 de outubro, a Ledger suspendeu as vendas por meio de revendedores em sete países da região. Para essas duas pessoas, foi tarde demais
e sim, S$ são dólares de Singapura, não USD. As manchetes deixam isso passar
A recomendação da polícia é simples: não digite a frase em um dispositivo suspeito; se ela pode ter vazado, use uma carteira nova, uma frase nova e um dispositivo confiável. Enfim, agora tem que perguntar onde foi comprada antes mesmo de abrir a caixa
Não tenho posição nisso. Estou de olho para ver se o valor passa de S$3,5 milhões; quando houver atualização, vou analisar. Me siga se você guarda cripto em uma carteira fria
#Ledger #CryptoSecurity
A polícia fala em pelo menos dois casos desde 10 de setembro. E o que me chama a atenção nem é o valor, mas a prateleira:
- lojas de varejo em Singapura. «Caixa nova tirada da prateleira» já não garante mais nada
- o implante, como o próprio Ledger explica, lê as 24 palavras na tela durante a configuração e as envia por LTE. Você faz tudo certo — e já era
- em 13 de outubro, a Ledger suspendeu as vendas por meio de revendedores em sete países da região. Para essas duas pessoas, foi tarde demais
e sim, S$ são dólares de Singapura, não USD. As manchetes deixam isso passar
A recomendação da polícia é simples: não digite a frase em um dispositivo suspeito; se ela pode ter vazado, use uma carteira nova, uma frase nova e um dispositivo confiável. Enfim, agora tem que perguntar onde foi comprada antes mesmo de abrir a caixa
Não tenho posição nisso. Estou de olho para ver se o valor passa de S$3,5 milhões; quando houver atualização, vou analisar. Me siga se você guarda cripto em uma carteira fria
#Ledger #CryptoSecurity
169

As carteiras de hardware são tratadas como um amuleto de “compre e fique seguro”, mas Singapura deu um banho de água fria nessa ideia.
A polícia de Singapura informou que, desde 10 de setembro, houve pelo menos dois casos em que vítimas compraram dispositivos Ledger em lojas físicas locais. Os aparelhos tinham componentes maliciosos instalados, capazes de capturar frases de recuperação e chaves privadas. No total, as perdas foram de cerca de 3,5 milhões de dólares de Singapura, o equivalente a aproximadamente 2,7 milhões de dólares americanos.
O ponto principal não é o quanto o chip da Ledger é seguro, mas quantas pessoas tocaram no aparelho antes de ele chegar às suas mãos. Uma carteira fria protege contra hackers na internet, mas não contra gente envolvida na cadeia de distribuição. Para economizar uns trocados, tem gente que procura usados, “lojas autorizadas” ou ofertas de pequenos vendedores de e-commerce — e entrega todo o seu patrimônio a um intermediário desconhecido.
Tem ainda um detalhe bem feio: a primeira denúncia foi feita em 10 de setembro, mas a Ledger só publicou um alerta em 9 de outubro — quase um mês depois. Só então pediu aos distribuidores do Sudeste Asiático que parassem de vender. E quem comprou em uma loja durante esse mês, fica como?
E uma reclamação sobre os perfis que repercutiram a notícia: vários transformaram 3,5 milhões de dólares de Singapura em 3,5 milhões de dólares americanos. A pressa para publicar um “JUST IN” foi maior do que a de conferir os fatos.
O que eu faço é simples: compro apenas pelos canais oficiais, confiro a embalagem ao abrir e devolvo o aparelho se ele já vier com uma frase de recuperação configurada. A frase de recuperação deve ser sempre gerada por você, no próprio dispositivo. Quem lhe entrega uma pronta é ladrão. Se você já comprou por um canal não oficial, não hesite: use um dispositivo novo para gerar uma nova frase de recuperação e transfira suas criptomoedas para ele.
#硬件钱包 #Ledger
As carteiras de hardware são tratadas como um amuleto de “compre e fique seguro”, mas Singapura deu um banho de água fria nessa ideia.
A polícia de Singapura informou que, desde 10 de setembro, houve pelo menos dois casos em que vítimas compraram dispositivos Ledger em lojas físicas locais. Os aparelhos tinham componentes maliciosos instalados, capazes de capturar frases de recuperação e chaves privadas. No total, as perdas foram de cerca de 3,5 milhões de dólares de Singapura, o equivalente a aproximadamente 2,7 milhões de dólares americanos.
O ponto principal não é o quanto o chip da Ledger é seguro, mas quantas pessoas tocaram no aparelho antes de ele chegar às suas mãos. Uma carteira fria protege contra hackers na internet, mas não contra gente envolvida na cadeia de distribuição. Para economizar uns trocados, tem gente que procura usados, “lojas autorizadas” ou ofertas de pequenos vendedores de e-commerce — e entrega todo o seu patrimônio a um intermediário desconhecido.
Tem ainda um detalhe bem feio: a primeira denúncia foi feita em 10 de setembro, mas a Ledger só publicou um alerta em 9 de outubro — quase um mês depois. Só então pediu aos distribuidores do Sudeste Asiático que parassem de vender. E quem comprou em uma loja durante esse mês, fica como?
E uma reclamação sobre os perfis que repercutiram a notícia: vários transformaram 3,5 milhões de dólares de Singapura em 3,5 milhões de dólares americanos. A pressa para publicar um “JUST IN” foi maior do que a de conferir os fatos.
O que eu faço é simples: compro apenas pelos canais oficiais, confiro a embalagem ao abrir e devolvo o aparelho se ele já vier com uma frase de recuperação configurada. A frase de recuperação deve ser sempre gerada por você, no próprio dispositivo. Quem lhe entrega uma pronta é ladrão. Se você já comprou por um canal não oficial, não hesite: use um dispositivo novo para gerar uma nova frase de recuperação e transfira suas criptomoedas para ele.
#硬件钱包 #Ledger
A polícia de Singapura informou que, desde 10 de setembro, houve pelo menos dois casos em que vítimas compraram dispositivos Ledger em lojas físicas locais. Os aparelhos tinham componentes maliciosos instalados, capazes de capturar frases de recuperação e chaves privadas. No total, as perdas foram de cerca de 3,5 milhões de dólares de Singapura, o equivalente a aproximadamente 2,7 milhões de dólares americanos.
O ponto principal não é o quanto o chip da Ledger é seguro, mas quantas pessoas tocaram no aparelho antes de ele chegar às suas mãos. Uma carteira fria protege contra hackers na internet, mas não contra gente envolvida na cadeia de distribuição. Para economizar uns trocados, tem gente que procura usados, “lojas autorizadas” ou ofertas de pequenos vendedores de e-commerce — e entrega todo o seu patrimônio a um intermediário desconhecido.
Tem ainda um detalhe bem feio: a primeira denúncia foi feita em 10 de setembro, mas a Ledger só publicou um alerta em 9 de outubro — quase um mês depois. Só então pediu aos distribuidores do Sudeste Asiático que parassem de vender. E quem comprou em uma loja durante esse mês, fica como?
E uma reclamação sobre os perfis que repercutiram a notícia: vários transformaram 3,5 milhões de dólares de Singapura em 3,5 milhões de dólares americanos. A pressa para publicar um “JUST IN” foi maior do que a de conferir os fatos.
O que eu faço é simples: compro apenas pelos canais oficiais, confiro a embalagem ao abrir e devolvo o aparelho se ele já vier com uma frase de recuperação configurada. A frase de recuperação deve ser sempre gerada por você, no próprio dispositivo. Quem lhe entrega uma pronta é ladrão. Se você já comprou por um canal não oficial, não hesite: use um dispositivo novo para gerar uma nova frase de recuperação e transfira suas criptomoedas para ele.
#硬件钱包 #Ledger
3
·
--
A polícia de Singapura se pronunciou oficialmente: o caso dos dispositivos Ledger adulterados começou um mês antes de vir à tona em toda a internet.
A Polícia de Singapura publicou um comunicado na tarde de 28 de outubro: desde 10 de setembro, recebeu pelo menos 2 denúncias, com prejuízos totais de cerca de 3,5 milhões de dólares de Singapura (aproximadamente 2,7 milhões de dólares americanos).
Os dispositivos adulterados foram comprados em algumas lojas de varejo de Singapura e continham hardware malicioso capaz de roubar frases-semente e chaves privadas. As criptomoedas podiam ser transferidas sem que o dono autorizasse.
O que mais me incomoda é a cronologia: alguém já havia feito uma denúncia em 10 de setembro, mas o caso só explodiu na internet em 9 de outubro. Quantas pessoas usaram dispositivos comprometidos durante esse intervalo de um mês?
O The Straits Times cita estimativas de analistas segundo as quais as perdas acumuladas no caso já ultrapassam 86 milhões de dólares americanos. Não se trata de um caso isolado.
O que eu faria é simples: se você tem um Ledger comprado em uma loja de varejo, não insira sua frase-semente nele nem o use para fazer transações. Se suspeitar que o dispositivo foi adulterado, transfira suas criptomoedas para uma carteira gerada em um dispositivo novo.
Só há uma condição que refutaria essa avaliação: a polícia ou a Ledger divulgar uma lista dos lotes afetados e comprovar que o seu dispositivo não está entre eles.
Você compra carteiras de hardware com entrega direta pelo site oficial ou prefere a praticidade de comprar em uma loja local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
A polícia de Singapura se pronunciou oficialmente: o caso dos dispositivos Ledger adulterados começou um mês antes de vir à tona em toda a internet.
A Polícia de Singapura publicou um comunicado na tarde de 28 de outubro: desde 10 de setembro, recebeu pelo menos 2 denúncias, com prejuízos totais de cerca de 3,5 milhões de dólares de Singapura (aproximadamente 2,7 milhões de dólares americanos).
Os dispositivos adulterados foram comprados em algumas lojas de varejo de Singapura e continham hardware malicioso capaz de roubar frases-semente e chaves privadas. As criptomoedas podiam ser transferidas sem que o dono autorizasse.
O que mais me incomoda é a cronologia: alguém já havia feito uma denúncia em 10 de setembro, mas o caso só explodiu na internet em 9 de outubro. Quantas pessoas usaram dispositivos comprometidos durante esse intervalo de um mês?
O The Straits Times cita estimativas de analistas segundo as quais as perdas acumuladas no caso já ultrapassam 86 milhões de dólares americanos. Não se trata de um caso isolado.
O que eu faria é simples: se você tem um Ledger comprado em uma loja de varejo, não insira sua frase-semente nele nem o use para fazer transações. Se suspeitar que o dispositivo foi adulterado, transfira suas criptomoedas para uma carteira gerada em um dispositivo novo.
Só há uma condição que refutaria essa avaliação: a polícia ou a Ledger divulgar uma lista dos lotes afetados e comprovar que o seu dispositivo não está entre eles.
Você compra carteiras de hardware com entrega direta pelo site oficial ou prefere a praticidade de comprar em uma loja local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
A Polícia de Singapura publicou um comunicado na tarde de 28 de outubro: desde 10 de setembro, recebeu pelo menos 2 denúncias, com prejuízos totais de cerca de 3,5 milhões de dólares de Singapura (aproximadamente 2,7 milhões de dólares americanos).
Os dispositivos adulterados foram comprados em algumas lojas de varejo de Singapura e continham hardware malicioso capaz de roubar frases-semente e chaves privadas. As criptomoedas podiam ser transferidas sem que o dono autorizasse.
O que mais me incomoda é a cronologia: alguém já havia feito uma denúncia em 10 de setembro, mas o caso só explodiu na internet em 9 de outubro. Quantas pessoas usaram dispositivos comprometidos durante esse intervalo de um mês?
O The Straits Times cita estimativas de analistas segundo as quais as perdas acumuladas no caso já ultrapassam 86 milhões de dólares americanos. Não se trata de um caso isolado.
O que eu faria é simples: se você tem um Ledger comprado em uma loja de varejo, não insira sua frase-semente nele nem o use para fazer transações. Se suspeitar que o dispositivo foi adulterado, transfira suas criptomoedas para uma carteira gerada em um dispositivo novo.
Só há uma condição que refutaria essa avaliação: a polícia ou a Ledger divulgar uma lista dos lotes afetados e comprovar que o seu dispositivo não está entre eles.
Você compra carteiras de hardware com entrega direta pelo site oficial ou prefere a praticidade de comprar em uma loja local?
$BTC $ETH $SOL
#硬件钱包 #Ledger
349
·
--
A polícia de Singapura emitiu um alerta em 28/10: desde 10/9, foram registados pelo menos 2 casos em que utilizadores compraram carteiras de hardware Ledger adulteradas em algumas lojas de retalho locais, com perdas totais de cerca de 3,5 milhões de dólares de Singapura.
Foram instalados componentes de hardware maliciosos nos dispositivos, capazes de intercetar a frase-semente ou as chaves privadas durante a inicialização, transferindo os ativos posteriormente sem que os utilizadores se apercebessem.
A Ledger afirmou que os chips, os sistemas e os servidores não foram comprometidos e que o problema teve origem nos canais de distribuição. As vendas foram suspensas em 7 locais do Sudeste Asiático e de Hong Kong. Uma análise on-chain estima que as perdas totais poderão ultrapassar 86 milhões de dólares, mas a Ledger não confirmou este valor.
Compre carteiras de hardware apenas através dos canais oficiais e não introduza a frase-semente em dispositivos suspeitos. Se suspeitar que foi divulgada, gere uma nova frase-semente num dispositivo novo e transfira os ativos. $BTC está agora perto de 79.760 (24h -1,4%).
#硬件钱包安全 #Ledger #SegurançaCripto
A polícia de Singapura emitiu um alerta em 28/10: desde 10/9, foram registados pelo menos 2 casos em que utilizadores compraram carteiras de hardware Ledger adulteradas em algumas lojas de retalho locais, com perdas totais de cerca de 3,5 milhões de dólares de Singapura.
Foram instalados componentes de hardware maliciosos nos dispositivos, capazes de intercetar a frase-semente ou as chaves privadas durante a inicialização, transferindo os ativos posteriormente sem que os utilizadores se apercebessem.
A Ledger afirmou que os chips, os sistemas e os servidores não foram comprometidos e que o problema teve origem nos canais de distribuição. As vendas foram suspensas em 7 locais do Sudeste Asiático e de Hong Kong. Uma análise on-chain estima que as perdas totais poderão ultrapassar 86 milhões de dólares, mas a Ledger não confirmou este valor.
Compre carteiras de hardware apenas através dos canais oficiais e não introduza a frase-semente em dispositivos suspeitos. Se suspeitar que foi divulgada, gere uma nova frase-semente num dispositivo novo e transfira os ativos. $BTC está agora perto de 79.760 (24h -1,4%).
#硬件钱包安全 #Ledger #SegurançaCripto
Foram instalados componentes de hardware maliciosos nos dispositivos, capazes de intercetar a frase-semente ou as chaves privadas durante a inicialização, transferindo os ativos posteriormente sem que os utilizadores se apercebessem.
A Ledger afirmou que os chips, os sistemas e os servidores não foram comprometidos e que o problema teve origem nos canais de distribuição. As vendas foram suspensas em 7 locais do Sudeste Asiático e de Hong Kong. Uma análise on-chain estima que as perdas totais poderão ultrapassar 86 milhões de dólares, mas a Ledger não confirmou este valor.
Compre carteiras de hardware apenas através dos canais oficiais e não introduza a frase-semente em dispositivos suspeitos. Se suspeitar que foi divulgada, gere uma nova frase-semente num dispositivo novo e transfira os ativos. $BTC está agora perto de 79.760 (24h -1,4%).
#硬件钱包安全 #Ledger #SegurançaCripto
153
Alerta: carteiras Ledger adulteradas, usuários em Singapura perdem US$ 2,7 milhões
- **Incidente de segurança:** Usuários em Singapura perderam mais de US$ 2,7 milhões devido a carteiras Ledger adulteradas.
- **Quando foi descoberto:** Pelo menos dois dos primeiros casos foram relatados em 10/9, quase um mês antes de o incidente ser divulgado publicamente.
- **Alerta:** O incidente serve de lembrete para que os usuários verifiquem cuidadosamente a integridade do hardware da carteira antes de armazenar ativos.
#BinanceSquare #CryptoNews #Ledger #WalletSecurity #CryptoSecurity
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
Alerta: carteiras Ledger adulteradas, usuários em Singapura perdem US$ 2,7 milhões
- **Incidente de segurança:** Usuários em Singapura perderam mais de US$ 2,7 milhões devido a carteiras Ledger adulteradas.
- **Quando foi descoberto:** Pelo menos dois dos primeiros casos foram relatados em 10/9, quase um mês antes de o incidente ser divulgado publicamente.
- **Alerta:** O incidente serve de lembrete para que os usuários verifiquem cuidadosamente a integridade do hardware da carteira antes de armazenar ativos.
#BinanceSquare #CryptoNews #Ledger #WalletSecurity #CryptoSecurity
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
- **Incidente de segurança:** Usuários em Singapura perderam mais de US$ 2,7 milhões devido a carteiras Ledger adulteradas.
- **Quando foi descoberto:** Pelo menos dois dos primeiros casos foram relatados em 10/9, quase um mês antes de o incidente ser divulgado publicamente.
- **Alerta:** O incidente serve de lembrete para que os usuários verifiquem cuidadosamente a integridade do hardware da carteira antes de armazenar ativos.
#BinanceSquare #CryptoNews #Ledger #WalletSecurity #CryptoSecurity
$btc $eth
vlikevn Titanbot
Fonte: CoinTelegraph
108
·
--
Carteiras de hardware também foram “envenenadas”: polícia de Singapura informa que versões adulteradas da Ledger causaram o roubo de cerca de 3,5 milhões de dólares de Singapura
📌 Em 28/10, a polícia de Singapura emitiu um alerta: desde 10 de setembro, foram registados pelo menos 2 casos, com perdas totais de cerca de 3,5 milhões de dólares de Singapura (equivalentes a cerca de 2,7 milhões de dólares, segundo a Cointelegraph).
📌 A investigação preliminar indica que alguns dispositivos Ledger comprados em lojas de retalho em Singapura continham componentes de hardware maliciosos, capazes de capturar frases-semente/chaves privadas e transferir os ativos. A polícia já contactou a Ledger e a investigação continua.
📌 Segundo o The Straits Times/Malay Mail, em 13/10 a Ledger pediu aos distribuidores de Singapura, Malásia, Indonésia, Tailândia, Filipinas, Vietname, Hong Kong e outras regiões que suspendessem as vendas. Analistas de blockchain estimam que as perdas numa área mais ampla poderão ultrapassar os 86 milhões de dólares, mas a Ledger afirma não poder confirmar esse valor.
【Opinião】
O problema desta vez não está na blockchain nem na corretora, mas na “cadeia de abastecimento”: o dispositivo foi adulterado antes de chegar às mãos do comprador. A segurança de uma carteira fria depende de o “dispositivo ser confiável”; comprar em canais não oficiais ou de segunda mão equivale a entregar as chaves privadas a um desconhecido. Para o setor, este tipo de incidente afeta a confiança a curto prazo, mas, a longo prazo, acelerará a adoção de soluções como carteiras multisig, MPC, firmware verificável e embalagens invioláveis.
【Oportunidades/riscos】
1️⃣ Risco: se comprou uma carteira de hardware através de um canal de terceiros no Sudeste Asiático, não introduza mais a sua frase-semente nesse dispositivo. Gere uma nova frase-semente num dispositivo novo e confiável e transfira os ativos.
2️⃣ Desconfie de mensagens privadas de “apoio oficial” ou da “polícia” a pedir que verifique a sua frase-semente: trata-se de um esquema típico de fraude em segunda fase.
3️⃣ Acompanhe: as conclusões da investigação da Ledger e a divulgação dos lotes afetados; a existência de um plano de compensação; o percurso dos fundos roubados na blockchain e eventuais congelamentos por parte das corretoras.
4️⃣ A procura por autocustódia não vai desaparecer; as carteiras multisig, a custódia MPC e os serviços de custódia regulamentados poderão receber mais atenção.
Comprou a sua carteira de hardware através de um canal oficial? Costuma verificar regularmente o dispositivo e as autorizações?
#硬件钱包 #加密安全 #Ledger #链上安全 $BTC $ETH
Apenas para fins informativos; não constitui aconselhamento de investimento
Carteiras de hardware também foram “envenenadas”: polícia de Singapura informa que versões adulteradas da Ledger causaram o roubo de cerca de 3,5 milhões de dólares de Singapura
📌 Em 28/10, a polícia de Singapura emitiu um alerta: desde 10 de setembro, foram registados pelo menos 2 casos, com perdas totais de cerca de 3,5 milhões de dólares de Singapura (equivalentes a cerca de 2,7 milhões de dólares, segundo a Cointelegraph).
📌 A investigação preliminar indica que alguns dispositivos Ledger comprados em lojas de retalho em Singapura continham componentes de hardware maliciosos, capazes de capturar frases-semente/chaves privadas e transferir os ativos. A polícia já contactou a Ledger e a investigação continua.
📌 Segundo o The Straits Times/Malay Mail, em 13/10 a Ledger pediu aos distribuidores de Singapura, Malásia, Indonésia, Tailândia, Filipinas, Vietname, Hong Kong e outras regiões que suspendessem as vendas. Analistas de blockchain estimam que as perdas numa área mais ampla poderão ultrapassar os 86 milhões de dólares, mas a Ledger afirma não poder confirmar esse valor.
【Opinião】
O problema desta vez não está na blockchain nem na corretora, mas na “cadeia de abastecimento”: o dispositivo foi adulterado antes de chegar às mãos do comprador. A segurança de uma carteira fria depende de o “dispositivo ser confiável”; comprar em canais não oficiais ou de segunda mão equivale a entregar as chaves privadas a um desconhecido. Para o setor, este tipo de incidente afeta a confiança a curto prazo, mas, a longo prazo, acelerará a adoção de soluções como carteiras multisig, MPC, firmware verificável e embalagens invioláveis.
【Oportunidades/riscos】
1️⃣ Risco: se comprou uma carteira de hardware através de um canal de terceiros no Sudeste Asiático, não introduza mais a sua frase-semente nesse dispositivo. Gere uma nova frase-semente num dispositivo novo e confiável e transfira os ativos.
2️⃣ Desconfie de mensagens privadas de “apoio oficial” ou da “polícia” a pedir que verifique a sua frase-semente: trata-se de um esquema típico de fraude em segunda fase.
3️⃣ Acompanhe: as conclusões da investigação da Ledger e a divulgação dos lotes afetados; a existência de um plano de compensação; o percurso dos fundos roubados na blockchain e eventuais congelamentos por parte das corretoras.
4️⃣ A procura por autocustódia não vai desaparecer; as carteiras multisig, a custódia MPC e os serviços de custódia regulamentados poderão receber mais atenção.
Comprou a sua carteira de hardware através de um canal oficial? Costuma verificar regularmente o dispositivo e as autorizações?
#硬件钱包 #加密安全 #Ledger #链上安全 $BTC $ETH
Apenas para fins informativos; não constitui aconselhamento de investimento
📌 Em 28/10, a polícia de Singapura emitiu um alerta: desde 10 de setembro, foram registados pelo menos 2 casos, com perdas totais de cerca de 3,5 milhões de dólares de Singapura (equivalentes a cerca de 2,7 milhões de dólares, segundo a Cointelegraph).
📌 A investigação preliminar indica que alguns dispositivos Ledger comprados em lojas de retalho em Singapura continham componentes de hardware maliciosos, capazes de capturar frases-semente/chaves privadas e transferir os ativos. A polícia já contactou a Ledger e a investigação continua.
📌 Segundo o The Straits Times/Malay Mail, em 13/10 a Ledger pediu aos distribuidores de Singapura, Malásia, Indonésia, Tailândia, Filipinas, Vietname, Hong Kong e outras regiões que suspendessem as vendas. Analistas de blockchain estimam que as perdas numa área mais ampla poderão ultrapassar os 86 milhões de dólares, mas a Ledger afirma não poder confirmar esse valor.
【Opinião】
O problema desta vez não está na blockchain nem na corretora, mas na “cadeia de abastecimento”: o dispositivo foi adulterado antes de chegar às mãos do comprador. A segurança de uma carteira fria depende de o “dispositivo ser confiável”; comprar em canais não oficiais ou de segunda mão equivale a entregar as chaves privadas a um desconhecido. Para o setor, este tipo de incidente afeta a confiança a curto prazo, mas, a longo prazo, acelerará a adoção de soluções como carteiras multisig, MPC, firmware verificável e embalagens invioláveis.
【Oportunidades/riscos】
1️⃣ Risco: se comprou uma carteira de hardware através de um canal de terceiros no Sudeste Asiático, não introduza mais a sua frase-semente nesse dispositivo. Gere uma nova frase-semente num dispositivo novo e confiável e transfira os ativos.
2️⃣ Desconfie de mensagens privadas de “apoio oficial” ou da “polícia” a pedir que verifique a sua frase-semente: trata-se de um esquema típico de fraude em segunda fase.
3️⃣ Acompanhe: as conclusões da investigação da Ledger e a divulgação dos lotes afetados; a existência de um plano de compensação; o percurso dos fundos roubados na blockchain e eventuais congelamentos por parte das corretoras.
4️⃣ A procura por autocustódia não vai desaparecer; as carteiras multisig, a custódia MPC e os serviços de custódia regulamentados poderão receber mais atenção.
Comprou a sua carteira de hardware através de um canal oficial? Costuma verificar regularmente o dispositivo e as autorizações?
#硬件钱包 #加密安全 #Ledger #链上安全 $BTC $ETH
Apenas para fins informativos; não constitui aconselhamento de investimento
196


·
--
Ao meio-dia, eu estava pensando em pegar a carteira fria para conferir o endereço. Aí, enquanto navegava, vi uma notícia de Singapura e parei na hora.
A polícia de Singapura informou que, desde 10 de setembro, carteiras de hardware Ledger compradas em lojas de varejo foram adulteradas. Um componente de hardware malicioso foi encontrado nelas, e as perdas conhecidas até agora somam cerca de 3,5 milhões de dólares de Singapura, aproximadamente 2,7 milhões de dólares americanos.
E o mais absurdo: em 13 de outubro, a Ledger já havia pedido que os varejistas da Indonésia, Singapura, Tailândia, Filipinas, Vietnã, Malásia e Hong Kong suspendessem as vendas.
Como veterano do mundo cripto, eu sempre achei que deixar as moedas numa carteira fria era como ter um seguro.
Mas, desta vez, o problema já veio dentro da caixa 😂
Vou conferir de novo algumas coisas:
se a carteira fria foi comprada por um canal oficial;
se a frase-semente foi gerada por mim, e não veio num papel dentro da caixa;
separar os valores altos e não deixar tudo num único dispositivo.
Não é nada que vá movimentar muito o mercado, mas, se perder dinheiro com uma coisa dessas, não tem como recuperar. Melhor conferir com atenção.
#Ledger #冷钱包 #安全 $BTC
Ao meio-dia, eu estava pensando em pegar a carteira fria para conferir o endereço. Aí, enquanto navegava, vi uma notícia de Singapura e parei na hora.
A polícia de Singapura informou que, desde 10 de setembro, carteiras de hardware Ledger compradas em lojas de varejo foram adulteradas. Um componente de hardware malicioso foi encontrado nelas, e as perdas conhecidas até agora somam cerca de 3,5 milhões de dólares de Singapura, aproximadamente 2,7 milhões de dólares americanos.
E o mais absurdo: em 13 de outubro, a Ledger já havia pedido que os varejistas da Indonésia, Singapura, Tailândia, Filipinas, Vietnã, Malásia e Hong Kong suspendessem as vendas.
Como veterano do mundo cripto, eu sempre achei que deixar as moedas numa carteira fria era como ter um seguro.
Mas, desta vez, o problema já veio dentro da caixa 😂
Vou conferir de novo algumas coisas:
se a carteira fria foi comprada por um canal oficial;
se a frase-semente foi gerada por mim, e não veio num papel dentro da caixa;
separar os valores altos e não deixar tudo num único dispositivo.
Não é nada que vá movimentar muito o mercado, mas, se perder dinheiro com uma coisa dessas, não tem como recuperar. Melhor conferir com atenção.
#Ledger #冷钱包 #安全 $BTC
A polícia de Singapura informou que, desde 10 de setembro, carteiras de hardware Ledger compradas em lojas de varejo foram adulteradas. Um componente de hardware malicioso foi encontrado nelas, e as perdas conhecidas até agora somam cerca de 3,5 milhões de dólares de Singapura, aproximadamente 2,7 milhões de dólares americanos.
E o mais absurdo: em 13 de outubro, a Ledger já havia pedido que os varejistas da Indonésia, Singapura, Tailândia, Filipinas, Vietnã, Malásia e Hong Kong suspendessem as vendas.
Como veterano do mundo cripto, eu sempre achei que deixar as moedas numa carteira fria era como ter um seguro.
Mas, desta vez, o problema já veio dentro da caixa 😂
Vou conferir de novo algumas coisas:
se a carteira fria foi comprada por um canal oficial;
se a frase-semente foi gerada por mim, e não veio num papel dentro da caixa;
separar os valores altos e não deixar tudo num único dispositivo.
Não é nada que vá movimentar muito o mercado, mas, se perder dinheiro com uma coisa dessas, não tem como recuperar. Melhor conferir com atenção.
#Ledger #冷钱包 #安全 $BTC
242
Ledger falsificado: Singapura perde US$ 2,7 milhões
- A polícia de Singapura está investigando.
- O caso de falsificação do Ledger.
- Prejuízo de US$ 2,7 milhões.
- Pelo menos 2 casos.
- Relatório de 10 de setembro.
- Divulgado quase um mês depois.
- O feed RSS ainda não acrescentou detalhes.
#BinanceSquare #CryptoNews #Ledger #Crypto
$btc $eth
#vlikevn Titanbot
Fonte: CoinTelegraph
Ledger falsificado: Singapura perde US$ 2,7 milhões
- A polícia de Singapura está investigando.
- O caso de falsificação do Ledger.
- Prejuízo de US$ 2,7 milhões.
- Pelo menos 2 casos.
- Relatório de 10 de setembro.
- Divulgado quase um mês depois.
- O feed RSS ainda não acrescentou detalhes.
#BinanceSquare #CryptoNews #Ledger #Crypto
$btc $eth
#vlikevn Titanbot
Fonte: CoinTelegraph
- A polícia de Singapura está investigando.
- O caso de falsificação do Ledger.
- Prejuízo de US$ 2,7 milhões.
- Pelo menos 2 casos.
- Relatório de 10 de setembro.
- Divulgado quase um mês depois.
- O feed RSS ainda não acrescentou detalhes.
#BinanceSquare #CryptoNews #Ledger #Crypto
$btc $eth
#vlikevn Titanbot
Fonte: CoinTelegraph
153
·
--
Já se passaram 18 dias, e o ritmo da lavagem de dinheiro dos hackers não mudou nem um pouco.
Em 27 de outubro, o endereço por trás do roubo de ETH da CryptoBilis voltou a movimentar fundos. Primeiro, dividiu o dinheiro em duas novas carteiras com 600,1 ETH cada. Depois, transferiu fundos em paralelo para o Tornado Cash: entre 14:24:59 e 14:27:23 UTC, em menos de três minutos, fez 12 transações de 100 ETH cada, totalizando 1.200 ETH, equivalentes a US$ 2,78 milhões ao preço atual. Desde o roubo em grande escala de 9 de outubro, esse dinheiro já está circulando na blockchain há 18 dias.
Lembra do que aconteceu em 9 de outubro? Usuários que compraram dispositivos Ledger por meio da distribuidora do Sudeste Asiático CryptoBilis foram vítimas do ataque. A Bitquery estima que as perdas em várias blockchains tenham chegado a cerca de US$ 102 milhões. Em 11 de outubro, a Ledger confirmou que dispositivos das vítimas realmente haviam sido adulterados com hardware não autorizado. O caso está esclarecido, mas o dinheiro não foi recuperado, e os hackers continuam lavando os fundos.
O interessante é a reação do $ETH. O preço atual é US$ 2349.64, com alta de pouco mais de 2% nas últimas 24 horas. O medo provocado pelas notícias de segurança não conseguiu se sustentar, e o preço se recuperou por conta própria. Se continuar tão estável e não surgirem novos alertas de segurança sobre os dispositivos, isso indica que o apetite por risco no curto prazo não foi realmente afetado. Mas, por outro lado, se os atacantes continuarem avançando de forma metódica, não é impossível que volte a surgir cautela.
Sinceramente, quando se trata de adulteração de hardware, o canal de distribuição é mais importante do que a marca.
#CryptoBilis #Ledger #ETH
Já se passaram 18 dias, e o ritmo da lavagem de dinheiro dos hackers não mudou nem um pouco.
Em 27 de outubro, o endereço por trás do roubo de ETH da CryptoBilis voltou a movimentar fundos. Primeiro, dividiu o dinheiro em duas novas carteiras com 600,1 ETH cada. Depois, transferiu fundos em paralelo para o Tornado Cash: entre 14:24:59 e 14:27:23 UTC, em menos de três minutos, fez 12 transações de 100 ETH cada, totalizando 1.200 ETH, equivalentes a US$ 2,78 milhões ao preço atual. Desde o roubo em grande escala de 9 de outubro, esse dinheiro já está circulando na blockchain há 18 dias.
Lembra do que aconteceu em 9 de outubro? Usuários que compraram dispositivos Ledger por meio da distribuidora do Sudeste Asiático CryptoBilis foram vítimas do ataque. A Bitquery estima que as perdas em várias blockchains tenham chegado a cerca de US$ 102 milhões. Em 11 de outubro, a Ledger confirmou que dispositivos das vítimas realmente haviam sido adulterados com hardware não autorizado. O caso está esclarecido, mas o dinheiro não foi recuperado, e os hackers continuam lavando os fundos.
O interessante é a reação do $ETH . O preço atual é US$ 2349.64, com alta de pouco mais de 2% nas últimas 24 horas. O medo provocado pelas notícias de segurança não conseguiu se sustentar, e o preço se recuperou por conta própria. Se continuar tão estável e não surgirem novos alertas de segurança sobre os dispositivos, isso indica que o apetite por risco no curto prazo não foi realmente afetado. Mas, por outro lado, se os atacantes continuarem avançando de forma metódica, não é impossível que volte a surgir cautela.
Sinceramente, quando se trata de adulteração de hardware, o canal de distribuição é mais importante do que a marca.
#CryptoBilis #Ledger #ETH
Em 27 de outubro, o endereço por trás do roubo de ETH da CryptoBilis voltou a movimentar fundos. Primeiro, dividiu o dinheiro em duas novas carteiras com 600,1 ETH cada. Depois, transferiu fundos em paralelo para o Tornado Cash: entre 14:24:59 e 14:27:23 UTC, em menos de três minutos, fez 12 transações de 100 ETH cada, totalizando 1.200 ETH, equivalentes a US$ 2,78 milhões ao preço atual. Desde o roubo em grande escala de 9 de outubro, esse dinheiro já está circulando na blockchain há 18 dias.
Lembra do que aconteceu em 9 de outubro? Usuários que compraram dispositivos Ledger por meio da distribuidora do Sudeste Asiático CryptoBilis foram vítimas do ataque. A Bitquery estima que as perdas em várias blockchains tenham chegado a cerca de US$ 102 milhões. Em 11 de outubro, a Ledger confirmou que dispositivos das vítimas realmente haviam sido adulterados com hardware não autorizado. O caso está esclarecido, mas o dinheiro não foi recuperado, e os hackers continuam lavando os fundos.
O interessante é a reação do $ETH . O preço atual é US$ 2349.64, com alta de pouco mais de 2% nas últimas 24 horas. O medo provocado pelas notícias de segurança não conseguiu se sustentar, e o preço se recuperou por conta própria. Se continuar tão estável e não surgirem novos alertas de segurança sobre os dispositivos, isso indica que o apetite por risco no curto prazo não foi realmente afetado. Mas, por outro lado, se os atacantes continuarem avançando de forma metódica, não é impossível que volte a surgir cautela.
Sinceramente, quando se trata de adulteração de hardware, o canal de distribuição é mais importante do que a marca.
#CryptoBilis #Ledger #ETH
186
·
--
As pessoas na blockchain estão perdendo dinheiro, enquanto o chefão da rede encena um amor profundo.
#Tron #Ledger
O invasor roubou frases de recuperação usando dispositivos Ledger adulterados por distribuidores do Sudeste Asiático. Cerca de 70,5 milhões de dólares em USDT na blockchain Tron foram rapidamente lavados, representando 75,6% das perdas totais do incidente. Depois, a Tether congelou cerca de 10 milhões, mas o restante já havia desaparecido nas sombras. Nem a equipe oficial da Tron nem o próprio Sun Yuchen apresentaram qualquer plano de compensação ou resposta sistemática.
Em agosto deste ano, Sun Yuchen processou jt para exigir 30 milhões de yuans de “dote” e publicou um longo texto de seis mil caracteres revelando detalhes íntimos. Depois que jt respondeu que “não venderia a alma por dinheiro”, Sun Yuchen declarou: “Quando alguém vai embora, a luz precisa ser apagada.” Parecia que o assunto estava encerrado. Mas, em outubro, ele voltou a falar do caso durante uma transmissão ao vivo, dizendo que “nem 5 bilhões nem 50 bilhões dados a jt a fariam ficar”. Os internautas o ridicularizaram, dizendo que era “uma armação de golpe romântico inventada por ele mesmo para ganhar visualizações”.
E assim a cena ganhou um contraste impressionante: de um lado, usuários da Tron sofreram perdas enormes porque suas carteiras de hardware foram adulteradas; do outro, Sun Yuchen mastiga repetidamente diante das câmeras uma história de amor que já tinha “apagado as luzes”. Recentemente, ele também revelou que até decisões importantes da vida deixa a cargo da IA. Mas, diante das perdas em dinheiro vivo no ecossistema Tron, parece que a IA não deu conselho algum — e ele próprio também preferiu ficar em silêncio.
A “luz” de Sun Yuchen até foi apagada, mas o rombo de mais de 70 milhões de dólares na blockchain Tron continua brilhando.
As pessoas na blockchain estão perdendo dinheiro, enquanto o chefão da rede encena um amor profundo.
#Tron #Ledger
O invasor roubou frases de recuperação usando dispositivos Ledger adulterados por distribuidores do Sudeste Asiático. Cerca de 70,5 milhões de dólares em USDT na blockchain Tron foram rapidamente lavados, representando 75,6% das perdas totais do incidente. Depois, a Tether congelou cerca de 10 milhões, mas o restante já havia desaparecido nas sombras. Nem a equipe oficial da Tron nem o próprio Sun Yuchen apresentaram qualquer plano de compensação ou resposta sistemática.
Em agosto deste ano, Sun Yuchen processou jt para exigir 30 milhões de yuans de “dote” e publicou um longo texto de seis mil caracteres revelando detalhes íntimos. Depois que jt respondeu que “não venderia a alma por dinheiro”, Sun Yuchen declarou: “Quando alguém vai embora, a luz precisa ser apagada.” Parecia que o assunto estava encerrado. Mas, em outubro, ele voltou a falar do caso durante uma transmissão ao vivo, dizendo que “nem 5 bilhões nem 50 bilhões dados a jt a fariam ficar”. Os internautas o ridicularizaram, dizendo que era “uma armação de golpe romântico inventada por ele mesmo para ganhar visualizações”.
E assim a cena ganhou um contraste impressionante: de um lado, usuários da Tron sofreram perdas enormes porque suas carteiras de hardware foram adulteradas; do outro, Sun Yuchen mastiga repetidamente diante das câmeras uma história de amor que já tinha “apagado as luzes”. Recentemente, ele também revelou que até decisões importantes da vida deixa a cargo da IA. Mas, diante das perdas em dinheiro vivo no ecossistema Tron, parece que a IA não deu conselho algum — e ele próprio também preferiu ficar em silêncio.
A “luz” de Sun Yuchen até foi apagada, mas o rombo de mais de 70 milhões de dólares na blockchain Tron continua brilhando.
#Tron #Ledger
O invasor roubou frases de recuperação usando dispositivos Ledger adulterados por distribuidores do Sudeste Asiático. Cerca de 70,5 milhões de dólares em USDT na blockchain Tron foram rapidamente lavados, representando 75,6% das perdas totais do incidente. Depois, a Tether congelou cerca de 10 milhões, mas o restante já havia desaparecido nas sombras. Nem a equipe oficial da Tron nem o próprio Sun Yuchen apresentaram qualquer plano de compensação ou resposta sistemática.
Em agosto deste ano, Sun Yuchen processou jt para exigir 30 milhões de yuans de “dote” e publicou um longo texto de seis mil caracteres revelando detalhes íntimos. Depois que jt respondeu que “não venderia a alma por dinheiro”, Sun Yuchen declarou: “Quando alguém vai embora, a luz precisa ser apagada.” Parecia que o assunto estava encerrado. Mas, em outubro, ele voltou a falar do caso durante uma transmissão ao vivo, dizendo que “nem 5 bilhões nem 50 bilhões dados a jt a fariam ficar”. Os internautas o ridicularizaram, dizendo que era “uma armação de golpe romântico inventada por ele mesmo para ganhar visualizações”.
E assim a cena ganhou um contraste impressionante: de um lado, usuários da Tron sofreram perdas enormes porque suas carteiras de hardware foram adulteradas; do outro, Sun Yuchen mastiga repetidamente diante das câmeras uma história de amor que já tinha “apagado as luzes”. Recentemente, ele também revelou que até decisões importantes da vida deixa a cargo da IA. Mas, diante das perdas em dinheiro vivo no ecossistema Tron, parece que a IA não deu conselho algum — e ele próprio também preferiu ficar em silêncio.
A “luz” de Sun Yuchen até foi apagada, mas o rombo de mais de 70 milhões de dólares na blockchain Tron continua brilhando.
1
272
·
--
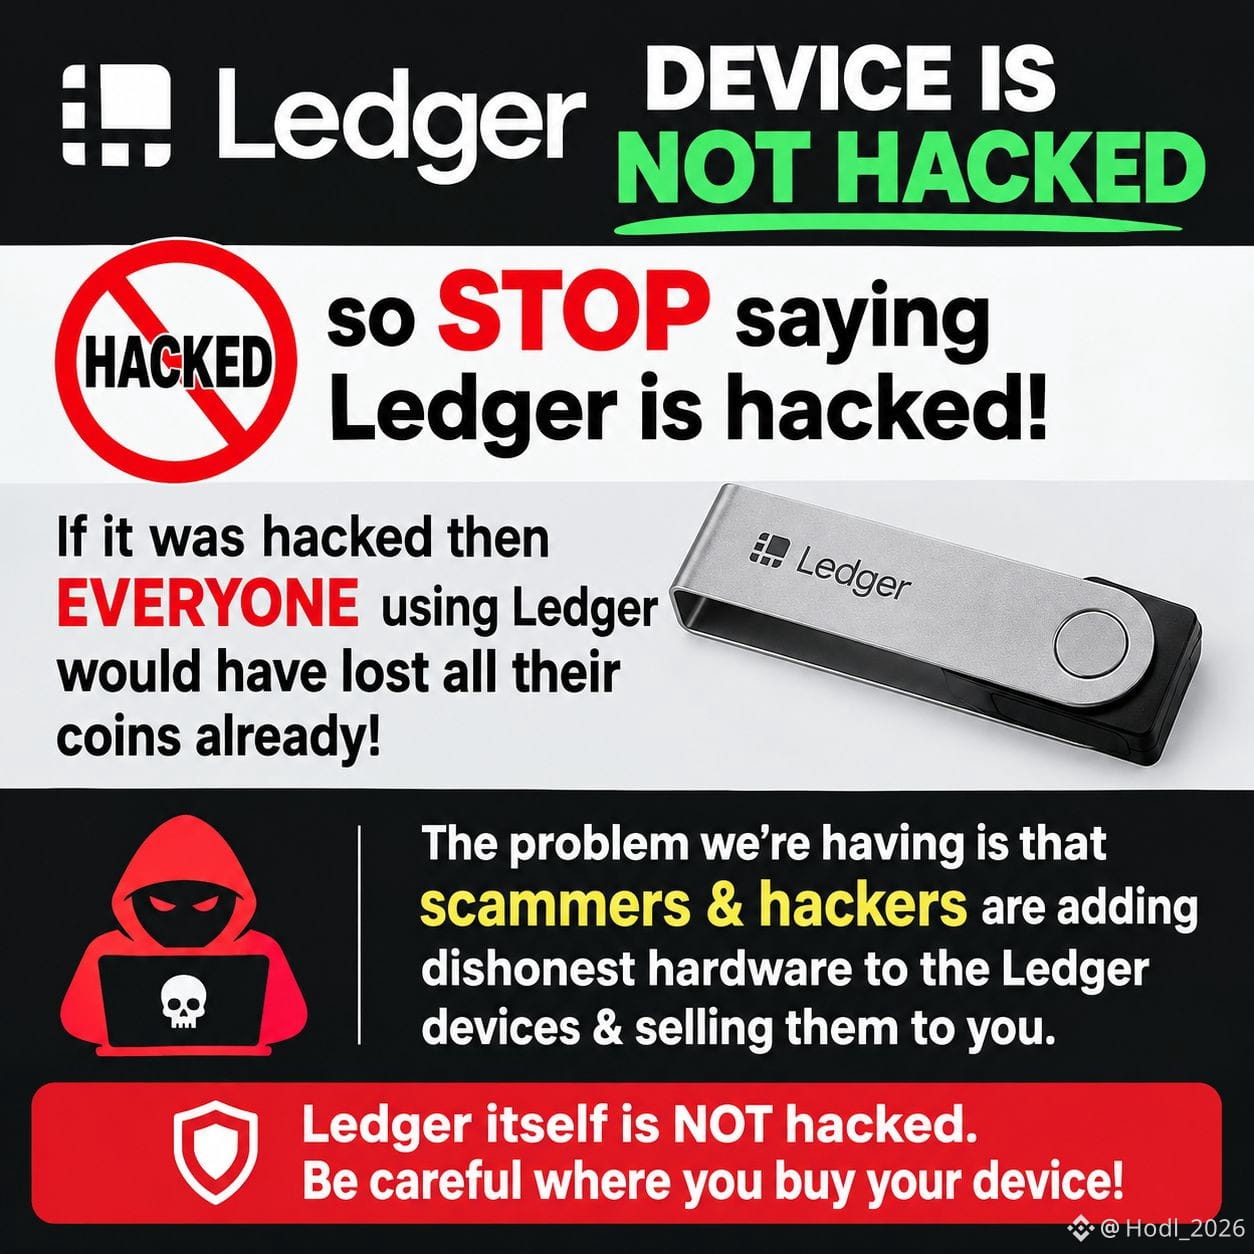
O dispositivo #Ledger NÃO FOI HACKEADO, então PAREM de dizer que a Ledger foi hackeada!
Se tivesse sido hackeado, TODO MUNDO que usa a Ledger já teria perdido todas as suas moedas!
O problema é que golpistas e hackers estão adicionando hardware adulterado aos dispositivos Ledger e vendendo-os para vocês.
#StaySafe
O dispositivo #Ledger NÃO FOI HACKEADO, então PAREM de dizer que a Ledger foi hackeada!
Se tivesse sido hackeado, TODO MUNDO que usa a Ledger já teria perdido todas as suas moedas!
O problema é que golpistas e hackers estão adicionando hardware adulterado aos dispositivos Ledger e vendendo-os para vocês.
#StaySafe
Se tivesse sido hackeado, TODO MUNDO que usa a Ledger já teria perdido todas as suas moedas!
O problema é que golpistas e hackers estão adicionando hardware adulterado aos dispositivos Ledger e vendendo-os para vocês.
#StaySafe
134

📱 Carteira de hardware vira “celular”? Por que a Ledger lançou o Atom neste momento?
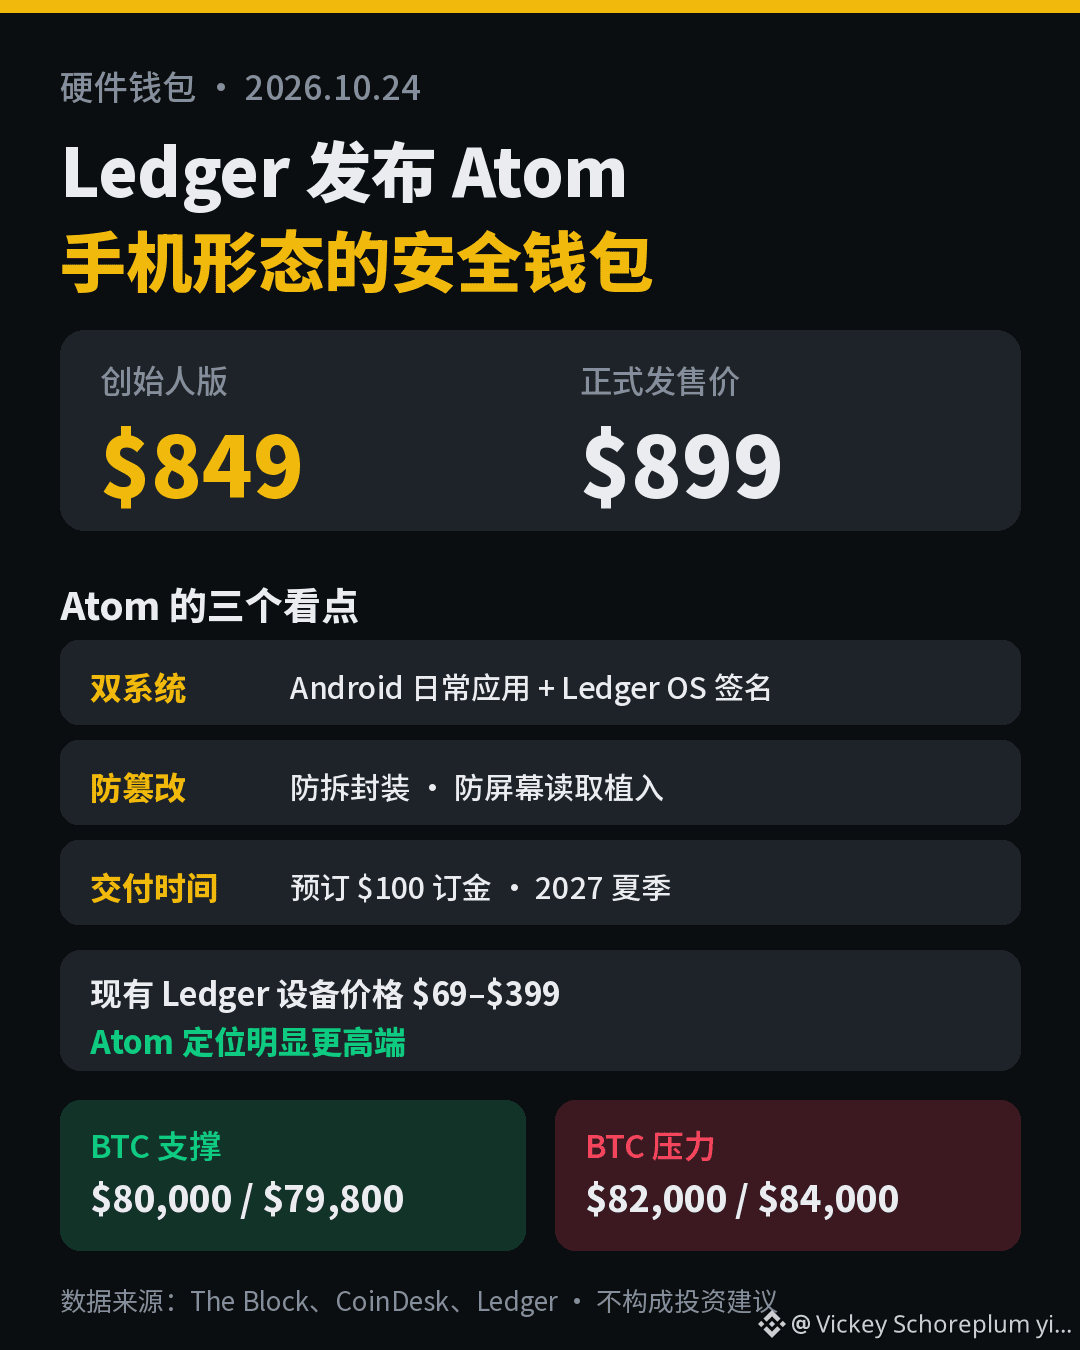
Em 15 de outubro, a Ledger apresentou o Atom na conferência Op3n, em Paris: um dispositivo que roda aplicativos Android do dia a dia e, ao mesmo tempo, mantém um chip de segurança independente. Segundo o The Block, a Founder Edition custa US$ 849 e pode ser reservada com um depósito de US$ 100, totalmente reembolsável. Após o lançamento oficial, custará US$ 899. As carteiras de hardware atuais da Ledger custam entre US$ 69 e US$ 399.
📌 Informações principais
• Dois sistemas: o Android cuida dos aplicativos do dia a dia; as assinaturas são feitas no modo seguro do Ledger OS
• Proteção contra adulterações: inclui embalagem inviolável e um design que impede a instalação de dispositivos para capturar informações da tela, em resposta ao recente incidente na cadeia de suprimentos da CryptoBilis
• Ecossistema: há planos para integrar o aplicativo Seeker da Solana Mobile
• Entrega prevista para o verão de 2027. Por enquanto, é apenas uma pré-venda, não um produto final
💡 Impacto no mercado
A segurança da autocustódia voltou a ganhar atenção diante dos riscos na cadeia de suprimentos. Mas, como o Atom só será enviado em 2027, seu impacto nos preços das criptomoedas no curto prazo deve ser limitado; por enquanto, trata-se mais de uma narrativa do setor. As promessas de segurança ainda precisam ser comprovadas em um dispositivo real.
📊 Níveis de referência do BTC (preço atual em torno de US$ 80.800, 24h -1,3%)
• Suporte: US$ 80.000 / US$ 79.800
• Resistência: US$ 82.000 / US$ 84.000
🤔 Você pagaria US$ 849 por uma carteira em formato de “celular” ou continuaria usando um celular comum junto com uma carteira de hardware? Conte nos comentários 👇
👉 Negocie BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ Isto não constitui aconselhamento de investimento. Tenha em atenção os riscos.
📱 Carteira de hardware vira “celular”? Por que a Ledger lançou o Atom neste momento?
Em 15 de outubro, a Ledger apresentou o Atom na conferência Op3n, em Paris: um dispositivo que roda aplicativos Android do dia a dia e, ao mesmo tempo, mantém um chip de segurança independente. Segundo o The Block, a Founder Edition custa US$ 849 e pode ser reservada com um depósito de US$ 100, totalmente reembolsável. Após o lançamento oficial, custará US$ 899. As carteiras de hardware atuais da Ledger custam entre US$ 69 e US$ 399.
📌 Informações principais
• Dois sistemas: o Android cuida dos aplicativos do dia a dia; as assinaturas são feitas no modo seguro do Ledger OS
• Proteção contra adulterações: inclui embalagem inviolável e um design que impede a instalação de dispositivos para capturar informações da tela, em resposta ao recente incidente na cadeia de suprimentos da CryptoBilis
• Ecossistema: há planos para integrar o aplicativo Seeker da Solana Mobile
• Entrega prevista para o verão de 2027. Por enquanto, é apenas uma pré-venda, não um produto final
💡 Impacto no mercado
A segurança da autocustódia voltou a ganhar atenção diante dos riscos na cadeia de suprimentos. Mas, como o Atom só será enviado em 2027, seu impacto nos preços das criptomoedas no curto prazo deve ser limitado; por enquanto, trata-se mais de uma narrativa do setor. As promessas de segurança ainda precisam ser comprovadas em um dispositivo real.
📊 Níveis de referência do BTC (preço atual em torno de US$ 80.800, 24h -1,3%)
• Suporte: US$ 80.000 / US$ 79.800
• Resistência: US$ 82.000 / US$ 84.000
🤔 Você pagaria US$ 849 por uma carteira em formato de “celular” ou continuaria usando um celular comum junto com uma carteira de hardware? Conte nos comentários 👇
👉 Negocie BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ Isto não constitui aconselhamento de investimento. Tenha em atenção os riscos.
Em 15 de outubro, a Ledger apresentou o Atom na conferência Op3n, em Paris: um dispositivo que roda aplicativos Android do dia a dia e, ao mesmo tempo, mantém um chip de segurança independente. Segundo o The Block, a Founder Edition custa US$ 849 e pode ser reservada com um depósito de US$ 100, totalmente reembolsável. Após o lançamento oficial, custará US$ 899. As carteiras de hardware atuais da Ledger custam entre US$ 69 e US$ 399.
📌 Informações principais
• Dois sistemas: o Android cuida dos aplicativos do dia a dia; as assinaturas são feitas no modo seguro do Ledger OS
• Proteção contra adulterações: inclui embalagem inviolável e um design que impede a instalação de dispositivos para capturar informações da tela, em resposta ao recente incidente na cadeia de suprimentos da CryptoBilis
• Ecossistema: há planos para integrar o aplicativo Seeker da Solana Mobile
• Entrega prevista para o verão de 2027. Por enquanto, é apenas uma pré-venda, não um produto final
💡 Impacto no mercado
A segurança da autocustódia voltou a ganhar atenção diante dos riscos na cadeia de suprimentos. Mas, como o Atom só será enviado em 2027, seu impacto nos preços das criptomoedas no curto prazo deve ser limitado; por enquanto, trata-se mais de uma narrativa do setor. As promessas de segurança ainda precisam ser comprovadas em um dispositivo real.
📊 Níveis de referência do BTC (preço atual em torno de US$ 80.800, 24h -1,3%)
• Suporte: US$ 80.000 / US$ 79.800
• Resistência: US$ 82.000 / US$ 84.000
🤔 Você pagaria US$ 849 por uma carteira em formato de “celular” ou continuaria usando um celular comum junto com uma carteira de hardware? Conte nos comentários 👇
👉 Negocie BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ Isto não constitui aconselhamento de investimento. Tenha em atenção os riscos.
106
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BinanceReopensWithdrawalsForMoreAssets
1.1M visualizações
5,645 discutindo
2
#$2TWipedOutHedgeFundsFaceLiquidation
3 visualizações
3 discutindo
3
#AnthropicIPOValuationDoubts
10,566 visualizações
321 discutindo
4
#SouthKoreaDelaysCryptoTaxationUntil2029
0 visualizações
1 discutindo
5
#HongKongPlansTaxIncentivesCoveringDigitalAssets
0 visualizações
1 discutindo
6
#ECBTargetsDigitalEuroIssuanceIn2029
0 visualizações
2 discutindo
7
#ChainalysisBreachExposedPasswordHashesAndLiveTokens
60 visualizações
3 discutindo
8
#UkraineCentralBankOpposesCurrentCryptoAssetBill
665 visualizações
35 discutindo
9
#CoreScientificExpectsToExitBitcoinMiningByYearEnd2026
247 visualizações
8 discutindo
10
#USStocksSlipandCryptoMarketUnderBroadPressure
117,508 visualizações
740 discutindo