
#cybersecurity
cybersecurity
1.6M visualizações
3,686 discutindo
Popular
Últimas
·
--
Artigo
🚨133 MILHÕES DE DÓLARES: UM BANCO FRANCÊS FOI HACKEADO ‼️O Crédit Mutuel Arkéa confirma um ciberataque; fundos encontrados no ecossistema cripto ‼️
O investigador ZachXBT menciona mais de 133 milhões de dólares em movimentações suspeitas. E este caso levanta uma questão importante: até que ponto os criminosos conseguem movimentar fundos antes que seja tarde demais?
Um ciberataque contra o Crédit Mutuel Arkéa abala o setor bancário francês.
Em 4 de novembro, o grupo bancário confirmou ter sido vítima de um ataque informático que permitiu a realização de operações fraudulentas. Para evitar novas movimentações suspeitas, algumas transações foram temporariamente suspensas.
🚨133 MILHÕES DE DÓLARES: UM BANCO FRANCÊS FOI HACKEADO ‼️
O Crédit Mutuel Arkéa confirma um ciberataque; fundos encontrados no ecossistema cripto ‼️
O investigador ZachXBT menciona mais de 133 milhões de dólares em movimentações suspeitas. E este caso levanta uma questão importante: até que ponto os criminosos conseguem movimentar fundos antes que seja tarde demais?
Um ciberataque contra o Crédit Mutuel Arkéa abala o setor bancário francês.
Em 4 de novembro, o grupo bancário confirmou ter sido vítima de um ataque informático que permitiu a realização de operações fraudulentas. Para evitar novas movimentações suspeitas, algumas transações foram temporariamente suspensas.
O investigador ZachXBT menciona mais de 133 milhões de dólares em movimentações suspeitas. E este caso levanta uma questão importante: até que ponto os criminosos conseguem movimentar fundos antes que seja tarde demais?
Um ciberataque contra o Crédit Mutuel Arkéa abala o setor bancário francês.
Em 4 de novembro, o grupo bancário confirmou ter sido vítima de um ataque informático que permitiu a realização de operações fraudulentas. Para evitar novas movimentações suspeitas, algumas transações foram temporariamente suspensas.
1
1
867
·
--
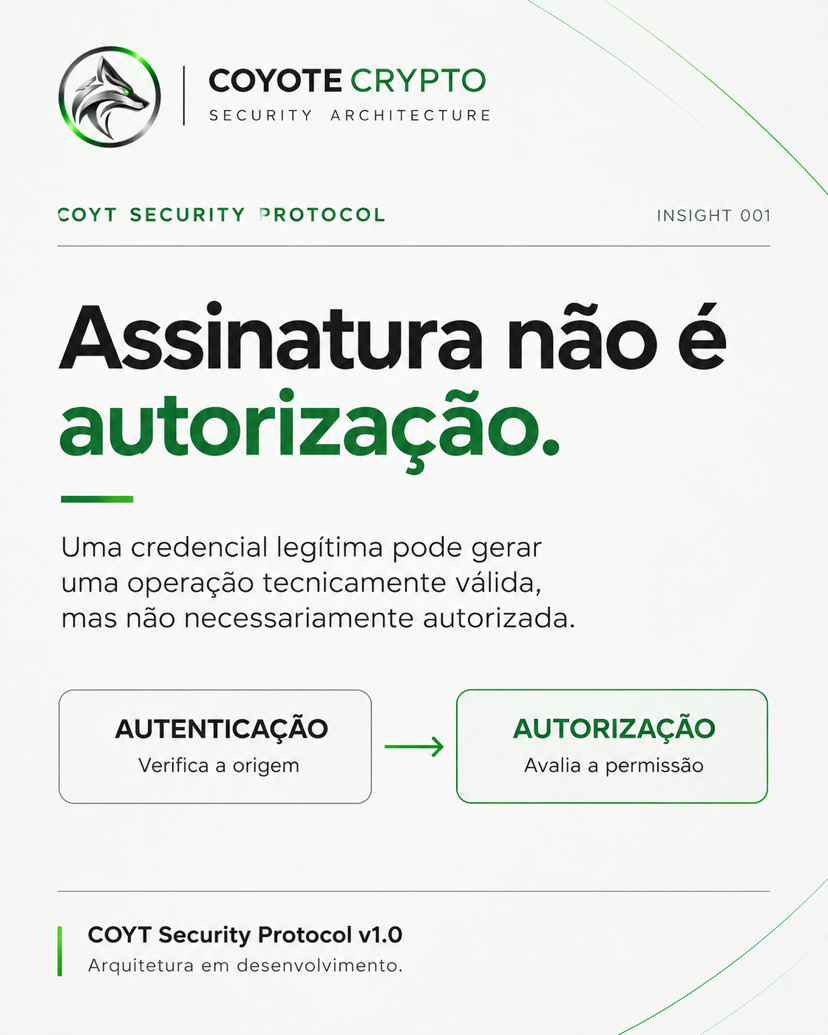
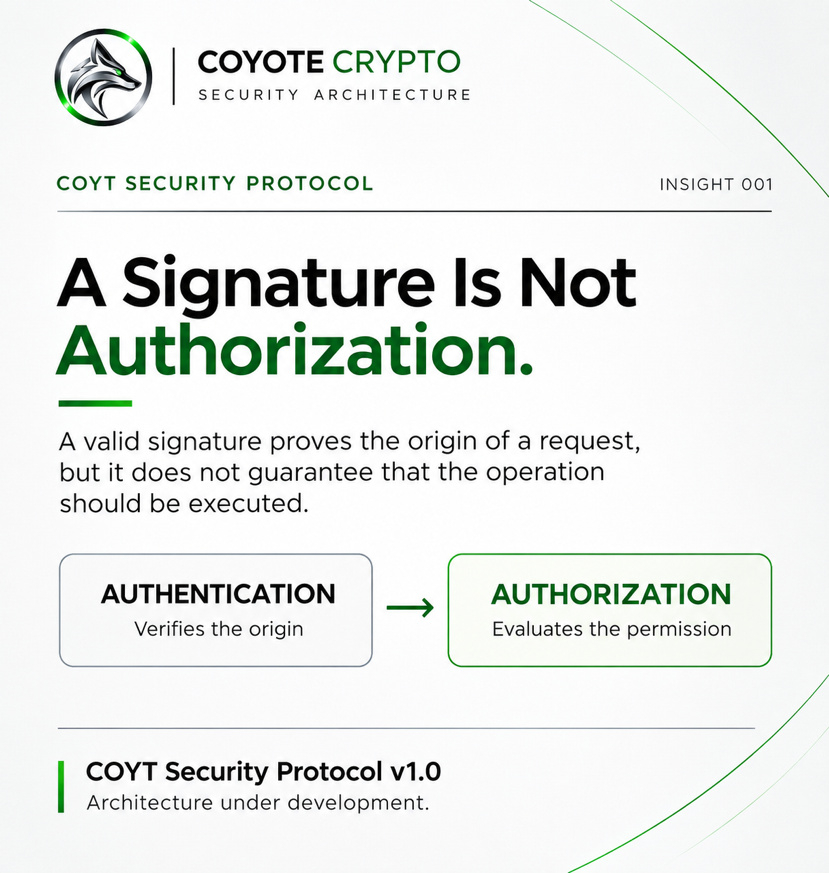
Uma assinatura criptográfica válida comprova a origem de uma requisição. Mas não garante que aquela operação deveria acontecer.
Credenciais comprometidas podem produzir instruções tecnicamente válidas.
O COYT Security Protocol propõe separar autenticação e autorização por meio de políticas previamente definidas e aprovação independente.
Segurança financeira começa antes da execução.
COYT Security Protocol v1.0 — arquitetura em desenvolvimento.
#PaymentSecurity #FintechSecurity #Cybersecurity
Uma assinatura criptográfica válida comprova a origem de uma requisição. Mas não garante que aquela operação deveria acontecer.
Credenciais comprometidas podem produzir instruções tecnicamente válidas.
O COYT Security Protocol propõe separar autenticação e autorização por meio de políticas previamente definidas e aprovação independente.
Segurança financeira começa antes da execução.
COYT Security Protocol v1.0 — arquitetura em desenvolvimento.
#PaymentSecurity #FintechSecurity #Cybersecurity
Credenciais comprometidas podem produzir instruções tecnicamente válidas.
O COYT Security Protocol propõe separar autenticação e autorização por meio de políticas previamente definidas e aprovação independente.
Segurança financeira começa antes da execução.
COYT Security Protocol v1.0 — arquitetura em desenvolvimento.
#PaymentSecurity #FintechSecurity #Cybersecurity
732

·
--
Ver tradução
传统银行遭网络攻击,加密支付与托管信任面临何种考验
传统金融基础设施的安全韧性再次成为市场关注的焦点。据Cointelegraph报道,法国Crédit Mutuel Arkéa银行在遭遇网络攻击后已恢复运营,并正在评估损失情况。该行声明称,客户资金未受影响,攻击者是通过服务提供商的平台渗透进其系统的。这一事件虽未直接波及加密资产的核心底层网络,但为加密支付网关与托管信任带来了值得警惕的宏观风险信号。
此次攻击的路径并非直接针对银行核心系统,而是利用了第三方服务提供商的漏洞。这种供应链攻击方式在现代金融体系中日益常见,其隐蔽性与扩散性往往超出预期。对于依赖传统银行系统进行法币出入金、支付网关结算以及托管服务的加密项目而言,任何传统金融环节的波动都可能通过信任链条传导至加密市场。尽管目前尚未出现加密资产直接受损的报告,但市场情绪可能因对传统金融稳定性的担忧而受到短期扰动。
从市场反应来看,此类事件通常不会引发剧烈的价格崩盘,但可能加剧市场对托管安全与支付通道稳定性的关注。投资者或将更加审视那些与传统银行深度绑定的加密支付解决方案及托管服务提供商的风险敞口。需要观察的是,此类安全事件是否会促使更多机构加速去中心化托管方案的部署,或推动监管层面对第三方服务提供商提出更严格的安全合规要求。
反方因素在于,该银行已迅速恢复运营且客户资金安全得到保障,这在一定程度上缓解了市场的恐慌情绪。此外,传统金融系统的安全防护能力正在不断提升,此类单一事件不太可能动摇整个加密支付生态的长期信任基础。然而,供应链攻击的复杂性意味着潜在风险并未完全消除,后续仍需关注攻击者是否进一步渗透或数据泄露的后续影响。
接下来观察什么?市场参与者应重点关注加密支付网关与托管服务提供商是否发布相关安全更新或审计报告,以及传统金融监管层是否针对第三方服务提供商出台新的安全指引。这些信号将有助于判断此次事件对加密支付与托管信任的长期影响。
#CyberSecurity #TradFi #CryptoRisk
以上为信息整理与个人分析,不构成投资建议。
传统银行遭网络攻击,加密支付与托管信任面临何种考验
传统金融基础设施的安全韧性再次成为市场关注的焦点。据Cointelegraph报道,法国Crédit Mutuel Arkéa银行在遭遇网络攻击后已恢复运营,并正在评估损失情况。该行声明称,客户资金未受影响,攻击者是通过服务提供商的平台渗透进其系统的。这一事件虽未直接波及加密资产的核心底层网络,但为加密支付网关与托管信任带来了值得警惕的宏观风险信号。
此次攻击的路径并非直接针对银行核心系统,而是利用了第三方服务提供商的漏洞。这种供应链攻击方式在现代金融体系中日益常见,其隐蔽性与扩散性往往超出预期。对于依赖传统银行系统进行法币出入金、支付网关结算以及托管服务的加密项目而言,任何传统金融环节的波动都可能通过信任链条传导至加密市场。尽管目前尚未出现加密资产直接受损的报告,但市场情绪可能因对传统金融稳定性的担忧而受到短期扰动。
从市场反应来看,此类事件通常不会引发剧烈的价格崩盘,但可能加剧市场对托管安全与支付通道稳定性的关注。投资者或将更加审视那些与传统银行深度绑定的加密支付解决方案及托管服务提供商的风险敞口。需要观察的是,此类安全事件是否会促使更多机构加速去中心化托管方案的部署,或推动监管层面对第三方服务提供商提出更严格的安全合规要求。
反方因素在于,该银行已迅速恢复运营且客户资金安全得到保障,这在一定程度上缓解了市场的恐慌情绪。此外,传统金融系统的安全防护能力正在不断提升,此类单一事件不太可能动摇整个加密支付生态的长期信任基础。然而,供应链攻击的复杂性意味着潜在风险并未完全消除,后续仍需关注攻击者是否进一步渗透或数据泄露的后续影响。
接下来观察什么?市场参与者应重点关注加密支付网关与托管服务提供商是否发布相关安全更新或审计报告,以及传统金融监管层是否针对第三方服务提供商出台新的安全指引。这些信号将有助于判断此次事件对加密支付与托管信任的长期影响。
#CyberSecurity #TradFi #CryptoRisk
以上为信息整理与个人分析,不构成投资建议。
传统金融基础设施的安全韧性再次成为市场关注的焦点。据Cointelegraph报道,法国Crédit Mutuel Arkéa银行在遭遇网络攻击后已恢复运营,并正在评估损失情况。该行声明称,客户资金未受影响,攻击者是通过服务提供商的平台渗透进其系统的。这一事件虽未直接波及加密资产的核心底层网络,但为加密支付网关与托管信任带来了值得警惕的宏观风险信号。
此次攻击的路径并非直接针对银行核心系统,而是利用了第三方服务提供商的漏洞。这种供应链攻击方式在现代金融体系中日益常见,其隐蔽性与扩散性往往超出预期。对于依赖传统银行系统进行法币出入金、支付网关结算以及托管服务的加密项目而言,任何传统金融环节的波动都可能通过信任链条传导至加密市场。尽管目前尚未出现加密资产直接受损的报告,但市场情绪可能因对传统金融稳定性的担忧而受到短期扰动。
从市场反应来看,此类事件通常不会引发剧烈的价格崩盘,但可能加剧市场对托管安全与支付通道稳定性的关注。投资者或将更加审视那些与传统银行深度绑定的加密支付解决方案及托管服务提供商的风险敞口。需要观察的是,此类安全事件是否会促使更多机构加速去中心化托管方案的部署,或推动监管层面对第三方服务提供商提出更严格的安全合规要求。
反方因素在于,该银行已迅速恢复运营且客户资金安全得到保障,这在一定程度上缓解了市场的恐慌情绪。此外,传统金融系统的安全防护能力正在不断提升,此类单一事件不太可能动摇整个加密支付生态的长期信任基础。然而,供应链攻击的复杂性意味着潜在风险并未完全消除,后续仍需关注攻击者是否进一步渗透或数据泄露的后续影响。
接下来观察什么?市场参与者应重点关注加密支付网关与托管服务提供商是否发布相关安全更新或审计报告,以及传统金融监管层是否针对第三方服务提供商出台新的安全指引。这些信号将有助于判断此次事件对加密支付与托管信任的长期影响。
#CyberSecurity #TradFi #CryptoRisk
以上为信息整理与个人分析,不构成投资建议。
8

Ver tradução
Crédit Mutuel Arkéa phục hồi hoạt động sau vụ tấn công mạng
- Crédit Mutuel Arkéa đã chính thức tiếp tục hoạt động sau một vụ tấn công an ninh mạng.
- Ngân hàng cam kết quỹ của khách hàng vẫn an toàn, không bị ảnh hưởng.
- Các attacker đã tìm cách truy cập hệ thống thông qua nền tảng của một nhà cung cấp dịch vụ.
- Đang có tiến trình đánh giá chi tiết các mức độ mất mát.
#BinanceSquare #Fintech #CyberSecurity
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
Crédit Mutuel Arkéa phục hồi hoạt động sau vụ tấn công mạng
- Crédit Mutuel Arkéa đã chính thức tiếp tục hoạt động sau một vụ tấn công an ninh mạng.
- Ngân hàng cam kết quỹ của khách hàng vẫn an toàn, không bị ảnh hưởng.
- Các attacker đã tìm cách truy cập hệ thống thông qua nền tảng của một nhà cung cấp dịch vụ.
- Đang có tiến trình đánh giá chi tiết các mức độ mất mát.
#BinanceSquare #Fintech #CyberSecurity
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
- Crédit Mutuel Arkéa đã chính thức tiếp tục hoạt động sau một vụ tấn công an ninh mạng.
- Ngân hàng cam kết quỹ của khách hàng vẫn an toàn, không bị ảnh hưởng.
- Các attacker đã tìm cách truy cập hệ thống thông qua nền tảng của một nhà cung cấp dịch vụ.
- Đang có tiến trình đánh giá chi tiết các mức độ mất mát.
#BinanceSquare #Fintech #CyberSecurity
$btc $eth
#vlikevn #Titanbot
Nguồn: CoinTelegraph
124
·
--
🚨 US$ 6,34 BILHÕES DESAPARECIDOS. A Binance acabou de enfrentar um dos maiores hacks da história das criptomoedas.
O setor de criptomoedas foi atingido por um enorme alerta.
Em 29 de outubro de 2026, a Binance sofreu uma violação de segurança sofisticada que resultou no roubo de aproximadamente US$ 6,34 BILHÕES em ativos cripto afetados.
Mas a história vai muito além de apenas uma grande violação de carteira.
🔍 O QUE REALMENTE ACONTECEU?
De acordo com a investigação preliminar da Binance, isso não foi um simples ataque de phishing nem uma falha de segurança isolada.
Os invasores teriam passado meses preparando a operação, usando técnicas sofisticadas de engenharia social, falsas entrevistas de recrutamento, software malicioso para desenvolvedores e dispositivos de funcionários comprometidos para obter acesso à infraestrutura interna da Binance.
Eventualmente, eles exploraram os sistemas de assinatura de carteiras da corretora para autorizar transações não autorizadas em várias redes blockchain.
🇰🇵 QUEM ESTAVA POR TRÁS DISSO?
O FBI atribuiu o ataque à Coreia do Norte, especificamente aos atores de ameaça ligados ao TraderTraitor.
Isso destaca o quanto as operações sofisticadas de cibercrime ligadas a Estados se tornaram avançadas ao mirar o setor de criptomoedas.
💰 E OS FUNDOS ROUBADOS?
Aqui é onde a coisa fica interessante:
• Aproximadamente US$ 6,34 bilhões em ativos cripto foram afetados.
• Cerca de US$ 2,85 bilhões teriam sido congelados ou interceptados.
• A Binance afirma que já repôs aproximadamente 98% dos ativos em tokens afetados até 3 de novembro.
• A Binance declarou que absorverá o impacto financeiro em vez de repassar as perdas para seus usuários.
🛡️ O QUE ISSO SIGNIFICA PARA AS CRIPTOS?
Este incidente levanta algumas questões sérias sobre as corretoras centralizadas.
Costumamos discutir descentralização, chaves privadas, autocustódia e a transparência da blockchain. Mas incidentes como este nos lembram que até os maiores players do setor não estão imunes a ataques cibernéticos sofisticados.
A reputação e o volume de negociação de uma corretora significam muito pouco se sua infraestrutura de segurança não conseguir resistir a um ataque.
#CryptoSecurity #Blockchain #CyberSecurity
🚨 US$ 6,34 BILHÕES DESAPARECIDOS. A Binance acabou de enfrentar um dos maiores hacks da história das criptomoedas.
O setor de criptomoedas foi atingido por um enorme alerta.
Em 29 de outubro de 2026, a Binance sofreu uma violação de segurança sofisticada que resultou no roubo de aproximadamente US$ 6,34 BILHÕES em ativos cripto afetados.
Mas a história vai muito além de apenas uma grande violação de carteira.
🔍 O QUE REALMENTE ACONTECEU?
De acordo com a investigação preliminar da Binance, isso não foi um simples ataque de phishing nem uma falha de segurança isolada.
Os invasores teriam passado meses preparando a operação, usando técnicas sofisticadas de engenharia social, falsas entrevistas de recrutamento, software malicioso para desenvolvedores e dispositivos de funcionários comprometidos para obter acesso à infraestrutura interna da Binance.
Eventualmente, eles exploraram os sistemas de assinatura de carteiras da corretora para autorizar transações não autorizadas em várias redes blockchain.
🇰🇵 QUEM ESTAVA POR TRÁS DISSO?
O FBI atribuiu o ataque à Coreia do Norte, especificamente aos atores de ameaça ligados ao TraderTraitor.
Isso destaca o quanto as operações sofisticadas de cibercrime ligadas a Estados se tornaram avançadas ao mirar o setor de criptomoedas.
💰 E OS FUNDOS ROUBADOS?
Aqui é onde a coisa fica interessante:
• Aproximadamente US$ 6,34 bilhões em ativos cripto foram afetados.
• Cerca de US$ 2,85 bilhões teriam sido congelados ou interceptados.
• A Binance afirma que já repôs aproximadamente 98% dos ativos em tokens afetados até 3 de novembro.
• A Binance declarou que absorverá o impacto financeiro em vez de repassar as perdas para seus usuários.
🛡️ O QUE ISSO SIGNIFICA PARA AS CRIPTOS?
Este incidente levanta algumas questões sérias sobre as corretoras centralizadas.
Costumamos discutir descentralização, chaves privadas, autocustódia e a transparência da blockchain. Mas incidentes como este nos lembram que até os maiores players do setor não estão imunes a ataques cibernéticos sofisticados.
A reputação e o volume de negociação de uma corretora significam muito pouco se sua infraestrutura de segurança não conseguir resistir a um ataque.
#CryptoSecurity #Blockchain #CyberSecurity
O setor de criptomoedas foi atingido por um enorme alerta.
Em 29 de outubro de 2026, a Binance sofreu uma violação de segurança sofisticada que resultou no roubo de aproximadamente US$ 6,34 BILHÕES em ativos cripto afetados.
Mas a história vai muito além de apenas uma grande violação de carteira.
🔍 O QUE REALMENTE ACONTECEU?
De acordo com a investigação preliminar da Binance, isso não foi um simples ataque de phishing nem uma falha de segurança isolada.
Os invasores teriam passado meses preparando a operação, usando técnicas sofisticadas de engenharia social, falsas entrevistas de recrutamento, software malicioso para desenvolvedores e dispositivos de funcionários comprometidos para obter acesso à infraestrutura interna da Binance.
Eventualmente, eles exploraram os sistemas de assinatura de carteiras da corretora para autorizar transações não autorizadas em várias redes blockchain.
🇰🇵 QUEM ESTAVA POR TRÁS DISSO?
O FBI atribuiu o ataque à Coreia do Norte, especificamente aos atores de ameaça ligados ao TraderTraitor.
Isso destaca o quanto as operações sofisticadas de cibercrime ligadas a Estados se tornaram avançadas ao mirar o setor de criptomoedas.
💰 E OS FUNDOS ROUBADOS?
Aqui é onde a coisa fica interessante:
• Aproximadamente US$ 6,34 bilhões em ativos cripto foram afetados.
• Cerca de US$ 2,85 bilhões teriam sido congelados ou interceptados.
• A Binance afirma que já repôs aproximadamente 98% dos ativos em tokens afetados até 3 de novembro.
• A Binance declarou que absorverá o impacto financeiro em vez de repassar as perdas para seus usuários.
🛡️ O QUE ISSO SIGNIFICA PARA AS CRIPTOS?
Este incidente levanta algumas questões sérias sobre as corretoras centralizadas.
Costumamos discutir descentralização, chaves privadas, autocustódia e a transparência da blockchain. Mas incidentes como este nos lembram que até os maiores players do setor não estão imunes a ataques cibernéticos sofisticados.
A reputação e o volume de negociação de uma corretora significam muito pouco se sua infraestrutura de segurança não conseguir resistir a um ataque.
#CryptoSecurity #Blockchain #CyberSecurity
78
Ver tradução
Anatomy of a $6.3B Heist: How AI & Fake Jobs Broke Binance's Defenses
Everyone focuses on smart contract vulnerabilities, but the recent $6.3 billion Binance hack is a masterclass in why Web2 infrastructure is Web3’s biggest attack vector.
The suspected state-backed attackers executed a highly sophisticated kill chain over several months. In June 2026, they targeted a wallet infrastructure engineer with a tampered AI coding tool installer, mapping out the employees who managed Binance's wallets. By September, they escalated by conducting elaborate fake video interviews with another developer, tricking them into downloading a malicious coding assignment that bypassed endpoint security.
The critical technical pivot occurred on October 20. The hackers actively abused one of Binance's own internal AI tools to laterally compromise two more employee devices, ultimately stealing a container deployment permission token.
On October 29, they reached the core internal wallet signing service. To siphon funds on the Ethereum network, they deployed a single transaction containing 50 pre-signed EIP-7702 authorizations. This brilliant but devastating move effectively turned a Binance hot wallet into a malicious sweeper contract, draining billions in minutes completely outside of the exchange's normal withdrawal infrastructure.
This wasn't a blockchain failure; it was a targeted social engineering and supply chain breach. How do you think centralized exchanges can better protect their DevOps pipelines from AI-assisted attacks? Let’s discuss the architecture below! 👇
BNBETH#CyberSecurity #Web3 #AI #CryptoNews🔒📰🚫 $ETH $BNB $BTC
Anatomy of a $6.3B Heist: How AI & Fake Jobs Broke Binance's Defenses
Everyone focuses on smart contract vulnerabilities, but the recent $6.3 billion Binance hack is a masterclass in why Web2 infrastructure is Web3’s biggest attack vector.
The suspected state-backed attackers executed a highly sophisticated kill chain over several months. In June 2026, they targeted a wallet infrastructure engineer with a tampered AI coding tool installer, mapping out the employees who managed Binance's wallets. By September, they escalated by conducting elaborate fake video interviews with another developer, tricking them into downloading a malicious coding assignment that bypassed endpoint security.
The critical technical pivot occurred on October 20. The hackers actively abused one of Binance's own internal AI tools to laterally compromise two more employee devices, ultimately stealing a container deployment permission token.
On October 29, they reached the core internal wallet signing service. To siphon funds on the Ethereum network, they deployed a single transaction containing 50 pre-signed EIP-7702 authorizations. This brilliant but devastating move effectively turned a Binance hot wallet into a malicious sweeper contract, draining billions in minutes completely outside of the exchange's normal withdrawal infrastructure.
This wasn't a blockchain failure; it was a targeted social engineering and supply chain breach. How do you think centralized exchanges can better protect their DevOps pipelines from AI-assisted attacks? Let’s discuss the architecture below! 👇
BNBETH#CyberSecurity #Web3 #AI #CryptoNews🔒📰🚫 $ETH $BNB $BTC
Everyone focuses on smart contract vulnerabilities, but the recent $6.3 billion Binance hack is a masterclass in why Web2 infrastructure is Web3’s biggest attack vector.
The suspected state-backed attackers executed a highly sophisticated kill chain over several months. In June 2026, they targeted a wallet infrastructure engineer with a tampered AI coding tool installer, mapping out the employees who managed Binance's wallets. By September, they escalated by conducting elaborate fake video interviews with another developer, tricking them into downloading a malicious coding assignment that bypassed endpoint security.
The critical technical pivot occurred on October 20. The hackers actively abused one of Binance's own internal AI tools to laterally compromise two more employee devices, ultimately stealing a container deployment permission token.
On October 29, they reached the core internal wallet signing service. To siphon funds on the Ethereum network, they deployed a single transaction containing 50 pre-signed EIP-7702 authorizations. This brilliant but devastating move effectively turned a Binance hot wallet into a malicious sweeper contract, draining billions in minutes completely outside of the exchange's normal withdrawal infrastructure.
This wasn't a blockchain failure; it was a targeted social engineering and supply chain breach. How do you think centralized exchanges can better protect their DevOps pipelines from AI-assisted attacks? Let’s discuss the architecture below! 👇
BNBETH#CyberSecurity #Web3 #AI #CryptoNews🔒📰🚫 $ETH $BNB $BTC
103

O Crédit Mutuel Arkéa relata uma grave violação de segurança envolvendo uma plataforma de terceiros. Embora o banco não tenha confirmado oficialmente a perda de US$ 133 milhões nem a conversão dos fundos em criptoativos, a dimensão deste ataque evidencia vulnerabilidades críticas na infraestrutura financeira institucional.
#Cybersecurity #BankingRisk
O Crédit Mutuel Arkéa relata uma grave violação de segurança envolvendo uma plataforma de terceiros. Embora o banco não tenha confirmado oficialmente a perda de US$ 133 milhões nem a conversão dos fundos em criptoativos, a dimensão deste ataque evidencia vulnerabilidades críticas na infraestrutura financeira institucional.
#Cybersecurity #BankingRisk
#Cybersecurity #BankingRisk
75
·
--
🚨 RECUPERAÇÃO DO HACK DA BINANCE: TODOS OS FUNDOS ROUBADOS FORAM RECUPERADOS? 🔐
A comunidade cripto está ansiosa para saber o que aconteceu após o incidente de segurança envolvendo a Binance.
💰 Todos os fundos roubados foram recuperados? 🛡️ Está tudo de volta ao normal? 🔎 Qual é a atualização oficial mais recente?
Estas são perguntas importantes, e devemos aguardar informações verificadas da Binance antes de tirar conclusões precipitadas.
Uma coisa é certa: a segurança cripto deve estar sempre em primeiro lugar!
Mantenha-se informado. Fique atento. Proteja seus ativos. 💛
👇 O que você acha? A Binance recuperou totalmente os fundos? Compartilhe sua opinião!
#Binance #BinanceNews #CryptoNews #CryptoSecurity #FundsRecovery #Blockchain #Bitcoin #BNB #SAFU #CryptoCommunity #CyberSecurity #StayInformed
🚨 RECUPERAÇÃO DO HACK DA BINANCE: TODOS OS FUNDOS ROUBADOS FORAM RECUPERADOS? 🔐
A comunidade cripto está ansiosa para saber o que aconteceu após o incidente de segurança envolvendo a Binance.
💰 Todos os fundos roubados foram recuperados? 🛡️ Está tudo de volta ao normal? 🔎 Qual é a atualização oficial mais recente?
Estas são perguntas importantes, e devemos aguardar informações verificadas da Binance antes de tirar conclusões precipitadas.
Uma coisa é certa: a segurança cripto deve estar sempre em primeiro lugar!
Mantenha-se informado. Fique atento. Proteja seus ativos. 💛
👇 O que você acha? A Binance recuperou totalmente os fundos? Compartilhe sua opinião!
#Binance #BinanceNews #CryptoNews #CryptoSecurity #FundsRecovery #Blockchain #Bitcoin #BNB #SAFU #CryptoCommunity #CyberSecurity #StayInformed
A comunidade cripto está ansiosa para saber o que aconteceu após o incidente de segurança envolvendo a Binance.
💰 Todos os fundos roubados foram recuperados? 🛡️ Está tudo de volta ao normal? 🔎 Qual é a atualização oficial mais recente?
Estas são perguntas importantes, e devemos aguardar informações verificadas da Binance antes de tirar conclusões precipitadas.
Uma coisa é certa: a segurança cripto deve estar sempre em primeiro lugar!
Mantenha-se informado. Fique atento. Proteja seus ativos. 💛
👇 O que você acha? A Binance recuperou totalmente os fundos? Compartilhe sua opinião!
#Binance #BinanceNews #CryptoNews #CryptoSecurity #FundsRecovery #Blockchain #Bitcoin #BNB #SAFU #CryptoCommunity #CyberSecurity #StayInformed
Red Zone 07:
Follow me 🙏
1
109

·
--
🚨 Binance enfrentou uma crise de segurança de US$ 6,3 bilhões — CZ revela o que realmente aconteceu!
Um alerta repentino no meio da noite colocou a Binance em estado de alerta máximo. Os rumores se espalharam rapidamente, a incerteza tomou conta das redes sociais e a corretora enfrentou um dos maiores testes de segurança de sua história.
CZ compartilhou agora sua perspectiva sobre o incidente. Enquanto as equipes de segurança trabalhavam para controlar a situação, a Binance priorizou a transparência e a proteção de seus usuários. A corretora absorveu as perdas relatadas, sem que os fundos dos clientes fossem afetados. Surpreendentemente, o saldo das retiradas voltou a ser positivo em apenas 24 horas.
Mas a preocupação maior é com o que vem a seguir.
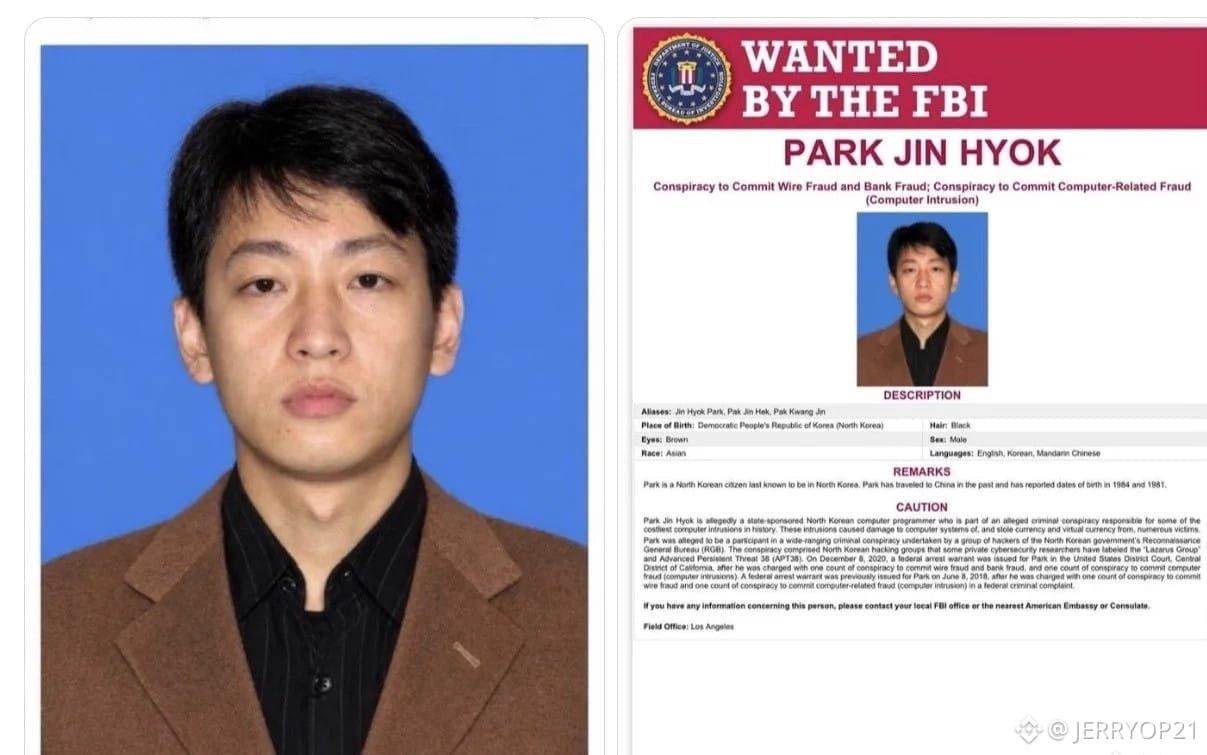
CZ alerta que grupos de hackers ligados a governos — especialmente os associados à Coreia do Norte —, somados aos rápidos avanços da inteligência artificial, estão criando um cenário de segurança muito mais desafiador.
A direção que ele propõe é clara: sistemas de segurança com IA mais inteligentes, detecção de ameaças mais rápida e colaboração mais estreita entre corretoras para impedir que os ativos roubados desapareçam.
A segurança das criptomoedas não pode mais ser uma batalha solitária. Todo o setor precisa trabalhar em conjunto. 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
🚨 Binance enfrentou uma crise de segurança de US$ 6,3 bilhões — CZ revela o que realmente aconteceu!
Um alerta repentino no meio da noite colocou a Binance em estado de alerta máximo. Os rumores se espalharam rapidamente, a incerteza tomou conta das redes sociais e a corretora enfrentou um dos maiores testes de segurança de sua história.
CZ compartilhou agora sua perspectiva sobre o incidente. Enquanto as equipes de segurança trabalhavam para controlar a situação, a Binance priorizou a transparência e a proteção de seus usuários. A corretora absorveu as perdas relatadas, sem que os fundos dos clientes fossem afetados. Surpreendentemente, o saldo das retiradas voltou a ser positivo em apenas 24 horas.
Mas a preocupação maior é com o que vem a seguir.
CZ alerta que grupos de hackers ligados a governos — especialmente os associados à Coreia do Norte —, somados aos rápidos avanços da inteligência artificial, estão criando um cenário de segurança muito mais desafiador.
A direção que ele propõe é clara: sistemas de segurança com IA mais inteligentes, detecção de ameaças mais rápida e colaboração mais estreita entre corretoras para impedir que os ativos roubados desapareçam.
A segurança das criptomoedas não pode mais ser uma batalha solitária. Todo o setor precisa trabalhar em conjunto. 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
Um alerta repentino no meio da noite colocou a Binance em estado de alerta máximo. Os rumores se espalharam rapidamente, a incerteza tomou conta das redes sociais e a corretora enfrentou um dos maiores testes de segurança de sua história.
CZ compartilhou agora sua perspectiva sobre o incidente. Enquanto as equipes de segurança trabalhavam para controlar a situação, a Binance priorizou a transparência e a proteção de seus usuários. A corretora absorveu as perdas relatadas, sem que os fundos dos clientes fossem afetados. Surpreendentemente, o saldo das retiradas voltou a ser positivo em apenas 24 horas.
Mas a preocupação maior é com o que vem a seguir.
CZ alerta que grupos de hackers ligados a governos — especialmente os associados à Coreia do Norte —, somados aos rápidos avanços da inteligência artificial, estão criando um cenário de segurança muito mais desafiador.
A direção que ele propõe é clara: sistemas de segurança com IA mais inteligentes, detecção de ameaças mais rápida e colaboração mais estreita entre corretoras para impedir que os ativos roubados desapareçam.
A segurança das criptomoedas não pode mais ser uma batalha solitária. Todo o setor precisa trabalhar em conjunto. 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity
$BNB
1
152

·
--
🤦♂️ UM FUNCIONÁRIO. UM CLIQUE. UM PESADELO DE SEGURANÇA DE US$ 6,3 BILHÕES! 🚨
Já imaginou como uma única pessoa poderia colocar uma empresa inteira em uma situação tão difícil?
O incidente da Binance destaca o quanto a engenharia social pode ser perigosa.
A suposta sequência do ataque envolveu manipulação humana, transformando uma situação aparentemente comum em uma enorme crise de segurança.
E essa é a parte assustadora…
Os hackers nem sempre precisam invadir sistemas de segurança avançados. Às vezes, eles visam as pessoas por trás deles.
🔐 A maior vulnerabilidade de segurança nem sempre está no código. Às vezes, está na confiança humana.
Uma lição para todo o setor cripto: nunca subestime a engenharia social.
#CryptoSecurity #CyberSecurity #CryptoNewss
🤦♂️ UM FUNCIONÁRIO. UM CLIQUE. UM PESADELO DE SEGURANÇA DE US$ 6,3 BILHÕES! 🚨
Já imaginou como uma única pessoa poderia colocar uma empresa inteira em uma situação tão difícil?
O incidente da Binance destaca o quanto a engenharia social pode ser perigosa.
A suposta sequência do ataque envolveu manipulação humana, transformando uma situação aparentemente comum em uma enorme crise de segurança.
E essa é a parte assustadora…
Os hackers nem sempre precisam invadir sistemas de segurança avançados. Às vezes, eles visam as pessoas por trás deles.
🔐 A maior vulnerabilidade de segurança nem sempre está no código. Às vezes, está na confiança humana.
Uma lição para todo o setor cripto: nunca subestime a engenharia social.
#CryptoSecurity #CyberSecurity #CryptoNewss
Já imaginou como uma única pessoa poderia colocar uma empresa inteira em uma situação tão difícil?
O incidente da Binance destaca o quanto a engenharia social pode ser perigosa.
A suposta sequência do ataque envolveu manipulação humana, transformando uma situação aparentemente comum em uma enorme crise de segurança.
E essa é a parte assustadora…
Os hackers nem sempre precisam invadir sistemas de segurança avançados. Às vezes, eles visam as pessoas por trás deles.
🔐 A maior vulnerabilidade de segurança nem sempre está no código. Às vezes, está na confiança humana.
Uma lição para todo o setor cripto: nunca subestime a engenharia social.
#CryptoSecurity #CyberSecurity #CryptoNewss
88
·
--
🚨 COREIA DO SUL PEDE REFORÇO DA CIBERSEGURANÇA!
Após o enorme incidente de segurança da Binance, o presidente sul-coreano Lee Jae Myung pediu a nomeação de um coordenador de cibersegurança com amplos poderes.
Entre suas preocupações estão:
🔹 O aumento das ameaças cibernéticas com auxílio de IA.
🔹 Uma melhor coordenação entre órgãos governamentais.
🔹 Maior proteção da infraestrutura financeira privada.
🔹 Detecção mais rápida e compartilhamento de informações.
A mensagem é clara: a segurança das criptomoedas já não é uma questão restrita às corretoras.
💬 As empresas globais de criptomoedas deveriam trabalhar juntas na área de cibersegurança?
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
🚨 COREIA DO SUL PEDE REFORÇO DA CIBERSEGURANÇA!
Após o enorme incidente de segurança da Binance, o presidente sul-coreano Lee Jae Myung pediu a nomeação de um coordenador de cibersegurança com amplos poderes.
Entre suas preocupações estão:
🔹 O aumento das ameaças cibernéticas com auxílio de IA.
🔹 Uma melhor coordenação entre órgãos governamentais.
🔹 Maior proteção da infraestrutura financeira privada.
🔹 Detecção mais rápida e compartilhamento de informações.
A mensagem é clara: a segurança das criptomoedas já não é uma questão restrita às corretoras.
💬 As empresas globais de criptomoedas deveriam trabalhar juntas na área de cibersegurança?
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
Após o enorme incidente de segurança da Binance, o presidente sul-coreano Lee Jae Myung pediu a nomeação de um coordenador de cibersegurança com amplos poderes.
Entre suas preocupações estão:
🔹 O aumento das ameaças cibernéticas com auxílio de IA.
🔹 Uma melhor coordenação entre órgãos governamentais.
🔹 Maior proteção da infraestrutura financeira privada.
🔹 Detecção mais rápida e compartilhamento de informações.
A mensagem é clara: a segurança das criptomoedas já não é uma questão restrita às corretoras.
💬 As empresas globais de criptomoedas deveriam trabalhar juntas na área de cibersegurança?
#Cybersecurity #CryptoSecurity #AI #blockchain $SAMSUNG $AIGENSYN
281
·
--
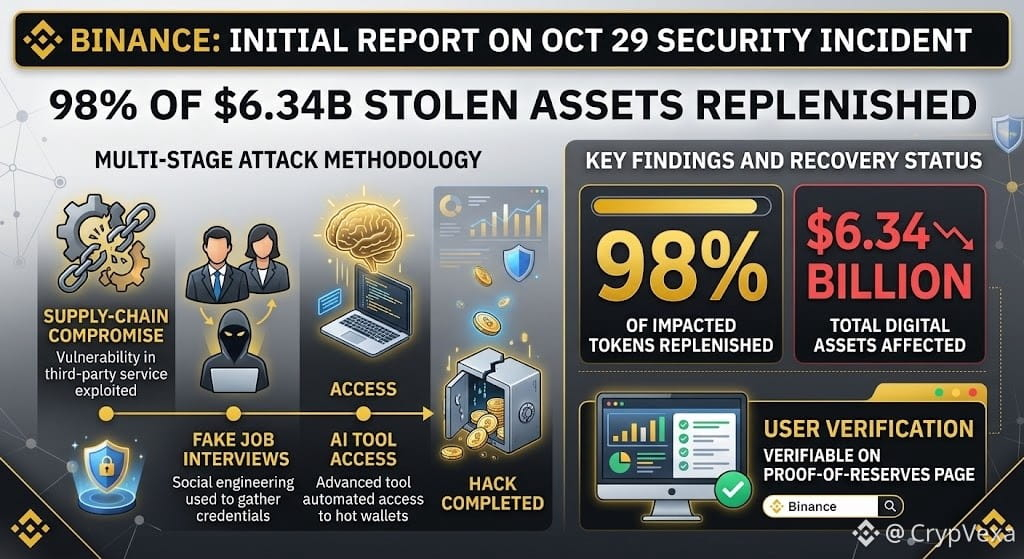
🚨 Binance relata incidente de segurança de US$ 6,34 bilhões e afirma que 98% dos ativos foram repostos
🔐 O relatório inicial da Binance detalha um ataque em várias etapas envolvendo comprometimento da cadeia de suprimentos, falsas entrevistas de emprego e ferramentas de IA maliciosas que visavam o acesso à hot wallet.
🛡️ Atualização sobre a recuperação: a Binance afirma que 98% dos ativos afetados foram repostos e podem ser verificados por meio de sua Prova de Reservas.
💡 O incidente destaca a importância crescente da segurança das exchanges e das salvaguardas internas.
👀 As exchanges de criptomoedas conseguem se antecipar a ataques cada vez mais sofisticados?
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
🚨 Binance relata incidente de segurança de US$ 6,34 bilhões e afirma que 98% dos ativos foram repostos
🔐 O relatório inicial da Binance detalha um ataque em várias etapas envolvendo comprometimento da cadeia de suprimentos, falsas entrevistas de emprego e ferramentas de IA maliciosas que visavam o acesso à hot wallet.
🛡️ Atualização sobre a recuperação: a Binance afirma que 98% dos ativos afetados foram repostos e podem ser verificados por meio de sua Prova de Reservas.
💡 O incidente destaca a importância crescente da segurança das exchanges e das salvaguardas internas.
👀 As exchanges de criptomoedas conseguem se antecipar a ataques cada vez mais sofisticados?
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
🔐 O relatório inicial da Binance detalha um ataque em várias etapas envolvendo comprometimento da cadeia de suprimentos, falsas entrevistas de emprego e ferramentas de IA maliciosas que visavam o acesso à hot wallet.
🛡️ Atualização sobre a recuperação: a Binance afirma que 98% dos ativos afetados foram repostos e podem ser verificados por meio de sua Prova de Reservas.
💡 O incidente destaca a importância crescente da segurança das exchanges e das salvaguardas internas.
👀 As exchanges de criptomoedas conseguem se antecipar a ataques cada vez mais sofisticados?
#Binance #CryptoSecurity #Cybersecurity #CryptoNews
1
120
·
--
🚨 Banco francês é alvo de um ciberataque!
Um grande ciberataque contra um banco regional francês gerou preocupação após a detecção de transações fraudulentas. O incidente volta a colocar em evidência a cibersegurança, a infraestrutura financeira e o rastreamento de fundos relacionados a criptomoedas.
Com as investigações em andamento, isso pode levar a regulamentações mais rigorosas e a uma fiscalização mais rigorosa nos setores financeiro e de criptoativos.
Qual é a sua opinião? Isso vai acelerar a adoção de regulamentações mais rigorosas para criptoativos? 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
🚨 Banco francês é alvo de um ciberataque!
Um grande ciberataque contra um banco regional francês gerou preocupação após a detecção de transações fraudulentas. O incidente volta a colocar em evidência a cibersegurança, a infraestrutura financeira e o rastreamento de fundos relacionados a criptomoedas.
Com as investigações em andamento, isso pode levar a regulamentações mais rigorosas e a uma fiscalização mais rigorosa nos setores financeiro e de criptoativos.
Qual é a sua opinião? Isso vai acelerar a adoção de regulamentações mais rigorosas para criptoativos? 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
Um grande ciberataque contra um banco regional francês gerou preocupação após a detecção de transações fraudulentas. O incidente volta a colocar em evidência a cibersegurança, a infraestrutura financeira e o rastreamento de fundos relacionados a criptomoedas.
Com as investigações em andamento, isso pode levar a regulamentações mais rigorosas e a uma fiscalização mais rigorosa nos setores financeiro e de criptoativos.
Qual é a sua opinião? Isso vai acelerar a adoção de regulamentações mais rigorosas para criptoativos? 👇
$BTC $CAP $AIO
#bank #CyberSecurity #blockchain #BinanceSquare
2
1
150
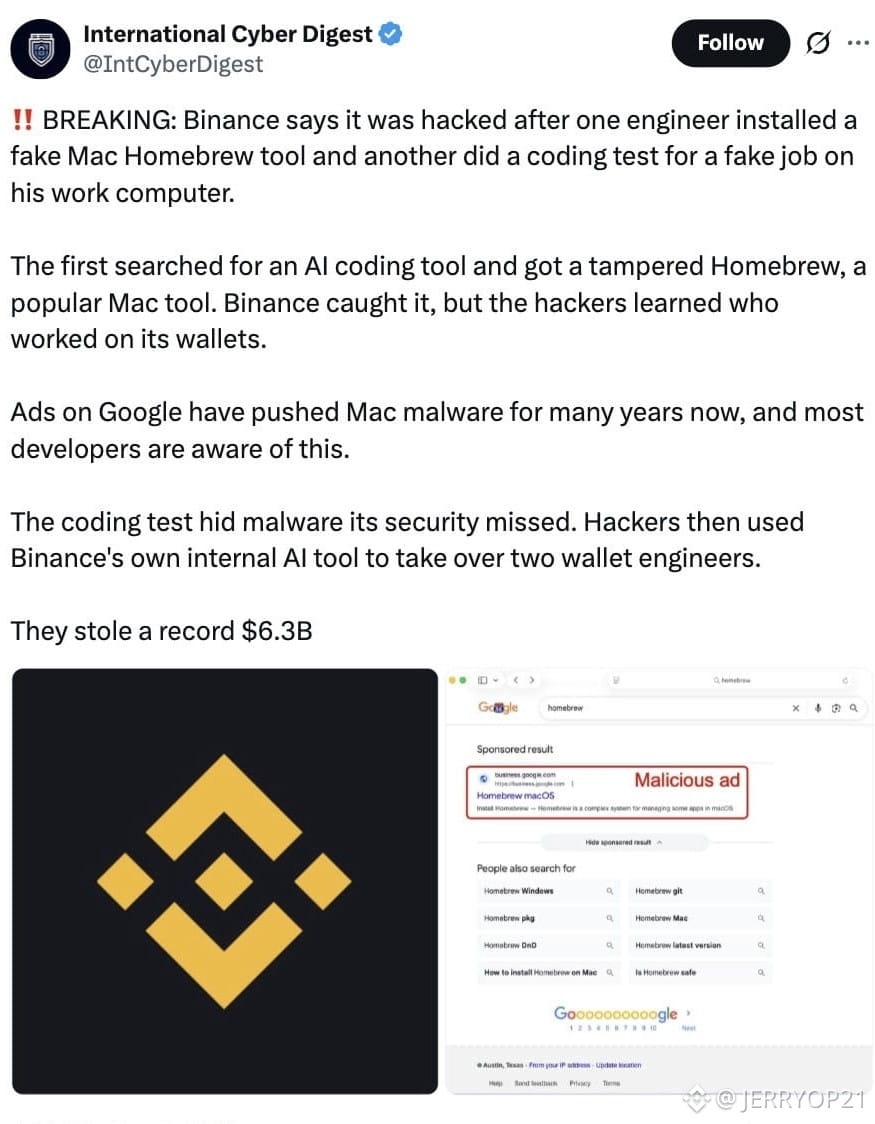
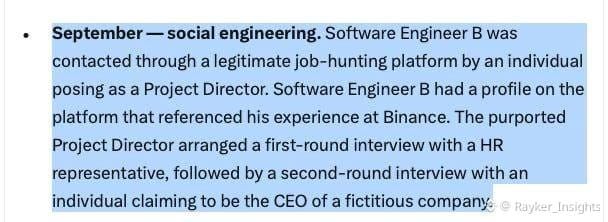
O ataque não começou com código. Começou com uma falsa entrevista de emprego.
A Binance revelou como hackers se infiltraram gradualmente na infraestrutura de carteiras da empresa por meio de uma operação em várias etapas.
Veja a cronologia:
Junho: Um malware disfarçado de ferramenta de desenvolvimento de IA expôs informações sobre a equipe de carteiras da Binance.
Setembro: Hackers se passaram por recrutadores e usaram entrevistas falsas para enganar outro engenheiro e fazê-lo baixar malware.
20 de outubro: Eles exploraram um computador comprometido e uma ferramenta interna de IA para acessar mais engenheiros.
29 de outubro: Credenciais roubadas e permissões de implantação foram usadas para interferir nas operações internas de assinatura de carteiras.
Um detalhe chama a atenção: a Binance afirma que sua equipe de segurança detectou e impediu 57 suspeitos ataques cibernéticos ligados à Coreia do Norte em 2026.
Ainda assim, esse incidente mostra como a engenharia social sofisticada pode ser difícil de combater.
Minha conclusão:
A segurança em blockchain não se resume a proteger chaves privadas e contratos inteligentes.
Também significa proteger pessoas, dispositivos, credenciais e permissões de acesso interno.
O elo mais fraco de um sistema altamente seguro pode não ser a própria tecnologia.
Pode ser a pessoa por trás do teclado.
$BNB #CryptoSecurity #CyberSecurity
{future}(BNBUSDT)
O ataque não começou com código. Começou com uma falsa entrevista de emprego.
A Binance revelou como hackers se infiltraram gradualmente na infraestrutura de carteiras da empresa por meio de uma operação em várias etapas.
Veja a cronologia:
Junho: Um malware disfarçado de ferramenta de desenvolvimento de IA expôs informações sobre a equipe de carteiras da Binance.
Setembro: Hackers se passaram por recrutadores e usaram entrevistas falsas para enganar outro engenheiro e fazê-lo baixar malware.
20 de outubro: Eles exploraram um computador comprometido e uma ferramenta interna de IA para acessar mais engenheiros.
29 de outubro: Credenciais roubadas e permissões de implantação foram usadas para interferir nas operações internas de assinatura de carteiras.
Um detalhe chama a atenção: a Binance afirma que sua equipe de segurança detectou e impediu 57 suspeitos ataques cibernéticos ligados à Coreia do Norte em 2026.
Ainda assim, esse incidente mostra como a engenharia social sofisticada pode ser difícil de combater.
Minha conclusão:
A segurança em blockchain não se resume a proteger chaves privadas e contratos inteligentes.
Também significa proteger pessoas, dispositivos, credenciais e permissões de acesso interno.
O elo mais fraco de um sistema altamente seguro pode não ser a própria tecnologia.
Pode ser a pessoa por trás do teclado.
$BNB #CryptoSecurity #CyberSecurity
A Binance revelou como hackers se infiltraram gradualmente na infraestrutura de carteiras da empresa por meio de uma operação em várias etapas.
Veja a cronologia:
Junho: Um malware disfarçado de ferramenta de desenvolvimento de IA expôs informações sobre a equipe de carteiras da Binance.
Setembro: Hackers se passaram por recrutadores e usaram entrevistas falsas para enganar outro engenheiro e fazê-lo baixar malware.
20 de outubro: Eles exploraram um computador comprometido e uma ferramenta interna de IA para acessar mais engenheiros.
29 de outubro: Credenciais roubadas e permissões de implantação foram usadas para interferir nas operações internas de assinatura de carteiras.
Um detalhe chama a atenção: a Binance afirma que sua equipe de segurança detectou e impediu 57 suspeitos ataques cibernéticos ligados à Coreia do Norte em 2026.
Ainda assim, esse incidente mostra como a engenharia social sofisticada pode ser difícil de combater.
Minha conclusão:
A segurança em blockchain não se resume a proteger chaves privadas e contratos inteligentes.
Também significa proteger pessoas, dispositivos, credenciais e permissões de acesso interno.
O elo mais fraco de um sistema altamente seguro pode não ser a própria tecnologia.
Pode ser a pessoa por trás do teclado.
$BNB #CryptoSecurity #CyberSecurity
230
🚨 Uma invasão misteriosa de US$ 133 milhões abala o mercado de criptomoedas!
Os detalhes de um misterioso incidente de segurança que teve como alvo uma entidade europeia vieram à tona, depois que as estimativas dos valores roubados aumentaram de US$ 106 milhões para cerca de US$ 133 milhões! 😳
🔴 Segundo o investigador de blockchain ZachXBT, os fundos roubados foram transferidos por várias plataformas de criptomoedas, entre elas a Kraken.
🛡️ O destaque é que a Kraken agiu rapidamente, bloqueando contas suspeitas e anunciando que cooperaria com as investigações para rastrear os fundos.
Por outro lado, a Kraken negou que sua própria plataforma tenha sido invadida, afirmando que sua participação se limita a lidar com as contas e transferências suspeitas.
⚠️ Até o momento, a identidade da entidade europeia afetada não foi divulgada, e todos os detalhes do ataque ainda não estão claros.
US$ 133 milhões desapareceram em uma única operação, e as investigações continuam!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
🚨 Uma invasão misteriosa de US$ 133 milhões abala o mercado de criptomoedas!
Os detalhes de um misterioso incidente de segurança que teve como alvo uma entidade europeia vieram à tona, depois que as estimativas dos valores roubados aumentaram de US$ 106 milhões para cerca de US$ 133 milhões! 😳
🔴 Segundo o investigador de blockchain ZachXBT, os fundos roubados foram transferidos por várias plataformas de criptomoedas, entre elas a Kraken.
🛡️ O destaque é que a Kraken agiu rapidamente, bloqueando contas suspeitas e anunciando que cooperaria com as investigações para rastrear os fundos.
Por outro lado, a Kraken negou que sua própria plataforma tenha sido invadida, afirmando que sua participação se limita a lidar com as contas e transferências suspeitas.
⚠️ Até o momento, a identidade da entidade europeia afetada não foi divulgada, e todos os detalhes do ataque ainda não estão claros.
US$ 133 milhões desapareceram em uma única operação, e as investigações continuam!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
Os detalhes de um misterioso incidente de segurança que teve como alvo uma entidade europeia vieram à tona, depois que as estimativas dos valores roubados aumentaram de US$ 106 milhões para cerca de US$ 133 milhões! 😳
🔴 Segundo o investigador de blockchain ZachXBT, os fundos roubados foram transferidos por várias plataformas de criptomoedas, entre elas a Kraken.
🛡️ O destaque é que a Kraken agiu rapidamente, bloqueando contas suspeitas e anunciando que cooperaria com as investigações para rastrear os fundos.
Por outro lado, a Kraken negou que sua própria plataforma tenha sido invadida, afirmando que sua participação se limita a lidar com as contas e transferências suspeitas.
⚠️ Até o momento, a identidade da entidade europeia afetada não foi divulgada, e todos os detalhes do ataque ainda não estão claros.
US$ 133 milhões desapareceram em uma única operação, e as investigações continuam!
#Crypto #Kraken #ZachXBT #Blockchain #CyberSecurity
#BinanceIncidentReport
2
1.7k
🚨 NOTÍCIA URGENTE SOBRE CRIPTO! 🇰🇵🇺🇸
A Coreia do Norte acusou o FBI e outras agências de inteligência dos EUA de vincular falsamente o país ao suposto ataque hacker de US$ 6,3 BILHÕES à Binance.
🇰🇵 Autoridades norte-coreanas teriam chamado as acusações de "escudo financeiro" destinado a justificar a perseguição ao país.
As acusações acrescentam mais uma camada de tensão à controvérsia em andamento sobre a segurança das criptomoedas.
Em quem você acredita? Trata-se de uma investigação de cibersegurança ou de pressão geopolítica?
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
🚨 NOTÍCIA URGENTE SOBRE CRIPTO! 🇰🇵🇺🇸
A Coreia do Norte acusou o FBI e outras agências de inteligência dos EUA de vincular falsamente o país ao suposto ataque hacker de US$ 6,3 BILHÕES à Binance.
🇰🇵 Autoridades norte-coreanas teriam chamado as acusações de "escudo financeiro" destinado a justificar a perseguição ao país.
As acusações acrescentam mais uma camada de tensão à controvérsia em andamento sobre a segurança das criptomoedas.
Em quem você acredita? Trata-se de uma investigação de cibersegurança ou de pressão geopolítica?
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
A Coreia do Norte acusou o FBI e outras agências de inteligência dos EUA de vincular falsamente o país ao suposto ataque hacker de US$ 6,3 BILHÕES à Binance.
🇰🇵 Autoridades norte-coreanas teriam chamado as acusações de "escudo financeiro" destinado a justificar a perseguição ao país.
As acusações acrescentam mais uma camada de tensão à controvérsia em andamento sobre a segurança das criptomoedas.
Em quem você acredita? Trata-se de uma investigação de cibersegurança ou de pressão geopolítica?
#BİNANCE #CryptoNews #Bitcoin #CyberSecurity #crypto
91
·
--
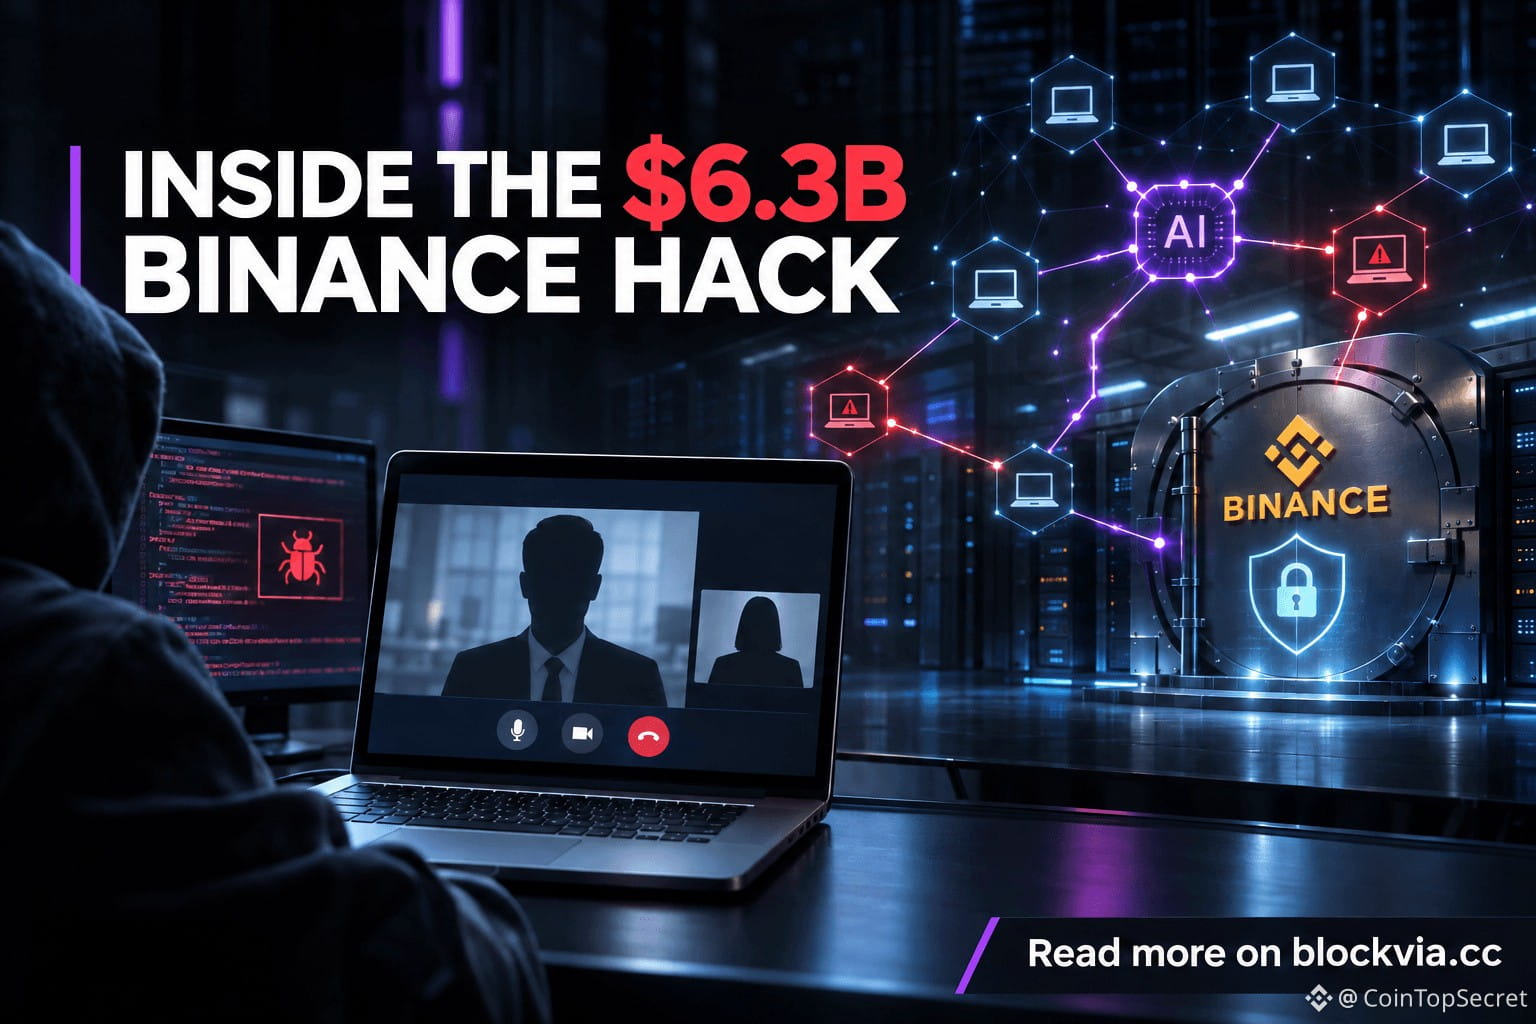
🔐 Hack da Binance: como falsas entrevistas de emprego se tornaram um risco de segurança
A Binance afirma que os invasores usaram entrevistas falsas de recrutamento, software malicioso e uma ferramenta interna de IA comprometida como parte de um roubo de criptomoedas estimado em US$ 6,3 bilhões.
O incidente demonstra como a engenharia social e dispositivos de funcionários comprometidos podem expor infraestruturas sensíveis de carteiras digitais.
📊 Principais conclusões:
• Processos falsos de recrutamento podem se tornar canais de distribuição de malware.
• Ferramentas internas comprometidas podem ampliar o acesso dos invasores.
• A segurança das carteiras digitais depende de controles de acesso robustos e de uma resposta a incidentes eficaz.
• Integrações de IA exigem análises de segurança e restrições de permissões.
A Binance informou ter reposto 98% dos ativos em tokens afetados. Esse é um número de recuperação divulgado pela empresa, não uma auditoria independente.
A investigação e os esforços de recuperação dos ativos continuam sendo desdobramentos importantes a acompanhar.
👉 Reportagem completa: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
🔐 Hack da Binance: como falsas entrevistas de emprego se tornaram um risco de segurança
A Binance afirma que os invasores usaram entrevistas falsas de recrutamento, software malicioso e uma ferramenta interna de IA comprometida como parte de um roubo de criptomoedas estimado em US$ 6,3 bilhões.
O incidente demonstra como a engenharia social e dispositivos de funcionários comprometidos podem expor infraestruturas sensíveis de carteiras digitais.
📊 Principais conclusões:
• Processos falsos de recrutamento podem se tornar canais de distribuição de malware.
• Ferramentas internas comprometidas podem ampliar o acesso dos invasores.
• A segurança das carteiras digitais depende de controles de acesso robustos e de uma resposta a incidentes eficaz.
• Integrações de IA exigem análises de segurança e restrições de permissões.
A Binance informou ter reposto 98% dos ativos em tokens afetados. Esse é um número de recuperação divulgado pela empresa, não uma auditoria independente.
A investigação e os esforços de recuperação dos ativos continuam sendo desdobramentos importantes a acompanhar.
👉 Reportagem completa: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
A Binance afirma que os invasores usaram entrevistas falsas de recrutamento, software malicioso e uma ferramenta interna de IA comprometida como parte de um roubo de criptomoedas estimado em US$ 6,3 bilhões.
O incidente demonstra como a engenharia social e dispositivos de funcionários comprometidos podem expor infraestruturas sensíveis de carteiras digitais.
📊 Principais conclusões:
• Processos falsos de recrutamento podem se tornar canais de distribuição de malware.
• Ferramentas internas comprometidas podem ampliar o acesso dos invasores.
• A segurança das carteiras digitais depende de controles de acesso robustos e de uma resposta a incidentes eficaz.
• Integrações de IA exigem análises de segurança e restrições de permissões.
A Binance informou ter reposto 98% dos ativos em tokens afetados. Esse é um número de recuperação divulgado pela empresa, não uma auditoria independente.
A investigação e os esforços de recuperação dos ativos continuam sendo desdobramentos importantes a acompanhar.
👉 Reportagem completa: blockvia.cc
#Binance #CryptoSecurity #Cybersecurity $BNB
85
Análise pós-incidente do roubo de US$ 6,3 bilhões da Binance
A Binance confirmou que o roubo de US$ 6,3 bilhões envolveu falsas entrevistas de emprego e um instalador adulterado, distribuído por meio de anúncios maliciosos.
#Binance #Cybersecurity
Análise pós-incidente do roubo de US$ 6,3 bilhões da Binance
A Binance confirmou que o roubo de US$ 6,3 bilhões envolveu falsas entrevistas de emprego e um instalador adulterado, distribuído por meio de anúncios maliciosos.
#Binance #Cybersecurity
A Binance confirmou que o roubo de US$ 6,3 bilhões envolveu falsas entrevistas de emprego e um instalador adulterado, distribuído por meio de anúncios maliciosos.
#Binance #Cybersecurity
7
CZ propõe aliança global de segurança cripto
Após a violação de US$ 6,34 bilhões, CZ exige um modelo de defesa coletiva para combater as ameaças cibernéticas impulsionadas por IA, que estão se intensificando.
#Binance #CyberSecurity
CZ propõe aliança global de segurança cripto
Após a violação de US$ 6,34 bilhões, CZ exige um modelo de defesa coletiva para combater as ameaças cibernéticas impulsionadas por IA, que estão se intensificando.
#Binance #CyberSecurity
Após a violação de US$ 6,34 bilhões, CZ exige um modelo de defesa coletiva para combater as ameaças cibernéticas impulsionadas por IA, que estão se intensificando.
#Binance #CyberSecurity
3
Artigo
Coreia do Sul exige responsável por cibersegurança após ataque à BinanceA violação de US$ 6,3 bilhões na Binance desencadeou uma enorme reação política na Coreia do Sul. O presidente Yoon Suk Yeol está pedindo a nomeação de um responsável dedicado à cibersegurança para supervisionar a infraestrutura digital nacional e mitigar os efeitos de grandes ataques a criptoativos.
Essa medida sinaliza que os governos soberanos já não veem violações em exchanges como meras falhas do setor privado. Em vez disso, estão tratando grandes drenagens de liquidez e vulnerabilidades sistêmicas como ameaças à segurança nacional.
Coreia do Sul exige responsável por cibersegurança após ataque à Binance
A violação de US$ 6,3 bilhões na Binance desencadeou uma enorme reação política na Coreia do Sul. O presidente Yoon Suk Yeol está pedindo a nomeação de um responsável dedicado à cibersegurança para supervisionar a infraestrutura digital nacional e mitigar os efeitos de grandes ataques a criptoativos.
Essa medida sinaliza que os governos soberanos já não veem violações em exchanges como meras falhas do setor privado. Em vez disso, estão tratando grandes drenagens de liquidez e vulnerabilidades sistêmicas como ameaças à segurança nacional.
Essa medida sinaliza que os governos soberanos já não veem violações em exchanges como meras falhas do setor privado. Em vez disso, estão tratando grandes drenagens de liquidez e vulnerabilidades sistêmicas como ameaças à segurança nacional.
73
Faça login para explorar mais conteúdos
Junte-se a usuários de criptomoedas de todo o mundo no Binance Square.
⚡️ Obter informações mais recentes e úteis sobre criptomoeda.
💬 Com a confiança da maior corretora de criptomoedas do mundo.
👍 Descubra insights reais de criadores verificados.
E-mail / número de telefone
Tópicos em Alta
1
#BinanceReopensWithdrawalsForMoreAssets
646,157 visualizações
3,165 discutindo
2
#BTCRebounds80K
151,926 visualizações
1,445 discutindo
3
#Binance98PercentReplenished
77,511 visualizações
995 discutindo
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
10,266 visualizações
191 discutindo
5
#SouthKoreaSeeksCryptoTaxDelayUntil2029
175 visualizações
17 discutindo
6
#USMidterms-WhatAreMarketsExpecting?
468,658 visualizações
2,461 discutindo
7
#US10YearTreasuryYieldFallsTo4.845%
1,474 visualizações
44 discutindo
8
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
238 visualizações
7 discutindo
9
#AsianChipStocksRetreat
2,264 visualizações
52 discutindo
10
#CircleMints10BillionARCTokens
0 visualizações
3 discutindo