
#web3auth
web3auth
ကြည့်ရှုမှု 27,209 ကြိမ်
50 ဦး ဆွေးနွေးနေသည်
ရေပန်းစားသော
နောက်ဆုံး

·
--
#KeplrAdvisesSocialLoginUsersToTransferAssets
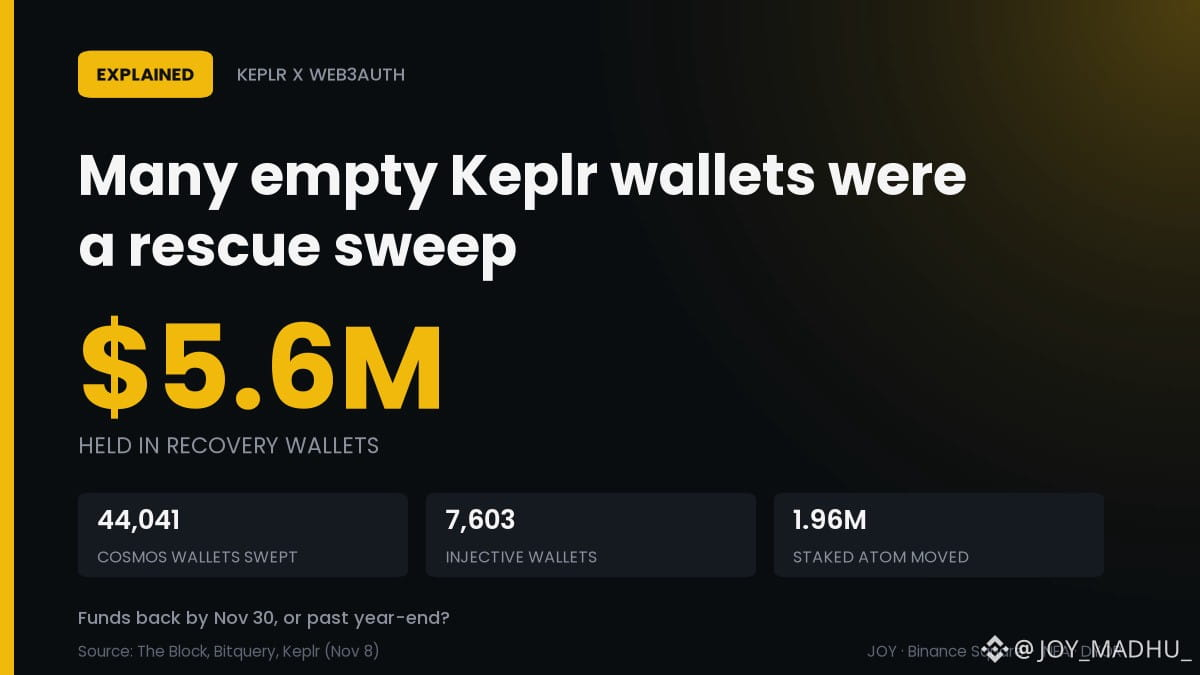
🛟 52K Keplr Wallets ကို ရွှေ့ပြောင်းပြီးပါပြီ။ အများစုမှာ ကယ်ဆယ်ရေး ဖြစ်ခဲ့သည်
Web3Auth ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူ မရယူမီ ထိတွေ့ကျန်ရှိနေသော social-login wallet များကို အလွတ်ဖြုတ်ခဲ့သည်။
📊 Web3Auth ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် ခန့်မှန်းအားဖြင့် $5.6M ရှိနေသည်
📉 Nov 6-7 တွင် Cosmos 44,041 ခုနှင့် Injective 7,603 လိပ်စာများကို ရွှေ့ပြောင်းခဲ့သည်
⚠️ 1.96M staked ATOM သည် 21 ရက် unbonding စောင့်ဆိုင်းမှုကို ကျော်လွန်သွားခဲ့သည်
📅 သိမ်းဆည်းထားသော ရန်ပုံငွေများအတွက် ပြန်လည်ရရှိမည့် ရက်စွဲ မရှိသေးပါ
ထူးခြားချက်မှာ တိုက်ခိုက်သူ၏ စုစုပေါင်းပမာဏကို မကြေညာသေးခြင်း ဖြစ်သည်။
Nov 30 အထိ $5.6M ပြန်လည်ရရှိမလား၊ ဒါမှမဟုတ် နှစ်ကုန်ပြီးနောက်မှလား? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
#KeplrAdvisesSocialLoginUsersToTransferAssets
🛟 52K Keplr Wallets ကို ရွှေ့ပြောင်းပြီးပါပြီ။ အများစုမှာ ကယ်ဆယ်ရေး ဖြစ်ခဲ့သည်
Web3Auth ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူ မရယူမီ ထိတွေ့ကျန်ရှိနေသော social-login wallet များကို အလွတ်ဖြုတ်ခဲ့သည်။
📊 Web3Auth ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် ခန့်မှန်းအားဖြင့် $5.6M ရှိနေသည်
📉 Nov 6-7 တွင် Cosmos 44,041 ခုနှင့် Injective 7,603 လိပ်စာများကို ရွှေ့ပြောင်းခဲ့သည်
⚠️ 1.96M staked ATOM သည် 21 ရက် unbonding စောင့်ဆိုင်းမှုကို ကျော်လွန်သွားခဲ့သည်
📅 သိမ်းဆည်းထားသော ရန်ပုံငွေများအတွက် ပြန်လည်ရရှိမည့် ရက်စွဲ မရှိသေးပါ
ထူးခြားချက်မှာ တိုက်ခိုက်သူ၏ စုစုပေါင်းပမာဏကို မကြေညာသေးခြင်း ဖြစ်သည်။
Nov 30 အထိ $5.6M ပြန်လည်ရရှိမလား၊ ဒါမှမဟုတ် နှစ်ကုန်ပြီးနောက်မှလား? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
🛟 52K Keplr Wallets ကို ရွှေ့ပြောင်းပြီးပါပြီ။ အများစုမှာ ကယ်ဆယ်ရေး ဖြစ်ခဲ့သည်
Web3Auth ၏ ပြောကြားချက်အရ တိုက်ခိုက်သူ မရယူမီ ထိတွေ့ကျန်ရှိနေသော social-login wallet များကို အလွတ်ဖြုတ်ခဲ့သည်။
📊 Web3Auth ပြန်လည်ရယူရေးလိပ်စာ 12 ခုတွင် ခန့်မှန်းအားဖြင့် $5.6M ရှိနေသည်
📉 Nov 6-7 တွင် Cosmos 44,041 ခုနှင့် Injective 7,603 လိပ်စာများကို ရွှေ့ပြောင်းခဲ့သည်
⚠️ 1.96M staked ATOM သည် 21 ရက် unbonding စောင့်ဆိုင်းမှုကို ကျော်လွန်သွားခဲ့သည်
📅 သိမ်းဆည်းထားသော ရန်ပုံငွေများအတွက် ပြန်လည်ရရှိမည့် ရက်စွဲ မရှိသေးပါ
ထူးခြားချက်မှာ တိုက်ခိုက်သူ၏ စုစုပေါင်းပမာဏကို မကြေညာသေးခြင်း ဖြစ်သည်။
Nov 30 အထိ $5.6M ပြန်လည်ရရှိမလား၊ ဒါမှမဟုတ် နှစ်ကုန်ပြီးနောက်မှလား? 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
32
·
--
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုမှုဆိုင်ရာ private key ပေါက်ကြားမှု—ဒေါ်လာ ၅.၆ သန်းကို ပြန်လည်ရယူရေးလိပ်စာသို့ လွှဲပြောင်း၊ ATOM ၃.၆% ကျဆင်းWeb3Auth အခြေခံအဆောက်အအုံဆိုင်ရာ အားနည်းချက်ကြောင့် Keplr wallet များ ထိခိုက်ခဲ့သည်။ Odaily က တရားဝင်အပ်ဒိတ်ကို ကိုးကားဖော်ပြရာတွင် Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ဖန်တီးထားသော Keplr wallet အချို့၏ private key များ ပေါက်ကြားခဲ့ကြောင်း သိရသည်။ Web3Auth သည် ပိုင်ဆိုင်မှုဒေါ်လာ ၅.၆ သန်းခန့်ကို လုံခြုံသောလိပ်စာများသို့ အလျင်အမြန် လွှဲပြောင်းခဲ့ပြီး၊ ပြန်လည်ရယူရေးလိပ်စာ ၁၂ ခုတွင် ATOM ၂.၄၉ သန်းခန့် ပါဝင်ကာ တန်ဖိုးအားဖြင့် ဒေါ်လာ ၃.၃ သန်းခန့်ရှိသည်။
ထို့အပြင် အနည်းဆုံး ဒေါ်လာ ၆.၀၁ သန်းခန့်တန်ဖိုးရှိသော ကွင်းဆက်ဖြတ်ကျော် လွှဲပြောင်းမှုများသည် သက်ဆိုင်ရာလိပ်စာများမှတစ်ဆင့် စီးဆင်းခဲ့သော်လည်း အမှန်တကယ်ဆုံးရှုံးမှုကို အတည်မပြုနိုင်သေးပါ။ Keplr ပူးတွဲတည်ထောင်သူ Josh Lee ၏ ခန့်မှန်းချက်အရ Google၊ Apple ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ ၂၀% ခန့် ထိခိုက်ခဲ့ပြီး၊ အမှန်တကယ် အသုံးချခံခဲ့ရသည်မှာ ယင်းတို့အနက် အနည်းငယ်မျှသာဖြစ်သည်။ ကျန်ရှိသောပိုင်ဆိုင်မှုများကို ငွေဖြည့်သွင်းခြင်း ရပ်ဆိုင်းပြီး၊ seed phrase သို့မဟုတ် hardware wallet သို့ လွှဲပြောင်းရန် Keplr က သုံးစွဲသူများကို အကြံပြုထားသည်။ Staking လုပ်ထားသောနှင့် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုကြာမြင့်နိုင်သည်။
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုမှုဆိုင်ရာ private key ပေါက်ကြားမှု—ဒေါ်လာ ၅.၆ သန်းကို ပြန်လည်ရယူရေးလိပ်စာသို့ လွှဲပြောင်း၊ ATOM ၃.၆% ကျဆင်း
Web3Auth အခြေခံအဆောက်အအုံဆိုင်ရာ အားနည်းချက်ကြောင့် Keplr wallet များ ထိခိုက်ခဲ့သည်။ Odaily က တရားဝင်အပ်ဒိတ်ကို ကိုးကားဖော်ပြရာတွင် Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ဖန်တီးထားသော Keplr wallet အချို့၏ private key များ ပေါက်ကြားခဲ့ကြောင်း သိရသည်။ Web3Auth သည် ပိုင်ဆိုင်မှုဒေါ်လာ ၅.၆ သန်းခန့်ကို လုံခြုံသောလိပ်စာများသို့ အလျင်အမြန် လွှဲပြောင်းခဲ့ပြီး၊ ပြန်လည်ရယူရေးလိပ်စာ ၁၂ ခုတွင် ATOM ၂.၄၉ သန်းခန့် ပါဝင်ကာ တန်ဖိုးအားဖြင့် ဒေါ်လာ ၃.၃ သန်းခန့်ရှိသည်။
ထို့အပြင် အနည်းဆုံး ဒေါ်လာ ၆.၀၁ သန်းခန့်တန်ဖိုးရှိသော ကွင်းဆက်ဖြတ်ကျော် လွှဲပြောင်းမှုများသည် သက်ဆိုင်ရာလိပ်စာများမှတစ်ဆင့် စီးဆင်းခဲ့သော်လည်း အမှန်တကယ်ဆုံးရှုံးမှုကို အတည်မပြုနိုင်သေးပါ။ Keplr ပူးတွဲတည်ထောင်သူ Josh Lee ၏ ခန့်မှန်းချက်အရ Google၊ Apple ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ ၂၀% ခန့် ထိခိုက်ခဲ့ပြီး၊ အမှန်တကယ် အသုံးချခံခဲ့ရသည်မှာ ယင်းတို့အနက် အနည်းငယ်မျှသာဖြစ်သည်။ ကျန်ရှိသောပိုင်ဆိုင်မှုများကို ငွေဖြည့်သွင်းခြင်း ရပ်ဆိုင်းပြီး၊ seed phrase သို့မဟုတ် hardware wallet သို့ လွှဲပြောင်းရန် Keplr က သုံးစွဲသူများကို အကြံပြုထားသည်။ Staking လုပ်ထားသောနှင့် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုကြာမြင့်နိုင်သည်။
ထို့အပြင် အနည်းဆုံး ဒေါ်လာ ၆.၀၁ သန်းခန့်တန်ဖိုးရှိသော ကွင်းဆက်ဖြတ်ကျော် လွှဲပြောင်းမှုများသည် သက်ဆိုင်ရာလိပ်စာများမှတစ်ဆင့် စီးဆင်းခဲ့သော်လည်း အမှန်တကယ်ဆုံးရှုံးမှုကို အတည်မပြုနိုင်သေးပါ။ Keplr ပူးတွဲတည်ထောင်သူ Josh Lee ၏ ခန့်မှန်းချက်အရ Google၊ Apple ဖြင့် ဝင်ရောက်အသုံးပြုသော အကောင့်များ၏ ၂၀% ခန့် ထိခိုက်ခဲ့ပြီး၊ အမှန်တကယ် အသုံးချခံခဲ့ရသည်မှာ ယင်းတို့အနက် အနည်းငယ်မျှသာဖြစ်သည်။ ကျန်ရှိသောပိုင်ဆိုင်မှုများကို ငွေဖြည့်သွင်းခြင်း ရပ်ဆိုင်းပြီး၊ seed phrase သို့မဟုတ် hardware wallet သို့ လွှဲပြောင်းရန် Keplr က သုံးစွဲသူများကို အကြံပြုထားသည်။ Staking လုပ်ထားသောနှင့် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုကြာမြင့်နိုင်သည်။
173

·
--
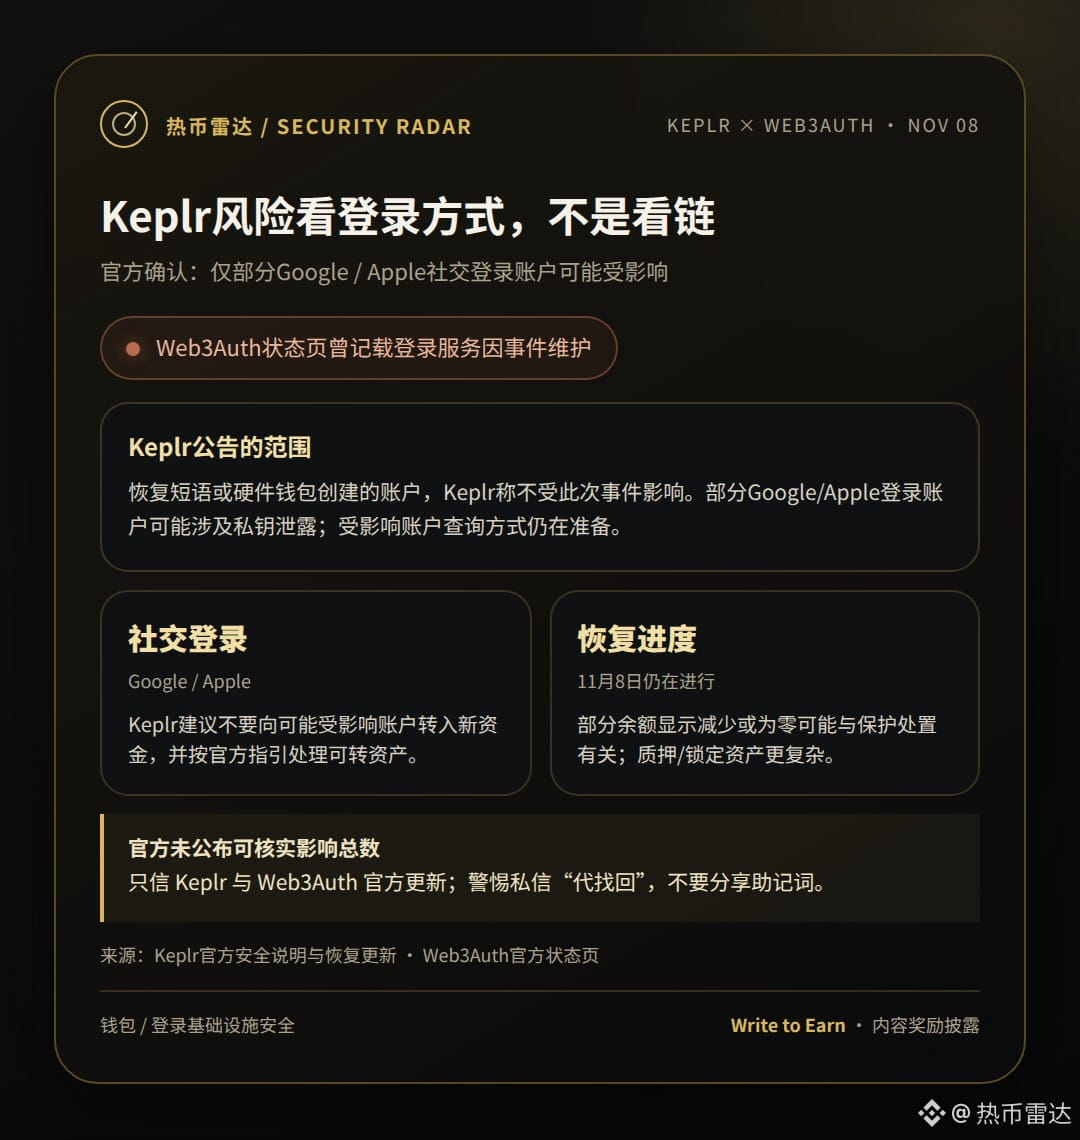
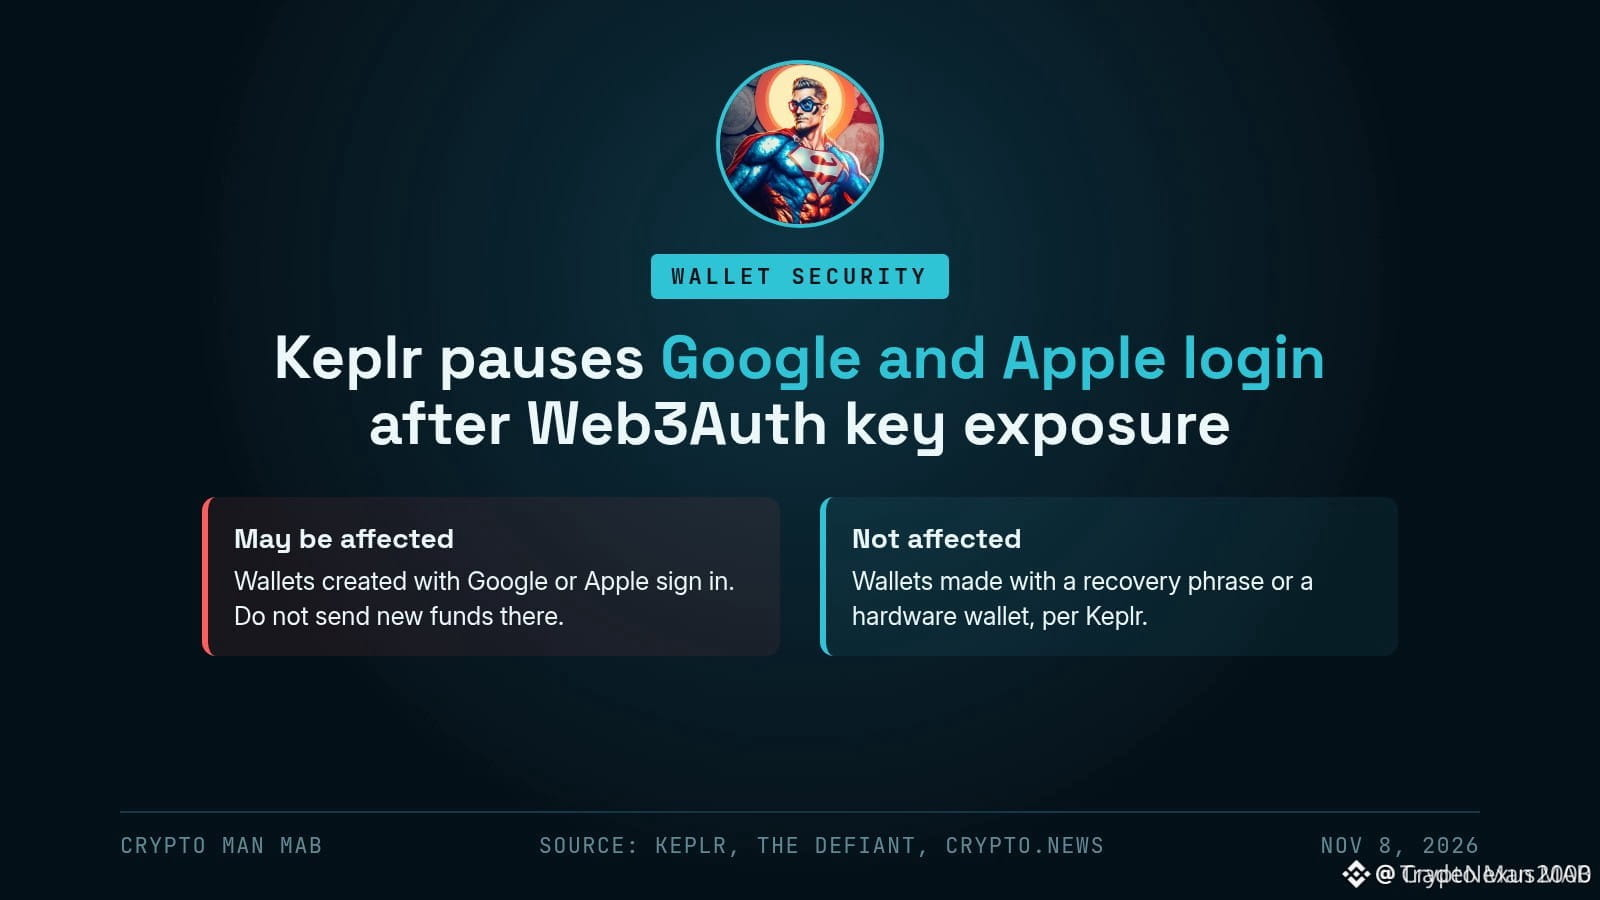
Keplr အတွက် ဒီတစ်ကြိမ် အန္တရာယ်ရှိမရှိကို အကောင့်ဝင်နည်းအပေါ် မူတည်ပြီး ကြည့်ရမှာဖြစ်ပြီး “ပိုက်ဆံအိတ်အားလုံး ထိခိုက်တာ” မဟုတ်ပါ။ Keplr ၏ ပြောကြားချက်အရ ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် မထိခိုက်ပါ။ Google/Apple လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ထားသော အချို့အကောင့်များတွင် သီးသန့်သော့ ပေါက်ကြားမှု ပါဝင်နိုင်သည်။
Keplr က ထိုသို့သော အသုံးပြုသူများကို သက်ဆိုင်ရာအကောင့်သို့ ငွေကြေးအသစ် ထပ်မံမလွှဲရန်နှင့် တရားဝင်လမ်းညွှန်ချက်အတိုင်း လွှဲပြောင်းနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရန် သတိပေးထားသည်။ လက်ကျန်ငွေ အနည်းငယ်သာကျန်ခြင်း သို့မဟုတ် သုညဖြစ်သွားခြင်းသည် ကာကွယ်ရေးဆိုင်ရာ ဆောင်ရွက်မှုများနှင့် သက်ဆိုင်နိုင်ပြီး၊ အစုရှယ်ယာထည့်ထားသော/သော့ခတ်ထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရာတွင် ပိုကြာနိုင်သည်။ နိုဝင်ဘာ ၈ ရက်နေ့တွင်လည်း Keplr က ပြန်လည်ထူထောင်ရေးလုပ်ငန်းများ ဆက်လက်လုပ်ဆောင်နေကြောင်း ပြောကြားခဲ့ပြီး၊ ထိခိုက်သည့်အကောင့်များကို စစ်ဆေးနိုင်မည့် နည်းလမ်းကို ပြင်ဆင်နေဆဲဖြစ်သည်။ ထိခိုက်သည့်အကောင့် စုစုပေါင်းအရေအတွက် သို့မဟုတ် ဆုံးရှုံးမှုပမာဏကို အတည်ပြုနိုင်သည့် အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ထားခြင်း မရှိပါ။
Keplr နှင့် Web3Auth တို့၏ တရားဝင်ထုတ်ပြန်ချက်များကိုသာ ယုံကြည်ပါ။ “ပြန်လည်ရယူပေးမယ်” ဟု သီးသန့်စာပို့လာသူများကို သတိထားပါ။ လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ရာတွင် သော့လုံခြုံရေးအန္တရာယ်ကို ပိုက်ဆံအိတ်က ဘယ်အဆင့်မှာ ရှင်းရှင်းလင်းလင်း အသိပေးသင့်တယ်လို့ သင်ထင်ပါသလဲ။
ရင်းမြစ်များ:[Keplr ၏ တရားဝင်ရှင်းလင်းချက်](https://x.com/keplrwallet/status/2119117067500806350)|[Keplr ပြန်လည်ထူထောင်ရေးအခြေအနေ](https://x.com/keplrwallet/status/2119316885737177339)|[Web3Auth အခြေအနေစာမျက်နှာ](https://status.web3auth.io/events/maintenance/461)
အသိပေးချက်:ဤပို့စ်သည် Binance Square ၏ Write to Earn အကြောင်းအရာဆုကြေးအစီအစဉ်တွင် ပါဝင်ခွင့်ရှိနိုင်ပါသည်။ ပါဝင်ခွင့်နှင့် ဆုကြေးများသည် ပလက်ဖောင်း၏ စည်းမျဉ်းများနှင့် အမှန်တကယ်ရလဒ်အပေါ် မူတည်ပါသည်။ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ။
#Keplr #Web3Auth #လုံခြုံရေး
Keplr အတွက် ဒီတစ်ကြိမ် အန္တရာယ်ရှိမရှိကို အကောင့်ဝင်နည်းအပေါ် မူတည်ပြီး ကြည့်ရမှာဖြစ်ပြီး “ပိုက်ဆံအိတ်အားလုံး ထိခိုက်တာ” မဟုတ်ပါ။ Keplr ၏ ပြောကြားချက်အရ ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် မထိခိုက်ပါ။ Google/Apple လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ထားသော အချို့အကောင့်များတွင် သီးသန့်သော့ ပေါက်ကြားမှု ပါဝင်နိုင်သည်။
Keplr က ထိုသို့သော အသုံးပြုသူများကို သက်ဆိုင်ရာအကောင့်သို့ ငွေကြေးအသစ် ထပ်မံမလွှဲရန်နှင့် တရားဝင်လမ်းညွှန်ချက်အတိုင်း လွှဲပြောင်းနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရန် သတိပေးထားသည်။ လက်ကျန်ငွေ အနည်းငယ်သာကျန်ခြင်း သို့မဟုတ် သုညဖြစ်သွားခြင်းသည် ကာကွယ်ရေးဆိုင်ရာ ဆောင်ရွက်မှုများနှင့် သက်ဆိုင်နိုင်ပြီး၊ အစုရှယ်ယာထည့်ထားသော/သော့ခတ်ထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရာတွင် ပိုကြာနိုင်သည်။ နိုဝင်ဘာ ၈ ရက်နေ့တွင်လည်း Keplr က ပြန်လည်ထူထောင်ရေးလုပ်ငန်းများ ဆက်လက်လုပ်ဆောင်နေကြောင်း ပြောကြားခဲ့ပြီး၊ ထိခိုက်သည့်အကောင့်များကို စစ်ဆေးနိုင်မည့် နည်းလမ်းကို ပြင်ဆင်နေဆဲဖြစ်သည်။ ထိခိုက်သည့်အကောင့် စုစုပေါင်းအရေအတွက် သို့မဟုတ် ဆုံးရှုံးမှုပမာဏကို အတည်ပြုနိုင်သည့် အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ထားခြင်း မရှိပါ။
Keplr နှင့် Web3Auth တို့၏ တရားဝင်ထုတ်ပြန်ချက်များကိုသာ ယုံကြည်ပါ။ “ပြန်လည်ရယူပေးမယ်” ဟု သီးသန့်စာပို့လာသူများကို သတိထားပါ။ လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ရာတွင် သော့လုံခြုံရေးအန္တရာယ်ကို ပိုက်ဆံအိတ်က ဘယ်အဆင့်မှာ ရှင်းရှင်းလင်းလင်း အသိပေးသင့်တယ်လို့ သင်ထင်ပါသလဲ။
ရင်းမြစ်များ:[Keplr ၏ တရားဝင်ရှင်းလင်းချက်](https://x.com/keplrwallet/status/2119117067500806350)|[Keplr ပြန်လည်ထူထောင်ရေးအခြေအနေ](https://x.com/keplrwallet/status/2119316885737177339)|[Web3Auth အခြေအနေစာမျက်နှာ](https://status.web3auth.io/events/maintenance/461)
အသိပေးချက်:ဤပို့စ်သည် Binance Square ၏ Write to Earn အကြောင်းအရာဆုကြေးအစီအစဉ်တွင် ပါဝင်ခွင့်ရှိနိုင်ပါသည်။ ပါဝင်ခွင့်နှင့် ဆုကြေးများသည် ပလက်ဖောင်း၏ စည်းမျဉ်းများနှင့် အမှန်တကယ်ရလဒ်အပေါ် မူတည်ပါသည်။ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ။
#Keplr #Web3Auth #လုံခြုံရေး
Keplr က ထိုသို့သော အသုံးပြုသူများကို သက်ဆိုင်ရာအကောင့်သို့ ငွေကြေးအသစ် ထပ်မံမလွှဲရန်နှင့် တရားဝင်လမ်းညွှန်ချက်အတိုင်း လွှဲပြောင်းနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရန် သတိပေးထားသည်။ လက်ကျန်ငွေ အနည်းငယ်သာကျန်ခြင်း သို့မဟုတ် သုညဖြစ်သွားခြင်းသည် ကာကွယ်ရေးဆိုင်ရာ ဆောင်ရွက်မှုများနှင့် သက်ဆိုင်နိုင်ပြီး၊ အစုရှယ်ယာထည့်ထားသော/သော့ခတ်ထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ရာတွင် ပိုကြာနိုင်သည်။ နိုဝင်ဘာ ၈ ရက်နေ့တွင်လည်း Keplr က ပြန်လည်ထူထောင်ရေးလုပ်ငန်းများ ဆက်လက်လုပ်ဆောင်နေကြောင်း ပြောကြားခဲ့ပြီး၊ ထိခိုက်သည့်အကောင့်များကို စစ်ဆေးနိုင်မည့် နည်းလမ်းကို ပြင်ဆင်နေဆဲဖြစ်သည်။ ထိခိုက်သည့်အကောင့် စုစုပေါင်းအရေအတွက် သို့မဟုတ် ဆုံးရှုံးမှုပမာဏကို အတည်ပြုနိုင်သည့် အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ထားခြင်း မရှိပါ။
Keplr နှင့် Web3Auth တို့၏ တရားဝင်ထုတ်ပြန်ချက်များကိုသာ ယုံကြည်ပါ။ “ပြန်လည်ရယူပေးမယ်” ဟု သီးသန့်စာပို့လာသူများကို သတိထားပါ။ လူမှုကွန်ရက်အကောင့်ဖြင့် အကောင့်ဝင်ရာတွင် သော့လုံခြုံရေးအန္တရာယ်ကို ပိုက်ဆံအိတ်က ဘယ်အဆင့်မှာ ရှင်းရှင်းလင်းလင်း အသိပေးသင့်တယ်လို့ သင်ထင်ပါသလဲ။
ရင်းမြစ်များ:[Keplr ၏ တရားဝင်ရှင်းလင်းချက်](https://x.com/keplrwallet/status/2119117067500806350)|[Keplr ပြန်လည်ထူထောင်ရေးအခြေအနေ](https://x.com/keplrwallet/status/2119316885737177339)|[Web3Auth အခြေအနေစာမျက်နှာ](https://status.web3auth.io/events/maintenance/461)
အသိပေးချက်:ဤပို့စ်သည် Binance Square ၏ Write to Earn အကြောင်းအရာဆုကြေးအစီအစဉ်တွင် ပါဝင်ခွင့်ရှိနိုင်ပါသည်။ ပါဝင်ခွင့်နှင့် ဆုကြေးများသည် ပလက်ဖောင်း၏ စည်းမျဉ်းများနှင့် အမှန်တကယ်ရလဒ်အပေါ် မူတည်ပါသည်။ ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံဉာဏ် မဟုတ်ပါ။
#Keplr #Web3Auth #လုံခြုံရေး
81
·
--
Keplr လက်ကျန်ငွေ လျော့ကျသွားခြင်းကို ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုအားလုံး ခိုးယူခံရသည်ဟု မယူဆပါနှင့်
Google သို့မဟုတ် Apple ဖြင့် Keplr ပိုက်ဆံအိတ်ဖွင့်ထားသူများသည် ထိုအကောင့်ထဲသို့ ငွေထပ်မံလွှဲပြောင်းခြင်းကို ဦးစွာရပ်ဆိုင်းပါ။ လက်ကျန်ငွေ သုညဖြစ်သွားခြင်းသည် အားလုံးခိုးယူခံရပြီဟု တိုက်ရိုက်ကောက်ချက်ချနိုင်သည်ဟု မဆိုလိုသလို ပိုင်ဆိုင်မှုများ ပြန်ရောက်လာပြီဟုလည်း မဆိုလိုပါ။ အရေးကြီးသည်မှာ ငွေများ မည်သည့်နေရာသို့ ရောက်သွားသည်နှင့် နောက်ပိုင်း ပြန်လည်ပေးအပ်မည့်အစီအစဉ်ကို စစ်ဆေးရန်ဖြစ်သည်။
နိုဝင်ဘာ ၇ ရက်တွင် Web3Auth အခြေခံအဆောက်အအုံရှိ အားနည်းချက်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူအချို့၏ လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့သည်။ ၎င်းတို့၏ ကနဦးရှင်းလင်းချက်အရ စကားဝှက်ပြန်လည်ရယူရေးစကားစု (seed phrase) သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် ထိခိုက်မှုမရှိပါ။ Keplr ပိုက်ဆံအိတ်အားလုံး ပြဿနာဖြစ်နေသည်ဟု စိုးရိမ်မှုကို မချဲ့ကားပါနှင့်။
နိုဝင်ဘာ ၈ ရက်တွင် Web3Auth က ကာကွယ်ရေးအတွက် လွှဲပြောင်းရာ၌ အသုံးပြုခဲ့သော ပြန်လည်ရယူရေးလိပ်စာများကို ထုတ်ပြန်ပြီး လွှဲပြောင်းမှုအချို့ကို တိုက်ခိုက်သူများ၏ လုပ်ဆောင်ချက်ဟု မှားယွင်းယူဆခဲ့ကြောင်း ပြောကြားခဲ့သည်။ ထိုနေ့တွင် The Block က စစ်ဆေးဖော်ပြရာ၌ သတင်းတင်ချိန်တွင် ထိုလိပ်စာများ၌ ပိုင်ဆိုင်မှုတန်ဖိုး ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့သည်။ ယင်းသည် ပြန်လည်ရယူရေးလိပ်စာများအတွင်းရှိ ပိုင်ဆိုင်မှုများ၏ ခန့်မှန်းတန်ဖိုးသာဖြစ်ပြီး နောက်ဆုံးခိုးယူခံရသည့်ပမာဏ မဟုတ်သလို အသုံးပြုသူများထံ ပြန်ပေးပြီးသည့်ငွေလည်း မဟုတ်ပါ။
ထို့ကြောင့် အချက်နှစ်ချက်ကို တစ်ပြိုင်နက် သတိပြုရမည်။ လက်ကျန်ငွေအချို့ လျော့နည်းသွားခြင်းသည် ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုကြောင့် ဖြစ်နိုင်သော်လည်း လျှို့ဝှက်သော့ ပေါက်ကြားမှုနှင့် အသုံးပြုသူများက ပိုင်ဆိုင်မှုများကို ယာယီထိန်းချုပ်အသုံးမပြုနိုင်သည့် အန္တရာယ်တို့မှာ မပျောက်ကွယ်သေးပါ။ ရွှေ့ပြောင်းနိုင်သေးသော အရည်ပျော်ပိုင်ဆိုင်မှုများကို စကားဝှက်ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်သို့ ရွှေ့ရန် Keplr က အကြံပြုထားသည်။ စတိတ်ခ်လုပ်ထားသော သို့မဟုတ် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုရှုပ်ထွေးသဖြင့် အရည်ပျော်ပိုင်ဆိုင်မှုများအတွက် သတ်မှတ်ထားသော လုပ်ဆောင်ချိန်ကို တစ်ပုံစံတည်း မလိုက်နာသင့်ပါ။
လာမည့် နှစ်ရက်မှ သုံးရက်အတွင်း တရားဝင်ထိခိုက်သည့်အကောင့် စစ်ဆေးမှု၊ ပြန်လည်ရယူရေးလိပ်စာများ၏ အပ်ဒိတ်များနှင့် ပြန်လည်ပေးအပ်ရေးလုပ်ငန်းစဉ်တို့ကို စစ်ဆေးပါ။ ဤသည်မှာ စောင့်ကြည့်ရမည့်ကာလသာဖြစ်ပြီး ငွေပြန်အမ်းမည်ဟု ကတိပေးထားခြင်း မဟုတ်ပါ။ ထိခိုက်သည့်အတိုင်းအတာကို ရှင်းလင်းစွာသိရှိပြီး ပြန်လည်ပေးအပ်မှုကို စစ်ဆေးအတည်ပြုနိုင်မှသာ အန္တရာယ်အဆင့်ကို လျှော့ချပါ။ စာရင်းတွင်မပါဝင်သော အကောင့်များမှ ပုံမှန်မဟုတ်သည့် လွှဲပြောင်းမှုများ တွေ့ရခြင်း သို့မဟုတ် ထိခိုက်မှု ပိုမိုကျယ်ပြန့်လာခြင်းရှိပါက အန္တရာယ်အဆင့်ကို မြှင့်တင်ပါ။ သိရှိထားသော တရားဝင်လင့်ခ်များမှသာ အခြေအနေကို စစ်ဆေးပြီး ကိုယ်ပိုင်စာတိုဖြင့် ပေးပို့လာသည့် “ပြန်လည်ရယူရန်” လင့်ခ်များကို မနှိပ်ပါနှင့်။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
Keplr လက်ကျန်ငွေ လျော့ကျသွားခြင်းကို ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုအားလုံး ခိုးယူခံရသည်ဟု မယူဆပါနှင့်
Google သို့မဟုတ် Apple ဖြင့် Keplr ပိုက်ဆံအိတ်ဖွင့်ထားသူများသည် ထိုအကောင့်ထဲသို့ ငွေထပ်မံလွှဲပြောင်းခြင်းကို ဦးစွာရပ်ဆိုင်းပါ။ လက်ကျန်ငွေ သုညဖြစ်သွားခြင်းသည် အားလုံးခိုးယူခံရပြီဟု တိုက်ရိုက်ကောက်ချက်ချနိုင်သည်ဟု မဆိုလိုသလို ပိုင်ဆိုင်မှုများ ပြန်ရောက်လာပြီဟုလည်း မဆိုလိုပါ။ အရေးကြီးသည်မှာ ငွေများ မည်သည့်နေရာသို့ ရောက်သွားသည်နှင့် နောက်ပိုင်း ပြန်လည်ပေးအပ်မည့်အစီအစဉ်ကို စစ်ဆေးရန်ဖြစ်သည်။
နိုဝင်ဘာ ၇ ရက်တွင် Web3Auth အခြေခံအဆောက်အအုံရှိ အားနည်းချက်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူအချို့၏ လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့သည်။ ၎င်းတို့၏ ကနဦးရှင်းလင်းချက်အရ စကားဝှက်ပြန်လည်ရယူရေးစကားစု (seed phrase) သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် ထိခိုက်မှုမရှိပါ။ Keplr ပိုက်ဆံအိတ်အားလုံး ပြဿနာဖြစ်နေသည်ဟု စိုးရိမ်မှုကို မချဲ့ကားပါနှင့်။
နိုဝင်ဘာ ၈ ရက်တွင် Web3Auth က ကာကွယ်ရေးအတွက် လွှဲပြောင်းရာ၌ အသုံးပြုခဲ့သော ပြန်လည်ရယူရေးလိပ်စာများကို ထုတ်ပြန်ပြီး လွှဲပြောင်းမှုအချို့ကို တိုက်ခိုက်သူများ၏ လုပ်ဆောင်ချက်ဟု မှားယွင်းယူဆခဲ့ကြောင်း ပြောကြားခဲ့သည်။ ထိုနေ့တွင် The Block က စစ်ဆေးဖော်ပြရာ၌ သတင်းတင်ချိန်တွင် ထိုလိပ်စာများ၌ ပိုင်ဆိုင်မှုတန်ဖိုး ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့သည်။ ယင်းသည် ပြန်လည်ရယူရေးလိပ်စာများအတွင်းရှိ ပိုင်ဆိုင်မှုများ၏ ခန့်မှန်းတန်ဖိုးသာဖြစ်ပြီး နောက်ဆုံးခိုးယူခံရသည့်ပမာဏ မဟုတ်သလို အသုံးပြုသူများထံ ပြန်ပေးပြီးသည့်ငွေလည်း မဟုတ်ပါ။
ထို့ကြောင့် အချက်နှစ်ချက်ကို တစ်ပြိုင်နက် သတိပြုရမည်။ လက်ကျန်ငွေအချို့ လျော့နည်းသွားခြင်းသည် ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုကြောင့် ဖြစ်နိုင်သော်လည်း လျှို့ဝှက်သော့ ပေါက်ကြားမှုနှင့် အသုံးပြုသူများက ပိုင်ဆိုင်မှုများကို ယာယီထိန်းချုပ်အသုံးမပြုနိုင်သည့် အန္တရာယ်တို့မှာ မပျောက်ကွယ်သေးပါ။ ရွှေ့ပြောင်းနိုင်သေးသော အရည်ပျော်ပိုင်ဆိုင်မှုများကို စကားဝှက်ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်သို့ ရွှေ့ရန် Keplr က အကြံပြုထားသည်။ စတိတ်ခ်လုပ်ထားသော သို့မဟုတ် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုရှုပ်ထွေးသဖြင့် အရည်ပျော်ပိုင်ဆိုင်မှုများအတွက် သတ်မှတ်ထားသော လုပ်ဆောင်ချိန်ကို တစ်ပုံစံတည်း မလိုက်နာသင့်ပါ။
လာမည့် နှစ်ရက်မှ သုံးရက်အတွင်း တရားဝင်ထိခိုက်သည့်အကောင့် စစ်ဆေးမှု၊ ပြန်လည်ရယူရေးလိပ်စာများ၏ အပ်ဒိတ်များနှင့် ပြန်လည်ပေးအပ်ရေးလုပ်ငန်းစဉ်တို့ကို စစ်ဆေးပါ။ ဤသည်မှာ စောင့်ကြည့်ရမည့်ကာလသာဖြစ်ပြီး ငွေပြန်အမ်းမည်ဟု ကတိပေးထားခြင်း မဟုတ်ပါ။ ထိခိုက်သည့်အတိုင်းအတာကို ရှင်းလင်းစွာသိရှိပြီး ပြန်လည်ပေးအပ်မှုကို စစ်ဆေးအတည်ပြုနိုင်မှသာ အန္တရာယ်အဆင့်ကို လျှော့ချပါ။ စာရင်းတွင်မပါဝင်သော အကောင့်များမှ ပုံမှန်မဟုတ်သည့် လွှဲပြောင်းမှုများ တွေ့ရခြင်း သို့မဟုတ် ထိခိုက်မှု ပိုမိုကျယ်ပြန့်လာခြင်းရှိပါက အန္တရာယ်အဆင့်ကို မြှင့်တင်ပါ။ သိရှိထားသော တရားဝင်လင့်ခ်များမှသာ အခြေအနေကို စစ်ဆေးပြီး ကိုယ်ပိုင်စာတိုဖြင့် ပေးပို့လာသည့် “ပြန်လည်ရယူရန်” လင့်ခ်များကို မနှိပ်ပါနှင့်။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
Google သို့မဟုတ် Apple ဖြင့် Keplr ပိုက်ဆံအိတ်ဖွင့်ထားသူများသည် ထိုအကောင့်ထဲသို့ ငွေထပ်မံလွှဲပြောင်းခြင်းကို ဦးစွာရပ်ဆိုင်းပါ။ လက်ကျန်ငွေ သုညဖြစ်သွားခြင်းသည် အားလုံးခိုးယူခံရပြီဟု တိုက်ရိုက်ကောက်ချက်ချနိုင်သည်ဟု မဆိုလိုသလို ပိုင်ဆိုင်မှုများ ပြန်ရောက်လာပြီဟုလည်း မဆိုလိုပါ။ အရေးကြီးသည်မှာ ငွေများ မည်သည့်နေရာသို့ ရောက်သွားသည်နှင့် နောက်ပိုင်း ပြန်လည်ပေးအပ်မည့်အစီအစဉ်ကို စစ်ဆေးရန်ဖြစ်သည်။
နိုဝင်ဘာ ၇ ရက်တွင် Web3Auth အခြေခံအဆောက်အအုံရှိ အားနည်းချက်ကြောင့် လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူအချို့၏ လျှို့ဝှက်သော့များ ပေါက်ကြားခဲ့ကြောင်း Keplr က ပြောကြားခဲ့သည်။ ၎င်းတို့၏ ကနဦးရှင်းလင်းချက်အရ စကားဝှက်ပြန်လည်ရယူရေးစကားစု (seed phrase) သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များသည် ယခုဖြစ်ရပ်ကြောင့် ထိခိုက်မှုမရှိပါ။ Keplr ပိုက်ဆံအိတ်အားလုံး ပြဿနာဖြစ်နေသည်ဟု စိုးရိမ်မှုကို မချဲ့ကားပါနှင့်။
နိုဝင်ဘာ ၈ ရက်တွင် Web3Auth က ကာကွယ်ရေးအတွက် လွှဲပြောင်းရာ၌ အသုံးပြုခဲ့သော ပြန်လည်ရယူရေးလိပ်စာများကို ထုတ်ပြန်ပြီး လွှဲပြောင်းမှုအချို့ကို တိုက်ခိုက်သူများ၏ လုပ်ဆောင်ချက်ဟု မှားယွင်းယူဆခဲ့ကြောင်း ပြောကြားခဲ့သည်။ ထိုနေ့တွင် The Block က စစ်ဆေးဖော်ပြရာ၌ သတင်းတင်ချိန်တွင် ထိုလိပ်စာများ၌ ပိုင်ဆိုင်မှုတန်ဖိုး ဒေါ်လာ ၅.၆ သန်းခန့် ရှိနေခဲ့သည်။ ယင်းသည် ပြန်လည်ရယူရေးလိပ်စာများအတွင်းရှိ ပိုင်ဆိုင်မှုများ၏ ခန့်မှန်းတန်ဖိုးသာဖြစ်ပြီး နောက်ဆုံးခိုးယူခံရသည့်ပမာဏ မဟုတ်သလို အသုံးပြုသူများထံ ပြန်ပေးပြီးသည့်ငွေလည်း မဟုတ်ပါ။
ထို့ကြောင့် အချက်နှစ်ချက်ကို တစ်ပြိုင်နက် သတိပြုရမည်။ လက်ကျန်ငွေအချို့ လျော့နည်းသွားခြင်းသည် ကာကွယ်ရေးအတွက် လွှဲပြောင်းမှုကြောင့် ဖြစ်နိုင်သော်လည်း လျှို့ဝှက်သော့ ပေါက်ကြားမှုနှင့် အသုံးပြုသူများက ပိုင်ဆိုင်မှုများကို ယာယီထိန်းချုပ်အသုံးမပြုနိုင်သည့် အန္တရာယ်တို့မှာ မပျောက်ကွယ်သေးပါ။ ရွှေ့ပြောင်းနိုင်သေးသော အရည်ပျော်ပိုင်ဆိုင်မှုများကို စကားဝှက်ပြန်လည်ရယူရေးစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်သို့ ရွှေ့ရန် Keplr က အကြံပြုထားသည်။ စတိတ်ခ်လုပ်ထားသော သို့မဟုတ် လော့ခ်ချထားသော ပိုင်ဆိုင်မှုများကို ကိုင်တွယ်ဖြေရှင်းရန် ပိုမိုရှုပ်ထွေးသဖြင့် အရည်ပျော်ပိုင်ဆိုင်မှုများအတွက် သတ်မှတ်ထားသော လုပ်ဆောင်ချိန်ကို တစ်ပုံစံတည်း မလိုက်နာသင့်ပါ။
လာမည့် နှစ်ရက်မှ သုံးရက်အတွင်း တရားဝင်ထိခိုက်သည့်အကောင့် စစ်ဆေးမှု၊ ပြန်လည်ရယူရေးလိပ်စာများ၏ အပ်ဒိတ်များနှင့် ပြန်လည်ပေးအပ်ရေးလုပ်ငန်းစဉ်တို့ကို စစ်ဆေးပါ။ ဤသည်မှာ စောင့်ကြည့်ရမည့်ကာလသာဖြစ်ပြီး ငွေပြန်အမ်းမည်ဟု ကတိပေးထားခြင်း မဟုတ်ပါ။ ထိခိုက်သည့်အတိုင်းအတာကို ရှင်းလင်းစွာသိရှိပြီး ပြန်လည်ပေးအပ်မှုကို စစ်ဆေးအတည်ပြုနိုင်မှသာ အန္တရာယ်အဆင့်ကို လျှော့ချပါ။ စာရင်းတွင်မပါဝင်သော အကောင့်များမှ ပုံမှန်မဟုတ်သည့် လွှဲပြောင်းမှုများ တွေ့ရခြင်း သို့မဟုတ် ထိခိုက်မှု ပိုမိုကျယ်ပြန့်လာခြင်းရှိပါက အန္တရာယ်အဆင့်ကို မြှင့်တင်ပါ။ သိရှိထားသော တရားဝင်လင့်ခ်များမှသာ အခြေအနေကို စစ်ဆေးပြီး ကိုယ်ပိုင်စာတိုဖြင့် ပေးပို့လာသည့် “ပြန်လည်ရယူရန်” လင့်ခ်များကို မနှိပ်ပါနှင့်။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
76

·
--
Web3Auth က Keplr ပိုက်ဆံအိတ်ထဲက ဒင်္ဂါးတွေကို ရွှေ့လိုက်တယ်—ကယ်ဆယ်တာလား၊ ခိုးယူတာလား?
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဖြစ်စဉ်နောက်ဆက်တွဲ ရှိလာပါပြီ။ Web3Auth က ဘေဂျင်းစံတော်ချိန် နိုဝင်ဘာ ၈ ရက် 14:23 တွင် Keplr ၏ အကူအညီဖြင့် ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်များထဲမှ ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပြန်လည်ရယူရေးပိုက်ဆံအိတ်များသို့ ရွှေ့ပြောင်းနေကြောင်း ပို့စ်တင်ခဲ့သည်။
ထို့အပြင် အချို့ငွေလွှဲမှုများကို ပြင်ပလူများက တိုက်ခိုက်သူ၏ လုပ်ဆောင်မှုဟု ယူဆခဲ့သော်လည်း အမှန်မှာ ကယ်ဆယ်ရေးလုပ်ဆောင်မှုဖြစ်ကြောင်း အထူးရှင်းလင်းခဲ့သည်။ ထို့နောက် Cosmos Hub၊ Osmosis၊ Celestia၊ Injective၊ dYdX ကဲ့သို့သော ကွန်ရက်များကို လွှမ်းခြုံသည့် “အတည်ပြုပြီး ပြန်လည်ရယူရေးလိပ်စာများ” စာရင်းကို ထုတ်ပြန်ခဲ့ပြီး EVM လိပ်စာတစ်ခုလည်း ပါဝင်သည် (ကွန်ရက် 8 ခုကို လွှမ်းခြုံသည်ဟု ဆိုသည်)။ ထိုစာရင်းကို ဆက်လက်အပ်ဒိတ်လုပ်သွားမည်ဟုလည်း ပြောကြားခဲ့သည်။ Keplr တရားဝင်အကောင့်ကလည်း ပြန်လည်မျှဝေကာ ယင်းတို့သည် ပြန်လည်ရယူရေးလိပ်စာများသာဖြစ်ပြီး တိုက်ခိုက်ရေးလိပ်စာများ မဟုတ်ကြောင်း အတည်ပြုခဲ့သည်။
အချက်အချို့ကို ခွဲခြားသိထားပါ။
1. လက်ကျန်ငွေ ရွှေ့သွားပါက တရားဝင်စာရင်းထဲက လက်ခံသူလိပ်စာများနှင့် အရင်တိုက်စစ်ပါ။ ခံစားချက်သက်သက်ဖြင့် ခိုးယူခံရသည်ဟု မဆုံးဖြတ်ပါနှင့်။
2. နှစ်ဖက်စလုံးက ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်အရေအတွက်နှင့် ဆုံးရှုံးမှုပမာဏကို ယခုထိ မထုတ်ပြန်သေးပါ။ အွန်လိုင်းတွင် ပျံ့နှံ့နေသည့် ကိန်းဂဏန်းများကို အမှန်ဟု မယူဆပါနှင့်။
3. တရားဝင်ချန်နယ်များမှ အသိပေးချက်များကိုသာ ယုံကြည်ရန် တရားဝင်ဘက်က သတိပေးထားသည်။ ကိုယ်ပိုင်စာတိုပို့ပြီး “ပိုင်ဆိုင်မှုတွေ ပြန်ရှာပေးမယ်” ဟု ကမ်းလှမ်းသူမှန်သမျှကို လိမ်လည်သူဟုသာ သတ်မှတ်ပါ။
CZ ကလည်း ပြန်လည်မျှဝေသတိပေးခဲ့သည်။ “လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်း” ပိုက်ဆံအိတ်ကို အသုံးပြုဖူးသူများအနေဖြင့် ဤကိစ္စကို သေချာလေ့လာသင့်သည်။ ကိုယ်တိုင်ထိန်းသိမ်းခြင်းဆိုသည်မှာ ကိုယ်တိုင်တာဝန်ယူခြင်းဖြစ်ပြီး သော့များကို ဘယ်သူက ကိုင်ထားသည်ဆိုသည်ကိုပါ နားလည်ထားရမည်ဖြစ်သည်။
#Keplr #钱包安全 #Web3Auth
Web3Auth က Keplr ပိုက်ဆံအိတ်ထဲက ဒင်္ဂါးတွေကို ရွှေ့လိုက်တယ်—ကယ်ဆယ်တာလား၊ ခိုးယူတာလား?
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဖြစ်စဉ်နောက်ဆက်တွဲ ရှိလာပါပြီ။ Web3Auth က ဘေဂျင်းစံတော်ချိန် နိုဝင်ဘာ ၈ ရက် 14:23 တွင် Keplr ၏ အကူအညီဖြင့် ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်များထဲမှ ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပြန်လည်ရယူရေးပိုက်ဆံအိတ်များသို့ ရွှေ့ပြောင်းနေကြောင်း ပို့စ်တင်ခဲ့သည်။
ထို့အပြင် အချို့ငွေလွှဲမှုများကို ပြင်ပလူများက တိုက်ခိုက်သူ၏ လုပ်ဆောင်မှုဟု ယူဆခဲ့သော်လည်း အမှန်မှာ ကယ်ဆယ်ရေးလုပ်ဆောင်မှုဖြစ်ကြောင်း အထူးရှင်းလင်းခဲ့သည်။ ထို့နောက် Cosmos Hub၊ Osmosis၊ Celestia၊ Injective၊ dYdX ကဲ့သို့သော ကွန်ရက်များကို လွှမ်းခြုံသည့် “အတည်ပြုပြီး ပြန်လည်ရယူရေးလိပ်စာများ” စာရင်းကို ထုတ်ပြန်ခဲ့ပြီး EVM လိပ်စာတစ်ခုလည်း ပါဝင်သည် (ကွန်ရက် 8 ခုကို လွှမ်းခြုံသည်ဟု ဆိုသည်)။ ထိုစာရင်းကို ဆက်လက်အပ်ဒိတ်လုပ်သွားမည်ဟုလည်း ပြောကြားခဲ့သည်။ Keplr တရားဝင်အကောင့်ကလည်း ပြန်လည်မျှဝေကာ ယင်းတို့သည် ပြန်လည်ရယူရေးလိပ်စာများသာဖြစ်ပြီး တိုက်ခိုက်ရေးလိပ်စာများ မဟုတ်ကြောင်း အတည်ပြုခဲ့သည်။
အချက်အချို့ကို ခွဲခြားသိထားပါ။
1. လက်ကျန်ငွေ ရွှေ့သွားပါက တရားဝင်စာရင်းထဲက လက်ခံသူလိပ်စာများနှင့် အရင်တိုက်စစ်ပါ။ ခံစားချက်သက်သက်ဖြင့် ခိုးယူခံရသည်ဟု မဆုံးဖြတ်ပါနှင့်။
2. နှစ်ဖက်စလုံးက ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်အရေအတွက်နှင့် ဆုံးရှုံးမှုပမာဏကို ယခုထိ မထုတ်ပြန်သေးပါ။ အွန်လိုင်းတွင် ပျံ့နှံ့နေသည့် ကိန်းဂဏန်းများကို အမှန်ဟု မယူဆပါနှင့်။
3. တရားဝင်ချန်နယ်များမှ အသိပေးချက်များကိုသာ ယုံကြည်ရန် တရားဝင်ဘက်က သတိပေးထားသည်။ ကိုယ်ပိုင်စာတိုပို့ပြီး “ပိုင်ဆိုင်မှုတွေ ပြန်ရှာပေးမယ်” ဟု ကမ်းလှမ်းသူမှန်သမျှကို လိမ်လည်သူဟုသာ သတ်မှတ်ပါ။
CZ ကလည်း ပြန်လည်မျှဝေသတိပေးခဲ့သည်။ “လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်း” ပိုက်ဆံအိတ်ကို အသုံးပြုဖူးသူများအနေဖြင့် ဤကိစ္စကို သေချာလေ့လာသင့်သည်။ ကိုယ်တိုင်ထိန်းသိမ်းခြင်းဆိုသည်မှာ ကိုယ်တိုင်တာဝန်ယူခြင်းဖြစ်ပြီး သော့များကို ဘယ်သူက ကိုင်ထားသည်ဆိုသည်ကိုပါ နားလည်ထားရမည်ဖြစ်သည်။
#Keplr #钱包安全 #Web3Auth
Keplr လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဖြစ်စဉ်နောက်ဆက်တွဲ ရှိလာပါပြီ။ Web3Auth က ဘေဂျင်းစံတော်ချိန် နိုဝင်ဘာ ၈ ရက် 14:23 တွင် Keplr ၏ အကူအညီဖြင့် ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်များထဲမှ ပိုင်ဆိုင်မှုများကို လုံခြုံသော ပြန်လည်ရယူရေးပိုက်ဆံအိတ်များသို့ ရွှေ့ပြောင်းနေကြောင်း ပို့စ်တင်ခဲ့သည်။
ထို့အပြင် အချို့ငွေလွှဲမှုများကို ပြင်ပလူများက တိုက်ခိုက်သူ၏ လုပ်ဆောင်မှုဟု ယူဆခဲ့သော်လည်း အမှန်မှာ ကယ်ဆယ်ရေးလုပ်ဆောင်မှုဖြစ်ကြောင်း အထူးရှင်းလင်းခဲ့သည်။ ထို့နောက် Cosmos Hub၊ Osmosis၊ Celestia၊ Injective၊ dYdX ကဲ့သို့သော ကွန်ရက်များကို လွှမ်းခြုံသည့် “အတည်ပြုပြီး ပြန်လည်ရယူရေးလိပ်စာများ” စာရင်းကို ထုတ်ပြန်ခဲ့ပြီး EVM လိပ်စာတစ်ခုလည်း ပါဝင်သည် (ကွန်ရက် 8 ခုကို လွှမ်းခြုံသည်ဟု ဆိုသည်)။ ထိုစာရင်းကို ဆက်လက်အပ်ဒိတ်လုပ်သွားမည်ဟုလည်း ပြောကြားခဲ့သည်။ Keplr တရားဝင်အကောင့်ကလည်း ပြန်လည်မျှဝေကာ ယင်းတို့သည် ပြန်လည်ရယူရေးလိပ်စာများသာဖြစ်ပြီး တိုက်ခိုက်ရေးလိပ်စာများ မဟုတ်ကြောင်း အတည်ပြုခဲ့သည်။
အချက်အချို့ကို ခွဲခြားသိထားပါ။
1. လက်ကျန်ငွေ ရွှေ့သွားပါက တရားဝင်စာရင်းထဲက လက်ခံသူလိပ်စာများနှင့် အရင်တိုက်စစ်ပါ။ ခံစားချက်သက်သက်ဖြင့် ခိုးယူခံရသည်ဟု မဆုံးဖြတ်ပါနှင့်။
2. နှစ်ဖက်စလုံးက ထိခိုက်ခဲ့သည့် ပိုက်ဆံအိတ်အရေအတွက်နှင့် ဆုံးရှုံးမှုပမာဏကို ယခုထိ မထုတ်ပြန်သေးပါ။ အွန်လိုင်းတွင် ပျံ့နှံ့နေသည့် ကိန်းဂဏန်းများကို အမှန်ဟု မယူဆပါနှင့်။
3. တရားဝင်ချန်နယ်များမှ အသိပေးချက်များကိုသာ ယုံကြည်ရန် တရားဝင်ဘက်က သတိပေးထားသည်။ ကိုယ်ပိုင်စာတိုပို့ပြီး “ပိုင်ဆိုင်မှုတွေ ပြန်ရှာပေးမယ်” ဟု ကမ်းလှမ်းသူမှန်သမျှကို လိမ်လည်သူဟုသာ သတ်မှတ်ပါ။
CZ ကလည်း ပြန်လည်မျှဝေသတိပေးခဲ့သည်။ “လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်း” ပိုက်ဆံအိတ်ကို အသုံးပြုဖူးသူများအနေဖြင့် ဤကိစ္စကို သေချာလေ့လာသင့်သည်။ ကိုယ်တိုင်ထိန်းသိမ်းခြင်းဆိုသည်မှာ ကိုယ်တိုင်တာဝန်ယူခြင်းဖြစ်ပြီး သော့များကို ဘယ်သူက ကိုင်ထားသည်ဆိုသည်ကိုပါ နားလည်ထားရမည်ဖြစ်သည်။
#Keplr #钱包安全 #Web3Auth
53

·
--
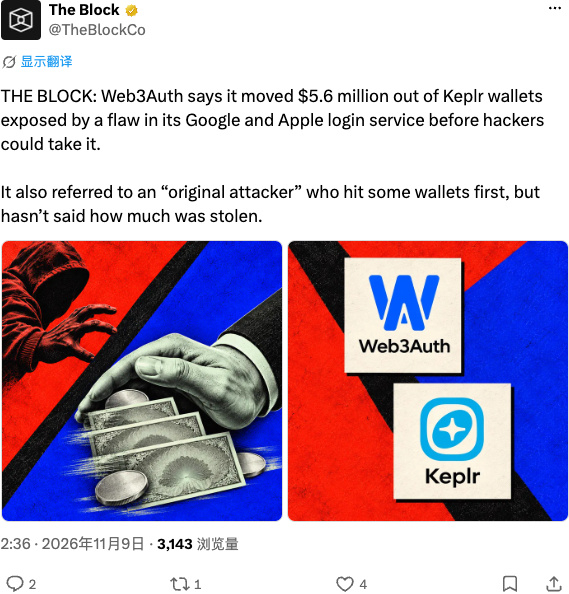
Web3Auth က ဒီတစ်ခေါက် တုံ့ပြန်တာ တော်တော်မြန်တယ်၊ ၅၆ သိန်းကို ချက်ချင်းရွှေ့လိုက်လို့ ဟက်ကာက အမီမလိုက်နိုင်ခဲ့ဘူး။ Google နဲ့ Apple အကောင့်ဝင်မှုဆိုင်ရာ အားနည်းချက် ပေါ်ထွက်လာပြီးတာနဲ့ သူတို့က ငွေတွေကို အရင်ဆုံး ရွှေ့လိုက်လို့ အများစုကို ကာကွယ်နိုင်ခဲ့တယ်။ “မူလတိုက်ခိုက်သူ” က ဘယ်လောက်ခိုးယူသွားတယ်ဆိုတာတော့ မပြောပေမဲ့ ဒီအားနည်းချက်ကို အရင်ကတည်းက ပစ်မှတ်ထားနေခဲ့တာလား။ ဒီလို လုံခြုံရေးအသိအမြင်မျိုးကတော့ စိတ်ပူစရာပါပဲ။
#Web3Auth #လုံခြုံရေး
Web3Auth က ဒီတစ်ခေါက် တုံ့ပြန်တာ တော်တော်မြန်တယ်၊ ၅၆ သိန်းကို ချက်ချင်းရွှေ့လိုက်လို့ ဟက်ကာက အမီမလိုက်နိုင်ခဲ့ဘူး။ Google နဲ့ Apple အကောင့်ဝင်မှုဆိုင်ရာ အားနည်းချက် ပေါ်ထွက်လာပြီးတာနဲ့ သူတို့က ငွေတွေကို အရင်ဆုံး ရွှေ့လိုက်လို့ အများစုကို ကာကွယ်နိုင်ခဲ့တယ်။ “မူလတိုက်ခိုက်သူ” က ဘယ်လောက်ခိုးယူသွားတယ်ဆိုတာတော့ မပြောပေမဲ့ ဒီအားနည်းချက်ကို အရင်ကတည်းက ပစ်မှတ်ထားနေခဲ့တာလား။ ဒီလို လုံခြုံရေးအသိအမြင်မျိုးကတော့ စိတ်ပူစရာပါပဲ။
#Web3Auth #လုံခြုံရေး
#Web3Auth #လုံခြုံရေး
AAPL+၂.၀၈%
GOOGUS+၂.၂၅%
·
--
Keplr ပိုက်ဆံအိတ်မှ ဒေါ်လာ ၆ သန်း ခိုးယူခံရ၊ မှားယွင်းသောလင့်ခ်ကို ဘယ်သူမှ မနှိပ်ခဲ့—ပြဿနာက “ပြန်လည်ရယူရေးစကားလုံးမလိုသော” စနစ်မှာ ဖြစ်သည်နိုဝင်ဘာ ၆ ရက် ညနက်မှ ၇ ရက် မွန်းလွဲအထိ Google၊ Apple အကောင့်များဖြင့် လော့ဂ်အင်ဝင်ကာ ဖန်တီးထားသော Keplr ပိုက်ဆံအိတ်အများအပြားမှ ငွေများ တစ်ပြိုင်နက်တည်း အကုန်လုံးနီးပါး ဆုံးရှုံးသွားခဲ့သည်။ ကွင်းဆက်ပေါ်ရှိ လုပ်ဆောင်ချက်များကို ခွဲခြမ်းစိတ်ဖြာသည့် အဖွဲ့အစည်း Bitquery ၏ စာရင်းအင်းအရ ပိုက်ဆံအိတ် အနည်းဆုံး 44,041 ခု ထိခိုက်ခဲ့သည် (Injective ပါ ထည့်တွက်လျှင် ၄.၄၇ သောင်းခန့်) ဖြစ်ပြီး၊ ငွေလက်ခံသည့် လိပ်စာနှစ်ခုသို့ စုစုပေါင်း ဒေါ်လာ ၆.၀၁ သန်းခန့် ရောက်ရှိသွားခဲ့သည်။
ဒီဖြစ်ရပ်မှာ အနက်ဖော်ထုတ်သင့်ဆုံးက ဆုံးရှုံးသွားတဲ့ ငွေပမာဏမဟုတ်ဘဲ၊ သာမန်ထင်မြင်ချက်နှင့် ဆန့်ကျင်နေသည့် အသေးစိတ်အချက် သုံးချက် ဖြစ်သည်။
၁။ ပြဿနာက Keplr မှာမဟုတ်ဘဲ “ပြန်လည်ရယူရေးစကားလုံးမလိုသော” လော့ဂ်အင်စနစ်မှာ ဖြစ်သည်
Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် လော့ဂ်အင်ဝင်ခြင်းကို ပြင်ပဝန်ဆောင်မှု Web3Auth က ပံ့ပိုးပေးသည်။ အသုံးပြုသူများသည် ပြန်လည်ရယူရေးစကားလုံးများကို မှတ်သားထားရန် မလိုဘဲ၊ လော့ဂ်အင်ဝင်တိုင်း ဝန်ဆောင်မှုပေးသူက သင့်ကိုယ်စား ကိုယ်ပိုင်သော့ကို “ပြန်လည်တည်ဆောက်” ပေးသည်။ ၎င်း၏ အခြေခံအဆောက်အအုံတွင် အားနည်းချက်တစ်ခုရှိကြောင်း Web3Auth က အတည်ပြုခဲ့ပြီး၊ ထိုကြောင့် အသုံးပြုသူအချို့၏ ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့သည်။
Keplr ပိုက်ဆံအိတ်မှ ဒေါ်လာ ၆ သန်း ခိုးယူခံရ၊ မှားယွင်းသောလင့်ခ်ကို ဘယ်သူမှ မနှိပ်ခဲ့—ပြဿနာက “ပြန်လည်ရယူရေးစကားလုံးမလိုသော” စနစ်မှာ ဖြစ်သည်
နိုဝင်ဘာ ၆ ရက် ညနက်မှ ၇ ရက် မွန်းလွဲအထိ Google၊ Apple အကောင့်များဖြင့် လော့ဂ်အင်ဝင်ကာ ဖန်တီးထားသော Keplr ပိုက်ဆံအိတ်အများအပြားမှ ငွေများ တစ်ပြိုင်နက်တည်း အကုန်လုံးနီးပါး ဆုံးရှုံးသွားခဲ့သည်။ ကွင်းဆက်ပေါ်ရှိ လုပ်ဆောင်ချက်များကို ခွဲခြမ်းစိတ်ဖြာသည့် အဖွဲ့အစည်း Bitquery ၏ စာရင်းအင်းအရ ပိုက်ဆံအိတ် အနည်းဆုံး 44,041 ခု ထိခိုက်ခဲ့သည် (Injective ပါ ထည့်တွက်လျှင် ၄.၄၇ သောင်းခန့်) ဖြစ်ပြီး၊ ငွေလက်ခံသည့် လိပ်စာနှစ်ခုသို့ စုစုပေါင်း ဒေါ်လာ ၆.၀၁ သန်းခန့် ရောက်ရှိသွားခဲ့သည်။
ဒီဖြစ်ရပ်မှာ အနက်ဖော်ထုတ်သင့်ဆုံးက ဆုံးရှုံးသွားတဲ့ ငွေပမာဏမဟုတ်ဘဲ၊ သာမန်ထင်မြင်ချက်နှင့် ဆန့်ကျင်နေသည့် အသေးစိတ်အချက် သုံးချက် ဖြစ်သည်။
၁။ ပြဿနာက Keplr မှာမဟုတ်ဘဲ “ပြန်လည်ရယူရေးစကားလုံးမလိုသော” လော့ဂ်အင်စနစ်မှာ ဖြစ်သည်
Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် လော့ဂ်အင်ဝင်ခြင်းကို ပြင်ပဝန်ဆောင်မှု Web3Auth က ပံ့ပိုးပေးသည်။ အသုံးပြုသူများသည် ပြန်လည်ရယူရေးစကားလုံးများကို မှတ်သားထားရန် မလိုဘဲ၊ လော့ဂ်အင်ဝင်တိုင်း ဝန်ဆောင်မှုပေးသူက သင့်ကိုယ်စား ကိုယ်ပိုင်သော့ကို “ပြန်လည်တည်ဆောက်” ပေးသည်။ ၎င်း၏ အခြေခံအဆောက်အအုံတွင် အားနည်းချက်တစ်ခုရှိကြောင်း Web3Auth က အတည်ပြုခဲ့ပြီး၊ ထိုကြောင့် အသုံးပြုသူအချို့၏ ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့သည်။
ဒီဖြစ်ရပ်မှာ အနက်ဖော်ထုတ်သင့်ဆုံးက ဆုံးရှုံးသွားတဲ့ ငွေပမာဏမဟုတ်ဘဲ၊ သာမန်ထင်မြင်ချက်နှင့် ဆန့်ကျင်နေသည့် အသေးစိတ်အချက် သုံးချက် ဖြစ်သည်။
၁။ ပြဿနာက Keplr မှာမဟုတ်ဘဲ “ပြန်လည်ရယူရေးစကားလုံးမလိုသော” လော့ဂ်အင်စနစ်မှာ ဖြစ်သည်
Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် လော့ဂ်အင်ဝင်ခြင်းကို ပြင်ပဝန်ဆောင်မှု Web3Auth က ပံ့ပိုးပေးသည်။ အသုံးပြုသူများသည် ပြန်လည်ရယူရေးစကားလုံးများကို မှတ်သားထားရန် မလိုဘဲ၊ လော့ဂ်အင်ဝင်တိုင်း ဝန်ဆောင်မှုပေးသူက သင့်ကိုယ်စား ကိုယ်ပိုင်သော့ကို “ပြန်လည်တည်ဆောက်” ပေးသည်။ ၎င်း၏ အခြေခံအဆောက်အအုံတွင် အားနည်းချက်တစ်ခုရှိကြောင်း Web3Auth က အတည်ပြုခဲ့ပြီး၊ ထိုကြောင့် အသုံးပြုသူအချို့၏ ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့သည်။
66

⚠️ $ATOM လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှု လုံခြုံရေးပေါက်ကြားမှုကြောင့် သန်းပေါင်းများစွာ အန္တရာယ်ကျရောက်နေသည် – အမြန်ဆုံးလုပ်ဆောင်ပါ! 🛑
Web3Auth ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဆိုင်ရာ အားနည်းချက်ကြောင့် Google နှင့် Apple အကောင့်များဖြင့် ဝင်ရောက်ရာတွင် အသုံးပြုသည့် private key များ ပေါက်ကြားခဲ့သည်။ ထို့ကြောင့် Keplr က အဆိုပါဝင်ရောက်မှုလမ်းကြောင်းများကို ပိတ်ထားခဲ့သည်။ Bitquery က Cosmos Hub ပိုက်ဆံအိတ် ၄၄,၀၀၀ ခန့်မှ ဒေါ်လာ ၆ သန်းခန့် ခိုးယူထုတ်ယူခံရကြောင်း သတိပေးခဲ့ပြီး၊ အချို့သော stake လုပ်ထားသည့် $ATOM များကို ပုံမှန် unbonding စောင့်ဆိုင်းချိန်မရှိဘဲ ထုတ်ယူခဲ့သည်။ 📊
Google/Apple အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုထားပါက သင့်အကောင့်ကို အခိုးခံရပြီးဖြစ်နိုင်သည်ဟု သဘောထားပါ။ လွယ်ကူစွာထုတ်ယူနိုင်သည့် လက်ကျန်ငွေများကို seed phrase သို့မဟုတ် hardware wallet သို့ ပြောင်းရွှေ့ပြီး ငွေထပ်မသွင်းပါနှင့်။ “ပြန်လည်ရယူပေးမည်” ဟု ကတိပေးသည့် မတောင်းဆိုဘဲပို့လာသော DM များကို လျစ်လျူရှုပါ။ Keplr သို့မဟုတ် Web3Auth ၏ တရားဝင်ဆက်သွယ်ရေးလမ်းကြောင်းများကိုသာ ယုံကြည်ပါ။ 🦈💡
💬 သင့်ရဲ့ $ATOM ပိုင်ဆိုင်မှုတွေကို လုံခြုံအောင် လုပ်ပြီးပြီလား? 👇
⚠️ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံခန့်ခွဲပါ။ 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
⚠️ $ATOM လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှု လုံခြုံရေးပေါက်ကြားမှုကြောင့် သန်းပေါင်းများစွာ အန္တရာယ်ကျရောက်နေသည် – အမြန်ဆုံးလုပ်ဆောင်ပါ! 🛑
Web3Auth ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဆိုင်ရာ အားနည်းချက်ကြောင့် Google နှင့် Apple အကောင့်များဖြင့် ဝင်ရောက်ရာတွင် အသုံးပြုသည့် private key များ ပေါက်ကြားခဲ့သည်။ ထို့ကြောင့် Keplr က အဆိုပါဝင်ရောက်မှုလမ်းကြောင်းများကို ပိတ်ထားခဲ့သည်။ Bitquery က Cosmos Hub ပိုက်ဆံအိတ် ၄၄,၀၀၀ ခန့်မှ ဒေါ်လာ ၆ သန်းခန့် ခိုးယူထုတ်ယူခံရကြောင်း သတိပေးခဲ့ပြီး၊ အချို့သော stake လုပ်ထားသည့် $ATOM များကို ပုံမှန် unbonding စောင့်ဆိုင်းချိန်မရှိဘဲ ထုတ်ယူခဲ့သည်။ 📊
Google/Apple အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုထားပါက သင့်အကောင့်ကို အခိုးခံရပြီးဖြစ်နိုင်သည်ဟု သဘောထားပါ။ လွယ်ကူစွာထုတ်ယူနိုင်သည့် လက်ကျန်ငွေများကို seed phrase သို့မဟုတ် hardware wallet သို့ ပြောင်းရွှေ့ပြီး ငွေထပ်မသွင်းပါနှင့်။ “ပြန်လည်ရယူပေးမည်” ဟု ကတိပေးသည့် မတောင်းဆိုဘဲပို့လာသော DM များကို လျစ်လျူရှုပါ။ Keplr သို့မဟုတ် Web3Auth ၏ တရားဝင်ဆက်သွယ်ရေးလမ်းကြောင်းများကိုသာ ယုံကြည်ပါ။ 🦈💡
💬 သင့်ရဲ့ $ATOM ပိုင်ဆိုင်မှုတွေကို လုံခြုံအောင် လုပ်ပြီးပြီလား? 👇
⚠️ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံခန့်ခွဲပါ။ 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
Web3Auth ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုဆိုင်ရာ အားနည်းချက်ကြောင့် Google နှင့် Apple အကောင့်များဖြင့် ဝင်ရောက်ရာတွင် အသုံးပြုသည့် private key များ ပေါက်ကြားခဲ့သည်။ ထို့ကြောင့် Keplr က အဆိုပါဝင်ရောက်မှုလမ်းကြောင်းများကို ပိတ်ထားခဲ့သည်။ Bitquery က Cosmos Hub ပိုက်ဆံအိတ် ၄၄,၀၀၀ ခန့်မှ ဒေါ်လာ ၆ သန်းခန့် ခိုးယူထုတ်ယူခံရကြောင်း သတိပေးခဲ့ပြီး၊ အချို့သော stake လုပ်ထားသည့် $ATOM များကို ပုံမှန် unbonding စောင့်ဆိုင်းချိန်မရှိဘဲ ထုတ်ယူခဲ့သည်။ 📊
Google/Apple အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုထားပါက သင့်အကောင့်ကို အခိုးခံရပြီးဖြစ်နိုင်သည်ဟု သဘောထားပါ။ လွယ်ကူစွာထုတ်ယူနိုင်သည့် လက်ကျန်ငွေများကို seed phrase သို့မဟုတ် hardware wallet သို့ ပြောင်းရွှေ့ပြီး ငွေထပ်မသွင်းပါနှင့်။ “ပြန်လည်ရယူပေးမည်” ဟု ကတိပေးသည့် မတောင်းဆိုဘဲပို့လာသော DM များကို လျစ်လျူရှုပါ။ Keplr သို့မဟုတ် Web3Auth ၏ တရားဝင်ဆက်သွယ်ရေးလမ်းကြောင်းများကိုသာ ယုံကြည်ပါ။ 🦈💡
💬 သင့်ရဲ့ $ATOM ပိုင်ဆိုင်မှုတွေကို လုံခြုံအောင် လုပ်ပြီးပြီလား? 👇
⚠️ ဤသည်မှာ ငွေကြေးဆိုင်ရာ အကြံဉာဏ်မဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံခန့်ခွဲပါ။ 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
67
နေ့ခင်းဘက်မှာ တစ်အင်တာနက်လုံးက Keplr wallet ကို ဒေါ်လာ 6.01 သန်း ဖောက်ထွင်းခိုးယူခံရပြီး wallet 44,000 ကို တစ်ညတည်းနဲ့ ရှင်းလင်းခံလိုက်ရတယ်လို့ ပြောနေကြတယ်။
ညဘက်ကျတော့ ဇာတ်လမ်းက ပြောင်းပြန်ဖြစ်သွားတယ်။ Web3Auth က ထွက်ပြောတယ်—မစိုးရိမ်ပါနဲ့၊ အဲဒီ 6.01 သန်းကို ဟက်ကာတွေ ယူသွားတာမဟုတ်ဘူး၊ ကျွန်တော်တို့ဘက်ကလူတွေက ကယ်ဆယ်ယူခဲ့တာပါလို့။ Cosmos chain 11 ခုနဲ့ EVM chain 8 ခုကို လွှမ်းခြုံထားတဲ့ တရားဝင်ကယ်ဆယ်ရေးလိပ်စာတွေကိုလည်း ထုတ်ပြန်ခဲ့တယ်။
ဒါပေမဲ့ ပြဿနာက Bitquery ခြေရာခံထားတဲ့ wallet 44,000 နဲ့ stake လုပ်ထားတဲ့ ATOM 1.96 သန်းကို 21 ရက် lock-up ကာလကို ကျော်ဖြတ်ပြီး လွှဲပြောင်းသွားတာကိုတော့ တရားဝင်ဘက်က မငြင်းဆိုခဲ့ဘူး။ ဟက်ကာတွေလက်ထဲ ဘယ်လောက်ရောက်သွားလဲ၊ အားနည်းချက်က ဘာလဲ၊ အသုံးပြုသူတွေကို လျော်ကြေးပေးမလား—တရားဝင်ဘက်က အခုထိ တစ်ခွန်းမှ မပြောသေးဘူး။
$ATOM က အခု 1.36 ဒေါ်လာ၊ 7 ရက်အတွင်း 9% ကျပြီး၊ ရက် 30 အတွင်း 25% ကျသွားတယ်။ အမြင့်ဆုံးစံချိန် 43.84 ဒေါ်လာကနေ 97% ကျဆင်းနေပြီ။ အထောက်အပံ့ဈေးက 1.30 မှ 1.33 အထိ အောက်ခြေမှာပဲရှိတယ်။ အဲဒီအဆင့်ကို မထိန်းနိုင်ရင် အနိမ့်ဆုံးအသစ် ရောက်မယ်။ ပြန်တက်ရင်တော့ 7 ရက်ပျမ်းမျှရွေ့လျားမျဉ်း 1.41 ကို အရင်ကြည့်ရမယ်။
ဘယ်ဘက်က ရပ်မလဲ—A၊ တရားဝင်ပြောတာက ကယ်ဆယ်ရေးလို့ ယုံပြီး 1.36 မှာ ဝယ်ကာ ရှင်းလင်းချက်နဲ့ ပြန်တက်လာမယ့်အချိန်ကို စောင့်မယ်။ B၊ ဟက်ကာတွေ ဘယ်လောက်ယူသွားလဲတောင် မသိဘူး၊ 1.30 အောက်ကျမှ ဆက်ပြောမယ်။
$ATOM $BTC
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
နေ့ခင်းဘက်မှာ တစ်အင်တာနက်လုံးက Keplr wallet ကို ဒေါ်လာ 6.01 သန်း ဖောက်ထွင်းခိုးယူခံရပြီး wallet 44,000 ကို တစ်ညတည်းနဲ့ ရှင်းလင်းခံလိုက်ရတယ်လို့ ပြောနေကြတယ်။
ညဘက်ကျတော့ ဇာတ်လမ်းက ပြောင်းပြန်ဖြစ်သွားတယ်။ Web3Auth က ထွက်ပြောတယ်—မစိုးရိမ်ပါနဲ့၊ အဲဒီ 6.01 သန်းကို ဟက်ကာတွေ ယူသွားတာမဟုတ်ဘူး၊ ကျွန်တော်တို့ဘက်ကလူတွေက ကယ်ဆယ်ယူခဲ့တာပါလို့။ Cosmos chain 11 ခုနဲ့ EVM chain 8 ခုကို လွှမ်းခြုံထားတဲ့ တရားဝင်ကယ်ဆယ်ရေးလိပ်စာတွေကိုလည်း ထုတ်ပြန်ခဲ့တယ်။
ဒါပေမဲ့ ပြဿနာက Bitquery ခြေရာခံထားတဲ့ wallet 44,000 နဲ့ stake လုပ်ထားတဲ့ ATOM 1.96 သန်းကို 21 ရက် lock-up ကာလကို ကျော်ဖြတ်ပြီး လွှဲပြောင်းသွားတာကိုတော့ တရားဝင်ဘက်က မငြင်းဆိုခဲ့ဘူး။ ဟက်ကာတွေလက်ထဲ ဘယ်လောက်ရောက်သွားလဲ၊ အားနည်းချက်က ဘာလဲ၊ အသုံးပြုသူတွေကို လျော်ကြေးပေးမလား—တရားဝင်ဘက်က အခုထိ တစ်ခွန်းမှ မပြောသေးဘူး။
$ATOM က အခု 1.36 ဒေါ်လာ၊ 7 ရက်အတွင်း 9% ကျပြီး၊ ရက် 30 အတွင်း 25% ကျသွားတယ်။ အမြင့်ဆုံးစံချိန် 43.84 ဒေါ်လာကနေ 97% ကျဆင်းနေပြီ။ အထောက်အပံ့ဈေးက 1.30 မှ 1.33 အထိ အောက်ခြေမှာပဲရှိတယ်။ အဲဒီအဆင့်ကို မထိန်းနိုင်ရင် အနိမ့်ဆုံးအသစ် ရောက်မယ်။ ပြန်တက်ရင်တော့ 7 ရက်ပျမ်းမျှရွေ့လျားမျဉ်း 1.41 ကို အရင်ကြည့်ရမယ်။
ဘယ်ဘက်က ရပ်မလဲ—A၊ တရားဝင်ပြောတာက ကယ်ဆယ်ရေးလို့ ယုံပြီး 1.36 မှာ ဝယ်ကာ ရှင်းလင်းချက်နဲ့ ပြန်တက်လာမယ့်အချိန်ကို စောင့်မယ်။ B၊ ဟက်ကာတွေ ဘယ်လောက်ယူသွားလဲတောင် မသိဘူး၊ 1.30 အောက်ကျမှ ဆက်ပြောမယ်။
$ATOM $BTC
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
ညဘက်ကျတော့ ဇာတ်လမ်းက ပြောင်းပြန်ဖြစ်သွားတယ်။ Web3Auth က ထွက်ပြောတယ်—မစိုးရိမ်ပါနဲ့၊ အဲဒီ 6.01 သန်းကို ဟက်ကာတွေ ယူသွားတာမဟုတ်ဘူး၊ ကျွန်တော်တို့ဘက်ကလူတွေက ကယ်ဆယ်ယူခဲ့တာပါလို့။ Cosmos chain 11 ခုနဲ့ EVM chain 8 ခုကို လွှမ်းခြုံထားတဲ့ တရားဝင်ကယ်ဆယ်ရေးလိပ်စာတွေကိုလည်း ထုတ်ပြန်ခဲ့တယ်။
ဒါပေမဲ့ ပြဿနာက Bitquery ခြေရာခံထားတဲ့ wallet 44,000 နဲ့ stake လုပ်ထားတဲ့ ATOM 1.96 သန်းကို 21 ရက် lock-up ကာလကို ကျော်ဖြတ်ပြီး လွှဲပြောင်းသွားတာကိုတော့ တရားဝင်ဘက်က မငြင်းဆိုခဲ့ဘူး။ ဟက်ကာတွေလက်ထဲ ဘယ်လောက်ရောက်သွားလဲ၊ အားနည်းချက်က ဘာလဲ၊ အသုံးပြုသူတွေကို လျော်ကြေးပေးမလား—တရားဝင်ဘက်က အခုထိ တစ်ခွန်းမှ မပြောသေးဘူး။
$ATOM က အခု 1.36 ဒေါ်လာ၊ 7 ရက်အတွင်း 9% ကျပြီး၊ ရက် 30 အတွင်း 25% ကျသွားတယ်။ အမြင့်ဆုံးစံချိန် 43.84 ဒေါ်လာကနေ 97% ကျဆင်းနေပြီ။ အထောက်အပံ့ဈေးက 1.30 မှ 1.33 အထိ အောက်ခြေမှာပဲရှိတယ်။ အဲဒီအဆင့်ကို မထိန်းနိုင်ရင် အနိမ့်ဆုံးအသစ် ရောက်မယ်။ ပြန်တက်ရင်တော့ 7 ရက်ပျမ်းမျှရွေ့လျားမျဉ်း 1.41 ကို အရင်ကြည့်ရမယ်။
ဘယ်ဘက်က ရပ်မလဲ—A၊ တရားဝင်ပြောတာက ကယ်ဆယ်ရေးလို့ ယုံပြီး 1.36 မှာ ဝယ်ကာ ရှင်းလင်းချက်နဲ့ ပြန်တက်လာမယ့်အချိန်ကို စောင့်မယ်။ B၊ ဟက်ကာတွေ ဘယ်လောက်ယူသွားလဲတောင် မသိဘူး၊ 1.30 အောက်ကျမှ ဆက်ပြောမယ်။
$ATOM $BTC
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
2

Web3Auth လုံခြုံရေးဖြစ်ရပ်သည် Trust Wallet အကောင့်များကို မထိခိုက်ပါ: ထုတ်ကုန်များကို သတိပြုရန်လိုအပ်သည်
- Web3Auth လုံခြုံရေးတိုက်ခိုက်မှုတစ်ခုကြောင့် Cosmos ကွန်ရက်များစွာရှိ Keplr ပိုက်ဆံအိတ် ထောင်ပေါင်းများစွာ ပေါက်ကြားခဲ့သည်။
- တိုက်ခိုက်သူများသည် Cosmos ဂေဟစနစ်၏ ကွန်ရက် 8 ခုမှတစ်ဆင့် အနည်းဆုံး ဒေါ်လာ 6 သန်း ခိုးယူခဲ့သည်။
- ဤတိုက်ခိုက်မှုသည် Trust Wallet ကို တိုက်ရိုက်မထိခိုက်ပါ။
- Web3Auth ပိုက်ဆံအိတ်များနှင့် ဆက်စပ်ထုတ်ကုန်များကို စစ်ဆေးပြီး ကာကွယ်ရန် အကြံပြုထားသည်။
#Web3Auth #TrustWallet #Cosmos #Security #Crypto
$btc $eth
vlikevn Titanbot
ရင်းမြစ်: U.Today
Web3Auth လုံခြုံရေးဖြစ်ရပ်သည် Trust Wallet အကောင့်များကို မထိခိုက်ပါ: ထုတ်ကုန်များကို သတိပြုရန်လိုအပ်သည်
- Web3Auth လုံခြုံရေးတိုက်ခိုက်မှုတစ်ခုကြောင့် Cosmos ကွန်ရက်များစွာရှိ Keplr ပိုက်ဆံအိတ် ထောင်ပေါင်းများစွာ ပေါက်ကြားခဲ့သည်။
- တိုက်ခိုက်သူများသည် Cosmos ဂေဟစနစ်၏ ကွန်ရက် 8 ခုမှတစ်ဆင့် အနည်းဆုံး ဒေါ်လာ 6 သန်း ခိုးယူခဲ့သည်။
- ဤတိုက်ခိုက်မှုသည် Trust Wallet ကို တိုက်ရိုက်မထိခိုက်ပါ။
- Web3Auth ပိုက်ဆံအိတ်များနှင့် ဆက်စပ်ထုတ်ကုန်များကို စစ်ဆေးပြီး ကာကွယ်ရန် အကြံပြုထားသည်။
#Web3Auth #TrustWallet #Cosmos #Security #Crypto
$btc $eth
vlikevn Titanbot
ရင်းမြစ်: U.Today
- Web3Auth လုံခြုံရေးတိုက်ခိုက်မှုတစ်ခုကြောင့် Cosmos ကွန်ရက်များစွာရှိ Keplr ပိုက်ဆံအိတ် ထောင်ပေါင်းများစွာ ပေါက်ကြားခဲ့သည်။
- တိုက်ခိုက်သူများသည် Cosmos ဂေဟစနစ်၏ ကွန်ရက် 8 ခုမှတစ်ဆင့် အနည်းဆုံး ဒေါ်လာ 6 သန်း ခိုးယူခဲ့သည်။
- ဤတိုက်ခိုက်မှုသည် Trust Wallet ကို တိုက်ရိုက်မထိခိုက်ပါ။
- Web3Auth ပိုက်ဆံအိတ်များနှင့် ဆက်စပ်ထုတ်ကုန်များကို စစ်ဆေးပြီး ကာကွယ်ရန် အကြံပြုထားသည်။
#Web3Auth #TrustWallet #Cosmos #Security #Crypto
$btc $eth
vlikevn Titanbot
ရင်းမြစ်: U.Today
230

·
--
Google ဖြင့် ဝင်ရောက်ထားသည့် ပိုက်ဆံအိတ် အနည်းဆုံး 4.4 သောင်းမှ ဒေါ်လာ 6 သန်းကျော် လွှဲပြောင်းခံရ
▫️Keplr အတည်ပြုချက်အရ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ထားသော အကောင့်များတွင် ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ပြီး ပြဿနာမှာ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် ဝန်ဆောင်မှု Web3Auth ကြောင့်ဖြစ်သည်
▫️Blockchain ပေါ်ရှိ စာရင်းအင်းများအရ ပိုက်ဆံအိတ် အနည်းဆုံး 4.4 သောင်း၊ ဒေါ်လာ 6.01 သန်းခန့် ထိခိုက်ခဲ့ပြီး ငွေများကို ယခုထိ အပြင်သို့ မလွှဲထုတ်ရသေးပါ
▫️တရားဝင်သတိပေးချက် ထုတ်ပြန်ပြီးနောက်တွင်ပင် ထိခိုက်ခံရသော ပိုက်ဆံအိတ်များ၏ 86% သည်မှသာ ငွေများ အကုန်ထုတ်ယူခံခဲ့ရသည်
▫️တိုက်ခိုက်သူများသည် 21 ရက်ကြာ လော့ခ်ဖွင့်ကာလကိုလည်း ကျော်လွှားကာ အစုရှယ်ယာထည့်ထားသော ATOM 196 သန်းခန့်ကို ထုတ်ယူခဲ့သည်
အထောက်အကူစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် သုံးထားသော အကောင့်များမှာ ယခုအချိန်အထိ ထိခိုက်မှုမရှိဟု တွေ့ရပြီး လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် နည်းလမ်းနှစ်မျိုးကို ယာယီရပ်ဆိုင်းထားသည်
အဆင်ပြေစေရန် တစ်ချက်နှိပ်ပြီး ဝင်ရောက်လိုက်တာနဲ့ သော့က ကိုယ့်လက်ထဲမှာ ရှိချင်မှ ရှိမယ်
နောက်ပိုင်းမှာ လူမှုကွန်ရက်အကောင့်နဲ့ ပိုက်ဆံအိတ်ထဲ ဝင်ရောက်သုံးစွဲဖို့ ယုံကြည်စိတ်ချနိုင်ဦးမလား။👇(ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံပြုချက် မဟုတ်ပါ)
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
Google ဖြင့် ဝင်ရောက်ထားသည့် ပိုက်ဆံအိတ် အနည်းဆုံး 4.4 သောင်းမှ ဒေါ်လာ 6 သန်းကျော် လွှဲပြောင်းခံရ
▫️Keplr အတည်ပြုချက်အရ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ထားသော အကောင့်များတွင် ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ပြီး ပြဿနာမှာ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် ဝန်ဆောင်မှု Web3Auth ကြောင့်ဖြစ်သည်
▫️Blockchain ပေါ်ရှိ စာရင်းအင်းများအရ ပိုက်ဆံအိတ် အနည်းဆုံး 4.4 သောင်း၊ ဒေါ်လာ 6.01 သန်းခန့် ထိခိုက်ခဲ့ပြီး ငွေများကို ယခုထိ အပြင်သို့ မလွှဲထုတ်ရသေးပါ
▫️တရားဝင်သတိပေးချက် ထုတ်ပြန်ပြီးနောက်တွင်ပင် ထိခိုက်ခံရသော ပိုက်ဆံအိတ်များ၏ 86% သည်မှသာ ငွေများ အကုန်ထုတ်ယူခံခဲ့ရသည်
▫️တိုက်ခိုက်သူများသည် 21 ရက်ကြာ လော့ခ်ဖွင့်ကာလကိုလည်း ကျော်လွှားကာ အစုရှယ်ယာထည့်ထားသော ATOM 196 သန်းခန့်ကို ထုတ်ယူခဲ့သည်
အထောက်အကူစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် သုံးထားသော အကောင့်များမှာ ယခုအချိန်အထိ ထိခိုက်မှုမရှိဟု တွေ့ရပြီး လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် နည်းလမ်းနှစ်မျိုးကို ယာယီရပ်ဆိုင်းထားသည်
အဆင်ပြေစေရန် တစ်ချက်နှိပ်ပြီး ဝင်ရောက်လိုက်တာနဲ့ သော့က ကိုယ့်လက်ထဲမှာ ရှိချင်မှ ရှိမယ်
နောက်ပိုင်းမှာ လူမှုကွန်ရက်အကောင့်နဲ့ ပိုက်ဆံအိတ်ထဲ ဝင်ရောက်သုံးစွဲဖို့ ယုံကြည်စိတ်ချနိုင်ဦးမလား။👇(ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံပြုချက် မဟုတ်ပါ)
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
▫️Keplr အတည်ပြုချက်အရ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ထားသော အကောင့်များတွင် ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ပြီး ပြဿနာမှာ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် ဝန်ဆောင်မှု Web3Auth ကြောင့်ဖြစ်သည်
▫️Blockchain ပေါ်ရှိ စာရင်းအင်းများအရ ပိုက်ဆံအိတ် အနည်းဆုံး 4.4 သောင်း၊ ဒေါ်လာ 6.01 သန်းခန့် ထိခိုက်ခဲ့ပြီး ငွေများကို ယခုထိ အပြင်သို့ မလွှဲထုတ်ရသေးပါ
▫️တရားဝင်သတိပေးချက် ထုတ်ပြန်ပြီးနောက်တွင်ပင် ထိခိုက်ခံရသော ပိုက်ဆံအိတ်များ၏ 86% သည်မှသာ ငွေများ အကုန်ထုတ်ယူခံခဲ့ရသည်
▫️တိုက်ခိုက်သူများသည် 21 ရက်ကြာ လော့ခ်ဖွင့်ကာလကိုလည်း ကျော်လွှားကာ အစုရှယ်ယာထည့်ထားသော ATOM 196 သန်းခန့်ကို ထုတ်ယူခဲ့သည်
အထောက်အကူစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ် သုံးထားသော အကောင့်များမှာ ယခုအချိန်အထိ ထိခိုက်မှုမရှိဟု တွေ့ရပြီး လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် နည်းလမ်းနှစ်မျိုးကို ယာယီရပ်ဆိုင်းထားသည်
အဆင်ပြေစေရန် တစ်ချက်နှိပ်ပြီး ဝင်ရောက်လိုက်တာနဲ့ သော့က ကိုယ့်လက်ထဲမှာ ရှိချင်မှ ရှိမယ်
နောက်ပိုင်းမှာ လူမှုကွန်ရက်အကောင့်နဲ့ ပိုက်ဆံအိတ်ထဲ ဝင်ရောက်သုံးစွဲဖို့ ယုံကြည်စိတ်ချနိုင်ဦးမလား။👇(ရင်းနှီးမြှုပ်နှံမှုဆိုင်ရာ အကြံပြုချက် မဟုတ်ပါ)
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
2
2.5k
ဒီည Cosmos အသိုင်းအဝိုင်းမှာ တကယ့်ပြေးပြိုင်ပွဲကြီး ဖြစ်နေတယ်—ဟက်ကာတွေက ရှေ့ကနေ ခိုးယူနေပြီး White Hat တွေက နောက်ကနေ လိုက်လံကယ်ဆယ်နေတယ်၊ မင်းရဲ့ coin တွေကတော့ အလယ်မှာ အဆုံးအဖြတ်ကို စောင့်နေတယ်။
Keplr က အခုမှ ဝန်ခံလိုက်ပြီ—Web3Auth မှာ အားနည်းချက်ရှိလို့ Google/Apple နဲ့ ဝင်ရောက်တဲ့အကောင့်တွေရဲ့ private key တွေ ပေါက်ကြားခဲ့တယ်၊ ပိုက်ဆံအိတ် 4.4 သောင်းကျော် ထိခိုက်ခဲ့ပြီး on-chain မှာ ဒေါ်လာ 601 သန်း ရွှေ့ပြောင်းထားတာကို ခြေရာခံမိပြီ၊ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားသူတွေရဲ့ 20% ခန့် ထိခိုက်နိုင်တယ်။ ကျန်ငွေတွေကို seed phrase ပိုက်ဆံအိတ်ဆီ အမြန်ရွှေ့ကြဖို့ အားလုံးကို တရားဝင်အဖွဲ့က တိုက်တွန်းထားတယ်။ နည်းနည်းနောက်ကျရင် လက်ကျန်ငွေက သုညတန်းဖြစ်သွားနိုင်ပြီး၊ staking လုပ်ထားလို့ lock ဖြစ်နေတဲ့သူတွေကတော့ ဖြည်းဖြည်းချင်းပဲ စောင့်ရဦးမယ်။
လူတွေရဲ့ အခြေအနေအမျိုးမျိုး—Google နဲ့ ဝင်ထားသူတွေက တစ်ညလုံး အိမ်ပြောင်းသလို ငွေတွေရွှေ့နေကြတယ်၊ လက်တွေတုန်လို့ seed phrase ကိုတောင် စာကြောင်းမှားကူးမိကြတယ်။ Seed phrase/hardware wallet သုံးသူတွေကတော့ အေးအေးဆေးဆေး ကြည့်ရင်း “အလွယ်လိုက်မလုပ်နဲ့လို့ ပြောသားပဲ” လို့ ဆိုနေကြတယ်။ အရှုပ်ထွေးဆုံးက White Hat နဲ့ Black Hat ကို မခွဲတတ်သူတွေပါ—ပိုက်ဆံအိတ်ထဲက ငွေလျော့သွားတာတောင် ဘယ်သူ့ကို ကျေးဇူးတင်ရမလဲ မသိကြဘူး။
$ATOM 1.37 ယွမ်၊ 7 ရက်အတွင်း 8.8% ကျ၊ $INJ 8.2 ယွမ်၊ 5 ရက်အတွင်း 17.8% တက်—ကယ်ဆယ်ရေးစာရင်းတစ်ခုတည်း၊ ရလဒ်ကတော့ နှစ်မျိုး။
ဘယ်ဘက်ကို ရွေးမလဲ—A အရင်ဆုံး ထွက်ပြေးမယ်၊ White Hat နဲ့ Black Hat ဘယ်သူအနိုင်ရမလဲဆိုတာ နောက်မှကြည့်မယ် / B ထိတ်လန့်ပြီး ရောင်းချလို့ ဈေးကျတာက ဈေးသက်သာတဲ့ အခွင့်အရေးပဲ၊ $ATOM က 1.3 အောက်ကျရင် ဝယ်မယ်
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
ဒီည Cosmos အသိုင်းအဝိုင်းမှာ တကယ့်ပြေးပြိုင်ပွဲကြီး ဖြစ်နေတယ်—ဟက်ကာတွေက ရှေ့ကနေ ခိုးယူနေပြီး White Hat တွေက နောက်ကနေ လိုက်လံကယ်ဆယ်နေတယ်၊ မင်းရဲ့ coin တွေကတော့ အလယ်မှာ အဆုံးအဖြတ်ကို စောင့်နေတယ်။
Keplr က အခုမှ ဝန်ခံလိုက်ပြီ—Web3Auth မှာ အားနည်းချက်ရှိလို့ Google/Apple နဲ့ ဝင်ရောက်တဲ့အကောင့်တွေရဲ့ private key တွေ ပေါက်ကြားခဲ့တယ်၊ ပိုက်ဆံအိတ် 4.4 သောင်းကျော် ထိခိုက်ခဲ့ပြီး on-chain မှာ ဒေါ်လာ 601 သန်း ရွှေ့ပြောင်းထားတာကို ခြေရာခံမိပြီ၊ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားသူတွေရဲ့ 20% ခန့် ထိခိုက်နိုင်တယ်။ ကျန်ငွေတွေကို seed phrase ပိုက်ဆံအိတ်ဆီ အမြန်ရွှေ့ကြဖို့ အားလုံးကို တရားဝင်အဖွဲ့က တိုက်တွန်းထားတယ်။ နည်းနည်းနောက်ကျရင် လက်ကျန်ငွေက သုညတန်းဖြစ်သွားနိုင်ပြီး၊ staking လုပ်ထားလို့ lock ဖြစ်နေတဲ့သူတွေကတော့ ဖြည်းဖြည်းချင်းပဲ စောင့်ရဦးမယ်။
လူတွေရဲ့ အခြေအနေအမျိုးမျိုး—Google နဲ့ ဝင်ထားသူတွေက တစ်ညလုံး အိမ်ပြောင်းသလို ငွေတွေရွှေ့နေကြတယ်၊ လက်တွေတုန်လို့ seed phrase ကိုတောင် စာကြောင်းမှားကူးမိကြတယ်။ Seed phrase/hardware wallet သုံးသူတွေကတော့ အေးအေးဆေးဆေး ကြည့်ရင်း “အလွယ်လိုက်မလုပ်နဲ့လို့ ပြောသားပဲ” လို့ ဆိုနေကြတယ်။ အရှုပ်ထွေးဆုံးက White Hat နဲ့ Black Hat ကို မခွဲတတ်သူတွေပါ—ပိုက်ဆံအိတ်ထဲက ငွေလျော့သွားတာတောင် ဘယ်သူ့ကို ကျေးဇူးတင်ရမလဲ မသိကြဘူး။
$ATOM 1.37 ယွမ်၊ 7 ရက်အတွင်း 8.8% ကျ၊ $INJ 8.2 ယွမ်၊ 5 ရက်အတွင်း 17.8% တက်—ကယ်ဆယ်ရေးစာရင်းတစ်ခုတည်း၊ ရလဒ်ကတော့ နှစ်မျိုး။
ဘယ်ဘက်ကို ရွေးမလဲ—A အရင်ဆုံး ထွက်ပြေးမယ်၊ White Hat နဲ့ Black Hat ဘယ်သူအနိုင်ရမလဲဆိုတာ နောက်မှကြည့်မယ် / B ထိတ်လန့်ပြီး ရောင်းချလို့ ဈေးကျတာက ဈေးသက်သာတဲ့ အခွင့်အရေးပဲ၊ $ATOM က 1.3 အောက်ကျရင် ဝယ်မယ်
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
Keplr က အခုမှ ဝန်ခံလိုက်ပြီ—Web3Auth မှာ အားနည်းချက်ရှိလို့ Google/Apple နဲ့ ဝင်ရောက်တဲ့အကောင့်တွေရဲ့ private key တွေ ပေါက်ကြားခဲ့တယ်၊ ပိုက်ဆံအိတ် 4.4 သောင်းကျော် ထိခိုက်ခဲ့ပြီး on-chain မှာ ဒေါ်လာ 601 သန်း ရွှေ့ပြောင်းထားတာကို ခြေရာခံမိပြီ၊ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားသူတွေရဲ့ 20% ခန့် ထိခိုက်နိုင်တယ်။ ကျန်ငွေတွေကို seed phrase ပိုက်ဆံအိတ်ဆီ အမြန်ရွှေ့ကြဖို့ အားလုံးကို တရားဝင်အဖွဲ့က တိုက်တွန်းထားတယ်။ နည်းနည်းနောက်ကျရင် လက်ကျန်ငွေက သုညတန်းဖြစ်သွားနိုင်ပြီး၊ staking လုပ်ထားလို့ lock ဖြစ်နေတဲ့သူတွေကတော့ ဖြည်းဖြည်းချင်းပဲ စောင့်ရဦးမယ်။
လူတွေရဲ့ အခြေအနေအမျိုးမျိုး—Google နဲ့ ဝင်ထားသူတွေက တစ်ညလုံး အိမ်ပြောင်းသလို ငွေတွေရွှေ့နေကြတယ်၊ လက်တွေတုန်လို့ seed phrase ကိုတောင် စာကြောင်းမှားကူးမိကြတယ်။ Seed phrase/hardware wallet သုံးသူတွေကတော့ အေးအေးဆေးဆေး ကြည့်ရင်း “အလွယ်လိုက်မလုပ်နဲ့လို့ ပြောသားပဲ” လို့ ဆိုနေကြတယ်။ အရှုပ်ထွေးဆုံးက White Hat နဲ့ Black Hat ကို မခွဲတတ်သူတွေပါ—ပိုက်ဆံအိတ်ထဲက ငွေလျော့သွားတာတောင် ဘယ်သူ့ကို ကျေးဇူးတင်ရမလဲ မသိကြဘူး။
$ATOM 1.37 ယွမ်၊ 7 ရက်အတွင်း 8.8% ကျ၊ $INJ 8.2 ယွမ်၊ 5 ရက်အတွင်း 17.8% တက်—ကယ်ဆယ်ရေးစာရင်းတစ်ခုတည်း၊ ရလဒ်ကတော့ နှစ်မျိုး။
ဘယ်ဘက်ကို ရွေးမလဲ—A အရင်ဆုံး ထွက်ပြေးမယ်၊ White Hat နဲ့ Black Hat ဘယ်သူအနိုင်ရမလဲဆိုတာ နောက်မှကြည့်မယ် / B ထိတ်လန့်ပြီး ရောင်းချလို့ ဈေးကျတာက ဈေးသက်သာတဲ့ အခွင့်အရေးပဲ၊ $ATOM က 1.3 အောက်ကျရင် ဝယ်မယ်
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
3

·
--
လျှို့ဝှက်စကားလုံးအစဉ်တွေ အန္တရာယ်ကင်းပေမဲ့ «တစ်ချက်နှိပ်ဝင်ရောက်ခြင်း» ပြဿနာတက်၊ Keplr က Google နဲ့ Apple ဝင်ရောက်မှုကို ရပ်ဆိုင်းအလွယ်တကူဖြစ်အောင် Google၊ Apple နဲ့ ဝင်ထားတဲ့ ပိုက်ဆံအိတ်တွေက ဒီတစ်ခါ အရင်ဆုံး ထိခိုက်သွားတယ်။
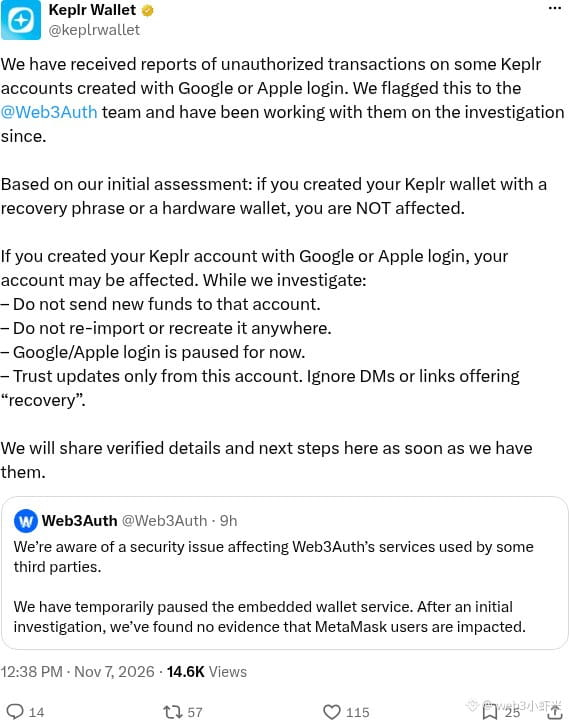
နိုဝင်ဘာ ၆ ရက်မှာ မြှုပ်သွင်းပိုက်ဆံအိတ်တွေနဲ့ လူမှုကွန်ရက်အကောင့်တွေကနေ ဝင်ရောက်ခြင်းကို ပံ့ပိုးပေးတဲ့ Web3Auth က ၎င်းတို့ရဲ့ ဝန်ဆောင်မှုမှာ လုံခြုံရေးပြဿနာ ဖြစ်ပွားခဲ့ကြောင်း ပြောကြားပြီး မြှုပ်သွင်းပိုက်ဆံအိတ်တွေကို ယာယီပိတ်ထားခဲ့သည်။ ကနဦးစစ်ဆေးချက်အရ MetaMask အသုံးပြုသူတွေ ထိခိုက်တာ မတွေ့ရှိခဲ့ပါ။ နိုဝင်ဘာ ၇ ရက်မှာ ၎င်းတို့က ပြဿနာဟာ Web3Auth ရဲ့ အခြေခံအဆောက်အအုံပိုင်းမှာ ဖြစ်ပွားခဲ့ပြီး Keplr အသုံးပြုနေတဲ့ မြှုပ်သွင်းပိုက်ဆံအိတ်အချို့ကို ထိခိုက်ခဲ့ကြောင်း ထပ်မံပြောကြားခဲ့သည်။
ထိုနေ့တွင် Cosmos အသုံးပြုသူများကြား အသုံးများသော Keplr ပိုက်ဆံအိတ်က တရားဝင်ကြေညာချက်တစ်ခု ထုတ်ပြန်ခဲ့သည်။ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ထားသော အကောင့်အချို့တွင် ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားကြောင်း လက်ခံရရှိထားပြီး Web3Auth နှင့်အတူ စုံစမ်းစစ်ဆေးနေကြောင်း ပြောကြားခဲ့သည်။ ကနဦးစစ်ဆေးချက်အရ လျှို့ဝှက်စကားလုံးအစဉ် သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များမှာ ထိခိုက်မှုမရှိကြောင်း တရားဝင်ထုတ်ပြန်ချက်တွင် ဖော်ပြခဲ့သည်။ Google နှင့် Apple ဖြင့် ဝင်ရောက်ခြင်းကိုလည်း ယာယီရပ်ဆိုင်းထားသည်။ သက်ဆိုင်ရာအသုံးပြုသူများအား ထိုအကောင့်ထဲသို့ ငွေထပ်မထည့်ရန်၊ ပိုက်ဆံအိတ်ကို ပြန်လည်တင်သွင်းခြင်း သို့မဟုတ် အခြားနေရာတွင် ပြန်လည်ဖန်တီးခြင်း မပြုရန် တိုက်တွန်းထားသည်။
လျှို့ဝှက်စကားလုံးအစဉ်တွေ အန္တရာယ်ကင်းပေမဲ့ «တစ်ချက်နှိပ်ဝင်ရောက်ခြင်း» ပြဿနာတက်၊ Keplr က Google နဲ့ Apple ဝင်ရောက်မှုကို ရပ်ဆိုင်း
အလွယ်တကူဖြစ်အောင် Google၊ Apple နဲ့ ဝင်ထားတဲ့ ပိုက်ဆံအိတ်တွေက ဒီတစ်ခါ အရင်ဆုံး ထိခိုက်သွားတယ်။
နိုဝင်ဘာ ၆ ရက်မှာ မြှုပ်သွင်းပိုက်ဆံအိတ်တွေနဲ့ လူမှုကွန်ရက်အကောင့်တွေကနေ ဝင်ရောက်ခြင်းကို ပံ့ပိုးပေးတဲ့ Web3Auth က ၎င်းတို့ရဲ့ ဝန်ဆောင်မှုမှာ လုံခြုံရေးပြဿနာ ဖြစ်ပွားခဲ့ကြောင်း ပြောကြားပြီး မြှုပ်သွင်းပိုက်ဆံအိတ်တွေကို ယာယီပိတ်ထားခဲ့သည်။ ကနဦးစစ်ဆေးချက်အရ MetaMask အသုံးပြုသူတွေ ထိခိုက်တာ မတွေ့ရှိခဲ့ပါ။ နိုဝင်ဘာ ၇ ရက်မှာ ၎င်းတို့က ပြဿနာဟာ Web3Auth ရဲ့ အခြေခံအဆောက်အအုံပိုင်းမှာ ဖြစ်ပွားခဲ့ပြီး Keplr အသုံးပြုနေတဲ့ မြှုပ်သွင်းပိုက်ဆံအိတ်အချို့ကို ထိခိုက်ခဲ့ကြောင်း ထပ်မံပြောကြားခဲ့သည်။
ထိုနေ့တွင် Cosmos အသုံးပြုသူများကြား အသုံးများသော Keplr ပိုက်ဆံအိတ်က တရားဝင်ကြေညာချက်တစ်ခု ထုတ်ပြန်ခဲ့သည်။ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ထားသော အကောင့်အချို့တွင် ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားကြောင်း လက်ခံရရှိထားပြီး Web3Auth နှင့်အတူ စုံစမ်းစစ်ဆေးနေကြောင်း ပြောကြားခဲ့သည်။ ကနဦးစစ်ဆေးချက်အရ လျှို့ဝှက်စကားလုံးအစဉ် သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များမှာ ထိခိုက်မှုမရှိကြောင်း တရားဝင်ထုတ်ပြန်ချက်တွင် ဖော်ပြခဲ့သည်။ Google နှင့် Apple ဖြင့် ဝင်ရောက်ခြင်းကိုလည်း ယာယီရပ်ဆိုင်းထားသည်။ သက်ဆိုင်ရာအသုံးပြုသူများအား ထိုအကောင့်ထဲသို့ ငွေထပ်မထည့်ရန်၊ ပိုက်ဆံအိတ်ကို ပြန်လည်တင်သွင်းခြင်း သို့မဟုတ် အခြားနေရာတွင် ပြန်လည်ဖန်တီးခြင်း မပြုရန် တိုက်တွန်းထားသည်။
နိုဝင်ဘာ ၆ ရက်မှာ မြှုပ်သွင်းပိုက်ဆံအိတ်တွေနဲ့ လူမှုကွန်ရက်အကောင့်တွေကနေ ဝင်ရောက်ခြင်းကို ပံ့ပိုးပေးတဲ့ Web3Auth က ၎င်းတို့ရဲ့ ဝန်ဆောင်မှုမှာ လုံခြုံရေးပြဿနာ ဖြစ်ပွားခဲ့ကြောင်း ပြောကြားပြီး မြှုပ်သွင်းပိုက်ဆံအိတ်တွေကို ယာယီပိတ်ထားခဲ့သည်။ ကနဦးစစ်ဆေးချက်အရ MetaMask အသုံးပြုသူတွေ ထိခိုက်တာ မတွေ့ရှိခဲ့ပါ။ နိုဝင်ဘာ ၇ ရက်မှာ ၎င်းတို့က ပြဿနာဟာ Web3Auth ရဲ့ အခြေခံအဆောက်အအုံပိုင်းမှာ ဖြစ်ပွားခဲ့ပြီး Keplr အသုံးပြုနေတဲ့ မြှုပ်သွင်းပိုက်ဆံအိတ်အချို့ကို ထိခိုက်ခဲ့ကြောင်း ထပ်မံပြောကြားခဲ့သည်။
ထိုနေ့တွင် Cosmos အသုံးပြုသူများကြား အသုံးများသော Keplr ပိုက်ဆံအိတ်က တရားဝင်ကြေညာချက်တစ်ခု ထုတ်ပြန်ခဲ့သည်။ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ထားသော အကောင့်အချို့တွင် ခွင့်ပြုချက်မရှိဘဲ ငွေလွှဲမှုများ ဖြစ်ပွားကြောင်း လက်ခံရရှိထားပြီး Web3Auth နှင့်အတူ စုံစမ်းစစ်ဆေးနေကြောင်း ပြောကြားခဲ့သည်။ ကနဦးစစ်ဆေးချက်အရ လျှို့ဝှက်စကားလုံးအစဉ် သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များမှာ ထိခိုက်မှုမရှိကြောင်း တရားဝင်ထုတ်ပြန်ချက်တွင် ဖော်ပြခဲ့သည်။ Google နှင့် Apple ဖြင့် ဝင်ရောက်ခြင်းကိုလည်း ယာယီရပ်ဆိုင်းထားသည်။ သက်ဆိုင်ရာအသုံးပြုသူများအား ထိုအကောင့်ထဲသို့ ငွေထပ်မထည့်ရန်၊ ပိုက်ဆံအိတ်ကို ပြန်လည်တင်သွင်းခြင်း သို့မဟုတ် အခြားနေရာတွင် ပြန်လည်ဖန်တီးခြင်း မပြုရန် တိုက်တွန်းထားသည်။
GOOGUS+၂.၂၅%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
1
231

·
--
【ဂူဂဲလ်ဖြင့် ဝင်ရောက်သည့် ပိုက်ဆံအိတ်များ အခိုးခံရပြီ!Keplr က လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုကို ညတွင်းချင်း ပိတ်လိုက်】
နိုဝင်ဘာ ၇ ရက်တွင် Cosmos အသုံးများသည့် ပိုက်ဆံအိတ် Keplr သည် Google နှင့် Apple ဖြင့် ဝင်ရောက်မှုများကို ယာယီရပ်ဆိုင်းခဲ့သည်။ လူမှုကွန်ရက်အကောင့်ဖြင့် ဖွင့်ထားသည့် ပိုက်ဆံအိတ်အချို့မှ ပိုင်ရှင်၏ခွင့်ပြုချက်မရှိဘဲ ပိုင်ဆိုင်မှုများ လွှဲပြောင်းခံခဲ့ရသည်။ ပြဿနာဖြစ်စေခဲ့သည့်အရာမှာ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းကို ကိုင်တွယ်သည့် ပြင်ပကုမ္ပဏီ Web3Auth ဖြစ်သည်။ လျှို့ဝှက်စကားလုံးများ သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။ ဒီလိုအကောင့်တွေထဲ ငွေကြေးထပ်မသွင်းပါနှင့်။ “ပြန်ရှာပေးမယ်” ဟုဆိုကာ သီးသန့်စာပို့သူအားလုံးသည် လိမ်လည်သူများဖြစ်သည်။
$ATOM $OSMO
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
【ဂူဂဲလ်ဖြင့် ဝင်ရောက်သည့် ပိုက်ဆံအိတ်များ အခိုးခံရပြီ!Keplr က လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်မှုကို ညတွင်းချင်း ပိတ်လိုက်】
နိုဝင်ဘာ ၇ ရက်တွင် Cosmos အသုံးများသည့် ပိုက်ဆံအိတ် Keplr သည် Google နှင့် Apple ဖြင့် ဝင်ရောက်မှုများကို ယာယီရပ်ဆိုင်းခဲ့သည်။ လူမှုကွန်ရက်အကောင့်ဖြင့် ဖွင့်ထားသည့် ပိုက်ဆံအိတ်အချို့မှ ပိုင်ရှင်၏ခွင့်ပြုချက်မရှိဘဲ ပိုင်ဆိုင်မှုများ လွှဲပြောင်းခံခဲ့ရသည်။ ပြဿနာဖြစ်စေခဲ့သည့်အရာမှာ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းကို ကိုင်တွယ်သည့် ပြင်ပကုမ္ပဏီ Web3Auth ဖြစ်သည်။ လျှို့ဝှက်စကားလုံးများ သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။ ဒီလိုအကောင့်တွေထဲ ငွေကြေးထပ်မသွင်းပါနှင့်။ “ပြန်ရှာပေးမယ်” ဟုဆိုကာ သီးသန့်စာပို့သူအားလုံးသည် လိမ်လည်သူများဖြစ်သည်။
$ATOM $OSMO
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
နိုဝင်ဘာ ၇ ရက်တွင် Cosmos အသုံးများသည့် ပိုက်ဆံအိတ် Keplr သည် Google နှင့် Apple ဖြင့် ဝင်ရောက်မှုများကို ယာယီရပ်ဆိုင်းခဲ့သည်။ လူမှုကွန်ရက်အကောင့်ဖြင့် ဖွင့်ထားသည့် ပိုက်ဆံအိတ်အချို့မှ ပိုင်ရှင်၏ခွင့်ပြုချက်မရှိဘဲ ပိုင်ဆိုင်မှုများ လွှဲပြောင်းခံခဲ့ရသည်။ ပြဿနာဖြစ်စေခဲ့သည့်အရာမှာ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းကို ကိုင်တွယ်သည့် ပြင်ပကုမ္ပဏီ Web3Auth ဖြစ်သည်။ လျှို့ဝှက်စကားလုံးများ သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်များ အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။ ဒီလိုအကောင့်တွေထဲ ငွေကြေးထပ်မသွင်းပါနှင့်။ “ပြန်ရှာပေးမယ်” ဟုဆိုကာ သီးသန့်စာပို့သူအားလုံးသည် လိမ်လည်သူများဖြစ်သည်။
$ATOM $OSMO
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
50

·
--
【လုံခြုံရေးသတိပေးချက်】လုံခြုံရေးပြဿနာကြောင့် Web3Auth သည် ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို ယာယီရပ်ဆိုင်းလိုက်ပြီး Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ထားသော အကောင့်အချို့တွင် ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း သိရသည်။
အဓိကအချက်များကို အရင်ရှင်းလင်းကြည့်ရအောင်။
1. ထိခိုက်မှုရှိနိုင်သည်မှာ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော Keplr အကောင့်များဖြစ်သည်။ အမှတ်ရစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များမှာ ကနဦးစိစစ်ချက်အရ ထိခိုက်မှုမရှိဟု ယူဆရသည်။
2. Web3Auth ၏ ပြောကြားချက်အရ ပြင်ပပလက်ဖောင်းအချို့ ထိခိုက်ခဲ့ပြီး ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို အရေးပေါ် ယာယီရပ်ဆိုင်းထားသည်။ ကနဦးစုံစမ်းစစ်ဆေးချက်အရ MetaMask အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။
3. Keplr သည် Web3Auth ကို အကြောင်းကြားထားပြီး ပူးပေါင်းစုံစမ်းစစ်ဆေးမှုများ ပြုလုပ်နေသည်။ အရင်းခံအကြောင်းရင်းနှင့် နောက်ဆက်တွဲအသေးစိတ်အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ချက်တွင် ဖော်ပြရန် စောင့်ဆိုင်းနေရသည်။
အသုံးပြုသူများအတွက် လက်ငင်းအကြံပြုချက် သုံးချက်။
- သင်၏ Keplr အကောင့်သည် လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ထားသော အကောင့်ဖြစ်ပါက ပိုင်ဆိုင်မှုများနှင့် ခွင့်ပြုချက်မှတ်တမ်းများကို ချက်ချင်းစစ်ဆေးပါ။ လိုအပ်ပါက အမှတ်ရစကားစုပါ ပိုက်ဆံအိတ်အသစ်တစ်ခု ဖန်တီးပြီး ပိုင်ဆိုင်မှုများကို ရွှေ့ပြောင်းပါ။
- တရားဝင်ဖောက်သည်ဝန်ဆောင်မှုအဖြစ် ဟန်ဆောင်ထားသော လိမ်လည်သည့် ကိုယ်ပိုင်စာများနှင့် လင့်ခ်များကို သတိပြုပါ။ ကြေညာချက်အားလုံးအတွက် တရားဝင်ချန်နယ်များကိုသာ ကိုးကားပါ။
- ယခုဖြစ်ရပ်က လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ခြင်းသည် အသုံးပြုရလွယ်ကူစေသော်လည်း ကိုယ်ပိုင်သော့များကို စီမံခန့်ခွဲရာတွင် ပြင်ပအဖွဲ့အစည်းအပေါ် မှီခိုရကြောင်း၊ ထို့ကြောင့် အန္တရာယ်ပုံစံမှာ ကိုယ်တိုင်ထိန်းချုပ်သည့်စနစ်နှင့် လုံးဝကွဲပြားကြောင်း ထပ်မံသတိပေးနေသည်။ ပမာဏများသော ပိုင်ဆိုင်မှုများအတွက် အမှတ်ရစကားစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ကို တွဲဖက်အသုံးပြုရန် ဦးစားပေးစဉ်းစားပါ။
အဆင်ပြေမှုနှင့် လုံခြုံမှုတို့သည် အမြဲတမ်း ချိန်ဆရမည့်အရာများဖြစ်သည်။ အရင်းခံအကြောင်းရင်းနှင့် ပြန်လည်ကုစားရေးအစီအစဉ်ကို တရားဝင်ထပ်မံရှင်းလင်းမည့်အချိန်ကို စောင့်ကြည့်ကြပါစို့။
#Web3安全 #Keplr #Web3Auth
【လုံခြုံရေးသတိပေးချက်】လုံခြုံရေးပြဿနာကြောင့် Web3Auth သည် ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို ယာယီရပ်ဆိုင်းလိုက်ပြီး Keplr ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ထားသော အကောင့်အချို့တွင် ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း သိရသည်။
အဓိကအချက်များကို အရင်ရှင်းလင်းကြည့်ရအောင်။
1. ထိခိုက်မှုရှိနိုင်သည်မှာ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော Keplr အကောင့်များဖြစ်သည်။ အမှတ်ရစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များမှာ ကနဦးစိစစ်ချက်အရ ထိခိုက်မှုမရှိဟု ယူဆရသည်။
2. Web3Auth ၏ ပြောကြားချက်အရ ပြင်ပပလက်ဖောင်းအချို့ ထိခိုက်ခဲ့ပြီး ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို အရေးပေါ် ယာယီရပ်ဆိုင်းထားသည်။ ကနဦးစုံစမ်းစစ်ဆေးချက်အရ MetaMask အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။
3. Keplr သည် Web3Auth ကို အကြောင်းကြားထားပြီး ပူးပေါင်းစုံစမ်းစစ်ဆေးမှုများ ပြုလုပ်နေသည်။ အရင်းခံအကြောင်းရင်းနှင့် နောက်ဆက်တွဲအသေးစိတ်အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ချက်တွင် ဖော်ပြရန် စောင့်ဆိုင်းနေရသည်။
အသုံးပြုသူများအတွက် လက်ငင်းအကြံပြုချက် သုံးချက်။
- သင်၏ Keplr အကောင့်သည် လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ထားသော အကောင့်ဖြစ်ပါက ပိုင်ဆိုင်မှုများနှင့် ခွင့်ပြုချက်မှတ်တမ်းများကို ချက်ချင်းစစ်ဆေးပါ။ လိုအပ်ပါက အမှတ်ရစကားစုပါ ပိုက်ဆံအိတ်အသစ်တစ်ခု ဖန်တီးပြီး ပိုင်ဆိုင်မှုများကို ရွှေ့ပြောင်းပါ။
- တရားဝင်ဖောက်သည်ဝန်ဆောင်မှုအဖြစ် ဟန်ဆောင်ထားသော လိမ်လည်သည့် ကိုယ်ပိုင်စာများနှင့် လင့်ခ်များကို သတိပြုပါ။ ကြေညာချက်အားလုံးအတွက် တရားဝင်ချန်နယ်များကိုသာ ကိုးကားပါ။
- ယခုဖြစ်ရပ်က လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ခြင်းသည် အသုံးပြုရလွယ်ကူစေသော်လည်း ကိုယ်ပိုင်သော့များကို စီမံခန့်ခွဲရာတွင် ပြင်ပအဖွဲ့အစည်းအပေါ် မှီခိုရကြောင်း၊ ထို့ကြောင့် အန္တရာယ်ပုံစံမှာ ကိုယ်တိုင်ထိန်းချုပ်သည့်စနစ်နှင့် လုံးဝကွဲပြားကြောင်း ထပ်မံသတိပေးနေသည်။ ပမာဏများသော ပိုင်ဆိုင်မှုများအတွက် အမှတ်ရစကားစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ကို တွဲဖက်အသုံးပြုရန် ဦးစားပေးစဉ်းစားပါ။
အဆင်ပြေမှုနှင့် လုံခြုံမှုတို့သည် အမြဲတမ်း ချိန်ဆရမည့်အရာများဖြစ်သည်။ အရင်းခံအကြောင်းရင်းနှင့် ပြန်လည်ကုစားရေးအစီအစဉ်ကို တရားဝင်ထပ်မံရှင်းလင်းမည့်အချိန်ကို စောင့်ကြည့်ကြပါစို့။
#Web3安全 #Keplr #Web3Auth
အဓိကအချက်များကို အရင်ရှင်းလင်းကြည့်ရအောင်။
1. ထိခိုက်မှုရှိနိုင်သည်မှာ Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ပြီး ဖန်တီးထားသော Keplr အကောင့်များဖြစ်သည်။ အမှတ်ရစကားစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော အကောင့်များမှာ ကနဦးစိစစ်ချက်အရ ထိခိုက်မှုမရှိဟု ယူဆရသည်။
2. Web3Auth ၏ ပြောကြားချက်အရ ပြင်ပပလက်ဖောင်းအချို့ ထိခိုက်ခဲ့ပြီး ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို အရေးပေါ် ယာယီရပ်ဆိုင်းထားသည်။ ကနဦးစုံစမ်းစစ်ဆေးချက်အရ MetaMask အသုံးပြုသူများမှာ ထိခိုက်မှုမရှိပါ။
3. Keplr သည် Web3Auth ကို အကြောင်းကြားထားပြီး ပူးပေါင်းစုံစမ်းစစ်ဆေးမှုများ ပြုလုပ်နေသည်။ အရင်းခံအကြောင်းရင်းနှင့် နောက်ဆက်တွဲအသေးစိတ်အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ချက်တွင် ဖော်ပြရန် စောင့်ဆိုင်းနေရသည်။
အသုံးပြုသူများအတွက် လက်ငင်းအကြံပြုချက် သုံးချက်။
- သင်၏ Keplr အကောင့်သည် လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ထားသော အကောင့်ဖြစ်ပါက ပိုင်ဆိုင်မှုများနှင့် ခွင့်ပြုချက်မှတ်တမ်းများကို ချက်ချင်းစစ်ဆေးပါ။ လိုအပ်ပါက အမှတ်ရစကားစုပါ ပိုက်ဆံအိတ်အသစ်တစ်ခု ဖန်တီးပြီး ပိုင်ဆိုင်မှုများကို ရွှေ့ပြောင်းပါ။
- တရားဝင်ဖောက်သည်ဝန်ဆောင်မှုအဖြစ် ဟန်ဆောင်ထားသော လိမ်လည်သည့် ကိုယ်ပိုင်စာများနှင့် လင့်ခ်များကို သတိပြုပါ။ ကြေညာချက်အားလုံးအတွက် တရားဝင်ချန်နယ်များကိုသာ ကိုးကားပါ။
- ယခုဖြစ်ရပ်က လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်ခြင်းသည် အသုံးပြုရလွယ်ကူစေသော်လည်း ကိုယ်ပိုင်သော့များကို စီမံခန့်ခွဲရာတွင် ပြင်ပအဖွဲ့အစည်းအပေါ် မှီခိုရကြောင်း၊ ထို့ကြောင့် အန္တရာယ်ပုံစံမှာ ကိုယ်တိုင်ထိန်းချုပ်သည့်စနစ်နှင့် လုံးဝကွဲပြားကြောင်း ထပ်မံသတိပေးနေသည်။ ပမာဏများသော ပိုင်ဆိုင်မှုများအတွက် အမှတ်ရစကားစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ကို တွဲဖက်အသုံးပြုရန် ဦးစားပေးစဉ်းစားပါ။
အဆင်ပြေမှုနှင့် လုံခြုံမှုတို့သည် အမြဲတမ်း ချိန်ဆရမည့်အရာများဖြစ်သည်။ အရင်းခံအကြောင်းရင်းနှင့် ပြန်လည်ကုစားရေးအစီအစဉ်ကို တရားဝင်ထပ်မံရှင်းလင်းမည့်အချိန်ကို စောင့်ကြည့်ကြပါစို့။
#Web3安全 #Keplr #Web3Auth
2

【လုံခြုံရေးသတိပေးချက်】Keplr Wallet ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် အကောင့်အချို့တွင် ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ပြီး၊ အန္တရာယ်၏ မူလဇာစ်မြစ်မှာ ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ် အခြေခံအဆောက်အအုံဝန်ဆောင်မှုပေးသူ Web3Auth ဖြစ်သည်ဟု ညွှန်ပြနေသည်။
ဖြစ်စဉ်အကျဉ်းချုပ်-
1. Web3Auth က ၎င်း၏ဝန်ဆောင်မှုတွင် လုံခြုံရေးပြဿနာဖြစ်ပွားခဲ့ကြောင်း တရားဝင်အတည်ပြုပြီး၊ ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို ယာယီရပ်ဆိုင်းထားသည်။ ပြင်ပပလက်ဖောင်းအချို့ ထိခိုက်ခဲ့ပြီး၊ ကနဦးစုံစမ်းမှုအရ MetaMask အသုံးပြုသူများ ထိခိုက်မှုမရှိကြောင်း တွေ့ရှိထားသည်။ အသေးစိတ်အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ချက်တွင် ထပ်မံကြေညာမည်ဖြစ်သည်။
2. Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ဖန်တီးထားသော အကောင့်များတွင် ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း အစီရင်ခံချက်များစွာ လက်ခံရရှိထားကြောင်း Keplr Wallet က ပြောကြားခဲ့သည်။ ယင်းကို Web3Auth အဖွဲ့ထံ တင်ပြထားပြီး နှစ်ဖက်ပူးပေါင်း စုံစမ်းစစ်ဆေးလျက်ရှိသည်။
3. ထိခိုက်မှုအတိုင်းအတာမှာ ရှင်းလင်းစွာ ကန့်သတ်ထားသည်။ လျှို့ဝှက်စကားလုံးစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော Keplr အကောင့်များသည် ထိခိုက်မှုမရှိပါ။ Google/Apple လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ဖန်တီးထားသော အကောင့်များသာ ထိခိုက်နိုင်သည်။
သက်ဆိုင်ရာအသုံးပြုသူများအနေဖြင့် ချက်ချင်းစစ်ဆေးရန် အကြံပြုသည်-
- အကောင့်ရှိ ပိုင်ဆိုင်မှုများနှင့် မကြာသေးမီက ခွင့်ပြုထားသည့် လုပ်ဆောင်ချက်များကို စစ်ဆေးပြီး၊ မရင်းနှီးသော ငွေလွှဲမှုများကို လက်မှတ်ရေးထိုးခြင်း ခေတ္တရပ်ဆိုင်းပါ။
- လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူဖြစ်ပါက ပိုင်ဆိုင်မှုများကို လျှို့ဝှက်စကားလုံးစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ထိန်းချုပ်ထားသော လိပ်စာအသစ်သို့ အမြန်ဆုံး ပြောင်းရွှေ့ပါ။
- တရားဝင်ဖောက်သည်ဝန်ဆောင်မှုအဖြစ် ဟန်ဆောင်သူများနှင့် အခမဲ့လက်ဆောင်ပေးမည်ဟုဆိုသော လိမ်လည်လှည့်ဖြားသည့် လင့်ခ်များကို သတိထားပါ။ တရားဝင်ကြေညာချက်များကိုသာ အတည်ယူပါ။
လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်အသုံးပြုခြင်းက Web3 အသုံးပြုရန် အတားအဆီးကို လျှော့ချပေးသော်လည်း၊ ကိုယ်ပိုင်သော့များကို ပြင်ပအခြေခံအဆောက်အအုံဝန်ဆောင်မှုပေးသူများထံ အပ်နှံထားရသဖြင့် အန္တရာယ်များလည်း စုစည်းလာသည်။ ဤဖြစ်ရပ်က ပိုင်ဆိုင်မှုများကို ရေရှည်ကိုင်ဆောင်ရန်အတွက် လျှို့ဝှက်စကားလုံးစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်တို့ဖြင့် ကိုယ်တိုင်ထိန်းချုပ်သည့် နည်းလမ်းသည် ပိုမိုစိတ်ချရသော ရွေးချယ်မှုဖြစ်နေဆဲဖြစ်ကြောင်း ထပ်မံသတိပေးလိုက်သည်။
#Web3安全 #Keplr #Web3Auth
【လုံခြုံရေးသတိပေးချက်】Keplr Wallet ၏ လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်သည့် အကောင့်အချို့တွင် ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ပြီး၊ အန္တရာယ်၏ မူလဇာစ်မြစ်မှာ ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ် အခြေခံအဆောက်အအုံဝန်ဆောင်မှုပေးသူ Web3Auth ဖြစ်သည်ဟု ညွှန်ပြနေသည်။
ဖြစ်စဉ်အကျဉ်းချုပ်-
1. Web3Auth က ၎င်း၏ဝန်ဆောင်မှုတွင် လုံခြုံရေးပြဿနာဖြစ်ပွားခဲ့ကြောင်း တရားဝင်အတည်ပြုပြီး၊ ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို ယာယီရပ်ဆိုင်းထားသည်။ ပြင်ပပလက်ဖောင်းအချို့ ထိခိုက်ခဲ့ပြီး၊ ကနဦးစုံစမ်းမှုအရ MetaMask အသုံးပြုသူများ ထိခိုက်မှုမရှိကြောင်း တွေ့ရှိထားသည်။ အသေးစိတ်အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ချက်တွင် ထပ်မံကြေညာမည်ဖြစ်သည်။
2. Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ဖန်တီးထားသော အကောင့်များတွင် ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း အစီရင်ခံချက်များစွာ လက်ခံရရှိထားကြောင်း Keplr Wallet က ပြောကြားခဲ့သည်။ ယင်းကို Web3Auth အဖွဲ့ထံ တင်ပြထားပြီး နှစ်ဖက်ပူးပေါင်း စုံစမ်းစစ်ဆေးလျက်ရှိသည်။
3. ထိခိုက်မှုအတိုင်းအတာမှာ ရှင်းလင်းစွာ ကန့်သတ်ထားသည်။ လျှို့ဝှက်စကားလုံးစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော Keplr အကောင့်များသည် ထိခိုက်မှုမရှိပါ။ Google/Apple လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ဖန်တီးထားသော အကောင့်များသာ ထိခိုက်နိုင်သည်။
သက်ဆိုင်ရာအသုံးပြုသူများအနေဖြင့် ချက်ချင်းစစ်ဆေးရန် အကြံပြုသည်-
- အကောင့်ရှိ ပိုင်ဆိုင်မှုများနှင့် မကြာသေးမီက ခွင့်ပြုထားသည့် လုပ်ဆောင်ချက်များကို စစ်ဆေးပြီး၊ မရင်းနှီးသော ငွေလွှဲမှုများကို လက်မှတ်ရေးထိုးခြင်း ခေတ္တရပ်ဆိုင်းပါ။
- လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူဖြစ်ပါက ပိုင်ဆိုင်မှုများကို လျှို့ဝှက်စကားလုံးစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ထိန်းချုပ်ထားသော လိပ်စာအသစ်သို့ အမြန်ဆုံး ပြောင်းရွှေ့ပါ။
- တရားဝင်ဖောက်သည်ဝန်ဆောင်မှုအဖြစ် ဟန်ဆောင်သူများနှင့် အခမဲ့လက်ဆောင်ပေးမည်ဟုဆိုသော လိမ်လည်လှည့်ဖြားသည့် လင့်ခ်များကို သတိထားပါ။ တရားဝင်ကြေညာချက်များကိုသာ အတည်ယူပါ။
လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်အသုံးပြုခြင်းက Web3 အသုံးပြုရန် အတားအဆီးကို လျှော့ချပေးသော်လည်း၊ ကိုယ်ပိုင်သော့များကို ပြင်ပအခြေခံအဆောက်အအုံဝန်ဆောင်မှုပေးသူများထံ အပ်နှံထားရသဖြင့် အန္တရာယ်များလည်း စုစည်းလာသည်။ ဤဖြစ်ရပ်က ပိုင်ဆိုင်မှုများကို ရေရှည်ကိုင်ဆောင်ရန်အတွက် လျှို့ဝှက်စကားလုံးစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်တို့ဖြင့် ကိုယ်တိုင်ထိန်းချုပ်သည့် နည်းလမ်းသည် ပိုမိုစိတ်ချရသော ရွေးချယ်မှုဖြစ်နေဆဲဖြစ်ကြောင်း ထပ်မံသတိပေးလိုက်သည်။
#Web3安全 #Keplr #Web3Auth
ဖြစ်စဉ်အကျဉ်းချုပ်-
1. Web3Auth က ၎င်း၏ဝန်ဆောင်မှုတွင် လုံခြုံရေးပြဿနာဖြစ်ပွားခဲ့ကြောင်း တရားဝင်အတည်ပြုပြီး၊ ထည့်သွင်းအသုံးပြုနိုင်သော ပိုက်ဆံအိတ်ဝန်ဆောင်မှုကို ယာယီရပ်ဆိုင်းထားသည်။ ပြင်ပပလက်ဖောင်းအချို့ ထိခိုက်ခဲ့ပြီး၊ ကနဦးစုံစမ်းမှုအရ MetaMask အသုံးပြုသူများ ထိခိုက်မှုမရှိကြောင်း တွေ့ရှိထားသည်။ အသေးစိတ်အချက်အလက်များကို တရားဝင်ထုတ်ပြန်ချက်တွင် ထပ်မံကြေညာမည်ဖြစ်သည်။
2. Google သို့မဟုတ် Apple ဖြင့် ဝင်ရောက်ဖန်တီးထားသော အကောင့်များတွင် ခွင့်ပြုချက်မရှိသော ငွေလွှဲမှုများ ဖြစ်ပွားခဲ့ကြောင်း အစီရင်ခံချက်များစွာ လက်ခံရရှိထားကြောင်း Keplr Wallet က ပြောကြားခဲ့သည်။ ယင်းကို Web3Auth အဖွဲ့ထံ တင်ပြထားပြီး နှစ်ဖက်ပူးပေါင်း စုံစမ်းစစ်ဆေးလျက်ရှိသည်။
3. ထိခိုက်မှုအတိုင်းအတာမှာ ရှင်းလင်းစွာ ကန့်သတ်ထားသည်။ လျှို့ဝှက်စကားလုံးစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ဖန်တီးထားသော Keplr အကောင့်များသည် ထိခိုက်မှုမရှိပါ။ Google/Apple လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ဖန်တီးထားသော အကောင့်များသာ ထိခိုက်နိုင်သည်။
သက်ဆိုင်ရာအသုံးပြုသူများအနေဖြင့် ချက်ချင်းစစ်ဆေးရန် အကြံပြုသည်-
- အကောင့်ရှိ ပိုင်ဆိုင်မှုများနှင့် မကြာသေးမီက ခွင့်ပြုထားသည့် လုပ်ဆောင်ချက်များကို စစ်ဆေးပြီး၊ မရင်းနှီးသော ငွေလွှဲမှုများကို လက်မှတ်ရေးထိုးခြင်း ခေတ္တရပ်ဆိုင်းပါ။
- လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်အသုံးပြုသူဖြစ်ပါက ပိုင်ဆိုင်မှုများကို လျှို့ဝှက်စကားလုံးစု သို့မဟုတ် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်ဖြင့် ထိန်းချုပ်ထားသော လိပ်စာအသစ်သို့ အမြန်ဆုံး ပြောင်းရွှေ့ပါ။
- တရားဝင်ဖောက်သည်ဝန်ဆောင်မှုအဖြစ် ဟန်ဆောင်သူများနှင့် အခမဲ့လက်ဆောင်ပေးမည်ဟုဆိုသော လိမ်လည်လှည့်ဖြားသည့် လင့်ခ်များကို သတိထားပါ။ တရားဝင်ကြေညာချက်များကိုသာ အတည်ယူပါ။
လူမှုကွန်ရက်ဖြင့် ဝင်ရောက်အသုံးပြုခြင်းက Web3 အသုံးပြုရန် အတားအဆီးကို လျှော့ချပေးသော်လည်း၊ ကိုယ်ပိုင်သော့များကို ပြင်ပအခြေခံအဆောက်အအုံဝန်ဆောင်မှုပေးသူများထံ အပ်နှံထားရသဖြင့် အန္တရာယ်များလည်း စုစည်းလာသည်။ ဤဖြစ်ရပ်က ပိုင်ဆိုင်မှုများကို ရေရှည်ကိုင်ဆောင်ရန်အတွက် လျှို့ဝှက်စကားလုံးစုနှင့် ဟာ့ဒ်ဝဲပိုက်ဆံအိတ်တို့ဖြင့် ကိုယ်တိုင်ထိန်းချုပ်သည့် နည်းလမ်းသည် ပိုမိုစိတ်ချရသော ရွေးချယ်မှုဖြစ်နေဆဲဖြစ်ကြောင်း ထပ်မံသတိပေးလိုက်သည်။
#Web3安全 #Keplr #Web3Auth
4

·
--
Keplr နဲ့ပတ်သက်တဲ့ သတင်းတွေ့လိုက်တယ်—Google / Apple နဲ့ ဝင်ရောက်ဖွင့်ထားတဲ့ အကောင့်တချို့မှာ ခွင့်ပြုချက်မရှိတဲ့ ငွေလွှဲမှုတွေ ဖြစ်ပွားနေပါတယ်။ Web3Auth နဲ့အတူ စုံစမ်းစစ်ဆေးနေပြီး လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းကို ယာယီရပ်ဆိုင်းထားပါတယ်။
ကနဦးသိရှိချက်အရ—စကားဝှက်ပြန်လည်ရယူရေးစကားစု (mnemonic) သို့မဟုတ် hardware wallet နဲ့ ဖွင့်ထားတဲ့ Keplr အကောင့်တွေကို လောလောဆယ် ထိခိုက်မှုမရှိပါဘူး။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ထားသူတွေက အကောင့်ထဲကို ငွေအသစ် ထပ်မထည့်ပါနဲ့၊ တခြားနေရာမှာလည်း ပြန်လည်တင်သွင်းခြင်း/ပြန်လည်တည်ဆောက်ခြင်း မလုပ်ပါနဲ့။ Web3Auth က embedded wallet ဝန်ဆောင်မှုကို ယာယီပိတ်ထားပြီး MetaMask အသုံးပြုသူတွေ ထိခိုက်တယ်ဆိုတဲ့ အထောက်အထားကို ကနဦးစစ်ဆေးမှုမှာ မတွေ့ရသေးဘူးလို့ ပြောပါတယ်။
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်တာက လွယ်ကူပေမဲ့ ပြဿနာဖြစ်လာရင် အားလုံးတစ်ပြိုင်နက် ထိခိုက်နိုင်ခြေ အများဆုံးပါပဲ။ အခုဆိုရင် အကောင့်ပြန်ရအောင် ကူညီပေးမယ်ဆိုတဲ့ အတုအယောင် ဖောက်သည်ဝန်ဆောင်မှုတွေ ပေါ်လာမှာ သေချာပါတယ်။ တရားဝင်အကောင့်တွေကိုပဲ ယုံကြည်ပါ။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
Keplr နဲ့ပတ်သက်တဲ့ သတင်းတွေ့လိုက်တယ်—Google / Apple နဲ့ ဝင်ရောက်ဖွင့်ထားတဲ့ အကောင့်တချို့မှာ ခွင့်ပြုချက်မရှိတဲ့ ငွေလွှဲမှုတွေ ဖြစ်ပွားနေပါတယ်။ Web3Auth နဲ့အတူ စုံစမ်းစစ်ဆေးနေပြီး လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ခြင်းကို ယာယီရပ်ဆိုင်းထားပါတယ်။
ကနဦးသိရှိချက်အရ—စကားဝှက်ပြန်လည်ရယူရေးစကားစု (mnemonic) သို့မဟုတ် hardware wallet နဲ့ ဖွင့်ထားတဲ့ Keplr အကောင့်တွေကို လောလောဆယ် ထိခိုက်မှုမရှိပါဘူး။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ထားသူတွေက အကောင့်ထဲကို ငွေအသစ် ထပ်မထည့်ပါနဲ့၊ တခြားနေရာမှာလည်း ပြန်လည်တင်သွင်းခြင်း/ပြန်လည်တည်ဆောက်ခြင်း မလုပ်ပါနဲ့။ Web3Auth က embedded wallet ဝန်ဆောင်မှုကို ယာယီပိတ်ထားပြီး MetaMask အသုံးပြုသူတွေ ထိခိုက်တယ်ဆိုတဲ့ အထောက်အထားကို ကနဦးစစ်ဆေးမှုမှာ မတွေ့ရသေးဘူးလို့ ပြောပါတယ်။
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်တာက လွယ်ကူပေမဲ့ ပြဿနာဖြစ်လာရင် အားလုံးတစ်ပြိုင်နက် ထိခိုက်နိုင်ခြေ အများဆုံးပါပဲ။ အခုဆိုရင် အကောင့်ပြန်ရအောင် ကူညီပေးမယ်ဆိုတဲ့ အတုအယောင် ဖောက်သည်ဝန်ဆောင်မှုတွေ ပေါ်လာမှာ သေချာပါတယ်။ တရားဝင်အကောင့်တွေကိုပဲ ယုံကြည်ပါ။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
ကနဦးသိရှိချက်အရ—စကားဝှက်ပြန်လည်ရယူရေးစကားစု (mnemonic) သို့မဟုတ် hardware wallet နဲ့ ဖွင့်ထားတဲ့ Keplr အကောင့်တွေကို လောလောဆယ် ထိခိုက်မှုမရှိပါဘူး။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်ထားသူတွေက အကောင့်ထဲကို ငွေအသစ် ထပ်မထည့်ပါနဲ့၊ တခြားနေရာမှာလည်း ပြန်လည်တင်သွင်းခြင်း/ပြန်လည်တည်ဆောက်ခြင်း မလုပ်ပါနဲ့။ Web3Auth က embedded wallet ဝန်ဆောင်မှုကို ယာယီပိတ်ထားပြီး MetaMask အသုံးပြုသူတွေ ထိခိုက်တယ်ဆိုတဲ့ အထောက်အထားကို ကနဦးစစ်ဆေးမှုမှာ မတွေ့ရသေးဘူးလို့ ပြောပါတယ်။
လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ရောက်တာက လွယ်ကူပေမဲ့ ပြဿနာဖြစ်လာရင် အားလုံးတစ်ပြိုင်နက် ထိခိုက်နိုင်ခြေ အများဆုံးပါပဲ။ အခုဆိုရင် အကောင့်ပြန်ရအောင် ကူညီပေးမယ်ဆိုတဲ့ အတုအယောင် ဖောက်သည်ဝန်ဆောင်မှုတွေ ပေါ်လာမှာ သေချာပါတယ်။ တရားဝင်အကောင့်တွေကိုပဲ ယုံကြည်ပါ။
#Keplr #Web3Auth #ပိုက်ဆံအိတ်လုံခြုံရေး
AAPL+၂.၀၈%
GOOGUS+၂.၂၅%
23
⁉️KEPLR × WEB3AUTH: လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းက ကိုယ်ပိုင်သော့များကို ဘယ်လိုဖော်ထုတ်နိုင်သလဲ⁉️
Keplr နှင့် Web3Auth တို့နှင့်ပတ်သက်သည့် လုံခြုံရေးဖြစ်ရပ်တစ်ခုက crypto wallet များ၏ အထောက်အထားစိစစ်မှုတွင် အရေးကြီးသော အားနည်းချက်တစ်ခုရှိကြောင်း ဖော်ထုတ်ခဲ့သည်။
ဘာတွေဖြစ်ခဲ့သလဲ?
Web3Auth ၏ အခြေခံစနစ်တွင်ရှိသော အားနည်းချက်တစ်ခုကြောင့် Google သို့မဟုတ် Apple Login ဖြင့် ဖန်တီးထားသည့် Keplr wallet အချို့နှင့် ဆက်စပ်နေသော ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့သည်။
ထိခိုက်ခံရသော အသုံးပြုသူများကို ရန်ပုံငွေထပ်မံမထည့်ရန်နှင့် လက်လှမ်းမီနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို လုံခြုံရေးအသစ်ဖြင့် ကာကွယ်ထားသော wallet များသို့ ရွှေ့ပြောင်းရန် Keplr က သတိပေးခဲ့သည်။
Keplr ၏ ပြောကြားချက်အရ ပြန်လည်ရယူရေးစကားစုများ သို့မဟုတ် hardware wallet များဖြင့် ဖန်တီးထားသည့် wallet များသည် ဤသီးခြားအားနည်းချက်ကြောင့် ထိခိုက်ခြင်းမရှိခဲ့ပါ။
ဒေါ်လာ 6 သန်းတန် မေးခွန်း
ကနဦး blockchain ဆန်းစစ်ချက်အရ သံသယဖြစ်ဖွယ် ငွေလွှဲမှုများတွင် ဒေါ်လာ 6 သန်းခန့် ပါဝင်ကြောင်း တွေ့ရှိခဲ့သည်။
သို့သော် ယင်းလွှဲပြောင်းမှုအားလုံးကို ခိုးယူမှုဟု အတည်ပြုနိုင်ခြင်း မရှိသေးပါ။
Web3Auth က အဖြူရောင်ဦးထုပ် (whitehat) ပြန်လည်ရယူရေးလုပ်ငန်းကို လုပ်ဆောင်ခဲ့ပြီး အားနည်းချက်ရှိသော ပိုင်ဆိုင်မှုများကို သတ်မှတ်ထားသည့် ပြန်လည်ရယူရေး wallet များထံ လွှဲပြောင်းခဲ့ကြောင်း ပြောကြားခဲ့သည်။
နိုဝင်ဘာ 8 ရက်နေ့အထိ ပြန်လည်ရယူရေးလိပ်စာများတွင် ဒေါ်လာ 5.6 သန်းခန့် ရှိကြောင်း သတင်းထုတ်ပြန်ခဲ့သည်။
အမှန်တကယ် ခိုးယူခံခဲ့ရသည့် နောက်ဆုံးပမာဏကို အတည်မပြုနိုင်သေးပါ။
ဒါက ဘာကြောင့် အရေးကြီးသလဲ?
• လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းသည် အထောက်အထားစိစစ်မှုအတွက် မှီခိုရသည့် အပိုစနစ်များကို ဖြစ်ပေါ်စေသည်။
• သော့စီမံခန့်ခွဲမှု အခြေခံစနစ်ကို ထိခိုက်ခံရပါက အခြားနည်းဖြင့် လုံခြုံသော wallet အက်ပ်များ၏ လုံခြုံရေးကိုပါ ပေါက်ကြားစေနိုင်သည်။
• ဦးတည်ရာလိပ်စာများကို အတည်မပြုရသေးသည့်အခါ အရေးပေါ်ပြန်လည်ရယူရေး လွှဲပြောင်းမှုများသည် အန္တရာယ်ရှိသော လုပ်ဆောင်မှုများနှင့် ဆင်တူနေနိုင်သည်။
• လုံခြုံရေးဖြစ်ရပ်များအတွင်း အသုံးပြုသူများသည် phishing အန္တရာယ်များကို ပိုမိုကြုံတွေ့နိုင်သည်။
BITCHOICE | SATYA ၏ အမြင်:
ကိုယ်တိုင်ထိန်းသိမ်းသည့် (self-custody) စနစ်၏ လုံခြုံရေးသည် blockchain ကုဒ်ဝှက်နည်းပညာတစ်ခုတည်းအပေါ် မူတည်ခြင်းမဟုတ်ပါ။
ကိုယ်ပိုင်သော့များကို မည်သို့ဖန်တီး၊ ကာကွယ်ပြီး ပြန်လည်ရယူသည်ဆိုသည်မှာလည်း ထပ်တူအရေးကြီးသည်။
အဆင်ပြေသော အထောက်အထားစိစစ်မှုသည် မမြင်သာသော တစ်ခုတည်းသော ချို့ယွင်းချက်အမှတ်အဖြစ် ဘယ်တော့မှ မဖြစ်သင့်ပါ။
အမှန်တကယ် စမ်းသပ်ရမည့်အချက်မှာ wallet ဝန်ဆောင်မှုပေးသူများက လွယ်ကူစွာ စတင်အသုံးပြုနိုင်မှုနှင့် သီးခြားစစ်ဆေးအတည်ပြုနိုင်သော လုံခြုံရေးကို ပေါင်းစပ်ပေးနိုင်မနိုင် ဖြစ်သည်။
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
{spot}(INJUSDT)
{spot}(ATOMUSDT)
⁉️KEPLR × WEB3AUTH: လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းက ကိုယ်ပိုင်သော့များကို ဘယ်လိုဖော်ထုတ်နိုင်သလဲ⁉️
Keplr နှင့် Web3Auth တို့နှင့်ပတ်သက်သည့် လုံခြုံရေးဖြစ်ရပ်တစ်ခုက crypto wallet များ၏ အထောက်အထားစိစစ်မှုတွင် အရေးကြီးသော အားနည်းချက်တစ်ခုရှိကြောင်း ဖော်ထုတ်ခဲ့သည်။
ဘာတွေဖြစ်ခဲ့သလဲ?
Web3Auth ၏ အခြေခံစနစ်တွင်ရှိသော အားနည်းချက်တစ်ခုကြောင့် Google သို့မဟုတ် Apple Login ဖြင့် ဖန်တီးထားသည့် Keplr wallet အချို့နှင့် ဆက်စပ်နေသော ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့သည်။
ထိခိုက်ခံရသော အသုံးပြုသူများကို ရန်ပုံငွေထပ်မံမထည့်ရန်နှင့် လက်လှမ်းမီနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို လုံခြုံရေးအသစ်ဖြင့် ကာကွယ်ထားသော wallet များသို့ ရွှေ့ပြောင်းရန် Keplr က သတိပေးခဲ့သည်။
Keplr ၏ ပြောကြားချက်အရ ပြန်လည်ရယူရေးစကားစုများ သို့မဟုတ် hardware wallet များဖြင့် ဖန်တီးထားသည့် wallet များသည် ဤသီးခြားအားနည်းချက်ကြောင့် ထိခိုက်ခြင်းမရှိခဲ့ပါ။
ဒေါ်လာ 6 သန်းတန် မေးခွန်း
ကနဦး blockchain ဆန်းစစ်ချက်အရ သံသယဖြစ်ဖွယ် ငွေလွှဲမှုများတွင် ဒေါ်လာ 6 သန်းခန့် ပါဝင်ကြောင်း တွေ့ရှိခဲ့သည်။
သို့သော် ယင်းလွှဲပြောင်းမှုအားလုံးကို ခိုးယူမှုဟု အတည်ပြုနိုင်ခြင်း မရှိသေးပါ။
Web3Auth က အဖြူရောင်ဦးထုပ် (whitehat) ပြန်လည်ရယူရေးလုပ်ငန်းကို လုပ်ဆောင်ခဲ့ပြီး အားနည်းချက်ရှိသော ပိုင်ဆိုင်မှုများကို သတ်မှတ်ထားသည့် ပြန်လည်ရယူရေး wallet များထံ လွှဲပြောင်းခဲ့ကြောင်း ပြောကြားခဲ့သည်။
နိုဝင်ဘာ 8 ရက်နေ့အထိ ပြန်လည်ရယူရေးလိပ်စာများတွင် ဒေါ်လာ 5.6 သန်းခန့် ရှိကြောင်း သတင်းထုတ်ပြန်ခဲ့သည်။
အမှန်တကယ် ခိုးယူခံခဲ့ရသည့် နောက်ဆုံးပမာဏကို အတည်မပြုနိုင်သေးပါ။
ဒါက ဘာကြောင့် အရေးကြီးသလဲ?
• လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းသည် အထောက်အထားစိစစ်မှုအတွက် မှီခိုရသည့် အပိုစနစ်များကို ဖြစ်ပေါ်စေသည်။
• သော့စီမံခန့်ခွဲမှု အခြေခံစနစ်ကို ထိခိုက်ခံရပါက အခြားနည်းဖြင့် လုံခြုံသော wallet အက်ပ်များ၏ လုံခြုံရေးကိုပါ ပေါက်ကြားစေနိုင်သည်။
• ဦးတည်ရာလိပ်စာများကို အတည်မပြုရသေးသည့်အခါ အရေးပေါ်ပြန်လည်ရယူရေး လွှဲပြောင်းမှုများသည် အန္တရာယ်ရှိသော လုပ်ဆောင်မှုများနှင့် ဆင်တူနေနိုင်သည်။
• လုံခြုံရေးဖြစ်ရပ်များအတွင်း အသုံးပြုသူများသည် phishing အန္တရာယ်များကို ပိုမိုကြုံတွေ့နိုင်သည်။
BITCHOICE | SATYA ၏ အမြင်:
ကိုယ်တိုင်ထိန်းသိမ်းသည့် (self-custody) စနစ်၏ လုံခြုံရေးသည် blockchain ကုဒ်ဝှက်နည်းပညာတစ်ခုတည်းအပေါ် မူတည်ခြင်းမဟုတ်ပါ။
ကိုယ်ပိုင်သော့များကို မည်သို့ဖန်တီး၊ ကာကွယ်ပြီး ပြန်လည်ရယူသည်ဆိုသည်မှာလည်း ထပ်တူအရေးကြီးသည်။
အဆင်ပြေသော အထောက်အထားစိစစ်မှုသည် မမြင်သာသော တစ်ခုတည်းသော ချို့ယွင်းချက်အမှတ်အဖြစ် ဘယ်တော့မှ မဖြစ်သင့်ပါ။
အမှန်တကယ် စမ်းသပ်ရမည့်အချက်မှာ wallet ဝန်ဆောင်မှုပေးသူများက လွယ်ကူစွာ စတင်အသုံးပြုနိုင်မှုနှင့် သီးခြားစစ်ဆေးအတည်ပြုနိုင်သော လုံခြုံရေးကို ပေါင်းစပ်ပေးနိုင်မနိုင် ဖြစ်သည်။
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
Keplr နှင့် Web3Auth တို့နှင့်ပတ်သက်သည့် လုံခြုံရေးဖြစ်ရပ်တစ်ခုက crypto wallet များ၏ အထောက်အထားစိစစ်မှုတွင် အရေးကြီးသော အားနည်းချက်တစ်ခုရှိကြောင်း ဖော်ထုတ်ခဲ့သည်။
ဘာတွေဖြစ်ခဲ့သလဲ?
Web3Auth ၏ အခြေခံစနစ်တွင်ရှိသော အားနည်းချက်တစ်ခုကြောင့် Google သို့မဟုတ် Apple Login ဖြင့် ဖန်တီးထားသည့် Keplr wallet အချို့နှင့် ဆက်စပ်နေသော ကိုယ်ပိုင်သော့များ ပေါက်ကြားခဲ့သည်။
ထိခိုက်ခံရသော အသုံးပြုသူများကို ရန်ပုံငွေထပ်မံမထည့်ရန်နှင့် လက်လှမ်းမီနိုင်သေးသော ကျန်ပိုင်ဆိုင်မှုများကို လုံခြုံရေးအသစ်ဖြင့် ကာကွယ်ထားသော wallet များသို့ ရွှေ့ပြောင်းရန် Keplr က သတိပေးခဲ့သည်။
Keplr ၏ ပြောကြားချက်အရ ပြန်လည်ရယူရေးစကားစုများ သို့မဟုတ် hardware wallet များဖြင့် ဖန်တီးထားသည့် wallet များသည် ဤသီးခြားအားနည်းချက်ကြောင့် ထိခိုက်ခြင်းမရှိခဲ့ပါ။
ဒေါ်လာ 6 သန်းတန် မေးခွန်း
ကနဦး blockchain ဆန်းစစ်ချက်အရ သံသယဖြစ်ဖွယ် ငွေလွှဲမှုများတွင် ဒေါ်လာ 6 သန်းခန့် ပါဝင်ကြောင်း တွေ့ရှိခဲ့သည်။
သို့သော် ယင်းလွှဲပြောင်းမှုအားလုံးကို ခိုးယူမှုဟု အတည်ပြုနိုင်ခြင်း မရှိသေးပါ။
Web3Auth က အဖြူရောင်ဦးထုပ် (whitehat) ပြန်လည်ရယူရေးလုပ်ငန်းကို လုပ်ဆောင်ခဲ့ပြီး အားနည်းချက်ရှိသော ပိုင်ဆိုင်မှုများကို သတ်မှတ်ထားသည့် ပြန်လည်ရယူရေး wallet များထံ လွှဲပြောင်းခဲ့ကြောင်း ပြောကြားခဲ့သည်။
နိုဝင်ဘာ 8 ရက်နေ့အထိ ပြန်လည်ရယူရေးလိပ်စာများတွင် ဒေါ်လာ 5.6 သန်းခန့် ရှိကြောင်း သတင်းထုတ်ပြန်ခဲ့သည်။
အမှန်တကယ် ခိုးယူခံခဲ့ရသည့် နောက်ဆုံးပမာဏကို အတည်မပြုနိုင်သေးပါ။
ဒါက ဘာကြောင့် အရေးကြီးသလဲ?
• လူမှုကွန်ရက်အကောင့်ဖြင့် ဝင်ရောက်ခြင်းသည် အထောက်အထားစိစစ်မှုအတွက် မှီခိုရသည့် အပိုစနစ်များကို ဖြစ်ပေါ်စေသည်။
• သော့စီမံခန့်ခွဲမှု အခြေခံစနစ်ကို ထိခိုက်ခံရပါက အခြားနည်းဖြင့် လုံခြုံသော wallet အက်ပ်များ၏ လုံခြုံရေးကိုပါ ပေါက်ကြားစေနိုင်သည်။
• ဦးတည်ရာလိပ်စာများကို အတည်မပြုရသေးသည့်အခါ အရေးပေါ်ပြန်လည်ရယူရေး လွှဲပြောင်းမှုများသည် အန္တရာယ်ရှိသော လုပ်ဆောင်မှုများနှင့် ဆင်တူနေနိုင်သည်။
• လုံခြုံရေးဖြစ်ရပ်များအတွင်း အသုံးပြုသူများသည် phishing အန္တရာယ်များကို ပိုမိုကြုံတွေ့နိုင်သည်။
BITCHOICE | SATYA ၏ အမြင်:
ကိုယ်တိုင်ထိန်းသိမ်းသည့် (self-custody) စနစ်၏ လုံခြုံရေးသည် blockchain ကုဒ်ဝှက်နည်းပညာတစ်ခုတည်းအပေါ် မူတည်ခြင်းမဟုတ်ပါ။
ကိုယ်ပိုင်သော့များကို မည်သို့ဖန်တီး၊ ကာကွယ်ပြီး ပြန်လည်ရယူသည်ဆိုသည်မှာလည်း ထပ်တူအရေးကြီးသည်။
အဆင်ပြေသော အထောက်အထားစိစစ်မှုသည် မမြင်သာသော တစ်ခုတည်းသော ချို့ယွင်းချက်အမှတ်အဖြစ် ဘယ်တော့မှ မဖြစ်သင့်ပါ။
အမှန်တကယ် စမ်းသပ်ရမည့်အချက်မှာ wallet ဝန်ဆောင်မှုပေးသူများက လွယ်ကူစွာ စတင်အသုံးပြုနိုင်မှုနှင့် သီးခြားစစ်ဆေးအတည်ပြုနိုင်သော လုံခြုံရေးကို ပေါင်းစပ်ပေးနိုင်မနိုင် ဖြစ်သည်။
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
237

$BNB 162.6 USDT ကိုင်ဆောင်ထားမှု
သတင်းများ:
⚠️ Coinflip သည် ATM လိမ်လည်မှုများကြောင့် အမေရိကန်ဒေါ်လာ ၄.၈ သန်း ပေးဆောင်ရမည်
DFPI ၏ ပြောကြားချက်အရ ၂၀၂၁ ခုနှစ်မှစ၍ Coinflip သည် ၎င်း၏ဖောက်သည်များကို မှန်ကန်စွာ အတည်မပြုခဲ့သည့်အပြင် တစ်ရက်လျှင် အမေရိကန်ဒေါ်လာ ၁,၀၀၀ ကန့်သတ်ချက်ထက် ကျော်လွန်သည့် ငွေလွှဲမှုများကို ခွင့်ပြုခဲ့ပြီး သံသယဖြစ်ဖွယ် လုပ်ဆောင်ချက်များကိုလည်း မတားဆီးခဲ့ပါ။
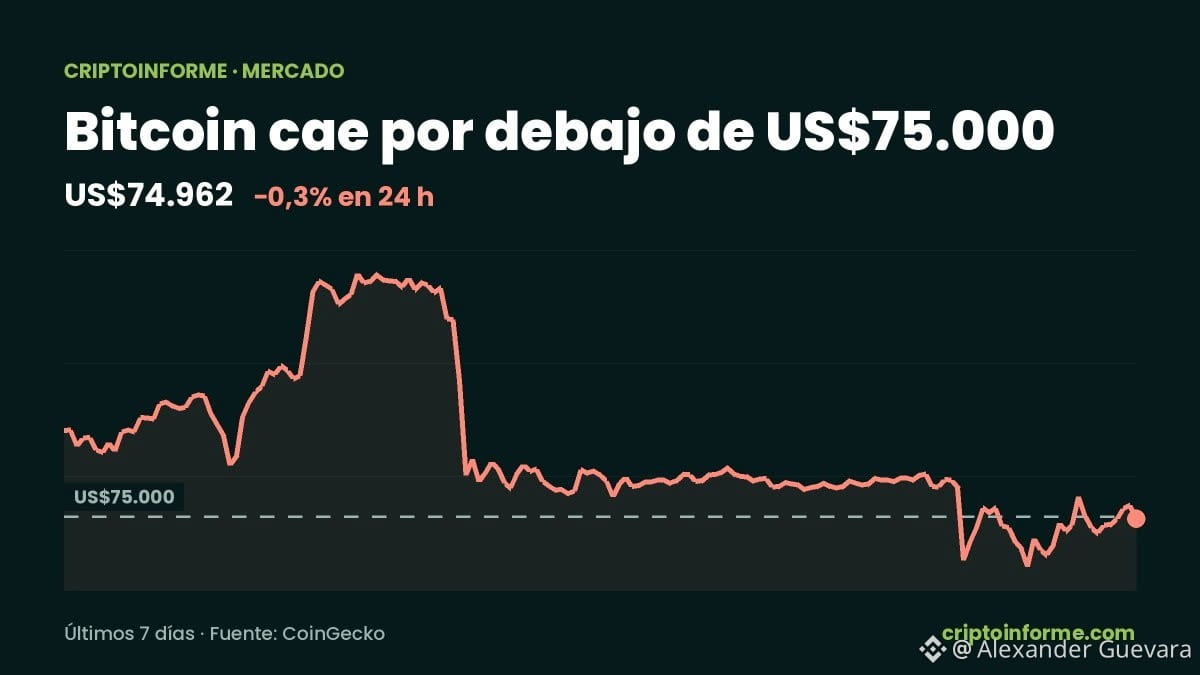
📉 Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၅,၀၀၀ အောက်သို့ ကျဆင်း
CoinGecko အရ ၂၄ နာရီအတွင်း ၀.၃% ကျဆင်းကာ အမေရိကန်ဒေါ်လာ ၇၄,၉၆၂ ဖြင့် အရောင်းအဝယ်ဖြစ်နေသည်။
🔥 ယနေ့ Criptoinforme တွင် ဖတ်ရှုမှုအများဆုံး
1️⃣ Binance က စပိန်ရှိ အကောင့်များကို ပိတ်သိမ်းမည် — နိုဝင်ဘာ ၂၉ မတိုင်မီ ဘာလုပ်သင့်သလဲ
2️⃣ Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၄,၀၀၀ အောက်သို့ ကျဆင်း — ဖျက်သိမ်းမှုများနှင့် Strategy
3️⃣ Keplr နှင့် Web3Auth — အမေရိကန်ဒေါ်လာ ၅.၆ သန်းနှင့် ပတ်သက်၍ ဘာဖြစ်ခဲ့သလဲ
4️⃣ Binance သည် ဟက်ကင်းခံရပြီးနောက် ဘဏ္ဍာရေးအရာရှိချုပ်ကို အစားထိုး
5️⃣ မက္ကဆီကိုတွင် ဒစ်ဂျစ်တယ်လိမ်လည်မှု — ၂၀၂၆ ခုနှစ်၏ အဖြစ်များဆုံး လိမ်လည်မှုများနှင့် အွန်လိုင်းဆိုင်ကို ဘယ်လိုကာကွယ်မလဲ
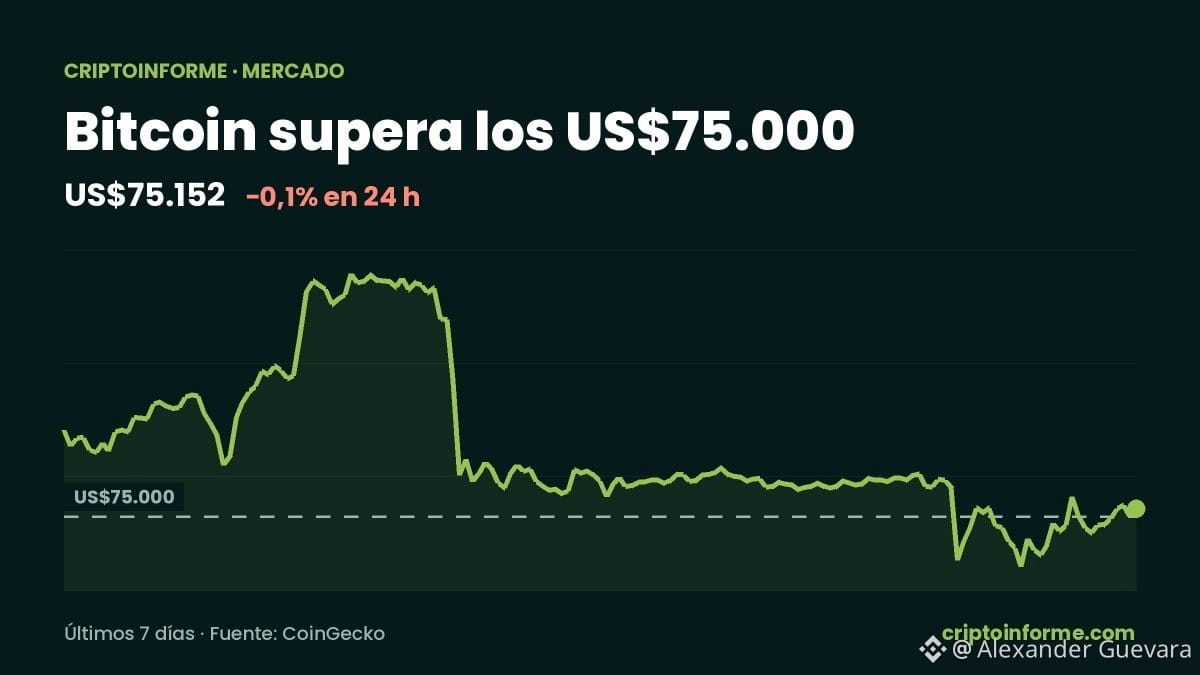
🚀 Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၅,၀၀၀ ကျော်သို့ ရောက်ရှိ
CoinGecko အရ ၂၄ နာရီအတွင်း ၀.၁% ကျဆင်းကာ အမေရိကန်ဒေါ်လာ ၇၅,၁၅၂ ဖြင့် အရောင်းအဝယ်ဖြစ်နေသည်။
#BTC #Web3Auth #Binance #keplr #estafas $BTC $BNB
သတင်းများ:
⚠️ Coinflip သည် ATM လိမ်လည်မှုများကြောင့် အမေရိကန်ဒေါ်လာ ၄.၈ သန်း ပေးဆောင်ရမည်
DFPI ၏ ပြောကြားချက်အရ ၂၀၂၁ ခုနှစ်မှစ၍ Coinflip သည် ၎င်း၏ဖောက်သည်များကို မှန်ကန်စွာ အတည်မပြုခဲ့သည့်အပြင် တစ်ရက်လျှင် အမေရိကန်ဒေါ်လာ ၁,၀၀၀ ကန့်သတ်ချက်ထက် ကျော်လွန်သည့် ငွေလွှဲမှုများကို ခွင့်ပြုခဲ့ပြီး သံသယဖြစ်ဖွယ် လုပ်ဆောင်ချက်များကိုလည်း မတားဆီးခဲ့ပါ။
📉 Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၅,၀၀၀ အောက်သို့ ကျဆင်း
CoinGecko အရ ၂၄ နာရီအတွင်း ၀.၃% ကျဆင်းကာ အမေရိကန်ဒေါ်လာ ၇၄,၉၆၂ ဖြင့် အရောင်းအဝယ်ဖြစ်နေသည်။
🔥 ယနေ့ Criptoinforme တွင် ဖတ်ရှုမှုအများဆုံး
1️⃣ Binance က စပိန်ရှိ အကောင့်များကို ပိတ်သိမ်းမည် — နိုဝင်ဘာ ၂၉ မတိုင်မီ ဘာလုပ်သင့်သလဲ
2️⃣ Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၄,၀၀၀ အောက်သို့ ကျဆင်း — ဖျက်သိမ်းမှုများနှင့် Strategy
3️⃣ Keplr နှင့် Web3Auth — အမေရိကန်ဒေါ်လာ ၅.၆ သန်းနှင့် ပတ်သက်၍ ဘာဖြစ်ခဲ့သလဲ
4️⃣ Binance သည် ဟက်ကင်းခံရပြီးနောက် ဘဏ္ဍာရေးအရာရှိချုပ်ကို အစားထိုး
5️⃣ မက္ကဆီကိုတွင် ဒစ်ဂျစ်တယ်လိမ်လည်မှု — ၂၀၂၆ ခုနှစ်၏ အဖြစ်များဆုံး လိမ်လည်မှုများနှင့် အွန်လိုင်းဆိုင်ကို ဘယ်လိုကာကွယ်မလဲ
🚀 Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၅,၀၀၀ ကျော်သို့ ရောက်ရှိ
CoinGecko အရ ၂၄ နာရီအတွင်း ၀.၁% ကျဆင်းကာ အမေရိကန်ဒေါ်လာ ၇၅,၁၅၂ ဖြင့် အရောင်းအဝယ်ဖြစ်နေသည်။
#BTC #Web3Auth #Binance #keplr #estafas $BTC $BNB
⚠️ Coinflip သည် ATM လိမ်လည်မှုများကြောင့် အမေရိကန်ဒေါ်လာ ၄.၈ သန်း ပေးဆောင်ရမည်
DFPI ၏ ပြောကြားချက်အရ ၂၀၂၁ ခုနှစ်မှစ၍ Coinflip သည် ၎င်း၏ဖောက်သည်များကို မှန်ကန်စွာ အတည်မပြုခဲ့သည့်အပြင် တစ်ရက်လျှင် အမေရိကန်ဒေါ်လာ ၁,၀၀၀ ကန့်သတ်ချက်ထက် ကျော်လွန်သည့် ငွေလွှဲမှုများကို ခွင့်ပြုခဲ့ပြီး သံသယဖြစ်ဖွယ် လုပ်ဆောင်ချက်များကိုလည်း မတားဆီးခဲ့ပါ။
📉 Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၅,၀၀၀ အောက်သို့ ကျဆင်း
CoinGecko အရ ၂၄ နာရီအတွင်း ၀.၃% ကျဆင်းကာ အမေရိကန်ဒေါ်လာ ၇၄,၉၆၂ ဖြင့် အရောင်းအဝယ်ဖြစ်နေသည်။
🔥 ယနေ့ Criptoinforme တွင် ဖတ်ရှုမှုအများဆုံး
1️⃣ Binance က စပိန်ရှိ အကောင့်များကို ပိတ်သိမ်းမည် — နိုဝင်ဘာ ၂၉ မတိုင်မီ ဘာလုပ်သင့်သလဲ
2️⃣ Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၄,၀၀၀ အောက်သို့ ကျဆင်း — ဖျက်သိမ်းမှုများနှင့် Strategy
3️⃣ Keplr နှင့် Web3Auth — အမေရိကန်ဒေါ်လာ ၅.၆ သန်းနှင့် ပတ်သက်၍ ဘာဖြစ်ခဲ့သလဲ
4️⃣ Binance သည် ဟက်ကင်းခံရပြီးနောက် ဘဏ္ဍာရေးအရာရှိချုပ်ကို အစားထိုး
5️⃣ မက္ကဆီကိုတွင် ဒစ်ဂျစ်တယ်လိမ်လည်မှု — ၂၀၂၆ ခုနှစ်၏ အဖြစ်များဆုံး လိမ်လည်မှုများနှင့် အွန်လိုင်းဆိုင်ကို ဘယ်လိုကာကွယ်မလဲ
🚀 Bitcoin သည် အမေရိကန်ဒေါ်လာ ၇၅,၀၀၀ ကျော်သို့ ရောက်ရှိ
CoinGecko အရ ၂၄ နာရီအတွင်း ၀.၁% ကျဆင်းကာ အမေရိကန်ဒေါ်လာ ၇၅,၁၅၂ ဖြင့် အရောင်းအဝယ်ဖြစ်နေသည်။
#BTC #Web3Auth #Binance #keplr #estafas $BTC $BNB
88
🚨 ယခုလေးတင်: ပိုက်ဆံအိတ်တစ်ခု ဟက်ခံရပြီး ဒေါ်လာ 6 သန်း ဆုံးရှုံးသွားပြီ — အခုချက်ချင်း သင့်ငွေကို ရွှေ့ပြောင်းလိုက်ပါ။ 👀
Google သို့မဟုတ် Apple နဲ့ ပိုက်ဆံအိတ်ထဲ ဝင်ဖူးရင် ဒီစာကို ဖတ်ပါ...
Cosmos ရဲ့ အကြီးဆုံးပိုက်ဆံအိတ်တွေထဲက တစ်ခုဖြစ်တဲ့ Keplr က Google နဲ့ Apple မှတစ်ဆင့် ဝင်ရောက်မှုအားလုံးကို ဆိုင်းငံ့လိုက်ပါပြီ။
အဲဒီဝင်ရောက်မှုတွေအတွက် အသုံးပြုတဲ့ ဝန်ဆောင်မှု Web3Auth မှာ ချို့ယွင်းချက်တစ်ခုရှိခဲ့ပြီး လူမှုကွန်ရက်အကောင့်နဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ်တွေရဲ့ ကိုယ်ပိုင်သော့တွေ ပေါက်ကြားသွားခဲ့ပါတယ်။
နှစ်ရက်အတွင်း ပိုက်ဆံအိတ် 44,000 ကျော်ကနေ ဒေါ်လာ 6 သန်းကျော် ခိုးယူခံခဲ့ရပါတယ်။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားတဲ့ အကောင့်အားလုံးရဲ့ 20% ခန့် ပေါက်ကြားခံရနိုင်ပါတယ်။
တိုက်ခိုက်သူ မရွှေ့ခင် ရန်ပုံငွေတွေကို အမြန်ရွှေ့ထုတ်ဖို့ Web3Auth က လုပ်ဆောင်နေပြီး whitehat လွှဲပြောင်းမှုတွေကနေ ဒေါ်လာ 5.6 သန်းကို ကယ်တင်ပြီးပါပြီ။
Keplr ရဲ့ အကြံပြုချက်ကို တစ်字မလွဲ ဖော်ပြရရင်: အဲဒီပိုက်ဆံအိတ်တွေထဲ ငွေထပ်မပို့ပါနဲ့။ ကျန်နေသေးတဲ့ငွေကို ပြန်လည်ရယူရေး စကားဝှက်စုနဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ် ဒါမှမဟုတ် hardware ပိုက်ဆံအိတ်ထဲ ရွှေ့ပါ။
ပြန်လည်ရယူရေး စကားဝှက်စု ဒါမှမဟုတ် hardware ကိရိယာနဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ်တွေကို ထိခိုက်မှု မရှိပါ။
သင့်ပိုင်ဆိုင်မှုတွေကို 'ပြန်လည်ရယူပေးမယ်' လို့ ကမ်းလှမ်းတဲ့ မက်ဆေ့ချ်အားလုံးကိုလည်း လျစ်လျူရှုပါ — ဒီဟက်ခ်ကို အခွင့်ကောင်းယူတဲ့ လိမ်လည်မှုတွေပါ။
$ATOM — Google ဒါမှမဟုတ် Apple နဲ့ ဝင်ရောက်ပြီး ပိုက်ဆံအိတ် ဖန်တီးဖူးပါသလား။ #KeplrAdvisesSocialLoginUsersToTransferAssets #Web3Auth #CryptoSecurity #WalletSafety #ScamWatch
🚨 ယခုလေးတင်: ပိုက်ဆံအိတ်တစ်ခု ဟက်ခံရပြီး ဒေါ်လာ 6 သန်း ဆုံးရှုံးသွားပြီ — အခုချက်ချင်း သင့်ငွေကို ရွှေ့ပြောင်းလိုက်ပါ။ 👀
Google သို့မဟုတ် Apple နဲ့ ပိုက်ဆံအိတ်ထဲ ဝင်ဖူးရင် ဒီစာကို ဖတ်ပါ...
Cosmos ရဲ့ အကြီးဆုံးပိုက်ဆံအိတ်တွေထဲက တစ်ခုဖြစ်တဲ့ Keplr က Google နဲ့ Apple မှတစ်ဆင့် ဝင်ရောက်မှုအားလုံးကို ဆိုင်းငံ့လိုက်ပါပြီ။
အဲဒီဝင်ရောက်မှုတွေအတွက် အသုံးပြုတဲ့ ဝန်ဆောင်မှု Web3Auth မှာ ချို့ယွင်းချက်တစ်ခုရှိခဲ့ပြီး လူမှုကွန်ရက်အကောင့်နဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ်တွေရဲ့ ကိုယ်ပိုင်သော့တွေ ပေါက်ကြားသွားခဲ့ပါတယ်။
နှစ်ရက်အတွင်း ပိုက်ဆံအိတ် 44,000 ကျော်ကနေ ဒေါ်လာ 6 သန်းကျော် ခိုးယူခံခဲ့ရပါတယ်။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားတဲ့ အကောင့်အားလုံးရဲ့ 20% ခန့် ပေါက်ကြားခံရနိုင်ပါတယ်။
တိုက်ခိုက်သူ မရွှေ့ခင် ရန်ပုံငွေတွေကို အမြန်ရွှေ့ထုတ်ဖို့ Web3Auth က လုပ်ဆောင်နေပြီး whitehat လွှဲပြောင်းမှုတွေကနေ ဒေါ်လာ 5.6 သန်းကို ကယ်တင်ပြီးပါပြီ။
Keplr ရဲ့ အကြံပြုချက်ကို တစ်字မလွဲ ဖော်ပြရရင်: အဲဒီပိုက်ဆံအိတ်တွေထဲ ငွေထပ်မပို့ပါနဲ့။ ကျန်နေသေးတဲ့ငွေကို ပြန်လည်ရယူရေး စကားဝှက်စုနဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ် ဒါမှမဟုတ် hardware ပိုက်ဆံအိတ်ထဲ ရွှေ့ပါ။
ပြန်လည်ရယူရေး စကားဝှက်စု ဒါမှမဟုတ် hardware ကိရိယာနဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ်တွေကို ထိခိုက်မှု မရှိပါ။
သင့်ပိုင်ဆိုင်မှုတွေကို 'ပြန်လည်ရယူပေးမယ်' လို့ ကမ်းလှမ်းတဲ့ မက်ဆေ့ချ်အားလုံးကိုလည်း လျစ်လျူရှုပါ — ဒီဟက်ခ်ကို အခွင့်ကောင်းယူတဲ့ လိမ်လည်မှုတွေပါ။
$ATOM — Google ဒါမှမဟုတ် Apple နဲ့ ဝင်ရောက်ပြီး ပိုက်ဆံအိတ် ဖန်တီးဖူးပါသလား။ #KeplrAdvisesSocialLoginUsersToTransferAssets #Web3Auth #CryptoSecurity #WalletSafety #ScamWatch
Google သို့မဟုတ် Apple နဲ့ ပိုက်ဆံအိတ်ထဲ ဝင်ဖူးရင် ဒီစာကို ဖတ်ပါ...
Cosmos ရဲ့ အကြီးဆုံးပိုက်ဆံအိတ်တွေထဲက တစ်ခုဖြစ်တဲ့ Keplr က Google နဲ့ Apple မှတစ်ဆင့် ဝင်ရောက်မှုအားလုံးကို ဆိုင်းငံ့လိုက်ပါပြီ။
အဲဒီဝင်ရောက်မှုတွေအတွက် အသုံးပြုတဲ့ ဝန်ဆောင်မှု Web3Auth မှာ ချို့ယွင်းချက်တစ်ခုရှိခဲ့ပြီး လူမှုကွန်ရက်အကောင့်နဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ်တွေရဲ့ ကိုယ်ပိုင်သော့တွေ ပေါက်ကြားသွားခဲ့ပါတယ်။
နှစ်ရက်အတွင်း ပိုက်ဆံအိတ် 44,000 ကျော်ကနေ ဒေါ်လာ 6 သန်းကျော် ခိုးယူခံခဲ့ရပါတယ်။ လူမှုကွန်ရက်အကောင့်နဲ့ ဝင်ထားတဲ့ အကောင့်အားလုံးရဲ့ 20% ခန့် ပေါက်ကြားခံရနိုင်ပါတယ်။
တိုက်ခိုက်သူ မရွှေ့ခင် ရန်ပုံငွေတွေကို အမြန်ရွှေ့ထုတ်ဖို့ Web3Auth က လုပ်ဆောင်နေပြီး whitehat လွှဲပြောင်းမှုတွေကနေ ဒေါ်လာ 5.6 သန်းကို ကယ်တင်ပြီးပါပြီ။
Keplr ရဲ့ အကြံပြုချက်ကို တစ်字မလွဲ ဖော်ပြရရင်: အဲဒီပိုက်ဆံအိတ်တွေထဲ ငွေထပ်မပို့ပါနဲ့။ ကျန်နေသေးတဲ့ငွေကို ပြန်လည်ရယူရေး စကားဝှက်စုနဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ် ဒါမှမဟုတ် hardware ပိုက်ဆံအိတ်ထဲ ရွှေ့ပါ။
ပြန်လည်ရယူရေး စကားဝှက်စု ဒါမှမဟုတ် hardware ကိရိယာနဲ့ ဖန်တီးထားတဲ့ ပိုက်ဆံအိတ်တွေကို ထိခိုက်မှု မရှိပါ။
သင့်ပိုင်ဆိုင်မှုတွေကို 'ပြန်လည်ရယူပေးမယ်' လို့ ကမ်းလှမ်းတဲ့ မက်ဆေ့ချ်အားလုံးကိုလည်း လျစ်လျူရှုပါ — ဒီဟက်ခ်ကို အခွင့်ကောင်းယူတဲ့ လိမ်လည်မှုတွေပါ။
$ATOM — Google ဒါမှမဟုတ် Apple နဲ့ ဝင်ရောက်ပြီး ပိုက်ဆံအိတ် ဖန်တီးဖူးပါသလား။ #KeplrAdvisesSocialLoginUsersToTransferAssets #Web3Auth #CryptoSecurity #WalletSafety #ScamWatch
512
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
အီးမေးလ် / ဖုန်းနံပါတ်
ရေပန်းစားနေသော ခေါင်းစဉ်များ
1
#AnthropicRejectsIPODelayValuationinQuestion
ကြည့်ရှုမှု 409,083 ကြိမ်
3,490 ဦး ဆွေးနွေးနေသည်
2
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
ကြည့်ရှုမှု 18,836 ကြိမ်
121 ဦး ဆွေးနွေးနေသည်
3
#CanNvidiaEarningsEaseMarketConcerns?
ကြည့်ရှုမှု 135,461 ကြိမ်
1,534 ဦး ဆွေးနွေးနေသည်
4
#HotCPIDecemberHikePriced
ကြည့်ရှုမှု 423,884 ကြိမ်
3,572 ဦး ဆွေးနွေးနေသည်
5
#StablecoinSupplyDrops$14.2BIn30Days
ကြည့်ရှုမှု 39 ကြိမ်
3 ဦး ဆွေးနွေးနေသည်
6
#TradFiForBeginners
ကြည့်ရှုမှု 473,034 ကြိမ်
3,145 ဦး ဆွေးနွေးနေသည်
7
#BitcoinETFsLose$1.6BInNovember
ကြည့်ရှုမှု 15,023 ကြိမ်
74 ဦး ဆွေးနွေးနေသည်
8
#AnthropicDisclosesOver$10BNewComputeDeals
ကြည့်ရှုမှု 3,043 ကြိမ်
42 ဦး ဆွေးနွေးနေသည်
9
#CoreWeaveJumps10%On168%RevenueGrowth
ကြည့်ရှုမှု 37,694 ကြိမ်
601 ဦး ဆွေးနွေးနေသည်
10
#BarclaysRaisesBlackRockBitcoinETFStake48%
ကြည့်ရှုမှု 31,179 ကြိမ်
429 ဦး ဆွေးနွေးနေသည်