
#securite
securite
14,610 рет көрілді
87 адам талқылап жатыр
Қызу саудада
Ең соңғы

·
--
Tout le monde a les yeux rivés sur le piratage Binance — des milliards gelés, un rapport encore chaud. Logique. C'est spectaculaire.
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
Tout le monde a les yeux rivés sur le piratage Binance — des milliards gelés, un rapport encore chaud. Logique. C'est spectaculaire.
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
Ce que presque personne ne regarde : le 4 novembre, le CERT-In a publié l'avis critique CIAD-2026-0058. Mise à jour d'octobre. Un nom : CRAFTY FALCON.
Pas un script kiddie. Un acteur financier assisté par l'IA qui, selon le CERT-In, « surveille ses cibles avec une intelligence machine, opère à vitesse machine et frappe en invoquant les propres API de paiement et de décaissement de la victime ».
Cibles : NBFC, fintech, agrégateurs… et exchanges crypto / fournisseurs VDA. Clés de portefeuilles volées. Fonds drainés. Aucun exchange nommé. Aucun montant publié.
Mode opératoire : UAT/staging exposés vers la prod via credentials partagés ; cloud (AWS SSM/Lambda) abusé ; apps reverse-engineered ; bypass d'IP allowlists ; micro-transferts tests (1 roupie) avant les gros coups ; timing week-end ; scripts générés par IA.
Mon take : on parle beaucoup de $BTC et $ETH quand un hot wallet saute. Moins quand l'attaque passe par les API de paiement internes — la plomberie invisible. Le CERT-In demande une surveillance 24/7 et plus de staff le week-end. Pas glamour. Peut-être vital.
Sources : CERT-In, Cointelegraph (5 nov.), BeInCrypto, Indian Express, Mint. Pas un conseil financier.
Surveillance renforcée le dimanche chez ton exchange : rassurant, ou trop alarmiste pour un simple week-end ?
#CryptoNews #Securite #CERTIn #Exchange #IA
76
·
--
🔓 Coinbase : des données clients ont fuité… sans piratage de Coinbase. Voici pourquoi ça te concerne quand même
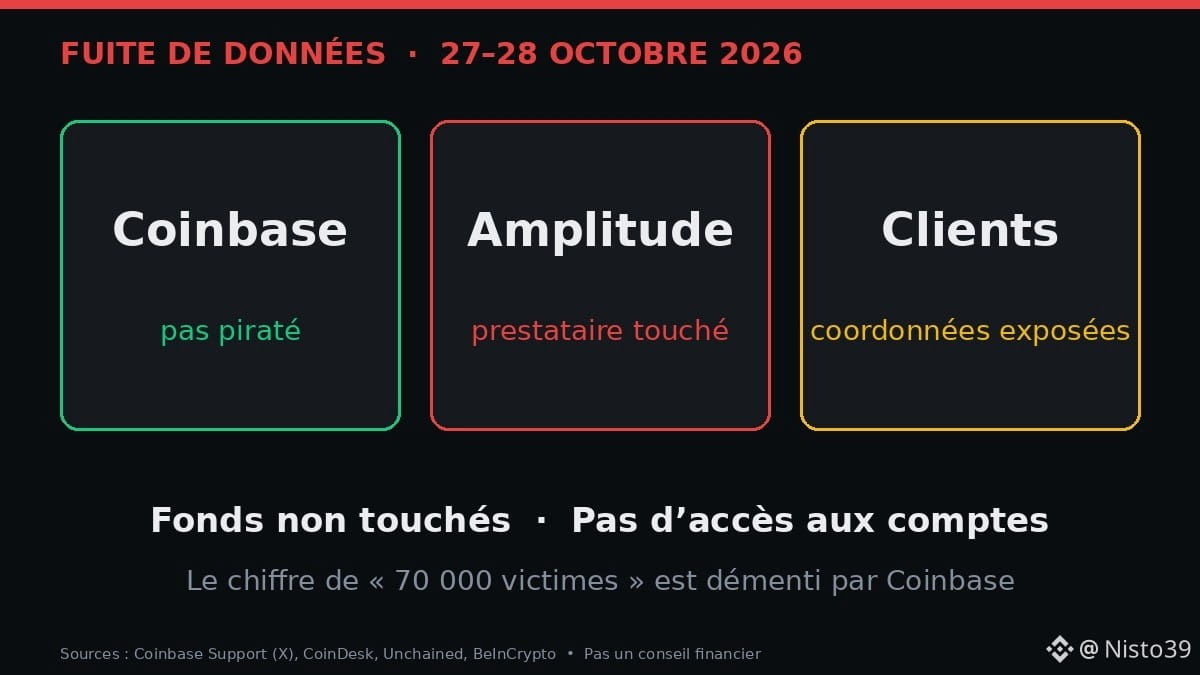
Le 27 octobre au soir (heure US), Coinbase a confirmé un incident chez Amplitude, un prestataire d'analyse qu'il utilise :
• Coordonnées et quelques données de transactions d'un « petit nombre » de clients exposées
• Ni adresse postale, ni info permettant d'entrer dans un compte, selon Coinbase
• Aucune trace d'accès à ses propres systèmes, fonds non touchés, clients concernés prévenus
• Le chiffre viral de « 70 000 victimes » est faux, selon Coinbase
• Même semaine en Corée : Bithumb signale une intrusion dans un outil interne des employés et un vol de données personnelles, sans perte de crypto annoncée
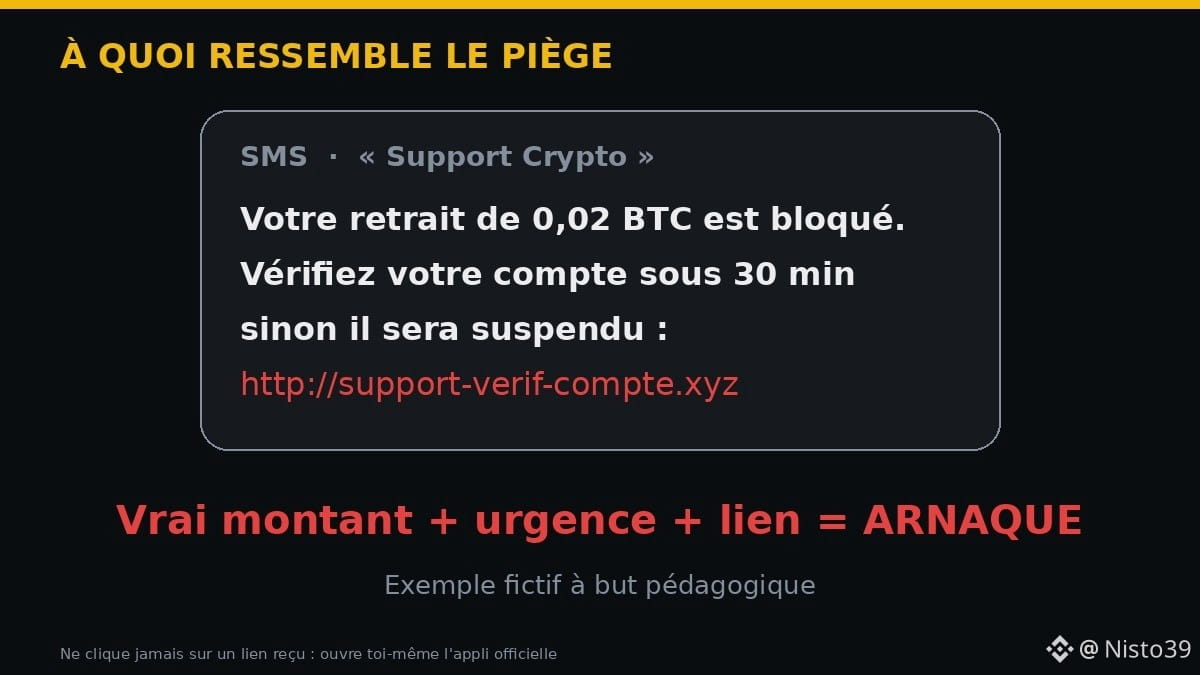
🧠 Pourquoi c'est un risque ? Avec ton e-mail, ton numéro et un vrai montant que tu as acheté, un escroc fabrique un message très crédible : « Votre retrait de 0,02 $BTC est bloqué, cliquez ici ». C'est le hameçonnage (phishing).
👨🏿🔧 Exemple : Sékou, mécanicien à Conakry, reçoit un SMS « Support » qui cite son dernier achat de $ETH. Le lien mène à un faux site.
➡️ Il ne clique pas.
➡️ Il ouvre lui-même l'appli officielle : aucune alerte.
✅ Les bons réflexes :
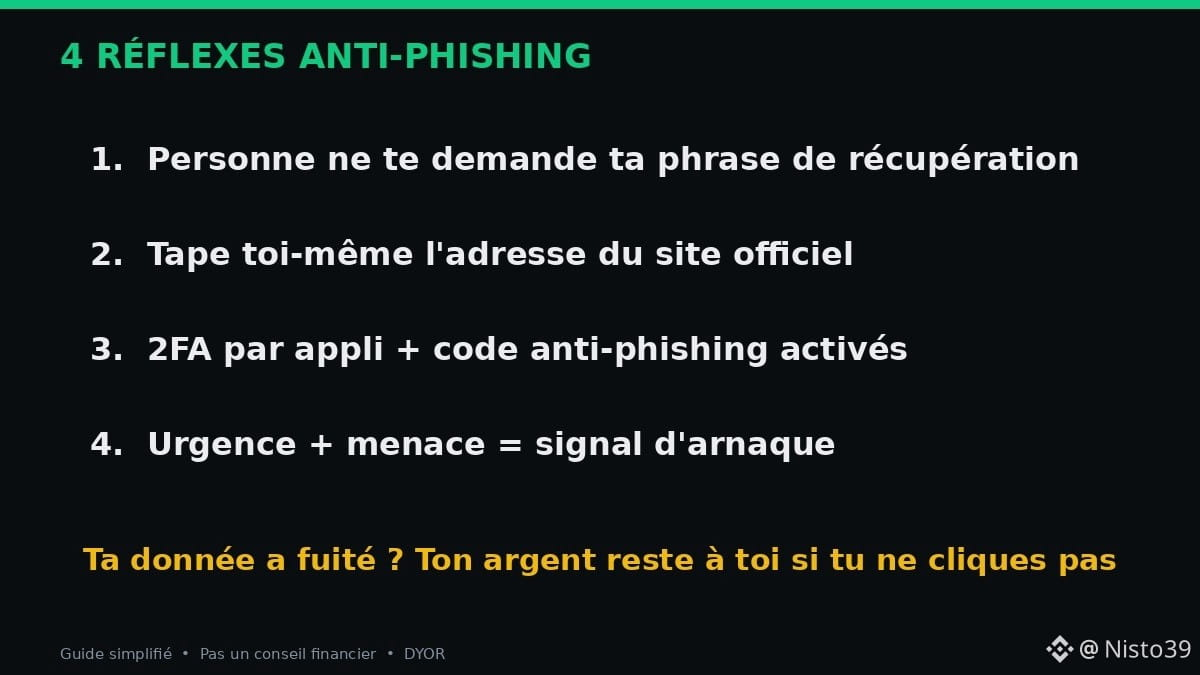
1. Aucun vrai support ne demande ta phrase de récupération ni ton code 2FA
2. Tape toi-même l'adresse du site, jamais via un lien reçu
3. Active une 2FA par appli (pas seulement SMS) et un code anti-phishing
4. Urgence + menace = signal d'arnaque
Et toi, tu as déjà reçu un faux message « support crypto » ? Raconte 👇
Sources : Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Pas un conseil financier.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
🔓 Coinbase : des données clients ont fuité… sans piratage de Coinbase. Voici pourquoi ça te concerne quand même
Le 27 octobre au soir (heure US), Coinbase a confirmé un incident chez Amplitude, un prestataire d'analyse qu'il utilise :
• Coordonnées et quelques données de transactions d'un « petit nombre » de clients exposées
• Ni adresse postale, ni info permettant d'entrer dans un compte, selon Coinbase
• Aucune trace d'accès à ses propres systèmes, fonds non touchés, clients concernés prévenus
• Le chiffre viral de « 70 000 victimes » est faux, selon Coinbase
• Même semaine en Corée : Bithumb signale une intrusion dans un outil interne des employés et un vol de données personnelles, sans perte de crypto annoncée
🧠 Pourquoi c'est un risque ? Avec ton e-mail, ton numéro et un vrai montant que tu as acheté, un escroc fabrique un message très crédible : « Votre retrait de 0,02 $BTC est bloqué, cliquez ici ». C'est le hameçonnage (phishing).
👨🏿🔧 Exemple : Sékou, mécanicien à Conakry, reçoit un SMS « Support » qui cite son dernier achat de $ETH . Le lien mène à un faux site.
➡️ Il ne clique pas.
➡️ Il ouvre lui-même l'appli officielle : aucune alerte.
✅ Les bons réflexes :
1. Aucun vrai support ne demande ta phrase de récupération ni ton code 2FA
2. Tape toi-même l'adresse du site, jamais via un lien reçu
3. Active une 2FA par appli (pas seulement SMS) et un code anti-phishing
4. Urgence + menace = signal d'arnaque
Et toi, tu as déjà reçu un faux message « support crypto » ? Raconte 👇
Sources : Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Pas un conseil financier.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
Le 27 octobre au soir (heure US), Coinbase a confirmé un incident chez Amplitude, un prestataire d'analyse qu'il utilise :
• Coordonnées et quelques données de transactions d'un « petit nombre » de clients exposées
• Ni adresse postale, ni info permettant d'entrer dans un compte, selon Coinbase
• Aucune trace d'accès à ses propres systèmes, fonds non touchés, clients concernés prévenus
• Le chiffre viral de « 70 000 victimes » est faux, selon Coinbase
• Même semaine en Corée : Bithumb signale une intrusion dans un outil interne des employés et un vol de données personnelles, sans perte de crypto annoncée
🧠 Pourquoi c'est un risque ? Avec ton e-mail, ton numéro et un vrai montant que tu as acheté, un escroc fabrique un message très crédible : « Votre retrait de 0,02 $BTC est bloqué, cliquez ici ». C'est le hameçonnage (phishing).
👨🏿🔧 Exemple : Sékou, mécanicien à Conakry, reçoit un SMS « Support » qui cite son dernier achat de $ETH . Le lien mène à un faux site.
➡️ Il ne clique pas.
➡️ Il ouvre lui-même l'appli officielle : aucune alerte.
✅ Les bons réflexes :
1. Aucun vrai support ne demande ta phrase de récupération ni ton code 2FA
2. Tape toi-même l'adresse du site, jamais via un lien reçu
3. Active une 2FA par appli (pas seulement SMS) et un code anti-phishing
4. Urgence + menace = signal d'arnaque
Et toi, tu as déjà reçu un faux message « support crypto » ? Raconte 👇
Sources : Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Pas un conseil financier.
#Securite #Phishing #Coinbase #CryptoNews #Afrique
100
·
--
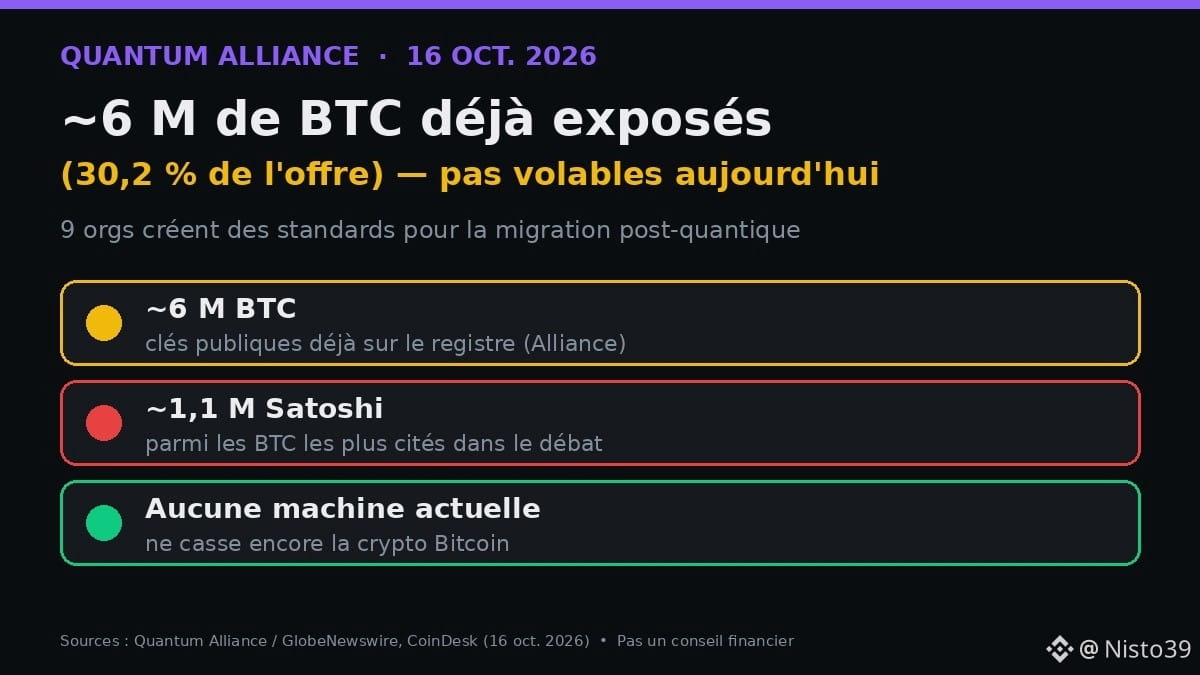
🔐 9 orgs crypto lancent la Quantum Alliance : ~6 M de $BTC (30,2 % de l'offre) ont déjà une clé publique exposée. Pas volable aujourd'hui — mais le risque se prépare maintenant.
📌 Les faits (Alliance + CoinDesk, 16 oct. 2026)
• 9 organisations (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) créent un organisme de standards ouverts
• Objectif : définir ce que « prêt pour le quantique » veut dire, et comment le vérifier
• ~6 M BTC exposés (30,2 %) ; dont ~1,1 M attribués à Satoshi
• Aucune machine actuelle ne casse la crypto Bitcoin ; certains experts citent ~2028 comme fenêtre possible
🧠 Le mécanisme
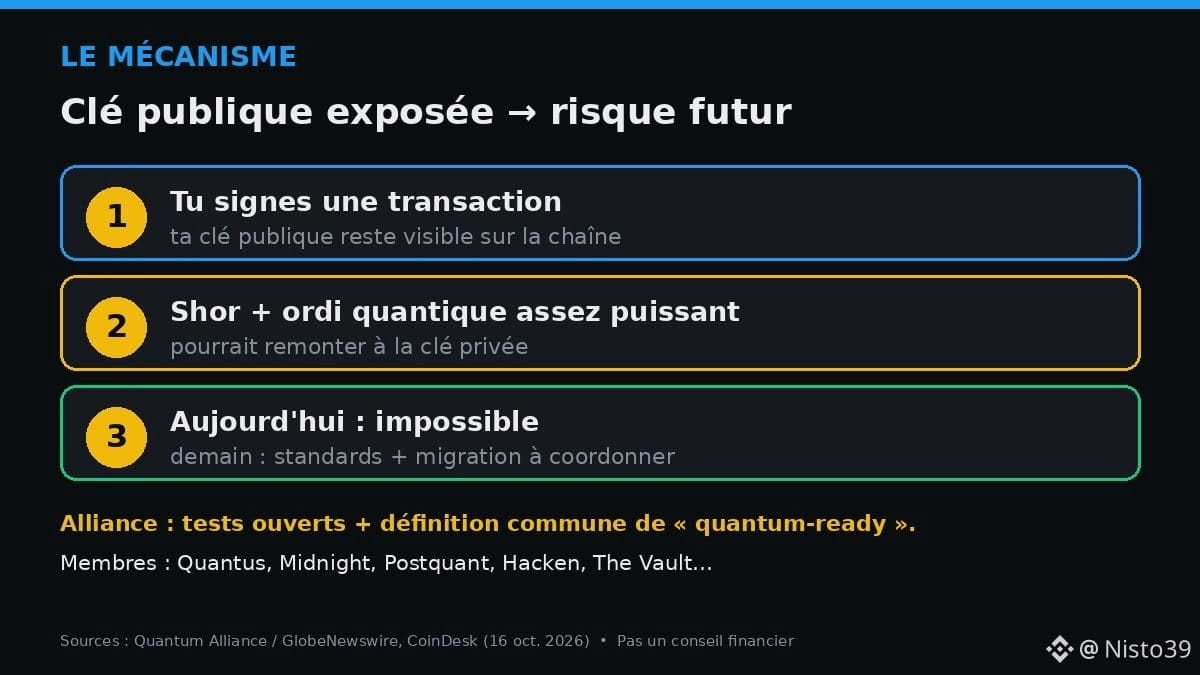
Quand tu signes une transaction, ta clé publique reste sur le registre. Un ordinateur quantique assez puissant (algorithme de Shor) pourrait remonter de cette clé publique à la clé privée. Aujourd'hui : impossible. Demain : migration à planifier.
⚖️ La nuance
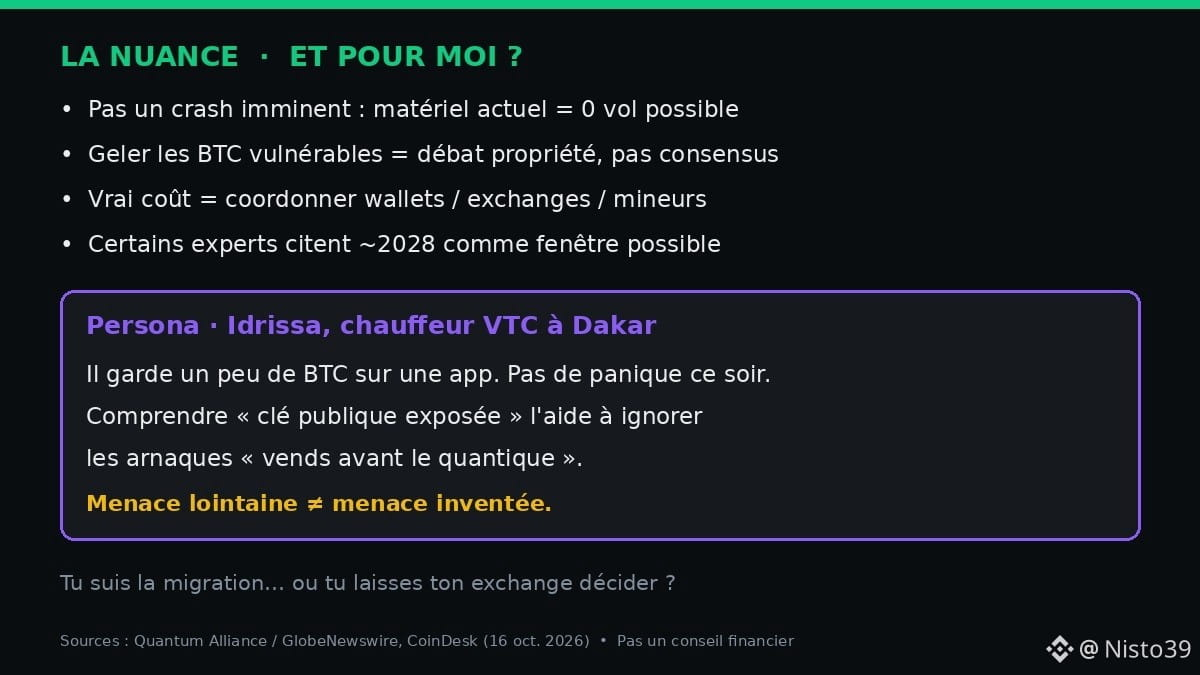
• Ce n'est PAS un crash imminent : pas de vol possible avec le matériel actuel
• Geler les BTC « vulnérables » (idée débattue, y compris pour ceux de Satoshi) = débat sur le droit de propriété, pas un consensus
• Le vrai coût = coordonner wallets, exchanges, mineurs — pas juste changer une formule
👤 Idrissa, chauffeur VTC à Dakar, garde un peu de BTC sur une app. Il n'a pas à paniquer ce soir. Mais comprendre « clé publique exposée » l'aide à ignorer les arnaques « vend ton BTC avant le quantique ».
✅ Menace lointaine ≠ menace inventée. Standards communs = moins de marketing, plus de preuves.
Tu suis déjà la migration post-quantique… ou tu attends que ton exchange le fasse pour toi ? 👇
Pas un conseil financier. DYOR.
Sources : Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
🔐 9 orgs crypto lancent la Quantum Alliance : ~6 M de $BTC (30,2 % de l'offre) ont déjà une clé publique exposée. Pas volable aujourd'hui — mais le risque se prépare maintenant.
📌 Les faits (Alliance + CoinDesk, 16 oct. 2026)
• 9 organisations (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) créent un organisme de standards ouverts
• Objectif : définir ce que « prêt pour le quantique » veut dire, et comment le vérifier
• ~6 M BTC exposés (30,2 %) ; dont ~1,1 M attribués à Satoshi
• Aucune machine actuelle ne casse la crypto Bitcoin ; certains experts citent ~2028 comme fenêtre possible
🧠 Le mécanisme
Quand tu signes une transaction, ta clé publique reste sur le registre. Un ordinateur quantique assez puissant (algorithme de Shor) pourrait remonter de cette clé publique à la clé privée. Aujourd'hui : impossible. Demain : migration à planifier.
⚖️ La nuance
• Ce n'est PAS un crash imminent : pas de vol possible avec le matériel actuel
• Geler les BTC « vulnérables » (idée débattue, y compris pour ceux de Satoshi) = débat sur le droit de propriété, pas un consensus
• Le vrai coût = coordonner wallets, exchanges, mineurs — pas juste changer une formule
👤 Idrissa, chauffeur VTC à Dakar, garde un peu de BTC sur une app. Il n'a pas à paniquer ce soir. Mais comprendre « clé publique exposée » l'aide à ignorer les arnaques « vend ton BTC avant le quantique ».
✅ Menace lointaine ≠ menace inventée. Standards communs = moins de marketing, plus de preuves.
Tu suis déjà la migration post-quantique… ou tu attends que ton exchange le fasse pour toi ? 👇
Pas un conseil financier. DYOR.
Sources : Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
📌 Les faits (Alliance + CoinDesk, 16 oct. 2026)
• 9 organisations (Quantus, Midnight Foundation, Postquant Labs, Hacken, The Vault…) créent un organisme de standards ouverts
• Objectif : définir ce que « prêt pour le quantique » veut dire, et comment le vérifier
• ~6 M BTC exposés (30,2 %) ; dont ~1,1 M attribués à Satoshi
• Aucune machine actuelle ne casse la crypto Bitcoin ; certains experts citent ~2028 comme fenêtre possible
🧠 Le mécanisme
Quand tu signes une transaction, ta clé publique reste sur le registre. Un ordinateur quantique assez puissant (algorithme de Shor) pourrait remonter de cette clé publique à la clé privée. Aujourd'hui : impossible. Demain : migration à planifier.
⚖️ La nuance
• Ce n'est PAS un crash imminent : pas de vol possible avec le matériel actuel
• Geler les BTC « vulnérables » (idée débattue, y compris pour ceux de Satoshi) = débat sur le droit de propriété, pas un consensus
• Le vrai coût = coordonner wallets, exchanges, mineurs — pas juste changer une formule
👤 Idrissa, chauffeur VTC à Dakar, garde un peu de BTC sur une app. Il n'a pas à paniquer ce soir. Mais comprendre « clé publique exposée » l'aide à ignorer les arnaques « vend ton BTC avant le quantique ».
✅ Menace lointaine ≠ menace inventée. Standards communs = moins de marketing, plus de preuves.
Tu suis déjà la migration post-quantique… ou tu attends que ton exchange le fasse pour toi ? 👇
Pas un conseil financier. DYOR.
Sources : Quantum Alliance / GlobeNewswire, CoinDesk (16 oct. 2026).
#Bitcoin #Quantum #Securite #Afrique
34
·
--
Мақала
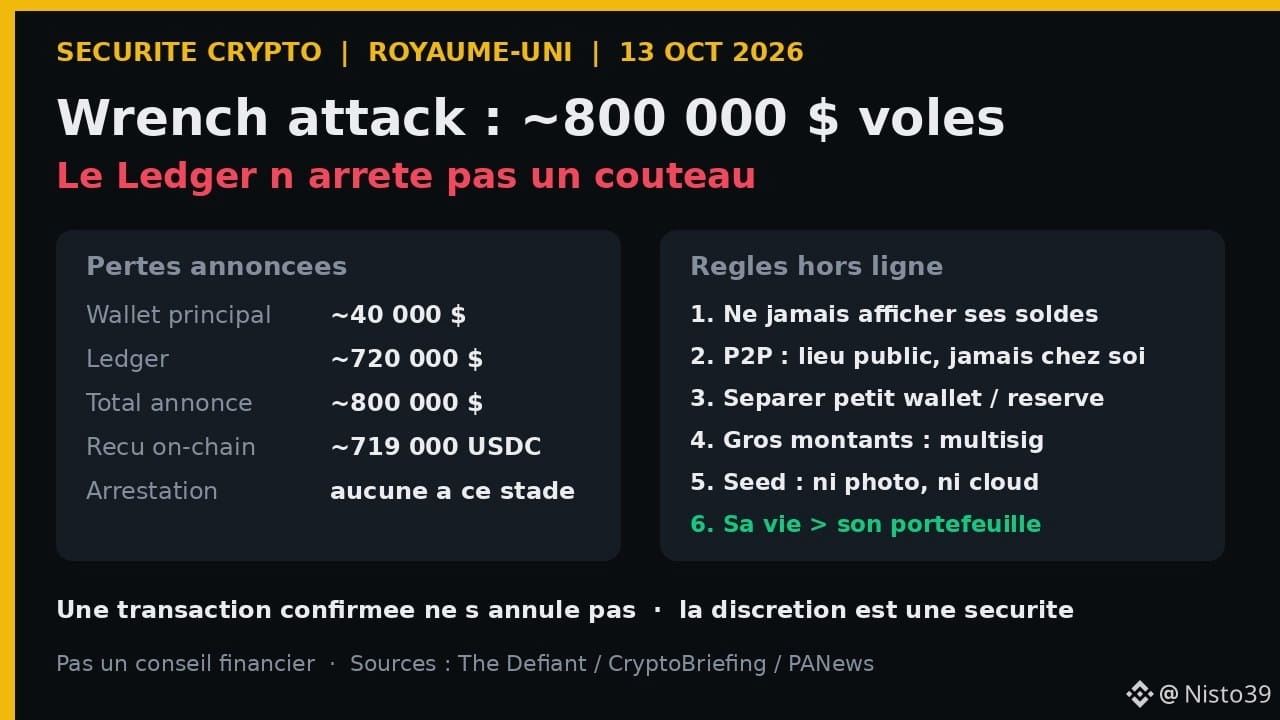
Un Ledger n’arrête pas un couteau : ce que le vol de 800 000 $ au Royaume-Uni apprend à tousUn hardware wallet protège vos cryptos contre les pirates. Il ne vous protège pas contre quelqu’un qui entre chez vous avec un couteau. C’est exactement ce qui vient d’arriver à un trader au Royaume-Uni — et la leçon vaut pour tout le monde, pas seulement pour les « baleines ».
📋 Les faits (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• Le trader connu sous le pseudo « Realist » (@rrealist sur X) dit que des intrus sont entrés chez lui au Royaume-Uni, l’ont ligoté et menacé avec un couteau.
• Pertes annoncées : environ **800 000 $** au total — dont **~40 000 $** depuis un wallet principal et **~720 000 $** depuis un **Ledger** (hardware wallet), plus une Rolex. Son téléphone a été cassé sur place.
• Il dit n’avoir que des contusions légères. La police est impliquée, la maison est traitée comme scène de crime.
• Côté blockchain : l’adresse Solana qu’il a signalée a reçu près de **719 000 USDC**, ensuite déplacés vers une autre adresse (The Defiant, Phemex).
⚙️ Le mécanisme, en clair
On appelle ça une « wrench attack » (attaque à la clé à molette) : au lieu de casser le code, on force la personne.
1. Le voleur n’a pas besoin de pirater le Ledger : il oblige le propriétaire à le déverrouiller et à signer la transaction.
2. Une transaction crypto confirmée ne s’annule pas : pas de « rappel » comme avec une carte bancaire.
3. Les fonds sont vite convertis (ici en stablecoin) et déplacés d’adresse en adresse pour brouiller la piste.
4. La transparence de la blockchain aide l’enquête… mais elle peut aussi aider un voleur à repérer qui détient beaucoup, surtout si cette personne s’affiche publiquement.
Mots simples. Hardware wallet : petit appareil qui garde vos clés hors d’internet. Clé privée / phrase de récupération : ce qui permet de dépenser vos cryptos — qui l’a, possède les fonds. Stablecoin : jeton qui suit le dollar. Multisig : un wallet qui exige plusieurs signatures (plusieurs appareils ou personnes) pour sortir des fonds.
🧭 Pourquoi ça compte
La sécurité crypto a deux faces : la face numérique (phishing, faux sites, malwares) et la face physique (qui sait que vous avez des cryptos, et où vous habitez). On parle beaucoup de la première. La seconde est souvent oubliée — et elle ne dépend pas du montant : un voleur ne sait pas si vous avez 500 $ ou 500 000 $, il sait seulement que vous en « parlez ».
⚠️ Nuance (à ne pas sauter)
• Les faits viennent pour l’instant surtout du récit de la victime et des médias crypto ; l’enquête est en cours, aucune arrestation annoncée à ce stade.
• Ce n’est pas un échec du Ledger en tant que technologie : c’est la contrainte physique qui a été le point faible.
• Rien ne rend une personne totalement « inattaquable ». L’objectif est de rendre le vol plus difficile, moins rentable et moins probable.
• Pas un conseil financier ni une recommandation de produit.
🌍 Ce que ça change pour quelqu’un comme Koffi à Lomé
Koffi fait un peu de P2P et garde de l’USDT pour se protéger de l’inflation. Il n’est pas millionnaire, mais il poste parfois des captures de gains dans son groupe WhatsApp. Ce qu’il peut faire, sans matériel coûteux :
1. **Discrétion d’abord** : ne pas partager de soldes, de captures de wallet ni de « j’ai fait x10 » — ni en ligne, ni au quartier.
2. **Rencontres P2P** : privilégier les échanges dans des lieux publics, en journée, jamais à son domicile, et ne pas révéler son adresse.
3. **Ne pas tout mettre au même endroit** : un petit montant « du quotidien » sur le téléphone, le reste séparé — ainsi, sous la contrainte, on ne peut pas tout perdre d’un coup.
4. **Pour des montants importants** : se renseigner sur le multisig (plusieurs signatures dans des lieux différents), qui empêche une seule personne de tout vider sur place.
5. **Phrase de récupération** : jamais en photo, jamais sur le cloud, jamais à côté de l’appareil.
6. Si une menace arrive : sa vie vaut plus que n’importe quel portefeuille. Ne pas résister, puis porter plainte.
📍 À surveiller
• L’avancée de l’enquête de la police britannique et la traçabilité des 719 000 USDC
• Le débat en Europe sur les obligations de déclaration de l’auto-conservation, que certains jugent risquées pour la sécurité physique des détenteurs
$USDC $SOL
Ceci n’est pas un conseil financier.
💬 Question pour vous : vous parlez de vos cryptos autour de vous, ou vous restez discret ? Quelle est votre règle n°1 de sécurité « hors ligne » ?
#crypto #Securite #SelfCustody #WrenchAttack #WriteToEarn
Un Ledger n’arrête pas un couteau : ce que le vol de 800 000 $ au Royaume-Uni apprend à tous
Un hardware wallet protège vos cryptos contre les pirates. Il ne vous protège pas contre quelqu’un qui entre chez vous avec un couteau. C’est exactement ce qui vient d’arriver à un trader au Royaume-Uni — et la leçon vaut pour tout le monde, pas seulement pour les « baleines ».
📋 Les faits (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• Le trader connu sous le pseudo « Realist » (@rrealist sur X) dit que des intrus sont entrés chez lui au Royaume-Uni, l’ont ligoté et menacé avec un couteau.
• Pertes annoncées : environ **800 000 $** au total — dont **~40 000 $** depuis un wallet principal et **~720 000 $** depuis un **Ledger** (hardware wallet), plus une Rolex. Son téléphone a été cassé sur place.
• Il dit n’avoir que des contusions légères. La police est impliquée, la maison est traitée comme scène de crime.
• Côté blockchain : l’adresse Solana qu’il a signalée a reçu près de **719 000 USDC**, ensuite déplacés vers une autre adresse (The Defiant, Phemex).
⚙️ Le mécanisme, en clair
On appelle ça une « wrench attack » (attaque à la clé à molette) : au lieu de casser le code, on force la personne.
1. Le voleur n’a pas besoin de pirater le Ledger : il oblige le propriétaire à le déverrouiller et à signer la transaction.
2. Une transaction crypto confirmée ne s’annule pas : pas de « rappel » comme avec une carte bancaire.
3. Les fonds sont vite convertis (ici en stablecoin) et déplacés d’adresse en adresse pour brouiller la piste.
4. La transparence de la blockchain aide l’enquête… mais elle peut aussi aider un voleur à repérer qui détient beaucoup, surtout si cette personne s’affiche publiquement.
Mots simples. Hardware wallet : petit appareil qui garde vos clés hors d’internet. Clé privée / phrase de récupération : ce qui permet de dépenser vos cryptos — qui l’a, possède les fonds. Stablecoin : jeton qui suit le dollar. Multisig : un wallet qui exige plusieurs signatures (plusieurs appareils ou personnes) pour sortir des fonds.
🧭 Pourquoi ça compte
La sécurité crypto a deux faces : la face numérique (phishing, faux sites, malwares) et la face physique (qui sait que vous avez des cryptos, et où vous habitez). On parle beaucoup de la première. La seconde est souvent oubliée — et elle ne dépend pas du montant : un voleur ne sait pas si vous avez 500 $ ou 500 000 $, il sait seulement que vous en « parlez ».
⚠️ Nuance (à ne pas sauter)
• Les faits viennent pour l’instant surtout du récit de la victime et des médias crypto ; l’enquête est en cours, aucune arrestation annoncée à ce stade.
• Ce n’est pas un échec du Ledger en tant que technologie : c’est la contrainte physique qui a été le point faible.
• Rien ne rend une personne totalement « inattaquable ». L’objectif est de rendre le vol plus difficile, moins rentable et moins probable.
• Pas un conseil financier ni une recommandation de produit.
🌍 Ce que ça change pour quelqu’un comme Koffi à Lomé
Koffi fait un peu de P2P et garde de l’USDT pour se protéger de l’inflation. Il n’est pas millionnaire, mais il poste parfois des captures de gains dans son groupe WhatsApp. Ce qu’il peut faire, sans matériel coûteux :
1. **Discrétion d’abord** : ne pas partager de soldes, de captures de wallet ni de « j’ai fait x10 » — ni en ligne, ni au quartier.
2. **Rencontres P2P** : privilégier les échanges dans des lieux publics, en journée, jamais à son domicile, et ne pas révéler son adresse.
3. **Ne pas tout mettre au même endroit** : un petit montant « du quotidien » sur le téléphone, le reste séparé — ainsi, sous la contrainte, on ne peut pas tout perdre d’un coup.
4. **Pour des montants importants** : se renseigner sur le multisig (plusieurs signatures dans des lieux différents), qui empêche une seule personne de tout vider sur place.
5. **Phrase de récupération** : jamais en photo, jamais sur le cloud, jamais à côté de l’appareil.
6. Si une menace arrive : sa vie vaut plus que n’importe quel portefeuille. Ne pas résister, puis porter plainte.
📍 À surveiller
• L’avancée de l’enquête de la police britannique et la traçabilité des 719 000 USDC
• Le débat en Europe sur les obligations de déclaration de l’auto-conservation, que certains jugent risquées pour la sécurité physique des détenteurs
$USDC $SOL
Ceci n’est pas un conseil financier.
💬 Question pour vous : vous parlez de vos cryptos autour de vous, ou vous restez discret ? Quelle est votre règle n°1 de sécurité « hors ligne » ?
#crypto #Securite #SelfCustody #WrenchAttack #WriteToEarn
📋 Les faits (The Defiant, CryptoBriefing, PANews — 13 oct. 2026)
• Le trader connu sous le pseudo « Realist » (@rrealist sur X) dit que des intrus sont entrés chez lui au Royaume-Uni, l’ont ligoté et menacé avec un couteau.
• Pertes annoncées : environ **800 000 $** au total — dont **~40 000 $** depuis un wallet principal et **~720 000 $** depuis un **Ledger** (hardware wallet), plus une Rolex. Son téléphone a été cassé sur place.
• Il dit n’avoir que des contusions légères. La police est impliquée, la maison est traitée comme scène de crime.
• Côté blockchain : l’adresse Solana qu’il a signalée a reçu près de **719 000 USDC**, ensuite déplacés vers une autre adresse (The Defiant, Phemex).
⚙️ Le mécanisme, en clair
On appelle ça une « wrench attack » (attaque à la clé à molette) : au lieu de casser le code, on force la personne.
1. Le voleur n’a pas besoin de pirater le Ledger : il oblige le propriétaire à le déverrouiller et à signer la transaction.
2. Une transaction crypto confirmée ne s’annule pas : pas de « rappel » comme avec une carte bancaire.
3. Les fonds sont vite convertis (ici en stablecoin) et déplacés d’adresse en adresse pour brouiller la piste.
4. La transparence de la blockchain aide l’enquête… mais elle peut aussi aider un voleur à repérer qui détient beaucoup, surtout si cette personne s’affiche publiquement.
Mots simples. Hardware wallet : petit appareil qui garde vos clés hors d’internet. Clé privée / phrase de récupération : ce qui permet de dépenser vos cryptos — qui l’a, possède les fonds. Stablecoin : jeton qui suit le dollar. Multisig : un wallet qui exige plusieurs signatures (plusieurs appareils ou personnes) pour sortir des fonds.
🧭 Pourquoi ça compte
La sécurité crypto a deux faces : la face numérique (phishing, faux sites, malwares) et la face physique (qui sait que vous avez des cryptos, et où vous habitez). On parle beaucoup de la première. La seconde est souvent oubliée — et elle ne dépend pas du montant : un voleur ne sait pas si vous avez 500 $ ou 500 000 $, il sait seulement que vous en « parlez ».
⚠️ Nuance (à ne pas sauter)
• Les faits viennent pour l’instant surtout du récit de la victime et des médias crypto ; l’enquête est en cours, aucune arrestation annoncée à ce stade.
• Ce n’est pas un échec du Ledger en tant que technologie : c’est la contrainte physique qui a été le point faible.
• Rien ne rend une personne totalement « inattaquable ». L’objectif est de rendre le vol plus difficile, moins rentable et moins probable.
• Pas un conseil financier ni une recommandation de produit.
🌍 Ce que ça change pour quelqu’un comme Koffi à Lomé
Koffi fait un peu de P2P et garde de l’USDT pour se protéger de l’inflation. Il n’est pas millionnaire, mais il poste parfois des captures de gains dans son groupe WhatsApp. Ce qu’il peut faire, sans matériel coûteux :
1. **Discrétion d’abord** : ne pas partager de soldes, de captures de wallet ni de « j’ai fait x10 » — ni en ligne, ni au quartier.
2. **Rencontres P2P** : privilégier les échanges dans des lieux publics, en journée, jamais à son domicile, et ne pas révéler son adresse.
3. **Ne pas tout mettre au même endroit** : un petit montant « du quotidien » sur le téléphone, le reste séparé — ainsi, sous la contrainte, on ne peut pas tout perdre d’un coup.
4. **Pour des montants importants** : se renseigner sur le multisig (plusieurs signatures dans des lieux différents), qui empêche une seule personne de tout vider sur place.
5. **Phrase de récupération** : jamais en photo, jamais sur le cloud, jamais à côté de l’appareil.
6. Si une menace arrive : sa vie vaut plus que n’importe quel portefeuille. Ne pas résister, puis porter plainte.
📍 À surveiller
• L’avancée de l’enquête de la police britannique et la traçabilité des 719 000 USDC
• Le débat en Europe sur les obligations de déclaration de l’auto-conservation, que certains jugent risquées pour la sécurité physique des détenteurs
$USDC $SOL
Ceci n’est pas un conseil financier.
💬 Question pour vous : vous parlez de vos cryptos autour de vous, ou vous restez discret ? Quelle est votre règle n°1 de sécurité « hors ligne » ?
#crypto #Securite #SelfCustody #WrenchAttack #WriteToEarn
3
386
·
--
Мақала
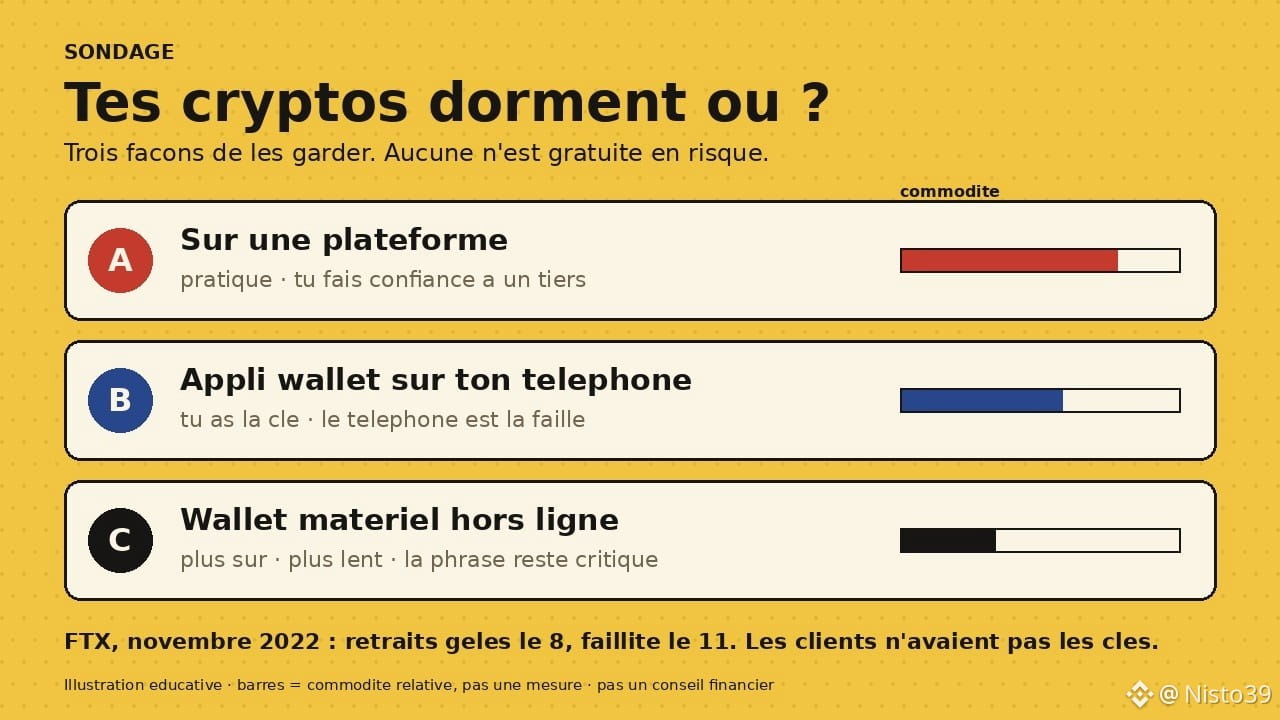
A, B ou C : où dorment vraiment tes cryptos ?Petit sondage avant de commencer, réponds honnêtement en commentaire : tes cryptos sont où, là, maintenant ?
A) Sur une plateforme d'échange
B) Dans une appli wallet sur ton téléphone
C) Sur un wallet matériel, hors ligne
D) Franchement… je ne sais pas trop
Si tu as répondu D, cet article est pour toi. Et si tu as répondu A, B ou C, il l'est aussi, parce qu'aucune de ces trois options n'est « la bonne » dans l'absolu. Chacune déplace le risque ailleurs.
Il y a quatre ans cette semaine
Le 8 novembre 2022, FTX gelait les retraits. Le 11, la plateforme déposait le bilan. Des clients qui pensaient « avoir » des cryptos découvraient qu'ils avaient surtout une ligne dans une base de données. Huit ans plus tôt, en février 2014, Mt. Gox avait fait pareil, avec environ 850 000 BTC annoncés perdus. Même leçon, deux fois : quand quelqu'un d'autre garde tes clés, tu dépends de sa solvabilité et de son honnêteté.
Mais attention au réflexe inverse. Retirer tout sur son téléphone sans comprendre ce qu'on fait, c'est échanger un risque connu contre un risque qu'on ne voit pas.
Option A : la plateforme
Le mot clé, c'est « garde » (custody en anglais) : la plateforme détient les clés privées, toi tu as un compte. C'est rapide pour trader, pratique pour convertir $USDT en monnaie locale, et si tu oublies ton mot de passe, il existe une procédure de récupération. Le prix à payer : la confiance. Préfère une plateforme qui publie des preuves de réserves vérifiables, active la double authentification, et ne laisse dessus que ce que tu utilises vraiment.
Option B : le wallet sur téléphone
Ici, c'est toi qui as la clé, sous forme d'une phrase de récupération de 12 ou 24 mots. Personne ne peut geler tes fonds. Personne ne peut non plus te les rendre si tu perds cette phrase, ou si une fausse appli la vole. Le maillon faible n'est plus une entreprise, c'est ton téléphone : applis douteuses, captures d'écran de la phrase, téléphone partagé ou volé.
Option C : le wallet matériel
Un petit appareil qui signe les transactions sans que la clé touche Internet. C'est ce qui se fait de plus solide pour garder du $BTC longtemps. Mais il coûte de l'argent, il faut l'acheter neuf chez une source officielle, et la phrase de récupération reste le vrai trésor : un appareil parfait avec une phrase notée sur un papier photographié, ça ne protège rien.
Ce que personne ne dit
La plupart des gens qui perdent leurs cryptos ne les perdent pas à cause d'une faillite. Ils les perdent par une erreur simple : phrase partagée avec un faux « support », mauvais réseau, appli piégée. Le meilleur choix de garde, c'est celui que tu comprends assez pour ne pas te tromper.
Beaucoup mélangent d'ailleurs : un peu sur plateforme pour les opérations du quotidien, l'épargne de long terme hors plateforme. Ce n'est pas une règle, c'est une façon de ne pas mettre tous ses œufs au même endroit.
Alors, ta réponse au sondage a-t-elle changé en lisant ça, ou tu restes sur ta lettre ?
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Wallet #SelfCustody #BinanceSquare
A, B ou C : où dorment vraiment tes cryptos ?
Petit sondage avant de commencer, réponds honnêtement en commentaire : tes cryptos sont où, là, maintenant ?
A) Sur une plateforme d'échange
B) Dans une appli wallet sur ton téléphone
C) Sur un wallet matériel, hors ligne
D) Franchement… je ne sais pas trop
Si tu as répondu D, cet article est pour toi. Et si tu as répondu A, B ou C, il l'est aussi, parce qu'aucune de ces trois options n'est « la bonne » dans l'absolu. Chacune déplace le risque ailleurs.
Il y a quatre ans cette semaine
Le 8 novembre 2022, FTX gelait les retraits. Le 11, la plateforme déposait le bilan. Des clients qui pensaient « avoir » des cryptos découvraient qu'ils avaient surtout une ligne dans une base de données. Huit ans plus tôt, en février 2014, Mt. Gox avait fait pareil, avec environ 850 000 BTC annoncés perdus. Même leçon, deux fois : quand quelqu'un d'autre garde tes clés, tu dépends de sa solvabilité et de son honnêteté.
Mais attention au réflexe inverse. Retirer tout sur son téléphone sans comprendre ce qu'on fait, c'est échanger un risque connu contre un risque qu'on ne voit pas.
Option A : la plateforme
Le mot clé, c'est « garde » (custody en anglais) : la plateforme détient les clés privées, toi tu as un compte. C'est rapide pour trader, pratique pour convertir $USDT en monnaie locale, et si tu oublies ton mot de passe, il existe une procédure de récupération. Le prix à payer : la confiance. Préfère une plateforme qui publie des preuves de réserves vérifiables, active la double authentification, et ne laisse dessus que ce que tu utilises vraiment.
Option B : le wallet sur téléphone
Ici, c'est toi qui as la clé, sous forme d'une phrase de récupération de 12 ou 24 mots. Personne ne peut geler tes fonds. Personne ne peut non plus te les rendre si tu perds cette phrase, ou si une fausse appli la vole. Le maillon faible n'est plus une entreprise, c'est ton téléphone : applis douteuses, captures d'écran de la phrase, téléphone partagé ou volé.
Option C : le wallet matériel
Un petit appareil qui signe les transactions sans que la clé touche Internet. C'est ce qui se fait de plus solide pour garder du $BTC longtemps. Mais il coûte de l'argent, il faut l'acheter neuf chez une source officielle, et la phrase de récupération reste le vrai trésor : un appareil parfait avec une phrase notée sur un papier photographié, ça ne protège rien.
Ce que personne ne dit
La plupart des gens qui perdent leurs cryptos ne les perdent pas à cause d'une faillite. Ils les perdent par une erreur simple : phrase partagée avec un faux « support », mauvais réseau, appli piégée. Le meilleur choix de garde, c'est celui que tu comprends assez pour ne pas te tromper.
Beaucoup mélangent d'ailleurs : un peu sur plateforme pour les opérations du quotidien, l'épargne de long terme hors plateforme. Ce n'est pas une règle, c'est une façon de ne pas mettre tous ses œufs au même endroit.
Alors, ta réponse au sondage a-t-elle changé en lisant ça, ou tu restes sur ta lettre ?
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Wallet #SelfCustody #BinanceSquare
A) Sur une plateforme d'échange
B) Dans une appli wallet sur ton téléphone
C) Sur un wallet matériel, hors ligne
D) Franchement… je ne sais pas trop
Si tu as répondu D, cet article est pour toi. Et si tu as répondu A, B ou C, il l'est aussi, parce qu'aucune de ces trois options n'est « la bonne » dans l'absolu. Chacune déplace le risque ailleurs.
Il y a quatre ans cette semaine
Le 8 novembre 2022, FTX gelait les retraits. Le 11, la plateforme déposait le bilan. Des clients qui pensaient « avoir » des cryptos découvraient qu'ils avaient surtout une ligne dans une base de données. Huit ans plus tôt, en février 2014, Mt. Gox avait fait pareil, avec environ 850 000 BTC annoncés perdus. Même leçon, deux fois : quand quelqu'un d'autre garde tes clés, tu dépends de sa solvabilité et de son honnêteté.
Mais attention au réflexe inverse. Retirer tout sur son téléphone sans comprendre ce qu'on fait, c'est échanger un risque connu contre un risque qu'on ne voit pas.
Option A : la plateforme
Le mot clé, c'est « garde » (custody en anglais) : la plateforme détient les clés privées, toi tu as un compte. C'est rapide pour trader, pratique pour convertir $USDT en monnaie locale, et si tu oublies ton mot de passe, il existe une procédure de récupération. Le prix à payer : la confiance. Préfère une plateforme qui publie des preuves de réserves vérifiables, active la double authentification, et ne laisse dessus que ce que tu utilises vraiment.
Option B : le wallet sur téléphone
Ici, c'est toi qui as la clé, sous forme d'une phrase de récupération de 12 ou 24 mots. Personne ne peut geler tes fonds. Personne ne peut non plus te les rendre si tu perds cette phrase, ou si une fausse appli la vole. Le maillon faible n'est plus une entreprise, c'est ton téléphone : applis douteuses, captures d'écran de la phrase, téléphone partagé ou volé.
Option C : le wallet matériel
Un petit appareil qui signe les transactions sans que la clé touche Internet. C'est ce qui se fait de plus solide pour garder du $BTC longtemps. Mais il coûte de l'argent, il faut l'acheter neuf chez une source officielle, et la phrase de récupération reste le vrai trésor : un appareil parfait avec une phrase notée sur un papier photographié, ça ne protège rien.
Ce que personne ne dit
La plupart des gens qui perdent leurs cryptos ne les perdent pas à cause d'une faillite. Ils les perdent par une erreur simple : phrase partagée avec un faux « support », mauvais réseau, appli piégée. Le meilleur choix de garde, c'est celui que tu comprends assez pour ne pas te tromper.
Beaucoup mélangent d'ailleurs : un peu sur plateforme pour les opérations du quotidien, l'épargne de long terme hors plateforme. Ce n'est pas une règle, c'est une façon de ne pas mettre tous ses œufs au même endroit.
Alors, ta réponse au sondage a-t-elle changé en lisant ça, ou tu restes sur ta lettre ?
Contenu éducatif, pas un conseil financier personnalisé.
#Crypto #Securite #Wallet #SelfCustody #BinanceSquare
78
·
--
Мақала
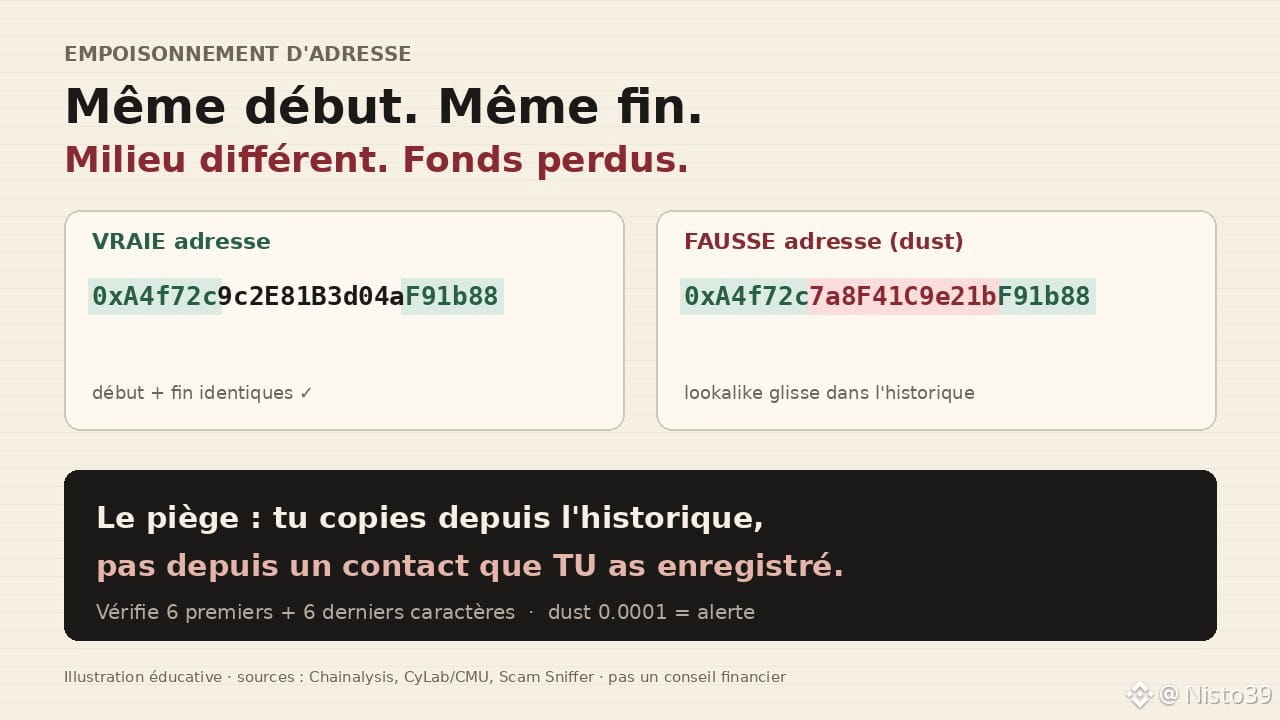
L'empoisonnement d'adresse : le piège que ton historique te tendTu copies une adresse depuis ton historique de wallet. Premiers caractères OK, derniers caractères OK. Tu envoies. L'argent part… chez quelqu'un d'autre. Pas un bug. Pas un hack du réseau. Un piège qui s'appelle l'empoisonnement d'adresse.
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH, $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
L'empoisonnement d'adresse : le piège que ton historique te tend
Tu copies une adresse depuis ton historique de wallet. Premiers caractères OK, derniers caractères OK. Tu envoies. L'argent part… chez quelqu'un d'autre. Pas un bug. Pas un hack du réseau. Un piège qui s'appelle l'empoisonnement d'adresse.
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH , $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
Ce que personne ne te dit assez clairement : ton historique de transactions est aussi un terrain de chasse. Les arnaqueurs le savent. Ils s'en servent.
Le mécanisme, sans jargon inutile
Un attaquant regarde les adresses avec lesquelles tu échanges souvent — un ami, un exchange, un contrat. Puis il génère (avec un outil, parfois acheté sur le dark web) une adresse lookalike : mêmes premiers caractères, mêmes derniers, milieu différent. Ensuite il t'envoie un tout petit montant, du dust, depuis cette fausse adresse. Ou une transaction à valeur zéro. Ton wallet enregistre le contact. La prochaine fois que tu cherches « l'adresse d'hier », c'est souvent celle-là qui remonte en premier.
Tu colles. Tu envoies. Les fonds sont partis. Sur $ETH , $USDT et la plupart des chaînes EVM, un transfert confirmé ne se récupère pas.
Ce n'est pas de la science-fiction. Une étude Carnegie Mellon / CyLab (USENIX Security), sur Ethereum et BNB Chain entre juillet 2022 et juin 2024, a compté environ 270 millions de tentatives visant 17 millions de victimes, avec au moins 83,8 millions de dollars de pertes confirmées. Chainalysis a documenté en 2024 une campagne où un whale a failli perdre 68 millions de dollars en WBTC en recopiant une adresse qui ne différait que d'un caractère visible au début — les fonds ont été rendus, mais le même réseau avait déjà siphonné des millions ailleurs. Plus récemment, Scam Sniffer a rapporté deux victimes seules pour plus de 62 millions de dollars (environ 50 M$ en décembre, 12,2 M$ en janvier).
Pourquoi ça marche si bien
Parce que les adresses crypto sont des chaînes hexadécimales illisibles. Personne ne les mémorise. On regarde le début, la fin, on fait confiance à l'historique. Exactement comme on tape « récent » dans Mobile Money sans relire le numéro. L'habitude est humaine. Le piège, lui, est industriel : kits prêts à l'emploi, adresses générées à la chaîne, dust quasi gratuit.
La copie n'est pas le problème. C'est de où tu copies qui l'est.
Ce qui change vraiment ton geste
Sauvegarde les destinataires de confiance dans un carnet d'adresses que tu as toi-même rempli — pas celui que le wallet te propose après un dust. Quand tu colles, vérifie les 6 premiers ET les 6 derniers caractères, pas seulement le début. Une adresse qui apparaît soudain avec 0,0001 reçu « de toi-même » ou d'un inconnu ressemblant, c'est un signal d'alarme, pas un contact utile. Sur un hardware wallet, lis l'adresse entière sur l'écran du boîtier avant de signer : l'écran de l'ordi peut mentir, le boîtier beaucoup moins. Et avant un gros transfert, un micro-envoi test reste le filtre le plus simple : si le test atterrit chez le mauvais destinataire, tu perds peu.
L'ironie, c'est que les victimes de ces campagnes ne sont pas forcément des débutants. Chainalysis note que les wallets touchés ont souvent un historique long et des soldes élevés. Plus tu bouges de valeur, plus tu es intéressant à « empoisonner ».
La blockchain ne corrige pas une adresse collée trop vite. Elle l'exécute.
Avant ton prochain envoi, tu colles depuis quel endroit exact : un carnet que tu as rempli à la main, ou la ligne « récente » que le wallet te sert tout seul ?
Contenu éducatif, pas un conseil financier.
#Crypto #Securite #Wallet #Adresse #BinanceSquare
3
1.1k
·
--
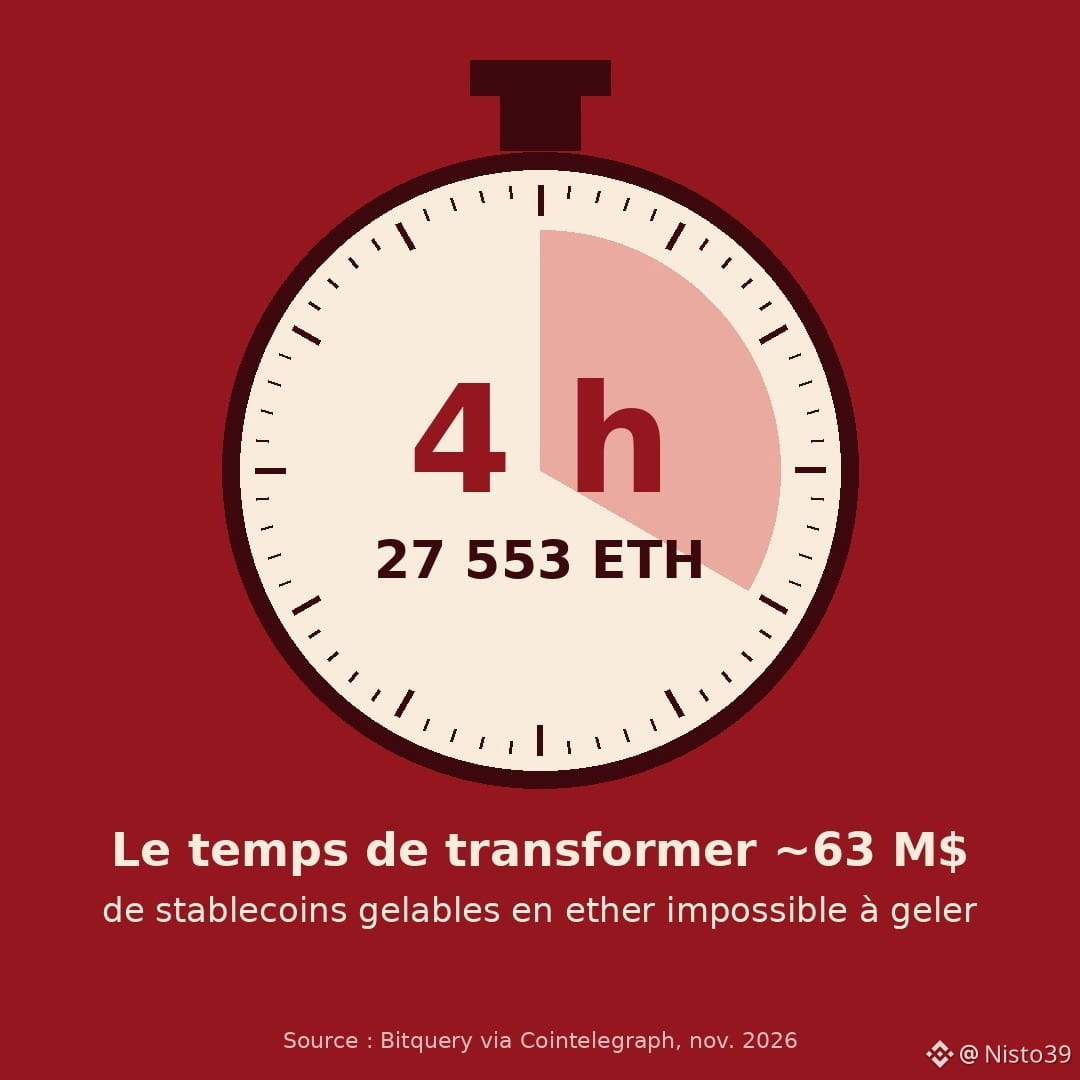
27 553 ETH en environ quatre heures.
C'est ce qu'aurait fait l'auteur d'un vol de plus de 133 millions $ révélé cette semaine par l'enquêteur ZachXBT : convertir près de 63 millions $ de stablecoins en $ETH, à toute vitesse (Bitquery, via Cointelegraph).
La victime désignée n'est pas un petit exchange obscur. Selon ZachXBT, c'est Crédit Mutuel Arkéa, groupe bancaire français. La banque a confirmé à CoinDesk une attaque ayant permis des transactions frauduleuses, dit la situation maîtrisée et ses clients protégés, sans donner de montant. Détail gênant : elle avait demandé en mai une licence MiCA (le cadre européen des services crypto).
Le chemin de l'argent selon Bitquery : 108,8 millions $ en USDC retirés de comptes chez Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre, puis éparpillés sur des centaines de portefeuilles. Les trois plateformes disent ne pas avoir été piratées et avoir restreint ou gelé les comptes liés.
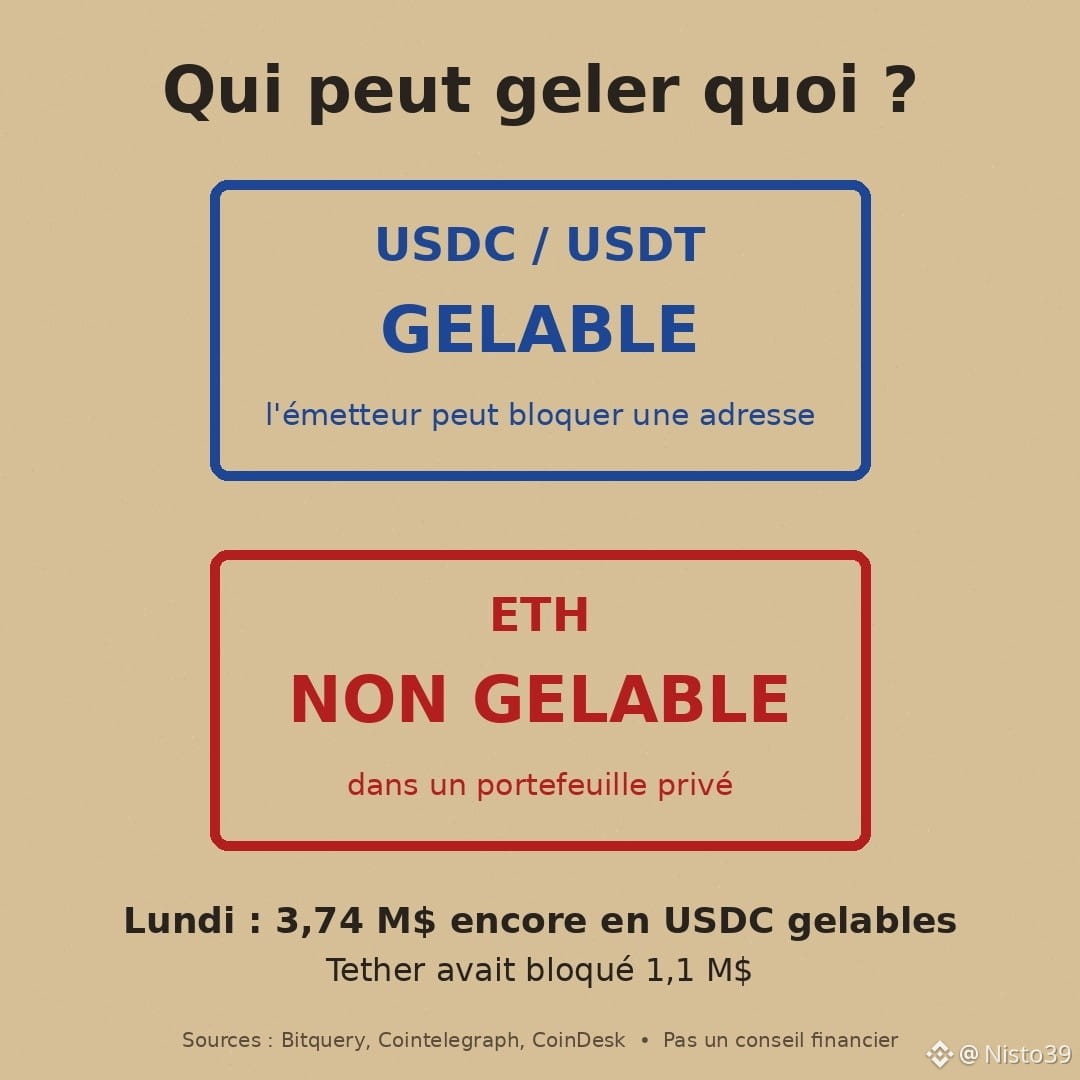
Pourquoi cette course ? Parce que $USDC a un émetteur central, Circle, qui peut geler une adresse. L'ether, non. Lundi, il ne restait que 3,74 millions $ en USDC gelables, et Tether n'avait bloqué que 1,1 million $.
Ce que j'en retiens : le « gel » qu'on brandit après chaque piratage ne marche que si on va plus vite que le voleur. ZachXBT affirme qu'une partie des retraits a eu lieu après sa première alerte publique. La banque ne l'a pas confirmé.
Sources : CoinDesk, Cointelegraph, Bitquery. Pas un conseil financier.
Une banque qui se fait vider avant même de lancer son offre crypto : ça te refroidit, ou tu préfères qu'elle apprenne maintenant ?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
27 553 ETH en environ quatre heures.
C'est ce qu'aurait fait l'auteur d'un vol de plus de 133 millions $ révélé cette semaine par l'enquêteur ZachXBT : convertir près de 63 millions $ de stablecoins en $ETH , à toute vitesse (Bitquery, via Cointelegraph).
La victime désignée n'est pas un petit exchange obscur. Selon ZachXBT, c'est Crédit Mutuel Arkéa, groupe bancaire français. La banque a confirmé à CoinDesk une attaque ayant permis des transactions frauduleuses, dit la situation maîtrisée et ses clients protégés, sans donner de montant. Détail gênant : elle avait demandé en mai une licence MiCA (le cadre européen des services crypto).
Le chemin de l'argent selon Bitquery : 108,8 millions $ en USDC retirés de comptes chez Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre, puis éparpillés sur des centaines de portefeuilles. Les trois plateformes disent ne pas avoir été piratées et avoir restreint ou gelé les comptes liés.
Pourquoi cette course ? Parce que $USDC a un émetteur central, Circle, qui peut geler une adresse. L'ether, non. Lundi, il ne restait que 3,74 millions $ en USDC gelables, et Tether n'avait bloqué que 1,1 million $.
Ce que j'en retiens : le « gel » qu'on brandit après chaque piratage ne marche que si on va plus vite que le voleur. ZachXBT affirme qu'une partie des retraits a eu lieu après sa première alerte publique. La banque ne l'a pas confirmé.
Sources : CoinDesk, Cointelegraph, Bitquery. Pas un conseil financier.
Une banque qui se fait vider avant même de lancer son offre crypto : ça te refroidit, ou tu préfères qu'elle apprenne maintenant ?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
C'est ce qu'aurait fait l'auteur d'un vol de plus de 133 millions $ révélé cette semaine par l'enquêteur ZachXBT : convertir près de 63 millions $ de stablecoins en $ETH , à toute vitesse (Bitquery, via Cointelegraph).
La victime désignée n'est pas un petit exchange obscur. Selon ZachXBT, c'est Crédit Mutuel Arkéa, groupe bancaire français. La banque a confirmé à CoinDesk une attaque ayant permis des transactions frauduleuses, dit la situation maîtrisée et ses clients protégés, sans donner de montant. Détail gênant : elle avait demandé en mai une licence MiCA (le cadre européen des services crypto).
Le chemin de l'argent selon Bitquery : 108,8 millions $ en USDC retirés de comptes chez Kraken, Crypto.com et OKX en 21 heures, les 1er et 2 novembre, puis éparpillés sur des centaines de portefeuilles. Les trois plateformes disent ne pas avoir été piratées et avoir restreint ou gelé les comptes liés.
Pourquoi cette course ? Parce que $USDC a un émetteur central, Circle, qui peut geler une adresse. L'ether, non. Lundi, il ne restait que 3,74 millions $ en USDC gelables, et Tether n'avait bloqué que 1,1 million $.
Ce que j'en retiens : le « gel » qu'on brandit après chaque piratage ne marche que si on va plus vite que le voleur. ZachXBT affirme qu'une partie des retraits a eu lieu après sa première alerte publique. La banque ne l'a pas confirmé.
Sources : CoinDesk, Cointelegraph, Bitquery. Pas un conseil financier.
Une banque qui se fait vider avant même de lancer son offre crypto : ça te refroidit, ou tu préfères qu'elle apprenne maintenant ?
#CryptoNews #Securite #Stablecoins #Ethereum #CryptoFrance
123
·
--
Question honnête : si un recruteur sympa t'envoie un « petit test technique » à installer, tu le lances ?
Un ingénieur de Binance l'a fait en septembre. Selon le rapport préliminaire publié par Binance le 3 novembre, ce geste a ouvert la porte au vol du 29 octobre : 6,34 milliards $.
Version courte :
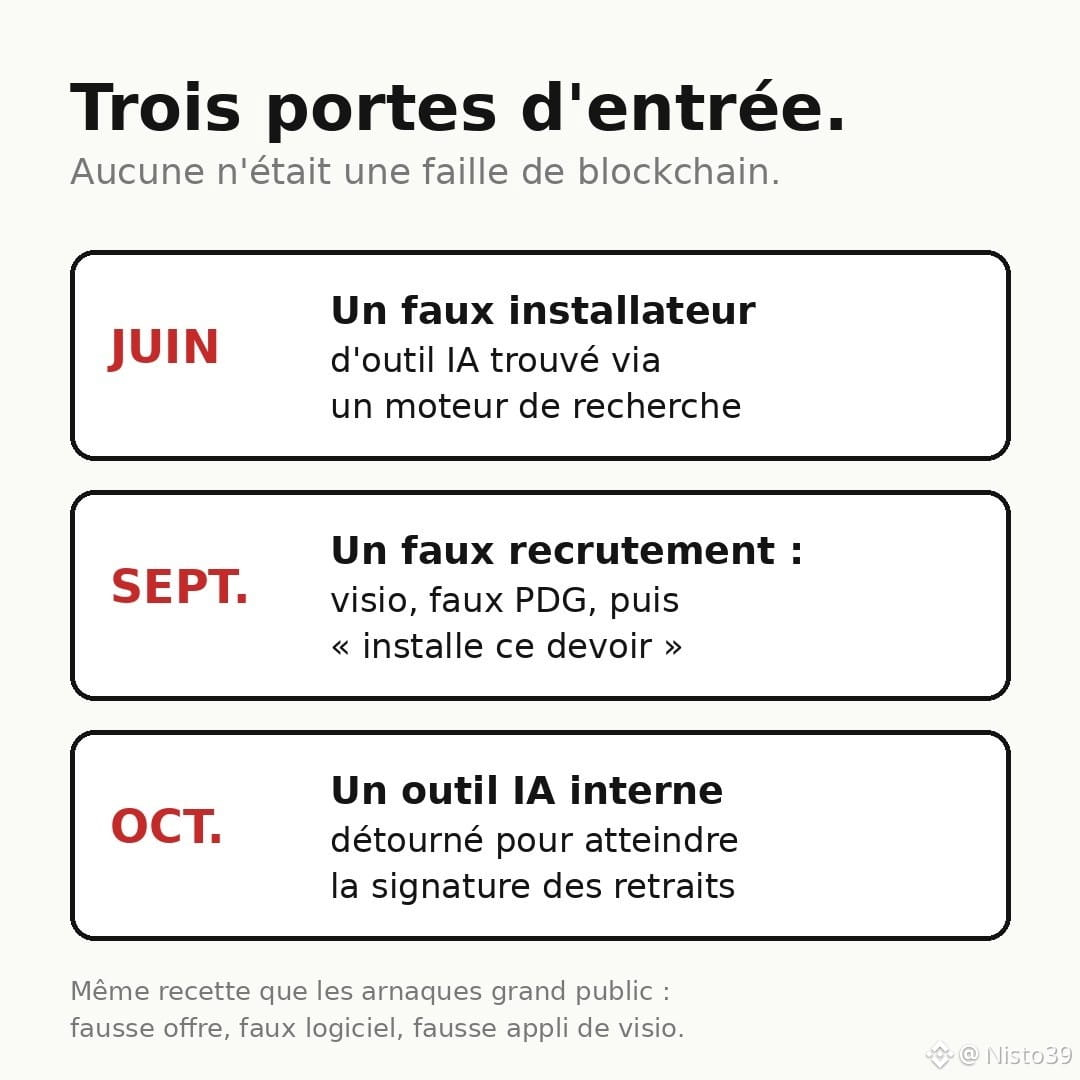
• juin : un ingénieur cherche un outil de codage IA sur un moteur de recherche et installe une version piégée. Le PC est remplacé, mais les infos sur son équipe ont fuité.
• septembre : un collègue est contacté sur une vraie plateforme d'emploi. Fausse RH en visio, qui montre ses réseaux sociaux pour rassurer, puis faux PDG. À la fin : « télécharge ce devoir sur ton PC de travail ». Le malware s'exécute, l'antivirus ne voit rien.
• octobre : via un outil IA interne, ils rebondissent jusqu'au service qui signe les retraits.
Ce qui me frappe : aucune faille spectaculaire dans la blockchain. Juste de la patience et de la confiance détournée.
Et ça ne vise pas que les géants. Binance dit avoir bloqué 57 attaques liées à la Corée du Nord en 2026, avec les recettes qu'on reçoit tous : fausse offre d'emploi, faux logiciel trouvé via une pub, fausse appli de visio « pour l'entretien ».
Binance annonce 2,85 Md$ gelés ou bloqués et 98 % des actifs renfloués au 31/10. $BNB a perdu ~8 % sur la semaine, et $ETH est au cœur du dossier : les pirates ont détourné EIP-7702, une fonction d'Ethereum qui permet à un compte de déléguer des actions à un contrat.
On t'a déjà proposé un job où il fallait « juste installer un fichier » ? Qu'est-ce qui t'a mis la puce à l'oreille ?
Sources : rapport Binance, The Hacker News, PANews, CoinEdition. Pas un conseil financier.
#Binance #Securite #Arnaque #Crypto
Question honnête : si un recruteur sympa t'envoie un « petit test technique » à installer, tu le lances ?
Un ingénieur de Binance l'a fait en septembre. Selon le rapport préliminaire publié par Binance le 3 novembre, ce geste a ouvert la porte au vol du 29 octobre : 6,34 milliards $.
Version courte :
• juin : un ingénieur cherche un outil de codage IA sur un moteur de recherche et installe une version piégée. Le PC est remplacé, mais les infos sur son équipe ont fuité.
• septembre : un collègue est contacté sur une vraie plateforme d'emploi. Fausse RH en visio, qui montre ses réseaux sociaux pour rassurer, puis faux PDG. À la fin : « télécharge ce devoir sur ton PC de travail ». Le malware s'exécute, l'antivirus ne voit rien.
• octobre : via un outil IA interne, ils rebondissent jusqu'au service qui signe les retraits.
Ce qui me frappe : aucune faille spectaculaire dans la blockchain. Juste de la patience et de la confiance détournée.
Et ça ne vise pas que les géants. Binance dit avoir bloqué 57 attaques liées à la Corée du Nord en 2026, avec les recettes qu'on reçoit tous : fausse offre d'emploi, faux logiciel trouvé via une pub, fausse appli de visio « pour l'entretien ».
Binance annonce 2,85 Md$ gelés ou bloqués et 98 % des actifs renfloués au 31/10. $BNB a perdu ~8 % sur la semaine, et $ETH est au cœur du dossier : les pirates ont détourné EIP-7702, une fonction d'Ethereum qui permet à un compte de déléguer des actions à un contrat.
On t'a déjà proposé un job où il fallait « juste installer un fichier » ? Qu'est-ce qui t'a mis la puce à l'oreille ?
Sources : rapport Binance, The Hacker News, PANews, CoinEdition. Pas un conseil financier.
#Binance #Securite #Arnaque #Crypto
Un ingénieur de Binance l'a fait en septembre. Selon le rapport préliminaire publié par Binance le 3 novembre, ce geste a ouvert la porte au vol du 29 octobre : 6,34 milliards $.
Version courte :
• juin : un ingénieur cherche un outil de codage IA sur un moteur de recherche et installe une version piégée. Le PC est remplacé, mais les infos sur son équipe ont fuité.
• septembre : un collègue est contacté sur une vraie plateforme d'emploi. Fausse RH en visio, qui montre ses réseaux sociaux pour rassurer, puis faux PDG. À la fin : « télécharge ce devoir sur ton PC de travail ». Le malware s'exécute, l'antivirus ne voit rien.
• octobre : via un outil IA interne, ils rebondissent jusqu'au service qui signe les retraits.
Ce qui me frappe : aucune faille spectaculaire dans la blockchain. Juste de la patience et de la confiance détournée.
Et ça ne vise pas que les géants. Binance dit avoir bloqué 57 attaques liées à la Corée du Nord en 2026, avec les recettes qu'on reçoit tous : fausse offre d'emploi, faux logiciel trouvé via une pub, fausse appli de visio « pour l'entretien ».
Binance annonce 2,85 Md$ gelés ou bloqués et 98 % des actifs renfloués au 31/10. $BNB a perdu ~8 % sur la semaine, et $ETH est au cœur du dossier : les pirates ont détourné EIP-7702, une fonction d'Ethereum qui permet à un compte de déléguer des actions à un contrat.
On t'a déjà proposé un job où il fallait « juste installer un fichier » ? Qu'est-ce qui t'a mis la puce à l'oreille ?
Sources : rapport Binance, The Hacker News, PANews, CoinEdition. Pas un conseil financier.
#Binance #Securite #Arnaque #Crypto
127
·
--
⛓️ THORChain a payé 10 ETH qu'il n'avait jamais reçus. Et ce bug a, par hasard, freiné les hackers de Binance.
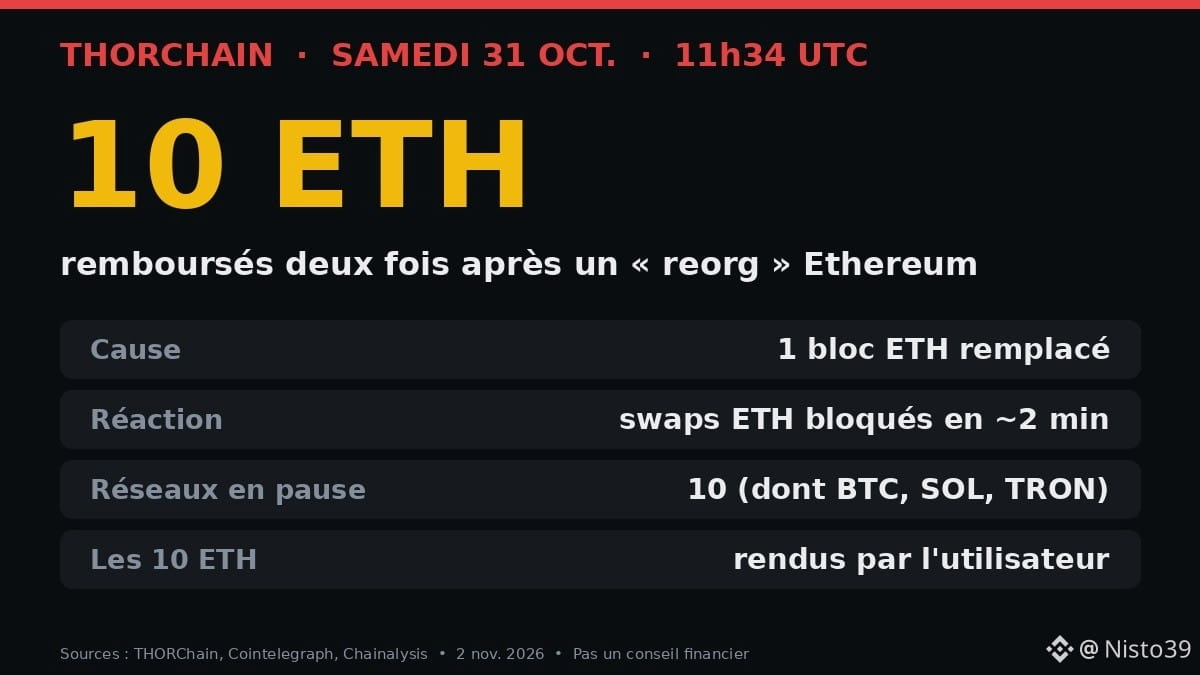
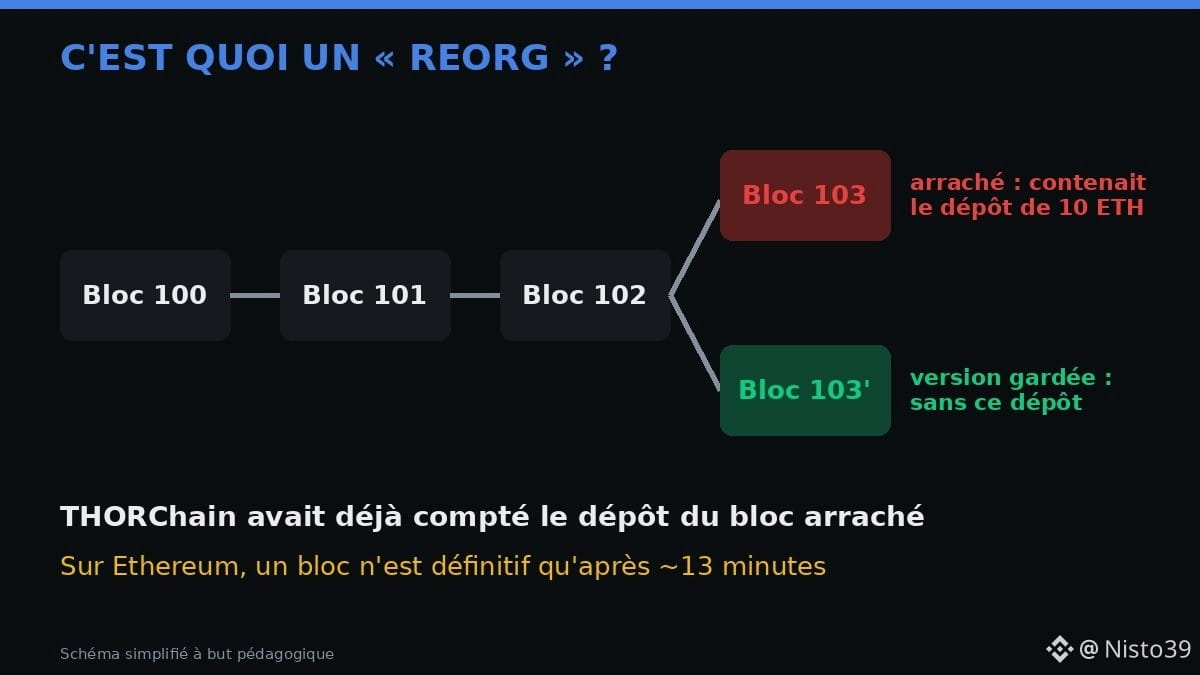
Que s'est-il passé ? Samedi 31 octobre à 11h34 UTC, $ETH a connu un « reorg » d'un bloc.
👉 Reorg = le réseau remplace le tout dernier bloc par une version concurrente. Comme une dernière page de cahier qu'on arrache pour la réécrire.
Un dépôt de 10 ETH était sur cette page. THORChain (un protocole d'échange entre blockchains, jeton $RUNE) l'avait déjà compté. Le swap a échoué, il a remboursé 10 ETH… puis il a aussi remboursé le vrai dépôt. Résultat : 10 ETH sortis en trop.
🛑 Les garde-fous :
• Le contrôle de solvabilité a bloqué les swaps ETH automatiquement
• En ~2 minutes, les nœuds ont coupé les paiements ETH
• Échanges suspendus sur 10 réseaux dont BTC, SOL et TRON
• L'utilisateur a rendu les 10 ETH, la caisse est de nouveau équilibrée
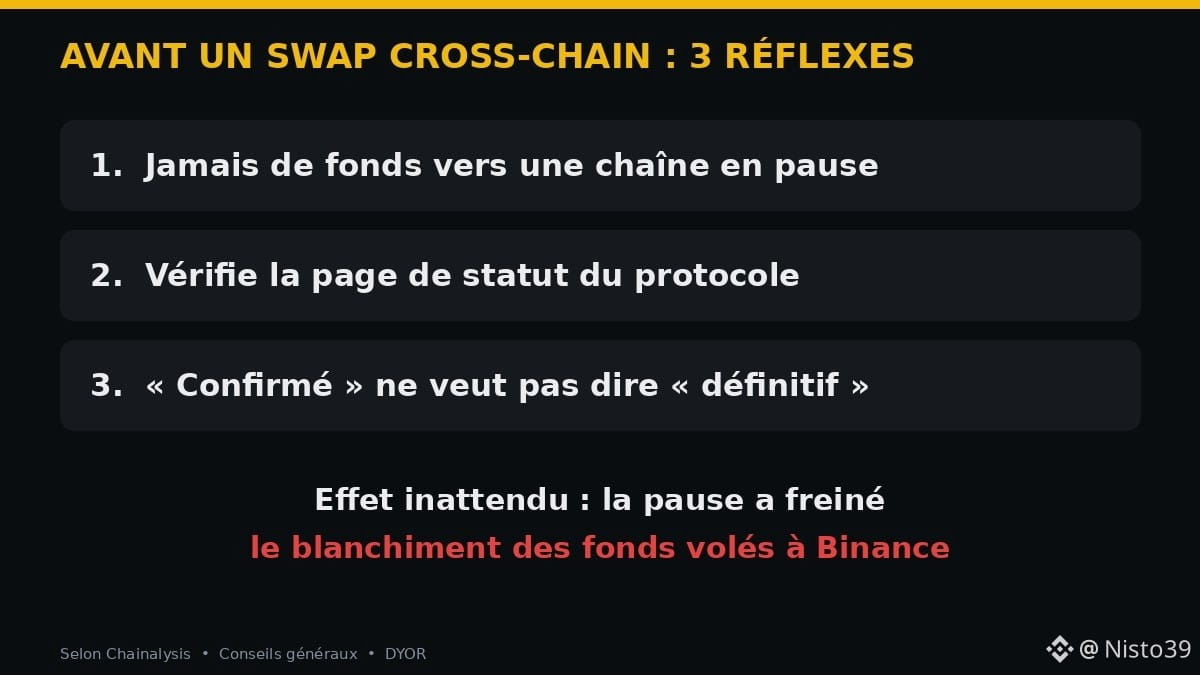
🕵️ Effet inattendu : selon Chainalysis, la pause a retardé le blanchiment d'une grosse partie des fonds volés à Binance par les hackers nord-coréens.
⚠️ Le risque : THORChain prévient qu'après un reorg, un malin pourrait rejouer une transaction et se faire payer. Correctif en cours, pas de date de reprise.
🧕🏾 Mariam, gérante d'un cybercafé à Niamey, voulait swapper ses USDT vers BTC via THORChain. Leçons :
1. N'envoie jamais de fonds vers une chaîne en pause, ils peuvent rester bloqués
2. Vérifie la page de statut du protocole avant un swap
3. « Confirmé » ne veut pas dire « définitif » : sur Ethereum, la finalité prend ~13 minutes
Pas un conseil financier. DYOR.
Selon toi, un protocole doit-il rester 100 % neutre, ou bloquer les adresses des hackers ? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
⛓️ THORChain a payé 10 ETH qu'il n'avait jamais reçus. Et ce bug a, par hasard, freiné les hackers de Binance.
Que s'est-il passé ? Samedi 31 octobre à 11h34 UTC, $ETH a connu un « reorg » d'un bloc.
👉 Reorg = le réseau remplace le tout dernier bloc par une version concurrente. Comme une dernière page de cahier qu'on arrache pour la réécrire.
Un dépôt de 10 ETH était sur cette page. THORChain (un protocole d'échange entre blockchains, jeton $RUNE ) l'avait déjà compté. Le swap a échoué, il a remboursé 10 ETH… puis il a aussi remboursé le vrai dépôt. Résultat : 10 ETH sortis en trop.
🛑 Les garde-fous :
• Le contrôle de solvabilité a bloqué les swaps ETH automatiquement
• En ~2 minutes, les nœuds ont coupé les paiements ETH
• Échanges suspendus sur 10 réseaux dont BTC, SOL et TRON
• L'utilisateur a rendu les 10 ETH, la caisse est de nouveau équilibrée
🕵️ Effet inattendu : selon Chainalysis, la pause a retardé le blanchiment d'une grosse partie des fonds volés à Binance par les hackers nord-coréens.
⚠️ Le risque : THORChain prévient qu'après un reorg, un malin pourrait rejouer une transaction et se faire payer. Correctif en cours, pas de date de reprise.
🧕🏾 Mariam, gérante d'un cybercafé à Niamey, voulait swapper ses USDT vers BTC via THORChain. Leçons :
1. N'envoie jamais de fonds vers une chaîne en pause, ils peuvent rester bloqués
2. Vérifie la page de statut du protocole avant un swap
3. « Confirmé » ne veut pas dire « définitif » : sur Ethereum, la finalité prend ~13 minutes
Pas un conseil financier. DYOR.
Selon toi, un protocole doit-il rester 100 % neutre, ou bloquer les adresses des hackers ? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
Que s'est-il passé ? Samedi 31 octobre à 11h34 UTC, $ETH a connu un « reorg » d'un bloc.
👉 Reorg = le réseau remplace le tout dernier bloc par une version concurrente. Comme une dernière page de cahier qu'on arrache pour la réécrire.
Un dépôt de 10 ETH était sur cette page. THORChain (un protocole d'échange entre blockchains, jeton $RUNE ) l'avait déjà compté. Le swap a échoué, il a remboursé 10 ETH… puis il a aussi remboursé le vrai dépôt. Résultat : 10 ETH sortis en trop.
🛑 Les garde-fous :
• Le contrôle de solvabilité a bloqué les swaps ETH automatiquement
• En ~2 minutes, les nœuds ont coupé les paiements ETH
• Échanges suspendus sur 10 réseaux dont BTC, SOL et TRON
• L'utilisateur a rendu les 10 ETH, la caisse est de nouveau équilibrée
🕵️ Effet inattendu : selon Chainalysis, la pause a retardé le blanchiment d'une grosse partie des fonds volés à Binance par les hackers nord-coréens.
⚠️ Le risque : THORChain prévient qu'après un reorg, un malin pourrait rejouer une transaction et se faire payer. Correctif en cours, pas de date de reprise.
🧕🏾 Mariam, gérante d'un cybercafé à Niamey, voulait swapper ses USDT vers BTC via THORChain. Leçons :
1. N'envoie jamais de fonds vers une chaîne en pause, ils peuvent rester bloqués
2. Vérifie la page de statut du protocole avant un swap
3. « Confirmé » ne veut pas dire « définitif » : sur Ethereum, la finalité prend ~13 minutes
Pas un conseil financier. DYOR.
Selon toi, un protocole doit-il rester 100 % neutre, ou bloquer les adresses des hackers ? 👇
#THORChain #Ethereum #DeFi #Securite #CryptoAfrique
166
·
--
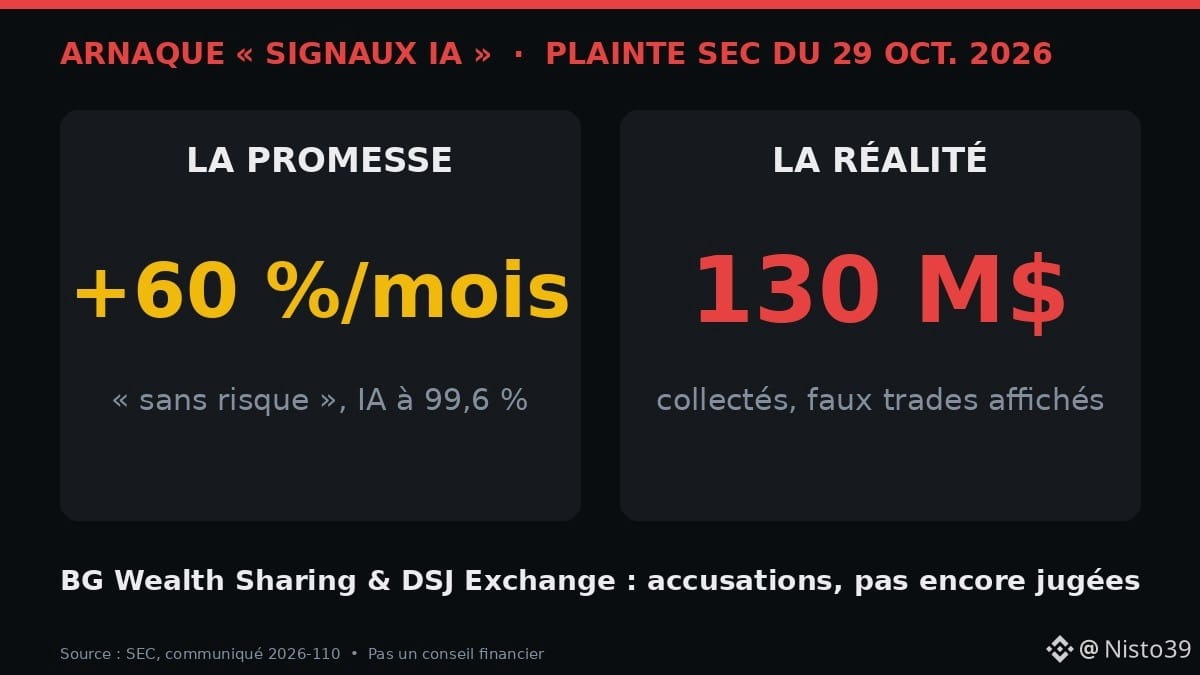
🚨 « 60 % par mois, sans risque, grâce à l'IA » : le gendarme américain dénonce une arnaque à 130 millions $
Les faits (SEC, communiqué du 29 octobre 2026) :
• Deux sociétés, BG Wealth Sharing et DSJ Exchange, sont accusées d'avoir levé plus de 130 millions $ auprès de dizaines de milliers de petits épargnants
• Promesses : signaux de trading « générés par IA » à 99,6 % de réussite, au moins 60 % de gain par mois, capital doublé en 40 jours
• Dépôts en USDT, USDC et $ETH sur une plateforme affichant de faux trades et de faux soldes
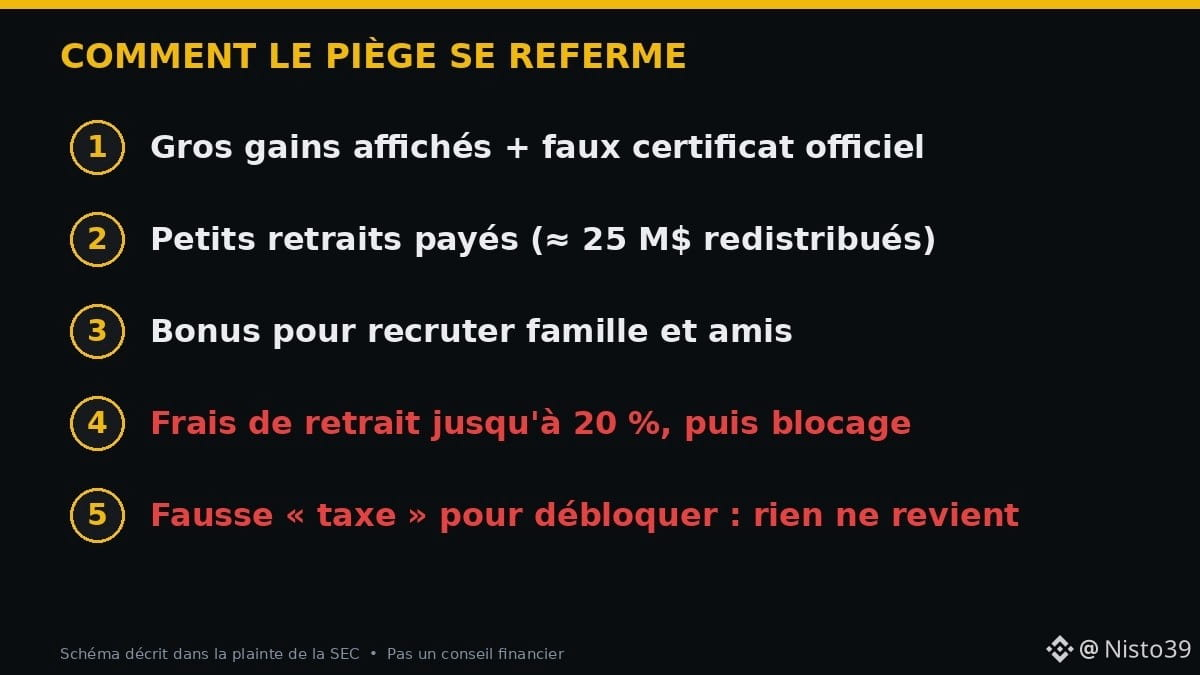
• Faux certificats avec le sceau de la SEC (le régulateur dit ne jamais en délivrer)
• Environ 25 millions $ seulement reversés à certains clients, pour entretenir la confiance (schéma Ponzi : les anciens payés avec l'argent des nouveaux)
• À la fin : frais de retrait jusqu'à 20 %, puis retraits bloqués, puis une fausse « taxe » à payer pour débloquer… sans jamais rien récupérer
Ce sont des accusations, pas encore jugées.
👨🏾🔧 Exemple : Ibrahim, conducteur de moto-taxi à Abidjan, est ajouté à un groupe Telegram. Le « coach » montre des captures de gains et un certificat officiel. Les premiers petits retraits marchent… puis on lui demande de recruter sa famille.
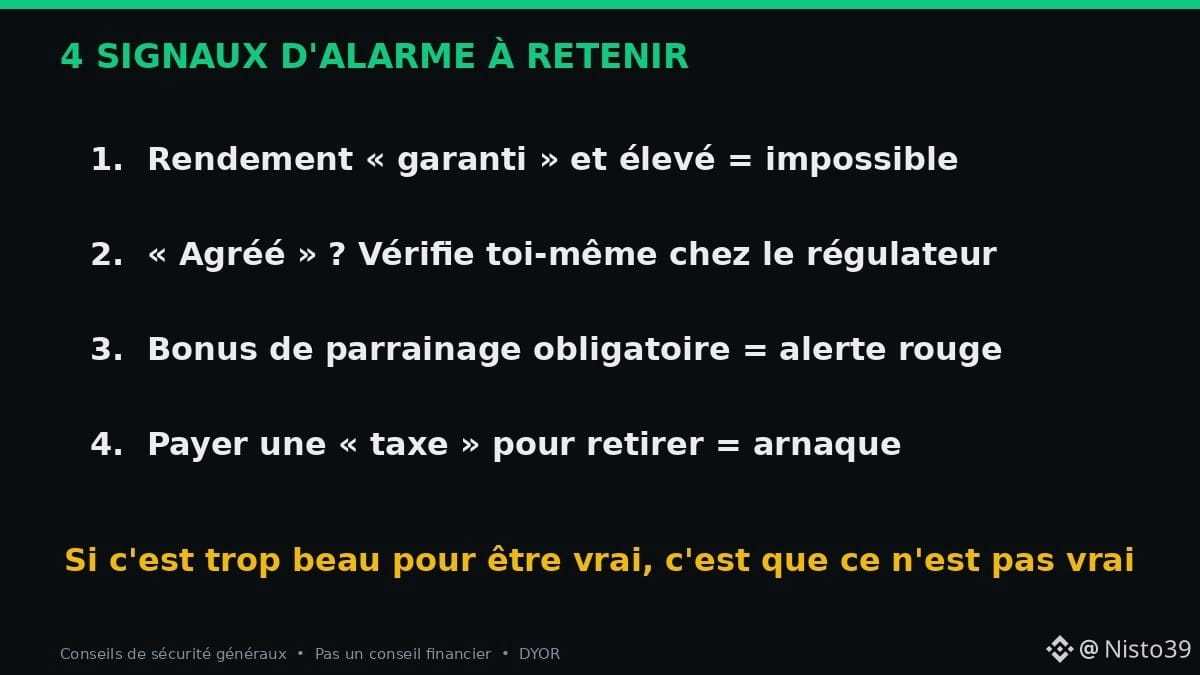
✅ 4 signaux d'alarme :
1. Un rendement garanti et élevé n'existe pas. Même $BTC peut perdre 20 % en quelques jours.
2. « Agréé » se vérifie soi-même, sur le site officiel du régulateur, jamais via un lien du vendeur.
3. Bonus pour recruter = alerte rouge.
4. Une « taxe » pour débloquer ton argent = arnaque, à 100 %.
Et toi : on t'a déjà proposé ce genre de « signaux IA » ou de « partage de richesse » ? 👇
Sources : SEC (communiqué 2026-110), The Crypto Times. Pas un conseil financier.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
🚨 « 60 % par mois, sans risque, grâce à l'IA » : le gendarme américain dénonce une arnaque à 130 millions $
Les faits (SEC, communiqué du 29 octobre 2026) :
• Deux sociétés, BG Wealth Sharing et DSJ Exchange, sont accusées d'avoir levé plus de 130 millions $ auprès de dizaines de milliers de petits épargnants
• Promesses : signaux de trading « générés par IA » à 99,6 % de réussite, au moins 60 % de gain par mois, capital doublé en 40 jours
• Dépôts en USDT, USDC et $ETH sur une plateforme affichant de faux trades et de faux soldes
• Faux certificats avec le sceau de la SEC (le régulateur dit ne jamais en délivrer)
• Environ 25 millions $ seulement reversés à certains clients, pour entretenir la confiance (schéma Ponzi : les anciens payés avec l'argent des nouveaux)
• À la fin : frais de retrait jusqu'à 20 %, puis retraits bloqués, puis une fausse « taxe » à payer pour débloquer… sans jamais rien récupérer
Ce sont des accusations, pas encore jugées.
👨🏾🔧 Exemple : Ibrahim, conducteur de moto-taxi à Abidjan, est ajouté à un groupe Telegram. Le « coach » montre des captures de gains et un certificat officiel. Les premiers petits retraits marchent… puis on lui demande de recruter sa famille.
✅ 4 signaux d'alarme :
1. Un rendement garanti et élevé n'existe pas. Même $BTC peut perdre 20 % en quelques jours.
2. « Agréé » se vérifie soi-même, sur le site officiel du régulateur, jamais via un lien du vendeur.
3. Bonus pour recruter = alerte rouge.
4. Une « taxe » pour débloquer ton argent = arnaque, à 100 %.
Et toi : on t'a déjà proposé ce genre de « signaux IA » ou de « partage de richesse » ? 👇
Sources : SEC (communiqué 2026-110), The Crypto Times. Pas un conseil financier.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
Les faits (SEC, communiqué du 29 octobre 2026) :
• Deux sociétés, BG Wealth Sharing et DSJ Exchange, sont accusées d'avoir levé plus de 130 millions $ auprès de dizaines de milliers de petits épargnants
• Promesses : signaux de trading « générés par IA » à 99,6 % de réussite, au moins 60 % de gain par mois, capital doublé en 40 jours
• Dépôts en USDT, USDC et $ETH sur une plateforme affichant de faux trades et de faux soldes
• Faux certificats avec le sceau de la SEC (le régulateur dit ne jamais en délivrer)
• Environ 25 millions $ seulement reversés à certains clients, pour entretenir la confiance (schéma Ponzi : les anciens payés avec l'argent des nouveaux)
• À la fin : frais de retrait jusqu'à 20 %, puis retraits bloqués, puis une fausse « taxe » à payer pour débloquer… sans jamais rien récupérer
Ce sont des accusations, pas encore jugées.
👨🏾🔧 Exemple : Ibrahim, conducteur de moto-taxi à Abidjan, est ajouté à un groupe Telegram. Le « coach » montre des captures de gains et un certificat officiel. Les premiers petits retraits marchent… puis on lui demande de recruter sa famille.
✅ 4 signaux d'alarme :
1. Un rendement garanti et élevé n'existe pas. Même $BTC peut perdre 20 % en quelques jours.
2. « Agréé » se vérifie soi-même, sur le site officiel du régulateur, jamais via un lien du vendeur.
3. Bonus pour recruter = alerte rouge.
4. Une « taxe » pour débloquer ton argent = arnaque, à 100 %.
Et toi : on t'a déjà proposé ce genre de « signaux IA » ou de « partage de richesse » ? 👇
Sources : SEC (communiqué 2026-110), The Crypto Times. Pas un conseil financier.
#Arnaque #CryptoNews #Securite #Afrique #Bitcoin
1
216
·
--
🚨 Binance piratée : 6,3 milliards $ touchés. Ce que l'on sait ce matin, et les 3 réflexes à avoir
Les faits (Binance, CNBC, CoinDesk, BBC) :
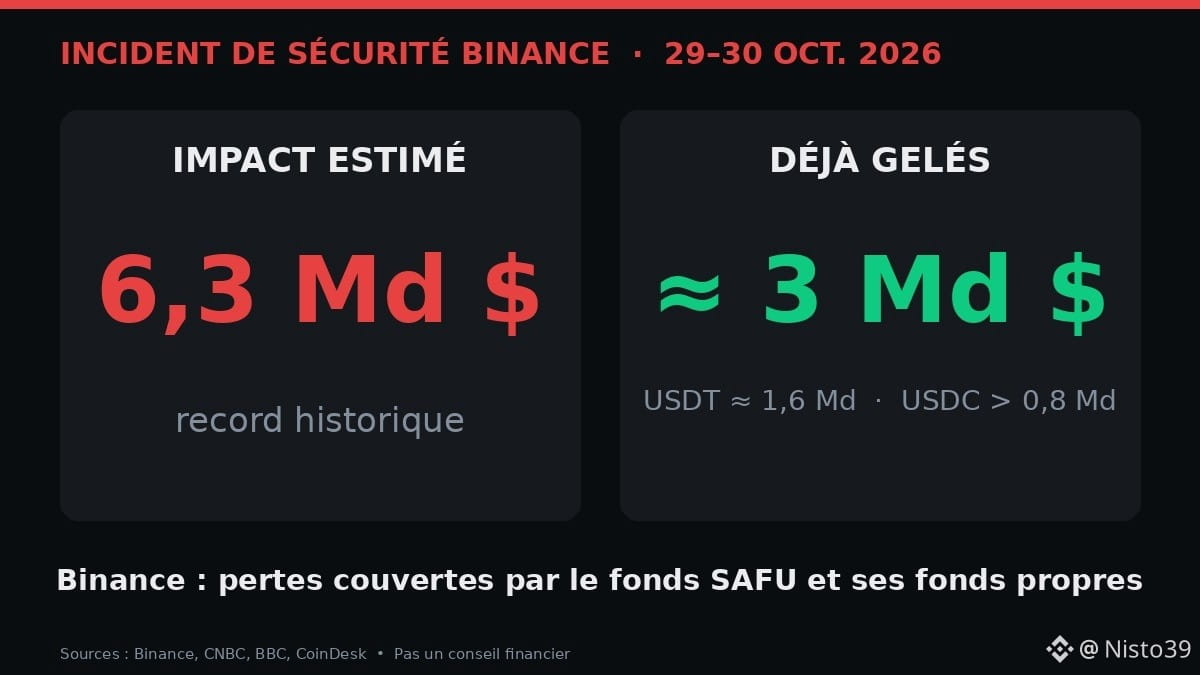
• Impact estimé : ~6,3 milliards $, le plus gros piratage crypto connu (Bybit 2025 : 1,5 milliard $)
• Environ 3 milliards $ déjà gelés, dont ~1,6 milliard en USDT (Tether) et plus de 800 millions en USDC (Circle)
• Piste annoncée par Binance : l'ordinateur portable compromis d'un ingénieur, qui a permis des retraits non autorisés
• TRM Labs attribue l'attaque à TraderTraitor, un groupe lié à la Corée du Nord
• Binance dit que les fonds des utilisateurs sont protégés : pertes couvertes par le fonds SAFU (réserve d'urgence) et les fonds propres de l'entreprise
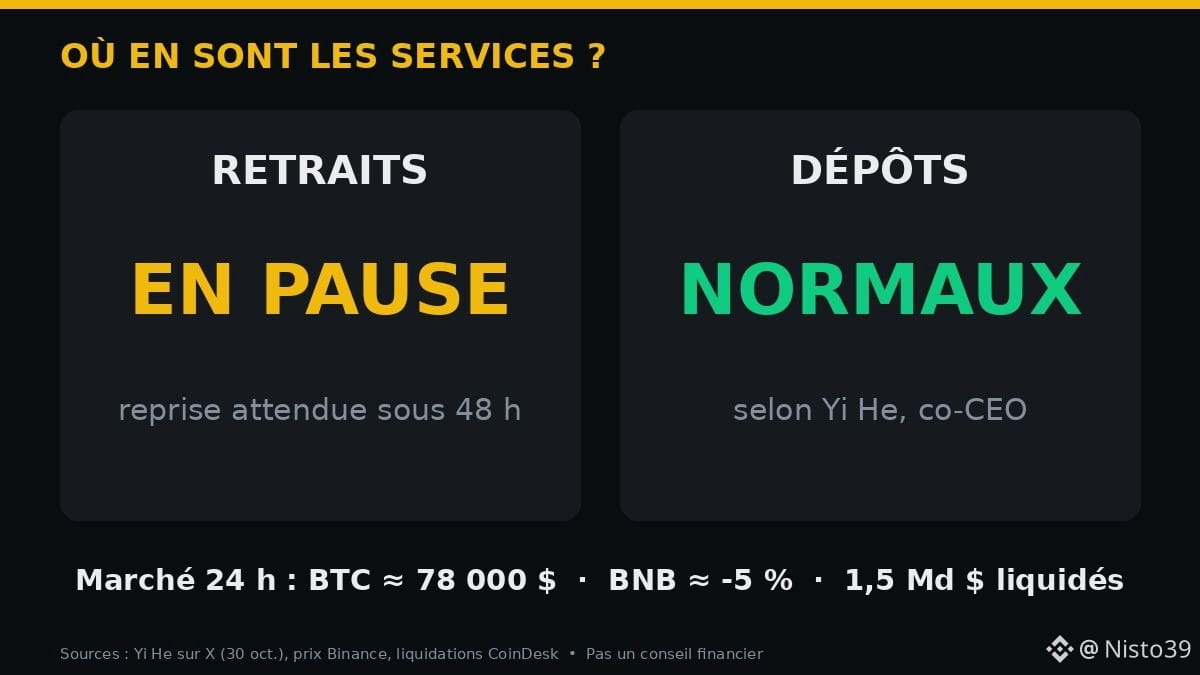
• Retraits en pause. Reprise attendue « sous 48 h » selon Yi He (message du 30 octobre vers 7 h 17, heure de Moscou). Dépôts normaux.
📉 Marché : $BTC a touché ~76 500 $ avant de revenir vers 78 000 $, $BNB recule d'environ 5 % sur 24 h, et 1,5 milliard $ de positions à effet de levier ont été liquidées (CoinDesk).
👨🏾💼 Exemple : Patrick, commerçant à Kinshasa, voit circuler sur WhatsApp : « Vérifie ton compte ici pour récupérer tes fonds ».
➡️ C'est exactement le moment préféré des arnaqueurs.
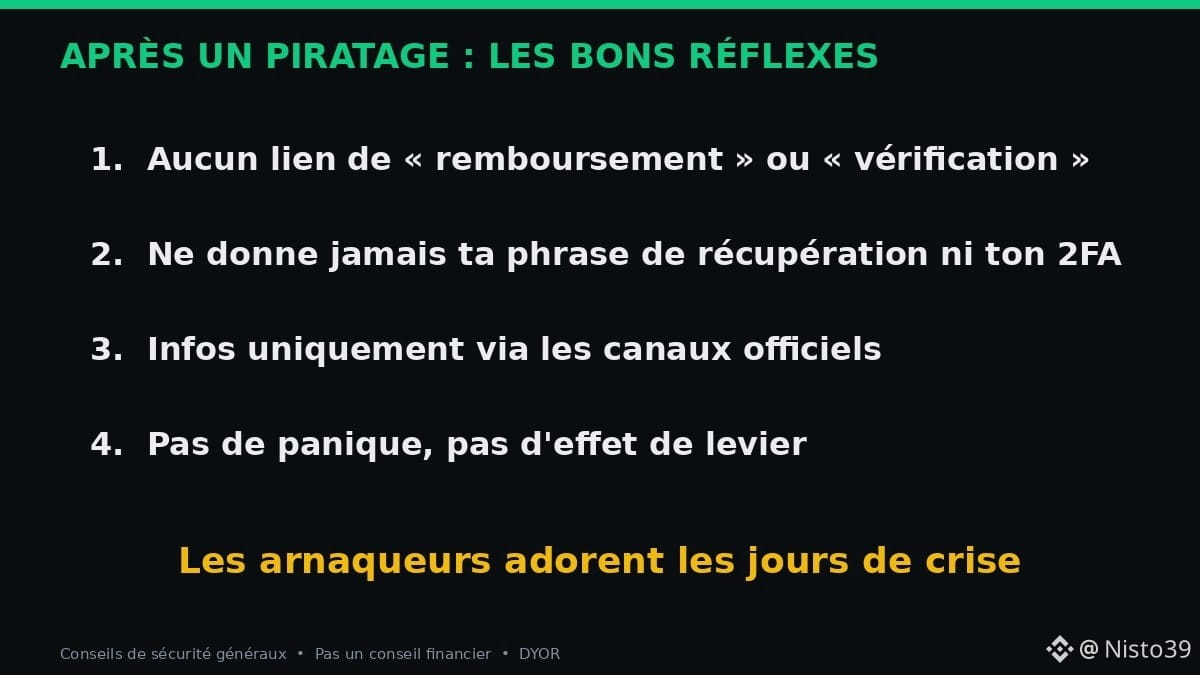
✅ Les 3 réflexes :
1. Ne clique sur aucun lien de « remboursement » ou de « vérification ». Les infos passent seulement par les canaux officiels.
2. Personne de sérieux ne te demandera ta phrase de récupération ou ton code 2FA.
3. Pas de panique ni de levier : vendre dans la peur ou parier gros sur un rebond fait souvent perdre deux fois.
Et toi : tu as été touché par la pause des retraits, ou tu attends simplement la suite ? 👇
Sources : Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Pas un conseil financier.
#Binance #Securite #Bitcoin #CryptoNews #Afrique
🚨 Binance piratée : 6,3 milliards $ touchés. Ce que l'on sait ce matin, et les 3 réflexes à avoir
Les faits (Binance, CNBC, CoinDesk, BBC) :
• Impact estimé : ~6,3 milliards $, le plus gros piratage crypto connu (Bybit 2025 : 1,5 milliard $)
• Environ 3 milliards $ déjà gelés, dont ~1,6 milliard en USDT (Tether) et plus de 800 millions en USDC (Circle)
• Piste annoncée par Binance : l'ordinateur portable compromis d'un ingénieur, qui a permis des retraits non autorisés
• TRM Labs attribue l'attaque à TraderTraitor, un groupe lié à la Corée du Nord
• Binance dit que les fonds des utilisateurs sont protégés : pertes couvertes par le fonds SAFU (réserve d'urgence) et les fonds propres de l'entreprise
• Retraits en pause. Reprise attendue « sous 48 h » selon Yi He (message du 30 octobre vers 7 h 17, heure de Moscou). Dépôts normaux.
📉 Marché : $BTC a touché ~76 500 $ avant de revenir vers 78 000 $, $BNB recule d'environ 5 % sur 24 h, et 1,5 milliard $ de positions à effet de levier ont été liquidées (CoinDesk).
👨🏾💼 Exemple : Patrick, commerçant à Kinshasa, voit circuler sur WhatsApp : « Vérifie ton compte ici pour récupérer tes fonds ».
➡️ C'est exactement le moment préféré des arnaqueurs.
✅ Les 3 réflexes :
1. Ne clique sur aucun lien de « remboursement » ou de « vérification ». Les infos passent seulement par les canaux officiels.
2. Personne de sérieux ne te demandera ta phrase de récupération ou ton code 2FA.
3. Pas de panique ni de levier : vendre dans la peur ou parier gros sur un rebond fait souvent perdre deux fois.
Et toi : tu as été touché par la pause des retraits, ou tu attends simplement la suite ? 👇
Sources : Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Pas un conseil financier.
#Binance #Securite #Bitcoin #CryptoNews #Afrique
Les faits (Binance, CNBC, CoinDesk, BBC) :
• Impact estimé : ~6,3 milliards $, le plus gros piratage crypto connu (Bybit 2025 : 1,5 milliard $)
• Environ 3 milliards $ déjà gelés, dont ~1,6 milliard en USDT (Tether) et plus de 800 millions en USDC (Circle)
• Piste annoncée par Binance : l'ordinateur portable compromis d'un ingénieur, qui a permis des retraits non autorisés
• TRM Labs attribue l'attaque à TraderTraitor, un groupe lié à la Corée du Nord
• Binance dit que les fonds des utilisateurs sont protégés : pertes couvertes par le fonds SAFU (réserve d'urgence) et les fonds propres de l'entreprise
• Retraits en pause. Reprise attendue « sous 48 h » selon Yi He (message du 30 octobre vers 7 h 17, heure de Moscou). Dépôts normaux.
📉 Marché : $BTC a touché ~76 500 $ avant de revenir vers 78 000 $, $BNB recule d'environ 5 % sur 24 h, et 1,5 milliard $ de positions à effet de levier ont été liquidées (CoinDesk).
👨🏾💼 Exemple : Patrick, commerçant à Kinshasa, voit circuler sur WhatsApp : « Vérifie ton compte ici pour récupérer tes fonds ».
➡️ C'est exactement le moment préféré des arnaqueurs.
✅ Les 3 réflexes :
1. Ne clique sur aucun lien de « remboursement » ou de « vérification ». Les infos passent seulement par les canaux officiels.
2. Personne de sérieux ne te demandera ta phrase de récupération ou ton code 2FA.
3. Pas de panique ni de levier : vendre dans la peur ou parier gros sur un rebond fait souvent perdre deux fois.
Et toi : tu as été touché par la pause des retraits, ou tu attends simplement la suite ? 👇
Sources : Binance, Yi He (X), CNBC, CoinDesk, BBC, TRM Labs. Pas un conseil financier.
#Binance #Securite #Bitcoin #CryptoNews #Afrique
1
636
·
--
Мақала
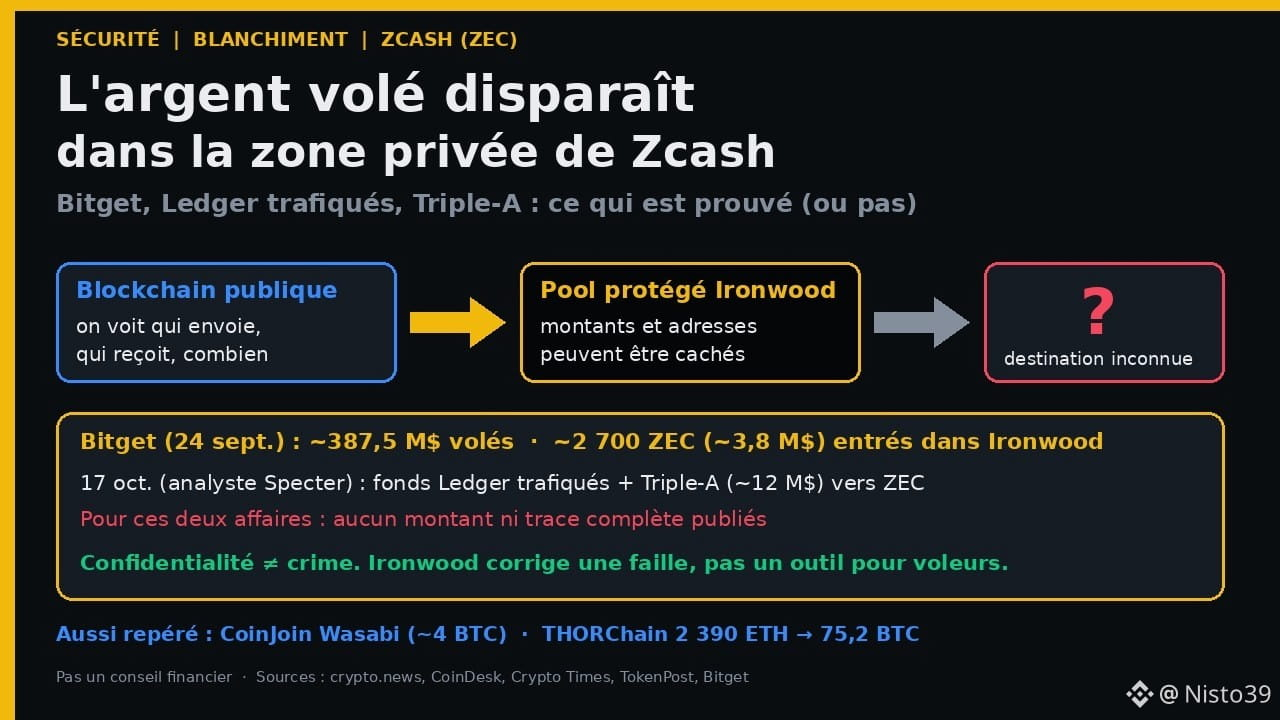
Pourquoi l'argent volé finit dans Zcash : Bitget, Ledger trafiqués, Triple-AQuand un voleur braque une banque, il essaie ensuite de « laver » les billets. En crypto, c’est pareil, sauf que tout se passe sur des registres publics… jusqu’à ce que l’argent entre dans une zone où on ne voit plus rien. C’est exactement ce que des enquêteurs viennent de signaler : des fonds volés lors de trois piratages différents ont été envoyés vers Zcash ($ZEC), une crypto conçue pour cacher les détails des transactions. Voici ce qui est prouvé, ce qui ne l’est pas, et ce que ça change pour toi.
📋 Les faits (crypto.news, CoinDesk, Crypto Times, TokenPost, 17-18 oct. 2026)
• Le 24 septembre, l’exchange Bitget a été piraté via ses portefeuilles « chauds » (connectés à Internet). Bitget a confirmé environ 387,5 millions de dollars partis vers des adresses contrôlées par les attaquants.
• Le 30 septembre, l’enquêteur ZachXBT a repéré environ 2 700 ZEC (près de 3,8 M$ à l’époque) envoyés dans « Ironwood », la zone privée de Zcash. CoinDesk a compté 2 746 ZEC en trois transferts, en une demi-heure.
• Le 17 octobre, l’analyste Specter a ajouté deux autres affaires : des fonds liés à l’incident des Ledger trafiqués (Cryptobills) et au piratage de Triple-A (environ 12 M$ volés) seraient aussi passés par Zcash.
• Important : pour ces deux nouvelles affaires, aucun montant ni trace complète des transactions n’a été publié. Et Specter parle de plusieurs groupes d’attaquants, pas d’un seul.
🧠 Comment fonctionne cette « zone privée », simplement
1. Sur Bitcoin ou Ethereum, chaque transaction est visible : qui envoie, qui reçoit, combien. Les enquêteurs peuvent suivre l’argent étape par étape.
2. Zcash propose en plus des « pools protégés » : une fois l’argent dedans, l’expéditeur, le destinataire et le montant peuvent être cachés grâce à la cryptographie.
3. Les enquêteurs voient donc l’argent ENTRER dans la zone privée, mais pas forcément où il va ensuite.
4. Ironwood est le nouveau pool protégé de Zcash, activé le 28 juillet 2026 après la découverte d’une faille dans l’ancien pool (Orchard). Il n’a pas été créé pour aider les voleurs : il sert à réparer cette faille et à vérifier l’offre totale de ZEC.
🕵️ Les autres techniques déjà repérées
Les fonds Bitget ont aussi transité par d’autres chemins pour brouiller les pistes :
• environ 4 BTC passés dans un « CoinJoin » Wasabi (plusieurs personnes mélangent leurs transactions pour qu’on ne sache plus qui est qui) ;
• environ 2 390 ETH échangés contre 75,2 BTC via THORChain, en 27 transactions (environ 6,3 M$ à l’époque).
Bitget avait demandé à THORChain de bloquer ces adresses ; les opérateurs ont répondu qu’ils pouvaient arrêter tout le réseau, mais pas bloquer un seul utilisateur.
👤 Pourquoi ça concerne Kofi, à Lomé
Kofi vend des pièces de moto et garde une partie de son épargne en USDT sur un exchange. Il n’a rien à voir avec ces piratages. Mais trois leçons le touchent directement :
• Un exchange peut être piraté même s’il est grand. Bitget dit que les soldes des clients n’ont pas été touchés et qu’il a couvert la perte avec son fonds de protection (plus de 300 M$ annoncés) : tout le monde n’a pas cette chance avec une plateforme plus petite.
• Chaque grosse affaire de blanchiment pousse les régulateurs et les exchanges à durcir les règles sur les cryptos « privées » : vérifications plus longues, retraits bloqués, voire retrait de certaines cryptos de la cote dans certains pays.
• Si quelqu’un propose à Kofi d’acheter des cryptos « pas chères » sans explication, l’argent peut venir d’un vol. Recevoir des fonds liés à un piratage peut faire geler son compte.
⚖️ La nuance qui compte
• La confidentialité n’est pas un crime. Beaucoup de gens utilisent Zcash pour protéger leurs salaires, leurs fournisseurs ou leurs économies des regards indiscrets, comme on ne montre pas son relevé bancaire à tout le monde.
• Les nouvelles accusations de Specter ne sont pas encore prouvées publiquement, et il ne s’agit pas d’une nouvelle faille dans Zcash.
• Les enquêteurs continuent de suivre l’argent : Bitget offre 5 % des fonds gelés et 5 % des fonds récupérés à ceux qui aident.
✅ À retenir
1. Sur la plupart des blockchains, l’argent volé laisse des traces ; les voleurs cherchent donc des zones où il disparaît.
2. Zcash permet de cacher les transactions : c’est utile pour la vie privée, mais aussi tentant pour les criminels.
3. Ne laisse pas toute ton épargne sur un seul exchange, et active la double authentification.
4. Méfie-toi des cryptos vendues bien en dessous du prix du marché : ça peut être de l’argent sale.
💬 Et toi : pour toi, la confidentialité en crypto, c’est un droit à protéger ou un risque à limiter ? Dis-le en commentaire.
Pas un conseil financier. Sources : crypto.news (18 oct. 2026) ; CoinDesk (30 sept. 2026) ; Crypto Times (17 oct. 2026) ; TokenPost (17 oct. 2026) ; annonces de Bitget. #Zcash #Securite #Hack #Bitget #EducationCrypto
Pourquoi l'argent volé finit dans Zcash : Bitget, Ledger trafiqués, Triple-A
Quand un voleur braque une banque, il essaie ensuite de « laver » les billets. En crypto, c’est pareil, sauf que tout se passe sur des registres publics… jusqu’à ce que l’argent entre dans une zone où on ne voit plus rien. C’est exactement ce que des enquêteurs viennent de signaler : des fonds volés lors de trois piratages différents ont été envoyés vers Zcash ($ZEC ), une crypto conçue pour cacher les détails des transactions. Voici ce qui est prouvé, ce qui ne l’est pas, et ce que ça change pour toi.
📋 Les faits (crypto.news, CoinDesk, Crypto Times, TokenPost, 17-18 oct. 2026)
• Le 24 septembre, l’exchange Bitget a été piraté via ses portefeuilles « chauds » (connectés à Internet). Bitget a confirmé environ 387,5 millions de dollars partis vers des adresses contrôlées par les attaquants.
• Le 30 septembre, l’enquêteur ZachXBT a repéré environ 2 700 ZEC (près de 3,8 M$ à l’époque) envoyés dans « Ironwood », la zone privée de Zcash. CoinDesk a compté 2 746 ZEC en trois transferts, en une demi-heure.
• Le 17 octobre, l’analyste Specter a ajouté deux autres affaires : des fonds liés à l’incident des Ledger trafiqués (Cryptobills) et au piratage de Triple-A (environ 12 M$ volés) seraient aussi passés par Zcash.
• Important : pour ces deux nouvelles affaires, aucun montant ni trace complète des transactions n’a été publié. Et Specter parle de plusieurs groupes d’attaquants, pas d’un seul.
🧠 Comment fonctionne cette « zone privée », simplement
1. Sur Bitcoin ou Ethereum, chaque transaction est visible : qui envoie, qui reçoit, combien. Les enquêteurs peuvent suivre l’argent étape par étape.
2. Zcash propose en plus des « pools protégés » : une fois l’argent dedans, l’expéditeur, le destinataire et le montant peuvent être cachés grâce à la cryptographie.
3. Les enquêteurs voient donc l’argent ENTRER dans la zone privée, mais pas forcément où il va ensuite.
4. Ironwood est le nouveau pool protégé de Zcash, activé le 28 juillet 2026 après la découverte d’une faille dans l’ancien pool (Orchard). Il n’a pas été créé pour aider les voleurs : il sert à réparer cette faille et à vérifier l’offre totale de ZEC.
🕵️ Les autres techniques déjà repérées
Les fonds Bitget ont aussi transité par d’autres chemins pour brouiller les pistes :
• environ 4 BTC passés dans un « CoinJoin » Wasabi (plusieurs personnes mélangent leurs transactions pour qu’on ne sache plus qui est qui) ;
• environ 2 390 ETH échangés contre 75,2 BTC via THORChain, en 27 transactions (environ 6,3 M$ à l’époque).
Bitget avait demandé à THORChain de bloquer ces adresses ; les opérateurs ont répondu qu’ils pouvaient arrêter tout le réseau, mais pas bloquer un seul utilisateur.
👤 Pourquoi ça concerne Kofi, à Lomé
Kofi vend des pièces de moto et garde une partie de son épargne en USDT sur un exchange. Il n’a rien à voir avec ces piratages. Mais trois leçons le touchent directement :
• Un exchange peut être piraté même s’il est grand. Bitget dit que les soldes des clients n’ont pas été touchés et qu’il a couvert la perte avec son fonds de protection (plus de 300 M$ annoncés) : tout le monde n’a pas cette chance avec une plateforme plus petite.
• Chaque grosse affaire de blanchiment pousse les régulateurs et les exchanges à durcir les règles sur les cryptos « privées » : vérifications plus longues, retraits bloqués, voire retrait de certaines cryptos de la cote dans certains pays.
• Si quelqu’un propose à Kofi d’acheter des cryptos « pas chères » sans explication, l’argent peut venir d’un vol. Recevoir des fonds liés à un piratage peut faire geler son compte.
⚖️ La nuance qui compte
• La confidentialité n’est pas un crime. Beaucoup de gens utilisent Zcash pour protéger leurs salaires, leurs fournisseurs ou leurs économies des regards indiscrets, comme on ne montre pas son relevé bancaire à tout le monde.
• Les nouvelles accusations de Specter ne sont pas encore prouvées publiquement, et il ne s’agit pas d’une nouvelle faille dans Zcash.
• Les enquêteurs continuent de suivre l’argent : Bitget offre 5 % des fonds gelés et 5 % des fonds récupérés à ceux qui aident.
✅ À retenir
1. Sur la plupart des blockchains, l’argent volé laisse des traces ; les voleurs cherchent donc des zones où il disparaît.
2. Zcash permet de cacher les transactions : c’est utile pour la vie privée, mais aussi tentant pour les criminels.
3. Ne laisse pas toute ton épargne sur un seul exchange, et active la double authentification.
4. Méfie-toi des cryptos vendues bien en dessous du prix du marché : ça peut être de l’argent sale.
💬 Et toi : pour toi, la confidentialité en crypto, c’est un droit à protéger ou un risque à limiter ? Dis-le en commentaire.
Pas un conseil financier. Sources : crypto.news (18 oct. 2026) ; CoinDesk (30 sept. 2026) ; Crypto Times (17 oct. 2026) ; TokenPost (17 oct. 2026) ; annonces de Bitget. #Zcash #Securite #Hack #Bitget #EducationCrypto
📋 Les faits (crypto.news, CoinDesk, Crypto Times, TokenPost, 17-18 oct. 2026)
• Le 24 septembre, l’exchange Bitget a été piraté via ses portefeuilles « chauds » (connectés à Internet). Bitget a confirmé environ 387,5 millions de dollars partis vers des adresses contrôlées par les attaquants.
• Le 30 septembre, l’enquêteur ZachXBT a repéré environ 2 700 ZEC (près de 3,8 M$ à l’époque) envoyés dans « Ironwood », la zone privée de Zcash. CoinDesk a compté 2 746 ZEC en trois transferts, en une demi-heure.
• Le 17 octobre, l’analyste Specter a ajouté deux autres affaires : des fonds liés à l’incident des Ledger trafiqués (Cryptobills) et au piratage de Triple-A (environ 12 M$ volés) seraient aussi passés par Zcash.
• Important : pour ces deux nouvelles affaires, aucun montant ni trace complète des transactions n’a été publié. Et Specter parle de plusieurs groupes d’attaquants, pas d’un seul.
🧠 Comment fonctionne cette « zone privée », simplement
1. Sur Bitcoin ou Ethereum, chaque transaction est visible : qui envoie, qui reçoit, combien. Les enquêteurs peuvent suivre l’argent étape par étape.
2. Zcash propose en plus des « pools protégés » : une fois l’argent dedans, l’expéditeur, le destinataire et le montant peuvent être cachés grâce à la cryptographie.
3. Les enquêteurs voient donc l’argent ENTRER dans la zone privée, mais pas forcément où il va ensuite.
4. Ironwood est le nouveau pool protégé de Zcash, activé le 28 juillet 2026 après la découverte d’une faille dans l’ancien pool (Orchard). Il n’a pas été créé pour aider les voleurs : il sert à réparer cette faille et à vérifier l’offre totale de ZEC.
🕵️ Les autres techniques déjà repérées
Les fonds Bitget ont aussi transité par d’autres chemins pour brouiller les pistes :
• environ 4 BTC passés dans un « CoinJoin » Wasabi (plusieurs personnes mélangent leurs transactions pour qu’on ne sache plus qui est qui) ;
• environ 2 390 ETH échangés contre 75,2 BTC via THORChain, en 27 transactions (environ 6,3 M$ à l’époque).
Bitget avait demandé à THORChain de bloquer ces adresses ; les opérateurs ont répondu qu’ils pouvaient arrêter tout le réseau, mais pas bloquer un seul utilisateur.
👤 Pourquoi ça concerne Kofi, à Lomé
Kofi vend des pièces de moto et garde une partie de son épargne en USDT sur un exchange. Il n’a rien à voir avec ces piratages. Mais trois leçons le touchent directement :
• Un exchange peut être piraté même s’il est grand. Bitget dit que les soldes des clients n’ont pas été touchés et qu’il a couvert la perte avec son fonds de protection (plus de 300 M$ annoncés) : tout le monde n’a pas cette chance avec une plateforme plus petite.
• Chaque grosse affaire de blanchiment pousse les régulateurs et les exchanges à durcir les règles sur les cryptos « privées » : vérifications plus longues, retraits bloqués, voire retrait de certaines cryptos de la cote dans certains pays.
• Si quelqu’un propose à Kofi d’acheter des cryptos « pas chères » sans explication, l’argent peut venir d’un vol. Recevoir des fonds liés à un piratage peut faire geler son compte.
⚖️ La nuance qui compte
• La confidentialité n’est pas un crime. Beaucoup de gens utilisent Zcash pour protéger leurs salaires, leurs fournisseurs ou leurs économies des regards indiscrets, comme on ne montre pas son relevé bancaire à tout le monde.
• Les nouvelles accusations de Specter ne sont pas encore prouvées publiquement, et il ne s’agit pas d’une nouvelle faille dans Zcash.
• Les enquêteurs continuent de suivre l’argent : Bitget offre 5 % des fonds gelés et 5 % des fonds récupérés à ceux qui aident.
✅ À retenir
1. Sur la plupart des blockchains, l’argent volé laisse des traces ; les voleurs cherchent donc des zones où il disparaît.
2. Zcash permet de cacher les transactions : c’est utile pour la vie privée, mais aussi tentant pour les criminels.
3. Ne laisse pas toute ton épargne sur un seul exchange, et active la double authentification.
4. Méfie-toi des cryptos vendues bien en dessous du prix du marché : ça peut être de l’argent sale.
💬 Et toi : pour toi, la confidentialité en crypto, c’est un droit à protéger ou un risque à limiter ? Dis-le en commentaire.
Pas un conseil financier. Sources : crypto.news (18 oct. 2026) ; CoinDesk (30 sept. 2026) ; Crypto Times (17 oct. 2026) ; TokenPost (17 oct. 2026) ; annonces de Bitget. #Zcash #Securite #Hack #Bitget #EducationCrypto
51
·
--
🚫 La Corée du Sud coupe l’accès web à 27 plateformes crypto non déclarées. Ce qui était bloqué sur l’App Store l’est maintenant dans le navigateur.
Mamadou, à Abidjan, utilise parfois une app « plus pratique » que l’acteur local. Le risque : ne plus pouvoir retirer ses fonds le jour où le pays bloque l’accès.
📌 Les faits
• 13 oct. 2026 : la FIU coréenne annonce le blocage domestique de 27 sites d’échanges non déclarés (Asia Business Daily, Cointelegraph).
• Décision après examens les 6–7 octobre.
• Noms cités : KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (liste de 27).
• Base : loi AML (déclaration VASP). ~28 acteurs déclarés en Corée.
• Suite aux blocages apps Apple/Google. Sites étrangers filtrés ; opérateurs locaux coupés.
• Critères : interface coréenne, marketing local, ou paiements en won.
• La FIU admet que les retraits peuvent se compliquer ; accompagnement prévu via DAXA.
🧠 Le mécanisme
Un VASP = prestataire d’actifs virtuels. Sans déclaration : pas les obligations AML ni les filets locaux. Bloquer le site freine les nouveaux dépôts — et complique les sorties pour ceux déjà dedans.
⚖️ La nuance
Blocage ≠ saisie des fonds. Les actifs peuvent encore être sur la plateforme ; le frein, c’est l’accès. Mesure nationale, pas une interdiction mondiale.
👉 Pour Mamadou
1. Préférer un acteur autorisé dans son pays.
2. Tester un petit retrait avant d’y laisser beaucoup.
3. Garder un plan B (clés / autre compte régulé).
Et vous : vous vérifiez le statut réglementaire avant de déposer, ou seulement après un problème ? 👇
Pas un conseil financier. DYOR.
Sources : FIU/FSC Corée ; Asia Business Daily ; Cointelegraph (13 oct. 2026).
#Crypto #Regulation #Coree #Echanges #Securite
🚫 La Corée du Sud coupe l’accès web à 27 plateformes crypto non déclarées. Ce qui était bloqué sur l’App Store l’est maintenant dans le navigateur.
Mamadou, à Abidjan, utilise parfois une app « plus pratique » que l’acteur local. Le risque : ne plus pouvoir retirer ses fonds le jour où le pays bloque l’accès.
📌 Les faits
• 13 oct. 2026 : la FIU coréenne annonce le blocage domestique de 27 sites d’échanges non déclarés (Asia Business Daily, Cointelegraph).
• Décision après examens les 6–7 octobre.
• Noms cités : KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (liste de 27).
• Base : loi AML (déclaration VASP). ~28 acteurs déclarés en Corée.
• Suite aux blocages apps Apple/Google. Sites étrangers filtrés ; opérateurs locaux coupés.
• Critères : interface coréenne, marketing local, ou paiements en won.
• La FIU admet que les retraits peuvent se compliquer ; accompagnement prévu via DAXA.
🧠 Le mécanisme
Un VASP = prestataire d’actifs virtuels. Sans déclaration : pas les obligations AML ni les filets locaux. Bloquer le site freine les nouveaux dépôts — et complique les sorties pour ceux déjà dedans.
⚖️ La nuance
Blocage ≠ saisie des fonds. Les actifs peuvent encore être sur la plateforme ; le frein, c’est l’accès. Mesure nationale, pas une interdiction mondiale.
👉 Pour Mamadou
1. Préférer un acteur autorisé dans son pays.
2. Tester un petit retrait avant d’y laisser beaucoup.
3. Garder un plan B (clés / autre compte régulé).
Et vous : vous vérifiez le statut réglementaire avant de déposer, ou seulement après un problème ? 👇
Pas un conseil financier. DYOR.
Sources : FIU/FSC Corée ; Asia Business Daily ; Cointelegraph (13 oct. 2026).
#Crypto #Regulation #Coree #Echanges #Securite
Mamadou, à Abidjan, utilise parfois une app « plus pratique » que l’acteur local. Le risque : ne plus pouvoir retirer ses fonds le jour où le pays bloque l’accès.
📌 Les faits
• 13 oct. 2026 : la FIU coréenne annonce le blocage domestique de 27 sites d’échanges non déclarés (Asia Business Daily, Cointelegraph).
• Décision après examens les 6–7 octobre.
• Noms cités : KuCoin, MEXC, Phemex, Bitrue, BingX, DigiFinex… (liste de 27).
• Base : loi AML (déclaration VASP). ~28 acteurs déclarés en Corée.
• Suite aux blocages apps Apple/Google. Sites étrangers filtrés ; opérateurs locaux coupés.
• Critères : interface coréenne, marketing local, ou paiements en won.
• La FIU admet que les retraits peuvent se compliquer ; accompagnement prévu via DAXA.
🧠 Le mécanisme
Un VASP = prestataire d’actifs virtuels. Sans déclaration : pas les obligations AML ni les filets locaux. Bloquer le site freine les nouveaux dépôts — et complique les sorties pour ceux déjà dedans.
⚖️ La nuance
Blocage ≠ saisie des fonds. Les actifs peuvent encore être sur la plateforme ; le frein, c’est l’accès. Mesure nationale, pas une interdiction mondiale.
👉 Pour Mamadou
1. Préférer un acteur autorisé dans son pays.
2. Tester un petit retrait avant d’y laisser beaucoup.
3. Garder un plan B (clés / autre compte régulé).
Et vous : vous vérifiez le statut réglementaire avant de déposer, ou seulement après un problème ? 👇
Pas un conseil financier. DYOR.
Sources : FIU/FSC Corée ; Asia Business Daily ; Cointelegraph (13 oct. 2026).
#Crypto #Regulation #Coree #Echanges #Securite
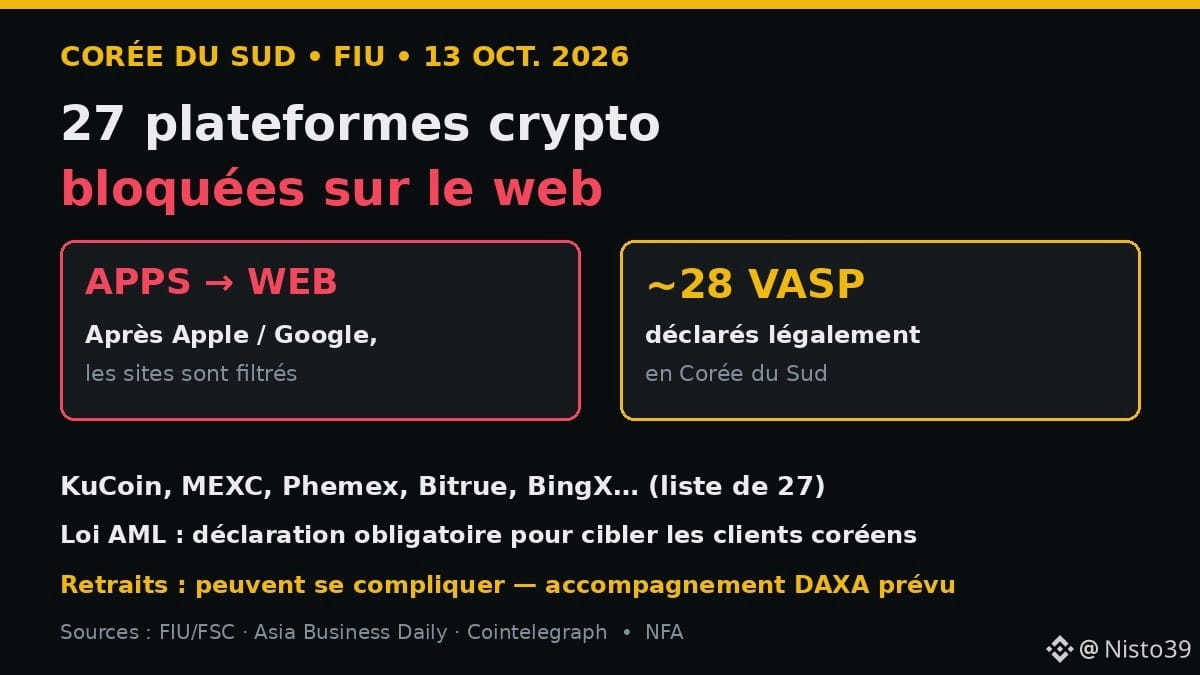
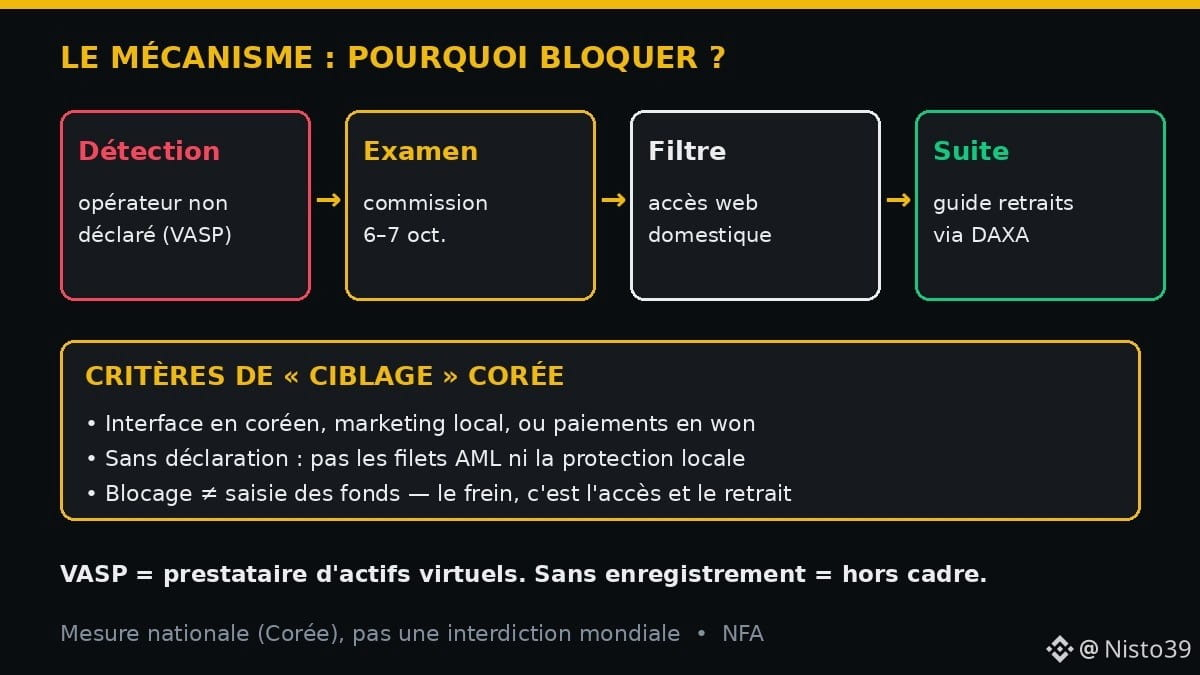
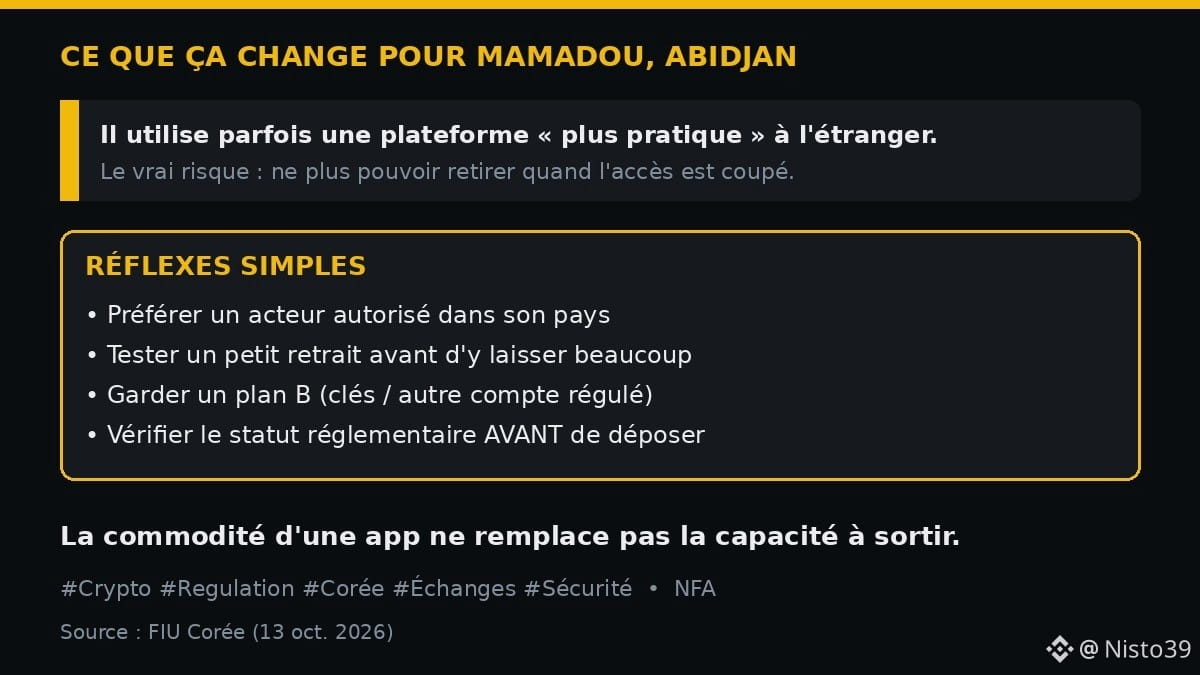
166
·
--
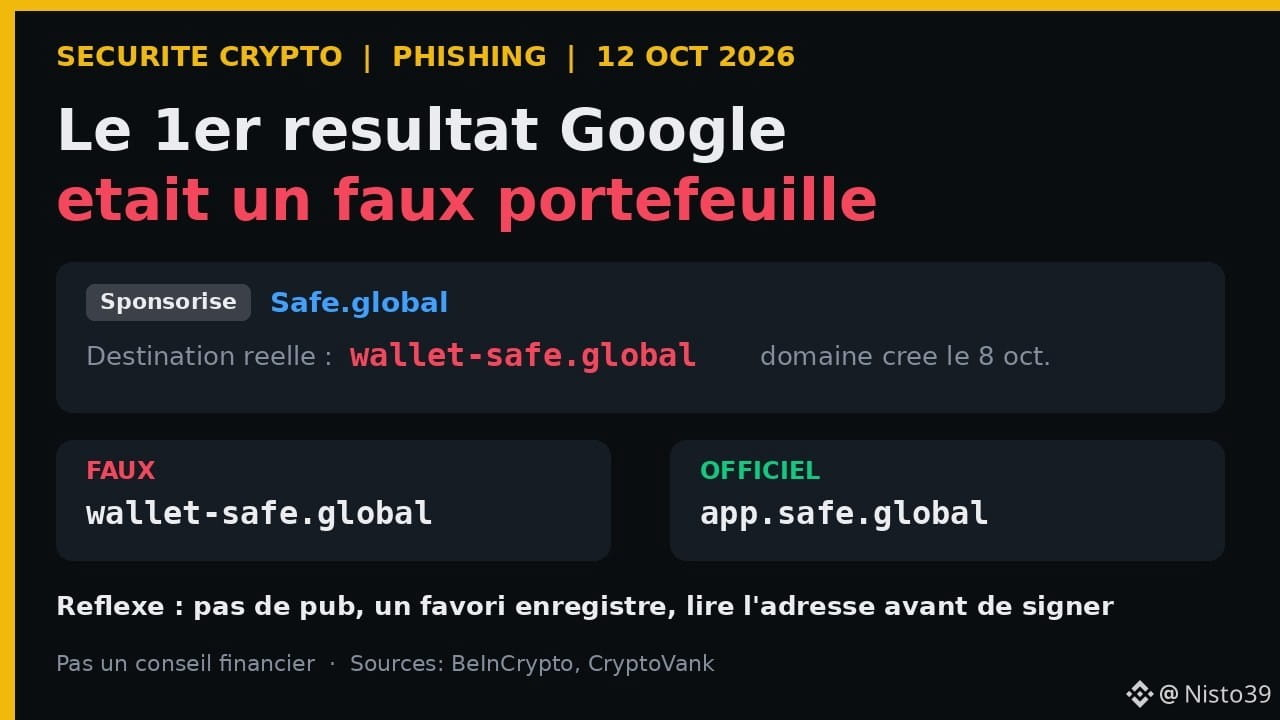
Мақала
Le 1er résultat Google était un faux portefeuille : la leçon du clone de SafeLe 11 octobre 2026, le premier résultat Google pour « gnosis safe » n’était pas le vrai site de Safe, mais une **publicité payée** qui menait vers un clone presque parfait. Martin Köppelmann, cofondateur de Gnosis (l’équipe qui a créé Safe), a lancé l’alerte sur X. L’idée à retenir est simple et vaut pour tout le monde : **en crypto, le clic le plus dangereux est souvent celui tout en haut de Google.**
📋 Ce qui s’est passé (BeInCrypto, CryptoVank, 11-12 oct. 2026)
• Safe est un portefeuille « multisig » utilisé par des projets et des entreprises ; il sécurise plus de 60 milliards de dollars d’actifs.
• Une annonce sponsorisée affichait « Safe.global » mais envoyait vers **wallet-safe.global**, un faux domaine.
• Selon les registres publics (RDAP) consultés par CryptoVank, ce domaine a été enregistré le **8 octobre 2026**, moins de trois jours avant l’alerte.
• Premier signalement public vers 06h47 (heure de Moscou) le 11 octobre par un utilisateur de X ; Köppelmann l’a relayé à 11h02.
• La page copiait l’appli officielle jusqu’à sa dernière bannière produit.
• À ce stade, aucune perte confirmée n’a été reliée à cette annonce, et l’infrastructure de Safe n’a pas été piratée : c’est une **imitation de site**, pas une faille du portefeuille.
• Sites officiels : safe.global et app.safe.global.
⚙️ Le mécanisme, en clair
1. Les escrocs achètent une pub Google sur un mot-clé populaire (ici l’ancien nom « gnosis safe », abandonné en 2022 mais encore très tapé).
2. La pub apparaît **au-dessus** des vrais résultats, avec un nom qui ressemble à l’officiel.
3. La victime arrive sur un clone, clique « connecter mon portefeuille », puis « signer ».
4. Cette signature n’est pas un simple « bonjour » : elle peut donner au site l’autorisation de **vider le compte**. Un seul clic suffit.
Mots simples. Phishing (hameçonnage) : faux site qui imite un vrai pour voler vos accès. Drainer : programme caché derrière le faux site qui aspire les fonds dès que vous signez. Signer une transaction : donner votre accord, comme une signature au bas d’un chèque. Multisig : portefeuille qui exige plusieurs signatures pour bouger l’argent. Domaine : l’adresse du site (ce qui est écrit dans la barre du navigateur).
🧭 Pourquoi ça compte
Ce n’est pas un cas isolé : des annonces du même type ont déjà visé Ledger, Trezor ou Uniswap par le passé. Et ça tombe la même semaine que l’affaire des Ledger piégés vendus par un revendeur en Asie du Sud-Est. Le message commun : **les voleurs ne cassent plus le coffre, ils piègent le chemin pour y aller** (la boutique, la pub, le lien). Le multisig protège bien contre le vol d’une seule clé, mais pas si vous signez vous-même sur un faux site.
⚠️ Nuance (à ne pas sauter)
• Google n’est pas « le pirate » : il vend l’espace, les escrocs l’achètent. Mais les annonces frauduleuses passent encore ses filtres.
• Toutes les pubs ne sont pas des arnaques ; le problème, c’est qu’on ne peut pas les distinguer à l’œil.
• Un site peut avoir le cadenas HTTPS et être faux : le cadenas veut dire « connexion chiffrée », pas « site honnête ».
• Ce risque touche aussi les exchanges, les applis mobiles et les liens envoyés sur WhatsApp ou Telegram.
🌍 Ce que ça change pour quelqu’un comme Aminata à Douala
Aminata gère la caisse d’une petite coopérative de couturières. Elles ont commencé à garder une partie de leur épargne en dollars numériques, avec un portefeuille qui demande deux signatures. Un soir, pressée, elle tape le nom du portefeuille sur Google depuis le téléphone d’une collègue. Ce qu’elle peut faire, sans être experte :
1. **Ne jamais cliquer sur un résultat marqué « Sponsorisé »** pour un portefeuille ou un exchange.
2. Enregistrer l’adresse officielle **une fois** (favori ou raccourci sur l’écran d’accueil), vérifiée depuis le compte officiel du projet, et passer toujours par là.
3. Lire la barre d’adresse lettre par lettre : « wallet-safe » ≠ « safe ». Un tiret ou un mot en plus suffit.
4. Avant de signer, se demander : « Est-ce que j’ai demandé cette action ? » Si l’écran parle d’« approve » ou d’« autorisation illimitée » sans raison, elle refuse.
5. Pas de smartphone à elle ? Sur un téléphone partagé ou dans un cyber, elle évite toute connexion de portefeuille.
📍 À surveiller
• La réponse de Google sur le filtrage des annonces crypto
• D’autres clones visant des portefeuilles connus cette semaine
• L’arrivée d’alertes « site suspect » directement dans les portefeuilles avant signature
$ETH $USDC
Ceci n’est pas un conseil financier.
💬 Question pour vous : quand vous cherchez une appli crypto, vous passez par Google… ou vous avez un favori enregistré ?
#crypto #phishing #securite #Afrique #web3
Le 1er résultat Google était un faux portefeuille : la leçon du clone de Safe
Le 11 octobre 2026, le premier résultat Google pour « gnosis safe » n’était pas le vrai site de Safe, mais une **publicité payée** qui menait vers un clone presque parfait. Martin Köppelmann, cofondateur de Gnosis (l’équipe qui a créé Safe), a lancé l’alerte sur X. L’idée à retenir est simple et vaut pour tout le monde : **en crypto, le clic le plus dangereux est souvent celui tout en haut de Google.**
📋 Ce qui s’est passé (BeInCrypto, CryptoVank, 11-12 oct. 2026)
• Safe est un portefeuille « multisig » utilisé par des projets et des entreprises ; il sécurise plus de 60 milliards de dollars d’actifs.
• Une annonce sponsorisée affichait « Safe.global » mais envoyait vers **wallet-safe.global**, un faux domaine.
• Selon les registres publics (RDAP) consultés par CryptoVank, ce domaine a été enregistré le **8 octobre 2026**, moins de trois jours avant l’alerte.
• Premier signalement public vers 06h47 (heure de Moscou) le 11 octobre par un utilisateur de X ; Köppelmann l’a relayé à 11h02.
• La page copiait l’appli officielle jusqu’à sa dernière bannière produit.
• À ce stade, aucune perte confirmée n’a été reliée à cette annonce, et l’infrastructure de Safe n’a pas été piratée : c’est une **imitation de site**, pas une faille du portefeuille.
• Sites officiels : safe.global et app.safe.global.
⚙️ Le mécanisme, en clair
1. Les escrocs achètent une pub Google sur un mot-clé populaire (ici l’ancien nom « gnosis safe », abandonné en 2022 mais encore très tapé).
2. La pub apparaît **au-dessus** des vrais résultats, avec un nom qui ressemble à l’officiel.
3. La victime arrive sur un clone, clique « connecter mon portefeuille », puis « signer ».
4. Cette signature n’est pas un simple « bonjour » : elle peut donner au site l’autorisation de **vider le compte**. Un seul clic suffit.
Mots simples. Phishing (hameçonnage) : faux site qui imite un vrai pour voler vos accès. Drainer : programme caché derrière le faux site qui aspire les fonds dès que vous signez. Signer une transaction : donner votre accord, comme une signature au bas d’un chèque. Multisig : portefeuille qui exige plusieurs signatures pour bouger l’argent. Domaine : l’adresse du site (ce qui est écrit dans la barre du navigateur).
🧭 Pourquoi ça compte
Ce n’est pas un cas isolé : des annonces du même type ont déjà visé Ledger, Trezor ou Uniswap par le passé. Et ça tombe la même semaine que l’affaire des Ledger piégés vendus par un revendeur en Asie du Sud-Est. Le message commun : **les voleurs ne cassent plus le coffre, ils piègent le chemin pour y aller** (la boutique, la pub, le lien). Le multisig protège bien contre le vol d’une seule clé, mais pas si vous signez vous-même sur un faux site.
⚠️ Nuance (à ne pas sauter)
• Google n’est pas « le pirate » : il vend l’espace, les escrocs l’achètent. Mais les annonces frauduleuses passent encore ses filtres.
• Toutes les pubs ne sont pas des arnaques ; le problème, c’est qu’on ne peut pas les distinguer à l’œil.
• Un site peut avoir le cadenas HTTPS et être faux : le cadenas veut dire « connexion chiffrée », pas « site honnête ».
• Ce risque touche aussi les exchanges, les applis mobiles et les liens envoyés sur WhatsApp ou Telegram.
🌍 Ce que ça change pour quelqu’un comme Aminata à Douala
Aminata gère la caisse d’une petite coopérative de couturières. Elles ont commencé à garder une partie de leur épargne en dollars numériques, avec un portefeuille qui demande deux signatures. Un soir, pressée, elle tape le nom du portefeuille sur Google depuis le téléphone d’une collègue. Ce qu’elle peut faire, sans être experte :
1. **Ne jamais cliquer sur un résultat marqué « Sponsorisé »** pour un portefeuille ou un exchange.
2. Enregistrer l’adresse officielle **une fois** (favori ou raccourci sur l’écran d’accueil), vérifiée depuis le compte officiel du projet, et passer toujours par là.
3. Lire la barre d’adresse lettre par lettre : « wallet-safe » ≠ « safe ». Un tiret ou un mot en plus suffit.
4. Avant de signer, se demander : « Est-ce que j’ai demandé cette action ? » Si l’écran parle d’« approve » ou d’« autorisation illimitée » sans raison, elle refuse.
5. Pas de smartphone à elle ? Sur un téléphone partagé ou dans un cyber, elle évite toute connexion de portefeuille.
📍 À surveiller
• La réponse de Google sur le filtrage des annonces crypto
• D’autres clones visant des portefeuilles connus cette semaine
• L’arrivée d’alertes « site suspect » directement dans les portefeuilles avant signature
$ETH $USDC
Ceci n’est pas un conseil financier.
💬 Question pour vous : quand vous cherchez une appli crypto, vous passez par Google… ou vous avez un favori enregistré ?
#crypto #phishing #securite #Afrique #web3
📋 Ce qui s’est passé (BeInCrypto, CryptoVank, 11-12 oct. 2026)
• Safe est un portefeuille « multisig » utilisé par des projets et des entreprises ; il sécurise plus de 60 milliards de dollars d’actifs.
• Une annonce sponsorisée affichait « Safe.global » mais envoyait vers **wallet-safe.global**, un faux domaine.
• Selon les registres publics (RDAP) consultés par CryptoVank, ce domaine a été enregistré le **8 octobre 2026**, moins de trois jours avant l’alerte.
• Premier signalement public vers 06h47 (heure de Moscou) le 11 octobre par un utilisateur de X ; Köppelmann l’a relayé à 11h02.
• La page copiait l’appli officielle jusqu’à sa dernière bannière produit.
• À ce stade, aucune perte confirmée n’a été reliée à cette annonce, et l’infrastructure de Safe n’a pas été piratée : c’est une **imitation de site**, pas une faille du portefeuille.
• Sites officiels : safe.global et app.safe.global.
⚙️ Le mécanisme, en clair
1. Les escrocs achètent une pub Google sur un mot-clé populaire (ici l’ancien nom « gnosis safe », abandonné en 2022 mais encore très tapé).
2. La pub apparaît **au-dessus** des vrais résultats, avec un nom qui ressemble à l’officiel.
3. La victime arrive sur un clone, clique « connecter mon portefeuille », puis « signer ».
4. Cette signature n’est pas un simple « bonjour » : elle peut donner au site l’autorisation de **vider le compte**. Un seul clic suffit.
Mots simples. Phishing (hameçonnage) : faux site qui imite un vrai pour voler vos accès. Drainer : programme caché derrière le faux site qui aspire les fonds dès que vous signez. Signer une transaction : donner votre accord, comme une signature au bas d’un chèque. Multisig : portefeuille qui exige plusieurs signatures pour bouger l’argent. Domaine : l’adresse du site (ce qui est écrit dans la barre du navigateur).
🧭 Pourquoi ça compte
Ce n’est pas un cas isolé : des annonces du même type ont déjà visé Ledger, Trezor ou Uniswap par le passé. Et ça tombe la même semaine que l’affaire des Ledger piégés vendus par un revendeur en Asie du Sud-Est. Le message commun : **les voleurs ne cassent plus le coffre, ils piègent le chemin pour y aller** (la boutique, la pub, le lien). Le multisig protège bien contre le vol d’une seule clé, mais pas si vous signez vous-même sur un faux site.
⚠️ Nuance (à ne pas sauter)
• Google n’est pas « le pirate » : il vend l’espace, les escrocs l’achètent. Mais les annonces frauduleuses passent encore ses filtres.
• Toutes les pubs ne sont pas des arnaques ; le problème, c’est qu’on ne peut pas les distinguer à l’œil.
• Un site peut avoir le cadenas HTTPS et être faux : le cadenas veut dire « connexion chiffrée », pas « site honnête ».
• Ce risque touche aussi les exchanges, les applis mobiles et les liens envoyés sur WhatsApp ou Telegram.
🌍 Ce que ça change pour quelqu’un comme Aminata à Douala
Aminata gère la caisse d’une petite coopérative de couturières. Elles ont commencé à garder une partie de leur épargne en dollars numériques, avec un portefeuille qui demande deux signatures. Un soir, pressée, elle tape le nom du portefeuille sur Google depuis le téléphone d’une collègue. Ce qu’elle peut faire, sans être experte :
1. **Ne jamais cliquer sur un résultat marqué « Sponsorisé »** pour un portefeuille ou un exchange.
2. Enregistrer l’adresse officielle **une fois** (favori ou raccourci sur l’écran d’accueil), vérifiée depuis le compte officiel du projet, et passer toujours par là.
3. Lire la barre d’adresse lettre par lettre : « wallet-safe » ≠ « safe ». Un tiret ou un mot en plus suffit.
4. Avant de signer, se demander : « Est-ce que j’ai demandé cette action ? » Si l’écran parle d’« approve » ou d’« autorisation illimitée » sans raison, elle refuse.
5. Pas de smartphone à elle ? Sur un téléphone partagé ou dans un cyber, elle évite toute connexion de portefeuille.
📍 À surveiller
• La réponse de Google sur le filtrage des annonces crypto
• D’autres clones visant des portefeuilles connus cette semaine
• L’arrivée d’alertes « site suspect » directement dans les portefeuilles avant signature
$ETH $USDC
Ceci n’est pas un conseil financier.
💬 Question pour vous : quand vous cherchez une appli crypto, vous passez par Google… ou vous avez un favori enregistré ?
#crypto #phishing #securite #Afrique #web3
30
·
--
Bitget vient dannoncer que 352 millions de dollars ont ete exposes par un piratage de ses hot wallets, et le CEO soupconne deja la Coree du Nord dapres les indices IP. Cold wallets intacts, retraits suspendus, rapport promis sous 24h : on a deja vu ce film. Ce qui me derange, cest quune plateforme peut perdre un tiers de milliard en une nuit et que le marche semble y etre totalement immunise. Preuve en chiffres : BTC reste flottant a 84188 dollars (-0.34%) et ETH a 2674 dollars (-0.60%), comme si lindustrie avait integre ce genre de fuite dans son prix. Pensez-vous que ces hacks record finiront par pousser les fonds vers des solutions decentralisees ? #Bitget #Securite
Bitget vient dannoncer que 352 millions de dollars ont ete exposes par un piratage de ses hot wallets, et le CEO soupconne deja la Coree du Nord dapres les indices IP. Cold wallets intacts, retraits suspendus, rapport promis sous 24h : on a deja vu ce film. Ce qui me derange, cest quune plateforme peut perdre un tiers de milliard en une nuit et que le marche semble y etre totalement immunise. Preuve en chiffres : BTC reste flottant a 84188 dollars (-0.34%) et ETH a 2674 dollars (-0.60%), comme si lindustrie avait integre ce genre de fuite dans son prix. Pensez-vous que ces hacks record finiront par pousser les fonds vers des solutions decentralisees ? #Bitget #Securite
148
·
--
Circle et Tether viennent de geler les wallets du hacker de Bitget, mais la realite est crue : environ 318 000 dollars bloques sur les 351,6 millions voles, soit moins de 0,1% du butin. Pendant ce temps, plus de 63 000 ETH dorment encore sur des adresses d'exploitant qu'aucun emetteur ne peut toucher. Bitget rouvre ses retraits par etapes des le 28 septembre et CZ promet le soutien de Binance et BNB Chain, preuve que l'industrie sait serrer les rangs quand il le faut. Le marche, lui, encaisse sans trembler : BTC a 84 212 dollars (-0,36%) et ETH a 2 691 dollars (-0,10%). Avez-vous vraiment confiance dans le role des stablecoins comme outil de justice, ou n'est-ce qu'un coup de communication ? #Bitget #Securite
Circle et Tether viennent de geler les wallets du hacker de Bitget, mais la realite est crue : environ 318 000 dollars bloques sur les 351,6 millions voles, soit moins de 0,1% du butin. Pendant ce temps, plus de 63 000 ETH dorment encore sur des adresses d'exploitant qu'aucun emetteur ne peut toucher. Bitget rouvre ses retraits par etapes des le 28 septembre et CZ promet le soutien de Binance et BNB Chain, preuve que l'industrie sait serrer les rangs quand il le faut. Le marche, lui, encaisse sans trembler : BTC a 84 212 dollars (-0,36%) et ETH a 2 691 dollars (-0,10%). Avez-vous vraiment confiance dans le role des stablecoins comme outil de justice, ou n'est-ce qu'un coup de communication ? #Bitget #Securite
41
Көбірек контент көру үшін кіріңіз
Binance Square платформасында әлемдік криптоқоғамдастыққа қосылыңыз
⚡️ Криптовалюта туралы ең соңғы және пайдалы ақпаратты алыңыз.
💬 Әлемдегі ең ірі криптобиржаның сеніміне ие.
👍 Расталған авторлардың нақты пікірлерін табыңыз.
Электрондық пошта/телефон нөмірі
Трендтегі тақырыптар
1
#JobsReportRaisesHikeOdds
219,771 рет көрілді
1,810 адам талқылап жатыр
2
#CPITestsDecemberRateOutlook
11,155 рет көрілді
173 адам талқылап жатыр
3
#BitcoinRebounds$75KAsChipsLead
19,230 рет көрілді
210 адам талқылап жатыр
4
#US Data Center Rules May Constrain AI Expansion
35,255 рет көрілді
148 адам талқылап жатыр
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
0 рет көрілді
1 адам талқылап жатыр
6
#WillAnthropicListOnTime
51,285 рет көрілді
684 адам талқылап жатыр
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
5,189 рет көрілді
55 адам талқылап жатыр
8
#BitcoinETFsSee$412MNetOutflows
1,782 рет көрілді
43 адам талқылап жатыр
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
9,422 рет көрілді
180 адам талқылап жатыр
10
#TradFiForBeginners
35,132 рет көрілді
540 адам талқылап жатыр