
撸毛研究院
1.6k 投稿
撸毛研究院
報告
ユーザーをブロック
超高頻度トレーダー
5.3年
62 フォロー
2.4K+ フォロワー
6.6K+ いいね
投稿
すべて
引用
動画
ライブ
·
--
#dusk $DUSK @Dusk_Foundation Duskのドキュメントを約40分間見つめながら、ずっと同じ問題を考えていました。MoonlightとPhoenix、この2つは結局どう収束するのだろうか。
Moonlightは公開アカウント方式のルートを取ります。残高、送金の送信者・受信者・金額までがチェーン上に書き込まれ、誰でも見られます。これは取引所への入金や、機関の照合など「透明性が必須」の場面に向いています。Phoenixはまったく別のロジックで、資産は暗号化されたnoteになり、Merkleツリーの中に隠されます。あなたが1回お金を使うとき、どのnoteを使ったのかは公開せず、nullifierとZKP証明を投げます。ネットワークはあなたが資金を持っていて二重使用していないことは検証できますが、金額や送信者は見えません。監査が必要なときは、viewing keyで選択的に開示できます。
月初にSEPA送金のメモを書いていたとき、似たような問題に触れました。2つの銀行システム間で照合すると、状態が一致しないだけでどれだけ厄介か。私はそのとき夜中の2時まで振り回されました。ブロックチェーンも2つの孤立した帳簿を別々に持つのなら、いっそ従来の金融のほうがまだマシです。
当時は少しイライラしていて、ドキュメントがこの点を十分に分かりやすく説明していないと感じました。Ruskモジュールのコントラクト設計の章をめくり、最初の2段落を読んでも、MoonlightとPhoenixそれぞれのデータ構造を説明しているだけで、特にピンときませんでした。ところが4段落目まで進んで、Transfer Contractのインターフェース定義に列挙型のpayloadが使われているのを見た瞬間、その設計意図がようやく腑に落ちました。
Transfer Contractは、調停(コーディネート)の入口です。さまざまな形式のpayloadを受け取ります。Moonlight形式もあり、Phoenix形式もあります。コントラクトは、あなたがどこから来たかは気にしません。payloadにどんなフィールドが入っているかだけを見て、対応する検証ロジックへ振り分けます。Moonlightの検証は公開アカウントの状態を直接読み、Phoenixの検証はZK proofを実行します。両方の検証が通ったら、結果を同じグローバル状態ツリーに書き込みます。私が長いこと考えてようやく分かった決定的なポイントは、2つの状態ツリーを1本に統合してしまえば、公開アカウントからプライバシーnoteへ1回送金するのは、本質的にはpayloadの変換にすぎない、ということです。ブリッジも不要で、複雑な同期プロトコルも不要。状態更新はアトミックで、全部成功するか、全部ロールバックされます。
#dusk $DUSK @Dusk Duskのドキュメントを約40分間見つめながら、ずっと同じ問題を考えていました。MoonlightとPhoenix、この2つは結局どう収束するのだろうか。
Moonlightは公開アカウント方式のルートを取ります。残高、送金の送信者・受信者・金額までがチェーン上に書き込まれ、誰でも見られます。これは取引所への入金や、機関の照合など「透明性が必須」の場面に向いています。Phoenixはまったく別のロジックで、資産は暗号化されたnoteになり、Merkleツリーの中に隠されます。あなたが1回お金を使うとき、どのnoteを使ったのかは公開せず、nullifierとZKP証明を投げます。ネットワークはあなたが資金を持っていて二重使用していないことは検証できますが、金額や送信者は見えません。監査が必要なときは、viewing keyで選択的に開示できます。
月初にSEPA送金のメモを書いていたとき、似たような問題に触れました。2つの銀行システム間で照合すると、状態が一致しないだけでどれだけ厄介か。私はそのとき夜中の2時まで振り回されました。ブロックチェーンも2つの孤立した帳簿を別々に持つのなら、いっそ従来の金融のほうがまだマシです。
当時は少しイライラしていて、ドキュメントがこの点を十分に分かりやすく説明していないと感じました。Ruskモジュールのコントラクト設計の章をめくり、最初の2段落を読んでも、MoonlightとPhoenixそれぞれのデータ構造を説明しているだけで、特にピンときませんでした。ところが4段落目まで進んで、Transfer Contractのインターフェース定義に列挙型のpayloadが使われているのを見た瞬間、その設計意図がようやく腑に落ちました。
Transfer Contractは、調停(コーディネート)の入口です。さまざまな形式のpayloadを受け取ります。Moonlight形式もあり、Phoenix形式もあります。コントラクトは、あなたがどこから来たかは気にしません。payloadにどんなフィールドが入っているかだけを見て、対応する検証ロジックへ振り分けます。Moonlightの検証は公開アカウントの状態を直接読み、Phoenixの検証はZK proofを実行します。両方の検証が通ったら、結果を同じグローバル状態ツリーに書き込みます。私が長いこと考えてようやく分かった決定的なポイントは、2つの状態ツリーを1本に統合してしまえば、公開アカウントからプライバシーnoteへ1回送金するのは、本質的にはpayloadの変換にすぎない、ということです。ブリッジも不要で、複雑な同期プロトコルも不要。状態更新はアトミックで、全部成功するか、全部ロールバックされます。
Moonlightは公開アカウント方式のルートを取ります。残高、送金の送信者・受信者・金額までがチェーン上に書き込まれ、誰でも見られます。これは取引所への入金や、機関の照合など「透明性が必須」の場面に向いています。Phoenixはまったく別のロジックで、資産は暗号化されたnoteになり、Merkleツリーの中に隠されます。あなたが1回お金を使うとき、どのnoteを使ったのかは公開せず、nullifierとZKP証明を投げます。ネットワークはあなたが資金を持っていて二重使用していないことは検証できますが、金額や送信者は見えません。監査が必要なときは、viewing keyで選択的に開示できます。
月初にSEPA送金のメモを書いていたとき、似たような問題に触れました。2つの銀行システム間で照合すると、状態が一致しないだけでどれだけ厄介か。私はそのとき夜中の2時まで振り回されました。ブロックチェーンも2つの孤立した帳簿を別々に持つのなら、いっそ従来の金融のほうがまだマシです。
当時は少しイライラしていて、ドキュメントがこの点を十分に分かりやすく説明していないと感じました。Ruskモジュールのコントラクト設計の章をめくり、最初の2段落を読んでも、MoonlightとPhoenixそれぞれのデータ構造を説明しているだけで、特にピンときませんでした。ところが4段落目まで進んで、Transfer Contractのインターフェース定義に列挙型のpayloadが使われているのを見た瞬間、その設計意図がようやく腑に落ちました。
Transfer Contractは、調停(コーディネート)の入口です。さまざまな形式のpayloadを受け取ります。Moonlight形式もあり、Phoenix形式もあります。コントラクトは、あなたがどこから来たかは気にしません。payloadにどんなフィールドが入っているかだけを見て、対応する検証ロジックへ振り分けます。Moonlightの検証は公開アカウントの状態を直接読み、Phoenixの検証はZK proofを実行します。両方の検証が通ったら、結果を同じグローバル状態ツリーに書き込みます。私が長いこと考えてようやく分かった決定的なポイントは、2つの状態ツリーを1本に統合してしまえば、公開アカウントからプライバシーnoteへ1回送金するのは、本質的にはpayloadの変換にすぎない、ということです。ブリッジも不要で、複雑な同期プロトコルも不要。状態更新はアトミックで、全部成功するか、全部ロールバックされます。
253
·
--
#dusk $DUSK @Dusk_Foundation 2026年1月7号、Duskメインネットがローンチ。6年かけて規制下の金融のためのプライバシーに特化したLayer 1を作り、PLONKのゼロ知識証明を裏付けにしている。自分は当時推し通知を見て、パッと確認してスッと流した。
でも本当に落ち着かなかったのは4月末だった。その日DuskのDiscordで適当に見ていたら、誰かがOtterSecのレポートへのリンクを投げてきた。開けてみたら、背中が冷えた。
レポートによると、dusk-plonkの検証器に大穴がある—検証器が最終検証方程式で、証明者が渡してきた4つの選択子多項式の評価値をそのまま使っているのに、これらの評価値についてKZG展開による検証を一切していない。何がヤバいかというと、証明者はこの4つの値を、方程式を通せる任意の数に設定でき、検証器はそれを何も疑わず受け入れてしまう。すると攻撃者は、ゼロ知識証明をでっち上げることで、取引回路内のすべての制約をすり抜け、直接DUSKを鋳造できる。攻撃当時、Duskのプライバシーレイヤーによって守られていたのは、およそ6000万ドル規模だった。
半信半疑だったので、PLONKの論文を自分で調べ、GitHub上でDuskのソースコードも掘り返した。要するにこうだ:PLONKは回路を一つ一つのゲートに分解する。各ゲートには左入力、右入力、出力がある。各ゲートには1本ずつ制約が課され、PLONKは選択子値(たとえばq_M=1なら乗算ゲート、q_L=1なら加法項)を使って、あらゆるゲートタイプを1つの式に統一する。検証方程式は、その選択子が検証者の秘密鍵に含まれる信頼できるコミットメントと一致していることを確認しなければならない。ところがdusk-plonkはそもそもこのチェックをしていない。つまり門番が身分証を見ないのと同じで、「誰だ」と言えば、そのまま通ってしまう。
以前は、ゼロ知識証明は学術界で何度も叩き込まれているものだから、数学的に問題がないならエンジニアリングでも安全だと勝手に思っていた。けれど今回で腑に落ちたのは、全プライバシーチェーンが結局ブラックボックスで、外から論理の穴なんて探せないということだ。数学的な証明が解決しているのは「証明できるかどうか」「証明が正しく検証されているかどうか」であって、その間にある“抜け道”まで塞いでいるわけではない。しかもその隙間が、馬が走れるほど大きい。
さらにPorter Adamsによる以前の監査レポートも読み直したが、そこでは低危険度の問題が2つしか挙げられていない。こうした「1行のチェックを書かない」系の脆弱性は、そもそもカバーされていなかったようだ。
Duskの対応は意外と遅くはなく、2月14日に修正を提出している。NPEX上で数億ユーロという実資産が回っていて、方向性は自分は否定しない。ただ今後だれかがプライバシーチェーンについてまた俺に話を持ちかけるなら、最初の一言は絶対にこう聞く:あなたたちの検証コード、ちゃんと検証してるのか?
#dusk $DUSK @Dusk 2026年1月7号、Duskメインネットがローンチ。6年かけて規制下の金融のためのプライバシーに特化したLayer 1を作り、PLONKのゼロ知識証明を裏付けにしている。自分は当時推し通知を見て、パッと確認してスッと流した。
でも本当に落ち着かなかったのは4月末だった。その日DuskのDiscordで適当に見ていたら、誰かがOtterSecのレポートへのリンクを投げてきた。開けてみたら、背中が冷えた。
レポートによると、dusk-plonkの検証器に大穴がある—検証器が最終検証方程式で、証明者が渡してきた4つの選択子多項式の評価値をそのまま使っているのに、これらの評価値についてKZG展開による検証を一切していない。何がヤバいかというと、証明者はこの4つの値を、方程式を通せる任意の数に設定でき、検証器はそれを何も疑わず受け入れてしまう。すると攻撃者は、ゼロ知識証明をでっち上げることで、取引回路内のすべての制約をすり抜け、直接DUSKを鋳造できる。攻撃当時、Duskのプライバシーレイヤーによって守られていたのは、およそ6000万ドル規模だった。
半信半疑だったので、PLONKの論文を自分で調べ、GitHub上でDuskのソースコードも掘り返した。要するにこうだ:PLONKは回路を一つ一つのゲートに分解する。各ゲートには左入力、右入力、出力がある。各ゲートには1本ずつ制約が課され、PLONKは選択子値(たとえばq_M=1なら乗算ゲート、q_L=1なら加法項)を使って、あらゆるゲートタイプを1つの式に統一する。検証方程式は、その選択子が検証者の秘密鍵に含まれる信頼できるコミットメントと一致していることを確認しなければならない。ところがdusk-plonkはそもそもこのチェックをしていない。つまり門番が身分証を見ないのと同じで、「誰だ」と言えば、そのまま通ってしまう。
以前は、ゼロ知識証明は学術界で何度も叩き込まれているものだから、数学的に問題がないならエンジニアリングでも安全だと勝手に思っていた。けれど今回で腑に落ちたのは、全プライバシーチェーンが結局ブラックボックスで、外から論理の穴なんて探せないということだ。数学的な証明が解決しているのは「証明できるかどうか」「証明が正しく検証されているかどうか」であって、その間にある“抜け道”まで塞いでいるわけではない。しかもその隙間が、馬が走れるほど大きい。
さらにPorter Adamsによる以前の監査レポートも読み直したが、そこでは低危険度の問題が2つしか挙げられていない。こうした「1行のチェックを書かない」系の脆弱性は、そもそもカバーされていなかったようだ。
Duskの対応は意外と遅くはなく、2月14日に修正を提出している。NPEX上で数億ユーロという実資産が回っていて、方向性は自分は否定しない。ただ今後だれかがプライバシーチェーンについてまた俺に話を持ちかけるなら、最初の一言は絶対にこう聞く:あなたたちの検証コード、ちゃんと検証してるのか?
でも本当に落ち着かなかったのは4月末だった。その日DuskのDiscordで適当に見ていたら、誰かがOtterSecのレポートへのリンクを投げてきた。開けてみたら、背中が冷えた。
レポートによると、dusk-plonkの検証器に大穴がある—検証器が最終検証方程式で、証明者が渡してきた4つの選択子多項式の評価値をそのまま使っているのに、これらの評価値についてKZG展開による検証を一切していない。何がヤバいかというと、証明者はこの4つの値を、方程式を通せる任意の数に設定でき、検証器はそれを何も疑わず受け入れてしまう。すると攻撃者は、ゼロ知識証明をでっち上げることで、取引回路内のすべての制約をすり抜け、直接DUSKを鋳造できる。攻撃当時、Duskのプライバシーレイヤーによって守られていたのは、およそ6000万ドル規模だった。
半信半疑だったので、PLONKの論文を自分で調べ、GitHub上でDuskのソースコードも掘り返した。要するにこうだ:PLONKは回路を一つ一つのゲートに分解する。各ゲートには左入力、右入力、出力がある。各ゲートには1本ずつ制約が課され、PLONKは選択子値(たとえばq_M=1なら乗算ゲート、q_L=1なら加法項)を使って、あらゆるゲートタイプを1つの式に統一する。検証方程式は、その選択子が検証者の秘密鍵に含まれる信頼できるコミットメントと一致していることを確認しなければならない。ところがdusk-plonkはそもそもこのチェックをしていない。つまり門番が身分証を見ないのと同じで、「誰だ」と言えば、そのまま通ってしまう。
以前は、ゼロ知識証明は学術界で何度も叩き込まれているものだから、数学的に問題がないならエンジニアリングでも安全だと勝手に思っていた。けれど今回で腑に落ちたのは、全プライバシーチェーンが結局ブラックボックスで、外から論理の穴なんて探せないということだ。数学的な証明が解決しているのは「証明できるかどうか」「証明が正しく検証されているかどうか」であって、その間にある“抜け道”まで塞いでいるわけではない。しかもその隙間が、馬が走れるほど大きい。
さらにPorter Adamsによる以前の監査レポートも読み直したが、そこでは低危険度の問題が2つしか挙げられていない。こうした「1行のチェックを書かない」系の脆弱性は、そもそもカバーされていなかったようだ。
Duskの対応は意外と遅くはなく、2月14日に修正を提出している。NPEX上で数億ユーロという実資産が回っていて、方向性は自分は否定しない。ただ今後だれかがプライバシーチェーンについてまた俺に話を持ちかけるなら、最初の一言は絶対にこう聞く:あなたたちの検証コード、ちゃんと検証してるのか?
176
·
--
#dusk $DUSK @Dusk_Foundation 先日Duskのノードを立ち上げてみた。node-installerを入れて、起動コマンドを叩こうとしたとき、手がEnterキーの上で一瞬止まった。操作ミスが怖いというより、前回までと同じように——ログが数行流れたところで固まってしまい、あとから「ドキュメントとコードが噛み合っていない」ことに気づく、あのパターンが怖かった。
起動後ruskがログを流し始めた。ValidationとRatificationの2つのフェーズが交互に実行される。まずValidationフェーズで、委員会のメンバー一組が候補ブロックの有効性をチェック。続いてRatificationフェーズで、別の委員会が検証結果を確認し、最終的にそのブロックを確定する。ログの各ラウンドにはRoundとIterationの番号が付いていて、ブロック生成の間隔も安定している。画面を十数分見つめていたら、ブロック高はずっと増え続けて止まらなかった。ほかのテストネットでよくある「途中まで流れて固まる」ような影が、ようやくここで消えた。
その後ruskリポジトリを調べた。コミット数は8025。CIパイプラインはclippyに加えてnightly testを回し、チーム自身がcargo-dusk-analyzerというツールまで書いて静的解析を行っている。デプロイツールdsk-deploy-cliの中で気づいた細かい点として、PhoenixとMoonlightは別々のコマンドライン引数になっていた。同じチェーン上でも2種類の取引パスはそれぞれ独立して呼び出される。issueに貼られていたgasデータを見て、Moonlight送金は約8万gas、MoonlightからPhoenixへ送ると2556万gas——つまり300倍の差。これがZK証明の“実際の計算コスト”なんだと分かった。
次にネットワーク層を読み返した。Kadcastは公式のRust実装で、107のリポジトリはすべてRust。plonkリポジトリもコミット872で、チームが自分たちで書いたもので、既存ライブラリを少し弄って載せるタイプではない。
そしてNPEXの背景も調べた。AFMの規制を受けるオランダの取引所で、MTF、Broker、ECSPのライセンスを保有し、3億ユーロの資産を運用している。Dusk Tradeの候補者リストはすでに公開されていて、実際にRWAの取引プラットフォームを構築しているようだ。
2018年から今まで、7年。8025コミット、107リポジトリ、すべてRust。このようなエンジニアリングの規律には、本当に感心した。
#dusk $DUSK @Dusk 先日Duskのノードを立ち上げてみた。node-installerを入れて、起動コマンドを叩こうとしたとき、手がEnterキーの上で一瞬止まった。操作ミスが怖いというより、前回までと同じように——ログが数行流れたところで固まってしまい、あとから「ドキュメントとコードが噛み合っていない」ことに気づく、あのパターンが怖かった。
起動後ruskがログを流し始めた。ValidationとRatificationの2つのフェーズが交互に実行される。まずValidationフェーズで、委員会のメンバー一組が候補ブロックの有効性をチェック。続いてRatificationフェーズで、別の委員会が検証結果を確認し、最終的にそのブロックを確定する。ログの各ラウンドにはRoundとIterationの番号が付いていて、ブロック生成の間隔も安定している。画面を十数分見つめていたら、ブロック高はずっと増え続けて止まらなかった。ほかのテストネットでよくある「途中まで流れて固まる」ような影が、ようやくここで消えた。
その後ruskリポジトリを調べた。コミット数は8025。CIパイプラインはclippyに加えてnightly testを回し、チーム自身がcargo-dusk-analyzerというツールまで書いて静的解析を行っている。デプロイツールdsk-deploy-cliの中で気づいた細かい点として、PhoenixとMoonlightは別々のコマンドライン引数になっていた。同じチェーン上でも2種類の取引パスはそれぞれ独立して呼び出される。issueに貼られていたgasデータを見て、Moonlight送金は約8万gas、MoonlightからPhoenixへ送ると2556万gas——つまり300倍の差。これがZK証明の“実際の計算コスト”なんだと分かった。
次にネットワーク層を読み返した。Kadcastは公式のRust実装で、107のリポジトリはすべてRust。plonkリポジトリもコミット872で、チームが自分たちで書いたもので、既存ライブラリを少し弄って載せるタイプではない。
そしてNPEXの背景も調べた。AFMの規制を受けるオランダの取引所で、MTF、Broker、ECSPのライセンスを保有し、3億ユーロの資産を運用している。Dusk Tradeの候補者リストはすでに公開されていて、実際にRWAの取引プラットフォームを構築しているようだ。
2018年から今まで、7年。8025コミット、107リポジトリ、すべてRust。このようなエンジニアリングの規律には、本当に感心した。
起動後ruskがログを流し始めた。ValidationとRatificationの2つのフェーズが交互に実行される。まずValidationフェーズで、委員会のメンバー一組が候補ブロックの有効性をチェック。続いてRatificationフェーズで、別の委員会が検証結果を確認し、最終的にそのブロックを確定する。ログの各ラウンドにはRoundとIterationの番号が付いていて、ブロック生成の間隔も安定している。画面を十数分見つめていたら、ブロック高はずっと増え続けて止まらなかった。ほかのテストネットでよくある「途中まで流れて固まる」ような影が、ようやくここで消えた。
その後ruskリポジトリを調べた。コミット数は8025。CIパイプラインはclippyに加えてnightly testを回し、チーム自身がcargo-dusk-analyzerというツールまで書いて静的解析を行っている。デプロイツールdsk-deploy-cliの中で気づいた細かい点として、PhoenixとMoonlightは別々のコマンドライン引数になっていた。同じチェーン上でも2種類の取引パスはそれぞれ独立して呼び出される。issueに貼られていたgasデータを見て、Moonlight送金は約8万gas、MoonlightからPhoenixへ送ると2556万gas——つまり300倍の差。これがZK証明の“実際の計算コスト”なんだと分かった。
次にネットワーク層を読み返した。Kadcastは公式のRust実装で、107のリポジトリはすべてRust。plonkリポジトリもコミット872で、チームが自分たちで書いたもので、既存ライブラリを少し弄って載せるタイプではない。
そしてNPEXの背景も調べた。AFMの規制を受けるオランダの取引所で、MTF、Broker、ECSPのライセンスを保有し、3億ユーロの資産を運用している。Dusk Tradeの候補者リストはすでに公開されていて、実際にRWAの取引プラットフォームを構築しているようだ。
2018年から今まで、7年。8025コミット、107リポジトリ、すべてRust。このようなエンジニアリングの規律には、本当に感心した。
156
·
--
#dusk $DUSK @Dusk_Foundation
昨晚は3時まで起きてDuskのソースコードを読んで、見るほど背筋が寒くなりました——怖いというより、技術の深さに圧倒された感じです。以前は $DUSK をただのプライバシー系チェーンだと思っていましたが、実際のアーキテクチャはZcashとはまったく別の生き物です。
核心は二重トランザクションモデルです。Phoenixは note-based にZK証明を組み合わせ、金額と取引相手をすべて秘匿します。一方Moonlightは透明アカウントの経路を用い、規制当局の監査に使えるようにしています。両方の道を並走させ、プライバシーとコンプライアンスは両立して排他的ではありません。PLONK証明システムのチームはRustでゼロから書き起こしており、GitHubは633スター。さらにcustom gateやPOSEIDONハッシュの最適化も自前で追加しています。回路の制約を1行ずつ見ましたが、設計には確かに“中身”があって、テンプレの寄せ集めではありません。
Citadel SDKはZKPレベルのKYC検証を行い、OutdidにはNFCとゼロ知識でパスポート身分を照合する仕組みも投資しています。コンセンサス層は自社のSBA——隔離バイザンチン協定で、盲拍のステーキングにより、ブロック生成ノード自体も匿名化されます。Piecrust VMはWASMのスマートコントラクトを動かし、2.0版では速度が500%向上。KadcastはP2Pの伝播層で、107のリポジトリをすべてRustで実装しており、エンジニアリングの規律が非常に強いです。
協力パートナー側の検証もありました。NPEXはオランダのAFMがライセンスするMTFで、QuantozはMiCAに準拠したEURQの発行を行っています。真にMiFID IIに合わせてコンプライアンス決済まで走るのであって、絵に描いた餅ではありません。
#dusk $DUSK @Dusk
昨晚は3時まで起きてDuskのソースコードを読んで、見るほど背筋が寒くなりました——怖いというより、技術の深さに圧倒された感じです。以前は $DUSK をただのプライバシー系チェーンだと思っていましたが、実際のアーキテクチャはZcashとはまったく別の生き物です。
核心は二重トランザクションモデルです。Phoenixは note-based にZK証明を組み合わせ、金額と取引相手をすべて秘匿します。一方Moonlightは透明アカウントの経路を用い、規制当局の監査に使えるようにしています。両方の道を並走させ、プライバシーとコンプライアンスは両立して排他的ではありません。PLONK証明システムのチームはRustでゼロから書き起こしており、GitHubは633スター。さらにcustom gateやPOSEIDONハッシュの最適化も自前で追加しています。回路の制約を1行ずつ見ましたが、設計には確かに“中身”があって、テンプレの寄せ集めではありません。
Citadel SDKはZKPレベルのKYC検証を行い、OutdidにはNFCとゼロ知識でパスポート身分を照合する仕組みも投資しています。コンセンサス層は自社のSBA——隔離バイザンチン協定で、盲拍のステーキングにより、ブロック生成ノード自体も匿名化されます。Piecrust VMはWASMのスマートコントラクトを動かし、2.0版では速度が500%向上。KadcastはP2Pの伝播層で、107のリポジトリをすべてRustで実装しており、エンジニアリングの規律が非常に強いです。
協力パートナー側の検証もありました。NPEXはオランダのAFMがライセンスするMTFで、QuantozはMiCAに準拠したEURQの発行を行っています。真にMiFID IIに合わせてコンプライアンス決済まで走るのであって、絵に描いた餅ではありません。
昨晚は3時まで起きてDuskのソースコードを読んで、見るほど背筋が寒くなりました——怖いというより、技術の深さに圧倒された感じです。以前は $DUSK をただのプライバシー系チェーンだと思っていましたが、実際のアーキテクチャはZcashとはまったく別の生き物です。
核心は二重トランザクションモデルです。Phoenixは note-based にZK証明を組み合わせ、金額と取引相手をすべて秘匿します。一方Moonlightは透明アカウントの経路を用い、規制当局の監査に使えるようにしています。両方の道を並走させ、プライバシーとコンプライアンスは両立して排他的ではありません。PLONK証明システムのチームはRustでゼロから書き起こしており、GitHubは633スター。さらにcustom gateやPOSEIDONハッシュの最適化も自前で追加しています。回路の制約を1行ずつ見ましたが、設計には確かに“中身”があって、テンプレの寄せ集めではありません。
Citadel SDKはZKPレベルのKYC検証を行い、OutdidにはNFCとゼロ知識でパスポート身分を照合する仕組みも投資しています。コンセンサス層は自社のSBA——隔離バイザンチン協定で、盲拍のステーキングにより、ブロック生成ノード自体も匿名化されます。Piecrust VMはWASMのスマートコントラクトを動かし、2.0版では速度が500%向上。KadcastはP2Pの伝播層で、107のリポジトリをすべてRustで実装しており、エンジニアリングの規律が非常に強いです。
協力パートナー側の検証もありました。NPEXはオランダのAFMがライセンスするMTFで、QuantozはMiCAに準拠したEURQの発行を行っています。真にMiFID IIに合わせてコンプライアンス決済まで走るのであって、絵に描いた餅ではありません。
186
·
--
#dusk $DUSK @Dusk_Foundation 昨日、あるメッセージを見たんですが、NPEXプラットフォームでDuskをベースにしたマネージド(ホスティング)ソリューションが立ち上がったんです。私はそのまま下までスクロールしてみました。読み進めるほど、どんどん面白く感じました。これは市場にあるあらゆるマネージド方式とは違います——資産はチェーン上にあり、秘密鍵はあなた自身が持ち、さらに規制当局も確認できます。
これ、私は今まで見たことがありません。
マネージド領域を調べたことがある人なら分かると思いますが、これまで選択肢はずっと2つしかありませんでした。1つは、秘密鍵を第三者のマネージド業者に預けて、規制要件を満たす。ただし資産の本質はあなたの手元にはありません。もう1つは、自分で秘密鍵を管理する。すると安全ではあるのですが、規制当局に対して自分がコンプライアンスに適合していると証明できません。どちらかを選ぶしかなくて、第三の道はありません。
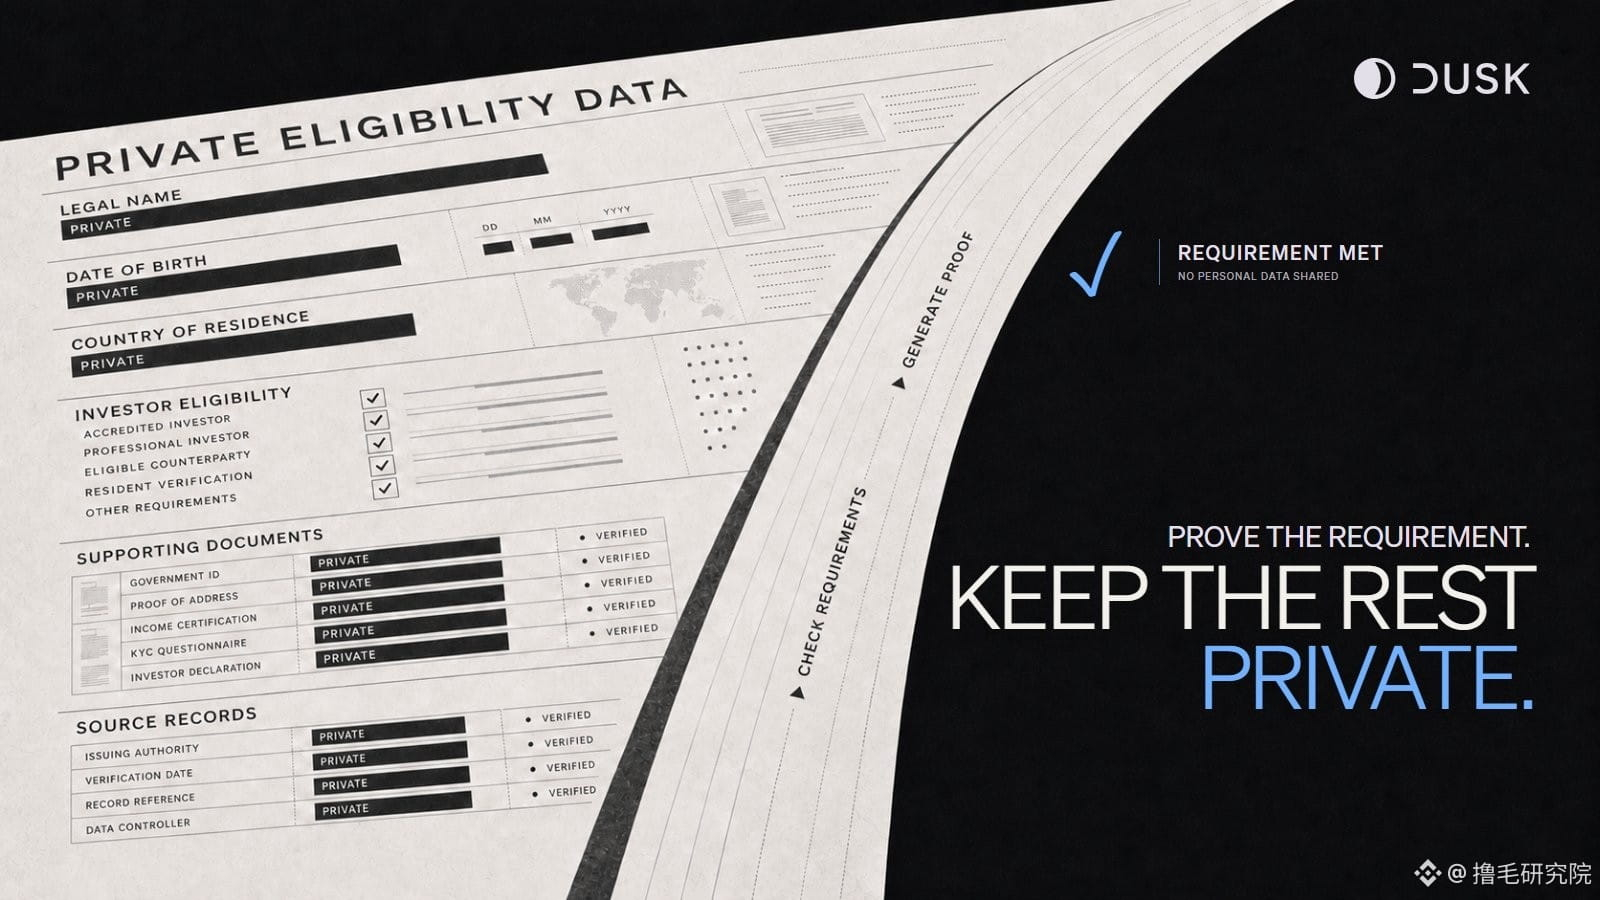
DuskとCordialが打ち出したこのゼロトラスト・マネージド(ホスティング)ソリューションは、その「第三の道」を実際に成立させています。これは第三者マネージドではなく、Cordial Treasuryという名称のセルフカストディ・ウォレット技術の一式で、機関が自分で導入し、自分で管理します。そして秘密鍵は常に機関自身のハードウェアウォレットの中にあります。NPEXのようなライセンスを持つ取引所でこの仕組みが採用されると、規制当局はゼロ知識証明によって機関のポジションがコンプライアンスに合っているかを検証できますが、検証が終わればそのまま引き上げます——秘密鍵には触れられません。
鍵を手放す必要もなく、資産をみんなに見せる必要もありません。ルールに合っていることは証明できますが、すべての資産の中身をさらけ出す必要はないのです。「セルフカストディ」と「コンプライアンス」という、もう10年絡まってほどけなかった結び目が、初めて解けました。
私はこれまで、ゼロ知識証明は実際の応用から遠いものだと思っていました。どうしてもアカデミックな世界の話に見えていました。けれどDuskは今回、それを“本当にマネージドが必要な場面”に組み込みました。しかも規制されたプラットフォーム上で動かしています。コンセプト検証でもなく、テストネットでもなく、実際に使われているものです。
この件で、Duskに対する見方が少し変わりました。以前はそのコンセンサス、アーキテクチャ、経済モデルを見ていて、どれも技術面の話だと感じていました。しかしこのマネージド・ソリューションは、Duskが“具体的で長年の課題”を解決しようとしていることを見せてくれました——信頼というものを、ブロックチェーン上で結局どうやって改めて作り直すのか?
Duskの答えはこうです。信頼は、コントロール権を手放すことで生まれるのではなく、検証可能性によって築かれるのだと。鍵を渡さなくても、人に信じてもらうことができます。
#dusk $DUSK @Dusk 昨日、あるメッセージを見たんですが、NPEXプラットフォームでDuskをベースにしたマネージド(ホスティング)ソリューションが立ち上がったんです。私はそのまま下までスクロールしてみました。読み進めるほど、どんどん面白く感じました。これは市場にあるあらゆるマネージド方式とは違います——資産はチェーン上にあり、秘密鍵はあなた自身が持ち、さらに規制当局も確認できます。
これ、私は今まで見たことがありません。
マネージド領域を調べたことがある人なら分かると思いますが、これまで選択肢はずっと2つしかありませんでした。1つは、秘密鍵を第三者のマネージド業者に預けて、規制要件を満たす。ただし資産の本質はあなたの手元にはありません。もう1つは、自分で秘密鍵を管理する。すると安全ではあるのですが、規制当局に対して自分がコンプライアンスに適合していると証明できません。どちらかを選ぶしかなくて、第三の道はありません。
DuskとCordialが打ち出したこのゼロトラスト・マネージド(ホスティング)ソリューションは、その「第三の道」を実際に成立させています。これは第三者マネージドではなく、Cordial Treasuryという名称のセルフカストディ・ウォレット技術の一式で、機関が自分で導入し、自分で管理します。そして秘密鍵は常に機関自身のハードウェアウォレットの中にあります。NPEXのようなライセンスを持つ取引所でこの仕組みが採用されると、規制当局はゼロ知識証明によって機関のポジションがコンプライアンスに合っているかを検証できますが、検証が終わればそのまま引き上げます——秘密鍵には触れられません。
鍵を手放す必要もなく、資産をみんなに見せる必要もありません。ルールに合っていることは証明できますが、すべての資産の中身をさらけ出す必要はないのです。「セルフカストディ」と「コンプライアンス」という、もう10年絡まってほどけなかった結び目が、初めて解けました。
私はこれまで、ゼロ知識証明は実際の応用から遠いものだと思っていました。どうしてもアカデミックな世界の話に見えていました。けれどDuskは今回、それを“本当にマネージドが必要な場面”に組み込みました。しかも規制されたプラットフォーム上で動かしています。コンセプト検証でもなく、テストネットでもなく、実際に使われているものです。
この件で、Duskに対する見方が少し変わりました。以前はそのコンセンサス、アーキテクチャ、経済モデルを見ていて、どれも技術面の話だと感じていました。しかしこのマネージド・ソリューションは、Duskが“具体的で長年の課題”を解決しようとしていることを見せてくれました——信頼というものを、ブロックチェーン上で結局どうやって改めて作り直すのか?
Duskの答えはこうです。信頼は、コントロール権を手放すことで生まれるのではなく、検証可能性によって築かれるのだと。鍵を渡さなくても、人に信じてもらうことができます。
これ、私は今まで見たことがありません。
マネージド領域を調べたことがある人なら分かると思いますが、これまで選択肢はずっと2つしかありませんでした。1つは、秘密鍵を第三者のマネージド業者に預けて、規制要件を満たす。ただし資産の本質はあなたの手元にはありません。もう1つは、自分で秘密鍵を管理する。すると安全ではあるのですが、規制当局に対して自分がコンプライアンスに適合していると証明できません。どちらかを選ぶしかなくて、第三の道はありません。
DuskとCordialが打ち出したこのゼロトラスト・マネージド(ホスティング)ソリューションは、その「第三の道」を実際に成立させています。これは第三者マネージドではなく、Cordial Treasuryという名称のセルフカストディ・ウォレット技術の一式で、機関が自分で導入し、自分で管理します。そして秘密鍵は常に機関自身のハードウェアウォレットの中にあります。NPEXのようなライセンスを持つ取引所でこの仕組みが採用されると、規制当局はゼロ知識証明によって機関のポジションがコンプライアンスに合っているかを検証できますが、検証が終わればそのまま引き上げます——秘密鍵には触れられません。
鍵を手放す必要もなく、資産をみんなに見せる必要もありません。ルールに合っていることは証明できますが、すべての資産の中身をさらけ出す必要はないのです。「セルフカストディ」と「コンプライアンス」という、もう10年絡まってほどけなかった結び目が、初めて解けました。
私はこれまで、ゼロ知識証明は実際の応用から遠いものだと思っていました。どうしてもアカデミックな世界の話に見えていました。けれどDuskは今回、それを“本当にマネージドが必要な場面”に組み込みました。しかも規制されたプラットフォーム上で動かしています。コンセプト検証でもなく、テストネットでもなく、実際に使われているものです。
この件で、Duskに対する見方が少し変わりました。以前はそのコンセンサス、アーキテクチャ、経済モデルを見ていて、どれも技術面の話だと感じていました。しかしこのマネージド・ソリューションは、Duskが“具体的で長年の課題”を解決しようとしていることを見せてくれました——信頼というものを、ブロックチェーン上で結局どうやって改めて作り直すのか?
Duskの答えはこうです。信頼は、コントロール権を手放すことで生まれるのではなく、検証可能性によって築かれるのだと。鍵を渡さなくても、人に信じてもらうことができます。
410
·
--
#dusk $DUSK @Dusk_Foundation 深夜眠れず白書をめくっていたら、検証者KYCのページにたどり着き、正直自分でも呆れました。内容に感動したわけじゃない。ふと「完全に匿名のチェーンにお金を置いていいのか?」という疑問が頭をよぎったんです。10秒考えて、答えは「怖くてできない」。そして次に思ったのは、何百億も扱うような機関だって、おそらく私と同じくビビってるはずだ、ということ。
頭の中に一つの場面が浮かびました。もし本当に匿名チェーンにお金を預けて、その翌日にプールが抜き取られたとしたら。私はそのウォレットアドレスに向かって「金を返せ!」と叫ぶ。相手が「匿名だから」と返せるとしても、それはせいぜい礼儀がある方だと思ってしまうでしょう。で、その先は?何も起きない。従来の銀行なら、金が減れば電話もできるし、窓口に行って机を叩いて抗議もできるし、訴えることもできる。チェーン上では、ブロックチェーン・エクスプローラーでそのアドレスを眺めて呆然とするしかない。Duskは検証者に実名確認を求めている。見た目は「分散化の後退」ですが、機関側の立場に立って考えれば分かります。彼らが欲しいのは、匿名の自由そのものじゃない。何かあったときに“人として”追いかけられることです。
後で私は腑に落ちました。Duskが求めているのは、純粋な匿名でも、完全な公開でもなく、その中間です。つまり「自分が誰かを証明できるが、身分証を顔に貼り付けなくていい」状態。Citadelのアイデンティティ・システムとゼロ知識証明の組み合わせで実現していて、ちょっと高級クラブに入る感じに似ています。入口の警備員はあなたが誰か分かっている。でも中の客は、互いに家計の中身を掘り返し合わなくていい。MiCAやMiFID IIといった規制枠組みに合わせることで、この案は最初に私が考えたよりかなり複雑で、それでも現実的です。
2026年1月7日、メインネットが正式に稼働開始。6年という開発期間が、ようやく形になりました。DuskEVMは同期して動き出し、Solidity開発者はそのまま上に搭載できます。DEXやクロスチェーン・ブリッジのような中核コンポーネントもアップグレードが完了。ネットワークでは、ステークしている人の3分の1超がルールを守る必要があり、規律を破ったり長期間オフラインだったりする場合は、直接ステークが罰として差し押さえられます。ブロック時間は10秒。トークン化された資産にとっては、この速度で十分です。
以前私は白書を読んでいて、検証者の仕組みのような章は目を閉じたままページを進めてしまって、「自分とは関係ない」と感じていました。Duskのこのページは何度も行ったり来たりして読みました。書かれている内容が特に上手いからではありません。むしろ、このページが私に一つのことをはっきり理解させたからです。プロジェクトが良いかどうかは、スローガンをどれだけ大声で叫んでいるかではなく、「ユーザーが“できない”と思うその問題を、先回りして解決できるかどうか」で決まるんだ、ということ。
#dusk $DUSK @Dusk 深夜眠れず白書をめくっていたら、検証者KYCのページにたどり着き、正直自分でも呆れました。内容に感動したわけじゃない。ふと「完全に匿名のチェーンにお金を置いていいのか?」という疑問が頭をよぎったんです。10秒考えて、答えは「怖くてできない」。そして次に思ったのは、何百億も扱うような機関だって、おそらく私と同じくビビってるはずだ、ということ。
頭の中に一つの場面が浮かびました。もし本当に匿名チェーンにお金を預けて、その翌日にプールが抜き取られたとしたら。私はそのウォレットアドレスに向かって「金を返せ!」と叫ぶ。相手が「匿名だから」と返せるとしても、それはせいぜい礼儀がある方だと思ってしまうでしょう。で、その先は?何も起きない。従来の銀行なら、金が減れば電話もできるし、窓口に行って机を叩いて抗議もできるし、訴えることもできる。チェーン上では、ブロックチェーン・エクスプローラーでそのアドレスを眺めて呆然とするしかない。Duskは検証者に実名確認を求めている。見た目は「分散化の後退」ですが、機関側の立場に立って考えれば分かります。彼らが欲しいのは、匿名の自由そのものじゃない。何かあったときに“人として”追いかけられることです。
後で私は腑に落ちました。Duskが求めているのは、純粋な匿名でも、完全な公開でもなく、その中間です。つまり「自分が誰かを証明できるが、身分証を顔に貼り付けなくていい」状態。Citadelのアイデンティティ・システムとゼロ知識証明の組み合わせで実現していて、ちょっと高級クラブに入る感じに似ています。入口の警備員はあなたが誰か分かっている。でも中の客は、互いに家計の中身を掘り返し合わなくていい。MiCAやMiFID IIといった規制枠組みに合わせることで、この案は最初に私が考えたよりかなり複雑で、それでも現実的です。
2026年1月7日、メインネットが正式に稼働開始。6年という開発期間が、ようやく形になりました。DuskEVMは同期して動き出し、Solidity開発者はそのまま上に搭載できます。DEXやクロスチェーン・ブリッジのような中核コンポーネントもアップグレードが完了。ネットワークでは、ステークしている人の3分の1超がルールを守る必要があり、規律を破ったり長期間オフラインだったりする場合は、直接ステークが罰として差し押さえられます。ブロック時間は10秒。トークン化された資産にとっては、この速度で十分です。
以前私は白書を読んでいて、検証者の仕組みのような章は目を閉じたままページを進めてしまって、「自分とは関係ない」と感じていました。Duskのこのページは何度も行ったり来たりして読みました。書かれている内容が特に上手いからではありません。むしろ、このページが私に一つのことをはっきり理解させたからです。プロジェクトが良いかどうかは、スローガンをどれだけ大声で叫んでいるかではなく、「ユーザーが“できない”と思うその問題を、先回りして解決できるかどうか」で決まるんだ、ということ。
頭の中に一つの場面が浮かびました。もし本当に匿名チェーンにお金を預けて、その翌日にプールが抜き取られたとしたら。私はそのウォレットアドレスに向かって「金を返せ!」と叫ぶ。相手が「匿名だから」と返せるとしても、それはせいぜい礼儀がある方だと思ってしまうでしょう。で、その先は?何も起きない。従来の銀行なら、金が減れば電話もできるし、窓口に行って机を叩いて抗議もできるし、訴えることもできる。チェーン上では、ブロックチェーン・エクスプローラーでそのアドレスを眺めて呆然とするしかない。Duskは検証者に実名確認を求めている。見た目は「分散化の後退」ですが、機関側の立場に立って考えれば分かります。彼らが欲しいのは、匿名の自由そのものじゃない。何かあったときに“人として”追いかけられることです。
後で私は腑に落ちました。Duskが求めているのは、純粋な匿名でも、完全な公開でもなく、その中間です。つまり「自分が誰かを証明できるが、身分証を顔に貼り付けなくていい」状態。Citadelのアイデンティティ・システムとゼロ知識証明の組み合わせで実現していて、ちょっと高級クラブに入る感じに似ています。入口の警備員はあなたが誰か分かっている。でも中の客は、互いに家計の中身を掘り返し合わなくていい。MiCAやMiFID IIといった規制枠組みに合わせることで、この案は最初に私が考えたよりかなり複雑で、それでも現実的です。
2026年1月7日、メインネットが正式に稼働開始。6年という開発期間が、ようやく形になりました。DuskEVMは同期して動き出し、Solidity開発者はそのまま上に搭載できます。DEXやクロスチェーン・ブリッジのような中核コンポーネントもアップグレードが完了。ネットワークでは、ステークしている人の3分の1超がルールを守る必要があり、規律を破ったり長期間オフラインだったりする場合は、直接ステークが罰として差し押さえられます。ブロック時間は10秒。トークン化された資産にとっては、この速度で十分です。
以前私は白書を読んでいて、検証者の仕組みのような章は目を閉じたままページを進めてしまって、「自分とは関係ない」と感じていました。Duskのこのページは何度も行ったり来たりして読みました。書かれている内容が特に上手いからではありません。むしろ、このページが私に一つのことをはっきり理解させたからです。プロジェクトが良いかどうかは、スローガンをどれだけ大声で叫んでいるかではなく、「ユーザーが“できない”と思うその問題を、先回りして解決できるかどうか」で決まるんだ、ということ。
1
182
·
--
#dusk $DUSK 今週、@Dusk_Foundation の資料を最初から見直しました。最初はそのプライバシーのナラティブ(説明・主張)を先に確認しようと思っていたのに、結局いちばん長く立ち止まったのは、その開示境界でした。以前は、プライバシー契約の核心は「隠すこと」だといつも思っていました。暗号化、匿名化、証明――そうした仕組みが十分に強ければ、システムは成立するはずだと。ですが深く見ていくと、より現実的な問題は「隠せるかどうか」ではなく、「どのような条件なら、必ず見られる必要があるのか」です。
Dusk は、プライバシーとコンプライアンスを一緒に置いています。これは本質的には「コントロール可能な開示」を追求することです。この設計の利点は明確です。機関は、コンプライアンスのためにオンチェーンの効率を手放す必要がありませんし、開発者も、すべてのロジックを重たい単一の構造に詰め込む必要がありません。とはいえ、代償も見え始めています。どの情報を保持でき、どれを公開しなければならないのか、誰に対して公開するのか、どの粒度まで開示するのか――これらは「プライバシー技術」という言葉だけでは直接は解決できません。本当に難しいのは暗号ではなく、開示の権利が誰の手にあるのかです。
この沈黙のポイントは、実は暗号資産(クリプト)界で最もよくある脚本にとても似ています。多くのプロジェクトが「プライバシー保護」を語りますが、実際に落とし込むと、最初に噴き出してくるのは技術の問題ではなく、コントロールの問題であることが多い。いつ情報のロックを解除するかを決めるのは誰か――その人が新しい解釈権を持つことになる。例外を握るのは誰か――その人が新しい中心点になり得る。
表面的にはコンプライアンスに優しいように見えますが、深く見ると、それは「非中央集権のプライバシー」を、承認型の構造に再び引き戻してしまう可能性もあります。
私は、この設計に価値がないとは否定しません。立ち上げ(コールドスタート)の段階では、最初に誰かがルールのドラフトを書かなければならない。家が完成したばかりのときに、最初に入退室管理や来訪者の権限を決めるのと同じです。ですがクリプト界には、「コントロール可能な開示」を万能の答えのように語り、その結果、より複雑な認可レイヤーを追加しただけに終わるプロジェクトが多すぎます。いま Dusk で一番注目すべきは、それがプライバシーをうまく語れるかどうかではなく、開示の権利を新しい中心に作り替えてしまわないかどうかです。
技術アーキテクチャは監査できます。しかし、開示境界の背後にある権力の配分は、監査がずっと難しい。DYOR。プライバシーは暗号化できても、境界は自分からは消えません。あなたは、コントロール可能な開示が、最終的に新しい中央集権的な入口になってしまうのではないか――そう思いませんか?
#dusk $DUSK 今週、@Dusk の資料を最初から見直しました。最初はそのプライバシーのナラティブ(説明・主張)を先に確認しようと思っていたのに、結局いちばん長く立ち止まったのは、その開示境界でした。以前は、プライバシー契約の核心は「隠すこと」だといつも思っていました。暗号化、匿名化、証明――そうした仕組みが十分に強ければ、システムは成立するはずだと。ですが深く見ていくと、より現実的な問題は「隠せるかどうか」ではなく、「どのような条件なら、必ず見られる必要があるのか」です。
Dusk は、プライバシーとコンプライアンスを一緒に置いています。これは本質的には「コントロール可能な開示」を追求することです。この設計の利点は明確です。機関は、コンプライアンスのためにオンチェーンの効率を手放す必要がありませんし、開発者も、すべてのロジックを重たい単一の構造に詰め込む必要がありません。とはいえ、代償も見え始めています。どの情報を保持でき、どれを公開しなければならないのか、誰に対して公開するのか、どの粒度まで開示するのか――これらは「プライバシー技術」という言葉だけでは直接は解決できません。本当に難しいのは暗号ではなく、開示の権利が誰の手にあるのかです。
この沈黙のポイントは、実は暗号資産(クリプト)界で最もよくある脚本にとても似ています。多くのプロジェクトが「プライバシー保護」を語りますが、実際に落とし込むと、最初に噴き出してくるのは技術の問題ではなく、コントロールの問題であることが多い。いつ情報のロックを解除するかを決めるのは誰か――その人が新しい解釈権を持つことになる。例外を握るのは誰か――その人が新しい中心点になり得る。
表面的にはコンプライアンスに優しいように見えますが、深く見ると、それは「非中央集権のプライバシー」を、承認型の構造に再び引き戻してしまう可能性もあります。
私は、この設計に価値がないとは否定しません。立ち上げ(コールドスタート)の段階では、最初に誰かがルールのドラフトを書かなければならない。家が完成したばかりのときに、最初に入退室管理や来訪者の権限を決めるのと同じです。ですがクリプト界には、「コントロール可能な開示」を万能の答えのように語り、その結果、より複雑な認可レイヤーを追加しただけに終わるプロジェクトが多すぎます。いま Dusk で一番注目すべきは、それがプライバシーをうまく語れるかどうかではなく、開示の権利を新しい中心に作り替えてしまわないかどうかです。
技術アーキテクチャは監査できます。しかし、開示境界の背後にある権力の配分は、監査がずっと難しい。DYOR。プライバシーは暗号化できても、境界は自分からは消えません。あなたは、コントロール可能な開示が、最終的に新しい中央集権的な入口になってしまうのではないか――そう思いませんか?
Dusk は、プライバシーとコンプライアンスを一緒に置いています。これは本質的には「コントロール可能な開示」を追求することです。この設計の利点は明確です。機関は、コンプライアンスのためにオンチェーンの効率を手放す必要がありませんし、開発者も、すべてのロジックを重たい単一の構造に詰め込む必要がありません。とはいえ、代償も見え始めています。どの情報を保持でき、どれを公開しなければならないのか、誰に対して公開するのか、どの粒度まで開示するのか――これらは「プライバシー技術」という言葉だけでは直接は解決できません。本当に難しいのは暗号ではなく、開示の権利が誰の手にあるのかです。
この沈黙のポイントは、実は暗号資産(クリプト)界で最もよくある脚本にとても似ています。多くのプロジェクトが「プライバシー保護」を語りますが、実際に落とし込むと、最初に噴き出してくるのは技術の問題ではなく、コントロールの問題であることが多い。いつ情報のロックを解除するかを決めるのは誰か――その人が新しい解釈権を持つことになる。例外を握るのは誰か――その人が新しい中心点になり得る。
表面的にはコンプライアンスに優しいように見えますが、深く見ると、それは「非中央集権のプライバシー」を、承認型の構造に再び引き戻してしまう可能性もあります。
私は、この設計に価値がないとは否定しません。立ち上げ(コールドスタート)の段階では、最初に誰かがルールのドラフトを書かなければならない。家が完成したばかりのときに、最初に入退室管理や来訪者の権限を決めるのと同じです。ですがクリプト界には、「コントロール可能な開示」を万能の答えのように語り、その結果、より複雑な認可レイヤーを追加しただけに終わるプロジェクトが多すぎます。いま Dusk で一番注目すべきは、それがプライバシーをうまく語れるかどうかではなく、開示の権利を新しい中心に作り替えてしまわないかどうかです。
技術アーキテクチャは監査できます。しかし、開示境界の背後にある権力の配分は、監査がずっと難しい。DYOR。プライバシーは暗号化できても、境界は自分からは消えません。あなたは、コントロール可能な開示が、最終的に新しい中央集権的な入口になってしまうのではないか――そう思いませんか?
1
1
145
·
--
#dusk $DUSK @Dusk_Foundation 這幾年看鏈上協議出問題,我養成了一个習慣:不太關心駭客有沒有暴力破解,反而先看掌握網絡共識安全的核心組件,到底靠什麽機制把驗證者死死按住了。見過太多節點作惡,根子不是算法被攻破,是共識設計從一開始就默認「驗證者會老實聽話」,這個默認只要失效一次,罰沒機制就會淪為空談。
最近拆解 Dusk 的 SA 共識與 Slashing 設計時,讓我停下來的正是這一層。@Dusk
Dusk 的 Succinct Attestation(SA)共識採用委員會型 PoS 模型,通過確定性抽籤算法選出出塊者和投票委員會。它把惡意行為和過失行為分開處理,對應 Hard Slashing 和 Soft Slashing 兩套機制。Soft Slashing 針對節點未出塊這類非惡意過失——第一次警告,之後每次連續違規扣除 N×10% 的質押權益並從共識中移除 N 個 epoch,但罰沒的 DUSK 不銷毀,只是從活躍質押中移除,節點仍可提取。Hard Slashing 則針對明確惡意行為:生成無效區塊扣 10% 質押並銷毀,雙重投票或雙倍出塊扣 20% 並銷毀。這套設計讓 Dusk 具備可追責性,但驗證者一旦作惡代價極重。
我也不會把它捧上天。架構再精妙,如果驗證者為了降低運維成本而集中託管節點,或者長期在線率低於 95% 觸發 Soft Slashing 累積扣減,協議精心構建的安全邊界就會面臨真正考驗。未來若為了省事把驗證節點集中在少數幾個實體手里,所謂的「去中心化」就只剩心理安慰。
在我看來 $DUSK 的價值最終看有多少驗證者願意為了安全犧牲便利。以後合規資產上鏈會越來越多,我更在意的不是收益率有多高,是誰能證明在巨大的利益誘惑面前,這套讓作惡者付出真金白銀代價的機制依然能被嚴格執行。
#dusk $DUSK @Dusk 這幾年看鏈上協議出問題,我養成了一个習慣:不太關心駭客有沒有暴力破解,反而先看掌握網絡共識安全的核心組件,到底靠什麽機制把驗證者死死按住了。見過太多節點作惡,根子不是算法被攻破,是共識設計從一開始就默認「驗證者會老實聽話」,這個默認只要失效一次,罰沒機制就會淪為空談。
最近拆解 Dusk 的 SA 共識與 Slashing 設計時,讓我停下來的正是這一層。@Dusk
Dusk 的 Succinct Attestation(SA)共識採用委員會型 PoS 模型,通過確定性抽籤算法選出出塊者和投票委員會。它把惡意行為和過失行為分開處理,對應 Hard Slashing 和 Soft Slashing 兩套機制。Soft Slashing 針對節點未出塊這類非惡意過失——第一次警告,之後每次連續違規扣除 N×10% 的質押權益並從共識中移除 N 個 epoch,但罰沒的 DUSK 不銷毀,只是從活躍質押中移除,節點仍可提取。Hard Slashing 則針對明確惡意行為:生成無效區塊扣 10% 質押並銷毀,雙重投票或雙倍出塊扣 20% 並銷毀。這套設計讓 Dusk 具備可追責性,但驗證者一旦作惡代價極重。
我也不會把它捧上天。架構再精妙,如果驗證者為了降低運維成本而集中託管節點,或者長期在線率低於 95% 觸發 Soft Slashing 累積扣減,協議精心構建的安全邊界就會面臨真正考驗。未來若為了省事把驗證節點集中在少數幾個實體手里,所謂的「去中心化」就只剩心理安慰。
在我看來 $DUSK 的價值最終看有多少驗證者願意為了安全犧牲便利。以後合規資產上鏈會越來越多,我更在意的不是收益率有多高,是誰能證明在巨大的利益誘惑面前,這套讓作惡者付出真金白銀代價的機制依然能被嚴格執行。
最近拆解 Dusk 的 SA 共識與 Slashing 設計時,讓我停下來的正是這一層。@Dusk
Dusk 的 Succinct Attestation(SA)共識採用委員會型 PoS 模型,通過確定性抽籤算法選出出塊者和投票委員會。它把惡意行為和過失行為分開處理,對應 Hard Slashing 和 Soft Slashing 兩套機制。Soft Slashing 針對節點未出塊這類非惡意過失——第一次警告,之後每次連續違規扣除 N×10% 的質押權益並從共識中移除 N 個 epoch,但罰沒的 DUSK 不銷毀,只是從活躍質押中移除,節點仍可提取。Hard Slashing 則針對明確惡意行為:生成無效區塊扣 10% 質押並銷毀,雙重投票或雙倍出塊扣 20% 並銷毀。這套設計讓 Dusk 具備可追責性,但驗證者一旦作惡代價極重。
我也不會把它捧上天。架構再精妙,如果驗證者為了降低運維成本而集中託管節點,或者長期在線率低於 95% 觸發 Soft Slashing 累積扣減,協議精心構建的安全邊界就會面臨真正考驗。未來若為了省事把驗證節點集中在少數幾個實體手里,所謂的「去中心化」就只剩心理安慰。
在我看來 $DUSK 的價值最終看有多少驗證者願意為了安全犧牲便利。以後合規資產上鏈會越來越多,我更在意的不是收益率有多高,是誰能證明在巨大的利益誘惑面前,這套讓作惡者付出真金白銀代價的機制依然能被嚴格執行。
133
·
--
一部該当
#termmax @termmax TermMax V2の技術ドキュメントを読み終えて思ったのは、昨夜ソファでうずくまって文書をかじっていたとき、半分のアイス・コーラをキーボードにこぼしてしまって、画面を拭いているときにふと見つけた一文でした。とても簡単に読み飛ばされがちな説明です。「TermMax自体は貸付(借貸)プロダクトではなく、満期が固定された資産のプリミティブです。本当の収益プロダクトや、ストラクチャードなツールは、外部で接続されるものです。」
そのとき私は、コーラの跡を残したまま画面を見つめて半分分ほど固まってしまいました。下まで読み進めてようやく理解したのですが、固定期限の借入(貸付)契約は作られた瞬間に、満期の日時、清算の閾値、決済通貨の3点がそのままチェーン上でロックされます。つまり「先に入れておいて、あとからパラメータを動的に調整する」のではありません。
これだと、その契約は生まれた時点で、いつ満期で、どう清算され、何で決済されるかが最初から分かっている。以前のAaveやCompoundのような無期限の借入(サステイナブル貸付)でいう「先に預けておいて、金利はいつでも変わるし清算ラインもいつでも調整される」という路線とは完全に別物です。去年AaveにETHを預けて、真夜中にピンで刺されるように清算されて半分を持っていかれた悪夢が、一瞬で蘇りました。ユーザーは途中で突然ピンが刺さって清算されたり、金利が急落したりすることをそもそも心配する必要がない。
業界データによれば、いまDeFiにおける借入の90%以上は変動金利の無期限モデルで、固定収益系の比率は10%未満だそうです。この設計を読んで、なぜ以前から固定収益はうまく作りづらかったのか、だいたい分かりました。ユーザーが必要としていないのではなく、土台となるプリミティブの作り方が間違っていたのです。
最近ローンチされた、階段(ステップ)型の収益ストラクチャード商品を一通り追うと、さらに分かりやすいです。USDCをTermMax側に90日間の固定期間契約として預けると、状態は外部のストラクチャード・プロトコル側で、層(レイヤー)ごとの収益証券に変換されます。優先度の高いトランシェは固定利息を受け取り、劣後側が超過収益を食べる。満期には自動で元利が決済され、ユーザーが手動で償還する必要はありません。もし基礎となる担保資産が清算ラインを割り込んだら、契約が自動でオランダ式オークション清算をトリガーします。全過程でガバナンスの投票も不要で、人手による介入も不要。
この清算がこれほどスムーズに動くのは、土台が「ネイティブな時間ロック」と「チェーン上のオークション・モジュール」を原生で持っているからで、清算ロジックを契約の底層に直接書き込んでいます。従来の借入で、第三者の清算人が前に出て抢うような(搶先するような)方式に頼るより、圧倒的に安定しています。Gasコストも60%以上低い。さらに、活期の借入が「リアルタイムに価格を流し込み、リアルタイムに清算する」ロジックなのに対して、ここはまったく別の道筋です。混同しないで。
「プロダクトを他者に接続してもらう」という設計思想こそが、それを理由に、ずっと新しい遊び方を生み出し続けられる、そして毎回最初から同じ輪を作り直さなくて済む根本原因なのだと思います。
#termmax @TermMax TermMax V2の技術ドキュメントを読み終えて思ったのは、昨夜ソファでうずくまって文書をかじっていたとき、半分のアイス・コーラをキーボードにこぼしてしまって、画面を拭いているときにふと見つけた一文でした。とても簡単に読み飛ばされがちな説明です。「TermMax自体は貸付(借貸)プロダクトではなく、満期が固定された資産のプリミティブです。本当の収益プロダクトや、ストラクチャードなツールは、外部で接続されるものです。」
そのとき私は、コーラの跡を残したまま画面を見つめて半分分ほど固まってしまいました。下まで読み進めてようやく理解したのですが、固定期限の借入(貸付)契約は作られた瞬間に、満期の日時、清算の閾値、決済通貨の3点がそのままチェーン上でロックされます。つまり「先に入れておいて、あとからパラメータを動的に調整する」のではありません。
これだと、その契約は生まれた時点で、いつ満期で、どう清算され、何で決済されるかが最初から分かっている。以前のAaveやCompoundのような無期限の借入(サステイナブル貸付)でいう「先に預けておいて、金利はいつでも変わるし清算ラインもいつでも調整される」という路線とは完全に別物です。去年AaveにETHを預けて、真夜中にピンで刺されるように清算されて半分を持っていかれた悪夢が、一瞬で蘇りました。ユーザーは途中で突然ピンが刺さって清算されたり、金利が急落したりすることをそもそも心配する必要がない。
業界データによれば、いまDeFiにおける借入の90%以上は変動金利の無期限モデルで、固定収益系の比率は10%未満だそうです。この設計を読んで、なぜ以前から固定収益はうまく作りづらかったのか、だいたい分かりました。ユーザーが必要としていないのではなく、土台となるプリミティブの作り方が間違っていたのです。
最近ローンチされた、階段(ステップ)型の収益ストラクチャード商品を一通り追うと、さらに分かりやすいです。USDCをTermMax側に90日間の固定期間契約として預けると、状態は外部のストラクチャード・プロトコル側で、層(レイヤー)ごとの収益証券に変換されます。優先度の高いトランシェは固定利息を受け取り、劣後側が超過収益を食べる。満期には自動で元利が決済され、ユーザーが手動で償還する必要はありません。もし基礎となる担保資産が清算ラインを割り込んだら、契約が自動でオランダ式オークション清算をトリガーします。全過程でガバナンスの投票も不要で、人手による介入も不要。
この清算がこれほどスムーズに動くのは、土台が「ネイティブな時間ロック」と「チェーン上のオークション・モジュール」を原生で持っているからで、清算ロジックを契約の底層に直接書き込んでいます。従来の借入で、第三者の清算人が前に出て抢うような(搶先するような)方式に頼るより、圧倒的に安定しています。Gasコストも60%以上低い。さらに、活期の借入が「リアルタイムに価格を流し込み、リアルタイムに清算する」ロジックなのに対して、ここはまったく別の道筋です。混同しないで。
「プロダクトを他者に接続してもらう」という設計思想こそが、それを理由に、ずっと新しい遊び方を生み出し続けられる、そして毎回最初から同じ輪を作り直さなくて済む根本原因なのだと思います。
そのとき私は、コーラの跡を残したまま画面を見つめて半分分ほど固まってしまいました。下まで読み進めてようやく理解したのですが、固定期限の借入(貸付)契約は作られた瞬間に、満期の日時、清算の閾値、決済通貨の3点がそのままチェーン上でロックされます。つまり「先に入れておいて、あとからパラメータを動的に調整する」のではありません。
これだと、その契約は生まれた時点で、いつ満期で、どう清算され、何で決済されるかが最初から分かっている。以前のAaveやCompoundのような無期限の借入(サステイナブル貸付)でいう「先に預けておいて、金利はいつでも変わるし清算ラインもいつでも調整される」という路線とは完全に別物です。去年AaveにETHを預けて、真夜中にピンで刺されるように清算されて半分を持っていかれた悪夢が、一瞬で蘇りました。ユーザーは途中で突然ピンが刺さって清算されたり、金利が急落したりすることをそもそも心配する必要がない。
業界データによれば、いまDeFiにおける借入の90%以上は変動金利の無期限モデルで、固定収益系の比率は10%未満だそうです。この設計を読んで、なぜ以前から固定収益はうまく作りづらかったのか、だいたい分かりました。ユーザーが必要としていないのではなく、土台となるプリミティブの作り方が間違っていたのです。
最近ローンチされた、階段(ステップ)型の収益ストラクチャード商品を一通り追うと、さらに分かりやすいです。USDCをTermMax側に90日間の固定期間契約として預けると、状態は外部のストラクチャード・プロトコル側で、層(レイヤー)ごとの収益証券に変換されます。優先度の高いトランシェは固定利息を受け取り、劣後側が超過収益を食べる。満期には自動で元利が決済され、ユーザーが手動で償還する必要はありません。もし基礎となる担保資産が清算ラインを割り込んだら、契約が自動でオランダ式オークション清算をトリガーします。全過程でガバナンスの投票も不要で、人手による介入も不要。
この清算がこれほどスムーズに動くのは、土台が「ネイティブな時間ロック」と「チェーン上のオークション・モジュール」を原生で持っているからで、清算ロジックを契約の底層に直接書き込んでいます。従来の借入で、第三者の清算人が前に出て抢うような(搶先するような)方式に頼るより、圧倒的に安定しています。Gasコストも60%以上低い。さらに、活期の借入が「リアルタイムに価格を流し込み、リアルタイムに清算する」ロジックなのに対して、ここはまったく別の道筋です。混同しないで。
「プロダクトを他者に接続してもらう」という設計思想こそが、それを理由に、ずっと新しい遊び方を生み出し続けられる、そして毎回最初から同じ輪を作り直さなくて済む根本原因なのだと思います。
200
·
--
確認済み
#dusk $DUSK @Dusk_Foundation (<t-2/>)「Dusk が Selective Disclosure(選択的開示)について話しているのを初めて見たとき、正直あまり気にしていませんでした。当時の私の理解はとても単純で、プライバシーとは取引情報を隠すことではないのか? 金額、住所、取引の関係性を保護して、他人に見えなくすれば、それでプライバシー保護は完了するのではないか、と思っていました。
しかし数日前、Dusk のホワイトペーパーのメモを整理していたとき、Phoenix の取引モデルとコンプライアンス上の資産シナリオを一緒にして改めて考え直しました。Selective Disclosure の部分を見たところで、私は立ち止まりました。そこで気づいたのは、以前見落としていた重要な問題です。もし Phoenix がすでに取引の状態を隠しているなら、機関、監査人、規制当局は一体どうやって、この取引がルールに適合していることを確認するのでしょうか?
この疑問が、Dusk の設計を改めて理解させてくれました。私は当初、プライバシーの核心は「他人に見せないこと」だと思っていましたが、調べてみると、機関が本当に必要としているのは、完全に隠すことではなく、情報を「いつ」「誰に」「どのように」検証できるかを制御することだと分かりました。
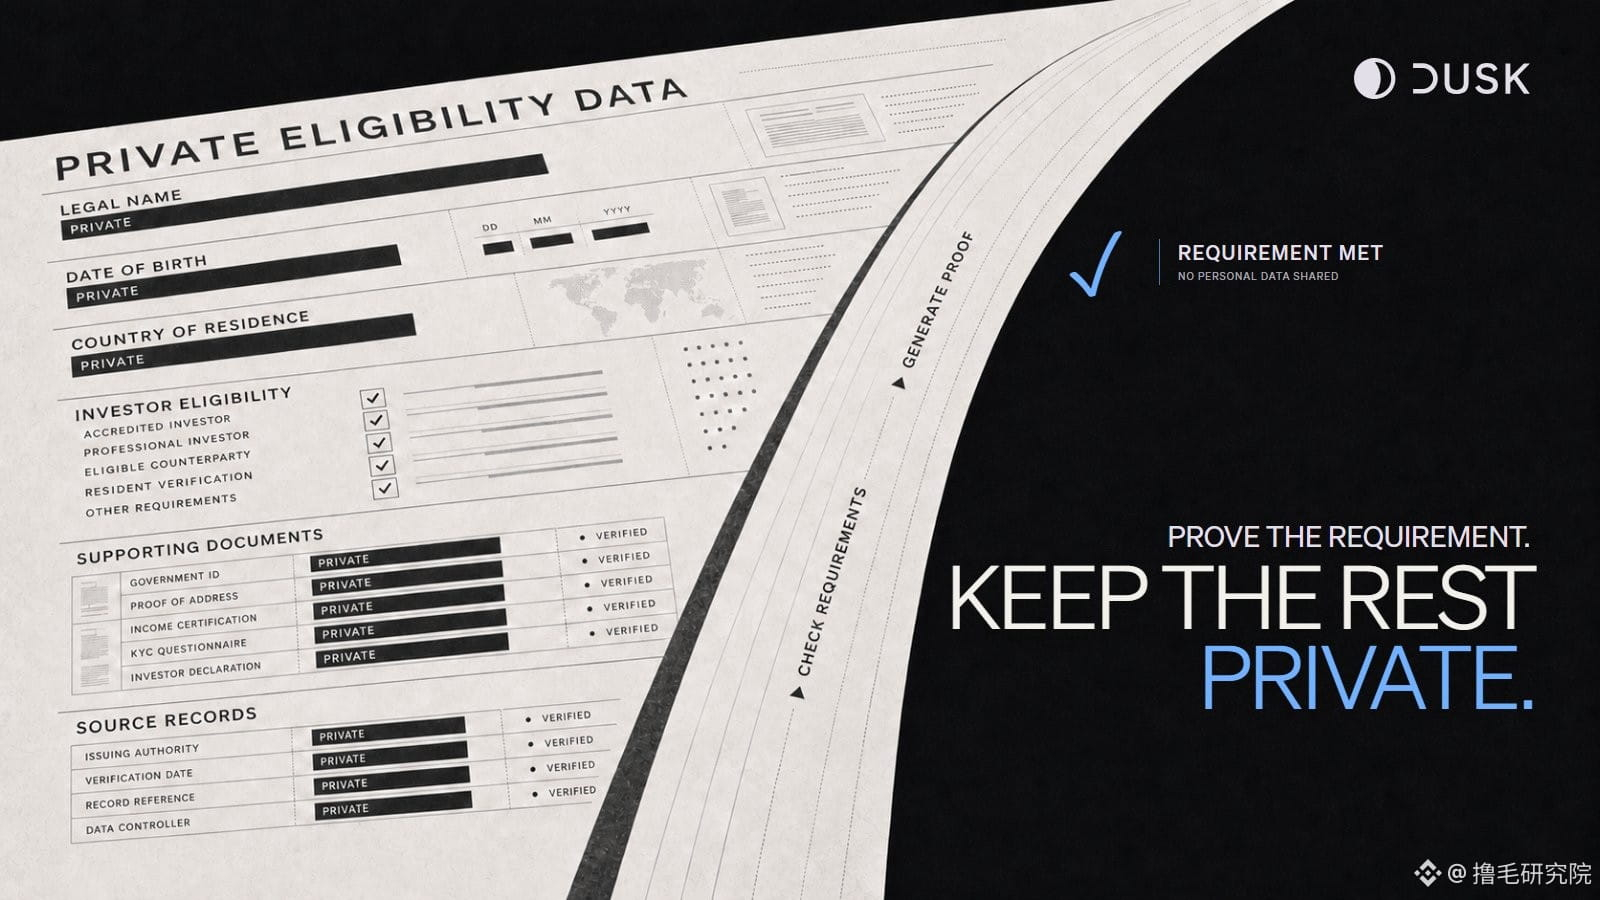
Phoenix は、取引そのもののプライバシーを解決します。shielded notes とゼロ知識証明により、ネットワークは完全な残高、取引関係、資産状態を公開することなく、取引の有効性を検証できます。しかし証券や投資信託などの規制対象資産では、情報を隠すだけでは不十分です。金融市場には監査が必要で、ルールが正しく実行されたことを確認する必要があり、さらに特定の状況では証明を提示することも求められます。
だからこそ Selective Disclosure が存在します。これはプライバシーを壊すものではなく、プライバシーの上に検証の出口を構築するものです。既定では取引データを保護し、権限を持つ主体が確認したいときには、必要な情報だけを開示し、取引履歴のすべてを公開するのではありません。
この2つの仕組みを再びつなげて理解したことで、Phoenix と Selective Disclosure は別々の独立したモジュールではないことが分かりました。前者は「どうやって取引を隠し、正しいことを証明するか」を解決し、後者は「隠した後に、現実の金融ルールを満たすにはどうするか」を解決します。過去に公開型ブロックチェーンが抱えていた問題は透明性がある一方でプライバシーが欠けていたことで、従来の金融が抱えていた問題は情報が制御できる一方で検証が中央集権に依存していることでした。
変わるのは単なる情報の隠し方だけではなく、オンチェーン金融における信頼の境界です。将来 RWA が本当にチェーン上へ入ってくると、課題は Token を発行することだけではありません。資産が、プライバシー・規制・自動執行を同時に満たすようにするにはどうすればよいのか、そこが問われることになります。
#dusk $DUSK @Dusk (<t-2/>)「Dusk が Selective Disclosure(選択的開示)について話しているのを初めて見たとき、正直あまり気にしていませんでした。当時の私の理解はとても単純で、プライバシーとは取引情報を隠すことではないのか? 金額、住所、取引の関係性を保護して、他人に見えなくすれば、それでプライバシー保護は完了するのではないか、と思っていました。
しかし数日前、Dusk のホワイトペーパーのメモを整理していたとき、Phoenix の取引モデルとコンプライアンス上の資産シナリオを一緒にして改めて考え直しました。Selective Disclosure の部分を見たところで、私は立ち止まりました。そこで気づいたのは、以前見落としていた重要な問題です。もし Phoenix がすでに取引の状態を隠しているなら、機関、監査人、規制当局は一体どうやって、この取引がルールに適合していることを確認するのでしょうか?
この疑問が、Dusk の設計を改めて理解させてくれました。私は当初、プライバシーの核心は「他人に見せないこと」だと思っていましたが、調べてみると、機関が本当に必要としているのは、完全に隠すことではなく、情報を「いつ」「誰に」「どのように」検証できるかを制御することだと分かりました。
Phoenix は、取引そのもののプライバシーを解決します。shielded notes とゼロ知識証明により、ネットワークは完全な残高、取引関係、資産状態を公開することなく、取引の有効性を検証できます。しかし証券や投資信託などの規制対象資産では、情報を隠すだけでは不十分です。金融市場には監査が必要で、ルールが正しく実行されたことを確認する必要があり、さらに特定の状況では証明を提示することも求められます。
だからこそ Selective Disclosure が存在します。これはプライバシーを壊すものではなく、プライバシーの上に検証の出口を構築するものです。既定では取引データを保護し、権限を持つ主体が確認したいときには、必要な情報だけを開示し、取引履歴のすべてを公開するのではありません。
この2つの仕組みを再びつなげて理解したことで、Phoenix と Selective Disclosure は別々の独立したモジュールではないことが分かりました。前者は「どうやって取引を隠し、正しいことを証明するか」を解決し、後者は「隠した後に、現実の金融ルールを満たすにはどうするか」を解決します。過去に公開型ブロックチェーンが抱えていた問題は透明性がある一方でプライバシーが欠けていたことで、従来の金融が抱えていた問題は情報が制御できる一方で検証が中央集権に依存していることでした。
変わるのは単なる情報の隠し方だけではなく、オンチェーン金融における信頼の境界です。将来 RWA が本当にチェーン上へ入ってくると、課題は Token を発行することだけではありません。資産が、プライバシー・規制・自動執行を同時に満たすようにするにはどうすればよいのか、そこが問われることになります。
しかし数日前、Dusk のホワイトペーパーのメモを整理していたとき、Phoenix の取引モデルとコンプライアンス上の資産シナリオを一緒にして改めて考え直しました。Selective Disclosure の部分を見たところで、私は立ち止まりました。そこで気づいたのは、以前見落としていた重要な問題です。もし Phoenix がすでに取引の状態を隠しているなら、機関、監査人、規制当局は一体どうやって、この取引がルールに適合していることを確認するのでしょうか?
この疑問が、Dusk の設計を改めて理解させてくれました。私は当初、プライバシーの核心は「他人に見せないこと」だと思っていましたが、調べてみると、機関が本当に必要としているのは、完全に隠すことではなく、情報を「いつ」「誰に」「どのように」検証できるかを制御することだと分かりました。
Phoenix は、取引そのもののプライバシーを解決します。shielded notes とゼロ知識証明により、ネットワークは完全な残高、取引関係、資産状態を公開することなく、取引の有効性を検証できます。しかし証券や投資信託などの規制対象資産では、情報を隠すだけでは不十分です。金融市場には監査が必要で、ルールが正しく実行されたことを確認する必要があり、さらに特定の状況では証明を提示することも求められます。
だからこそ Selective Disclosure が存在します。これはプライバシーを壊すものではなく、プライバシーの上に検証の出口を構築するものです。既定では取引データを保護し、権限を持つ主体が確認したいときには、必要な情報だけを開示し、取引履歴のすべてを公開するのではありません。
この2つの仕組みを再びつなげて理解したことで、Phoenix と Selective Disclosure は別々の独立したモジュールではないことが分かりました。前者は「どうやって取引を隠し、正しいことを証明するか」を解決し、後者は「隠した後に、現実の金融ルールを満たすにはどうするか」を解決します。過去に公開型ブロックチェーンが抱えていた問題は透明性がある一方でプライバシーが欠けていたことで、従来の金融が抱えていた問題は情報が制御できる一方で検証が中央集権に依存していることでした。
変わるのは単なる情報の隠し方だけではなく、オンチェーン金融における信頼の境界です。将来 RWA が本当にチェーン上へ入ってくると、課題は Token を発行することだけではありません。資産が、プライバシー・規制・自動執行を同時に満たすようにするにはどうすればよいのか、そこが問われることになります。
2
155
·
--
一部該当
#dusk $DUSK ここ数年、プライバシーチェーンが「コケる」事例を見て、私は少しずつある習慣を身につけました。暗号アルゴリズムが解読されたかどうかよりも、「規約に適合したバックドアを残している側」が本当に制約されているのかを先に見るようになったのです。プライバシープロジェクトの破綻をあまりにも多く見てきましたが、根本原因はゼロ知識証明が破られたことではなく、権限設計が最初から「プロジェクト側はユーザーデータに勝手に触らない」という前提に置かれていた点にあります。この前提が一度でも崩れれば、ユーザーの資産や取引データが丸裸になるのは、遅かれ早かれ避けられません。
@dusk_foundation のメインネットRC版でのZkKYC実行プロセスを分解して見たとき、私を立ち止まらせたのはまさにこの層です。プライバシーチェーンに「もう一つ合規のモジュールを付ける」ためのものではなく、「誰が私のデータを見られるのか」を、そのままゼロ知識回路が検証できる“硬いルール”に変えることにあります。ユーザーが監査権限を有効化する前に、ルールはまずネイティブのCitadelモジュールの回路判定を通過します。身分証明の証憑はローカルで保持し、取引状態はPedersenコミットメントで暗号化して担保し、検証ロジックは全チェーン上で公開されます。たとえプロジェクト側であっても、回路を迂回してユーザーデータを直接呼び出すことはできません。ゼロ知識証明は、権限検証プロセス自体が改ざんされていないことを保証し、ユーザーが設定した認可範囲外であれば、どんな監査リクエストでもそもそも平文データを引き出せないのです。
#dusk という発想は、銀行で資産証明を取るのに似ています。窓口担当者はあなたの全口座の取引履歴を直接めくることはできず、あなたが申請した金額や用途に対応する証明だけを出せるにとどまります。これ以上の情報は取得できません。チェーン上ではこれまで、プライバシーに対する“権限確定”の関門が欠けていました。Duskが補おうとしているのは、匿名性をどれだけ強くするかではなく、プライバシー利用に対してユーザーがコントロールできる境界線を引くことです。
私も、それを神格化はしません。ユーザーがローカルのKYC証憑を失えば、もはや合規な監査証明を開けませんし、ゼロ知識回路に論理バグがあれば、権限検証にも当然穴が生じます。真に検証すべきは、物語が美しいかどうかではなく、実際にRWA資産が載った後、このプライバシー制約が耐えられるかどうかです。
今後、チェーン上の合規資産はさらに増えていくでしょう。私がより気にしているのは、それが匿名取引をできるかどうかよりも、「あなたのプライバシーがあなた自身の意思通りにしかならない」と誰が証明できるのか、という点です。@Dusk_Foundation
#dusk $DUSK ここ数年、プライバシーチェーンが「コケる」事例を見て、私は少しずつある習慣を身につけました。暗号アルゴリズムが解読されたかどうかよりも、「規約に適合したバックドアを残している側」が本当に制約されているのかを先に見るようになったのです。プライバシープロジェクトの破綻をあまりにも多く見てきましたが、根本原因はゼロ知識証明が破られたことではなく、権限設計が最初から「プロジェクト側はユーザーデータに勝手に触らない」という前提に置かれていた点にあります。この前提が一度でも崩れれば、ユーザーの資産や取引データが丸裸になるのは、遅かれ早かれ避けられません。
@dusk_foundation のメインネットRC版でのZkKYC実行プロセスを分解して見たとき、私を立ち止まらせたのはまさにこの層です。プライバシーチェーンに「もう一つ合規のモジュールを付ける」ためのものではなく、「誰が私のデータを見られるのか」を、そのままゼロ知識回路が検証できる“硬いルール”に変えることにあります。ユーザーが監査権限を有効化する前に、ルールはまずネイティブのCitadelモジュールの回路判定を通過します。身分証明の証憑はローカルで保持し、取引状態はPedersenコミットメントで暗号化して担保し、検証ロジックは全チェーン上で公開されます。たとえプロジェクト側であっても、回路を迂回してユーザーデータを直接呼び出すことはできません。ゼロ知識証明は、権限検証プロセス自体が改ざんされていないことを保証し、ユーザーが設定した認可範囲外であれば、どんな監査リクエストでもそもそも平文データを引き出せないのです。
#dusk という発想は、銀行で資産証明を取るのに似ています。窓口担当者はあなたの全口座の取引履歴を直接めくることはできず、あなたが申請した金額や用途に対応する証明だけを出せるにとどまります。これ以上の情報は取得できません。チェーン上ではこれまで、プライバシーに対する“権限確定”の関門が欠けていました。Duskが補おうとしているのは、匿名性をどれだけ強くするかではなく、プライバシー利用に対してユーザーがコントロールできる境界線を引くことです。
私も、それを神格化はしません。ユーザーがローカルのKYC証憑を失えば、もはや合規な監査証明を開けませんし、ゼロ知識回路に論理バグがあれば、権限検証にも当然穴が生じます。真に検証すべきは、物語が美しいかどうかではなく、実際にRWA資産が載った後、このプライバシー制約が耐えられるかどうかです。
今後、チェーン上の合規資産はさらに増えていくでしょう。私がより気にしているのは、それが匿名取引をできるかどうかよりも、「あなたのプライバシーがあなた自身の意思通りにしかならない」と誰が証明できるのか、という点です。@Dusk
@dusk_foundation のメインネットRC版でのZkKYC実行プロセスを分解して見たとき、私を立ち止まらせたのはまさにこの層です。プライバシーチェーンに「もう一つ合規のモジュールを付ける」ためのものではなく、「誰が私のデータを見られるのか」を、そのままゼロ知識回路が検証できる“硬いルール”に変えることにあります。ユーザーが監査権限を有効化する前に、ルールはまずネイティブのCitadelモジュールの回路判定を通過します。身分証明の証憑はローカルで保持し、取引状態はPedersenコミットメントで暗号化して担保し、検証ロジックは全チェーン上で公開されます。たとえプロジェクト側であっても、回路を迂回してユーザーデータを直接呼び出すことはできません。ゼロ知識証明は、権限検証プロセス自体が改ざんされていないことを保証し、ユーザーが設定した認可範囲外であれば、どんな監査リクエストでもそもそも平文データを引き出せないのです。
#dusk という発想は、銀行で資産証明を取るのに似ています。窓口担当者はあなたの全口座の取引履歴を直接めくることはできず、あなたが申請した金額や用途に対応する証明だけを出せるにとどまります。これ以上の情報は取得できません。チェーン上ではこれまで、プライバシーに対する“権限確定”の関門が欠けていました。Duskが補おうとしているのは、匿名性をどれだけ強くするかではなく、プライバシー利用に対してユーザーがコントロールできる境界線を引くことです。
私も、それを神格化はしません。ユーザーがローカルのKYC証憑を失えば、もはや合規な監査証明を開けませんし、ゼロ知識回路に論理バグがあれば、権限検証にも当然穴が生じます。真に検証すべきは、物語が美しいかどうかではなく、実際にRWA資産が載った後、このプライバシー制約が耐えられるかどうかです。
今後、チェーン上の合規資産はさらに増えていくでしょう。私がより気にしているのは、それが匿名取引をできるかどうかよりも、「あなたのプライバシーがあなた自身の意思通りにしかならない」と誰が証明できるのか、という点です。@Dusk
172
·
--
#dusk $DUSK 昨晚2時、賃貸の書斎で机にかじりつき、@Dusk_Foundation のホワイトペーパーをめくっていた。机の角から半時間、氷の入ったコーラがこぼれ続けて、あっという間に中身は蒸発してしまった。コップの壁面に結露した水滴がマウスパッドに落ち、少し濃い色の輪がにじんだ。
Duskは、金融シーン向けのプライバシーレイヤー1を掲げている。自社開発のSuccinct Attestationというコンセンサス機構、要するにPoSチェーンで大口がブロックを独占しがち、ランダムソースは操作されやすい、ブロック確定が遅い――そうした自分が何度も踏んできた「昔からある穴」を潰すためのものだ。3秒の決定的なファイナリティ、51%攻撃に耐えられる、数人の大口が出ブロック権を握って勝手に支配することはない、と。
聞いている限り、確かに一理ある。
分散化・安全性・高性能――この3つは業界が何年も議論し続けてきた痛点。それを全部「自分が取っている」と言うのか? と思って読み進めたが、ランダム抽選のシード生成の部分がやけに曖昧だった。ホワイトペーパーには「前のブロックのハッシュを集約して生成する」程度の一文しかなくて、私はマウスを脇に押しやり、画面を2秒ほど凝視して動けなかった。もし出ブロックノードの抽選ランダム性能が、少数の大ノードに先回りで法則を見抜かれてしまい、あるいは共謀して操作されるようなことがあるなら、いわゆる「公正なランダム抽選で検証者を選ぶ」はただの看板に過ぎない。プライバシーチェーンの中核であるノード分散化の性質が、直接その分だけ半減してしまう。
「ランダムシードが共謀によって改ざんできるのか?」という問いは、分散コンセンサスを扱う人なら誰でも分かる。ブロック生成速度を上げるよりはるかに難しい。ランダムソース設計に穴があるなら、高性能と耐攻撃性は互いに矛盾する“宣伝文句”になりかねず、土台として根付かない。@Dusk_Foundation
ここに核心的な対立がある。機関レベルの資産決済に対応すると謳うプロトコルなのに、ランダム抽選の検証ロジックが完全に説明されていないなら、SAコンセンサスの信頼性は結局のところメインネットで長期にわたって蓄積されたデータによって検証するしかない。ホワイトペーパーの文章の“宣言”だけではない。
$DUSK の長期的な価値は、ある意味でこのコンセンサスが本当に動ききるかどうかに結びついている。
プロジェクトを調べるとき、ホワイトペーパーのどの部分が一番曖昧で怖い? コメ欄で話しましょう。
#dusk $DUSK 昨晚2時、賃貸の書斎で机にかじりつき、@Dusk のホワイトペーパーをめくっていた。机の角から半時間、氷の入ったコーラがこぼれ続けて、あっという間に中身は蒸発してしまった。コップの壁面に結露した水滴がマウスパッドに落ち、少し濃い色の輪がにじんだ。
Duskは、金融シーン向けのプライバシーレイヤー1を掲げている。自社開発のSuccinct Attestationというコンセンサス機構、要するにPoSチェーンで大口がブロックを独占しがち、ランダムソースは操作されやすい、ブロック確定が遅い――そうした自分が何度も踏んできた「昔からある穴」を潰すためのものだ。3秒の決定的なファイナリティ、51%攻撃に耐えられる、数人の大口が出ブロック権を握って勝手に支配することはない、と。
聞いている限り、確かに一理ある。
分散化・安全性・高性能――この3つは業界が何年も議論し続けてきた痛点。それを全部「自分が取っている」と言うのか? と思って読み進めたが、ランダム抽選のシード生成の部分がやけに曖昧だった。ホワイトペーパーには「前のブロックのハッシュを集約して生成する」程度の一文しかなくて、私はマウスを脇に押しやり、画面を2秒ほど凝視して動けなかった。もし出ブロックノードの抽選ランダム性能が、少数の大ノードに先回りで法則を見抜かれてしまい、あるいは共謀して操作されるようなことがあるなら、いわゆる「公正なランダム抽選で検証者を選ぶ」はただの看板に過ぎない。プライバシーチェーンの中核であるノード分散化の性質が、直接その分だけ半減してしまう。
「ランダムシードが共謀によって改ざんできるのか?」という問いは、分散コンセンサスを扱う人なら誰でも分かる。ブロック生成速度を上げるよりはるかに難しい。ランダムソース設計に穴があるなら、高性能と耐攻撃性は互いに矛盾する“宣伝文句”になりかねず、土台として根付かない。@Dusk
ここに核心的な対立がある。機関レベルの資産決済に対応すると謳うプロトコルなのに、ランダム抽選の検証ロジックが完全に説明されていないなら、SAコンセンサスの信頼性は結局のところメインネットで長期にわたって蓄積されたデータによって検証するしかない。ホワイトペーパーの文章の“宣言”だけではない。
$DUSK の長期的な価値は、ある意味でこのコンセンサスが本当に動ききるかどうかに結びついている。
プロジェクトを調べるとき、ホワイトペーパーのどの部分が一番曖昧で怖い? コメ欄で話しましょう。
Duskは、金融シーン向けのプライバシーレイヤー1を掲げている。自社開発のSuccinct Attestationというコンセンサス機構、要するにPoSチェーンで大口がブロックを独占しがち、ランダムソースは操作されやすい、ブロック確定が遅い――そうした自分が何度も踏んできた「昔からある穴」を潰すためのものだ。3秒の決定的なファイナリティ、51%攻撃に耐えられる、数人の大口が出ブロック権を握って勝手に支配することはない、と。
聞いている限り、確かに一理ある。
分散化・安全性・高性能――この3つは業界が何年も議論し続けてきた痛点。それを全部「自分が取っている」と言うのか? と思って読み進めたが、ランダム抽選のシード生成の部分がやけに曖昧だった。ホワイトペーパーには「前のブロックのハッシュを集約して生成する」程度の一文しかなくて、私はマウスを脇に押しやり、画面を2秒ほど凝視して動けなかった。もし出ブロックノードの抽選ランダム性能が、少数の大ノードに先回りで法則を見抜かれてしまい、あるいは共謀して操作されるようなことがあるなら、いわゆる「公正なランダム抽選で検証者を選ぶ」はただの看板に過ぎない。プライバシーチェーンの中核であるノード分散化の性質が、直接その分だけ半減してしまう。
「ランダムシードが共謀によって改ざんできるのか?」という問いは、分散コンセンサスを扱う人なら誰でも分かる。ブロック生成速度を上げるよりはるかに難しい。ランダムソース設計に穴があるなら、高性能と耐攻撃性は互いに矛盾する“宣伝文句”になりかねず、土台として根付かない。@Dusk
ここに核心的な対立がある。機関レベルの資産決済に対応すると謳うプロトコルなのに、ランダム抽選の検証ロジックが完全に説明されていないなら、SAコンセンサスの信頼性は結局のところメインネットで長期にわたって蓄積されたデータによって検証するしかない。ホワイトペーパーの文章の“宣言”だけではない。
$DUSK の長期的な価値は、ある意味でこのコンセンサスが本当に動ききるかどうかに結びついている。
プロジェクトを調べるとき、ホワイトペーパーのどの部分が一番曖昧で怖い? コメ欄で話しましょう。
177
·
--
#dusk $DUSK 昨晩Dusk公式サイトを更新して、ナビゲーションバーが全部変わりました。
ほぼ1年使っていた古い入口が、きれいさっぱり消えていて、私は「テクニカルスタック」と「開発者」の2つのセクションを4〜5回行ったり来たりして、ようやくノードのドキュメントにたどり着きました。正直ちょっとイラつきました——でも、新しい公式サイトに沿って下層プロトコルからずっと上へたどり、3つのコア更新を見終えたら、今夜が無駄じゃなかったとむしろ思えました。
まずDuskEVM——これが一番不満だったのに、一番驚きました。
以前から、Ruskの仮想マシンはプライバシー性がほぼ最大だと思っていましたが、ネイティブRustでのコントラクト開発のハードルが高すぎました。ところが今回のDuskEVMは、私のそれまでの不満をそのまま塞いでくれました——これはクロスチェーンブリッジではなく、内蔵されたバイトコード変換器です。どういうことかというと、元のSolidityコントラクトを入れると、自動でPLONK回路の制約に合うプライバシー実行コードへ変換してくれるので、ZKの基盤レイヤーを気にする必要がありません。
実際の操作ももっとシンプルです。昨晩はテストネットで、前に使っていたSwapコントラクトを試しました。コンパイルからデプロイまで12分でした。以前、Rustでネイティブコントラクトを書いていたときと比べると、効率は桁違いです。この変換器は、今日一番おすすめしたいポイントです。
次にDusk Trade。これも意外でした。
これはPhoenix zkUTXOアーキテクチャに基づいています——半日ほど見てようやく理解できたのですが、各取引は独立した暗号チケットのようなもので、秘密鍵を持っている人だけが内容を見られます。公開Mempoolがないので、スナップ(挟み込み)ボットはそもそも走れません。同時に、定向ビュー(閲覧)用の鍵インターフェースも内蔵されています。機関のマーケットメイキングがEU MiCAの監査を通す際には、取引記録を定向で許可して閲覧できます。コンプライアンスとプライバシー、今回は二者択一になりません。
コンプライアンス市場のワークフローは、KYCや売却制限期間をZK証明へ直接コンパイルします。取引をチェーンへ載せるときに自動でコンプライアンスを検証し、人の手による審査はその分省けます。
これまでは、プライバシーとコンプライアンスはどちらかしか選べないと言われがちでした。Duskのこの仕組みなら、打ち終わってしまえば二者択一は存在しません。
唯一の問題は——開発のハードルが高すぎたことを理由に、当時はオンチェーンアプリの構築を諦めました。じゃあ、いったい何時に戻ってくるつもりなの?@Dusk_Foundation
#dusk $DUSK 昨晩Dusk公式サイトを更新して、ナビゲーションバーが全部変わりました。
ほぼ1年使っていた古い入口が、きれいさっぱり消えていて、私は「テクニカルスタック」と「開発者」の2つのセクションを4〜5回行ったり来たりして、ようやくノードのドキュメントにたどり着きました。正直ちょっとイラつきました——でも、新しい公式サイトに沿って下層プロトコルからずっと上へたどり、3つのコア更新を見終えたら、今夜が無駄じゃなかったとむしろ思えました。
まずDuskEVM——これが一番不満だったのに、一番驚きました。
以前から、Ruskの仮想マシンはプライバシー性がほぼ最大だと思っていましたが、ネイティブRustでのコントラクト開発のハードルが高すぎました。ところが今回のDuskEVMは、私のそれまでの不満をそのまま塞いでくれました——これはクロスチェーンブリッジではなく、内蔵されたバイトコード変換器です。どういうことかというと、元のSolidityコントラクトを入れると、自動でPLONK回路の制約に合うプライバシー実行コードへ変換してくれるので、ZKの基盤レイヤーを気にする必要がありません。
実際の操作ももっとシンプルです。昨晩はテストネットで、前に使っていたSwapコントラクトを試しました。コンパイルからデプロイまで12分でした。以前、Rustでネイティブコントラクトを書いていたときと比べると、効率は桁違いです。この変換器は、今日一番おすすめしたいポイントです。
次にDusk Trade。これも意外でした。
これはPhoenix zkUTXOアーキテクチャに基づいています——半日ほど見てようやく理解できたのですが、各取引は独立した暗号チケットのようなもので、秘密鍵を持っている人だけが内容を見られます。公開Mempoolがないので、スナップ(挟み込み)ボットはそもそも走れません。同時に、定向ビュー(閲覧)用の鍵インターフェースも内蔵されています。機関のマーケットメイキングがEU MiCAの監査を通す際には、取引記録を定向で許可して閲覧できます。コンプライアンスとプライバシー、今回は二者択一になりません。
コンプライアンス市場のワークフローは、KYCや売却制限期間をZK証明へ直接コンパイルします。取引をチェーンへ載せるときに自動でコンプライアンスを検証し、人の手による審査はその分省けます。
これまでは、プライバシーとコンプライアンスはどちらかしか選べないと言われがちでした。Duskのこの仕組みなら、打ち終わってしまえば二者択一は存在しません。
唯一の問題は——開発のハードルが高すぎたことを理由に、当時はオンチェーンアプリの構築を諦めました。じゃあ、いったい何時に戻ってくるつもりなの?@Dusk
ほぼ1年使っていた古い入口が、きれいさっぱり消えていて、私は「テクニカルスタック」と「開発者」の2つのセクションを4〜5回行ったり来たりして、ようやくノードのドキュメントにたどり着きました。正直ちょっとイラつきました——でも、新しい公式サイトに沿って下層プロトコルからずっと上へたどり、3つのコア更新を見終えたら、今夜が無駄じゃなかったとむしろ思えました。
まずDuskEVM——これが一番不満だったのに、一番驚きました。
以前から、Ruskの仮想マシンはプライバシー性がほぼ最大だと思っていましたが、ネイティブRustでのコントラクト開発のハードルが高すぎました。ところが今回のDuskEVMは、私のそれまでの不満をそのまま塞いでくれました——これはクロスチェーンブリッジではなく、内蔵されたバイトコード変換器です。どういうことかというと、元のSolidityコントラクトを入れると、自動でPLONK回路の制約に合うプライバシー実行コードへ変換してくれるので、ZKの基盤レイヤーを気にする必要がありません。
実際の操作ももっとシンプルです。昨晩はテストネットで、前に使っていたSwapコントラクトを試しました。コンパイルからデプロイまで12分でした。以前、Rustでネイティブコントラクトを書いていたときと比べると、効率は桁違いです。この変換器は、今日一番おすすめしたいポイントです。
次にDusk Trade。これも意外でした。
これはPhoenix zkUTXOアーキテクチャに基づいています——半日ほど見てようやく理解できたのですが、各取引は独立した暗号チケットのようなもので、秘密鍵を持っている人だけが内容を見られます。公開Mempoolがないので、スナップ(挟み込み)ボットはそもそも走れません。同時に、定向ビュー(閲覧)用の鍵インターフェースも内蔵されています。機関のマーケットメイキングがEU MiCAの監査を通す際には、取引記録を定向で許可して閲覧できます。コンプライアンスとプライバシー、今回は二者択一になりません。
コンプライアンス市場のワークフローは、KYCや売却制限期間をZK証明へ直接コンパイルします。取引をチェーンへ載せるときに自動でコンプライアンスを検証し、人の手による審査はその分省けます。
これまでは、プライバシーとコンプライアンスはどちらかしか選べないと言われがちでした。Duskのこの仕組みなら、打ち終わってしまえば二者択一は存在しません。
唯一の問題は——開発のハードルが高すぎたことを理由に、当時はオンチェーンアプリの構築を諦めました。じゃあ、いったい何時に戻ってくるつもりなの?@Dusk
1
187
·
--
#dusk $DUSK 前にDuskのテストネットのインセンティブで入金手順に「資金の出所の検証」が入っていて、そこで資金が弾かれました。私は半年分の住所(アドレス)取引履歴を用意するなど、当時もう準備は万端だったのに——以前Zcashで同系統のコンプライアンス証明をしたときも、スクリーンショットを送るだけで20分以上かかり、Gasは0.1枚近くのコインを燃やして、さらに自分のアドレスの保有量を丸ごと検証者に見せてしまいました。こういう要求に当たるたび、ほんとうに頭が痛くなります。結果的に、Duskウォレットで3回クリックするだけで、2分で検証が通りました。検証者には、私のアドレスに残っているテスト用コインがいくらかすら見えていません。
Duskについての私の理解は、ずっと「プライバシーのための公チェーン」というところで止まっていて、他の匿名チェーンと同じように、プライバシーのために監査可能性を諦めているのだと思い込んでいました。Phoenixの取引モデルのRustソースコードを約2時間読み込み、目が疲れてからようやく、設計の意図が本当にツボを突いていることが分かったんです。
Duskは「完全公開/完全匿名」という白黒つけたスイッチを作っていません。zk-SNARKsの証明層で、検証可能な暗号クレデンシャル(VEP)を設計し、Plookupアルゴリズムによって証明体のサイズを1KB以内に圧縮しています。他のZKプライバシーチェーンが同系統の証明を作るには少なくとも10KB以上の証明が必要で、検証も十数秒待たなければなりません。Duskのオンチェーン検証はわずか2ミリ秒。つまり「資金が正規の取引所から来たこと」を証明したいだけなら、その入金の1件に対して的を絞った証明を生成すればよく、完全なアドレス、総保有量、その他の取引履歴を公開する必要がありません。相手に入金先(受取)アドレスを教える必要すらないんです。私が生成した証明にかかったGasは0.0003DUSKで、通常の送金より安いくらいでした。検証者は、チェーン上でコントラクトを呼ぶだけで真偽を検証できるので、私がスクリーンショットをアップロードする手順も不要になりました。ブロックエクスプローラで見ると、この取引に含まれているのは証明ハッシュのみで、半分でも明文データはありません。
これまでのあらゆるプライバシーチェーンは、「プライバシーが欲しければコンプライアンスできない、コンプライアンスするならプライバシーを捨てる」という行き詰まりに止まっていました。Duskのこの設計は、プライバシーの主導権を完全にユーザーへ返します。取引を隠したいなら、チェーン上では明文が一切見つからない。コンプライアンス証明を行う必要があるなら、相手に見せるのは最小限の必要情報だけで、余計なプライバシーは一切漏らす必要がありません。
みなさんは、オンチェーン認証のために仕方なく全保有量を露出してしまうような、気まずい経験をしたことはありますか?@Dusk_Foundation
#dusk $DUSK 前にDuskのテストネットのインセンティブで入金手順に「資金の出所の検証」が入っていて、そこで資金が弾かれました。私は半年分の住所(アドレス)取引履歴を用意するなど、当時もう準備は万端だったのに——以前Zcashで同系統のコンプライアンス証明をしたときも、スクリーンショットを送るだけで20分以上かかり、Gasは0.1枚近くのコインを燃やして、さらに自分のアドレスの保有量を丸ごと検証者に見せてしまいました。こういう要求に当たるたび、ほんとうに頭が痛くなります。結果的に、Duskウォレットで3回クリックするだけで、2分で検証が通りました。検証者には、私のアドレスに残っているテスト用コインがいくらかすら見えていません。
Duskについての私の理解は、ずっと「プライバシーのための公チェーン」というところで止まっていて、他の匿名チェーンと同じように、プライバシーのために監査可能性を諦めているのだと思い込んでいました。Phoenixの取引モデルのRustソースコードを約2時間読み込み、目が疲れてからようやく、設計の意図が本当にツボを突いていることが分かったんです。
Duskは「完全公開/完全匿名」という白黒つけたスイッチを作っていません。zk-SNARKsの証明層で、検証可能な暗号クレデンシャル(VEP)を設計し、Plookupアルゴリズムによって証明体のサイズを1KB以内に圧縮しています。他のZKプライバシーチェーンが同系統の証明を作るには少なくとも10KB以上の証明が必要で、検証も十数秒待たなければなりません。Duskのオンチェーン検証はわずか2ミリ秒。つまり「資金が正規の取引所から来たこと」を証明したいだけなら、その入金の1件に対して的を絞った証明を生成すればよく、完全なアドレス、総保有量、その他の取引履歴を公開する必要がありません。相手に入金先(受取)アドレスを教える必要すらないんです。私が生成した証明にかかったGasは0.0003DUSKで、通常の送金より安いくらいでした。検証者は、チェーン上でコントラクトを呼ぶだけで真偽を検証できるので、私がスクリーンショットをアップロードする手順も不要になりました。ブロックエクスプローラで見ると、この取引に含まれているのは証明ハッシュのみで、半分でも明文データはありません。
これまでのあらゆるプライバシーチェーンは、「プライバシーが欲しければコンプライアンスできない、コンプライアンスするならプライバシーを捨てる」という行き詰まりに止まっていました。Duskのこの設計は、プライバシーの主導権を完全にユーザーへ返します。取引を隠したいなら、チェーン上では明文が一切見つからない。コンプライアンス証明を行う必要があるなら、相手に見せるのは最小限の必要情報だけで、余計なプライバシーは一切漏らす必要がありません。
みなさんは、オンチェーン認証のために仕方なく全保有量を露出してしまうような、気まずい経験をしたことはありますか?@Dusk
Duskについての私の理解は、ずっと「プライバシーのための公チェーン」というところで止まっていて、他の匿名チェーンと同じように、プライバシーのために監査可能性を諦めているのだと思い込んでいました。Phoenixの取引モデルのRustソースコードを約2時間読み込み、目が疲れてからようやく、設計の意図が本当にツボを突いていることが分かったんです。
Duskは「完全公開/完全匿名」という白黒つけたスイッチを作っていません。zk-SNARKsの証明層で、検証可能な暗号クレデンシャル(VEP)を設計し、Plookupアルゴリズムによって証明体のサイズを1KB以内に圧縮しています。他のZKプライバシーチェーンが同系統の証明を作るには少なくとも10KB以上の証明が必要で、検証も十数秒待たなければなりません。Duskのオンチェーン検証はわずか2ミリ秒。つまり「資金が正規の取引所から来たこと」を証明したいだけなら、その入金の1件に対して的を絞った証明を生成すればよく、完全なアドレス、総保有量、その他の取引履歴を公開する必要がありません。相手に入金先(受取)アドレスを教える必要すらないんです。私が生成した証明にかかったGasは0.0003DUSKで、通常の送金より安いくらいでした。検証者は、チェーン上でコントラクトを呼ぶだけで真偽を検証できるので、私がスクリーンショットをアップロードする手順も不要になりました。ブロックエクスプローラで見ると、この取引に含まれているのは証明ハッシュのみで、半分でも明文データはありません。
これまでのあらゆるプライバシーチェーンは、「プライバシーが欲しければコンプライアンスできない、コンプライアンスするならプライバシーを捨てる」という行き詰まりに止まっていました。Duskのこの設計は、プライバシーの主導権を完全にユーザーへ返します。取引を隠したいなら、チェーン上では明文が一切見つからない。コンプライアンス証明を行う必要があるなら、相手に見せるのは最小限の必要情報だけで、余計なプライバシーは一切漏らす必要がありません。
みなさんは、オンチェーン認証のために仕方なく全保有量を露出してしまうような、気まずい経験をしたことはありますか?@Dusk
1
1
222
·
--
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk_Foundation
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
143
·
--
#baby $BABY 前の晩、ちょっとしたことをやりました。自分のテストネットのUTXOを使って、Babylonのstaking(ステーキング)スクリプトを試してみたんです。
あの3種類の退出(アンロック)方法が、実際にどう動くのか確かめたくて。
まずは一番簡単なやつから。——ステーキングが満了したあと、自分自身の署名だけでそのUTXOを解錠し、ビットコインのテストネットにブロードキャストしました。
ノードは検証に通り、取引はまとめられました。Finality Provider(最終確定提供者)が頷く必要もなければ、Babylonチェーンがオンラインである必要もありません。自分の署名だけで十分でした。私がその時感じたのは、これがいちばん素朴な安心感だということです。ビットコインのネットワークが動いている限り、ステーキングした側は自分のコインを取り戻せる。
次に2つ目。——満額まで待たずに、早期退出したくなった場合のシミュレーションです。今回は自分の署名に加えて、Covenant委員会の署名も必要になります。私の署名は用意するのが簡単です。委員会側についても、署名フローをシミュレーションしました。
ブロードキャスト後、ノードの検証が通って、UTXOは正常に解錠されました。理解したのは、委員会は「この早期退出要求がルールに合っているか」を確認するだけで、資産を接収したり、制御権を握ったりはしないという点です。
3つ目を試したときは詰まりました。没収(スラッシュ)の経路には3つの鍵が必要です。——私の署名、Finality ProviderのEOTS署名、Covenant委員会の署名。私は当時、「なぜ没収なのに自分自身の署名が要るの?自分を罰するのに参加することになってしまうのでは?」と思っていました。
でも後で監査レポートを読み返して、その理由が分かりました。Covenant委員会の署名はアダプター署名(adapter signature)なんです。暗号化したうえで、Finality Providerを指すようになっています。私は事前に没収経路を署名していましたが、この署名は通常時には「ロックされたまま」になっています。
同じ乱数を使って、同一の高さ(height)に対する2つの異なるブロックにFPが署名した結果として秘密鍵が露出したときに限り、アダプター署名が解読されて有効になります。
つまり、私は「誰も悪事を働かない」ことを信じる必要がありません。FPが悪事を働く→数学的に秘密鍵が露出する→アダプター署名が自動的に解読される→没収経路が解放される。私は管理者に「罰すべきかどうか」を判断させる必要もなく、誰かの承認も不要です。
3種類の退出方法は全部試しました。どのルートを通るかは、人の判断ではなく、スクリプト内に固定された条件が満たされるかどうかで決まります。
@babylonlabs_io
#baby $BABY 前の晩、ちょっとしたことをやりました。自分のテストネットのUTXOを使って、Babylonのstaking(ステーキング)スクリプトを試してみたんです。
あの3種類の退出(アンロック)方法が、実際にどう動くのか確かめたくて。
まずは一番簡単なやつから。——ステーキングが満了したあと、自分自身の署名だけでそのUTXOを解錠し、ビットコインのテストネットにブロードキャストしました。
ノードは検証に通り、取引はまとめられました。Finality Provider(最終確定提供者)が頷く必要もなければ、Babylonチェーンがオンラインである必要もありません。自分の署名だけで十分でした。私がその時感じたのは、これがいちばん素朴な安心感だということです。ビットコインのネットワークが動いている限り、ステーキングした側は自分のコインを取り戻せる。
次に2つ目。——満額まで待たずに、早期退出したくなった場合のシミュレーションです。今回は自分の署名に加えて、Covenant委員会の署名も必要になります。私の署名は用意するのが簡単です。委員会側についても、署名フローをシミュレーションしました。
ブロードキャスト後、ノードの検証が通って、UTXOは正常に解錠されました。理解したのは、委員会は「この早期退出要求がルールに合っているか」を確認するだけで、資産を接収したり、制御権を握ったりはしないという点です。
3つ目を試したときは詰まりました。没収(スラッシュ)の経路には3つの鍵が必要です。——私の署名、Finality ProviderのEOTS署名、Covenant委員会の署名。私は当時、「なぜ没収なのに自分自身の署名が要るの?自分を罰するのに参加することになってしまうのでは?」と思っていました。
でも後で監査レポートを読み返して、その理由が分かりました。Covenant委員会の署名はアダプター署名(adapter signature)なんです。暗号化したうえで、Finality Providerを指すようになっています。私は事前に没収経路を署名していましたが、この署名は通常時には「ロックされたまま」になっています。
同じ乱数を使って、同一の高さ(height)に対する2つの異なるブロックにFPが署名した結果として秘密鍵が露出したときに限り、アダプター署名が解読されて有効になります。
つまり、私は「誰も悪事を働かない」ことを信じる必要がありません。FPが悪事を働く→数学的に秘密鍵が露出する→アダプター署名が自動的に解読される→没収経路が解放される。私は管理者に「罰すべきかどうか」を判断させる必要もなく、誰かの承認も不要です。
3種類の退出方法は全部試しました。どのルートを通るかは、人の判断ではなく、スクリプト内に固定された条件が満たされるかどうかで決まります。
@BabylonLabs_io
あの3種類の退出(アンロック)方法が、実際にどう動くのか確かめたくて。
まずは一番簡単なやつから。——ステーキングが満了したあと、自分自身の署名だけでそのUTXOを解錠し、ビットコインのテストネットにブロードキャストしました。
ノードは検証に通り、取引はまとめられました。Finality Provider(最終確定提供者)が頷く必要もなければ、Babylonチェーンがオンラインである必要もありません。自分の署名だけで十分でした。私がその時感じたのは、これがいちばん素朴な安心感だということです。ビットコインのネットワークが動いている限り、ステーキングした側は自分のコインを取り戻せる。
次に2つ目。——満額まで待たずに、早期退出したくなった場合のシミュレーションです。今回は自分の署名に加えて、Covenant委員会の署名も必要になります。私の署名は用意するのが簡単です。委員会側についても、署名フローをシミュレーションしました。
ブロードキャスト後、ノードの検証が通って、UTXOは正常に解錠されました。理解したのは、委員会は「この早期退出要求がルールに合っているか」を確認するだけで、資産を接収したり、制御権を握ったりはしないという点です。
3つ目を試したときは詰まりました。没収(スラッシュ)の経路には3つの鍵が必要です。——私の署名、Finality ProviderのEOTS署名、Covenant委員会の署名。私は当時、「なぜ没収なのに自分自身の署名が要るの?自分を罰するのに参加することになってしまうのでは?」と思っていました。
でも後で監査レポートを読み返して、その理由が分かりました。Covenant委員会の署名はアダプター署名(adapter signature)なんです。暗号化したうえで、Finality Providerを指すようになっています。私は事前に没収経路を署名していましたが、この署名は通常時には「ロックされたまま」になっています。
同じ乱数を使って、同一の高さ(height)に対する2つの異なるブロックにFPが署名した結果として秘密鍵が露出したときに限り、アダプター署名が解読されて有効になります。
つまり、私は「誰も悪事を働かない」ことを信じる必要がありません。FPが悪事を働く→数学的に秘密鍵が露出する→アダプター署名が自動的に解読される→没収経路が解放される。私は管理者に「罰すべきかどうか」を判断させる必要もなく、誰かの承認も不要です。
3種類の退出方法は全部試しました。どのルートを通るかは、人の判断ではなく、スクリプト内に固定された条件が満たされるかどうかで決まります。
@BabylonLabs_io
142
·
--
先段時間にBabylonがAaveコミュニティで提案を出しているのを見たとき、最初の反応はこうでした:「またラップ(封入)でビットコインをやるのか?」
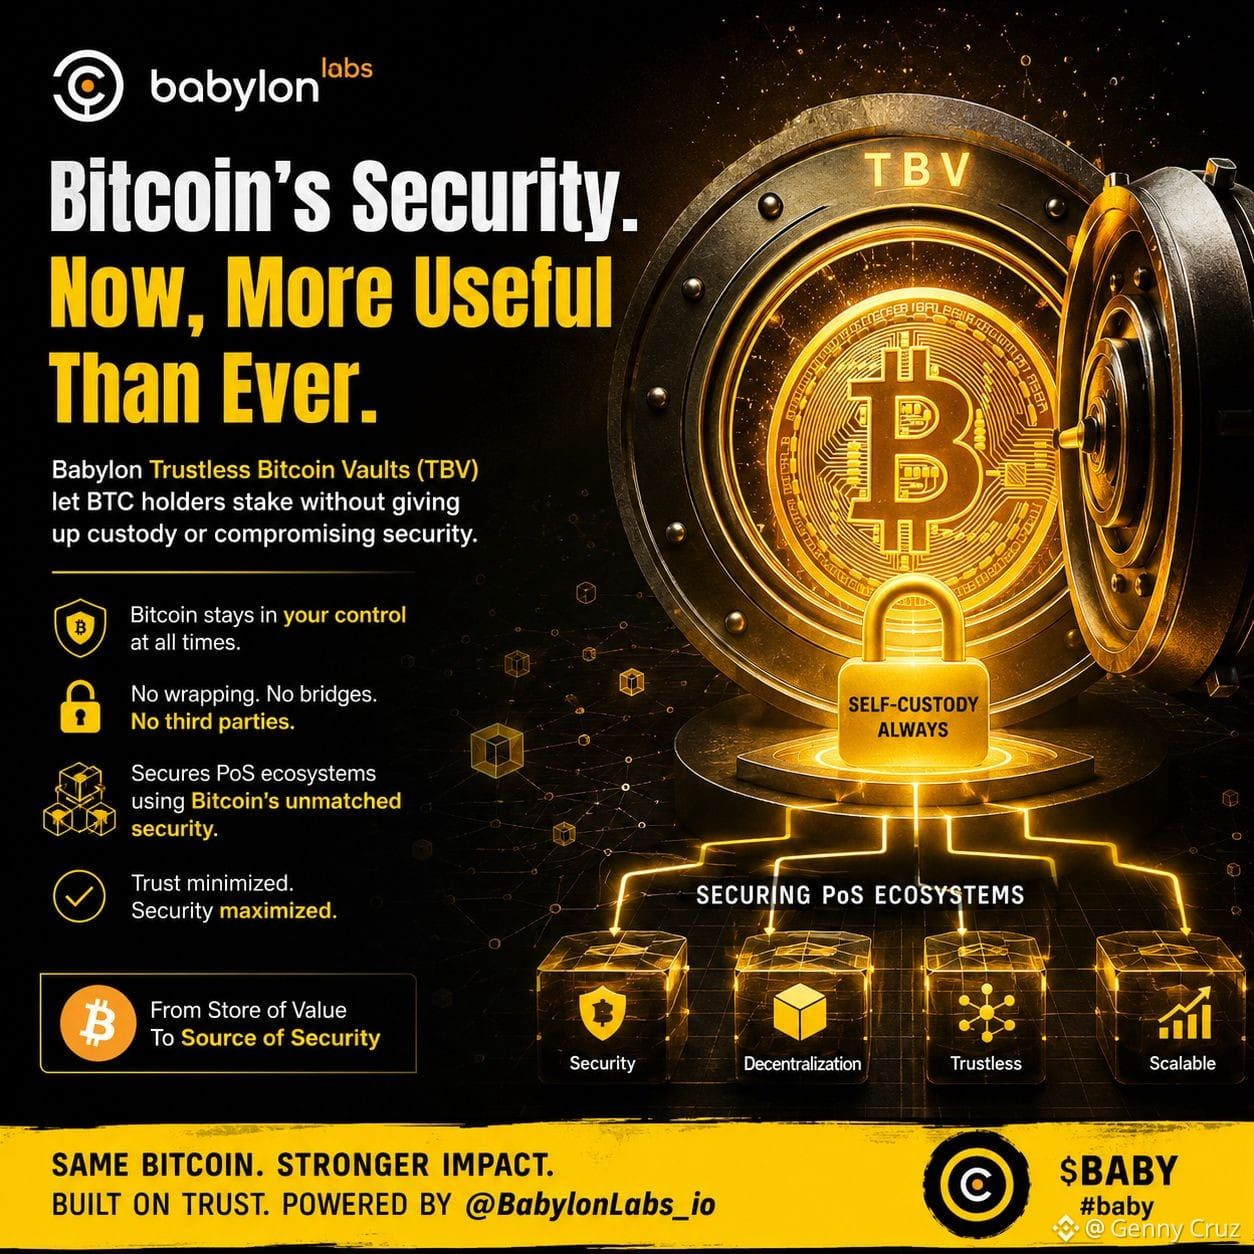
WBTCやcbBTCなどは、本質的にはBTCを保管業者に預けて、その代わりにERC-20を受け取る仕組みです。あなたがイーサリアム上で見ているのは“BTC”ですが、その裏側では本物のBTCは他人のウォレットにあります。保管業者が逃げたら、あなたの“BTC”はただの空気になります。
だから私は最初、BabylonのAave提案を拒否反応を示しました。文書を読み進めてようやく、完全に考えが逆だったと気づきます。
BabylonのvaultBTCは、そもそも封入資産ではありません。送金が制限された内部の台帳(記帳)用資産で、1 vaultBTCは1 BTCに相当し、承認済みのAave合約とのみ相互作用できます。誰かに転送したり、別のプロトコルで使ったりすることはできず、Aave上で担保として使うことだけが可能です。
違いは何か?封入資産は「BTCをERC-20に変える」もの。vaultBTCは「Aave合約の中で帳簿に1件記録する」ものです。BTC自体はビットコインのメインネットから離れておらず、Taprootのスクリプトにロックされています。Aave側が見ているのはBTCそのものではなく、Babylonプロトコルが提出する暗号学的な証明です――「この金庫に対応する数量のBTCが確かにロックされており、誰も一方的に動かせない」ことを示します。
BabylonはAave v4上に2つのモジュールをデプロイしています。Babylon Core Lending Spokeが貸し借りを担当し、BTC Vault Swap Spokeが清算後の決済を担当します。ユーザーがTBV金庫にBTCをロックすると、Aaveアダプターは暗号学的証明に基づいて同量のvaultBTCを鋳造し、Core Spokeに直接供給します。その後、ユーザーはAave上でUSDC、USDT、またはWBTCを借りられます。返済すると、対応するvaultBTCが焼却され、BTCが解放されます。
この一連の流れのどこにも「誰かを信じる」必要はありません。BTCの状態は暗号学的証明で検証され、人の口約束に頼るものではありません。vaultBTCは譲渡できないため、仮にAave合約に脆弱性があったとしても、攻撃者はあなたのBTCを持ち去ることができません。奪えるのは、あなたのポジション内の担保のうち清算に使われる部分だけです。
ここまで見て、ようやく自分が以前に問題を取り違えていたことに気づきました。「Babylonがイーサリアム上にBTCの代替物(ステーブル)を発行した」のではなく、「Babylonが、ビットコインのメインネットにロックされたBTCを、暗号学的証明によってイーサリアム上で検証可能にした」のです。資産は動かず、証明だけが動く。
BabylonのTVLはすでに56,853枚を超えるBTCです。BTC保有者はついに「利回り」と「セルフカストディ」の二者択一をしなくてよくなります。
#BABY $BABY @babylonlabs_io #baby $BABY
先段時間にBabylonがAaveコミュニティで提案を出しているのを見たとき、最初の反応はこうでした:「またラップ(封入)でビットコインをやるのか?」
WBTCやcbBTCなどは、本質的にはBTCを保管業者に預けて、その代わりにERC-20を受け取る仕組みです。あなたがイーサリアム上で見ているのは“BTC”ですが、その裏側では本物のBTCは他人のウォレットにあります。保管業者が逃げたら、あなたの“BTC”はただの空気になります。
だから私は最初、BabylonのAave提案を拒否反応を示しました。文書を読み進めてようやく、完全に考えが逆だったと気づきます。
BabylonのvaultBTCは、そもそも封入資産ではありません。送金が制限された内部の台帳(記帳)用資産で、1 vaultBTCは1 BTCに相当し、承認済みのAave合約とのみ相互作用できます。誰かに転送したり、別のプロトコルで使ったりすることはできず、Aave上で担保として使うことだけが可能です。
違いは何か?封入資産は「BTCをERC-20に変える」もの。vaultBTCは「Aave合約の中で帳簿に1件記録する」ものです。BTC自体はビットコインのメインネットから離れておらず、Taprootのスクリプトにロックされています。Aave側が見ているのはBTCそのものではなく、Babylonプロトコルが提出する暗号学的な証明です――「この金庫に対応する数量のBTCが確かにロックされており、誰も一方的に動かせない」ことを示します。
BabylonはAave v4上に2つのモジュールをデプロイしています。Babylon Core Lending Spokeが貸し借りを担当し、BTC Vault Swap Spokeが清算後の決済を担当します。ユーザーがTBV金庫にBTCをロックすると、Aaveアダプターは暗号学的証明に基づいて同量のvaultBTCを鋳造し、Core Spokeに直接供給します。その後、ユーザーはAave上でUSDC、USDT、またはWBTCを借りられます。返済すると、対応するvaultBTCが焼却され、BTCが解放されます。
この一連の流れのどこにも「誰かを信じる」必要はありません。BTCの状態は暗号学的証明で検証され、人の口約束に頼るものではありません。vaultBTCは譲渡できないため、仮にAave合約に脆弱性があったとしても、攻撃者はあなたのBTCを持ち去ることができません。奪えるのは、あなたのポジション内の担保のうち清算に使われる部分だけです。
ここまで見て、ようやく自分が以前に問題を取り違えていたことに気づきました。「Babylonがイーサリアム上にBTCの代替物(ステーブル)を発行した」のではなく、「Babylonが、ビットコインのメインネットにロックされたBTCを、暗号学的証明によってイーサリアム上で検証可能にした」のです。資産は動かず、証明だけが動く。
BabylonのTVLはすでに56,853枚を超えるBTCです。BTC保有者はついに「利回り」と「セルフカストディ」の二者択一をしなくてよくなります。
#BABY $BABY @BabylonLabs_io #baby $BABY
WBTCやcbBTCなどは、本質的にはBTCを保管業者に預けて、その代わりにERC-20を受け取る仕組みです。あなたがイーサリアム上で見ているのは“BTC”ですが、その裏側では本物のBTCは他人のウォレットにあります。保管業者が逃げたら、あなたの“BTC”はただの空気になります。
だから私は最初、BabylonのAave提案を拒否反応を示しました。文書を読み進めてようやく、完全に考えが逆だったと気づきます。
BabylonのvaultBTCは、そもそも封入資産ではありません。送金が制限された内部の台帳(記帳)用資産で、1 vaultBTCは1 BTCに相当し、承認済みのAave合約とのみ相互作用できます。誰かに転送したり、別のプロトコルで使ったりすることはできず、Aave上で担保として使うことだけが可能です。
違いは何か?封入資産は「BTCをERC-20に変える」もの。vaultBTCは「Aave合約の中で帳簿に1件記録する」ものです。BTC自体はビットコインのメインネットから離れておらず、Taprootのスクリプトにロックされています。Aave側が見ているのはBTCそのものではなく、Babylonプロトコルが提出する暗号学的な証明です――「この金庫に対応する数量のBTCが確かにロックされており、誰も一方的に動かせない」ことを示します。
BabylonはAave v4上に2つのモジュールをデプロイしています。Babylon Core Lending Spokeが貸し借りを担当し、BTC Vault Swap Spokeが清算後の決済を担当します。ユーザーがTBV金庫にBTCをロックすると、Aaveアダプターは暗号学的証明に基づいて同量のvaultBTCを鋳造し、Core Spokeに直接供給します。その後、ユーザーはAave上でUSDC、USDT、またはWBTCを借りられます。返済すると、対応するvaultBTCが焼却され、BTCが解放されます。
この一連の流れのどこにも「誰かを信じる」必要はありません。BTCの状態は暗号学的証明で検証され、人の口約束に頼るものではありません。vaultBTCは譲渡できないため、仮にAave合約に脆弱性があったとしても、攻撃者はあなたのBTCを持ち去ることができません。奪えるのは、あなたのポジション内の担保のうち清算に使われる部分だけです。
ここまで見て、ようやく自分が以前に問題を取り違えていたことに気づきました。「Babylonがイーサリアム上にBTCの代替物(ステーブル)を発行した」のではなく、「Babylonが、ビットコインのメインネットにロックされたBTCを、暗号学的証明によってイーサリアム上で検証可能にした」のです。資産は動かず、証明だけが動く。
BabylonのTVLはすでに56,853枚を超えるBTCです。BTC保有者はついに「利回り」と「セルフカストディ」の二者択一をしなくてよくなります。
#BABY $BABY @BabylonLabs_io #baby $BABY
208
·
--
以前、BTCの拡張案を見ていたときに自分の中にあった固定観念は、「Bitcoinの最大の問題は機能が少なすぎる」ということでした。
そのため、多くのBTCエコシステムのプロジェクトは、BTCにもっと用途を増やそうとする工夫をしているように見え、最初の印象もそこに偏っていました。しかし、BabylonのTrustless Bitcoin Vaults(TBV)を調べてみて、自分は以前、少し理解を誤っていたことに気づきました。
本当の難しさは、BTCにより多くの機能を持たせることではなく、Bitcoinが外部世界を知らない状態のままでも、安全により多くのシーンに参加できるようにすることです。
この認識の変化は、Vaultの設計を研究しているときに見つけた一つの細部がきっかけでした。
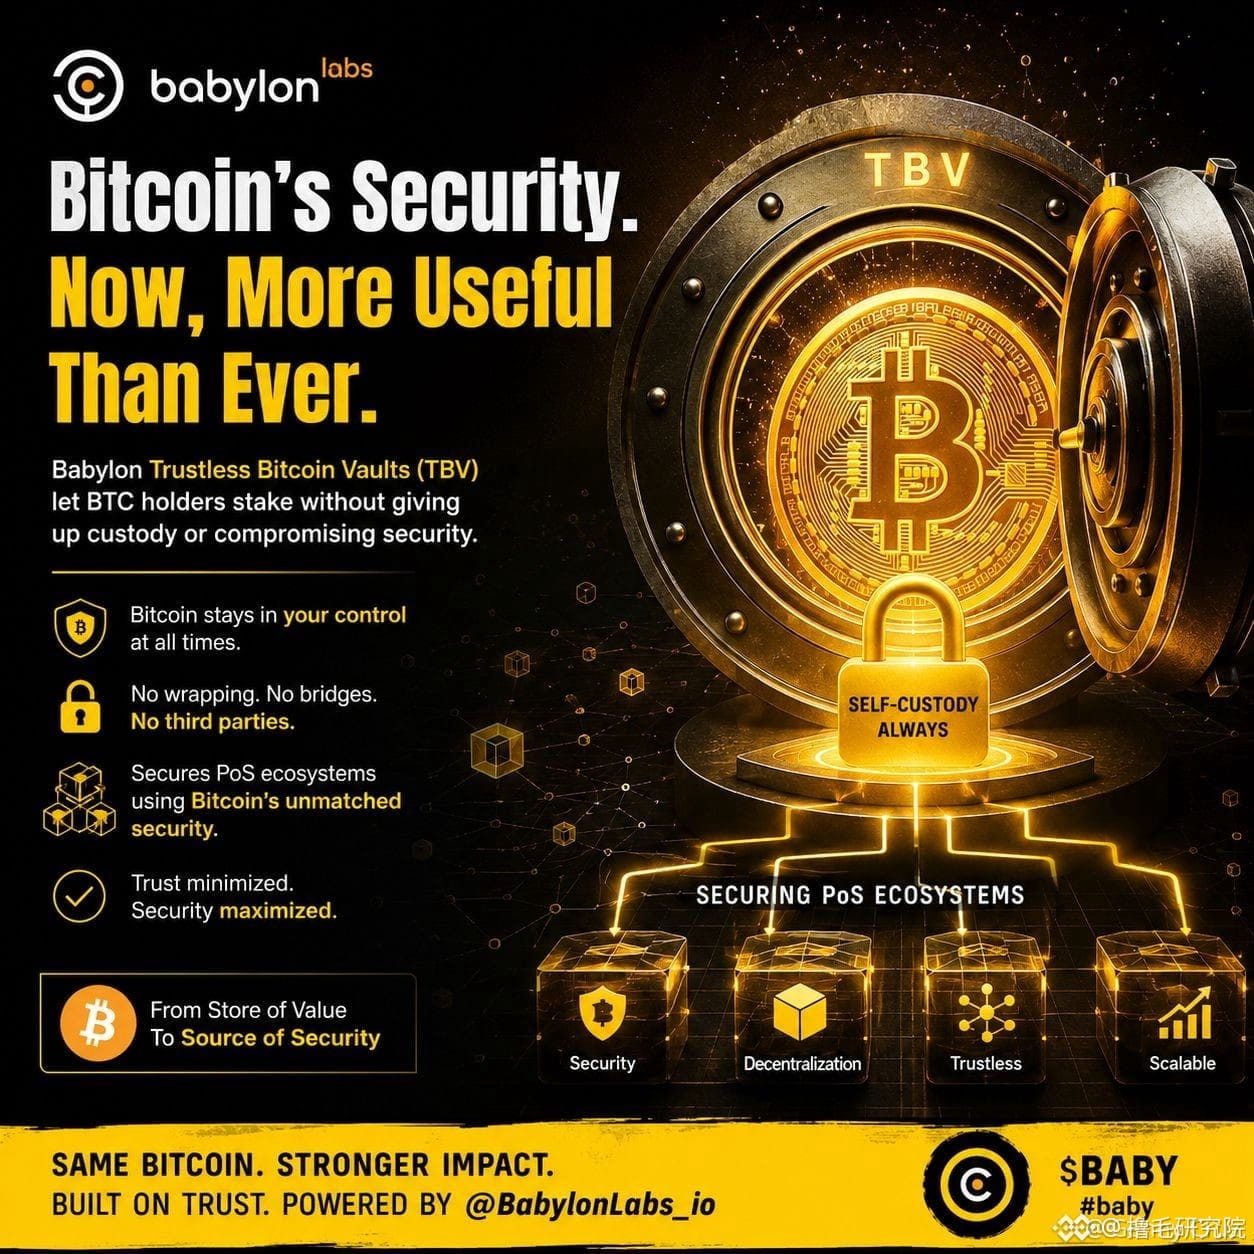
TBVは金庫を作成する際に、預け手と全ての参加者が、BTCの合法的な出路をすべて先に列挙します——通常の償還でどの道を通るか、誰かが異議を唱えたときはどの道を通るか、詰まった場合はどの道を通るか。各出路はあらかじめ、完全な一つの取引として描かれ、各当事者はその取引に署名します。さらにTaprootスクリプトによって、これらの経路が独立した支払い葉(スクリプト要素)としてエンコードされ、金庫が有効化されます。有効化後は、いかなる当事者も新しい支払い経路を作り出すことができません。
つまり、Vaultは単にBTCを保管するためのウォレットではなく、状態(ステータス)のルール一式です。どのような状況で変化が許され、どのような条件が必ず満たされるべきかは、定められた論理に従って検証される必要があります。これらの論理は作成時点でスクリプトに書き込まれており、その後は誰もそれを変更できません。
最終的に変わるのは、BTCが外部世界に参加する方法です。
私は最初、BTCの拡張で最大の難題は「アプリケーションの不足」だと思っていましたが、実は本当の問題は「外部状態がどのように信頼できる形で確認されるのか」だとわかりました。
それが、Babylonが私を惹きつけた理由でもあります。TBVは単に、BTCの利用入口を一つ増やすだけではありません。新しい接続の仕方を確立しようとしているのです。つまり、Bitcoinが従来の安全性の土台を保ったまま、より多くのオンチェーンのシナリオが、その安全性を理解し、利用できるようにすることです。
BTCを長期的に追いかけている人にとって、今後の競争の焦点は「誰がより多くの遊び方(バリエーション)を作るか」ではなく、「より底層の問題を解けるか」に移っていく可能性があります。つまり、安全性を最も重視する資産が、より複雑な世界へ入るときに、ルールが人の判断の代わりをどう担うのか?
これが、私が改めてBabylonを理解し直した理由です。変わったのは、BTCにより多くの機能があるかどうかではなく、BTCが外部世界と信頼関係を築く方法です。@babylonlabs_io #baby $BABY
以前、BTCの拡張案を見ていたときに自分の中にあった固定観念は、「Bitcoinの最大の問題は機能が少なすぎる」ということでした。
そのため、多くのBTCエコシステムのプロジェクトは、BTCにもっと用途を増やそうとする工夫をしているように見え、最初の印象もそこに偏っていました。しかし、BabylonのTrustless Bitcoin Vaults(TBV)を調べてみて、自分は以前、少し理解を誤っていたことに気づきました。
本当の難しさは、BTCにより多くの機能を持たせることではなく、Bitcoinが外部世界を知らない状態のままでも、安全により多くのシーンに参加できるようにすることです。
この認識の変化は、Vaultの設計を研究しているときに見つけた一つの細部がきっかけでした。
TBVは金庫を作成する際に、預け手と全ての参加者が、BTCの合法的な出路をすべて先に列挙します——通常の償還でどの道を通るか、誰かが異議を唱えたときはどの道を通るか、詰まった場合はどの道を通るか。各出路はあらかじめ、完全な一つの取引として描かれ、各当事者はその取引に署名します。さらにTaprootスクリプトによって、これらの経路が独立した支払い葉(スクリプト要素)としてエンコードされ、金庫が有効化されます。有効化後は、いかなる当事者も新しい支払い経路を作り出すことができません。
つまり、Vaultは単にBTCを保管するためのウォレットではなく、状態(ステータス)のルール一式です。どのような状況で変化が許され、どのような条件が必ず満たされるべきかは、定められた論理に従って検証される必要があります。これらの論理は作成時点でスクリプトに書き込まれており、その後は誰もそれを変更できません。
最終的に変わるのは、BTCが外部世界に参加する方法です。
私は最初、BTCの拡張で最大の難題は「アプリケーションの不足」だと思っていましたが、実は本当の問題は「外部状態がどのように信頼できる形で確認されるのか」だとわかりました。
それが、Babylonが私を惹きつけた理由でもあります。TBVは単に、BTCの利用入口を一つ増やすだけではありません。新しい接続の仕方を確立しようとしているのです。つまり、Bitcoinが従来の安全性の土台を保ったまま、より多くのオンチェーンのシナリオが、その安全性を理解し、利用できるようにすることです。
BTCを長期的に追いかけている人にとって、今後の競争の焦点は「誰がより多くの遊び方(バリエーション)を作るか」ではなく、「より底層の問題を解けるか」に移っていく可能性があります。つまり、安全性を最も重視する資産が、より複雑な世界へ入るときに、ルールが人の判断の代わりをどう担うのか?
これが、私が改めてBabylonを理解し直した理由です。変わったのは、BTCにより多くの機能があるかどうかではなく、BTCが外部世界と信頼関係を築く方法です。@BabylonLabs_io #baby $BABY
そのため、多くのBTCエコシステムのプロジェクトは、BTCにもっと用途を増やそうとする工夫をしているように見え、最初の印象もそこに偏っていました。しかし、BabylonのTrustless Bitcoin Vaults(TBV)を調べてみて、自分は以前、少し理解を誤っていたことに気づきました。
本当の難しさは、BTCにより多くの機能を持たせることではなく、Bitcoinが外部世界を知らない状態のままでも、安全により多くのシーンに参加できるようにすることです。
この認識の変化は、Vaultの設計を研究しているときに見つけた一つの細部がきっかけでした。
TBVは金庫を作成する際に、預け手と全ての参加者が、BTCの合法的な出路をすべて先に列挙します——通常の償還でどの道を通るか、誰かが異議を唱えたときはどの道を通るか、詰まった場合はどの道を通るか。各出路はあらかじめ、完全な一つの取引として描かれ、各当事者はその取引に署名します。さらにTaprootスクリプトによって、これらの経路が独立した支払い葉(スクリプト要素)としてエンコードされ、金庫が有効化されます。有効化後は、いかなる当事者も新しい支払い経路を作り出すことができません。
つまり、Vaultは単にBTCを保管するためのウォレットではなく、状態(ステータス)のルール一式です。どのような状況で変化が許され、どのような条件が必ず満たされるべきかは、定められた論理に従って検証される必要があります。これらの論理は作成時点でスクリプトに書き込まれており、その後は誰もそれを変更できません。
最終的に変わるのは、BTCが外部世界に参加する方法です。
私は最初、BTCの拡張で最大の難題は「アプリケーションの不足」だと思っていましたが、実は本当の問題は「外部状態がどのように信頼できる形で確認されるのか」だとわかりました。
それが、Babylonが私を惹きつけた理由でもあります。TBVは単に、BTCの利用入口を一つ増やすだけではありません。新しい接続の仕方を確立しようとしているのです。つまり、Bitcoinが従来の安全性の土台を保ったまま、より多くのオンチェーンのシナリオが、その安全性を理解し、利用できるようにすることです。
BTCを長期的に追いかけている人にとって、今後の競争の焦点は「誰がより多くの遊び方(バリエーション)を作るか」ではなく、「より底層の問題を解けるか」に移っていく可能性があります。つまり、安全性を最も重視する資産が、より複雑な世界へ入るときに、ルールが人の判断の代わりをどう担うのか?
これが、私が改めてBabylonを理解し直した理由です。変わったのは、BTCにより多くの機能があるかどうかではなく、BTCが外部世界と信頼関係を築く方法です。@BabylonLabs_io #baby $BABY
220
ログインして、さらにコンテンツを読む
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号
トレンドトピック
BitcoinSurpasses$77000
閲覧回数 16,045
217人が討論中
$BTC は、それでもなお急激に上昇しています。🚀
今日は3年以上ぶりの利上げが行われました。一方で、昨日はCLARITY法案が再び頓挫しました。
また長めに仕込みますよ。あとで感謝してね
エントリー:$75500 - $76500
ストップロス:$74900
テイクプロフィット:$77000 - $78000
クレイジーな成長サイクルに備えよう。🔥
TF_bnb
·いいね:17件
·閲覧回数 6.9k
ParadigmDisclosesZECHolding
閲覧回数 62,180
984人が討論中
BitcoinETFsShed$450M
閲覧回数 25,192
216人が討論中